

Verkon pääsynhallintaohjelmisto (NAC) auttaa IT-tiimejä hallitsemaan, mitkä laitteet ja käyttäjät pääsevät niiden verkkoihin käyttäjän identiteetin, roolin ja tietoturvatilanteen perusteella.
Monet organisaatiot alkavat etsiä NAC-ratkaisua, kun niiden on vaikea hallita BYOD-laitteita, valvoa pääsykäytäntöjä johdonmukaisesti tai havaita, milloin hyväksymättömät järjestelmät muodostavat yhteyden verkkoon. Nämä puutteet voivat aiheuttaa tietoturvariskejä ja vaikeuttaa vaatimustenmukaisuuden ylläpitämistä erityisesti suuremmissa tai dynaamisemmissa ympäristöissä.
Olen työskennellyt eri toimialojen verkko- ja tietoturvatiimien kanssa NAC-järjestelmien arvioinnin, käyttöönoton ja vianmäärityksen parissa tosielämän ympäristöissä. Tämä opas perustuu näihin kokemuksiin ja auttaa sinua valitsemaan ympäristöösi sopivan työkalun, joka antaa tiimillesi enemmän hallintaa ilman ylimääräistä monimutkaisuutta.
Mitä verkon pääsynhallintaohjelmisto on?
Verkon pääsynhallintaohjelmisto on työkalu, joka hallitsee, mitkä käyttäjät ja laitteet voivat muodostaa yhteyden verkkoon. IT-järjestelmänvalvojat ja tietoturvatiimit käyttävät sitä luvattoman pääsyn estämiseen ja tietoturvasääntöjen valvontaan. Käyttäjän identiteetin tarkistaminen, käytäntöjen valvonta ja uhkien havaitsemisominaisuudet auttavat hallitsemaan pääsyä, reagoimaan riskeihin ja pitämään verkon turvallisena. Näiden työkalujen avulla tiimit voivat paremmin hallita sitä, kuka pääsee verkkoon ja mitä käyttäjät voivat tehdä yhteyden muodostamisen jälkeen.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Parhaiden verkon pääsynhallintaohjelmistojen yhteenveto
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Sopii parhaiten verkon etsintään ja valvontaan | 30 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla | Alkaen 129 $/teknikko/kuukausi (laskutetaan vuosittain) | Website | |
| 2 | Paras nollaluottamukseen perustuvaan verkkokäyttöön | 14 päivän ilmainen kokeilu + ilmainen esittely saatavilla | Alkaen $7/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 3 | Paras ympärivuorokautisen asiantuntevan kyberturvallisuustuen ansiosta | 30 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla | Hinta pyydettäessä | Website | |
| 4 | Paras yhtenäiseen pääsynhallintaan | 30 päivän maksuton kokeilu | Hinnoittelu pyynnöstä | Website | |
| 5 | Sopii parhaiten usean vuokralaisen hallinnoituihin NAC-käyttöönottoihin | Maksuton lataus, kokeilujaksoa ei tarvita | Maksuton ja avoimen lähdekoodin ratkaisu (maksullinen tuki valinnainen) | Website | |
| 6 | Paras automatisoituun vierasverkon käyttöönottoon | Esittely pyynnöstä | Mukautettu tarjous (tilaus tai pysyvä lisenssi) | Website | |
| 7 | Paras tietoturvatapahtumien automatisoituihin vastaustyönkulkuihin | Esittely pyynnöstä | Räätälöity tarjous | Website | |
| 8 | Paras monikerroksiseen tiedostouhkien torjuntaan | Ilmainen kokeiluversio / esittely pyynnöstä | Lisenssipohjainen, vuosittainen tai monivuotinen | Website | |
| 9 | Paras, kun koko teknologiapino käyttää kvanttiturvallista salausta | Pysyvä maksuton taso | Ilmainen enintään 50 käyttäjälle, sen jälkeen $7/käyttäjä/kk | Website | |
| 10 | Paras reaaliaikaiseen verkon valvontaan | Demo pyynnöstä | $18/user/month | Website |


Parhaiden verkon pääsynhallintaohjelmistojen arviot
 Sopii parhaiten verkon etsintään ja valvontaan
- 30 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla
- Alkaen 129 $/teknikko/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.6/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Atera tarjoaa etävalvontatyökaluja verkon reaaliaikaiseen hallintaan. Atera tarjoaa kattavan IT-hallinta-alustan, joka menee perinteisiä verkon pääsynhallintaratkaisuja pidemmälle. Se on erityisen kiinnostava IT-ammattilaisille ja hallinnoitujen palvelujen tarjoajille, joiden on ylläpidettävä turvallista ja tehokasta verkkoympäristöä. Automaattisen laitetunnistuksen ja tietoturvahälytysten kaltaisten ominaisuuksien ansiosta Atera auttaa hallitsemaan verkkoresursseja ja estämään luvattoman pääsyn, mikä varmistaa liiketoimintasi sujuvan ja turvallisen toiminnan.
Miksi valitsin Ateran
Valitsin Ateran sen tehokkaan verkon etsintätyökalun vuoksi, joka on ratkaisevan tärkeä verkon pääsynhallinnassa. Tämä ominaisuus käyttää NMAP-teknologiaa verkossasi olevien laitteiden automaattiseen tunnistamiseen ja luettelointiin, minkä ansiosta voit ylläpitää ajantasaista inventaariota ja estää luvattomien laitteiden käytön. Lisäksi keskitetty hallintapaneeli tarjoaa yksityiskohtaiset laitetiedot ja hälytysten määritykset, joiden avulla verkon muutoksia voidaan valvoa ja hallita ennakoivasti. Nämä ominaisuudet vastaavat tarpeeseen ylläpitää verkon turvallisuutta ja tehokkuutta, joten Atera on vahva vaihtoehto verkon pääsynhallintaratkaisuja etsiville.
Ateran tärkeimmät ominaisuudet
Verkon etsintätyökalun lisäksi Atera tarjoaa useita muita ominaisuuksia, jotka lisäävät sen arvoa verkonhallintaratkaisuna.
- Automaattinen korjaustiedostojen hallinta: Tämä ominaisuus varmistaa kaikkien järjestelmien ajantasaisuuden asentamalla korjaustiedostot automaattisesti ja vähentämällä haavoittuvuuksia.
- Etävalvonta ja -hallinta (RMM): Tarjoaa kattavan näkyvyyden kaikkiin verkkolaitteisiin ja auttaa tunnistamaan ja ratkaisemaan ongelmia etänä.
- Älykkäät IT-automatisoinnit: Automatisoi rutiinitehtäviä ja hälytyksiä, jolloin tiimisi voi keskittyä strategisempiin tehtäviin.
- Keskitetty hallintapaneeli: Tarjoaa yhden käyttöliittymän kaikkien verkkoresurssien hallintaan ja helpottaa valvontaa sekä päätöksentekoa.
Ateran integraatiot
Integraatioihin kuuluvat Splashtop, AnyDesk, TeamViewer, FreshBooks, QuickBooks, Xero, Zapier, Webroot, Acronis ja Bitdefender.
Pros and Cons
Pros:
- Yhdistää RMM:n, tukipalvelun ja automatisoinnin yhdeksi alustaksi.
- Keskitetty hallintapaneeli yksinkertaistaa verkon valvontaa ja raportointia.
- Käyttöjärjestelmää, IP-osoitetta ja käyttäjän toimintaa koskevat agenttitiedot tukevat käyttöoikeustason auditointia.
Cons:
- Erittäin suurten yritystason NAC-käyttöönottojen skaalautuvuus saattaa edellyttää lisämoduuleja tai muita lisenssitasoja.
- Edistyneet NAC-käytäntömoottorit eivät ehkä ole yhtä kehittyneitä kuin erikoistuneissa työkaluissa.
 Paras nollaluottamukseen perustuvaan verkkokäyttöön
- 14 päivän ilmainen kokeilu + ilmainen esittely saatavilla
- Alkaen $7/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.3/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
NordLayerin ominaisuudet, kuten ThreatBlock ja yksityiset yhdyskäytävät, on suunniteltu suojaamaan yritysverkkoja. NordLayer on verkkoturvaratkaisu, joka on suunniteltu auttamaan yrityksiä suojaamaan digitaalisia resurssejaan ja hallitsemaan suojattua pääsyä yrityksen resursseihin. Se tarjoaa ominaisuuksia, kuten nollaluottamukseen perustuvan verkkokäytön (ZTNA) ja yritys-VPN:n, varmistaakseen, että vain valtuutetut käyttäjät voivat käyttää arkaluonteisia tietoja.
Miksi valitsin NordLayerin: Pidän sen nollaluottamukseen perustuvan verkkokäytön (ZTNA) hyödyntämisestä. Tämä lähestymistapa varmistaa jokaisen käyttöoikeuspyynnön perusteellisesti ja myöntää käyttöoikeudet vain todennetuille käyttäjille ja laitteille. Tämä minimoi luvattoman käytön ja mahdollisten tietomurtojen riskin sekä tarjoaa tiimillesi suojatun ympäristön työskentelyyn. Toinen ominaisuus, josta pidän, on NordLayerin pilvipalomuuri. Toisin kuin perinteiset laitteistopohjaiset palomuurit, tämä pilvipohjainen ratkaisu tarjoaa skaalautuvan ja joustavan suojauksen ilman lisälaitteiston tarvetta.
Keskeiset ominaisuudet ja integraatiot:
Muita ominaisuuksia ovat verkon segmentointi, jonka avulla voit jakaa verkkosi pienempiin segmentteihin käyttöoikeuksien hallintaa ja turvallisuuden parantamista varten. Tämä tarkoittaa, että voit rajoittaa pääsyä arkaluonteisiin tietoihin ja varmistaa, että vain tietyt tiimin jäsenet voivat käyttää verkkosi tiettyjä osia. Lisäksi NordLayer tarjoaa DNS-suodatuksen, jonka avulla voit estää pääsyn haitallisille tai ei-toivotuille verkkosivustoille. Integraatioita ovat muun muassa Entra ID, Okta, OneLogin, JumpCloud, Google Workspace, Google Cloud, IBM Cloud ja AWS.
Pros and Cons
Pros:
- Hyödyntää nollaluottamukseen perustuvaa viitekehystä
- Suojaustoimet, kuten AES-256-salaus ja monivaiheinen todennus
- Tarjoaa vankan VPN-tuen
Cons:
- Saatavilla olevien palvelinsijaintien määrää voisi laajentaa
- Palvelimen käyttöönotto voi olla monimutkaista
Learn more about NordLayer: Paras ympärivuorokautisen asiantuntevan kyberturvallisuustuen ansiosta
- 30 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla
- Hinta pyydettäessä
Visit WebsiteCustomer Rating:4.8/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.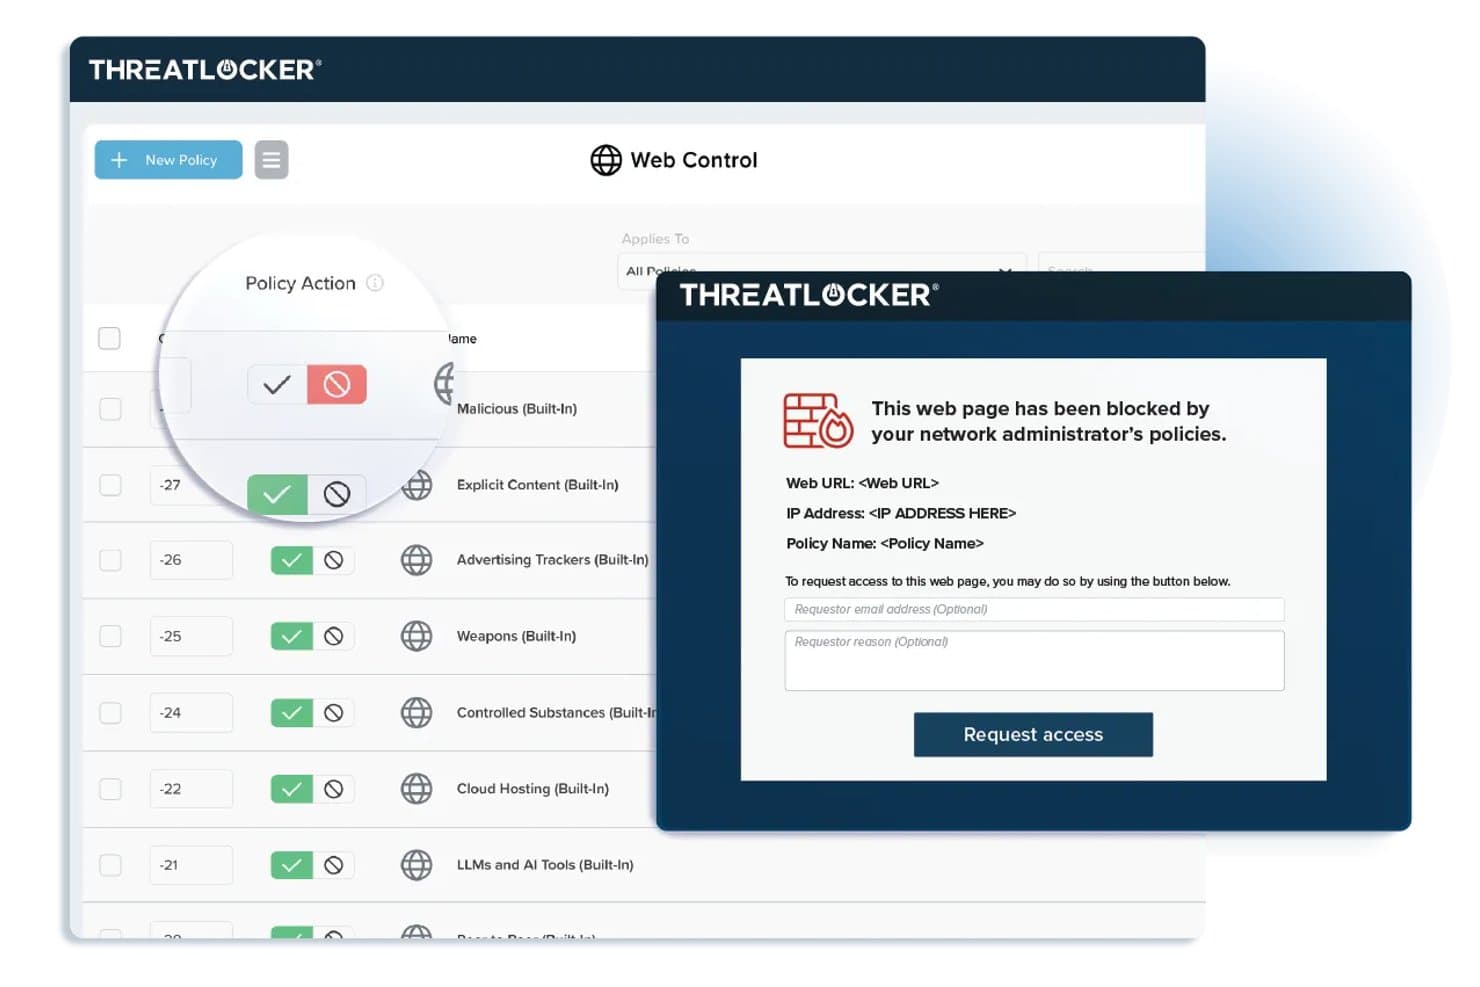
ThreatLockerin verkkohallinnan käytännöt estävät rajoitetut verkkosivustot ja näyttävät mukautettavan estosivun, jossa on käyttöoikeuden pyyntölomake loppukäyttäjille. ThreatLocker on nollaluottamuksen mukainen verkon pääsynhallinnan tietoturva-alusta, joka yhdistää sovellusten sallittujen luetteloiden hallinnan, laitehallinnan, verkon segmentoinnin ja reaaliaikaisen uhkiin reagoinnin yhdestä yhtenäisestä konsolista.
Kenelle ThreatLocker sopii parhaiten?
Organisaatioille, joilla on tiukat nollaluottamuskäytännöt ja jotka haluavat yksityiskohtaisen hallinnan sovellusten ja laitteiden käyttöoikeuksiin Windows-pohjaisissa IT-ympäristöissä.
Miksi valitsin ThreatLockerin
Valitsin ThreatLockerin yhdeksi parhaista vaihtoehdoista, koska voin määrittää nopeasti yksityiskohtaiset sovellustason käyttöoikeudet ja estää luvattomien suoritettavien tiedostojen käytön päätelaitteessa. Arvostan sitä, että käytettävissäni on ympärivuorokautinen asiantunteva kyberturvallisuustuki tiukkojen nollaluottamuskäytäntöjen toimeenpanemiseksi.
ThreatLockerin tärkeimmät ominaisuudet
- Ringfencing: Eristää sovellukset estääkseen sivuttaisliikkeen verkossa.
- Verkonhallinta: Rajoittaa saapuvaa ja lähtevää liikennettä tarkkojen ryhmä- ja käytäntömääritysten perusteella.
- Tallennustilan hallinta: Hallinnoi USB-laitteiden ja ulkoisten tallennuslaitteiden käyttöä mukautettavien sääntöjen avulla.
- Järjestelmänvalvojan hyväksyntätyönkulku: Mahdollistaa järjestelmänvalvojille nimenomaisen hyväksynnän vaatimisen ennen uusien tai tuntemattomien sovellusten suorittamista.
ThreatLockerin integraatiot
ThreatLocker tarjoaa valmiit integraatiot Microsoft Active Directoryn ja Azuren kanssa sekä SAML:ää tukevien SSO-palveluntarjoajien kanssa, ja tarjoaa API-rajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Ympärivuorokautinen asiantunteva tuki uhkiin reagointiin
- Yksityiskohtaiset sovellusten sallittujen luetteloiden hallinta- ja eristystyökalut
- Reaaliaikaiset laitteen ja tallennustilan hallintakäytännöt
Cons:
- Agentittomat laitteen etsintävaihtoehdot puuttuvat
- Ei suunniteltu IoT- tai BYOD-laitteiden käyttöönottoon
Learn more about ThreatLocker: Paras yhtenäiseen pääsynhallintaan
- 30 päivän maksuton kokeilu
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.4/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Kuva 7: Portnoxin verkon pääsynhallintaohjelmisto Portnox on pääsynhallintaohjelmistoratkaisu, joka keskittyy tarjoamaan kattavan näkyvyyden verkkoon ja hallinnan verkon käyttöoikeuksiin. Tämä työkalu tarjoaa erinomaiset mahdollisuudet yhtenäiseen pääsynhallintaan eri laitteissa ja verkoissa, joten se sopii erinomaisesti organisaatioille, jotka etsivät hallintaa ja tietoturvaa yhdeltä alustalta.
Miksi valitsin Portnoxin: Valitsin Portnoxin tälle listalle, koska se keskittyy yhtenäiseen pääsynhallintaan. Sen erityinen vahvuus on kyky tarjota täydellinen näkyvyys kaikille yhdistetyille laitteille, mikä ei korostu yhtä selvästi muissa tarkastelemissani työkaluissa. Yhtenäisen pääsynhallinnan käyttötapauksessa Portnoxin vahvuus on mielestäni sen kyky tarjota keskitetty hallinta monimuotoisessa verkossa.
Keskeiset ominaisuudet & integraatiot:
Portnoxin keskeinen ominaisuus on sen kyky tarjota täydellinen näkyvyys verkkoon, minkä ansiosta organisaatiot voivat hallita pääsyä kaikissa yhteyspisteissä. Työkalu tarjoaa myös ominaisuuksia, kuten etäkäytön hallinnan, riskiin perustuvan todentamisen ja verkon poikkeamien tunnistuksen. Integraatioiden osalta Portnox voidaan integroida useisiin yritysjärjestelmiin, kuten VPN-yhteyksiin, kytkimiin, langattomiin ohjaimiin ja mobiililaitteiden hallintaratkaisuihin, mikä mahdollistaa sujuvamman tietoturvatyönkulun.
Pros and Cons
Pros:
- Tarjoaa täydellisen näkyvyyden verkkoon
- Tarjoaa keskitetyn hallinnan eri verkoissa ja laitteissa
- Integroituu monenlaisiin yritysjärjestelmiin
Cons:
- Hinnoittelutiedot eivät ole helposti saatavilla
- Saattaa olla monimutkainen pienille yrityksille
- Läpinäkyvän hinnoittelun puute voi olla este joillekin mahdollisille käyttäjille
Learn more about Portnox: Sopii parhaiten usean vuokralaisen hallinnoituihin NAC-käyttöönottoihin
- Maksuton lataus, kokeilujaksoa ei tarvita
- Maksuton ja avoimen lähdekoodin ratkaisu (maksullinen tuki valinnainen)
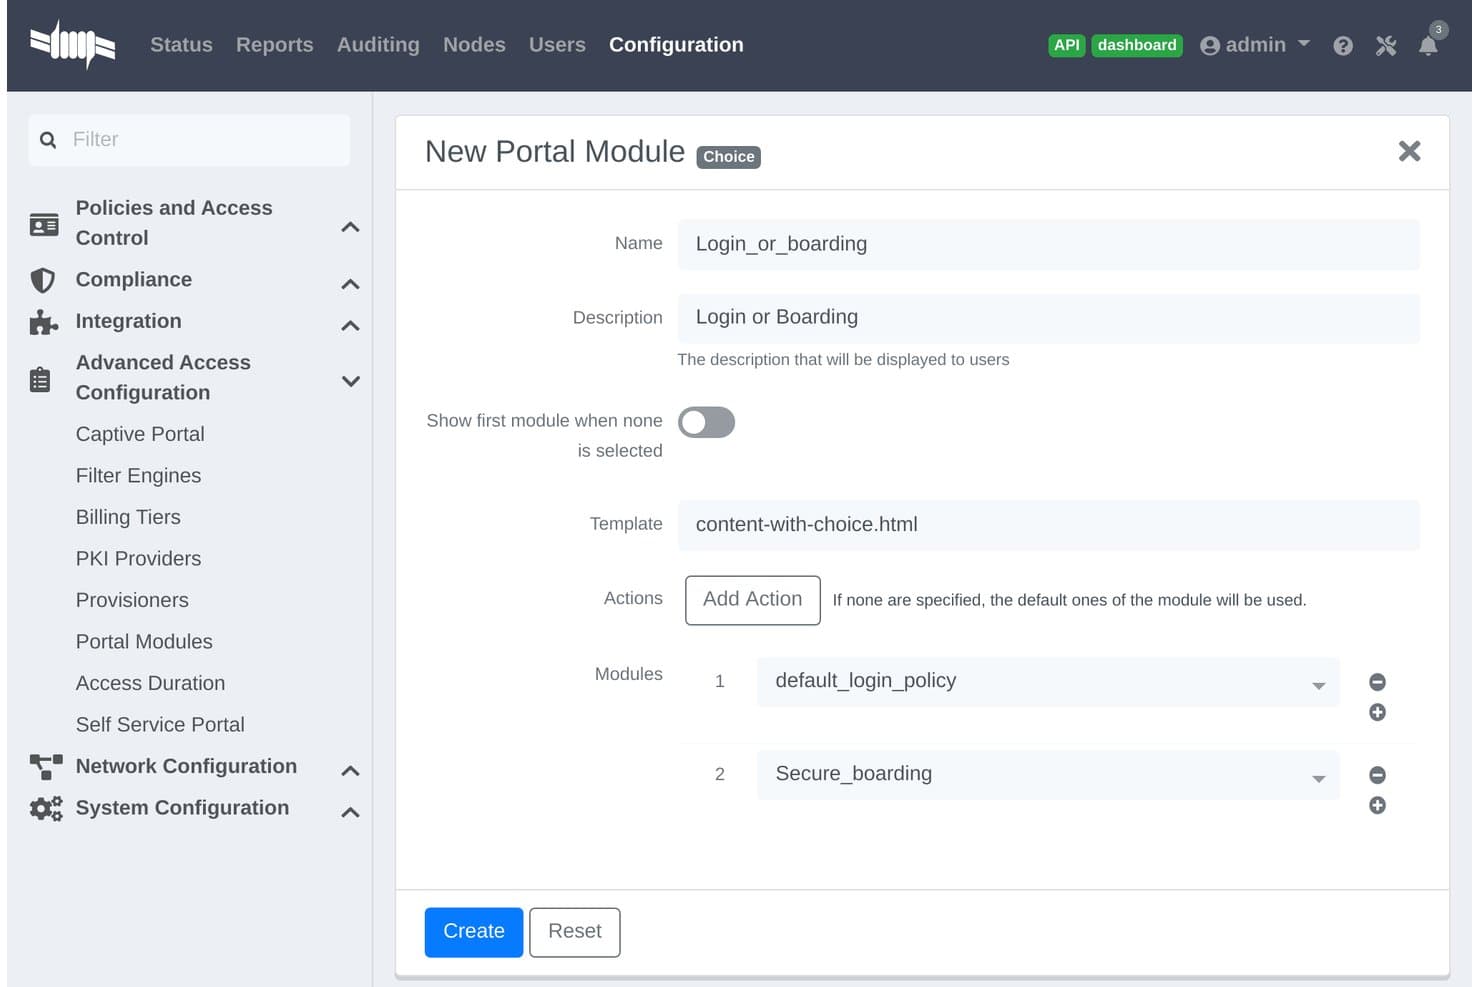
PacketFence tarjoaa valintatyyppisen portaalimoduulin määrityksen, jonka avulla ylläpitäjät voivat yhdistää kirjautumis- ja laitteiden käyttöönoton moduulit yhdeksi tunnistautumisportaalin työnkuluksi. PacketFence on avoimen lähdekoodin verkkoonpääsyn valvontaratkaisu organisaatioille, jotka hallitsevat monimuotoisia ympäristöjä. Se tarjoaa laitteettoman laitetunnistuksen, todentamisen, valtuutuksen ja käytäntöihin perustuvan verkon segmentoinnin.
Kenelle PacketFence sopii parhaiten?
Suurille organisaatioille, palveluntarjoajille ja kampuksille, jotka tarvitsevat keskitetyn hallinnan monimutkaisissa, usean vuokralaisen verkkoympäristöissä.
Miksi valitsin PacketFencen
Valitsin PacketFencen yhdeksi parhaista ratkaisuista, koska se on suunniteltu erityisesti usean vuokralaisen hallinnoituihin NAC-käyttöönottoihin. Arvostan sitä, että se tukee laitteetonta laitetunnistusta langallisissa, langattomissa ja VPN-verkoissa sekä joustavaa käytäntöjen toimeenpanoa yritys- ja kampusympäristöissä.
PacketFencen tärkeimmät ominaisuudet
- Mukautettu tunnistautumisportaali: Mahdollistaa brändättyjen verkkotodennus- ja laitteiden rekisteröintiprosessien rakentamisen.
- Edistynyt verkkolaitteiden integrointi: Tukee kytkin-, langattomien verkkojen ja palomuurien toimittajia, kuten Ciscoa, Arubaa ja Juniperia.
- Automaattinen vaatimustenmukaisuuden raportointi: Vie käyttöoikeuslokit ja tapahtumat auditointi- ja tutkintatehtävien tehostamiseksi.
- API-pohjainen laajennettavuus: Yhdistää ratkaisun kolmannen osapuolen järjestelmiin automatisoituja työnkulkuja ja mukautettuja integraatioita varten.
PacketFencen integraatiot
PacketFence tarjoaa natiivit integraatiot Ciscon, Aruban, Juniperin, HP:n, Ruckusin, Extreme Networksin, Microsoft Active Directoryn, LDAP:n, RADIUSin ja SAML:n kanssa sekä ohjelmointirajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Tukee verkkolaitteiden laitteetonta tunnistusta
- Usean vuokralaisen hallinta hallittujen palvelujen tarjoajille
- Skaalautuu suuriin ja hajautettuihin verkkoympäristöihin
Cons:
- Edellyttää vahvaa Linux- ja verkkotekniikan osaamista
- Käyttöliittymä on vähemmän virtaviivainen kuin kaupallisissa NAC-ratkaisuissa
Learn more about PacketFence: Paras automatisoituun vierasverkon käyttöönottoon
- Esittely pyynnöstä
- Mukautettu tarjous (tilaus tai pysyvä lisenssi)
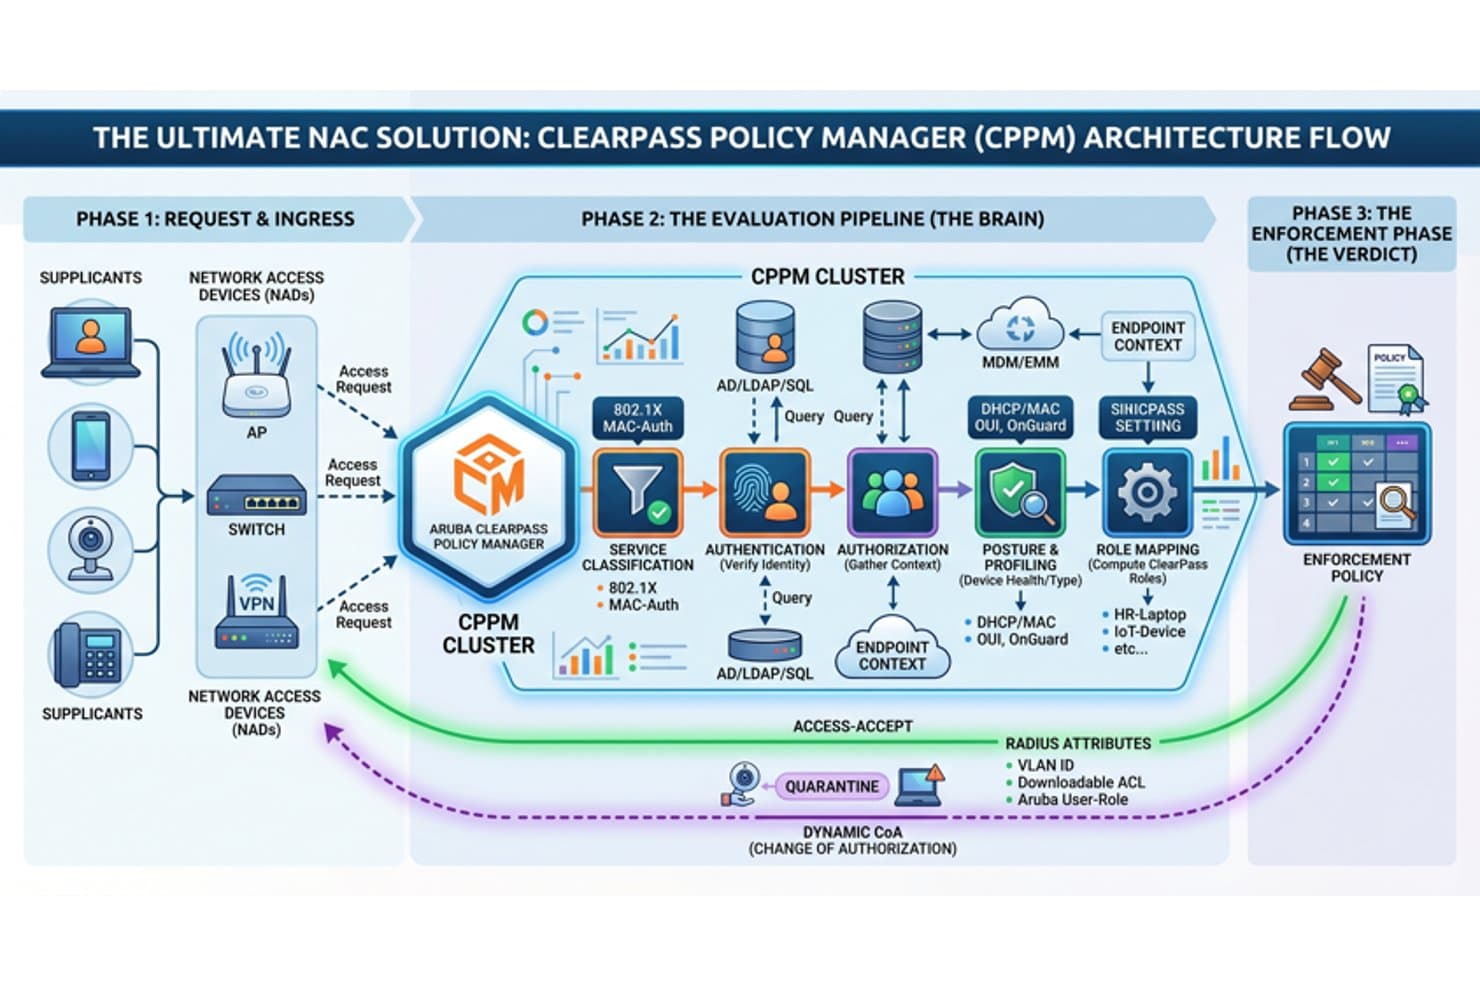
Aruba ClearPass tarjoaa kattavan NAC-arkkitehtuurin työnkulun, joka kattaa verkkopääsyn hallinnan pyynnön vastaanoton, arviointiputken ja toimeenpanokäytännön vaiheet. Aruba ClearPass on verkon pääsynhallinta-alusta, joka tarjoaa automatisoidun laitetunnistuksen, roolipohjaisen todennuksen, reaaliaikaisen käytäntöjen toimeenpanon sekä integroinnin identiteetti-, tietoturva- ja vaatimustenmukaisuusjärjestelmiin.
Kenelle Aruba ClearPass sopii parhaiten?
Suunniteltu keskisuurten ja suurten yritysten IT- ja tietoturvatiimeille, jotka hallitsevat erilaisten laitteiden ja vieraiden pääsyä monimutkaisissa verkkoympäristöissä.
Miksi valitsin Aruba ClearPassin
Valitsin Aruba ClearPassin yhdeksi parhaista vaihtoehdoista, koska voin automatisoida vieraiden turvallisen käyttöönoton, soveltaa yksityiskohtaisia laitekäytäntöjä ja käsitellä vierailijoille ja alihankkijoille tarkoitettuja mukautettuja työnkulkuja suurissa ja muuttuvissa ympäristöissä. Paras automatisoituun vierasverkon käyttöönottoon.
Aruba ClearPassin tärkeimmät ominaisuudet
- Reaaliaikainen laiteprofilointi: Tunnistaa ja luokittelee kaikki päätelaitteet, mukaan lukien IoT- ja BYOD-laitteet, ilman agenttia.
- 802.1X-todennuksen tuki: Mahdollistaa turvallisen, standardeihin perustuvan todennuksen langallisissa ja langattomissa yhteyksissä.
- Roolipohjainen käytäntömoottori: Määrittää käytännöt dynaamisesti käyttäjän roolin, laitetyypin tai suojaustilan perusteella.
- Integrointi tietoturva-alustoihin: Yhdistää SIEM-, EDR- ja MDM-työkaluihin koordinoitua uhkavastetta ja vaatimustenmukaisuutta varten.
Aruba ClearPass -integraatiot
Aruba ClearPass tarjoaa natiivisti toimivat integraatiot Active Directoryn, Azure AD:n, Oktan, Jamfin, MobileIronin, ServiceNow'n, Palo Alto Networksin, Cisco ISEn, Splunkin ja Fortinetin kanssa. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Automatisoitu vierasverkon käyttöönotto on erittäin mukautettavissa
- Reaaliaikainen kaikkien päätelaitteiden sormenjälkitunnistus
- Yksityiskohtaiset roolipohjaiset pääsy- ja käytäntöjenhallintaominaisuudet
Cons:
- Alkumääritys on pienille tiimeille monimutkainen
- Raportointikoontinäyttöjen käyttöönotto edellyttää manuaalista määritystä
Learn more about Aruba Clearpass: Paras tietoturvatapahtumien automatisoituihin vastaustyönkulkuihin
- Esittely pyynnöstä
- Räätälöity tarjous
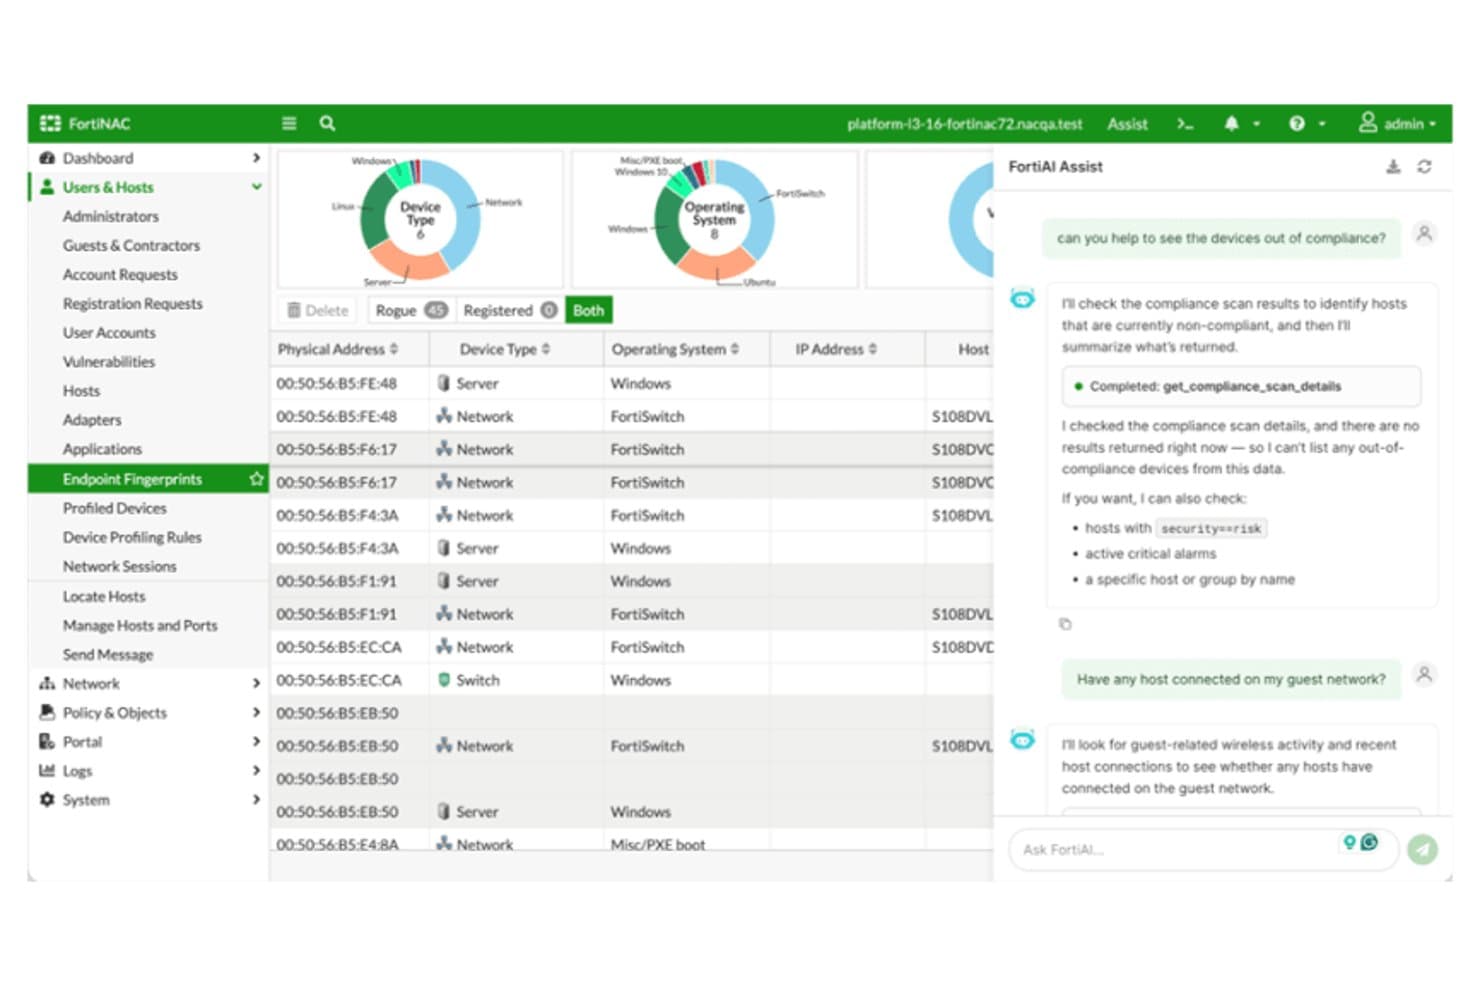
Fortinet FortiNAC tarjoaa tekoälyavusteisen käyttöliittymän, jossa on laitteiden vaatimustenmukaisuuden tarkistus, isäntien hallinta ja reaaliaikainen verkkonäkyvyys päätelaitteiden sormenjälkien perusteella. Fortinet FortiNAC on verkon pääsynhallinta-alusta organisaatioille, jotka tarvitsevat edistyksellistä laitteiden tunnistusta, dynaamista käytäntöjen toimeenpanoa, jatkuvaa päätelaitteiden arviointia ja integrointia usean toimittajan ympäristöihin.
Kenelle Fortinet FortiNAC sopii parhaiten?
Suurten yritysten tai säänneltyjen organisaatioiden tietoturva- ja IT-tiimeille, jotka hallinnoivat monimutkaisia usean toimittajan verkkoja, joissa on monenlaisia laitteita.
Miksi valitsin Fortinet FortiNACin
Valitsin Fortinet FortiNACin, koska hyödynnän sen automatisoituja vastaustyönkulkuja riskialttiiden laitteiden välittömään karanteeniin asettamiseen ja verkkokäytäntöjen muutosten käynnistämiseen. Käytän sen reaaliaikaista tunnistusta käynnistämään tietoturvatapahtumien käsittelyn ilman manuaalisia toimia.
Fortinet FortiNACin tärkeimmät ominaisuudet
- Laitteiden profilointimoottori: Tunnistaa ja luokittelee kaikki laitteet, mukaan lukien IoT- ja OT-laitteet, niiden liittyessä verkkoon.
- Monimenetelmäinen todennus: Tukee 802.1X-todennusta, MAC-todennusta, kirjautumissivua ja varmenteisiin perustuvia pääsynhallinnan työnkulkuja.
- Dynaaminen segmentointi: Määrittää laitteet asianmukaisiin VLAN-verkkoihin tai verkkoalueisiin reaaliaikaisen suojaustilan ja identiteetin perusteella.
- Vaatimustenmukaisuuden raportointikoontinäyttö: Luo yksityiskohtaisia lokitietoja ja mukautettavia raportteja sääntelytarkastusten ja tutkintojen tueksi.
Fortinet FortiNACin integraatiot
Fortinet FortiNAC tarjoaa natiivit integraatiot Fortinet Security Fabric -tuotteisiin, kuten FortiGateen, FortiAnalyzeriin ja FortiSIEMiin, sekä Ciscon, Aruban, HPE:n, Extreme Networksin, Merakin, Aristan ja Ruckuksen verkkolaitteisiin. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Edistynyt IoT- ja OT-laitteiden profilointi
- Dynaamiset verkon segmentointikäytännöt
- Automatisoidut vastaukset tietoturvatapahtumiin
Cons:
- Käyttöliittymä ja työnkulut edellyttävät laajaa koulutusta
- Jotkut käyttäjät ilmoittavat teknisen tuen olevan hidasta
Learn more about Fortinet FortiNAC: Paras monikerroksiseen tiedostouhkien torjuntaan
- Ilmainen kokeiluversio / esittely pyynnöstä
- Lisenssipohjainen, vuosittainen tai monivuotinen
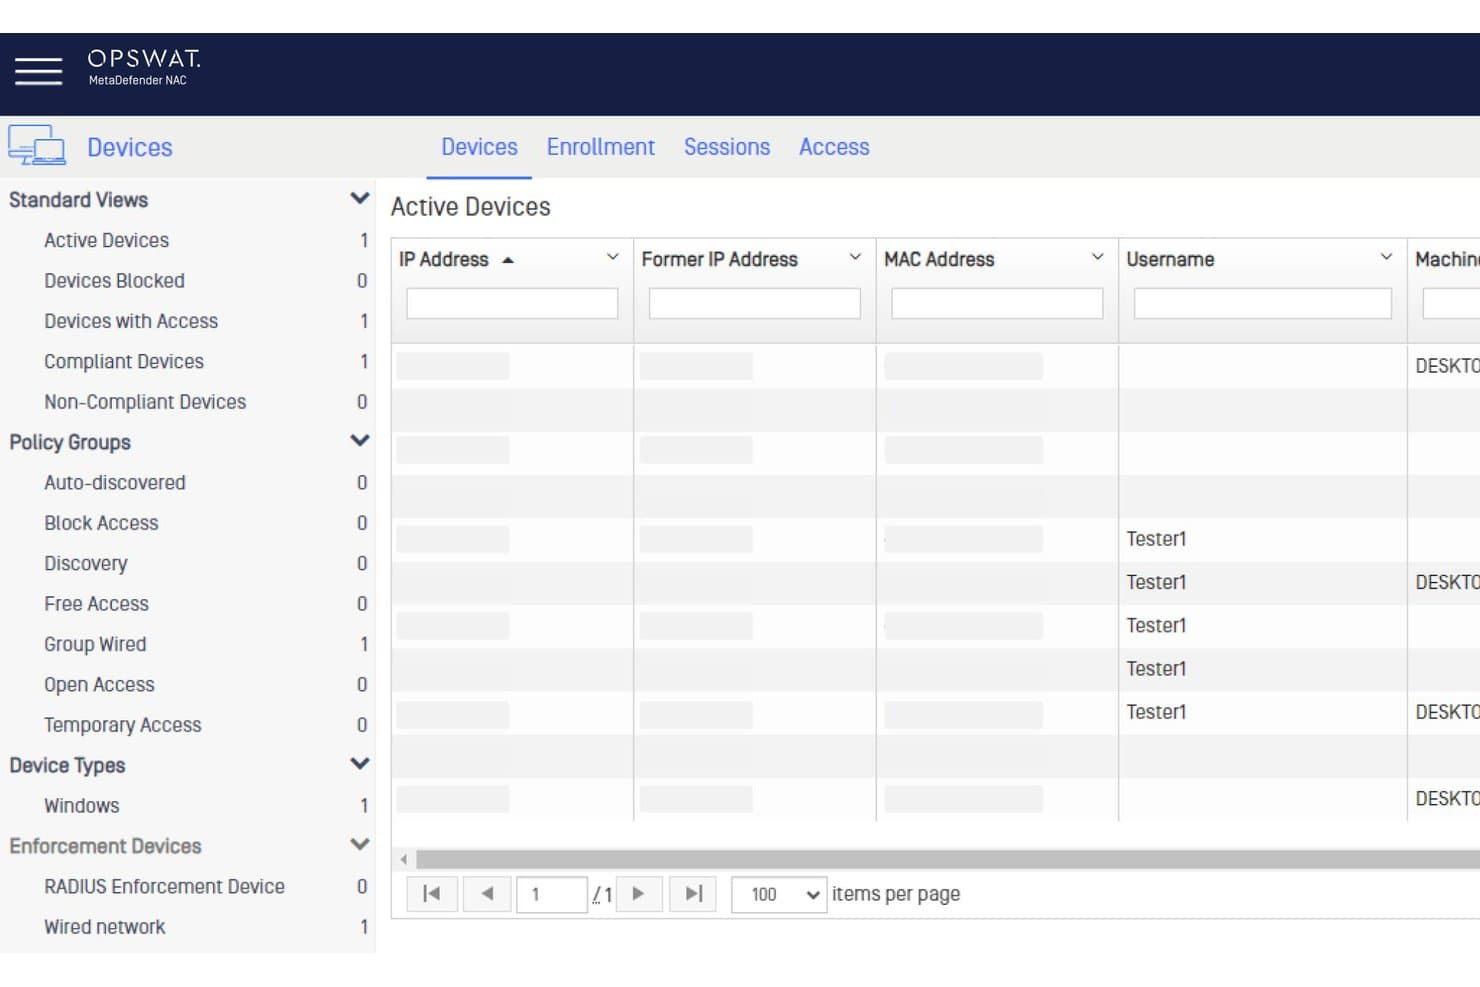
OPSWAT MetaDefender NAC:n aktiivisten laitteiden koontinäyttö näyttää laitteiden tilan, käytäntöryhmät ja käyttäjäistunnot verkon pääsynhallintaa varten. OPSWAT MetaDefender on tietoturva-alusta, joka tarjoaa organisaatioille edistyksellistä sisällöntarkastusta, tiedostojen skannausta ja päätelaitteiden perusteellista tilan arviointia verkon pääsynhallinnan puolustuksen parantamiseen.
Kenelle OPSWAT MetaDefender sopii parhaiten?
Säänneltyjen yritysten tietoturvatiimeille ja infrastruktuurioperaattoreille, jotka hallinnoivat monimutkaisia tiedostonsiirtoja ja kolmansien osapuolten laitekäyttöä.
Miksi valitsin OPSWAT MetaDefenderin
Valitsin OPSWAT MetaDefenderin, koska luotan sen monikerroksiseen tiedostouhkien torjuntaan tiedostoihin liittyvien riskien hallinnassa verkon reuna-alueilla. Käytän sen perusteellista sisällön neutralointia, usean moottorin skannausta ja haavoittuvuusanalyysiä uhkien pysäyttämiseen ennen kuin tiedostot saavuttavat päätelaitteet.
OPSWAT MetaDefenderin tärkeimmät ominaisuudet
- Päätelaitteiden tilan tarkistukset: Arvioi laitteiden käyttöjärjestelmäversion, tietoturvapäivitykset ja vaatimustenmukaisen virustorjunnan.
- SIEM-integraatio: Lähettää uhkatiedot ja häiriötiedot suoraan tietoturvatiedon ja tapahtumien hallintajärjestelmiin.
- Käytäntöihin perustuvat pääsynhallinnat: Valvoo laitekeskeisiä verkon pääsysääntöjä riskipisteiden ja vaatimustenmukaisuuden tilan perusteella.
- Agentiton laiteskannaus: Tarkastaa hallitsemattomat ja BYOD-laitteet ilman ohjelmiston asennusta.
OPSWAT MetaDefender -integraatiot
OPSWAT MetaDefender tarjoaa natiiviset integraatiot Cisco ISE:n, Forescoutin, Palo Alto Networksin, ServiceNow'n ja Splunkin kanssa sekä API-rajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Monikerroksinen skannaus yli 30 virustorjuntamoottorilla
- Edistynyt sisällön neutralointi tiedostojen latauksia varten
- Päätelaitteiden riskien ja vaatimustenmukaisuuden reaaliaikaiset tarkistukset
Cons:
- Ei erillinen NAC-ratkaisu laitteiden löytämiseen
- Monimutkainen käyttöönotto pienemmille IT-tiimeille
Learn more about OPSWAT MetaDefender: Paras, kun koko teknologiapino käyttää kvanttiturvallista salausta
- Pysyvä maksuton taso
- Ilmainen enintään 50 käyttäjälle, sen jälkeen $7/käyttäjä/kk
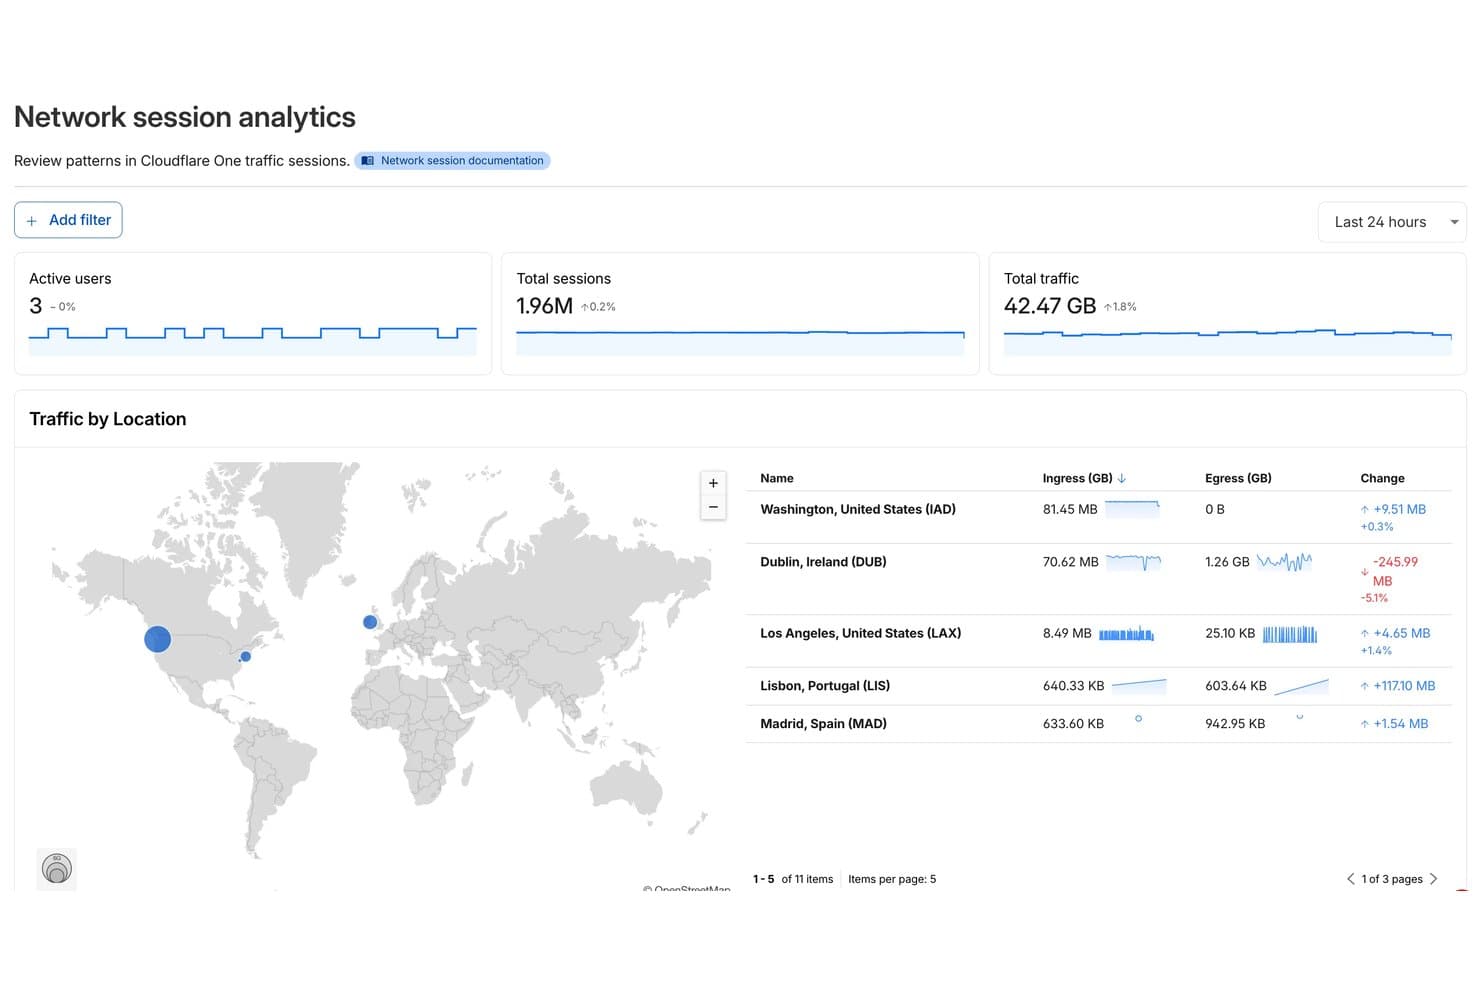
Cloudflare One tarjoaa verkkoistuntojen analytiikan koontinäytön, jossa näkyvät aktiiviset käyttäjät, istuntojen kokonaismäärä, liikenteen kokonaismäärä sekä liikenteen jakautuminen maailmanlaajuisen sijainnin mukaan saapuvan ja lähtevän liikenteen tiedoilla. Cloudflare One on tietoturvapainotteinen verkon käyttöoikeuksien hallinta-alusta, joka tarjoaa laitteiden tilan arvioinnin, käyttäjän todennuksen, dynaamisen luottamuksettoman segmentoinnin, käytäntöjen valvonnan ja vaatimustenmukaisuuden raportoinnin yhtenäisenä ratkaisuna.
Kenelle Cloudflare One sopii parhaiten?
Tietoturva- ja IT-tiimeille organisaatioissa, joiden työntekijät työskentelevät hybridiympäristöissä tai hajautetusti ja jotka tarvitsevat pilvipohjaisia, identiteettilähtöisiä verkon käyttöoikeuksien hallintakeinoja.
Miksi valitsin Cloudflare Onen
Valitsin Cloudflare Onen, koska se on ainoa käyttämäni NAC-ratkaisu, jossa kvanttiturvallinen salaus on sisäänrakennettu jokaiseen kerrokseen. Luotan sen luottamuksettoman arkkitehtuurin käytäntömoottoriin ja jatkuviin laitteen tilan tarkistuksiin pilvi- ja paikallisten ympäristöjen suojaamisessa.
Cloudflare Onen tärkeimmät ominaisuudet
- Yksityiskohtaiset roolipohjaiset käyttöoikeudet: Määritä käyttäjille ja laitteille tarkat käyttöoikeudet identiteetin ja kontekstin perusteella.
- Integraatiot johtavien identiteetintarjoajien kanssa: Yhdistä helposti Oktaan, Azure AD:hen ja muihin merkittäviin identiteetintarjoajiin.
- Reaaliaikainen toimintojen lokikirjaus: Tallenna todennus- ja käyttöoikeustapahtumat tarkastus- ja vaatimustenmukaisuusanalyysia varten.
- Laitteen tilan API-integraatiot: Synkronoi CrowdStriken, SentinelOnen tai Microsoft Defenderin tilatiedot käytäntöpäätösten rikastamista varten.
Cloudflare Onen integraatiot
Cloudflare One tarjoaa suorat integraatiot Oktaan, Azure Active Directoryyn, CrowdStrikeen, SentinelOneen, Google Workspaceen ja VMware Workspace ONEen. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Sisäänrakennettu kvanttiturvallinen salaus kaikelle liikenteelle
- Yksityiskohtaiset käyttäjä- ja laitekäytäntöjen hallintatoiminnot
- Vahvat reaaliaikaiset vaatimustenmukaisuus- ja tarkastuslokit
Cons:
- Rajallinen agentiton kattavuus hallitsemattomille laitteille
- Verkon segmentointi on monimutkaista vanhoissa ympäristöissä
Learn more about Cloudflare One:

Kuva 2: NACVIEW-verkon pääsynhallintaohjelmiston avustajan näyttö NACVIEW on kattava verkon pääsynhallintaratkaisu (NAC), joka tarjoaa dynaamista verkon valvontaa ja uhkien havaitsemista. Sen kyky valvoa verkkoa reaaliaikaisesti tekee siitä erinomaisen työkalun tällä alalla.
Miksi valitsin NACVIEW:n: NACVIEW:n reaaliaikainen verkon valvonta ja ennakoiva uhkien havaitseminen ovat syitä siihen, miksi se päätyi listalleni. Arvioin sen muita paremmaksi sitoutumisessaan reaaliaikaiseen valvontaan, joka on keskeinen tekijä vahvassa verkkoturvallisuudessa. Jos tavoitteesi on saada kokonaisvaltainen näkymä kaikkeen verkon toimintaan sen tapahtuessa, NACVIEW on paras valinta. Sen reaaliaikaiset ominaisuudet mahdollistavat uhkien nopean havaitsemisen ja niihin reagoimisen.
Keskeiset ominaisuudet & integraatiot:
NACVIEW erottuu edukseen tarkalla näkyvyydellään verkkotoimintaan ja välittömällä uhkien havaitsemisellaan. Myös sen käytäntöjen hallinta ja toimeenpano ovat huomionarvoisia. Se tarjoaa saumattoman integraation muiden kyberturvallisuustyökalujen ja verkkoinfrastruktuurin kanssa, ja se voi toimia myös asiakaskohtaisten ohjelmistojen kanssa API-rajapintansa kautta.
Pros and Cons
Pros:
- Reaaliaikainen verkon valvonta
- Nopea uhkien havaitseminen
- Tehokas käytäntöjen hallinta ja toimeenpano
Cons:
- Käyttöönotto edellyttää jonkin verran verkkotuntemusta
- Käyttöliittymää voisi parantaa paremman käyttökokemuksen saavuttamiseksi
- Hinta saattaa olla korkeahko pienille yrityksille
Learn more about NACVIEW:
Muut verkon pääsynhallintaohjelmistot
Alla on luettelo muista verkon pääsynhallintaohjelmistoista, jotka valitsin mukaan mutta jotka eivät päässeet kymmenen parhaan joukkoon. Niihin kannattaa ehdottomasti tutustua.
- 11TwingateParas etätyövoiman turvallisuuteen
- 12SilverfortParas kaikkien identiteettien ajonaikaiseen suojaukseen
- 13Auconet BICSParas vaihtoehto suurille yrityksille, jotka tarvitsevat rajattoman skaalautuvuuden
Muiden verkon pääsynhallintaohjelmistojen arviot
Näin arvioin verkon pääsynhallintaohjelmistoja
Arvioin näitä työkaluja kahdella tasolla: perusvaatimukset, jotka NAC-alustan on täytettävä – kuten 802.1X:n valvonta ja päätelaitteen tila – sekä erottavat tekijät, jotka nostavat tietyt toimittajat muiden edelle.
Ydintoiminnot (tämän luettelon perusedellytykset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (erinomainen tällä osa-alueella) jokaisen alla luetellun ydintoiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta sitä voidaan harkita mukaan.
- Laitteiden havaitseminen ja profilointi: Tarkistan, pystyykö alusta tunnistamaan ja luokittelemaan automaattisesti hallitut päätelaitteet, BYOD-kannettavat, IoT-anturit ja hallitsemattomat laitteet langallisissa ja langattomissa segmenteissä.
- Todennus ja valtuutus: Jokaisen työkalun pitäisi tukea useita menetelmiä, kuten 802.1X:ää, MAC-todennuksen ohitusta ja tunnistusportaaleja, sekä hakemistopalveluihin sidottua roolipohjaista käyttöoikeuksien hallintaa.
- Käytäntöjen valvonta ja segmentointi: Tarkastelen, miten työkalu määrittää VLAN-verkkoja, soveltaa ACL-luetteloita tai toteuttaa mikrosegmentointia identiteetin ja laitteen kontekstin perusteella eristääkseen liikenteen dynaamisesti.
- Päätelaitteen tilan arviointi: Alustan pitäisi arvioida laitteen kunto – korjaustasot, virustorjunnan tila ja levyn salaus – ennen istuntoa ja sen aikana, ei vain ensimmäisen yhteyden muodostamisen yhteydessä.
- Automaattinen uhkiin reagointi: Arvioin, pystyykö työkalu eristämään tai rajoittamaan vaarantuneen laitteen reaaliajassa, esimerkiksi siirtämään merkityn päätelaitteen korjaus-VLAN-verkkoon ilman manuaalisia toimia.
- Vaatimustenmukaisuuden raportointi ja auditointi: Yksityiskohtaiset käyttöoikeuslokit ja auditointiin soveltuvat raportit ovat tärkeitä etenkin tiimeille, jotka valmistautuvat PCI-DSS-, HIPAA- tai NIST-arviointeihin, joissa käyttöoikeuksien valvonnasta on esitettävä näyttöä.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Keskeiset ominaisuudet
Usean toimittajan verkkojen tuki on merkittävä erottava tekijä – tarkastelen, toimiiko alusta Cisco-, Aruba-, Juniper- ja Fortinet-laitteiden kanssa ilman, että käyttäjä pakotetaan yhden toimittajan kokonaisuuteen. Myös IoT- ja OT-laitteiden älykäs tunnistaminen erottaa työkalut nopeasti toisistaan. Lääketieteellisiä laitteita tai rakennusautomaation ohjaimia sisältävissä ympäristöissä tarvitaan erityistä laitetunnistusta, joka menee paljon tavallista profilointia pidemmälle. Kokonaisuuden täydentävät riskiperusteiset mukautuvat käytännöt, joissa käyttöoikeudet mukautuvat dynaamisesti reaaliaikaisen uhkapisteytyksen eivätkä staattisten sääntöjen perusteella.
Ominaisuuksia pidemmälle
Ekosysteemien integraatioilla on tässä suuri merkitys. Tarkistan, yhdistyykö NAC-alusta olemassa olevaan SIEM-, EDR- ja identiteetintarjoajaympäristöön, jotta se sopii osaksi tietoturvakokonaisuutta eikä jää sen rinnalle. Lisenssirakenne on toinen keskeinen tekijä – jotkin toimittajat veloittavat laitekohtaisesti, toiset samanaikaista käyttäjää kohti, ja vieraskäytön tai päätelaitteen tilan arvioinnin piilomaksut voivat nostaa kustannuksia nopeasti. Arvioin myös käyttöönoton joustavuutta, sillä hybridiympäristöjä käyttävät tiimit tarvitsevat yhden paikalliseen ympäristöön asennettavan laitteen lisäksi myös muita vaihtoehtoja.
Usein kysyttyä
Mitä hyötyä verkon pääsynhallintaohjelmiston käytöstä on?
Verkon pääsynhallintaohjelmiston käytöstä on lukuisia hyötyjä, kuten:
\u003col class=\u0022wp-block-list\u0022\u003e
\t\u003cli\u003e\u003cstrong\u003eParantunut tietoturva\u003c/strong\u003e: NAC-ohjelmisto parantaa tietoturvaa varmistamalla, että vain valtuutetut laitteet pääsevät verkkoon. Se tarkistaa käyttäjät ja laitteet ennen verkkoyhteyden myöntämistä, mikä vähentää kyberuhkien riskiä.\u003c/li\u003e
\t\u003cli\u003e\u003cstrong\u003eKäytäntöjen täytäntöönpano\u003c/strong\u003e: Näiden työkalujen avulla organisaatiot voivat valvoa käytäntöjä eri laitteissa ja sovelluksissa, mikä vahvistaa entisestään verkon tietoturvaa.\u003c/li\u003e
\t\u003cli\u003e\u003cstrong\u003eNäkyvyys ja hallinta\u003c/strong\u003e: NAC-ohjelmisto tarjoaa kattavan yleiskuvan kaikista yhdistetyistä laitteista ja niiden toiminnasta, mikä mahdollistaa reaaliaikaisen valvonnan ja hallinnan.\u003c/li\u003e
\t\u003cli\u003e\u003cstrong\u003eAutomatisoidut vastaukset\u003c/strong\u003e: Ohjelmisto voi automatisoida vastaukset mahdollisiin uhkiin, kuten eristää vaikutuksen alaiset järjestelmät tai estää tietyt laitteet, mikä auttaa toimimaan nopeasti tietoturvahäiriöiden aikana.\u003c/li\u003e
\t\u003cli\u003e\u003cstrong\u003eSäännöstenmukaisuus\u003c/strong\u003e: NAC-työkalut auttavat organisaatioita täyttämään tietyt tieto- ja verkkoturvallisuuteen liittyvät säännöstenmukaisuusvaatimukset.\u003c/li\u003e
\u003c/ol\u003e
Paljonko verkon pääsynhallintatyökalut yleensä maksavat?
Verkon pääsynhallintatyökalujen kustannukset voivat vaihdella huomattavasti erityisominaisuuksien, organisaation koon sekä hallittavien käyttäjien tai laitteiden määrän mukaan. Hinnoittelumallit perustuvat yleensä käyttäjä- tai laitekohtaisiin lisensseihin, ja jotkin toimittajat tarjoavat porrastettuja suunnitelmia, joissa ominaisuudet lisääntyvät hinnan mukana.
Mikä on verkon pääsynhallintaohjelmiston tyypillinen hintahaarukka?
Verkon pääsynhallintaohjelmiston hinta voi vaihdella noin $5:stä käyttäjää kohden kuukaudessa useisiin satoihin dollareihin käyttäjää kohden kuukaudessa monimutkaisempien yritysratkaisujen tapauksessa.
Mitkä verkon pääsynhallintaohjelmistot ovat halvimpia ja mitkä kalleimpia?
Valikoimamme edullisin NAC-ohjelmisto on LiteManager, jonka suunnitelmat alkavat $10:stä kuukaudessa. Hintaluokan yläpäässä Ciscon ratkaisut voivat maksaa useita satoja dollareita käyttäjää kohden kuukaudessa, sillä ne tarjoavat vankat ominaisuudet ja kattavat yritystason valmiudet.
Onko verkon pääsynhallintaohjelmistoista saatavilla ilmaisia vaihtoehtoja?
Kyllä, jotkin työkalut, kuten PacketFence, tarjoavat ilmaisen avoimen lähdekoodin version verkon pääsynhallintaohjelmistostaan. Näistä ilmaisversioista kuitenkin usein puuttuvat maksullisten ratkaisujen edistyneet ominaisuudet ja tuki, eivätkä ne välttämättä sovellu suuriin tai monimutkaisiin verkkoihin.
Yhteenveto
Yhteenvetona voidaan todeta, että oikean verkon pääsynhallintaohjelmiston valinta on ratkaisevan tärkeää turvallisten, käytettävissä olevien ja tehokkaiden verkkojen ylläpitämiseksi, erityisesti etätyön ja monenlaisten laitteiden yleistyessä. Valikoima ulottuu pienemmille verkoille suunnitelluista ratkaisuista, kuten LiteManagerista, vankkaan yrityskäyttöön tarkoitettuihin ratkaisuihin, kuten Ciscoon.
Tässä oppaassa on kolme keskeistä huomioitavaa asiaa:
- Tunnista tarpeesi: Jokaisella NAC-ratkaisulla on omat vahvuutensa. Jotkin ratkaisut on suunniteltu erityisesti etätyövoiman tietoturvaa silmällä pitäen, kun taas toiset ovat erinomaisia paikallisen ympäristön tietoturvassa. Organisaatiosi tarpeiden ja verkkoympäristön ymmärtäminen auttaa valitsemaan oikean työkalun.
- Arvioi keskeiset toiminnot ja ominaisuudet: Tarkastele verkon pääsynhallinnan perusominaisuuksien lisäksi myös muita toimintoja. Huomioi esimerkiksi tunkeutumisen havaitseminen, käytäntöjen täytäntöönpano ja automatisoidut uhkavasteet. Integraatiot muiden järjestelmien tai alustojen kanssa voivat myös lisätä NAC-ohjelmiston arvoa.
- Huomioi käytettävyys ja tuki: Työkalu on vain niin hyvä kuin sen helppokäyttöisyys ja toimittajan tarjoama tuki. Etsi ratkaisuja, jotka on helppo ottaa käyttöön ja joita on helppo käyttää, ja varmista, että sujuvan käyttöönottoprosessin tueksi on saatavilla riittävästi koulutusta ja tukiresursseja.
Verkon pääsynhallintaohjelmiston valinta saattaa vaatia huomattavasti pohdintaa ja analysointia, mutta kun ymmärrät tarpeesi ja saatavilla olevat vaihtoehdot selkeästi, voit valita työkalun, joka parantaa merkittävästi verkkosi tietoturvaa ja tehokkuutta.
Mitä mieltä olet?
Toivon, että tämä opas on ollut hyödyllinen apuväline etsiessäsi oikeaa verkon pääsynhallintaohjelmistoa. Teknologiaympäristö kuitenkin kehittyy jatkuvasti, ja markkinoilla saattaa olla erinomaisia ratkaisuja, jotka eivät päätyneet tähän luetteloon.
Jos olet törmännyt työkaluun, jonka uskot ansaitsevan paikan täällä, kerro siitä mielelläsi. Tutustun aina avoimin mielin uusiin ratkaisuihin ja päivitän tätä opasta, jotta se olisi mahdollisimman kattava ja hyödyllinen. Panoksesi voi auttaa muita lukijoita löytämään juuri heidän tarpeisiinsa sopivan ratkaisun.