

Nykypäivän nopeasti muuttuvassa teknologiaympäristössä käyttäjien käyttöoikeuksien ja tietoturvan hallinta voi tuntua ylivoimaiselta. Hallinnoit todennäköisesti useita alustoja, joilla kaikilla on omat kirjautumistietonsa, minkä vuoksi kaiken pitäminen turvallisena ja tehokkaana on haastavaa. Pilvih akemistopalvelut voivat auttaa ratkaisemaan nämä ongelmat keskittämällä käyttäjien hallinnan, parantamalla tietoturvaa ja säästämällä aikaasi.
Olen arvioinut itsenäisesti parhaat pilvih akemistopalvelut SaaS-kehitysalalta saamani kokemuksen perusteella. Tavoitteeni on tarjota sinulle puolueetonta tietoa parhaista saatavilla olevista vaihtoehdoista.
Tässä artikkelissa löydät yksityiskohtaiset arviot ja vertailut johtavista pilvih akemistopalveluista. Esittelen niiden ominaisuudet, hyvät ja huonot puolet, jotta voit tehdä tiimillesi perustellun päätöksen.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Parhaiden pilvih akemistopalveluiden vertailutaulukko
Tässä vertailutaulukossa esitetään yhteenveto parhaiden pilvih akemistopalveluvalintojeni hinnoittelutiedoista.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Paras käyttäjätilien automaattiseen käyttöönottoon | 14 päivän maksuton kokeilu | Alkaen $8/käyttäjä/kuukausi | Website | |
| 2 | Paras keskitettyyn identiteetinhallintaan | 14 päivän maksuton kokeilu | Alkaen $2/laitteelta kuukaudessa | Website | |
| 3 | Paras yrityksenlaajuiseen nollatietobiometriikkaan | 30 päivän maksuton kokeilu | Alkaen $3/user/month (laskutetaan vuosittain) | Website | |
| 4 | Paras vaihtoehto modulaariseen IAM-ratkaisuun HR-tietolähtöisellä provisioinnilla | 30 päivän ilmainen kokeilu | Alkaen 1,40 $/käyttäjä/kuukausi | Website | |
| 5 | Paras Google Cloud -pohjaisten identiteettifederaatioiden käyttöön | 14 päivän ilmainen kokeilujakso | Alkaen $7.00/käyttäjä/kuukausi | Website | |
| 6 | Parhaat hakemistopalvelutoiminnot | 30 päivän ilmainen kokeilu | Alkaen $9/käyttäjä/kuukausi (laskutettuna vuosittain) | Website | |
| 7 | Sopii parhaiten Microsoft 365:n hybridi-identiteettityönkulkuihin | 30 päivän maksuton kokeilu | Alkaen $7.00/käyttäjä/kuukausi | Website | |
| 8 | Paras tehokkaaseen työntekijöiden elinkaaren hallintaan | 30 päivän ilmainen kokeilu | Alkaen 6 $/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 9 | Parhaiten paikallisten ja pilvipohjaisten hakemistojen integrointiin | 30 päivän maksuton kokeilu | Alkaen $3/käyttäjä/kuukausi | Website | |
| 10 | Paras SSO:hon ja MFA:han yli 15 todennusmenetelmällä | 30 päivän maksuton kokeilu | Alkaen $3/käyttäjä/kuukausi | Website |


Parhaiden pilvih akemistopalveluiden arviot
Alla ovat yksityiskohtaiset yhteenvedot parhaista pilvih akemistopalveluista, jotka pääsivät listalleni. Arvioissani tarkastellaan yksityiskohtaisesti kunkin työkalun keskeisiä ominaisuuksia, hyviä ja huonoja puolia, integraatioita ja ihanteellisia käyttötapauksia, jotta löydät itsellesi parhaan vaihtoehdon.
 Paras käyttäjätilien automaattiseen käyttöönottoon
- 14 päivän maksuton kokeilu
- Alkaen $8/käyttäjä/kuukausi
Visit WebsiteCustomer Rating:4.8/5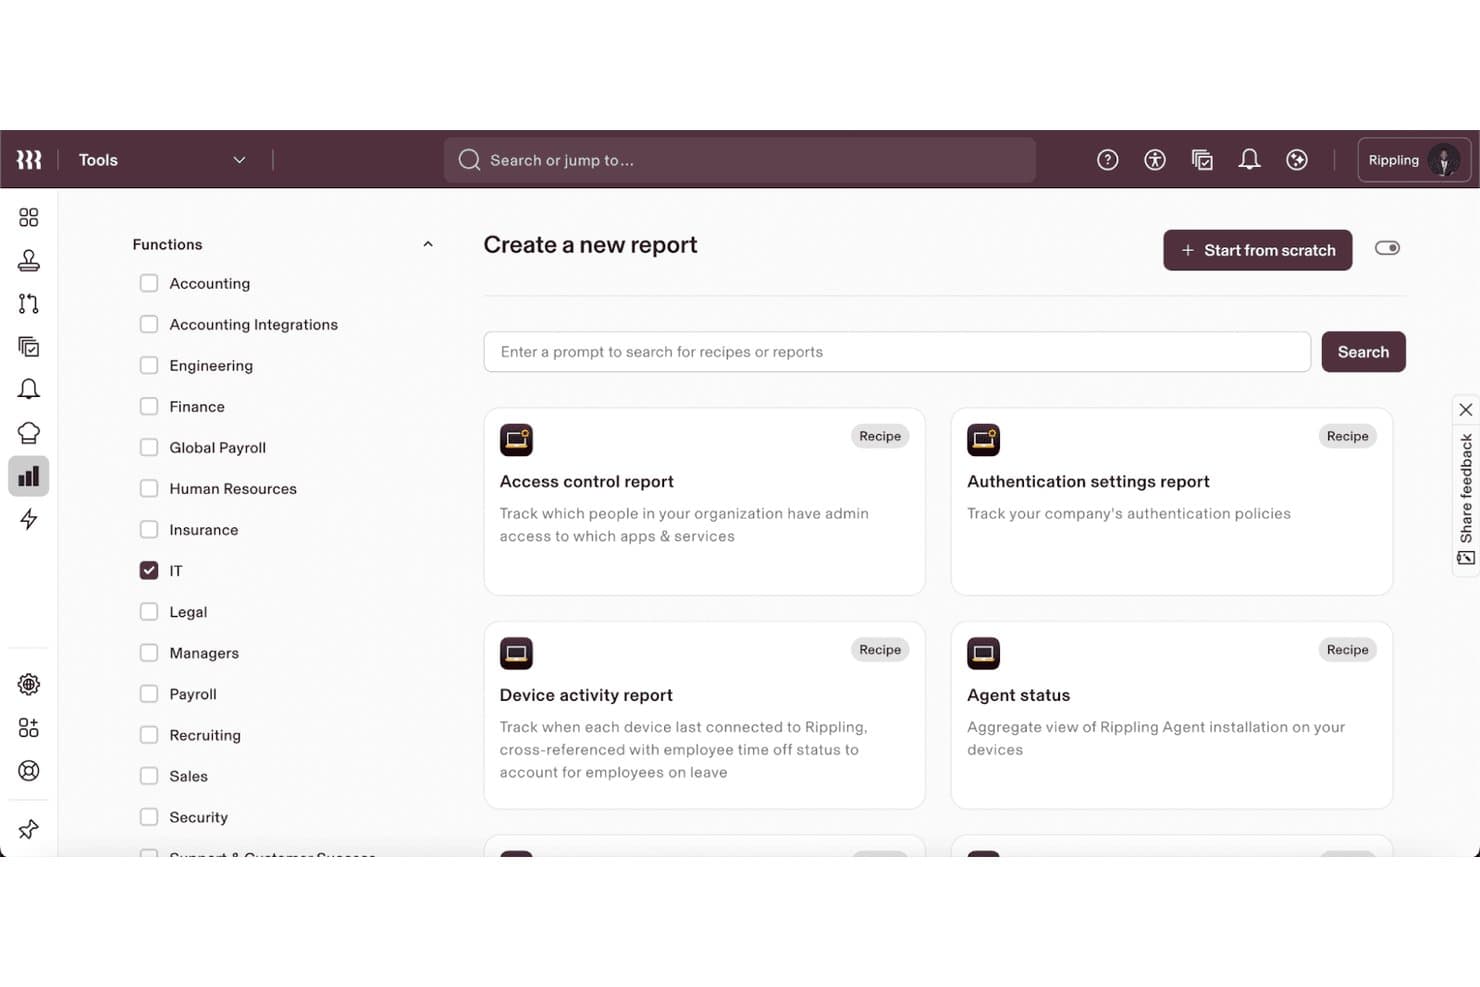
Rippling IT:n avulla käyttäjät voivat luoda mukautettuja IT-raportteja valmiiden mallien pohjalta. Rippling IT on pilvipohjainen hakemisto- ja IT-hallinta-alusta, joka yhdistää identiteetin ja käyttöoikeuksien hallinnan, kertakirjautumisen (SSO), automaattisen käyttäjien elinkaaren hallinnan, MDM:n sekä virtuaaliset LDAP- ja RADIUS-hakemistopalvelut yhteen järjestelmään.
Kenelle Rippling IT sopii parhaiten?
Rippling IT sopii hyvin kasvavien yritysten IT-tiimeille, jotka tarvitsevat käyttöoikeuksien, laitteiden ja sovellusten käyttöoikeuksien päivittymistä automaattisesti työntekijöiden roolien muuttuessa.
Miksi valitsin Rippling IT:n
Valitsin Rippling IT:n yhdeksi parhaista vaihtoehdoista, koska sen käyttöoikeuksien käyttöönotto perustuu suoraan työntekijätietoihin eikä manuaalisiin tukipyyntöihin. Kun henkilön rooli muuttuu HR-järjestelmässä, hänen sovellustilinsä, ryhmäjäsenyytensä ja laitekäytäntönsä päivittyvät automaattisesti yli 600 yhdistetyn työkalun välillä. Pidän myös siitä, että Superryhmät yhdistävät käyttöoikeudet reaaliaikaisiin määritteisiin, kuten osastoon tai esihenkilöön, joten käyttöoikeudet pysyvät ajan tasalla ilman ylläpitäjän toimenpiteitä.
Rippling IT:n tärkeimmät ominaisuudet
- Roolipohjainen MFA: Määritä eri käyttäjäryhmille erilaiset todennustekijät, kuten fyysiset avaimet ylläpitäjille ja TOTP-koodit kaikille muille.
- Virtuaalinen LDAP-hakemisto: Tarjoa Ripplingin käyttäjätiedot LDAP:n kautta, jotta vanhat sovellukset ja verkkolaitteet, kuten palomuurit ja NAS-laitteet, voivat todentaa käyttäjät sen avulla.
- Pilvipohjainen RADIUS: Anna työntekijöiden kirjautua Wi-Fi-verkkoihin ja VPN-palveluihin Rippling-tunnuksillaan ilman erillisen RADIUS-palvelimen hallintaa.
- Ehdollisen käytön säännöt: Arvioi laitteen luotettavuus, sijainti, kellonaika ja riskiprofiili käyttöhetkellä, jotta todennus voidaan sallia tai estää reaaliajassa.
Rippling IT:n integraatiot
Rippling IT tarjoaa yli 600 integraatiota, kuten Microsoft Entra ID:n, paikallisen Active Directoryn, Google Workspacen, Oktan ja Duon. Se tukee myös mukautettuja SAML-, SCIM- ja REST API -integraatioita webhookien avulla.
Pros and Cons
Pros:
- HR-pohjainen käyttöönotto seuraa työntekijöiden muutoksia
- Dynaamiset ryhmät pitävät käyttöoikeudet ajan tasalla
- Virtuaalinen LDAP tukee vanhoja järjestelmiä
Cons:
- Hakemistosynkronointi on edelleen pääosin yksisuuntaista
- Ei Linux-laitteiden hallintaa eikä ZTNA:ta
Learn more about Rippling IT: Paras keskitettyyn identiteetinhallintaan
- 14 päivän maksuton kokeilu
- Alkaen $2/laitteelta kuukaudessa
Visit WebsiteCustomer Rating:4.7/5
Scalefusion OneIdP opastaa käyttäjiä hakemiston määrityksessä neljän vaiheen avulla. Scalefusion OneIdP on pilvipohjainen identiteetin- ja käyttöoikeuksien hallinta-alusta, joka yhdistää sisäänrakennetun hakemiston, kertakirjautumisen, monivaiheisen tunnistautumisen, ehdollisen pääsyn ja laitepohjaisen tunnistautumisen yhteen konsoliin.
Kenelle Scalefusion OneIdP sopii parhaiten?
Scalefusion OneIdP sopii erinomaisesti IT-tiimeille, jotka käyttävät jo Scalefusionin laitehallintakokonaisuutta tai arvioivat sen käyttöä ja haluavat identiteetin ja käyttöoikeuksien hallinnan samaan konsoliin.
Miksi valitsin Scalefusion OneIdP:n
Valitsin Scalefusion OneIdP:n yhdeksi parhaista vaihtoehdoista, koska se sijoittaa identiteetti- ja laitetiedot samaan paikkaan, mihin useimmat pilvipohjaiset hakemistot eivät pysty. Pidän siitä, että maksuttoman sisäänrakennetun hakemiston avulla identiteettejä voi hallita ilman Entra- tai Google Workspace -lisenssejä ja että laajennetut käyttöoikeuskäytännöt (XAP) tarkistavat laitteen vaatimustenmukaisuuden, sijainnin ja IP-osoitteen jokaisen kirjautumisen yhteydessä. Jos laitteen vaatimustenmukaisuus ei enää täyty, käyttö estetään ennen kuin siitä tulee ongelma.
Scalefusion OneIdP:n tärkeimmät ominaisuudet
- SCIM v2.0:n saapuva ja lähtevä synkronointi: Kaksisuuntainen SCIM pitää käyttäjä- ja ryhmätiedot synkronoituina OneIdP:n ja Okta-, Entra ID- ja PingOne-palvelujen kaltaisten lähteiden välillä. Muutokset tulevat yleensä voimaan noin minuutissa.
- Paikallisympäristön yhdistin: Windows Server -agentti muodostaa varmenteella suojatun yhteyden paikalliseen AD- tai LDAP-hakemistoon, joten mukautetut määritteet voi yhdistää ja synkronoida siirtämättä kaikkea ensin pilveen.
- JIT-järjestelmänvalvojan oikeuksien korotus: Myöntää Windowsissa ja macOS:ssä väliaikaiset paikallisen järjestelmänvalvojan oikeudet tarvittaessa sekä mahdollistaa hallinnan siitä, kuka voi korottaa oikeuksia ja mitkä sovellukset voivat toimia korotetuilla oikeuksilla.
- Passkey-tuki: Käyttäjät voivat todentautua ilman salasanaa Windows Hellon, FIDO-suojausavaimen tai puhelinpohjaisen QR-koodimenettelyn avulla, mikä vähentää jaettujen tunnistetietojen käyttöä.
Scalefusion OneIdP -integraatiot
Scalefusion OneIdP integroituu Google Workspaceen, Microsoft Entra ID:hen, Oktaan, PingOneen, OneLoginiin sekä paikalliseen Active Directoryyn tai LDAP:hen. Se tukee SAML 2.0- ja OIDC-sovelluksia sekä SCIM-yhteyksiä AWS:ään, Atlassianiin, Auth0:aan ja Apple Business Manageriin.
Pros and Cons
Pros:
- Laitteen vaatimustenmukaisuus vaikuttaa jokaiseen kirjautumiseen
- JIT-järjestelmänvalvojan oikeuksien korotus rajoittaa paikallisia käyttöoikeuksia
- Passkeyt ja laitekirjautuminen vähentävät salasanojen käyttöä
Cons:
- Käyttöoikeuksien sertifiointityönkulkuja ei ole
- Laitteen kontekstiin perustuvat hallintatoiminnot edellyttävät Scalefusion UEM:ää
Learn more about Scalefusion OneIdP: Paras yrityksenlaajuiseen nollatietobiometriikkaan
- 30 päivän maksuton kokeilu
- Alkaen $3/user/month (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.5/5
Ping Identity antaa käyttäjien tarkastella LDAP-määritteiden tyyppiskeematietoja. Ping Identity on pilvipohjainen hakemisto- ja identiteettialusta, joka yhdistää keskitetyn hakemistohallinnan, mukautuvan kertakirjautumisen ja monivaiheisen tunnistautumisen, käyttäjien elinkaaren hallinnan sekä federaation hybridi- ja monipilviympäristöissä.
Kenelle Ping Identity sopii parhaiten?
Ping Identity sopii erinomaisesti suurille yrityksille, jotka hallitsevat monimutkaisia hybridiympäristöjä, joissa identiteetinhallinta, mukautuva tunnistautuminen ja vanhojen hakemistojen rinnakkainen käyttö ovat ehdottomia vaatimuksia.
Miksi valitsin Ping Identityn
Ping Identity pääsi lyhyelle listalleni nollatietobiometriikkansa ansiosta. Se perustuu Keyless-yrityskauppaan ja mahdollistaa etulinjan sekä jaettuja työasemia käyttävien käyttäjien tunnistautumisen ilman, että biometristä dataa tallennetaan mihinkään. Hyödynnän myös PingOne Protectin riskipisteytystä, joka yhdistää laiteluotettavuuden signaaleja, IP-osoitteiden maineen ja sijaintinopeuden tehdäkseen mukautuvia käyttöoikeuspäätöksiä reaaliajassa. Yhdessä PingDirectoryn alle millisekunnin lukuvasteiden kanssa, jotka kattavat jopa 100 miljoonaa identiteettiä, se on suunniteltu yrityksille, jotka hallitsevat identiteettejä todella suuressa mittakaavassa.
Ping Identityn keskeiset ominaisuudet
- PingDirectoryn tehokas hakemisto: Käsittelee jopa 100 miljoonaa identiteettiä alle millisekunnin lukuvasteilla ja 99,99 prosentin käytettävyydellä LDAPv3- ja SCIM 2.0 -ympäristöissä.
- LDAP-yhdyskäytävä kaksisuuntaisella synkronoinnilla: Yhdistää olemassa olevat AD-, Oracle-, IBM- ja kaikki LDAPv3-hakemistot PingOneen ja tukee reaaliaikaista kaksisuuntaista synkronointia sekä vaiheittaista sovellusten siirtoa ilman uudelleenkirjoituksia.
- PingOne Privilege -aikaperusteinen käyttöoikeus: Myöntää määräaikaisia käyttöoikeuksia AWS:ään, Azureen, GCP:hen, Kubernetesille, Snowflakelle ja PostgreSQL:lle siten, että istunnot sidotaan TPM-laitteistoon.
- Identiteetinhallinta mikrohyväksynnöillä: Suorittaa kohdennettuja käyttöoikeustarkistuksia, tehtävien eriyttämistä koskevia käytäntötarkistuksia ja tekoälyn avustamia hyväksyntäsuosituksia koko käyttäjän elinkaaren ajan.
Ping Identity -integraatiot
Ping Identity dokumentoi yli 1 800 integraatiota, mukaan lukien Microsoft 365:n, Active Directoryn, Microsoft Entra ID:n, Workdayn, Salesforcen, Google Workspacen, Slackin, Zoomin, Snowflaken ja CrowdStriken. REST- ja SCIM-rajapinnat, webhookit, Terraform-palveluntarjoajat ja DaVinci-markkinapaikka tukevat mukautettuja yhteyksiä.
Pros and Cons
Pros:
- Nollatietobiometria suojaa jaettuja työasemia
- Hybridihakemistojen tuki saa kiitosta arvioijilta
- Mukautuva riskipisteytys vahvistaa käyttöoikeuspäätöksiä
Cons:
- Hakemistohallinta vaatii huomattavan määrän määrityksiä
- Laitteiden hallinta riippuu ulkoisista työkaluista
Learn more about Ping Identity: Paras vaihtoehto modulaariseen IAM-ratkaisuun HR-tietolähtöisellä provisioinnilla
- 30 päivän ilmainen kokeilu
- Alkaen 1,40 $/käyttäjä/kuukausi
Visit WebsiteCustomer Rating:4.6/5
HelloID hallinnoi kolmansien osapuolten sovellusten integraatioita keskitetyn hallintapaneelin kautta. HelloID on Tools4everin modulaarinen pilvipohjainen IAM-alusta, joka yhdistää kertakirjautumisen, monivaiheisen tunnistautumisen, automatisoidun käyttäjien provisioinnin, itsepalvelukäyttöoikeudet ja identiteetin hallinnan pilvi- ja paikallisympäristöissä.
Kenelle HelloID sopii parhaiten?
HelloID sopii hyvin keskisuurten organisaatioiden IT-järjestelmänvalvojille ja identiteettien hallinnoijille, jotka tarvitsevat käyttäjien elinkaaren hallinnan automatisointia HR-järjestelmien, Active Directoryn ja pilvisovellusten välillä.
Miksi valitsin HelloID:n
Valitsin HelloID:n yhdeksi parhaista vaihtoehdoista, koska sen HR-tietolähtöinen provisiointimalli eroaa aidosti tyypillisistä pilvihallintatyökaluista. Kun työntekijä palkataan tai hänen roolinsa muuttuu, HelloID hakee tiedot suoraan lähdejärjestelmistä, kuten SAP:stä tai ADP:stä, ja päivittää tilit automaattisesti AD:ssä, Entra ID:ssä ja yhdistetyissä sovelluksissa. Pidän myös siitä, että identiteettivarasto yhdenmukaistaa useista HR- ja SIS-lähteistä peräisin olevat tietueet, joten käyttöoikeussäännöt perustuvat aina puhtaisiin ja yhdenmukaisiin tietoihin.
HelloID:n tärkeimmät ominaisuudet
- Modulaarinen SSO moniprotokollatuella: HelloID tukee SAML 2.0:aa, OpenID Connectia ja WS-Federationia sekä selainlaajennukseen perustuvaa käyttöä sovelluksille, joissa ei ole natiivia SSO-protokollatukea.
- Kontekstipohjaiset käyttöoikeussäännöt: Järjestelmänvalvojat voivat rajoittaa sovellusten käyttöä tai sallia sen IP-osoitealueen, maantieteellisen sijainnin, päivämäärän ja kellonajan sekä selaimen tai käyttöjärjestelmän version perusteella. Monivaiheinen tunnistautuminen voidaan pakottaa näiden sääntöjen mukaisesti.
- Itsepalvelukäyttöoikeudet hyväksyntätyönkuluilla: Työntekijät ja esihenkilöt voivat pyytää käyttöoikeuksia itsepalveluportaalin kautta, jossa on määritettävät hyväksyntäketjut ja käyttöoikeuksien automaattinen vanheneminen.
- Hallinta ja käyttöoikeuksien täsmäytys: Hallintamoduuli tarkistaa yhdistetyistä järjestelmistä orvot tai poikkeavat tilit ja suorittaa säännöllisiä uudelleensertifiointitarkistuksia, jotta käyttöoikeudet pysyvät käytännön mukaisina.
HelloID:n integraatiot
HelloID tarjoaa yli 200 valmista liitintä, mukaan lukien Microsoft Active Directory, Microsoft Entra ID, Google Workspace, SAP, ADP, AFAS ja Visma|Raet. PowerShell-liittimet ja REST-sovellusliittymä tukevat mukautettuja integraatioita.
Pros and Cons
Pros:
- HR-tietolähtöinen elinkaaren automatisointi vähentää tilien tietojen ajautumista
- Hybridihakemistojen rinnakkaiselo tukee vaiheittaista siirtymää
- Hallinnan täsmäytys löytää orvot tilit
Cons:
- Laitteiden hallintaominaisuudet puuttuvat käytännössä kokonaan
- AD-skenaariot edellyttävät paikallista agenttia
Learn more about HelloID: Paras Google Cloud -pohjaisten identiteettifederaatioiden käyttöön
- 14 päivän ilmainen kokeilujakso
- Alkaen $7.00/käyttäjä/kuukausi

Google Cloud Identity tukee useita tunnistautumispalveluntarjoajia yhdestä ylläpitopaneelista. Google Cloud Identity on Googlen identiteettipalveluna toimiva hakemisto, joka hallinnoi keskitetysti käyttäjiä ja ryhmiä, kertakirjautumista, monivaiheista tunnistautumista, laitehallintaa sekä Active Directory- ja LDAP-synkronointia pilvi- ja hybridiympäristöissä.
Kenelle Google Cloud Identity sopii parhaiten?
Google Cloud Identity sopii IT-tiimeille, jotka käyttävät jo Google Cloudia tai Google Workspacea ja tarvitsevat keskitetyn identiteetinhallinnan, kertakirjautumisen ja käyttöoikeuksien hallinnan ilman erillisen hakemistotoimittajan lisäämistä.
Miksi valitsin Google Cloud Identityn
Google Cloud Identity päätyi kärkivaihtoehtojeni joukkoon, koska se on luontevin identiteettikerros tiimeille, jotka käyttävät jo Google Cloudissa tai Google Workspacessa toimivia työkuormia. Pidän siitä, että kontekstipohjaisen käytönhallinnan avulla käyttöoikeuskäytännöt voi määrittää samanaikaisesti käyttäjän identiteetin, laitteen salauksen tilan ja IP-sijainnin perusteella. Tämä on juuri tarpeen silloin, kun työntekijät käyttävät sekä hallittuja että hallitsemattomia laitteita eri sijainneissa. GCDS ja uudempi pilvipohjainen hakemistosynkronointi tarjoavat myös käytännölliset tavat synkronoida olemassa oleva Active Directory ilman, että paikallista ympäristöä tarvitsee ensin suunnitella uudelleen.
Google Cloud Identityn tärkeimmät ominaisuudet
- Valmiiksi integroitujen SAML-sovellusten luettelo: Yhdistää satoja kolmannen osapuolen SaaS-sovelluksia, kuten AWS:n, Salesforcen ja RingCentralin, käyttämällä valmiita SAML-määrityksiä sekä Free- että Premium-versioissa.
- Pääsyavainten ja FIDO2-suojausavainten tuki: Antaa ylläpitäjille mahdollisuuden ottaa käyttöön salasanattoman kirjautumisen pääsyavaimilla tai rajoittaa tunnistautumisen pelkkiin laitteistopohjaisiin suojausavaimiin.
- Dynaamiset ryhmät: Lisää ja poistaa ryhmän jäseniä automaattisesti käyttäjämääritteisiin perustuvien kyselyiden mukaan, myös mukautettuja määritteitä käyttäen, ilman manuaalisia ylläpitopäivityksiä.
- Suojattu LDAP (Premium): Mahdollistaa paikallisten tai pilvipalvelimissa isännöityjen LDAP-sovellusten, kuten Jiran, OpenVPN:n ja FreeRADIUSin, tunnistautumisen Cloud Directorya vastaan.
Google Cloud Identity -integraatiot
Google Cloud Identity tarjoaa valmiiksi integroitujen SAML-sovellusten luettelon, jossa on satoja sovelluksia, kuten AWS, Salesforce, RingCentral ja Zoho CRM. Se muodostaa yhteyden Active Directoryyn, OpenLDAP:hen ja Microsoft Entra ID:hen synkronoinnin tai federaation avulla, tukee suojattua LDAP-protokollaa ja tarjoaa REST-ohjelmointirajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Googlen oma federaatio yksinkertaistaa pilvipalvelujen käyttöoikeuksien hallintaa
- Kontekstipohjaiset käytännöt yhdistävät identiteetin laitteen suojaustilaan
- Pääsyavainten ja suojausavainten tuki mahdollistaa salasanattoman tunnistautumisen
Cons:
- Ei korvaa täysin Active Directorya
- macOS:n ja Linuxin hallinta on edelleen rajallista
Learn more about Google Cloud Identity: Parhaat hakemistopalvelutoiminnot
- 30 päivän ilmainen kokeilu
- Alkaen $9/käyttäjä/kuukausi (laskutettuna vuosittain)
Visit WebsiteCustomer Rating:4.6/5
JumpCloudin avulla käyttäjät voivat hallita ja tarkastella kaikkia hakemiston käyttäjiä yhdessä paikassa. JumpCloud on pilvipohjainen hakemistopalvelualusta, joka yhdistää identiteetinhallinnan, kertakirjautumisen, monivaiheisen tunnistautumisen, laitehallinnan ja käyttöoikeuksien hallinnan ihmisten, koneiden ja tekoälyagenttien identiteeteille Windows-, macOS-, Linux- ja mobiiliympäristöissä.
Kenelle JumpCloud sopii parhaiten?
JumpCloud sopii IT-tiimeille, jotka hallitsevat eri käyttöjärjestelmiä käyttäviä ympäristöjä ja tarvitsevat identiteetin, käyttöoikeuksien ja laitteiden hallinnan yhdellä alustalla ilman riippuvuutta vanhasta paikallisesta infrastruktuurista.
Miksi valitsin JumpCloudin
JumpCloud päätyi kärkivalintojeni joukkoon, koska se on yksi harvoista alustoista, joka tarjoaa aidon hakemistopalvelun ilman riippuvuutta paikallisesta infrastruktuurista. Pidän siitä, että sen pilvipohjainen avoin hakemisto kohtelee Windows-, macOS- ja Linux-laitteita yhdenvertaisina ja hallitsee identiteettejä, kertakirjautumista, monivaiheista tunnistautumista ja laitteiden vaatimustenmukaisuutta yhdestä konsolista. Active Directory -integraation kolme synkronointitilaa (Active Directory -auktoritatiivinen, kaksisuuntainen tai JumpCloud-auktoritatiivinen) mahdollistavat siirtymisen pois vanhasta Active Directorysta omaan tahtiin sen sijaan, että kaikki vaihdettaisiin kerralla.
JumpCloudin tärkeimmät ominaisuudet
- Käyttöoikeusriskien tunnistus: Tunnistaa epätavallisen kirjautumiskäyttäytymisen – kuten mahdottoman matkustamisen tai toimintaan palaavat passiiviset tilit – ja käynnistää monivaiheisen tunnistautumisen haasteita tai lähettää hälytyksiä sähköpostitse, Slackissa tai webhookin kautta.
- Pilvipohjainen RADIUS: Tarjoaa sisäänrakennetun RADIUS-todennuksen Wi-Fi- ja VPN-käyttöön, ja kaikki tapahtumat kirjataan Directory Insightsiin ilman lisälaitteiston tarvetta.
- Henkilöstöhallinnon ohjaama käyttäjien elinkaaren hallinta: Yhdistyy Workdayn, BambooHR:n ja HiBobin kaltaisiin järjestelmiin automatisoidakseen tilien luomisen, valmistelun ja käytöstä poistamisen yhdistetyissä sovelluksissa.
- Monialustainen päivitysten hallinta: Hallitsee käyttöjärjestelmien ja sovellusten päivityksiä Windowsissa, macOS:ssä ja Linuxissa yhdestä konsolista sekä tarjoaa vaatimustenmukaisuuden koontinäytöt ja työkalut laajamittaiseen korjaamiseen.
JumpCloud-integraatiot
JumpCloud tarjoaa natiivisti integraatiot Active Directoryyn, Microsoft 365:een, Entra ID:hen, Google Workspaceen, BambooHR:ään, Workdayhin, Personioon, Namelyyn, HiBobiin ja People HR:ään. Se tukee mukautettuja yhteyksiä SCIM:n, REST API -rajapintojen, pilvi-LDAP:n ja RADIUSin kautta, mukaan lukien Jira, Confluence, Jenkins, Kubernetes ja Docker.
Pros and Cons
Pros:
- Identiteettien ja laitteiden monialustainen hallinta
- Vaiheittaisen Active Directory -siirtymän tuki
- Riskeihin perustuvat ehdollisen käytönhallinnan käytännöt
Cons:
- Laaja kattavuus voi tapahtua ominaisuuksien syvyyden kustannuksella
- Android-hallinta voi olla epävakaampaa
Learn more about JumpCloud: Sopii parhaiten Microsoft 365:n hybridi-identiteettityönkulkuihin
- 30 päivän maksuton kokeilu
- Alkaen $7.00/käyttäjä/kuukausi

Microsoft Entra ID keskittää vuokraajan, käyttäjien ja sovellusten hallinnan yhteen koontinäyttöön. Microsoft Entra ID on pilvipohjainen identiteetin- ja käyttöoikeuksien hallintapalvelu, joka käsittelee käyttäjien ja ryhmien hallintaa, kertakirjautumista, MFA:ta, ehdollista käyttöoikeutta, laiteidentiteettiä ja automaattista provisiointia pilvi- ja hybridiympäristöissä.
Kenelle Microsoft Entra ID sopii parhaiten?
Microsoft Entra ID sopii erinomaisesti organisaatioille, jotka käyttävät jo Microsoft 365:tä tai Azurea ja joiden on hallittava identiteettiä sekä pilvipohjaisissa että paikallisissa Active Directory -ympäristöissä.
Miksi valitsin Microsoft Entra ID:n
Microsoft Entra ID ansaitsee paikkansa listallani, koska se on Microsoft 365:tä ja Azurea käyttävien organisaatioiden jo valmiiksi hyödyntämä identiteettienhallinnan perusta, joten se sopii luontevasti hybridiympäristöjen hakemistotyönkulkuihin. Pidän erityisesti siitä, että ehdollisen käyttöoikeuden avulla voi ottaa käyttöön tarkkarajaisia ja kontekstitietoisia käytäntöjä pilvi- ja paikallisympäristöissä ilman erillistä työkalua. Connect Sync ja Cloud Sync käsittelevät molemmat usean metsän AD-ympäristöjä, joten sulautumisen jälkeen erillisiä metsiä hallinnoivat tiimit voivat säilyttää hakemistojen jatkuvuuden ilman täydellistä siirtymää.
Microsoft Entra ID:n tärkeimmät ominaisuudet
- Etuoikeutettujen identiteettien hallinta: Määrittää juuri tarvittaessa myönnettävät vähimpien oikeuksien mukaiset järjestelmänvalvojan roolit, jolloin laajennetut käyttöoikeudet myönnetään vain tarvittaessa ja ne vanhenevat automaattisesti.
- Pääsyavaintodennus: Tukee laitteeseen sidottuja ja synkronoituja pääsyavaimia Microsoft Authenticatorin, laitteistopohjaisten suojausavainten, Apple iCloud Keychainin ja Google Password Managerin kautta.
- Käyttäjien automaattinen provisiointi: Luo, päivittää ja poistaa tilejä yhdistetyissä sovelluksissa SCIM 2.0:n, LDAP:n, SQL:n ja mukautettujen ECMA-liittimien avulla käyttäjäroolien ja -tilojen muuttuessa.
- Elinkaarityönkulut: Automatisoi uuden työntekijän, roolinvaihtajan ja lähtijän prosessit sekä käynnistää tehtäviä, kuten tilin luomisen tai käyttöoikeuksien poistamisen, henkilöstöhallinnon tietojen ja käyttäjämääritteiden perusteella.
Microsoft Entra ID -integraatiot
Microsoft Entra ID tarjoaa tuhansia sovellusvalikoimansa natiivi-integraatioita, kuten ServiceNow-, Workday-, Salesforce-, Slack-, Snowflake- sekä Microsoft 365- ja Azure-palvelut. Microsoft Graph, SCIM 2.0 ja Application Proxy tukevat mukautettuja ja paikallisia integraatioita.
Pros and Cons
Pros:
- Hybridiympäristön synkronointi tukee erillisiä Active Directory -metsiä
- Kontekstitietoiset käytännöt vahvistavat hajautetun työvoiman käyttöoikeuksien hallintaa
- Salasanaton todennus vähentää tietojenkalastelulle altistumista
Cons:
- Edistynyt hallinnointi edellyttää useita lisenssitasoja
- Laitteiden hallinta edellyttää erillisiä päätelaitetyökaluja
Learn more about Microsoft Entra ID: Paras tehokkaaseen työntekijöiden elinkaaren hallintaan
- 30 päivän ilmainen kokeilu
- Alkaen 6 $/käyttäjä/kuukausi (laskutetaan vuosittain)

Okta Workforce Identity Cloud merkitsee suuren riskin käyttöoikeudet tekoälypohjaisilla käyttöoikeuksien peruutussuosituksilla. Okta Workforce Identity Cloud on pilvipohjainen hakemisto- ja identiteettialusta, joka keskittää käyttäjien, ryhmien ja laitteiden hallinnan HR-järjestelmissä, Active Directoryssa, LDAP:ssa sekä tuhansissa SaaS- ja paikallisissa sovelluksissa kertakirjautumisen, mukautuvan monivaiheisen todennuksen, elinkaaren aikaisen provisioinnin ja käyttöoikeuksien hallinnan avulla.
Kenelle Okta Workforce Identity Cloud sopii parhaiten?
Okta Workforce Identity Cloud sopii erinomaisesti keskisuurille ja suurille yrityksille, joiden monimutkaisissa ja useista lähteistä koostuvissa identiteettiympäristöissä HR-ohjattu provisiointi ja tuhansien sovellusten hallinta ovat etusijalla.
Miksi valitsin Okta Workforce Identity Cloudin
Valitsin Okta Workforce Identity Cloudin yhdeksi parhaista ratkaisuista, koska sen HR-ohjattua elinkaaren automaatiota on aidosti vaikea päihittää. Kun uusi työntekijä lisätään Workdayhin tai BambooHR:ään, Okta luo automaattisesti hänen tilinsä satoihin sovelluksiin SCIM:n avulla ilman manuaalisia tukipyyntöjä. Pidän myös siitä, että työntekijän poistaminen käytöstä tapahtuu yhtä nopeasti: yksi käytöstä poistaminen katkaisee käyttöoikeudet kaikista yhdistetyistä sovelluksista kerralla ja vapauttaa samalla lisenssit automaattisesti.
Okta Workforce Identity Cloudin tärkeimmät ominaisuudet
- Mukautuva MFA: Valvoo monivaiheista tunnistautumista käyttämällä kontekstisignaaleja, kuten laitetta, sijaintia, verkkoa ja käyttäytymistä, ja mukauttaa käyttöoikeusvaatimuksia reaaliajassa.
- Universaali hakemisto: Toimii keskitettynä identiteettitietueena ja kokoaa käyttäjät, ryhmät ja mukautetut määritteet samanaikaisesti AD:stä, LDAP:stä ja useista HR-järjestelmistä.
- Identiteettiuhkien suojaus: Arvioi istunnon riskin jatkuvasti ja voi uhkan havaitessaan käynnistää yleisen uloskirjautumisen kaikissa yhdistetyissä sovelluksissa.
- Etuoikeutettu käyttöoikeus: Tarjoaa SSO-kirjautumisen Linux- ja Windows-palvelimille, tallentaa SSH- ja RDP-istunnot ja tukee juuri oikeaan aikaan myönnettäviä käyttöoikeuksia monivaiheisilla hyväksynnöillä.
Okta Workforce Identity Cloudin integraatiot
Okta Workforce Identity Cloud tarjoaa yli 8 000 valmista integraatiota, kuten Active Directoryn, LDAP:n, Workdayn, BambooHR:n, SuccessFactorsin, Google Workspacen, Salesforcen, Slackin, Microsoft Teamsin ja Jamfin. REST-sovellusliittymät, tapahtumakoukut ja Workflows tukevat mukautettuja integraatioita.
Pros and Cons
Pros:
- Automatisoi työntekijöiden perehdytyksen ja käytöstä poistamisen
- Yhdistää HR-, AD- ja LDAP-identiteetit
- Mukauttaa tunnistautumisen identiteettiriskien mukaan
Cons:
- Ei tarjoa kattavaa laitehallintaa
- Ei voi täysin korvata GPO-painotteisia AD-ympäristöjä
Learn more about Okta Workforce Identity Cloud: Parhaiten paikallisten ja pilvipohjaisten hakemistojen integrointiin
- 30 päivän maksuton kokeilu
- Alkaen $3/käyttäjä/kuukausi

OneLogin Advanced Directoryn avulla käyttäjät voivat tarkastella ja hallita kaikkia käyttäjätilejä keskitetysti. OneLogin Advanced Directory on pilvipohjainen hakemistopalvelu, joka keskittää käyttäjien identiteettien hallinnan Active Directoryn, LDAP:n, Google Workspacen ja HR-järjestelmien välillä. Siihen sisältyvät SSO, MFA, mukautuva todennus ja automaattinen käyttöönotto.
Kenelle OneLogin Advanced Directory sopii parhaiten?
OneLogin Advanced Directory sopii erinomaisesti IT-tiimeille, jotka hallinnoivat hybridiympäristöjä, joissa Active Directoryn, pilvisovellusten ja HR-järjestelmien on pysyttävä synkronoituina ilman erillistä IAM-tiimiä.
Miksi valitsin OneLogin Advanced Directoryn
Valitsin OneLogin Advanced Directoryn, koska se käsittelee Active Directoryn, LDAP:n, Google Workspacen ja Workdayn kaltaisten HR-järjestelmien reaaliaikaisen synkronoinnin yhden yhdistimen kautta. Kun AD-tili suljetaan, OneLogin katkaisee käyttöoikeudet kaikista yhdistetyistä sovelluksista muutamassa sekunnissa. Pidän myös siitä, että sen VLDAP- ja RADIUS-sillat pitävät vanhan infrastruktuurin mukana ilman, että kaikkea tarvitsee korvata kerralla.
OneLogin Advanced Directoryn tärkeimmät ominaisuudet
- SmartFactor-todennus: Käyttää Vigilance AI:tä riskipisteytyksen muodostamiseen sijainnin, laitteen ja käyttäytymisen perusteella ja päättää sen jälkeen, sallitaanko kirjautuminen, vaaditaanko lisävahvistusta vai evätäänkö se.
- Yli 6 000 sovelluksen luettelo: Valmiiksi integroidut yhdistimet SSO:ta ja käyttöönottoa varten pilvi- ja paikallisissa sovelluksissa, ja uusia integraatioita lisätään päivittäin.
- Elinkaaren automatisointi Workflowsilla: Vähäkoodinen automaatiokerros, joka hoitaa käyttäjätilien käyttöönoton, käytöstä poistamisen ja mukautetut identiteettitehtävät tavanomaisten luonti-, päivitys- ja poistotoimintojen lisäksi.
- Vaarantuneiden tunnistetietojen tarkistus: Tarkistaa uudet tai vaihdetut salasanat tunnettujen varastettujen tunnistetietojen tietokannasta ennen niiden asettamisen sallimista.
OneLogin Advanced Directoryn integraatiot
OneLogin Advanced Directory tarjoaa yli 6 000 valmiiksi integroitua sovellusyhdistintä, mukaan lukien Active Directory, LDAP, Microsoft Entra ID, Google Workspace, Workday, UKG, BambooHR ja Jamf. REST-rajapinnat, SDK:t, webhookit ja mukautetut yhdistimet tukevat muita integraatioita.
Pros and Cons
Pros:
- Reaaliaikainen käytöstä poistaminen katkaisee käyttöoikeudet nopeasti
- Riskiperusteinen todennus mukautuu käyttäytymiseen
- Laajat salasanattoman kirjautumisen ja MFA:n vaihtoehdot
Cons:
- Ei natiivia laitehallintaa
- Ei sisäänrakennettuja käyttöoikeuksien sertifiointikampanjoita
Learn more about OneLogin Advanced Directory: Paras SSO:hon ja MFA:han yli 15 todennusmenetelmällä
- 30 päivän maksuton kokeilu
- Alkaen $3/käyttäjä/kuukausi
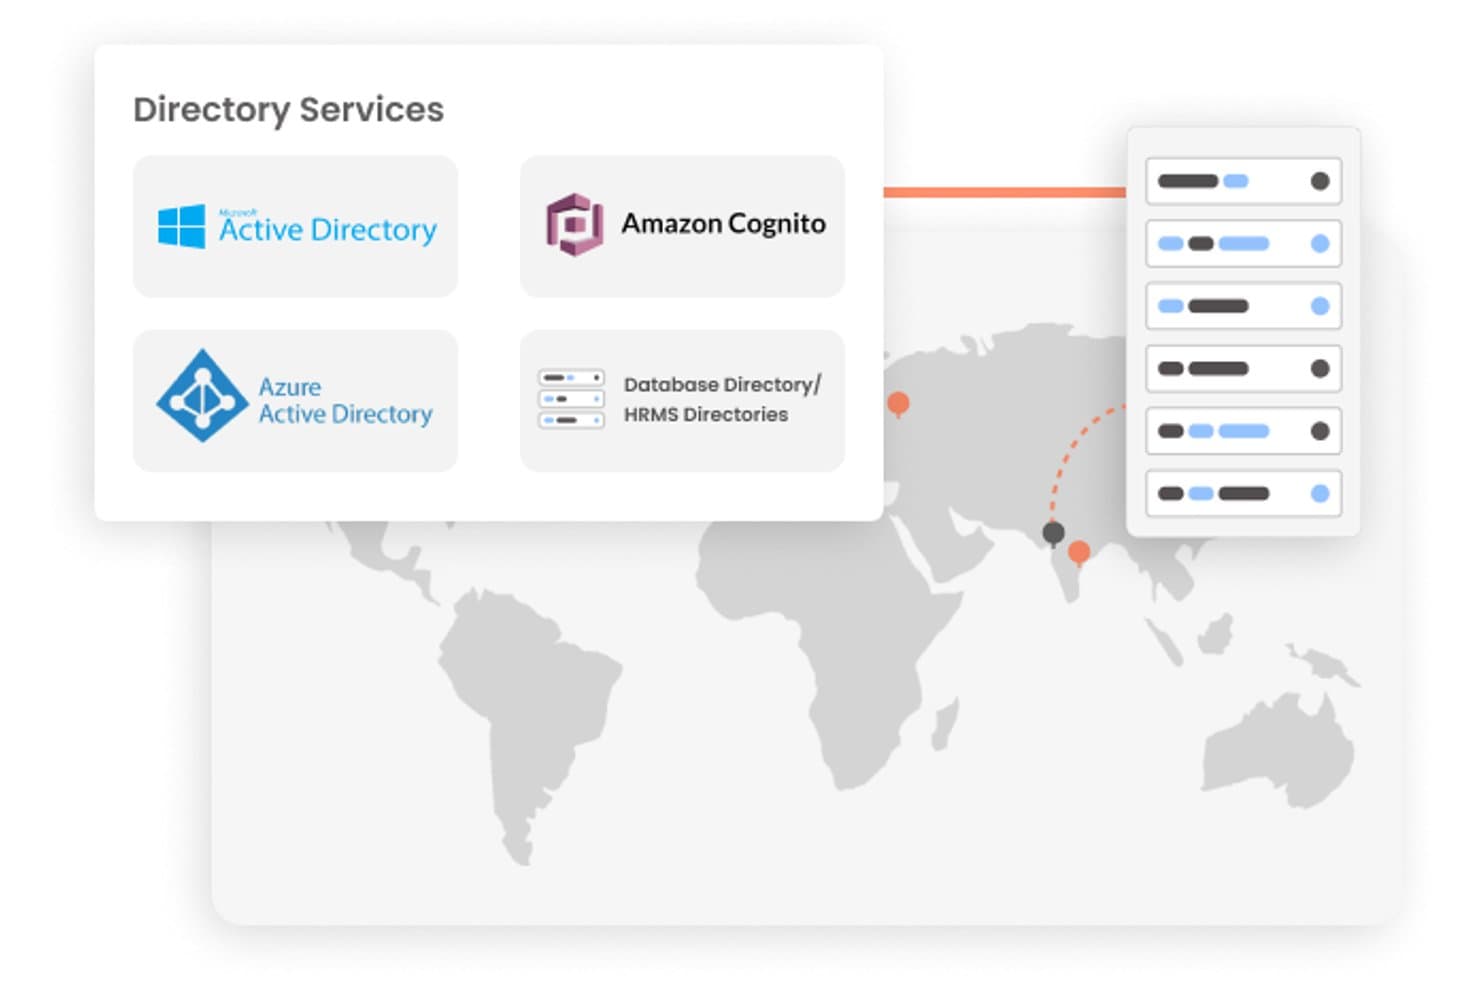
miniOrange tukee Active Directory-, Azure AD-, Amazon Cognito- ja HRMS-hakemistoja. miniOrange on pilvipohjainen hakemistopalvelualusta, joka yhdistää hakemistopalvelun palveluna (DaaS), SSO:n, MFA:n, mukautuvan käyttöoikeuksien hallinnan ja käyttäjien elinkaaren hallinnan pilvi-, paikallis- ja hybridiympäristöissä.
Kenelle miniOrange sopii parhaiten?
miniOrange sopii erinomaisesti IT- ja identiteettitiimeille, jotka hallinnoivat käyttöoikeuksia pilvisovellusten, vanhojen järjestelmien ja paikallisten hakemistojen yhdistelmässä ja tarvitsevat kattavan MFA- ja SSO-tuen ilman nykyisen infrastruktuurin uudelleenrakentamista.
Miksi valitsin miniOrangen
Valitsin miniOrangen yhdeksi parhaista vaihtoehdoista, koska sen todennusvalikoimaa on aidosti vaikea päihittää tässä hintaluokassa: yli 15 MFA-menetelmää, mukaan lukien FIDO2-tunnisteet ja salasanattomat avaimet, YubiKeyn kaltaiset laitteistotunnisteet sekä push-ilmoitukset, minkä lisäksi SSO toimii SAML:n, OIDC:n, OAuthin ja käänteisen välityspalvelimen kautta käytettävien vanhojen sovellusten kanssa. Pidän erityisesti siitä, että se laajentaa MFA:n Windowsin RDP-yhteyksiin, macOS:ään ja Linuxin SSH-kirjautumisiin, mikä paikkaa aukon, jonka useimmat hakemistopalvelualustat jättävät avoimeksi. Mukautuvat, riskiin perustuvat käyttöoikeussäännöt täydentävät kokonaisuutta ja käynnistävät vahvemman MFA-todennuksen IP-osoitteen, sijainnin tai laitteen tietojen perusteella.
miniOrangen tärkeimmät ominaisuudet
- Hybridi LDAP-yhdyskäytävä: Paikallinen LDAP-yhdyskäytävä mahdollistaa miniOrangen yhdistämisen nykyiseen AD- tai LDAP-infrastruktuuriisi ilman, että sitä tarvitsee altistaa internetille.
- Liittyjien, siirtyjien ja lähtijöiden automatisointi: Henkilöstöhallinnon ohjaama käyttäjien provisiointi synkronoituu Workdayn, BambooHR:n ja SAP SuccessFactorsin kanssa ja käynnistää roolien määritykset sekä käyttöoikeuksien poistamisen automaattisesti.
- Vanhojen sovellusten käyttöoikeusyhdyskäytävä: Otsakkeisiin perustuva kirjautuminen ja käänteinen välityspalvelin laajentavat SSO:n vanhoihin sovelluksiin ja paksuihin asiakassovelluksiin, jotka eivät tue SAML:ää tai OAuthia.
- RADIUS- ja TACACS+-palvelin: Sisäänrakennettu AAA-palvelimen todennus kattaa VPN-yhteydet, VDI-ympäristöt, reitittimet ja kytkimet Premium-tasosta alkaen.
miniOrangen integraatiot
miniOrange tarjoaa yli 6 000 integraatiota, mukaan lukien Microsoft 365, Google Workspace, Salesforce, AWS, Slack, Zoom, Workday, BambooHR, SAP SuccessFactors, Okta ja Fortinet. Se tukee SAML:ää, OAuthia, OIDC:tä, SCIM:iä, REST-sovellusliittymiä, RADIUSia ja TACACS+:aa mukautettuja yhteyksiä varten.
Pros and Cons
Pros:
- MFA kattaa pilvi-, työasema- ja palvelinkirjautumiset
- Hybridihakemistotuki helpottaa vaiheittaisia siirtymiä
- Vanhat sovellukset saavat nykyaikaiset todennuksen hallintatoiminnot
Cons:
- Edistyneet elinkaaren hallintatoiminnot edellyttävät korkeampia palvelutasoja
- Hakemiston määritys voi olla haastavaa uusille ylläpitäjille
Learn more about miniOrange:
Muut pilvih akemistopalvelut
Tässä on joitakin muita pilvih akemistopalveluvaihtoehtoja, jotka eivät päässeet listalleni mutta joihin kannattaa silti tutustua:
- 11ForgeRockSopii parhaiten laajamittaiseen mukautuvaan identiteetinhallintaan
- 12Zoho DirectoryParas Zoho-ekosysteemin identiteetin- ja käyttöoikeuksien hallintaan
- 13OneLoginSopii parhaiten mukautuvaan MFA:han reaaliaikaisella AD-synkronoinnilla
- 14SailPointParas suurten yritysten identiteetinhallintaan laajassa mittakaavassa
- 15VMware Workspace ONEParas laitekeskeiseen identiteetin ja käyttöoikeuksien hallintaan
- 16IBM VerifySopii parhaiten mukautuvaan riskiperusteiseen käyttöoikeuksien hallintaan yritysorganisaation mittakaavassa
Miten arvioin pilvipohjaisia hakemistopalveluja
Arvioin jokaisen alustan kahdella tasolla: perusominaisuudet, kuten SSO, MFA ja LDAP-tuki, jotka jokaisella pilvipohjaisella hakemistolla täytyy olla, sekä erottavat tekijät, kuten HRIS-synkronointi ja nollaluottamukseen perustuva käyttöoikeus.
Perustoiminnot (Tämän luettelon perusedellytykset)
Kun valitsen työkaluja luettelooni, annan jokaiselle työkalulle arvosanan asteikolla 0:sta (ei tarjoa toimintoa) 5:een (on erinomainen tällä alueella) kunkin alla luetellun perustoiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Keskitetty identiteetinhallinta: Tarkistan, toimiiko alusta aidosti pilvipohjaisena hakemistona, joka tarjoaa käyttäjä- ja ryhmärakenteet, mukautetut määritteet sekä synkronoinnin olemassa olevien paikallisten AD-ympäristöjen kanssa.
- SSO ja federaatio: Jokaisen työkalun tulisi tukea SAML-, OIDC- ja OAuth-protokollia sekä tarjota laaja valmiiden sovellusten luettelo, jotta tiimit voivat yhdistää esimerkiksi Salesforcen tai Slackin ilman mukautettuja määrityksiä.
- Käyttäjien elinkaaren hallinta: Etsin automatisoitua SCIM-pohjaista provisiointia, joka käsittelee käyttäjien liittymis-, siirtymis- ja poistumisprosessit yhdistetyissä sovelluksissa sen sijaan, että jouduttaisiin turvautumaan manuaalisiin CSV-latauksiin.
- Monivaiheinen todentaminen: Alustan tulisi tarjota useita MFA-menetelmiä (push-ilmoitukset, TOTP ja laitteistoavaimet) sekä ehdollisen käytön käytäntöjä, jotka perustuvat esimerkiksi laitteeseen tai sijaintiin.
- Laitteiden ja päätelaitteiden hallinta: Eri alustojen tuki on tässä tärkeää. Arvioin, pystyykö hakemisto liittämään Windows-, macOS- ja Linux-päätelaitteet itseensä ja valvomaan niissä käytäntöjä.
- LDAP- ja RADIUS-tuki: Vanhat sovellukset ja VPN-infrastruktuuri ovat edelleen riippuvaisia näistä protokollista, joten etsin alustaan sisäänrakennettuja täysin hallittuja pilvipohjaisia LDAP- ja RADIUS-päätepisteitä.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (Mikä erottaa palveluntarjoajat toisistaan)
Näin vertailen eri palveluntarjoajia:
Huomionarvoiset ominaisuudet
Nollaluottamusominaisuudet ovat merkittävä erottava tekijä. Etsin alustoja, jotka tarkistavat jatkuvasti laitteen tilan ja käyttäjän riskin ennen käyttöoikeuden myöntämistä – eivät vain ensimmäisen kirjautumisen yhteydessä. Salasanaton todentaminen FIDO2:n tai pääsyavainten avulla on toinen arvioimani alue, koska se vähentää suoraan tietojenkalastelulle altistumista. DevOps-tiimien osalta tarkistan myös, tarjoaako alusta Terraform-palveluntarjoajia ja REST-rajapintoja, joiden avulla insinöörit voivat hallita identiteettiä koodina infrastruktuurinsa rinnalla.
Ominaisuuksia pidemmälle
Vaatimustenmukaisuuden sertifioinnit ovat tässä erittäin tärkeitä. Tarkistan, onko palveluntarjoajalla SOC 2 Type II- ja ISO 27001 -sertifioinnit sekä toimialakohtaiset todistukset, kuten HIPAA- tai FedRAMP-vaatimusten mukaiset hyväksynnät säänneltyjä ympäristöjä varten. Integraatioekosysteemi on yhtä tärkeä – arvioin valmiiden liittimien kattavuutta IaaS-alustoihin, MDM-työkaluihin ja SIEM-järjestelmiin. Myös migraation tuki vaikuttaa arvioon merkittävästi, erityisesti kun tiimit siirtyvät pois paikallisesta AD:stä. Etsin tähän tarkoitukseen suunniteltuja työkaluja ja asiantuntijapalveluja, jotka pienentävät siirtymiseen liittyvää riskiä.
Näin valitset pilvih akemistopalvelun
Laajoihin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo juuttua. Jotta voit keskittyä olennaiseen käydessäsi läpi yksilöllistä ohjelmistonvalintaprosessiasi, tässä on tarkistuslista huomioon otettavista tekijöistä:
| Tekijä | Huomioitavaa |
|---|---|
| TekijäSkaalautuvuus | HuomioitavaaVoiko palvelu kasvaa yrityksesi mukana? Ota huomioon käyttäjärajat, datakapasiteetti ja pitkän aikavälin kustannukset. Varmista, että ratkaisu mahdollistaa kasvun ilman jatkuvia päivityksiä. |
| TekijäIntegraatiot | HuomioitavaaToimiiko se nykyisten järjestelmiesi kanssa? Tarkista yhteensopivuus olemassa olevien ohjelmistojen, kuten HR-järjestelmien, CRM-järjestelmien ja tuottavuustyökalujen, kanssa. Vältä ratkaisuja, jotka edellyttävät laajoja kiertoratkaisuja tai kolmansien osapuolten liittimiä. |
| TekijäMukautettavuus | HuomioitavaaVoitko mukauttaa sen työnkulkujesi tarpeisiin? Etsi joustavia asetuksia ja vaihtoehtoja käyttäjäroolien, käyttöoikeuksien ja käyttöliittymien säätämiseen tiimisi tarpeita vastaaviksi. |
| TekijäHelppokäyttöisyys | HuomioitavaaOnko se tiimisi kannalta käyttäjäystävällinen? Ota huomioon oppimiskäyrä ja käyttöliittymä. Vältä työkaluja, jotka edellyttävät laajaa koulutusta tai joiden sekava käyttöliittymä saattaa hidastaa käyttöönottoa. |
| TekijäKäyttöönotto ja perehdytys | HuomioitavaaKuinka nopeasti voit aloittaa? Arvioi käyttöönottoprosessi, mukaan lukien tietojen siirto ja käyttäjien koulutus. Etsi toimittajia, jotka tarjoavat tukea perehdytyksen aikana seisokkien ja epäselvyyksien minimoimiseksi. |
| TekijäKustannukset | HuomioitavaaSopiiko se budjettiisi? Vertaa hinnoittelumalleja, mukaan lukien tilausmaksut, mahdolliset lisäosat ja pitkän aikavälin kustannukset. Varo piilomaksuja tai kustannuksia, jotka voivat kasvaa käytön lisääntyessä. |
| TekijäSuojaustoimet | HuomioitavaaOvatko tietosi ja käyttäjäsi suojattuja? Tarkista salaus, todentamismenetelmät ja turvallisuusstandardien noudattaminen. Varmista, että palvelu täyttää toimialasi turvallisuusvaatimukset haavoittuvuuksien välttämiseksi. |
| TekijäVaatimustenmukaisuusvaatimukset | HuomioitavaaTäyttääkö se toimialan standardit? Varmista, että palvelu noudattaa liiketoimintaasi koskevia säädöksiä, kuten GDPR:ää tai HIPAA:aa. Vaatimusten noudattamatta jättäminen voi johtaa oikeudellisiin ongelmiin ja sakkoihin. |
Pilvipohjaisten hakemistopalvelujen trendit vuonna 2025
Johtavien työkalujen tuotepäivitysten, lehdistötiedotteiden ja julkaisutietojen tarkastelu paljastaa pilvipohjaisten hakemistopalvelujen keskeiset trendit, jotka heijastavat pilvi-infrastruktuurin käyttöoikeuksien hallinnan muuttuvaa dynamiikkaa.
Tässä katsaukseni vuoden 2025 ajankohtaisiin trendeihin:
Pilvipohjaisten hakemistopalvelujen trendit
- Tehostetut suojausominaisuudet: Edistyneiden suojausominaisuuksien, kuten mukautuvan monivaiheisen todentamisen (MFA) ja koneoppimiseen perustuvan poikkeamien tunnistamisen, käyttöönotto on selvästi lisääntynyt. Nämä parannukset vastaavat kyberturvauhkien kasvavaan kehittyneisyyteen ja tarpeeseen käyttää dynaamisempia, asiayhteyden huomioivia suojaustoimia.
- Integraatio ja yhteentoimivuus: Pyrkimys parempaan integraatioon ja yhteentoimivuuteen muiden pilvipalvelujen, käyttäjien provisiointiohjelmistojen ja vanhojen järjestelmien kanssa on selvästi havaittavissa. Tätä trendiä ohjaa tarve luoda saumattomia käyttäjäkokemuksia ja yksinkertaistaa erilaisten IT-ympäristöjen hallintaa, mikä osoittaa siirtymistä joustavampiin ja mukautuvampiin käyttöoikeuksien hallintaratkaisuihin.
- Skaalautuvuus ja pilvinatiiviset ominaisuudet: Skaalautuvuuden ja pilvinatiivisten arkkitehtuurien korostaminen kuvastaa alan vastausta pilviympäristöjen kasvavaan monimutkaisuuteen ja kokoon. Näiden ominaisuuksien ansiosta pilvipohjaiset hakemistopalvelut voivat hallita käyttöoikeuksia tehokkaasti laajoissa, hajautetuissa infrastruktuureissa ja tukea organisaatioiden kasvua sekä pilvipalvelujen käyttöönottostrategioita.
- Kattava vaatimustenmukaisuuden raportointi: Sääntelyvaatimusten tiukentuessa kattavien vaatimustenmukaisuuden raportointityökalujen kehittämisestä on tullut tärkeä prioriteetti. Nämä työkalut auttavat organisaatioita navigoimaan tietosuojaa ja yksityisyyttä koskevien lakien monimutkaisessa kokonaisuudessa ja korostavat pilvipohjaisten hakemistopalvelujen ratkaisevaa roolia lainsäädännön noudattamisen varmistamisessa.
Vähemmän tärkeiksi käyvät ominaisuudet
- Perinteinen salasanapohjainen todentaminen: Siirtyminen perinteisestä salasanapohjaisesta todentamisesta turvallisempiin ja käyttäjäystävällisempiin vaihtoehtoihin, kuten biometriseen tunnistautumiseen ja kertakirjautumiseen (SSO), osoittaa salasanojen merkityksen vähentyneen. Tämä muutos kuvastaa alan tunnistamaa salasanapohjaisten käyttöoikeuksien hallintakeinojen rajallisuutta ja turvallisuusriskejä.
Tarkastelemalla näitä trendejä huolellisesti IT-ammattilaiset voivat saada arvokasta tietoa pilvipohjaisten hakemistopalvelujen tulevasta suunnasta ja pilvipohjaisen infrastruktuurin hallinnan muuttuvista tarpeista.
Mitä pilvipohjaiset hakemistopalvelut ovat?
Pilvipohjaiset hakemistopalvelut ovat ratkaisuja, jotka hallitsevat ja järjestävät käyttäjätietoja ja käyttöoikeuksia organisaatiossa. IT-ammattilaiset, tietoturvatiimit ja HR-osastot käyttävät näitä työkaluja yleisesti varmistaakseen resurssien turvallisen ja tehokkaan käytön. Käyttäjien hallinta, kertakirjautuminen ja monivaiheinen todentaminen auttavat ylläpitämään turvallisuutta ja yksinkertaistamaan kirjautumisprosesseja. Kaiken kaikkiaan nämä työkalut tarjoavat keskitetyn hallinnan käyttäjien käyttöoikeuksiin ja tehostavat toiminnan tehokkuutta.
Ominaisuudet
Tässä ovat tärkeimmät ominaisuudet, joita pilvipohjaisista hakemistopalveluista kannattaa etsiä:
- Kertakirjautuminen (SSO): Tämän ominaisuuden avulla käyttäjät voivat käyttää useita sovelluksia yhdellä tunnistetietojoukolla. Se parantaa merkittävästi käyttäjäkokemusta vähentämällä salasanoihin liittyvää kuormitusta ja yksinkertaistamalla käyttäjien käyttöoikeuksien hallintaa eri alustoilla.
- Monivaiheinen tunnistautuminen (MFA): MFA lisää ylimääräisen suojauskerroksen edellyttämällä käyttäjiä toimittamaan vähintään kaksi varmennustekijää IT-resurssien käyttöä varten. Tämä on ratkaisevan tärkeää luvattoman käytön estämiseksi ja arkaluonteisten tietojen suojaamiseksi.
- Yhtenäiset hakemistopalvelut: Tämä tarjoaa keskitetyn alustan kaikkien IT-resurssien käyttöoikeuksien hallintaan. Se poistaa useiden hakemistojen tarpeen, sujuvoittaa hallintaa ja varmistaa käyttöoikeuksien hallinnan yhdenmukaisuuden koko organisaatiossa.
- Hakemistojen integrointi: Mahdollisuus integroida olemassa oleviin hakemistoihin, kuten Active Directoryyn tai LDAP:hen, varmistaa käyttäjätilien saumattoman synkronoinnin ja hallinnan. Tämä auttaa organisaatioita hyödyntämään olemassa olevaa infrastruktuuriaan samalla, kun ne siirtyvät pilvipohjaisiin palveluihin.
- Skaalautuvuus: Pilvih akemistopalvelujen on pystyttävä skaalautumaan organisaation kasvun mukana. Näin varmistetaan, että hakemistopalvelu pystyy käsittelemään kasvavaa käyttäjien, laitteiden ja sovellusten määrää ilman suorituskyvyn heikkenemistä.
- Roolipohjainen käyttöoikeuksien hallinta (RBAC): RBAC mahdollistaa käyttöoikeuksien määrittämisen organisaation roolien perusteella. Tämä yksinkertaistaa käyttäjien käyttöoikeuksien hallintaa ja varmistaa, että henkilöillä on pääsy vain heidän rooleihinsa tarvittaviin tietoihin ja resursseihin.
- Omatoiminen salasanan palautus: Tämän ominaisuuden avulla käyttäjät voivat palauttaa salasanansa ilman IT-tukea. Se vähentää IT-osastojen työmäärää ja parantaa käyttäjien tuottavuutta minimoimalla käyttökatkot.
- Tarkastus- ja raportointiominaisuudet: Nämä ominaisuudet tarjoavat tietoa käyttäjien toiminnasta ja käyttöoikeuksien käyttötavoista. Ne ovat olennaisia vaatimustenmukaisuuden, tietoturvan valvonnan ja organisaation resurssien käytön ymmärtämisen kannalta.
- Pilvinatiiviarkkitehtuuri: Pilvinatiivi hakemistopalvelu on suunniteltu hyödyntämään pilvilaskennan viitekehysten kaikkia mahdollisuuksia. Tämä varmistaa korkean käytettävyyden, palautumisen vikatilanteista ja joustavat käyttöönottovaihtoehdot nykyaikaisten pilvistrategioiden mukaisesti.
- Ohjelmointirajapinnan käyttö ja mukauttaminen: Mahdollisuus mukauttaa hakemistopalvelua ja integroida se muiden sovellusten kanssa ohjelmointirajapintojen avulla on ratkaisevan tärkeä. Sen ansiosta organisaatiot voivat mukauttaa palvelun tarpeisiinsa ja automatisoida erilaisia prosesseja, mikä parantaa tehokkuutta.
Pilvih akemistopalvelut sujuvoittavat käyttäjien IT-resurssien käyttöoikeuksien hallintaa ja ovat keskeisessä roolissa organisaation tietoturvan parantamisessa. Keskittymällä edellä kuvattuihin ominaisuuksiin organisaatiot voivat varmistaa vankan perustan, joka tukee niiden kehittyviä IT-tarpeita ja suojaa digitaalisia resursseja.
Hyödyt
Pilvih akemistopalvelut tarjoavat keskitetyn hallinnan käyttäjien järjestelmien, sovellusten, tiedostojen ja verkkojen käyttöoikeuksille ja vastaavat nykyaikaisten pilvipohjaisten infrastruktuurien kehittyviin tarpeisiin. Alla on viisi pilvih akemistopalvelujen tärkeintä hyötyä:
- Parannetut tietoturvakäytännöt: Pilvih akemistopalvelut vähentävät merkittävästi tietoturvaloukkausten riskiä keskittämällä käyttäjien käyttöoikeuksien hallinnan. Ne tarjoavat edistyneitä suojausmenetelmiä, kuten monivaiheisen tunnistautumisen ja kertakirjautumisen, mikä vahvistaa organisaation puolustusta luvatonta käyttöä ja kyberuhkia vastaan.
- Skaalautuvuus ja joustavuus: Pilvih akemistopalvelut tarjoavat poikkeuksellisen skaalautuvuuden ja mukautuvat helposti organisaation kasvuun. Tämä joustavuus mahdollistaa käyttäjien lisäämisen ja poistamisen sekä resurssien käyttöoikeuksien tehokkaan hallinnan ilman merkittäviä infrastruktuurimuutoksia.
- Kustannusten alentaminen ja tehokkuus: Pilvih akemistopalvelut voivat alentaa käyttökustannuksia merkittävästi poistamalla paikallisten laitteistojen tarpeen ja vähentämällä IT-hallinnon tehtäviä. Ne sujuvoittavat käyttöoikeuksien hallintaprosesseja, vapauttavat arvokkaita IT-resursseja ja vähentävät yleiskustannuksia.
- Parannettu käyttäjäkokemus: Kertakirjautumisen ja omatoimisen salasanan palautuksen kaltaisten ominaisuuksien ansiosta nämä palvelut tarjoavat sujuvamman ja käyttäjäystävällisemmän käyttökokemuksen. Kun käyttäjät voivat hallita käyttöoikeuksiaan itse, tuottavuus paranee ja IT-tukitiimien työmäärä vähenee.
- Vaatimustenmukaisuus ja raportointi: Pilvih akemistopalvelut helpottavat vaatimustenmukaisuuden toteuttamista sisäänrakennettujen raportointi- ja tarkastustyökalujen avulla. Ne auttavat organisaatioita täyttämään sääntelyvaatimukset tarjoamalla yksityiskohtaisia lokeja ja raportteja käyttäjien toiminnasta ja käyttöoikeuksien muutoksista.
Pilvih akemistopalvelut parantavat toiminnan tehokkuutta ja tietoturvaa, joten ne ovat olennainen osa mitä tahansa pilvipohjaista strategiaa. Yritysten kehittyessä ja ottaessa käyttöön pilviteknologioita skaalautuvan ja turvallisen hakemistopalvelun merkitys käy yhä selvemmäksi.
Kustannukset ja hinnoittelu
Pilvih akemistopalvelut tarjoavat erilaisia suunnitelmia, jotka on räätälöity vastaamaan organisaatioiden erilaisia tarpeita aina olennaista käyttöoikeuksien hallintaa etsivistä pienyrityksistä suuryrityksiin, jotka tarvitsevat edistyneitä suojausominaisuuksia ja skaalautuvuutta.
Tavoitteena on tarjota turvallinen, tehokas ja joustava ratkaisu, joka kasvaa liiketoimintasi mukana.
Pilvipalveluhakemistopalveluiden pakettien vertailutaulukko
Alla olen esitellyt vakiopakettivaihtoehdot ja niiden hinnat päätöksentekoprosessin helpottamiseksi.
| Pakettityyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| PakettityyppiIlmainen | Keskimääräinen hinta$0 | Yleiset ominaisuudetPeruskäyttäjien ja -ryhmien hallinta, kertakirjautuminen (SSO) rajoitetulle määrälle sovelluksia |
| PakettityyppiPerus | Keskimääräinen hinta$1-3/käyttäjä/kuukausi | Yleiset ominaisuudetTäydellinen käyttäjien ja ryhmien hallinta, SSO kaikille sovelluksille, perus-MFA, perusraportointi |
| PakettityyppiAmmattilainen | Keskimääräinen hinta$4-8/käyttäjä/kuukausi | Yleiset ominaisuudetKehittynyt käyttäjien ja ryhmien hallinta, kehittyneet MFA-vaihtoehdot, tarkastuslokit, API-käyttöoikeus, mukautetut integraatiot |
| PakettityyppiYritys | Keskimääräinen hinta$9-15/käyttäjä/kuukausi | Yleiset ominaisuudetEnsiluokkainen tuki, rajoittamaton SCIM-käyttäjähallinta, hakemistotiedot, identiteetin hallinta, tuki ympäri vuorokauden vuoden jokaisena päivänä |
| PakettityyppiMukautettu | Keskimääräinen hintaTarjousperusteinen | Yleiset ominaisuudetOrganisaation erityistarpeisiin mukautetut ominaisuudet, henkilökohtaiset tukivaihtoehdot |
Organisaatiosi nykyisten ja mahdollisten tulevien tarpeiden arviointi on olennaista pilvipalveluhakemistopalveluita harkittaessa. Valitse paketti, joka tarjoaa joustavuutta skaalautua ja mukautua muuttuvaan liiketoimintaympäristöösi.
Pilvipohjaisten hakemistopalvelujen usein kysytyt kysymykset
Tässä on vastauksia joihinkin pilvipohjaisia hakemistopalveluja koskeviin yleisiin kysymyksiin:
Mitkä ovat pilvipohjaisiin hakemistopalveluihin liittyvät tärkeimmät tietoturvariskit?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003ePilvipohjaiset hakemistopalvelut tallentavat arkaluonteisia identiteettitietoja, mikä tekee niistä houkuttelevia kohteita kyberrikollisille. Tietomurto voisi mahdollisesti vaarantaa pääsyn lukuisiin sovelluksiin. Lisäksi organisaatioiden on määritettävä nämä palvelut huolellisesti varmistaakseen säädösten, kuten GDPR:n tai HIPAA:n, noudattamisen, mikä voi olla teknisesti haastavaa.\u003c/p\u003e
Mitkä ovat pilvipohjaisten hakemistopalvelujen yleiset synkronointiongelmat?
\u003ch3 class=\u0022text-lg font-bold text-text-100 mt-1 -mb-1.5\u0022\u003e\u003c/h3\u003e
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eSynkronointiongelmiin kuuluvat käyttäjätietojen synkronoinnin viiveet tai epäjohdonmukaisuudet pilvipalvelujen ja paikallisten järjestelmien välillä. Ne voivat aiheuttaa turhautumista ja käyttöongelmia, kun yhdessä järjestelmässä tehdyt päivitykset eivät näy heti muissa järjestelmissä, mikä voi johtaa tilapäisiin tietoturva-aukkoihin ja tuottavuuden heikkenemiseen.\u003c/p\u003e
Miten organisaatiot voivat vähentää pilvipohjaisten hakemistopalvelujen käytön riskejä?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eOrganisaatioiden tulisi ottaa käyttöön monivaiheinen todentaminen, määrittää selkeät tietoturvakäytännöt, suorittaa säännöllisiä tietoturvatarkastuksia, säilyttää kriittisten hakemistotietojen varmuuskopiot offline-tilassa, laatia varautumissuunnitelmat palvelukatkosten varalle ja arvioida palveluntarjoajien tietoturvakäytännöt perusteellisesti ennen käyttöönottoa.\u003c/p\u003e
Mitä yhteensopivuushaasteita organisaatiot voivat kohdata pilvipohjaisten hakemistopalvelujen kanssa?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eOrganisaatiot kohtaavat usein yhteensopivuusongelmia integroidessaan pilvipohjaisia hakemistopalveluja erilaisiin sovelluksiin ja paikallisiin järjestelmiin. Nämä integraatiot edellyttävät usein monimutkaisia määrityksiä, erityisesti vanhojen järjestelmien kanssa, jotka käyttävät vanhentuneita todennusprotokollia. Ilman asianmukaista suunnittelua nämä haasteet voivat pidentää käyttöönoton aikatauluja ja kasvattaa kustannuksia.\u003c/p\u003e
Miten organisaatiot voivat ratkaista pilvipohjaisiin hakemistopalveluihin liittyvät vaatimustenmukaisuuden haasteet?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eOrganisaatioiden tulisi ottaa käyttöön kattavat auditointilokien kirjausominaisuudet, tarkistaa käyttöoikeuksien hallinta säännöllisesti, määritellä selkeästi jaettu vastuumalli palveluntarjoajan kanssa, salata arkaluonteiset tiedot, ylläpitää kattavaa dokumentaatiota tietoturvavalvonnasta ja pysyä ajan tasalla kaikkien asiaankuuluvien lainkäyttöalueiden muuttuvista sääntelyvaatimuksista.\u003c/p\u003e
Mitä valvontaominaisuuksia organisaatioiden tulisi etsiä pilvipohjaisista hakemistopalveluista?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eKattavan valvonnan tulisi sisältää reaaliaikaiset hälytykset epäilyttävästä toiminnasta, yksityiskohtaiset auditointilokit vaatimustenmukaisuusraportointia varten, näkyvyys synkronoinnin tilaan ja virheisiin, todennusprosessien suorituskykymittarit sekä raportointityökalut, jotka auttavat tunnistamaan mahdollisia tietoturva-aukkoja.\u003c/p\u003e
Miten pilvipohjaiset hakemistopalvelut hallitsevat identiteetin elinkaaren hallintaa?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eAutomaattisten käyttöoikeuksien myöntämis- ja poistamisprosessien tehokkuus vaihtelee palveluntarjoajien välillä. Organisaatioiden tulisi arvioida, miten palvelut käsittelevät tilapäisiä käyttöoikeustarpeita, määritteiden muutoksia, roolisiirtymiä ja tilien sulkemisia, jotta tietoturvakäytännöt toteutuvat johdonmukaisesti koko identiteetin elinkaaren ajan.\u003c/p\u003e
Mitä organisaatioiden tulisi ottaa huomioon suunnitellessaan pilvipohjaisen hakemistopalvelun skaalautuvuutta?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eOrganisaatioiden tulisi arvioida, miten palvelu käsittelee suuria käyttäjä-, ryhmä- ja todennuspyyntömääriä. Niiden tulisi ymmärtää suorituskykyvaikutukset ruuhkahuippujen aikana, testata synkronointiprosesseja realistisilla tietomäärillä ja arvioida käyttäjälisenssien määrän kasvattamisen kustannusvaikutuksia ajan mittaan.\u003c/p\u003e
Miten yhteensopivuusongelmat vaikuttavat pilvipohjaisten hakemistopalvelujen käyttöönottoihin?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eYhteensopivuusongelmat voivat pakottaa organisaatiot ylläpitämään samanaikaisesti useita identiteetinhallintajärjestelmiä, mikä lisää hallinnollista työmäärää. Ne voivat myös johtaa epäjohdonmukaisiin käyttäjäkokemuksiin eri alustojen välillä ja heikentää tietoturvaa, jos yhteensopivuuspuutteiden ratkaisemiseksi otetaan käyttöön kiertoratkaisuja.\u003c/p\u003e