

Ohjelmistojen toimitusketjun tietoturvatyökalut auttavat havaitsemaan, valvomaan ja ehkäisemään koodiin, riippuvuuksiin ja kehitysprosessiin kohdistuvia uhkia. Nämä työkalut keskittyvät sovellustietoturvaan ja avoimen lähdekoodin tietoturvaan sekä tunnistavat tunnetut haavoittuvuudet ennen kuin ne vaikuttavat tuotantoon. Niihin sisältyy usein esimerkiksi ohjelmistokoostumuksen analysoinnin ja automatisoidun tietoturvatestauksen kaltaisia ominaisuuksia, joilla suojataan arkaluonteisia tietoja ja varmistetaan ohjelmistojen turvallisempi toimitus. Integroimalla työkalut putkistoon ne tarjoavat tiimeille näkyvyyden ja hallinnan koko toimitusketjun riskeihin. Tämä luettelo antaa sinulle selkeän ja ajantasaisen katsauksen suosituimpiin työkaluihin, joihin IT-tiimit luottavat ohjelmistojen toimitusketjun jokaisen lenkin suojaamisessa. Löydät vaihtoehtoja erilaisiin ympäristöihin, riskiprofiileihin ja työnkulkuihin, joten voit valita tiimisi tarpeisiin parhaiten sopivan ratkaisun.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Parhaiden ohjelmistojen toimitusketjun tietoturvatyökalujen yhteenveto
Tässä vertailutaulukossa esitetään yhteenveto parhaiksi valitsemieni ohjelmistojen toimitusketjun tietoturvatyökalujen hinnoittelutiedoista, jotta löydät budjettiisi ja liiketoimintasi tarpeisiin parhaiten sopivan vaihtoehdon.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Paras laajaan kieli- ja kehyskattavuuteen | Ilmaisversio + 14 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla | Alkaen $34/kuukausi | Website | |
| 2 | Paras kehittäjälähtöiseen haavoittuvuuksien tarkistukseen | Maksuton paketti + maksuton esittely saatavilla | Alkaen $25/osallistuva kehittäjä/kuukausi | Website | |
| 3 | Paras tekoälypohjaiseen koodin tietoturvaan | Ilmainen esittely saatavilla | Hinnoittelu pyynnöstä | Website | |
| 4 | Paras kokonaisvaltaiseen toimitusketjun tietoturvaan | 14 päivän ilmainen kokeilu + ilmainen tilaus + ilmainen esittely saatavilla | Alkaen $135/käyttäjä/kuukausi + kulutus (laskutetaan vuosittain) | Website | |
| 5 | Parhaiten mukautettaviin tietoturvatarkistussääntöihin sopiva | Ilmainen paketti + ilmainen esittely saatavilla | Alkaen $30/osallistuja/kuukausi | Website | |
| 6 | Paras käytäntöihin perustuvaan konttien tietoturvaan | 14 päivän ilmainen kokeilu + ilmainen esittely saatavilla | Hinnoittelu pyynnöstä | Website | |
| 7 | Sopii parhaiten riskiperustaiseen näkyvyyteen koodista pilveen | Maksuton esittely saatavilla | Hinta pyydettäessä | Website | |
| 8 | Paras kehittyneeseen toimitusketjun uhkien havaitsemiseen | 14 päivän ilmainen kokeilu + ilmainen paketti + ilmainen esittely saatavilla | Alkaen $500/kuukaudessa | Website | |
| 9 | Sopii parhaiten jatkuvaan binääritiedostojen ja säilöjen tarkistukseen | 14 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla | Alkaen $150/kuukausi | Website | |
| 10 | Paras CI/CD-toimitusketjun suojaukseen | Ilmainen paketti + ilmainen esittely saatavilla | $350/kuukausi | Website |


Ohjelmistojen toimitusketjun tietoturvatyökalujen arviot
Alla ovat yksityiskohtaiset yhteenvetoni ohjelmistojen toimitusketjun tietoturvatyökaluista, jotka pääsivät esivalintaani. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin alustan ominaisuuksiin, toimintoihin ja integraatioihin, jotta löydät itsellesi parhaiten sopivan vaihtoehdon.
 Paras laajaan kieli- ja kehyskattavuuteen
- Ilmaisversio + 14 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla
- Alkaen $34/kuukausi
Visit WebsiteCustomer Rating:4.4/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.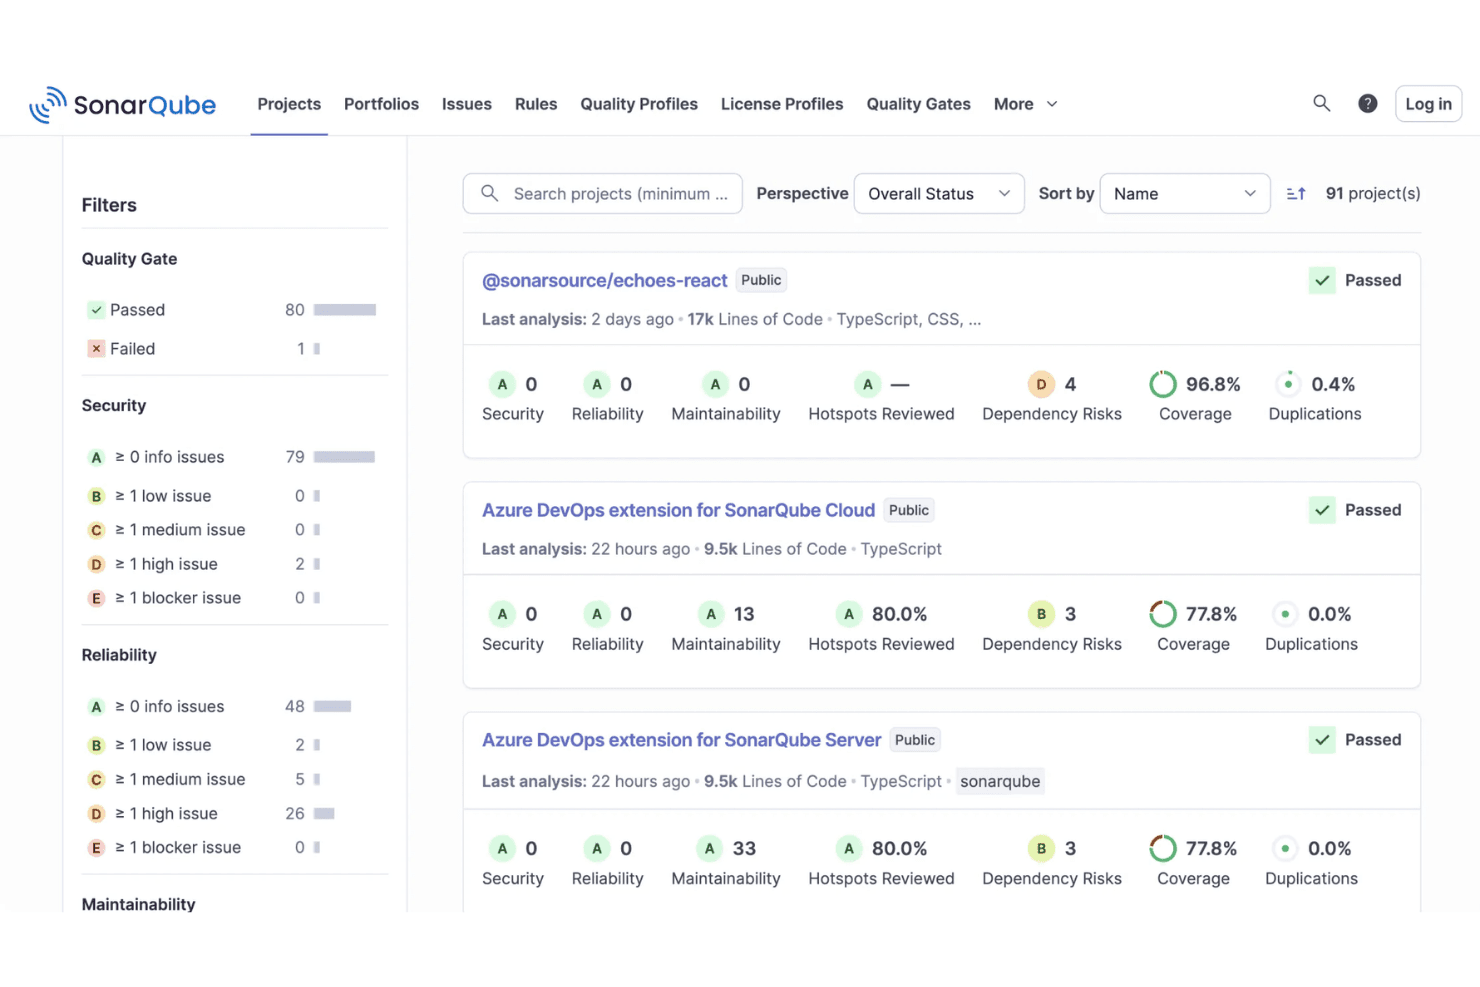
SonarQube näyttää projektin hallintapaneelin, jossa näkyvät laatuporttien tilat, tietoturvaluokitukset, kattavuusprosentit ja ylläpidettävyyden mittarit. SonarQube on koodin tietoturvan ja laadun analysointialusta, joka yhdistää SAST:n, SCA:n, salaisuuksien tunnistuksen ja SBOM:n luonnin ensimmäisen osapuolen koodin, tekoälyn tuottaman koodin ja avoimen lähdekoodin riippuvuuksien skannaamiseksi.
Kenelle SonarQube sopii parhaiten?
SonarQube soveltuu erinomaisesti yritysten kehitystiimeille, jotka hallinnoivat suuria, useilla ohjelmointikielillä, kehyksillä ja ympäristöissä toteutettuja koodikantoja.
Miksi valitsin SonarQuben
Valitsin SonarQuben, koska yksikään muu vertailuun valitsemistani työkaluista ei kata yli 40 kieltä, kehystä ja IaC-teknologiaa yhdellä alustalla. Pidän siitä, että se tukee myös vanhoja kieliä, kuten COBOLia ja ABAPia, sillä toimitusketjun vaarantumiset eivät katso teknologiapinon ikää. Sen riippuvuudet huomioiva tiedonkulun analyysi jäljittää tietovirtoja koodistasi kolmannen osapuolen kirjastoihin ja havaitsee haavoittuvuuksia, jotka kielikohtaisesti rajattu skanneri voisi jättää huomaamatta.
SonarQuben tärkeimmät ominaisuudet
- Salaisuuksien tunnistus: Löytää kovakoodatut tunnistetiedot, tunnukset ja arkaluonteiset tiedot ennen kuin koodi päätyy repositorioosi.
- SBOM:n luonti: Luo ja päivittää automaattisesti ohjelmistokomponenttiluettelon jokaista projektia varten.
- Laatuportit: Valvoo mukautettuja tietoturva- ja laatukynnyksiä CI/CD-putkessasi.
- IDE-integraatio: Tarjoaa välittömiä koodiin liittyviä tietoja suosituissa muokkaimissa, kuten Visual Studio Codessa ja IntelliJ:ssä.
SonarQuben integraatiot
SonarQube tarjoaa natiiviset integraatiot GitHubiin, GitLabiin, Bitbucketiin, Azure DevOpsiin, Jenkinsiin, Jiraan ja Slackiin sekä tukee Visual Studio Codea, IntelliJ:tä ja Eclipseä. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Tarjoaa SAST-, SCA- ja salaisuuksien skannauksen
- Tukee vanhoja ja nykyaikaisia ohjelmointikieliä
- SBOM:n automaattinen luonti ja vienti
Cons:
- Raportit voivat sisältää liikaa ei-kriittisiä havaintoja
- Salaisuuksien skannaus ei toisinaan havaitse salattuja arvoja
Learn more about SonarQube: 2Paras kehittäjälähtöiseen haavoittuvuuksien tarkistukseen
Snyk
- Maksuton paketti + maksuton esittely saatavilla
- Alkaen $25/osallistuva kehittäjä/kuukausi
Visit WebsiteCustomer Rating:4.6/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Snykin resurssien hallintapaneeli näyttää tietovarastojen kattavuuden, teknologiakohtaisen erittelyn ja avoimen lähdekoodin riskimittarit. Snyk on ohjelmistojen toimitusketjun tietoturva-alusta, joka tarjoaa kehittäjille ja tietoturvatiimeille automaattisen haavoittuvuuksien tunnistamisen, koodin tarkistuksen, lisenssien vaatimustenmukaisuuden hallinnan ja korjaustyökalut.
Kenelle Snyk sopii parhaiten?
Teknologiavetoisten yritysten kehitystiimeille ja tietoturva-insinööreille, jotka haluavat automaattisen haavoittuvuuksien tunnistamisen ja korjaamisen ohjelmistojen toimitusketjussa.
Miksi valitsin Snykin
Valitsin Snykin yhdeksi parhaista vaihtoehdoista, koska luotan sen kehittäjälähtöiseen lähestymistapaan haavoittuvuuksien havaitsemisessa jo koodausprosessin alkuvaiheessa. Pidän siitä, että se tarkistaa haitallisen koodin avoimen lähdekoodin riippuvuuksista, konttikuvista ja infrastruktuurista koodina, mikä auttaa suojaamaan laajempaa kehitysekosysteemiä. Tiimini hyötyy myös esimerkiksi riippuvuuksien metatiedoista ja automaattisista korjausehdotuksista, joiden ansiosta ongelmat on helpompi korjata nopeasti ilman, että työnkulkuamme tarvitsee keskeyttää.
Snykin tärkeimmät ominaisuudet
- Lisenssien vaatimustenmukaisuuden hallinta: Seuraa ja merkitsee riippuvuuksissa olevat avoimen lähdekoodin lisensseihin liittyvät ongelmat.
- SBOM-luonti: Luo automaattisesti ohjelmistojen materiaaliluettelot jokaiselle projektille.
- Mukautetut tietoturvakäytännöt: Mahdollistaa organisaatiokohtaisten tietoturvasääntöjen määrittämisen ja toimeenpanon.
- Integrointi CI/CD-putkiin: Yhdistyy suoraan koontityökaluihin jatkuvaa valvontaa varten.
Snykin integraatiot
Snyk tarjoaa natiiviset integraatiot GitHubiin, GitLabiin, Bitbucketiin, Azure DevOpsiin, Jenkinsiin, Jiraan, Docker Hubiin, CircleCI:hin, Travis CI:hin ja Slackiin. Mukautettuja integraatioita varten on saatavilla ohjelmointirajapinta.
Pros and Cons
Pros:
- Avoimen lähdekoodin riippuvuuksien reaaliaikainen tarkistus
- Automaattinen havaittujen haavoittuvuuksien korjaaminen
- Kolmansien osapuolten pakettien lisenssien vaatimustenmukaisuuden seuranta
Cons:
- Vaatimustenmukaisuusauditointeja varten on rajallisesti raportointivaihtoehtoja
- Edistyneet ominaisuudet edellyttävät korkeamman tason paketteja
Learn more about Snyk: Paras tekoälypohjaiseen koodin tietoturvaan
- Ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.2/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Checkmarxin koontinäytössä näkyvät projektien riskitasot, käytäntörikkomukset ja riippuvuuksiin perustuva haavoittuvuuksien seuranta. Checkmarx on ohjelmistojen toimitusketjun tietoturva-alusta, joka tarjoaa kehitystiimeille automatisoitua koodin skannausta, avoimen lähdekoodin riskianalyysiä ja tekoälypohjaista uhkien havaitsemista.
Kenelle Checkmarx sopii parhaiten?
Suurten yritysten tietoturva- ja DevOps-tiimeille, jotka tarvitsevat automatisoitua koodi- ja toimitusketjuriskien analysointia.
Miksi valitsin Checkmarxin
Valitsin Checkmarxin yhdeksi parhaista vaihtoehdoista, koska hyödynnän sen tekoälypohjaista toimitusketjun riskien havaitsemista sellaisten uhkien tunnistamiseen, joita perinteiset skannerit eivät havaitse. Tiimini käyttää sen automatisoitua koodianalyysiä ja avoimen lähdekoodin riskienhallintaa haavoittuvuuksien löytämiseen varhaisessa vaiheessa kehitysputkissamme. Pidän siitä, miten se yhdistää koodiin, riippuvuuksiin ja infrastruktuuriin liittyvät havainnot yhtenäiseksi riskinäkymäksi.
Checkmarxin keskeiset ominaisuudet
- SBOM:n luominen: Luo automaattisesti ohjelmistokomponenttiluettelot kaikista seuratuista komponenteista.
- Käytäntöjen hallinta: Mahdollistaa tietoturvakäytäntöjen määrittämisen ja valvonnan kaikissa projekteissa.
- Riippuvuusgraafin visualisointi: Kuvaa ohjelmistojen toimitusketjun suhteet ja riskit.
- Auditointiloki: Seuraa kaikkia käyttäjien toimia ja käytäntöjen valvontaa vaatimustenmukaisuutta varten.
Checkmarxin integraatiot
Checkmarx tarjoaa natiivin integraation Checkmarx One -alustaan ja tukee kehittäjien työnkulkuja integroitumalla CI/CD-putkiin ja lähdekoodivarastoihin. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Tekoälypohjainen toimitusketjun uhkien havaitseminen
- Tarjoaa yksityiskohtaiset SBOM-tiedot ja riippuvuuksien kartoituksen
- Tukee monikielisiä ja useita viitekehyksiä hyödyntäviä projekteja
Cons:
- Väärät positiiviset tulokset voivat vaatia manuaalista tarkistusta
- Raporttien mukautusmahdollisuudet ovat rajalliset
Learn more about Checkmarx: Paras kokonaisvaltaiseen toimitusketjun tietoturvaan
- 14 päivän ilmainen kokeilu + ilmainen tilaus + ilmainen esittely saatavilla
- Alkaen $135/käyttäjä/kuukausi + kulutus (laskutetaan vuosittain)

Sonatypen koontinäyttö näyttää käytäntörikkomukset, komponenttien riskipisteet ja riippuvuuksien seurannan sovelluksissa. Sonatype on ohjelmistojen toimitusketjun tietoturva-alusta, joka auttaa organisaatioita tunnistamaan ja vähentämään tietoturvariskejä koko ohjelmistokehityksen elinkaaren ajan. Se tarjoaa automaattisen käytäntöjen valvonnan, jatkuvan seurannan, haavoittuvuuksien tunnistamisen ja lisenssien vaatimustenmukaisuuden valvonnan sekä avoimen lähdekoodin että omistusoikeudellisten komponenttien osalta.
Kenelle Sonatype sopii parhaiten?
Yritysten tietoturva- ja DevOps-tiimeille, jotka tarvitsevat automaattista käytäntöjen valvontaa ja seurantaa monimutkaisissa ohjelmistojen toimitusketjuissa.
Miksi valitsin Sonatypen
Valitsin Sonatypen yhdeksi parhaista vaihtoehdoista, koska luotan sen automaattiseen käytäntöjen valvontaan pitääksemme ohjelmistojemme toimitusketjun vaatimustenmukaisena jokaisessa vaiheessa. Pidän siitä, että se valvoo jatkuvasti avoimen lähdekoodin ja omistusoikeudellisten komponenttien haavoittuvuuksia ja lisenssiriskejä. Tiimini käyttää sen yksityiskohtaisia käytäntöjen hallintaominaisuuksia estääkseen riskialttiit riippuvuudet ennen kuin ne koskaan päätyvät tuotantoon.
Sonatypen tärkeimmät ominaisuudet
- SBOM-luonti: Luo automaattisesti ohjelmistojen materiaaliluettelot jokaista koontiversiota varten.
- Jatkuva riippuvuuksien tarkistus: Valvoo kolmansien osapuolten kirjastoja uusien haavoittuvuuksien varalta.
- Roolipohjainen käyttöoikeuksien hallinta: Mahdollistaa käyttäjäoikeuksien hallinnan ja arkaluonteisten toimintojen rajoittamisen.
- Auditointilokit: Seuraa kaikkia tietoturvatapahtumia ja muutoksia CI/CD-ympäristössäsi.
Sonatypen integraatiot
Sonatype tarjoaa natiiviset integraatiot Jenkinsin, GitHubin, GitLabin, Bitbucketin, Azure DevOpsin, Bamboon, Nexus Repositoryn, Jiran ja Slackin kanssa. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Avoimen lähdekoodin komponenttien automaattinen käytäntöjen valvonta
- Yksityiskohtainen SBOM-luonti jokaista koontiversiota varten
- Kolmansien osapuolten kirjastojen lisenssiriskien tunnistus
Cons:
- Vaatimustenmukaisuuden edellyttämien raporttien mukautusmahdollisuudet ovat rajalliset
- Dokumentaatio voi olla niukka monimutkaisissa määrityksissä
Learn more about Sonatype: Parhaiten mukautettaviin tietoturvatarkistussääntöihin sopiva
- Ilmainen paketti + ilmainen esittely saatavilla
- Alkaen $30/osallistuja/kuukausi

Semgrepin hallintapaneeli näyttää koodihavainnot, salaisuuksien tunnistuksen ja toimitusketjun riskien kehityksen ajan mittaan. Semgrep on ohjelmistojen toimitusketjun tietoturvatyökalu, joka yhdistää koodin tarkistuksen, riippuvuusanalyysin ja käytäntöjen valvonnan auttaakseen tiimejä tunnistamaan ja hallitsemaan riskejä koko kehitystyönkulussaan.
Kenelle Semgrep sopii parhaiten?
Teknologiavetoisten yritysten tietoturvainsinööreille ja DevSecOps-tiimeille, jotka tarvitsevat automatisoitua koodin ja riippuvuuksien tietoturvaa koko ohjelmistojen toimitusketjussa.
Miksi valitsin Semgrepin
Valitsin Semgrepin yhdeksi parhaista vaihtoehdoista, koska luotan sen automatisoituun koodin ja riippuvuuksien tietoturvaan haavoittuvuuksien havaitsemiseksi ennen niiden päätymistä tuotantoon. Hyödynnän sen toimitusketjun näkymiä avoimen lähdekoodin riskien ja käytäntörikkomusten seurantaan repositorioissamme. Tiimini hyötyy sen toimintaan ohjaavista havainnoista, joiden avulla voimme priorisoida ja korjata ongelmat nopeasti.
Semgrepin tärkeimmät ominaisuudet
- Mukautettujen sääntöjen luominen: Voit kirjoittaa ja valvoa omia tietoturvakäytäntöjäsi.
- CI/CD-putken integrointi: Yhdistää suoraan koonti- ja käyttöönottotyönkulkuihin.
- SBOM:n luominen: Tuottaa ohjelmistojen materiaaliluetteloita riippuvuuksien seurantaa varten.
- Kolmannen osapuolen pakettien valvonta: Tarkistaa jatkuvasti avoimen lähdekoodin kirjastojen riskejä.
Semgrepin integraatiot
Semgrep tarjoaa natiivin integraation GitHubiin, GitLabiin, Bitbucketiin, Azure DevOpsiin, Jenkinsiin ja Jiraan sekä API-rajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Nopea ja koodin huomioiva toimitusketjun tarkistusmoottori
- Mukautettavat säännöt riippuvuusriskien havaitsemiseen
- Yhteisölähtöinen sääntökirjasto nopeita päivityksiä varten
Cons:
- Edistyneiden sääntöjen kirjoittaminen edellyttää YAML-osaamista
- Ei natiivista tukea binääristen artefaktien tarkistamiseen
Learn more about Semgrep: Paras käytäntöihin perustuvaan konttien tietoturvaan
- 14 päivän ilmainen kokeilu + ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä

Anchoren järjestelmän koontinäyttö näyttää palveluiden kunnon, kuvien tarkistukset ja käytäntöjen valvonnan tilan. Anchore on ohjelmistojen toimitusketjun tietoturva-alusta, joka tarjoaa automatisoidun konttikuvien tarkistuksen, käytäntöjen valvonnan, haavoittuvuuksien tunnistamisen ja vaatimustenmukaisuuden tarkistukset konttipohjaisille sovelluksille.
Kenelle Anchore sopii parhaiten?
Säännellyillä toimialoilla konttipohjaisia työkuormia käyttävien yritysten tietoturva- ja DevOps-tiimeille.
Miksi valitsin Anchoren
Valitsin Anchoren yhdeksi parhaista vaihtoehdoista, koska luotan sen automatisoituun konttikuvien tarkistukseen ja käytäntöjen valvontaan haavoittuvuuksien havaitsemiseksi ennen käyttöönottoa. Tiimini käyttää sitä yhdessä SCA-työkalujen kanssa avoimen lähdekoodin ohjelmistojen analysointiin ja riskien vähentämistä tukevien sääntöjen valvontaan CI/CD-putkemme jokaisessa vaiheessa. Pidän myös siitä, että se tarjoaa yksityiskohtaiset raportit haavoittuvuuksista ja käytäntörikkomuksista, mikä auttaa meitä ylläpitämään turvallista ohjelmistojen toimitusketjua.
Anchoren tärkeimmät ominaisuudet
- SBOM:n luominen: Luo automaattisesti ohjelmistokomponenttiluettelot konttikuvia varten.
- Tarkistus useissa rekistereissä: Tarkistaa useissa konttirekistereissä olevat kuvat haavoittuvuuksien varalta.
- Roolipohjainen käyttöoikeuksien hallinta: Mahdollistaa käyttäjien oikeuksien ja käyttöoikeuksien hallinnan alustalla.
- REST API: Mahdollistaa integroinnin ulkoisiin työkaluihin ja mukautettuihin työnkulkuihin.
Anchoren integraatiot
Anchore tarjoaa natiivit integraatiot Jenkinsin, GitHubin, GitLabin, Azure DevOpsin ja Jiran kanssa sekä API-rajapinnan mukautettuja integraatioita varten. Se tukee myös CI/CD-työnkulkuja API-rajapintansa kautta.
Pros and Cons
Pros:
- Vahva käytäntöihin perustuva konttikuvien tarkistus
- Mukautettavissa oleva avoimen lähdekoodin moottori
- Tukee automatisoituja korjaustyönkulkuja
Cons:
- Rajoitettu tuki muille kuin konttipohjaisille artefakteille
- Tarkistus voi olla hidasta suurilla kuvilla
Learn more about Anchore: Sopii parhaiten riskiperustaiseen näkyvyyteen koodista pilveen
- Maksuton esittely saatavilla
- Hinta pyydettäessä

Apiiron riskienhallintapaneeli seuraa havaittuja riskejä, MTTR-mittareita, SLA-tilaa ja tietoturvatrendejä. Apiiro on ohjelmistojen toimitusketjun tietoturva-alusta, joka tarjoaa koodiriskien analysointia, CI/CD-putkien valvontaa ja automaattista korjausta kehitys- ja tietoturvatiimeille.
Kenelle Apiiro sopii parhaiten?
Suurten yritysten tietoturva- ja insinööritiimeille, jotka tarvitsevat kokonaisvaltaisen näkyvyyden ohjelmistojen toimitusketjun riskeihin ja niiden korjaamiseen.
Miksi valitsin Apiiron
Valitsin Apiiron yhdeksi parhaista vaihtoehdoista, koska hyödynnän sen tarjoamaa kokonaisvaltaista näkyvyyttä ohjelmistojen toimitusketjun riskeihin ja niiden korjaamiseen. Käytän sen koodiriskien analysointia haavoittuvuuksien tunnistamiseen varhaisessa vaiheessa, ja sen automaattiset korjaustyönkulut auttavat tiimiäni käsittelemään ongelmat ennen kuin ne päätyvät tuotantoon. Pidän myös siitä, miten Apiiro yhdistää riskit liiketoimintaympäristöön, jotta voimme priorisoida tärkeimmät asiat.
Apiiron tärkeimmät ominaisuudet
- SBOM-hallinta: Mahdollistaa ohjelmistojen materiaaliluetteloiden luomisen, seurannan ja hallinnan kaikille komponenteille.
- Käytäntöihin perustuvat hallintakeinot: Mahdollistavat mukautettujen tietoturva- ja vaatimustenmukaisuuskäytäntöjen valvonnan kaikissa putkissa.
- Kolmansien osapuolten riippuvuuksien skannaus: Tunnistaa haavoittuvuudet avoimen lähdekoodin ja kolmansien osapuolten kirjastoissa.
- Auditointijälki ja raportointi: Tarjoaa yksityiskohtaiset lokit ja raportit kaikista riskeihin ja korjaamiseen liittyvistä toimista.
Apiiron integraatiot
Apiiro tarjoaa natiivin integraation GitHubiin, GitLabiin, Bitbucketiin, Azure DevOpsiin, Jenkinsiin, Jiraan ja Slackiin sekä API-rajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Kokonaisvaltainen riskien kartoitus putkien läpi
- Automaattinen koodin ja riippuvuuksien korjaus
- Natiivi integraatio tärkeimpiin CI/CD-työkaluihin
- Kontekstin huomioiva riskien priorisointi
- Tukee SBOM-hallintaa ja vientiä
Cons:
- Rajallinen tuki muille kuin konttiartefakteille
- Skannaus voi olla hidasta suurten kuvien yhteydessä
Learn more about Apiiro: Paras kehittyneeseen toimitusketjun uhkien havaitsemiseen
- 14 päivän ilmainen kokeilu + ilmainen paketti + ilmainen esittely saatavilla
- Alkaen $500/kuukaudessa

ReversingLabsin analyysipaneeli näyttää tiedoston riskiluokituksen, CVE-havainnot ja poimittujen komponenttien tiedot. ReversingLabs on ohjelmistojen toimitusketjun tietoturva-alusta, joka tarjoaa kehittynyttä uhkien havaitsemista, binäärien analysointia ja ohjelmistotuotteiden sekä komponenttien jatkuvaa valvontaa.
Kenelle ReversingLabs sopii parhaiten?
Suurten yritysten ja ohjelmistotoimittajien tietoturvatiimeille, jotka tarvitsevat kehittynyttä uhkien havaitsemista ja analysointia ohjelmistojensa toimitusketjussa.
Miksi valitsin ReversingLabsin
Valitsin ReversingLabsin yhdeksi parhaista vaihtoehdoista, koska hyödynnän sen kehittynyttä uhkien havaitsemista ja perusteellista binäärien analysointia kolmansien osapuolten komponenteissa piilevien riskien löytämiseen. Tiimini käyttää jatkuvaa valvontaa kyberturvallisuuden tason vahvistamiseen ja toimitusketjuun kohdistuvien uhkien havaitsemiseen varhaisessa vaiheessa, samalla tavalla kuin SolarWindsin kaltaisissa tapauksissa havaitut korkean profiilin riskit. Arvostan myös yksityiskohtaista tiedostojen maineen ja haittaohjelmien analysointia, joka antaa minulle varmuuden sekä avoimen lähdekoodin että omistusoikeudellisten ohjelmistojen suojaamisesta.
ReversingLabsin keskeiset ominaisuudet
- Automaattinen käytäntöjen valvonta: Valvoo tietoturvakäytäntöjä koko ohjelmistojen toimitusketjussa.
- SBOM-hallinta: Luo ja hallinnoi kaikkien ohjelmistotuotteiden materiaaliluetteloita.
- Peukaloinnin havaitseminen: Tunnistaa ohjelmistopaketteihin tehdyt luvattomat muutokset.
- Integrointi CI/CD-putkiin: Yhdistyy suoraan koonti- ja käyttöönottotyönkulkuihin.
ReversingLabsin integraatiot
Natiivien integraatioiden luetteloa ei tällä hetkellä ole. Työkalu tukee API-integraatioita mukautettuja työnkulkuja varten ja voi muodostaa yhteyden CI/CD-putkiin.
Pros and Cons
Pros:
- Ohjelmistotuotteiden perusteellinen binäärien analysointi
- Automaattinen SBOM-luonti ja -hallinta
- Ohjelmistopakettien peukaloinnin havaitseminen
Cons:
- Perusteellisen analysoinnin suuri resurssienkulutus
- Rajalliset avoimen lähdekoodin haavoittuvuuksien skannausominaisuudet
Learn more about ReversingLabs: Sopii parhaiten jatkuvaan binääritiedostojen ja säilöjen tarkistukseen
- 14 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla
- Alkaen $150/kuukausi

JFrog Xrayn koontinäyttö näyttää säilökuvien haavoittuvuuksien määrät, vakavuusjakauman ja käytäntörikkomukset. JFrog Xray on ohjelmistojen toimitusketjun tietoturvatyökalu, joka tarjoaa binääritiedostojen ja säilöjen perusteellisen tarkistuksen, haavoittuvuuksien tunnistamisen sekä lisenssienmukaisuuden analyysin artefakteille ja riippuvuuksille.
Kenelle JFrog Xray sopii parhaiten?
Teknologian, rahoitusalan ja valmistavan teollisuuden yritysten DevOps- ja tietoturvatiimeille, jotka tarvitsevat binääritiedostojen ja säilöjen perusteellista tarkistusta haavoittuvuuksien ja lisenssienmukaisuuden varalta.
Miksi valitsin JFrog Xrayn
Valitsin JFrog Xrayn yhdeksi parhaista vaihtoehdoista, koska luotan sen perusteelliseen rekursiiviseen tarkistukseen haavoittuvuuksien hallinnassa binääritiedostoissa ja säilöissä. Pidän siitä, että se analysoi avoimen lähdekoodin projektien riippuvuudet koko riippuvuusketjun syvyyteen asti eikä tarkista vain pintatason paketteja. Tiimini hyötyy myös esimerkiksi todennuksen hallintakeinoista sekä integroinnista JFrog Artifactoryyn, jonka avulla jatkuva tarkistus voidaan automatisoida CI/CD-työnkuluissa.
JFrog Xrayn tärkeimmät ominaisuudet
- Käytäntöihin perustuvat tietoturvan hallintakeinot: Määritä ja valvo artefakteille mukautettuja tietoturva- ja vaatimustenmukaisuuskäytäntöjä.
- SBOM-luonti: Luo automaattisesti ohjelmistojen materiaaliluetteloita seuratuista komponenteista.
- REST API -käyttö: Integroi tarkistukset ja raportointi ulkoisiin järjestelmiin ja työnkulkuihin.
- Lisenssienmukaisuuden hallinta: Tunnistaa ja merkitsee riippuvuuksissa olevat avoimen lähdekoodin lisenssiongelmat.
JFrog Xray -integraatiot
JFrog Xray tarjoaa natiivin integraation JFrog Artifactoryyn, Jenkinsiin, Jiraan, GitHubiin, GitLabiin, Bitbucketiin, Azure DevOpsiin ja Slackiin. Mukautettuja integraatioita varten on saatavilla API, ja se tukee CI/CD-työnkulkuja API:nsa kautta.
Pros and Cons
Pros:
- Perusteelliset binääritiedostojen ja säilöjen tarkistusominaisuudet
- Haavoittuvuustietokannan reaaliaikaiset päivitykset
- Tukee usean paketin ja usean ohjelmointikielen projekteja
Cons:
- Rajoitettu tuki muille kuin JFrog-arkistotyypeille
- Hybridiympäristöjen alkuasetukset ovat monimutkaiset
Learn more about JFrog Xray: 10Paras CI/CD-toimitusketjun suojaukseen
Aikido
- Ilmainen paketti + ilmainen esittely saatavilla
- $350/kuukausi

Aikidon hallintapaneeli näyttää aktiiviset penetraatiotestausistunnot, hyökkäyssimulaatiot ja reaaliaikaisen uhkien valvonnan agenteissa. Aikido on ohjelmistojen toimitusketjun tietoturva-alusta, joka keskittyy uhkien automaattiseen havaitsemiseen ja torjuntaan CI/CD-putkissa sekä tarjoaa reaaliaikaista valvontaa ja käytännönläheisiä tietoja kehitystiimeille.
Kenelle Aikido sopii parhaiten?
Teknologiayritysten tietoturva- ja DevOps-tiimeille, jotka tarvitsevat automaattista toimitusketjun suojausta CI/CD-työnkulkuissaan.
Miksi valitsin Aikidon
Valitsin Aikidon yhdeksi parhaista vaihtoehdoista, koska se havaitsee ja estää toimitusketjuhyökkäykset aktiivisesti suoraan CI/CD-putkessa. Pidän siitä, että se valvoo koontiprosesseja epäilyttävän toiminnan varalta ja valvoo tietoturvakäytäntöjen noudattamista automaattisesti. Tiimini saa reaaliaikaisia ilmoituksia havaituista uhista, joten voimme reagoida nopeasti.
Aikidon tärkeimmät ominaisuudet
- Riippuvuuksien skannaus: Skannaa jatkuvasti avoimen lähdekoodin ja kolmansien osapuolten riippuvuuksia haavoittuvuuksien varalta.
- SBOM-luettelon luominen: Luo automaattisesti ohjelmistojen osaluettelot jokaista koontia varten.
- Roolipohjainen käyttöoikeuksien hallinta: Mahdollistaa käyttäjäoikeuksien hallinnan ja arkaluonteisiin toimintoihin pääsyn rajoittamisen.
- Tarkastuslokien kirjaus: Seuraa kaikkia tietoturvatapahtumia ja muutoksia CI/CD-ympäristössäsi.
Aikidon integraatiot
Aikido tarjoaa natiiviset integraatiot GitHubiin, GitLabiin, Bitbucketiin, Jiraan, Slackiin, Azure DevOpsiin, AWS:ään, Google Cloudiin, Docker Hubiin ja Jenkinsiin. Mukautettuja integraatioita varten on saatavilla ohjelmointirajapinta.
Pros and Cons
Pros:
- Toimitusketjuhyökkäysten automaattinen havaitseminen
- CI/CD-putkien reaaliaikainen valvonta
- SBOM-luettelo jokaiselle koonnille
Cons:
- Paikallista käyttöönottovaihtoehtoa ei ole
- Edistyneet ominaisuudet edellyttävät korkeamman tason paketteja
Learn more about Aikido:
Muita ohjelmistojen toimitusketjun tietoturvatyökaluja
Tässä on muutamia ohjelmistojen toimitusketjun tietoturvatyökaluja, jotka eivät päässeet esivalintaani mutta joihin kannattaa silti tutustua:
- 11ChainguardParas suojattuihin säilökuvien toimitusketjuihin
- 12CycodeSopii parhaiten yhtenäiseen koodi- ja putkien tietoturvaan
- 13KusariParas avoimen lähdekoodin toimitusketjun eheyden varmistamiseen
Miten arvioin ohjelmistojen toimitusketjun tietoturvatyökaluja
Jaan arvioinnin kahteen tasoon: perusvaatimuksiin – SBOM-luontiin, CVE-skannaukseen ja artefaktien allekirjoittamiseen – sekä erottaviin tekijöihin, jotka osoittavat, mitkä työkalut on todella suunniteltu toimitusketjun puolustamiseen.
Ydintoiminnot (tämän luettelon vähimmäisvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (on erinomainen tällä alueella) jokaisen alla luetellun ydintoiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- SBOM-luonti ja -hallinta: Tarkistan, pystyykö työkalu luomaan SBOM-tiedostot automaattisesti SPDX- ja CycloneDX-muodoissa jokaisen koontiversion yhteydessä, sillä monet hankinta- ja vaatimustenmukaisuustyönkulut edellyttävät niitä nykyään julkaisuhetkellä.
- Riippuvuuksien ja haavoittuvuuksien skannaus: SCA:n kattavuus on tässä tärkeää – arvioin ohjelmointikieliekosysteemien kattavuutta, siirtyvien riippuvuuksien ratkaisemista sekä sitä, yhdistääkö työkalu CVE-tiedot kontekstiin, kuten saavutettavuuteen tai EPSS-pisteisiin.
- Haitallisten pakettien tunnistus: CVE-syötteitä laajemmin etsin omistusoikeudellista uhkatietoa, joka havaitsee nimihuijaus- ja riippuvuuksien sekoittamishyökkäykset rekistereissä, kuten npm, PyPI ja Maven Central.
- CI/CD-putken tietoturva: Työkalun tulisi kattaa putkien virheelliset määritykset, paljastuneet salaisuudet ja koontiversioiden eheystarkistukset alustoilla, kuten GitHub Actions, GitLab CI ja Jenkins.
- Artefaktien eheys ja alkuperätiedot: Arvioin, tukeeko työkalu allekirjoitustyönkulkuja (Cosign, Sigstore) ja luoko se SLSA-kehitysmallin tasojen mukaisia alkuperätietovahvistuksia.
- Käytäntöjen toimeenpano ja vaatimustenmukaisuus: Etsin mukautettavia käytäntöjä koodina ja CI/CD-portinvartiointia – tiimien on voitava estää koontiversiot, jotka rikkovat lisenssi- tai haavoittuvuuskynnyksiä, ennen kuin mitään julkaistaan.
Kun minulla on luettelo kriteerit täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erityisen huomionarvoiset ominaisuudet
Saavutettavuusanalyysi on merkittävä erottava tekijä – etsin työkaluja, jotka pystyvät kertomaan, vaikuttaako havaittu CVE todella koodin suorituspolkuun, eivätkä vain osoittamaan, että se esiintyy riippuvuuspuussa. Kuratoitu pakettipalomuuri lisää uuden suojakerroksen, koska sen avulla tiimit voivat välittää julkisten rekisterien liikennettä ja estää riskialttiit paketit ennen kuin kehittäjät edes lataavat niitä. Arvioin myös kehittäjille suunnattua korjaamista, kuten automaattisesti luotuja korjaus-PR:iä, sillä hallintapaneeleihin jäävät tietoturvahavainnot, jotka eivät tavoita kehittäjiä, jäävät usein ratkaisematta.
Ominaisuuksia laajempi tarkastelu
Integraatio DevSecOps-pinoon on yksi ensimmäisistä arvioitavista asioista – työkalut tarvitsevat alustakohtaiset CI/CD-liitännäiset esimerkiksi GitHub Actions- ja GitLab CI -alustoille sekä yhteydet artefaktirekistereihin ja Jira-tyyppisiin tikettijärjestelmiin. Vaatimustenmukaisuus on yhtä tärkeää, etenkin tiimeille, jotka toimittavat tuotteita säännellyille ostajille ja joiden odotetaan toimittavan NIST SSDF- tai SLSA-vahvistusdokumentaatiota. Huomioin myös uhkatiedon syvyyden ja tarkistan, ylläpitääkö toimittaja omaa tutkimustiimiä, joka julkaisee alkuperäisiä havaintoja uusista pakettitason uhkista.
Kuinka valita ohjelmistojen toimitusketjun tietoturvatyökalut
On helppo juuttua pitkiin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin. Jotta voit keskittyä olennaiseen käydessäsi läpi yksilöllistä ohjelmistonvalintaprosessiasi, tässä on luettelo tekijöistä, jotka kannattaa pitää mielessä:
| Tekijä | Mitä kannattaa huomioida |
|---|---|
| TekijäSkaalautuvuus | Mitä kannattaa huomioidaSelviääkö työkalu nykyisen ja ennakoidun koodikannan koosta, käyttäjämäärästä ja integraatioiden määrästä organisaatiosi kasvaessa? |
| TekijäIntegraatiot | Mitä kannattaa huomioidaYhdistyykö se suoraan CI/CD-järjestelmääsi, koodivarastoihisi, tikettijärjestelmääsi ja hälytysjärjestelmiisi? Onko mukautettuja työnkulkuja varten saatavilla ohjelmointirajapintoja? |
| TekijäMukautettavuus | Mitä kannattaa huomioidaVoitko mukauttaa käytäntöjä, hälytyksiä ja raportointia organisaatiosi riskiprofiilin ja vaatimustenmukaisuustarpeiden mukaan? |
| TekijäHelppokäyttöisyys | Mitä kannattaa huomioidaOnko käyttöliittymä helppotajuinen sekä tietoturva- että kehitystiimeille? Vaatiiko sen päivittäinen käyttö laajaa koulutusta tai jatkuvaa tukea? |
| TekijäKäyttöönotto ja perehdytys | Mitä kannattaa huomioidaKuinka kauan käyttöönotto kestää ja mitä resursseja siihen tarvitaan? Onko käyttöönottoa varten saatavilla siirtotyökaluja, perehdytysoppaita tai omistautunutta tukea? |
| TekijäKustannukset | Mitä kannattaa huomioidaOvatko hinnoittelutasot läpinäkyviä ja ennakoitavia? Kasvavatko kustannukset käytön, käyttäjämäärän tai ominaisuuksien mukaan? Varo piilomaksuja tai lisäosia. |
| TekijäTietoturvatoimet | Mitä kannattaa huomioidaMitä sertifiointeja, salausstandardeja ja tietojenkäsittelykäytäntöjä toimittaja noudattaa? Ovatko tarkastuslokit ja käyttöoikeuksien hallinta käytettävissä? |
| TekijäVaatimustenmukaisuusvaatimukset | Mitä kannattaa huomioidaTukeeko työkalu toimialasi sääntelystandardeja (esim. SOC 2, ISO 27001, GDPR)? Voiko se tuottaa vaatimustenmukaisuuden osoittavia raportteja? |
Mitä ohjelmistojen toimitusketjun tietoturvatyökalut ovat?
Ohjelmistojen toimitusketjun tietoturvatyökalut ovat erikoistuneita alustoja, jotka auttavat organisaatioita tunnistamaan, valvomaan ja vähentämään ohjelmistojen rakentamiseen ja toimittamiseen käytettyihin komponentteihin, riippuvuuksiin ja prosesseihin liittyviä riskejä. Nämä työkalut tarkistavat koodin, kolmansien osapuolten kirjastot ja infrastruktuurin haavoittuvuuksien varalta, seuraavat ohjelmistojen materiaaliluetteloita ja tukevat tietoturvastandardien noudattamista koko ohjelmistokehityksen elinkaaren ajan.
Ohjelmistojen toimitusketjun tietoturvatyökalujen ominaisuudet
Kun valitset ohjelmistojen toimitusketjun tietoturvatyökaluja, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- Haavoittuvuuksien tarkistus: Tarkistaa lähdekoodin, riippuvuudet ja säilöt tunnettujen ja uusien tietoturvahaavoittuvuuksien varalta koko ohjelmistokehityksen elinkaaren ajan.
- SBOM-luonti: Luo automaattisesti ohjelmiston materiaaliluettelon, joka sisältää kaikki sovellustesi komponentit ja riippuvuudet.
- Riippuvuuksien seuranta: Valvoo kolmansien osapuolten ja avoimen lähdekoodin kirjastoja päivitysten, riskien ja lisenssien noudattamiseen liittyvien ongelmien varalta.
- Käytäntöjen valvonta: Mahdollistaa tietoturvakäytäntöjen määrittämisen ja automatisoinnin, jotta riskialtista koodia tai komponentteja ei päästetä ympäristöösi.
- Riskien priorisointi: Käyttää asiayhteyttä ja vakavuutta haavoittuvuuksien järjestämiseen, mikä auttaa tiimejä keskittymään ensin kiireellisimpiin uhkiin.
- CI/CD-integraatio: Yhdistyy suoraan koonti- ja käyttöönottoputkiisi automatisoidakseen tietoturvatarkistukset ja korjaustoimet.
- Auditointilokit: Tallentaa käyttäjien toimet, käytäntöjen muutokset ja tietoturvatapahtumat vaatimustenmukaisuutta ja rikosteknistä analyysia varten.
- Hälytykset ja raportointi: Ilmoittaa tiimeille kriittisistä ongelmista ja tuottaa yksityiskohtaisia raportteja sidosryhmille ja tarkastajille.
- Korjausohjeet: Tarjoaa käytännönläheisiä toimia tai automaattisia korjauksia havaittujen haavoittuvuuksien ja virheellisten määritysten ratkaisemiseksi.
Ohjelmistojen toimitusketjun tietoturvatyökalujen hyödyt
Ohjelmistojen toimitusketjun tietoturvatyökalujen käyttöönotto tarjoaa useita hyötyjä tiimillesi ja yrityksellesi. Tässä muutamia etuja, joita voit odottaa:
- Pienempi haavoittuvuusriski: Automaattinen tarkistus ja valvonta auttavat havaitsemaan ja ratkaisemaan tietoturvaongelmat ennen kuin ne vaikuttavat ohjelmistoosi tai käyttäjiisi.
- Parempi vaatimustenmukaisuus: Sisäänrakennettu käytäntöjen valvonta ja auditointilokit helpottavat sääntelyvaatimusten täyttämistä ja tietoturvatarkastusten läpäisemistä.
- Nopeampi reagointi häiriöihin: Reaaliaikaiset hälytykset ja riskien priorisointi auttavat tiimiäsi tunnistamaan ja korjaamaan kiireellisimmät uhat nopeasti.
- Parempi näkyvyys: SBOM-luonti ja riippuvuuksien seuranta tarjoavat selkeän näkymän kaikkiin ohjelmistojesi toimitusketjun komponentteihin.
- Sujuvammat työnkulut: CI/CD-integraatiot ja automaattiset korjaustoimet vähentävät manuaalista työtä ja pitävät tietoturvatarkistukset synkronoituna kehityksen kanssa.
- Parempi päätöksenteko: Yksityiskohtaiset raportit ja riskipisteytys auttavat sidosryhmiä ymmärtämään tietoturvan tilan ja kohdentamaan resurssit sinne, missä niitä eniten tarvitaan.
- Parempi yhteistyö: Keskitetyt koontinäytöt ja hälytykset pitävät tietoturva-, kehitys- ja vaatimustenmukaisuustiimit samalla linjalla yhteisten riskien ja toimien suhteen.
Ohjelmistojen toimitusketjun tietoturvatyökalujen kustannukset ja hinnoittelu
Ohjelmistojen toimitusketjun tietoturvatyökalujen valinta edellyttää saatavilla olevien hinnoittelumallien ja suunnitelmien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden mukaan. Alla oleva taulukko tiivistää ohjelmistojen toimitusketjun tietoturvatyökaluratkaisujen yleiset suunnitelmat, niiden keskimääräiset hinnat ja tyypilliset ominaisuudet:
Ohjelmistojen toimitusketjun tietoturvatyökalujen suunnitelmien vertailutaulukko
| Suunnitelman tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Suunnitelman tyyppiIlmainen suunnitelma | Keskimääräinen hinta$0 | Yleiset ominaisuudetPerustason haavoittuvuuksien tarkistus, rajoitettu SBOM-luonti ja yhteisön tuki. |
| Suunnitelman tyyppiHenkilökohtainen suunnitelma | Keskimääräinen hinta$10-$30/käyttäjä/kuukausi | Yleiset ominaisuudetEdistynyt tarkistus, perustason käytäntöjen valvonta, rajoitetut integraatiot ja sähköpostituki. |
| Suunnitelman tyyppiYrityssuunnitelma | Keskimääräinen hinta$40-$80/käyttäjä/kuukausi | Yleiset ominaisuudetTäysi CI/CD-integraatio, riskien priorisointi, auditointilokit, raportointi ja tavanomainen asiakastuki. |
| Suunnitelman tyyppiSuuryrityksen suunnitelma | Keskimääräinen hinta$100-$200/käyttäjä/kuukausi | Yleiset ominaisuudetMukautettu käytäntöjen hallinta, edistyneet vaatimustenmukaisuustyökalut, omistettu käyttöönoton tuki, premium-tuki ja SLA-sopimukset. |
Ohjelmistojen toimitusketjun tietoturvatyökalujen usein kysytyt kysymykset
Tässä vastauksia yleisiin ohjelmistojen toimitusketjun tietoturvatyökaluja koskeviin kysymyksiin:
Miten ohjelmistojen toimitusketjun tietoturvatyökalut auttavat estämään toimitusketjuhyökkäyksiä?
Nämä työkalut tarkistavat koodin, riippuvuudet ja koontiprosessit haavoittuvuuksien ja epäilyttävien muutosten varalta. Valvomalla tunnettuja uhkia ja edellyttämällä tietoturvakäytäntöjen noudattamista ne auttavat havaitsemaan riskit varhain ja vähentävät todennäköisyyttä, että vaarantuneet komponentit päätyvät tuotantoon.
Voivatko ohjelmistojen toimitusketjun tietoturvatyökalut integroitua olemassa olevaan CI/CD-putkeeni?
Kyllä, useimmat työkalut tarjoavat integraatioita suosittujen CI/CD-alustojen, kuten Jenkinsin, GitHub Actionsin ja GitLab CI:n, kanssa. Näin voit automatisoida tietoturvatarkistukset osaksi koonti- ja käyttöönottotyönkulkujasi, jolloin haavoittuvuudet merkitään ennen koodin julkaisua.
Mikä on ohjelmiston osaluettelo (SBOM) ja miksi se on tärkeä?
SBOM on yksityiskohtainen luettelo kaikista ohjelmistosi komponenteista ja riippuvuuksista. Se on tärkeä, koska se antaa näkyvyyden koodikantasi sisältöön, auttaa haavoittuvuuksien seurannassa ja sitä edellytetään yhä useammin säädöstenmukaisuuden varmistamiseksi.
Tukevatko nämä työkalut avoimen lähdekoodin ja omistusoikeudellista koodia?
Kyllä, useimmat ratkaisut voivat tarkistaa sekä avoimen lähdekoodin että omistusoikeudelliset koodikannat. Ne tukevat yleensä laajaa valikoimaa ohjelmointikieliä ja paketinhallintaohjelmia, joten voit valvoa kaikkia ohjelmisto-omaisuutesi riskejä.
Kuinka usein näillä työkaluilla pitäisi suorittaa tarkistuksia?
Tarkistuksia pitäisi suorittaa jatkuvasti tai jokaisen koodimuutoksen vahvistuksen yhteydessä, jos mahdollista. Tiheät tarkistukset varmistavat, että uudet haavoittuvuudet havaitaan nopeasti, ja auttavat ylläpitämään vahvaa tietoturvatasoa koodikannan kehittyessä.