

Nykypäivän digitaaliaikana verkon suojaaminen ei ole vain järkevää – se on välttämätöntä. Kyberhyökkäykset uhkaavat sinua jatkuvasti, ja juuri tässä palomuuriohjelmisto tulee avuksi. Se toimii suojamuurina, joka suojaa tietojasi ja auttaa säilyttämään mielenrauhasi.
Olen käyttänyt aikaa erilaisten palomuuriratkaisujen testaamiseen ja arviointiin, ja ymmärrän haasteet, joita sinä ja tiimisi kohtaatte järjestelmienne suojaamisessa. Tässä artikkelissa jaan parhaat valintani ja annan puolueettoman katsauksen parhaisiin saatavilla oleviin vaihtoehtoihin.
Löydät tietoa ominaisuuksista, käytettävyydestä ja siitä, mikä erottaa kunkin ohjelmiston muista. Näiden tietojen avulla voit tehdä perustellun päätöksen. Tutustutaan palomuuriohjelmistojen maailmaan ja etsitään tarpeisiisi sopiva ratkaisu.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Parhaiden palomuuriohjelmistojen yhteenveto
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Paras suojattua megabittiä kohden lasketun kokonaiskustannuksen osalta | 30 päivän ilmainen kokeilu ja ilmainen esittely saatavilla | Alkaen 700 dollarista | Website | |
| 2 | Paras valinta Talosin tukemaan uhkatiedusteluun suuressa mittakaavassa | Maksuton esittely saatavilla | Hinta pyydettäessä | Website | |
| 3 | Paras toimipisteiden SD-WAN-palomuurisuojaukseen | 14 päivän ilmainen kokeilujakso + ilmainen esittely | Alkaen $25/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 4 | Paras koneoppimispohjaiseen nollapäivämuistin tunnistukseen | 90 päivän ilmainen kokeilu TAI ilmainen demo saatavilla | Alkaen $550 (vain laitteisto) | Website | |
| 5 | Paras päätelaitteen käynnistämään verkkoeristykseen | Ilmainen kokeiluversio saatavilla | Alkaen $25/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 6 | Paras turvalliseen pilvikäyttöön nollaluottamuksen avulla | Ilmainen esittely saatavilla | Hinta pyydettäessä | Website | |
| 7 | Sopii parhaiten monikerroksiseen ja kattavaan uhkien torjuntaan | 30 päivän ilmainen kokeilu TAI ilmainen esittely saatavilla | Hinta pyydettäessä | Website | |
| 8 | Sopii parhaiten NGFW:n, SD-WANin ja ZTNA:n yhdistämiseen | 30 päivän ilmainen kokeilujakso | Alkaen 450 dollarista (laitteistolaite) | Website | |
| 9 | Nollapäiväuhkien estäminen ennen niiden julkistamista | 15–30 päivän ilmainen kokeilujakso TAI ilmainen esittely saatavilla | Hinta pyydettäessä | Website | |
| 10 | Sopii parhaiten eurooppalaisiin kyberturvallisuusstandardeihin | Ilmainen esittely saatavilla | Hinnoittelu pyynnöstä | Website |


Parhaiden palomuuriohjelmistojen arvostelut
 Paras suojattua megabittiä kohden lasketun kokonaiskustannuksen osalta
- 30 päivän ilmainen kokeilu ja ilmainen esittely saatavilla
- Alkaen 700 dollarista
Visit WebsiteCustomer Rating:4.6/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.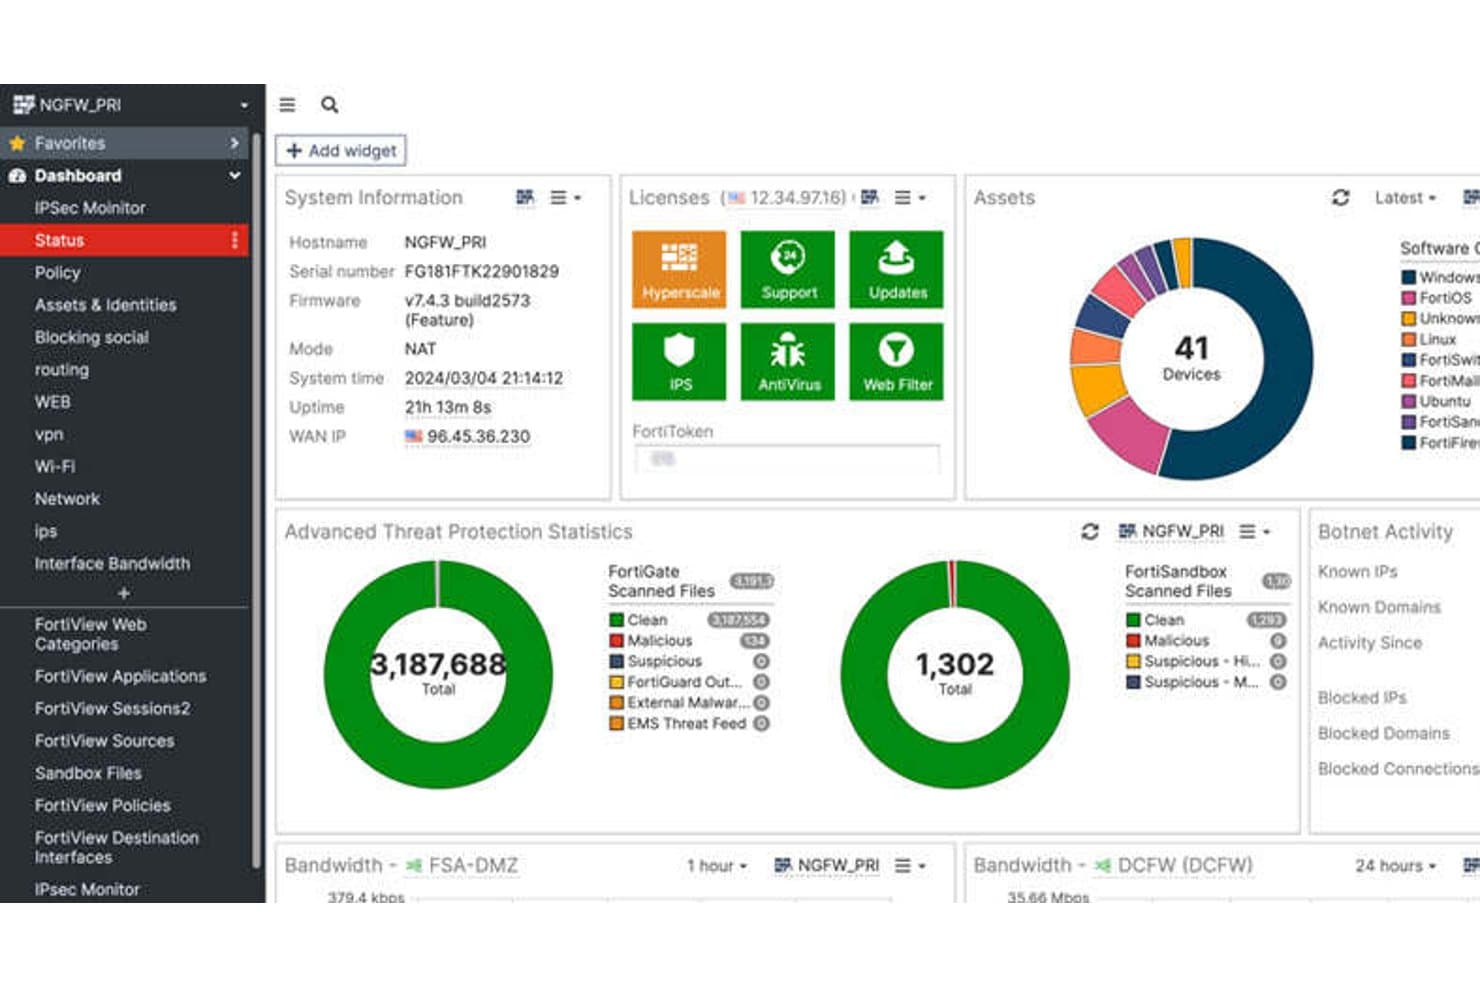
FortiGate NGFW tarjoaa yhtenäisen koontinäytön uhkien reaaliaikaiseen valvontaan. FortiGate NGFW on Fortinetin verkkopalomuurialusta, joka yhdistää syvällisen pakettitarkastuksen, tunkeutumiseneston, sovelluskerroksen hallinnan, SSL/TLS-salauksen purkamisen ja sisäänrakennetun SD-WANin laitteistoihin, virtuaalikoneisiin ja pilvipohjaisiin käyttöönottoihin.
Kenelle FortiGate NGFW sopii parhaiten?
FortiGate NGFW sopii erinomaisesti yritysten verkkoturvatiimeille, joiden on suojattava suuren suorituskyvyn ympäristöjä hajautetussa paikallisessa, pilvi- ja hybridi-infrastruktuurissa.
Miksi valitsin FortiGate NGFW:n
FortiGate NGFW päätyi suosikkilistalleni, koska mikään muu palomuuri ei yllä sen raakasuorituskykyyn uhkien torjunnassa suuressa mittakaavassa. Puhun FortiASICin mukautetuista suorittimista, jotka suorittavat SSL/TLS-tarkastuksen ja IPS:n linjanopeudella saavuttaen 3800G-mallissa 520 Gbps:n nopeuden suorituskyvystä tinkimättä. Pidän myös siitä, että SD-WAN sisältyy lisenssiin, joten tiimini ei joudu hallinnoimaan erillisiä tuotteita haarakonttoreiden liikenteen suojaamiseksi samalla, kun suorituskyky säilyy hajautetuissa toimipisteissä.
FortiGate NGFW:n tärkeimmät ominaisuudet
- Virtuaalialueiden (VDOM) segmentointi: Jakaa yhden FortiGate-laitteen useiksi eristetyiksi virtuaalisiksi palomuurielementeiksi, joilla kullakin on omat käytäntönsä, reititystaulunsa ja ylläpitäjänsä.
- FortiManagerin keskitetty orkestrointi: Hallinnoi hajautettujen FortiGate-käyttöönottojen käytäntöjä, määrityksiä ja laiteohjelmistoja yhdestä konsolista sekä tarjoaa versionhallinnan ja palautuksen tuen.
- SaaS-näkyvyyden tarjoava inline-CASB: Valvoo ja hallitsee pilvisovelluksiin suuntautuvaa liikennettä reaaliajassa, tuo varjo-IT:n näkyviin ja estää tietojen luvattoman siirron hyväksymättömiltä alustoilta.
- IPsec-VPN-yhteyksien kvantinjälkeinen salaus: Ottaa FortiOS 7.6.1:ssä käyttöön NISTin hyväksymät kvantinjälkeiset algoritmit VPN-tunneleiden suojaamiseksi kvanttilaskennan aiheuttamilta uhilta.
FortiGate NGFW -integraatiot
FortiGate NGFW tukee yli 3 000:ta Security Fabric -integraatiota yli 400 kumppanin kanssa, mukaan lukien CrowdStrike, ServiceNow, Armis, Splunk, AWS, Microsoft Azure ja Google Cloud Platform. Terraform-, Ansible- ja REST API -tuki mahdollistavat mukautetut integraatiot ja infrastruktuuri koodina -työnkulut.
Pros and Cons
Pros:
- Tarjoaa saatavilla olevan parhaan suorituskyvyn uhkien torjuntaan
- Natiivinen SD-WAN sisältyy ilman lisäkustannuksia
- VDOM-segmentointi mahdollistaa aidon moniasiakasympäristön
Cons:
- Laiteohjelmistopäivitykset voivat aiheuttaa kriittisiä virheitä
- Edistynyt raportointi edellyttää erillistä FortiAnalyzer-lisenssiä
Learn more about FortiGate NGFW: Paras valinta Talosin tukemaan uhkatiedusteluun suuressa mittakaavassa
- Maksuton esittely saatavilla
- Hinta pyydettäessä
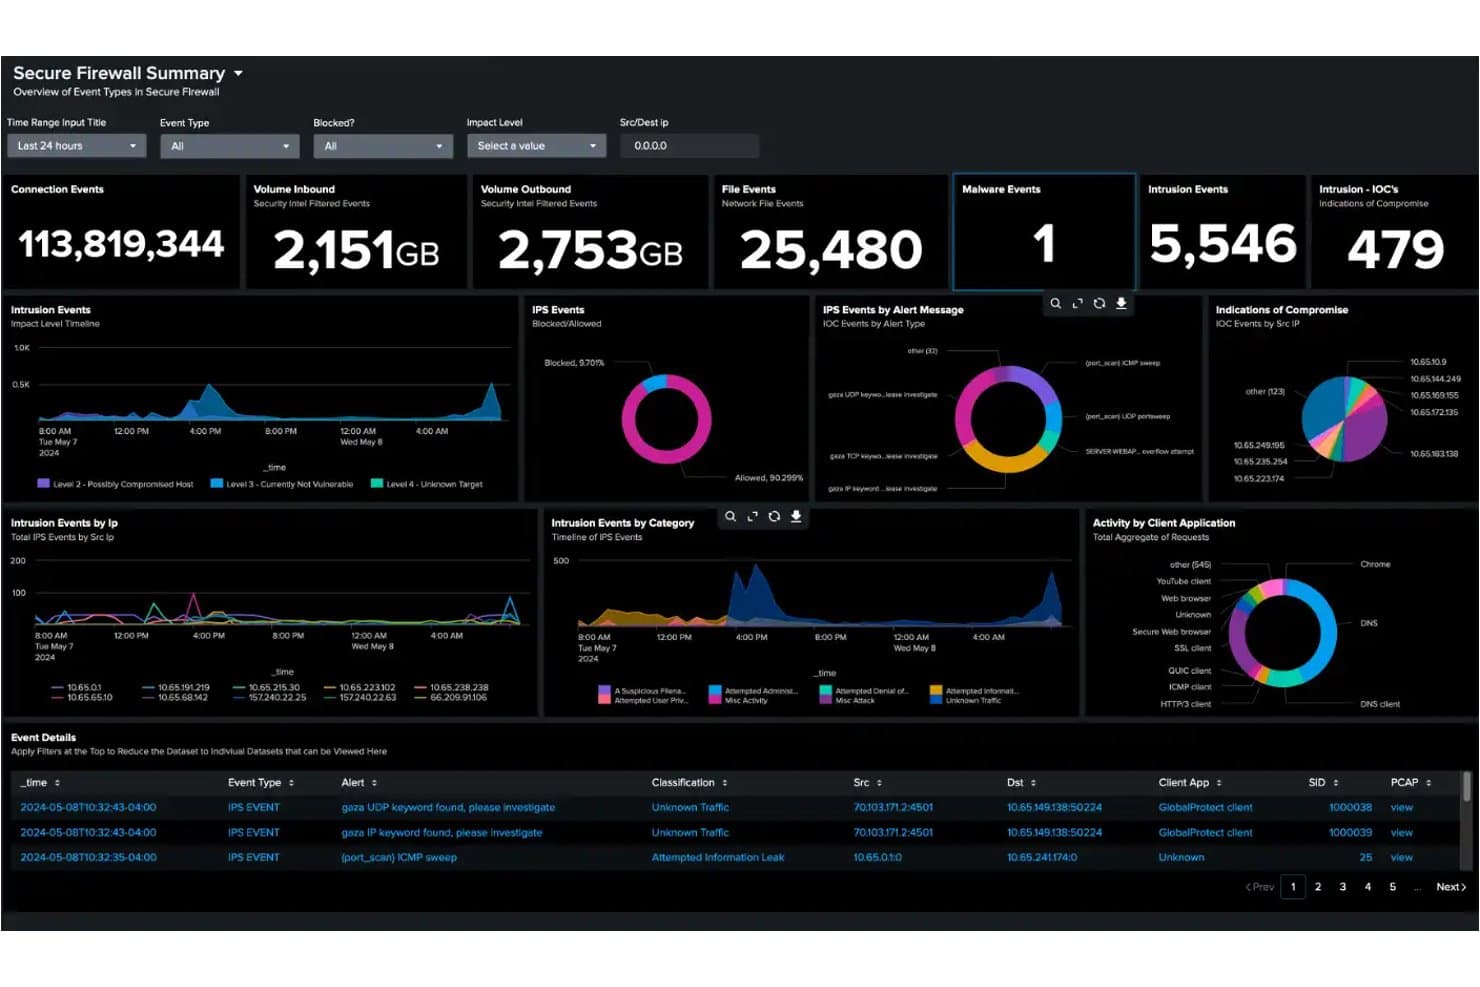
Cisco Secure Firewall keskittää uhkien valvonnan verkkotapahtumien ja tunkeutumisten osalta. Cisco Secure Firewall on seuraavan sukupolven palomuurialusta, joka tarjoaa tilatietoisen liikenteen tarkastuksen, Snort 3 -moottorin avulla toteutetun tunkeutumisen eston, yli 6 500 sovelluksen syvällisen pakettitarkastuksen sekä salatun liikenteen analysoinnin Encrypted Visibility Engine -moottorin avulla.
Kenelle Cisco Secure Firewall sopii parhaiten?
Cisco Secure Firewall sopii erinomaisesti yritysten tietoturvatiimeille, jotka tarvitsevat varmennettua ja uhkatiedusteluun perustuvaa uhkien torjuntaa laajoissa, hajautetuissa ja hybridiverkkoympäristöissä.
Miksi valitsin Cisco Secure Firewallin
Cisco Secure Firewall ansaitsee paikkansa listallani, koska sitä tukeva uhkatiedustelu on aidosti omaa luokkaansa. Cisco Talos analysoi päivittäin 900 miljardia tietoturvatapahtumaa 193 maassa ja syöttää reaaliaikaiset tunnistukset suoraan palomuurin Snort 3 IPS -moottoriin. SnortML-käyttäytymismalli täydentää tätä kokonaisuutta ja havaitsee nollapäivähyökkäykset ilman, että allekirjoituspäivitystä tarvitsee odottaa. SE Labsin {{year}}-vuoden yritysasiakastestauksessa Cisco esti 100 % uhkista, mukaan lukien APT29- ja Scattered Spider -simulaatiot.
Cisco Secure Firewallin tärkeimmät ominaisuudet
- Encrypted Visibility Engine (EVE): Havaitsee ja estää TLS 1.3 -salattuun liikenteeseen piilotetut uhat ilman salauksen purkamista.
- Firewall Management Center (FMC): Keskitetty paikallinen hallintakonsoli käytäntöjen määrittämiseen ja toimeenpanemiseen laitteisto-, virtuaali- ja pilvipalomuuriympäristöissä.
- Universal Zero Trust Network Access (UZTNA): Tarjoaa identiteettiin ja laitteen suojaustilaan perustuvan sovelluskäytön ja korvaa perinteisen VPN:n jatkuvasti varmennetuilla yhteyksillä.
- Cisco Security Cloud Control: Pilvinatiivi orkestrointialusta monipaikkaisten ja monen vuokraajan palomuurikäyttöönottojen hallintaan yhdestä käyttöliittymästä.
Cisco Secure Firewall -integraatiot
Cisco Secure Firewall sisältää natiivin integraation Splunkiin, Cisco XDR:ään, Cisco ISE:en, Cisco Secure Workloadiin, Cisco Umbrellaan, Cisco Secure Accessiin ja Cisco Multicloud Defenseen. Se tukee QRadaria ja Microsoft Sentinel -ratkaisua syslogin kautta sekä REST-ohjelmointirajapintoja, Terraformia ja Ansiblea mukautettuihin ja DevSecOps-työnkulkuihin.
Pros and Cons
Pros:
- Estää nollapäivähyökkäykset SnortML-käyttäytymisanalyysin avulla
- Tarkastaa TLS 1.3 -liikenteen ilman salauksen purkamista
- Tukee monipilvi- ja konttipohjaisia käyttöönottoja
Cons:
- Käytäntöjen käyttöönotto voi olla hidasta ja häiritsevää
- Hallintakäyttöliittymän monimutkaisuus turhauttaa ylläpitäjiä
Learn more about Cisco Secure Firewall: Paras toimipisteiden SD-WAN-palomuurisuojaukseen
- 14 päivän ilmainen kokeilujakso + ilmainen esittely
- Alkaen $25/käyttäjä/kuukausi (laskutetaan vuosittain)
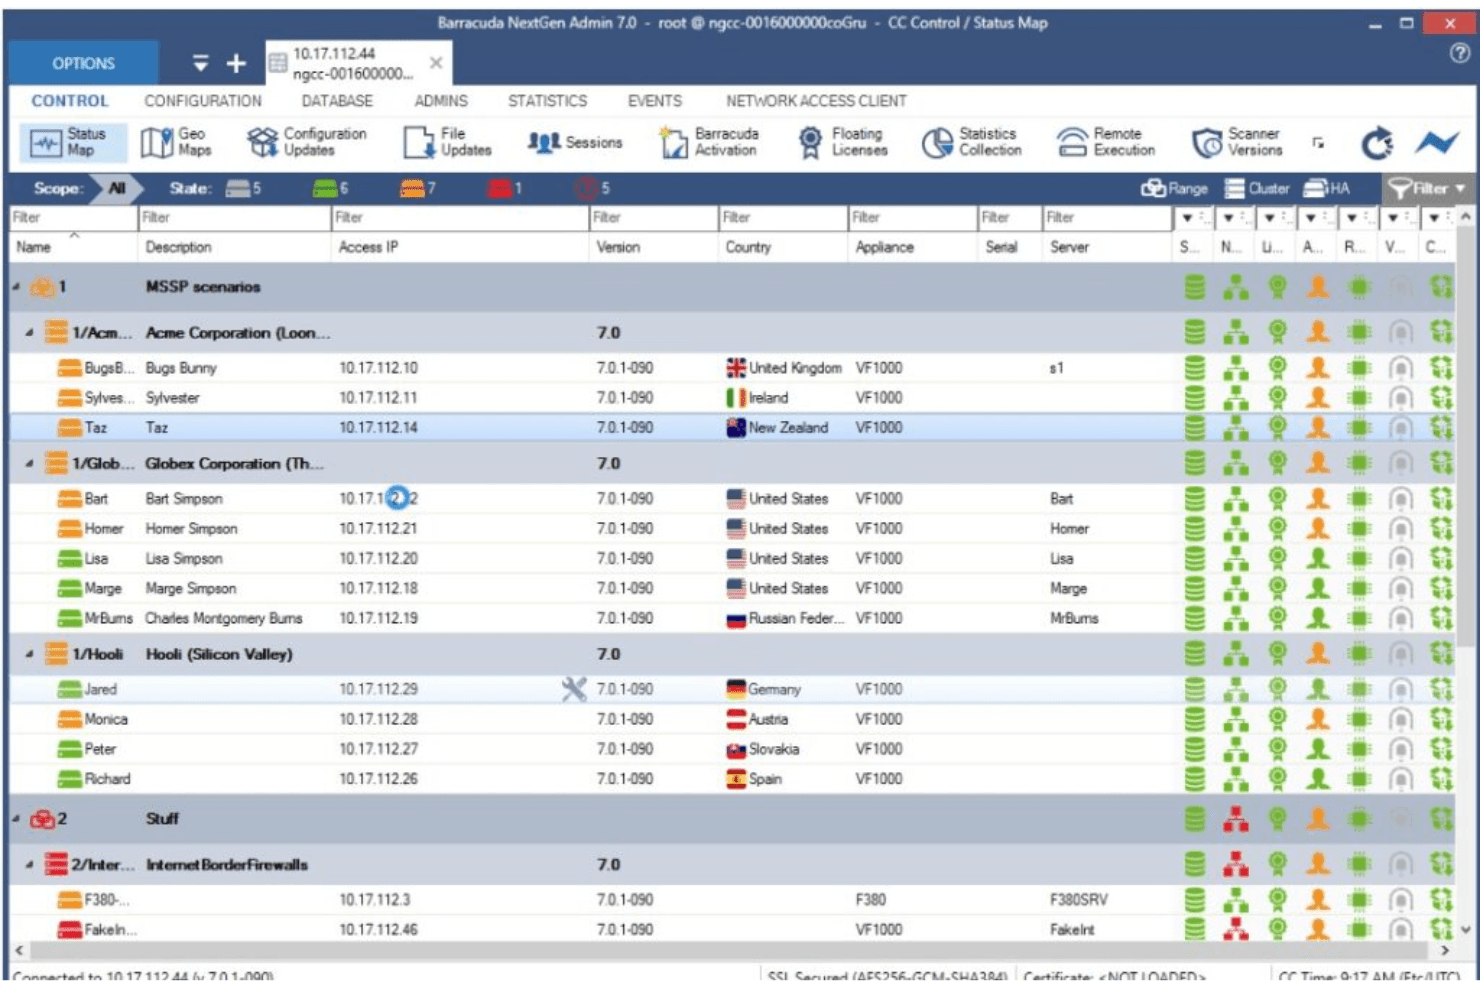
Tämä on kuva Barracuda CloudGenin pääohjausnäkymästä. Barracuda CloudGen Firewall on uuden sukupolven palomuuri, jossa yhdistyvät tilallinen syväpakettitarkastus, sisäänrakennettu SD-WAN, IDS/IPS, sovelluskerroksen hallinta sekä AWS:n, Azuren ja GCP:n kattava monipilvikäyttöönoton tuki.
Kenelle Barracuda CloudGen Firewall sopii parhaiten?
Hajautettuja toimipisteverkkoja tai monipilviympäristöjä hallinnoivat IT-tiimit hyötyvät Barracuda CloudGen Firewallista eniten, etenkin kun sisäänrakennettu SD-WAN ja kosketukseton käyttöönotto ovat tärkeitä.
Miksi valitsin Barracuda CloudGen Firewallin
Valitsin Barracuda CloudGen Firewallin yhdeksi parhaista vaihtoehdoista, koska se käsittelee monipilviympäristöjen tietoturvan ilman, että erillisiä työkaluja tarvitsee yhdistellä. AWS:n, Azuren ja GCP:n natiivin käyttöönoton ansiosta voit valvoa palomuurikäytäntöjen yhdenmukaisuutta riippumatta siitä, suuntautuuko liikenne toimistoon vai pilvityökuormaan. Pidän myös siitä, että sisäänrakennettu SD-WAN liikenteen monistuksella ja ennakkovirheenkorjauksella sisältyy ratkaisuun, joten hajautetut tiimit pysyvät yhteydessä myös häviöllisillä 4G/5G-yhteyksillä ja käytettävissä on nollapakettihäviön vikasietoisuus.
Barracuda CloudGen Firewallin tärkeimmät ominaisuudet
- Tilallinen syväpakettitarkastus: Tutkii pakettien otsakkeet ja hyötykuormat yhdellä käsittelykerralla ja suorittaa palomuuri-, IPS/IDS- ja virustorjuntatarkistukset samanaikaisesti ilman viiveen kasaantumista.
- Palomuurin hallintakeskus: Keskitetty hallintakonsoli, joka tukee usean sijainnin käyttöönottoja, versiohallintaa, kokoonpanon palautusta ja etäsivustojen kosketuksetonta käyttöönottoa.
- Edistynyt uhkien torjunnan hiekkalaatikointi: Käyttää järjestelmän täyttä emulointia tuntemattomien tiedostojen turvalliseen suorittamiseen ja käyttäytymiseen perustuvien uhkien havaitsemiseen sekä uusien allekirjoitusten automaattiseen lähettämiseen esisuodatuskerroksille.
- Identiteettitietoiset pääsynhallintakäytännöt: Valvoo tarkkoja käyttäjän, ryhmän, sovelluksen, ajan ja sijainnin perusteella määritettyjä sääntöjä Active Directory-, LDAP-, RADIUS-, TACACS+- ja x.509-varmenneintegraatioiden avulla.
Barracuda CloudGen Firewallin integraatiot
Barracuda CloudGen Firewall integroituu Microsoft Azureen, Azure Virtual WANiin, AWS:ään, Google Cloud Platformiin, Datadogiin ja Tufin SecureTrackiin. Se tukee syslog-vientejä Splunkiin ja muille SIEM-alustoille sekä REST-rajapintoja mukautettua automaatiota varten.
Pros and Cons
Pros:
- Sisäänrakennettu SD-WAN ilman lisälaitteistoa
- Keskitetty hallinta usean sijainnin ympäristöille
- Edistynyt uhkien torjunta hiekkalaatikoinnilla
Cons:
- WireGuard-protokollan tuki puuttuu
- Tärkeimmät ominaisuudet edellyttävät lisätilauksia
Learn more about Barracuda CloudGen Firewall: Paras koneoppimispohjaiseen nollapäivämuistin tunnistukseen
- 90 päivän ilmainen kokeilu TAI ilmainen demo saatavilla
- Alkaen $550 (vain laitteisto)
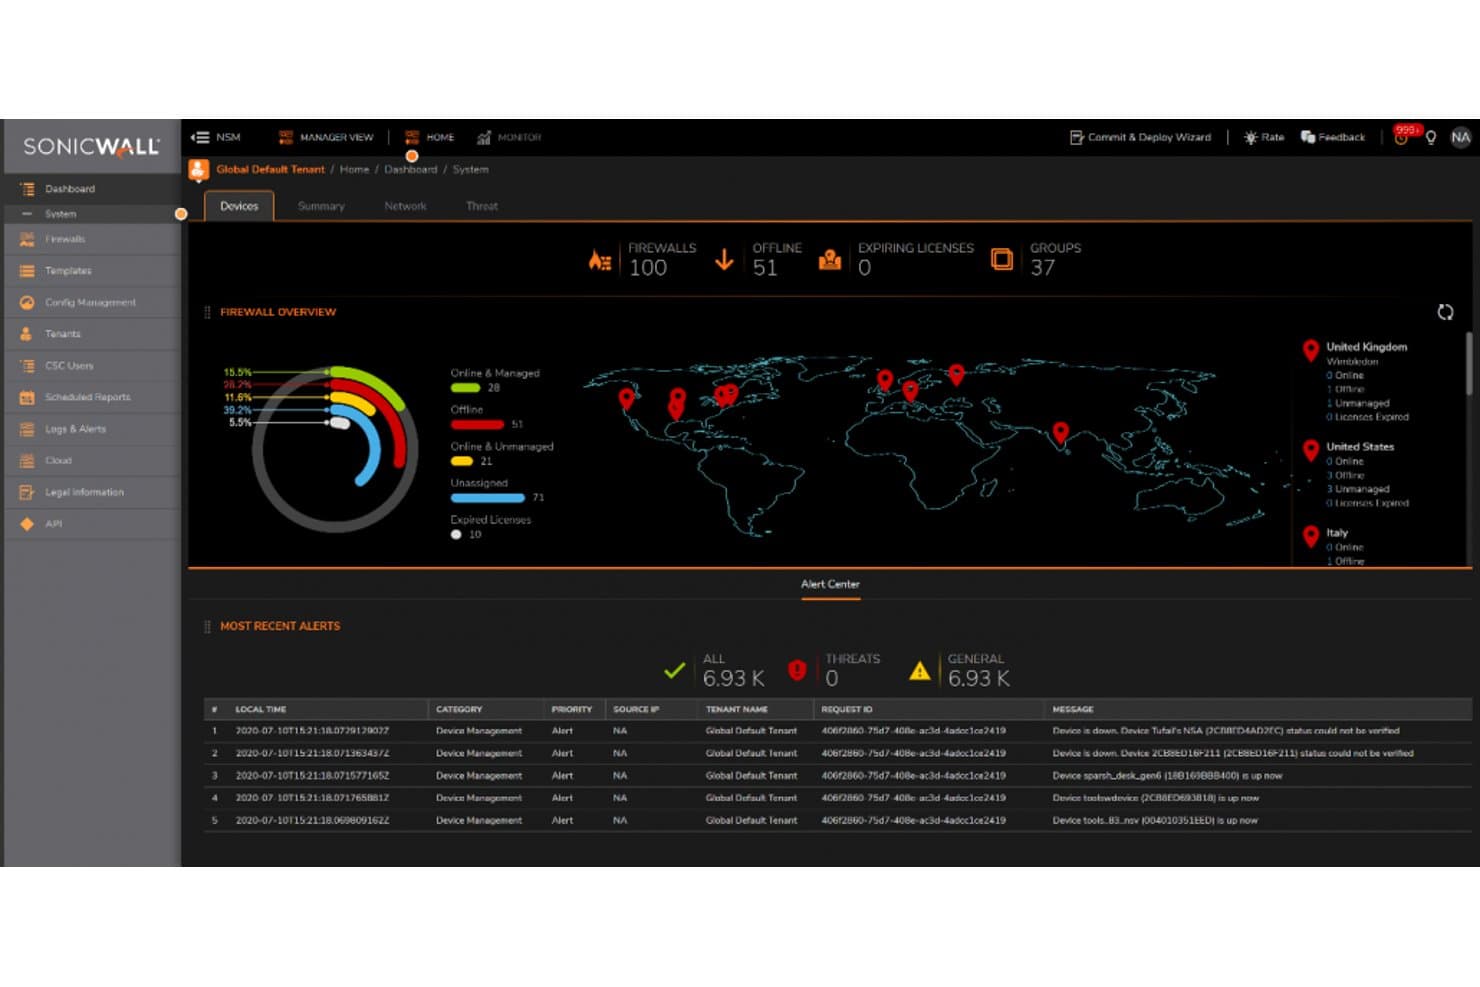
SonicWall keskittää palomuurien valvonnan maailmanlaajuisesti 100 laitteeseen. SonicWall on seuraavan sukupolven palomuurialusta, joka yhdistää syvällisen pakettitarkastuksen, tunkeutumisen eston, sovelluskerroksen hallinnan ja pilvipohjaisen hiekkalaatikon laitteisto-, virtuaali- ja pilvikäyttöön otetuissa ympäristöissä.
Kenelle SonicWall sopii parhaiten?
SonicWall sopii erinomaisesti pienten ja keskisuurten yritysten sekä keskisuurten markkinoiden IT-tiimeille, jotka tarvitsevat yritystason uhkien torjuntaa ilman yritystason hintalappua.
Miksi valitsin SonicWallin
Valitsin SonicWallin yhdeksi parhaista vaihtoehdoista, koska sen reaaliaikaista tietomurtojen tunnistusta on aidosti vaikea jäljitellä. Patentoitu RTDMI-moottori tarkastaa muistin reaaliajassa ja havaitsee salauksen taakse piiloutuvat haittaohjelmat ennen niiden suorittamista. Viiden peräkkäisen täydellisen ICSA Labs -tuloksen tukemana 100-prosenttinen uhkien tunnistus ilman vääriä positiivisia havaintoja ei ole tässä markkinointiväite—se on varmennettu. Arvostan myös Capture ATP -hiekkalaatikkoa, sillä se suorittaa epäilyttäville tiedostoille täyden järjestelmäemuloinnin pintatason tarkistusten sijaan.
SonicWallin tärkeimmät ominaisuudet
- Vyöhykepohjainen käytäntöarkkitehtuuri: Mahdollistaa tarkkojen palomuurisääntöjen määrittämisen luotettujen, epäluotettujen, langattomien ja salattujen vyöhykkeiden välillä käyttäjä- ja ryhmäkohtaisella valvonnalla.
- Sisäänrakennettu suojattu SD-WAN: Tarjoaa älykkään vikasietoisuuden, kuormantasauksen ja sovellustietoisen reitityksen hajautettujen toimipaikkojen välillä ilman erillistä laitetta.
- Verkon tietoturvan hallinta (NSM): Keskitetty, pilvinatiivi hallintakonsoli käytäntöjen, määritysten ja raportoinnin hallintaan useissa palomuureissa ja toimipaikoissa yhdestä käyttöliittymästä.
- Sisäänrakennettu ZTNA-lisensointi: Gen 8 -palomuurit toimitetaan Cloud Secure Edge -integraatiolla, joka mahdollistaa identiteetti- ja laitetietoisen pääsynhallinnan sisäänrakennettuna vaihtoehtona SSL-VPN:lle.
SonicWall-integraatiot
SonicWall tarjoaa natiivin syslog-integraation Splunkiin, IBM QRadariin ja Microsoft Sentineliin sekä yhteydet Active Directoryyn ja LDAP:hen. NSM tarjoaa REST-rajapinnan mukautettuja integraatioita ja automaatiota varten.
Pros and Cons
Pros:
- Alan johtava uhkien tunnistustarkkuus
- Sisäänrakennettu SD-WAN ja ZTNA sisältyvät
- Reaaliaikainen muistin tarkastus estää piilotetut haittaohjelmat
Cons:
- Toistuvat SSL-VPN-haavoittuvuudet herättävät huolta
- Edistyneet ominaisuudet edellyttävät useita maksullisia tilauksia
Learn more about SonicWall: Paras päätelaitteen käynnistämään verkkoeristykseen
- Ilmainen kokeiluversio saatavilla
- Alkaen $25/käyttäjä/kuukausi (laskutetaan vuosittain)
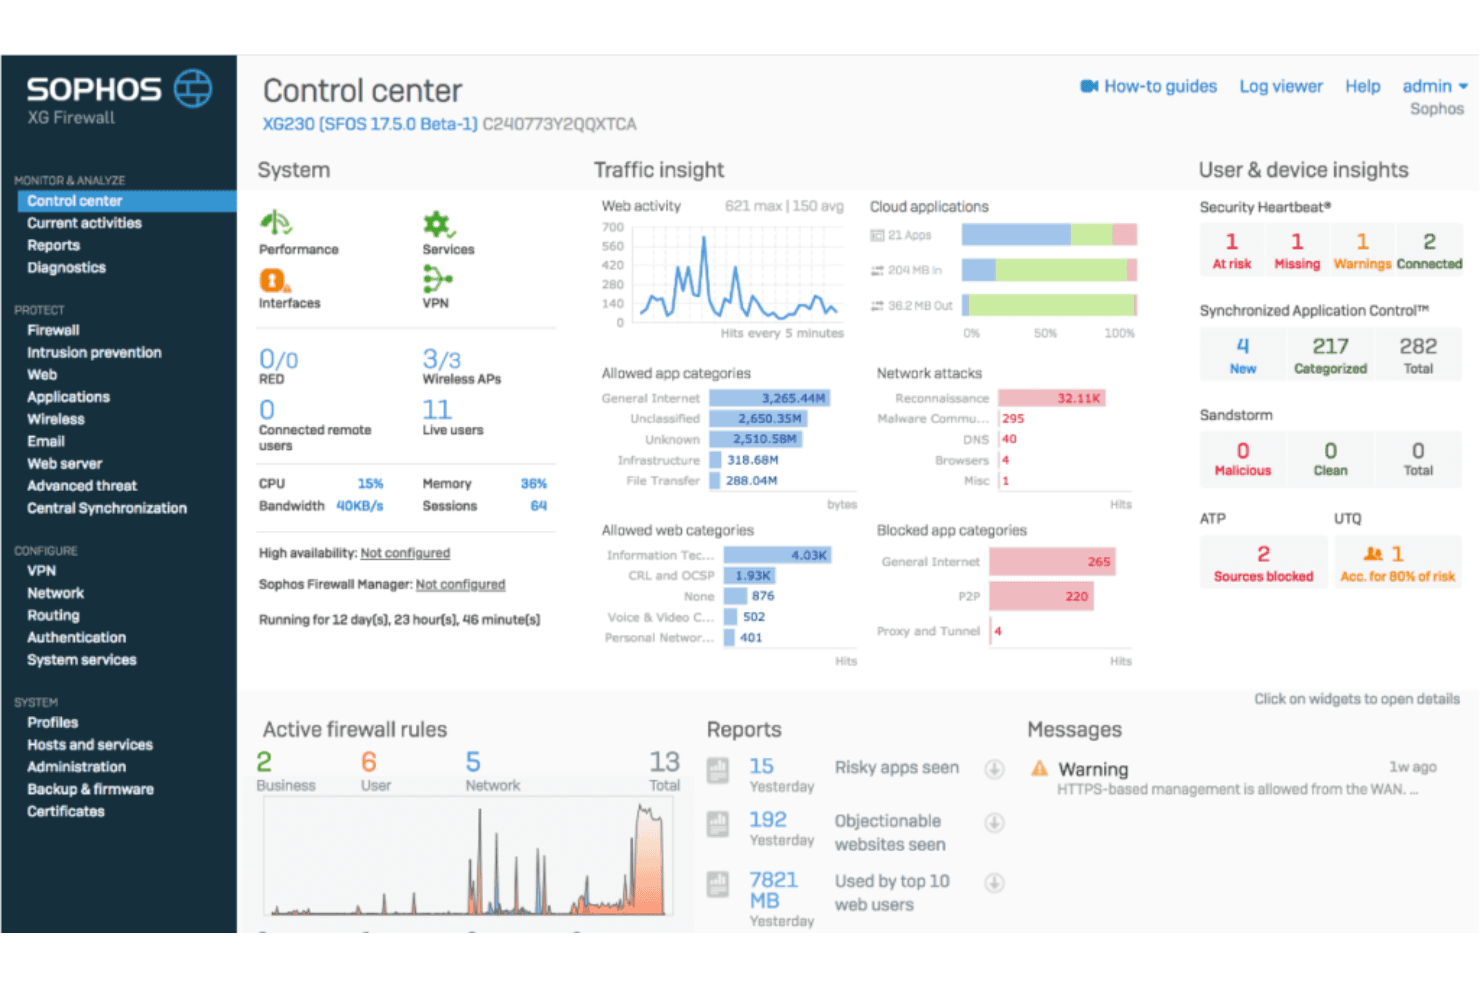
Tämä on näkymä Sophos Firewallin pääohjausnäkymästä. Sophos Firewall on seuraavan sukupolven palomuurialusta, joka yhdistää syvän pakettitarkastuksen, TLS 1.3 -salauksen purkamisen, tunkeutumisen eston, sovelluskerroksen hallinnan sekä uhkatelemetrian jakamisen tuotteiden välillä päätelaitteissa, palvelimissa ja verkkolaitteissa.
Kenelle Sophos Firewall sopii parhaiten?
Sophos Firewall sopii erinomaisesti IT- ja tietoturvatiimeille, jotka käyttävät jo Sophos-päätelaitteita tai suunnittelevat niiden käyttöönottoa, sillä Security Heartbeatin automatisoitu uhkien eristäminen tuottaa tällöin eniten hyötyä.
Miksi valitsin Sophos Firewallin
Valitsin Sophos Firewallin, koska sen Synchronized Security -arkkitehtuuri tekee jotain, mihin useimmat palomuurit eivät pysty: se jakaa reaaliaikaista kuntotelemetriaa palomuurin ja Sophos-päätelaitteiden välillä Security Heartbeatin kautta ja eristää vaarantuneet laitteet automaattisesti verkkotasolla ilman manuaalisia toimia. Pidän myös Active Threat Response -ominaisuudesta, joka hyödyntää MDR-analyytikkojen syötteitä ja NDR Essentials -koneoppimisen tunnistusta aktiivisten hyökkääjien pysäyttämiseksi lähes reaaliajassa.
Sophos Firewallin tärkeimmät ominaisuudet
- TLS 1.3:n tarkastus: Xstream-arkkitehtuuri käyttää laitteistokiihdytystä TLS 1.3 -liikenteen salauksen purkamiseen ja tarkastamiseen ilman merkittävää suorituskyvyn heikkenemistä.
- Sandstorm-pilvihiekkalaatikko: Epäilyttävät tiedostot lähetetään pilvipohjaiseen hiekkalaatikkoon, joka hyödyntää koneoppimista ja käyttäytymisanalyysiä tuntemattomien haittaohjelmien havaitsemiseen ennen niiden pääsyä verkkoon.
- Sisäänrakennettu ZTNA-yhdyskäytävä: Jokainen Sophos Firewall -laite sisältää integroidun nollaluottamusverkon käyttöyhdyskäytävän, joten erillistä laitetta ei tarvita.
- Keskitetty palomuuriraportointi: Sophos Central tarjoaa pilvipohjaisia vaatimustenmukaisuusraporttien malleja HIPAA-, PCI-DSS- ja GLBA-vaatimuksiin sekä enintään 30 päivän lokien säilytyksen Xstream-paketin yhteydessä.
Sophos Firewall -integraatiot
Sophos Firewall integroituu Sophos Centraliin, Sophos Intercept X Endpointiin, Sophos MDR/XDR:ään, Active Directoryyn, LDAP:hen, AWS:ään, Azureen ja GCP:hen. Sen SIEM-integraation ohjelmointirajapinta tukee mukautettuja yhteyksiä, ja kolmansien osapuolten uhkasyötteet sekä VMware-, Hyper-V- ja KVM-käyttöönotot laajentavat yhteyksiä.
Pros and Cons
Pros:
- Päätelaitteiden automaattinen eristäminen Security Heartbeatin avulla
- TLS 1.3:n tarkastus laitteistokiihdytyksellä
- Sisäänrakennettu ZTNA-yhdyskäytävä jokaisessa laitteessa
Cons:
- Kaikkien ominaisuuksien hyödyntäminen edellyttää Sophos-päätelaitteita
- Lokien säilytys on rajoitettua ilman ulkoista SIEM-järjestelmää
Learn more about Sophos Firewall: Paras turvalliseen pilvikäyttöön nollaluottamuksen avulla
- Ilmainen esittely saatavilla
- Hinta pyydettäessä
Visit WebsiteCustomer Rating:4.3/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.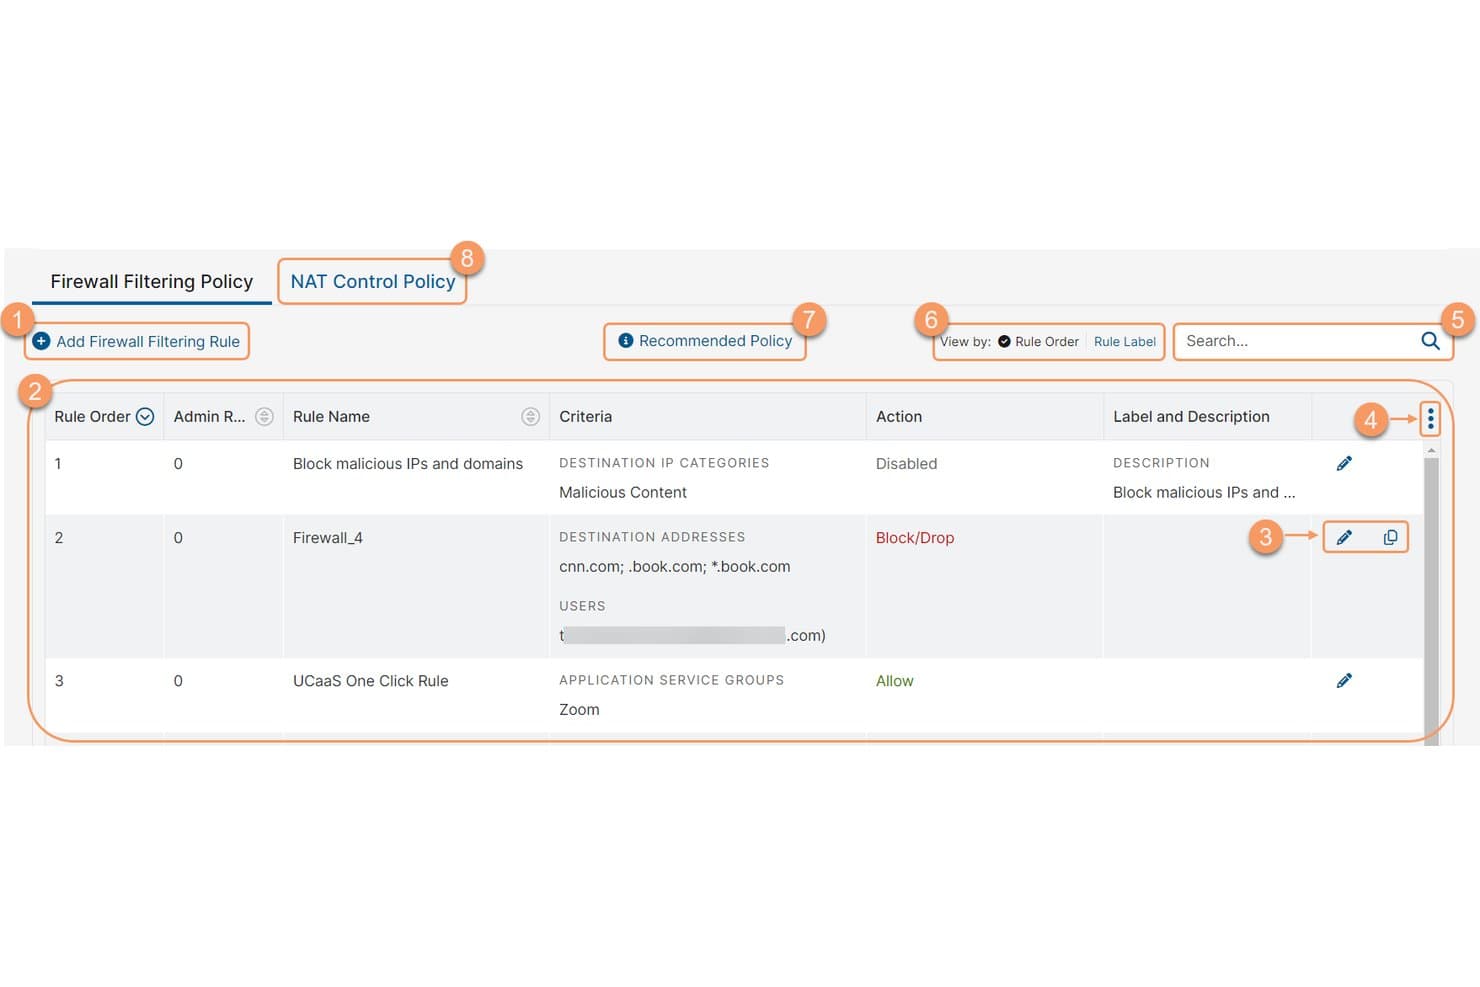
Zscaler Internet Accessin avulla käyttäjät voivat luoda ja hallita palomuurin suodatussääntöjä. Zscaler Internet Access on pilvinatiivi palomuuri- ja tietoturvareunapalvelualusta, joka tarjoaa nollaluottamukseen perustuvan verkkoyhdyskäytävän, pilvipalomuurin, tunkeutumisen eston, hiekkalaatikkotoiminnot ja sovelluskerroksen hallinnan – kaikki ilman laitteistopohjaisia laitteita.
Kenelle Zscaler Internet Access sopii parhaiten?
Zscaler Internet Access sopii erinomaisesti yritysten tietoturva- ja verkkotiimeille, jotka korvaavat laitteistopohjaiset palomuurit pilvipohjaisella nollaluottamusarkkitehtuurilla.
Miksi valitsin Zscaler Internet Accessin
Zscaler Internet Access päätyi suosituslistalleni, koska se on selkein esimerkki pilvinatiivista palomuurista, joka todella poistaa fyysisten laitteiden tarpeen. Olen vaikuttunut siitä, miten sen nollaluottamuksen palomuuri tarkastaa kaikki portit ja protokollat linjassa ja päättää jokaisen yhteyden yhdessä yli 150 maailmanlaajuisesta läsnäolopisteestä, ennen kuin puhdas liikenne saavuttaa määränpäänsä. Sen yhden tarkistuksen ja usean toiminnon moottori suorittaa TLS-tarkastuksen, IPS:n ja hiekkalaatikkotarkastuksen yhdellä kertaa, mihin perinteiset NGFW:t eivät pysty samassa mittakaavassa.
Zscaler Internet Accessin tärkeimmät ominaisuudet
- Identiteettitietoinen käytäntöjen hallinta: Voit luoda ja valvoa palomuurisääntöjä käyttäjän identiteetin, laitteen tilan, sovelluksen, sijainnin ja ajan perusteella yhdestä pilvikonsolista.
- Pilvipohjainen IPS kolmella tunnistusmenetelmällä: Yhdistää allekirjoituspohjaisen, käytäntöihin perustuvan ja poikkeama-/käyttäytymispohjaisen tunnistuksen linjassa kaiken salatun liikenteen osalta, ja sitä päivitetään jatkuvasti ilman huoltokatkoja.
- Tekoälypohjainen pilvihiekkalaatikko: Eristää ja analysoi tuntemattomia tiedostoja nollapäivähaittaohjelmien havaitsemiseksi, ja edistynyt taso tukee ensimmäisen tartunnan aiheuttavien uhkien karanteenia sekä lähettämistä API:n kautta.
- SIEM- ja SOAR-lokien suoratoisto: Suoratoistaa lokit ja tapahtumat reaaliajassa API:n kautta esimerkiksi Splunkiin, Microsoft Sentineliin ja IBM QRadariin vaatimustenmukaisuusraportointia ja poikkeamien käsittelyprosesseja varten.
Zscaler Internet Access -integraatiot
Zscaler Internet Access tarjoaa dokumentoidut integraatiot Splunkiin, Microsoft Sentineliin, IBM QRadariin, ServiceNow'hun, Oktaan, Microsoft Entra ID:hen, CrowdStrikeen, Terraformiin, Ansibleen ja Pulumiin. Sen API-lähtöinen arkkitehtuuri tukee SIEM- ja SOAR-lokien suoratoistoa sekä mukautettua käytäntöjen automatisointia.
Pros and Cons
Pros:
- Tarkastaa 100 % salatusta liikenteestä
- Pilvinatiivi, eikä laitteistopohjaisia laitteita tarvita
- Nollaluottamukseen perustuva käyttöoikeus jokaiselle yhteydelle
Cons:
- Käytäntöjen alkuasetukset voivat olla monimutkaisia
- Internetin nopeus voi kärsiä ruuhka-aikoina
Learn more about Zscaler Internet Access: Sopii parhaiten monikerroksiseen ja kattavaan uhkien torjuntaan
- 30 päivän ilmainen kokeilu TAI ilmainen esittely saatavilla
- Hinta pyydettäessä
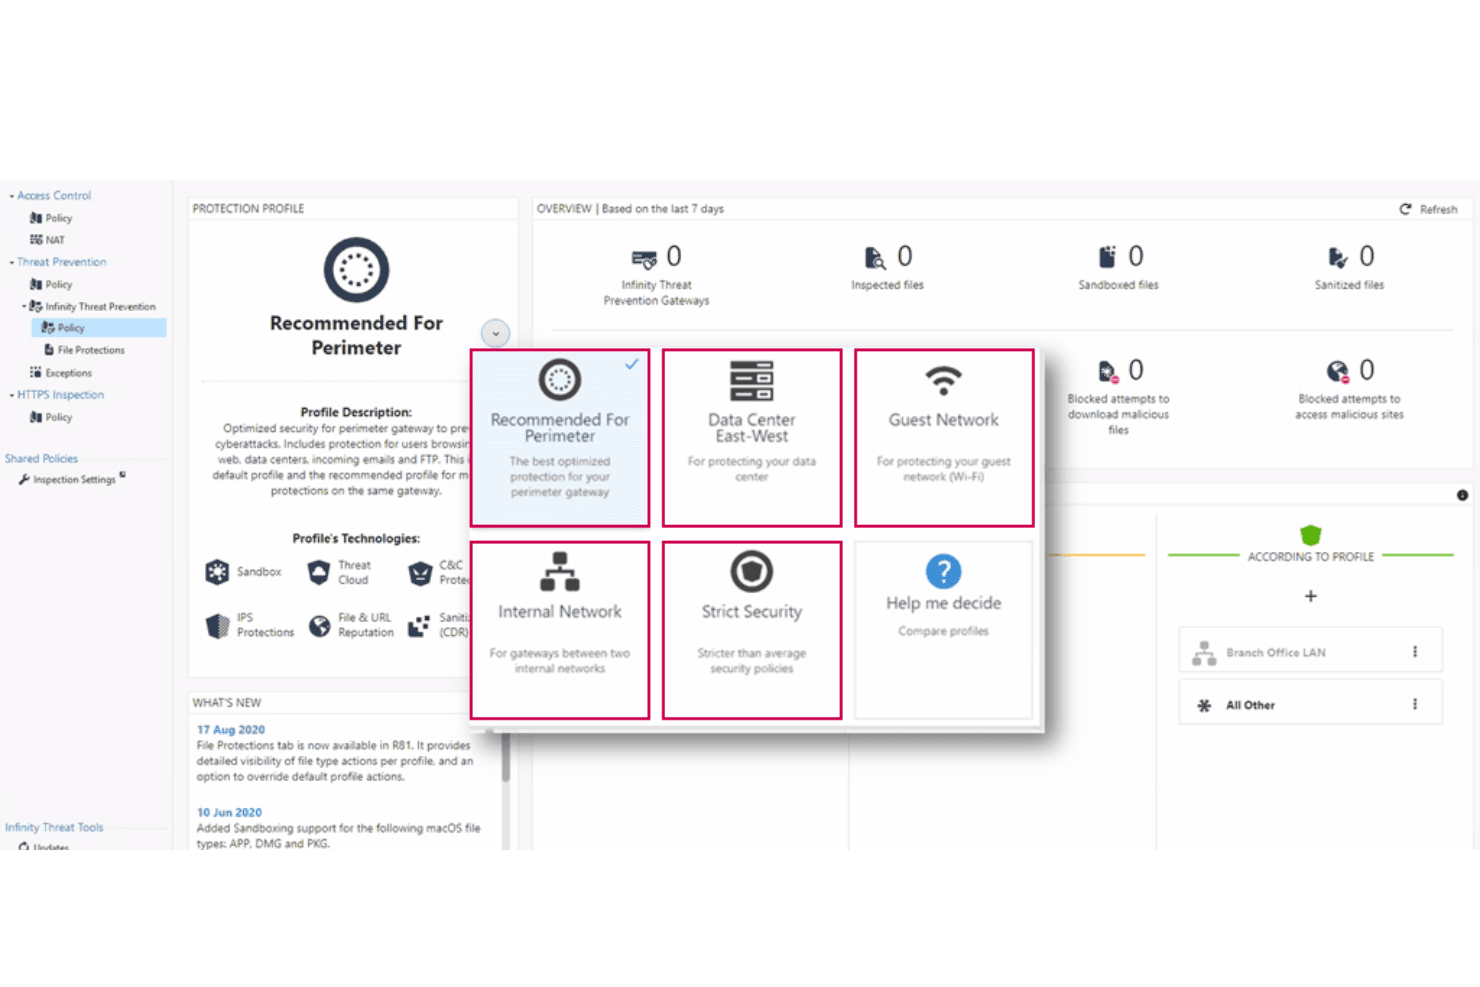
Tässä on kuvakaappaus Check Point -ohjelmiston käytäntöjen hallintanäkymästä. Check Pointin seuraavan sukupolven palomuurit (NGFW:t) ovat palomuurialusta, joka yhdistää pakettien syvätarkastuksen, tekoälypohjaisen uhkien torjunnan, identiteettitietoisen pääsynhallinnan ja keskitetyn käytäntöjen hallinnan paikallisissa, pilvi- ja hybridiympäristöissä.
Kenelle Check Pointin seuraavan sukupolven palomuurit (NGFW:t) sopivat parhaiten?
Check Pointin NGFW:t sopivat erinomaisesti yritysten tietoturvatiimeille, jotka hallitsevat monimutkaisia ja usean ympäristön infrastruktuureja, joissa uhkien torjunnan tarkkuudesta ei voida tinkiä.
Miksi valitsin Check Pointin seuraavan sukupolven palomuurit (NGFW:t)
Check Pointin NGFW:t päätyivät suosikkilistalleni, koska ThreatCloud AI on aidosti omaa luokkaansa: se käsittelee päivittäin yli 2 miljardia tietoturvapäätöstä ja havaitsee uhkia, jotka allekirjoituspohjaiset työkalut ohittavat. Pidän erityisesti siitä, miten SandBlast-hiekkalaatikointi ja Threat Extraction toimivat yhdessä: epäilyttävät tiedostot suoritetaan eristetyssä ympäristössä, ja puhdistetut versiot toimitetaan käyttäjille muutamassa sekunnissa. Miercomin riippumattomat vuoden 2025 vertailutestit vahvistivat 99,9 prosentin haittaohjelmien torjunta-asteen ja 99,7 prosentin tietojenkalastelun torjunta-asteen. Näitä lukuja on mielestäni vaikea kiistää, kun arvioidaan monikerroksista uhkien torjuntaa.
Check Pointin seuraavan sukupolven palomuurien (NGFW:t) tärkeimmät ominaisuudet
- SmartConsole-keskitetty käytäntöjen hallinta: Yksi hallintaliittymä palomuurikäytäntöjen hallintaan paikallisissa, virtuaalisissa, pilvi- ja SASE-käyttöympäristöissä yhdestä koontinäytöstä.
- Software Blade -arkkitehtuuri: Modulaarinen lisensointimalli, jonka avulla voit ottaa käyttöön tiettyjä tietoturvaominaisuuksia – kuten IPS:n, bottien torjunnan, hiekkalaatikoinnin ja DLP:n – yhdyskäytävässäsi ilman erillisiä laitteita.
- Identity Awareness: Valvoo käyttäjä- ja ryhmäpohjaisia pääsynhallintakäytäntöjä integroitumalla Active Directoryyn, Azure AD:hen ja Oktaan, jotta verkkosäännöt voidaan yhdistää tiettyihin identiteetteihin.
- Maestro Hyperscale Firewall Cluster: Hyperscale-arkkitehtuuri, joka skaalautuu elastisesti olemassa olevan yhdyskäytävälaitteiston avulla ja tarjoaa yli 1 Tbit/s:n uhkien torjunnan läpäisykyvyn suurissa datakeskusympäristöissä.
Check Pointin seuraavan sukupolven palomuurien (NGFW:t) integraatiot
Check Pointin NGFW:t integroituvat Splunkiin, Microsoft Sentineliin, IBM QRadariin, Oktaan, Microsoft Azureen, AWS:ään, VMware NSX:ään, ServiceNow'hun, Terraformiin ja Ansibleen. Sen REST-ohjelmointirajapinta tukee mukautettuja integraatioita ja CI/CD-työnkulkuja.
Pros and Cons
Pros:
- Keskitetty käytäntöjen hallinta kaikissa ympäristöissä
- Luokkansa parhaat haittaohjelmien ja tietojenkalastelun torjunta-asteet
- Laaja näkyvyys sovelluksiin ja käyttäjätasolle
Cons:
- Monimutkainen lisensointimalli aiheuttaa hämmennystä monissa tiimeissä
- Käyttäjäkokemus vaihtelee tuoteosioiden välillä
Learn more about Check Point Next Generation Firewalls (NGFWs): Sopii parhaiten NGFW:n, SD-WANin ja ZTNA:n yhdistämiseen
- 30 päivän ilmainen kokeilujakso
- Alkaen 450 dollarista (laitteistolaite)
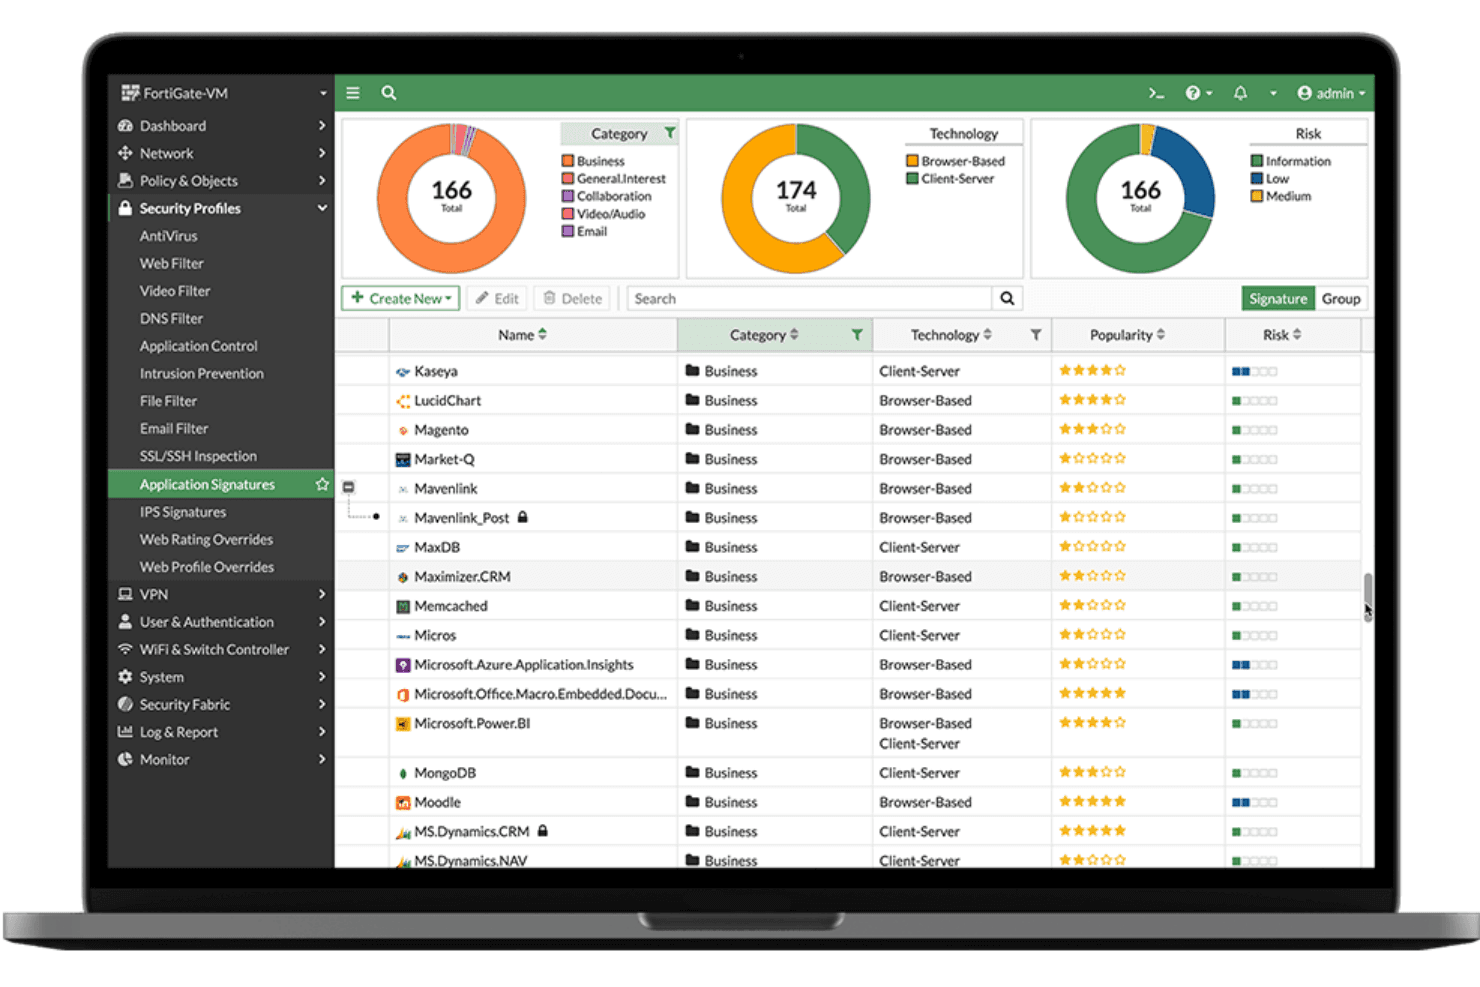
Tämä on näkymä Fortinetin seuraavan sukupolven palomuuriohjelmistosta, joka on asennettu esimerkkilaitteeseen. Fortinetin seuraavan sukupolven palomuuri (NGFW) on FortiOS-käyttöjärjestelmään perustuva palomuurialusta, joka tarjoaa tilallisen liikenteen tarkastuksen, syvällisen pakettitarkastuksen, tunkeutumiseneston, sovellusten hallinnan, SD-WAN-ratkaisun ja Zero Trust -verkkokäytön laitteisto-, virtuaali- ja pilvikäyttöönottoihin.
Kenelle Fortinetin seuraavan sukupolven palomuuri (NGFW) sopii parhaiten?
Fortinet NGFW sopii erinomaisesti verkkoturvallisuustiimeille, jotka hallinnoivat suuria ja hajautettuja ympäristöjä, joissa tietoturvainfrastruktuurin on kasvettava ilman monimutkaisuuden lisääntymistä.
Miksi valitsin Fortinetin seuraavan sukupolven palomuurin (NGFW)
Fortinet NGFW päätyi suosikkilistalleni, koska FortiASIC-kiihdytetty laitteisto mahdollistaa uhkien torjunnan suorituskyvyn kasvattamisen jopa 520 Gbps:iin ilman tarkastuksen syvyyden heikkenemistä. Pidän siitä, että Universal ZTNA on rakennettu suoraan FortiOS:ään ilman lisäkustannuksia, joten ympäristön kasvaessa istuntokohtainen käyttöoikeuksien valvonta skaalautuu sen mukana. FortiManager kokoaa tämän jälkeen kaiken yhteen, jolloin yhden konsolin kautta voidaan ottaa käyttöön yhtenäiset käytännöt fyysisissä, virtuaalisissa ja pilvipohjaisissa FortiGate-käyttöönotoissa.
Fortinetin seuraavan sukupolven palomuurin (NGFW) tärkeimmät ominaisuudet
- FortiGuardin tekoälypohjainen uhkatiedustelu: FortiGuard Labsin jatkuvasti päivittämät uhkatietosyötteet tarjoavat reaaliaikaiset allekirjoituspäivitykset, DNS-suojauksen, URL-suodatuksen ja bottiverkkojen torjunnan kaikissa käyttöönotoissa.
- SSL/TLS-tarkastus: FortiASIC-prosessoreiden laitteistokiihdytetty salauksen purku mahdollistaa salatun liikenteen syvällisen pakettitarkastuksen heikentämättä verkon suorituskykyä.
- Sisäinen CASB: Tunnistaa ja hallitsee hyväksymättömien SaaS-sovellusten käyttöä sekä selväkielisessä että salatussa liikenteessä, mikä antaa näkyvyyden varjo-IT:hen.
- FortiAnalyzerin keskitetty lokien hallinta: Kokoaa palomuurikäytäntöjen osumat, IPS-tapahtumat, VPN-toiminnan ja käyttäjien toiminnan yhdeksi lokienhallinta-alustaksi, joka sisältää vaatimustenmukaisuuteen soveltuvat raportit PCI-DSS-, HIPAA- ja GDPR-vaatimuksia varten.
Fortinetin seuraavan sukupolven palomuurin (NGFW) integraatiot
Fortinet NGFW integroituu Splunkiin, Microsoft Sentineliin, IBM QRadariin, FortiSOARiin, AWS:ään, Azureen, Google Cloud Platformiin ja Oracle Cloud Infrastructureen. REST API-, Terraform- ja Ansible-tuki mahdollistaa mukautetut integraatiot sekä infrastruktuuri koodina -työnkulut.
Pros and Cons
Pros:
- Laitteistokiihdytetty syvällisen pakettitarkastuksen suorituskyky
- Universal ZTNA sisältyy ilman lisäkustannuksia
- Keskitetty useiden toimipaikkojen käytäntöjen hallinta
Cons:
- Laiteohjelmistossa esiintyy toistuvasti vakavia haavoittuvuuksia
- Jotkin edistyneet ominaisuudet edellyttävät CLI-osaamista
Learn more about Fortinet Next Generation Firewall (NGFW): Nollapäiväuhkien estäminen ennen niiden julkistamista
- 15–30 päivän ilmainen kokeilujakso TAI ilmainen esittely saatavilla
- Hinta pyydettäessä
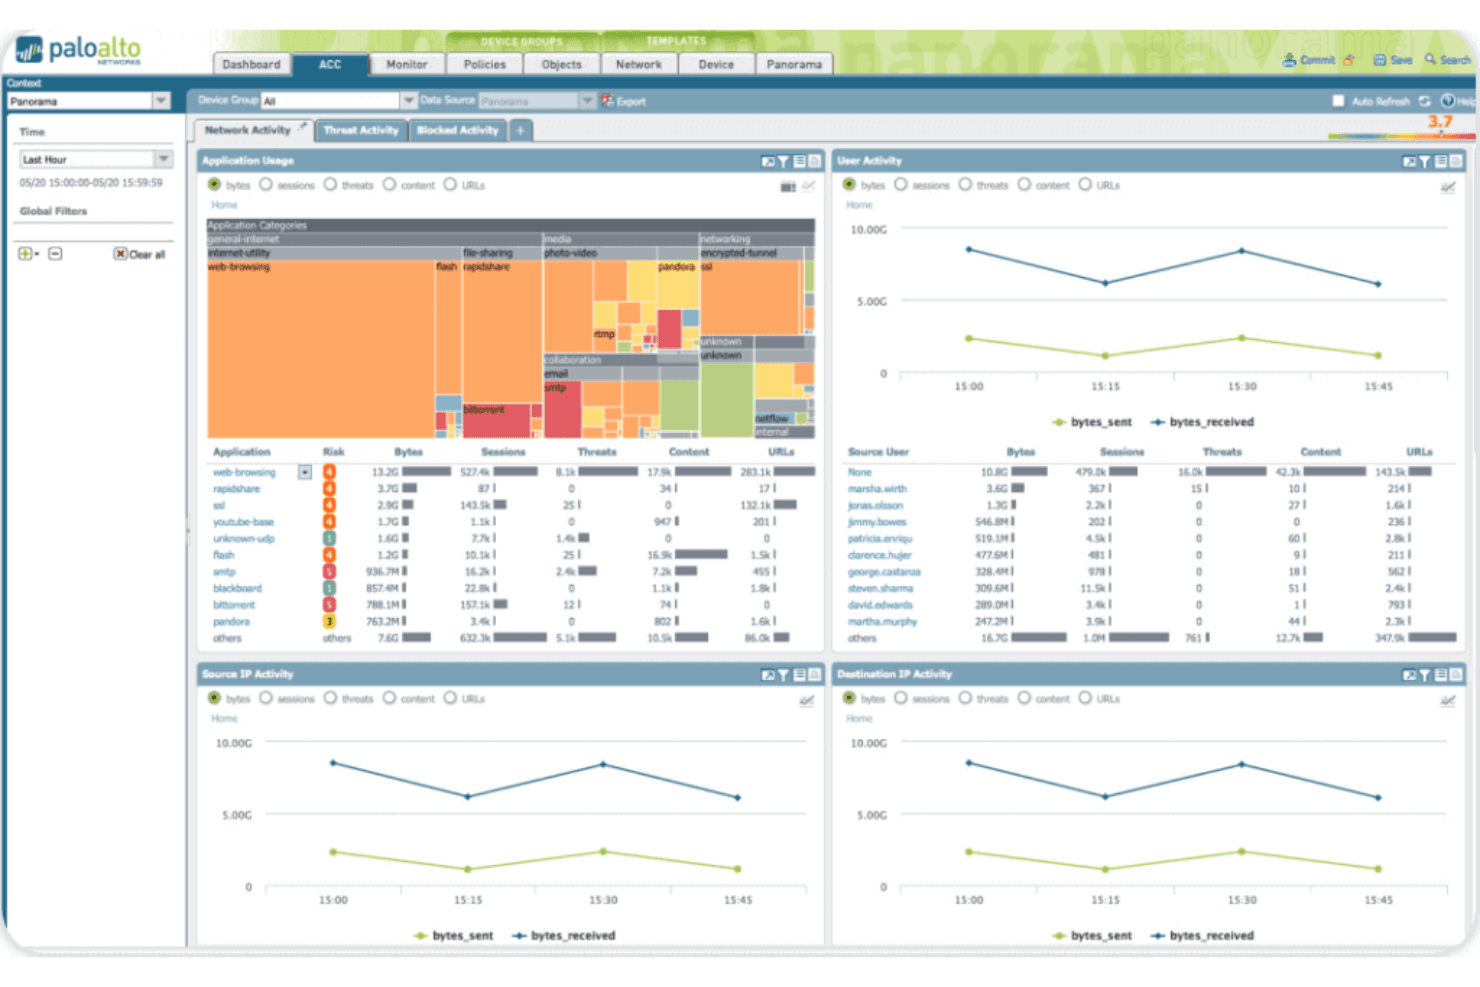
Tämä on kuvakaappaus Palo Alto Networksin seuraavan sukupolven palomuurin verkkotoimintojen hallintapaneelista. Palo Alto Networksin seuraavan sukupolven palomuuri on verkon tietoturva-alusta, joka tarjoaa tilallisen liikenteen tarkastuksen, sovelluskerroksen hallinnan App-ID:n avulla, tunkeutumisen eston ja uhkatiedustelun laitteisto-, virtuaali-, kontti- ja pilvinatiiveissa käyttöympäristöissä.
Kenelle Palo Alto Networksin seuraavan sukupolven palomuuri sopii parhaiten?
Tietoturvaan keskittyvät yritykset ja suuret organisaatiot, jotka tarvitsevat tekoälypohjaista uhkien torjuntaa hybridi-, monipilvi- ja paikallisissa ympäristöissä, hyötyvät tästä alustasta eniten.
Miksi valitsin Palo Alto Networksin seuraavan sukupolven palomuurin
Valitsin Palo Alto Networksin NGFW:n, koska sen Precision AI -suoraan liikennevirtaan sijoitettu syväoppimismoottori estää uhat ennen kuin ne pääsevät verkkoosi ilman, että sen tarvitsee odottaa allekirjoituksia tai hiekkalaatikkokäsittelyn aiheuttamia viiveitä. Erityisen vaikuttavana pidän Frontier-virtuaalipaikkausominaisuutta, joka tarkastaa tuhansia avoimen lähdekoodin repositorioita ja toimittaa korjaukset samana päivänä, ennen kuin toimittajat edes ilmoittavat haavoittuvuuksista. Lisäksi App-ID tunnistaa sovellukset todellisen käyttäytymisen, ei portin tai protokollan perusteella, joten Dropbox-tiedostojen lähettämisen estävä käytäntö todella toimii.
Palo Alto Networksin seuraavan sukupolven palomuurin tärkeimmät ominaisuudet
- Panorama-keskitetty hallinta: Yksi hallintakonsoli, joka hallitsee enintään 5 000 laitteisto-, virtuaali- ja konttipalomuuria sekä tarjoaa roolipohjaisen käyttöoikeuksien hallinnan ja käytäntöjen vaikutusten simuloinnin.
- User-ID-käytäntöjen valvonta: Yhdistää verkkoliikenteen yksittäisiin käyttäjiin ja ryhmiin Active Directory-, LDAP- ja pilvipohjaisten identiteetintarjoajien välillä identiteettipohjaisten tietoturvakäytäntöjen valvomiseksi.
- Kehittynyt WildFire-hiekkalaatikko: Analysoi epäilyttäviä tiedostoja staattisen analyysin, dynaamisen käyttäytymisanalyysin ja koneoppimisen avulla tunnistaakseen ja estääkseen tunnetut ja tuntemattomat haittaohjelmat.
- CN-Series-konttipalomuuri: Kubernetes-natiivi palomuuri, joka tarkastaa konttien välisen liikenteen häiritsemättä kehittäjien työnkulkuja tai putkistojen suorituskykyä.
Palo Alto Networksin seuraavan sukupolven palomuurin integraatiot
Natiiveihin integraatioihin kuuluvat Splunk, IBM QRadar ja Microsoft Sentinel. Cortex XSOAR lisää yli 900 integraatiota, kun taas Terraform, Ansible ja PAN-OS REST/XML -ohjelmointirajapinnat tukevat mukautettua automaatiota.
Pros and Cons
Pros:
- Estää nollapäiväuhat ennen toimittajan ilmoitusta
- Tunnistaa sovellukset käyttäytymisen, ei portin perusteella
- Hallitsee keskitetysti enintään 5 000 palomuuria
Cons:
- Kehittyneet tietoturvaominaisuudet edellyttävät erillisiä lisenssejä
- Tuen vastausajat voivat olla ennalta arvaamattomia
Learn more about Palo Alto Networks Next-Generation Firewall: Sopii parhaiten eurooppalaisiin kyberturvallisuusstandardeihin
- Ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä
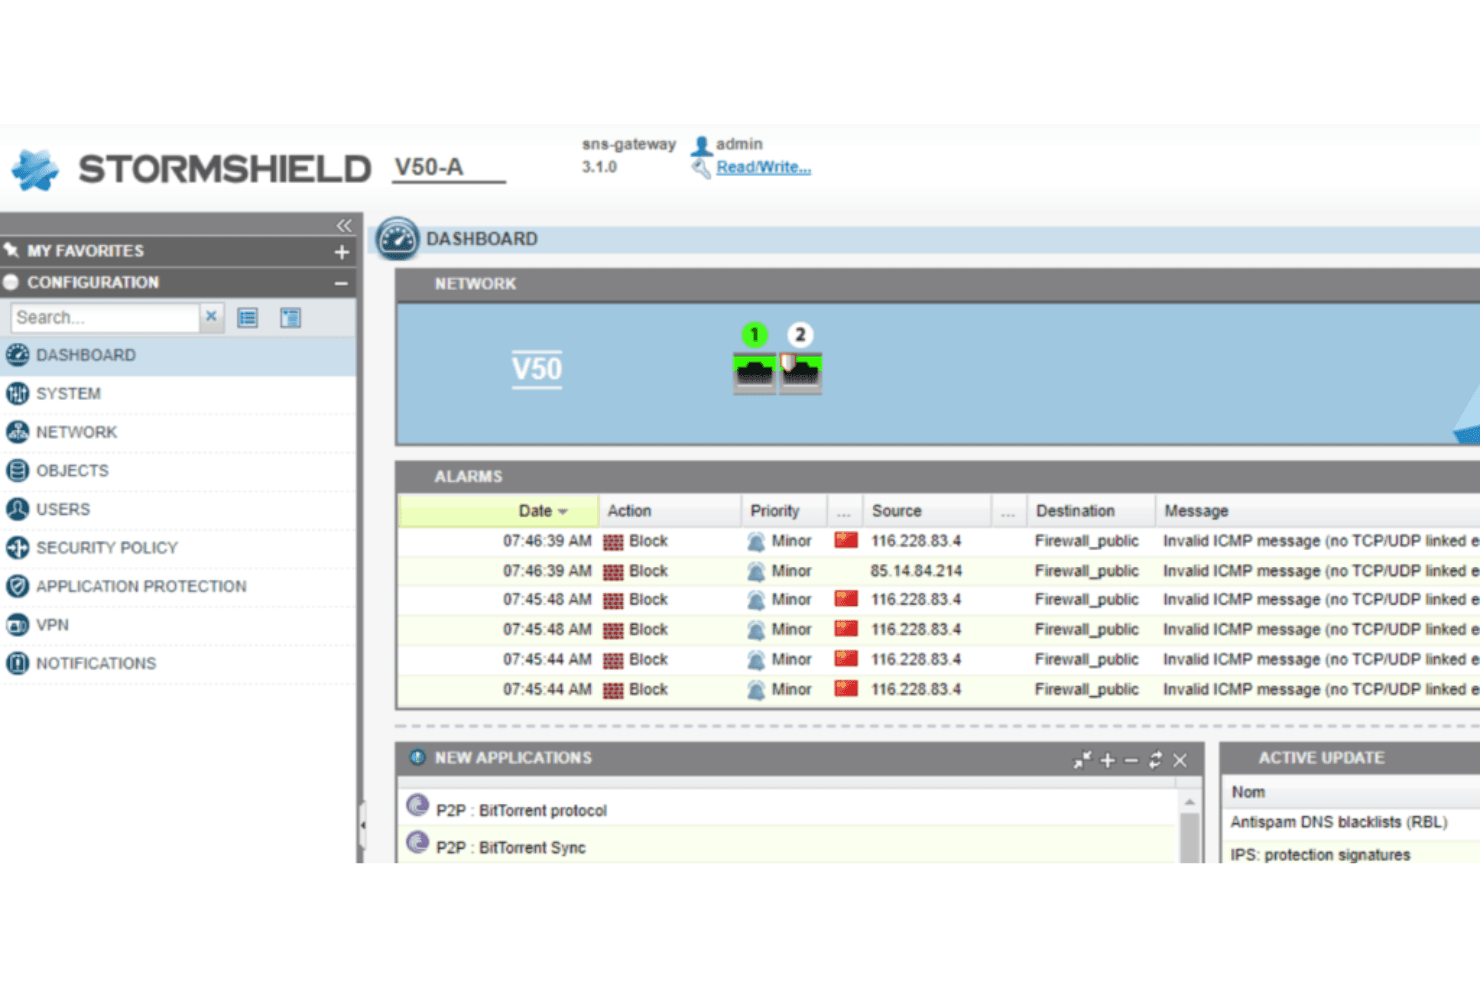
Tämä on kuvakaappaus Stormshield Network Securityn keskitetystä hallintapaneelista. Stormshield Network Security (SNS) on seuraavan sukupolven palomuurialusta, joka yhdistää tilallisen syväpakettitarkastuksen, IPS:n/IDS:n, sovelluskerroksen hallinnan, SD-WAN:n, ZTNA:n ja keskitetyn monipaikkaisen käytäntöjen hallinnan yhdeksi integroiduksi kokonaisuudeksi.
Kenelle Stormshield Network Security (SNS) sopii parhaiten?
SNS sopii erinomaisesti eurooppalaisille valtionhallinnon, puolustuksen tai kriittisen infrastruktuurin organisaatioille, jotka tarvitsevat palomuurin, joka täyttää tiukat suvereniteetti- ja vaatimustenmukaisuusvelvoitteet, kuten ANSSI:n, NIS2:n ja Naton rajoitetun tiedon vaatimukset.
Miksi valitsin Stormshield Network Securityn (SNS)
Valitsin SNS:n yhdeksi parhaista vaihtoehdoista, koska mikään muu tässä luettelossa oleva palomuuri ei vastaa sen eurooppalaisia suvereniteettitunnuksia: ANSSI-standardin mukainen hyväksyntä, CC EAL4+, EU:n rajoitetun tiedon ja Naton rajoitetun tiedon sertifioinnit. Käytännössä tämä tarkoittaa, että valtionhallinnon, puolustuksen tai kriittisen infrastruktuurin organisaatiot voivat ottaa SNS:n käyttöön turvaluokitelluissa ympäristöissä, joissa Yhdysvaltoihin sijoittautuneita toimittajia ei yksinkertaisesti hyväksytä. Arvostan myös sen natiivisti tukemia OT/ICS-protokollia, kuten Modbusia, OPC UA:ta, S7:ää ja DNP3:a, joiden avulla tiimit voivat suojata teollisuusympäristöjä perinteisten IT-verkkojen rinnalla.
Stormshield Network Securityn (SNS) tärkeimmät ominaisuudet
- Stormshield Management Center (SMC): Keskitetty konsoli, jolla voidaan hallita suodatussääntöjä, VPN-topologioita ja SD-WAN-käytäntöjä useissa SNS-palomuurissa yhdestä käyttöliittymästä.
- Breach Fighter -hiekkalaatikko: Pilvipohjainen hiekkalaatikko, joka analysoi epäilyttäviä tiedostoja kolmikerroksisella menetelmällä, jossa yhdistyvät IPS, virustentorjuntatarkistus ja tekoälyä hyödyntävä käyttäytymisen tunnistus.
- Postkvanttinen VPN-salaus: SMC tukee KEM- ja PPK-pohjaista postkvanttista kryptografiaa IPSec VPN -käyttöönottoihin ja suojaa viestintää tulevaisuuden kryptografisilta uhkilta.
- Teollisuusprotokollien tarkastus: IPS-moottori analysoi natiivisti OT/ICS-protokollia, kuten Modbusia, OPC UA:ta, S7:ää ja DNP3:a, jotta tiimit voivat suojata operatiivisen teknologian ympäristöjä.
Stormshield Network Securityn (SNS) integraatiot
Stormshield Network Securitylla (SNS) on dokumentoidut integraatiot Splunkiin, Elasticin, Microsoft Entra ID:hen ja Nozomi Networks Guardianiin. Se tarjoaa myös virallisen Ansible-kokoelman, REST-ohjelmointirajapinnat mukautettua automaatiota varten sekä käyttöönottovaihtoehdot OVHcloudin, 3DS OUTSCALEn ja Microsoft Azure Marketplacen kautta.
Pros and Cons
Pros:
- Sertifioitu EU:n, Naton ja ANSSI:n vaatimustenmukaisuutta varten
- Natiivi OT/ICS-protokollien tarkastus sisältyy
- Integroitu SD-WAN, jossa tietoturva on suunniteltu osaksi ratkaisua
Cons:
- Rajoitettu etäkäyttöön tarkoitetun VPN:n skaalautuvuus joissakin malleissa
- Vähemmän suoria integraatioita maailmanlaajuisiin SIEM-alustoihin
Learn more about Stormshield Network Security (SNS):
Muut palomuuriohjelmistot
Alla on luettelo muista palomuuriohjelmistoista, jotka valitsin tarkasteltaviksi, mutta jotka eivät päässeet kymmenen parhaan joukkoon. Niihin kannattaa ehdottomasti tutustua.
- 11Check Point QuantumSopii parhaiten tekoälyinfrastruktuurin ja verkkojen suojaamiseen
- 12Zscaler Cloud FirewallSopii parhaiten nollaluottamukseen perustuvaan internet-liikenteen valvontaan
- 13Google CloudParas GCP-natiiville hierarkkiselle palomuurikäytännölle
- 14Imperva WAFParas WAF yli 111 000 CVE-haavoittuvuuden kattamiseen
- 15Cloudflare WAFParas Forresterin kärkiluokan verkkosovellusten uhkien torjuntaan
- 16WatchGuard FireboxParas pk-yritysten ja MSP-yritysten yhtenäiseen tietoturvan hallintaan
Miten arvioin palomuuriohjelmistoja
Jaan arviointini perusvaatimuksiin, kuten tilatietoiseen tarkastukseen ja tunkeutumisen estoon, sekä erottaviin tekijöihin, kuten ZTNA-tukeen, pilvinatiiviseen käyttöönottoon ja lisensoinnin kustannusrakenteeseen eri ympäristöissä.
Ydintoiminnot (Tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (on erinomainen tällä osa-alueella) jokaisen alla luetellun ydintoiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 75 %:n kokonaispistemäärä, jotta sitä voidaan harkita mukaan otettavaksi.
- Liikenteen suodatus & tarkastus: Varmistan, että työkalu suorittaa kattavan tilatietoisen tarkastuksen kaikissa asiaankuuluvissa protokollissa ja pystyy purkamaan SSL/TLS-liikenteen salauksen heikentämättä suorituskykyä.
- Käytäntöjen & sääntöjen hallinta: Etsin mahdollisuutta luoda yksityiskohtaisia ja käyttäjäkohtaisia käytäntöjä, jotka voidaan kohdistaa käyttäjän, ryhmän, vyöhykkeen ja sovelluksen mukaan, sekä joustavia sääntöjenhallintavaihtoehtoja.
- Tunkeutumisen estäminen (IDS/IPS): Arvioin, kuinka tehokkaasti työkalu havaitsee ja estää uhkia perinteisestä allekirjoitusten vertailusta edistyneeseen käyttäytymiseen perustuvaan ja nollapäiväuhkien havaitsemiseen.
- Sovelluskerroksen hallinta (DPI): Odotan syvällistä pakettitarkastusta, joka tunnistaa sovellukset tarkasti niiden käyttäytymisen perusteella ja mahdollistaa tarkat hallintatoimet pelkkää portti- tai protokollasuodatusta laajemmin.
- Uhkatiedustelu & haittaohjelmasuojaus: Keskityn reaaliaikaiseen uhkatiedustelun integrointiin, tuntemattomien uhkien hiekkalaatikkoanalyysiin sekä DNS-/URL-suodatusominaisuuksiin, jotka suojaavat tietojenkalastelulta ja komento- ja hallintapalvelinten yhteydenotoilta.
- Lokitus, valvonta & raportointi: Arvioin, kuinka hyvin lokeja voidaan hakea ja mukauttaa, kuinka joustavia hälytykset ovat ja tukevatko koontinäytöt luonnostaan PCI-DSS:n ja HIPAA:n kaltaisia vaatimustenmukaisuusvaatimuksia.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (Mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Merkittävät ominaisuudet
ZTNA-tuki on yksi tärkeimmistä tekijöistä. Etsin palomuureja, jotka valvovat identiteettiin ja kontekstiin perustuvaa käyttöoikeutta istuntokohtaisesti. Tämä on tärkeää, kun työntekijät ovat jakautuneet toimistojen ja etätyöpisteiden välillä. Pilvinatiivinen käyttöönotto on toinen huomioitava tekijä, erityisesti tiimeille, jotka suorittavat työkuormia AWS:ssä, Azuressa tai GCP:ssä ja tarvitsevat yhdenmukaista käytäntöjen valvontaa eri palveluntarjoajien välillä. Arvioin myös, tarjoaako alusta yhtenäisen hallintakonsolin paikallisten ja pilviympäristöjen hallintaan yhdestä paikasta, sillä erillisten koontinäyttöjen hallinta ympäristökohtaisesti lisää merkittävästi operatiivista työmäärää.
Ominaisuuksia laajempi tarkastelu
Arvioin aina lisenssirakenteen tarkasti. Jotkin toimittajat sisällyttävät tunkeutumisen eston, hiekkalaatikkoanalyysin ja uhkasyötteet peruslisenssiin, kun taas toiset veloittavat jokaisesta lisäosasta erikseen. Tämä muuttaa merkittävästi kokonaiskustannuksia usean vuoden ajanjaksolla. Myös ekosysteemien yhteensopivuudella on merkitystä: tarkistan alkuperäiset integraatiot Splunkin tai Sentinel-tyyppisiin SIEM-alustoihin sekä Oktan kaltaisiin identiteetintarjoajiin. Lopuksi arvioin, ylläpitääkö toimittaja omaa uhkatutkimustiimiä, sillä allekirjoitusten ja uhkatiedustelupäivitysten laatu ja nopeus vaikuttavat suoraan siihen, kuinka hyvin palomuuri selviytyy uusista uhkista.
Näin valitset palomuuriohjelmiston
Ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo juuttua. Jotta voisit keskittyä olennaiseen käydessäsi läpi juuri sinun tarpeisiisi sopivan ohjelmiston valintaprosessia, tässä on luettelo huomioon otettavista tekijöistä:
| Tekijä | Mitä kannattaa ottaa huomioon |
|---|---|
| TekijäSkaalautuvuus | Mitä kannattaa ottaa huomioonKasvaako ohjelmisto yrityksesi mukana? Tarkista, tukeeko se käyttäjien ja datan määrän kasvua suorituskyvystä tinkimättä. |
| TekijäIntegraatiot | Mitä kannattaa ottaa huomioonToimiiko se nykyisten järjestelmiesi kanssa? Varmista yhteensopivuus muiden tiimisi käyttämien työkalujen kanssa, jotta työnkulku ei häiriinny. |
| TekijäMukautettavuus | Mitä kannattaa ottaa huomioonVoitko mukauttaa sen tarpeisiisi? Etsi ohjelmisto, jonka asetuksia ja käytäntöjä voi säätää liiketoimintaprosessiesi mukaisiksi. |
| TekijäHelppokäyttöisyys | Mitä kannattaa ottaa huomioonOnko se käyttäjäystävällinen? Arvioi, kuinka intuitiivinen käyttöliittymä on ja pystyykö tiimisi käyttämään sitä ilman laajaa koulutusta. |
| TekijäKäyttöönotto ja perehdytys | Mitä kannattaa ottaa huomioonKuinka kauan aloittaminen kestää? Arvioi käyttöönottoon ja koulutukseen tarvittava aika ja resurssit. Etsi pikaoppaita tai tukivaihtoehtoja. |
| TekijäKustannukset | Mitä kannattaa ottaa huomioonSopiiko se budjettiisi? Vertaile hinnoittelumalleja ja varo piilokuluja. Arvioi pitkän aikavälin kustannuksia suhteessa tiimillesi tuomaan hyötyyn. |
| TekijäTurvallisuustoimet | Mitä kannattaa ottaa huomioonVastaako se tietoturvatarpeitasi? Tarkista ajantasaiset tietoturvaprotokollat ja sertifioinnit varmistaaksesi tietojesi suojauksen. |
| TekijäVaatimustenmukaisuusvaatimukset | Mitä kannattaa ottaa huomioonVastaako se lainsäädännön vaatimuksia? Varmista, että ohjelmisto noudattaa yrityksesi kannalta merkityksellisiä toimialasäännöksiä, kuten GDPR:ää tai HIPAA:a, jotta vältät oikeudelliset ongelmat. |
Mikä on palomuuriohjelmisto?
Palomuuriohjelmisto on digitaalinen vartija, joka valvoo ja hallitsee saapuvaa ja lähtevää verkkoliikennettä ennalta määritettyjen tietoturvakäytäntöjen perusteella. Se toimii luotetun sisäisen verkon ja mahdollisesti epäluotettavien ulkoisten verkkojen, kuten Internetin, välisenä suojamuurina ja on tärkeä työkalu sekä yrityksille että yksityishenkilöille.
Yritykset käyttävät palomuureja arkaluonteisten tietojen suojaamiseen, luvattoman käytön estämiseen ja sääntelyvaatimusten noudattamisen varmistamiseen, kun taas yksityishenkilöt käyttävät niitä kyberuhkilta suojautumiseen, henkilötietojen turvaamiseen ja yksityisyyden säilyttämiseen verkossa. Miksi tällainen työkalu on tärkeä? Se on kuin väsymätön vartija, joka valvoo jatkuvasti ja pitää uhat loitolla samalla, kun se optimoi kaistanleveyttä ja varmistaa virustorjuntaohjelmiston toiminnan ilman häiritseviä keskeytyksiä. Säännöllinen valvonta palomuurin tarkastusohjelmistolla varmistaa optimaalisen suorituskyvyn.
Ominaisuudet
Kun valitset palomuuriohjelmistoa, kiinnitä huomiota seuraaviin tärkeisiin ominaisuuksiin:
- Liikenteen valvonta: Analysoi verkkoliikennettä jatkuvasti havaitakseen epäilyttävän toiminnan ja ilmoittaakseen siitä.
- Tunkeutumisen havaitseminen: Tunnistaa mahdolliset uhat ja luvattomat pääsy-yritykset tarjoten ylimääräisen suojauskerroksen.
- Suojatut VPN-yhteydet: Mahdollistaa salatut yhteydet etäkäyttöä varten ja varmistaa tietojen yksityisyyden ja suojauksen.
- Edistynyt uhkatiedustelu: Hyödyntää reaaliaikaisia tietoja uusien uhkien nopeaan tunnistamiseen ja niihin reagoimiseen.
- Automaattinen käytäntöjen hallinta: Yksinkertaistaa suojauskäytäntöjen määrittämistä ja päivittämistä koko verkossa.
- Mukautettavat koontinäytöt: Mahdollistaa käyttöliittymän mukauttamisen niin, että siinä näytetään tarpeidesi kannalta olennaiset tiedot ja mittarit.
- Integrointi pilvipalveluihin: Varmistaa yhteensopivuuden pilvipohjaisten sovellusten ja palveluiden kanssa sekä ylläpitää suojausta eri ympäristöissä.
- Reaaliaikainen analytiikka: Tarjoaa välitöntä tietoa verkkotoiminnasta ja auttaa tekemään perusteltuja suojauspäätöksiä.
- Vaatimustenmukaisuuden tuki: Auttaa täyttämään alan säädökset ja standardit oikeudellisten ongelmien välttämiseksi.
- Käyttäjäystävällinen käyttöliittymä: Tarjoaa intuitiivisen rakenteen, jonka ansiosta tiimin jäsenet voivat helposti navigoida ja käyttää sitä tehokkaasti.
Hyödyt
Palomuuriohjelmiston tai hallinnoitujen palomuuripalveluiden käyttöönotto tarjoaa useita hyötyjä tiimillesi ja yrityksellesi. Tässä muutamia hyötyjä, joita voit odottaa:
- Parannettu suojaus: Suojaa verkkoasi luvattomalta käytöltä ja kyberuhilta esimerkiksi tunkeutumisen havaitsemisen ja suojattujen VPN-yhteyksien avulla.
- Tietosuoja: Varmistaa arkaluonteisten tietojen luottamuksellisuuden salaamalla tiedot ja valvomalla liikennettä epäilyttävän toiminnan varalta.
- Sääntelyn noudattaminen: Auttaa täyttämään alan standardit ja lakisääteiset vaatimukset sekä vähentää seuraamusten riskiä vaatimustenmukaisuuden tukitoimintojen avulla.
- Parannettu verkon suorituskyky: Hallinnoi ja priorisoi verkkoliikennettä tehokkaasti estäen ruuhkautumista ja ylläpitäen toimintojen sujuvuutta.
- Reaaliaikainen uhkiin reagointi: Tarjoaa mahdollisten uhkien nopean tunnistamisen ja torjunnan edistyneen uhkatiedustelun ja reaaliaikaisen analytiikan avulla.
- Mukautettavat hallintatoiminnot: Mahdollistaa suojauskäytäntöjen ja käyttöliittymän asetusten mukauttamisen yrityksesi erityistarpeisiin, mikä parantaa käytettävyyttä.
- Kustannussäästöt: Vähentää tietomurtoihin ja verkon käyttökatkoksiin liittyviä mahdollisia kustannuksia hallitsemalla tietoturvariskejä ennakoivasti.
Kustannukset ja hinnoittelu
Palomuuriohjelmiston valinta edellyttää saatavilla olevien erilaisten hinnoittelumallien ja suunnitelmien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla olevassa taulukossa esitetään palomuuriohjelmistoratkaisujen yleiset suunnitelmat, niiden keskimääräiset hinnat ja tyypilliset mukana olevat ominaisuudet:
Palomuuriohjelmistojen suunnitelmien vertailutaulukko
| Suunnitelman tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Suunnitelman tyyppiIlmainen suunnitelma | Keskimääräinen hinta$0 | Yleiset ominaisuudetPerustason liikenteen valvonta, rajoitettu tunkeutumisen havaitseminen ja yhteisön tuki. |
| Suunnitelman tyyppiHenkilökohtainen suunnitelma | Keskimääräinen hinta$5-$25/user/month | Yleiset ominaisuudetEdistynyt liikenteen valvonta, suojatut VPN-yhteydet ja sähköpostituki. |
| Suunnitelman tyyppiYrityssuunnitelma | Keskimääräinen hinta$30-$100/user/month | Yleiset ominaisuudetReaaliaikainen analytiikka, automaattinen käytäntöjen hallinta ja puhelintuki. |
| Suunnitelman tyyppiYritystason suunnitelma | Keskimääräinen hinta$100+/user/month | Yleiset ominaisuudetMukautettavat koontinäytöt, vaatimustenmukaisuuden tuki ja nimetty asiakkuudenhallinta. |
Palomuuriohjelmiston usein kysytyt kysymykset
Tässä on vastauksia palomuuriohjelmistoa koskeviin yleisiin kysymyksiin:
Mitkä ovat neljä palomuurisääntöä?
Neljä palomuurisääntöjen perustyyppiä ovat salli kaikki, estä kaikki, salli tietyt ja estä tietyt. Sinun on ymmärrettävä nämä säännöt, jotta voit määrittää palomuurisi tehokkaasti. Jokainen sääntötyyppi palvelee eri tarkoituksia, ja niiden oikea käyttö voi auttaa hallitsemaan verkkoliikennettä ja tietoturvaa.
Mikä on palomuurin suurin ongelma?
Yksi palomuurien merkittävistä ongelmista on niiden kyvyttömyys torjua sisäpiirin uhkia. Palomuurit estävät tehokkaasti ulkoisia riskejä, mutta niillä voi olla vaikeuksia organisaation sisältä tulevien uhkien torjumisessa. Harkitse lisäturvatoimia lieventääksesi esimerkiksi sisäpiirin uhkien ja salatun liikenteen aiheuttamia riskejä.
Miten ohjelmistopalomuuri toimii?
Ohjelmistopalomuuri on ohjelma, joka tarkastaa laitteeseen saapuvaa ja laitteesta lähtevää dataa. Se suodattaa dataa tarkistamalla, vastaako se haitallisen koodin profiilia. Voit mukauttaa sen vastaamaan erityistarpeitasi, mikä tarjoaa järjestelmille joustavan tietoturvaratkaisun.
Miten määritän palomuurin?
Määritä palomuuri aloittamalla tietoturvakäytäntöjen ja -sääntöjen määrittelystä. Päätä verkkosi tarpeiden perusteella, millainen liikenne sallitaan ja millainen estetään. Päivitä ja tarkista määrityksesi säännöllisesti, jotta voit mukautua uusiin tietoturvauhkiin ja säilyttää suojauksen.
Mitä tilallinen tarkastus tarkoittaa?
Tilallinen tarkastus on palomuurin ominaisuus, joka valvoo aktiivisten yhteyksien tilaa. Se analysoi paketit liikennevirran kontekstin perusteella ja varmistaa, että vain laillinen data pääsee läpi. Tämä tarjoaa dynaamisemman ja turvallisemman lähestymistavan staattiseen suodatukseen verrattuna.
Milloin minun kannattaa käyttää ohjelmistopalomuuria?
Käytä ohjelmistopalomuuria, kun tarvitset joustavia tietoturvaratkaisuja yksittäisille laitteille tai pienille verkoille. Se on erityisen hyödyllinen etätyöntekijöille tai pienyrityksille, jotka tarvitsevat mukautettavan suojauksen ilman laitehankintoja. Arvioi erityistarpeesi päättääksesi, sopiiko se sinulle.
Mitä seuraavaksi?
Jos parhaillaan tutkit palomuuriohjelmistoja, ota yhteyttä SoftwareSelect-asiantuntijaan saadaksesi maksuttomia suosituksia.
Täytät lomakkeen ja keskustelet lyhyesti asiantuntijan kanssa, jolloin tarpeidesi yksityiskohdat käydään läpi. Sen jälkeen saat tarkasteltavaksesi ohjelmistojen esivalikoiman. Asiantuntijat tukevat sinua jopa koko ostoprosessin ajan, mukaan lukien hintaneuvottelut.