

Parhaat Nagios-vaihtoehdot auttavat tiimejä valvomaan järjestelmiä ilman monimutkaisia määritysvaatimuksia tai skaalautuvuusrajoituksia. Ne tarjoavat selkeämmät koontinäytöt, yksinkertaisemmat määritykset ja joustavat integraatiot, joiden ansiosta palvelinten, verkkojen ja sovellusten suorituskykyä on helpompi seurata.
Monet organisaatiot alkavat etsiä vaihtoehtoja kohdattuaan ongelmia, kuten vaikeasti integroitavien Nagios-laajennusten määrittämisen, salaperäisten virheilmoitusten vianmääritykseen kuluvan ajan tai valvontatarpeiden kasvaessa vastaan tulevat suorituskyvyn rajat. Nämä haasteet hidastavat toimintaa ja vaikeuttavat IT-tiimien näkyvyyden ylläpitämistä laajassa mittakaavassa.
Olen testannut valvonta-alustoja tuotantoympäristöissä, työskennellyt tiimien kanssa, jotka ovat siirtyneet pois vanhoista Nagios-käyttöönotoksista, sekä arvioinut, miten nämä työkalut toimivat hybridi- ja pilvi-infrastruktuureissa. Näiden kokemusten perusteella tiedän, mitkä ratkaisut todella vähentävät valvonnan työmäärää ja mitkä puolestaan aiheuttavat uusia monimutkaisuuksia.
Tässä oppaassa näet, mitkä Nagios-vaihtoehdot tarjoavat helpomman käyttöönoton, paremman skaalautuvuuden ja hyödyllisemmät näkemykset, jotta tiimisi voi keskittyä ongelmien korjaamiseen valvontajärjestelmän kanssa kamppailemisen sijaan.
Mikä Nagios on?
Nagios on avoimen lähdekoodin valvonta- ja verkonhallinta-alusta, joka on suunniteltu verkkojen ja järjestelmien valvontaan. IT-ammattilaiset ja järjestelmänvalvojat käyttävät Nagiosia yleensä kriittisen infrastruktuurin seuraamiseen ja toiminnan sujuvuuden varmistamiseen.
Sen hälytys-, raportointi- ja valvontaominaisuudet auttavat havaitsemaan ongelmia, analysoimaan suorituskykyä ja hallitsemaan verkkoresursseja tehokkaasti. Kaiken kaikkiaan Nagios tuottaa arvoa auttamalla tiimiäsi ylläpitämään järjestelmien luotettavuutta ja minimoimaan käyttökatkot.
Nagios-vaihtoehtojen vertailutaulukko
Tässä vertailutaulukossa esitetään yhteenveto parhaiden Nagios-vaihtoehtojeni hinnoittelutiedoista:
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Paras yhtenäiseen laite- ja anturivalvontaan | 3.7 out of 5 | 4 | 4 | 4 | 3 | 4 | 3 | $200/kuukausi Ilmainen paketti + 30 päivän ilmainen kokeilu saatavilla | Website |
Sopii parhaiten monimutkaisiin IT-infrastruktuureihin | 3.3 out of 5 | 3 | 3 | 3 | 4 | 4 | 3 | $1,400/vuosi Maksuton paketti + 60 päivän kokeilujakso + demo saatavilla | Website |
Paras monipilvivalvontaan | 3.7 out of 5 | 4 | 4 | 3 | 4 | 4 | 3 | $10/kuukausi Ilmaisversio + 30 päivän kokeilu + esittely saatavilla | Website |
Paras verkkosovellusten valvontaan | 3.5 out of 5 | 4 | 1 | 4 | 4 | 4 | 4 | $13.33/kuukausi Maksuton paketti + 30 päivän maksuton kokeilujakso + maksuton esittely saatavilla | Website |
Paras helppokäyttöiseen asennukseen | 3.0 out of 5 | 3 | 2 | 2 | 4 | 3 | 4 | Hinta pyydettäessä Maksuton paketti + esittely saatavilla | Website |
Paras täyden pinon havainnointiin | 3.8 out of 5 | 4 | 4 | 4 | 4 | 4 | 3 | Alkaen 2,80 $/kuukausi Maksuton paketti + 14 päivän maksuton kokeilujakso + maksuton esittely saatavilla | Website |
Parhaimmillaan graafisten ominaisuuksien tarjoajana | 3.0 out of 5 | 3 | 2 | 3 | 3 | 4 | 3 | Hinnoittelu pyynnöstä Ei saatavilla | Website |
Sopii parhaiten AIOps-ratkaisuihin ja observointiin | 3.5 out of 5 | 3 | 4 | 3 | 4 | 4 | 3 | Hinta pyydettäessä Ilmainen esittely saatavilla | Website |
Sopii parhaiten päästä päähän ulottuvaan valvontaan | 4.3 out of 5 | 4 | 4 | 4 | 5 | 5 | 4 | €283/kuukausi Maksuton paketti + 30 päivän kokeilu + esittely saatavilla | Website |
Sopii parhaiten hajautettuihin verkkoihin | 3.3 out of 5 | 3 | 3 | 3 | 4 | 4 | 3 | $6,000/vuosi Maksuton sopimus saatavilla | Website |


Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Parhaiden Nagios-vaihtoehtojen arviot
Alla ovat yksityiskohtaiset yhteenvedot parhaista Nagios-vaihtoehdoista, jotka pääsivät lyhytlistalleni. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin työkalun tärkeimpiin ominaisuuksiin, etuihin & haittoihin, integraatioihin ja ihanteellisiin käyttötapauksiin, jotta löydät itsellesi parhaan vaihtoehdon.
 Paras yhtenäiseen laite- ja anturivalvontaan
- Ilmainen paketti + 30 päivän ilmainen kokeilu saatavilla
- Alkaen $200/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.6/5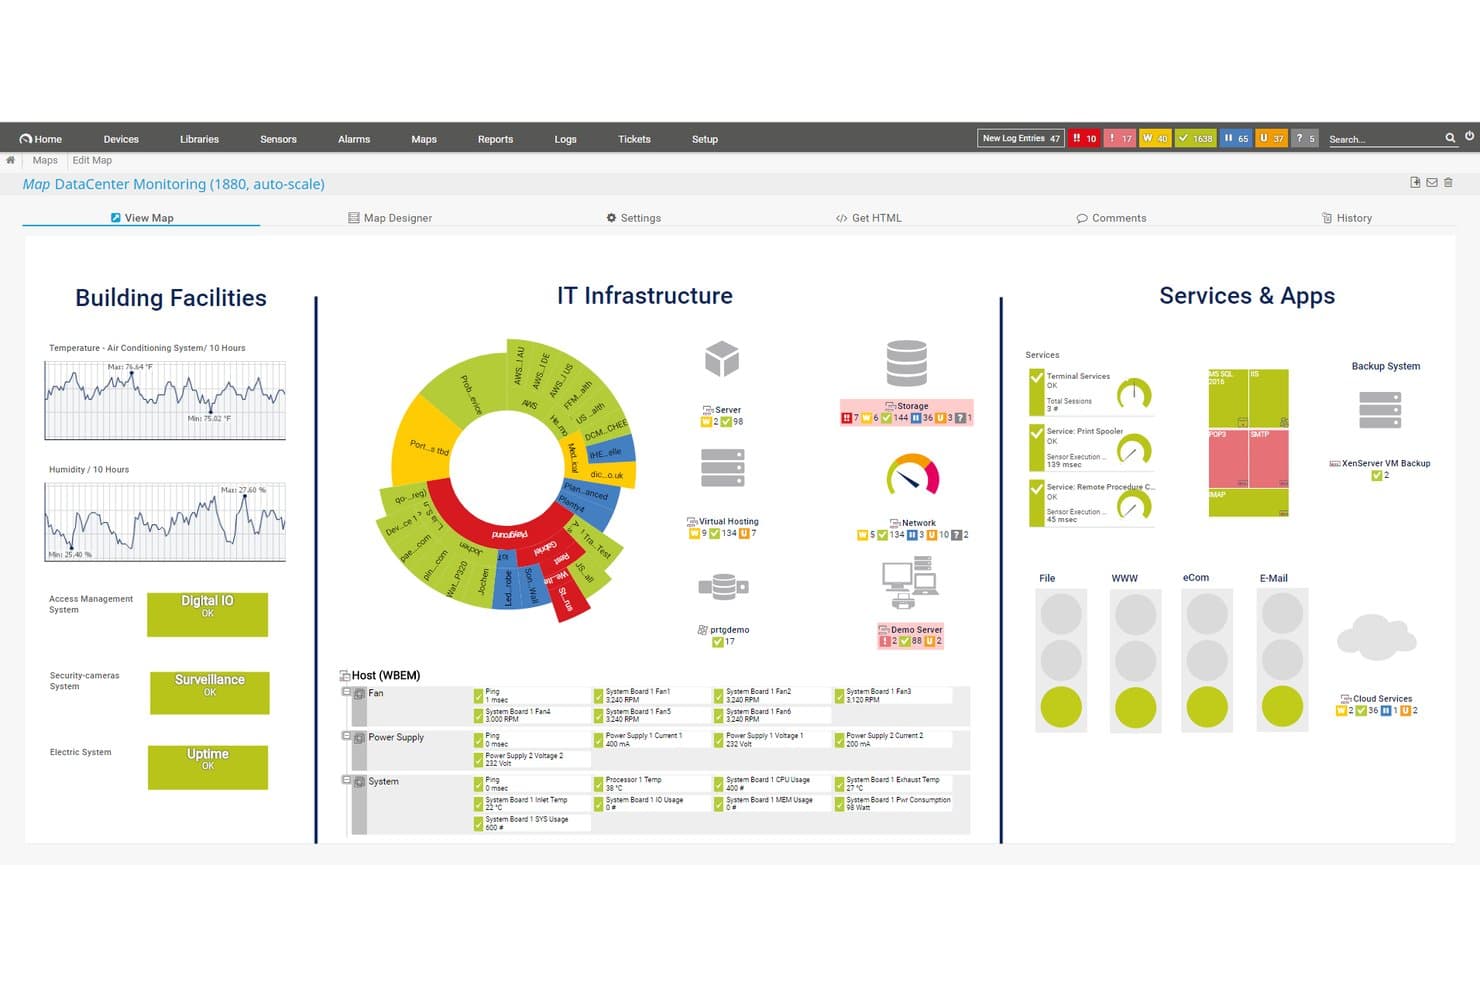
Paessler PRTG tarjoaa mukautettavan palvelinkeskuksen valvontakartan, jossa rakennuksen tilat, IT-infrastruktuuri sekä palvelut ja sovellukset näkyvät yhtenäisessä koontinäytössä. Paessler PRTG on paikallisesti toimiva verkonvalvonta-alusta, joka tarjoaa IT-tiimeille ja järjestelmänvalvojille yhden paikan palvelinten, verkkolaitteiden, sovellusten ja OT/IoT-infrastruktuurin valvontaan yli 250 valmiiksi määritetyn anturin ja agentittoman automaattisen etsinnän avulla.
Kenelle Paessler PRTG sopii parhaiten?
PRTG sopii hyvin IT-tiimeille, jotka hallinnoivat monimuotoisia paikallisesti toimivia ympäristöjä ja tarvitsevat laajan laite- ja anturikattavuuden ilman valvonnan rakentamista alusta alkaen.
Miksi valitsin Paessler PRTG:n
Valitsin PRTG:n yhdeksi parhaista vaihtoehdoista, koska se kokoaa kaiken yhteen valvontakerrokseen ilman, että anturikattavuutta tarvitsee rakentaa alusta alkaen. Erityisesti pidän siitä, kuinka sen yli 250 valmiiksi määritettyä anturia kattavat palvelimet, verkkolaitteet, virtuaaliympäristöt ja OT/IoT-laitteet, joten täydellisen kokonaiskuvan saamiseksi ei tarvitse yhdistellä erillisiä työkaluja. Mukautuvaan perustasoon perustuva poikkeamien tunnistus tuo myös todellista lisäarvoa: PRTG merkitsee epätavallisen toiminnan automaattisesti ilman, että jokainen kynnysarvo tarvitsee määrittää manuaalisesti.
Paessler PRTG:n tärkeimmät ominaisuudet
- Monikanavainen hälytys: Lähettää ilmoituksia sähköpostitse, tekstiviestillä, push-ilmoituksina, Microsoft Teamsin, Slackin, syslogin ja SNMP-ansojen kautta sekä mahdollistaa määritettävät eskalointitasot ja aikataulut.
- Hajautettu koetinvalvonta: Ottaa käyttöön perinteisiä etäkoettimia ja monialustaisia koettimia palomuurien takana olevien aliverkkojen valvontaan ja kuormituksen jakamiseen järjestelmien kesken.
- Mukautettujen antureiden luominen: Luo mukautettuja antureita PowerShellin, Pythonin, SSH-komentosarjojen, REST-mukautusten ja HTTP-push-datan avulla valvomaan kohteita, joita valmiiksi määritetyt anturit eivät kata.
- Ajastettu ja tarvittaessa suoritettava raportointi: Luo anturitasoisia ja yhteenvetoraportteja ajastetusti tai tarvittaessa sekä mahdollistaa historiatietojen viennin XML-, CSV-, HTML- ja PDF-muodoissa.
Paessler PRTG:n integraatiot
Paessler PRTG:llä on natiiviset integraatiot Microsoft Teamsiin ja Slackiin sekä integraatiot NetBrainiin, Martello iQ:hun ja Siemoniin. REST API v2, HTTP API v1 ja mukautetut anturit tukevat muita integraatioita.
Pros and Cons
Pros:
- Valmiit anturit vähentävät manuaalisia Nagios-tarkistuksia
- Laaja laitetuki kokoaa valvonnan yhteen
- Koontinäytöt tekevät verkon tilasta helposti nähtävän
Cons:
- Vanhentuneet kartat rajoittavat toiminnallisia näkymiä
- Historiatietojen keskiarvoistus rajoittaa trendien yksityiskohtaisuutta
Learn more about Paessler PRTG: Sopii parhaiten monimutkaisiin IT-infrastruktuureihin
- Maksuton paketti + 60 päivän kokeilujakso + demo saatavilla
- Alkaen $1,400/vuosi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.7/5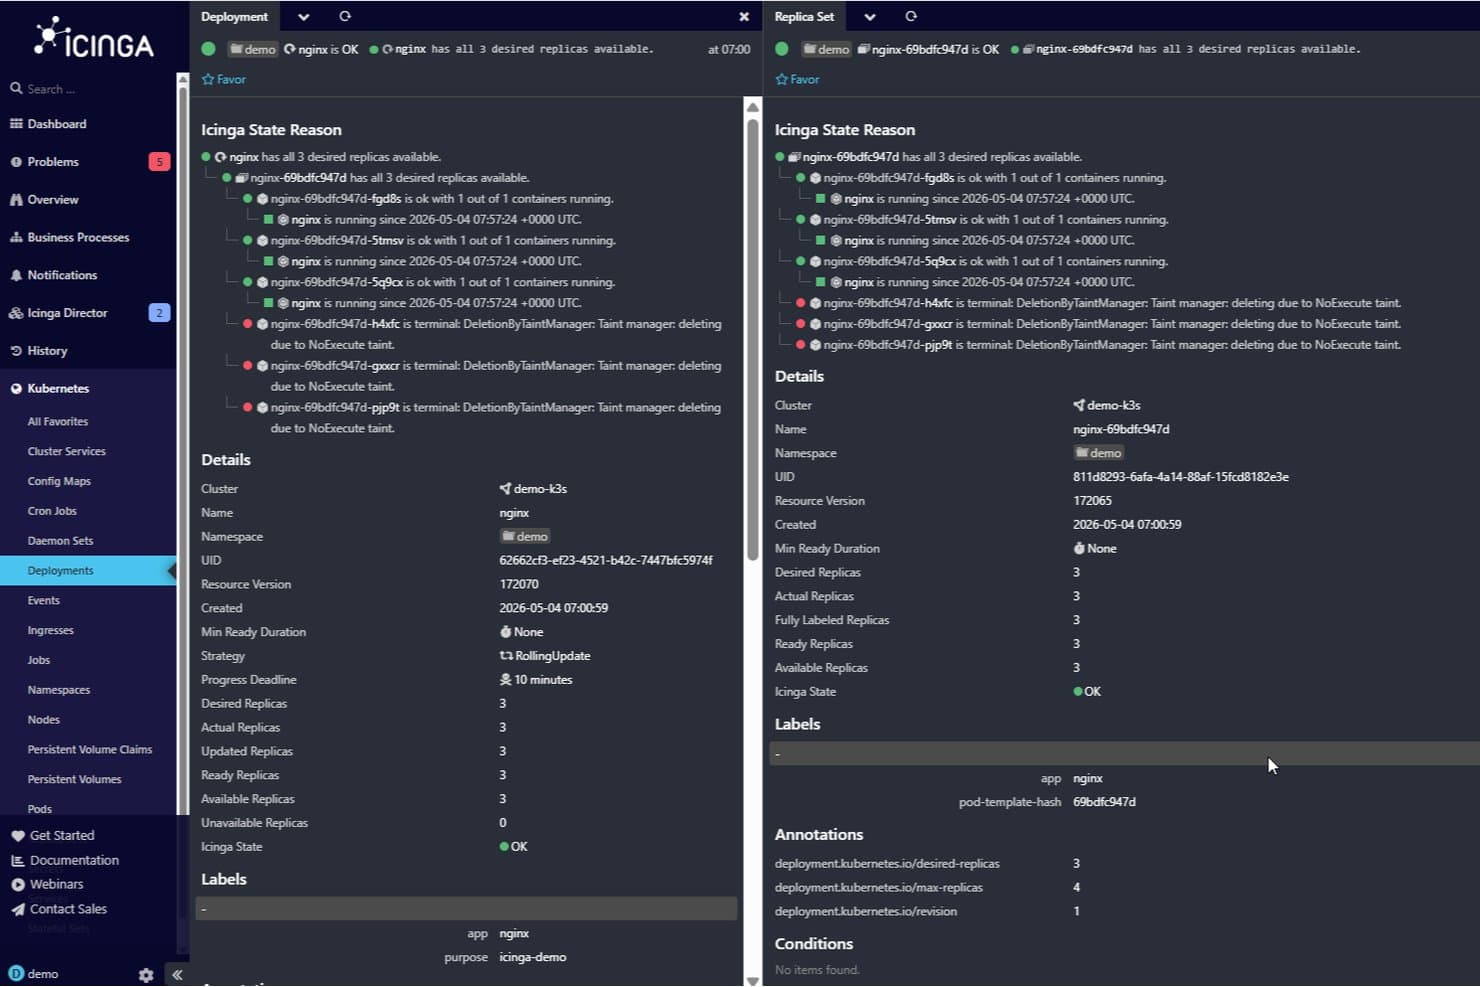
Icinga seuraa kaikkia käyttöönotoja yhdellä koontinäytöllä, jossa näkyvät tunnisteet, tiedot ja huomautukset. Icinga on avoimen lähdekoodin valvonta-alusta, joka on suunniteltu suuria ja hajautettuja IT-ympäristöjä hallinnoiville tiimeille. Se tarjoaa täydellisen näkyvyyden palvelimiin, verkkoihin, sovelluksiin ja pilvi-infrastruktuuriin yhdestä käyttöliittymästä.
Kenelle Icinga sopii parhaiten?
Icinga sopii erinomaisesti infrastruktuuri- ja operatiivisille tiimeille, jotka hallinnoivat suuria ja hajautettuja ympäristöjä paikallisissa, hybridi- ja monipilvijärjestelmissä.
Miksi valitsin Icingan
Icinga päätyi suosituslistalleni, koska se on suunniteltu käsittelemään sellaista mittakaavaa ja hajautuneisuutta, joka aiheuttaa yksinkertaisemmille valvontatyökaluille ongelmia. Arvostan sitä, että sen master-satelliitti-agenttiarkkitehtuurin ansiosta tiimini voi hajauttaa tarkistukset etäsijainteihin, verkon segmentteihin ja pilviympäristöihin menettämättä keskitettyä näkyvyyttä. Hyödynnän myös sen riippuvuuksien kartoitusta estääkseni ketjuuntuvien hälytysten tulvan pääsolmun kaatuessa, mikä pitää häiriöjonot hallittavina yli 80 sijainnissa. Nagios-laajennusten yhteensopivuuden ansiosta nykyiset tarkistusskriptit voidaan ottaa käyttöön ilman, että niitä tarvitsee kirjoittaa kokonaan uudelleen.
Icingan tärkeimmät ominaisuudet
- Nagios-laajennusten yhteensopivuus: Käytä olemassa olevia Nagios-yhteensopivia valvontalaajennuksia suoraan Icingassa ilman tarkistusskriptien uudelleenkirjoittamista.
- Mittaritietojen keruu ja tallennus: Kirjoita kerätyt järjestelmämittarit aikasarjatietokantoihin, kuten Graphiteen, InfluxDB:hen, Elasticsearchiin ja OpenTSDB:hen.
- Roolipohjainen käyttöoikeuksien hallinta: Määritä käyttäjille ja tiimeille yksityiskohtaiset käyttöoikeudet heidän valvontaympäristössä olevien rooliensa perusteella.
- Automaattiset määrityssäännöt: Määritä soveltamissääntöjä, jotka luovat automaattisesti isäntä- ja palvelutarkistuksia valvotun ympäristön muuttuessa.
Icingan integraatiot
Icinga tarjoaa dokumentoidun Grafana-integraation sekä integraatiot Puppet-, Ansible-, Chef-, AWS-, Azure-, Google Cloud Platform-, Graphite-, InfluxDB-, Elastic- ja Graylog-palveluihin. Sen REST-rajapinta tukee mukautettuja integraatioita ja määritysten automatisointia.
Pros and Cons
Pros:
- Soveltuu suuriin ja hajautettuihin valvontakäyttöönottoihin
- Mallit vähentävät toistuvaa isäntien määritystyötä
- Uudelleenkäyttää Nagios-yhteensopivia tarkistuksia
Cons:
- Nagios-siirrot edellyttävät määritysten rakentamista uudelleen
- Ilmoitusten toimitus edellyttää ulkoisia skriptejä
Learn more about Icinga: Paras monipilvivalvontaan
- Ilmaisversio + 30 päivän kokeilu + esittely saatavilla
- Alkaen $10/kuukausi
Visit WebsiteCustomer Rating:4.7/5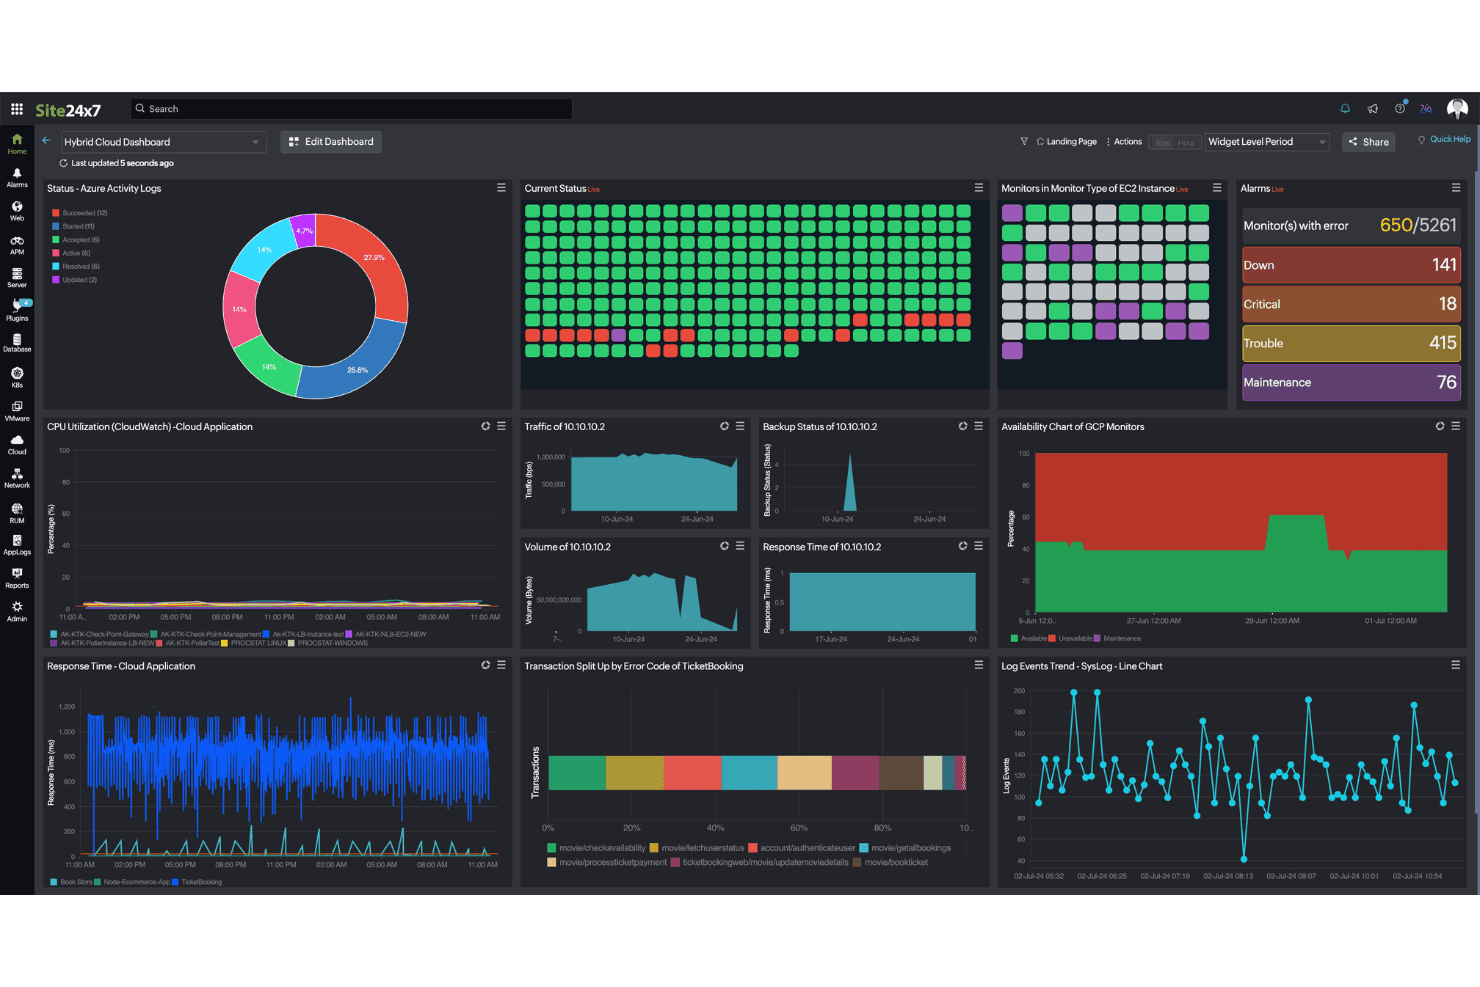
Site24x7 yhdistää Azuren, AWS:n ja GCP:n hybridi-pilvivalvonnan yhteen koontinäyttöön. Site24x7 on Zohon tekoälypohjainen havainnointialusta, joka auttaa IT-tiimejä, DevOps-insinöörejä ja järjestelmänvalvojia valvomaan palvelimia, verkkoja, pilvi-infrastruktuuria ja sovelluksia yhdestä konsolista.
Kenelle Site24x7 sopii parhaiten?
Site24x7 sopii erinomaisesti IT- ja DevOps-tiimeille, jotka käyttävät työkuormia AWS:ssä, Azuressa ja GCP:ssä ja haluavat yhtenäisen näkyvyyden ilman useiden valvontatyökalujen hallintaa.
Miksi valitsin Site24x7:n
Valitsin Site24x7:n yhdeksi parhaista Nagios-vaihtoehdoista, koska se yhdistää AWS:n, Azuren ja GCP:n valvonnan yhteen konsoliin – ominaisuuteen, jota Nagiosia ei yksinkertaisesti suunniteltu tarjoamaan. Pidän erityisesti sen paikallisesta kyselypalvelusta, joka laajentaa näkyvyyden palomuurien ja VPN-yhteyksien takana oleviin sisäisiin resursseihin eri toimipisteissä ilman itse ylläpidettävää palvelinta. Sen Zian tehostama poikkeamien tunnistus ylittää myös staattiset kynnysarvot seuraamalla dynaamisesti mittareiden piikkejä monipilviympäristössäsi, joten sinun ei tarvitse jatkuvasti säätää hälytyksiä manuaalisesti.
Site24x7:n tärkeimmät ominaisuudet
- Nagios-laajennusten suoritus: Suorita nykyisiä Nagios-laajennuksiasi Site24x7 Linux -agentin kautta ja lähetä tulokset Site24x7:ään ilman erillisen Nagios-palvelimen ylläpitoa.
- Sovellusten etsintä ja riippuvuuksien kartoitus (ADDM): Visualisoi sovellusten väliset suhteet ja topologia käyttämällä Suorittaa-, Yhdistää- ja infrastruktuuririippuvuustietoja agenteista, verkoista, pilvestä ja virtualisointilähteistä.
- Verkon kokoonpanon hallinta: Automatisoi kokoonpanojen varmuuskopiointi, havaitse luvattomat muutokset, tunnista laiteohjelmistojen haavoittuvuudet ja valvo verkkolaitteiden vaatimustenmukaisuutta.
- Monikanavaiset ilmoitusprofiilit: Määritä hälytykset sähköpostitse, tekstiviesteillä, äänipuheluilla ja push-ilmoituksilla käyttämällä eskalointiasetuksia, pysyviä hälytyksiä ja peräkkäisiin epäonnistumisiin perustuvia viiveitä.
Site24x7:n integraatiot
Site24x7 tarjoaa natiivit integraatiot ServiceNow’hun, PagerDutyyn, Opsgenieen, Jiraan, Slackiin ja Microsoft Teamsiin sekä webhookit häiriönhallinnan työnkulkuihin. Se tarjoaa REST-rajapinnan mukautettuja integraatioita varten ja tukee Zapieria.
Pros and Cons
Pros:
- Yhtenäinen pilvi- ja infrastruktuurivalvonta
- Pitää Nagios-laajennukset käynnissä agentin kautta
- Kyselypalvelu valvoo palomuurien takana olevia ja toimipisteiden järjestelmiä
Cons:
- Nagios-laajennukset edellyttävät manuaalista JSON-määritystä
- Hälytysäänet voivat edellyttää kynnysarvojen säätämistä
Learn more about Site24x7: Paras verkkosovellusten valvontaan
- Maksuton paketti + 30 päivän maksuton kokeilujakso + maksuton esittely saatavilla
- Alkaen $13.33/kuukausi
Visit WebsiteCustomer Rating:4.5/5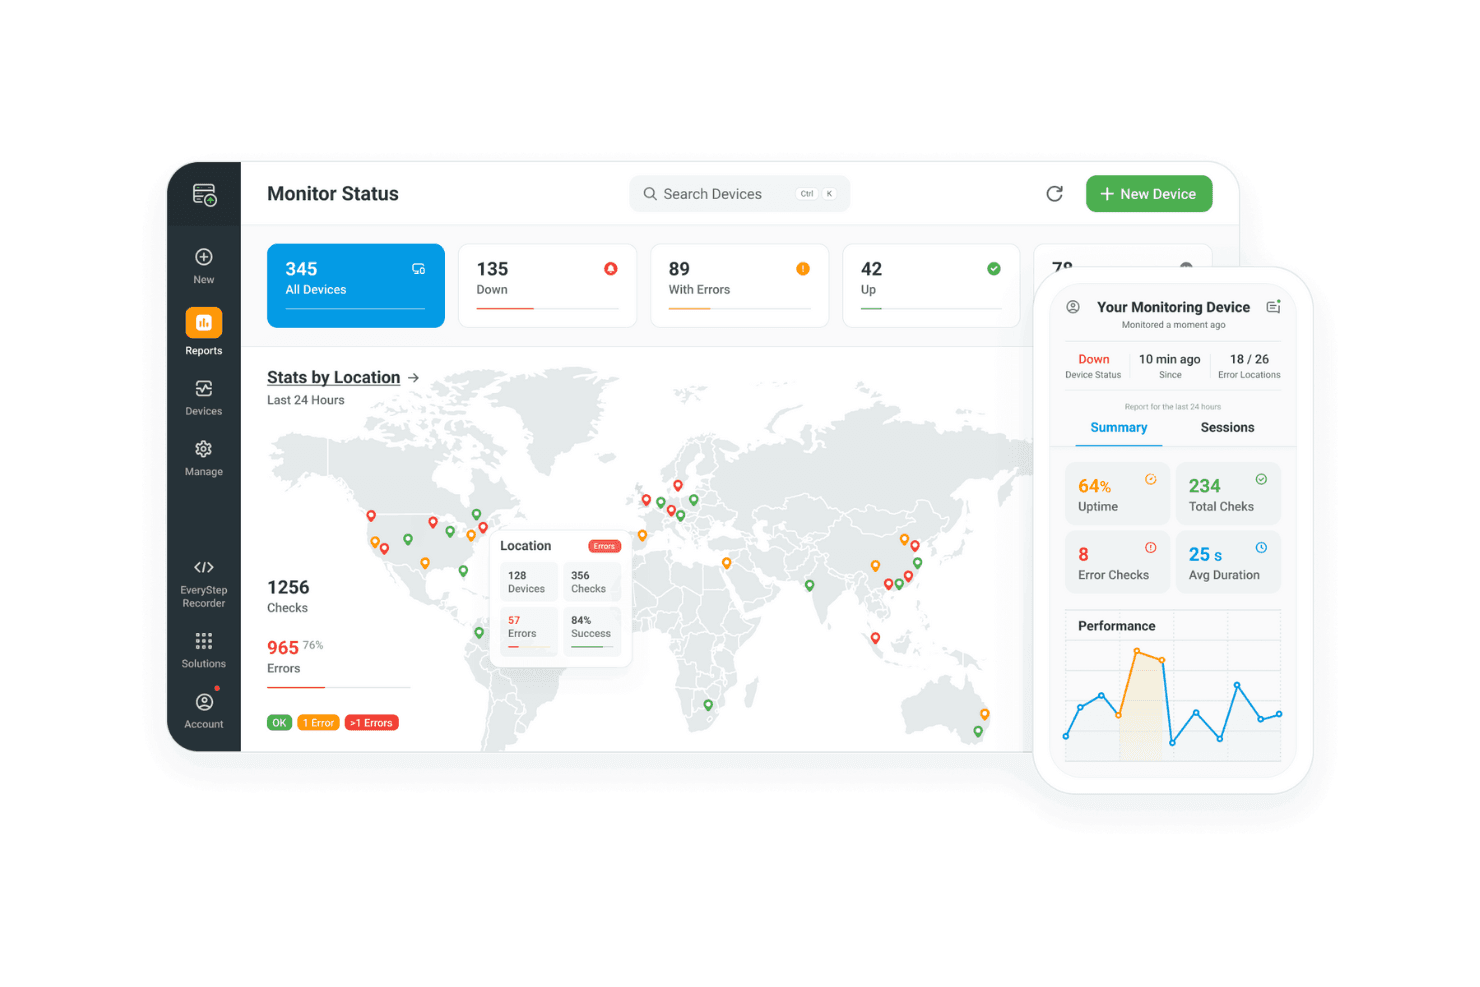
Dotcom-Monitor seuraa laitteiden käytettävyyttä, virheitä ja sijaintitilastoja reaaliajassa. Dotcom-Monitor on synteettisen ja infrastruktuurin valvonnan alusta, joka sopii DevOps- ja SRE-tiimeille, jotka tarvitsevat verkkosovellusten, rajapintojen, palvelinten ja verkkopalvelujen seurantaa yhdestä hallintapaneelista – sisältäen oikean selaimen tarkistukset, protokollavalvonnan ja yksityisverkkojen kattavuuden.
Kenelle Dotcom-Monitor sopii parhaiten?
Dotcom-Monitor sopii erinomaisesti DevOps- ja SRE-tiimeille, jotka tarvitsevat verkkosovellusten, rajapintojen ja infrastruktuurin synteettistä valvontaa yhdestä hallintapaneelista.
Miksi valitsin Dotcom-Monitorin
Valitsin Dotcom-Monitorin yhdeksi parhaista vaihtoehdoista, koska se tuo oikean selaimen synteettisen valvonnan verkkosovellusten tarkistuksiin tavalla, johon Nagios ei yksinkertaisesti yllä. Pidän siitä, miten EveryStep Web Recorder tallentaa monivaiheisia käyttäjäpolkuja, kuten kirjautumisia tai kassaprosesseja, ja toistaa niitä jatkuvasti eri puolilta maailmaa. Kun tarkistus epäonnistuu, saan hälytyksen yhteydessä kuvakaappauksen, videotallenteen ja vesiputouskaavion, joten voin paikantaa tarkalleen, missä tapahtuma rikkoutui, ilman lokien läpikäyntiä.
Dotcom-Monitorin tärkeimmät ominaisuudet
- Yksityiset agentit: Ottaa käyttöön yksityisen verkon sisäisiä kevyitä agentteja sisäisten järjestelmien, intranetien ja palomuurilla suojattujen palvelujen valvontaan ilman saapuvien palomuurisääntöjen tarvetta.
- Protokolla- ja käytettävyystarkistukset: Valvoo HTTP/HTTPS-, DNS-, SSL/TLS-, SMTP-, FTP-, VoIP/SIP-, TCP/UDP-, ICMP- ja traceroute-protokollia yhdeltä alustalta.
- Suorituskykylaskurit (MetricsView): Kerää Windowsin suorituskykylaskureita, Linux Collectd -mittareita ja SNMP v1/v2/v3 -tietoja sekä mahdollistaa määritettävät kynnysarvot ja perustasoon perustuvat hälytykset.
- REST API- ja CI/CD-integraatio: Tarjoaa täyden REST API:n laitteiden ohjelmalliseen luomiseen, hälytysten määrittämiseen ja valvonnan käyttöönottoon suoraan käyttöönottoputkista.
Dotcom-Monitorin integraatiot
Dotcom-Monitor tarjoaa valmiit integraatiot PagerDutyn, Slackin, Microsoft Teamsin, Splunk On-Callin, ServiceNow'n, Oktan ja Salesforcen kanssa. Se tukee mukautettuja integraatioita REST API:n ja CI/CD-työnkulkujen kautta sekä Zapieria.
Pros and Cons
Pros:
- Oikean selaimen tarkistukset paljastavat rikkoutuneet käyttäjäpolut
- Yksityiset agentit tavoittavat palomuurilla suojatut sisäiset järjestelmät
- Virhehälytykset sisältävät vastaustiedot ja traceroute-reititykset
Cons:
- Automaattinen isäntien tai palvelujen etsintä puuttuu
- Ahtaasti järjestetty valvontanavigointi voi vaikeuttaa raportointia
Learn more about Dotcom-Monitor: Paras helppokäyttöiseen asennukseen
- Maksuton paketti + esittely saatavilla
- Hinta pyydettäessä
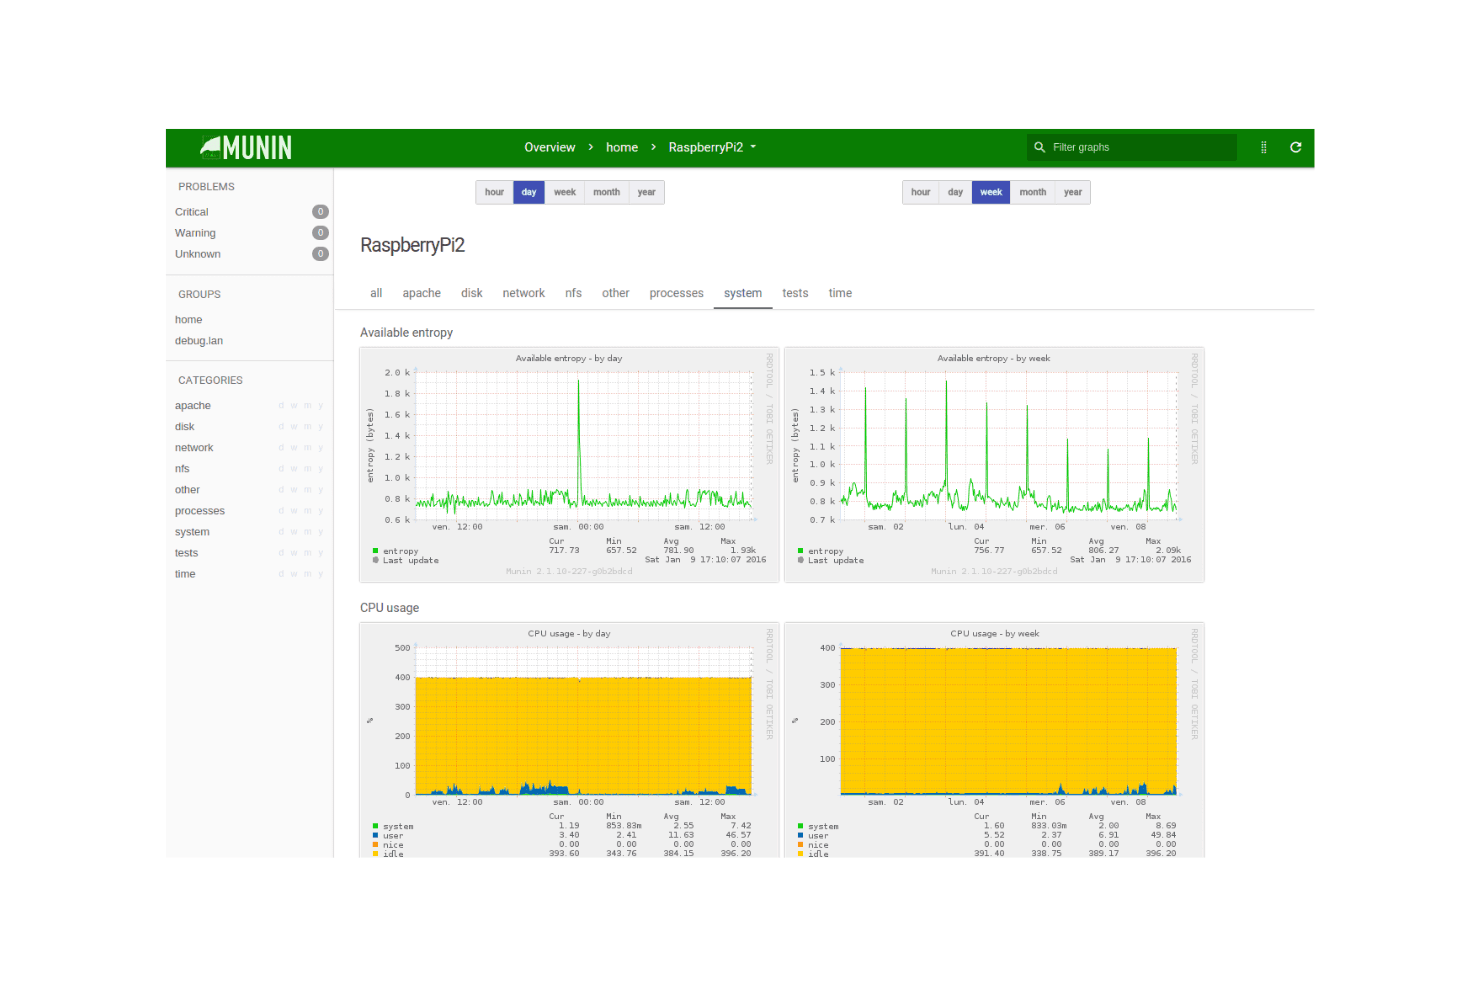
Munin visualisoi Raspberry Pin suorittimen käytön ja järjestelmän entropian. Munin on avoimen lähdekoodin verkonvalvontatyökalu, joka seuraa resurssien kehitystä ajan mittaan ja esittää ne historiallisina kaavioina – mikä tekee siitä luontevan vaihtoehdon järjestelmänvalvojille ja DevOps-tiimeille, joiden on diagnosoitava suorituskykyongelmia ja suunniteltava kapasiteettia palvelininfrastruktuurissa.
Kenelle Munin sopii parhaiten?
Munin sopii erinomaisesti järjestelmänvalvojille ja DevOps-tiimeille, jotka haluavat edullisen avoimen lähdekoodin työkalun infrastruktuurin kehityksen seurantaan ja suorituskykyongelmien diagnosointiin ajan mittaan.
Miksi valitsin Muninin
Valitsin Muninin yhdeksi parhaista vaihtoehdoista, koska sen helppokäyttöinen asennus lunastaa aidosti lupauksensa:
munin-node-configure --suggesttarkistaa solmusi ja näyttää, mitkä laajennukset todennäköisesti toimivat, minkä jälkeen se tulostaa niiden asentamiseen tarvittavat komentotulkin komennot. Kun lisäät laajennukset laajennushakemistoon, Munin alkaa piirtää RRD-pohjaisia kehityskaavioita tunti-, päivä-, viikko-, kuukausi- ja vuosinäkymiin ilman manuaalista kaavioiden määritystä. Arvostan myös sitä, että 500 laajennuksen kirjasto kattaa heti käyttövalmiina kaiken PostgreSQL-lukoista levy-I/O:hon, mikä vähentää huomattavasti valmistelutyötä verrattuna Nagiosiin.Muninin tärkeimmät ominaisuudet
- Kynnysarvoihin perustuvat hälytykset: Määritä varoitus- ja kriittiset kynnysarvot laajennuskohtaisesti. Ilmoituksia voidaan lähettää sähköpostitse sekä mukautettujen komentosarjojen, Slackin ja PagerDutyn kautta.
- Isäntä-/solmuarkkitehtuuri: Keskitetty Munin-isäntä kyselyttää solmuja viiden minuutin välein, tallentaa tiedot RRD-tiedostoihin ja tarjoaa selaimella käytettävissä olevia kaavioraportteja.
- SNMPv3-tuki: Verkkolaitteita voidaan valvoa SNMP-versioilla 1, 2c tai 3.
authPriv-tila tarjoaa sekä todentamisen että salauksen. - TLS-salaus isännän ja solmun välillä: Suojaa isännän ja solmun välisen viestinnän määritettävällä TLS-salauksella, mukaan lukien tiukka varmentajan varmentama määritys.
Muninin integraatiot
Munin integroituu Nagiosiin
send_nsca-komennon ja NSCA:n kautta passiivisia tarkistuksia varten, mutta vastaavat isännät ja palvelut on rekisteröitävä Nagiosiin. Julkista ohjelmointirajapintaa tai muita nimettyjä integraatioita ei ole dokumentoitu.Pros and Cons
Pros:
- Laajennusehdotukset helpottavat valvonnan alkuasetuksia
- Historialliset kaaviot selkeyttävät resurssien kehitystä
- Mukautetut laajennukset tarjoavat yksityiskohtaisia palvelumittareita
Cons:
- Viiden minuutin kyselyväli voi viivästyttää käyttökatkosten havaitsemista
- Vanhentunut kaaviokäyttöliittymä rajoittaa koontinäytön käytettävyyttä
Learn more about Munin: Paras täyden pinon havainnointiin
- Maksuton paketti + 14 päivän maksuton kokeilujakso + maksuton esittely saatavilla
- Alkaen 2,80 $/kuukausi
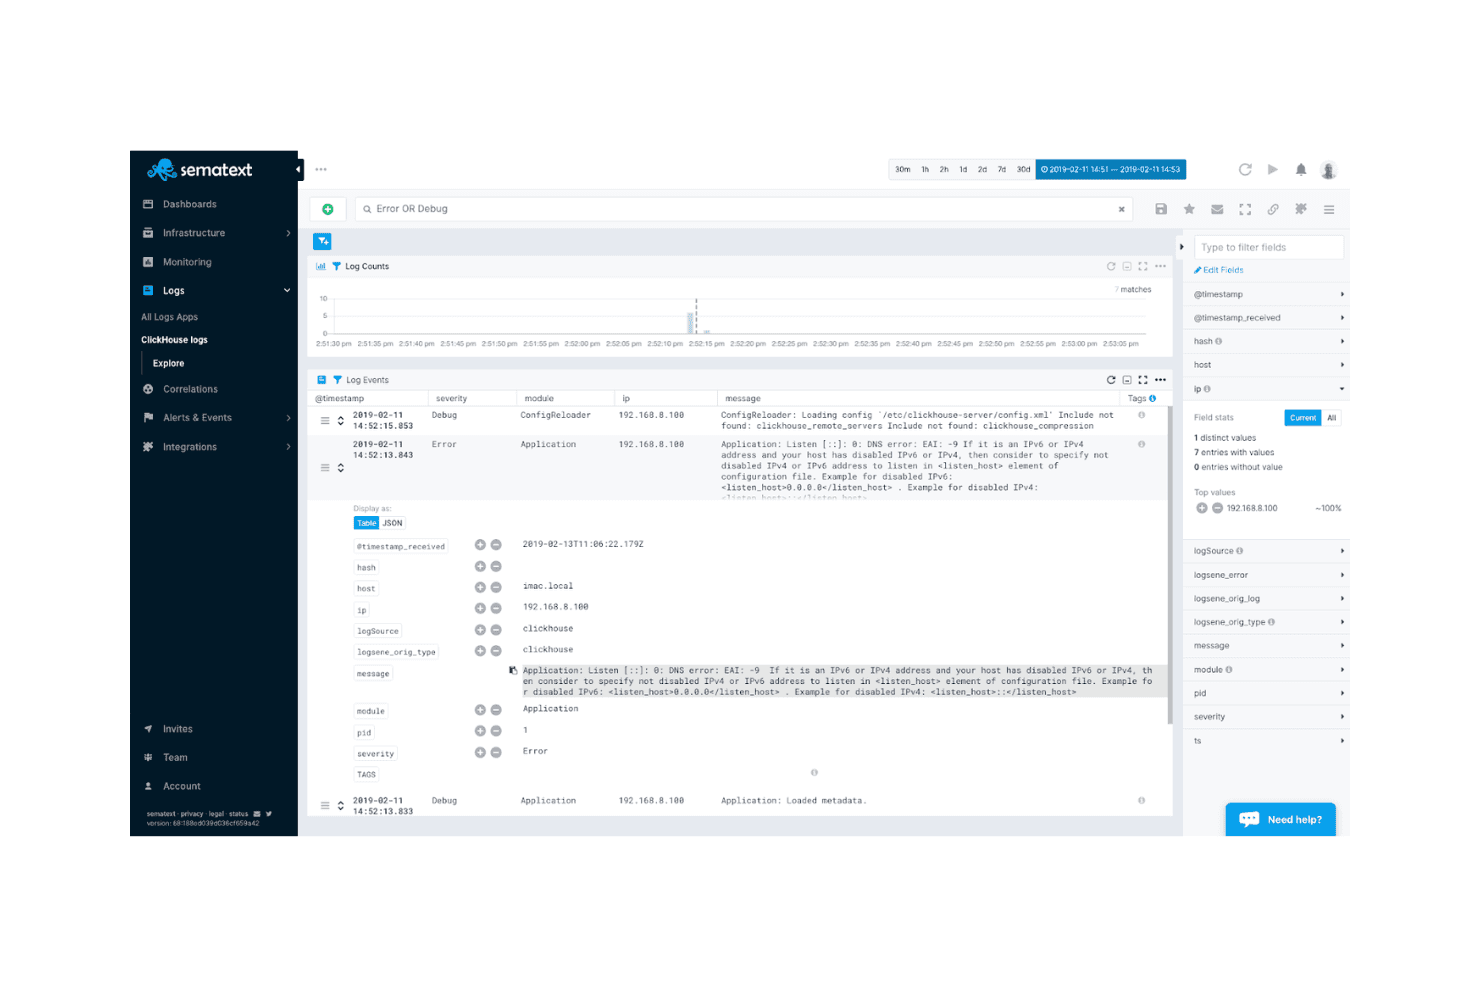
Sematextin avulla käyttäjät voivat hakea lokeja ja suodattaa niitä vakavuuden mukaan reaaliajassa. Sematext on pilvipohjainen infrastruktuurin valvonta-alusta, joka vetoaa DevOps- ja SRE-tiimeihin, joiden on seurattava palvelimia, kontteja, Kubernetes-ympäristöjä ja pilvi-instansseja. Alustaan kuuluvat valmiina poikkeamiin perustuvat hälytykset ja verkkotopologian kartoitus.
Kenelle Sematext sopii parhaiten?
Sematext sopii erinomaisesti DevOps- ja SRE-tiimeille, jotka hallinnoivat kontitettuihin sovelluksiin tai Kubernetes-ympäristöihin painottuvia kokonaisuuksia ja tarvitsevat infrastruktuurin mittareita, hälytyksiä ja verkkotopologian näkyvyyttä yhdessä paikassa.
Miksi valitsin Sematextin
Valitsin Sematextin yhdeksi parhaista vaihtoehdoista, koska se tarjoaa täyden pinon havainnointia palvelimille, konteille ja Kubernetesille tavalla, johon Nagios ei yksinkertaisesti yllä ilman laajaa lisäosien käyttöä. Pidän erityisesti verkkokartasta, joka hyödyntää eBPF:ää infrastruktuurin reaaliaikaisten palvelu-, pod- ja prosessiyhteyksien visualisointiin. Kun tähän yhdistetään poikkeamiin perustuvat hälytykset, jotka havaitsevat epätavalliset piikit laskettuun perustasoon verrattuna, saat valvontaratkaisun, joka havaitsee ongelmat jo ennen kynnysarvojen ylittymistä.
Sematextin tärkeimmät ominaisuudet
- Sykehälytykset: Saat automaattisesti ilmoituksen, kun valvottu palvelin, kontti tai sovellus lopettaa tietojen lähettämisen Sematext Cloudiin.
- Ajastetut raportit: Lähetä koontinäyttöjen tilannekuvia vastaanottajille päivittäin, viikoittain, kuukausittain tai neljännesvuosittain ilman, että heille tarvitsee myöntää täyttä käyttöoikeutta alustalle.
- Palveluiden automaattinen tunnistus: Sematext Agent etsii käynnissä olevat palvelut ja lokit, joten voit ottaa uusien instanssien, kuten Elasticsearch-solmujen, valvonnan käyttöön suoraan etsintänäkymästä.
- Useista lähteistä koostuvat koontinäytöt: Yhdistä useiden sovellusten mittarit, lokit, infrastruktuurin inventaario, klusteritiedot ja tapahtumat yhteen mukautettavaan koontinäyttöön kaavion rakennustyökalun avulla.
Sematext-integraatiot
Sematext tarjoaa yli 100 natiivista integraatiota, kuten Nagios-, Slack-, PagerDuty-, Opsgenie-, Microsoft Teams- ja Pushover-integraatiot. Se tukee myös mukautettuja webhookeja, Zapieria ja REST-rajapintaa mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Poikkeamahälytykset havaitsevat epätavalliset infrastruktuurin piikit
- Verkkokartat paljastavat palvelu- ja prosessiriippuvuudet
- Käyttäjät kehuvat yksityiskohtaisia koontinäyttöjä vianmäärityksessä
Cons:
- Jotkut arvioijat raportoivat hitaista ja ahtaista koontinäytöistä
- Käyttäjät raportoivat käyttöönottojen aikaisista asennusongelmista
Learn more about Sematext: Parhaimmillaan graafisten ominaisuuksien tarjoajana
- Ei saatavilla
- Hinnoittelu pyynnöstä
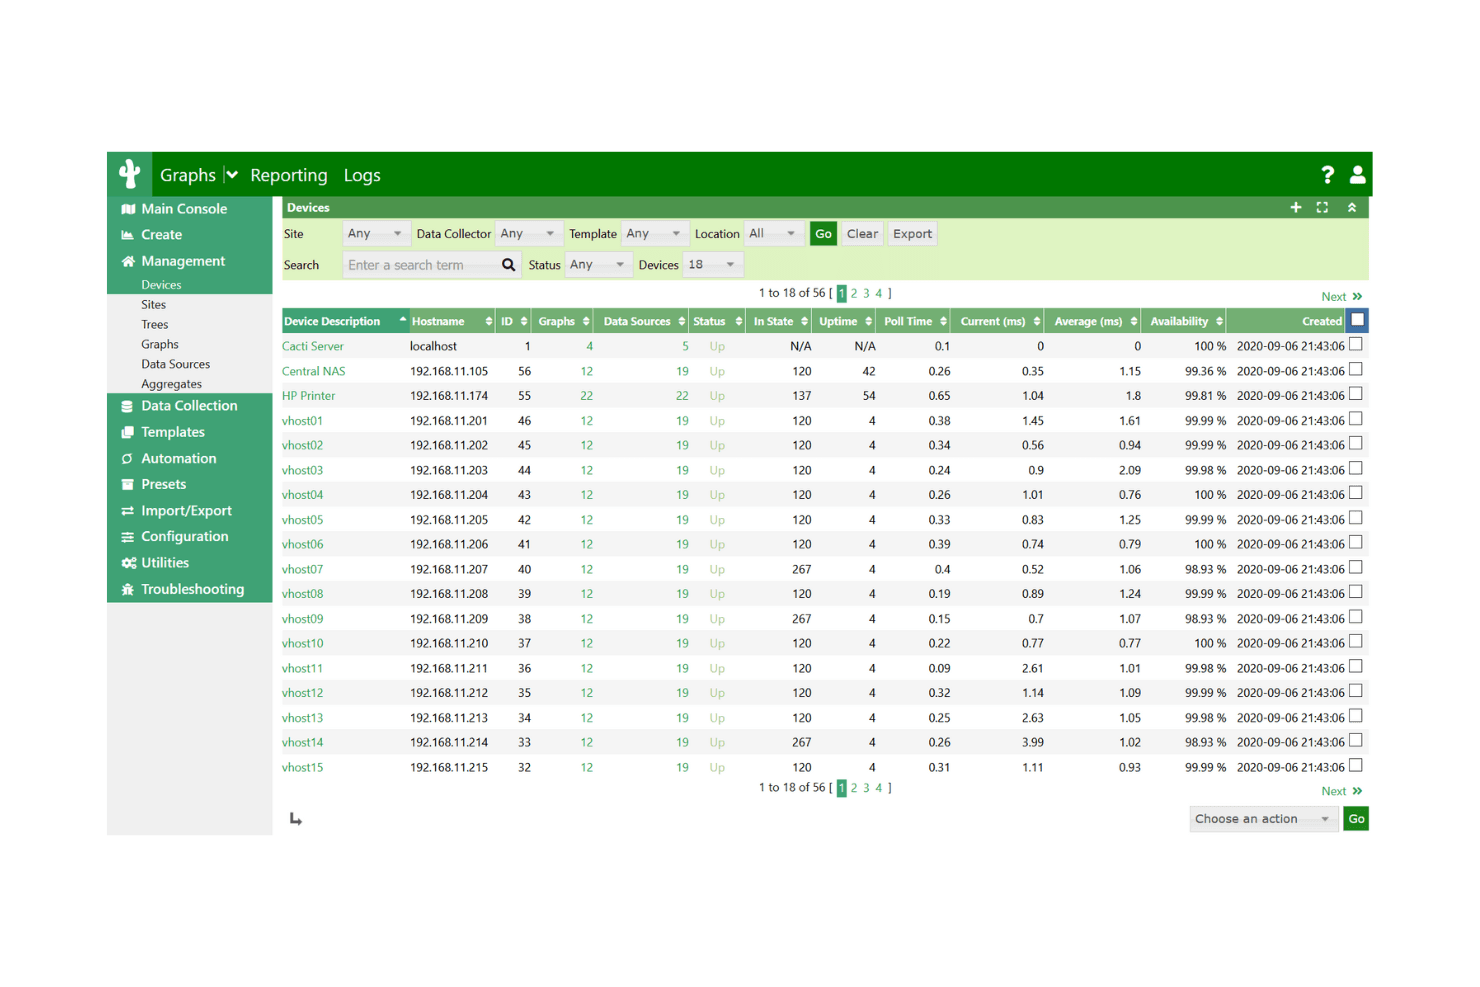
Cacti näyttää kaikki valvotut laitteet sekä käytettävyys- ja toiminta-aikamittarit. Cacti on avoimen lähdekoodin RRDtool-pohjainen verkonvalvonta-alusta, joka on suunniteltu verkkoinsinööreille ja järjestelmänvalvojille, jotka tarvitsevat yksityiskohtaista graafista esitystä ja suorituskyvyn seurantaa suurissa SNMP-yhteensopivien laitteiden, kuten reitittimien, kytkimien ja palomuurien, ympäristöissä.
Kenelle Cacti sopii parhaiten?
Cacti sopii hyvin verkko-operaatioiden insinööreille ja järjestelmänvalvojille, jotka tarvitsevat yksityiskohtaisia, pitkän aikavälin graafeja SNMP-yhteensopivista laitteista, kuten reitittimistä, kytkimistä ja palomuureista, suurissa paikallisissa ympäristöissä.
Miksi valitsin Cactin
Valitsin Cactin yhdeksi parhaista Nagios-vaihtoehdoista, koska sen RRDtool-pohjainen graafimoottori on aidosti vertaansa vailla verkon suorituskyvyn pitkän aikavälin visualisoinnissa. Siinä missä Nagios keskittyy hälytyksiin, Cactin avulla voin luoda yksityiskohtaisia ja mukautettavia graafeja reitittimistä, kytkimistä ja palomuureista SNMP-tietojen avulla sekä seurata käyttöliikennettä, suorittimen kuormitusta ja BGP-reittejä ajan mittaan. Arvostan myös sitä, että laitemallien avulla graafimallit ja tietokyselyt voidaan ryhmitellä laitetyypin mukaan, joten uuden Cisco-kytkinryhmän valvonnan käyttöönotto vie minuuttien eikä tuntien ajan.
Cactin tärkeimmät ominaisuudet
- Thold-laajennus: Määrittää graafitietoihin ylä- ja alarajat, aikaperusteiset rajat sekä poikkeamat perustasosta ja mahdollistaa eskaloinnit sähköpostitse, Syslogin ja SNMP Trapin avulla.
- Etäkyselijät: Hajauttaa kyselykuorman useille palvelimille ja sijoittaa tietojen keräyslähteet lähemmäs valvottuja laitteita suurissa verkoissa.
- Tietolähdeprofiilit: Hallitsee RRD-tiedostojen kokoa ja säilytysasetuksia sekä määrittää, kuinka pitkään aiempia suorituskykytietoja säilytetään.
- ReportIt-laajennus: Luo ajastettuja raportteja liukuvilla ajanjaksoilla ja vie tietoja CSV-, SML- ja XML-muotoihin.
Cactin integraatiot
Cactin natiivisista integraatioista ei ole selkeää dokumentaatiota.
Pros and Cons
Pros:
- Yksityiskohtaiset SNMP-graafit säilyttävät suorituskykyhistorian
- Mukautetut laitemallit mukauttavat verkonvalvontaa
- Etäkyselijät jakavat tietojen keruun suurissa verkoissa
Cons:
- Palvelun kaatumista koskevat ilmoitukset voivat saapua myöhässä
- Laajennusten päivitykset ja määritykset vaativat ylläpitoa
Learn more about Cacti: Sopii parhaiten AIOps-ratkaisuihin ja observointiin
- Ilmainen esittely saatavilla
- Hinta pyydettäessä
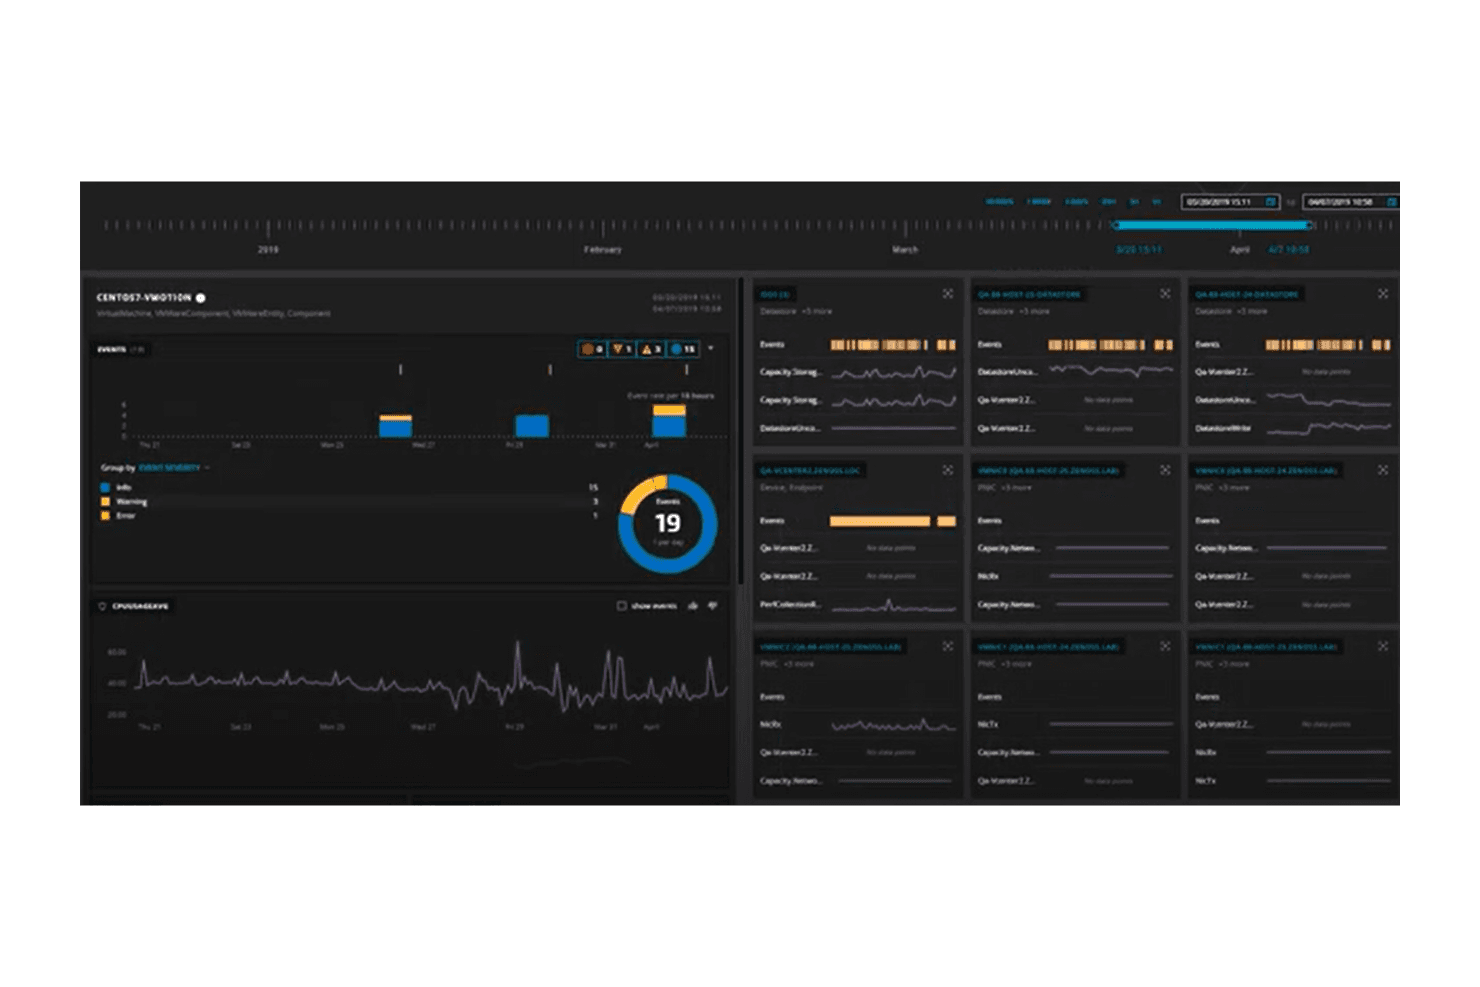
Zenoss Core valvoo infrastruktuurin tapahtumia ja suorituskykymetriikoita reaaliajassa. Virtana Service Observability (aiemmin Zenoss) on AIOps-ohjattu valvonta-alusta, joka yhdistää infrastruktuurin, sovellukset ja pilviympäristöt yhtenäiseksi palvelunäkymäksi. Se sopii hyvin IT-operaatiotiimeille, jotka hallitsevat monimutkaisia hybridiympäristöjä ja tarvitsevat tekoälyavusteista juurisyyanalyysiä sekä riippuvuuksien kartoitusta.
Kenelle Zenoss Core sopii parhaiten?
Zenoss Core sopii hyvin IT-operaatiotiimeille, jotka hallitsevat monimutkaisia hybridiympäristöjä ja tarvitsevat tekoälypohjaista juurisyyanalyysiä sekä palvelutason riippuvuuksien kartoitusta yhdessä yhtenäisessä näkymässä.
Miksi valitsin Zenoss Coren
Valitsin Zenoss Coren yhdeksi parhaista Nagios-vaihtoehdoista, koska se korvaa Nagiosin staattiseen tarkistuspohjaiseen malliin perustuvan lähestymistavan reaaliaikaisella, tekoälypohjaisella palvelukartalla, joka löytää ja yhdistää jatkuvasti riippuvuuksia hybridi-infrastruktuurissa. Pidän erityisesti siitä, miten sen poikkeamien tunnistus ja luottamustason mukaan järjestetty juurisyyanalyysi auttavat rajaamaan, mistä häiriö todella alkaa, sen sijaan että se hukuttaisi sinut toisiinsa liittymättömiin hälytyksiin. Automaattinen etsintä pitää palvelumallit synkronoituina pilvi- ja paikallisten resurssien muuttuessa, joten määrityksiä ei tarvitse päivittää manuaalisesti aina jonkin muuttuessa.
Zenoss Coren keskeiset ominaisuudet
- Tapahtumien korrelaatio ja suodatus: Kokoaa, poistaa päällekkäisyydet ja peittää tapahtumia fyysisistä, virtuaalisista ja pilviresursseista tuodakseen esiin ne, jotka todennäköisimmin vaikuttavat palvelun toimittamiseen.
- ZenPack-laajennettavuus: Laajentaa valvontaa uudelleenkäytettävillä laiteluokilla, valvontamalleilla, tietolähteillä, kaavioilla ja tapahtumaluokilla, jotka voidaan asentaa tai rakentaa itse.
- Monikanavaisen hälytyksen säännöt: Yhdistää tapahtuma-, metriikan kynnysarvo- ja poikkeamapisteisiin perustuvat käynnistimet PagerDutyn, Microsoft Teamsin, Slackin ja ServiceNow'n kaltaisiin kohteisiin yhdeksi määritettäväksi säännöksi.
- Roolipohjaiset käyttöoikeudet: Rajoittaa sitä, kuka voi luoda ja hallita käynnistimiä, kohteita ja hälytyssääntöjä alustalle määritettyjen roolien perusteella.
Zenoss Coren integraatiot
Zenoss Corella on dokumentoidut integraatiot ServiceNow'n, BMC Remedyn, CA Service Deskin, HP Service Managerin, Cisco UCS Directorin, Chefin ja Puppetin kanssa. REST-ohjelmointirajapinnat ja gRPC-tiedon vastaanotin tukevat mukautettuja integraatioita.
Pros and Cons
Pros:
- Yhdistää tallennustilan, SAN-verkon ja palvelinten topologian
- Kartoittaa palveluriippuvuudet palveluvaikutuksiksi
- Arvostelijat kiittelevät selkeää käyttöliittymää
Cons:
- Arvostelijat toivovat selkeämpiä valvonnan visualisointeja
- Arvostelijoiden mukaan sovellusten suorituskyvyn valvonta on rajallista
Learn more about Zenoss Core: Sopii parhaiten päästä päähän ulottuvaan valvontaan
- Maksuton paketti + 30 päivän kokeilu + esittely saatavilla
- Alkaen €283/kuukausi (laskutetaan vuosittain)
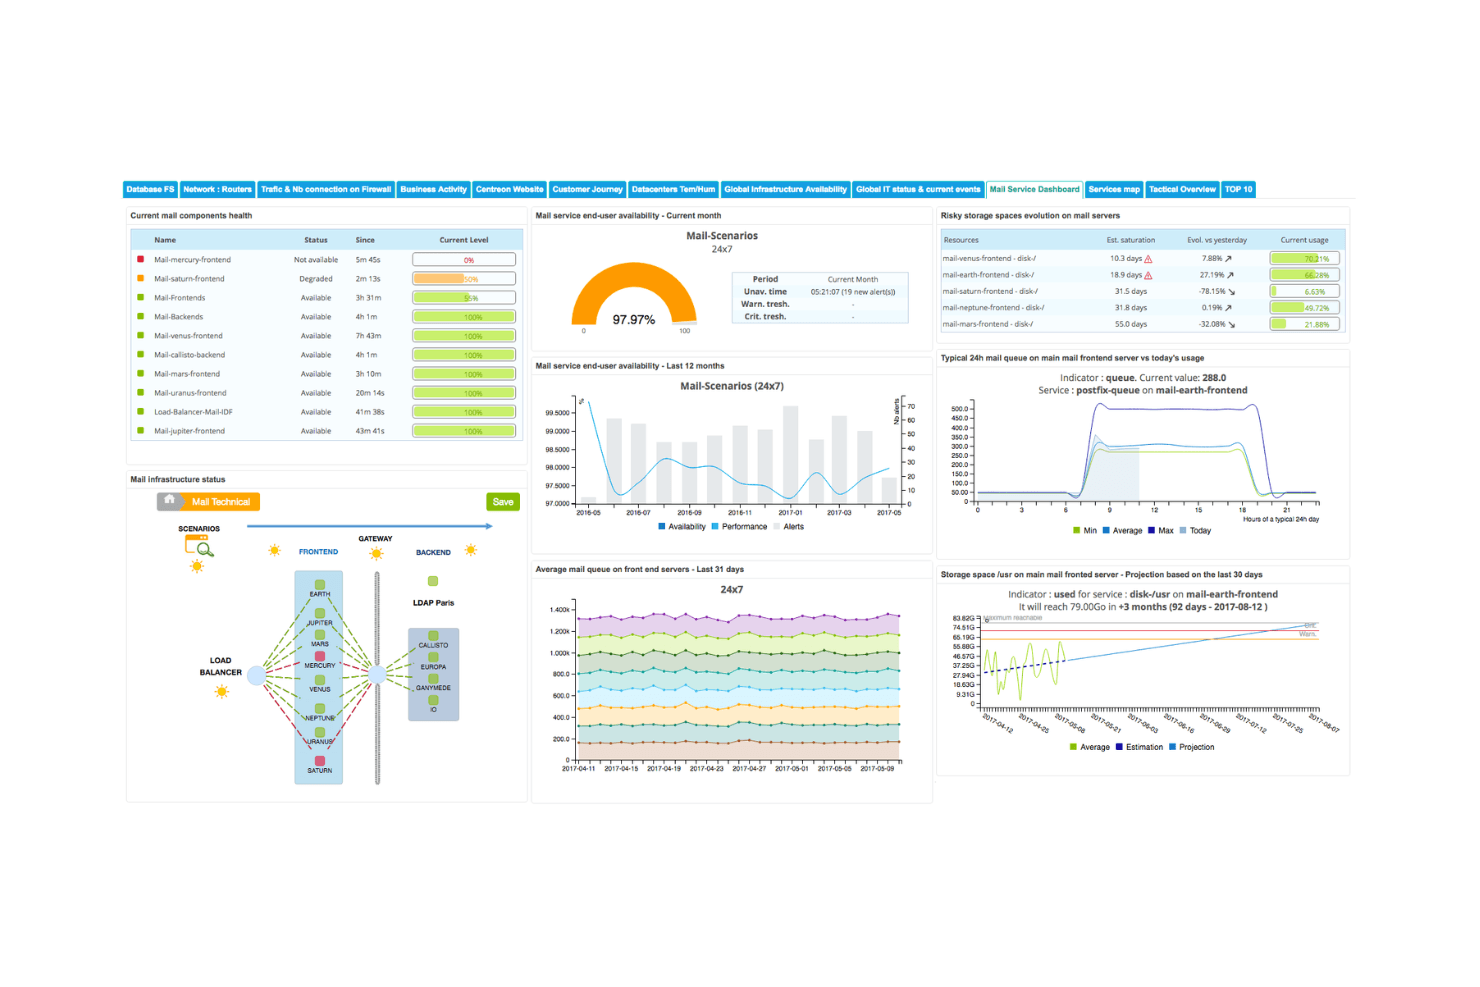
Centreon tarjoaa yhtenäisen sähköpostipalvelun hallintapaneelin infrastruktuurin reaaliaikaiseen valvontaan. Centreon on hybridinen IT-valvonta-alusta järjestelmänvalvojille ja DevOps-tiimeille, jotka tarvitsevat yhtenäisen näkyvyyden palvelimiin, verkkoihin, pilvipalveluihin, kontteihin ja OT-järjestelmiin – ilman että infrastruktuurin jokaista kerrosta varten tarvitsee käyttää erillisiä työkaluja.
Kenelle Centreon sopii parhaiten?
Centreon sopii erinomaisesti järjestelmänvalvojille ja DevOps-tiimeille, jotka hallinnoivat heterogeenisiä ympäristöjä, joissa paikallinen infrastruktuuri, pilvipalvelut ja vanhat järjestelmät toimivat rinnakkain.
Miksi valitsin Centreonin
Centreon päätyi suosikkilistalleni, koska se on yksi harvoista alustoista, jotka todella kattavat päästä päähän ulottuvan valvonnan palvelimille, verkoille, pilvipalveluille, konteille ja OT-järjestelmille ilman, että infrastruktuurin jokaista kerrosta varten tarvitaan erillisiä työkaluja. Pidän erityisesti liiketoiminnan aktiivisuuden valvontaominaisuudesta, joka yhdistää teknisen palvelun tilan suoraan liiketoiminnan toimintoihin. Näin tiimini näkee paitsi sen, että jokin on poissa käytöstä, myös sen, mihin toimintoihin tämä vaikuttaa. Yli 700 valmiiksi rakennettua valvontaliitintä, joiden oletusasetukset on hienosäädetty asiantuntijoiden toimesta, mahdollistavat Kubernetes-klustereiden ja vanhojen AS/400-järjestelmien tuomisen samaan valvontanäkymään.
Centreonin tärkeimmät ominaisuudet
- Nagios CFG -siirtoapuohjelma: Ilmainen avoimen lähdekoodin työkalu lukee olemassa olevat Nagios CFG -tiedostot ja muuntaa ne Centreon CLAPI -komennoiksi suoraa tuontia varten.
- Monikanavaiset eskalointi-ilmoitukset: Lähettää hälytyksiä sähköpostitse, tekstiviesteinä, Slackin, Microsoft Teamsin ja Telegramin kautta sekä mahdollistaa uudelleenlähetysvälien ja eskalointisääntöjen määrittämisen.
- Hajautettu kyselypalvelinarkkitehtuuri: Ottaa käyttöön kyselypalvelimia ja valinnaisia etäpalvelimia eri toimipisteissä tai verkkovyöhykkeillä, jotta ne voivat kerätä ja puskuroida valvontatietoja itsenäisesti keskitetystä palvelimesta.
- Roolipohjainen käyttöoikeuksien hallinta: Määrittää käyttäjäryhmiä ja yksityiskohtaisia käyttöoikeuksia kyselypalvelimille, resursseille, käyttöliittymävalikoille ja toiminnoille sekä tukee LDAP:tä, SAMLv2:ta ja OpenID Connectia.
Centreonin integraatiot
Centreon tarjoaa markkinapaikallaan 736 valvontaliitintä, kuten Amazon EC2:n, Azure Virtual Machinen, Kubernetes API:n, VMware vCenterin, Cisco Standard SNMP:n, Microsoft SQL Serverin ja PostgreSQL:n. Se integroituu ServiceNow'n, Jiran, PagerDutyn, Grafanan ja Kafkan kanssa sekä tukee REST API:n versioita 1 ja 2, CLAPI:a ja MAP API:a.
Pros and Cons
Pros:
- Nagios CFG -siirtoapuohjelma helpottaa siirtymistä
- Graafisen käyttöliittymän työnkulut korvaavat käsin muokattavan konfiguraation
- Yhtenäinen vanhojen ja nykyaikaisten järjestelmien valvonta
Cons:
- Liitinlaajennukset vaativat erillistä ylläpitoa
- Alkuasetusten ja kynnysarvojen määrittäminen vie aikaa
Learn more about Centreon: 10Sopii parhaiten hajautettuihin verkkoihin
OpenNMS
- Maksuton sopimus saatavilla
- Alkaen $6,000/vuosi (laskutetaan vuosittain)
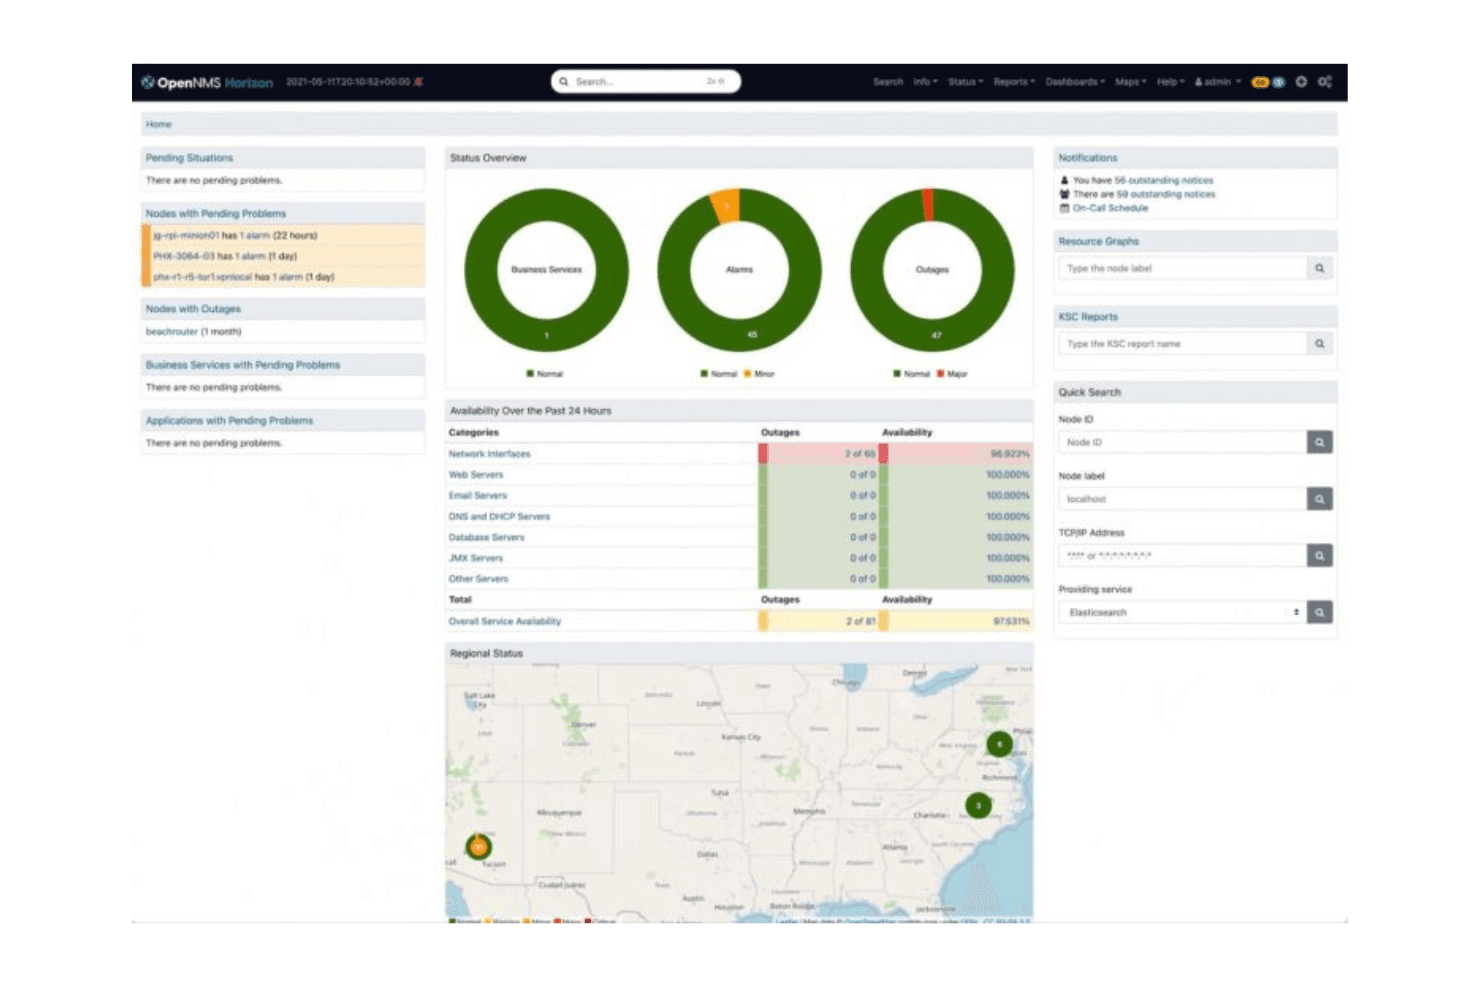
OpenNMS tarjoaa keskitetyn hallintapaneelin verkon tilan ja käyttökatkosten valvontaan. OpenNMS on avoimen lähdekoodin verkonvalvonta-alusta teknisesti taitaville tiimeille, jotka tarvitsevat laajaa protokollatukea, hajautettua valvontaa etä- tai palomuurilla suojatuissa kohteissa sekä skaalautuvaa vika- ja suorituskyvyn näkyvyyttä suurissa ja monimutkaisissa infrastruktuureissa.
Kenelle OpenNMS sopii parhaiten?
OpenNMS sopii erinomaisesti verkkotoimintatiimeille, jotka hallinnoivat suurta ja hajautettua infrastruktuuria ja tarvitsevat laajaa protokollatukea sekä joustavaa etävalvontaa palomuurilla suojatuissa tai segmentoituissa kohteissa.
Miksi valitsin OpenNMS:n
Valitsin OpenNMS:n, koska sen Minion-arkkitehtuuri ratkaisee aidosti hajautetun valvonnan ongelman, jota Nagios käsittelee heikosti. Minionit sijaitsevat palomuurilla suojatuissa tai NAT-erotelluissa verkkosegmenteissä ja välittävät tiedot takaisin ytimeen, joten tiimini voi valvoa etäkohteita avaamatta reikiä palomuuriin tai käyttämättä erillistä valvontailmentymää jokaisessa sijainnissa. Arvostan myös sitä, että OpenNMS löytää kerroksen 2 ja kerroksen 3 topologian automaattisesti, jolloin tiimini saa reaaliaikaisen kartan siitä, miten laitteet liittyvät toisiinsa näissä hajautetuissa segmenteissä.
OpenNMS:n tärkeimmät ominaisuudet
- ALEC-hälytysten korrelaatio: Ryhmittelee toisiinsa liittyvät hälytykset ylemmän tason tilanteiksi ajallisen ryhmittelyn, koneoppimisen ja reaaliaikaisten topologiatietojen avulla.
- NetFlow- ja suoratoistotelemetrian vastaanotto: Kerää ja käsittelee NetFlow v5/v9-, IPFIX-, sFlow- ja toimittajakohtaisia telemetriavirtoja, mukaan lukien Cisco NX-OS ja OpenConfig.
- Laitemääritysten varmuuskopiointi: Ajastaa laitemääritysten varmuuskopioita tai käynnistää ne tarpeen mukaan, säilyttää versiohistorian ja tukee rinnakkaisvertailua ajan mittaan.
- REST-sovellusliittymä ja liitännäiskehityksen sovellusliittymä: Tarjoaa inventaarion, mittaukset, tapahtumat, hälytykset ja virrat REST-sovellusliittymän kautta sekä vakaan liitännäissovellusliittymän alustan toimintojen laajentamiseen tai hyödyntämiseen.
OpenNMS-integraatiot
OpenNMS:llä on dokumentoidut natiiviset integraatiot PagerDutyn, Grafanan, Jiran, Remedyn, TSRM:n, Slackin ja Mattermostin kanssa sekä Kafka- ja Prometheus RemoteWrite -yhteydet. Sen REST- ja liitännäissovellusliittymät tukevat mukautettuja integraatioita.
Pros and Cons
Pros:
- Minionit tavoittavat palomuurilla suojatut etäverkot
- Laaja SNMP-kattavuus kattaa sekalaisen infrastruktuurin
- Arvostelijat arvostavat kaavioita ja verkkoraportteja
Cons:
- XML-muokkaukset vaikeuttavat Nagiosin korvaamista
- Vanhentuneet hallintapaneelit vaativat ylimääräistä navigointia
Learn more about OpenNMS:
Muita Nagios-vaihtoehtoja
Tässä on joitakin muita Nagios-vaihtoehtoja, jotka eivät päässeet lyhytlistalleni mutta ovat silti tutustumisen arvoisia:
- 11MonitorixParas kevyeen valvontaan
- 12op5 MonitorParas yritysten skaalautuvuuteen
- 13NaemonSopii parhaiten modulaariseen arkkitehtuuriin
- 14ArgusParas järjestelmien ja verkkojen valvontaratkaisu
Så utvärderar jag alternativ till Nagios
Jag delar upp min utvärdering i två lager: den grundnivå som alla verktyg måste klara – aviseringar i realtid, täckning av flera miljöer och automatisk identifiering – samt de särskiljande egenskaper som skiljer de bästa från resten.
Kärnfunktionalitet (grundläggande krav för denna lista)
När jag väljer ut verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje kärnfunktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att komma i fråga för inkludering.
- Infrastrukturövervakning: Jag kontrollerar om ett verktyg spårar servrar, nätverksenheter och tjänster med hälsokontroller och prestandamätvärden i realtid – såsom CPU-, minnes-, disk- och gränssnittsutnyttjande i en blandad uppsättning Linux- och Windows-värdar.
- Aviseringar och meddelanden: Varje verktyg bör stödja aviseringar via flera kanaler (e-post, Slack, PagerDuty, SMS) med konfigurerbara tröskelvärden och eskaleringspolicyer, så att rätt jourhavande ingenjör får en avisering när en disk blir full klockan 02.00.
- Instrumentpaneler och visualisering: Jag utvärderar om instrumentpanelerna är tillräckligt anpassningsbara för att skapa rollspecifika vyer – exempelvis en väggskärm i en NOC som visar nätverksstatus jämfört med en DevOps-grupps panel för containerprestanda.
- Automatisk identifiering och agentstöd: Verktyg som automatiskt identifierar värdar och tjänster via SNMP, WMI eller API:er från molnleverantörer sparar timmar av manuell konfiguration, och jag letar efter flexibla agentbaserade och agentlösa alternativ som kan täcka både brandväggsskyddade segment och moln-VPC:er.
- Integrationer och utbyggbarhet: Jag tittar på färdiga integrationer med ITSM-plattformar som ServiceNow eller Jira Service Management, samt API-åtkomst och stöd för plugin-program för att skriva anpassade kontroller eller mata in data i verktyg som Grafana.
- Täckning av flera miljöer: Oavsett om du kör servrar på fysisk hårdvara, arbetsbelastningar i flera moln över AWS och Azure eller Kubernetes-kluster utvärderar jag hur väl varje verktyg övervakar lokala miljöer, molnmiljöer och containeriserade miljöer.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
AIOps-funktioner spelar stor roll här. Verktyg som använder maskininlärning för att skapa en baslinje för normalt beteende och flagga verkliga avvikelser minskar mängden aviseringsbrus på sätt som statiska tröskelvärden aldrig kan. Jag utvärderar också beroende- och topologikartläggning – när en central switch går ner påskyndar det felsökningen avsevärt att se konsekvenserna i alla beroende tjänster. Automatisering och självläkning kompletterar bilden. Jag letar efter verktyg som automatiskt kan utlösa åtgärder i körböcker, till exempel starta om en tjänst som har slutat fungera eller rensa en temporär katalog innan en avisering ens når jourteamet.
Mer än funktioner
Stöd för migrering är mycket viktigt när man lämnar Nagios. Jag kontrollerar om ett verktyg kan importera befintliga kontrollkonfigurationer eller återanvända anpassade plugin-program för att undvika att bygga om allt från grunden. Pristransparens är minst lika viktig – Nagios-användare är vana vid ekonomi med öppen källkod, så jag utvärderar om leverantörer erbjuder en kostnadsfri nivå eller förutsägbara priser per värd som inte skjuter i höjden när miljön växer. Även communityns och ekosystemets hälsa väger tungt. En aktiv marknadsplats för plugin-program och täta lanseringar är tecken på långsiktig livskraft.
Miksi etsiä Nagios-vaihtoehtoa?
Vaikka Nagios on hyvä valinta ohjelmistojen valvontaan, jotkut käyttäjät etsivät vaihtoehtoisia ratkaisuja useista syistä. Saatat etsiä Nagios-vaihtoehtoa, koska…
- Tarvitset intuitiivisemmat käyttöliittymät
- Tiimisi tarvitsee paremman skaalautuvuuden
- Etsit yksinkertaisempaa määritystä
- Haluat edistyneet analytiikkaominaisuudet
- Yrityksesi tarvitsee nopeammat hälytysjärjestelmät
Jos jokin näistä kuulostaa sinulta, olet tullut oikeaan paikkaan. Luettelossani on useita ohjelmistokehitysvaihtoehtoja, jotka sopivat paremmin tiimeille, jotka kohtaavat näitä Nagiosin kanssa ilmeneviä haasteita ja etsivät vaihtoehtoisia ratkaisuja. Laajempia valvontaratkaisuja harkitseville tiimeille New Relic -vaihtoehtoihin tutustuminen voi tarjota lisävaihtoehtoja kattavaan sovellusten suorituskyvyn valvontaan.
Nagiosin keskeiset ominaisuudet
Tässä on joitakin Nagiosin keskeisiä ominaisuuksia, joiden avulla voit vertailla, mitä vaihtoehtoiset ratkaisut tarjoavat:
- Valvontaominaisuudet: Seuraa palvelinten, sovellusten ja verkkolaitteiden suorituskykyä ja käytettävyyttä.
- Hälytysjärjestelmä: Lähettää ilmoituksia sähköpostitse tai tekstiviestillä ongelmien ilmetessä, mikä mahdollistaa nopean reagoinnin.
- Verkkokäyttöliittymä: Tarjoaa käyttäjäystävällisen koontinäytön reaaliaikaista valvontaa ja raportointia varten.
- Mukautettavat laajennukset: Tukee useita laajennuksia, joiden avulla toiminnallisuutta voidaan laajentaa erityistarpeisiin sopivaksi.
- Skaalautuvuus: Voidaan skaalata valvomaan suuria ympäristöjä, joissa on lukuisia laitteita.
- Yhteisön tuki: Vahva yhteisö tukee ongelmanratkaisua ja kehitystyötä.
- Ongelmien korjaaminen: Sisältää esimerkiksi hälytysten kuittaukset ja tapahtumankäsittelijät ongelmien automaattista ratkaisemista varten.
- Ennakoiva suunnittelu: Tarjoaa työkaluja trendien seurantaan, kapasiteetin suunnitteluun ja ajoitettujen käyttökatkojen hallintaan.
- Raportointi: Luo käytettävyys- ja historiaraportteja suorituskyvyn ja SLA-sopimusten noudattamisen seurantaa varten.
- Monen vuokraajan ominaisuudet: Mahdollistavat useille käyttäjille pääsyn infrastruktuurin mukautettuihin näkymiin.