

Linuxin korjaustiedostojen hallintaohjelmisto auttaa automatisoimaan korjaustiedostojen havaitsemisen, käyttöönoton ja seurannan kaikissa Linux-järjestelmissäsi. Jos etsit tällaisia ratkaisuja, tarvitset todennäköisesti keinon pitää ympäristösi turvallisina ja vaatimustenmukaisina ilman loputonta manuaalista työtä. Korjaamattomat järjestelmät lisäävät tietoturvariskiä ja tekevät auditoinneista painajaismaisia, joten oikean työkalun valinta on tärkeää. Tässä oppaassa saat yleiskatsauksen parhaisiin saatavilla oleviin vaihtoehtoihin, opit, mikä erottaa ne toisistaan, ja saat käytännön tietoja, joiden avulla voit valita tiimisi infrastruktuuriin sopivan työkalun.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Linuxin korjaustiedostojen hallintaohjelmistojen vertailutaulukko
Tämä vertailutaulukko tiivistää parhaiksi valitsemieni Linuxin korjaustiedostojen hallintaohjelmistojen hinnoittelutiedot.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Sopii parhaiten pilvipohjaiseen etäkorjaustiedostojen hallintaan | Maksuton paketti + maksuton esittely | Hinta pyydettäessä | Website | |
| 2 | Sopii parhaiten käytäntöpohjaisiin eri alustojen päivityksiin | 15 päivän ilmainen kokeilujakso + ilmainen esittely | Alkaen 1 $/päätelaite/kuukausi (laskutetaan vuosittain) | Website | |
| 3 | Sopii parhaiten usean käyttöjärjestelmän korjausten helppoon käyttöönottoon | 30 päivän ilmainen kokeilujakso + ilmainen esittely | Hinnoittelu pyynnöstä | Website | |
| 4 | Paras vaatimustenmukaisuuslähtöiseen korjaustiedostojen automatisointiin | 30 päivän ilmainen kokeilu + ilmainen esittely | Hinnoittelu pyynnöstä | Website | |
| 5 | Paras reaaliaikaiseen haavoittuvuuksien korjaamiseen | 30 päivän maksuton kokeilujakso | Hinnoittelu pyynnöstä | Website | |
| 6 | Sopii parhaiten ennakoivaan ja riskitietoiseen korjaustiedostojen päivitykseen | Maksuton esittely | Hinnoittelu pyynnöstä | Website | |
| 7 | Paras vaihtoehto AWS-ympäristöjen korjausten hallintaan | Ei saatavilla | Hinnoittelu pyynnöstä | Website | |
| 8 | Paras integroituun uhka- ja päivityshallintaan | Website | |||
| 9 | Paras infrastruktuuri koodina -korjausten automatisointiin | Maksuton kokeilujakso + maksuton esittely saatavilla | Alkaen $137/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 10 | Paras kodifioitujen korjauskäytäntöjen hallintaan | Ilmainen kokeilu saatavilla | Hinnoittelu pyynnöstä | Website |


Parhaiden Linuxin korjaustiedostojen hallintaohjelmistojen arviot
Alla ovat yksityiskohtaiset yhteenvedot parhaista Linuxin korjaustiedostojen hallintaohjelmistoista, jotka pääsivät vertailulistalleni. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin alustan ominaisuuksiin, käyttötapauksiin ja integraatioihin, jotta löydät itsellesi parhaan vaihtoehdon.
 Sopii parhaiten pilvipohjaiseen etäkorjaustiedostojen hallintaan
- Maksuton paketti + maksuton esittely
- Hinta pyydettäessä
Visit WebsiteCustomer Rating:4.9/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.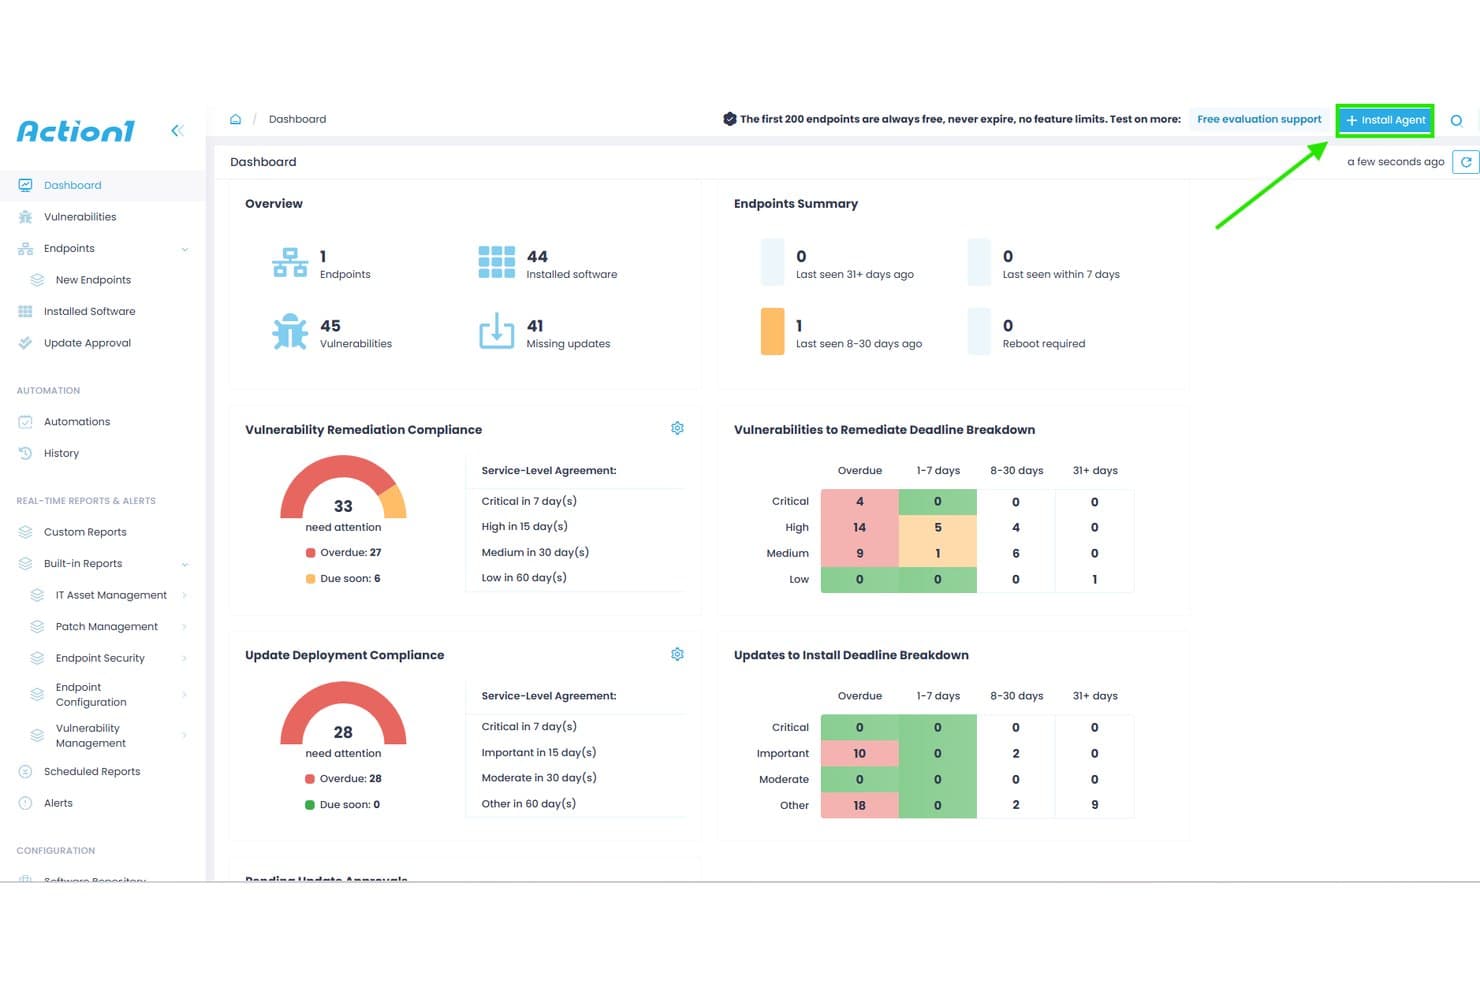
Action1 tarjoaa keskitetyn hallintapaneelin, jossa näytetään haavoittuvuuksien korjaamisen vaatimustenmukaisuus, päivitysten käyttöönoton vaatimustenmukaisuus ja päätelaitteiden yhteenvedot korjaustiedostojen hallintaa varten. Action1 on pilvipohjainen päätelaitteiden hallinta-alusta, joka automatisoi käyttöjärjestelmien ja kolmansien osapuolten korjaustiedostojen käyttöönoton Windows-, macOS- ja Linux-järjestelmissä. Se sisältää CVE-tunnuksiin yhdistetyn haavoittuvuuksien arvioinnin, vaiheistetut rengaspohjaiset käyttöönotot ja vaatimustenmukaisuusraportoinnin.
Kenelle Action1 sopii parhaiten?
Action1 sopii hyvin pienten ja keskisuurten organisaatioiden IT-tiimeille, jotka hallinnoivat eri käyttöjärjestelmiä käyttäviä ympäristöjä, joissa on hajautettuja tai etäkäytössä olevia päätelaitteita pilvi- ja paikallisessa infrastruktuurissa.
Miksi valitsin Action1:n
Valitsin Action1:n yhdeksi parhaista vaihtoehdoista, koska sen pilvipohjaisen ja ilman VPN-yhteyksiä toimivan arkkitehtuurin ansiosta voin asentaa korjaustiedostoja etäkäytössä oleviin Debian- ja Ubuntu-Linux-päätelaitteisiin ilman paikallisen infrastruktuurin rakentamista. Erityisesti pidän rengaspohjaisesta vaiheistetusta käyttöönottojärjestelmästä, joka keskeyttää käyttöönoton automaattisesti, jos korjaustiedosto aiheuttaa ongelmia käyttöönoton aikana. Vertaisverkkopohjainen korjaustiedostojen jakelu auttaa myös hallitsemaan kaistanleveyteen kohdistuvaa kuormitusta, kun päivityksiä toimitetaan samanaikaisesti suurille, maantieteellisesti hajautetuille päätelaitelaitekannoille.
Action1:n tärkeimmät ominaisuudet
- Reaaliaikainen haavoittuvuuksien arviointi: Tunnistaa jatkuvasti puuttuvat korjaustiedostot ja yhdistää haavoittuvuudet CVE-tunnuksiin hallinnoiduissa Linux-päätelaitteissa.
- Yhtenäinen eri käyttöjärjestelmien hallintakonsoli: Hallitse Linux-, Windows- ja macOS-järjestelmien korjaustiedostojen asennuksia yhdestä verkkopohjaisesta hallintapaneelista.
- Yli 100 auditointivalmista raporttimallia: Luo vaatimustenmukaisuus- ja korjaustoimenpideraportteja, jotka voidaan viedä CSV- ja HTML-muodoissa.
- ServiceNow CMDB -integraatio: Rikastaa ServiceNow CMDB:tä hallinnoitujen Linux-päätelaitteiden inventaario- ja käyttötiedoilla.
Action1:n integraatiot
Action1 tarjoaa natiiviset integraatiot ServiceNow'hon, Microsoft Entra ID:hen, Oktaan, Duoon, Googleen, Active Directoryyn, Rapid7:ään, Tenableen, CrowdStrikeen ja Microsoft Defenderiin sekä rajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Pilvipohjainen alusta etäkäyttöön perustuvaan korjaustiedostojen hallintaan
- Linux-päätelaitteiden reaaliaikainen haavoittuvuuksien tarkistus
- Automatisoitu rengaspohjainen korjaustiedostojen käyttöönotto
Cons:
- Tukee vain Debian- ja Ubuntu-Linuxia
- Agentin asennus vaaditaan jokaiseen päätelaitteeseen
Learn more about Action1: Sopii parhaiten käytäntöpohjaisiin eri alustojen päivityksiin
- 15 päivän ilmainen kokeilujakso + ilmainen esittely
- Alkaen 1 $/päätelaite/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.7/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Automox tarjoaa keskitetyn koontinäytön, jossa näkyvät vaatimustenmukaiset laitteet, korjauspäivitysten tila, vakavuusasteen mukaan luokitellut odottavat korjauspäivitykset sekä Linuxin ja eri alustojen korjauspäivitysten hallintaan liittyvät laitteen vianmääritystiedot. Automox on pilvipohjainen päätelaitteiden hallinta-alusta, joka automatisoi käyttöjärjestelmien ja kolmansien osapuolten korjauspäivitykset Linux-, Windows- ja macOS-järjestelmissä käytäntöpohjaisten sääntöjen ja Bash-komentosarjoitettavien Workletien avulla.
Kenelle Automox sopii parhaiten?
Automox sopii erityisen hyvin IT- ja tietoturvatiimeille, jotka hallinnoivat hajautettuja päätelaitelaivastoja eri käyttöjärjestelmissä ilman paikallista korjauspäivitysinfrastruktuuria.
Miksi valitsin Automoxin
Automox päätyi parhaiden vaihtoehtojeni joukkoon, koska sen käytäntömoottori käsittelee Linuxin korjauspäivityksiä eri jakeluversioissa laajassa mittakaavassa. Voin luoda vakavuusasteeseen perustuvia käytäntöjä, jotka kohdistetaan erikseen Ubuntu-, RHEL- ja Debian-päätelaitteisiin, joten kriittiset korjauspäivitykset voidaan priorisoida soveltamatta samaa yleissääntöä jokaiseen isäntään. Kun paketti ei kuulu Automoxin yli 580 alkuperäisesti tuettuun nimikkeeseen, Workletien avulla voin lähettää mukautettuja Bash-komentosarjoja suoraan konsolista ilman työkalun vaihtamista.
Automoxin tärkeimmät ominaisuudet
- Eri alustojen korjauspäivityskonsoli: Hallitse Linux-, Windows- ja macOS-laitteiden korjauspäivityksiä yhdestä yhtenäisestä koontinäytöstä.
- Linux-jakeluiden tuki: Tukee laajaa valikoimaa Linux-jakeluja, kuten RHEL-, Ubuntu-, Debian-, Oracle Linux-, Fedora-, Rocky- ja AlmaLinux-jakeluja.
- Kolmansien osapuolten sovellusten korjauspäivitykset: Tarjoaa alkuperäisen tuen satojen Linux-yhteensopivien kolmansien osapuolten ohjelmistopakettien korjauspäivityksille.
- Roolipohjaiset käyttöoikeudet (RBAC): Määritä käyttäjille yksityiskohtaiset käyttöoikeudet vastuualueiden eriyttämiseksi ja toimintojen rajoittamiseksi alustalla.
Automoxin integraatiot
Automox tarjoaa alkuperäiset integraatiot Splashtopin etäkäyttöön ja tukee haavoittuvuusskannereita. Mukautettuja integraatioita varten on saatavilla rajapinta, ja mukautetut Bash- tai PowerShell-komentosarjat laajentavat toiminnallisuutta muihin työkaluihin.
Pros and Cons
Pros:
- Laaja jakelutuki, mukaan lukien Rocky ja AlmaLinux
- Käytäntöpohjainen automaatio Linux-laivaston hallintaan
- Korjauspäivitysten ajoituksen ja uudelleenkäynnistysten koordinoinnin hallintatoiminnot
Cons:
- Raportointivaihtoehdot ovat rajalliset vaatimustenmukaisuustarpeisiin
- Rajalliset valmiit vaatimustenmukaisuuden raportointityökalut
 Sopii parhaiten usean käyttöjärjestelmän korjausten helppoon käyttöönottoon
- 30 päivän ilmainen kokeilujakso + ilmainen esittely
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.4/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
ManageEngine Patch Manager Plus tarjoaa erillisen Linux-korjausten asennuksen määritysliittymän, jossa on käyttöönoton käytäntöasetukset ja korjausluettelon hallintaominaisuudet. ManageEngine Patch Manager Plus on käyttöjärjestelmän korjaustenhallinta-alusta, joka automatisoi korjausten havaitsemisen, testaamisen ja käyttöönoton Linux-, Windows- ja macOS-päätelaitteissa. Se tarjoaa erillisen tuen kahdeksalle merkittävälle Linux-jakelulle.
Kenelle ManageEngine Patch Manager Plus sopii parhaiten?
Se sopii erinomaisesti keskisuurten ja suurten yritysten IT-järjestelmänvalvojille ja tietoturvatiimeille, jotka tarvitsevat keskitetyn korjaustenhallinnan heterogeenisille palvelin- ja päätelaitteille.
Miksi valitsin ManageEngine Patch Manager Plusin
ManageEngine Patch Manager Plus pääsi suosikkieni joukkoon, koska se hallitsee kahdeksan Linux-jakelun (RHEL, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, CentOS ja Amazon Linux) sekä Windows- ja macOS-järjestelmien korjauksia yhdestä konsolista. Pidän erityisesti automaattisesta korjausten käyttöönotosta (APD), joka suorittaa koko tarkistuksesta asennukseen ulottuvan prosessin ilman toimenpiteitä yksittäisillä isännillä. Sisäänrakennetun korjausten testaus- ja hyväksyntätyönkulun ansiosta tiimini voi myös validoida päivitykset ennen niiden asentamista tuotantopalvelimille.
ManageEngine Patch Manager Plusin tärkeimmät ominaisuudet
- Korjausten palautus: Linux-korjaukset voidaan palauttaa nopeasti, jos käyttöönoton jälkeen ilmenee ongelmia.
- Mukautetut käyttöönottomallit: Luo ja käytä uudelleen tiettyjä Linux-ympäristöjen korjausten käyttöönoton määrityksiä.
- Reaaliaikaiset tarkastuslokit: Seuraa jokaista korjaustapahtumaa ja järjestelmänvalvojan toimintoa vaatimustenmukaisuuden varmistamista ja vianmääritystä varten.
- Kaistanleveyden optimointi: Lataa Linux-korjaukset kerran ja jaa ne päätelaitteille sisäisten palvelimien avulla.
ManageEngine Patch Manager Plus -integraatiot
ManageEngine Patch Manager Plus tarjoaa natiivin integraation Tenable.io:n, Tenable.sc:n, ServiceDesk Plusin ja Jiran kanssa sekä ohjelmointirajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Tukee kahdeksaa merkittävää Linux-jakelua
- Keskitetty konsoli Linuxille, Windowsille ja macOS:lle
- Automaattinen korjausten testaus- ja hyväksyntätyönkulku
Cons:
- Palvelimen alkuperäinen määritys on monimutkainen
- Rajoitettu natiivi sääntelyn vaatimustenmukaisuuden kartoitus
Learn more about ManageEngine Patch Manager Plus: Paras vaatimustenmukaisuuslähtöiseen korjaustiedostojen automatisointiin
- 30 päivän ilmainen kokeilu + ilmainen esittely
- Hinnoittelu pyynnöstä

SecPod SanerNow -kyberhygienia-alustan korjaustiedostojen hallinnan tilan hallintapaneeli näyttää korjaustöiden tiedot, laiteisäntien tilat, korjaustiedostojen koot ja korjaustiedostojen asennuksen kokonaistulokset useissa Windows-laitteissa. SecPod SanerNow on pilvipohjainen kyberhygienia-alusta, joka yhdistää korjaustiedostojen hallinnan, haavoittuvuuksien havaitsemisen ja vaatimustenmukaisuuden valvonnan yli 37 Linux-versiossa, Windowsissa, macOS:ssä ja yli 550 kolmannen osapuolen sovelluksessa yhden kevyen agentin avulla.
Kenelle SecPod SanerNow -kyberhygienia-alusta sopii parhaiten?
Se sopii hyvin keskisuurten ja suurten yritysten IT-turvallisuus- ja vaatimustenmukaisuustiimeille, jotka toimivat HIPAA:n, PCI:n tai NIST:n kaltaisten sääntelykehysten alaisina.
Miksi valitsin SecPod SanerNow -kyberhygienia-alustan
SanerNow pääsi suosikkieni joukkoon erityisesti siksi, että se yhdistää korjaustiedostojen tilan suoraan HIPAA:n, PCI:n ja NIST:n kaltaisiin vaatimustenmukaisuuskehyksiin reaaliajassa. Pidän erityisesti siitä, että sen yli 190 000 SCAP-pohjaisen haavoittuvuuden tietolähde yhdistää CVE:t automaattisesti puuttuviin Linux-korjaustiedostoihin ja lisää CVSS-vakavuuden päälle EPSS-hyödyntämistodennäköisyyspisteet. Esitestatut Linux-korjaustiedostot julkaistaan 24 tunnin kuluessa julkaisusta, joten tiimini ei joudu odottamaan hitaita toimittajan päivityssyklejä kriittisen CVE:n ilmaantuessa.
SecPod SanerNow -kyberhygienia-alustan tärkeimmät ominaisuudet
- Pilvipohjainen korjaustiedostokonsoli: Hallitse korjaustiedostotoimintoja yhtenäisestä verkkokonsolista Linuxille, Windowsille, macOS:lle ja kolmannen osapuolen sovelluksille.
- Yksi kevyt agentti: Ota korjaustiedostoja käyttöön, etsi haavoittuvuuksia ja valvo vaatimustenmukaisuutta yhdellä monitoimiagentilla kaikissa päätelaitteissa.
- Käytäntöohjattu korjaustiedostojen automaatio: Määritä mukautettuja sääntöjä tarkistustiheyden, korjaustiedostojen hyväksynnän ja käyttöönoton automatisointiin liiketoimintavaatimusten perusteella.
- Käyttöönottoa edeltävä testialue: Eristä ja testaa Linux-korjaustiedostot ennen niiden maailmanlaajuista käyttöönottoa tuotantojärjestelmissä.
SecPod SanerNow -kyberhygienia-alustan integraatiot
SanerNow tarjoaa natiiviset integraatiot Freshserviceen, ServiceNow’hun, SymphonyAI Summitiin, AWS Marketplaceen ja Azure Marketplaceen. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Linux-päätelaitteiden reaaliaikainen vaatimustenmukaisuuden raportointi
- Linux-korjaustiedostojen automaattinen palautus ja vaiheistus
- Tukee yli 37 Linux-jakelua, mukaan lukien vanhat jakelut
Cons:
- Natiivista agentittomasta Linux-korjaustiedostojen hallinnasta ei ole vaihtoehtoa
- Julkisia hinnoittelutietoja ei ole saatavilla verkkosivustolla
Learn more about SecPod SanerNow Cyberhygiene Platform: Paras reaaliaikaiseen haavoittuvuuksien korjaamiseen
- 30 päivän maksuton kokeilujakso
- Hinnoittelu pyynnöstä
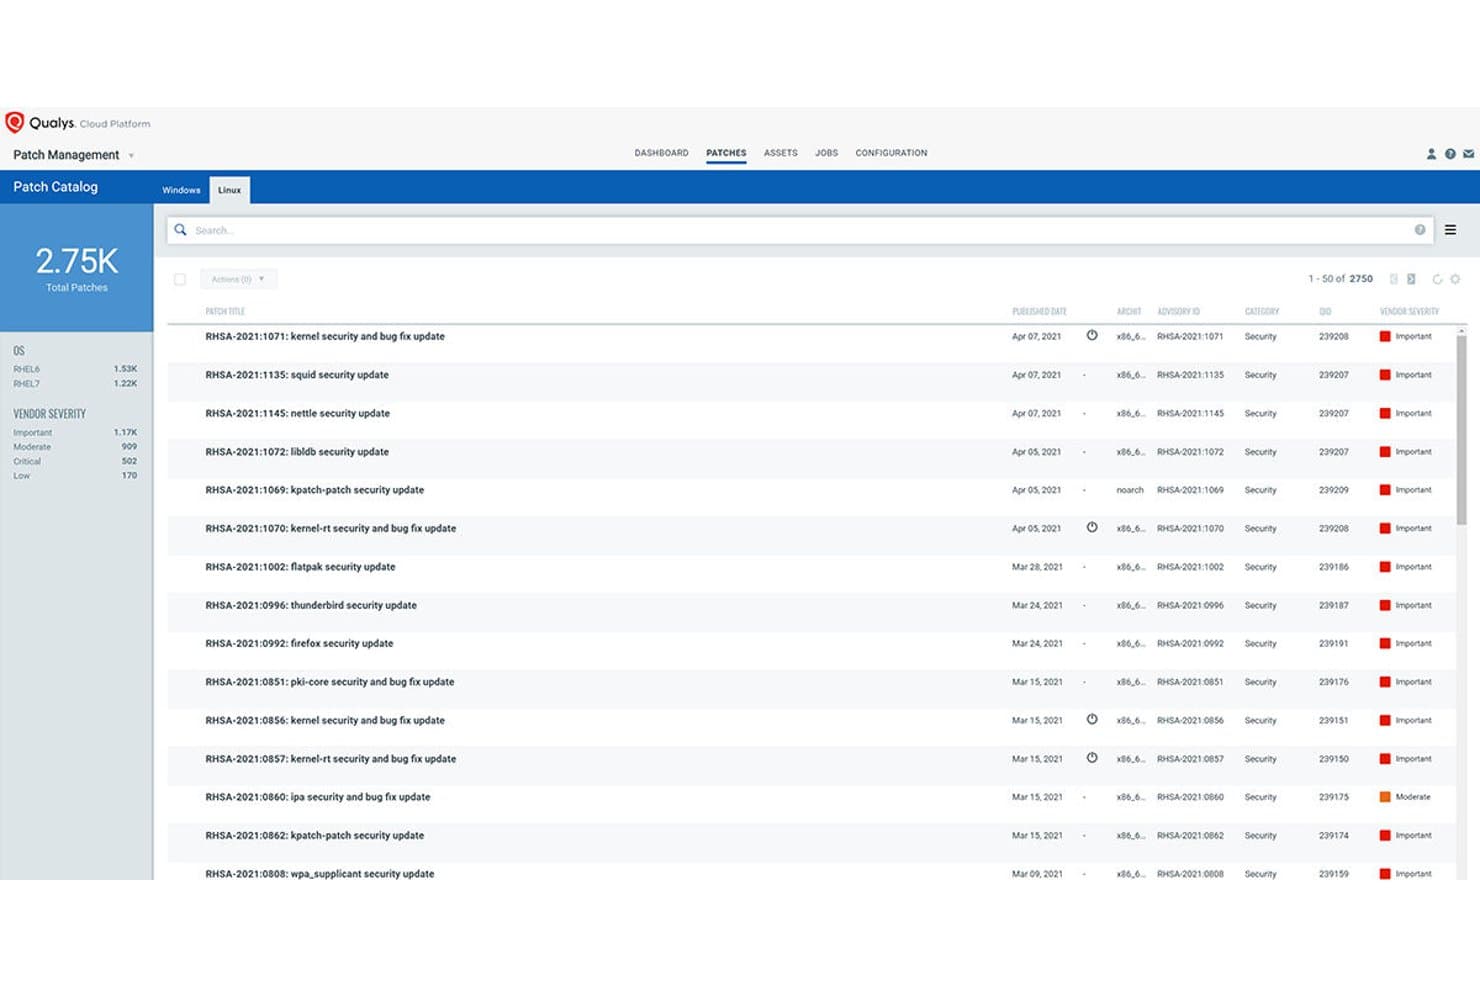
Qualys Patch Management tarjoaa Linux-korjaustiedostoluettelon, jossa näkyy RHEL-järjestelmille yhteensä 2 750 korjaustiedostoa sekä toimittajien vakavuusluokitukset, neuvontatunnukset ja julkaisupäivät. Qualys Patch Management on pilvipohjainen korjaustiedostojen hallintaratkaisu, joka integroituu suoraan haavoittuvuuksien havaitsemiseen tunnistaakseen, priorisoidakseen ja ottaakseen käyttöön korjaustiedostoja Linux- ja Windows-järjestelmissä yhden kevyen agentin kautta.
Kenelle Qualys Patch Management sopii parhaiten?
Se sopii erinomaisesti tietoturvaan keskittyville IT- ja infrastruktuuritiimeille keskisuurissa ja suurissa yrityksissä, joiden on yhdistettävä korjaustiedostojen käyttöönotto suoraan haavoittuvuuksien riskitietoihin.
Miksi valitsin Qualys Patch Managementin
Valitsin Qualys Patch Managementin yhdeksi parhaista ratkaisuista, koska sen VMDR-integraatio on ainutlaatuinen tässä kategoriassa. Kun uusi CVE julkaistaan, alusta yhdistää sen automaattisesti asiaankuuluvaan korjaustiedostoon, pisteyttää sen TruRiskin avulla ja ilmoittaa, liittyykö se aktiivisiin kiristyshaittaohjelmakampanjoihin. Tämän jälkeen Zero-Touch-korjaustiedostotehtävät voivat käynnistää käyttöönoton Linux-ympäristöissä ilman manuaalisia toimenpiteitä.
Qualys Patch Managementin tärkeimmät ominaisuudet
- Useiden Linux-jakelujen korjaustiedostojen hallinta: Tukee korjaustiedostojen käyttöönottoa RHEL-, CentOS-, Ubuntu-, Debian-, SUSE-, Oracle Linux-, Rocky Linux-, Alma Linux- ja Amazon Linux -järjestelmissä.
- Korjaustiedostoja edeltävät ja seuraavat komentosarjat: Mahdollistaa mukautettujen komentosarjojen määrittämisen suoritettaviksi automaattisesti ennen korjaustiedostotehtäviä ja niiden jälkeen.
- Yum-arkistojen hallinta: Integroituu sisäisiin Yum-arkistoihin korjaustiedostojen valmistelun ja riippuvuuksien käsittelyn hallintaa varten Linux-järjestelmissä.
- Korjaustiedostojen vaatimustenmukaisuuden hallintapaneelit: Tarjoaa reaaliaikaiset hallintapaneelit korjaustiedostojen tilan ja vaatimustenmukaisuuden seuraamiseen kaikissa hallituissa Linux-päätepisteissä.
Qualys Patch Managementin integraatiot
Qualys Patch Management tarjoaa natiivin integraation laajempaan Qualys-pilvialustaan, mukaan lukien VMDR:n ja Global AssetView'n. Mukautettuja integraatioita varten on saatavilla ohjelmointirajapinta, ja myös natiiveja integraatioita Splunkin ja ServiceNow'n kanssa tuetaan.
Pros and Cons
Pros:
- Yhdistää reaaliaikaiset CVE:t suoraan korjaustiedostoihin
- Tukee useiden Linux-jakelujen korjaustiedostojen orkestrointia
- Tarjoaa riskiin perustuvan korjaustiedostojen priorisointipisteytyksen
Cons:
- Edellyttää Qualys Cloud Agentin asentamista
- Rajoitetut vaihtoehdot eristettyihin ympäristöihin tai ilman agenttia tapahtuvaan käyttöönottoon
Learn more about Qualys Patch Management: Sopii parhaiten ennakoivaan ja riskitietoiseen korjaustiedostojen päivitykseen
- Maksuton esittely
- Hinnoittelu pyynnöstä

Ivanti Neuronsin korjaustiedostojen älykkyyden koontinäytössä näkyvät laitteiden vaatimustenmukaisuus, korjaustiedostotyypit, tunnetut haavoittuvuudet sekä luettelo päivittämättömistä Windows-laitteista riskiluokituksineen. Ivanti Neurons -korjaustiedostojen hallinta on pilvipohjainen alusta, joka yhdistää riskiperusteisen haavoittuvuuksien priorisoinnin, automaattisen korjaustiedostojen käyttöönoton ja vaatimustenmukaisuusraportoinnin Windows-, macOS- ja Linux-päätepisteissä.
Kenelle Ivanti Neurons -korjaustiedostojen hallinta sopii parhaiten?
Se sopii erinomaisesti yritysten IT-tietoturva- ja vaatimustenmukaisuustiimeille, jotka hallitsevat sekakäyttöjärjestelmäympäristöjä, joissa on Red Hat -perheen Linux-palvelimia sekä Windows- ja macOS-päätepisteitä.
Miksi valitsin Ivanti Neurons -korjaustiedostojen hallinnan
Ivanti Neurons -korjaustiedostojen hallinta pääsi suosikkilistalleni erityisesti sen vuoksi, miten se lähestyy korjaustiedostojen priorisointia. Pelkkien CVSS-pisteytysten sijaan se käyttää omaa haavoittuvuusriskiluokitustaan (VRR), joka hyödyntää yli 100:aa CVE-numerointiviranomaista, pimeän verkon lähteitä ja tunkeutumistestauksella vahvistettuja hyväksikäyttötietoja. Pidän myös korjaustiedostojen luotettavuustietoja tarjoavasta ominaisuudesta, joka hyödyntää anonymisoituja käyttöönottotietoja ja ilmoittaa korjaustiedostoista, jotka ovat aiemmin aiheuttaneet ongelmia, ennen kuin otat ne käyttöön tuotannossa.
Ivanti Neurons -korjaustiedostojen hallinnan tärkeimmät ominaisuudet
- Agentiton Linux-korjaustiedostojen päivitys: Käyttää tuettujen Linux-jakelujen alkuperäisiä paketinhallinnan tietovarastoja päivityksiin.
- Vaiheittaisen käyttöönoton tuki: Mahdollistaa korjaustiedostojen vaiheittaiset käyttöönotot Linux-päätepisteissä turvallisempaa muutostenhallintaa varten.
- Jatkuvan vaatimustenmukaisuuden moottori: Tunnistaa ja korjaa automaattisesti vaatimustenvastaiset Linux-palvelimet.
- Altistumiseen perustuva vaatimustenmukaisuusraportointi: Seuraa yksittäisten Linux-päivitysten altistumisaikoja käyttövalmiiden vaatimustenmukaisuusraporttien avulla.
Ivanti Neurons -korjaustiedostojen hallinnan integraatiot
Ivanti Neurons -korjaustiedostojen hallinta tarjoaa natiivit integraatiot muihin Ivanti Neurons -moduuleihin, kuten riskiperusteiseen haavoittuvuuksien hallintaan, sovellusturvallisuuden tilanhallintaan, IT-omaisuudenhallintaan ja IT-palvelunhallintaan tarkoitettuihin moduuleihin. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Riskiperusteinen priorisointi haavoittuvuusriskiluokituksen (VRR) avulla
- Tukee Linux-korjaustiedostojen vaiheittaista käyttöönottoa
- Epäonnistuneiden päivitysten automaattinen palautus
Cons:
- Rajoitettu tuki muille kuin Red Hat -pohjaisille Linux-jakeluille
- Raporttinäkymissä on vain vähän mukautusmahdollisuuksia
Learn more about Ivanti Neurons for Patch Management: Paras vaihtoehto AWS-ympäristöjen korjausten hallintaan
- Ei saatavilla
- Hinnoittelu pyynnöstä
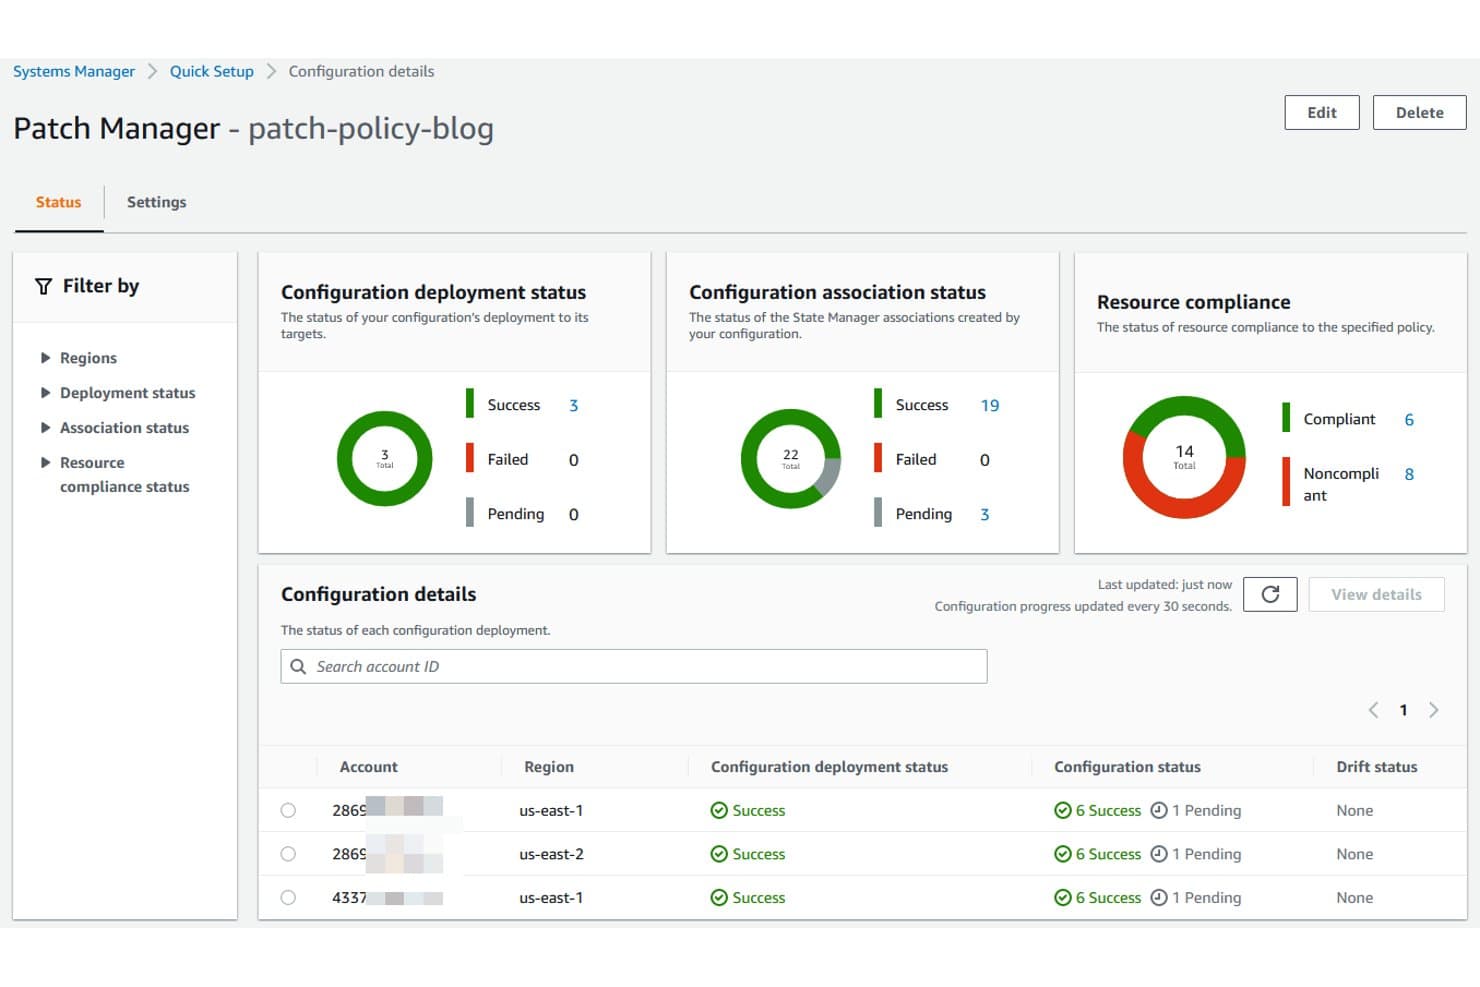
AWS Systems Manager Patch Manager tarjoaa määritystietojen koontinäytön, jossa näkyvät käyttöönoton tila, liitoksen tila ja resurssien vaatimustenmukaisuus useissa AWS-tileissä ja -alueilla. AWS Systems Manager Patch Manager on AWS:n sisäänrakennettu pilvinatiivi korjaustyökalu, joka automatisoi korjausten havaitsemisen, hyväksynnän ja käyttöönoton Linux- ja Windows-ympäristöissä EC2-solmuissa sekä hybridi- ja monipilviympäristöjen solmuissa käytäntöihin perustuvien perustasojen ja ylläpitoikkunoiden avulla.
Kenelle AWS Systems Manager Patch Manager sopii parhaiten?
Se sopii erinomaisesti DevOps- ja pilvi-infrastruktuuritiimeille, jotka käyttävät Linux-työkuormia pääasiassa AWS:ssä, erityisesti jos ne hyödyntävät jo AWS Organizationsia usean tilin hallintaan.
Miksi valitsin AWS Systems Manager Patch Managerin
AWS Systems Manager Patch Manager päätyi parhaiden vaihtoehtojeni joukkoon, koska se sopii luontevasti usean tilin AWS-ympäristöihin. Pidän siitä, että korjauskäytäntöjen avulla voin määrittää yhden korjausmäärityksen, joka otetaan samanaikaisesti käyttöön jokaisessa AWS Organizationsin tilissä ja alueella. Mukautettujen korjausperustasojen avulla voin myös hyväksyä Linuxin tietoturvakorjaukset automaattisesti vakavuuden perusteella tietyn päivämäärän jälkeen, joten tiimini ei joudu tarkistamaan jokaista päivitystä manuaalisesti ennen sen käyttöönottoa.
AWS Systems Manager Patch Managerin keskeiset ominaisuudet
- Vaatimustenmukaisuusraportointi: Vie korjausten vaatimustenmukaisuustiedot CSV-tiedostona Amazon S3:een tai tarkastele koontinäyttöjä Amazon QuickSightissa.
- Ylläpitoikkunat: Ajoita korjausten asennus ennalta määritettyihin aikaikkunoihin käynnissä olevien työkuormien häiriöiden minimoimiseksi.
- Elinkaarikoukut: Suorita mukautettuja korjausta edeltäviä ja sen jälkeisiä komentosarjoja ylläpitotehtävien käsittelemiseksi tai Linux-instanssien validointia varten.
- Monialustatuki: Hallitse tärkeimpien Linux-jakelujen sekä macOS:n ja Windowsin korjauksia yhdessä konsolissa.
AWS Systems Manager Patch Managerin integraatiot
Natiiveihin integraatioihin kuuluvat AWS IAM, AWS CloudTrail, AWS Security Hub, AWS Config, Amazon S3 ja Amazon QuickSight. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Keskitetty korjausten hallinta AWS-tileillä ja -alueilla
- Tukee automaattisia korjausten hyväksyntätyönkulkuja
- Käsittelee useita Linux-jakeluja samanaikaisesti
Cons:
- Natiivi CVE-tietämys rajoittuu käyttöjärjestelmätoimittajan tietoihin
- Suunniteltu ensisijaisesti natiiveille pilvi-instansseille
Learn more about AWS Systems Manager Patch Manager:
 Learn more about Heimdal Security:
 Paras infrastruktuuri koodina -korjausten automatisointiin
- Maksuton kokeilujakso + maksuton esittely saatavilla
- Alkaen $137/käyttäjä/kuukausi (laskutetaan vuosittain)
Learn more about Progress Chef: Paras kodifioitujen korjauskäytäntöjen hallintaan
- Ilmainen kokeilu saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.2/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.Learn more about Puppet Enterprise:
Muita Linuxin korjaustiedostojen hallintaohjelmistoja
Tässä on joitakin muita Linuxin korjaustiedostojen hallintaohjelmistovaihtoehtoja, jotka eivät päässeet vertailulistalleni, mutta joihin kannattaa silti tutustua:
- 11NinjaOneSopii parhaiten intuitiivisiin usean sivuston korjaustyönkulkuihin
- 12HCL BigFixParas skaalautuvaan yritystason päivitysten pakotettuun käyttöönottoon
- 13Jetpatch Patch ManagementParas agenttipohjaiseen korjausten orkestrointiin
Miten arvioin Linuxin korjaustenhallintaohjelmistoja
Jaan arviointini kahteen tasoon: perustason vaatimuksiin, jotka työkalun on täytettävä – kuten usean jakelun tukeen ja CVE-tunnisteisiin yhdistämiseen – sekä erottaviin tekijöihin, jotka erottavat hyvät työkalut erinomaisista.
Ydintoiminnot (tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (on erinomainen tällä osa-alueella) jokaisen alla luetellun ydintoiminnon osalta. Sen jälkeen lasken työkalun kokonaispistemäärän prosenttiosuutena. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta sitä voidaan harkita mukaan otettavaksi.
- Usean jakelun tuki: Tarkistan, pystyykö työkalu asentamaan korjauksia kaikille jakeluille, joita ympäristössäsi todella käytetään – vähintään RHEL, Ubuntu, Debian, SUSE ja Oracle Linux.
- Automaattinen korjausten käyttöönotto: Työkalun pitäisi hoitaa havaitseminen, lataaminen ja asentaminen ilman, että sinun tarvitsee muodostaa SSH-yhteyttä jokaiseen isäntään manuaalisesti tai koota cron-töitä ja komentosarjoja yhteen.
- CVE-korjaus: Arvioin, kuinka hyvin alusta yhdistää puuttuvat korjaukset tiettyihin CVE-tunnisteisiin ja antaako se sinun priorisoida ne vakavuuden perusteella, jotta voit korjata kiireellisimmät ensin.
- Ajoitus ja ylläpitoikkunat: Hyvien työkalujen avulla voit määrittää korjausikkunat, porrastaa käyttöönotot palvelinryhmien välillä ja hallita uudelleenkäynnistyksiä niin, ettei tuotantoliikenne keskeydy.
- Vaatimustenmukaisuuden raportointi: Etsin auditointilokeja ja koontinäyttöjä, jotka näyttävät korjausten tilan koko ympäristössäsi – juuri sellaista näyttöä, jota auditoijat pyytävät PCI- tai SOC 2 -tarkastusten aikana.
- Agenttipohjainen tai agentiton kattavuus: Käyttääpä alusta kevyitä agentteja, agentittomia SSH-yhteyksiä tai molempia, sen pitäisi kattaa paikalliset palvelimet, pilvi-instanssit ja hybridiympäristöt.
Kun minulla on luettelo kriteerit täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia keskenään:
Huomionarvoiset ominaisuudet
Ytimen reaaliaikainen korjaaminen on merkittävä erottava tekijä. Jos työkalu tukee kpatchia tai KernelCarea, tiimisi voi asentaa ydinpäivityksiä tuotantopalvelimille ilman uudelleenkäynnistyksen ajoittamista. Arvioin myös kolmannen osapuolen pakettien korjaamisen, sillä useimmissa Linux-ympäristöissä käyttöjärjestelmän rinnalla käytetään Apachea, NGINXiä, Dockeria tai MySQL:ää. Korjaamattomat kolmannen osapuolen paketit aiheuttavat todellisia aukkoja. Automaattinen palautus on toinen erottava tekijä – tilannekuviin perustuvien tai tapahtumapohjaisten palautusten avulla voit palautua, kun korjaus rikkoo jotakin testi- tai tuotantoympäristössä.
Ominaisuuksia laajemmin
Käyttöönottomallilla on suuri merkitys. Jotkin tiimit tarvitsevat ilmarakoverkossa tai yhteydettömässä ympäristössä toimivia asennuksia säänneltyjä ympäristöjä varten, kun taas toiset haluavat SaaS-palvelun ilman infrastruktuurin ylläpidosta aiheutuvaa kuormaa. Arvioin, sopiiko alusta nykyisiin työkaluketjuihin – esimerkiksi Jira- tai ServiceNow-integraatiot muutostenhallintaa varten sekä integraatiot Tenablen tai Rapid7:n kaltaisiin skannereihin haavoittuvuuksien kontekstia varten. Skaalautuvuus hybridiympäristöissä on toinen tarkistamani tekijä, erityisesti kaistanleveyttä säästävä korjausten jakelu ympäristöissä, jotka on hajautettu pilvialueille ja paikallisiin datakeskuksiin.
Näin valitset Linuxin korjaustiedostojen hallintaohjelmiston
Laajoihin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo juuttua. Jotta pystyt keskittymään työskennellessäsi oman ohjelmistonvalintaprosessisi parissa, tässä on luettelo tekijöistä, jotka kannattaa pitää mielessä:
| Tekijä | Mitä kannattaa huomioida |
|---|---|
| TekijäSkaalautuvuus | Mitä kannattaa huomioidaKäsitteleekö ohjelmisto nykyisen ja ennakoidun palvelinmääräsi? Kysy kasvurajoista, solmujen ryhmittelystä ja mahdollisuudesta asentaa korjaustiedostoja hybridiympäristöissä. |
| TekijäIntegraatiot | Mitä kannattaa huomioidaToimiiko työkalu tikettienhallinnan, SIEM-järjestelmän tai haavoittuvuusskannerien kanssa? Tarkista yhteensopivuus valvonta- ja käyttötoimintojesi keskeisten alustojen kanssa. |
| TekijäMuokattavuus | Mitä kannattaa huomioidaVoitko hienosäätää korjaustiedostojen asennuksen työnkulkuja vastaamaan huoltoikkunoitasi, muutostenhallintakäytäntöjäsi tai hyväksyntäprosessejasi? Etsi käytäntöjen joustavuutta, älä ”yksi ratkaisu sopii kaikille” -mallia. |
| TekijäHelppokäyttöisyys | Mitä kannattaa huomioidaOnko käyttöliittymä selkeä? Pystyvätkö uudet ylläpitäjät aloittamaan nopeasti? Varo monimutkaisia työnkulkuja, jotka hidastavat korjauskierroksia tai aiheuttavat virheitä tuotantoympäristössä. |
| TekijäKäyttöönotto ja perehdytys | Mitä kannattaa huomioidaKuinka paljon aikaa ja sisäistä asiantuntemusta käyttöönotto vaatii? Tutustu saatavilla olevaan dokumentaatioon, omaan perehdytyksen tukeen ja suurille laitekannoille tarkoitettuihin siirtotyökaluihin. |
| TekijäKustannukset | Mitä kannattaa huomioidaMikä on hinnoittelumalli – solmukohtainen, sivustokohtainen vai tilauspohjainen? Huomioi jatkuvat lisenssikustannukset, vähimmäissitoumukset ja kokonaiskustannukset täydellä käyttöönottolaajuudella. |
| TekijäTietoturvan suojatoimet | Mitä kannattaa huomioidaMitä todennus-, salaus- ja käyttöoikeuksien hallintatoimintoja on sisäänrakennettu? Varmista, että työkalu vastaa organisaatiosi tietoturva- ja auditointivaatimuksia. |
| TekijäVaatimustenmukaisuusvaatimukset | Mitä kannattaa huomioidaTukeeko ohjelmisto vaatimustenmukaisuustarpeitasi (PCI, HIPAA, SOC 2)? Kysy vaatimustenmukaisuusraporttien malleista, korjaustiedostojen auditointijäljistä ja ulkoisia auditointeja varten tarvittavista todisteista. |
Mitä Linuxin korjaustiedostojen hallintaohjelmistot ovat?
Linux-päivitysten hallintaohjelmisto automatisoi päivitysten ja tietoturvakorjausten tunnistamisen, käyttöönoton ja seurannan Linux-järjestelmissä. Näiden työkalujen avulla tiimisi voi ylläpitää yhdenmukaista tietoturvaa, korjata haavoittuvuuksia ja hallita vaatimustenmukaisuusvaatimuksia eri Linux-jakeluissa keskitetystä hallintapaneelista. Päivitysten hallintaohjelmisto on suunniteltu sopimaan erilaisiin infrastruktuuriympäristöihin ja tukemaan kaikkea paikallisista palvelimista pilvi- ja hybridiympäristöihin.
Linux-päivitysten hallintaohjelmiston ominaisuudet
Kun valitset Linux-päivitysten hallintaohjelmistoa, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- Tuki useille jakeluille: Hallitse useiden tärkeimpien Linux-jakeluiden päivityksiä samasta hallintapaneelista, mikä vähentää sekalaisia ympäristöjä hallinnoivien tiimien työmäärää.
- Automaattinen päivitysten käyttöönotto: Tunnista, lataa ja asenna päivitykset nopeasti ilman manuaalisia toimenpiteitä, jotta järjestelmät pysyvät ajan tasalla ja suojattuina.
- CVE-haavoittuvuuksien priorisointi: Yhdistä korjaukset tiettyihin CVE-tunnisteisiin ja priorisoi päivitysten käyttöönotto haavoittuvuuksien vakavuuden perusteella tietoturvan ja vaatimustenmukaisuuden parantamiseksi.
- Huoltoikkunoiden ajoitus: Määritä mukautettavat huoltoikkunat päivityksiä ja automaattisia uudelleenkäynnistyksiä varten, jotta tuotantokuormitukseen kohdistuvat vaikutukset jäävät mahdollisimman vähäisiksi.
- Päivitysten vaatimustenmukaisuusraportointi: Luo hallintapaneeleja ja raportteja, jotka näyttävät päivitysten tilan, historian ja auditointilokit sisäisiä tarkastuksia tai sääntelyyn liittyviä vaatimustenmukaisuustarkistuksia varten.
- Kolmansien osapuolten pakettien päivittäminen: Päivitä käyttöjärjestelmään kuulumattomia paketteja, kuten NGINX-, PostgreSQL- tai Docker-ohjelmistovarastoja, tavallisten järjestelmäpäivitysten yhteydessä.
- Palautusominaisuus: Palauta järjestelmän aiempi tila, jos päivitys aiheuttaa ongelmia, käyttämällä vedoksiin perustuvia tai tapahtumapohjaisia palautusominaisuuksia.
- Agenttipohjainen tai agentiton kattavuus: Valitse agenttipohjainen käyttöönotto tarkempaa hallintaa varten tai agentittomat menetelmät (SSH) hajautettujen isäntien nopeaan kattamiseen.
- API-integraatiot: Yhdistä ohjelmisto ITSM-, valvonta- tai automaatiotyökaluihin työnkulkujen synkronoimiseksi, ilmoitusten käynnistämiseksi tai päivitysten hyväksymisprosessien automatisoimiseksi.
- Roolipohjainen pääsynhallinta (RBAC): Määritä tiimin jäsenille yksityiskohtaiset käyttöoikeudet ja rajoita sitä, kuka voi ajoittaa, hyväksyä tai ottaa päivityksiä käyttöön järjestelmissä.
Linux-päivitysten hallintaohjelmiston hyödyt
Linux-päivitysten hallintaohjelmiston käyttöönotto tarjoaa tiimillesi ja yrityksellesi useita hyötyjä. Tässä muutamia etuja, joita voit odottaa:
- Parantunut tietoturvan taso: Automaattinen haavoittuvuuksien tunnistaminen ja korjaaminen auttavat sulkemaan aukot nopeasti ennen kuin hyökkääjät voivat hyödyntää tunnettuja CVE-haavoittuvuuksia.
- Yhdenmukainen vaatimustenmukaisuus: Sisäänrakennettu raportointi ja auditointilokit helpottavat sääntelyvaatimusten täyttämisen osoittamista esimerkiksi PCI-, HIPAA- tai SOC 2 -viitekehysten mukaisesti.
- Manuaalisen työn väheneminen: Automaatio ja ajoitus poistavat tarpeen suorittaa työläitä ja toistuvia päivitystehtäviä suurissa palvelinympäristöissä.
- Seisokkien minimointi: Huoltoikkunoiden hallinta ja ytimen reaaliaikaiset päivitysominaisuudet antavat tiimillesi mahdollisuuden päivittää kriittisiä järjestelmiä niin, että toimintaan kohdistuu vain vähän tai ei lainkaan häiriöitä.
- Laaja ympäristökattavuus: Hallitse päivityksiä keskitetysti pilvi-, paikallisissa ja hybridiympäristöissä ja tue useita Linux-jakeluja ja päätelaitteita.
- Nopeampi häiriötilanteisiin reagointi: Integroitu CVE-tunnisteiden yhdistäminen ja priorisointi mahdollistavat nopeamman korjaamisen, kun uusia haavoittuvuuksia löydetään.
- Tarkka hallinta ja näkyvyys: Roolipohjaiset käyttöoikeudet ja yksityiskohtaiset hallintapaneelit auttavat hallitsemaan käyttöoikeuksia, seuraamaan edistymistä ja pitämään sidosryhmät ajan tasalla.
Linux-päivitysten hallintaohjelmiston kustannukset ja hinnoittelu
Linux-päivitysten hallintaohjelmiston valinta edellyttää saatavilla olevien hinnoittelumallien ja palvelupakettien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla olevassa taulukossa esitetään Linux-päivitysten hallintaohjelmistoratkaisujen yleiset palvelupaketit, niiden keskimääräiset hinnat ja tyypillisesti sisältämät ominaisuudet:
Linux-päivitysten hallintaohjelmiston palvelupakettien vertailutaulukko
| Palvelupaketin tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Palvelupaketin tyyppiIlmainen palvelupaketti | Keskimääräinen hinta$0 | Yleiset ominaisuudetPerustason päivitykset rajatulle määrälle isäntiä, manuaaliset päivitykset ja yhteisötuki. |
| Palvelupaketin tyyppiHenkilökohtainen palvelupaketti | Keskimääräinen hinta$5-$15/palvelin/kuukausi | Yleiset ominaisuudetAutomaattiset päivitykset, tuki useille Linux-jakeluille, perustason vaatimustenmukaisuusraportit ja sähköposti-ilmoitukset. |
| Palvelupaketin tyyppiYrityspalvelupaketti | Keskimääräinen hinta$20-$40/palvelin/kuukausi | Yleiset ominaisuudetEdistynyt ajoitus, kolmansien osapuolten pakettien päivittäminen, CVE-haavoittuvuuksien priorisointi, API-käyttöoikeus ja vakiotuki. |
| Palvelupaketin tyyppiSuuryrityspalvelupaketti | Keskimääräinen hinta$50-$100/palvelin/kuukausi | Yleiset ominaisuudetRoolipohjaiset käyttöoikeudet, vaatimustenmukaisuuden auditointityökalut, ytimen reaaliaikaiset päivitykset, ympärivuorokautinen premium-tuki ja integraatiot ITSM-työkaluihin. |
Linuxin korjaustiedon hallintaohjelmiston usein kysytyt kysymykset
Tässä on vastauksia yleisiin Linuxin korjaustiedon hallintaohjelmistoja koskeviin kysymyksiin:
Miten Linuxin korjaustiedon hallintaohjelmisto auttaa tietoturvassa?
Linuxin korjaustiedon hallintaohjelmisto automatisoi tietoturvapäivitysten tunnistamisen ja asentamisen koko IT-infrastruktuuriin, mikä vahvistaa päätelaitteiden tietoturvaa ja haavoittuvuuksien hallintaa. Manuaalisen korjaustiedon asentamisen korvaaminen automaattisilla tietoturvakorjauksilla vähentää altistumista ja suojaa järjestelmiä tietomurroilta. Samalla tiimisi voi ottaa käyttöön kiireelliset tietoturvapäivitykset ja reagoida nopeasti uusiin CVE-haavoittuvuuksiin.
Voinko hallita useita Linux-jakeluversioita yhdestä työkalusta?
Kyllä. Alustat tukevat jakeluversioita, kuten Ubuntua, Red Hat Enterprise Linuxia, Debiania, SUSEa ja Oracle Linuxia, käyttämällä alkuperäisiä paketinhallintaohjelmia, kuten dnf:ää tai zypperiä. Monet työkalut toimivat RMM- tai yhtenäisen päätelaitteiden hallinnan ratkaisuna, jonka avulla voit hallita käyttöönoton käytäntöjä, ajoittaa korjaustiedon hallinnan käytäntösääntöjä ja hallita päivityksiä eri ympäristöissä yhdestä näkymästä.
Mitä raportointiominaisuuksia voin odottaa?
Voit odottaa vaatimustenmukaisuuden koontinäyttöjä, tarkastuslokeja ja mukautettavia raportteja, jotka näyttävät koko laitekannan korjaustietojen vaatimustenmukaisuuden. Näiden ominaisuuksien avulla voit valmistautua tietoturvatarkastukseen, seurata omaisuudenhallinnan kokonaisuutta, tukea sääntelyvaatimusten täyttämistä ja tarjota johdolle sekä tietoturvatiimeille täyden läpinäkyvyyden.
Onko korjaustiedon asentaminen ilman agenttia mahdollista näillä työkaluilla?
Kyllä. Monet ratkaisut tarjoavat agentittoman korjaustiedon asentamisen SSH-yhteyksien ja etäkäytön avulla, mikä yksinkertaistaa käyttöönottoa ja poistaa tarpeen mukautetuille komentosarjoille. Paikallisten agenttien asentaminen voi kuitenkin tarjota syvällisempää näkyvyyttä järjestelmään, paremman yhteensopivuuden PSA-alustan kanssa ja joustavampaa automaatiota monimutkaisissa verkkoympäristöissä.
Millaista tukea toimittajat yleensä tarjoavat?
Toimittajat tarjoavat usein useita tukitasoja. Ilmaisilla sopimuksilla tuki voi ulottua yhteisöfoorumeista ja dokumentaatiosta aina ympärivuorokautiseen premium-tukeen ja yritysasiakkaille nimettyihin asiakkuuspäälliköihin. Varmista aina käytettävissä olevat yhteydenottokanavat ja vastausajat ennen sitoutumista.