

Los 10 mejores programas de seguridad de red de 2026

10 Mejor selección de software de seguridad de redes


Proteger la red es uno de los desafíos más difíciles a los que se enfrentan las organizaciones. Los ciberataques son cada vez más sofisticados, ya se trate de malware, phishing o brechas dirigidas, y hasta una sola vulnerabilidad puede tener consecuencias devastadoras. Si has tenido dificultades como proteger datos confidenciales, gestionar sistemas de TI extensos o adelantarte a nuevas amenazas, sabes lo importante que es contar con un software de seguridad de redes fiable.
Las herramientas de seguridad de redes adecuadas hacen mucho más que bloquear el acceso no autorizado: supervisan activamente las vulnerabilidades, previenen las brechas y te dan la confianza de que tus sistemas están protegidos. A lo largo de los años, he trabajado con una amplia variedad de soluciones de seguridad en distintos sectores, ayudando a los equipos a pasar de la resolución reactiva de problemas a una defensa proactiva. En esta guía, he evaluado los mejores programas de seguridad de redes y he desglosado sus características y puntos fuertes para ayudarte a elegir el que mejor se adapte a tu entorno específico.
Por qué confiar en nuestras reseñas de software
Llevamos probando y revisando software desde 2023. Como líderes tecnológicos, sabemos lo crítico y difícil que es tomar la decisión correcta al seleccionar software.
Invertimos en una investigación profunda para ayudar a nuestra audiencia a tomar mejores decisiones de compra de software. Hemos probado más de 2,000 herramientas para diferentes casos de uso tecnológicos y escrito más de 1,000 reseñas de software exhaustivas. Descubre cómo mantenemos la transparencia y nuestra metodología de revisión de software.
Resumen del mejor software de seguridad de redes
Esta tabla comparativa resume los detalles de precios de mis principales selecciones de software de seguridad de redes para ayudarte a encontrar la mejor opción para tu presupuesto y las necesidades de tu empresa.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Mejor para la investigación remota de incidentes | Prueba gratuita disponible | Desde $59.99/dispositivo (facturado anualmente) | Website | |
| 2 | Ideal para acceso de confianza cero | Prueba gratuita de 14 días + demostración gratuita disponible | Desde $7/usuario/mes (facturación anual) | Website | |
| 3 | Ideal para implementaciones en equipos globales | Plan gratuito disponible | Desde $5/usuario/mes (facturado anualmente) | Website | |
| 4 | Ideal para seguridad DNS y caza de amenazas | Prueba gratuita + demostración gratuita disponible | Precio a consultar | Website | |
| 5 | Ideal para alertas de red en tiempo real | Prueba gratuita de 30 días + demostración gratuita disponible | Desde $10/mes (facturado anualmente) | Website | |
| 6 | Mejor para acceso seguro a la red | Prueba gratuita de 30 días | $8/user/month | Website | |
| 7 | Mejor para usuarios individuales y entornos domésticos | Prueba gratuita de 30 días | $4.17/user/month | Website | |
| 8 | Ideal para escaneo exhaustivo de vulnerabilidades | Demostración gratuita disponible | Desde $69/mes | Website | |
| 9 | Ideal para análisis continuos | Prueba gratuita de 30 días | Desde $119.99/año (facturado anualmente) | Website | |
| 10 | La mejor opción para soluciones de seguridad de red personalizadas | plan gratuito disponible | precios bajo consulta | Website |
Opiniones sobre el mejor software de seguridad de redes
A continuación, explicaré las características, integraciones y precios de cada herramienta para que puedas elegir la solución que se ajuste a tus necesidades de seguridad de redes.

Mejor para la investigación remota de incidentes

CrowdStrike Falcon reúne antivirus de próxima generación, EDR, XDR, inteligencia de amenazas y gestión de firewall en una única plataforma de seguridad nativa en la nube para la protección de endpoints y redes empresariales.
¿Para Quién es CrowdStrike Falcon?
CrowdStrike Falcon es ideal para equipos de seguridad de empresas medianas a grandes que necesitan una plataforma unificada para gestionar la detección de endpoints, respuesta y visibilidad ante amenazas a gran escala.
Por Qué Elegí CrowdStrike Falcon
Elegí CrowdStrike Falcon como uno de los mejores para la investigación de incidentes remotos de forma rápida, gracias a su capacidad de Respuesta en Tiempo Real (RTR). Desde la consola Falcon, puedo conectarme directamente a cualquier host afectado con Windows, macOS o Linux y ejecutar comandos para obtener los procesos en ejecución, inspeccionar la actividad de red o realizar volcados de memoria, todo sin necesidad de contacto físico con la máquina. También puedo eliminar procesos sospechosos o borrar archivos maliciosos al instante, lo cual es crucial cuando el tiempo promedio de irrupción de los adversarios ronda los 79 minutos. Los scripts integrados en Falcon, creados por los propios expertos de CrowdStrike, añaden otra capa de profundidad a las investigaciones en tiempo real.
Características Clave de CrowdStrike Falcon
- Gestión de Firewall Falcon: Impone políticas de firewall basadas en el host para endpoints Windows y macOS desde una consola centralizada.
- Detección de Indicadores de Ataque (IoA): Señala comportamientos maliciosos en tiempo real utilizando patrones conductuales en lugar de depender de firmas conocidas.
- Threat Graph: Correlaciona eventos de seguridad en una base de datos nativa en la nube para identificar patrones activos de ataque en todo tu entorno.
- Gestión de Exposición Falcon: Descubre y prioriza vulnerabilidades en endpoints y activos de red de manera continua.
Integraciones de CrowdStrike Falcon
CrowdStrike ofrece 389 aplicaciones e integraciones de 166 socios a través del CrowdStrike Marketplace, incluidos socios como Okta, Zscaler y Palo Alto Networks, así como Splunk, ServiceNow, AWS, Jira y Microsoft Sentinel. Existe una API disponible para integraciones personalizadas.
Pros and Cons
Pros:
- 100% de detección en evaluaciones MITRE ATT&CK
- Trazabilidad completa de la cadena de procesos para investigaciones
- Firewall de host integrado y segmentación de red
Cons:
- Dependiente de la nube, con protección offline débil
- Los módulos complementarios aumentan el costo total de licencias

Ideal para acceso de confianza cero

NordLayer es una plataforma de seguridad de red basada en la nube diseñada para empresas, que proporciona acceso seguro a los recursos corporativos y protege los datos sensibles.
Por qué elegí NordLayer: Me gusta su implementación de Acceso a la Red de Confianza Cero (ZTNA). Este enfoque garantiza que solo los usuarios autorizados puedan acceder a recursos específicos, minimizando el riesgo de accesos no autorizados. Otra característica destacada son las medidas de protección contra amenazas de NordLayer. Incluye herramientas como el filtrado DNS y la protección web para evitar el acceso a sitios web maliciosos, protegiendo a tu equipo de posibles amenazas en línea.
Características y integraciones destacadas de NordLayer:
Las características destacadas incluyen autenticación multifactor, que añade una capa extra de seguridad al requerir que los usuarios proporcionen múltiples formas de verificación antes de acceder a los recursos de la empresa. Además, NordLayer ofrece un firewall en la nube que monitorea y controla el tráfico de red entrante y saliente según reglas de seguridad predeterminadas, proporcionando una barrera contra amenazas potenciales. La plataforma también admite conexiones de sitio a sitio, permitiendo la comunicación segura entre diferentes ubicaciones de oficinas o redes.
Las integraciones incluyen Entra ID, Okta, OneLogin, JumpCloud, Google Workspace, Google Cloud, IBM Cloud y AWS.
Pros and Cons
Pros:
- Utiliza un marco de confianza cero
- Medidas de seguridad como cifrado AES-256 y autenticación multifactor
- Ofrece sólido soporte VPN
Cons:
- El número de ubicaciones de servidores podría ampliarse
- La configuración del servidor puede ser compleja
New Product Updates from NordLayer
NordLayer Adds Dynamic IP Support for Sites
NordLayer Sites now support remote locations without a static public IP, letting admins use 0.0.0.0 where needed for simpler configuration. This makes site-to-site connectivity easier for branches using broadband, LTE, or other dynamic connections. For more information, visit NordLayer’s official site.
 .

Twingate
Ideal para implementaciones en equipos globales

Twingate es una plataforma de seguridad de red de confianza cero centrada en asegurar el acceso remoto, la segmentación de recursos, la integración de identidades y el acceso basado en políticas para equipos distribuidos.
¿Para quién es mejor Twingate?
Twingate es ideal para equipos de TI y seguridad que gestionan fuerzas de trabajo remotas o distribuidas y que necesitan alejarse de los modelos de acceso tradicionales basados en VPN.
Por qué elegí Twingate
He incluido Twingate entre mis principales elecciones porque se implementa sin requerir cambios en el cortafuegos ni puertos de entrada abiertos. No hay hardware para instalar, y mi equipo puede poner en marcha un relé en menos de 30 minutos usando los conectores basados en Docker de Twingate. Para implementaciones globales, esa rapidez es clave, especialmente cuando se integran contratistas u oficinas remotas en varias regiones simultáneamente.
Principales características de Twingate
- Controles de acceso de confianza cero: Twingate aplica políticas de mínimo privilegio para que los usuarios solo accedan a los recursos específicos para los que están autorizados.
- Túnel dividido: Solo el tráfico relevante pasa por Twingate, manteniendo el resto del tráfico de internet en la conexión local del usuario.
- Verificaciones del estado de los dispositivos: Hace cumplir políticas de acceso según el estado de seguridad del dispositivo, como la versión del sistema operativo o el estado de la protección del endpoint.
- Registro de actividad: Registra los eventos de acceso de los usuarios a todos los recursos con bitácoras detalladas para auditorías y revisiones de incidentes.
Integraciones de Twingate
Twingate ofrece integraciones nativas con Okta, Azure Active Directory, Google Workspace, OneLogin y JumpCloud. Admite la provisión automática de usuarios mediante SCIM y proporciona una API para integraciones personalizadas.
Pros and Cons
Pros:
- Integración nativa con Okta, Google y Azure AD
- Túneles cifrados punto a punto para baja latencia
- Provisionamiento automático de usuarios con soporte SCIM
Cons:
- Las verificaciones avanzadas del estado de los dispositivos requieren niveles superiores
- Algunas funciones de auditoría no están disponibles en todos los planes
New Product Updates from Twingate

Twingate protects internal web apps with policy-based access and gateway controls.
Twingate adds a Helpdesk admin role with limited Admin Console access, MFA resets, device verification, and trusted serial number management. The new role helps support teams troubleshoot user and device issues without granting full administrative access. For more information, visit Twingate’s official site.
 .


En el ámbito de la ciberseguridad, Heimdal ofrece una plataforma versátil diseñada para satisfacer las demandas de las empresas que buscan proteger sus entornos de red. Con un conjunto integral de características, resulta atractiva para industrias que van desde la salud hasta la educación, con el objetivo de abordar desafíos como el acceso no autorizado, las filtraciones de datos y el cumplimiento de normativas como ISO 27001 y HIPAA. Para quienes priorizan una solución que integre seguridad DNS, caza de amenazas y protección de endpoints, Heimdal destaca como una opción convincente.
Por qué elegí Heimdal
Elegí Heimdal por su enfoque único en la seguridad de red, especialmente por su combinación de seguridad DNS y capacidades de caza de amenazas. Estas funciones permiten que su equipo se adelante a las amenazas potenciales, al interceptar y analizar en tiempo real la actividad de red sospechosa. Además, la plataforma de Detección y Respuesta Extendida (XDR) de Heimdal brinda una detección de amenazas mejorada en múltiples entornos, ofreciendo una visión completa del estado de seguridad de su red. Para las organizaciones que necesitan garantizar el cumplimiento normativo y proteger datos sensibles, los servicios gestionados de Heimdal ofrecen soporte 24/7 para mantener una seguridad robusta.
Características clave de Heimdal
Además de sus funciones destacadas, Heimdal ofrece funcionalidades adicionales que refuerzan sus capacidades de seguridad de red.
- Gestión de vulnerabilidades: Automatiza el proceso de identificar y abordar vulnerabilidades dentro de su red, reduciendo el riesgo de explotación.
- Gestión unificada de endpoints: Proporciona herramientas para el acceso remoto al escritorio y gestión de accesos privilegiados, asegurando un control seguro sobre los dispositivos endpoint.
- Seguridad de correo electrónico y colaboración: Protege contra amenazas y fraudes por correo electrónico, resguardando los canales de comunicación frente a ataques de phishing.
- Protección contra cifrado de ransomware: Ofrece protección avanzada frente a amenazas de ransomware, impidiendo el cifrado no autorizado de datos.
Integraciones de Heimdal
Actualmente, Heimdal no menciona integraciones nativas; sin embargo, la plataforma admite integraciones personalizadas basadas en API.
Pros and Cons
Pros:
- Automatiza el parchado en todos los endpoints
- Detección sólida de vulnerabilidades y amenazas
- Visibilidad detallada de activos y licencias
Cons:
- No hay integraciones nativas disponibles
- La interfaz requiere tiempo de aprendizaje inicial

Site24x7
Ideal para alertas de red en tiempo real

Site24x7 es una herramienta de monitoreo de red basada en la nube diseñada para ayudarte a supervisar la salud y el rendimiento de tu infraestructura de red. Ofrece visibilidad sobre varios componentes de la red, incluidos dispositivos, interfaces y patrones de tráfico.
Por qué elegí Site24x7: Elegí Site24x7 porque incluye varias funciones que apoyan directamente los esfuerzos de seguridad de red. Su gestión de configuración de red te permite detectar cambios no autorizados en los dispositivos y mantener el cumplimiento de las políticas de seguridad, ayudando a prevenir malas configuraciones que podrían ser explotadas. Las herramientas de análisis de tráfico, que admiten NetFlow, sFlow y J-Flow, te brindan visibilidad sobre el uso de ancho de banda y sobre posibles actividades maliciosas al resaltar anomalías en el tráfico.
Funciones destacadas e integraciones de Site24x7:
Las funciones destacadas incluyen alertas en tiempo real que aseguran que recibas notificaciones inmediatas de cambios o amenazas en toda tu infraestructura. La herramienta también ofrece auditorías de cumplimiento automatizadas, revisando continuamente tus dispositivos de red conforme a los estándares de la industria y las políticas internas para asegurar la adherencia.
Las integraciones incluyen AWS, Microsoft Azure, Google Cloud Platform, VMware, Amazon EventBridge, Zoho Analytics, Moogsoft, Jira, ConnectWise, PagerDuty, Microsoft Teams y Slack.
Pros and Cons
Pros:
- Capacidades completas de monitoreo de red
- Alertas en tiempo real para detección inmediata de problemas
- Auditorías de cumplimiento automatizadas
Cons:
- Carece de funciones de seguridad más robustas, como la detección de amenazas
- El exceso de alertas puede ser abrumador para los usuarios
New Product Updates from Site24x7
Site24x7 Adds Cloud Resources Dashboard and ECS Failure Alerts
Site24x7 introduces a Cloud Resources dashboard and new Amazon ECS failure alerts. These updates improve cloud visibility and help teams catch service issues earlier. For more information, visit Site24x7’s official site.
 .

Mejor para acceso seguro a la red

Perimeter 81 es un software de seguridad de red enfocado en el acceso remoto seguro y la seguridad en la nube. Ofrece una VPN segura, autenticación multifactor y segmentación de red para proteger a los trabajadores remotos y los recursos en la nube.
Por qué elegí Perimeter 81: Elegí Perimeter 81 por su arquitectura de red de confianza cero y controles de acceso granulares, lo que me garantiza una conectividad segura para la fuerza laboral distribuida. El diseño centrado en el usuario y la integración fluida con la infraestructura existente han simplificado el proceso de acceso remoto, permitiendo a los empleados trabajar de manera segura desde cualquier lugar.
Funciones destacadas e integraciones de Perimeter 81:
Funciones destacadas que me parecieron útiles incluyen el acceso seguro a la red y un diseño centrado en el usuario que prioriza la facilidad de uso y accesibilidad. Cuenta con una Perímetro Definido por Software (SDP) y arquitectura de Acceso a la Red de Confianza Cero (ZTNA), que reduce drásticamente el riesgo de acceso no autorizado y fortalece la seguridad general de la red, permitiendo a los usuarios aprobados conectarse de forma segura. Perimeter 81 también ofrece gestión de dispositivos, inspección de tráfico y puertas de enlace web seguras.
Integraciones incluyen integración nativa con proveedores de identidad populares (por ejemplo, Active Directory, Azure AD, Okta) y proveedores de nube (por ejemplo, AWS, Azure)
Pros and Cons
Pros:
- Proporciona acceso seguro a recursos locales y en la nube desde cualquier lugar
- Gestión centralizada y aplicación de políticas
- Ofrece control granular de acceso y capacidades de auditoría
Cons:
- Opciones limitadas de personalización para protocolos y configuraciones de VPN
- La integración con algunos sistemas heredados puede requerir configuración adicional

Mejor para usuarios individuales y entornos domésticos

ESET Internet Security ofrece soluciones integrales con funciones como detección avanzada de amenazas, firewall, anti-phishing y navegación segura. Su diseño ligero y eficiente lo convierte en una opción fiable para protegerse contra amenazas cibernéticas.
Por qué elegí ESET Internet Security: Considero que esta herramienta es la mejor para usuarios individuales y entornos domésticos porque ofrece protección integral, incluido firewall, análisis de correo electrónico y navegación web para hasta 10 de tus dispositivos. ESET también tiene una larga trayectoria en la industria de la ciberseguridad, conocida por sus soluciones consistentes y fiables en múltiples plataformas y dispositivos.
Características y compatibilidades destacadas de ESET Internet Security:
Las funciones que más valoré en ESET Internet Security incluyen un Sistema de Control de Dispositivos que te permite elegir los dispositivos que pueden conectarse a tu PC. También me gustó cómo el Inspector de Red me permitió monitorizar mi red recibiendo notificaciones cuando se conectan nuevos dispositivos no registrados. ESET también ofrece detección avanzada de amenazas, protección del firewall, escudo contra ransomware, anti-phishing, anti-spam y protección de pagos seguros para crear un entorno de navegación seguro al comprar o realizar operaciones bancarias en línea.
Compatibilidades incluyen Splunk, ServiceNow, Cisco Umbrella, IBM QRadar, McAfee ePO y SolarWinds MSP RMM. También se integra de forma nativa con otras tecnologías de ESET, incluyendo VPN Segura, Anti-Theft, SysInspector, Autenticación Segura y Cloud Administrator.
Pros and Cons
Pros:
- Ofrece funciones antirrobo para dispositivos robados
- Excelente aplicación de seguridad móvil para Android
- Impacto mínimo en el rendimiento del sistema
Cons:
- Sin soporte para iOS
- La protección multidispositivo es costosa
Ideal para escaneo exhaustivo de vulnerabilidades
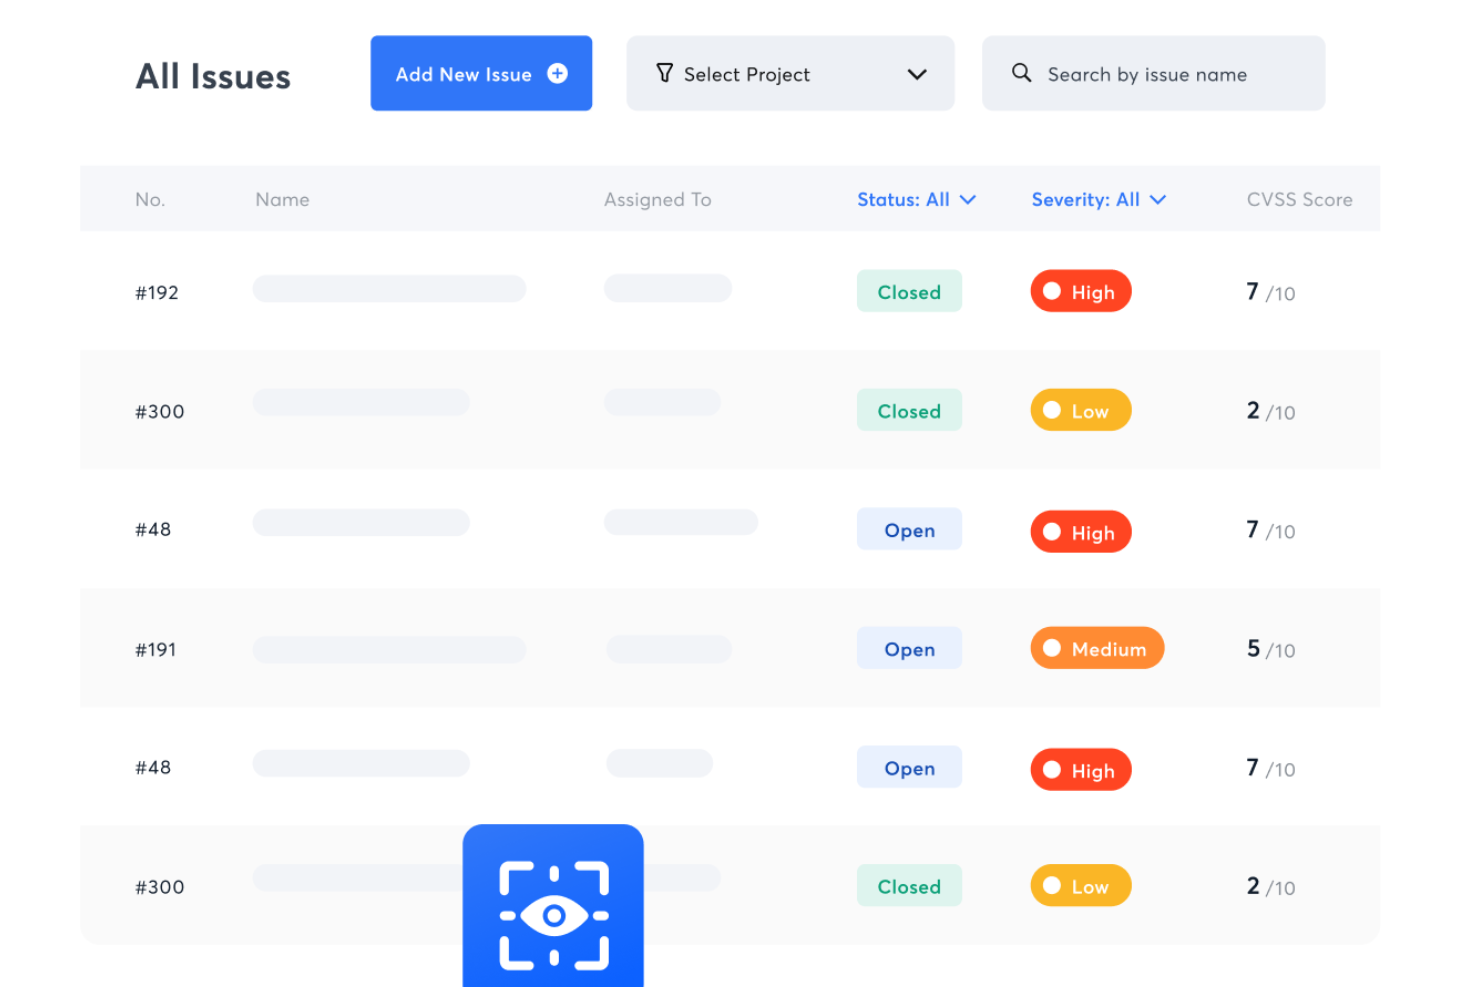
Astra Pentest es una herramienta de seguridad integral que ofrece pruebas de penetración completas, incluyendo aplicaciones web, seguridad en la nube, aplicaciones móviles, APIs, seguridad de red y blockchain. Ayuda a los usuarios a descubrir vulnerabilidades en su infraestructura utilizando un escáner inteligente y un panel de control fácil de usar.
Por qué elegí Astra Pentest: Me gusta su escáner de vulnerabilidades inteligente, que realiza más de 8,000 pruebas, incluyendo verificaciones de CVEs conocidas, OWASP Top 10 y SANS 25. Esta amplia capacidad de escaneo garantiza que se identifiquen todas las posibles brechas de seguridad, proporcionando un análisis completo de la postura de seguridad. Además, la capacidad del escáner para analizar páginas detrás de pantallas de inicio de sesión y el soporte para aplicaciones web progresivas (PWA) y aplicaciones de una sola página (SPA) lo hacen versátil para diversas pilas tecnológicas.
Características destacadas e integraciones de Astra Pentest:
Características destacadas incluyen capacidades de pentesting manual por expertos en seguridad que complementan los escaneos automatizados al identificar vulnerabilidades de lógica de negocio y otros problemas que las herramientas automáticas pueden pasar por alto. Además, Astra Pentest ofrece funciones de informes inteligentes que brindan visibilidad de los resultados del pentest, ayudando a priorizar y corregir vulnerabilidades según el grado de seguridad y la posible pérdida.
Integraciones incluyen GitLab, GitHub, Bitbucket, Slack, Jira, Microsoft Azure, Jenkins, CircleCI.
Pros and Cons
Pros:
- El panel centralizado ayuda a los usuarios a ver todos sus hallazgos en un solo lugar
- Puede realizar escaneos automáticos y pentesting manual en profundidad
- Interfaz fácil de usar
Cons:
- Potencial de falsos positivos con el escáner automático
- Opciones de personalización limitadas

Norton
Ideal para análisis continuos

Norton está diseñado para cubrir las necesidades de seguridad de red de las pequeñas empresas, ofreciendo una protección amplia para dispositivos y datos sensibles. Se enfoca en defender contra amenazas cibernéticas comunes mientras mantiene los sistemas seguros y operativos. Funciones como la supervisión de amenazas en tiempo real y una VPN segura ayudan a proteger la actividad diaria del negocio y reducen la exposición a riesgos en línea.
Por qué elegí Norton
Elegí Norton principalmente por su protección en tiempo real contra amenazas, un requisito fundamental para una seguridad de red efectiva. Escanea continuamente en busca de malware y ransomware, ayudando a prevenir la pérdida de datos y la vulneración de los sistemas. La VPN segura de Norton añade conexiones cifradas para los miembros del equipo, facilitando el trabajo remoto y en línea de forma segura. Juntas, estas funciones cubren las necesidades de seguridad esenciales para empresas que buscan proteger su red y sus datos.
Principales características de Norton
Además de las características destacadas, Norton ofrece una variedad de funcionalidades para reforzar la infraestructura de seguridad de tu equipo.
- Respaldo en la nube: Proporciona 500 GB de almacenamiento seguro en la nube para proteger los datos críticos del negocio contra pérdidas por robo o fallas.
- Administrador de contraseñas: Ofrece almacenamiento cifrado para credenciales sensibles, garantizando que las contraseñas permanezcan seguras y accesibles solo para usuarios autorizados.
- Supervisión de la web oscura: Te alerta si tu información personal se encuentra en la web oscura, ayudando a prevenir el robo de identidad.
- Actualizador de controladores: Actualiza automáticamente los controladores obsoletos o vulnerables, manteniendo la seguridad y el rendimiento del sistema.
Integraciones de Norton
Norton no ofrece actualmente integraciones nativas.
Pros and Cons
Pros:
- Protección fuerte contra malware en tiempo real
- Incluye seguridad VPN y firewall
- El respaldo en la nube facilita la recuperación de datos
Cons:
- Límite de dispositivos reducido para equipos
- Menos integraciones nativas para empresas

Acunetix
La mejor opción para soluciones de seguridad de red personalizadas

Acunetix es una solución de software de seguridad de red que protege contra amenazas persistentes avanzadas (APT). Emplea algoritmos de aprendizaje automático y análisis basado en el comportamiento para detectar y responder a ciberataques sofisticados.
Por qué elegí Acunetix: Acunetix realmente me impresionó con su escáner de vulnerabilidades y sus soluciones de seguridad de red personalizadas. Al trabajar estrechamente con su equipo, comprendieron los requisitos de mi negocio y me proporcionaron un paquete de seguridad a medida. Desde la gestión del firewall hasta la inteligencia avanzada de amenazas, su experiencia y atención al detalle me ayudaron a fortalecer la seguridad de mi red y mantenerme un paso adelante de las amenazas potenciales.
Funciones destacadas e integraciones de Acunetix:
Funciones destacadas incluyen un enfoque personalizable para cumplir con requisitos empresariales específicos, que abarca respuesta a incidentes, remediación, y gestión de información y eventos de seguridad (SIEM). Esto me permite diseñar una infraestructura de seguridad integral que se ajusta exactamente a mis necesidades particulares y brinda una protección sólida contra amenazas cibernéticas.
Integraciones incluyen integraciones incorporadas con herramientas de terceros como Azure DevOps (Microsoft TFS), JIRA, GitHub y Citrix.
Pros and Cons
Pros:
- Alertas en tiempo real y respuesta automática
- Análisis completo del tráfico de red y visibilidad de las vulnerabilidades potenciales
- Personalizable y escalable para adaptarse a las necesidades de diferentes organizaciones
Cons:
- Puede requerir conocimientos especializados para la configuración e implementación inicial
- El precio puede ser más alto en comparación con otras soluciones de seguridad de red
Otras opciones de software de seguridad de redes
¿Todavía no has encontrado la herramienta de seguridad de redes perfecta para ti? Aquí tienes algunas opciones más que no entraron en mi lista principal, pero que vale la pena considerar para otros usos:
- McAfee+
Mejores servicios integrales de seguridad
- Elastic
Mejor para analítica de seguridad avanzada
- Avira Prime
El mejor para personas y organizaciones centradas en la privacidad
- Webroot
Mejor para la detección de amenazas basada en la nube
- Commvault
Ideal para soluciones sólidas de protección y respaldo de datos
- ManageEngine Log360
Mejor para la gestión centralizada de registros


Cómo Evalúo el Software de Seguridad de Red
Divido mi evaluación en las capacidades básicas que una herramienta debe tener—como IDS/IPS, controles de firewall y soporte de VPN—y los diferenciadores que distinguen a las mejores opciones.
Funcionalidades Básicas (Indispensables para esta Lista)
Cuando selecciono herramientas para mi lista, califico cada una en una escala del 0 (no ofrece la funcionalidad) al 5 (sobresale en esta área) para cada funcionalidad básica que se indica a continuación. Luego, calculo la puntuación total de la herramienta en porcentaje. Cada herramienta debe alcanzar una puntuación mínima total del 75% para ser considerada para inclusión.
- Firewall y Control de Acceso: Evalúo cuán detalladas pueden ser las reglas del firewall—si puedes aplicar microsegmentación entre VLANs o políticas basadas en identidades en zonas de red.
- Detección y Prevención de Intrusiones: El IDS/IPS de cada herramienta debe ir más allá de la simple coincidencia de firmas; busco detección por comportamiento, ajuste personalizado de reglas y flujos de trabajo de bloqueo automático.
- Monitoreo de Amenazas y Analítica: Los paneles en tiempo real y las alertas son importantes, pero también reviso correlación de tráfico, evaluación de amenazas y la capacidad de profundizar en sesiones sospechosas al instante.
- VPN y Conectividad Encriptada: Ya sea túneles IPsec sitio a sitio o VPN SSL de acceso remoto con MFA, evalúo qué tan bien protegen cada herramienta a fuerzas laborales distribuidas e híbridas.
- Malware e Inteligencia de Amenazas: Una buena integración de inteligencia de amenazas implica fuentes actualizadas y capacidades de sandboxing—verifico si las herramientas detectan amenazas emergentes, no solo firmas conocidas.
- Cumplimiento y Reportes de Auditoría: Busco plantillas predefinidas alineadas con marcos como PCI-DSS, HIPAA y GDPR, además de registros de auditoría exportables que simplifican las revisiones regulatorias.
Una vez que tengo una lista de herramientas que cumplen con estos criterios, considero qué distingue a cada plataforma.
Factores Diferenciadores (Qué Distingue a los Proveedores)
Así es como comparo y contrasto diferentes proveedores:
Características Destacadas
La detección de amenazas impulsada por IA es un diferenciador clave. Las herramientas que usan ML para detectar anomalías—como movimientos laterales inusuales fuera de horario—detectan amenazas que los motores basados en firmas pasan por alto. La respuesta automática a incidentes complementa bien esto; busco playbooks que aíslen un endpoint comprometido o bloqueen una IP maliciosa sin intervención humana. También evalúo la cobertura en la nube e híbrida, ya que la mayoría de los equipos ejecutan cargas de trabajo en local, AWS, Azure o GCP. El cumplimiento unificado de políticas en todos esos entornos desde una sola consola ahorra tiempo operativo real.
Más Allá de las Características
El ecosistema de integración importa mucho aquí. Verifico si una herramienta se conecta de forma nativa con tus plataformas SIEM, EDR y IAM—como Splunk, CrowdStrike u Okta—para que los datos de alertas fluyan sin integración manual. Las certificaciones de cumplimiento son otro factor que tengo en cuenta; los proveedores con SOC 2 Tipo II o ISO 27001 reducen la carga durante las auditorías. También evalúo la flexibilidad de implementación, ya que algunos equipos requieren entrega nativa en la nube mientras que otros necesitan dispositivos en local para entornos aislados. El ajuste ideal depende de la realidad de tu infraestructura.
Cómo elegir un software de seguridad de redes
Es fácil perderse entre largas listas de características y complejas estructuras de precios. Para ayudarte a mantener la concentración mientras avanzas en tu proceso específico de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué considerar |
|---|---|
| Escalabilidad | ¿El software crecerá con su negocio? Considere la expansión futura y si la herramienta puede gestionar un aumento en los volúmenes de datos y usuarios sin actualizaciones significativas. |
| Integraciones | ¿Funciona con sus herramientas actuales? Compruebe la compatibilidad con sus sistemas actuales, como CRM, ERP o servicios en la nube, para garantizar un flujo de trabajo fluido. |
| Personalización | ¿Puede adaptarlo a sus necesidades? Busque opciones para ajustar la configuración, los informes y las alertas de acuerdo con sus requisitos operativos específicos. |
| Facilidad de uso | ¿Es fácil de usar? Considere la curva de aprendizaje de su equipo. Una interfaz sencilla puede ahorrar tiempo y reducir los costes de capacitación. |
| Implementación e incorporación | ¿Qué tan rápido puede empezar? Evalúe el tiempo de configuración y los recursos necesarios, incluida la disponibilidad de asistencia durante la fase de transición. Para las empresas con sede en Illinois, trabajar con una empresa de ciberseguridad en Chicago puede proporcionar beneficios presenciales durante la configuración. |
| Coste | ¿Está dentro de su presupuesto? Compare los modelos de precios y esté atento a las tarifas ocultas. Compruebe si hay descuentos para suscripciones anuales o equipos más grandes. |
| Medidas de seguridad | ¿Cumple con sus necesidades de seguridad? Verifique la presencia de cifrado, autenticación multifactor y otras medidas de seguridad para proteger sus datos. |
| Requisitos de cumplimiento | ¿Cumple con los estándares del sector? Asegúrese de que el software cumpla con las normativas pertinentes, como GDPR, HIPAA o PCI DSS, aplicables a su sector. |
¿Qué es el software de seguridad de redes?
El software de seguridad de redes está diseñado para reforzar su infraestructura de TI y mantener seguros los datos confidenciales. Esto se logra mediante herramientas como software antivirus, sistemas de detección y prevención de intrusiones (IDS/IPS), cifrado y protocolos de seguridad. El software de seguridad de redes puede proteger contra amenazas externas como el phishing y el malware, así como contra amenazas que se producen dentro de una red, como el acceso no autorizado a recursos. Las plataformas de gestión unificada de amenazas destacan por ofrecer esta protección integral frente a múltiples vectores de ataque.
Al implementar software de seguridad de redes, los proveedores de servicios, las instituciones y las organizaciones pueden mitigar los riesgos cibernéticos y lograr la detección de amenazas en tiempo real para mantener la fiabilidad de la infraestructura de red. Las organizaciones también deberían considerar un software especializado de auditoría de cortafuegos para garantizar que sus defensas perimetrales estén configuradas correctamente y cumplan con las normativas.
Características
Al seleccionar un software de seguridad de redes, preste atención a las siguientes características clave:
- Detección de intrusiones: Supervisa el tráfico de red en busca de actividades sospechosas y alerta a los administradores sobre posibles amenazas.
- Supervisión de amenazas: Analiza continuamente la red en busca de vulnerabilidades y señales de ciberataques para evitar filtraciones.
- Cifrado: Protege los datos confidenciales codificándolos, lo que garantiza que solo los usuarios autorizados puedan acceder a la información.
- Autenticación multifactor: Requiere varias formas de verificación antes de conceder el acceso, lo que mejora la seguridad al reducir los inicios de sesión no autorizados.
- Gestión del cumplimiento: Ayuda a las organizaciones a cumplir con las normativas del sector, como GDPR o HIPAA, mediante los controles de seguridad necesarios.
- Análisis en tiempo real: Ofrece información inmediata sobre la actividad de la red, lo que permite responder rápidamente a posibles incidentes de seguridad.
- Respuesta automatizada a incidentes: Proporciona acciones automatizadas para mitigar las amenazas, minimizando los daños y el tiempo de inactividad.
- Capacidades de integración: Garantiza la compatibilidad con herramientas de defensa existentes, como el software de seguridad de Internet, facilitando una estrategia de seguridad cohesionada.
- Alertas personalizables: Permite a los usuarios establecer criterios específicos para las alertas, garantizando que reciban notificaciones relevantes y oportunas.
- Interfaz fácil de usar: Simplifica la gestión y la supervisión de la seguridad de la red, reduciendo la curva de aprendizaje de los equipos de TI.
Beneficios
La implementación de software de seguridad de redes proporciona varios beneficios para su equipo y su empresa. Estos son algunos de los que puede esperar:
- Protección de datos mejorada: El cifrado y la autenticación multifactor ayudan a mantener los datos confidenciales seguros frente al acceso no autorizado.
- Gestión proactiva de amenazas: La detección de intrusiones y la supervisión de amenazas del software de firewall permiten identificar y mitigar posibles amenazas en una fase temprana.
- Cumplimiento normativo: Las funciones de gestión del cumplimiento ayudan a cumplir los estándares del sector, reduciendo el riesgo de sanciones legales.
- Menor tiempo de inactividad: La respuesta automatizada ante incidentes minimiza el impacto de las brechas de seguridad y garantiza la continuidad del negocio.
- Mejor toma de decisiones: Los análisis en tiempo real proporcionan información sobre la actividad de la red, lo que permite tomar decisiones fundamentadas sobre las estrategias de seguridad.
- Operaciones optimizadas: Las capacidades de integración garantizan que el software funcione correctamente con los sistemas existentes, simplificando la gestión general de la red.
- Mayor confianza de los usuarios: Una interfaz fácil de usar facilita que los equipos de TI gestionen la seguridad y aumenta su confianza en su capacidad para proteger la red.
Costes y precios
Para seleccionar un software de seguridad de redes es necesario comprender los distintos modelos de precios y planes disponibles. Los costes varían en función de las funciones, el tamaño del equipo, los complementos y otros factores. La siguiente tabla resume los planes habituales, sus precios medios y las funciones que suelen incluir las soluciones de software de seguridad de redes:
Tabla comparativa de planes de software de seguridad de redes
| Tipo de plan | Precio medio | Funciones habituales |
|---|---|---|
| Plan gratuito | $0 | Supervisión básica de amenazas, asistencia limitada y acceso a la comunidad. |
| Plan personal | $5-$25/usuario/mes | Detección de amenazas, cifrado básico e integraciones limitadas. |
| Plan empresarial | $30-$75/usuario/mes | Gestión avanzada de amenazas, autenticación multifactor y herramientas de cumplimiento. |
| Plan empresarial avanzado | $100-$200/usuario/mes | Cifrado completo, respuesta automatizada ante incidentes y asistencia especializada. |
Preguntas frecuentes
Estas son algunas preguntas frecuentes sobre el software de seguridad de redes que puedes consultar para tomar una decisión más práctica y adaptada a tus necesidades de seguridad:
¿Cómo funciona el software de seguridad de redes?
¿Cuál es la diferencia entre el software de seguridad de redes y el software de respuesta ante incidentes?
¿Cuáles son los principios fundamentales de la seguridad de redes?
Qué sigue:
Si estás investigando software de seguridad de redes, contacta gratuitamente con un asesor de SoftwareSelect para recibir recomendaciones.
Rellenarás un formulario y mantendrás una breve conversación en la que analizarán los detalles de tus necesidades. Después recibirás una lista de software preseleccionado para revisar. También te ayudarán durante todo el proceso de compra, incluidas las negociaciones de precios.