

Las mejores herramientas automatizadas de revisión de código ayudan a los equipos a detectar defectos en una fase temprana, aplicar estándares de codificación, reducir el trabajo repetido y mejorar la calidad general del código antes de que los cambios lleguen a producción. Estas herramientas proporcionan comentarios coherentes durante el desarrollo, de modo que los problemas se solucionan sin ralentizar la entrega.
Los equipos suelen recurrir a herramientas automatizadas de revisión de código cuando las revisiones manuales pasan por alto errores, los comentarios incoherentes ralentizan las solicitudes de incorporación de cambios o las brechas de seguridad pasan desapercibidas en bases de código en crecimiento. Problemas como las aprobaciones retrasadas, la calidad desigual del código y el aumento de la deuda técnica dificultan la colaboración entre desarrolladores y revisores.
Con más de 20 años de experiencia en el sector como director de tecnología, he probado y analizado docenas de herramientas automatizadas de revisión de código en entornos reales para evaluar su precisión, integraciones y facilidad de uso. Esta guía destaca las principales herramientas automatizadas de revisión de código que permiten realizar revisiones más rápidas, mantener una mayor coherencia del código y ofrecer versiones más seguras. Cada análisis abarca las funciones, las ventajas y desventajas, y los casos de uso más adecuados para ayudarte a elegir la herramienta correcta.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa: herramientas automatizadas de revisión de código
Esta tabla comparativa resume los detalles de precios de mi selección de las mejores herramientas automatizadas de revisión de código.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Ideal para revisiones de código automatizadas centradas en la seguridad | 4.3 out of 5 | $350/mes Plan gratuito disponible | Book Demo |
Ideal para análisis de código fuente en las instalaciones | 4.7 out of 5 | $1000/desarrollador/año Demostración gratuita disponible | Website |
Ideal para correcciones de código con tecnología de IA | 4.4 out of 5 | Precio bajo solicitud Prueba gratuita disponible | Website |
Ideal para reducir falsos positivos | 4.5 out of 5 | $200/mes Plan gratuito disponible | Book Demo |
4.4 out of 5 | $24/usuario/mes Prueba gratuita de 14 días + plan gratuito disponible | Website | |
Mejor para análisis de código en tiempo real | Not rated | $24/usuario/mes Prueba gratuita de 14 días + demo gratis disponible | Website |
Ideal para detectar errores en Java | Not rated | Gratis para usar | Website |
Ideal para controles de seguridad | Not rated | Precio a consultar Demostración gratuita disponible | Website |
Mejor para métricas de mantenibilidad | Not rated | Precio a consultar Consulta gratuita disponible | Website |
Ideal para el flujo de trabajo de revisión de código | Not rated | $18,000/año Prueba gratuita de 30 días | Website |


Análisis de las mejores herramientas automatizadas de revisión de código
A continuación encontrarás mis resúmenes detallados de las mejores herramientas automatizadas de revisión de código que llegaron a mi lista. Mis análisis ofrecen una visión detallada de las funciones clave, las ventajas y desventajas, las integraciones y los casos de uso ideales de cada herramienta para ayudarte a encontrar la más adecuada para ti.
 Ideal para revisiones de código automatizadas centradas en la seguridad
- Plan gratuito disponible
- Desde $350/mes
Visit WebsiteCustomer Rating:4.3/5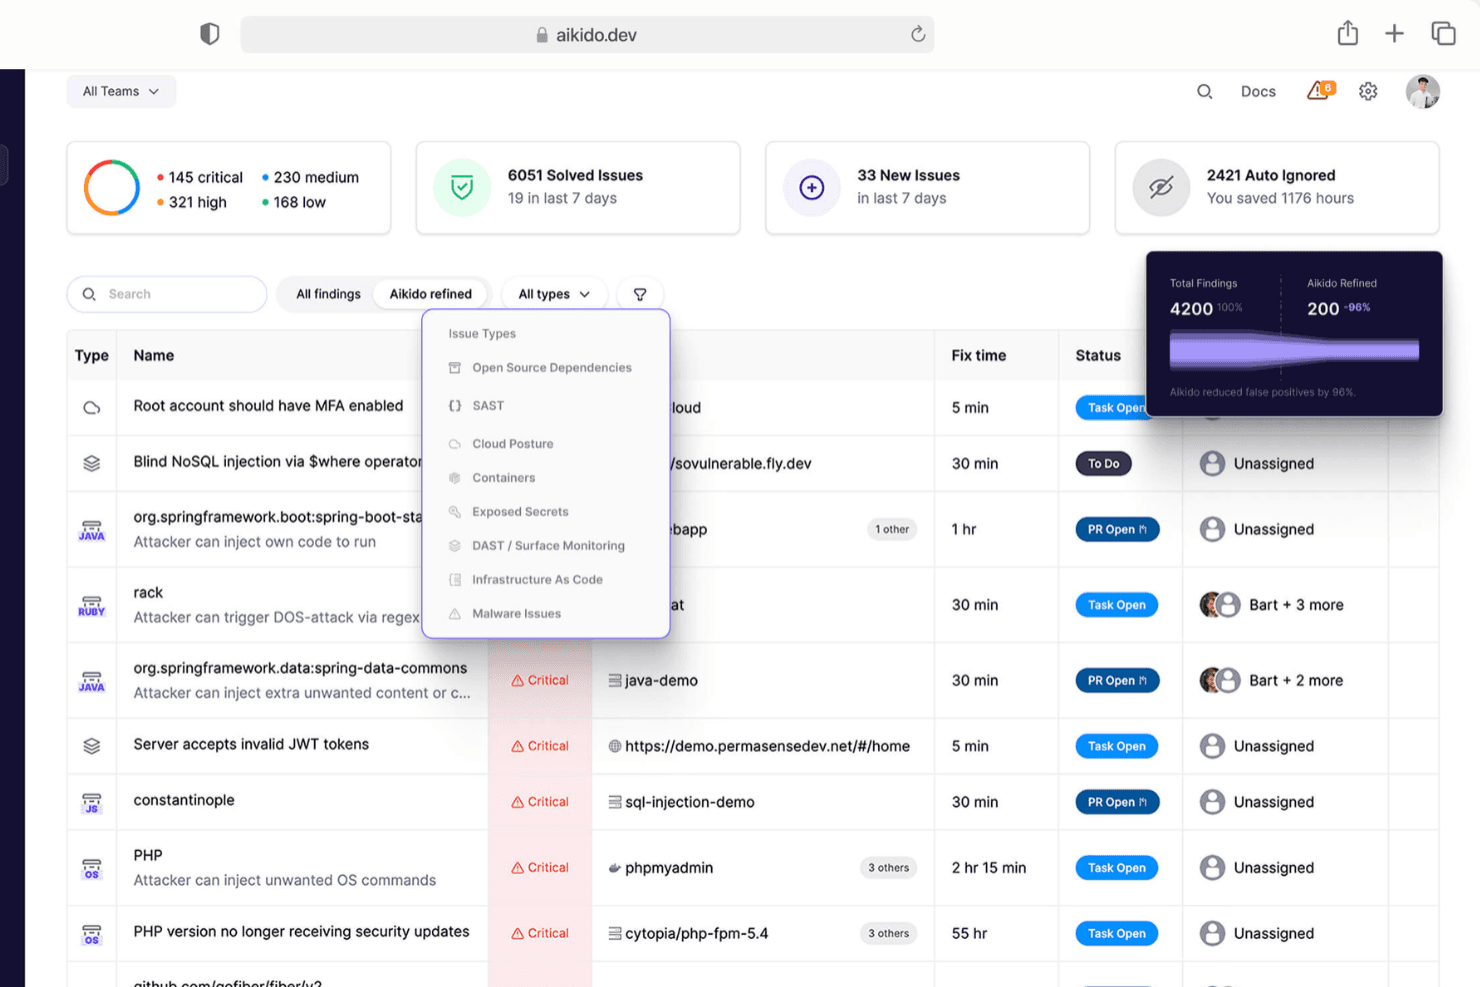
Aikido Security proporciona un panel unificado para clasificar y filtrar problemas por tipo, gravedad y origen del análisis. Aikido Security ayuda a los desarrolladores a mejorar la calidad y la seguridad del código mediante revisiones de código con tecnología de IA, análisis de vulnerabilidades y comprobaciones de cumplimiento automatizadas. Combina análisis estático, pruebas dinámicas y herramientas de seguridad en la nube para ayudar a los equipos a entregar un código más seguro y limpio.
Por qué elegí Aikido Security: Elegí Aikido Security por sus revisiones de código basadas en IA, que identifican problemas como errores lógicos, ineficiencias de rendimiento y vulnerabilidades de seguridad. Puedes obtener comentarios instantáneos directamente en tu IDE, lo que permite corregir los problemas más rápidamente sin interrumpir los flujos de trabajo. También me gustó su automatización del cumplimiento integrada para marcos como SOC 2 e ISO 27001, que ayuda a los equipos a cumplir los requisitos normativos con menos esfuerzo manual.
Características e integraciones destacadas
Las características incluyen sugerencias de revisión de código basadas en IA, correcciones automatizadas con un solo clic dentro de los IDE y análisis de vulnerabilidades en el código, los contenedores y la infraestructura. También obtendrás generación de reglas personalizadas basada en solicitudes de incorporación de cambios anteriores y gestión de la postura de seguridad en la nube para detectar errores de configuración con antelación.
Las integraciones incluyen Jira, GitLab, GitHub, Asana, ClickUp, Monday, Microsoft Teams, YouTrack, Drata, Azure Pipelines, BitBucket Pipes y VSCode.
Pros and Cons
Pros:
- Ofrece un panel completo e informes personalizables
- Proporciona información práctica
- Interfaz fácil de usar
Cons:
- Excluye las CVE sin corregir de forma predeterminada en los análisis de contenedores efímeros
- Las reglas SAST personalizadas deben ser habilitadas por Aikido
Learn more about Aikido Security: Ideal para análisis de código fuente en las instalaciones
- Demostración gratuita disponible
- Hasta $1000/desarrollador/año (facturado anualmente)
Visit WebsiteCustomer Rating:4.7/5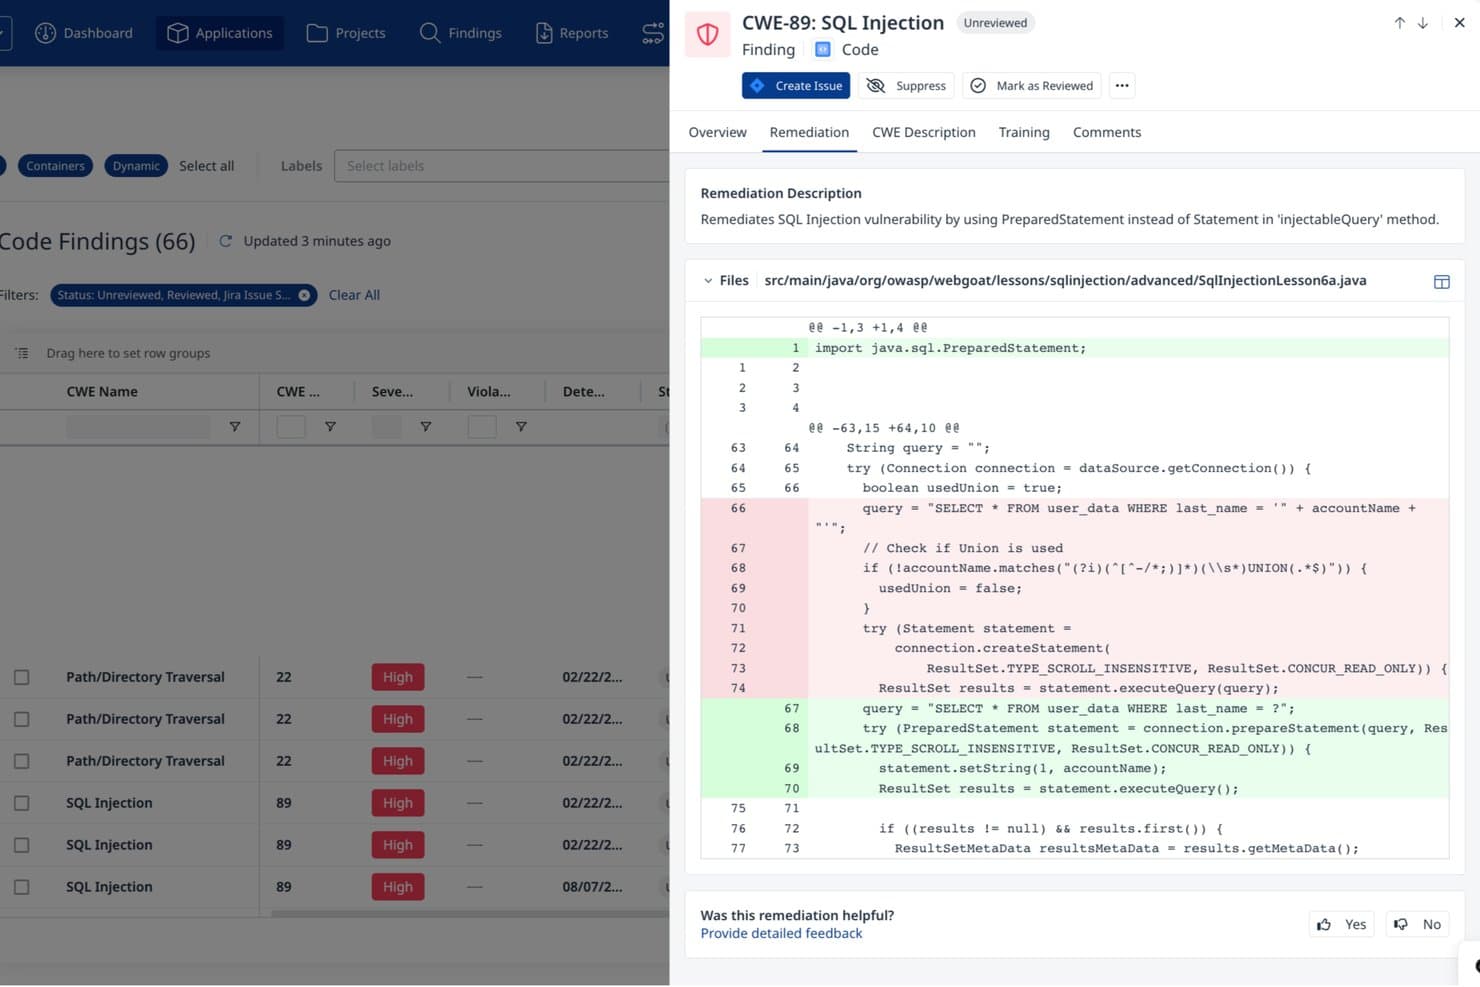
Mend.io proporciona corrección de inyecciones SQL generada por AI con vistas previas de diferencias de código. Mend.io es una plataforma de seguridad de aplicaciones que combina SAST, SCA, análisis de secretos y análisis de dependencias para detectar vulnerabilidades tanto en código fuente propietario como en dependencias de código abierto en canalizaciones de CI/CD, solicitudes de incorporación de cambios y entornos de desarrollo integrados.
¿Para quién es más adecuado Mend.io?
Mend.io es una opción sólida para equipos de ingeniería conscientes de la seguridad que necesitan analizar código fuente propietario dentro de su propio entorno sin enviar el código fuera de sus instalaciones.
Por qué elegí Mend.io
Elegí Mend.io como una de las mejores opciones porque su análisis SAST en las instalaciones mantiene el código fuente dentro de tu propio entorno, mientras que los hallazgos y los flujos de trabajo siguen gestionándose a través de la nube. Esa arquitectura es importante cuando la política de seguridad prohíbe enviar código propietario a servicios externos. También me gusta que su motor SAST produzca trazas completas del flujo de datos que señalan exactamente dónde una entrada contaminada llega a un punto de destino vulnerable, y que las sugerencias de corrección generadas por AI se ejecuten en una instancia de modelo privada que no comparte tu código con proveedores de LLM de terceros.
Características principales de Mend.io
- Análisis de secretos: Detecta credenciales codificadas de forma fija, claves de API, tokens y certificados directamente en el código fuente, y puede activar infracciones de políticas o fallos de compilación cuando los encuentra.
- Generación de SBOM: Produce listas de materiales de software en los formatos SPDX y CycloneDX, con compatibilidad para importar SBOM de terceros y datos VEX para comunicar la explotabilidad de los componentes.
- Detección de paquetes maliciosos: Señala riesgos de dependencias, incluidos los ataques de suplantación mediante errores tipográficos, la confusión de dependencias y los paquetes que contienen código de puerta trasera o de extracción de datos.
- Mapeo de estándares de cumplimiento: Asocia los hallazgos de SAST con OWASP Top 10, NIST, PCI DSS, HIPAA, HITRUST y MISRA, con informes exportables en formatos CSV, XML y JSON.
Integraciones de Mend.io
Mend.io ofrece integraciones nativas con GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, CircleCI, AWS CodeBuild y TeamCity. También proporciona una API REST para integraciones personalizadas y admite flujos de trabajo de canalizaciones de CI/CD.
Pros and Cons
Pros:
- Los análisis en las instalaciones mantienen el código fuente local
- Las trazas del flujo de datos señalan las rutas vulnerables
- Hallazgos previos a la confirmación y correcciones propuestas
Cons:
- Los hallazgos pueden requerir una clasificación manual
- Algunas correcciones de SAST carecen de detalles prácticos
Learn more about Mend.io: Ideal para correcciones de código con tecnología de IA
- Prueba gratuita disponible
- Precio bajo solicitud
Visit WebsiteCustomer Rating:4.4/5
SonarQube te ofrece visibilidad sobre las métricas de calidad, seguridad y fiabilidad del código de todo el proyecto en un panel unificado. SonarQube ofrece una solución integral para quienes buscan mejorar sus procesos de desarrollo de software mediante la revisión automatizada del código. Al implementar SonarQube, puedes abordar los desafíos de gestionar la deuda técnica, mejorar la fiabilidad del código y garantizar el cumplimiento de los estándares del sector, al tiempo que fomentas una cultura de mejora continua y colaboración entre tu equipo.
Por qué elegí SonarQube
Elegí SonarQube por su capacidad para proporcionar comentarios en tiempo real y detectar vulnerabilidades de inmediato, aspectos cruciales para mantener una alta calidad del código. Las pruebas estáticas de seguridad de aplicaciones (SAST) de la plataforma ofrecen un análisis automatizado que identifica vulnerabilidades críticas en los lenguajes de programación más populares, garantizando que tu código sea seguro desde el principio. Además, la función CodeFix con tecnología de IA de SonarQube ofrece soluciones adaptadas al contexto, lo que facilita que tu equipo aborde los problemas de forma rápida y eficaz, mejorando así la productividad y minimizando los riesgos.
Características principales de SonarQube
Además de sus destacadas capacidades de seguridad, SonarQube ofrece una variedad de funciones adaptadas a la revisión automatizada del código:
- Puertas de calidad: Aplica automáticamente los estándares de codificación y evita que se implemente código de calidad insuficiente mediante el establecimiento de criterios predefinidos que el código debe cumplir.
- Decoración de solicitudes de incorporación de cambios: Proporciona comentarios inmediatos sobre la calidad del código directamente en tu interfaz de DevOps, lo que facilita la revisión y aprobación de los cambios.
- Detección de secretos: Identifica y te alerta sobre claves de API y contraseñas expuestas durante el proceso de desarrollo, protegiendo la información confidencial.
- Análisis de infraestructura como código (IaC): Analiza herramientas como Terraform y Kubernetes para detectar configuraciones incorrectas, garantizando la seguridad de tus entornos en la nube.
Integraciones de SonarQube
Las integraciones incluyen GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Travis CI, CircleCI, GitHub Actions, GitLab CI/CD, Bitbucket Pipelines y AWS.
Pros and Cons
Pros:
- Ofrece comentarios en tiempo real sobre las vulnerabilidades y la calidad del código.
- Admite más de 35 lenguajes de programación para un uso versátil.
- Se integra perfectamente con las canalizaciones de CI/CD para una supervisión continua.
Cons:
- Puede generar falsos positivos, lo que requiere una verificación manual.
- Los análisis pueden tardar mucho en bases de código muy grandes
Learn more about SonarQube: Ideal para reducir falsos positivos
- Plan gratuito disponible
- Desde $200/mes
Visit WebsiteCustomer Rating:4.5/5
ZeroPath proporciona un panel de seguridad unificado que destaca la actividad de escaneo, los tipos de vulnerabilidad, la severidad de los problemas y los hallazgos críticos principales de un vistazo. Para equipos de desarrollo y organizaciones enfocadas en la seguridad que buscan mejorar sus medidas de protección de código, Zeropath ofrece una solución única al integrar capacidades de revisión automática de código impulsadas por IA de forma nativa. Esta herramienta resulta especialmente atractiva para quienes trabajan en sectores donde la seguridad de las aplicaciones es fundamental, ya que aborda el desafío de minimizar las vulnerabilidades sin saturar a los desarrolladores.
Por qué elegí Zeropath
Elegí Zeropath por su detección de vulnerabilidades y capacidades de corrección automática basadas en IA, que mejoran significativamente el proceso de revisión de seguridad. Su capacidad para reducir falsos positivos es una característica destacada, asegurando que tu equipo dedique menos tiempo a revisar alertas irrelevantes. Además, las métricas de seguridad en tiempo real de Zeropath ofrecen perspectivas valiosas que ayudan a mantener altos estándares de seguridad. Estas prestaciones lo convierten en una opción ideal para equipos que buscan una herramienta confiable de revisión automática de código.
Características clave de Zeropath
Además de sus puntos fuertes principales, también encontré varias características adicionales que hacen de Zeropath una opción atractiva:
- Detección SAST, SCA y de secretos: Esta suite completa asegura revisiones de seguridad exhaustivas en diferentes aspectos del código.
- Análisis sensible al contexto: Ofrece información inteligente considerando el contexto del código, lo que reduce el ruido innecesario.
- Informes de cumplimiento automatizados: Ayuda a mantener la conformidad fácilmente mediante reportes actualizados.
- Perspectivas educativas en seguridad: Brinda retroalimentación que contribuye a mejorar las habilidades de tu equipo y a fortalecer la consciencia sobre seguridad.
Integraciones de Zeropath
Las integraciones incluyen GitHub, GitLab, Bitbucket y Azure DevOps.
Pros and Cons
Pros:
- Admite entornos mixtos (SAST, SCA, IaC, secretos) en una sola plataforma, lo que simplifica la proliferación de herramientas.
- Panel y métricas claros para monitorizar la postura de seguridad en todos los repositorios.
- Genera parches de código impulsados por IA para acelerar la remediación.
Cons:
- Puede ser demasiado completo para equipos pequeños que solo necesitan análisis básico de vulnerabilidades.
- Como ocurre con cualquier herramienta potenciada por IA, confiar en la automatización (generación de parches, triage) requiere verificación.
Learn more about Zeropath:
- Prueba gratuita de 14 días + plan gratuito disponible
- Desde $24/usuario/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.4/5
CodeRabbit proporciona retroalimentación instantánea mediante IA para agilizar las revisiones de código. CodeRabbit es una herramienta de revisión de código impulsada por IA, dirigida a desarrolladores y equipos que buscan mejorar la calidad del código y agilizar el proceso de revisión. Automatiza las revisiones de código, proporcionando retroalimentación instantánea y resúmenes generados por IA para facilitar prácticas de codificación eficientes.
Por qué elegí CodeRabbit: CodeRabbit sobresale al ofrecer sugerencias automáticas integrando IA para proporcionar retroalimentación instantánea y facilitar discusiones colaborativas dentro de los pull requests. Su capacidad para automatizar el análisis estático y los controles de seguridad garantiza alta calidad de código.
Los resúmenes generados por IA y una interfaz fácil de usar aumentan la productividad del equipo. Con CodeRabbit, tu equipo puede ahorrar tiempo y centrarse en mejorar la calidad del código.
Características destacadas e integraciones:
Funciones incluyen análisis estático automatizado, resúmenes generados por IA y facilitación de discusiones en los pull requests. Estas funciones mejoran la calidad del código y proporcionan a tu equipo valiosos conocimientos durante el proceso de revisión.
Integraciones incluyen GitHub, GitLab, Azure DevOps, Bitbucket, Slack, Jira, Trello, Asana, Jenkins y CircleCI.
Pros and Cons
Pros:
- Facilita las discusiones de pull request
- Mejora la calidad del código
- Proporciona retroalimentación instantánea
Cons:
- Puede ser complejo para equipos pequeños
- Puede requerir una configuración inicial
Learn more about CodeRabbit: Mejor para análisis de código en tiempo real
- Prueba gratuita de 14 días + demo gratis disponible
- Desde $24/usuario/mes (facturado anualmente)

DeepSource detecta y corrige problemas de código de manera temprana con un impacto mínimo en el flujo de trabajo. DeepSource ayuda a los desarrolladores a detectar problemas en el código de forma temprana y a corregirlos automáticamente. Está diseñado para equipos de ingeniería que desean mejorar la calidad del código en múltiples repositorios sin añadir fricción a sus flujos de trabajo.
Por qué elegí DeepSource: DeepSource verifica cada commit al instante y muestra los problemas a medida que se sube el código. Ayuda a tu equipo a aplicar estándares utilizando reglas preconfiguradas o personalizadas. Puedes corregir automáticamente problemas comunes directamente desde el panel. También muestra tendencias de problemas a lo largo del tiempo, para que tu equipo pueda detectar patrones recurrentes antes de que se conviertan en un inconveniente. Esto mantiene tu base de código limpia sin ralentizar a nadie.
Funcionalidades e integraciones destacadas:
Funcionalidades incluyen sugerencias de corrección con un solo clic, reglas de análisis estático personalizadas que puedes definir, e informes de salud del código para monitorear el progreso. También obtendrás soporte para monorepositorios y proyectos multilenguaje en un solo panel. Los equipos pueden utilizar la supresión de base para reducir el ruido de problemas heredados.
Integraciones incluyen GitHub, GitLab, Bitbucket, Slack, Jira, Azure DevOps, ClickUp, Sentry y Linear.
Pros and Cons
Pros:
- Funciona bien con monorepositorios
- Muestra tendencias en el historial de problemas
- Corrección automática para múltiples lenguajes
Cons:
- Carece de ayuda de incorporación incorporada
- La configuración de la base lleva tiempo
Learn more about DeepSource:

FindBugs/SpotBugs detecta errores en el código Java para mejorar la calidad del código. FindBugs/SpotBugs es una herramienta de análisis estático dirigida a desarrolladores que trabajan con código Java. Ayuda a identificar y corregir errores en programas Java, lo que la hace esencial para los equipos enfocados en la calidad y confiabilidad del código.
Por qué elegí FindBugs/SpotBugs: FindBugs/SpotBugs se especializa en detectar errores en Java, ofreciendo un análisis profundo para identificar posibles problemas desde el principio. Su capacidad para analizar el bytecode ayuda a tu equipo a descubrir problemas que no son evidentes en el código fuente.
El enfoque de la herramienta en Java la convierte en una excelente opción para equipos que trabajan principalmente en este lenguaje. Además, su naturaleza de código abierto proporciona flexibilidad y adaptabilidad para diferentes necesidades de proyecto.
Características destacadas e integraciones:
Características incluyen la capacidad de analizar bytecode para obtener perspectivas más profundas, flexibilidad de código abierto para la personalización y descripciones detalladas de errores para facilitar la comprensión de los problemas. Estas características apoyan los esfuerzos de tu equipo para mantener un código Java de alta calidad.
Integraciones incluyen Eclipse, IntelliJ IDEA, NetBeans, Jenkins, Gradle, Maven, Ant, JIRA, SonarQube y Travis CI.
Pros and Cons
Pros:
- Ofrece descripciones detalladas de errores
- Código abierto y personalizable
- Analiza bytecode para obtener perspectivas
Cons:
- Requiere configuración e instalación
- Limitado al lenguaje Java
Learn more about FindBugs/SpotBugs: Ideal para controles de seguridad
- Demostración gratuita disponible
- Precio a consultar

Coverity ayuda a identificar riesgos en el código y gestionar la seguridad de la cadena de suministro del software. Coverity es un software de seguridad de aplicaciones diseñado para desarrolladores y equipos de seguridad en diversas industrias. Se centra en el análisis estático (SAST) y el análisis de composición de software (SCA) para identificar vulnerabilidades y gestionar la seguridad de la cadena de suministro del software.
Por qué elegí Coverity: Coverity sobresale en los controles de seguridad, ofreciendo herramientas de análisis estático completas que detectan vulnerabilidades en el código. Su función de análisis de composición de software ayuda a gestionar los riesgos de seguridad dentro de la cadena de suministro de software. La herramienta se integra con los flujos de trabajo de desarrollo para garantizar que la seguridad forme parte del proceso de desarrollo.
El fuerte enfoque de Coverity en las pruebas de seguridad de aplicaciones y el cumplimiento la convierte en una opción fiable para equipos enfocados en la seguridad.
Funciones y integraciones destacadas:
Funciones incluyen análisis estático avanzado para la detección de vulnerabilidades, análisis de composición de software para gestionar riesgos de la cadena de suministro y herramientas integradas de gestión de cumplimiento. Estas funciones ayudan a tu equipo a mantener prácticas de desarrollo de software seguras y conformes con las normativas.
Integraciones incluyen Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Confluence, Slack, Eclipse e IntelliJ IDEA.
Pros and Cons
Pros:
- Gestión de cumplimiento incorporada
- Se integra con flujos de trabajo de desarrollo
- Gestiona la seguridad de la cadena de suministro de software
Cons:
- Principalmente para equipos enfocados en la seguridad
- Requiere conocimientos técnicos
Learn more about Coverity (Synopsys): Mejor para métricas de mantenibilidad
- Consulta gratuita disponible
- Precio a consultar

Code Climate ayuda a los líderes de ingeniería a alinear los esfuerzos con los objetivos del negocio. Code Climate es una plataforma de inteligencia para la ingeniería de software orientada a empresas que buscan mejorar la visibilidad sobre la labor técnica. Está dirigida principalmente a ejecutivos y gerentes de ingeniería, centrándose en alinear los esfuerzos de ingeniería con los resultados empresariales. La herramienta ofrece información basada en datos para ayudar en la toma de decisiones y mejorar la mantenibilidad del código.
Por qué elegí Code Climate: Code Climate se especializa en métricas de mantenibilidad, ofreciendo características únicas como el Diagnóstico de Code Climate. Esta función analiza los datos de ingeniería para proporcionar recomendaciones accionables.
El enfoque de la plataforma en alinear los esfuerzos de ingeniería con los objetivos empresariales la diferencia de otras herramientas. También ofrece servicios de asesoría como el programa 'Executive Insights' para apoyar aún más a tu equipo.
Características destacadas e integraciones:
Características incluyen recomendaciones prácticas basadas en los datos de ingeniería, servicios de asesoría para ejecutivos del área y estrategias adaptadas para cumplir objetivos de negocio. Estas funciones ayudan a tu equipo a tomar decisiones informadas y alinear los esfuerzos con los resultados deseados.
Integraciones incluyen GitHub, GitLab, Bitbucket, Slack, Jira, Trello, Asana, Jenkins, CircleCI y Travis CI.
Pros and Cons
Pros:
- Fomenta la toma de decisiones basada en datos
- Alineación con resultados empresariales
- Enfocado en métricas de mantenibilidad
Cons:
- Dirigido principalmente a roles de gestión
- Limitado a soluciones a nivel empresarial
Learn more about Code Climate: 10Ideal para el flujo de trabajo de revisión de código
Gerrit
- Prueba gratuita de 30 días
- Desde $18,000/año (facturado anualmente)

Gerrit ayuda a los equipos a revisar y gestionar código directamente dentro de Git. Gerrit es una herramienta de revisión de código que se integra directamente con Git, lo que la hace adecuada para desarrolladores que buscan gestionar y revisar código dentro de repositorios de Git. Admite resaltado de sintaxis y flujos de trabajo personalizables, aspectos esenciales para equipos centrados en mantener la calidad y la coherencia del código.
Por qué elegí Gerrit: Gerrit destaca por ofrecer un flujo de trabajo estructurado para la revisión de código con compatibilidad integrada con Git. Su función de resaltado de sintaxis mejora la legibilidad durante las revisiones, lo cual es crucial para detectar problemas en el código.
Los flujos de trabajo personalizables de Gerrit permiten que tu equipo adapte el proceso de revisión para satisfacer necesidades específicas. Además, las funciones de control de acceso de la herramienta garantizan que solo los miembros autorizados del equipo puedan aprobar cambios, lo que mejora la seguridad.
Características e integraciones destacadas:
Las características incluyen resaltado de sintaxis para mejorar la legibilidad del código, flujos de trabajo personalizables para adaptarse a los procesos de tu equipo y control de acceso para una gestión segura del código. Estas características ayudan a mantener un proceso de revisión estructurado y eficiente.
Las integraciones incluyen Git, Jenkins, GitHub, GitLab, Bitbucket, Atlassian Jira, Slack, Trello, Discord y Asana.
Pros and Cons
Pros:
- Comunidad activa de apoyo
- Control de acceso seguro
- Resaltado de sintaxis para mejorar la legibilidad
Cons:
- Limitado a repositorios de Git
- Puede requerir configuración técnica
Learn more about Gerrit:
Otras herramientas automatizadas de revisión de código
Estas son algunas opciones adicionales de herramientas automatizadas de revisión de código que no llegaron a mi lista, pero que merece la pena conocer:
- 11CodiumAI PR-AgentIdeal para el análisis de solicitudes de extracción
- 12Bito AI Code Review AgentMejor para análisis impulsados por IA
- 13PullRequestMejor para revisiones bajo demanda
- 14ReviewableMejor para revisiones personalizables
- 15CodebeatIdeal para la colaboración en equipo
- 16SentryEl mejor para el monitoreo de errores
Cómo evalúo las herramientas de revisión de código automatizadas
Divido mi evaluación en criterios básicos—análisis estático, integración con sistemas de control de versiones (VCS) y soporte para pipelines CI/CD—y diferenciadores como correcciones asistidas por IA y flexibilidad en el despliegue.
Funcionalidad principal (Requisitos básicos para esta lista)
Cuando selecciono herramientas para mi lista, califico cada una en una escala del 0 (no ofrece la funcionalidad) al 5 (destaca en esta área) para cada funcionalidad principal que se detalla a continuación. Luego, calculo el puntaje total de la herramienta como un porcentaje. Cada herramienta debe alcanzar una puntuación mínima total del 65% para ser considerada para su inclusión.
- Análisis estático de código: Evalúo la profundidad del análisis que realiza cada herramienta—si solo detecta problemas superficiales de estilo o si profundiza en errores de flujo de datos e interprocedurales.
- Soporte multilenguaje: Los repositorios poliglotas son comunes, así que reviso cuántos lenguajes principales cubre una herramienta y si también maneja frameworks y archivos de configuración.
- Integración con Git y VCS: Busco integración nativa a nivel de pull request con plataformas como GitHub, GitLab y Bitbucket, incluyendo anotaciones en línea y controles de estado en las solicitudes de fusión.
- Compatibilidad con pipelines CI/CD: Cada herramienta debe poder integrarse con sistemas CI/CD populares como Jenkins o GitHub Actions, con filtros de calidad configurables capaces de bloquear builds que fallen.
- Detección de vulnerabilidades de seguridad: Considero si la herramienta marca hallazgos de SAST, secretos hardcodeados y vulnerabilidades en dependencias, con clasificaciones claras de severidad y mapeo a CWE/OWASP.
- Reglas y políticas personalizadas: Cada equipo tiene sus propios estándares, así que busco la capacidad de crear reglas personalizadas, definir perfiles de calidad por proyecto y compartir configuraciones entre repositorios.
Una vez que tengo una lista de herramientas que cumplen con este criterio, considero qué distingue a cada plataforma.
Factores diferenciadores (lo que distingue a los proveedores)
Así es como comparo y contrasto diferentes proveedores:
Características destacadas
Las sugerencias de revisión impulsadas por IA son un gran diferenciador—busco herramientas que generen comentarios contextuales y expliquen los problemas en lenguaje claro, no solo señalen números de línea. Las capacidades de auto-corrección llevan esto más lejos abriendo PRs con remediaciones listas para fusionar, lo que ahorra tiempo real en equipos grandes que gestionan docenas de PRs diariamente. También evalúo el seguimiento de la deuda técnica, ya que los gerentes de ingeniería necesitan datos de tendencias y estimaciones de remediación para justificar trabajos de refactorización durante la planificación de los sprints.
Más allá de las funcionalidades
La flexibilidad de despliegue es importante—los equipos en industrias reguladas a menudo necesitan opciones auto-hospedadas o aisladas, especialmente cuando las funciones de IA procesan código fuente. Verifico si cada proveedor permite mantener el código en su propia infraestructura. La claridad del modelo de precios es otro factor que evalúo de cerca, ya que el precio por desarrollador puede crecer rápidamente en organizaciones que superan unos pocos cientos de ingenieros. También considero el soporte para la incorporación, porque una mala configuración inicial de reglas lleva a resultados ruidosos y al abandono rápido por parte de desarrolladores que pierden la confianza en la herramienta.
Cómo elegir herramientas automatizadas de revisión de código
Es fácil perderse entre largas listas de funciones y estructuras de precios complejas. Para ayudarte a mantener la atención mientras avanzas en tu proceso único de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué tener en cuenta |
| Escalabilidad | ¿La herramienta crecerá junto con tu equipo? Comprueba si puede gestionar un mayor volumen de código y más usuarios sin perder rendimiento. |
| Integraciones | ¿La herramienta encaja en tu conjunto tecnológico actual? Comprueba la compatibilidad con tus sistemas de control de versiones y plataformas de comunicación. |
| Personalización | ¿Puedes adaptar la herramienta a tus flujos de trabajo? Busca opciones para personalizar los paneles y los procesos de revisión. |
| Facilidad de uso | ¿La herramienta resulta intuitiva para tu equipo? Evalúa la curva de aprendizaje y si requiere una formación extensa. |
| Implementación e incorporación | ¿Con qué rapidez puede empezar a trabajar tu equipo? Ten en cuenta la disponibilidad de recursos de formación y la facilidad de la configuración inicial. |
| Coste | ¿La herramienta se ajusta a tu presupuesto? Compara los planes de precios y considera el coste de las funciones adicionales. |
| Medidas de seguridad | ¿Existen medidas sólidas de protección de datos? Evalúa el cifrado, las prácticas de almacenamiento de datos y el cumplimiento de los estándares de seguridad. |
| Disponibilidad de asistencia | ¿Qué opciones de asistencia están disponibles? Busca asistencia las 24 horas, los 7 días de la semana, chat en directo y una base de conocimientos completa para ayudar a tu equipo. |
¿Qué son las herramientas automatizadas de revisión de código?
Las herramientas automatizadas de revisión de código comprueban automáticamente si el código contiene errores, fallos y problemas de calidad. Los desarrolladores, ingenieros de software y profesionales de control de calidad suelen utilizar estas herramientas para mejorar la calidad y la eficiencia del código.
La comprobación de sintaxis, la detección de fallos y las capacidades de integración ayudan a identificar los problemas de forma temprana, mejorar la colaboración y mantener unos estándares elevados. En general, estas herramientas ahorran tiempo y reducen los errores humanos en el proceso de revisión de código.
Funciones de las herramientas automatizadas de revisión de código
Al seleccionar herramientas automatizadas de revisión de código, presta atención a las siguientes funciones clave:
- Comprobación de sintaxis: Identifica automáticamente los errores de sintaxis del código y ayuda a evitar fallos antes de que lleguen a producción.
- Detección de fallos: Encuentra posibles problemas y vulnerabilidades en el código, mejorando la calidad y la seguridad generales.
- Capacidades de integración: Se conecta con sistemas de control de versiones y otras herramientas de análisis estático de código para Java u otros lenguajes de programación para integrarse sin problemas en tu flujo de trabajo actual.
- Flujos de trabajo personalizables: Permite adaptar el proceso de revisión a las necesidades y preferencias específicas de tu equipo.
- Comentarios en tiempo real: Proporciona información y sugerencias instantáneas para que los desarrolladores puedan resolver los problemas mientras programan.
- Análisis de seguridad: Busca vulnerabilidades de seguridad para garantizar que tu código cumpla los estándares de seguridad.
- Métricas de calidad del código: Ofrece información sobre la mantenibilidad y la complejidad del código, ayudando a los equipos a mejorar su estado a largo plazo.
- Herramientas de colaboración: Facilitan la comunicación y la coordinación entre los miembros del equipo durante el proceso de revisión.
- Información basada en IA: Utiliza la inteligencia artificial para proporcionar sugerencias avanzadas y automatizar tareas repetitivas.
- Visualización de puntos críticos: Destaca las áreas críticas del código base que requieren atención, lo que permite centrar los esfuerzos de mejora.
Ventajas de las herramientas automatizadas de revisión de código
La implementación de herramientas automatizadas de revisión de código ofrece varias ventajas para tu equipo y tu empresa. Estas son algunas de las que puedes esperar:
- Mejora de la calidad del código: Las comprobaciones automatizadas detectan errores y fallos de forma temprana, garantizando que tu código base se mantenga limpio y fiable.
- Ahorro de tiempo: Al automatizar las tareas de revisión repetitivas, tu equipo puede centrarse en trabajos más importantes y aumentar la productividad.
- Mayor seguridad: Los análisis periódicos en busca de vulnerabilidades ayudan a proteger tu código frente a riesgos de seguridad y a mantener el cumplimiento normativo.
- Mejor colaboración: Las herramientas que facilitan la comunicación permiten que los miembros del equipo trabajen juntos con mayor facilidad durante las revisiones.
- Estándares coherentes: Con flujos de trabajo y métricas personalizables, tu equipo puede mantener prácticas de programación uniformes en todos los proyectos.
- Incorporación más rápida: Los nuevos miembros del equipo pueden familiarizarse rápidamente gracias a los comentarios automatizados y los recursos de formación.
- Toma de decisiones informada: La información y las métricas en tiempo real proporcionan datos valiosos para orientar las estrategias de desarrollo y de negocio.
Costes y precios de las herramientas automatizadas de revisión de código
Para seleccionar herramientas automatizadas de revisión de código es necesario comprender los distintos modelos de precios y planes disponibles. Los costes varían en función de las funciones, el tamaño del equipo, los complementos y otros factores. La tabla siguiente resume los planes habituales, sus precios medios y las funciones que suelen incluir las soluciones de herramientas automatizadas de revisión de código:
Tabla comparativa de planes para herramientas automatizadas de revisión de código
| Tipo de plan | Precio medio | Funciones habituales |
| Plan gratuito | $0 | Comprobación básica de sintaxis, integraciones limitadas y asistencia de la comunidad. |
| Plan personal | $5-$25 /usuario /mes | Detección de errores de sintaxis y errores, integraciones básicas y opciones de personalización limitadas. |
| Plan empresarial | $25-$50 /usuario /mes | Detección avanzada de errores, análisis de seguridad, herramientas de colaboración en equipo y asistencia. |
| Plan para empresas | $50+/usuario /mes | Personalización completa, funciones de seguridad avanzadas, asistencia exclusiva y análisis. |
Preguntas frecuentes sobre herramientas automatizadas de revisión de código
Estas son algunas respuestas a preguntas frecuentes sobre las herramientas automatizadas de revisión de código:
¿Cuál es la diferencia entre la revisión manual y la revisión automatizada del código?
La revisión manual del código consiste en que un desarrollador comprueba el código línea por línea para detectar defectos y fallos de seguridad, mientras que la revisión automatizada del código utiliza herramientas para analizarlo e informar de posibles problemas. Las revisiones automatizadas son más rápidas y reducen la posibilidad de errores humanos, pero las revisiones manuales pueden ofrecer información más profunda.
¿Por qué se prefieren las revisiones automatizadas del código a las revisiones realizadas por otro desarrollador?
Las revisiones automatizadas del código proporcionan comentarios más rápidos, mayor coherencia y menos errores humanos. Permiten que el equipo se concentre en problemas complejos mientras garantiza un código de alta calidad, por lo que son una opción preferida por su eficiencia y fiabilidad.
¿Cuál es el proceso de revisión del código en las pruebas automatizadas?
El proceso de revisión del código en las pruebas automatizadas consiste en utilizar herramientas de software para analizar el código fuente en busca de errores, vulnerabilidades de seguridad e incumplimientos de las normas de codificación. Estas herramientas ayudan a los revisores humanos al señalar los problemas que pueden requerir atención y agilizan el proceso de revisión.
¿Cómo se realiza un recorrido de revisión del código de automatización en un proyecto?
Para realizar un recorrido de revisión del código de automatización, asegúrate de que no haya valores codificados directamente, comprueba que los scripts cumplan los criterios de aceptación y mantén el código sencillo. Utiliza las funciones de forma eficaz y aplica el principio DRY (No te repitas) para mantener un código limpio y eficiente.
¿Cuáles son las ventajas de utilizar herramientas automatizadas de revisión del código?
Las herramientas automatizadas de revisión del código ofrecen ventajas como acelerar el proceso de revisión, mejorar la calidad del código mediante comprobaciones coherentes y permitir que los desarrolladores se concentren en tareas más complejas. También ayudan a aplicar las normas de codificación en todo el equipo.
¿Cómo se integran las herramientas automatizadas de revisión del código con los flujos de trabajo existentes?
Las herramientas automatizadas de revisión del código suelen integrarse con sistemas de control de versiones como GitHub o GitLab, lo que les permite incorporarse sin problemas al flujo de trabajo de desarrollo existente. Esta integración ayuda a garantizar que el código se revise automáticamente como parte de los procesos habituales del equipo.