

Interne Entwicklerplattformen oder IDPs sind anpassbare Systeme, die Ihnen dabei helfen, Software schneller zu entwickeln, zu testen und bereitzustellen, indem sie Entwicklungsabläufe in Ihrem gesamten Technologie-Stack standardisieren. Wenn Sie nach Möglichkeiten suchen, manuelle Routineaufgaben zu reduzieren, das Cloud-Management zu vereinfachen und Ihren Entwicklern reibungslosere Umgebungen bereitzustellen, sind diese Tools unverzichtbar.
Diese Liste stellt Ihnen die leistungsstärksten internen Entwicklerplattformen für 2026 vor – jede einzelne wurde aufgrund ihrer tatsächlichen Stärken bei Bereitstellung, Automatisierung und Teamproduktivität ausgewählt. Sie finden hier die Informationen, die Sie benötigen, um eine Plattform auszuwählen, die den Anforderungen Ihres Teams entspricht und Ihre Projekte voranbringt.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle für interne Entwicklerplattformen
Diese Vergleichstabelle fasst die Preisinformationen für meine Auswahl der besten internen Entwicklerplattformen zusammen:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für kontrollierte KI-Infrastrukturoperationen | Kostenlose Demo verfügbar | Ab $3,500/Monat | Website | |
| 2 | Beste funktionsreiche CI/CD-Automatisierungslösung | Kostenloser Plan verfügbar | Preis auf Anfrage | Website | |
| 3 | Am besten geeignet für richtliniengesteuerte IaC-Verwaltung | Kostenlose Testversion verfügbar | Ab $20.000/Jahr (jährlich abgerechnet) | Website | |
| 4 | Beste Umgebungseinrichtung mit Kostenkontrolle | Kostenlose Testversion verfügbar | Ab $1.500/Monat | Website | |
| 5 | Beste Infrastrukturautomatisierung für Entwicklungsteams | Kostenlose Testversion verfügbar | Ab $899/Monat | Website | |
| 6 | Beste Kubernetes-Zugriffsverwaltung | Kostenloser Plan verfügbar | £399/Monat | Website | |
| 7 | Beste Integration von Cloud- und DevOps-Workflows | Kostenlose Demo verfügbar | Ab $29/Nutzer/Monat (jährlich abgerechnet) | Website | |
| 8 | Am besten für die schnelle Bereitstellung von Microservices | Kostenloser Plan verfügbar | Ab $6/GB/Monat | Website | |
| 9 | Bestes Plug-and-Play-Microservices-Toolkit | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 10 | Bestes Workflow-Erlebnis für Full-Stack-Produktteams | Kostenlose Demo verfügbar | Preise auf Anfrage | Website |


Bewertungen der besten internen Entwicklerplattformen
 Am besten für kontrollierte KI-Infrastrukturoperationen
- Kostenlose Demo verfügbar
- Ab $3,500/Monat

DuploCloud verfolgt Sicherheits- und Compliance-Standards mit bewerteten Dashboards. DuploCloud ist eine agentenbasierte DevOps-Plattform, mit der Teams KI-gesteuerte Agenten für die Bereitstellung von Cloud-Infrastrukturen, Kubernetes-Operationen, CI/CD-Automatisierung und die Durchsetzung von Compliance-Anforderungen in AWS, GCP und Azure erstellen, bereitstellen und verwalten können.
Für wen ist DuploCloud am besten geeignet?
DuploCloud eignet sich für Plattform-Engineering-Teams, die KI-gesteuerte Infrastrukturautomatisierung mit integrierten Compliance-Leitplanken in AWS, GCP oder Azure benötigen.
Warum ich DuploCloud ausgewählt habe
Ich habe DuploCloud als eine der besten Lösungen ausgewählt, weil es die einzige Plattform auf meiner Liste ist, bei der KI-Agenten die regelkonforme Infrastrukturverwaltung durchgängig übernehmen und nicht nur unterstützen. Besonders gefällt mir, dass Agenten standardmäßig schreibgeschützten Zugriff haben, pro Ticket temporäre, begrenzte Anmeldedaten verwenden und eine menschliche Genehmigung erforderlich ist, bevor eine Terraform-Änderung angewendet wird. So erhält Ihr Team eine Self-Service-Bereitstellung, ohne die Kontrolle über die Produktion zu verlieren. Darüber hinaus lassen sich Betriebsstandards als versionierte Fähigkeiten festlegen, sodass Leitplanken automatisch jeden Workflow begleiten.
Wichtige Funktionen von DuploCloud
- Entwicklerzugriff über mehrere Kanäle: Entwickler können über Slack, Teams, ein Browserportal, eine IDE-Erweiterung, die CLI und MCP-Schnittstellen mit Agenten interagieren und Ressourcen anfordern.
- Gemeinsame KI-Sitzungen von ARMOR: Teams arbeiten in gemeinsam genutzten Tickets mit einheitlichem Kontext zusammen, sodass mehrere Benutzer gleichzeitig denselben Agenten-Workflow anzeigen und dazu beitragen können.
- Drifterkennung und Terraform-Pull-Request-Workflows: Die Plattform überwacht die Infrastruktur kontinuierlich auf Konfigurationsabweichungen und erstellt für erkannte Änderungen Pull Requests mit Schritten für Planung, Prüfung, Anwendung und Rollback.
- Arbeitsbereichsbasierte Segmentierung mehrerer Umgebungen: Teams, Umgebungen und Geschäftsbereiche erhalten jeweils eigene Arbeitsbereiche mit begrenzten Personas, Benutzern und Kontexten, die über RBAC gesteuert werden.
Integrationen von DuploCloud
DuploCloud unterstützt Integrationen mit Terraform, Kubernetes, GitHub, GitLab, CircleCI, Datadog, Prometheus, PagerDuty und ServiceNow. REST-APIs, ein Terraform-Anbieter, eine CLI und MCP-Schnittstellen unterstützen individuelle CI/CD- und Infrastruktur-Workflows.
Pros and Cons
Pros:
- Prüfer berichten von einer schnelleren Bereitstellung für Entwickler
- Begrenzte Genehmigungen schützen Produktions-Workflows
- Arbeitsbereichssteuerungen unterstützen die Durchsetzung von Compliance-Anforderungen
Cons:
- Bei manchen Einführungen kam es vor der Produktionsbereitstellung zu Verzögerungen
- Prüfer wünschen sich eine übersichtlichere Suche in Audit-Protokollen
Learn more about DuploCloud: Beste funktionsreiche CI/CD-Automatisierungslösung
- Kostenloser Plan verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.6/5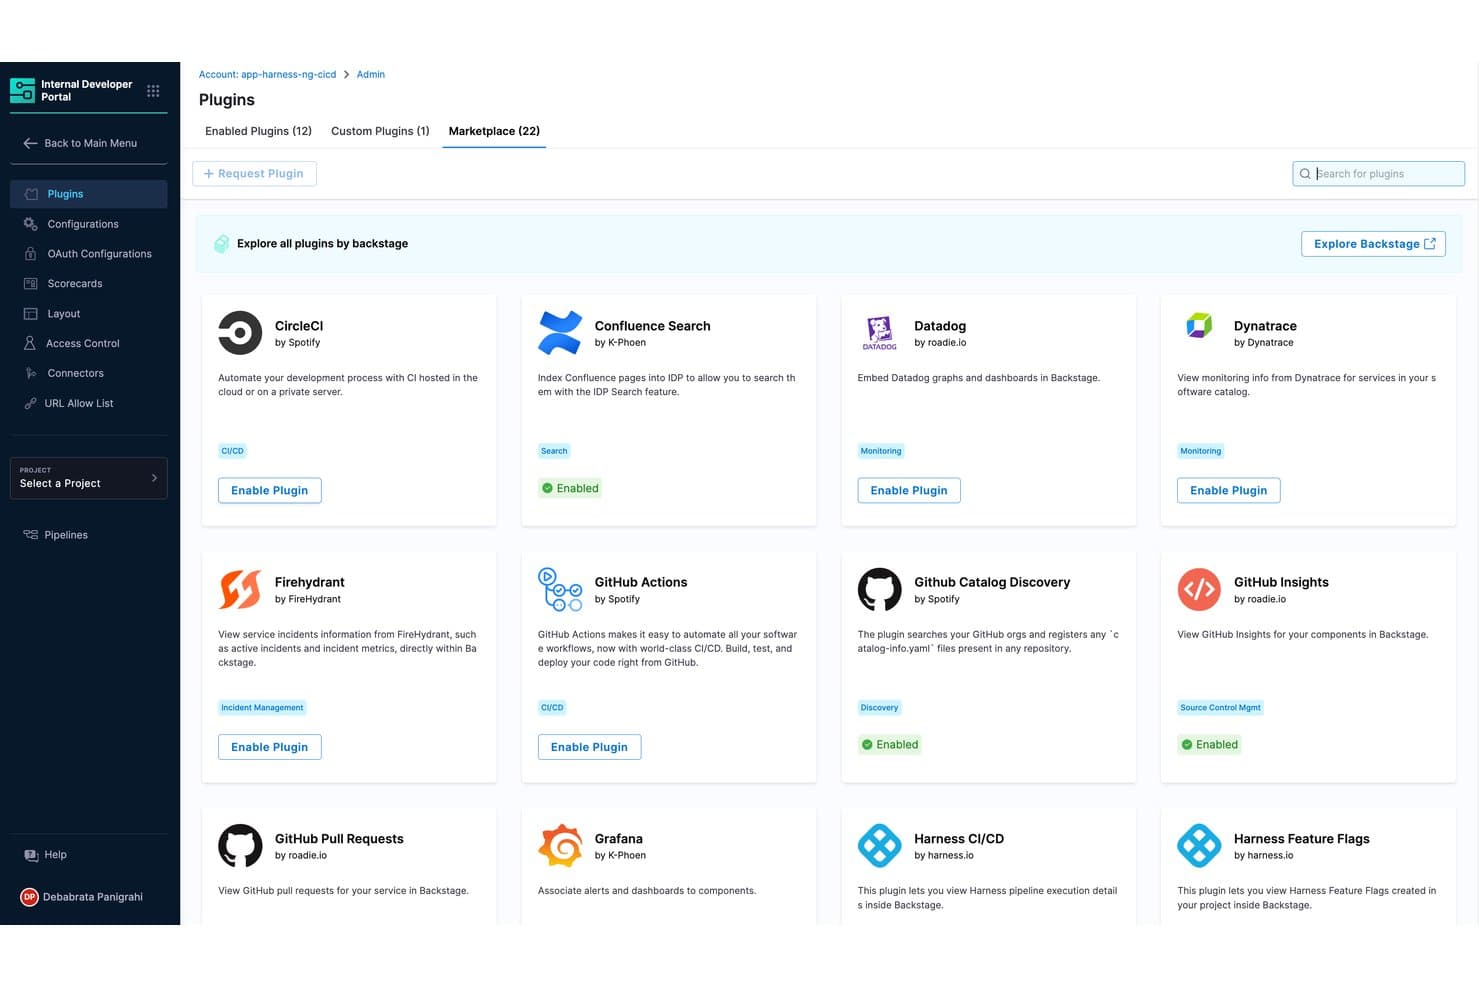
Harness bietet einen Plugin-Marktplatz innerhalb seines internen Entwicklerportals, sodass Teams Integrationen wie GitHub Actions, Datadog und CircleCI direkt über eine zentralisierte Admin-Oberfläche aktivieren können. Harness ist eine interne Entwicklerplattform, die fortschrittliche CI/CD-Pipeline-Automatisierung, Orchestrierung von Cloud-Infrastrukturen, Self-Service für Entwickler und Governance in einer einzigen Lösung vereint.
Für wen ist Harness am besten geeignet?
Harness ist eine hervorragende Wahl für Platform Engineering Teams und DevOps-Leads in mittelständischen bis großen Unternehmen, die ihre Softwarebereitstellungsprozesse vereinheitlichen und automatisieren möchten.
Warum ich Harness ausgewählt habe
Ich habe Harness als eine der besten Lösungen gewählt, weil ich seine funktionsreiche CI/CD-Automatisierung nutze, um Deployments zu vereinheitlichen, Pipelines mittels Policy-as-Code durchzusetzen und Entwicklern ein flexibles Self-Service-Portal für moderne Plattform-Teams bereitzustellen.
Hauptfunktionen von Harness
- Umgebungsmanagement: Ermöglicht das Definieren, Bereitstellen und Steuern benutzerdefinierter Umgebungen für Entwicklung, Test und Produktion.
- Rollenbasierte Zugriffskontrolle: Bietet granulare Berechtigungen für Benutzer, Teams und Projekte mit Unterstützung für SSO und Prüfpfade.
- Servicekatalog: Pflegt ein zentrales Verzeichnis von Anwendungen, Komponenten, Besitzverhältnissen und Bereitstellungs-Metadaten.
- Cloud-Kostenmanagement: Verfolgt Cloud-Nutzung innerhalb der Deployments und verschafft Transparenz über Infrastruktur-Ausgaben.
Harness-Integrationen
Harness bietet native Integrationen mit GitHub und Jira. Über eine API sind eigene Integrationen möglich.
Pros and Cons
Pros:
- Granulare rollenbasierte Zugriffskontrollen
- Integrierter Service-Katalog mit Besitzverfolgung
- Unterstützt komplexe Multi-Cloud-Bereitstellungsstrategien
Cons:
- Software-Katalog weniger detailliert
- Fortgeschrittene Funktionen können einen erheblichen Einrichtungsaufwand erfordern
Learn more about Harness: Am besten geeignet für richtliniengesteuerte IaC-Verwaltung
- Kostenlose Testversion verfügbar
- Ab $20.000/Jahr (jährlich abgerechnet)
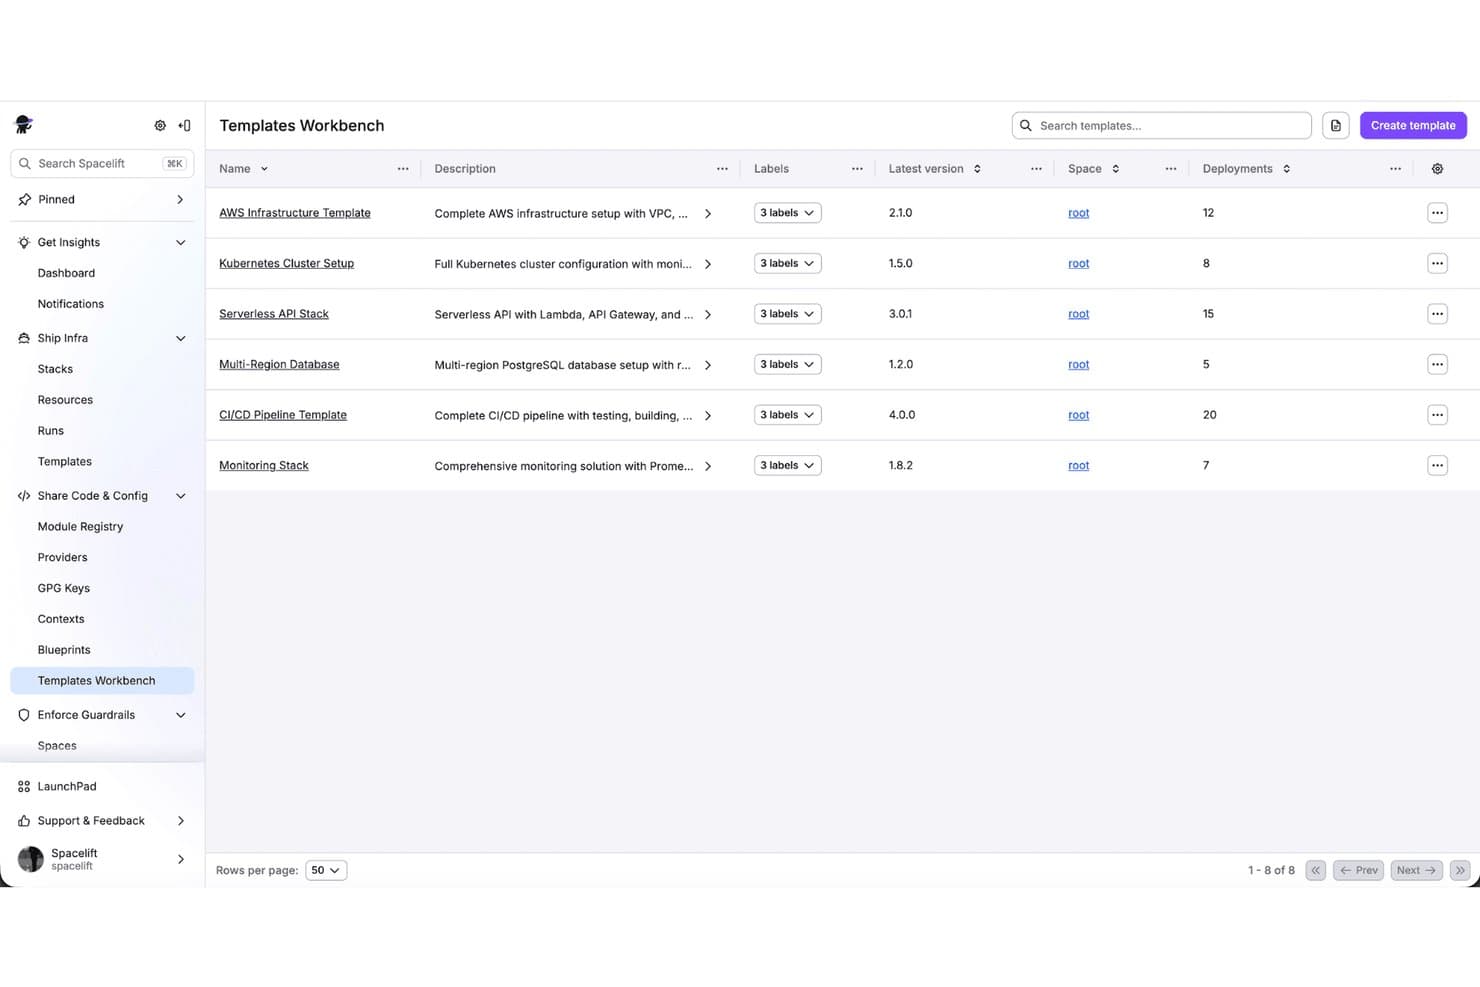
Spacelift bietet eine Templates Workbench, in der Plattform-Teams wiederverwendbare Infrastrukturvorlagen wie AWS, Kubernetes und CI/CD-Pipelines verwalten und bereitstellen können. Spacelift ist eine Plattform zur Infrastrukturautomatisierung für interne Entwicklerplattformen und bietet richtliniengesteuerte Verwaltung von IaC-Workflows, rollenbasierte Zugriffssteuerungen sowie Integration mit Terraform, Pulumi, CloudFormation, Kubernetes und allen großen Cloud-Anbietern.
Für wen ist Spacelift am besten geeignet?
Plattform-Engineering-, DevOps- oder SRE-Teams in Unternehmen, die strikte Richtliniendurchsetzung und skalierbare Infrastrukturautomatisierung über mehrere Cloud-Anbieter hinweg benötigen.
Warum habe ich Spacelift ausgewählt?
Ich habe Spacelift als eines der besten ausgewählt, weil ich mich auf die richtliniengesteuerte Verwaltung von IaC verlasse, um OPA-Richtlinien in Terraform, Pulumi und Kubernetes durchzusetzen. In der Praxis kann mein Team Infrastrukturänderungen mit präzisen Zugriffskontrollen automatisieren und jede Aktion zur Einhaltung von Vorschriften auditieren.
Wichtigste Funktionen von Spacelift
- Verwaltung von Stack-Abhängigkeiten: Beziehungen zwischen Infrastruktur-Stacks definieren und deren Reihenfolge automatisieren.
- Integrierte Drift-Erkennung: Cloud-Ressourcen kontinuierlich auf Zustandsänderungen überwachen und bei Abweichungen Alarm auslösen.
- Multi-Cloud-Anbieter-Unterstützung: Ressourcen über AWS, Azure, GCP und weitere von einer zentralen Plattform aus bereitstellen und verwalten.
- Individuelle Benachrichtigungen: Mit Slack und Microsoft Teams integrieren, um Updates zu Stack-Aktivitäten und Workflow-Status zu erhalten.
Spacelift-Integrationen
Spacelift bietet native Integrationen mit GitHub, GitLab, Bitbucket, AWS, Azure, Google Cloud, Slack, Microsoft Teams und Okta. Eine API ist für individuelle Integrationen verfügbar.
Pros and Cons
Pros:
- Richtliniengesteuerte Workflows für Infrastrukturautomatisierung
- Automatisierte Stack-Abhängigkeiten und Orchestrierung
- Granulare Zugriffskontrolle für Teams
Cons:
- Kein integriertes Self-Service-Portal für Entwickler
- Begrenzte Anpassungsmöglichkeiten für die Stack-Visualisierung
Learn more about Spacelift:
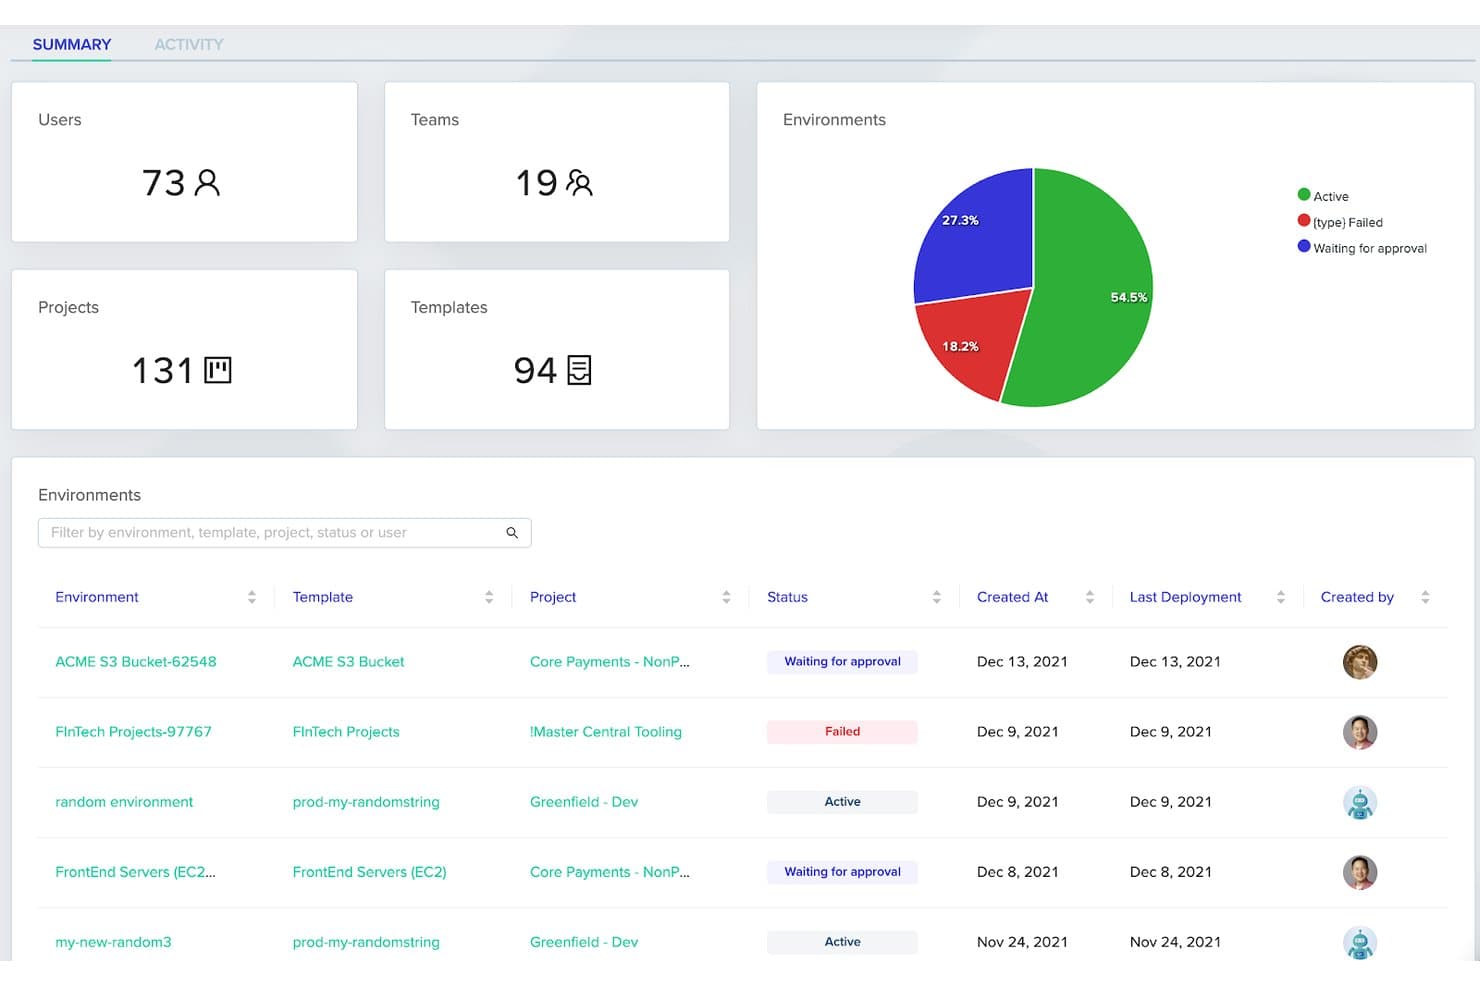
env0 bietet ein zentrales Übersichts-Dashboard mit einer visuellen Aufschlüsselung von Nutzern, Teams, Projekten, Vorlagen und dem Bereitstellungsstatus der Umgebungen. env0 oder env zero ist eine Cloud-Infrastruktur-Automatisierungsplattform, die für interne Entwicklerplattformen entwickelt wurde und Self-Service-Bereitstellung von Umgebungen, Leitplanken, Multi-Cloud-Unterstützung, Policy-as-Code und Kostenmanagement-Funktionen bietet.
Für wen ist env0 am besten geeignet?
Platform Engineering- und DevOps-Teams in mittelgroßen bis großen Unternehmen, die zentralisierte Umgebungsautomatisierung und eine richtlinienbasierte Infrastruktursteuerung suchen.
Warum ich mich für env0 entschieden habe
Ich habe mich für env0 entschieden, weil ich mit wiederverwendbaren Vorlagen die Bereitstellung von Umgebungen automatisieren und Policy-as-Code cloudübergreifend durchsetzen kann – und meinem Team dabei volle Transparenz und Kontrolle über die Infrastrukturkosten ermögliche. Die Kostenkontrolle ist für interne Entwicklerplattformen unübertroffen.
env0 Hauptfunktionen
- Unterstützung für Multi-IaC-Workflows: Infrastruktur-Code (Terraform, OpenTofu, Terragrunt, CloudFormation und Pulumi) in einer einheitlichen Plattform ausführen und verwalten.
- Abweichungserkennung und -behebung: Automatische Erkennung und Behebung von Abweichungen (Drift) in der Infrastruktur über Umgebungen hinweg.
- Granulares rollenbasiertes Zugriffsmanagement: Berechtigungen auf Projekt-, Umgebungs- und Vorlagenebene zuweisen.
- Integrierte Genehmigungen und Benachrichtigungen: Individuelle Genehmigungsprozesse und Benachrichtigungen für Umgebungsaktionen konfigurieren.
env0 Integrationen
env0 bietet native Integrationen mit GitHub, GitLab, Bitbucket, Azure DevOps, AWS, Google Cloud Platform, Helm, Okta und Slack. Für individuelle Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Echtzeit-Transparenz über Umgebungskosten und Leitplanken
- Automatisierte Erkennung und Behebung von Abweichungen
- Setzt Policy-as-Code für Deployments durch
Cons:
- Begrenzte integrierte Softwarekatalog-Funktionen
- Komplexe Workflows bei großen Monorepo-Projekten
Learn more about env0: Beste Infrastrukturautomatisierung für Entwicklungsteams
- Kostenlose Testversion verfügbar
- Ab $899/Monat
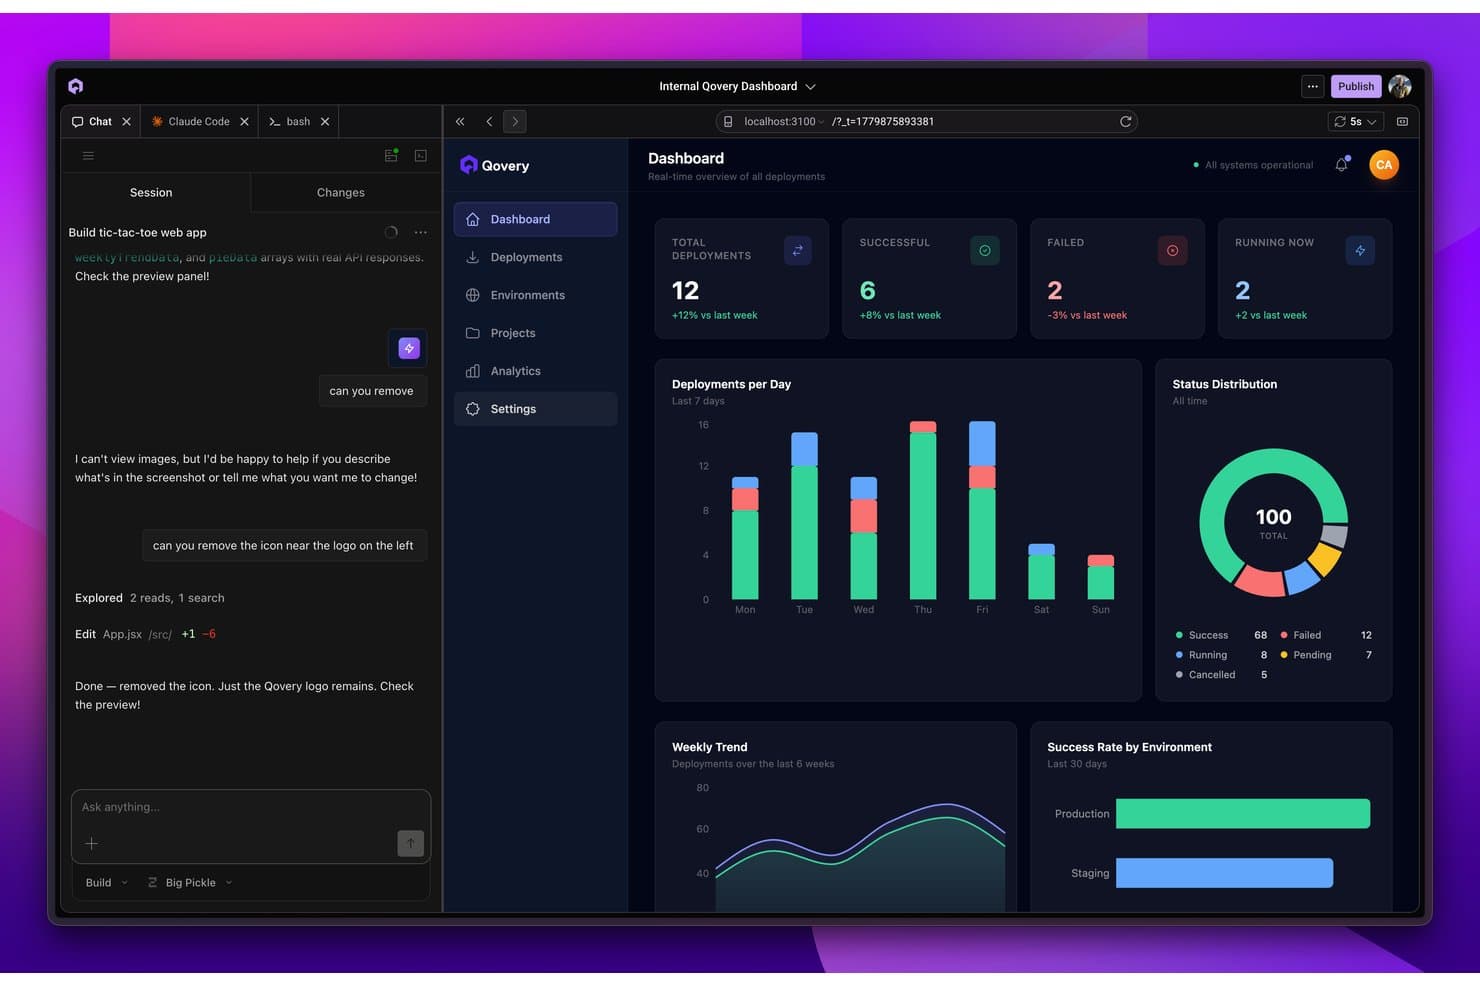
Qovery bietet ein Dashboard für interne Entwicklerplattformen mit Echtzeit-Überwachung der Bereitstellungen, Statusverteilung und Erfolgsmetriken auf Umgebungs-Ebene. Qovery ist eine interne Entwicklerplattform (IDP), die für Cloud-native Teams entwickelt wurde und eine einheitliche Infrastrukturautomatisierung, Bereitstellung von Umgebungen, CI/CD-Integration und umfassende Governance in einer zentralen Steuerungsebene bereitstellt.
Für wen ist Qovery am besten geeignet?
Plattformentwicklungsteams in wachsenden SaaS-Unternehmen oder Unternehmen, die moderne, auf Kubernetes basierende Cloud-Infrastrukturen aufbauen und betreiben.
Warum ich Qovery ausgewählt habe
Ich habe Qovery als eine der besten internen Entwicklerplattformen ausgewählt, weil ich Multi-Cloud-Kubernetes-Infrastrukturen automatisieren, detailliertes RBAC und Policy-as-Code durchsetzen und Entwicklern die Selbstbedienung von Cloud-Ressourcen direkt aus einem einheitlichen Portal ermöglichen kann. Beste Infrastrukturautomatisierung für Entwicklungsteams.
Qovery Hauptfunktionen
- Flüchtige Umgebungen: Schnell vorkonfigurierte, vollständige Testumgebungen für jeden Pull-Request bereitstellen und entfernen.
- Native CI/CD-Integrationen: Verbindung zu GitHub Actions, GitLab CI und anderen Pipeline-Tools für automatisierte Bereitstellungen.
- Geheimnisverwaltung: Sicheres Verwalten, Injizieren und Rotieren von Secrets über Anwendungen und Umgebungen hinweg.
- Echtzeit-Aktivitätsprotokollierung: Überwachung von Live-Bereitstellungsaktivitäten, Prüfprotokollen und Systemereignissen innerhalb der Plattform.
Qovery Integrationen
Qovery bietet eine API für individuelle Integrationen an.
Pros and Cons
Pros:
- Starke RBAC- und Policy-as-Code-Kontrollen
- Schnelle Bereitstellung flüchtiger Umgebungen
- Zentrale Steuerungsebene für Multi-Cloud-Management
Cons:
- Katalogfunktion ist weniger fortschrittlich als bei Mitbewerbern
- Kann für Nicht-Kubernetes-Workloads überdimensioniert sein
Learn more about Qovery: Beste Kubernetes-Zugriffsverwaltung
- Kostenloser Plan verfügbar
- £399/Monat
Visit WebsiteCustomer Rating:5/5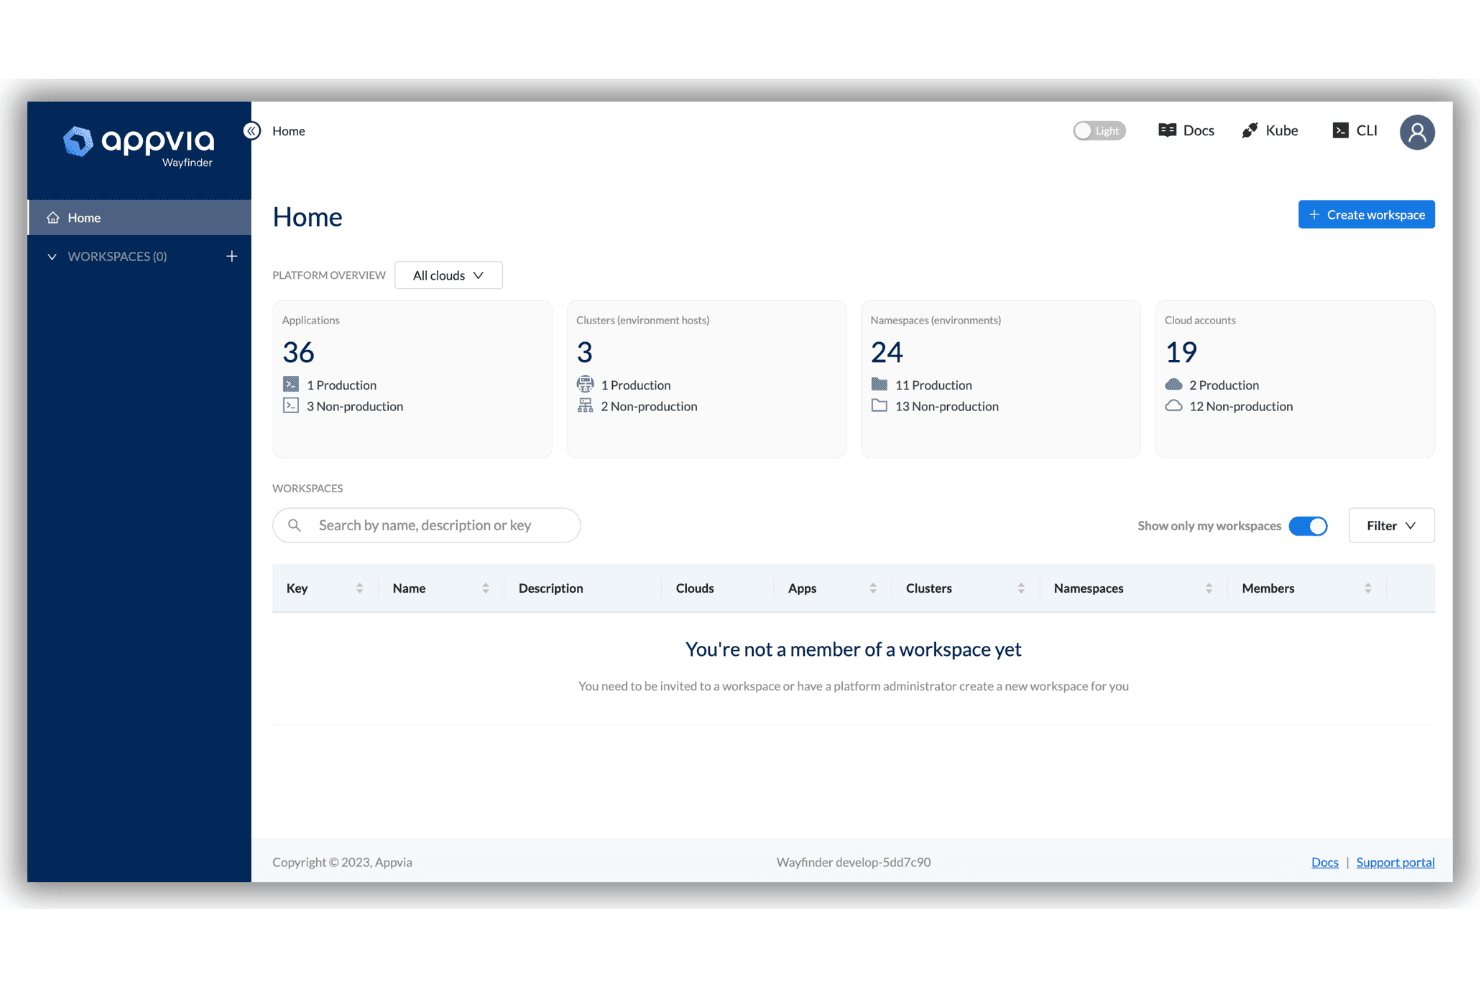
Appvia Wayfinder zentralisiert Kubernetes-Self-Service und Cloud-Bereitstellung. Appvia Wayfinder ist eine interne Entwicklerplattform, die sich auf Kubernetes und Multi-Cloud-Umgebungen konzentriert. Sie bietet ein zentrales Self-Service-Portal, richtliniengesteuerte Infrastrukturautomatisierung, starke Zugriffskontrollen und Cloud-native Ressourcenbereitstellung für Unternehmensteams.
Für wen ist Appvia Wayfinder am besten geeignet?
Plattform-Engineering-Teams in Unternehmen und stark regulierten Organisationen, die den Kubernetes-Zugriff und die Infrastrukturverwaltung im großen Maßstab steuern müssen.
Warum habe ich Appvia Wayfinder ausgewählt?
Ich habe Appvia Wayfinder ausgewählt, weil ich den granularen Kubernetes-Zugriffskontrollen, der konsequenten Durchsetzung von RBAC-Richtlinien und den automatisierten Schutzmechanismen für das sichere Management von Multi-Cloud-Umgebungen vertraue. Ich nutze es, um Best-Practice-Pfade zu definieren und sichere Entwickler-Self-Services im großen Maßstab zu ermöglichen.
Wichtige Funktionen von Appvia Wayfinder
- KI-gesteuerte Infrastrukturautomatisierung: Nutzt KI-Agenten zur Automatisierung der Umgebungseinrichtung und Ressourcenbereitstellung.
- Servicekatalog-Templating: Bietet eine Bibliothek mit wiederverwendbaren Vorlagen für Anwendungs- und Cloud-Ressourcen.
- Erkennung von Abweichungen und Lifecycle-Management: Überwacht und verwaltet die Infrastruktur auf Konfigurationsabweichungen in verschiedenen Umgebungen.
- Cloud-agnostische Bereitstellung: Unterstützt AWS, Azure und Google Cloud für Multi-Cloud-Workflows und Bereitstellungen.
Appvia Wayfinder Integrationen
Appvia Wayfinder bietet native Integrationen mit AWS, Azure, Google Cloud Platform, Kubernetes und Terraform. Eine API steht für individuelle Integrationen zur Verfügung.
Pros and Cons
Pros:
- Kubernetes RBAC und Zugriffsauditing
- Automatisierte Best-Practice-Umgebungsbereitstellung
- Richtliniengesteuerte Compliance für regulierte Branchen
Cons:
- Servicekatalog ist weniger erweiterbar als Backstage
- Begrenzte Self-Service-Integrationen jenseits der Cloud-Anbieter
Learn more about Appvia Wayfinder: Beste Integration von Cloud- und DevOps-Workflows
- Kostenlose Demo verfügbar
- Ab $29/Nutzer/Monat (jährlich abgerechnet)
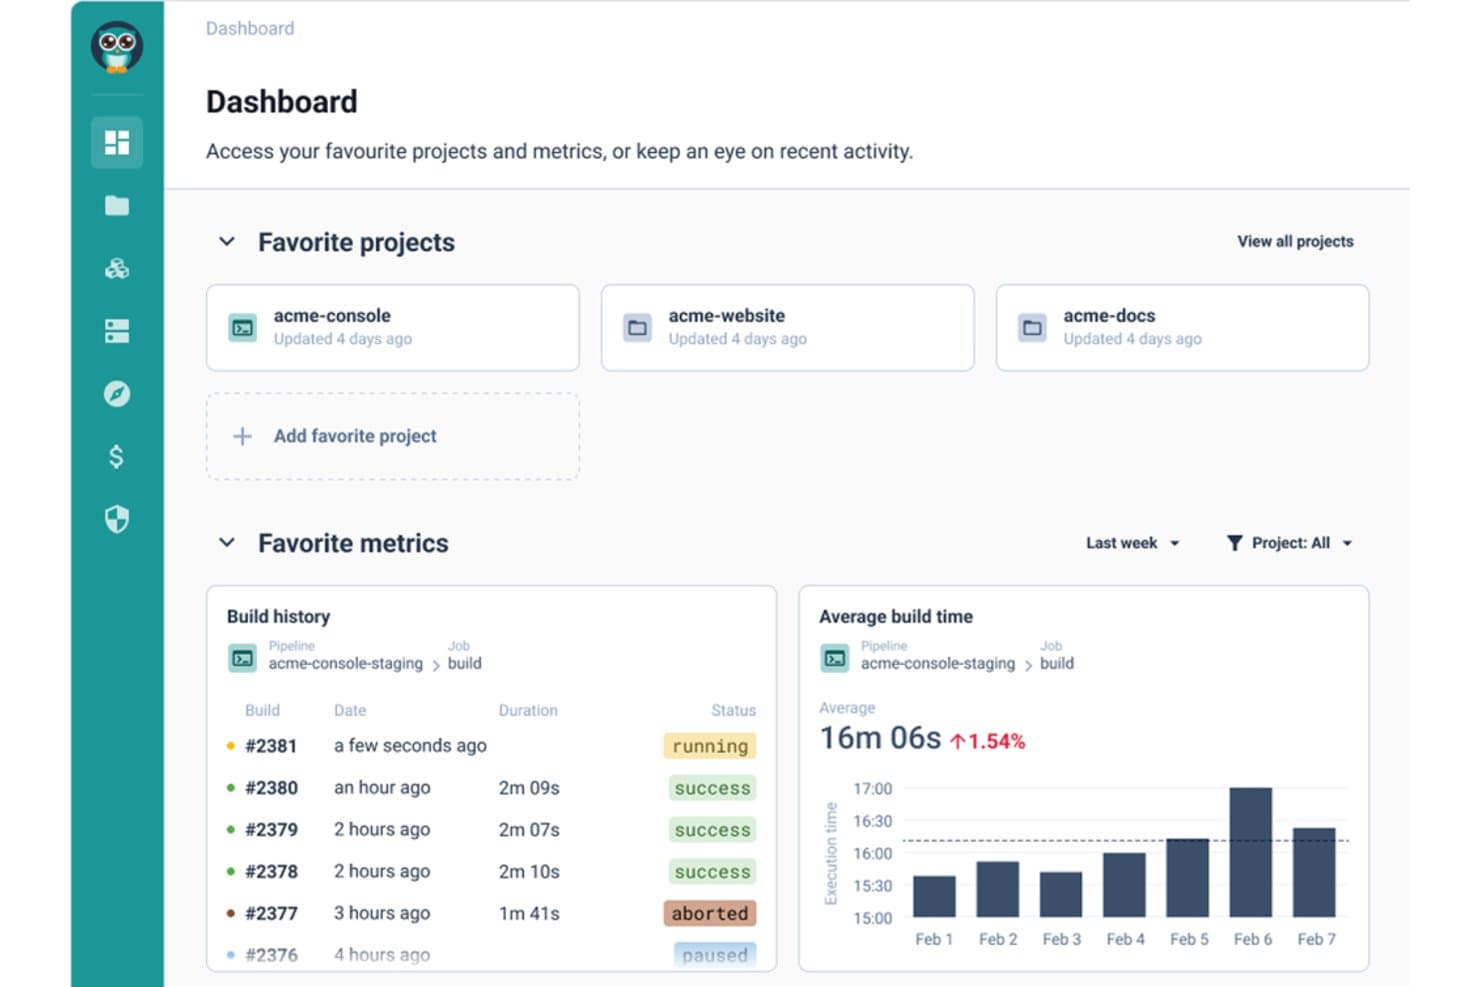
Cycloid bietet ein Entwickler-Dashboard mit Favoritenprojekten, Build-Historie und visualisierten Metriken zur durchschnittlichen Build-Dauer über die Zeit. Cycloid ist eine interne Entwicklerplattform, die Cloud-Automatisierung, Infrastruktur-Orchestrierung, Self-Service-Bereitstellung und anpassbare Servicekataloge für Plattform-Teams vereint, die hybride und Multi-Cloud-Umgebungen verwalten.
Für wen ist Cycloid am besten geeignet?
Plattform-Engineering- und DevOps-Teams in mittelgroßen bis großen Unternehmen, die Multi-Cloud- und Hybrid-Infrastrukturen verwalten.
Warum habe ich Cycloid ausgewählt?
Ich habe Cycloid als eine der besten Lösungen ausgewählt, weil ich mich auf die nahtlose Integration von Multi-Cloud- und DevOps-Workflows verlasse. Mein Team nutzt das anpassbare Portal, um Bereitstellung, Infrastruktur-Orchestrierung und CI/CD-Automatisierung über Cloud-Umgebungen hinweg zu vereinheitlichen.
Wichtige Funktionen von Cycloid
- Asset-Inventar: Verfolgt Eigentum, Abhängigkeiten und Metadaten über alle bereitgestellten Services hinweg.
- Rollenbasierte Zugriffskontrolle: Unterstützt fein abgestufte Berechtigungen und Richtliniendurchsetzung für die Plattform-Governance.
- GreenOps- und FinOps-Integrationen: Zeigt Analysen zu Cloud-Nutzung, Kosten und CO2-Bilanz in der Plattform-Oberfläche an.
- Stack-Bibliothek: Bietet versionierte, wiederverwendbare Vorlagen für standardisierte Infrastruktur-Bereitstellung und Service-Einrichtung.
Cycloid-Integrationen
Cycloid stellt eine API für individuelle Integrationen bereit.
Pros and Cons
Pros:
- Orchestrierung von Hybrid- und Multi-Cloud-Umgebungen
- Integriertes Asset-Inventar mit Abhängigkeitszuordnung
- Anpassbares Portal mit Plugin-Unterstützung
Cons:
- Vor allem für mittlere und große Teams geeignet
- Integrationen erfordern individuelle Plugin-Entwicklung
Learn more about Cycloid: Am besten für die schnelle Bereitstellung von Microservices
- Kostenloser Plan verfügbar
- Ab $6/GB/Monat
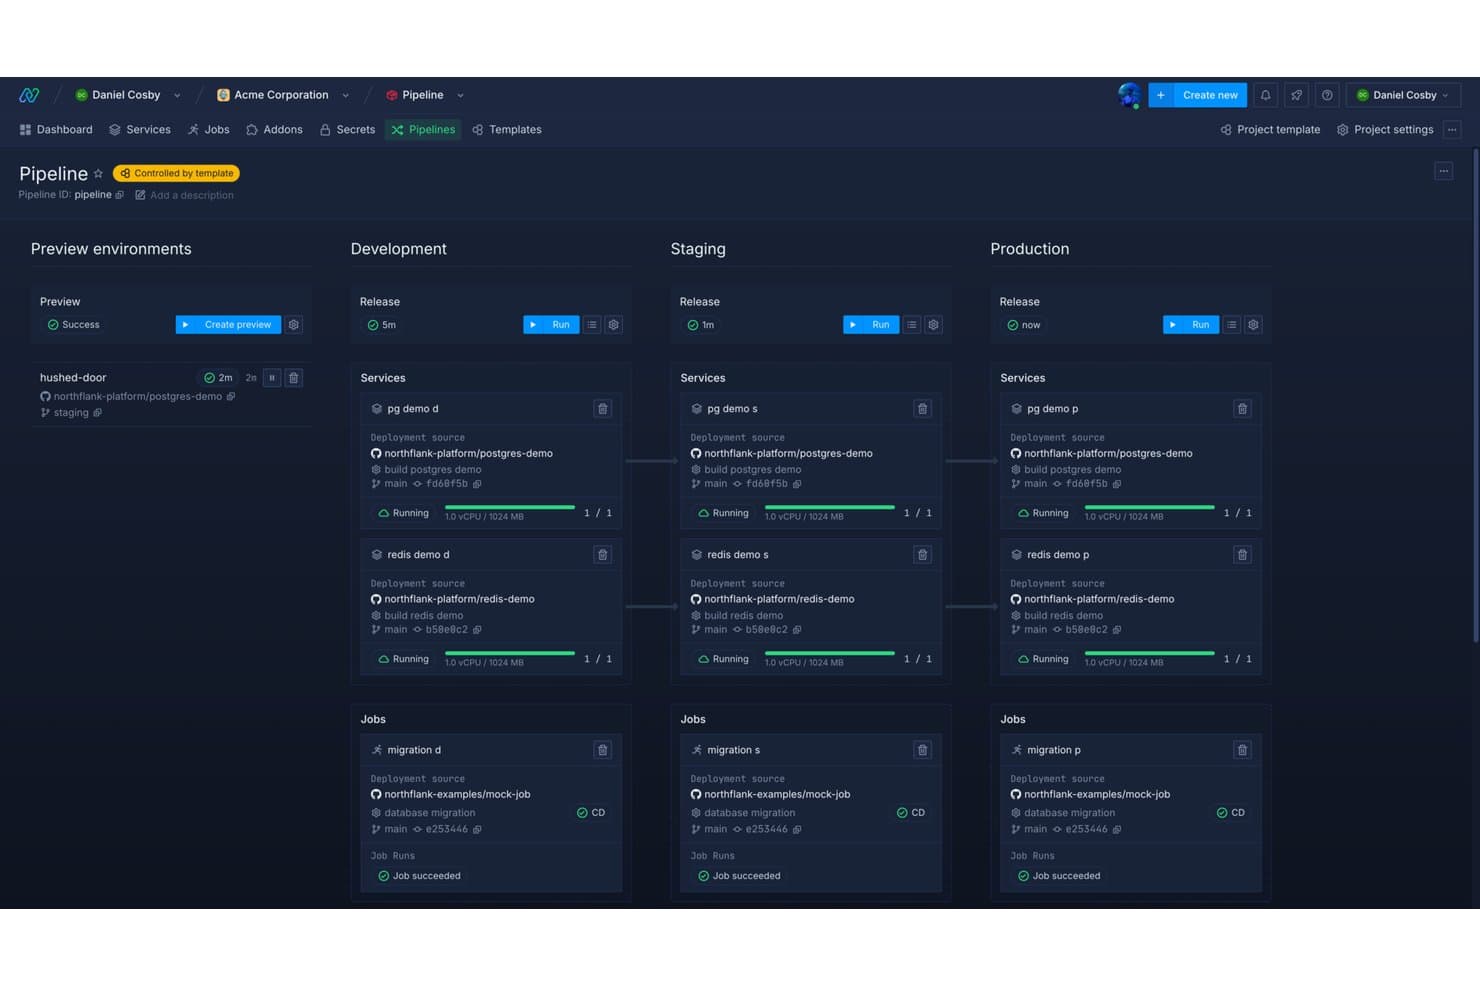
Northflank bietet eine visuelle Pipeline-Übersicht, die Services und Jobs über Preview-, Entwicklungs-, Staging- und Produktionsumgebungen hinweg in einem einzigen Dashboard abbildet. Northflank ist eine interne Entwicklerplattform, die verwaltetes Kubernetes, integrierte CI/CD-Pipelines, Self-Service-Portale für Entwickler und Tools zur Bereitstellung von Umgebungen bietet – speziell für Teams, die Microservices und Cloud-native Anwendungen entwickeln.
Für wen ist Northflank am besten geeignet?
Platform-Engineering-Teams und DevOps-Leads bei Startups oder Scale-ups, die Cloud-native Microservice-Architekturen aufbauen.
Warum ich Northflank gewählt habe
Ich habe Northflank als eine der besten Plattformen ausgewählt, weil mein Team damit sofort verwaltete Kubernetes-Umgebungen bereitstellen und Microservices mit Git-gestützten Deployments starten kann. Besonders gefällt mir, wie die Plattform durchgängige CI/CD-Prozesse automatisiert und eine schnelle Bereitstellung von Microservices mit vorgefertigten Vorlagen unterstützt.
Wichtige Funktionen von Northflank
- Rollenbasierte Zugriffskontrolle: Legen Sie Berechtigungen für Nutzer und Teams fest, um den Zugriff auf Projekte und Umgebungen zu steuern.
- Integriertes Geheimnis-Management: Speichern und verwalten Sie Umgebungsgeheimnisse direkt in den Servicekonfigurationen.
- Automatisch bereitgestellte Datenbanken: Starten Sie sofort verwaltete Datenbanken wie PostgreSQL, MySQL und MongoDB aus der Plattformoberfläche.
- Abhängigkeitsmapping von Diensten: Visualisieren und verfolgen Sie Beziehungen zwischen Microservices und zugehörigen Ressourcen.
Northflank-Integrationen
Northflank bietet native Integrationen mit GitHub, GitLab, Bitbucket und stellt eine API für individuelle Integrationen zur Verfügung.
Pros and Cons
Pros:
- Schnelle Bereitstellung containerbasierter Microservices
- Feingranulare RBAC für Umgebungen mit mehreren Teams
- Integriertes Geheimnis- und Datenbankmanagement
Cons:
- Begrenzte Unterstützung für On-Premises-Installationen
- Weniger Möglichkeiten zur Anpassung von Workflows
Learn more about Northflank: Bestes Plug-and-Play-Microservices-Toolkit
- Kostenlose Demo verfügbar
- Preis auf Anfrage
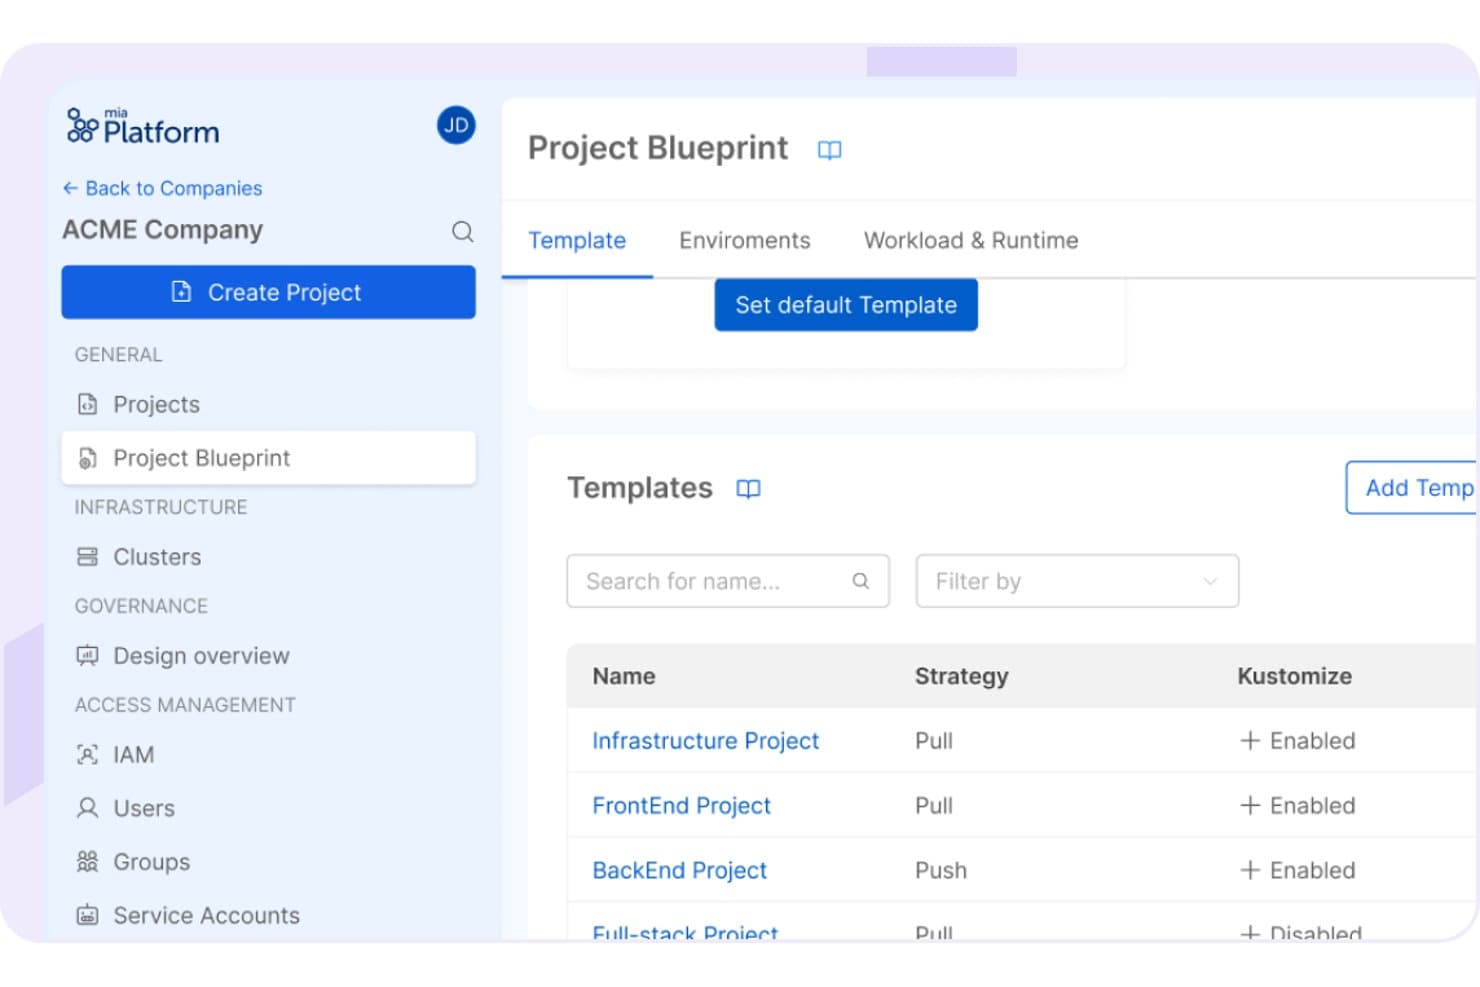
Mia-Platform bietet einen Bereich "Project Blueprint", in dem Plattformteams Projektvorlagen mit Strategie- und Kustomize-Einstellungen verwalten und konfigurieren können. Mia-Platform ist eine interne Entwicklerplattform, die eine einheitliche Umgebung für den Aufbau, die Bereitstellung und das Management von Microservices bietet. Sie verfügt über einen modularen Servicekatalog, ein anpassbares Self-Service-Portal und Tools zur Infrastruktur-Orchestrierung.
Für wen ist Mia-Platform am besten geeignet?
Plattformentwicklungsteams und DevOps-Verantwortliche in mittelgroßen bis großen Unternehmen, die Microservices auf Kubernetes erstellen.
Warum habe ich Mia-Platform ausgewählt?
Ich habe Mia-Platform als eine der besten Plattformen ausgewählt, weil ich neue Microservices mit dem Plug-and-Play-Toolkit bereitstellen, vorgefertigte Servicevorlagen aus dem Marktplatz starten und alles über ein anpassbares Self-Service-Portal verwalten kann.
Wichtige Funktionen von Mia-Platform
- API-Gateway-Management: Zentralisiert API-Routing, Sicherheitsrichtlinien und Überwachung über ein integriertes API-Gateway.
- Echtzeit-Servicekatalog: Verfolgt automatisch Services, Abhängigkeiten, Metadaten und Verantwortlichkeiten für alle bereitgestellten Komponenten.
- Rollenbasierte Zugriffskontrolle: Ermöglicht es Plattformteams, detaillierte Berechtigungen für Benutzer, Gruppen und Ressourcen über verschiedene Umgebungen hinweg festzulegen.
- Audit-Logging und Compliance: Erfasst detaillierte Änderungs- und Zugriffshistorien zur Unterstützung von Governance- und Compliance-Anforderungen.
Mia-Platform-Integrationen
Mia-Platform bietet eine native Integration mit GitHub. Für individuelle Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Einfach bereitzustellende Microservices mit vorgefertigten Vorlagen
- Self-Service-Portal für Teamautonomie
- Integrierte Tools für Compliance und Prüfprotokolle
Cons:
- Für die Einrichtung ist Kubernetes-Wissen erforderlich
- Die meisten Community-Ressourcen sind in europäischen Sprachen verfügbar
Learn more about Mia-Platform: Bestes Workflow-Erlebnis für Full-Stack-Produktteams
- Kostenlose Demo verfügbar
- Preise auf Anfrage
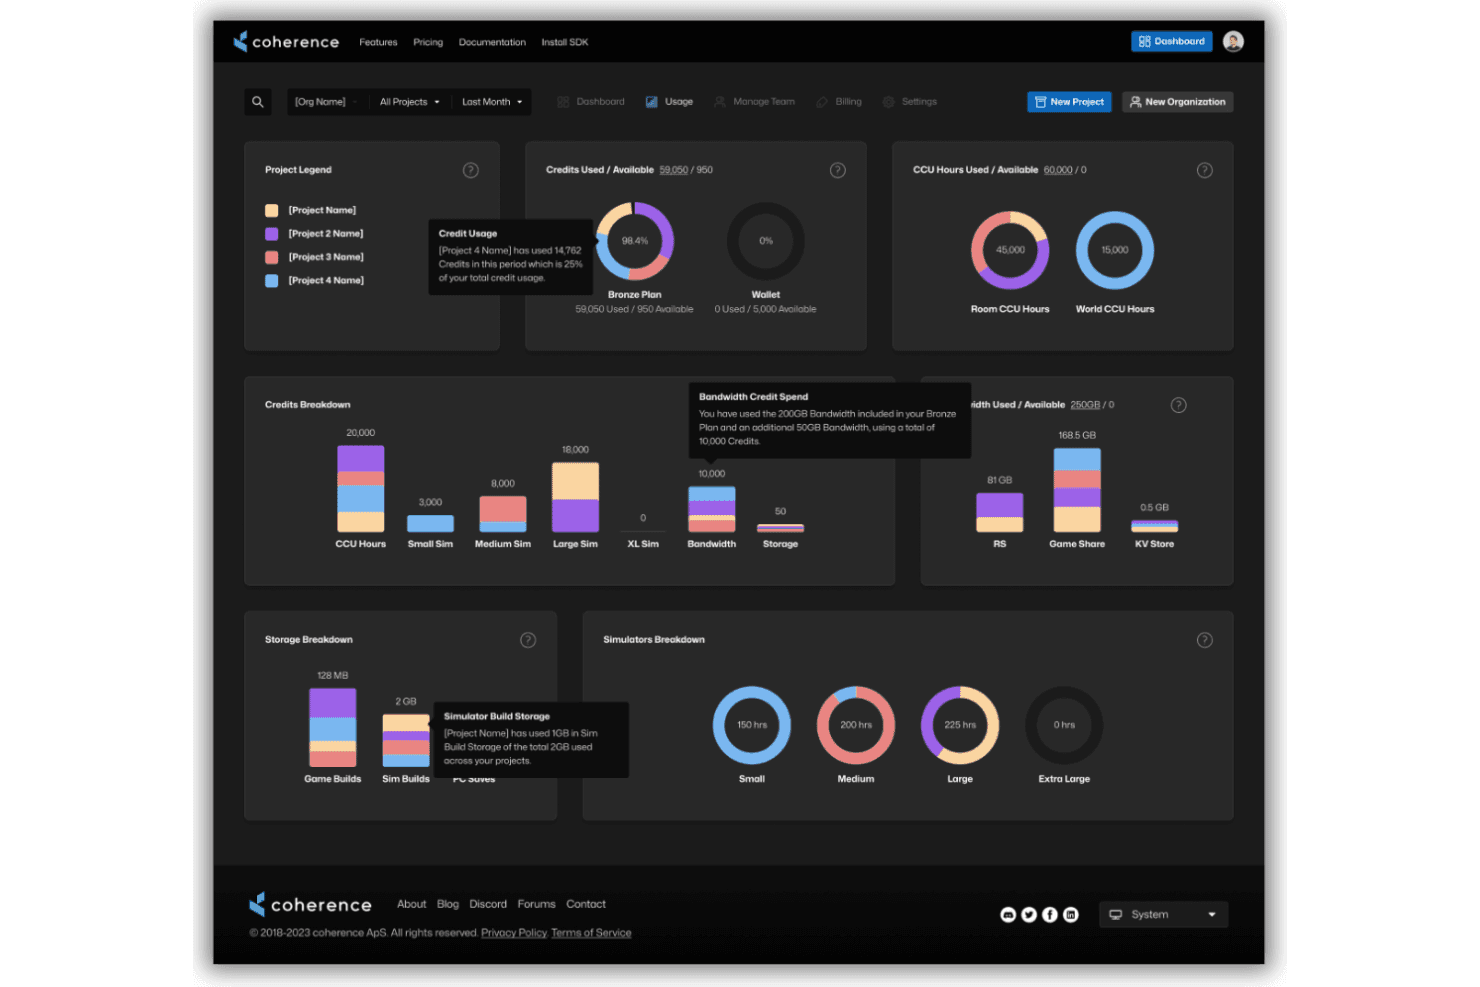
Coherence automatisiert CI/CD, Infrastruktur und Cloud-Bereitstellungen. Coherence ist eine cloudbasierte interne Entwicklerplattform, die für Full-Stack-Produktteams entwickelt wurde und automatisierte CI/CD-Pipelines, Self-Service-Bereitstellung von Infrastruktur sowie wiederverwendbare Vorlagen für Cloud-Umgebungen bietet.
Für wen ist Coherence am besten geeignet?
Plattformentwicklungsteams in Technologieunternehmen, die Cloud-Workflows für die Full-Stack-Anwendungsentwicklung vereinfachen und standardisieren müssen.
Warum ich Coherence ausgewählt habe
Ich habe Coherence als eine der besten Lösungen ausgewählt, weil ich Full-Stack-Workflows mit automatisierten Vorschauumgebungen, wiederverwendbaren Infrastrukturvorlagen und einem einheitlichen Entwicklerportal verwalten kann. Für Produktteams bedeutet das, dass alle Schritte von der Bereitstellung bis zum Deployment eng aufeinander abgestimmt bleiben.
Wichtige Funktionen von Coherence
- Rollenbasierte Zugriffskontrolle: Weisen Sie Benutzern und Teams Berechtigungen für ein sicheres Management der Umgebungen zu.
- Cloud-Anbieter-Integrationen: Direkte Anbindung an AWS und GCP für automatisierte Bereitstellungen.
- Servicekatalog: Pflegen Sie eine Bibliothek von Infrastruktur-Blueprints und Servicevorlagen.
- Automatisierte Auflösung von Umgebungen: Entfernen Sie Umgebungen und Ressourcen sauber, wenn sie nicht mehr benötigt werden.
Coherence Integrationen
Coherence bietet eine API für individuelle Integrationen.
Pros and Cons
Pros:
- Automatisierte Workflows für Cloud-Ressourcenbereitstellung
- Blueprint-Vorlagen für Umgebungskonfiguration
- Zentrales Portal für Teamzusammenarbeit
Cons:
- Wenig Optionen zur Plattform-Erweiterung
- Dokumentation weniger ausführlich als bei großen Wettbewerbern
Learn more about Coherence:
Weitere interne Entwicklerplattformen
Hier finden Sie einige weitere Optionen für interne Entwicklerplattformen, die es nicht in meine engere Auswahl geschafft haben, aber dennoch einen Blick wert sind:
- 11WSO2Beste integrierte API- und Identitäts-Governance
- 12Atlassian CompassBeste Transparenz über Tool-Integrationen in großem Maßstab
- 13NullstoneBeste Cloud-Einrichtung mit modularen Blaupausen
- 14BunnyshellBeste Umgebungsautomatisierung für komplexe Anwendungen
- 15HumanitecBeste Tools für dynamisches Umgebungsmanagement
- 16Morpheus DataIdeal für die Orchestrierung hybrider Clouds
- 17PortBestes anpassbares Self-Service-Portal für Entwickler
- 18Encore CloudBeste codezentrierte Plattform für Backend-Anwendungen
- 19mogeniusBestes, vereinfachtes containerisiertes Deployment
Comment j'évalue les plateformes de développement internes
Je divise mon évaluation en deux niveaux : les capacités de base comme l'approvisionnement en libre-service et le RBAC, et les facteurs différenciateurs comme les modèles de chemins d'or et l'application de politiques en tant que code.
Fonctionnalités essentielles (Critères de base pour cette liste)
Lorsque je sélectionne des outils pour ma liste, j'attribue à chacun une note de 0 (ne propose pas la fonctionnalité) à 5 (excelle dans ce domaine) pour chaque fonctionnalité essentielle ci-dessous. Ensuite, je calcule le score total de l'outil sous forme de pourcentage. Chaque outil doit atteindre un score total minimum de 75 % pour être pris en compte.
- Portail en libre-service pour développeurs : J'évalue si les développeurs peuvent approvisionner des environnements, lancer des services et accéder aux ressources depuis une interface unique sans attendre l'intervention des équipes opérations.
- Catalogue de services et modèles : Les modèles de chemins d'or doivent permettre aux équipes de générer de nouveaux microservices avec des configurations pré-approuvées, un peu comme Backstage ou Humanitec gèrent la création de services.
- Intégration avec les pipelines CI/CD : Je vérifie la présence de connexions natives avec des outils comme GitHub Actions, GitLab CI, Jenkins ou ArgoCD, afin que les étapes de build et de déploiement restent dans un même flux de travail.
- Orchestration de l'infrastructure : La plateforme doit abstraire les clusters Kubernetes, les modules Terraform et les ressources cloud à travers plusieurs environnements et fournisseurs.
- Catalogue logiciel et suivi des composants : Un catalogue vivant qui cartographie la propriété des services, les dépendances et les relations API aide les équipes à retracer les incidents dans des architectures distribuées.
- Gestion des accès par rôle et gouvernance : Je recherche un RBAC avec délimitation par environnement, journalisation des audits et intégration SSO afin que les équipes plateformes puissent mettre en place des garde-fous sans bloquer les développeurs.
Une fois que j'ai une liste d'outils qui remplissent ces critères, j'examine ce qui distingue chaque plateforme.
Facteurs de différenciation (Ce qui distingue les fournisseurs)
Voici comment je compare et oppose différents fournisseurs :
Fonctionnalités remarquables
Les environnements dynamiques sont un grand facteur de différenciation—je privilégie les plateformes qui créent des environnements éphémères de prévisualisation liés aux pull requests, permettant aux équipes de tester des branches de fonctionnalités dans des conditions proches de la production avant de fusionner. Les garde-fous par politique en tant que code sont tout aussi importants, surtout lorsque votre plateforme doit empêcher des plans Terraform non conformes ou des images de conteneur non autorisées d’atteindre la production à l’aide d’outils comme OPA ou Sentinel. J’évalue aussi les grilles d’évaluation du niveau de maturité et de préparation à la production des services, car elles aident les équipes plateformes à repérer les lacunes sur des dizaines de microservices.
Au-delà des fonctionnalités
L’extensibilité est un facteur majeur : je vérifie si la plateforme propose une architecture de plugins ou une conception axée sur l’API qui permet à votre équipe de créer des intégrations personnalisées sans dépendre du fournisseur. La flexibilité de déploiement compte également, en particulier pour les secteurs réglementés où il faut des options SaaS, auto-hébergées ou isolées, ainsi que des certifications comme SOC 2 Type II. Je prends aussi en compte les modèles de tarification, car une tarification par développeur évolue très différemment d'une tarification par service ou basée sur la consommation à mesure que votre équipe d'ingénierie grandit.
So wählen Sie interne Entwicklerplattformen aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich bei der Bearbeitung Ihres individuellen Auswahlprozesses für Software auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit den wichtigsten Faktoren:
| Faktor | Was Sie beachten sollten |
|---|---|
| FaktorSkalierbarkeit | Was Sie beachten solltenUnterstützt die Plattform das Wachstum Ihres Teams von Dutzenden auf Hunderte von Ingenieuren und lässt sie sich an neue Teams, Dienste oder Cloud-Umgebungen anpassen? |
| FaktorIntegrationen | Was Sie beachten solltenVerbindet sie sich mit Ihren bestehenden CI/CD-Tools, Ihrer Quellcodeverwaltung, Ihrem Vorfallmanagement und Ihren Cloud-Anbietern, oder müssen Sie etablierte Pipelines überarbeiten? |
| FaktorAnpassbarkeit | Was Sie beachten solltenKönnen Sie Workflows, Vorlagen und Berechtigungen an die Anforderungen Ihrer Entwicklungsorganisation anpassen – und unterstützt die Plattform Plugins oder API-Integrationen für individuelle Anwendungsfälle? |
| FaktorBenutzerfreundlichkeit | Was Sie beachten solltenIst die Plattform sowohl für erfahrene DevOps-Ingenieure als auch für Anwendungsentwickler intuitiv bedienbar, oder wird die Einführung durch eine steile Lernkurve erschwert? |
| FaktorImplementierung und Einführung | Was Sie beachten solltenWie lange dauert die Einführung – Wochen oder Monate? Welche Ressourcen müssen Sie zunächst für Schulungen, Migration oder individuelle Entwicklung bereitstellen? |
| FaktorKosten | Was Sie beachten solltenZahlen Sie pro Entwickler, pro Dienst oder nutzungsbasiert? Berücksichtigen Sie versteckte Kosten durch Anforderungen an das eigene Hosting oder zusätzliche Stellen für Plattformingenieure. |
| FaktorSicherheitsvorkehrungen | Was Sie beachten solltenUnterstützt die Lösung SSO, RBAC, Audit-Protokollierung und Geheimnisverwaltung, um die Sicherheits- und Governance-Richtlinien Ihres Unternehmens zu erfüllen? |
| FaktorCompliance-Anforderungen | Was Sie beachten solltenSind Zertifizierungen wie SOC 2 Type II oder ISO 27001 für Ihre Branche erforderlich, und stellt der Anbieter Dokumentation für Audits und die laufende Einhaltung der Vorschriften bereit? |
Was sind interne Entwicklerplattformen?
Interne Entwicklerplattformen sind zentralisierte Systeme, die Ihren Entwicklungsteams dabei helfen, das Infrastrukturmanagement zu automatisieren, Workflows zu standardisieren und Self-Service-Funktionen für die Entwicklung, Bereitstellung und den Betrieb von Software bereitzustellen. Diese Plattformen vereinheitlichen in der Regel Cloud-Ressourcen, Orchestrierung und Governance-Tools. Dadurch wird es einfacher, bewährte Verfahren durchzusetzen und komplexe Umgebungen über mehrere Teams hinweg zu verwalten.
Funktionen interner Entwicklerplattformen
Achten Sie bei der Auswahl interner Entwicklerplattformen auf die folgenden wichtigen Funktionen:
- Selbstbedienungsportal für Entwickler: Ermöglicht Entwicklern, Umgebungen, Dienste oder Ressourcen über eine zentrale Schnittstelle bereitzustellen, wodurch Wartezeiten und Rückstände bei Support-Tickets reduziert werden.
- Servicekatalog: Organisiert wiederverwendbare Dienstvorlagen, Infrastrukturvorlagen und bewährte Bereitstellungswege, sodass Teams konforme Anwendungen schneller und mit weniger Aufwand starten können.
- Integration von CI/CD-Pipelines: Verbindet sich mit Ihren Quellcodeverwaltungs- und Bereitstellungstools und automatisiert Erstellungs-, Test- und Veröffentlichungsprozesse, sobald Codeänderungen übertragen werden.
- Infrastrukturorchestrierung: Abstrahiert und automatisiert die Bereitstellung von Cloud-Ressourcen, Kubernetes-Clustern und Infrastruktur als Code (IaC) über verschiedene Umgebungen hinweg.
- Rollenbasierte Zugriffskontrolle: Ermöglicht es Plattformteams, detaillierte Berechtigungen festzulegen und Leitplanken zu definieren, sodass die richtigen Personen Zugriff auf die richtigen Ressourcen erhalten.
- Dynamische Umgebungen: Ermöglicht kurzlebige oder Vorschauumgebungen zum Testen neuer Funktionen oder Pull Requests, ohne Produktionssysteme zu beeinträchtigen.
- Prüfpfade und Compliance: Verfolgt Benutzeraktivitäten, Dienständerungen und Ressourcennutzung, was für die Erfüllung regulatorischer und sicherheitsbezogener Anforderungen unerlässlich ist.
- Integration der Geheimnisverwaltung: Schützt Zugangsdaten, Schlüssel und vertrauliche Konfigurationsdaten mithilfe nativer oder von Drittanbietern stammender Tools zur Verwaltung von Geheimnissen.
- Überwachungs- und Systemzustandsübersichten: Bietet Echtzeit-Transparenz über Dienstverfügbarkeit, Leistung und Bereitstellungsstatus und verkürzt dadurch die Fehlerbehebungszyklen.
- Erweiterbarkeit durch Erweiterungen oder APIs: Unterstützt benutzerdefinierte Erweiterungen, fortgeschrittene Arbeitsabläufe oder Integrationen mit Tools von Drittanbietern, sodass Teams die Plattform an sich wandelnde Anforderungen anpassen können.
Vorteile interner Entwicklerplattformen
Die Implementierung interner Entwicklerplattformen bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige, auf die Sie sich freuen können:
- Schnellere Bereitstellungszyklen: Selbstbedienungsportale und automatisierte CI/CD-Integrationen helfen Teams, Code und Funktionen mit weniger manuellen Eingriffen bereitzustellen.
- Geringere kognitive Belastung: Vorab genehmigte Vorlagen und bewährte Bereitstellungswege ersparen Entwicklern die Verwaltung komplexer Infrastrukturdetails.
- Verbesserte Sicherheit und Compliance: Integrierte Richtlinien als Code, RBAC und Prüfpfade stellen sicher, dass Sie Branchenstandards und regulatorische Anforderungen erfüllen.
- Konsistente Arbeitsabläufe: Standardisierte Tools, Vorlagen und Kataloge sorgen dafür, dass Entwicklungsteams über Umgebungen und Projekte hinweg abgestimmt bleiben.
- Bessere Ressourcentransparenz: Zentrale Kataloge und Überwachungsübersichten helfen Ihnen, Dienstverantwortlichkeiten, Abhängigkeiten und den Systemzustand zu verfolgen.
- Skalierbarkeit über Teams hinweg: Funktionen wie Orchestrierung und Erweiterbarkeit ermöglichen es Ihrer Plattform, sich an das Wachstum und die Weiterentwicklung Ihrer Entwicklungsorganisation anzupassen.
- Geringerer Betriebsaufwand: Die automatisierte Infrastrukturverwaltung und die Integration der Geheimnisverwaltung entlasten Plattformteams von sich wiederholenden Aufgaben und reduzieren den Wartungsaufwand.
Kosten und Preise interner Entwicklerplattformen
Bei der Auswahl interner Entwicklerplattformen ist ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife erforderlich. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, ihre durchschnittlichen Preise und typische enthaltene Funktionen von Lösungen für interne Entwicklerplattformen zusammen:
Vergleichstabelle der Tarife für interne Entwicklerplattformen
| Tarifart | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| TarifartKostenloser Tarif | Durchschnittlicher Preis$0 | Übliche FunktionenBegrenzter Benutzerzugriff, grundlegender Servicekatalog, Community-Unterstützung und zentrale Orchestrierungsfunktionen. |
| TarifartPersönlicher Tarif | Durchschnittlicher Preis$10-$25/user/month | Übliche FunktionenUnterstützung für einzelne Benutzer, Selbstbedienungsportale, Zugriff auf Vorlagen, grundlegende CI/CD-Integration und rollenbasierte Steuerungen. |
| TarifartGeschäftstarif | Durchschnittlicher Preis$30-$70/user/month | Übliche FunktionenZugriff für mehrere Benutzer, erweitertes RBAC, dynamische Umgebungen, Prüfprotokollierung, Compliance-Tools und Premium-Unterstützung. |
| TarifartUnternehmenstarif | Durchschnittlicher Preis$80-$150/user/month | Übliche FunktionenUnbegrenzte Benutzer und Dienste, dedizierte Einführung, benutzerdefinierte Integrationen, Optionen für isolierte oder selbst gehostete Umgebungen und Unternehmens-SLAs. |
FAQs zu internen Entwicklerplattformen
Hier finden Sie Antworten auf häufige Fragen zu internen Entwicklerplattformen:
Wie unterstützen interne Entwicklerplattformen den Self-Service für Entwickler?
Interne Entwicklerplattformen (IDPs) wurden entwickelt, um die gesamte Entwicklererfahrung deutlich zu verbessern, indem sie Entwicklungsteams direkte Kontrolle über ihre Entwicklungsumgebungen geben. Anstatt auf überlastete Betriebsteams zu warten, können Ingenieure Ressourcen nach Bedarf bereitstellen, Code bereitstellen oder auf standardisierte Vorlagen zugreifen.
Dieser Self-Service-Ansatz beseitigt Reibungspunkte im Entwicklungslebenszyklus, steigert die allgemeine Produktivität der Entwickler und ermöglicht es DevOps-Prinzipien, sich in den täglichen Arbeitsabläufen wirklich zu entfalten.
Welche Integrationen sollte ich von einer internen Entwicklerplattform erwarten?
Die meisten Plattformen dienen als zentralisiertes internes Entwicklerportal und verbinden Ihre bevorzugten Entwicklertools an einem Ort. Sie sollten Integrationen mit CI/CD-Pipelines, Quellcode-Repositorys und großen Cloud-Anbietern erwarten.
Darüber hinaus sind moderne IDPs direkt an Systeme zur Beobachtbarkeit angebunden und ermöglichen Echtzeitüberwachung, Geheimnisverwaltung und die Reaktion auf Vorfälle. Es ist entscheidend sicherzustellen, dass die Plattform zu Ihrem aktuellen Stack passt, Ihre zugrunde liegende Infrastruktur abschirmt und zukünftige Optimierungspläne unterstützt.
Sind interne Entwicklerplattformen für kleinere Entwicklungsteams geeignet?
Kleinere Teams können von diesen Plattformen profitieren, aber der Nutzen steigt in der Regel mit zunehmender Teamgröße und Anzahl der Dienste. Für einfache Softwareentwicklungsumgebungen oder sehr kleine Teams kann die Einrichtung einer Plattform auf Unternehmensebene zunächst über den unmittelbaren Bedarf der Entwickler hinausgehen. Viele kleinere Teams beginnen mit schlanken Open-Source-Tools, bevor sie sich für eine umfassende Plattform entscheiden.
Wie anpassbar sind interne Entwicklerplattformen an unsere Arbeitsabläufe?
Die meisten Lösungen unterstützen benutzerdefinierte Vorlagen, Arbeitsabläufe und Berechtigungen. Einige bieten außerdem Plugin-Architekturen für eine umfassendere Anpassung, sodass Sie die Plattform an Ihre Prozesse und Compliance-Anforderungen anpassen können.
Welche Sicherheitsfunktionen werden von internen Entwicklerplattformen bereitgestellt?
Achten Sie auf Funktionen wie SSO-Integration, rollenbasierte Zugriffskontrollen, Prüfprotokolle, die Durchsetzung von Richtlinien als Code und Geheimnisverwaltung, um einen sicheren und konformen Infrastrukturbetrieb zu gewährleisten.