

Key Takeaways
Grundlagen von SIEM-Tools: Ein SIEM-Tool erfasst und analysiert Sicherheitsdaten in verschiedenen Umgebungen und hilft Teams dabei, Bedrohungen effizient zu erkennen und darauf zu reagieren.
Zielgruppen: SIEM-Tools werden von SicherheitsTeams in Unternehmen, Cloud-Betreibern, Branchen mit hohen Compliance-Anforderungen, Managed Security Service Providern und staatlichen IT-Abteilungen eingesetzt.
Kernfunktionen: Zu den wichtigsten Funktionen von SIEM-Tools gehören die zentrale Protokollerfassung, Bedrohungserkennung, Incident-Automatisierung, Verhaltensanalyse und Compliance-Berichterstattung.
Geschäftliche Auswirkungen: Die Einführung eines SIEM-Tools kann Risiken und Reaktionszeiten reduzieren, erfordert jedoch Investitionen, laufende Anpassungen und spezielles Fachwissen.
Auswahl von SIEM-Tools: Bei der Bewertung eines SIEM-Tools sollten Sie Integrationsanforderungen, Automatisierung, Berichterstattung und die Frage berücksichtigen, ob eine verwaltete oder herkömmliche Lösung am besten geeignet ist.
SIEM-Tools bieten Ihrem Sicherheitsteam einen zentralen Ort, um Bedrohungsdaten aus Ihrer gesamten Umgebung zu sammeln, zu korrelieren und darauf zu reagieren. Ohne ein solches Tool müssen Sie Warnmeldungen aus einem Dutzend voneinander unabhängiger Quellen zusammenführen – und Angreifer verlassen sich auf diese Lücke.
Ich habe aus erster Hand erlebt, wie schnell eine nicht überwachte Sicherheitslücke zu einem Vorfall werden kann. Dieser Leitfaden behandelt wichtige Funktionen, konkrete Anwendungsfälle und die Kriterien, auf die Sie bei der Bewertung von Optionen achten sollten, damit Sie eine sichere und fundierte Entscheidung darüber treffen können, welche Lösung zu Ihrem Technologie-Stack passt.
Was ist ein SIEM-Tool?
Ein Tool für Sicherheitsinformations- und Ereignismanagement (SIEM) ist eine Software, die Protokoll- und Ereignisdaten aus Ihrer gesamten Technologieumgebung sammelt, zentralisiert und analysiert. Mithilfe integrierter Regeln und Automatisierung erkennen SIEM-Tools Bedrohungen, verfolgen Sicherheitsereignisse und unterstützen Ihr Team dabei, Vorfälle schneller zu untersuchen.
Sicherheitsteams setzen auf SIEM-Tools, um die Ereignisüberwachung zu vereinfachen, Untersuchungsabläufe zu stärken und die Einhaltung von Compliance-Anforderungen in Bezug auf ihre Daten und Systeme sicherzustellen.
SIEM vereint zwei frühere Sicherheitsfunktionen: Sicherheitsinformationsmanagement (SIM) und Sicherheitsereignismanagement (SEM). SIM konzentriert sich auf das Sammeln, Speichern und Analysieren von Sicherheitsdaten über einen längeren Zeitraum, während SEM die Echtzeitüberwachung von Ereignissen und die Kennzeichnung verdächtiger Aktivitäten umfasst.
Zusammen bieten sie Sicherheitsteams sowohl historischen Kontext als auch Echtzeittransparenz in ihrer gesamten Umgebung.
Wie funktioniert ein SIEM-Tool?
Ein SIEM-Tool zieht Sicherheitsprotokolle und Ereignisdaten aus Ihrer gesamten IT-Umgebung in ein zentrales System. Dazu können Endgeräte, Server, Firewalls, Netzwerkgeräte, Cloud-Dienste, Anwendungen und Identitätsplattformen gehören.
Sobald die Daten im SIEM eingehen, organisiert und normalisiert die Plattform sie, sodass Ereignisse aus verschiedenen Systemen gemeinsam analysiert werden können. Anschließend wendet sie Korrelationsregeln, Analysen, Verhaltens-Baselines und – je nach Plattform – maschinelles Lernen oder Bedrohungsinformations-Feeds an, um Aktivitäten zu identifizieren, die auf eine Sicherheitsbedrohung hindeuten können.
Ein typischer SIEM-Arbeitsablauf sieht folgendermaßen aus:
- Sicherheitsdaten sammeln: Das SIEM erfasst kontinuierlich Protokolle und Ereignisse aus Systemen in Ihrer Infrastruktur.
- Ereignisse normalisieren und aggregieren: Daten aus verschiedenen Quellen werden in ein einheitliches Format konvertiert, damit sie durchsucht und verglichen werden können.
- Verdächtige Aktivitäten korrelieren: Die Plattform verknüpft zusammengehörige Ereignisse, die einzeln harmlos wirken können, gemeinsam betrachtet jedoch auf einen Angriff hindeuten könnten.
- Warnmeldungen erstellen und priorisieren: Wenn eine Aktivität einer Erkennungsregel, einem abnormalen Verhaltensmuster oder einem bekannten Kompromittierungsindikator entspricht, erstellt das SIEM eine Warnmeldung, die das Sicherheitsteam untersuchen kann.
- Untersuchung und Reaktion unterstützen: Analysten können Aktivitäten systemübergreifend zurückverfolgen, historische Ereignisse prüfen und den Umfang sowie die Ursache eines Vorfalls bestimmen. Moderne SIEM-Tools können auch direkt automatisierte Aktionen auslösen oder in SOAR-Plattformen integriert werden, um fortschrittlichere Reaktionsabläufe zu ermöglichen.
Da das SIEM Sicherheitsdaten an einem durchsuchbaren Ort aufbewahrt, können Teams historische Protokolle auch für forensische Untersuchungen, Bedrohungssuche, Compliance-Berichte und die Identifizierung von Mustern verwenden, die über voneinander unabhängige Tools hinweg nur schwer zu erkennen wären.
Beispiele für SIEM-Tools
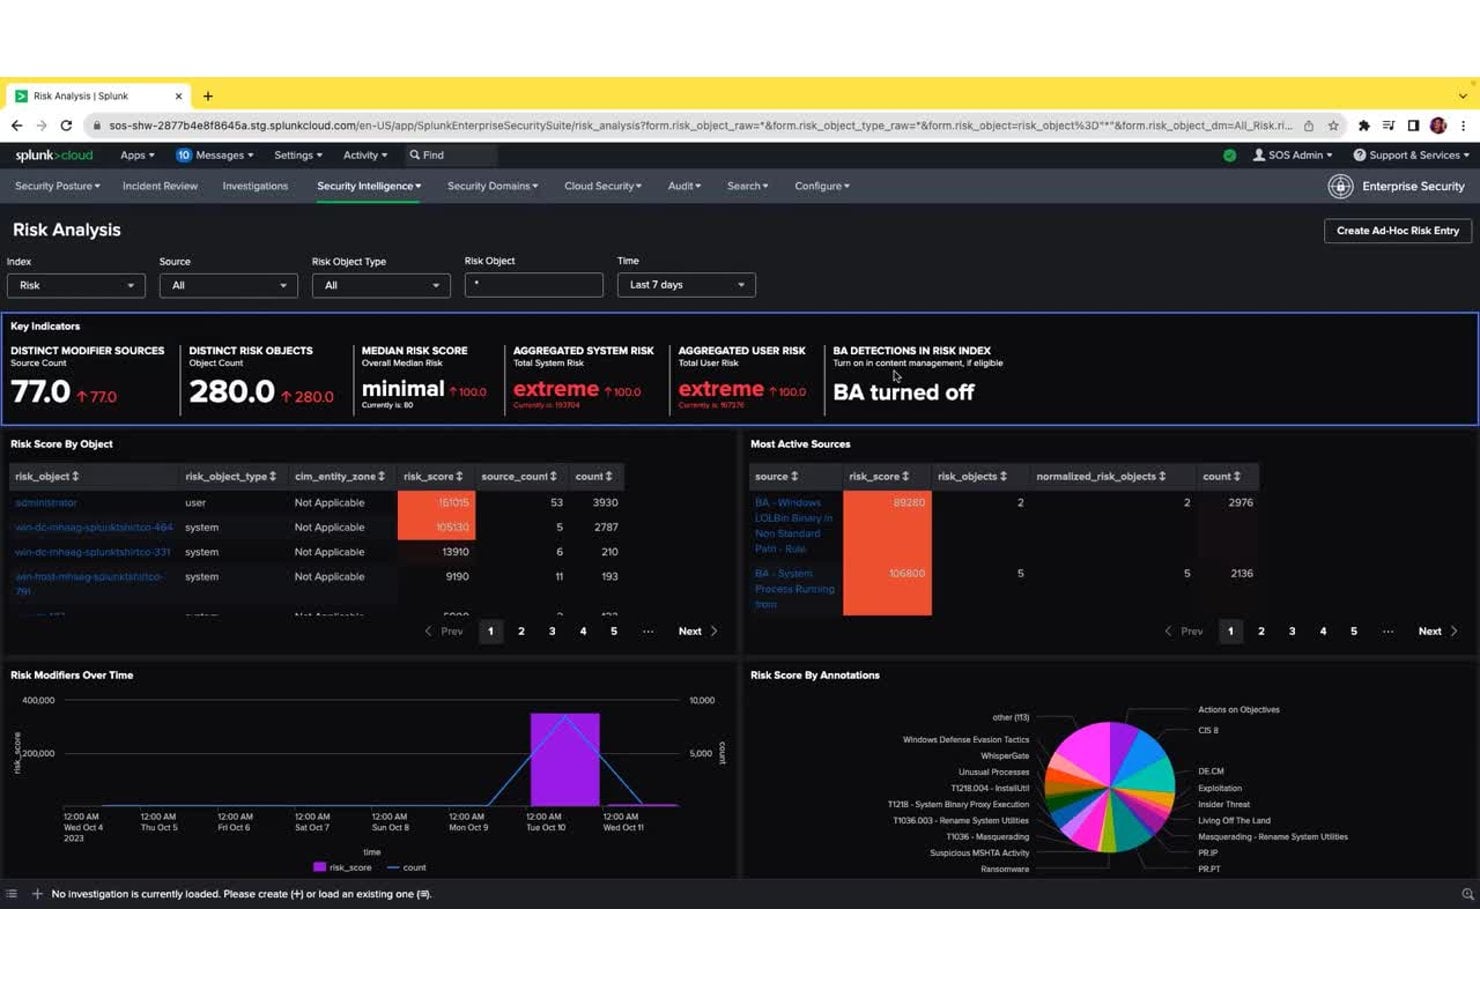
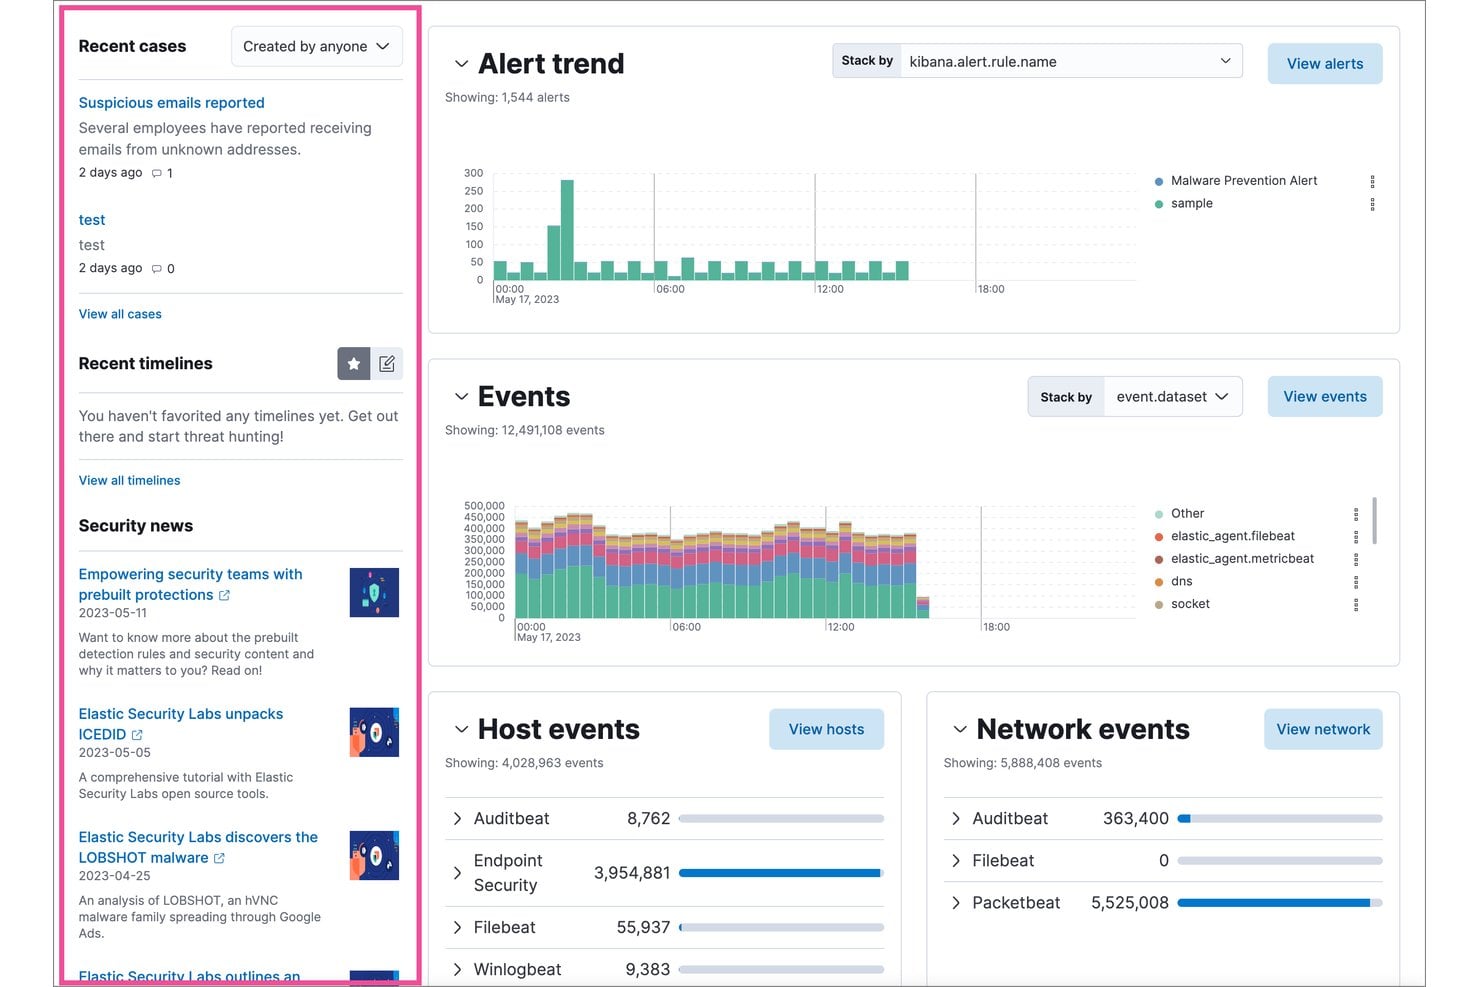
Hier sehen Sie einige visuelle Beispiele dafür, wie Benutzeroberflächen von SIEM-Tools in der Praxis aussehen:
Have an account? Log In
Führende SIEM-Tools, die Sie in Betracht ziehen sollten
Hier ist meine Auswahl der besten SIEM-Tool-Lösungen:
Wer nutzt SIEM-Tools?
Hier finden Sie die Arten von Teams und Organisationen, die sich bei der Sicherheitsüberwachung und der Reaktion auf Vorfälle auf SIEM-Tools verlassen:
- Unternehmenssicherheitsteams: Überwachen Sicherheitsabläufe in großen, komplexen Organisationen mit umfangreicher Infrastruktur.
- Anbieter verwalteter Sicherheitsdienste (MSSPs): Bieten ausgelagerte Überwachung und Bedrohungserkennung für Kundenumgebungen.
- Teams für Cloud-Infrastruktur: Überwachen Aktivitäten, prüfen Zugriffe und erkennen Bedrohungen in cloudnativen und hybriden Systemen.
- Regulierte Branchen: Teams aus Finanzdienstleistungen, Gesundheitswesen und Versorgungsunternehmen müssen strenge Compliance- und Berichtspflichten erfüllen.
- IT-Abteilungen von Behörden und dem öffentlichen Sektor: Schützen kritische Systeme und vertrauliche Daten vor gezielten Bedrohungen und Cyberangriffen.
Wichtige Vorteile von SIEM-Tools und potenzielle Auswirkungen auf das Geschäft
SIEM-Tools helfen Ihnen, Risiken zu reduzieren, schneller auf Vorfälle zu reagieren, Compliance zu unterstützen und Ihre Umgebung reibungslos zu betreiben – all dies kann sich direkt auf Verfügbarkeit und Unternehmensreputation auswirken.
Beachten Sie, dass diese Lösungen in der Regel eine erhebliche Investition darstellen und eine schlecht verwaltete Bereitstellung neue Komplexität oder Lücken bei der Transparenz schaffen kann.
Verwenden Sie diese Tabelle, um die wichtigsten Vorteile und Risiken der Einführung eines SIEM-Tools abzuwägen:
| Vorteile | Risiken |
|---|---|
| VorteileSchnellere Erkennung und Reaktion auf Vorfälle | RisikenHohe anfängliche Kosten für Bereitstellung und Lizenzen |
| VorteileZentralisierte Transparenz über alle Umgebungen hinweg | RisikenKomplexität kann zu Lücken bei der Konfiguration führen |
| VorteileVerbesserte Bedrohungssuche und Untersuchung | RisikenFehlalarme können zu einer Alarmmüdigkeit führen |
| VorteileBessere Unterstützung bei Compliance-Anforderungen | RisikenErfordert fortlaufende Feinabstimmung und spezielles technisches Fachwissen |
| VorteileBeschleunigt die Ursachenanalyse nach Vorfällen | RisikenDatenschutzprobleme bei unsachgemäßer Behandlung von Protokollen |
| VorteileVereinfacht Berichte und die Vorbereitung auf Audits | RisikenAbhängigkeit vom Anbieter oder Herausforderungen bei der Migration |
| VorteileKorrelation von Signalen aus mehreren Quellen | RisikenBelastung der Speicher- und Recheninfrastruktur durch den Ressourcenverbrauch |
Fallstudien zu SIEM-Tools
Erfahren Sie, wie reale Teams mit SIEM-Tools ihre Sicherheitsergebnisse verbessert haben. Diese Fallstudien zeigen, welchen Unterschied SIEM vor und nach der Bereitstellung machen kann.
Fallstudie: Einführung von IBM Security QRadar SIEM bei der Askari Bank
Askari Bank, eine Geschäftsbank mit Sitz in Pakistan und 560 Filialen sowie 7.500 Mitarbeitern, baute ihr Sicherheitsoperationszentrum (SOC) von Grund auf mit IBM Security QRadar SIEM, QRadar SOAR und einer Erweiterung für Benutzerverhaltensanalysen auf.
Die gemeinsam mit dem IBM-Geschäftspartner SPS implementierte Plattform führte Protokolle aus den Banksystemen zusammen, automatisierte die Reaktion auf Vorfälle mithilfe von Ablaufplänen und ermöglichte die Erkennung interner Bedrohungen rund um die Uhr.
Hier sind die Ergebnisse der Einführung von SIEM-Tools bei der Askari Bank:
- Drastische Reduzierung von Fehlalarmen: Die Zahl der Sicherheitsvorfälle sank von etwa 700 pro Tag auf weniger als 20, wodurch das SOC-Team hochwertige, umsetzbare Warnmeldungen erhielt.
- Schnellere Behebung von Vorfällen: Die Behebungszeit sank durch die Automatisierung von SOAR-Ablaufplänen von etwa 30 Minuten auf nur 5 Minuten.
- Schnelles Teamwachstum: Das SOC-Team wuchs innerhalb von weniger als drei Jahren auf mehr als 20 Spezialisten an, unterstützt durch die Automatisierung routinemäßiger Priorisierungsaufgaben.
- Einhaltung gesetzlicher Vorgaben: Die Askari Bank erfüllte vollständig die pakistanische Cybersicherheitsrichtlinie 2021, eine nationale Vorgabe, nach der Banken rund um die Uhr automatisierte Sicherheitsoperationszentren betreiben müssen.
Fallstudie: Einführung der Splunk Cloud Platform bei Carrefour
Carrefour, einer der größten Einzelhändler der Welt, führte die Splunk Cloud Platform ein, um seine Sicherheitsabläufe in einer globalen Umgebung mit mehreren Kanälen zu konsolidieren.
Die Plattform vereinheitlichte Antiviren-, Endpunkterkennungs- und Reaktionsprotokolle in einem einzigen System und automatisierte Warnmeldungen, Ticketverwaltung und SOC-Benachrichtigungen – dadurch entfiel der Aufwand für die Infrastrukturverwaltung, der Analysten zuvor von ihrer eigentlichen Sicherheitsarbeit abgehalten hatte.
Hier sind die Ergebnisse der Implementierung von SIEM-Tools bei Carrefour:
- 3-mal schnellere Reaktion auf Bedrohungen: Mithilfe von Echtzeiterkenntnissen aus Splunk reagiert Carrefour nun dreimal schneller auf Sicherheitsbedrohungen als zuvor.
- Neuausrichtung der SOC-Abläufe: Das Sicherheitsteam wechselte von der Infrastrukturverwaltung zu hochwertigen Aufgaben, darunter Anwendungsverwaltung, Bedrohungsanalyse und aktive Sicherheitsuntersuchungen.
- Breiterer Zugang für Analysten: Sowohl technische Analysten als auch Geschäftsanwender können Sicherheitsereignisse unabhängig untersuchen und Warnmeldungen auslösen, wodurch sich die gesamte Reaktionsfähigkeit des Teams erhöht.
- Sicherere Produkteinführungen: Die Plattform bietet den Teams von Carrefour die erforderliche Transparenz, um neue Funktionen und Dienste sicher einzuführen, und verringert das Risiko, dass neue digitale Möglichkeiten Sicherheitslücken verursachen.
Wichtige Funktionen und Möglichkeiten von SIEM-Tools
Auf diese wichtigen Funktionen sollten Sie achten, wenn Sie SIEM-Tools für Ihre Umgebung bewerten:
- Zentralisierte Protokollsammlung: Führen Sie Ereignisdaten von Servern, Cloud-Diensten, Endpunkten und Netzwerkgeräten in einer durchsuchbaren Plattform zusammen.
- Echtzeiterkennung von Bedrohungen: Nutzen Sie integrierte Regeln und Analysen, um verdächtige Aktivitäten zu erkennen und das Team zu benachrichtigen, sobald sich Vorfälle entwickeln.
- Automatisierte Reaktion auf Vorfälle: Lösen Sie Aktionspläne oder Arbeitsabläufe aus, die Reaktionsschritte anleiten oder ausführen – dadurch wird der manuelle Aufwand für häufige Szenarien reduziert.
- Korrelation über verschiedene Datenquellen hinweg: Verknüpfen Sie Ereignisse aus unterschiedlichen Systemen (Firewalls, Endpunkte, Cloud usw.), um ein vollständiges Bild komplexer Angriffe zu erhalten.
- Analyse des Benutzer- und Entitätsverhaltens (UEBA): Erkennen Sie Insider-Bedrohungen oder kompromittierte Konten, indem ungewöhnliche Aktivitäten von Benutzern oder Geräten markiert werden.
- Compliance-Berichte: Erstellen Sie Berichte, die gängigen Vorschriften und Rahmenwerken zugeordnet sind, und erleichtern Sie dadurch Audits und die Durchsetzung von Richtlinien.
- Dashboards und Visualisierungen: Greifen Sie auf anpassbare Dashboards zu, die auf hoher Ebene Status- und Trenderkenntnisse liefern, abgestimmt auf die Prioritäten Ihres Teams.
- Integrations- und API-Unterstützung: Verbinden Sie das SIEM mit Ihrem umfassenderen Sicherheits-Toolset (Ticketverwaltung, Bedrohungsinformationen, Orchestrierungs-Tools), um reibungslosere Abläufe zu ermöglichen.
Anwendungsfälle für SIEM-Tools: Typische Prozesse und Arbeitsabläufe
SIEM-Tools bieten Ihnen eine zentrale Stelle, um Sicherheitsereignisse in Ihren Systemen zu sammeln, zu analysieren und darauf zu reagieren. Sie können wichtige Arbeitsabläufe wie die Überwachung von Bedrohungen, die Untersuchung von Vorfällen und die Erstellung von Compliance-Berichten automatisieren – so kann sich Ihr Team auf tiefgreifendere Analysen und Entscheidungsfindung konzentrieren.
Indem SIEM-Tools Signale aus all Ihren Umgebungen verbinden, helfen sie Ihnen, Bedrohungen schneller zu erkennen und manuelle Schritte in der täglichen Sicherheitsarbeit zu reduzieren.
Nutzen Sie diese Tabelle, um zu sehen, wie SIEM-Tools wichtige IT- und sicherheitsbezogene Prozesse auf Führungsebene unterstützen:
| Prozess | Beschreibung | Wie die Software unterstützt |
|---|---|---|
| ProzessBedrohungserkennung | BeschreibungIdentifizieren Sie verdächtige Aktivitäten oder Bedrohungen in Ihrer IT-Umgebung. | Wie die Software unterstütztKorrelieren Sie Ereignisse aus mehreren Quellen, um echte Bedrohungen sichtbar zu machen und das Rauschen durch Fehlalarme zu reduzieren. |
| ProzessReaktion auf Vorfälle | BeschreibungVerwalten und beheben Sie Sicherheitsvorfälle schnell, nachdem sie erkannt wurden. | Wie die Software unterstütztAutomatisiert Aktionspläne und Arbeitsabläufe, sodass Reaktionsschritte schneller erfolgen und weniger manuelle Eingriffe erfordern. |
| ProzessCompliance-Berichte | BeschreibungBereiten Sie Dokumentation und Nachweise für Audits und behördliche Prüfungen vor. | Wie die Software unterstütztErstellt Berichte, die Compliance-Rahmenwerken zugeordnet sind, und greift dabei auf systemübergreifend gesammelte Protokolle und Ereignisse zurück. |
| ProzessAnalyse der Grundursache | BeschreibungUntersuchen Sie Ursprung und Auswirkungen von Sicherheitsverletzungen oder Vorfällen. | Wie die Software unterstütztAggregiert und visualisiert historische Protokolldaten, sodass Teams Ereignisse zurückverfolgen und Schwachstellen präzise identifizieren können. |
| ProzessÜberwachung von Benutzeraktivitäten | BeschreibungVerfolgen Sie Benutzeraktionen, um Insider-Bedrohungen oder riskantes Verhalten zu erkennen. | Wie die Software unterstütztNutzt Verhaltensanalysen, um Abweichungen von der normalen Aktivität zu markieren, damit Sie potenzielle Bedrohungen untersuchen können. |
More Articles
- Die 10 besten SIEM-Tools im Test 2026
- SOAR vs. SIEM: Ein leistungsstarkes Duo für optimierte Sicherheit
- Ein Leitfaden eines CTOs zu den 10 besten SOAR-Plattformen des Jahres 2026
- Die 10 besten Incident-Response-Software-Lösungen im Test 2026
- Splunk Bewertung 2026: Vorteile, Nachteile, Funktionen und Preise
Arten von SIEM-Tools und ähnliche Tools
SIEM-Tools gibt es in einigen unterschiedlichen Ausprägungen. Außerdem existieren mehrere eng verwandte Sicherheitstools, die häufig im selben Zusammenhang genannt werden:
Nutzen Sie diese Tabelle, um zu verstehen, wodurch sich die einzelnen Arten unterscheiden:
| Typ | Unterscheidungsmerkmal |
|---|---|
| TypTraditionelles SIEM | UnterscheidungsmerkmalRegelbasierte Korrelation und Protokollaggregation ohne KI-gestützte Analysen |
| TypSIEM der nächsten Generation | UnterscheidungsmerkmalVerwendet KI und maschinelles Lernen, um die Bedrohungserkennung zu automatisieren und den manuellen Anpassungsaufwand zu reduzieren |
| TypVerwaltetes SIEM | UnterscheidungsmerkmalWird von einem Drittanbieter oder MSSP betrieben, wodurch der Aufwand für die interne Verwaltung entfällt |
| Typ(SOAR) Sicherheitsorchestrierung, Automatisierung und Reaktion | UnterscheidungsmerkmalKonzentriert sich auf die Automatisierung von Workflows zur Reaktion auf Vorfälle statt auf Protokollsammlung und -erkennung |
| Typ(XDR) Erweiterte Erkennung und Reaktion | UnterscheidungsmerkmalIntegriert die Erkennung über Endgeräte, Identität und Cloud-Ebenen hinweg, ohne den Schwerpunkt auf die Protokollverwaltung zu legen |
| TypProtokollverwaltung | UnterscheidungsmerkmalSammelt und speichert Protokolle für Suche und Audits, verfügt jedoch nicht über integrierte Sicherheitsanalysen und Korrelation |
Worauf Sie bei einem SIEM-Tool achten sollten
Das richtige SIEM-Tool sollte zu Ihrer bestehenden Infrastruktur, Ihren Sicherheits-Workflows und Ihrem Datenvolumen passen, ohne mehr Komplexität zu schaffen, als Ihr Team bewältigen kann.
Konzentrieren Sie sich beim Vergleich der Optionen darauf, wie gut die einzelnen Plattformen die von Ihnen bereits verwendeten Systeme unterstützen und wie Ihr Sicherheitsteam tatsächlich Bedrohungen untersucht und auf sie reagiert.
Verwenden Sie diese Faktoren, um zu bewerten, welches SIEM-Tool am besten zu Ihrer Umgebung passt:
- Abdeckung der Datenquellen: Stellen Sie sicher, dass das SIEM Protokolle und Ereignisse aus den Systemen sammeln kann, die Ihr Team tatsächlich verwendet, einschließlich Endgeräten, Servern, Firewalls, Cloud-Diensten und Identitätsplattformen.
- Qualität der Erkennung und Korrelation: Achten Sie auf leistungsstarke Ereigniskorrelation, Verhaltensanalysen und Funktionen für Bedrohungsdaten, die dabei helfen, relevante Bedrohungen aufzudecken, ohne übermäßig viele Fehlalarme zu erzeugen.
- Skalierbarkeit: Prüfen Sie, ob die Plattform Ihr aktuelles Protokollvolumen bewältigen kann und weiterhin leistungsfähig bleibt, wenn Ihre Infrastruktur und Sicherheitsdaten wachsen.
- Passende Bereitstellungsform: Überlegen Sie, ob ein cloudnatives, lokales oder hybrides SIEM am besten zu Ihrer Umgebung, Ihren Sicherheitsanforderungen und Ihren internen Ressourcen passt.
- Gesamtkosten und Verwaltungsaufwand: Vergleichen Sie mehr als nur den Lizenzpreis. Protokollaufnahme, Speicherung, Aufbewahrung, Anpassung, Implementierung und Personal können sich auf die langfristigen Kosten des Plattformbetriebs auswirken.
SIEM-Erkenntnisse in Maßnahmen umsetzen
Ein SIEM kann die Erkennung und Transparenz bieten, die Ihr Sicherheitsteam benötigt. Einige Unternehmen benötigen jedoch nach der Identifizierung einer Bedrohung auch eine stärkere Automatisierung. Wenn die Reduzierung des manuellen Aufwands bei der Reaktion Priorität hat, können die besten SOAR-Plattformen Ihr SIEM ergänzen, indem sie Workflows zur Reaktion auf Vorfälle orchestrieren und automatisieren.


