

Software til patchhåndtering i virksomheder giver dig mulighed for at identificere, installere og overvåge opdateringer på hundredvis eller tusindvis af enheder fra én enkelt platform. Hvis du leder efter de bedste værktøjer, har du sandsynligvis brug for automatiseret patchhåndtering, tydelig rapportering og solid compliance uden risiko for nedetid i komplekse virksomhedsmiljøer.
Denne liste giver dig praktisk indsigt i de bedste værktøjer til patchhåndtering, så du kan matche funktionerne med dine behov og holde dine systemer sikre og opdaterede i 2026.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Oversigt over den bedste software til patchhåndtering i virksomheder
Dette sammenligningsskema opsummerer prisoplysningerne for mine bedste valg inden for software til patchhåndtering i virksomheder, så du kan finde den bedste software til dit budget og din virksomheds behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til samlet afhjælpning af risici og overholdelse | 30 dages gratis prøveperiode | Priser oplyses efter anmodning | Website | |
| 2 | Bedst til automatisering af programrettelser på fjernenheder | Gratis abonnement + gratis demo tilgængelig | Priser oplyses efter anmodning | Website | |
| 3 | Bedst til tilpassede arbejdsgange for programrettelser med automatisering | Gratis prøveversion tilgængelig | Pris oplyses efter anmodning | Website | |
| 4 | Bedst til kontrol af miljøer i stor skala | Gratis demonstration | Priser oplyses efter anmodning | Website | |
| 5 | Bedst til integration med Microsoft 365-økosystemet | Gratis prøveperiode | Fra $60/bruger/måned (faktureret årligt) | Website | |
| 6 | Bedst til understøttelse af kataloger over tredjepartsprogramrettelser | Gratis prøveperiode + gratis demo tilgængelig | Fra $39/bruger/måned | Website | |
| 7 | Bedst til samlet IT-administration og automatisering | Gratis demo | Pris oplyses efter anmodning | Website | |
| 8 | Bedst til indbygget vurdering af sårbarheder | Gratis prøveperiode + gratis demo | Priser oplyses efter forespørgsel | Website | |
| 9 | Bedst til scanning efter sårbarheder og programrettelser | Gratis demo tilgængelig | Priser oplyses efter anmodning | Website | |
| 10 | Bedst til automatiseret programrettelse med regeloverholdelse | Gratis prøveperiode + gratis demo tilgængelig | Priser oplyses på forespørgsel | Website |


Anmeldelser af den bedste software til patchhåndtering i virksomheder
Nedenfor finder du mine detaljerede opsummeringer af den bedste software til patchhåndtering i virksomheder, som kom med på min liste. Mine anmeldelser giver et detaljeret indblik i funktionerne, mulighederne og integrationerne på hver platform, så du kan finde den bedste løsning til dig.
 Bedst til samlet afhjælpning af risici og overholdelse
- 30 dages gratis prøveperiode
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:4.5/5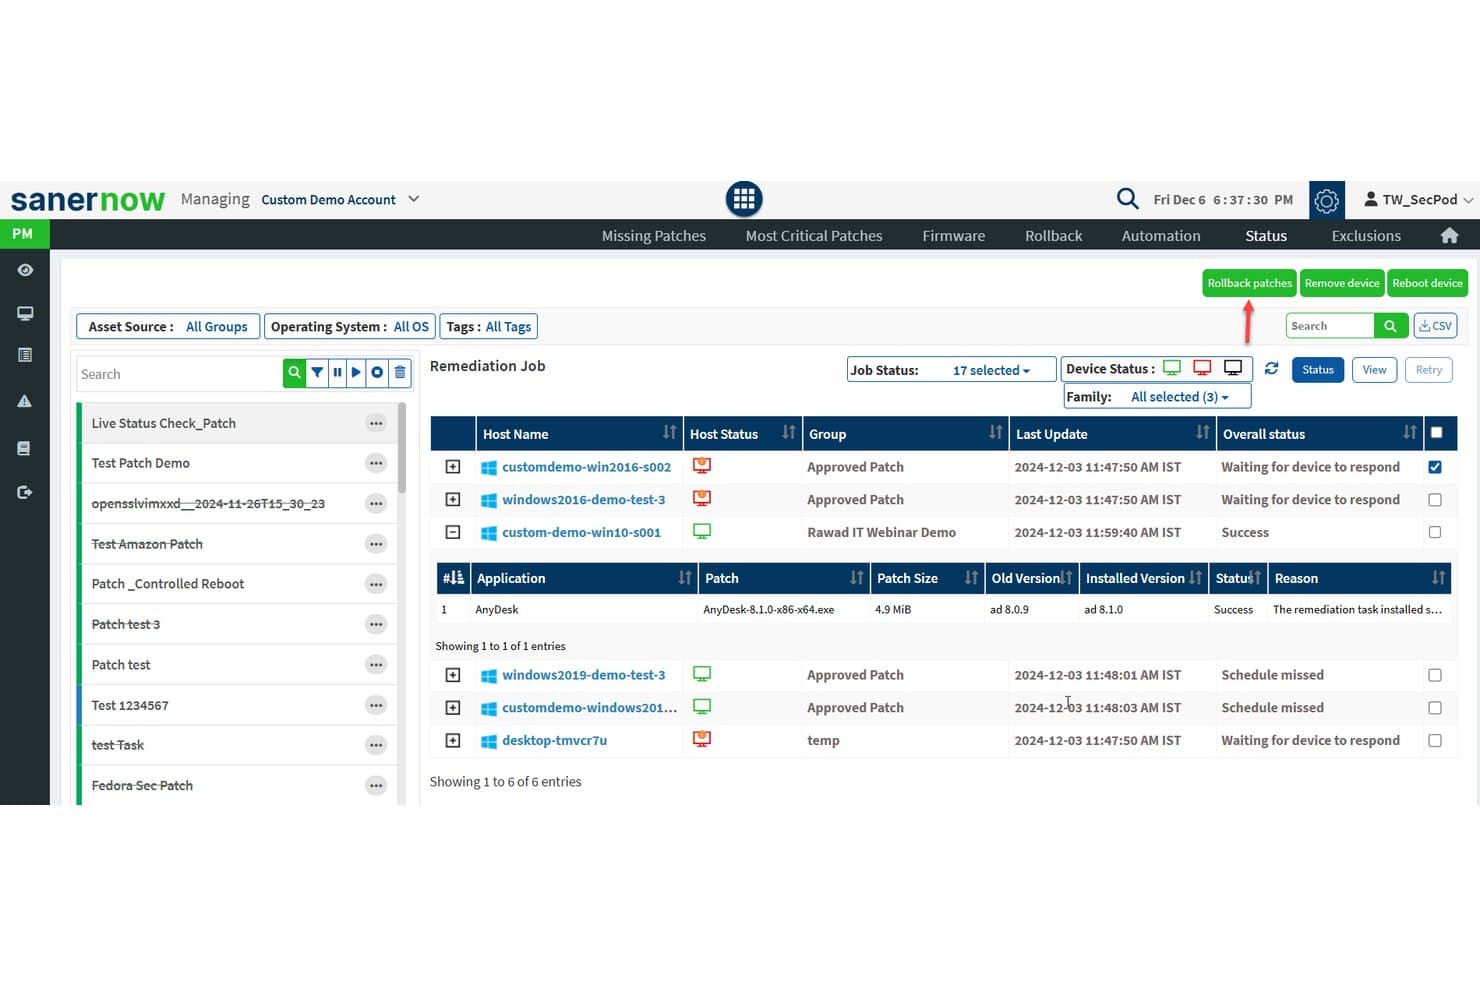
SecPod (Saner Platform) tilbyder en detaljeret statusvisning for et job til afhjælpning af programrettelser, der viser værtsnavne, enhedsstatus, oplysninger om programrettelser og de samlede resultater af afhjælpningen på tværs af flere enheder. SecPods Saner Platform er en løsning til kontinuerlig håndtering af sårbarheder og eksponeringer, som kombinerer automatisk udrulning af programrettelser, sårbarhedsscanning og afhjælpning af manglende overholdelse på tværs af Windows, macOS, Linux og mere end 550 tredjepartsapplikationer.
Hvem egner SecPod (Saner Platform) sig bedst til?
SecPod egner sig til virksomheders it-sikkerhedsteams, der administrerer distribuerede slutpunktsmiljøer på tværs af hybride miljøer, hvor overholdelse af rammeværk som HIPAA, PCI-DSS eller NIST er et centralt driftskrav.
Hvorfor valgte jeg SecPod (Saner Platform)?
Jeg valgte SecPod (Saner Platform) som en af de bedste, fordi det er en af de få platforme til håndtering af programrettelser, der fuldt ud integrerer sårbarhedsvurdering og -afhjælpning i én automatiseret arbejdsgang, hvilket eliminerer den manuelle sammenkobling mellem registrerede risici og tilgængelige programrettelser. Jeg kan også godt lide, at den scanner ud over standard-CVE'er og identificerer fejlkonfigurationer og sikkerhedsanomalier via sine mere end 190.000 SCAP-sårbarhedskontroller. Denne bredde i registreringen passer direkte til rammeværk for overholdelse, herunder HIPAA, NIST CSF og PCI DSS, hvilket gør revisionssporene for programrettelser reelt sporbare til specifikke risikofund.
Vigtige funktioner i SecPod (Saner Platform)
- Katalog over programrettelser til tredjeparter: Understøtter programrettelser til mere end 550 applikationer, der ikke er operativsystemer, på tværs af browsere, produktivitetsværktøjer og sikkerhedssoftware.
- Afhjælpning af firmware- og konfigurationsproblemer: Håndterer sårbarheder på hardwareniveau og konfigurationsafvigelser ud over softwareopdateringer.
- Brugerdefinerede dashboards til overholdelse: Leverer forudbyggede og tilpasselige rapporter, der er knyttet til rammeværk som HIPAA, PCI og NIST.
- API-baseret integration: Opretter forbindelse til ITSM-, SIEM- og DevOps-platforme ved hjælp af REST-API'er til automatiserede arbejdsgange og synkronisering af data i realtid.
Integrationer med SecPod (Saner Platform)
SecPod (Saner Platform) tilbyder indbyggede integrationer med ServiceNow, Splunk, Jira, AWS, Azure DevOps og Qualys samt en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Samlet sårbarhedsscanning og afhjælpning med programrettelser
- Omfattende SCAP-baserede kontroller af overholdelse er indbygget
- Dækker mere end 550 tredjepartsapplikationer indbygget
Cons:
- Rapporteringsgrænsefladen kan virke forældet
- Den indledende udrulning af agenten er tidskrævende
Learn more about SecPod (Saner Platform): Bedst til automatisering af programrettelser på fjernenheder
- Gratis abonnement + gratis demo tilgængelig
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:4.9/5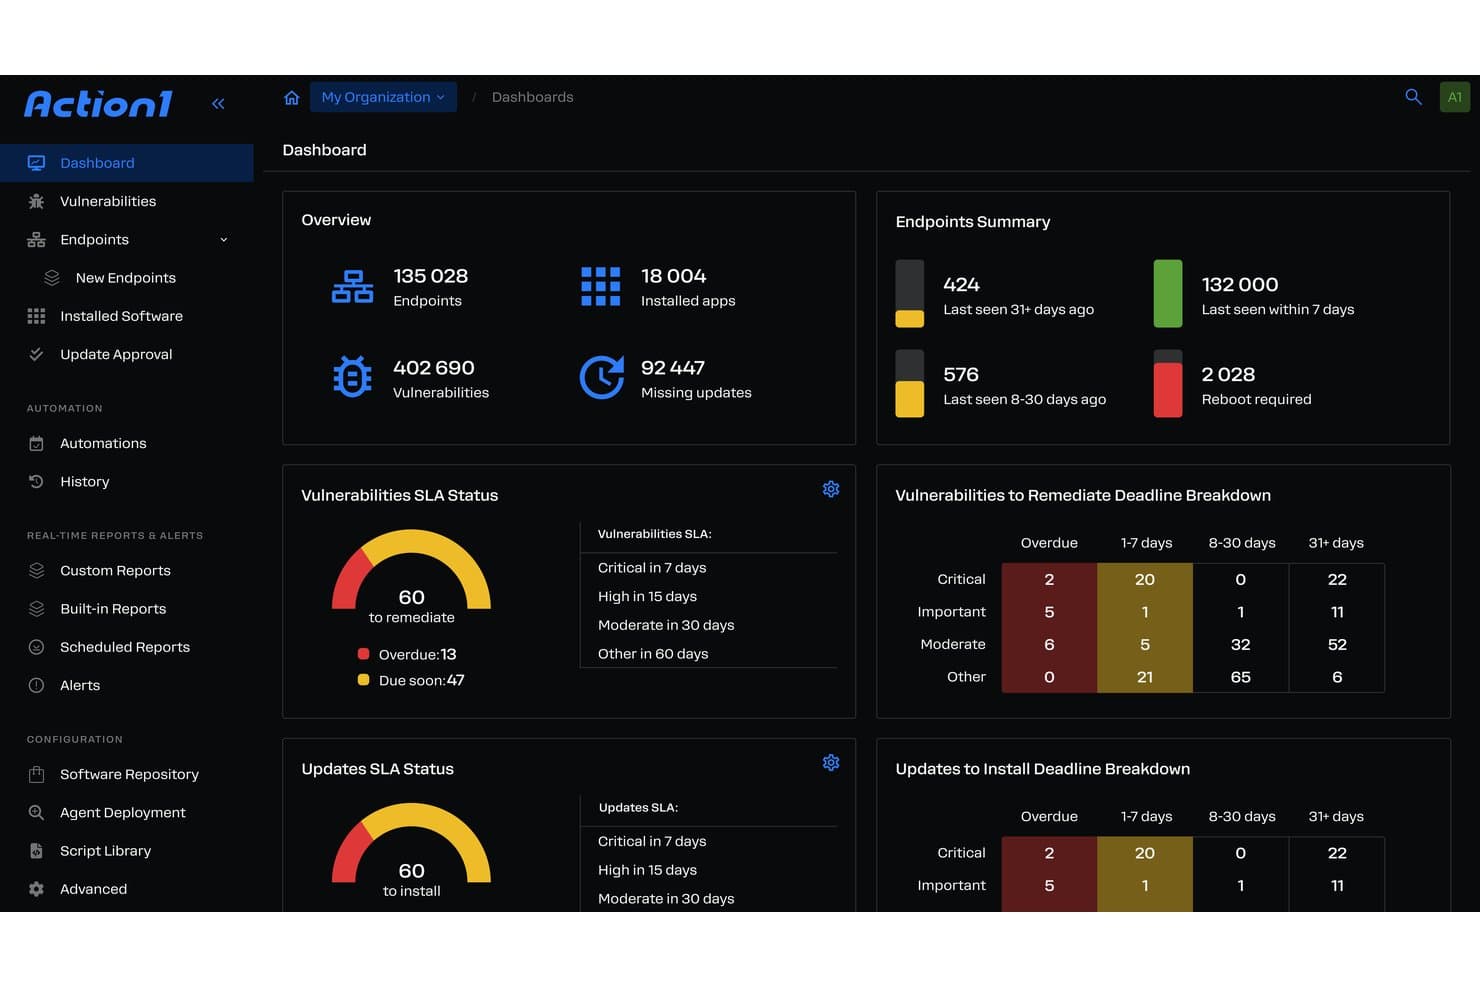
Action1 tilbyder et omfattende kontrolpanel til administration af programrettelser, der viser oversigter over slutpunkter, status for sårbarheds-SLA'er og en opdeling af afhjælpningsfrister for virksomhedsmiljøer. Action1 er en cloudbaseret platform til autonom slutpunktsadministration, der kombinerer programrettelser til operativsystemer og tredjepartsprogrammer, sårbarhedsvurdering, risikobaseret prioritering og compliance-rapportering på tværs af distribuerede virksomhedsmiljøer.
Hvem er Action1 bedst egnet til?
Action1 er et stærkt valg for IT-teams, der administrerer distribuerede slutpunktsmiljøer på tværs af fjernarbejde, hybride miljøer eller miljøer med flere lokationer, hvor dækning af programrettelser uden VPN er en prioritet.
Hvorfor valgte jeg Action1?
Action1 fortjener sin plads som et af de bedste værktøjer på min liste på grund af den måde, platformen håndterer fjerninstallation af programrettelser uden afhængighed af en VPN. Den cloudbaserede agent når enhederne, uanset hvor de befinder sig, og funktionen til opdateringsringe giver mig mulighed for at konfigurere trinvise, autonome udrulninger med automatisk tilbagerulning indbygget. Jeg kan også godt lide, at offline-slutpunkter får installeret programrettelser, så snart de opretter forbindelse igen, så fjernarbejdere, der går glip af et vedligeholdelsesvindue, ikke forbliver sårbare.
Vigtige funktioner i Action1
- Programrettelser til tredjepartsprogrammer: Installer programrettelser til over 600 understøttede programmer, der ikke er en del af operativsystemet, fra ét kontrolpanel.
- Risikobaseret prioritering af sårbarheder: Prioritér udrulningen af programrettelser baseret på CVSS-scorer og trusselsdata i realtid.
- Compliance-kontrolpaneler og revisionsrapportering: Generér eksporterbare rapporter, der er tilpasset rammeværk som SOC 2, HIPAA og PCI DSS.
- PowerShell- og RESTful API-automatisering: Automatisér brugerdefinerede arbejdsgange, og integrér med andre IT-systemer ved hjælp af indbyggede script- og API-funktioner.
Action1-integrationer
Action1 tilbyder indbyggede integrationer med Microsoft Azure, Zendesk, Bitdefender, Slack, Microsoft Teams, PayPal, Amazon Web Services og Zapier. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Programrettelser fungerer for offline- og fjernslutpunkter
- Automatisk registrering af CVE'er og risikobaseret prioritering
- Rapportering af SOC 2- og HIPAA-compliance inkluderet
Cons:
- Understøtter ikke programrettelser til mobilenheder
- Mangler et indbygget katalog over programrettelser til mobilenheder
Learn more about Action1: Bedst til tilpassede arbejdsgange for programrettelser med automatisering
- Gratis prøveversion tilgængelig
- Pris oplyses efter anmodning
Visit WebsiteCustomer Rating:4.6/5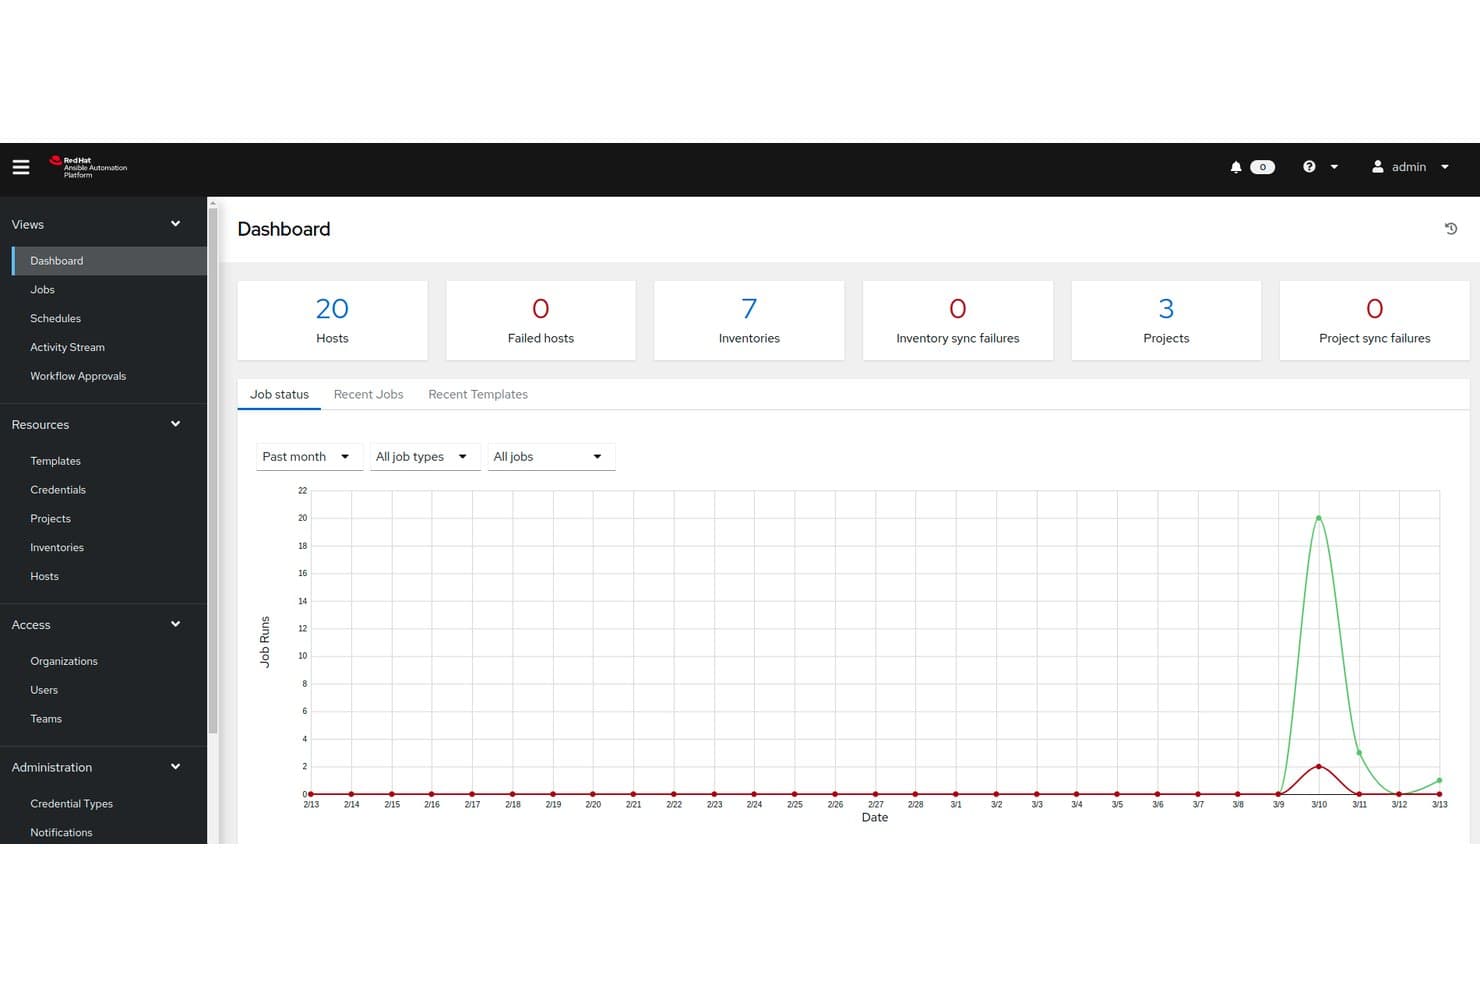
Red Hat Ansible Automation Platform tilbyder et centralt kontrolpanel, der viser jobstatus, antal værter, inventarer og målinger for projektsynkronisering, som er afgørende for overvågning af programrettelsesstyring i virksomheder. Red Hat Ansible Automation Platform er en agentløs IT-automatiseringsplatform, der lader virksomheder opbygge, køre og skalere tilpassede arbejdsgange for programrettelser på tværs af lokal infrastruktur, sky- og hybridinfrastruktur ved hjælp af YAML-baserede automatiseringsinstruktioner og hændelsesdrevet automatisering.
Hvem er Red Hat Ansible Automation Platform bedst egnet til?
Den egner sig godt til teams inden for virksomheds-infrastruktur og systemteknik, der har brug for at opbygge fuldt tilpassede programrettelsespipelines på tværs af store, komplekse miljøer med flere operativsystemer.
Hvorfor jeg valgte Red Hat Ansible Automation Platform
Jeg valgte Red Hat Ansible Automation Platform som en af de bedste, fordi intet andet værktøj giver dig dette niveau af kontrol over logikken i arbejdsgange for programrettelser. Med YAML-baserede automatiseringsinstruktioner definerer du præcis, hvilke værter der skal have programrettelser, i hvilken rækkefølge og hvad der sker ved fejl. Hændelsesdrevet Ansible lukker kredsløbet ved automatisk at udløse disse automatiseringsinstruktioner, når et tilsluttet sikkerhedsværktøj registrerer en ny CVE, så programrettelsesjob startes, uden at nogen behøver røre et tastatur.
Nøglefunktioner i Red Hat Ansible Automation Platform
- Automatiseringscontroller: Central administrationsgrænseflade til organisering, kørsel og overvågning af programrettelsesjob på tværs af hele inventaret.
- Automatiseringsnetværk: Understøtter orkestrering af programrettelsesopgaver på tværs af distribuerede netværk og netværkszoner.
- Selvbetjeningsportal til automatisering: Giver ikke-tekniske brugere mulighed for at starte forhåndsgodkendte programrettelsesjob på sikker vis.
- Ansible-indholdssamlinger: Leverer certificeret, forudbygget automatiseringsindhold til almindelige IT-platforme og -software.
Integrationer til Red Hat Ansible Automation Platform
Red Hat Ansible Automation Platform tilbyder en række indbyggede integrationer, herunder ServiceNow, Splunk, VMware, AWS, Microsoft Azure, Google Cloud, Palo Alto Networks, CyberArk og Cisco. Der findes en API til tilpassede integrationer.
Pros and Cons
Pros:
- Fuld kontrol over logikken i arbejdsgange for programrettelser
- Understøtter hændelsesdrevet og planlagt programrettelse
- Agentløs tilgang dækker de fleste større operativsystemer
Cons:
- Intet indbygget katalog over programrettelsesindhold
- Kræver tilpassede automatiseringsinstruktioner til hver enkelt app
Learn more about Red Hat Ansible Automation Platform: Bedst til kontrol af miljøer i stor skala
- Gratis demonstration
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:4.5/5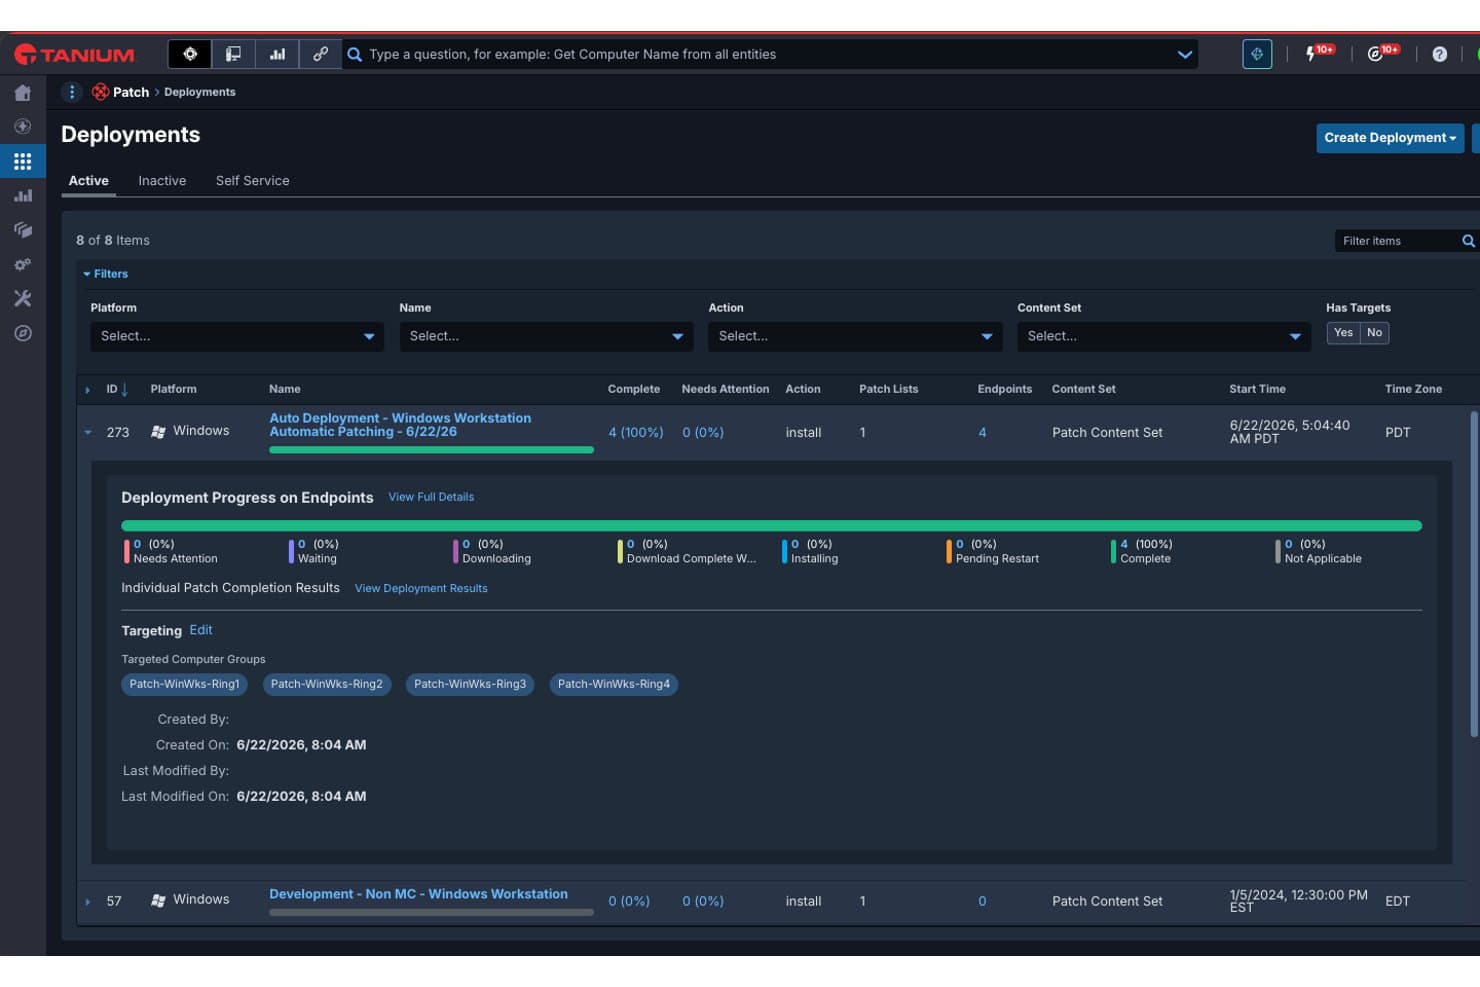
Tanium tilbyder en oversigt til udrulning af programrettelser, som viser aktive udrulningsfremskridt, målretning af slutpunkter og status for færdiggørelse af programrettelser på tværs af ringgrupper for Windows-arbejdsstationer. Tanium Patch er en platform til administration af programrettelser i virksomheder, som kombinerer realtidssynlighed over slutpunkter med automatiseret installation af programrettelser på tværs af Windows, Linux, macOS og tredjepartsprogrammer i lokale, cloudbaserede og hybride miljøer.
Hvem er Tanium bedst egnet til?
Tanium Patch er velegnet til store virksomheder med distribuerede slutpunktsmiljøer, hvor IT-driftsteams og sikkerhedsteams har brug for at arbejde fra én samlet platform.
Hvorfor jeg valgte Tanium
Jeg valgte Tanium som et af de bedste værktøjer, fordi ingen andre værktøjer, jeg har testet, kan matche dets evne til at forespørge tusindvis af slutpunkter i realtid og reagere øjeblikkeligt på resultaterne. Jeg kører samtidige kampagner til installation af programrettelser på Windows-, Linux- og macOS-miljøer fra én enkelt konsol med sikre udrulningsringe, der gør det muligt at teste programrettelser på et udvalg af enheder, før de udrulles bredt. Funktionen til automatisk tilbageførsel betyder, at jeg ikke arbejder i blinde, hvis noget går galt midt under udrulningen.
Vigtige funktioner i Tanium
- Installation af programrettelser til tredjepartsprogrammer: Installer programrettelser til hundredvis af understøttede softwaretitler ud over operativsystemer.
- Realtidsinventar over slutpunkter: Find, spor og kategoriser aktiver i hele dit miljø med det samme.
- Tilpasset overholdelsesrapportering: Opret oversigter og revisionslogge, der er tilpasset større lovgivningsmæssige rammeværk.
- ServiceNow-integration: Automatiser koordineringen af programrettelser direkte fra ServiceNows arbejdsgange til IT-drift.
Tanium-integrationer
Tanium Patch tilbyder indbyggede integrationer med Microsoft, ServiceNow, ScreenMeet og flere andre. Der findes en API til tilpassede integrationer.
Pros and Cons
Pros:
- Realtidssynlighed over slutpunkter i virksomhedsskala
- Lineær kædearkitektur sparer intern båndbredde
- Politikbaserede udrulninger med understøttelse af tilbageførsel
Cons:
- Kræver betydelig indledende opsætning og finjustering
- Modulbaseret licensering kan være kompleks
Learn more about Tanium: Bedst til integration med Microsoft 365-økosystemet
- Gratis prøveperiode
- Fra $60/bruger/måned (faktureret årligt)
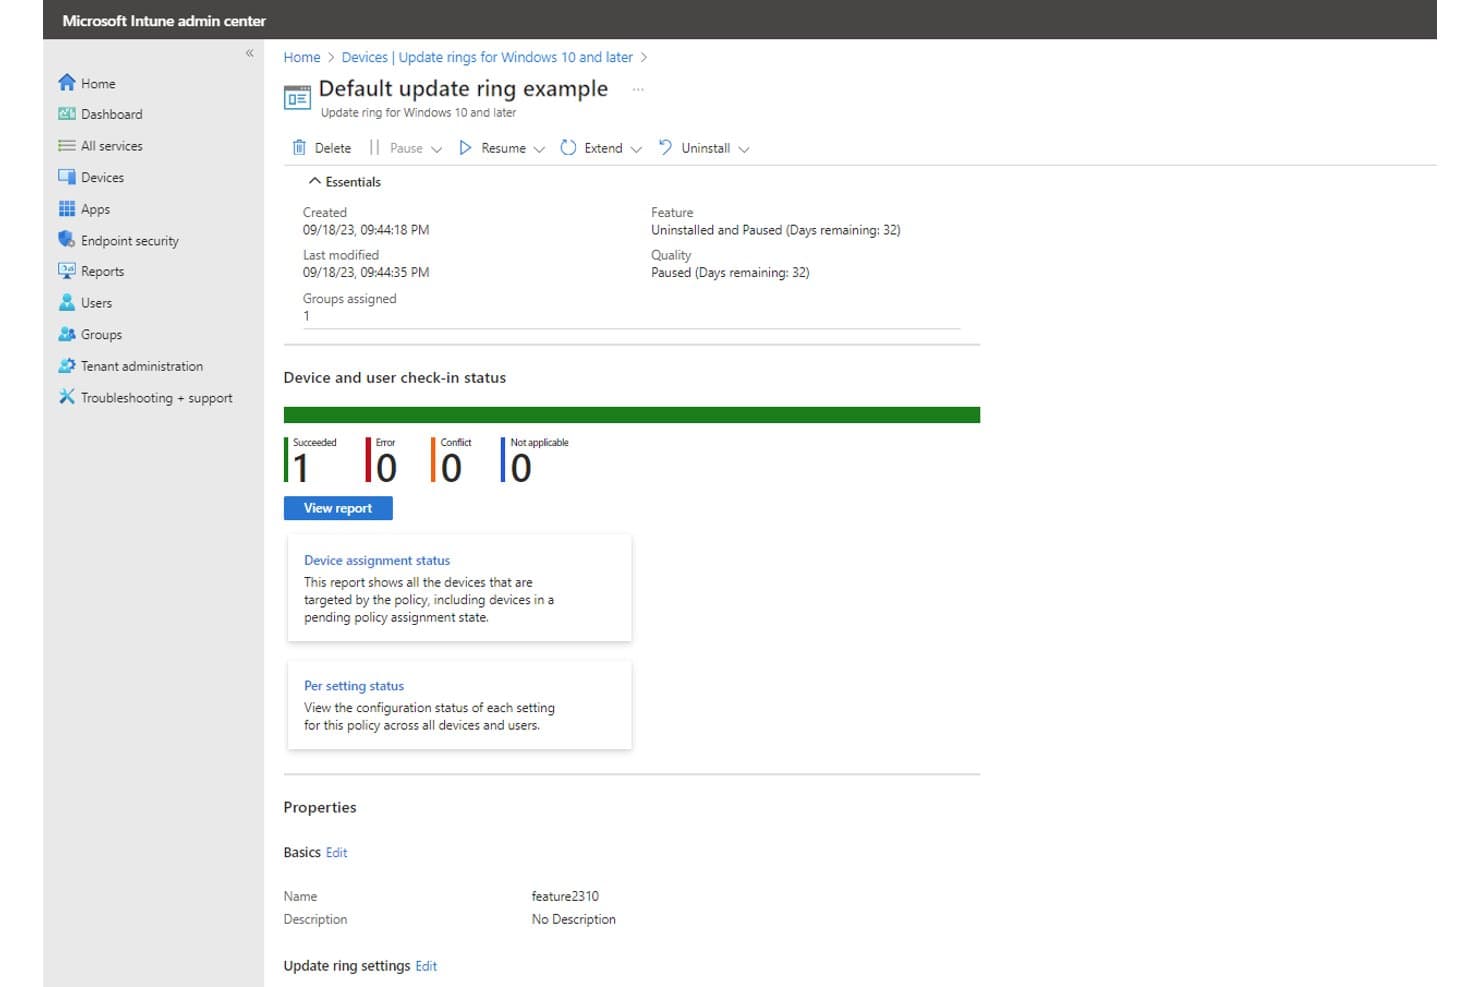
Microsoft Intune tilbyder administration af opdateringsringe med status for enheders indtjekning i realtid, kontrolelementer til pause/genoptagelse samt sporing af funktions- og kvalitetsopdateringer til administration af rettelser i virksomheder. Microsoft Intune er en cloudbaseret samlet endpoint-administrationsplatform, der håndterer distribution af OS-rettelser, konfiguration af opdateringsringe, driver- og firmwareopdateringer samt håndhævelse af politikker for enhedsefterlevelse på Windows-, macOS-, iOS- og Android-enheder.
Hvem er Microsoft Intune bedst til?
Microsoft Intune er et godt valg for virksomheders it-teams, der allerede bruger Microsoft 365 eller Azure, og som har brug for cloudbaseret endpoint-administration uden at tilføje et separat værktøj til rettelsesadministration.
Hvorfor jeg valgte Microsoft Intune
Jeg valgte Microsoft Intune som en af de bedste løsninger, fordi den er integreret direkte i Microsoft 365 E3- og E5-licensstrukturen, hvilket betyder, at der ikke skal installeres en separat agent eller etableres særskilt infrastruktur. Windows Autopatch administrerer OS-opdateringsringe indbygget, og Hotpatch udsender månedlige sikkerhedsrettelser uden at kræve en genstart af enheden. Jeg kan også godt lide, hvordan Intunes efterlevelsespolitikker forbindes med Microsoft Entra ID, så status for rettelser automatisk indgår direkte i reglerne for betinget adgang.
Vigtige funktioner i Microsoft Intune
- Konfiguration af opdateringsringe: Gruppér enheder for en trinvis udrulning af funktions- og kvalitetsopdateringer til Windows.
- Politikker til fremskyndelse af opdateringer: Udsend kritiske sikkerhedsrettelser med det samme uden om standardreglerne for udsættelse af opdateringer.
- Administration af driver- og firmwareopdateringer: Udrul godkendte driver- og firmwareopdateringer til bestemte enhedsgrupper.
- Fjernadministration af enheder på tværs af platforme: Administrer udrulning af rettelser på Windows-, macOS-, iOS- og Android-enheder fra en cloudkonsol.
Integrationer med Microsoft Intune
Microsoft Intune har indbyggede integrationer på tværs af Microsoft-økosystemet, herunder Microsoft 365, Microsoft Entra ID og Microsoft Defender for Endpoint. Løsningen understøtter rettelser fra tredjeparter gennem integrationer med Patch My PC, Ivanti Neurons og Action1. Der findes en API til tilpassede integrationer.
Pros and Cons
Pros:
- Dyb integration med Microsoft 365-miljøet
- Indbygget understøttelse af Windows Autopatch og Hotpatch
- Centraliseret cloudbaseret administration af fjernenheder
Cons:
- Begrænset indbygget understøttelse af rettelser fra tredjeparter
- Administration af rettelser på macOS og Linux er ikke på samme niveau
Learn more about Microsoft Intune: Bedst til understøttelse af kataloger over tredjepartsprogramrettelser
- Gratis prøveperiode + gratis demo tilgængelig
- Fra $39/bruger/måned
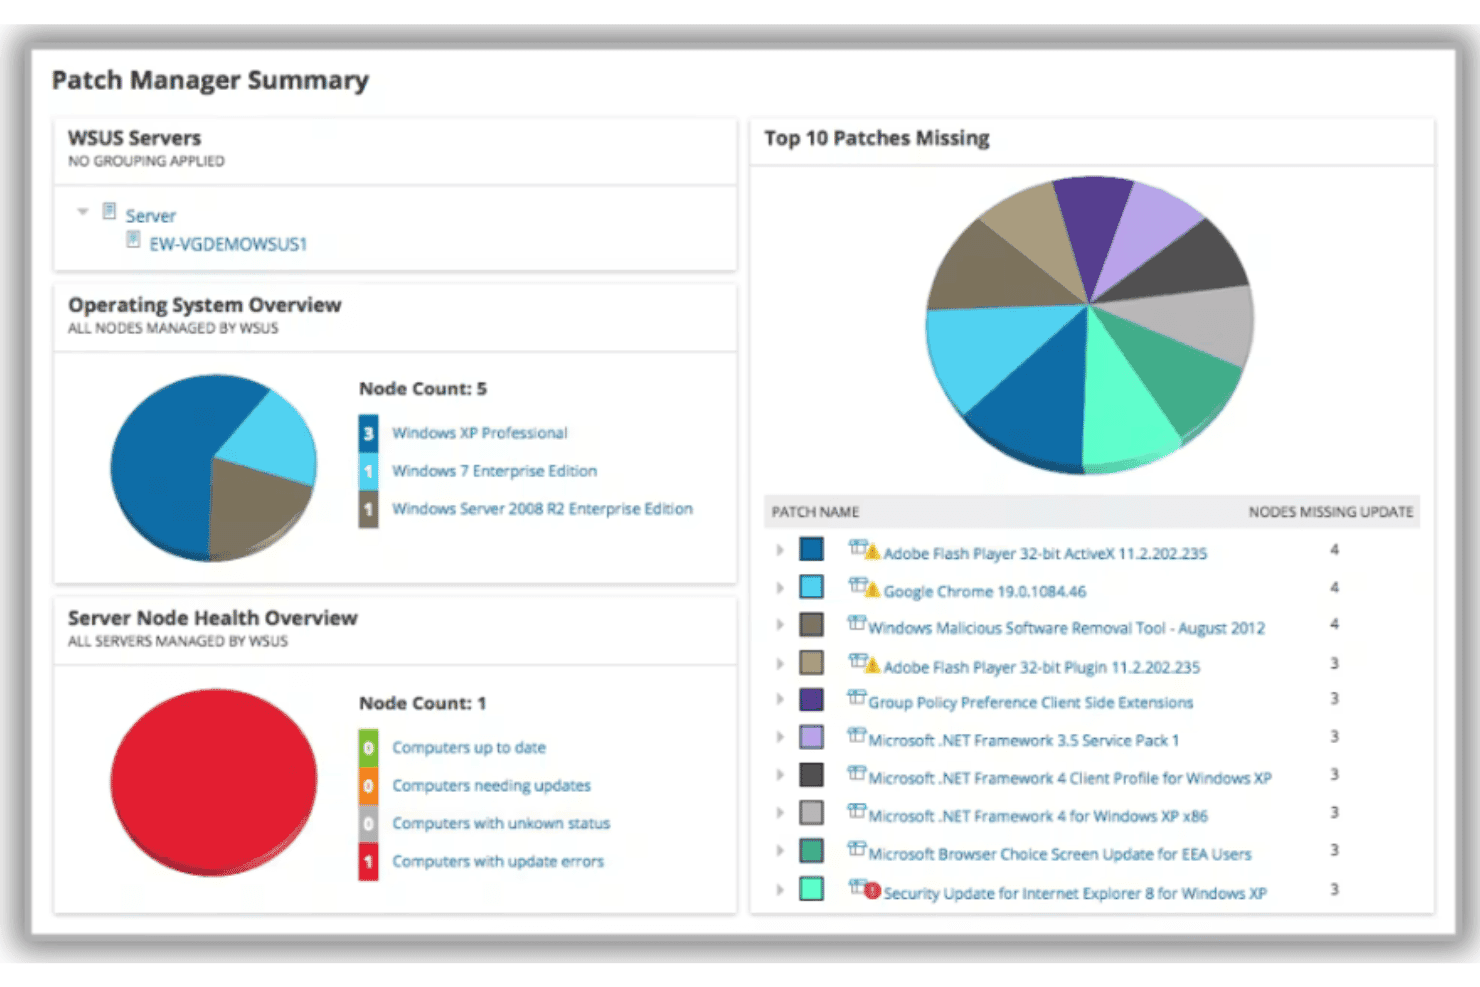
SolarWinds Patch Manager viser et oversigtskontrolpanel med oplysninger om WSUS-servere, en oversigt over operativsystemer, servernodernes tilstand og de 10 mest manglende programrettelser. SolarWinds Patch Manager er et Windows-fokuseret værktøj til håndtering af programrettelser, der udvider WSUS og SCCM med automatiseret planlægning af programrettelser, programrettelser til tredjepartsprogrammer, understøttelse af virtuelle maskiner samt rapportering om overholdelse på tværs af servere og arbejdsstationer.
Hvem er SolarWinds Patch Manager bedst til?
Det er velegnet til virksomhedsmiljøer med mange Windows-enheder, hvor teams allerede bruger WSUS eller SCCM og har brug for at udvide dækningen af programrettelser til tredjepartsprogrammer.
Hvorfor jeg valgte SolarWinds Patch Manager
SolarWinds Patch Manager kommer med på min liste over favoritter på grund af dybden i det forudbyggede og testede katalog over programrettelser til tredjepartsprogrammer. Jeg kan godt lide, at mit team kan udrulle programrettelser til leverandører som Adobe, Mozilla, Oracle og Java uden selv at skulle undersøge, pakke eller teste dem. Publiceringsprocessen til SCCM og WSUS betyder, at jeg kan sende disse tredjepartsopdateringer gennem den samme infrastruktur, som vi allerede har tillid til til Windows-programrettelser.
Vigtige funktioner i SolarWinds Patch Manager
- Udvidelsesfunktioner til WSUS: Administrer, planlæg og effektiviser alle Windows-opdateringer via en forbedret WSUS-grænseflade.
- Tilpasset rapportering om overholdelse: Opret detaljerede rapporter og kontrolpaneler for status for programrettelser og revisionsberedskab.
- Understøttelse af programrettelser til virtuelle maskiner: Installer programrettelser på offline- eller grupperede virtuelle skriveborde og servere fra en samlet konsol.
- Integration med Wake-on-LAN: Tænd slutpunkter eksternt for at sikre, at enhederne er online og klar til planlagt udrulning af programrettelser.
Integrationer med SolarWinds Patch Manager
SolarWinds Patch Manager tilbyder indbyggede integrationer med Microsoft Azure, Okta, GoToAssist, AWS, Idaptive, Slack, Zendesk og flere. Zapier og en API er tilgængelige til tilpassede integrationer.
Pros and Cons
Pros:
- Forudbygget katalog over tredjepartsprogramrettelser inkluderet
- Dyb integration med WSUS og SCCM
- Detaljerede værktøjer til rapportering om overholdelse og revision
Cons:
- Ingen understøttelse af programrettelser til macOS eller Linux
- Installation på egne servere er påkrævet
Learn more about SolarWinds Patch Manager: Bedst til samlet IT-administration og automatisering
- Gratis demo
- Pris oplyses efter anmodning

Kaseya VSA tilbyder et dashboard for patchstatus med filtrering, tilpasning af kolonner og CVSS-baseret patchgennemgang til virksomhedsmiljøer. Kaseya VSA er en cloudbaseret RMM-platform, der kombinerer automatiseret patchadministration, endpoint-overvågning, IT-automatisering og fjernstyring på tværs af Windows-, macOS- og Linux-miljøer.
Hvem er Kaseya VSA bedst egnet til?
Kaseya VSA er et naturligt valg for MSP'er og interne IT-teams, der administrerer store, distribuerede endpoint-flåder på tværs af flere kundemiljøer eller forretningsenheder.
Hvorfor jeg valgte Kaseya VSA
Kaseya VSA kommer med på min kandidatliste, fordi platformen behandler patchadministration som en del af et bredere, samlet IT-arbejdsflow i stedet for som en selvstændig funktion. Jeg kan godt lide VSA 10's tre niveauer for regler til patchgennemgang (globalt, på politikniveau og pr. patch), som gør det muligt for mit team at definere automatiseringslogik på præcis det rette niveau uden at tilsidesætte låste konfigurationer. Modulet til softwareadministration udvider dette til dækning af tredjepartsapps, så jeg ikke behøver at skifte værktøj for at opdatere browsere, Java eller Adobe.
Vigtige funktioner i Kaseya VSA
- Fjernadgang via Live Connect: Fjernstyr endpoints med sikker sessionsadgang efter behov.
- Overvågning og advarsler i realtid: Modtag handlingsorienterede advarsler om endpointtilstand, sårbarheder og overholdelsesstatus.
- Automatiseret enhedsregistrering: Scan netværk for automatisk at finde og tilmelde nye enheder til patchadministration.
- Omfattende API-adgang: Integrer VSA med andre IT- og sikkerhedsværktøjer gennem et omfattende sæt API'er.
Integrationer med Kaseya VSA
Kaseya VSA tilbyder indbyggede integrationer med Acronis, Bitdefender, BrightGauge, Cisco, Cronofy, Socket, QuickBooks og flere. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Bred dækning af operativsystemer og tredjepartsapps
- Central håndhævelse af politikker for distribuerede teams
- Indbyggede RMM-værktøjer forenkler fjernstyring
Cons:
- Grænsefladen virker forældet og rodet
- Rapporteringsskabeloner mangler overholdelsesrammer
Learn more about Kaseya VSA: Bedst til indbygget vurdering af sårbarheder
- Gratis prøveperiode + gratis demo
- Priser oplyses efter forespørgsel
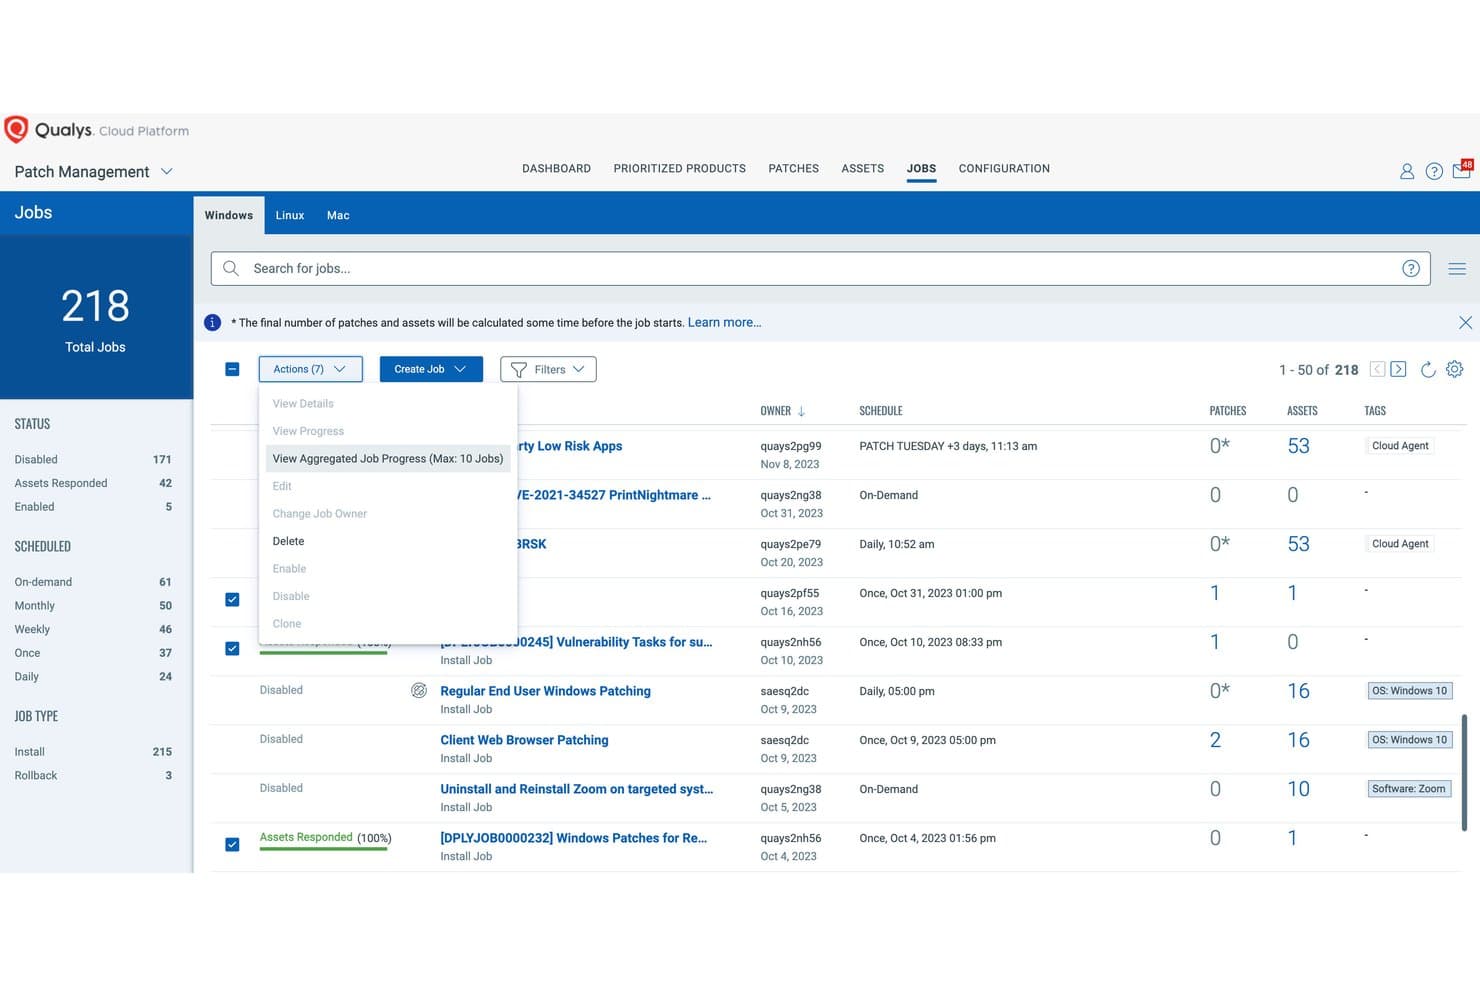
Qualys Patch Management tilbyder en grænseflade til jobadministration med kontroller til massehandlinger, planlægningsoplysninger og filtreringsmuligheder på tværs af i alt 218 programrettelsesjob. Qualys Patch Management er en cloudbaseret løsning til håndtering af programrettelser, der kombinerer installation af programrettelser til operativsystemer og tredjepartsprogrammer, risikobaseret afhjælpning og berøringsfri automatisering på tværs af lokale, cloudbaserede og eksterne slutpunkter via én enkelt letvægtsagent.
Hvem egner Qualys Patch Management sig bedst til?
Det er et stærkt valg for sikkerheds- og IT-teams i virksomheder, der har brug for at håndtere installation af programrettelser og afhjælpning af sårbarheder på samme platform uden at skulle jonglere med separate værktøjer.
Hvorfor valgte jeg Qualys Patch Management?
Jeg valgte Qualys Patch Management, fordi intet andet værktøj på denne liste kombinerer registrering af sårbarheder og implementering af programrettelser på den samme agent fra starten. Dets TruRisk-scoring markerer automatisk programrettelser, der er knyttet til aktive ransomwarekampagner, så jeg ikke kun jagter CVE'er ud fra alvorlighedsgrad. Den tætte VMDR-integration betyder, at jeg kan se præcis, hvilke sårbarheder der stadig er åbne, og hvilke programrettelser der har lukket dem, alt sammen i én konsol.
Vigtige funktioner i Qualys Patch Management
- Berøringsfri automatisering: Automatiser implementering af programrettelser ved hjælp af tilpassede regler og arbejdsgange uden manuel indgriben.
- Fjerninstallation af programrettelser på tværs af operativsystemer: Installerer programrettelser på Windows-, macOS- og Linux-slutpunkter overalt, selv uden for netværket, med én enkelt agent.
- ServiceNow-integration: Udløs arbejdsgange for installation af programrettelser direkte fra godkendte ServiceNow-ændringsbilletter for bedre tilpasning til ITSM.
- Tilpassede skripter til programrettelser: Implementer og kør dine egne afhjælpningsskripter sammen med standardprogramrettelser til operativsystemer og tredjepartsprogrammer.
Integrationer med Qualys Patch Management
Qualys Patch Management tilbyder indbyggede integrationer med ServiceNow, Splunk, Sentinel, GitLab, Bitbucket, ServiceNow, Jenkins, Bamboo, Azure DevOps, IBM QRadar og flere. Der findes en API til tilpassede integrationer.
Pros and Cons
Pros:
- Risiko-prioriteret automatisering af programrettelser baseret på sårbarhedsscanning
- Føderalt godkendt til miljøer med høje krav til compliance
- Én agent håndterer scanning og installation af programrettelser
Cons:
- Kataloget over understøttede programmer er mindre end konkurrenternes
- Rapporteringsfunktioner kræver yderligere Qualys-moduler
Learn more about Qualys Patch Management: Bedst til scanning efter sårbarheder og programrettelser
- Gratis demo tilgængelig
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:4/5 Learn more about GFI Languard:
 10Bedst til automatiseret programrettelse med regeloverholdelse
Heimdal
- Gratis prøveperiode + gratis demo tilgængelig
- Priser oplyses på forespørgsel
Learn more about Heimdal:
Anden software til patchhåndtering i virksomheder
Her er nogle yderligere muligheder inden for software til patchhåndtering i virksomheder, som ikke kom med på min liste, men som stadig er værd at undersøge:
- 11N-able N-central RMMBedst til rollebaserede patchkontroller for IT-teams
- 12SyxsenseBedst til indsigt i udrulning af programrettelser i realtid
- 13Patch My PCBedst til hurtige opdateringer af kataloget over tredjepartsrettelser
Sådan evaluerer jeg software til patchhåndtering i virksomheder
Jeg evaluerer værktøjer til patchhåndtering i virksomheder på to niveauer: grundlæggende krav som implementering på tværs af platforme og revisionsrapportering samt differentierende funktioner som risikobaseret prioritering og tilbagerulning.
Grundlæggende funktionalitet (minimumskrav for denne liste)
Når jeg udvælger værktøjer til min liste, bedømmer jeg hvert af dem på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de grundlæggende funktioner, der er angivet nedenfor. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 65 % for at komme i betragtning til optagelse.
- Automatiseret implementering af programrettelser: Jeg undersøger, om et værktøj kan håndtere politikbaseret planlægning, trinvise udrulninger og automatisk tilbagerulning, så en mislykket opdatering ikke får en produktionsserver til at gå ned kl. 2 om natten.
- Understøttelse af operativsystemer på tværs af platforme: Virksomhedsmiljøer kører sjældent kun ét operativsystem. Jeg ser efter fuld understøttelse af programrettelser på tværs af Windows, macOS og større Linux-distributioner som RHEL, Ubuntu og SUSE.
- Programrettelser til tredjepartsapps: De fleste udnyttede sårbarheder findes i apps som browsere, Java og Zoom. Jeg vurderer, hvor mange tredjepartsprogrammer hver platform dækker, og hvor hurtigt nye programrettelser kommer i kataloget.
- Sårbarhedsvurdering og prioritering: Jeg ser efter CVE-baseret scanning kombineret med risikoscore, så dit team udbedrer den aktivt udnyttede sårbarhed før den kosmetiske rettelse med lav alvorlighedsgrad.
- Overholdelsesrapportering og revisionsspor: Revisorer vil have beviser, ikke løfter. Jeg vurderer, om hvert værktøj tilbyder forudbyggede rapporter, der er knyttet til rammeværk som PCI-DSS, HIPAA og ISO 27001, med eksporterbare revisionslogge.
- Distribueret slutpunktsstyring: Jeg ser på, hvordan hver platform når fjernbærbare computere, cloudinstanser og lokale servere uden at tvinge trafikken gennem en VPN eller kræve konstant netværksforbindelse.
Når jeg har en liste over værktøjer, der opfylder kriterierne, undersøger jeg, hvad der adskiller de enkelte platforme fra hinanden.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Risikobaseret prioritering er en vigtig differentierende faktor. Jeg ser efter værktøjer, der inddrager trusselsinformation som CISA KEV for at rangere programrettelser efter aktiv udnyttelse og ikke kun efter CVSS-alvorlighedsgrad. Automatiseret test og tilbagerulning er lige så vigtigt — implementering i pilotringe giver mulighed for at validere en programrettelse på en lille gruppe, før den når produktionen. Optimering af båndbredde adskiller også leverandørerne, især for distribuerede teams, hvor peer-to-peer-distribution og delta-programrettelser forhindrer, at implementeringer overbelaster netværket.
Ud over funktionerne
Implementeringsarkitekturen er vigtig. Jeg vurderer, om en leverandør tilbyder SaaS-, lokale og hybride muligheder, da regulerede brancher ofte har brug for isolerede miljøer uden netværksforbindelse. Integrationsdybden er lige så vigtig; jeg undersøger, om der findes tovejskonnektorer til ITSM-værktøjer som ServiceNow og Jira, så implementeringer af programrettelser automatisk opretter ændringsbilletter. Jeg tager også højde for, hvor hurtigt en leverandør offentliggør nyt indhold om programrettelser, efter at en CVE offentliggøres, fordi selv en forsinkelse på en dag eller to kan efterlade tusindvis af slutpunkter ubeskyttede.
Sådan vælger du software til patchhåndtering i virksomheder
Det er nemt at fortabe sig i lange lister over funktioner og komplekse prismodeller. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke proces for valg af software, får du her en tjekliste over faktorer, du bør have in mente:
| Faktor | Hvad skal du overveje? |
|---|---|
| FaktorSkalerbarhed | Hvad skal du overveje?Kan softwaren håndtere alle dine nuværende og forventede slutpunkter på tværs af flere lokationer eller forretningsenheder uden forsinkelser eller overbelastning af agenter? |
| FaktorIntegrationer | Hvad skal du overveje?Kan værktøjet nemt forbindes med dine sårbarhedsscannere, ITSM-arbejdsgange og alarmværktøjer? Se efter indbyggede integrationer eller pålidelige API'er. |
| FaktorTilpasningsmuligheder | Hvad skal du overveje?Kan du tilpasse patchpolitikker, vedligeholdelsesvinduer, adgang og rapportering, så de matcher dine compliancebehov eller forretningsprocesser? |
| FaktorBrugervenlighed | Hvad skal du overveje?Er konsollen intuitiv for administratorer i det daglige, eller vil du være afhængig af specialiserede færdigheder og løbende oplæring for at kunne betjene og fejlfinde? |
| FaktorImplementering og ibrugtagning | Hvad skal du overveje?Hvor lang tid vil det tage at installere agenter, konfigurere indstillinger og oplære medarbejdere? Vær opmærksom på uventede krav til infrastruktur, politikker eller forandringsledelse. |
| FaktorPris | Hvad skal du overveje?Er prismodellerne baseret på slutpunkt, bruger eller funktioner? Undersøg skjulte omkostninger som ekstra moduler, tilkøb til integrationer eller niveauer for compliance og rapportering. |
| FaktorSikkerhedsforanstaltninger | Hvad skal du overveje?Tilbyder platformen RBAC, revisionslogning og datakryptering? Overvej, hvordan disse kontroller stemmer overens med din organisations risikoprofil. |
| FaktorTilgængelig support | Hvad skal du overveje?Hvor hurtigt og pålideligt kan du få hjælp under hændelser eller opgraderinger? Overvej SLA'er, supporttider og adgangskanaler, før du træffer dit valg. |
Hvad er software til patchhåndtering i virksomheder?
Virksomhedssoftware til patchhåndtering er en vigtig platform til slutpunktsikkerhed, der automatiserer registrering, implementering og overvågning af softwareopdateringer på tværs af store og forskelligartede it-miljøer. Den håndterer opdateringer til operativsystemer og tredjepartsprogrammer, hjælper med at opretholde overholdelse af lovgivning og standarder og reducerer sikkerhedssårbarheder. Disse værktøjer er designet til at understøtte tusindvis af slutpunkter, effektivisere patchhåndtering på tværs af distribuerede lokationer og levere den robuste rapportering, der kræves til drift i virksomhedsskala.
Funktioner
Når du vælger virksomhedssoftware til patchhåndtering, bør du holde øje med følgende nøglefunktioner:
- Automatiseret implementering af patches: Bruger automatiserede arbejdsgange til at koordinere planlagte eller udløste udrulninger på tværs af slutpunkter, hvilket reducerer manuelt arbejde og minimerer forsinkelser i patchhåndteringen.
- Operativsystemunderstøttelse på tværs af platforme: Håndterer opdateringer til Windows, macOS og større Linux-distributioner fra én konsol, hvilket sikrer dækning på tværs af forskellige enhedsflåder.
- Patchhåndtering af tredjepartsprogrammer: Leverer opdateringer til programmer, der ikke er en del af operativsystemet, såsom browsere, kontorpakker og samarbejdsværktøjer, hvilket reducerer risikoen fra uopdateret tredjepartssoftware.
- Sårbarhedsvurdering: Integrerer sårbarhedshåndtering ved at scanne efter manglende opdateringer og identificere prioriterede sårbarheder ved hjælp af CVE-alvorlighed og realtidsfeeds med trusselsinformation.
- Mulighed for tilbagerulning: Giver it-teams mulighed for at tilbageføre eller fjerne problematiske patches, hvilket minimerer nedetid, hvis en opdatering forårsager problemer i produktionen.
- Rapportering af overholdelse: Genererer rapporter til revisionsspor og lovgivningsmæssige rammer, så det bliver lettere at dokumentere patchstatus under sikkerhedsgennemgange.
- Fjernadministration af slutpunkter: Understøtter levering af patches til enheder uden for virksomhedens netværk, hvilket er nyttigt i fjernarbejds- eller hybridarbejdsmiljøer.
- Optimering af båndbredde: Bruger peer-to-peer-distribution, begrænsning af overførselshastigheden eller differentiel patching for at minimere netværkspåvirkningen og fremskynde store udrulninger.
- Planlægning af vedligeholdelsesvinduer: Giver dig mulighed for at definere bestemte tidspunkter for patching og genstarter, så opdateringer tilpasses virksomhedens SLA'er og driftsbehov.
- Rollebaseret adgangskontrol: Opretter forbindelse til identitetsudbydere som Active Directory for at give detaljerede tilladelser og sikre, at kun autoriserede brugere kan administrere kritiske arbejdsgange for patchhåndtering.
Fordele
Implementering af virksomhedssoftware til patchhåndtering giver flere fordele for dit team og din virksomhed. Her er nogle af dem, du kan se frem til:
- Reduceret sikkerhedsrisiko: Regelmæssig, automatiseret patching lukker kendte softwaresårbarheder hurtigt og hjælper med at beskytte din organisation mod malware, ransomware og cybertrusler i udvikling.
- Forbedret overholdelse: Indbygget rapportering af overholdelse og revisionsspor gør det lettere at dokumentere overholdelse af standarder som PCI-DSS, HIPAA eller ISO 27001.
- Tidsbesparelser for it: Automatisering og central koordinering af patches frigør it-teams fra manuelle opdateringer, så de kan fokusere på initiativer med højere prioritet.
- Ensartet implementering af opdateringer: Understøttelse af flere platforme sikrer, at alle slutpunkter—lokale, fjernbaserede og cloudbaserede—modtager rettidige og ensartede patches.
- Mindre forstyrrelse af virksomheden: Funktioner som tilbagerulning, vedligeholdelsesvinduer og båndbreddeoptimering bevarer systemstabiliteten og reducerer nedetid under opdateringer.
- Større synlighed og kontrol: Realtidskontrolpaneler, tilpassede advarsler og detaljerede tilladelser giver dig mulighed for at overvåge, analysere og administrere patchfremskridt på tværs af din enhedsflåde.
- Effektiviseret fjernadministration: Muligheden for at patche distribuerede slutpunkter eller slutpunkter uden for netværket betyder, at din sikkerhedsstatus forbliver stærk, selv når teams arbejder fra forskellige lokationer.
Omkostninger og priser
Valg af virksomhedssoftware til patchhåndtering kræver en forståelse af de forskellige prismodeller og tilgængelige abonnementer. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitlige priser og typiske funktioner, der er inkluderet i løsninger til patchhåndtering i virksomheder:
Sammenligningstabel over abonnementer til virksomhedssoftware til patchhåndtering
| Abonnementstype | Gennemsnitspris | Almindelige funktioner |
|---|---|---|
| AbonnementstypeGratis abonnement | Gennemsnitspris$0 | Almindelige funktionerGrundlæggende udrulning af programrettelser til et begrænset antal enheder, manuel planlægning og fællesskabssupport. |
| AbonnementstypePersonligt abonnement | Gennemsnitspris$5-$15/user/month | Almindelige funktionerProgramrettelser for én bruger, automatiske opdateringer til ét operativsystem, grundlæggende rapportering og standardteknisk support. |
| AbonnementstypeErhvervsabonnement | Gennemsnitspris$20-$40/user/month | Almindelige funktionerUnderstøttelse af flere brugere, programrettelser på tværs af platforme, opdateringer af tredjepartsapps, compliance-rapportering og rollebaserede tilladelser. |
| AbonnementstypeVirksomhedsabonnement | Gennemsnitspris$40-$80/user/month | Almindelige funktionerFuld automatisering, muligheder for hybrid implementering, tilpassede integrationer, SLA-understøttet support og avancerede revisionsfunktioner. |
Ofte stillede spørgsmål om software til håndtering af programrettelser på virksomhedsniveau
Her er nogle svar på almindelige spørgsmål om software til håndtering af programrettelser på virksomhedsniveau:
Hvordan hjælper software til håndtering af programrettelser på virksomhedsniveau med compliance-auditeringer?
Software til håndtering af programrettelser på virksomhedsniveau automatiserer compliance-rapportering og vedligeholder detaljerede revisionsspor. På den måde kan du hurtigt dokumentere status for programrettelser, bevis på afhjælpning og overholdelse af regler som PCI-DSS eller HIPAA under interne eller eksterne auditeringer.
Kan software til håndtering af programrettelser på virksomhedsniveau opdatere enheder, der er uden for netværket?
Ja, de fleste moderne løsninger understøtter fjerninstallation af programrettelser på enheder uden for virksomhedens netværk. Det holder slutpunkterne sikre og opdaterede, selv når brugerne rejser eller arbejder hjemmefra.
Hvilke tredjepartsprogrammer understøttes normalt til programrettelser?
Virksomhedsløsninger dækker typisk en lang række tredjepartsapps såsom webbrowsere, e-mailklienter, Java, Zoom og produktivitetspakker. Du bør kontrollere leverandørens katalog for opdateringer, der er relevante for dit miljø.
Hvordan reducerer automatisering risikoen sammenlignet med manuel installation af programrettelser?
Automatisering reducerer menneskelige fejl, håndhæver ensartede politikker og muliggør hurtig udrulning af sikkerhedsopdateringer på tværs af hele din enhedspark. Det hjælper med at minimere tidsvinduet for installation af programrettelser og mindsker risikoen for, at trusler udnytter sårbarheder, der ikke er blevet afhjulpet.
Hvad bør jeg overveje, når jeg sammenligner de samlede ejeromkostninger?
Du bør medregne licenser, ændringer i infrastrukturen, professionelle tjenester, supportniveauer samt den tid, der kræves til implementering og løbende administration. Vær opmærksom på skjulte ekstragebyrer for vigtige funktioner som compliance, integrationer eller avanceret rapportering.