

I dagens digitale verden er det en topprioritet at holde dine data sikre. Datatab kan være et mareridt for dig og dit team og føre til spild af tid og penge samt tab af tillid. Det er her, software til forebyggelse af datatab kommer ind i billedet – den hjælper dig med at beskytte følsomme oplysninger og sikre overholdelse af regler.
Jeg tester og anmelder software uafhængigt med fokus på det, der virkelig betyder noget for teknologieksperter som dig. Efter min erfaring kan det gøre hele forskellen for beskyttelsen af din virksomhed at finde de rigtige værktøjer til forebyggelse af datatab.
I denne artikel deler jeg mine bedste valg inden for software til forebyggelse af datatab. Du får et uvildigt indblik i funktioner, fordele og ulemper samt i, hvordan disse værktøjer kan afhjælpe dine udfordringer. Lad os dykke ned i det og finde det bedste match til dine behov.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel for software til forebyggelse af datatab
Tabellen nedenfor sammenligner prisoplysninger for mine bedste valg inden for software til forebyggelse af datatab.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til kontrol af dataeksfiltration i SaaS og generativ AI | Gratis demo tilgængelig | Priser oplyses efter anmodning | Website | |
| 2 | Bedst til registrering af interne trusler | Gratis prøveperiode + gratis demo tilgængelig | Fra $14/plads/måned (faktureres årligt) | Website | |
| 3 | Bedst til trusselsdetektion og -respons | $15/bruger/måned (faktureret årligt) | Website | ||
| 4 | Bedst til databeskyttelse i store virksomheder | Tilpasset pris efter forespørgsel | Website | ||
| 5 | Bedst til holistisk databeskyttelse på tværs af hybride cloudmiljøer | Pris oplyses efter anmodning | Website | ||
| 6 | Bedst til databasesikkerhed og overholdelse af regler | 30 dages gratis prøveperiode tilgængelig | $30/user/month | Website | |
| 7 | Bedst til avanceret maskinlæringsbaseret beskyttelse | Priser oplyses efter forespørgsel | Website | ||
| 8 | Bedst til kontekstbevidst datasikkerhed | $10/bruger/måned (faktureres årligt) | Website | ||
| 9 | Bedst til integreret slutpunkts- og netværkssikkerhed | $15/user/month | Website | ||
| 10 | Bedst til skybaserede miljøer | $10/bruger/måned (faktureret årligt) | Website |


Anmeldelser af den bedste software til forebyggelse af datatab
 Bedst til kontrol af dataeksfiltration i SaaS og generativ AI
- Gratis demo tilgængelig
- Priser oplyses efter anmodning
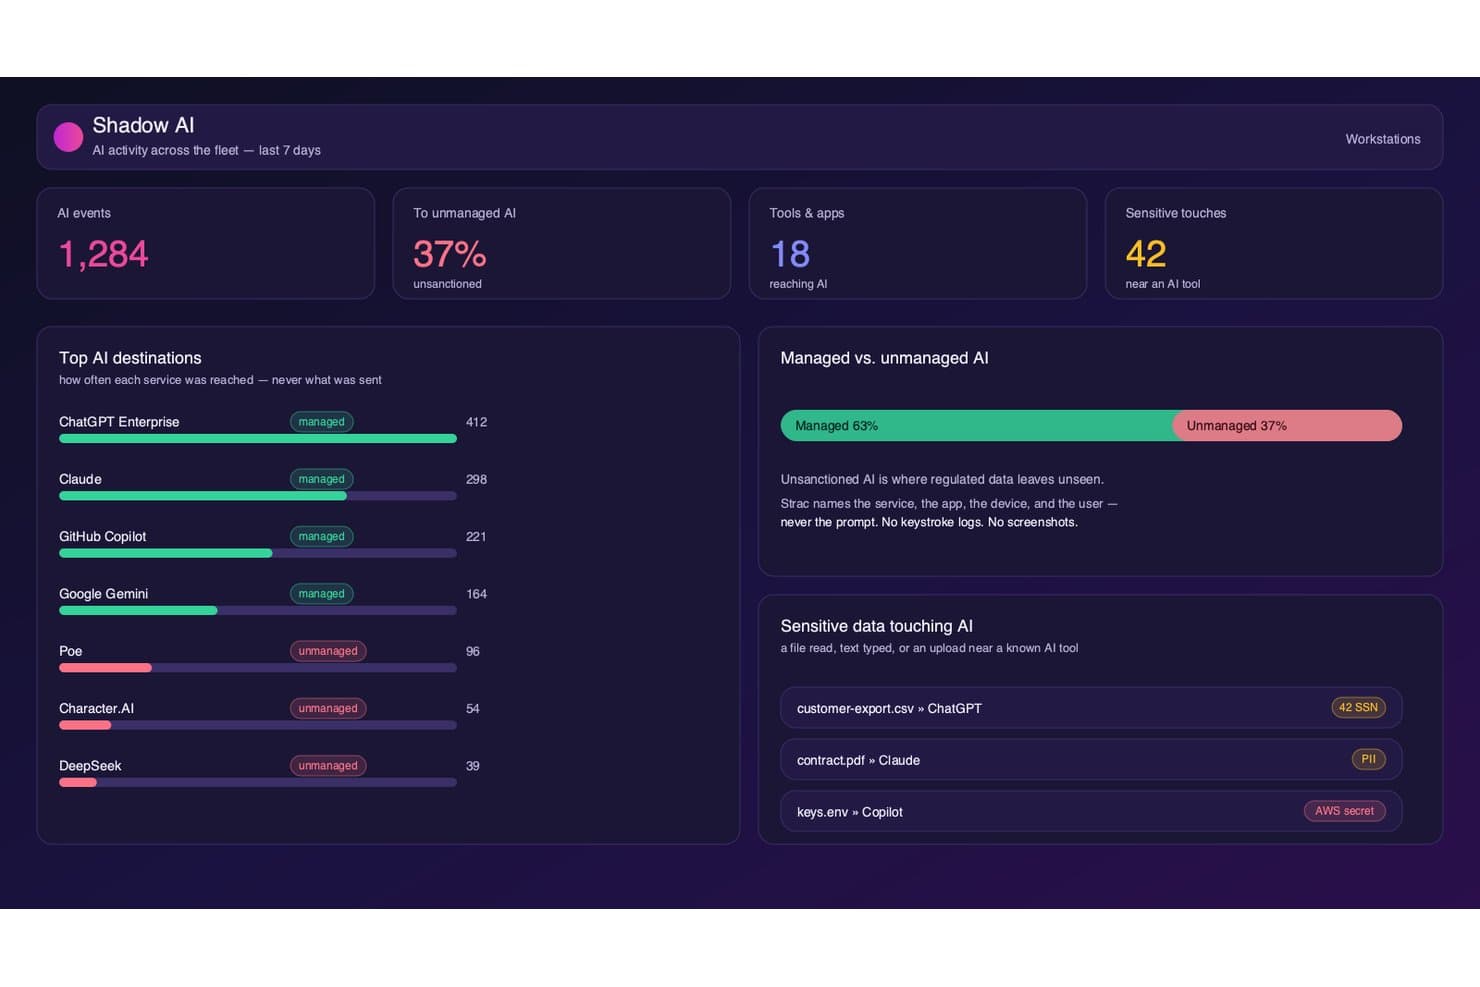
Strac sporer brugen af skygge-AI og markerer følsomme data i nærheden af AI-værktøjer. Strac er en DLP-platform, der overvåger og håndhæver databeskyttelsespolitikker på tværs af SaaS-apps, cloudlager, slutpunkter, browsere og generative AI-værktøjer ved hjælp af ML-baseret klassificering og OCR.
Hvem er Strac bedst egnet til?
Strac er velegnet til sikkerhedsteams, der håndterer følsomme data på tværs af omfattende SaaS-miljøer, samt organisationer, der aktivt tager generative AI-værktøjer i brug og har behov for at kontrollere, hvilke data medarbejdere indsender til AI-modeller.
Hvorfor valgte jeg Strac?
Jeg valgte Strac som en af de bedste, fordi det er en af de få DLP-platforme, der behandler generativ AI som en førsteklasses eksfiltrationskanal. Den overvåger og blokerer følsomme data, der indsendes til ChatGPT, Claude, Gemini og Copilot, på promptniveau og udvider denne dækning til MCP-agentarbejdsgange. Jeg kan også godt lide, at dens ML- og OCR-motor registrerer følsomme data, der er indlejret i billeder og scannede PDF-filer, før de forlader miljøet.
Vigtige funktioner i Strac
- Skabeloner til compliance-politikker: Forudbyggede skabeloner tilknyttet HIPAA, PCI DSS, SOC 2, GDPR, CCPA, CPRA, ISO 27001 og ISO 27701 giver regulatorisk dækning direkte fra start.
- Kontrol af flytbare medier og udskrivning: Slutpunktsagenter til Windows, macOS og Linux håndhæver begrænsninger for USB, udklipsholder og udskrivning i realtid.
- Implementering i eget miljø: Strac kan køre helt i din egen AWS VPC uden dataudgående trafik, hvilket understøtter strenge krav til dataopholdssted og FedRAMP.
- Vejledende påmindelser til brugere: I det øjeblik en potentiel overtrædelse af en politik finder sted, leverer Strac indlejrede påmindelser, der underviser medarbejderne i stedet for blot at blokere dem.
Strac-integrationer
Strac tilbyder mere end 50 indbyggede integrationer, herunder Slack, Google Workspace, Microsoft 365, Salesforce, Jira, AWS, Snowflake, PostgreSQL, ChatGPT, Claude og Gemini. Platformen leverer også API-dokumentation til brugerdefinerede integrationer og understøtter SIEM-forbindelser med Splunk, Sumo Logic og Microsoft Sentinel.
Pros and Cons
Pros:
- Håndhæver DLP på generative AI-værktøjer
- Giver afhjælpning i realtid ved datakilden
- Udfører OCR-baseret registrering af billeder og PDF-filer
Cons:
- Mangler selvstændig UEBA til insidertrusler
- Ingen DLP via inline-proxy på netværkslaget
Learn more about Strac: Bedst til registrering af interne trusler
- Gratis prøveperiode + gratis demo tilgængelig
- Fra $14/plads/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.5/5
Teramind viser analyser med de vigtigste medarbejdere, afdelinger og appforbrug for at hjælpe med at identificere mønstre i dataaktivitet, der kan signalere potentielle risici for datatab. Teramind kommer på min udvalgte liste på grund af, hvor godt det dækker registrering af interne trusler i realtid. Jeg anbefaler det, når du har brug for at overvåge risikofyldt brugeradfærd, der slipper forbi traditionelle DLP-kontroller.
Det, jeg godt kan lide, er den stærke overvågning af brugeraktivitet og den automatiserede risikovurdering. I praksis kan teams identificere usædvanlige handlinger – som masseflytning af filer eller uautoriseret adgang – før data faktisk forlader miljøet.
Teraminds bedste anvendelse
- Sikkerhedsteams, der overvåger interne trusler og risikofyldte brugere
- Organisationer, der har brug for detaljeret sporing af brugeraktivitet
Teramind er ikke ideelt til
- Virksomheder, der ønsker lette DLP-løsninger med minimal manuel håndtering
- Teams, der udelukkende fokuserer på automatiseret dataklassificering
Det, der adskiller Teramind
Teramind fokuserer på tæt overvågning af brugeradfærd og betragter enhver handling – som filoverførsler og brug af applikationer – som en potentiel risikomarkør, du skal spore. I modsætning til de fleste DLP-værktøjer, der fokuserer på indholdsscanning eller datamærkning, antager Teramind, at dine største trusler bevæger sig gennem personer på dit netværk. I praksis fungerer dette godt, når du går mere op i aktivitetsmønstre end i blot at blokere kendte datatyper.
Kompromiser ved Teramind
Teramind optimerer til praktisk overvågning og adfærdsdata, men det medfører mere opsætning, løbende analyse og støj. Hvis du ønsker automatiseret DLP med minimal finjustering, kræver denne tilgang en større indsats.
Pros and Cons
Pros:
- Opdager interne trusler, som regelbaserede systemer overser
- Detaljeret risikovurdering hjælper med at reducere falske positiver
- Blokerer datalæk proaktivt i stedet for kun at registrere dem bagefter
Cons:
- Ingen databasefingeraftryk af strukturerede data
- Kræver installation af en slutpunktsagent på hver enhed
Learn more about Teramind: Bedst til trusselsdetektion og -respons
- $15/bruger/måned (faktureret årligt)

Her er Proofpoints analysefunktion. Proofpoint Enterprise Data Loss Prevention fortjener en plads, fordi løsningen konsekvent opdager trusler, som andre værktøjer overser, især på tværs af e-mail-, cloudmiljø- og slutpunktskanaler. Jeg har set den identificere forsøg på dataeksfiltrering og interne risici ved at kombinere adfærdsanalyse og indholdsinspektion i én arbejdsgang.
Det, der især adskiller den for mig, er motoren til trusselssammenkobling. Du får handlingsorienterede alarmer og en responsarbejdsgang, der dækker alt fra blokering i realtid til gennemgang af hændelser i ét enkelt kontrolpanel.
Proofpoint DLP er bedst til
- Store virksomheder, der har brug for trusselsbeskyttelse på tværs af e-mail, cloudmiljøer og slutpunkter
- Sikkerhedshold med fokus på interne risici og eksfiltreringsrisici
Proofpoint DLP er ikke så velegnet til
- Små virksomheder med begrænsede IT-sikkerhedsressourcer
- Organisationer, der ønsker lette eller grundlæggende DLP-løsninger
Det, der adskiller Proofpoint DLP
Proofpoint DLP placerer trusselsdetektion i centrum og fokuserer på adfærdssignaler, før den går videre til indhold og politikker. I modsætning til traditionelle DLP-værktøjer, der hovedsageligt markerer på baggrund af nøgleord eller mønstre, fokuserer Proofpoint på kontekst og aktivitet i realtid – og markerer risikabel adfærd på tværs af e-mail og cloudmiljøer først. Jeg ser dette fungere bedst i organisationer med en blanding af interne og eksterne trusler, hvor man ønsker at forbinde tidlige advarselssignaler med dataflytning.
Afvejninger ved Proofpoint DLP
Ved at optimere til avanceret detektion tilfører Proofpoint øget kompleksitet og en stejlere indlæringskurve. For hold, der ønsker noget enklere eller mindre omfattende, kan denne ekstra dybde betyde mere arbejde i starten og langsommere indfasning.
Pros and Cons
Pros:
- Fremragende funktioner til trusselsdetektion og -respons.
- Integreres med andre Proofpoint-løsninger.
- Giver omfattende indsigt i datasikkerheden.
Cons:
- Højere startpris sammenlignet med andre DLP-løsninger.
- Avancerede funktioner kan medføre ekstra omkostninger.
- Kan være kompleks for små virksomheder at implementere og administrere.
Learn more about Proofpoint Enterprise Data Loss Prevention: Bedst til databeskyttelse i store virksomheder
- Tilpasset pris efter forespørgsel

Her ses funktionen til politikstyring i Symantec Data Loss Prevention. Symantec Data Loss Prevention er på min liste, fordi løsningen håndterer nogle af de største og mest komplekse behov for databeskyttelse, jeg er stødt på. Når jeg arbejder med virksomheder, hvor fortrolige data bevæger sig på tværs af cloud-, slutpunkts- og lokale systemer, skiller Symantecs samlede politikstyring og automatiserede dataopdagelse sig virkelig ud.
Det, jeg bedst kan lide, er, hvordan man kan tilpasse politikker til at håndtere regional overholdelse af regler, interne trusler og risici fra tredjeparter i stor skala.
Symantec DLP er bedst til
- Store virksomheder med forskellige og komplekse datamiljøer
- Organisationer, der har brug for detaljeret kontrol over flytning af følsomme data
Symantec DLP er ikke velegnet til
- Små virksomheder med enkle behov for databeskyttelse
- Teams, der ønsker hurtige og lette implementeringer
Hvad adskiller Symantec DLP fra andre løsninger?
Symantec DLP er udviklet til organisationer, der har brug for at styre følsomme data, som bevæger sig mellem slutpunkter, cloud- og lokale systemer – alt sammen under ét tag. I modsætning til enklere værktøjer som Microsoft Purview, der passer til mindre eller primært Microsoft-baserede miljøer, forventer Symantec, at du centraliserer politikker og rapportering for en meget forskelligartet infrastruktur.
I praksis fungerer dette godt for sikkerhedsteams, der har brug for at koordinere risikokontroller på tværs af globale aktiviteter, lovgivningsmæssige forpligtelser og blandede platforme.
Afvejninger ved Symantec DLP
Symantec DLP optimerer kontrollen over skala og kompleksitet, men implementering og finjustering tager tid og kræver specialiserede kompetencer. Mindre teams ender med mere vedligeholdelse, end de ønsker.
Pros and Cons
Pros:
- Kan håndtere kravene i store virksomheder.
- Tilbyder samlet politikstyring.
- Integreres i høj grad med andre Symantec-produkter.
Cons:
- Prisoplysninger er ikke umiddelbart tilgængelige.
- Det kan være for komplekst for mindre organisationer.
- Opsætning og administration kan være tidskrævende.
Learn more about Symantec Data Loss Prevention: Bedst til holistisk databeskyttelse på tværs af hybride cloudmiljøer
- Pris oplyses efter anmodning

Her ses IBM Data Securitys analyse af aktive trusler. IBM Data Security står på min liste, fordi løsningen kombinerer forebyggelse af datatab og kryptering til hybride miljøer og multicloudmiljøer. Jeg synes, at den måde, den automatiserer håndhævelsen af politikker på tværs af Kubernetes, databaser og filsystemer, sparer betydelig manuel indsats, efterhånden som miljøerne skaleres.I testene var det især præcisionen i politikkerne og overvågningen, der gjorde indtryk, uden at det medførte mærkbare gener for slutbrugerne. Det er særligt værdifuldt i store organisationer, hvor de samme data skal have ensartet beskyttelse og håndhævelse af politikker på tværs af lokale systemer, cloudplatforme og containeriserede arbejdsbelastninger.IBM Data Security er bedst til
- Virksomheder med komplekse hybride data- eller multicloudmiljøer
- Sikkerhedsteams, der har brug for centraliseret automatisering af politikker og overholdelse af regler
IBM Data Security er ikke ideel til
- Små organisationer med enkel lokal datalagring
- Teams, der har brug for lette DLP-værktøjer, som er klar til brug
Det, der adskiller IBM Data Security
IBM Data Security skiller sig ud ved at prioritere ensartet håndhævelse af politikker og overvågning på tværs af cloudbaserede og lokale datakilder. I stedet for at tilføje DLP-værktøjer for hvert miljø indstiller du politikkerne én gang og anvender dem overalt.
Dette fungerer bedst for organisationer, der håndterer følsomme data i både offentlige cloudmiljøer og lokale datacentre. Sammenlignet med eksempelvis Symantec DLP, som ofte forudsætter en mere standardiseret infrastruktur, fokuserer IBM på ensartethed på tværs af miljøer.
Afvejninger ved IBM Data Security
Løsningen optimerer for bred, centraliseret kontrol, men det kan betyde langsommere udrulninger og ekstra konfiguration, når du kun har brug for grundlæggende, målrettet DLP-beskyttelse til et enkelt system.
Pros and Cons
Pros:
- Omfattende løsning til databeskyttelse i hybride cloudmiljøer.
- Tilbyder en samlet platform til alle behov inden for datasikkerhed.
- Bred vifte af kompatible integrationer.
Cons:
- Prisoplysninger er ikke umiddelbart tilgængelige.
- Den kan være for kompleks til små virksomheder.
- Kan have en stejl indlæringskurve på grund af de mange funktioner.
Learn more about IBM Data Security: Bedst til databasesikkerhed og overholdelse af regler
- 30 dages gratis prøveperiode tilgængelig
- $30/user/month

Her er en oversigt over Impervas kontrolpanel til datasikkerhed i skyen. Imperva er relevant, fordi virksomhedens tilgang til databasesikkerhed og overholdelse af regler løser et problem, jeg ofte ser: mangelfuldt overblik over, hvor følsomme data befinder sig, og hvordan der tilgås dem. Når jeg vurderer muligheder for forebyggelse af datatab, skiller Imperva sig ud med sin agentløse aktivitetsovervågning og evne til at håndhæve detaljerede politikker direkte i datalageret.Under testningen var det især slående, hvor nemt det er at konfigurere alarmer i realtid ved risikabel adgang til data, samtidig med at kravene til revision af overholdelse af regler overholdes. Hvis du nogensinde har skullet spore, hvem der har tilgået følsomme poster, eller hente logfiler under pres, gør denne form for synlighed en reel forskel—uden at skulle sammenkoble flere værktøjer.Imperva er bedst til
- Regulerede brancher med komplekse krav til overholdelse af regler for databaser
- Sikkerhedsteams, der har brug for overvågning af følsomme data i realtid
Imperva er ikke velegnet til
- Organisationer, der fokuserer på forebyggelse af datatab på slutpunkter
- Teams med små eller udelukkende filbaserede lagermiljøer
Hvad adskiller Imperva fra andre løsninger?
Imperva er udviklet ud fra idéen om, at databasesikkerhed skal være detaljeret, kontinuerlig og uafhængig af, hvor dine data befinder sig. I modsætning til traditionelle løsninger til forebyggelse af datatab, der fokuserer på slutpunkter eller netværkstrafik, tager Imperva udgangspunkt i, at dine mest værdifulde data befinder sig i databaser og skylagre—og det er her, løsningen overvåger og håndhæver kontroller.
Jeg kunne se, hvordan dette fungerer godt, når du har brug for stramme politikker til regulerede arbejdsbelastninger eller databasemiljøer. Løsningen tager udgangspunkt i, at datacentrerede kontroller bør være drivkraften i din sikkerhedstilgang, ikke kun netværksperimetre eller slutpunkter.
Afvejninger ved Imperva
Imperva optimerer beskyttelsen af database- og data i skyen, men dette fokus betyder, at du mister fuldt overblik over risici ved filer og slutpunkter. Teams med data fordelt på mange systemer kan få brug for et andet værktøj til forebyggelse af datatab for at opnå bredere dækning.
Pros and Cons
Pros:
- Stærkt fokus på databasesikkerhed.
- Hjælper med at opnå overholdelse af lovgivningsmæssige standarder.
- Integreres med andre sikkerhedsværktøjer for omfattende beskyttelse.
Cons:
- Prisen kan være høj for små virksomheder.
- Tilpasningsmulighederne kan være komplekse for begyndere.
- Afhængigt af databasens størrelse kan systemets ydeevne blive påvirket.
Learn more about Imperva: Bedst til avanceret maskinlæringsbaseret beskyttelse
- Priser oplyses efter forespørgsel

Her er analyse-dashboardet i Forcepoint Data Loss Prevention. Forcepoint Data Loss Prevention fortjener sin plads på min liste på grund af sin avancerede maskinlæringstilgang til risici for datatab. Jeg har set, hvordan værktøjet identificerer nuancerede mønstre i brugeradfærd, som mange traditionelle regelbaserede systemer overser. Jeg kan godt lide præcisionen i den automatiserede håndhævelse af politikker, især i komplekse og stærkt regulerede miljøer.
Dette er et oplagt valg, når dit team håndterer store mængder følsomme data, og du har brug for dybere, kontekstuel indsigt for at forhindre lækager, før de opstår.
Forcepoint DLP er bedst egnet til
- Virksomheder med komplekse datastrømme og strenge krav til overholdelse
- Sikkerhedsteams, der kræver kontekstbaseret databeskyttelse drevet af maskinlæring
Forcepoint DLP er mindre egnet til
- Små organisationer, der har brug for enkel DLP direkte fra start
- Teams uden ressourcer til løbende finjustering og administration
Hvad adskiller Forcepoint DLP
Forcepoint DLP er udviklet til organisationer, der har brug for mere end simple indholdsregler. I praksis forventes det, at du opsætter politikker, der tager højde for brugerkontekst og -adfærd, ikke kun filtyper eller nøgleord. I modsætning til værktøjer som Symantec DLP, der i høj grad er afhængige af statiske mønstre, får Forcepoint dig til at anvende risikotilpassede arbejdsgange, som ændrer sig baseret på, hvad brugerne rent faktisk gør over tid.
Du ender med at arbejde med advarsler og kontroller, der tilpasser sig dit miljø – i stedet for blot at blokere de samme overtrædelser igen og igen.
Afvejninger ved Forcepoint DLP
Ved at fokusere på risikotilpasset beskyttelse kræver Forcepoint mere opsætnings- og kalibreringsarbejde i starten, så du giver afkald på den nemme onboarding, du ville få med et grundlæggende DLP-værktøj.
Pros and Cons
Pros:
- Anvender avanceret maskinlæring til beskyttelse.
- Tilbyder en omfattende række funktioner.
- Tilbyder integrationer med andre Forcepoint-løsninger.
Cons:
- Priserne er ikke gennemsigtige og kræver direkte kontakt.
- Det kan være unødigt komplekst for mindre virksomheder.
- Maskinlæringsmodeller kan kræve tid for at opnå optimal kalibrering.
Learn more about Forcepoint Data Loss Prevention: Bedst til kontekstbevidst datasikkerhed
- $10/bruger/måned (faktureres årligt)

Her er den automatiserede og nemme sikkerhedsfunktion, der kan implementeres i Egress' løsning til forebyggelse af datatab. Egress' løsning til forebyggelse af datatab kommer på min favoritliste på grund af dens brug af kontekstuel opmærksomhed til datasikkerhed i e-mails. Det, der skiller sig ud, er, hvordan den analyserer meddelelsens indhold og modtagerens kontekst i realtid og markerer eller blokerer risikable datahændelser, før de sker.
Jeg kan godt lide, hvordan grupper kan fastsætte politikker, så følsomme oplysninger håndteres forskelligt afhængigt af indhold, modtager eller brugerhandling—særligt i finansielle eller juridiske sammenhænge, hvor konteksten betyder mest.
Egress er bedst til
- Organisationer, der sender fortrolige data via e-mail
- Grupper, der har brug for politikstyrede, kontekstbevidste datakontroller
Egress er ikke velegnet til
- Virksomheder, der leder efter datatabsforebyggelse, der ikke dækker e-mail
- Små virksomheder med enkle e-mailbehov i lav volumen
Hvad adskiller Egress
Egress skiller sig ud ved at opbygge e-mailsikkerhed omkring kontekst og ikke kun grundlæggende indholdsregistrering. I stedet for at markere nøgleord eller blokere vedhæftede filer som nogle værktøjer til forebyggelse af datatab gør, analyserer den både meddelelsen og dens modtagere, før den handler. For organisationer, hvor følsomme oplysninger kan ændre betydning afhængigt af, hvem der sender dem, eller hvor fejl med udgående data er almindelige, er dette værktøj et solidt valg.
Afvejninger ved Egress
Egress optimerer for nuancerede, politikstyrede kontroller af e-mail, men det sker på bekostning af begrænset dækning af kanaler, der ikke er e-mail. Hvis du har brug for at overvåge data i clouddrev eller chats, skal du bruge et ekstra værktøj.
Pros and Cons
Pros:
- Tilbyder kontekstbevidst datasikkerhed.
- Integreres godt med Microsoft 365 og Google Workspace.
- Anvender avanceret maskinlæring til trusselsregistrering.
Cons:
- Avancerede funktioner kan medføre ekstra omkostninger.
- Det kan virke overvældende for små virksomheder.
- Opsætningen kan kræve en indlæringsperiode.
Learn more about Egress Data Loss Prevention: Bedst til integreret slutpunkts- og netværkssikkerhed
- $15/user/month

Her er funktionen til slutpunktssikkerhed i Trellix' forebyggelse af datatab. Trellix' forebyggelse af datatab kommer på min liste, fordi den samler slutpunkts- og netværkssikkerhed i et koordineret system. Jeg har arbejdet med teams, der ønsker at opdage både utilsigtede datalæk og alvorlige insidertrusler uden at skifte mellem separate værktøjer, og dette passer godt til det anvendelsesområde.
Det, jeg godt kan lide, er den måde, Trellix kombinerer indholdsinspektion i realtid med automatiseret håndhævelse af politikker på tværs af enheder og netværkslag. Du kan definere og anvende ensartede kontroller ét sted, hvilket gør det mindre sandsynligt, at der opstår huller mellem slutpunkt og netværk.
Trellix' bedst egnet til
- Organisationer, der har brug for samlet databeskyttelse på slutpunkter og netværk
- Teams med strenge krav til overholdelse af regler eller overvågning af insidertrusler
Trellix' mindre egnet til
- Små virksomheder uden dedikeret sikkerhedspersonale
- Teams, der ønsker enkle løsninger, der er klar til brug, til forebyggelse af datatab
Hvad adskiller Trellix
Trellix anvender en koordineret tilgang ved at administrere forebyggelse af datatab på både slutpunkter og netværket. Dette adskiller sig fra værktøjer som Symantec DLP, der ofte holder disse lag adskilt. I praksis oplever jeg, at Trellix forventer, at du udformer politikker, som sporer følsomme data, der bevæger sig gennem hele dit miljø, herunder slutpunkter, netværkstrafik og skybaserede kanaler.
Dette fungerer godt, hvis du ønsker ensartede kontroller og samlet hændelsesrespons, men du skal planlægge tilpasningen af politikker på tværs af flere områder.
Afvejninger ved Trellix
Trellix optimerer til dybdegående politikstyring på tværs af slutpunkter og netværk, men denne kompleksitet gør implementeringen langsommere og kræver løbende administrativ indsats. Hvis du ønsker noget, der er hurtigt at konfigurere med minimal finjustering, er dette ikke et godt valg.
Pros and Cons
Pros:
- Leverer både slutpunkts- og netværkssikkerhed.
- Indblik i databevægelser i realtid.
- Nem integration med andre sikkerheds- og it-platforme.
Cons:
- Det kan være dyrt for mindre virksomheder.
- Kræver tid til opsætning og konfiguration af politikker.
- Brugerfladen kan kræve hjælp at navigere i for begyndere.
Learn more about Trellix Data Loss Prevention:

Her ses funktionen til fil- og mappetilladelser i Nightfall DLP. Nightfall DLP udmærker sig ved, hvor grundigt det håndterer skybaseret databeskyttelse. Da jeg testede den automatiserede registrering, fungerede indholdsinspektionen direkte i værktøjer som Google Drive, Slack og Jira, hvor følsomme data blev markeret med minimal opsætning.
Det, jeg sætter pris på her, er den forudbyggede registreringspakke til almindelige datatyper. Det er en smart måde at håndtere risikoen for datatab på uden manuel finjustering, især når dit team øger brugen af skybaserede løsninger.
Nightfall DLP er bedst til
- Sikkerhedsteams, der beskytter følsomme data i skybaserede applikationer
- Organisationer, der har brug for automatiseret overholdelse af regler og dataklassificering
Nightfall DLP er ikke ideel til
- Virksomheder med primært lokal eller ældre infrastruktur
- Små teams, der kun har brug for grundlæggende DLP på slutpunkter
Det, der adskiller Nightfall DLP
Nightfall DLP skiller sig ud, fordi den er udviklet med skyplatforme som Google Workspace, Slack og Jira i tankerne – ikke som en eftertanke. Mens ældre DLP-værktøjer baserer sig på slutpunkts- eller netværkskontroller, forventer Nightfall, at du arbejder direkte på tværs af SaaS-applikationer og API'er. I praksis passer den godt, når du har brug for kontinuerlig scanning i de værktøjer, dine teams allerede bruger.
Ulemper ved Nightfall DLP
Nightfall er optimeret til skybaserede miljøer, men du mister direkte understøttelse af kontrol over lokale datakanaler, hvilket gør den mindre nyttig, hvis dine data stadig primært ligger på lokale slutpunkter eller filservere.
Pros and Cons
Pros:
- Fremragende beskyttelse af skybaserede miljøer.
- Registrering forbedret med maskinlæring.
- Omfattende integrationer med skyplatforme.
Cons:
- Den kan være overdrevent specialiseret til virksomheder, der ikke er skybaserede.
- Nogle avancerede funktioner kan medføre ekstra omkostninger.
- Brugergrænsefladen kan tage tid at lære.
Learn more about Nightfall DLP:
Anden software til forebyggelse af datatab
Nedenfor finder du en liste over yderligere software til forebyggelse af datatab, som jeg udvalgte, men som ikke kom med blandt de 10 bedste. De er bestemt værd at undersøge.
- 11Endpoint Protector Data Loss Prevention (DLP) SoftwareBedst til kontrol af USB- og perifere enheder
- 12Safetica ONEBedst til forebyggelse af datalækage via adfærdsanalyse
- 132B Advice PrIMEBedst til avanceret maskinlæringsbaseret beskyttelse
- 14GTT DLPBedst til omfattende datasynlighed
Relaterede anmeldelser
Sådan evaluerer jeg software til forebyggelse af datatab
Jeg opdeler min evaluering i to lag: grundlæggende funktioner, som alle DLP-værktøjer skal have—såsom dataklassificering og håndhævelse af politikker på tværs af flere kanaler—samt særlige egenskaber, der adskiller de stærkeste løsninger fra resten.
Grundlæggende funktionalitet (minimumskrav for denne liste)
Når jeg udvælger værktøjer til min liste, vurderer jeg hvert enkelt på en skala fra 0 (tilbyder ikke funktionen) til 5 (udmærker sig på området) for hver af de grundlæggende funktioner, der er angivet nedenfor. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 75 % for at komme i betragtning.
- Dataopdagelse og -klassificering: Jeg undersøger, om et værktøj automatisk kan scanne og kategorisere følsomme data—f.eks. personhenførbare oplysninger i cloudlager eller finansielle poster på tværs af databaser—uden at være afhængigt af manuel mærkning.
- Håndhævelse af politikker på tværs af flere kanaler: Hvert værktøj bør håndhæve politikker på tværs af slutpunkter, e-mail, web, cloudapps og flytbare medier, så ét enkelt regelsæt dækker alle de måder, data forlader jeres miljø på.
- Indholdsinspektion og kontekstanalyse: Ud over grundlæggende søgning efter nøgleord vurderer jeg, om værktøjet understøtter fingeraftryk, nøjagtigt datamatch og kontekstanalyse for at reducere falske positiver i virkelige dokumenter.
- Registrering og håndtering af hændelser: Advarsler i realtid er vigtige, men jeg ser også efter automatiserede reaktioner som at blokere en filoverførsel eller kryptere en vedhæftet fil, før den når frem til en ekstern modtager.
- Overholdelsesrapportering og revisionslogfiler: Forudbyggede rapportskabeloner, der er knyttet til regler som GDPR, HIPAA og PCI-DSS, sparer betydelig tid, når man forbereder sig på revisioner eller skal dokumentere overholdelse over for interessenter.
- Overvågning af brugeraktivitet og interne trusler: Adfærdsanalyse og risikoscore hjælper med at identificere unormale mønstre—såsom at en bruger downloader usædvanligt store mængder filer—før et brud opstår.
Når jeg har en liste over værktøjer, der opfylder dette kriterium, undersøger jeg, hvad der adskiller de enkelte platforme.
Særlige kendetegn (hvad der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Risikoscore baseret på AI/ML er en vigtig forskel—det hjælper analytikere med at fokusere på hændelser med høj alvorlighedsgrad i stedet for at gennemgå hundredvis af advarsler med lav prioritet. OCR-funktionalitet er også vigtig, da følsomme data ofte gemmer sig i scannede dokumenter, skærmbilleder eller billedbaserede PDF-filer, som grundlæggende indholdsinspektion slet ikke opfanger. Jeg vurderer også, om et værktøj tilbyder indbygget CASB-integration for at udvide DLP-politikker til SaaS-apps som Microsoft 365 og Google Workspace, hvor det meste dataflytning foregår i dag.
Mere end funktioner
Integrationsøkosystemet er noget, jeg vurderer nøje—DLP-værktøjer skal kunne sende advarsler til jeres eksisterende SIEM- eller SOAR-platform og oprette forbindelse til jeres identitetsudbyder for at understøtte kontekstbevidste politikker. Fleksibilitet i implementeringen er også vigtig. Nogle teams har brug for en cloudbaseret løsning, mens andre i regulerede brancher kræver lokale eller hybride modeller. Jeg ser også på prisstrukturen, specifikt om licenseringen er modulær nok til, at man kan begynde med DLP på slutpunkter og tilføje netværks- eller cloudmoduler, efterhånden som programmet modnes, i stedet for at betale for funktioner, man endnu ikke har brug for.
Sådan vælger du software til forebyggelse af datatab
Det er let at fortabe sig i lange funktionslister og komplekse prisstrukturer. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke softwareudvælgelsesproces, får du her en tjekliste over faktorer, du bør have i tankerne:
| Faktor | Hvad skal du overveje? |
|---|---|
| FaktorSkalerbarhed | Hvad skal du overveje?Vil softwaren vokse sammen med din virksomhed? Overvej brugerbegrænsninger, datakapacitet, og hvor nemt det er at opgradere eller udvide funktionerne, efterhånden som dine behov udvikler sig. |
| FaktorIntegrationer | Hvad skal du overveje?Fungerer den sammen med dine eksisterende værktøjer? Kontrollér kompatibiliteten med dine nuværende systemer og den fremtidige teknologi, du planlægger at implementere. |
| FaktorTilpasningsmuligheder | Hvad skal du overveje?Kan du tilpasse den til dine processer? Se efter muligheder for at justere indstillinger, arbejdsgange og rapporter, så de passer til dit teams specifikke behov. |
| FaktorBrugervenlighed | Hvad skal du overveje?Er brugerfladen brugervenlig? Sørg for, at dit team kan navigere i softwaren uden omfattende oplæring. Test, om designet og funktionaliteten er intuitiv. |
| FaktorImplementering og introduktion | Hvad skal du overveje?Hvor hurtigt kan den sættes op? Vurder den tid og de ressourcer, der kræves for at komme i gang, herunder undervisningsmateriale og support i den indledende fase. |
| FaktorOmkostninger | Hvad skal du overveje?Passer den til dit budget? Sammenlign prismodeller såsom abonnement kontra engangsgebyrer, og tag højde for eventuelle skjulte omkostninger som tilføjelser eller opdateringer. |
| FaktorSikkerhedsforanstaltninger | Hvad skal du overveje?Hvordan beskytter den dine data? Vurder krypteringsstandarder, muligheder for sikkerhedskopiering af data og adgangskontroller for at sikre robuste sikkerhedsforanstaltninger. |
| FaktorOverholdelseskrav | Hvad skal du overveje?Opfylder den branchestandarder? Kontrollér, om softwaren overholder de regler, der er relevante for din sektor, såsom GDPR eller HIPAA. |
Hvad er software til forebyggelse af datatab?
Software til forebyggelse af datatab er et værktøj, der er designet til at beskytte følsomme data mod at gå tabt, blive stjålet eller blive tilgået af uautoriserede brugere. IT-fagfolk, ansvarlige for overholdelse og datasikkerhedsteams bruger generelt disse værktøjer til at beskytte oplysninger og sikre overholdelse af lovgivningen.
Overvågnings-, datakrypterings- og adgangskontrolfunktioner hjælper med at forhindre databrud og opretholde dataintegriteten. Når hændelser opstår, kan software til digital efterforskning hjælpe med at undersøge og analysere bruddet. Samlet set giver disse værktøjer ro i sindet ved at sikre værdifulde oplysninger og understøtte indsatsen for overholdelse.
Funktioner
Ved valg af software til forebyggelse af datatab bør du holde øje med følgende nøglefunktioner:
- Dataovervågning: Sporer dataflytning og adgang for at identificere usædvanlig aktivitet og forhindre uautoriseret adgang.
- Kryptering: Beskytter følsomme oplysninger ved at omdanne dem til ulæselig kode, så datasikkerheden opretholdes, selv hvis der opnås adgang.
- Adgangskontrol: Begrænser, hvem der kan se eller redigere data, og reducerer risikoen for interne og eksterne brud.
- Håndtering af overholdelse: Hjælper med at sikre overholdelse af brancheforskrifter som GDPR eller HIPAA og undgå dyre bøder og sanktioner.
- Advarsler i realtid: Underretter straks brugere om potentielle databrud eller overtrædelser af politikker, så der kan reageres hurtigt.
- Integrationsmuligheder: Fungerer problemfrit sammen med eksisterende systemer og software og forbedrer den overordnede sikkerhedsinfrastruktur.
- Dataklassificering: Kategoriserer data baseret på følsomhed og hjælper med effektivt at prioritere beskyttelsesindsatsen.
- Tilpasningspolitikker: Gør det muligt at tilpasse sikkerhedsforanstaltninger, så de passer til specifikke organisatoriske behov og arbejdsgange.
- Revisionsspor: Giver detaljerede logfiler over dataadgang og ændringer, hvilket understøtter efterforskning og ansvarlighed.
- Understøttelse af brugeruddannelse: Tilbyder ressourcer og værktøjer til at undervise medarbejdere i praksis for databeskyttelse og reducere menneskelige fejl.
Fordele
Implementering af software til forebyggelse af datatab giver flere fordele for dit team og din virksomhed. Her er nogle af de fordele, du kan se frem til:
- Øget sikkerhed: Beskytter følsomme oplysninger med kryptering og adgangskontroller og reducerer risikoen for databrud.
- Overholdelse af lovgivningen: Hjælper din organisation med at opfylde branchestandarder som GDPR eller HIPAA og undgå dyre bøder og sanktioner.
- Reaktion i realtid: Sender øjeblikkelige advarsler om mistænkelig aktivitet, så dit team kan handle hurtigt og begrænse potentielle trusler.
- Datasynlighed: Giver indsigt i dataflytning og adgang, så du effektivt kan overvåge og administrere oplysninger.
- Omkostningsbesparelser: Forebygger databrud og tilknyttede omkostninger ved at opretholde dataintegriteten og beskytte mod uautoriseret adgang.
- Skræddersyet beskyttelse: Tilbyder tilpasningspolitikker, der passer til dine specifikke forretningsbehov, og sikrer målrettede og effektive datasikkerhedsforanstaltninger.
- Brugeransvar: Sporer dataadgang og ændringer med revisionsspor og fremmer en kultur præget af ansvarlighed og gennemsigtighed i dit team.
Omkostninger & priser
Valg af software til forebyggelse af datatab kræver en forståelse af de forskellige prismodeller og abonnementer, der er tilgængelige. Omkostningerne varierer afhængigt af funktioner, teamets størrelse, tilføjelser med mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitlige priser og typiske funktioner, der er inkluderet i softwareløsninger til forebyggelse af datatab:
Sammenligningstabel for abonnementer til software til forebyggelse af datatab
| Abonnementstype | Gennemsnitspris | Almindelige funktioner |
|---|---|---|
| AbonnementstypeGratis abonnement | Gennemsnitspris$0 | Almindelige funktionerGrundlæggende overvågning, begrænset databeskyttelse og grundlæggende rapportering. |
| AbonnementstypePersonligt abonnement | Gennemsnitspris$5-$25/bruger/måned | Almindelige funktionerForbedret kryptering, adgangskontroller og standardværktøjer til overholdelse. |
| AbonnementstypeVirksomhedsabonnement | Gennemsnitspris$30-$75/bruger/måned | Almindelige funktionerAvanceret analyse, tilpasningspolitikker og integrationsmuligheder. |
| AbonnementstypeAbonnement til større virksomheder | Gennemsnitspris$100-$200/bruger/måned | Almindelige funktionerAdvarsler i realtid, omfattende revisionsspor og dedikeret support. |
Ofte stillede spørgsmål om software til forebyggelse af datatab (FAQ'er)
Hvordan fungerer DLP-politikker?
DLP-politikker definerer regler og handlinger for at beskytte data mod uautoriseret adgang eller lækager. De overvåger dataaktivitet, registrerer overtrædelser og iværksætter korrigerende foranstaltninger som blokering eller alarmering. Disse politikker er afgørende for at opretholde datasikkerheden og forhindre brud.
Hvad er de fire typer DLP?
De fire hovedtyper af DLP er netværk, slutpunkt, sky og applikation. DLP til netværk overvåger data under overførsel, DLP til slutpunkter sikrer data på enheder, DLP til skyen beskytter data, der er gemt i skyen, og DLP til applikationer fokuserer på at sikre data i specifikke applikationer.
Hvordan implementerer man DLP-software?
Implementering af DLP-software indebærer at vurdere dine behov for databeskyttelse, vælge en passende løsning og konfigurere politikker til at håndtere sårbarheder. Træn dit team i brugen, og overvåg systemet regelmæssigt for at sikre, at det effektivt beskytter følsomme oplysninger.
Hvad er DLP-retningslinjer?
DLP-retningslinjer hjælper dig med at identificere, overvåge og beskytte følsomme data i hvile, under overførsel og i brug. De angiver, hvordan data håndteres på forskellige placeringer og via forskellige transmissionsmetoder. Implementering af disse retningslinjer sikrer, at følsomme oplysninger forbliver sikre og i overensstemmelse med gældende regler.