

Det kan være svært at finde det rigtige værktøj til dit team inden for containerisering og virtualisering. Du ønsker måske for eksempel at se ud over Docker på grund af skalerbarhed, sikkerhed eller specifikke krav til overholdelse af regler. Disse udfordringer kan hæmme din arbejdsgang og påvirke dine forretningsmål.
Jeg har evalueret de bedste Docker-alternativer med fokus på, hvad der adskiller hvert enkelt værktøj. Mit mål er at hjælpe dig med at finde en løsning, der opfylder dit teams unikke behov.
I denne artikel finder du mine bedste anbefalinger, som hver især tilbyder forskellige funktioner, der kan løse de mangler, du oplever med Docker. Jeg guider dig gennem disse muligheder, så du kan træffe et velinformeret valg, der stemmer overens med dine mål.
Hvad er Docker?
Docker er en platform til containerisering og virtualisering, der bruges til at køre applikationer i isolerede miljøer. Den bruges ofte af udviklere, it-fagfolk og DevOps-teams til at forenkle implementering og administration af applikationer.
Funktioner som containerportabilitet, hurtig opsætning og effektiv ressourceudnyttelse hjælper med at imødekomme behov for skalerbarhed, sikkerhed og overholdelse af regler. Samlet set giver Docker en fleksibel måde at administrere applikationsmiljøer effektivt på.
Hvorfor du kan stole på vores softwareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vores team har testet og anmeldt software siden 2012. Vi er selv teknologiledere, så vi ved, hvor svært og hvor vigtigt det er at vælge den rigtige software.
Til denne guide har vi vurderet værktøjerne gennem praktisk afprøvning og uafhængig research og givet dem point ud fra vores udvælgelseskriterier.
Vores anmeldelser bygger på vores egen redaktionelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel: Docker-alternativer
Denne sammenligningstabel opsummerer prisoplysningerne for mine bedste valg blandt Docker-alternativer.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til effektiv microVM-drift | Ikke tilgængelig | Pris oplyses efter forespørgsel | Website | |
| 2 | Bedst til OCI-overensstemmelse | Ikke tilgængelig | Pris oplyses efter forespørgsel | Website | |
| 3 | Bedst til byggeprocesser uden dæmon | Ikke tilgængelig | Pris oplyses på forespørgsel | Website | |
| 4 | Bedst til administration af lokale miljøer | Gratis abonnement tilgængeligt | Priser oplyses på forespørgsel | Website | |
| 5 | Bedst til administration af flere klynger | Gratis abonnement tilgængeligt | Priser oplyses efter forespørgsel | Website | |
| 6 | Bedst til administration af Linux-containere | Ikke tilgængelig | Priser oplyses på forespørgsel | Website | |
| 7 | Bedst til enkelhed og portabilitet | Ikke tilgængelig | Pris oplyses efter forespørgsel | Website | |
| 8 | Bedst til udnyttelse af Linux-servere | Gratis abonnement tilgængeligt | Pris efter forespørgsel | Website | |
| 9 | Bedst til højtydende databehandling | Gratis abonnement tilgængeligt | Priser oplyses efter forespørgsel | Website | |
| 10 | Bedst til Kubernetes-integration | Ikke tilgængelig | Priser oplyses på anmodning | Website |


Anmeldelser af de bedste Docker-alternativer
Nedenfor finder du mine detaljerede opsummeringer af de bedste Docker-alternativer, der kom med på min korte liste. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele & ulemper, integrationer og ideelle anvendelsesområder for hvert værktøj, så du kan finde det bedste til dig.
 Bedst til effektiv microVM-drift
- Ikke tilgængelig
- Pris oplyses efter forespørgsel
Visit WebsiteCustomer Rating:4.8/5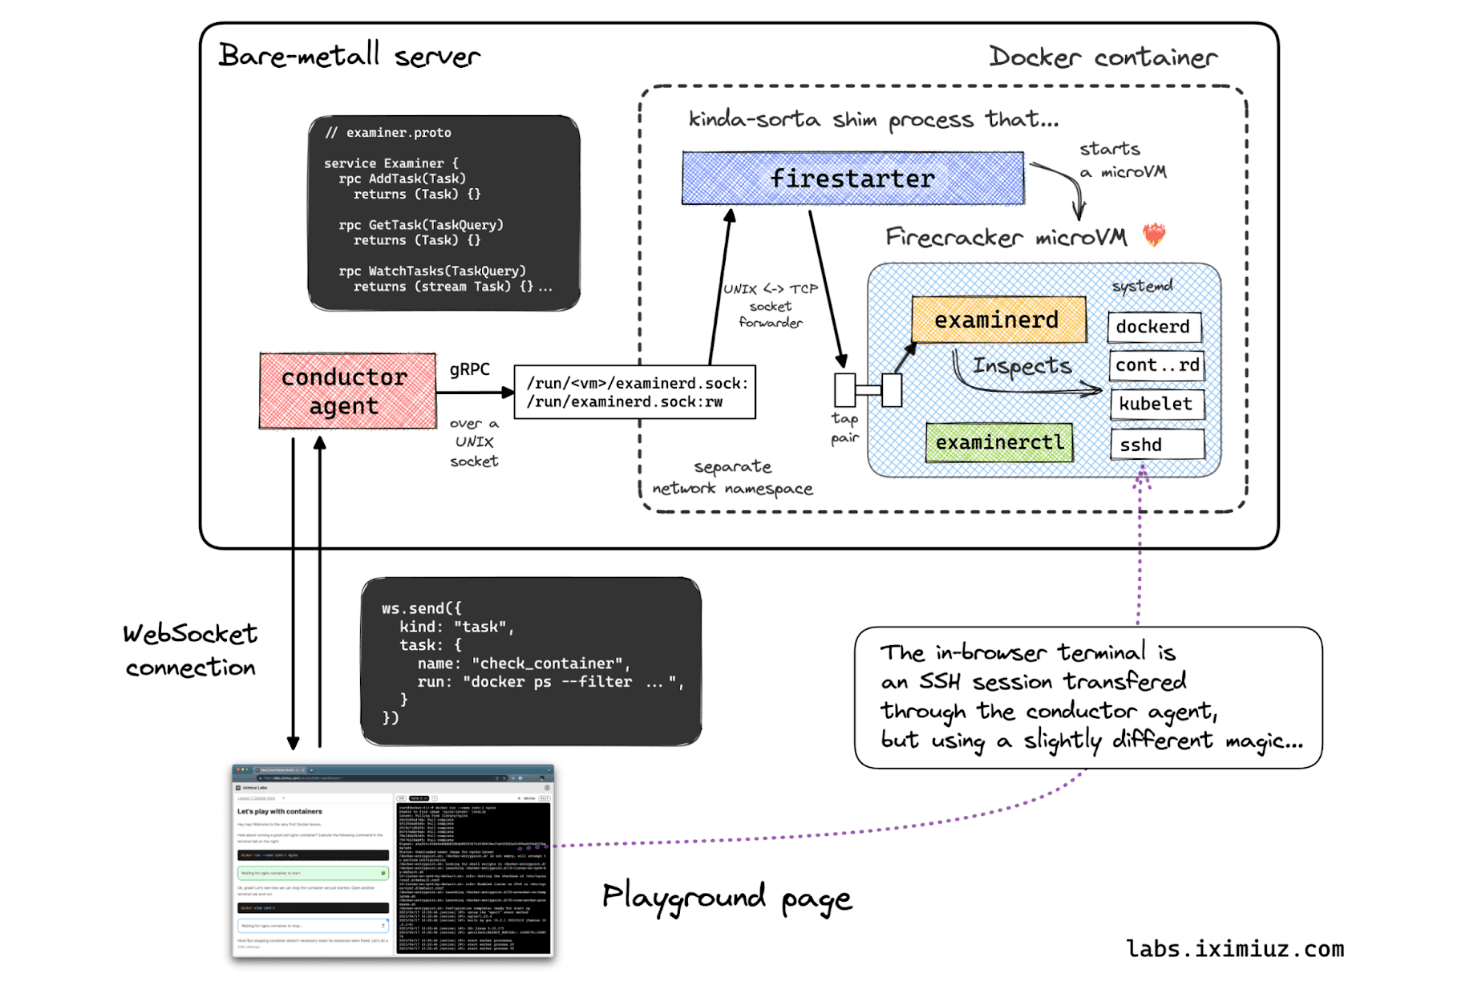
Firecracker kører isolerede microVM'er inde i Docker-containere til sikker sandboxing. Firecracker er en open source-virtualiseringsmonitor til infrastrukturteams, der har brug for lette, isolerede miljøer til containerbaserede platforme, serverløse arbejdsbelastninger og tjenester med flere lejere.
Hvem er Firecracker bedst egnet til?
Cloud-infrastrukturteams, der har brug for at køre isolerede arbejdsbelastninger med høj tæthed, kan bruge Firecrackers lette microVM-arkitektur.
Hvorfor jeg valgte Firecracker
Jeg valgte Firecracker til Docker-alternative arkitekturer, der har brug for stærkere isolering af arbejdsbelastninger uden den ekstra belastning, en fuld virtuel maskine medfører. Den er bedst til effektiv microVM-drift og bruger KVM samt en minimal enhedsmodel til at køre lette microVM'er, som kan være vært for containerarbejdsbelastninger. Jeg kan godt lide, at den passer til serverløse platforme, der starter isolerede miljøer efter behov.
Firecrackers vigtigste funktioner
- REST-kontrol-API: Konfigurer, start, sæt på pause og stop microVM'er via HTTP-slutpunkter.
- Snapshot og gendannelse: Gem microVM-tilstand, og gendan den fra et snapshot.
- Begrænsning af ressourcehastighed: Angiv grænser for netværks- og blok-enhedsoperationer.
- Metadatatjeneste: Giv gæstearbejdsbelastninger instansspecifikke metadata.
Firecracker-integrationer
Firecracker er angivet som værende brugt af eller integreret med containerd via firecracker-containerd, E2B, Fly.io, Kata Containers, Koyeb og Northflank. Dets REST-API understøtter konfiguration af microVM'er og styring af deres livscyklus.
Pros and Cons
Pros:
- Hardwareunderstøttet isolering til containerarbejdsbelastninger
- Lette microVM'er reducerer virtualiseringsbelastningen
- REST-API styrer VM-livscyklus og snapshots
Cons:
- Kræver Linux-værter med KVM-understøttelse
- Værtsnetværk kræver manuel konfiguration
Learn more about Firecracker:
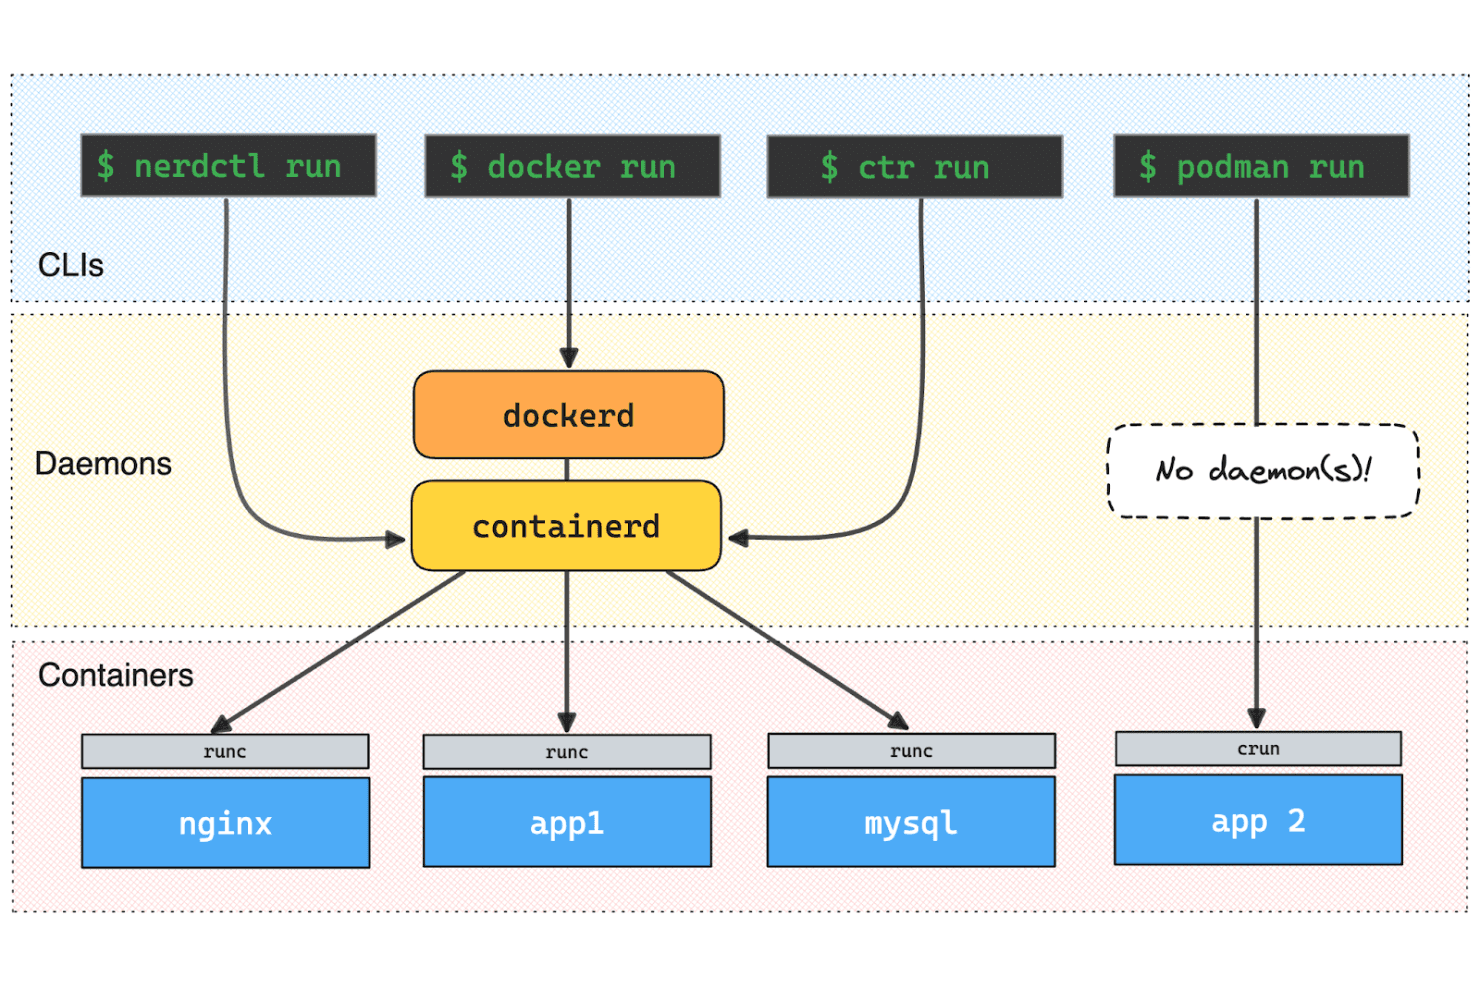
runc fungerer som container-runtime på lavt niveau på tværs af flere CLI-værktøjer. For infrastrukturteams, der bygger brugerdefinerede Linux-containerarbejdsgange, er runc en open source-runtime på lavt niveau, der starter containere uden at kræve Dockers platform på højere niveau.
Hvem er runc bedst egnet til?
runc er velegnet til platformingeniører, der integrerer OCI-kompatibel containerafvikling i Linux-infrastruktur eller orkestreringssystemer.
Hvorfor jeg valgte runc
Jeg valgte runc, der er vurderet som Bedst til OCI-overensstemmelse, som et alternativ til Docker, fordi det implementerer OCI-runtime-specifikationen. Det starter containere fra OCI-bundter og giver Linux-infrastrukturværktøjer en runtime på lavt niveau til containerafvikling uden Dockers bredere platform.
Vigtige funktioner i runc
- Kommandoer til containerlivscyklus: Opret, start, vis og slet containere med separate CLI-kommandoer.
- Containere uden root-rettigheder: Kør containere uden root-rettigheder, når Linux-kernen understøtter brugernavneområder.
- Understøttelse af seccomp: Anvend seccomp-filtre for at begrænse systemkald, når det er bygget med understøttelse af libseccomp.
- Checkpoint og gendannelse: Gem og gendan containertilstand ved hjælp af CRIU med den nødvendige byggekonfiguration.
Integrationer med runc
Indbyggede integrationer er ikke dokumenteret, og runc tilbyder ikke en separat API til brugerdefinerede integrationer. containerd kan bruge runc som sin OCI-runtime, så Kubernetes-arbejdsbelastninger kan køre gennem containerd; runc implementerer ikke selv Kubernetes CRI.
Pros and Cons
Pros:
- Implementerer OCI-runtime-specifikationen
- Direkte kontrol over livscyklussen gennem fokuserede CLI-kommandoer
- Understøtter afvikling uden root-rettigheder med brugernavneområder
Cons:
- Kun Linux-runtime
- Kræver OCI-bundter i stedet for at administrere images
Learn more about runc:
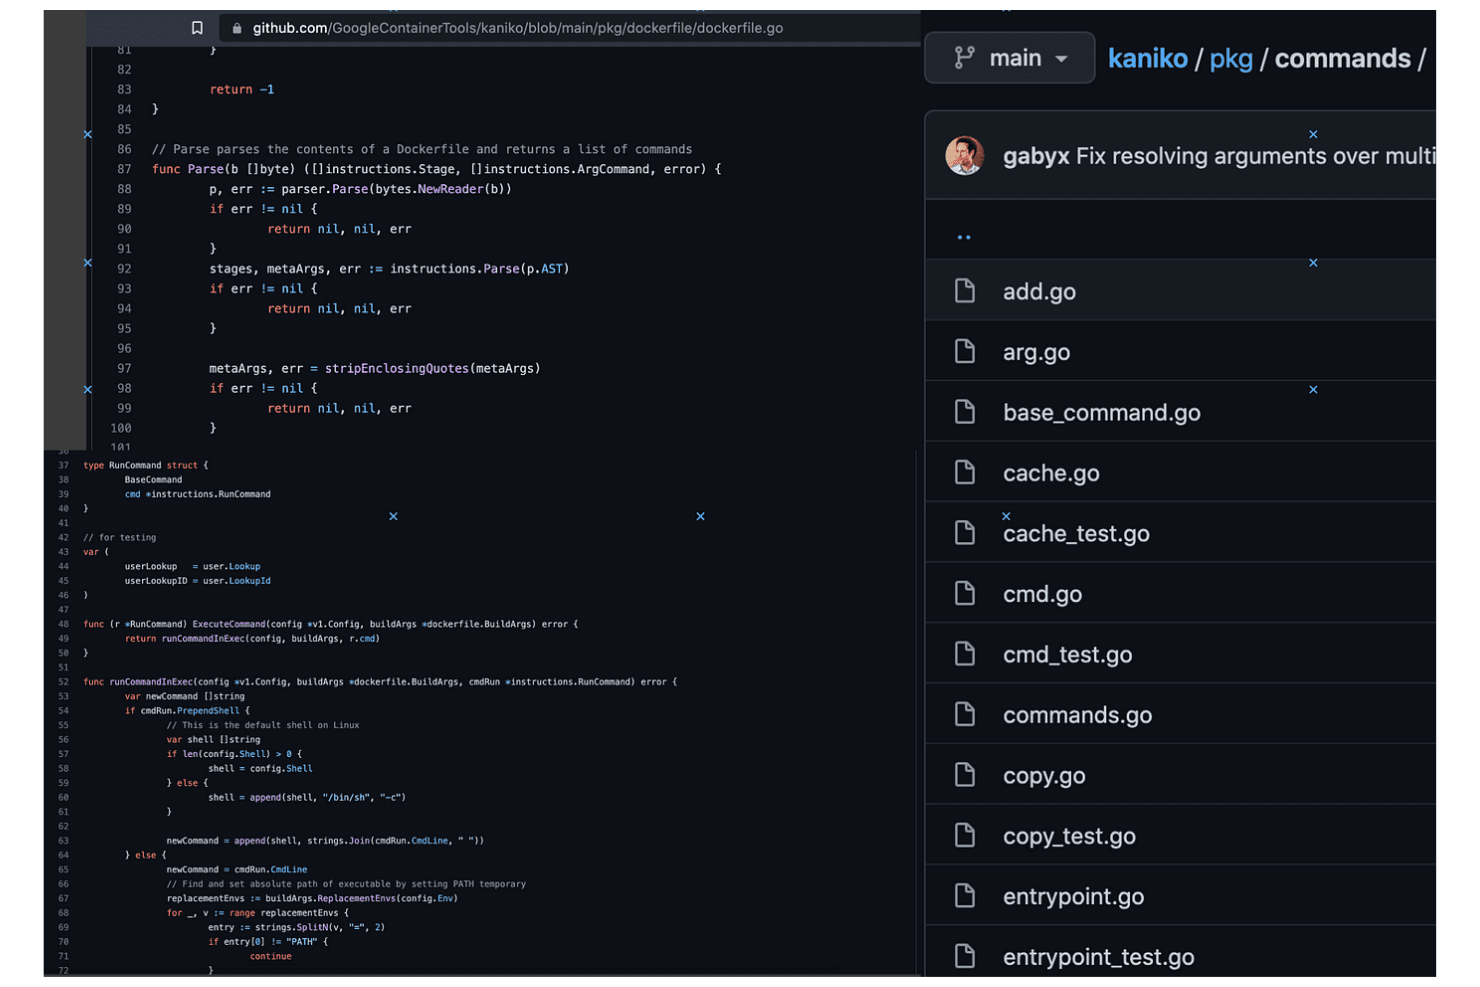
Kaniko lader brugere gennemse kildekoden til fortolkning af Dockerfiler på GitHub. Kaniko giver platform- og DevOps-teams mulighed for at bygge containerafbildninger ud fra Dockerfiler i CI-arbejdsgange og understøtter Kubernetes-fokuserede miljøer, der har brug for et alternativ til Docker-baserede byggeværktøjer.
Hvem er Kaniko bedst egnet til?
Kaniko er velegnet til infrastrukturteams, der har brug for at bygge containerafbildninger ud fra Dockerfiler i CI uden at være afhængige af en Docker-dæmon.
Hvorfor valgte jeg Kaniko?
Jeg valgte Kaniko som det bedste værktøj til byggeprocesser uden dæmon, fordi dets byggekomponent bygger afbildninger ud fra Dockerfiler uden en Docker-dæmon. Jeg kan godt lide, at jeg kan køre det i et Kubernetes-CI-job og sende den færdige afbildning til et register uden at eksponere en Docker-socket.
Vigtige funktioner i Kaniko
- Ekstern cache til lag: Gemmer
RUN- ogCOPY-lag i et register. - Byggekontekster: Accepterer lokale mapper, arkiver, Git-repositorier og skylager.
- Registergodkendelse: Understøtter konfiguration af legitimationsoplysninger til GCR, Amazon ECR og Azure ACR.
- Reproducerbare byggeprocesser: Tilbyder en indstilling til at fjerne tidsstempler fra afbildningen.
Integrationer med Kaniko
Kaniko understøtter registergodkendelse og kan sende afbildninger til Google Container Registry, Amazon ECR, Azure ACR, Docker Hub og JFrog Artifactory eller et containerregister; du kan konfigurere andre Docker-legitimationshjælpere.
Pros and Cons
Pros:
- Undgår privilegerede Docker-in-Docker-opsætninger
- Byggeprocesser udføres inde i Kubernetes-pods
- Gemmer `RUN`- og `COPY`-lag eksternt
Cons:
- Googles oprindelige kodelager er arkiveret
- Øjebliksbilleder af filsystemet kan gøre store byggeprocesser langsommere
Learn more about Kaniko:- Ekstern cache til lag: Gemmer
 Bedst til administration af lokale miljøer
- Gratis abonnement tilgængeligt
- Priser oplyses på forespørgsel
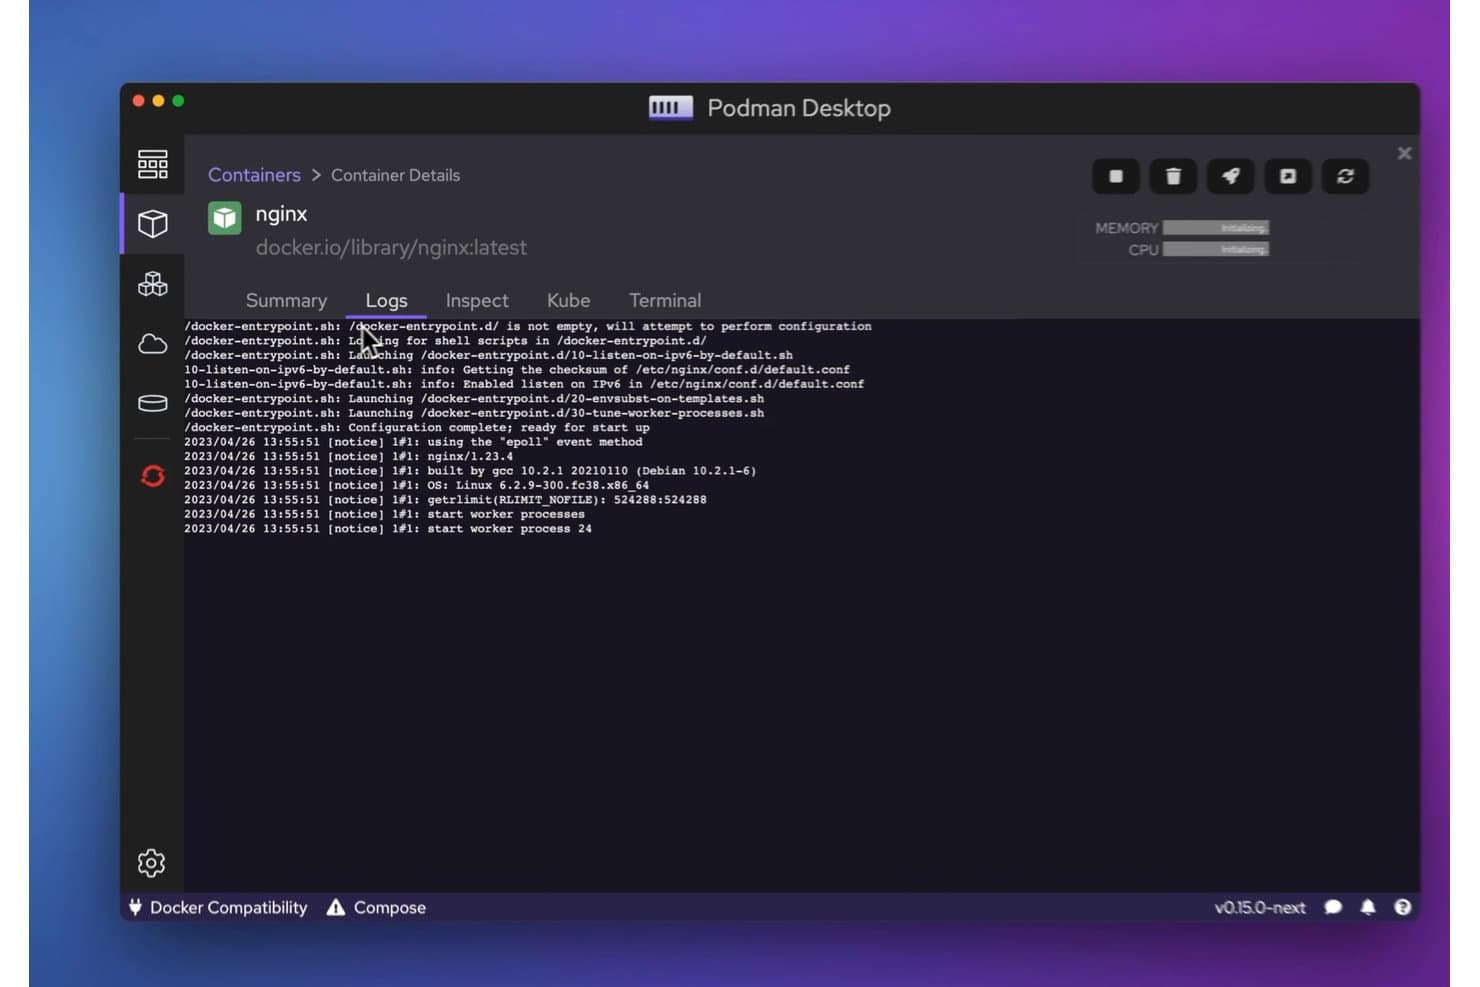
Podman lader brugere se containerlogs i realtid i en overskuelig desktopbrugerflade. Podman giver udviklere og it-teams en daemonløs måde med åben kildekode til at bygge, køre og administrere containere lokalt, hvilket hjælper dem med at teste applikationer og holde udviklingsmiljøer ensartede.
Hvem er Podman bedst egnet til?
Podman er velegnet til udviklere og systemadministratorer, der ønsker at administrere containerarbejdsgange på arbejdsstationer uden en central baggrundstjeneste.
Hvorfor jeg valgte Podman
Jeg valgte Podman, fordi den daemonløse containerarbejdsgang baseret på kørsel uden root-rettigheder gør den til et praktisk Docker-alternativ til lokal udvikling. Jeg kan køre containere uden en central baggrundstjeneste, samle relaterede containere i pods og generere Kubernetes YAML for at overføre en testet opsætning til klyngearbejdsgange.
Podmans vigtigste funktioner
- Administration af afbildninger: Hent, tag, inspicér og fjern containerafbildninger.
- Administration af lagringsvolumener: Opret og inspicér navngivne lagringsvolumener til vedvarende containerdata.
- Netværksadministration: Opret netværk, og forbind containere til dem.
- Sundhedstjek: Konfigurer sundhedstjek for at overvåge containerstatus.
Podman-integrationer
Podmans indbyggede integrationer er ikke tydeligt dokumenteret, men programmet tilbyder en Docker-kompatibel REST API og en Libpod API til brugerdefinerede integrationer. Podman Desktop kan administrere Docker, Lima, kind, Red Hat OpenShift og Red Hat OpenShift Developer Sandbox samt implementere til Kubernetes-kontekster.
Pros and Cons
Pros:
- Containere uden root-rettigheder reducerer eksponeringen af værtsprivilegier
- Daemonløs drift undgår en vedvarende motortjeneste
- Pods og Kubernetes YAML understøtter test fra lokal miljø til klynge
Cons:
- Compose-understøttelsen halter efter Dockers bredere funktionsdækning
- Netværk uden root-rettigheder kan vanskeliggøre logføring af kilde-IP-adresser
Learn more about Podman: Bedst til administration af flere klynger
- Gratis abonnement tilgængeligt
- Priser oplyses efter forespørgsel
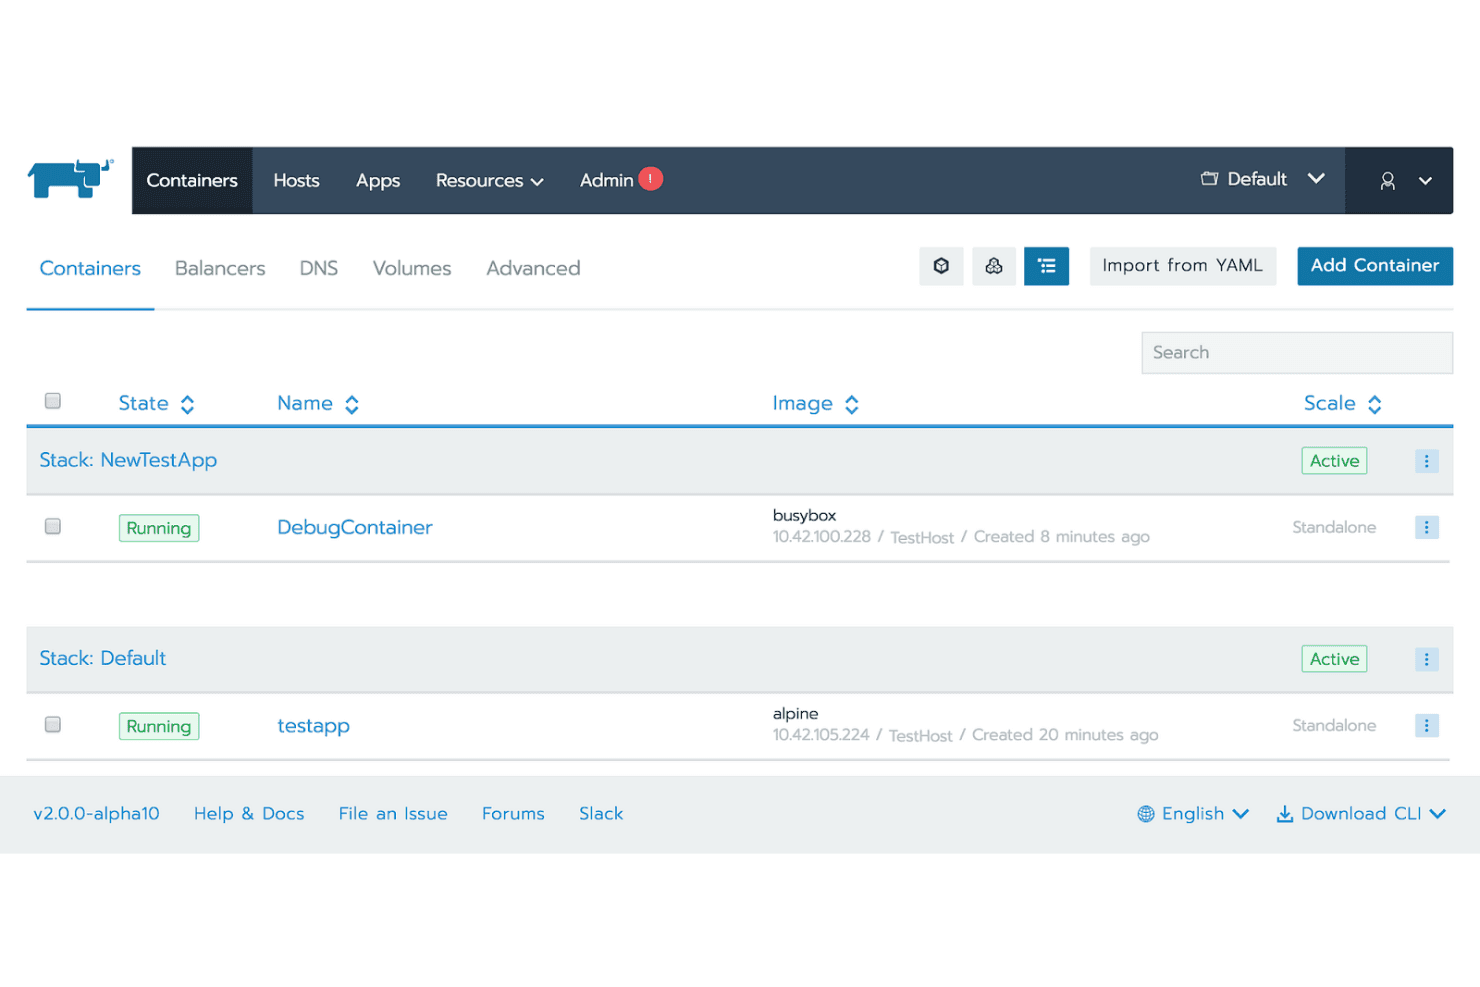
Rancher lader brugerne administrere og overvåge containere på tværs af flere stakke. Rancher er en Kubernetes-administrationsplatform for infrastrukturteams, der har brug for at implementere containeriserede applikationer på tværs af sky- og lokale miljøer og administrere deres drift.
Hvem er Rancher bedst egnet til?
Rancher er velegnet til platform- og infrastrukturteams, der har brug for en central måde at administrere Kubernetes-klynger på tværs af udviklings-, test- og produktionsmiljøer.
Hvorfor jeg valgte Rancher
Jeg valgte Rancher som bedst til administration af flere klynger, fordi det giver mig en central måde at administrere Kubernetes-klynger på tværs af sky- og lokale miljøer. Dets klargøring af klynger og centraliserede rollebaserede adgangskontroller hjælper mig med at administrere containeriserede arbejdsbelastninger og tilladelser på tværs af udviklings-, test- og produktionsmiljøer.
Ranchers vigtigste funktioner
- Fleet GitOps: Implementer og administrer Kubernetes-ressourcer fra Git-lagre.
- Overvågning og alarmering: Se klyngemetrikker, og konfigurer alarmer med Prometheus og Grafana.
- Logning: Indsaml og se logfiler fra arbejdsbelastninger i klynger.
- Administration af Helm-diagrammer: Installer og konfigurer applikationer fra Helm-diagrammer.
Rancher-integrationer
Rancher understøtter ekstern godkendelse via Microsoft Active Directory, Microsoft Entra ID, GitHub, Okta, Keycloak, Google OAuth, OpenLDAP og generisk OIDC. Dets overvågningsstak kan sende alarmer via Alertmanager til Slack og PagerDuty, og Rancher tilbyder en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Centraliserer administrationen på tværs af Kubernetes-klynger
- Gør opsætning og drift af klynger enklere
- Tilbyder visuel overvågning og kontrol over arbejdsbelastninger
Cons:
- Brugerfladen kan føles langsom eller ustabil
- Genererer mange RBAC-regler og roller
Learn more about Rancher: Bedst til administration af Linux-containere
- Ikke tilgængelig
- Priser oplyses på forespørgsel
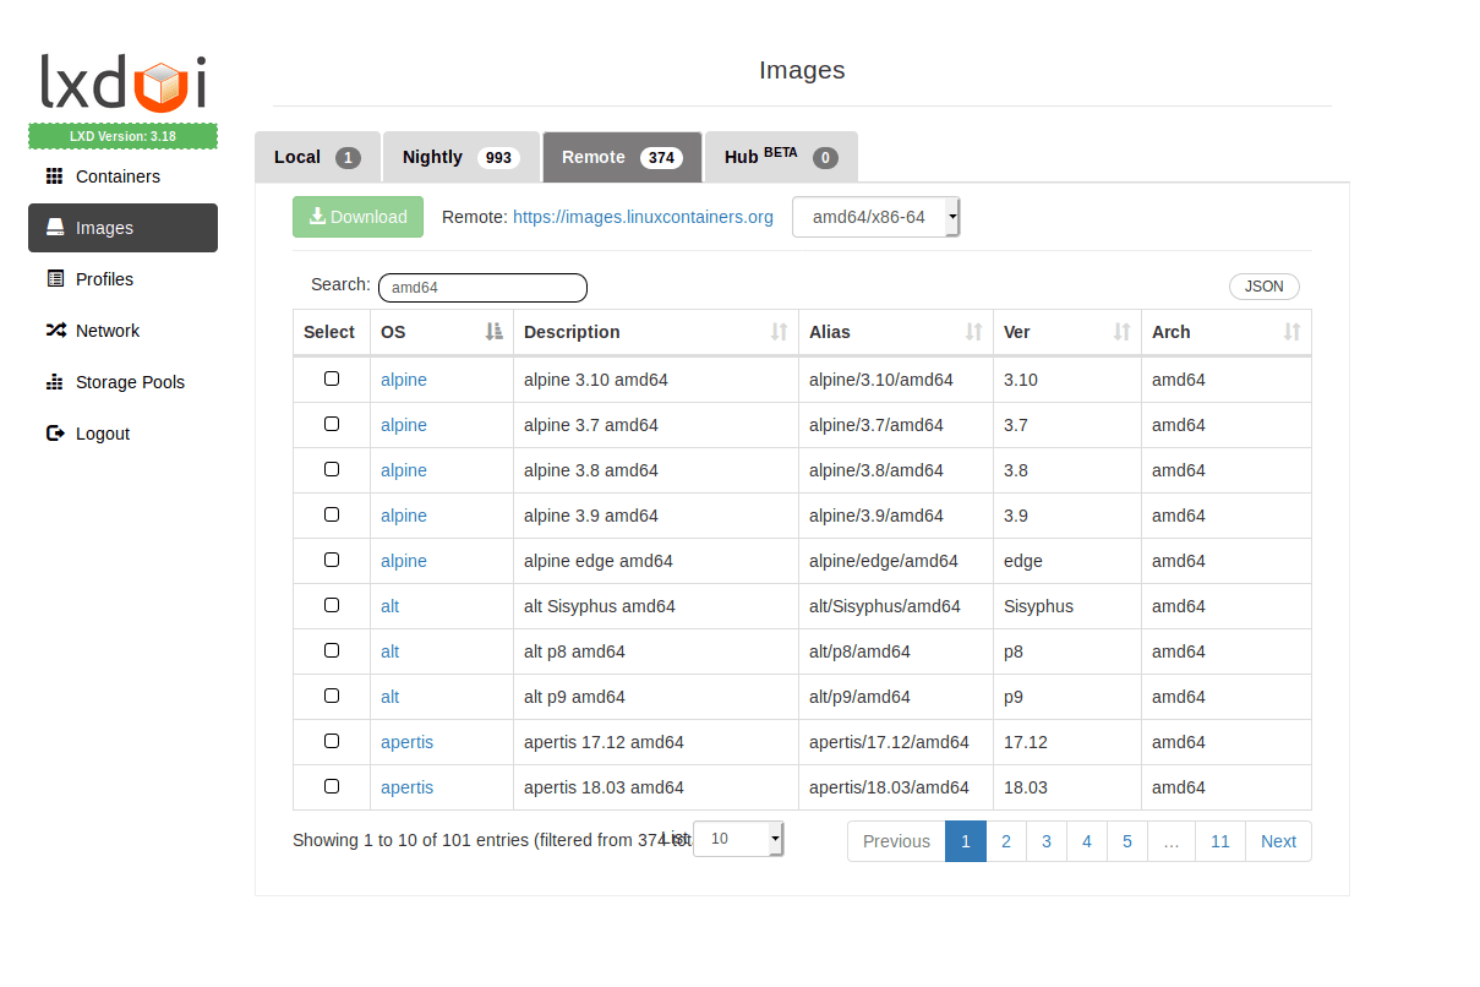
LXD lader brugere gennemse og downloade eksterne containerafbildninger efter operativsystem og arkitektur. LXC/LXD lader IT-teams køre Linux-systemcontainere som isolerede miljøer og giver infrastrukturadministratorer et Docker-alternativ til konsolidering af arbejdsbelastninger og administration af Linux-værter.
Hvem er LXC/LXD bedst egnet til?
Linux-systemadministratorer, der har brug for at oprette og administrere systemcontainere på tværs af Linux-værter, er velegnede til LXC/LXD.
Hvorfor jeg valgte LXC/LXD
Jeg valgte LXC/LXD som et Docker-alternativ, fordi det er bedst til administration af Linux-containere. Jeg kan godt lide, at LXD kører komplette Linux-systemcontainere, så jeg kan administrere isolerede miljøer, der minder mere om letvægtsservere end containere til enkeltprogrammer. Profiler lader mig anvende ensartede indstillinger på tværs af containere, mens kommandolinjeklienten og REST API'et understøtter administration på værtsniveau.
Vigtige funktioner i LXC/LXD
- Øjebliksbilleder af instanser: Gem en instans' tilstand, og gendan den senere.
- Håndtering af afbildninger: Opret instanser fra afbildninger, og administrer afbildningsaliaser og eksterne kilder.
- Netværksadministration: Konfigurer administrerede broer, OVN-netværk og andre netværkstyper.
- Ressourcebegrænsninger: Angiv CPU-, hukommelses-, disk- og netværksbegrænsninger for instanser.
Integrationer med LXC/LXD
LXD dokumenterer en CSI-driver, der integrerer dets lagerbackends med Kubernetes. Det giver også adgang til en REST API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Komplette Linux-systemer føles som letvægtsservere
- Hurtige, lette instanser bruger minimale ressourcer
- Øjebliksbilleder gør gendannelse efter projektændringer enklere
Cons:
- Arbejdsgange via kommandolinjen kan føles uintuitive
- Det begrænsede Linux-fokus udelukker Windows-værter
Learn more about LXC/LXD: Bedst til enkelhed og portabilitet
- Ikke tilgængelig
- Pris oplyses efter forespørgsel
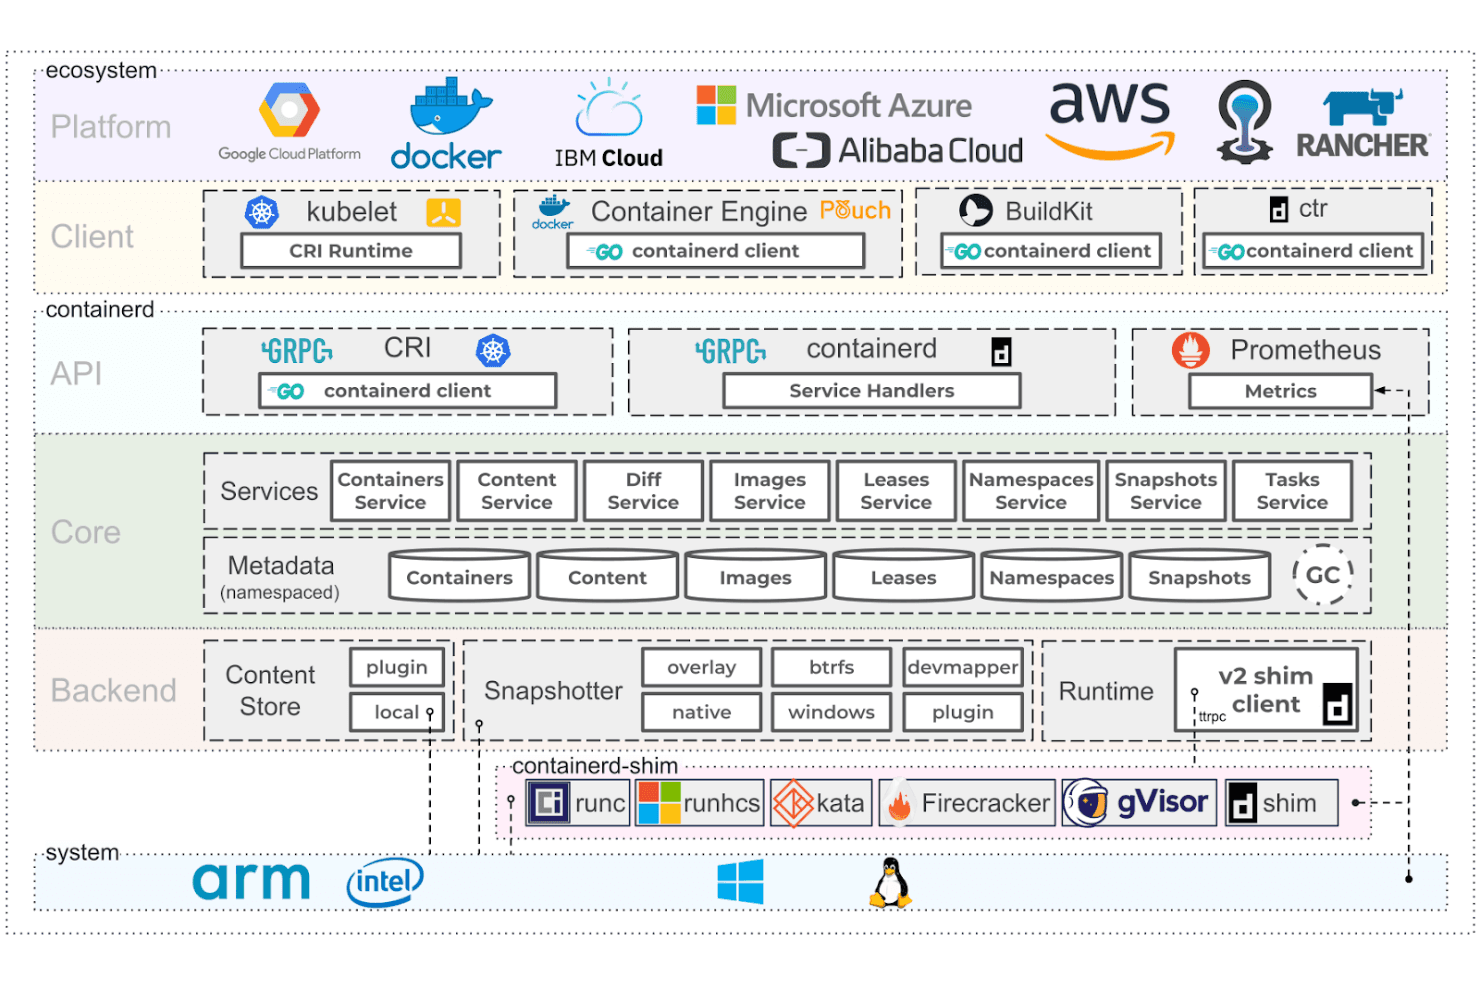
containerds arkitektur spænder over platforme, kørselstider og systemlag. Udviklet til infrastrukturteams, der søger et alternativ til Docker, er containerd en open source-containerkørselstid, der håndterer containerafbildninger og -kørsel på tværs af produktionsmiljøer.
Hvem er containerd bedst egnet til?
Infrastrukturteams, der har brug for en portabel open source-containerkørselstid til at håndtere afbildninger og kørsel på tværs af produktionsmiljøer.
Hvorfor jeg valgte containerd
Jeg valgte containerd som et alternativ til Docker på grund af enkelheden og portabiliteten. Dets OCI-kompatible kørselstid og afbildningstjenester håndterer hentning, lagring og containerkørsel uden Dockers bredere værktøjssæt. Jeg kan godt lide, at dets CRI-plugin lader Kubernetes-noder bruge containerd direkte, mens OCI-standarder hjælper med at holde arbejdsbelastninger portabile på tværs af kompatible miljøer.
Vigtige funktioner i containerd
- Navnerum: Adskil containere og afbildningsmetadata for flere forbrugere på én dæmon.
- Snapshotsystemer: Opret skrivbare snapshots og skrivebeskyttede snapshotvisninger med understøttede filsystemer.
- Kontrolpunkt og gendannelse: Brug CRIU til at oprette kontrolpunkter for og gendanne containere og opgaver.
- Go-klientbibliotek: Forbind platformskode med containerd via dets socket og API.
Integrationer med containerd
containerd har indbygget understøttelse af Kubernetes gennem sit plugin til Container Runtime Interface (CRI) og fungerer med registre, der overholder OCI-distributionsstandarden. Dets Go-klientbibliotek og gRPC-API'er understøtter brugerdefinerede integrationer.
Pros and Cons
Pros:
- OCI-kompatible afbildninger og kørselstider
- Indbygget Kubernetes-CRI-understøttelse
- Kører på Linux og Windows
Cons:
- Opbygning af afbildninger kræver separate værktøjer
- CLI'en på lavt niveau mangler Dockers bekvemmelighedsfunktioner
Learn more about containerd: Bedst til udnyttelse af Linux-servere
- Gratis abonnement tilgængeligt
- Pris efter forespørgsel
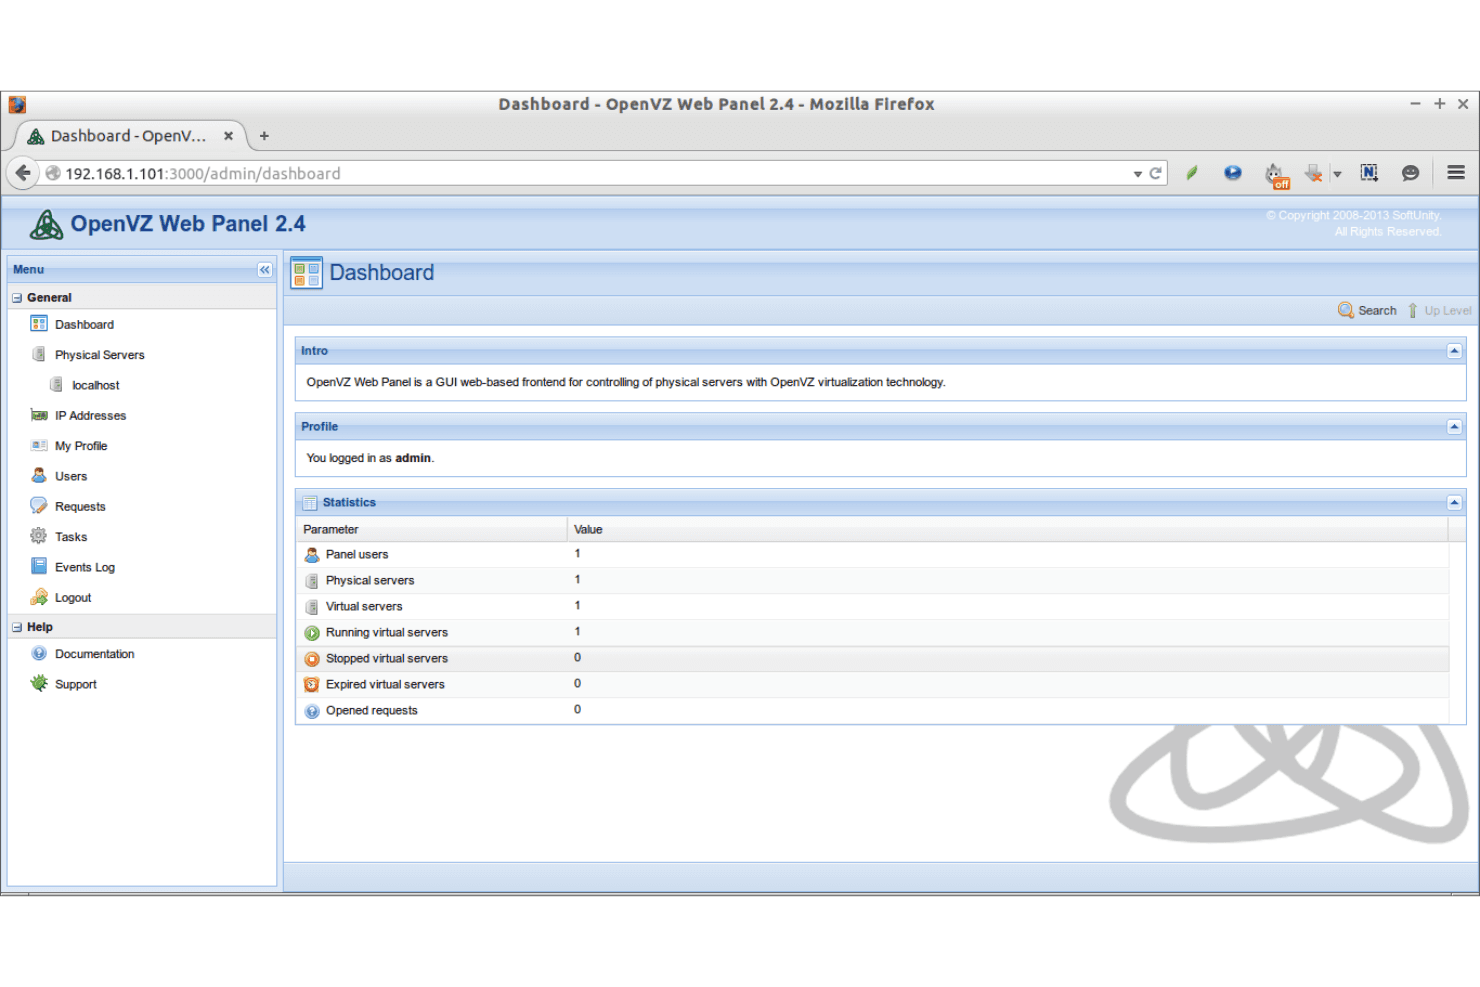
OpenVZ-webpanel har et centralt kontrolpanel til administration af virtuelle servere. For infrastrukturteams og hostingudbydere er OpenVZ en Linux-platform til containerisering, der kører isolerede miljøer på en delt kerne og tilbyder et alternativ til Docker til konsolidering af serverarbejdsbelastninger uden separate virtuelle maskiner.
Hvem egner OpenVZ sig bedst til?
OpenVZ egner sig til systemadministratorer, der vil køre flere isolerede Linux-miljøer på delt serverhardware.
Hvorfor valgte jeg OpenVZ?
Jeg valgte OpenVZ som et Docker-alternativ, fordi det er bedst til udnyttelse af Linux-servere. Dets containere isolerer Linux-miljøer, mens de deler værtskernens kerne, så jeg kan konsolidere arbejdsbelastninger uden at køre en separat virtuel maskine for hver tjeneste. CPU-, hukommelses- og diskkontroller pr. container hjælper mig med at fordele ressourcer på en travl server.
Vigtige funktioner i OpenVZ
- Containerskabeloner: Opret containere fra forudbyggede afbildninger af Linux-distributioner.
- Live-migrering: Flyt kørende containere mellem understøttede værter med CRIU og P.Haul.
- Øjebliksbilleder: Optag containeres disktilstande med lagersystemet ploop.
- Virtuelt netværk: Konfigurer containeres netværksgrænseflader, IP-adresser og routing.
OpenVZ-integrationer
OpenVZ understøtter integration med OpenStack ved hjælp af DevStack, og libvirt fungerer som den standardiserede API til administration af containere og virtuelle maskiner.
Pros and Cons
Pros:
- Ressourcelette containere reducerer belastningen på værten
- Kontroller pr. container understøtter tæt serverkonsolidering
- Live-migrering flytter kørende containere
Cons:
- Delt kerne begrænser valget af operativsystemer og kerner
- Mindre økosystem end Docker med hensyn til værktøjer og support
Learn more about OpenVZ: Bedst til højtydende databehandling
- Gratis abonnement tilgængeligt
- Priser oplyses efter forespørgsel
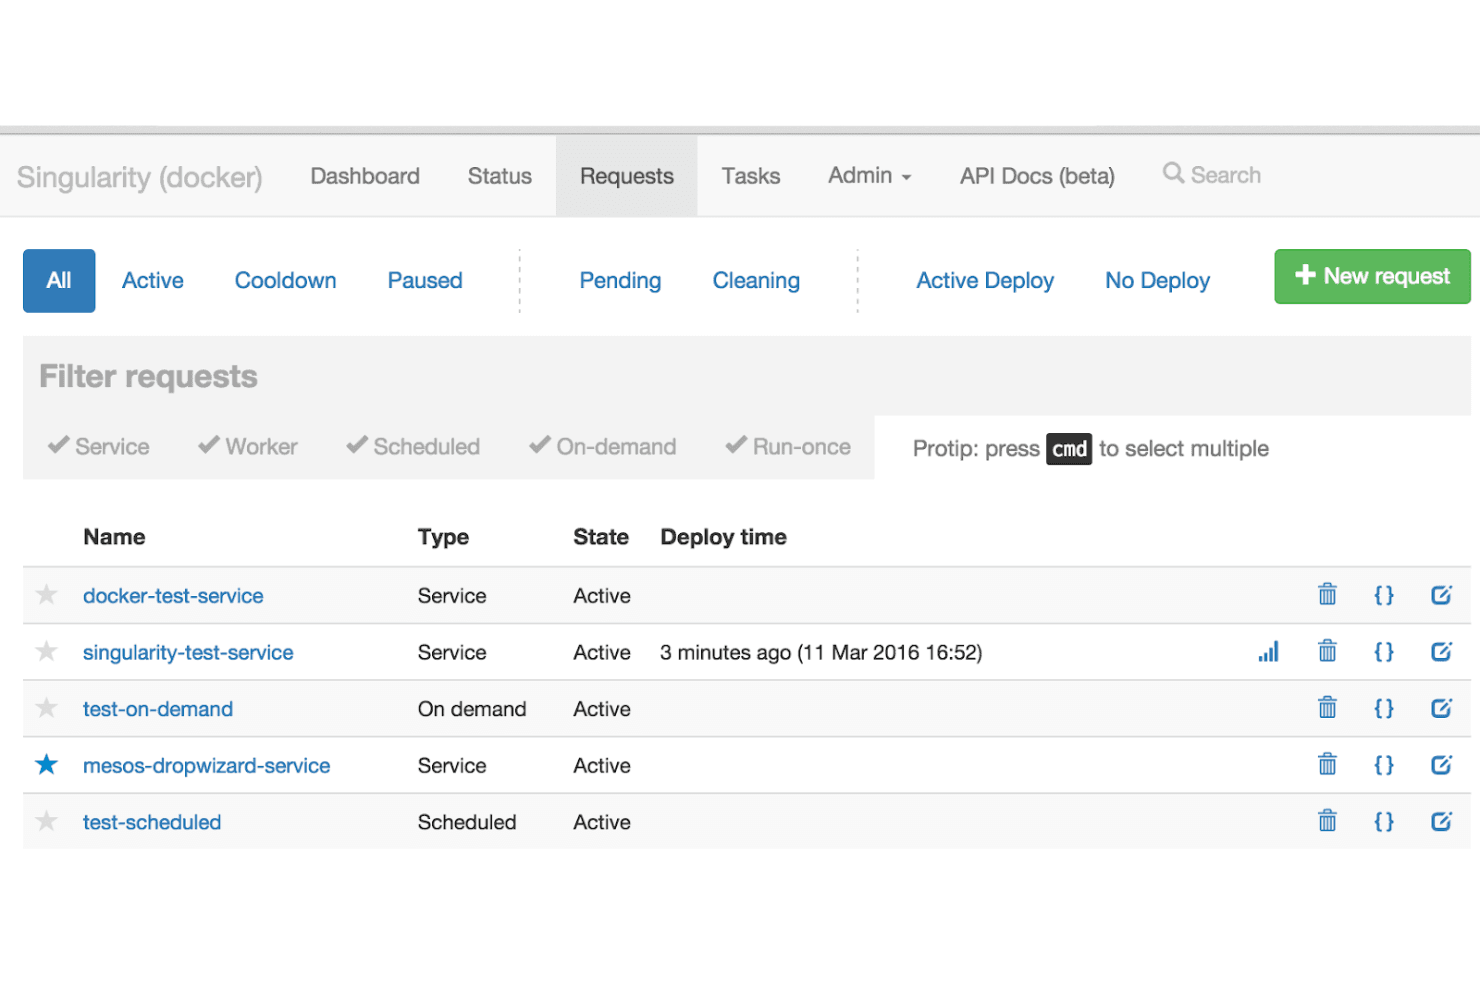
Singularity lader brugere administrere og overvåge alle serviceanmodninger i én visning. Singularity hjælper forsknings- og infrastrukturteams med at pakke applikationer sammen med deres afhængigheder og køre dem ensartet på tværs af systemer, herunder delte miljøer, hvor Dockers dæmonbaserede model kan være vanskelig at understøtte.
Hvem er Singularity bedst egnet til?
Forsknings- og HPC-administratorer, der har brug for at køre flytbare arbejdsbelastninger på tværs af delte klynger.
Hvorfor valgte jeg Singularity?
Jeg valgte Singularity som et alternativ til Docker, der er bedst egnet til højtydende computerarbejdsbelastninger på delte klynger. Det kører containere uden en dæmon, hvilket passer til miljøer, hvor brugere ikke kan køre Dockers dæmon. De flytbare SIF-afbildninger hjælper teams med at flytte arbejdsbelastninger mellem systemer, samtidig med at applikationsafhængighederne forbliver pakket sammen.
Vigtige funktioner i Singularity
- GPU-understøttelse: Gør værtsmaskinens NVIDIA CUDA- eller AMD ROCm-enheder og -biblioteker tilgængelige for containeriserede applikationer.
- MPI-understøttelse: Kør Open MPI- eller MPICH-applikationer med værtsbaserede startprogrammer såsom
mpirun. - Definitionsfiler: Angiv byggetrin, kørselstidindstillinger, metadata og tests for containerafbildninger.
- Understøttelse af OCI-registre: Brug afbildninger fra understøttede OCI-registre som kilde til opbygninger.
Singularity-integrationer
SingularityCE kan hente, køre og bygge fra OCI-registre, herunder Docker Hub, Quay, NVIDIA NGC, GitHub Container Registry, AWS ECR og Azure ACR. Til HPC-arbejdsbelastninger understøtter det Open MPI og MPICH med værtsbaserede startprogrammer og jobplanlæggere såsom
mpirun,srunog Slurm.Pros and Cons
Pros:
- Kører containere uden en dæmon
- Kører arbejdsbelastninger uden root-adgang
- Understøtter GPU- og højhastighedsforbindelsesarbejdsbelastninger
Cons:
- Mindre egnet til generel drift af tjenester
- Bygning af afbildninger kan kræve administratoropsætning
Learn more about Singularity:
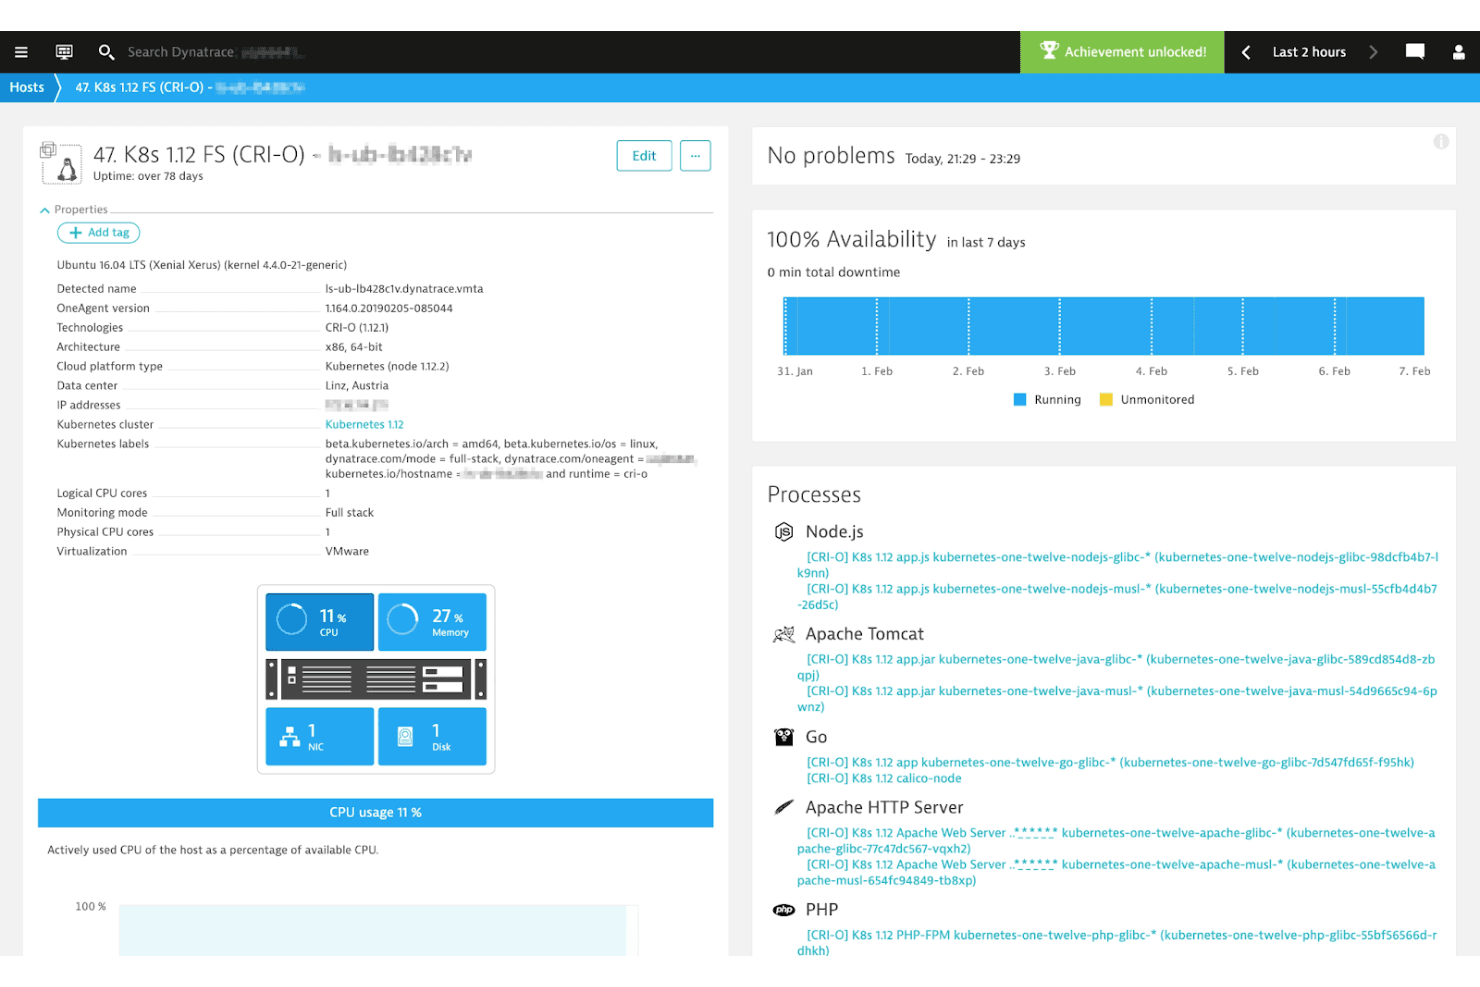
CRI-O viser værtsovervågning med indsigt i processer og 100 % oppetid. CRI-O er en containerkørselstid med åben kildekode til Kubernetes-noder, som hjælper infrastrukturteams med at køre OCI-containere uden at implementere en Docker-motor til generelle formål.
Hvem er CRI-O bedst til?
CRI-O er velegnet til Kubernetes-platformsteams, der har brug for en OCI-containerkørselstid, som er specifikt bygget til Kubernetes-noder.
Hvorfor jeg valgte CRI-O
Jeg valgte CRI-O, fordi “Bedst til Kubernetes-integration” afspejler dets design: Det implementerer Kubernetes’ Container Runtime Interface (CRI), så kubelet kan administrere containere uden en Docker-motor til generelle formål. Jeg kan godt lide, at det kører OCI-kompatible images gennem kørselstider som runc, så containerkørslen forbliver tilpasset Kubernetes’ nodearbejdsgange.
CRI-O's vigtigste funktioner
- CNI-netværk: Opretter forbindelse til CNI-plugins for at konfigurere containernetværk.
- Containerovervågning: Bruger
conmontil at håndtere logfiler, tilknyttede klienter og registrering af hændelser med mangel på hukommelse. - Linux-sikkerhedskontroller: Understøtter SELinux, Linux-funktioner og seccomp-politikker.
- Lagerdrivere: Understøtter Overlayfs, devicemapper, AUFS og btrfs.
CRI-O-integrationer
CRI-O implementerer Kubernetes’ CRI til kubelet og understøtter OCI-kørselstider som runc og Kata Containers. Det fungerer med CNI-plugins, herunder Flannel, Weave og OpenShift-SDN, og eksponerer en CRI gRPC-API samt en ustabil HTTP-status-API.
Pros and Cons
Pros:
- Kubernetes-native CRI holder nodekørselstiden fokuseret
- Det lette design eliminerer behovet for en Docker-motor til generelle formål
- Understøtter OCI- og Docker-imageformater
Cons:
- Ingen selvstændig containeradministration uden for Kubernetes
- Kræver separate værktøjer til image-builds
Learn more about CRI-O:
Andre Docker-alternativer
Her er nogle yderligere Docker-alternativer, som ikke kom med på min korte liste, men som stadig er værd at undersøge.
- 11Kata ContainersBedst til sikkerhed på VM-niveau
- 12BuildahBedst til at oprette afbildninger uden baggrundstjenester
- 13LimaBedst til administration af macOS-containere
Sådan evaluerer jeg Docker-alternativer
Jeg evaluerer Docker-alternativer på to niveauer: kernefunktionalitet, som alle værktøjer skal tilbyde, og differentierende faktorer, der er vigtige for rootless-builds, CI/CD-pipelines og produktionsklynger.
Kernefunktionalitet
Hvert værktøj bedømmes på en skala fra 0 til 5 for hver kernefunktion. Den samlede score omregnes til en procentdel, og værktøjet skal opnå mindst 65 % for at komme i betragtning.
- OCI-kompatibilitet: Understøttelse af OCI-standarder for containerafbildninger og containerkørsel, så afbildninger kan flyttes mellem værktøjer som Podman og containerd.
- Bygning og kørsel: Mulighed for at bygge fra en Dockerfile eller tilsvarende og køre containere lokalt.
- Containerregistre: Push og pull til registre som Docker Hub, GHCR og private registre samt håndtering af godkendelse og legitimationsoplysninger.
- Orkestrering og netværk: Understøttelse af opsætninger med flere containere, netværk og volumemonteringer.
- CLI og udviklerværktøjer: Grundlæggende containeroperationer, brugervenlighed og kommandoparitet med Docker.
- Isolation og sikkerhed: Rootless-kørsel, VM-baseret isolation og hærdning af navnerum til arbejdsbelastninger, der ikke er tillid til.
Differentierende faktorer
Fremtrædende funktioner
Jeg lægger vægt på dæmonløse og rootless-arkitekturer, indbygget scanning og signering af afbildninger samt understøttelse af builds til flere arkitekturer som x86 og ARM64.
Mere end funktioner
Licensering, platformkompatibilitet og fællesskabets sundhed indgår også i vurderingen. Jeg ser blandt andet på open source-licenser, understøttelse af macOS, Linux og WSL2, aktive bidragydere, hyppige udgivelser og dokumentation, der gør migrering fra Docker, Podman eller Lima lettere.
Hvorfor lede efter et Docker-alternativ?
Selvom Docker er et godt valg til containerisering og virtualisering, er der flere grunde til, at nogle brugere søger alternative løsninger. Du leder måske efter et Docker-alternativ, fordi:
- Du har brug for bedre Kubernetes-integration
- Dit team har brug for forbedrede sikkerhedsfunktioner
- Du oplever begrænsninger i ressourceeffektiviteten
- Du har brug for at overholde specifikke regler
- Dit projekt kræver flere muligheder for skalering
- Du søger en løsning med lavere driftsomkostninger
Hvis noget af dette lyder bekendt, er du kommet til det rette sted. Min liste indeholder flere muligheder inden for virtualiserings- og containeriseringssoftware, som er bedre egnet til teams, der står over for disse udfordringer med Docker og søger alternative løsninger.
Vigtige funktioner i Docker
Her er nogle af Dockers vigtigste funktioner, så du kan sammenligne platformens tilbud med alternative løsningers.
- Nem og hurtigere konfiguration: Forenkler systemkonfigurationen, så du kan implementere kode hurtigere på tværs af miljøer.
- Øget produktivitet: Effektiviserer tekniske konfigurationer og hurtig implementering af applikationer, hvilket reducerer ressourceforbruget for dit team.
- Isolering af applikationer: Bruger containere til at køre applikationer uafhængigt af hinanden og sikrer isolering mellem dine forskellige applikationer.
- Swarm: Fungerer som et værktøj til klyngedannelse og planlægning, der administrerer flere Docker-værter som én virtuel vært.
- Routingnet: Dirigerer indgående forespørgsler til dine aktive containere, selv hvis der ikke kører opgaver på en node.
- Tjenester: Administrerer opgaver i en klynge og sikrer, at de angivne containertilstande opretholdes for dine applikationer.
- Sikkerhedsstyring: Gør det muligt at opbevare hemmeligheder sikkert og kontrollere adgangen til dine tjenester, hvilket øger sikkerheden.
- Docker Desktop: Et komplet lokalt udviklingsmiljø til opbygning, test og kørsel af containere.
- Økosystem: Understøtter et omfattende økosystem af værktøjer og integrationer, hvilket giver fleksibilitet og kompatibilitet med moderne udviklingsarbejdsgange.
- Containerkørselssystem: Leverer et effektivt og letvægtsbaseret kørselssystem til administration af containeriserede applikationer, udstyret med software til containerorkestrering.
- Docker Compose: Forenkler definitionen og kørslen af applikationer med flere containere ved hjælp af en YAML-konfigurationsfil.
- Docker Engine: Den centrale komponent, der effektivt kører og administrerer Docker-containere på tværs af forskellige miljøer.
- Docker Hub: Et skybaseret lager, der gør det muligt for brugere at opbevare, administrere og dele containerafbildninger.
- Docker-afbildninger: Forudbyggede, lette og bærbare softwaremiljøer, der forenkler implementeringen af applikationer.
- Rancher Desktop: Et alternativ til Docker Desktop, der leverer Kubernetes- og containeradministration i et lokalt udviklingsmiljø.
- Docker Run: En grundlæggende kommando, der kører containere fra afbildninger.
- Brugervenlighed: Udviklet til at forenkle containerisering, så det er tilgængeligt for udviklere på alle erfaringsniveauer.
- Letvægtsalternativ: Giver en ressourceeffektiv måde at køre applikationer på sammenlignet med traditionelle virtuelle maskiner.
- Software til containeradministration og register: Gør det muligt for brugere effektivt at opbevare, administrere og distribuere containerafbildninger.
- Navnerum: Giver procesisolering i containere, hvilket sikrer sikkerheden og forhindrer konflikter mellem applikationer.
- Produktionsmiljøer: Optimeret til skalerbarhed og pålidelighed, hvilket gør det velegnet til virksomhedsapplikationer.
- Rodadgang: Kontrollerer administrative rettigheder i containere for at øge sikkerheden.
- Sårbarheder: Hjælper med at opdage og afhjælpe sikkerhedsrisici i containeriserede applikationer.
- GitHub-integration: Effektiviserer DevOps-arbejdsgange ved at muliggøre direkte interaktion med lagre til opbygning og implementering af containere.