

17 bästa IT-säkerhetsnyhetsbreven att prenumerera på 2026


Att ligga steget före hot och förändringar i branschen innebär att hålla inkorgen fylld med rätt nyhetsbrev om IT-säkerhet. Jag har sammanställt pålitliga nyhetsbrev som hjälper dig att sålla bort bruset och hålla dig uppdaterad, oavsett om du felsöker, planerar uppgraderingar eller håller ledningen informerad.
De 17 bästa nyhetsbreven om IT-säkerhet
Nedan finns mina sammanfattningar av de bästa nyhetsbreven om IT-säkerhet. Mina recensioner ger en inblick i varje nyhetsbrevs målgrupp, frekvens, kostnad med mera.
1. Krebs on Security – Bäst för utredningar av cyberbrott
- Målgrupp: Yrkesverksamma inom IT-säkerhet och cybersäkerhetsforskare
- Frekvens: Flera gånger i veckan
- Kostnad: Gratis
Krebs on Security är Brian Krebs oberoende granskande publikation, som bevakar cyberbrott, dataintrång och hotaktörers aktiviteter med ett djup som du sällan hittar någon annanstans.
Det har varit en självklar resurs för säkerhetsexperter sedan 2009, då Krebs lämnade The Washington Post för att rapportera om datasäkerhet på heltid.
Varför prenumerera? Om du vill ha långformad rapportering som faktiskt följer pengarna – och spårar utpressningsprogramsgäng, bedrägerinätverk och tidslinjer för intrång tillbaka till källan – är detta nyhetsbrevet du bör bokmärka. Brian Krebs har ett rykte om sig att avslöja stora nyheter innan de uppmärksammas av de breda medierna, vilket innebär att du ofta får tidig och korrekt information om hot som kan påverka din miljö.
2. The Hacker News – Bäst för aktuella sårbarhetsvarningar

- Målgrupp: Cybersäkerhetsexperter, IT-administratörer och forskare
- Frekvens: Dagligen
- Kostnad: Gratis
Hacker News grundades 2010 av Mohit Kumar och har vuxit till en av de mest lästa nyhetskanalerna om cybersäkerhet. Den är utformad för IT- och säkerhetsexperter som behöver hålla sig uppdaterade om sårbarheter, intrång och aktiva hotkampanjer.
Varför prenumerera? Det som gör att The Hacker News förtjänar en plats i din inkorg är snabbheten – information om CVE:er, varningar om aktiva exploateringar och råd om korrigeringar publiceras snabbt, så att du inte behöver ta igen flera dagars nyheter i efterhand. Det dagliga formatet ger dig en kontinuerlig bild av vad som händer i hela hotlandskapet utan att du behöver leta igenom flera källor.
3. Dark Reading – Bäst för nyheter och analyser om företagssäkerhet
- Målgrupp: Säkerhetsexperter inom företag, CISO:er och IT-riskansvariga
- Frekvens: Dagligen
- Kostnad: Gratis
Dark Reading har bevakat cybersäkerhet inom företag i över 20 år och drivs av Informa TechTarget. Publikationen riktar sig specifikt till säkerhetsansvariga och yrkesverksamma som arbetar i komplexa företagsmiljöer.
Varför prenumerera? Dark Reading går djupare än rubriker – här hittar du analyser inom applikationssäkerhet, molnrisker, ICS/OT, IAM och mycket mer, vilket gör den användbar oavsett om du är en CISO som funderar på riskprofilen eller en analytiker som följer specifika hotområden. Innehållet i CISO Corner är värt att lyfta fram om du har en ledande roll, eftersom det fokuserar på strategiska säkerhetsbeslut snarare än enbart tekniska rekommendationer.
4. SANS NewsBites – Bäst för expertkommenterade cybersäkerhetsrubriker
- Målgrupp: Säkerhetschefer och seniora cybersäkerhetsexperter
- Frekvens: Två gånger i veckan
- Kostnad: Gratis
SANS NewsBites är en cybersäkerhetssammanfattning som publiceras två gånger i veckan av SANS Institute och som nu är inne på sin 28:e årgång. Varje utgåva sammanställer veckans viktigaste säkerhetsnyheter och kompletterar dem med expertkommentarer från yrkesverksamma inom SANS-communityn.
Varför prenumerera? Det som skiljer NewsBites från mängden är lagret av expertkommentarer – du får inte bara länkar, utan även sammanhang från personer som förstår de operativa konsekvenserna av det de bevakar, från genomgångar av Patch Tuesday till varningar om kritisk infrastruktur.
Det är särskilt användbart om du är en senior yrkesverksam eller säkerhetsledare som behöver hålla dig informerad men vill ha expertinramning, inte bara råa rubriker.
5. Crypto-Gram – Bäst för säkerhetsledarskap och policyanalys
- Målgrupp: Säkerhetsexperter, tekniker och policyexperter världen över
- Frekvens: Månadsvis
- Kostnad: Gratis
Crypto-Gram är ett månatligt nyhetsbrev av Bruce Schneier – en av de mest inflytelserika rösterna inom cybersäkerhet – som har publicerats sedan 1998. Det sammanställer hans blogginlägg från föregående månad till en enda sammanfattning som täcker kryptografi, integritet, AI-säkerhet, övervakning och de policybeslut som formar allt detta.
Varför prenumerera? Det Schneier tillför och som de flesta säkerhetsnyhetsbrev saknar är ett genuint policy- och samhällsperspektiv – han är föreläsare vid Harvard Kennedy School och styrelseledamot i EFF, så hans kommentarer kopplar teknisk utveckling till dess verkliga konsekvenser på sätt som går bortom korrigeringsanteckningar och hotvarningar.
Det passar särskilt bra om du är en senior yrkesverksam eller säkerhetsledare som vill tänka djupare kring vart området är på väg, inte bara vad som händer just nu.
6. CyberWire Daily Briefing – Bäst för cybersäkerhetsunderrättelser

- Målgrupp: Cybersäkerhetsexperter och beslutsfattare inom alla branscher
- Frekvens: Varje vardag
- Kostnad: Gratis
CyberWire Daily Briefing är ett kostnadsfritt nyhetsbrev som ges ut varje vardag av N2K Networks och som levererar en kortfattad lägesbild med bevakning av hot, sårbarheter, policy och marknadsnyheter. Det är utformat för cybersäkerhetsexperter som behöver hålla sig uppdaterade utan att lägga timmar på att följa flera källor.
Varför prenumerera? Den dagliga sammanfattningen täcker ett brett spektrum – från aktiva ransomwarekampanjer och attacker mot leveranskedjor till CISA-råd och regulatorisk utveckling – så att du får en bred överblick över landskapet på ett och samma ställe varje morgon. Det är särskilt användbart om din roll kräver att du håller dig informerad inom flera områden, oavsett om det gäller hotinformation, efterlevnad eller säkerhetsledning.
7. Risky Business – Bäst för oberoende nyheter och policyanalys
- Målgrupp: Säkerhetsexperter, beslutsfattare och branschforskare världen över
- Frekvens: Fyra gånger i veckan
- Kostnad: Gratis
Risky Business är ett oberoende cybersäkerhetsmedieföretag som grundades av Patrick Gray 2007 och publicerar två kostnadsfria nyhetsbrev skrivna av Catalin Cimpanu och Tom Uren. Tillsammans ger de dig fyra utgåvor i veckan som täcker allt från aktiv hotinformation till de politiska och geopolitiska krafter som formar säkerhetsbranschen.
Varför prenumerera? Det som särskiljer Risky Business är skribenternas höga kvalitet – Cimpanu är en av de mest produktiva säkerhetsjournalisterna som arbetar i dag, och Uren tillbringade 15 år vid Australian Signals Directorate innan han övergick till analys.
Risky Bulletin bevakar operativa nyheter som dataintrång, APT:er och insatser från brottsbekämpande myndigheter, medan Seriously Risky Business har ett bredare perspektiv på statlig politik och underrättelseverksamhet.
8. tl;dr sec – Bäst för tekniska sammanfattningar inom applikationssäkerhet, moln och AI
- Målgrupp: Yrkesverksamma och ingenjörer inom applikations- och molnsäkerhet
- Storlek: Över 90 000 medlemmar
- Frekvens: Varje vecka
- Kostnad: Gratis
tl;dr sec är ett kostnadsfritt veckonyhetsbrev skrivet av Clint Gibler, en välrenommerad AppSec-forskare som senast ledde cybersäkerhetsarbetet vid OpenAI. Varje nummer sammanfattar de bästa verktygen, konferensföredragen, forskningsartiklarna och analyserna inom applikationssäkerhet, molnsäkerhet, AI/ML-säkerhet och angreppssimulering i en enda lättillgänglig sammanställning.
Varför prenumerera? Det jag uppskattar här är Giblers omdöme när det gäller urvalet – han är praktiker, så resurserna han lyfter fram är sådana som ingenjörer och säkerhetsforskare faktiskt använder, inte bara trendande rubriker. Varje nummer brukar behandla ett fokuserat urval av ämnen på djupet, så du får tips om verkliga verktyg och tekniker snarare än bara sammanfattningar.
9. SecurityWeek Daily Briefing – Bäst för uppdateringar om företagssäkerhet
- Målgrupp: CISO:er i större företag, analytiker, incidenthanterare och säkerhetschefer
- Frekvens: Dagligen
- Kostnad: Gratis
SecurityWeek Daily Briefing är ett kostnadsfritt dagligt nyhetsbrev från SecurityWeek, en publikation om cybersäkerhet för företag som har funnits sedan 2010. Det redigeras av Mike Lennon och innehåller bidrag från välkända namn som Ryan Naraine och Kevin Townsend, med bevakning av allt från hotinformation och skadlig kod till CISO-strategi och ICS/OT-säkerhet.
Varför prenumerera? Om du har en ledande roll eller arbetar som senior analytiker är detta en gedigen daglig sammanfattning som täcker hela spektrumet av företagssäkerhet – incidenthantering, riskhantering, moln, skydd av slutpunkter och nätverkssäkerhet – utan att begränsa sig till ett enda område. Det redaktionella perspektivet lutar åt beslutsfattare, så bevakningen brukar koppla teknisk utveckling till affärsmässiga och strategiska konsekvenser.
10. Infosecurity Magazine - Bäst för globala hot och CISO-insikter
- Målgrupp: Globala informationssäkerhetsexperter och beslutsfattare på CISO-nivå
- Frekvens: Varje vecka
- Kostnad: Gratis
Infosecurity Magazine är ett veckobrev från Reed Exhibitions (en del av RELX Group), samma organisation som står bakom konferensen Infosecurity Europe, vilket gör det till en av de mer institutionellt förankrade publikationerna inom området.
Det täcker hela informationssäkerhetsområdet – från utpressningstrojaner och hotinformation till regulatorisk utveckling och molnsäkerhet – med ett särskilt starkt EMEA-perspektiv vid sidan av den globala bevakningen.
Varför prenumerera? Det som särskiljer detta nyhetsbrev är kopplingen till det bredare Infosecurity-ekosystemet, vilket innebär att nyhetsbrevet ofta lyfter fram händelsedrivna insikter, expertkommentarer och forskning som har en direkt koppling till det som diskuteras på branschnivå. Bevakningen riktar sig främst till seniora yrkesverksamma och ledare, så perspektivet brukar koppla teknisk utveckling till policy, efterlevnad och organisatorisk risk.
11. CyberScoop - Bäst för federala cybersäkerhetsnyheter
- Målgrupp: Ledare inom federal cybersäkerhet och säkerhetschefer inom företags-IT
- Frekvens: Dagligen
- Kostnad: Gratis
CyberScoop är ett dagligt cybersäkerhetsnyhetsbrev som drivs av Scoop News Group, ett medieföretag baserat i Washington D.C. som även driver FedScoop och DefenseScoop. Det täcker hotinformation, dataintrång och utvecklingen i branschen, med ett tydligt fokus på den federala regeringens cybersäkerhetspolitik och initiativ inom offentlig sektor.
Varför prenumerera? Om ditt arbete berör IT-säkerhet inom den federala förvaltningen, efterlevnad inom offentlig sektor eller infrastruktur för offentlig verksamhet är CyberScoop ett av få nyhetsbrev som täcker denna skärningspunkt med verkligt djup och konsekvens. Du får daglig bevakning som kopplar utvecklingen inom företagssäkerhet till det som sker på policy- och reglernivå i Washington – ett sammanhang som är svårt att hitta någon annanstans.
12. Oövervakat lärande - Bäst för analys av trender inom AI och säkerhet
- Målgrupp: CISO:er, säkerhetsexperter, hackare och tekniker
- Storlek: Över 110 000 medlemmar
- Frekvens: Varje vecka
- Kostnad: Gratis
Unsupervised Learning är ett veckobrev och en podcast som drivs av Daniel Miessler, en erfaren säkerhetsexpert och skapare av välkända projekt med öppen källkod som SecLists och AI-ramverket Fabric. Det behandlar skärningspunkten mellan cybersäkerhet, AI, nationell säkerhet och teknik genom kurerade sammanfattningar och originalessäer.
Varför prenumerera? Det som gör detta veckobrev särskilt är Daniels analytiska inramning – i stället för att bara rapportera vad som har hänt sätter han trender i sitt sammanhang och kopplar säkerhetsutvecklingen till bredare förändringar inom AI och teknik. Varje utgåva bygger på 5–20 timmars research och läsning, så du får en kondenserad och åsiktsbaserad analys snarare än ett vanligt nyhetsreferat.
13. CISO Series – Bäst för säkerhetsledarskap och leverantörsinsikter

- Målgrupp: CISO:er, säkerhetsansvariga och cybersäkerhetsleverantörer
- Frekvens: Varannan vecka
- Kostnad: Kostnadsfritt
CISO Series är ett medienätverk om cybersäkerhet som grundades av David Spark och bygger på relationen mellan säkerhetsexperter och leverantörerna som betjänar dem.
Det publicerar ett veckobrev tillsammans med dagliga nyhetssammanfattningar och livesändningar, allt med en medvetet samtalsinriktad och ofta humoristisk ton.
Varför prenumerera? De flesta säkerhetsnyhetsbrev handlar om hot och verktyg – CISO Series behandlar de affärsmässiga och mänskliga aspekterna av säkerhetsledarskap, inklusive leverantörsrelationer, inköpsbeslut och samtalen i CISO-gemenskaper. Det varannan vecka utkommande nyhetsbrevet sammanfattar veckans bästa diskussioner, poddinslag och debatter i communityn, så att du får en känsla för vad säkerhetsansvariga faktiskt tänker på och diskuterar.
14. Return on Security – Bäst för affärs- och finansieringsnyheter inom cybersäkerhet
- Målgrupp: Säkerhetsansvariga, CISO:er, grundare och investerare inom cybersäkerhet
- Frekvens: Varje vecka
- Kostnad: Kostnadsfritt
Return on Security är en veckovis marknadsöversikt om cybersäkerhet som drivs av Mike Privette, en tidigare CISO som nu bevakar branschen som självutnämnd ”cybersäkerhetsekonom”. Den riktar sig till säkerhetsansvariga, grundare och investerare som vill förstå de affärskrafter som formar branschen, inte bara hotbilden.
Varför prenumerera? Den centrala serien ”Security, Funded” följer varje vecka finansieringsrundor, fusioner och förvärv samt förändringar i marknadskategorier – den typ av sammanhang som hjälper dig att förstå vart branschen är på väg och varför leverantörer agerar som de gör. Om du är säkerhetsansvarig och utvärderar leverantörer, en grundare som bygger inom området eller helt enkelt någon som vill se cybersäkerhet som en bransch snarare än en disciplin.
15. Security Boulevard – Bäst för nyheter från ledande säkerhetsskribenter
- Målgrupp: Yrkesverksamma inom IT-säkerhet, CISO:er och DevSecOps-ingenjörer
- Frekvens: Dagligen
- Kostnad: Kostnadsfritt
Security Boulevard är en nyhets- och communityplattform för cybersäkerhet som lanserades 2017 av Techstrong Group, hem för Security Creators Network—ett kollektiv med över 400 säkerhetsbloggare och yrkesverksamma som bidrar med originalinnehåll. Den är skapad för säkerhetsexperter som vill ha bred daglig bevakning av hot, molnsäkerhet, DevSecOps, applikationssäkerhet och strategi på CISO-nivå.
Varför prenumerera? Det som särskiljer Security Boulevard är den enorma bredden av perspektiv som plattformen samlar—du får inte en enda redaktionell röst, utan dussintals aktiva yrkesverksamma och cybersäkerhetsexperter som skriver om det de faktiskt arbetar med. Det dagliga nyhetsbrevet hämtar innehåll från denna grupp tillsammans med originalrapportering från redaktionsmedarbetare som Michael Vizard, så du får både communitydrivna insikter och professionell journalistik på samma ställe.
16. GovInfoSecurity - Bäst för complianceinriktade säkerhetsnyheter
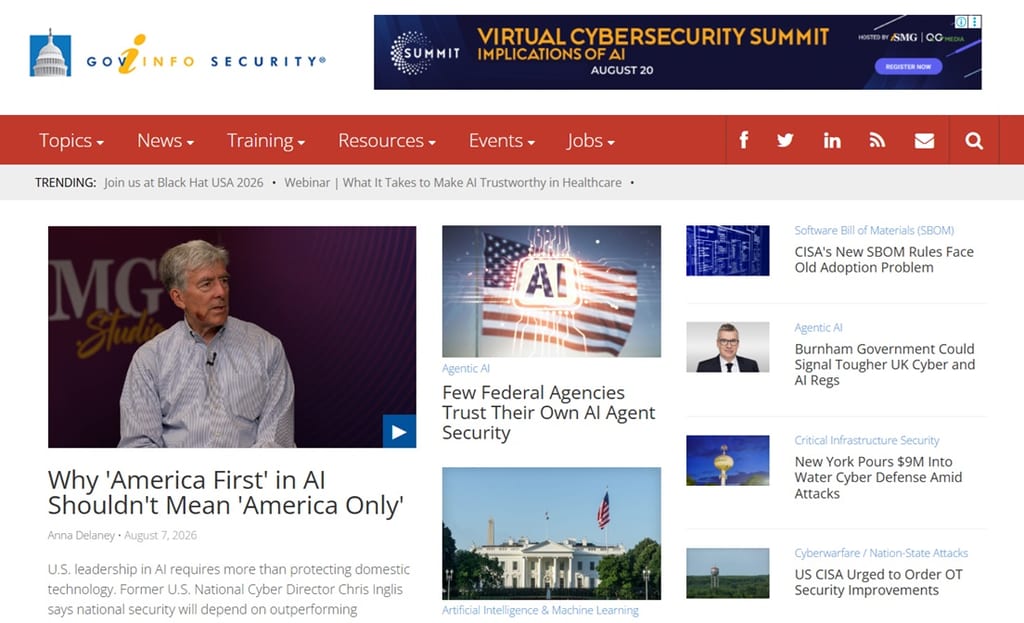
- Målgrupp: Säkerhetsansvariga inom offentlig sektor och IT-yrkesverksamma med fokus på compliance
- Frekvens: Dagligen
- Kostnad: Gratis
GovInfoSecurity är en daglig publikation om informationssäkerhet som drivs av ISMG och fokuserar specifikt på skärningspunkten mellan offentlig sektor, compliance och cybersäkerhet. Den bevakar riskhantering, regulatoriska uppdateringar, bedrägerier och datasäkerhet ur ett offentligt perspektiv.
Varför prenumerera? Om ditt arbete berör offentliga system, krav på compliance eller reglerade miljöer ger GovInfoSecurity dig bevakning som allmänna säkerhetsnyhetsbrev ofta missar—till exempel policyförändringar, rapportering om intrång på myndighetsnivå och uppdateringar av ramverk för compliance. Du får också tillgång till webbsändningar, vitböcker och intervjuer med branschledare som går djupare än ett typiskt nyhetssammandrag.
17. This Week in 4n6 - Bäst för nyheter om digital kriminalteknik och incidenthantering
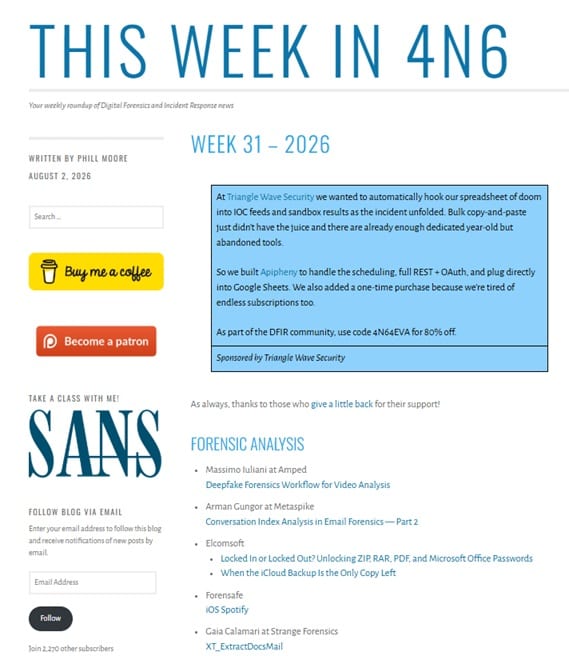
- Målgrupp: Yrkesverksamma inom digital kriminalteknik och incidenthantering
- Frekvens: Varje vecka
- Kostnad: Gratis
This Week in 4n6 är ett kostnadsfritt veckosammandrag som drivs av Phill Moore—säkerhetsforskare med huvudansvar på Microsoft och instruktör hos SANS—och som har följt DFIR-communityn sedan 2016. Varje utgåva samlar blogginlägg, verktygslanseringar, poddar, konferensföredrag och tidskriftsartiklar från hela området digital kriminalteknik och incidenthantering.
Varför prenumerera? Om du arbetar med DFIR, hotjakt eller analys av skadlig kod är detta en av de mest grundliga communitysamlarna som finns—den sparar dig arbetet med att själv följa dussintals enskilda bloggar och flöden. Varje vecka får du länkar till nya verktygslanseringar, yrkesverksammas analyser och forskningsartiklar samlade på ett enda ställe.
Vad händer härnäst?
Utveckla dina färdigheter inom SaaS-tillväxt och ledarskap. Prenumerera på vårt nyhetsbrev för de senaste insikterna från CTO:er och blivande teknikledare. Vi hjälper dig att skala smartare och leda starkare med guider, resurser och strategier från ledande experter!

