

ThreatLocker mot Airlock Digital: Jämförelse & expertrecensioner för 2026



Med ransomwareattacker mot organisationer allt oftare har du inte längre råd att chansa när det gäller endpoint-säkerhet. Traditionellt antivirus räcker inte – därför har tillåtelselistor för applikationer blivit en obligatorisk grundnivå. Om du väljer mellan ThreatLocker och Airlock Digital ligger du redan före de flesta organisationer som fortfarande förlitar sig på signaturbaserad upptäckt.
Jag går igenom de verkliga skillnaderna mellan dessa två cybersäkerhetsprogram med nekande som standard, från ThreatLockers Ringfencing-inneslutning till Airlock Digitals arbetsflödesautomatisering för efterlevnad av Essential Eight. Jag jämför prismodeller, tidslinjer för driftsättning och vilken plattform som passar ert teams tekniska mognad.
ThreatLocker vs. Airlock Digital: An Overview
ThreatLocker

Airlock Digital
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
ThreatLocker vs. Airlock Digital Pricing Comparison
| ThreatLocker | Airlock Digital | |
|---|---|---|
| Free Trial | 30-day free trial + free demo available | Free demo available |
| Pricing | Pricing upon request | Pricing upon request |
Dolda kostnader i prissättningen för ThreatLocker jämfört med Airlock Digital
ThreatLocker använder en anpassad prismodell baserad på faktorer som antal endpoints, applikationernas komplexitet och nödvändiga kontroller, utan fasta offentliga prisnivåer. Även om detta möjliggör en exakt omfattningsbedömning och förutsägbar budgetering när en offert väl har tagits fram, måste organisationer kontakta säljavdelningen för att förstå den totala kostnaden. Potentiella dolda kostnader kan omfatta högre priser när miljöerna växer eller när ytterligare moduler läggs till utöver den ursprungliga omfattningen.
Airlock Digital publicerar inte sina priser och kräver att potentiella kunder bokar ett möte för att få en offert. Denna brist på transparens kring priser i ett tidigt skede gör tidiga kostnadsjämförelser svåra och kan fördröja planeringen av inköp. Dolda kostnader kan bli synliga först under säljdiskussionerna, exempelvis priser som är kopplade till ökande antal endpoints, funktionstillägg eller supportkrav. För båda plattformarna är det bäst att begära en offert och jämföra allt som ingår för att förstå värdet.
ThreatLocker vs. Airlock Digital Feature Comparison
ThreatLocker levererar modulär nolltillit med fyra stapelbara komponenter: tillåtelselistor, Ringfencing, Elevation Control och Network Control. Ringfencing är den utmärkande funktionen – den hindrar angripare från att använda godkända appar som Word eller PowerShell för skadliga ändamål genom att kontrollera vilka filer, registervärden och nätverksresurser de får åtkomst till. ThreatLockers Unified Audit ger centraliserad insyn i varje beslut om att tillåta eller neka, vilket minskar mängden brus i SOC-aviseringar. Du kan tillämpa minsta möjliga behörighet på applikationsnivå, men räkna med att behöva lägga tid på att finjustera policyer för att undvika att arbetsflöden bryts.
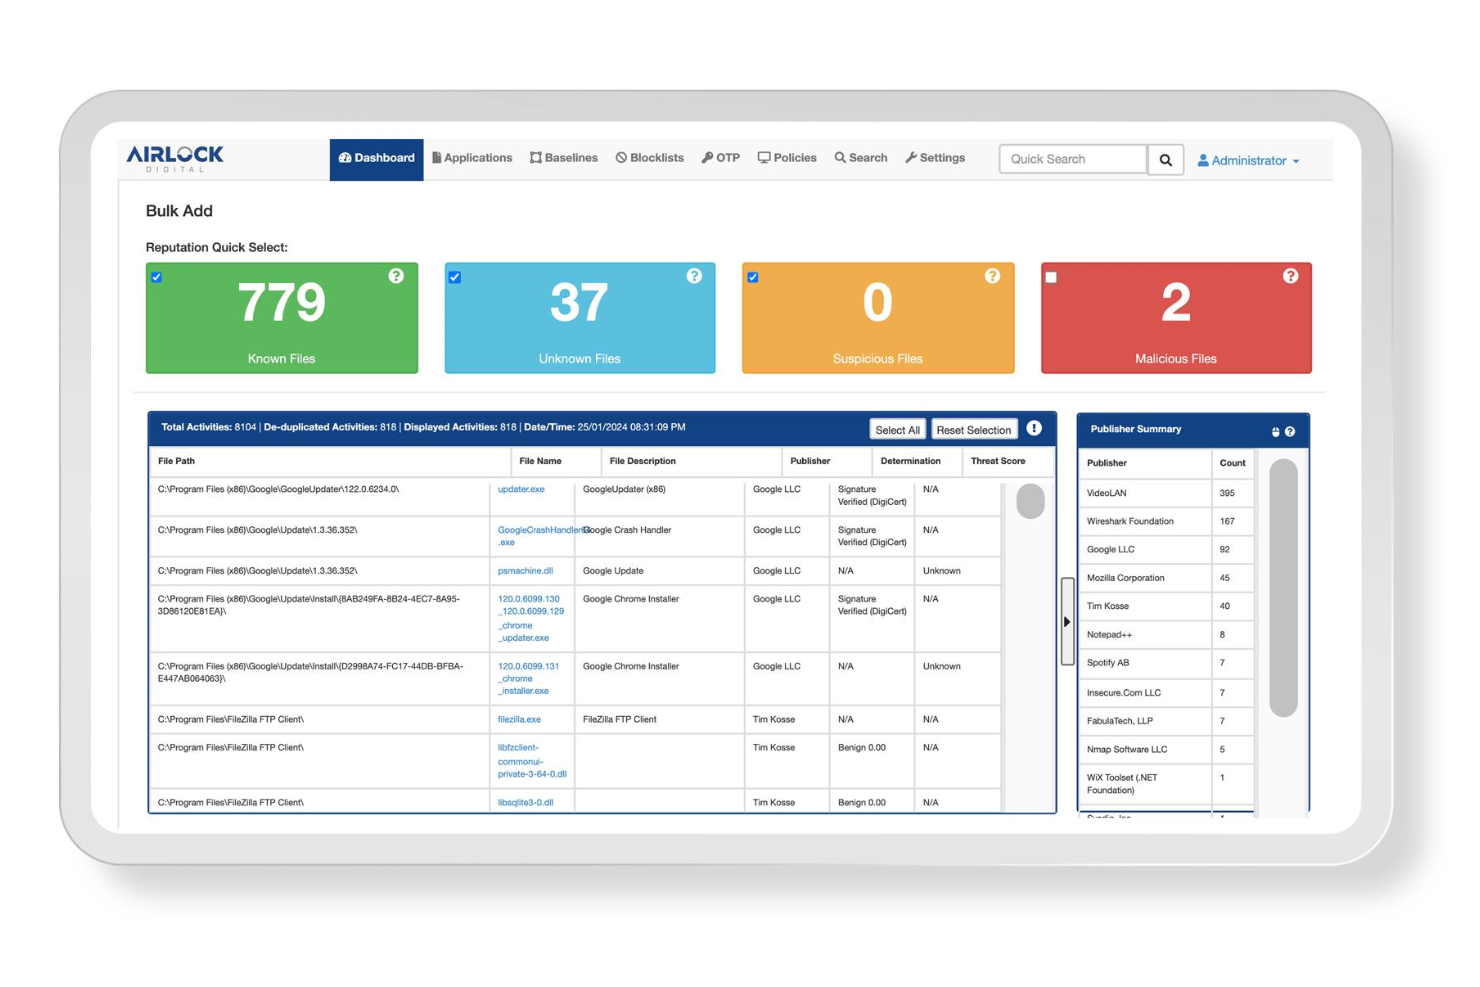
Airlock Digital gör tillåtelselistor praktiska att hantera genom arbetsflödesdriven automatisering som prioriterar snabbhet framför detaljerad kontroll. Deras upptäcktsmotor granskar all körbar kod mot ett sökbart metadatarkiv och bygger flexibla policyer med hjälp av repeterbara arbetsflöden – utan behov av skript. Airlock kräver bara några timmars underhåll varje vecka, vilket ger mindre team snabba efterlevnadsvinster utan att de behöver djup expertis inom tillåtelselistor.
| ThreatLocker | Airlock Digital | |
|---|---|---|
| 2-Factor Authentication | ||
| API | ||
| Access Management | ||
| Anti-Virus | ||
| Audit Management | ||
| Audit Trail | ||
| Batch Permissions & Access | ||
| Compliance Tracking | ||
| DDoS Protection | ||
| Dashboard | ||
| Data Export | ||
| Data Import | ||
| External Integrations | ||
| File Sharing | ||
| File Transfer | ||
| Firewall | ||
| Incident Management | ||
| Malware Protection | ||
| Multi-User | ||
| Notifications | ||
| Password & Access Management | ||
| Policy Management | ||
| Real-time Alerts | ||
| Report & Compliance | ||
| Risk Assessment | ||
| Security Migration | ||
| Threat Detection | ||
| Workflow Management |
Integrationer för ThreatLocker jämfört med Airlock Digital
| Verktyg | ThreatLocker | Airlock Digital |
| Microsoft Intune | ✅ | ✅ |
| Microsoft SCCM | ✅ | ✅ |
| Jamf | ✅ | ✅ |
| Azure Active Directory | ✅ | ✅ |
| Splunk | ✅ | ✅ |
| Elastic | ✅ | ✅ |
| ServiceNow | ✅ | ❌ |
| ConnectWise | ✅ | ❌ |
| Datto RMM | ✅ | ❌ |
| Autotask PSA | ✅ | ❌ |
| Syslog | ✅ | ✅ |
| Microsoft Sentinel | ✅ | ✅ |
| Active Directory | ✅ | ✅ |
| Okta | ✅ | ❌ |
| Crowdstrike | ✅ | ❌ |
Båda plattformarna fungerar direkt med de endpoint-verktyg du redan använder – SCCM, Jamf och InTune – så att rulla ut dem till dina Windows-, macOS- och Linux-datorer kommer inte att ge ditt IT-team huvudvärk. ThreatLocker erbjuder dock integrationer som MSP:er särskilt kommer att uppskatta, till exempel ConnectWise, Datto och Autotask för tjänstehantering.
ThreatLocker kontra Airlock Digital – säkerhet, efterlevnad & tillförlitlighet
| Faktor | ThreatLocker | Airlock Digital |
| Efterlevnadscertifieringar | ThreatLocker är SOC 2 Type II-certifierat och följer NIST-, CMMC- och CIS-ramverken. | Airlock är ISO 27001:2022-certifierat och uppfyller Essential Eight Level 3, samt är den enda leverantören som har uppnått E8MM Level 3. |
| Datakryptering | AES-256-kryptering för data i vila; TLS 1.2+ för data under överföring med molnbaserad hanteringskonsol. | AES-256-kryptering för kommunikation mellan agent och server; stöder isolerade driftsättningar med lokal hosting. |
| Åtkomstkontroll | Rollbaserad åtkomstkontroll med arkitektur för flera klientorganisationer; stöder Azure AD och SSO-integration. | Rollbaserad åtkomstkontroll med Active Directory-integration; detaljerad delegering av policyer för distribuerade säkerhetsteam. |
| Granskningsloggning | Unified Audit loggar centralt alla händelser som tillåts och nekas; oföränderliga loggar skyddas mot manipulation med vidarebefordran till SIEM. | Centraliserad körningsloggning med funktionen Trusted Execution Summary; loggarna skyddas mot ändringar genom sin utformning enligt E8MM-kraven. |
| Support och drifttid | Cyber Hero-supportteam dygnet runt, alla dagar året om, med garanterade svarstider enligt SLA; molninfrastruktur med redundans i flera regioner | Support under kontorstid med eskaleringsvägar; valfri lokal driftsättning för isolerade miljöer som kräver 99,9 % agentdrifttid |
Säkerhet är en högsta prioritet för båda plattformarna, och båda erbjuder stark kryptering och granskningsspår som inte kan manipuleras. De skiljer sig däremot åt när det gäller fokus på efterlevnad: ThreatLocker följer SOC 2- och CMMC-standarder, medan Airlock Digital utvecklade sitt system för att uppfylla Australiens krav enligt Essential Eight Level 3. ThreatLocker körs i molnet och erbjuder support dygnet runt, alla dagar året om, med stöd av servrar i flera regioner, medan Airlock ger dig ett lokalt alternativ – perfekt för reglerade branscher som behöver fysiskt isolerade nätverk eller strikt kontroll över var deras data lagras.
ThreatLocker kontra Airlock Digital – användarvänlighet
| Faktor | ThreatLocker | Airlock Digital |
| Användargränssnitt | Intuitiv instrumentpanel med tydliga granskningsloggar och detaljerade policykontroller; designen är ren, men policyhanteringen har en brant inlärningskurva. | Arbetsflödesstyrt gränssnitt som förenklar skapandet av tillåtelselistor genom en repeterbar process; inlärningsläget skapar policyer automatiskt utan omfattande manuell konfiguration. |
| Första installation och driftsättning | Enkel agentdriftsättning via RMM-verktyg med molnbaserad arkitektur; full implementering tar vanligtvis 3–6 månader, beroende på miljöns komplexitet och behovet av policyjusteringar. | Quick Start-driftsättningen slutför full tillämpning på i genomsnitt 3 månader. |
| Introduktion och utbildning | Dedikerade introduktionsspecialister vägleder kunder genom inlärningsläge och skapande av policyer med tålmodiga och tydliga förklaringar under introduktionsfasen. | Skräddarsydda implementeringsråd från supportteamet med valfria partnerlevererade tjänster för full implementering; inlärningsläget automatiserar den första policyidentifieringen för att minska det manuella arbetet. |
| Inlärningskurva | Brant inlärningskurva för policyhantering, vilket kan leda till fel för icke-tekniska användare; det krävs en betydande insats för att behärska Ringfencing och konfigurationer med flera moduler. | Lägre operativ inlärningskurva tack vare automatisering av arbetsflöden och repeterbara policymallar; utformat för att göra skapandet av tillåtelselistor praktiskt för team utan djup säkerhetsexpertis. |
| Kundsupport | Cyber Hero-supportteam dygnet runt, alla dagar året om, med en genomsnittlig svarstid på 60 sekunder; mycket lyhörd och kunnig personal som verkligen är engagerad i kundernas framgång. | Support under kontorstid med eskaleringsvägar och skräddarsydda råd; kvalificerade partner finns tillgängliga för utökad implementeringshjälp, men leverantören erbjuder ingen support dygnet runt. |
Även om ThreatLockers gränssnitt verkligen är intuitivt har policyhanteringen en brant inlärningskurva, och ditt team kan behöva förlita sig mycket på deras supportteam dygnet runt under de första månaderna av driftsättningen. Airlock Digital har ett annat tillvägagångssätt och fokuserar på operativ enkelhet med automatisering av arbetsflöden som skapar policyer automatiskt i inlärningsläget. Det innebär att du snabbare når full tillämpning och blir mindre beroende av leverantörens support. Du kan driftsätta båda plattformarna via dina befintliga RMM-verktyg utan större besvär, men kom ihåg att ThreatLockers molnbaserade utformning inte fungerar i isolerade miljöer, medan Airlock erbjuder lokala alternativ för sådana situationer.
ThreatLocker vs Airlock Digital: Pros & Cons
ThreatLocker
- Delivers strong prevention against ransomware and zero-days.
- Granular control over applications, storage, and network access.
- Detailed logging supports compliance, audits, and forensic investigations.
- Steep initial learning curve and tuning period, requires upfront policy work to avoid blocking legitimate apps.
- Not a set-and-forget security solution for most environments.
- End-user friction arises from strict controls that block routine software installs.
Airlock Digital
- Deny by default model blocks unknown and unauthorized applications
- Lightweight agent has minimal impact on endpoint performance
- Centralized management supports Windows, macOS, and Linux environments
- Limited integrations compared to broader cybersecurity platforms
- Requires ongoing policy tuning for dynamic environments
- Pricing may be higher than basic endpoint protection tools
Best Use Cases for ThreatLocker and Airlock Digital
ThreatLocker
- MSPs Managing Multiple Clients Centralized cloud portal and RMM integrations let you deploy and tune policies across diverse environments without constant per-client tweaks.
- Healthcare Organizations Granular storage and elevation controls protect patient data on USBs, shares, and apps while meeting HIPAA compliance through audit trails.
- Educational Institutions Locks down student devices and servers against unauthorized software, reducing risks from unvetted apps in shared environments.
- Midmarket Enterprises Balances strong prevention with learning modes to build allowlists quickly, minimizing disruption during rollout.
- High-Compliance Industries Ringfencing and network controls limit lateral movement and data exfiltration, simplifying audits with detailed enforcement logs.
- Remote/Hybrid Workforces Dynamic network ACLs secure traveling endpoints by whitelisting specific IPs or keywords without VPN overhead.
Airlock Digital
- Government Agencies Meets strict compliance and audit requirements with granular application control.
- Financial Services Protects sensitive data and prevents unauthorized software in regulated environments.
- Healthcare Providers Supports HIPAA compliance and blocks unapproved medical software on endpoints.
- Manufacturing Firms Secures industrial control systems by restricting executable code on shop floor devices.
- IT Security Teams Gives security teams granular visibility and control over endpoint applications.
- Medium Enterprises Fits organizations needing centralized policy management across multiple locations.
Vem bör använda ThreatLocker och vem bör använda Airlock Digital?
MSP:er som hanterar miljöer med flera klienter och företag med dedikerade säkerhetsteam får störst nytta av ThreatLocker. Plattformens inbyggda integrationer minskar problemen med fakturering och ärendehantering i hela kundportföljen. När skadlig kod kapar dina betrodda appar hindrar ThreatLockers teknik för applikationsisolering den från att spridas – ett måste för kunder inom hälso- och sjukvård, bankväsen och kritisk infrastruktur. Deras supportteam är ovärderligt för verksamheter som är igång dygnet runt eller för team som fortfarande bygger upp kompetens inom vitlistning.
Interna IT-team i Australien och Nya Zeeland vänder sig till Airlock Digital när de snabbt behöver uppnå efterlevnad på nivå 3 enligt Essential Eight. Deras inlärningsläge övervakar hur dina appar fungerar och skapar sedan vitlistningspolicyer åt dig – ingen manuell regelskrivning krävs. Airlocks erbjudande om lokal installation passar utmärkt för strikta krav på datasuveränitet och reglerade miljöer där molnlösningar skapar problem med efterlevnaden.
Differences Between ThreatLocker and Airlock Digital
| ThreatLocker | Airlock Digital | |
|---|---|---|
| Application Containment Strategy | ThreatLocker’s Ringfencing technology goes beyond blocking unauthorized applications by controlling what approved applications can access, limiting file interactions, registry keys, network resources, and other applications to prevent lateral movement. | Airlock Digital focuses exclusively on deny-by-default allowlisting and blocklisting without application behavior containment, trusting that approved applications won’t be weaponized once they pass the allowlist. |
| Customer Support | ThreatLocker provides 24/7/365 Cyber Hero support with quick response times and hands-on policy assistance, functioning as an extension of your security team. | Airlock Digital offers business hours support with escalation paths and operational partner-delivered services, prioritizing self-sufficient operations. |
| Deployment Options | ThreatLocker operates exclusively as a cloud-hosted SaaS platform with no on-premise deployment option, requiring internet connectivity for management console access. | Airlock Digital offers on-premise deployment for air-gapped networks, federal clouds, and regulated environments requiring data sovereignty controls alongside their managed cloud service. |
| Multi-Tenant Management Capabilities | ThreatLocker’s multi-tenant architecture with organization hierarchies allows MSPs to manage hundreds of client environments separately within a single pane of glass, automatically syncing with RMM deployments. | Airlock Digital targets single-organization deployments without native multi-tenant management, making it better suited for internal IT teams managing their own endpoints rather than service providers. |
| Visit ThreatLockerOpens new window | Read Airlock Digital ReviewOpens new window |
Similarities Between ThreatLocker and Airlock Digital
| Auditability | Both platforms provide centralized, immutable audit logs of all execution events with native SIEM integrations for security operations and compliance reporting. |
|---|---|
| Automated Application Discovery | Both platforms include learning modes that automatically discover and catalog all running executables in your environment, building initial allowlist policies without requiring manual identification of every application. |
| Cross-Platform Endpoint Coverage | Both ThreatLocker and Airlock Digital support Windows, macOS, and Linux operating systems from a single management console, enabling unified policy enforcement across heterogeneous enterprise environments. |
| Integrations | Both solutions integrate natively with Microsoft SCCM, Jamf, and Microsoft Intune for straightforward agent deployment and policy distribution, fitting well into existing endpoint management workflows. |
| Zero Trust | Both platforms enforce Zero Trust endpoint protection by blocking all executables by default and only allowing explicitly approved applications to run, preventing ransomware and zero-day exploits from executing. |
| Visit ThreatLockerOpens new window Read Airlock Digital ReviewOpens new window | |