

Verktyg för upptäckt av IT-tillgångar identifierar och katalogiserar automatiskt alla enheter, system och programvarutillgångar i hela organisationens IT-landskap. Om du utvärderar sådana verktyg vet du hur viktigt det är med realtidsinsyn för efterlevnad, säkerhet och för att undvika okontrollerad tillväxt av tillgångar – särskilt när hybridmiljöer och användningen av SaaS ökar.
I den här guiden får du en tydlig överblick över alternativen för att kartlägga tillgångar, integrera upptäckten med dina nuvarande system och hantera allt från lokala servrar till IoT och molntjänster.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Sammanfattning av de bästa verktygen för upptäckt av IT-tillgångar
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina utvalda verktyg för upptäckt av IT-tillgångar, så att du kan hitta det bästa alternativet för din budget och dina affärsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för snabb integrering av ITSM-arbetsflöden | Gratis provperiod + gratis demonstration tillgänglig | Från $19/agent/månad (faktureras årsvis) | Website | |
| 2 | Bäst för inventering av tillgångar i SaaS-plattformar | Gratis demonstration tillgänglig | Från $39/användare/månad (faktureras årsvis) | Website | |
| 3 | Bäst för kartläggning av sårbarhetsexponering | Gratis provperiod tillgänglig | Prisuppgift på begäran | Website | |
| 4 | Bäst för webbläsarbaserad inventariehantering | Gratis provperiod + gratis demo tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för integreringar mellan IT- och säkerhetsverktyg | Gratis demo tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för automatiserad infrastrukturskartläggning | Gratis provperiod tillgänglig | Pris på begäran | Website | |
| 7 | Bäst för agentlös enhetsskanning i hela nätverket | Gratis provperiod + kostnadsfri demo tillgänglig | Från $239/månad (faktureras årsvis) | Website | |
| 8 | Bäst för integrerad spårning av programvarulicenser | Gratis demonstration tillgänglig | Pris lämnas på begäran | Website | |
| 9 | Bäst för inbyggd CMDB-upptäckt och avstämning | Kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 10 | Bäst för identifiering av molnarbetsbelastningar | Gratis demo tillgänglig | Pris på begäran | Website |


Recensioner av verktyg för upptäckt av IT-tillgångar
Nedan finns mina detaljerade sammanfattningar av de bästa verktygen för upptäckt av IT-tillgångar som kom med på min kortlista. Mina recensioner ger en detaljerad bild av varje verktygs funktioner, integrationer och bästa användningsområden, så att du kan hitta det bästa alternativet för dig.
 Bäst för snabb integrering av ITSM-arbetsflöden
- Gratis provperiod + gratis demonstration tillgänglig
- Från $19/agent/månad (faktureras årsvis)
Visit WebsiteCustomer Rating:4.6/5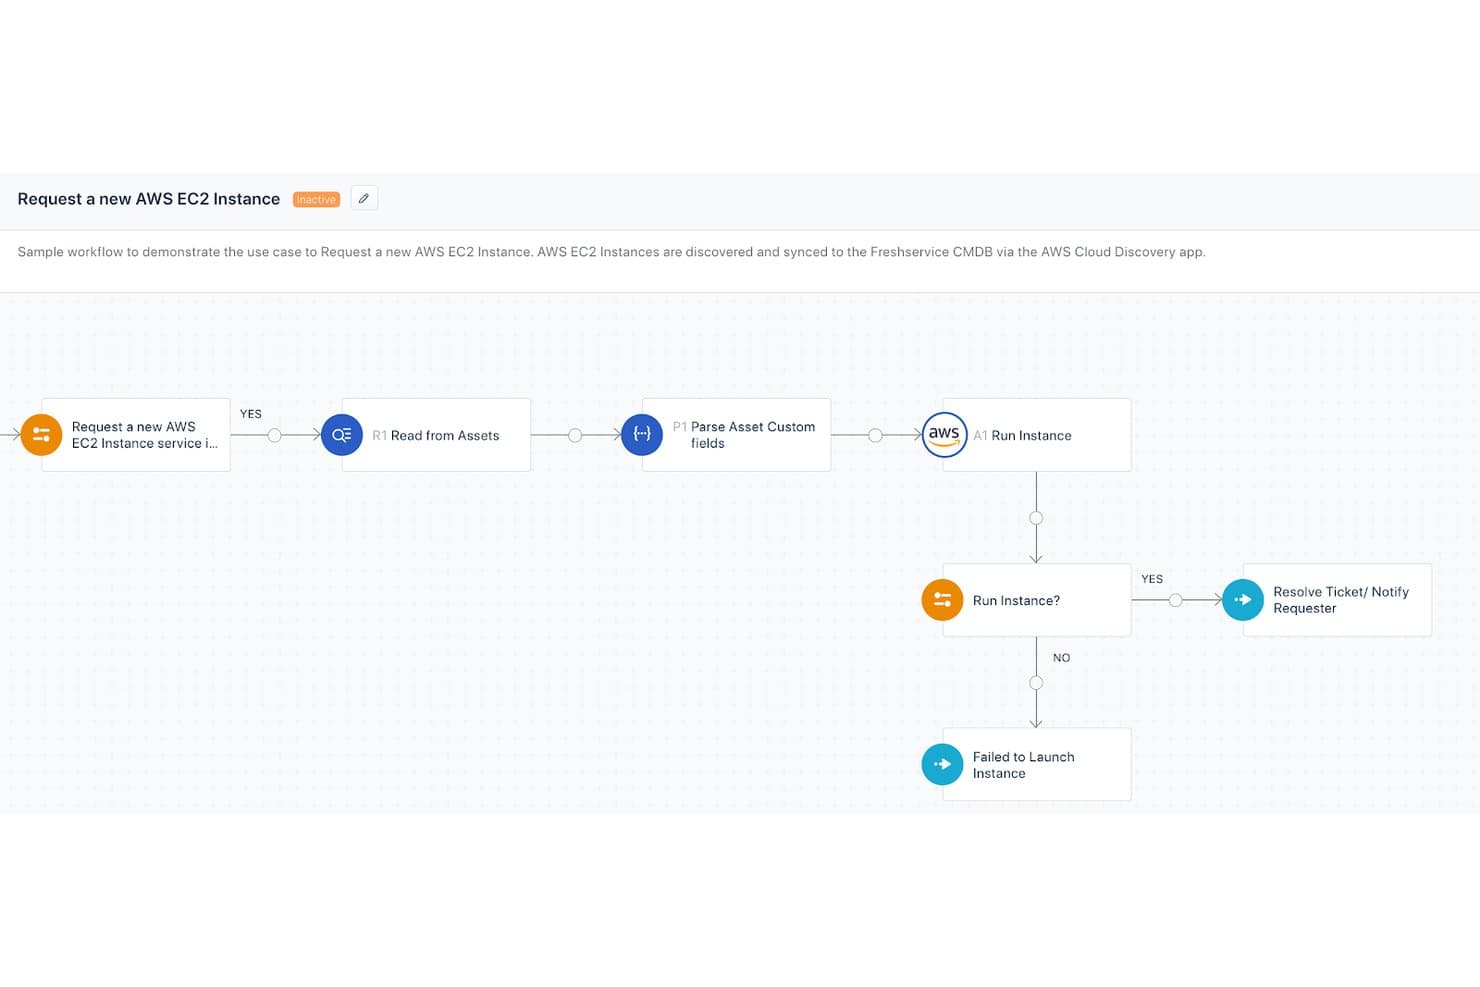
Freshservice från Freshworks automatiserar arbetsflöden för provisionering av AWS EC2-instanser. Freshservice är en molnbaserad plattform för ITSM och hantering av IT-tillgångar som kombinerar automatiserad tillgångsupptäckt, skanning med och utan agenter, en självuppdaterande CMDB samt spårning av programvarulicenser i lokala, molnbaserade och hybrida miljöer.
Vem passar Freshservice från Freshworks bäst för?
Freshservice passar väl för IT-driftteam i medelstora till stora företag som hanterar komplex infrastruktur i flera miljöer och behöver en tillgångsupptäckt som är nära kopplad till arbetsflöden för incidenter, ändringar och tjänstehantering.
Varför jag valde Freshservice från Freshworks
Jag har tagit med Freshservice bland mina främsta val eftersom tillgångsupptäckten matas direkt in i samma plattform där mitt team hanterar incidenter, ändringar och tjänsteförfrågningar. När en skanningsenhet söker igenom en ny enhet och uppdaterar CMDB:n kan tillgångsposten omedelbart länkas till öppna ärenden och arbetsflöden för ändringar, utan någon manuell dataöverföring. Jag uppskattar också funktionen för beroendekartläggning, som visar hur upptäckta tillgångar är kopplade till tjänster, så att mitt team kan bedöma påverkan innan ändringar genomförs.
Viktiga funktioner i Freshservice från Freshworks
- Nätverksupptäckt utan agenter: Skanna nätverk efter anslutna enheter och slutpunkter med SNMP, WMI och SSH utan att installera agenter.
- Integrationer med molninfrastruktur: Anslut direkt till AWS, Azure, VMware och GCP för upptäckt av molntillgångar och virtuella maskiner.
- Hantering av programvarulicenser: Spåra installerad programvara och hantera behörighets- och efterlevnadsdata på ett och samma ställe.
- Spårning av ändringar i tillgångar i realtid: Uppdaterar kontinuerligt tillgångsposter och loggar konfigurations- eller relationsändringar när de inträffar.
Integrationer med Freshservice från Freshworks
Freshservice erbjuder inbyggda integrationer med ServiceNow, Jira, Azure Active Directory, AWS, Microsoft 365, Google Workspace, Jamf, Intune och Slack. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- CMDB:n uppdateras automatiskt efter varje upptäcktsskanning
- Upptäckt med och utan agenter stöds inbyggt
- Tillgångsposter länkas direkt till tjänsteärenden
Cons:
- Djupet i upptäckten av molnbaserad SaaS är begränsat
- Avancerad rapportering kräver uppgradering till en högre abonnemangsnivå
Learn more about Freshservice by Freshworks: Bäst för inventering av tillgångar i SaaS-plattformar
- Gratis demonstration tillgänglig
- Från $39/användare/månad (faktureras årsvis)
Visit WebsiteCustomer Rating:4.4/5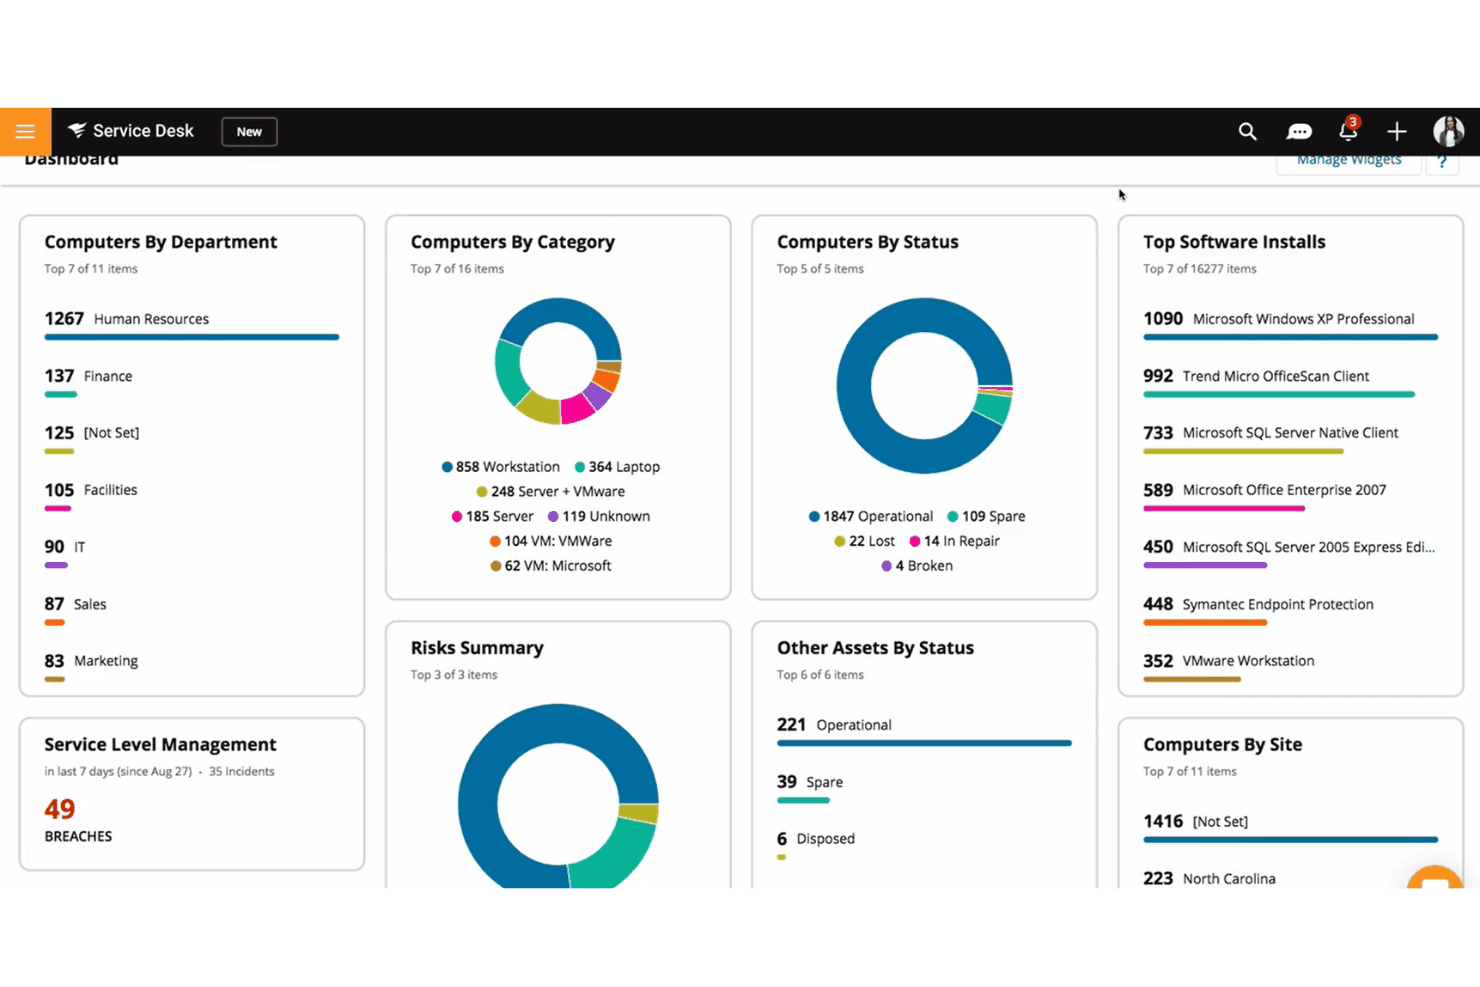
SolarWinds Service Desk tillhandahåller en visuell instrumentpanel för tillgångs- och IT-hantering. SolarWinds Service Desk är en molnbaserad ITSM-plattform med inbyggd upptäckt av IT-tillgångar som kombinerar agentbaserad och agentlös nätverksskanning, maskin- och programvaruinventering, CMDB-populering och spårning av licensöverensstämmelse.
Vem passar SolarWinds Service Desk bäst för?
Det passar bra för IT-team på medelstora och stora företag som vill hantera upptäckt av tillgångar, CMDB och ITSM i en enda SaaS-plattform.
Varför jag valde SolarWinds Service Desk
Jag valde SolarWinds Service Desk eftersom funktionen SolarWinds Discovery hanterar både agentbaserad och agentlös skanning inbyggt i en SaaS-levererad ITSM-plattform. Jag uppskattar särskilt verktyget Asset Map, som anger enheternas plats, ägare, IP-adress och status i molnmiljöer som Azure, AWS och Jamf. Det som skiljer lösningen från andra är att informationen om upptäckta tillgångar flödar direkt in i den inbyggda CMDB:n, så att mitt team inte behöver underhålla en separat inventeringsdatabas vid sidan av servicedesken.
Viktiga funktioner i SolarWinds Service Desk
- Upptäcktskanner: Skannar kontinuerligt nätverket efter IP-anslutna enheter med hjälp av agentlös teknik.
- Visuell CMDB och beroendekartläggning: Tillhandahåller grafiska vyer över tillgångars beroenden och relationer.
- Spårning av licensöverensstämmelse: Övervakar installerad programvara och spårar användning för att stödja revisioner och efterlevnad.
- Revisionshistorik och datamaskering: Upprätthåller detaljerade loggar över ändringar av tillgångar och skyddar känslig information i rapporter.
Integrationer med SolarWinds Service Desk
SolarWinds Service Desk har inbyggda integrationer med Jira, Slack, Salesforce, Jamf, Intune, Microsoft Azure och AWS. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Ingen lokal infrastruktur krävs för driftsättning
- Upptäcker tillgångar i AWS, Azure och Jamf
- Spårning av licensöverensstämmelse inbyggd i plattformen
Cons:
- Anpassningen av rapporter är relativt begränsad
- Upptäcktsdjupet är mindre än hos dedikerade fristående verktyg
Learn more about SolarWinds Service Desk: Bäst för kartläggning av sårbarhetsexponering
- Gratis provperiod tillgänglig
- Prisuppgift på begäran
Visit WebsiteCustomer Rating:4.3/5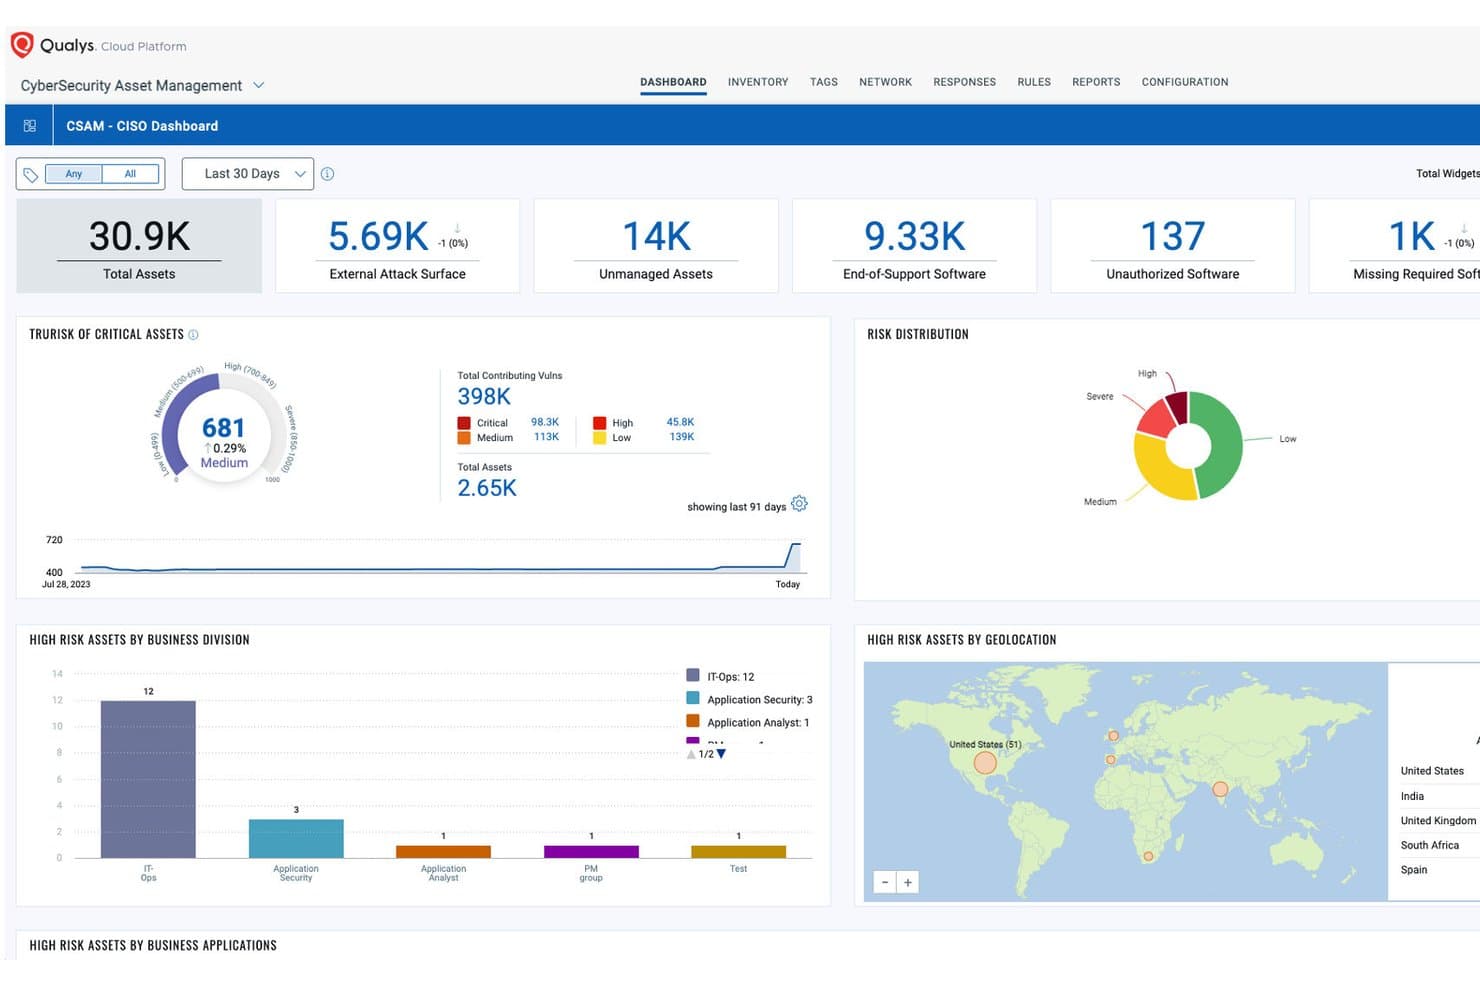
Qualys centraliserar synligheten över tillgångsrisker mellan avdelningar och geografiska platser. Qualys Global AssetView är en molnbaserad plattform för upptäckt och inventering av IT-tillgångar som kombinerar upptäckt med flera sensorer (agenter, skannrar, passiva sensorer och molnanslutningar) med sårbarhetskontext i lokala miljöer, moln-, container- och OT/IoT-miljöer.
Vem passar Qualys bäst för?
IT-säkerhets- och driftteam i medelstora till stora företag som behöver en tillgångsinventering med nära koppling till arbetsflöden för sårbarhetshantering.
Varför jag valde Qualys
Qualys tar plats som ett av de bästa alternativen på min kortlista tack vare den täta kopplingen mellan upptäckt av tillgångar och sårbarhetskontext. Det jag uppskattar mest är det direkta flödet från Global AssetView till VMDR, där varje upptäckt tillgång omedelbart blir en del av omfattningen för sårbarhetsbedömningen. Jag uppskattar också TruRisk-poängsättningen, som rangordnar tillgångar efter verksamhetspåverkan så att mitt team kan prioritera åtgärder i stället för att jaga varje CVE i en platt, oviktad lista.
Viktiga funktioner i Qualys
- Upptäckt av tillgångar med flera sensorer: Kombinera agentbaserade, agentfria, API-baserade och passiva nätverkssensorer för att fånga tillgångar i hybrida miljöer.
- Normalisering av maskinvara och programvara: Standardisera automatiskt namn på tillgångar, tillverkare och programvara i inventeringen för enklare sökning och rapportering.
- Berikning av produktkatalogen: Berika upptäckta tillgångar med livscykeldata som information om garanti, utgången support och licenskategorier.
- Anpassad taggning och hierarkisk organisering: Tagga tillgångar manuellt eller dynamiskt och gruppera dem med flexibla tagghierarkier för att stödja rapportering och åtkomstkontroller.
Integrationer med Qualys
Qualys erbjuder inbyggda integrationer med ServiceNow, Splunk, AWS, Azure och Google Cloud Platform samt REST-API:er för anpassade integrationer.
Pros and Cons
Pros:
- Upptäckter överförs direkt till sårbarhetshanteringen
- Täckning med flera sensorer i hybrida miljöer
- TruRisk-poängsättning prioriterar tillgångar efter verksamhetspåverkan
Cons:
- Distribution av agenter innebär ökad komplexitet vid installation i stor skala
- Navigeringen i gränssnittet mellan moduler kan upplevas som fragmenterad
Learn more about Qualys: Bäst för webbläsarbaserad inventariehantering
- Gratis provperiod + gratis demo tillgänglig
- Pris på begäran
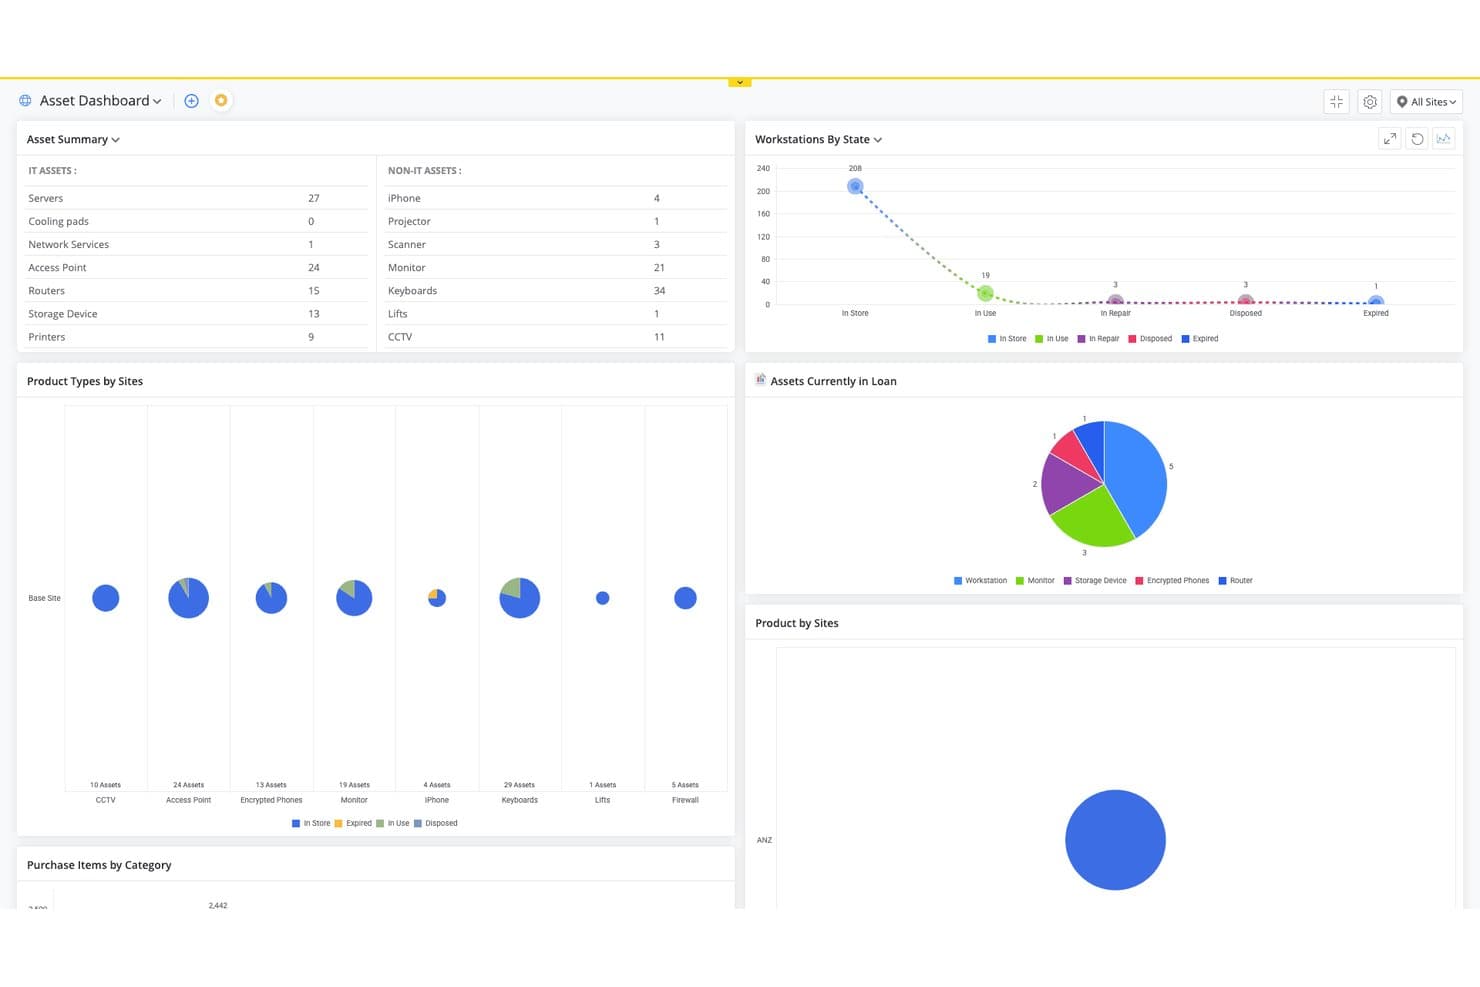
ManageEngine AssetExplorer spårar IT- och icke-IT-tillgångar på flera platser i en och samma instrumentpanel. ManageEngine AssetExplorer är en webbläsarbaserad plattform för hantering av IT-tillgångar som kombinerar agentbaserad och agentlös nätverksidentifiering, hårdvaru- och programvaruinventering, CMDB samt spårning av licensöverensstämmelse i lokala och molnbaserade miljöer.
Vem passar ManageEngine AssetExplorer bäst för?
Det passar väl för IT-tillgångsansvariga i medelstora organisationer som behöver strukturerad livscykelspårning för både hårdvara och programvara utan komplexitet på företagsnivå.
Varför jag valde ManageEngine AssetExplorer
Jag valde ManageEngine AssetExplorer eftersom hela inventeringsarbetsflödet körs i en webbläsare, utan någon omfattande klient att installera eller underhålla. Det jag särskilt uppskattar är arbetsytan för tillgångarnas livscykel med dra-och-släpp, som låter mig visuellt kartlägga arbetsflöden från inköp till avveckling för varje tillgångstyp. Den agentlösa genomsökningen innebär också att jag kan hämta fullständig hårdvaru- och programvaruinventering från stationära datorer, servrar och switchar utan att distribuera agenter i hela miljön.
Viktiga funktioner i ManageEngine AssetExplorer
- Visualisering av CMDB: Visa relationer och beroenden mellan tillgångar i ett grafiskt CMDB-gränssnitt.
- Överensstämmelse med programvarulicenser: Spåra licensrättigheter, tilldelningar och användning för alla hanterade tillgångar i realtid.
- Automatiserad hantering av inköpsorder: Skapa, behandla och spåra inköpsorder för IT-tillgångar direkt i plattformen.
- Rollbaserade åtkomstkontroller: Tilldela detaljerade behörigheter till användare baserat på deras ansvarsområden och organisatoriska roller.
Integrationer med ManageEngine AssetExplorer
ManageEngine AssetExplorer erbjuder inbyggda integrationer med ManageEngine ServiceDesk Plus, Endpoint Central, Zoho Analytics, Microsoft 365, SolarWinds och Lansweeper samt ett API för anpassade integrationer.
Pros and Cons
Pros:
- Agentlös genomsökning täcker ej hanterade nätverksenheter
- Inbyggd spårning av överensstämmelse med programvarulicenser
- Hantering av tillgångars livscykel från inköp till avveckling
Cons:
- Rapporteringsgränssnittet känns föråldrat och oflexibelt
- Identifiering av molntillgångar saknar djup jämfört med konkurrenterna
Learn more about ManageEngine AssetExplorer: Bäst för integreringar mellan IT- och säkerhetsverktyg
- Gratis demo tillgänglig
- Pris på begäran
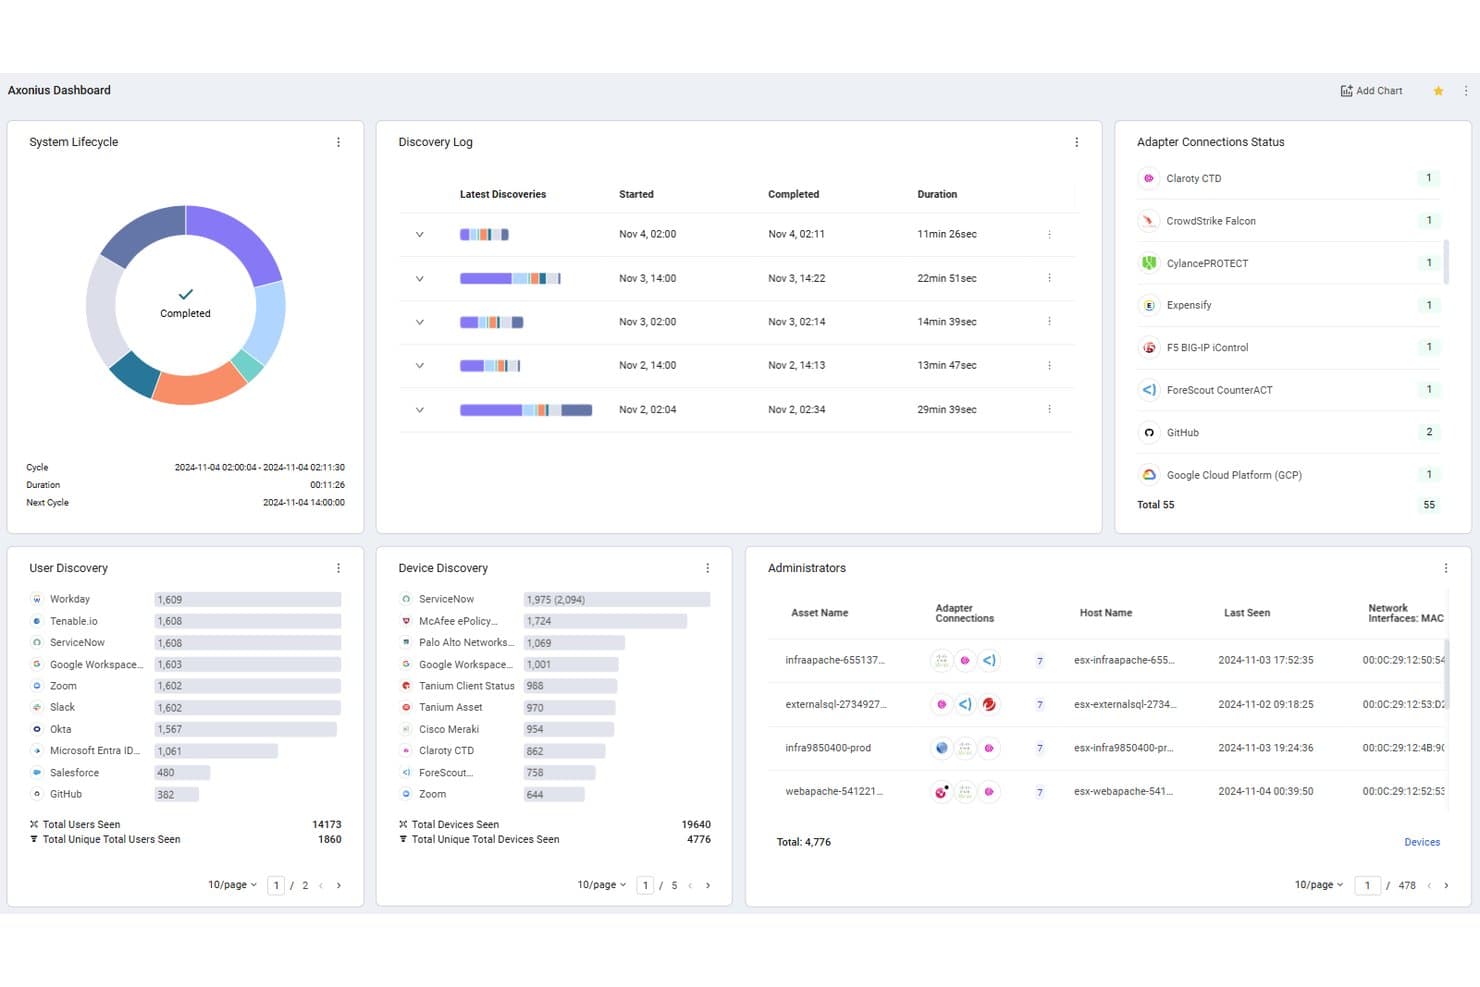
Axonius centraliserar upptäckten av tillgångar bland användare, enheter och adaptrar. Axonius är en plattform för cybersäkerhetsbaserad tillgångsintelligens som aggregerar och korrelerar tillgångsdata från över 1 400 adaptrar inom slutpunktsagenter, molnleverantörer, SaaS-appar och IAM-lösningar till en kontinuerligt avstämd inventering.
Vem passar Axonius bäst för?
Axonius passar bra för säkerhets- och IT-driftsteam på medelstora till stora företag som redan använder flera verktyg för slutpunkter, moln och identitet i sin miljö.
Varför jag valde Axonius
Axonius tar plats som ett av de bästa alternativen på min kortlista tack vare hur plattformen hanterar tillgångsdata som är spridd mellan CrowdStrike, Tanium, Active Directory och AWS, där alla ger olika svar. Plattformen hämtar data från alla dessa via API-baserade adaptrar, utan behov av skannrar eller agenter, och sammanställer dem till en enda korrelerad tillgångspost. Det jag uppskattar mest är åtgärdscentret: över 600 åtgärder via samma adaptrar gör att jag kan öppna ett ServiceNow-ärende eller isolera en enhet utan att lämna plattformen.
Viktiga funktioner i Axonius
- Kontinuerlig avstämning av tillgångar: Inventeringen uppdateras nästan i realtid genom att färska data hämtas från anslutna adaptrar.
- Upptäckt av moln och SaaS: Inbyggda anslutningar kartlägger tillgångar i AWS, Azure, Google Cloud och större SaaS-plattformar.
- Centrum för policytillämpning: Skapa och automatisera utlösarbaserade åtgärder för efterlevnad och god tillgångshygien.
- Anpassad frågebyggare: Kraftfulla sökfilter gör det möjligt att identifiera tillgångsförhållanden och exportera skräddarsydda tillgångslistor.
Axonius-integreringar
Axonius erbjuder över 1 400 inbyggda integreringar, inklusive ServiceNow, CrowdStrike, Tanium, Microsoft 365, Okta, AWS, Google Cloud Platform, Azure, Palo Alto Networks och Cisco. Ett API är tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Upptäcker tillgångar i moln, SaaS och lokala miljöer samtidigt
- Inga agenter behövs för de flesta tillgångsupptäckter
- Identifierar automatiskt ej hanterade enheter och skugg-IT-enheter
Cons:
- Den initiala adapterkonfigurationen är tidskrävande i stor skala
- Det tar tid att lära sig frågespråket ordentligt
Learn more about Axonius: Bäst för automatiserad infrastrukturskartläggning
- Gratis provperiod tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:4.8/5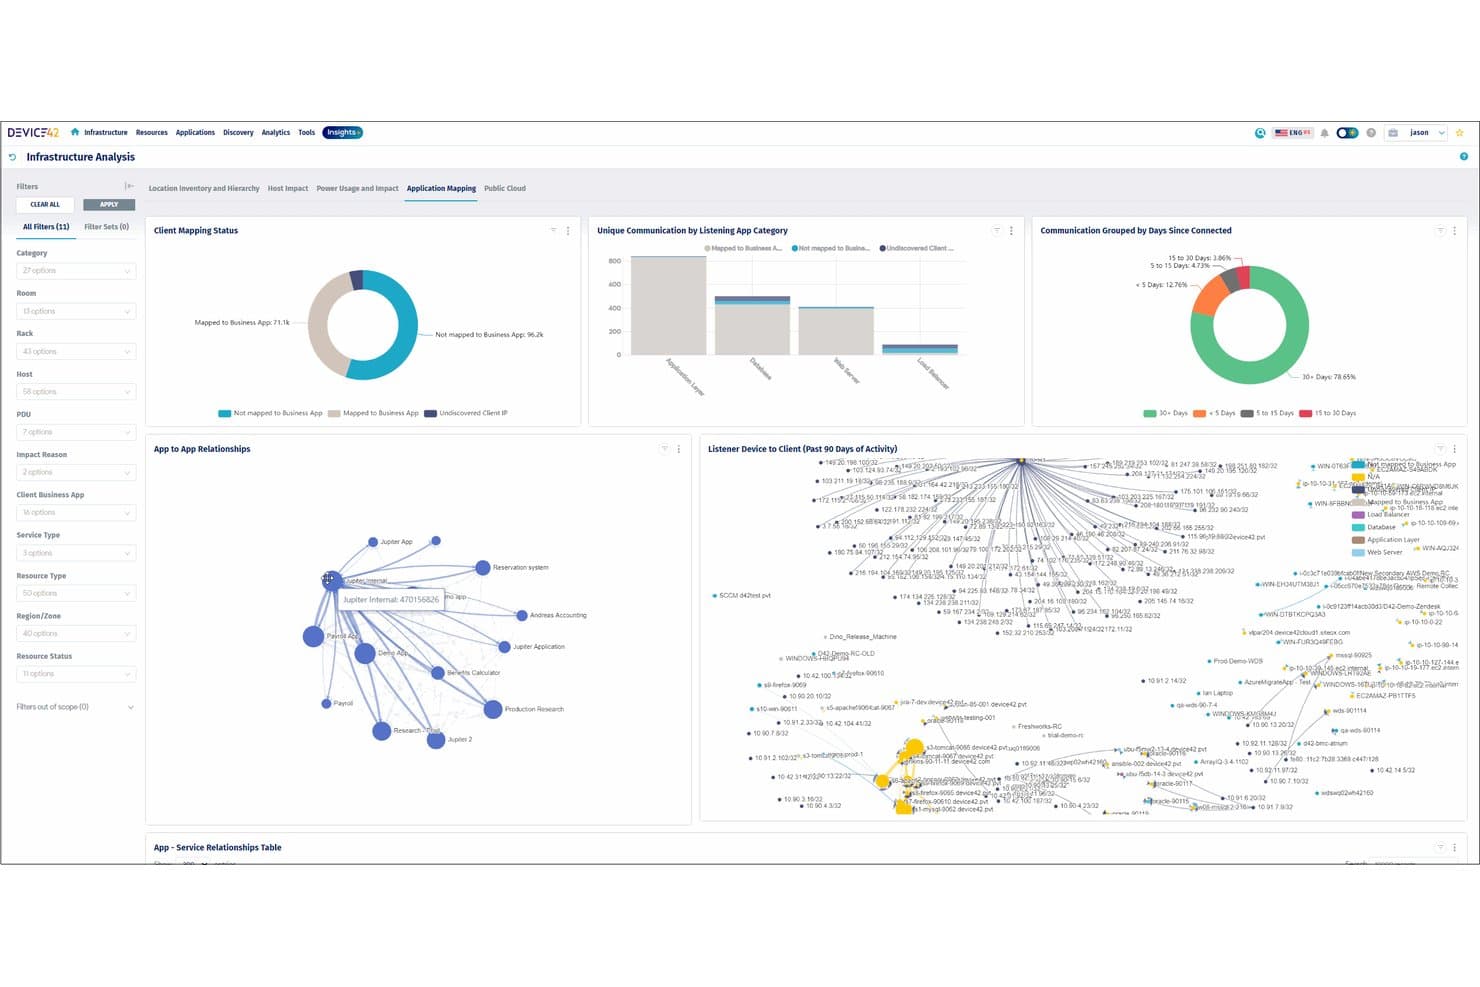
Device42 visar relationer mellan applikationer och klientkommunikation visuellt. Device42 är en agentlös plattform för upptäckt av IT-tillgångar och CMDB som skannar fysiska, virtuella, moln- och hybridmiljöer med hjälp av upptäckt via flera protokoll för att skapa en kontinuerligt uppdaterad inventering av maskinvara, programvara och infrastrukturberoenden.
Vem passar Device42 bäst för?
Device42 passar mycket bra för IT-drift- och infrastrukturteam på medelstora till stora företag som hanterar komplexa miljöer med flera platser och lokala, molnbaserade samt virtuella system.
Därför valde jag Device42
Device42 tar plats som ett av de bästa alternativen på min kortlista tack vare hur plattformen hanterar infrastrukturskartläggning i stor skala. Jag uppskattar att den använder agentlös skanning med flera protokoll (SNMP, WMI, SSH, IPMI) för att automatiskt skapa beroendekartor över fysiska servrar, virtuella maskiner och molninstanser utan manuell konfiguration. Dess påverkansdiagram spårar relationer från bladchassin till enskilda virtuella maskiner och tjänsteanslutningar, vilket jag förlitar mig på när jag diagnostiserar kaskadfel i en hybridmiljö.
Viktiga funktioner i Device42
- Mätning av programvarulicenser: Spårar användning, licensrättigheter och efterlevnad för licensmodeller baserade på användare, enheter och processorer.
- Automatiska garantikontroller: Hämtar garantistatus direkt från Dell, IBM och Lenovo via leverantörernas API:er.
- Förbyggda ITSM-integrationer: Ansluter direkt till ServiceNow, Jira, Freshservice, Zendesk och andra plattformar.
- Schemaläggning och export av rapporter: Gör det möjligt att exportera information om tillgångarnas status, inventering och ändringshistorik vid behov eller enligt ett schema i .csv-format.
Integrationer med Device42
Device42 erbjuder inbyggda integrationer med ServiceNow, Jira, Freshservice, Zendesk och PagerDuty samt ett API för anpassade integrationer.
Pros and Cons
Pros:
- Agentlös skanning med flera protokoll i hybridmiljöer
- Beroendekartor spårar relationer mellan infrastrukturlager
- Inbyggd CMDB med kontinuerlig automatisk uppdatering
Cons:
- Den initiala konfigurationen kräver betydande nätverksexpertis
- Användargränssnittet känns föråldrat jämfört med nyare konkurrenter
Learn more about Device42: Bäst för agentlös enhetsskanning i hela nätverket
- Gratis provperiod + kostnadsfri demo tillgänglig
- Från $239/månad (faktureras årsvis)
Visit WebsiteCustomer Rating:4.3/5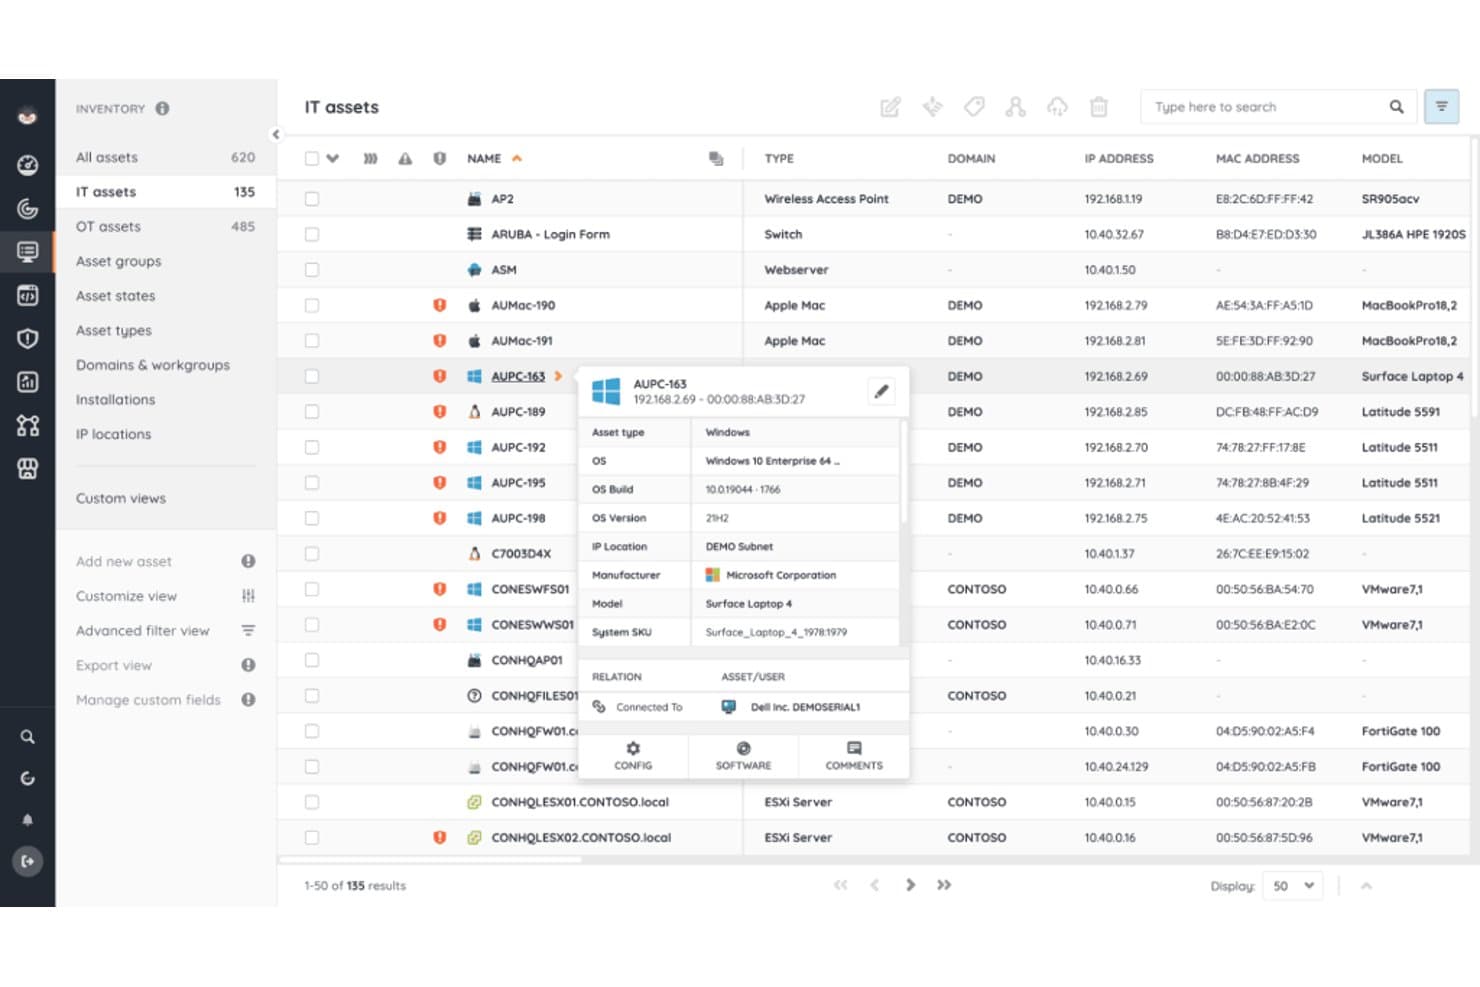
Lansweeper visar detaljerade tillgångsprofiler samt information om operativsystem och maskinvara. Lansweeper är en plattform för identifiering och inventering av IT-tillgångar som skannar nätverk i IT-, OT-, IoT- och molnmiljöer med hjälp av agentlösa, agentbaserade och passiva identifieringsmetoder för att skapa en enhetlig tillgångspost.
Vem passar Lansweeper bäst för?
Lansweeper passar nätverks- och systemadministratörer i medelstora till stora organisationer som hanterar komplexa miljöer med blandade enhetstyper och som omfattar fysisk, virtuell och molnbaserad infrastruktur.
Varför jag valde Lansweeper
Lansweeper finns med på min kortlista tack vare hur väl plattformen hanterar agentlös skanning i stor skala. Dess identifiering av enheter utan autentiseringsuppgifter (CDR) identifierar enheter utan att inloggningsuppgifter behövs, så jag blockeras inte av ohanterade eller låsta slutpunkter. Den passiva trafiksensorn fångar också upp enheter som aktiva skanningar missar genom att analysera live-nätverkstrafik, vilket är där mycket av den faktiska skugg-IT:n döljer sig.
Viktiga funktioner i Lansweeper
- Moln-API-integrationer: Ansluter direkt till AWS, Azure och Google Cloud för identifiering av tillgångar utan lokala sensorer.
- Insikter om sårbarheter och livscykler: Synliggör sårbarheter i maskinvara och programvara samt risker kopplade till livscykelns slut och att supporten upphör.
- Inbyggda ITSM-integrationer: Erbjuder direkta anslutningar till ServiceNow, Jira Service Management och ConnectWise för delning av tillgångsdata.
- Anpassad rapportbyggare: Gör det möjligt för användare att skapa, schemalägga och exportera detaljerade tillgångs- och inventeringsrapporter som stöd för efterlevnad och revisioner.
Lansweeper-integrationer
Lansweeper erbjuder inbyggda integrationer med ServiceNow, Jira Service Management, Jira Assets, ConnectWise, HaloITSM och HappyFox. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Agentlös CDR-skanning utan att enhetsuppgifter behövs
- Passiv sensor synliggör dolda skugg-IT-enheter
- Täcker IT-, OT- och IoT-miljöer direkt
Cons:
- Den inledande skanningskonfigurationen kräver omfattande manuell installation
- Täckningen för identifiering av mobila enheter är relativt begränsad
Learn more about Lansweeper: Bäst för integrerad spårning av programvarulicenser
- Gratis demonstration tillgänglig
- Pris lämnas på begäran
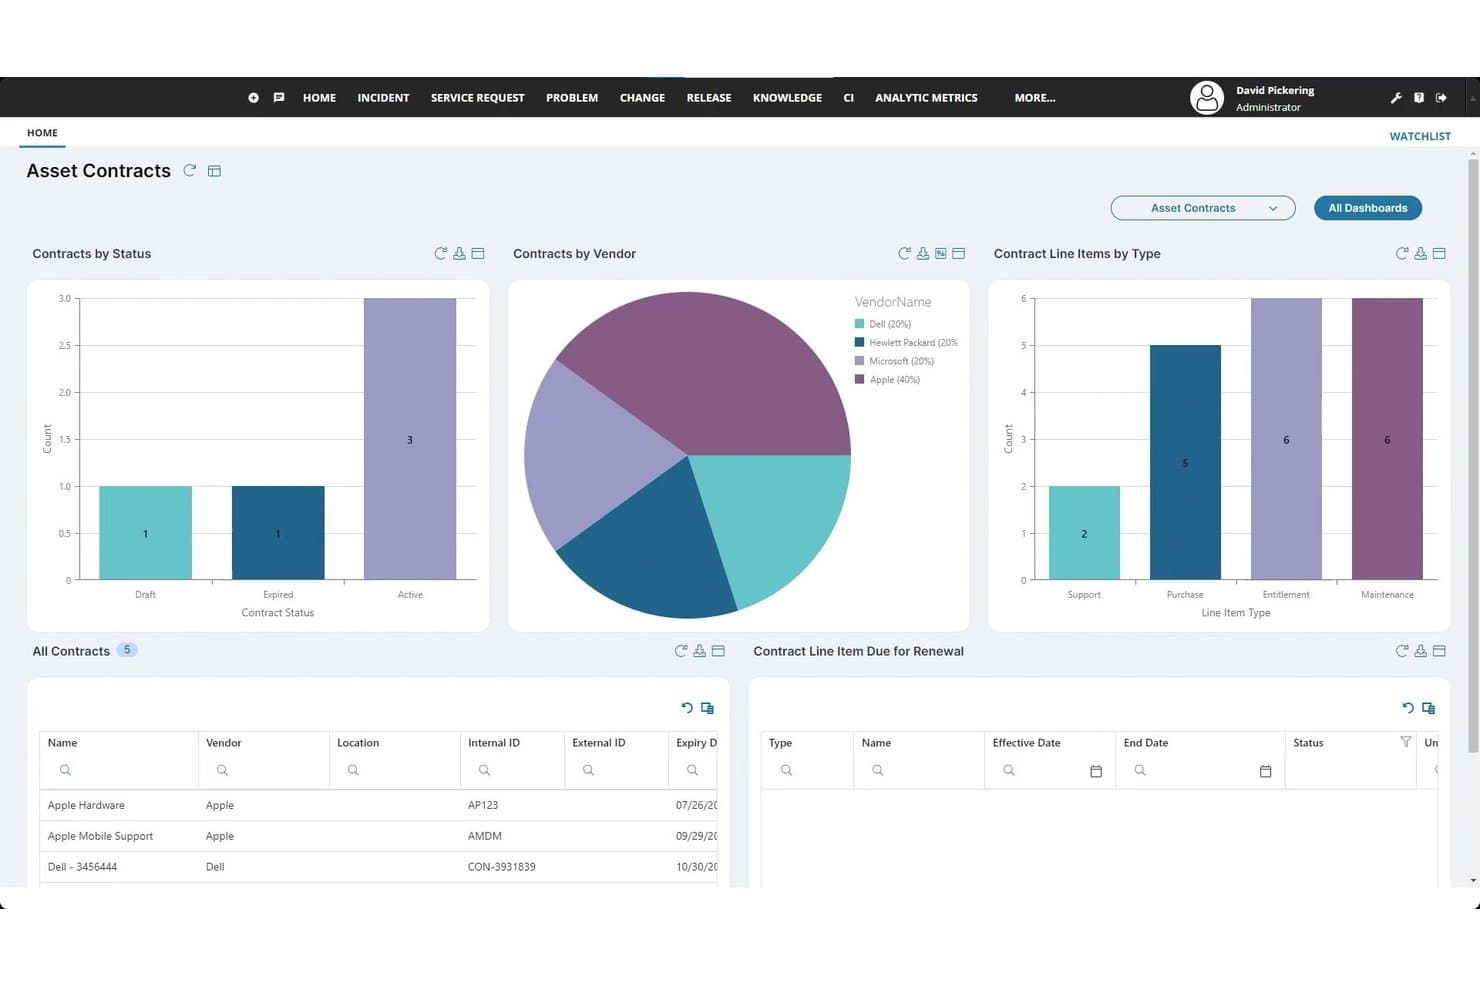
Ivanti ITSM spårar tillgångsavtal efter leverantör, status och förnyelsedatum. Ivanti Neurons for Discovery är en plattform för upptäckt av IT-tillgångar i företag som kontinuerligt skannar nätverk med aktiva och passiva tekniker för att inventera hårdvara, programvara, moln-, OT/IoT- och SaaS-tillgångar i infrastrukturer med flera miljöer.
Vem passar Ivanti ITSM bäst för?
Det passar bra för IT-drift- och tillgångshanteringsteam i medelstora och stora företag som hanterar komplexa infrastrukturer med flera miljöer.
Varför jag valde Ivanti ITSM
Ivanti Neurons for Discovery tar plats på min kortlista eftersom spårning av programvarulicenser är direkt inbyggd i upptäcktsarbetsflödet och inte tillagd som en separat modul. Jag gillar att mitt team kan se vilka licenser som är aktiva, vilka avtal som närmar sig förnyelse och var licensutgifter slösas bort, utan att behöva byta verktyg. Den passiva skanningen upptäcker även enheter som inte hanteras, så att jag inte utgår från en ofullständig bild när det är dags att genomföra en programvarugranskning.
Viktiga funktioner i Ivanti ITSM
- Kontinuerlig passiv och aktiv upptäckt: Kombinera passiv nätverksavlyssning med aktiv skanning för att hitta alla anslutna enheter när de ansluter till nätverket.
- Täckning av tillgångar i flera miljöer: Upptäck och inventera enheter i lokala miljöer, molnmiljöer, virtuella miljöer, SaaS- och OT/IoT-miljöer.
- Integration med CMDB och ITSM: Synkronisera upptäckta tillgångsdata direkt med Ivanti och CMDB- eller ITSM-plattformar från tredje part för automatisering av arbetsflöden.
- Sammanställning av sårbarhetsdata: Importera och centralisera resultat från Tenable, Qualys och Rapid7 i en enhetlig instrumentpanel för exponeringsanalys.
Ivanti ITSM-integrationer
Ivanti Neurons for Discovery erbjuder inbyggda integrationer med ServiceNow, Microsoft 365, Azure, Tenable, Rapid7, Qualys, Cisco, BMC, Okta, Zscaler och CrowdStrike. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Identifierar OT- och IoT-enheter säkert genom passiv teknik
- Inbyggd spårning och återvinning av programvarulicenser
- Upptäcker tillgångar i moln-, SaaS- och lokala miljöer
Cons:
- Den inledande installationen och finjusteringen kräver betydande tid
- Instrumentpanelerna för rapportering erbjuder begränsade möjligheter till avancerad anpassning
Learn more about Ivanti ITSM: Bäst för inbyggd CMDB-upptäckt och avstämning
- Kostnadsfri demo tillgänglig
- Pris på begäran
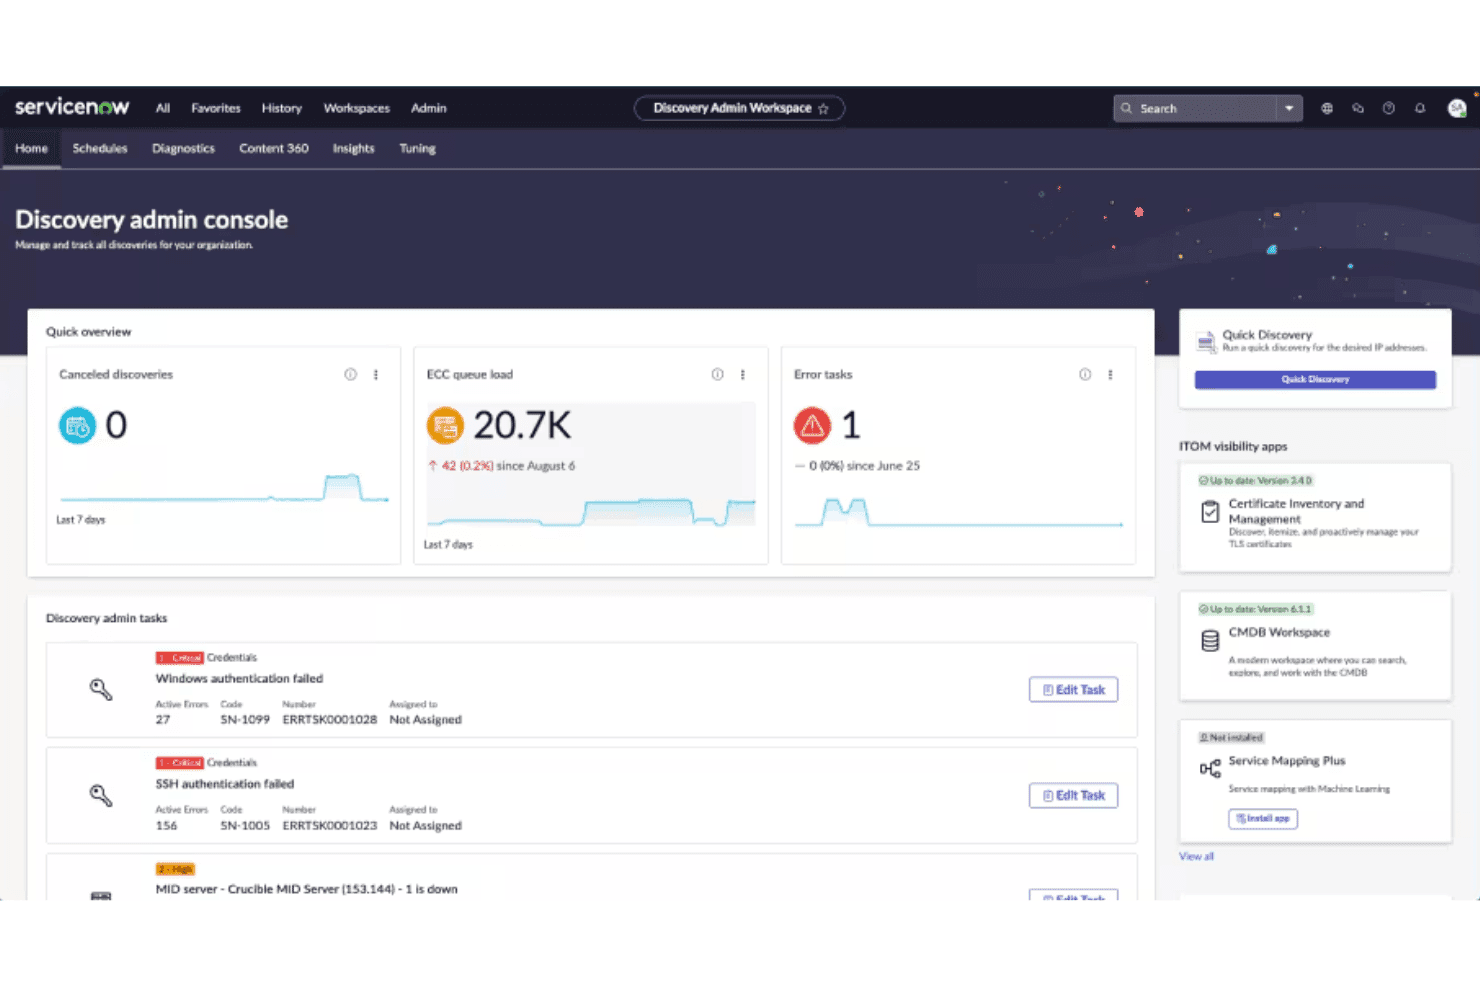
ServiceNow Discovery centraliserar administratörsuppgifter, fel och övervakning av köer. ServiceNow Discovery är en modul för upptäckt av IT-tillgångar inom ServiceNow ITOM-sviten som genomsöker lokala, molnbaserade, containerbaserade och hybrida miljöer med agentlösa och agentbaserade metoder för att fylla i och stämma av en inbyggd CMDB.
Vem passar ServiceNow Discovery bäst för?
Det passar utmärkt för stora företag med komplex infrastruktur i hybrida miljöer som behöver att upptäckten är tätt kopplad till en befintlig ServiceNow ITSM- eller ITOM-miljö.
Varför jag valde ServiceNow Discovery
ServiceNow Discovery tar plats som ett av de bästa alternativen på min kortlista eftersom identifierings- och avstämningsmotorn (IRE) verkligen är i en klass för sig. När mitt team kör en upptäcktsgenomsökning deduplicerar och stämmer IRE automatiskt av inkommande CI-data mot befintliga CMDB-poster, vilket eliminerar spökposter och motstridiga tillgångsposter. Jag uppskattar också den händelsestyrda upptäcktsmodellen, som fångar konfigurationsändringar i molnmiljöer när de inträffar i stället för att vänta på nästa schemalagda genomsökning.
Viktiga funktioner i ServiceNow Discovery
- Agent Client Collector: Samlar in tillgångsdata från slutpunkter och domänkontrollanter, vilket täpper till traditionella luckor i agentlös genomsökning.
- Händelsestyrd upptäckt: Tar emot konfigurationshändelser i realtid från molnkällor för att hålla tillgångsdata aktuell.
- Service Graph-anslutningar: Hämtar in och normaliserar data från moln- och infrastrukturskällor från tredje part.
- Innehållsbibliotek: Använder AI-drivna programvarufingeravtryck för att identifiera och klassificera upptäckt programvara i olika miljöer.
Integrationer med ServiceNow Discovery
ServiceNow Discovery erbjuder inbyggda integrationer i hela ServiceNow-ekosystemet och möjliggör integration med molnplattformar från tredje part, som AWS, Azure, Google Cloud Platform, Cisco ACI och VMware vSphere. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Inbyggd CMDB-avstämning utan manuell rensning
- Täcker moln, lokala miljöer och containrar inbyggt
- IRE deduplicerar CI-poster automatiskt
Cons:
- Finjustering av upptäckten kräver omfattande konfigurationsarbete
- Kräver licensiering av hela ServiceNow-plattformen
Learn more about ServiceNow Discovery: Bäst för identifiering av molnarbetsbelastningar
- Gratis demo tillgänglig
- Pris på begäran
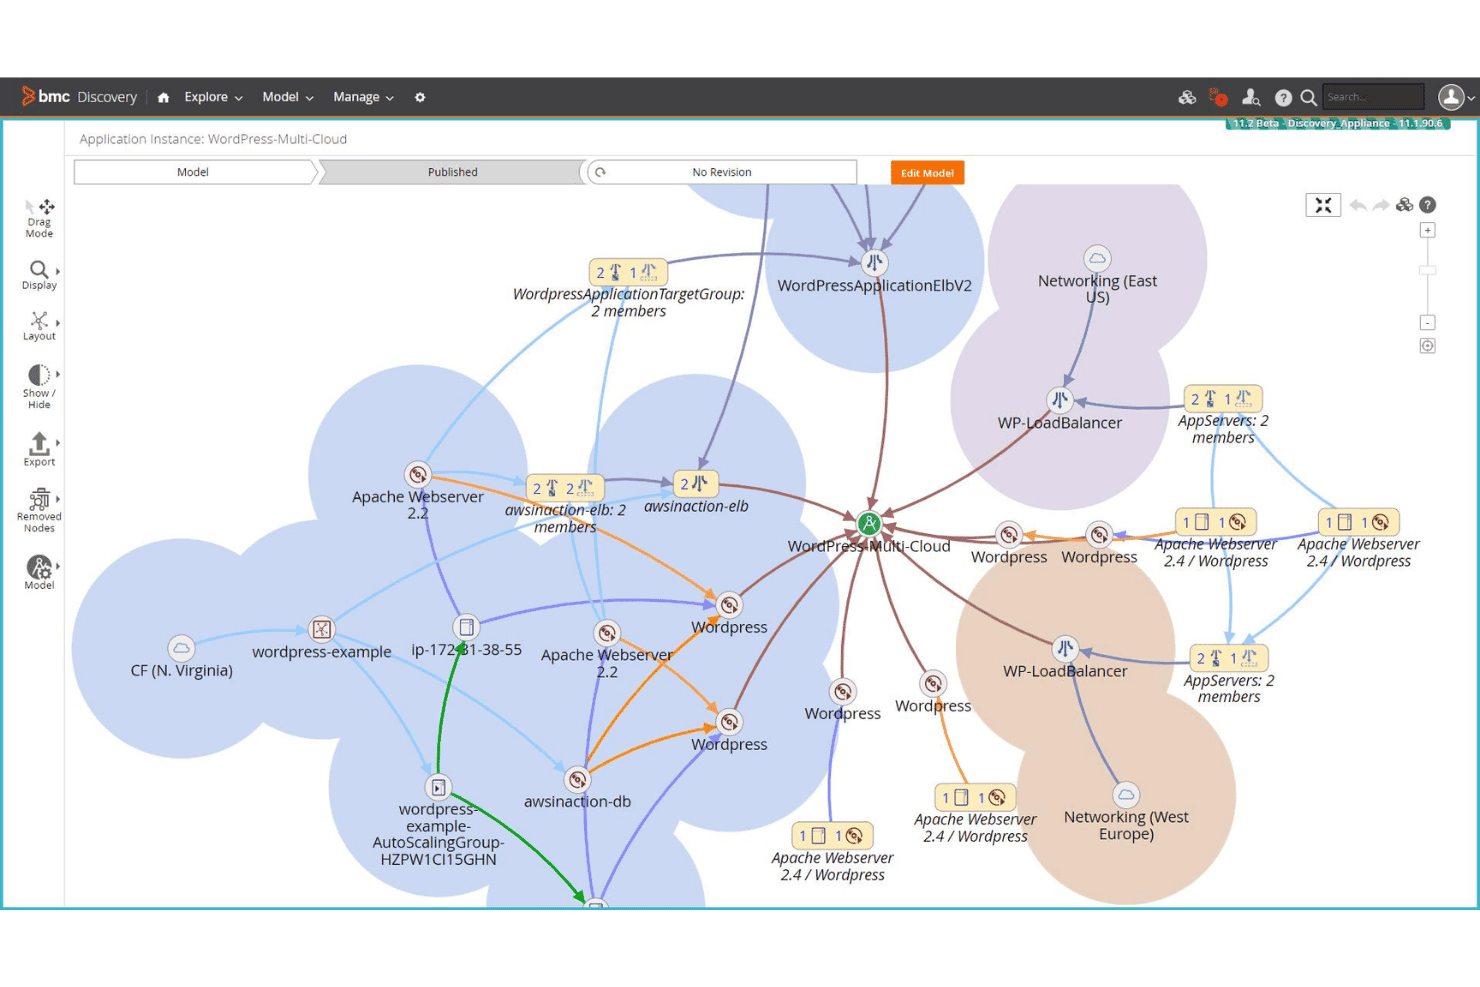
BMC Helix Discovery kartlägger beroenden mellan WordPress-applikationer i flera moln visuellt. BMC Helix Discovery är en agentlös plattform för upptäckt av IT-tillgångar som automatiskt skannar och kartlägger maskinvara, programvara och tjänsteberoenden i lokala miljöer, miljöer med flera moln och containeriserade miljöer.
Vem passar BMC Helix Discovery bäst för?
Den passar mycket bra för IT-drift- och säkerhetsteam på företagsnivå som hanterar storskalig hybridinfrastruktur eller infrastruktur med flera moln.
Varför jag valde BMC Helix Discovery
BMC Helix Discovery finns med på min kortlista tack vare hur väl den hanterar identifiering av molnarbetsbelastningar i stor skala. De flesta verktyg för upptäckt har svårt att hålla jämna steg med dynamiska molnmiljöer, men BMC Helix skannar kontinuerligt AWS-, Azure- och GCP-arbetsbelastningar och kartlägger deras beroenden i realtid. Jag uppskattar särskilt den mallbaserade automatiserade tjänstemodelleringen, som skapar visuella tjänstekartor som visar exakt vilka molnresurser som stöder en viss affärsapplikation.
Viktiga funktioner i BMC Helix Discovery
- Agentlös skanning: Upptäcker IT-tillgångar i nätverket utan att programvara behöver installeras på slutpunkter.
- Tjänstemedveten beroendekartläggning: Visualiserar automatiskt relationerna mellan upptäckta tillgångar och kartlagda företagstjänster.
- CMDB-integrering: Synkroniserar upptäckta tillgångs- och relationsdata med plattformarna ServiceNow, BMC Helix eller Remedy CMDB.
- Upptäckt av SSL/TLS-certifikat: Identifierar och inventerar säkerhetscertifikat som distribuerats i hela din IT-infrastruktur.
Integreringar med BMC Helix Discovery
BMC Helix Discovery erbjuder inbyggda integreringar med plattformarna ServiceNow, BMC Helix ITSM och Remedy CMDB. Ett API är tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Djupgående kartläggning av beroenden för arbetsbelastningar i flera moln
- Agentlös skanning omfattar ohanterade nätverksenheter
- Detektering av förändringar i realtid i hybridmiljöer
Cons:
- Komplex initial konfiguration för stora distributioner
- Anpassningen av rapporter är relativt begränsad
Learn more about BMC Helix Discovery:
Andra verktyg för upptäckt av IT-tillgångar
Här är några ytterligare verktyg för upptäckt av IT-tillgångar som inte kom med på min kortlista, men som ändå är värda att titta närmare på:
- 11Tanium AssetBäst för insyn i tillgångar i realtid i stor skala
- 12ArmisBäst för passiv identifiering av IoT- och OT-enheter
- 13SecPod (Saner Platform)Bäst för analys av säkerhetsläget
- 14InvGate AssetsBäst för intuitiv rapportering av tillgångars livscykel
- 15NinjaOneBäst för snabb fjärrgranskning av tillgångar
- 16Flexera OneBäst för styrning av tillgångar i hybridmoln
- 17Open-AudITBäst för nätverksupptäckt med öppen källkod
- 18AssetSonarBäst för spårning av SaaS-prenumerationer
How I Evaluate IT Asset Discovery Tools
I evaluate these tools in two layers: baseline requirements like multi-environment scanning and CMDB integration, then differentiators like OT/IoT fingerprinting and license metering.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I rank each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. I then calculate the tool's total score into a percentage, using 65% as a benchmark to help assess its overall fit for the list.
- Automated Network Discovery: I check whether the tool scans subnets using protocols like SNMP, WMI, and SSH rather than relying on manual asset entry.
- Hardware & Software Inventory: Each tool should capture detailed specs, installed software versions, and patch levels—not just device names or IP addresses.
- Agent & Agentless Scanning: I look for support of both methods so you can reach managed endpoints and unmanaged devices like contractor laptops or lab equipment.
- Multi-Environment Coverage: Discovery should span on-prem, cloud, virtual, and remote environments so nothing falls through the gaps during an audit.
- CMDB/ITSM Integration: I evaluate whether the tool feeds asset data into platforms like ServiceNow or Jira through native connectors or open APIs.
- Continuous Monitoring: I look for near real-time change detection that flags new devices, removals, or configuration drift without waiting for a scheduled scan.
Once I have a list of tools that meet the criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
Cloud and SaaS discovery matters because environments change fast. Ephemeral instances spin up in AWS or Azure, and employees adopt unsanctioned apps that create shadow IT. I look for native connectors that surface those assets automatically. Software license metering is another differentiator, since it helps you spot unused installations and reclaim licenses before an audit catches over-deployment. For teams managing manufacturing floors or hospital networks, OT/IoT device fingerprinting using passive traffic analysis identifies connected devices without disrupting sensitive equipment.
Beyond Features
Deployment architecture is a big factor I evaluate. Multi-site teams need distributed collectors that can scan air-gapped or segmented networks, and SaaS vs. on-prem options affect data residency compliance. The integration ecosystem also matters—I check whether a tool can feed asset data into SIEM or SOAR platforms alongside ITSM connectors, since discovery data loses value if it stays siloed. Pricing model is worth close attention too, especially per-asset pricing that can spike when cloud workloads scale up seasonally.
Så väljer du verktyg för upptäckt av IT-tillgångar
När du ska avgöra vilka verktyg för upptäckt av IT-tillgångar som passar ditt team börjar du med att koppla dina viktigaste prioriteringar till specifika funktioner och driftsättningsfaktorer som direkt påverkar revisionsberedskap, säkerhet och operativa överlämningar:
| Om din prioritet är | Leta efter |
|---|---|
| Om din prioritet ärKartläggning av moln- och SaaS-tillgångar | Leta efterInbyggda anslutningar för AWS, Azure och SaaS |
| Om din prioritet ärSnabb introduktion på flera platser | Leta efterDistribuerade eller resurssnåla insamlare |
| Om din prioritet ärRealtidsvarningar om skugg-IT | Leta efterKontinuerlig, passiv nätverksövervakning |
| Om din prioritet ärMinskning av misslyckade CMDB-importer | Leta efterToveckade, normaliserade CMDB-integrationer |
| Om din prioritet ärLicensöverensstämmelse och revisionsförberedelser | Leta efterInbyggd licensmätning och användningsrapportering |
Så granskar du din kortlista
- Genomför en upptäcktsskanning i ett testsubnät: Testa verktygets agentlösa skanning av alla fysiska och virtuella tillgångar under den första veckan.
- Exportera och överför data till din CMDB: Be om en inbyggd demonstration av ServiceNow eller BMC och kontrollera att tillgångsattributen mappas utan dataförlust.
- Granska noggrannheten i licensmätning och rapportering: Begär en licensgranskning eller export som omfattar minst tre större programvarutitlar som du använder.
- Begär leverantörens säkerhetsdokumentation: Be om aktuella krypteringsmetoder och intyg om efterlevnad (SOC 2, ISO 27001).
- Välj: SaaS-hastighet direkt ur förpackningen eller djupare täckning av lokala miljöer och IoT – prioritera utifrån den mest komplexa miljön.
Vad är verktyg för upptäckt av IT-tillgångar?
Verktyg för upptäckt av IT-tillgångar är specialiserade programvarulösningar som automatiskt skannar och identifierar all maskinvara, programvara och nätverksanslutna enheter i en organisations miljöer. De gör det möjligt för IT-team att upprätthålla en realtidsinventering, stödja säkerhetsgranskningar, identifiera ohanterade eller obehöriga tillgångar och driva arbetsflöden som licenshantering eller sårbarhetsbedömningar. Dessa verktyg spelar en avgörande roll för att hålla IT-infrastrukturen uppdaterad, kompatibel och skyddad mot dolda risker.
Funktioner
Håll utkik efter följande viktiga funktioner när du väljer verktyg för upptäckt av IT-tillgångar:
- Automatiserad nätverksskanning: Identifierar alla enheter och slutpunkter som är anslutna till nätverket utan manuell inmatning, vilket säkerställer att inget missas under inventeringen.
- Maskinvaruinventering: Samlar in detaljerad information om enheternas specifikationer, serienummer och ägaruppgifter i hela infrastrukturen.
- Programvaruinventering: Spårar all installerad programvara, versionsnummer, status för säkerhetsuppdateringar och användning för att hjälpa dig att upptäcka sårbarheter eller brister i licensieringen.
- Upptäckt med och utan agent: Erbjuder både agentbaserad och agentlös skanning för att täcka hanterade enheter samt tillfälliga eller ohanterade slutpunkter.
- Stöd för flera miljöer: Identifierar tillgångar i lokala, virtuella, molnbaserade och fjärranslutna miljöer för en enhetlig och aktuell tillgångsöversikt.
- Detektering av förändringar i realtid: Uppdaterar tillgångsregistren omedelbart när enheter läggs till, ändras eller tas bort, vilket hjälper dig att snabbt reagera på obehörig aktivitet.
- Integration med CMDB och ITSM: Skickar eller synkroniserar tillgångsdata direkt till databaser för konfigurationshantering eller plattformar för tjänstehantering för att stödja bredare IT-drift.
- Rollbaserad åtkomstkontroll: Gör det möjligt att definiera användarroller och behörigheter för att upprätthålla datasäkerheten, särskilt för gransknings- eller efterlevnadsändamål.
- Anpassningsbar rapportering: Genererar schemalagda rapporter eller rapporter på begäran som belyser förändringar i inventeringen, programvaruanvändning och tillgångar som inte uppfyller efterlevnadskraven.
- Hantering av licencefterlevnad: Övervakar programvarurättigheter i förhållande till installationer, vilket underlättar granskningar och minskar överutgifter för licenser.
Lösningar för verktyg för upptäckt av IT-tillgångar innehåller vanligtvis inte AI som en del av sitt funktionserbjudande.
Fördelar
Implementering av verktyg för upptäckt av IT-tillgångar ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Fullständig överblick över tillgångar: Få en korrekt realtidsinventering av alla maskinvaru- och programvarutillgångar i samtliga miljöer med automatiserade skanningsfunktioner.
- Identifiering av skugg-IT: Identifiera snabbt obehöriga enheter och ej godkända moln- eller SaaS-konton med hjälp av agentlös och inbyggd molnupptäckt.
- Beredskap för granskning och efterlevnad: Upprätthåll aktuella register med kontinuerlig övervakning och integration med CMDB- eller ITSM-plattformar för enklare granskningar.
- Licensoptimering: Spåra programvaruanvändning och licensrättigheter, vilket hjälper teamet att undvika överinstallationer och minska licenskostnaderna.
- Snabbare incidenthantering: Gör det möjligt för säkerhets- och IT-team att snabbt lokalisera enheter och åtgärda sårbarheter innan hot eskalerar.
- Minskad manuell arbetsbelastning: Eliminera repetitiva datainsamlingsaktiviteter med automatiserade inventerings-, rapporterings- och integrationsarbetsflöden.
- Förbättrad förändringshantering: Upptäck tillägg, borttagningar eller konfigurationsavvikelser i realtid så att operativa förändringar inte förblir oupptäckta.
Kostnader och priser
För att välja verktyg för upptäckt av IT-tillgångar krävs en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för upptäckt av IT-tillgångar:
Jämförelsetabell för abonnemang för verktyg för upptäckt av IT-tillgångar
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| AbonnemangstypGratisabonnemang | Genomsnittligt pris$0 | Vanliga funktionerGrundläggande nätverksskanning, begränsad inventering, begränsad rapportering och support från användarcommunityn. |
| AbonnemangstypPersonligt abonnemang | Genomsnittligt pris$10–$30/månad | Vanliga funktionerÅtkomst för en användare, avancerad rapportering, programvaruinventering och e-postaviseringar. |
| AbonnemangstypFöretagsabonnemang | Genomsnittligt pris$50–$150/månad | Vanliga funktionerStöd för flera användare, automatiserad upptäckt, integration med CMDB/ITSM-system och schemalagda skanningar. |
| AbonnemangstypFöretagsabonnemang för stora organisationer | Genomsnittligt pris$200–$500+/månad | Vanliga funktionerAnpassningsbara distributionsalternativ, API-åtkomst, obegränsat antal tillgångar, premiumsupport och efterlevnadsrapportering. |
Vanliga frågor om verktyg för upptäckt av IT-tillgångar
Här är några svar på vanliga frågor om verktyg för upptäckt av IT-tillgångar:
Hur ofta bör man köra genomsökningar för upptäckt av tillgångar?
Du bör köra upptäcktsgenomsökningar regelbundet—många team schemalägger dem dagligen eller veckovis—för att hålla inventeringsdata aktuell och snabbt upptäcka nya eller obehöriga enheter.
Kan verktyg för upptäckt av IT-tillgångar hitta ohanterade eller okända enheter?
Ja, de flesta verktyg kan upptäcka ohanterade eller okända enheter med hjälp av nätverksgenomsökning och passiv övervakning, vilket hjälper dig att hantera skugg-IT och dolda risker.
Har dessa verktyg stöd för moln- och fjärrmiljöer?
Ja, många verktyg för upptäckt av IT-tillgångar har anslutningar för AWS, Azure och SaaS-appar samt stöd för fjärrgenomsökning, vilket ger dig insyn i alla miljöer.
Vilka säkerhetsåtgärder bör man förvänta sig av verktyg för upptäckt av tillgångar?
Leta efter rollbaserade åtkomstkontroller, krypterad lagring och överföring av data samt granskningsloggning för att stödja efterlevnad och skydda känsliga inventeringsdata.
Hur integreras verktyg för upptäckt av IT-tillgångar med befintliga ITSM- eller CMDB-system?
De flesta lösningar erbjuder färdiga anslutningar eller API:er för att synkronisera upptäckta tillgångar direkt med ITSM-plattformar och konfigurationshanteringsdatabaser, vilket effektiviserar arbetsflödena.