

10 bästa verktygen för att generera SBOM-filer 2026

Kortlista över de bästa verktygen för att generera SBOM


Verktyg för att generera SBOM hjälper dig att skapa en detaljerad programvaruförteckning (SBOM) som listar varje komponent i dina applikationer, så att du kan spåra programvaruberoenden, sårbarheter och efterlevnadsrisker. Om du letar efter de bästa verktygen för att generera SBOM behöver du förmodligen stärka säkerheten i leveranskedjan, förenkla revisioner eller uppfylla nya regulatoriska krav.
Rätt val kan spara dig mängder av manuellt arbete och hjälpa dig att upptäcka hot eller brister innan de stör dina system. Den här listan presenterar de ledande alternativen, deras främsta styrkor och hur de passar in i verkliga IT- och säkerhetsarbetsflöden, så att du kan fatta ett välgrundat beslut för ditt team.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för att generera SBOM
Den här jämförelsetabellen visar priserna för de främsta verktygen för att generera SBOM och hjälper dig att välja det alternativ som passar ditt team bäst under 2026.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för att flytta SBOM tidigare i utvecklingsarbetsflöden | Gratisabonnemang + 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $34/månad | Website | |
| 2 | Bäst för säkerhet i firmware och enheter | Gratis demonstration tillgänglig | Prisuppgift på begäran | Website | |
| 3 | Bäst för skanning av kodbaser med flera språk | Inte tillgängligt | Gratis för alltid | Website | |
| 4 | Bäst för integration med Microsoft-miljöer | Inte tillgängligt | Gratis för alltid | Website | |
| 5 | Bäst för hantering av efterlevnad i företag | Gratis demonstration tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för analys av containeravbildningar | Inte tillgängligt | Gratis för alltid | Website | |
| 7 | Bäst för avancerad transparens i leveranskedjan | Gratisplan tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för övervakning av säkerhet i öppen källkod | Gratisplan + kostnadsfri demo tillgänglig | Från $25/månad per bidragande utvecklare | Website | |
| 9 | Bäst för lageruppdateringar i realtid med öppen källkod | Gratis demo tillgänglig | Från $250/utvecklare/år | Website | |
| 10 | Bäst för detaljerad bedömning av programvarans hälsa | 14 dagars kostnadsfri provperiod | Anpassat pris på begäran. | Website |
Recensioner av de bästa verktygen för att generera SBOM
Nedan finns mina detaljerade sammanfattningar av de bästa verktygen för att generera SBOM som kom med på min kortlista. Mina recensioner ger en detaljerad överblick över funktionerna, integrationerna och de bästa användningsområdena för varje verktyg, så att du kan hitta det som passar dig bäst.

Bäst för att flytta SBOM tidigare i utvecklingsarbetsflöden
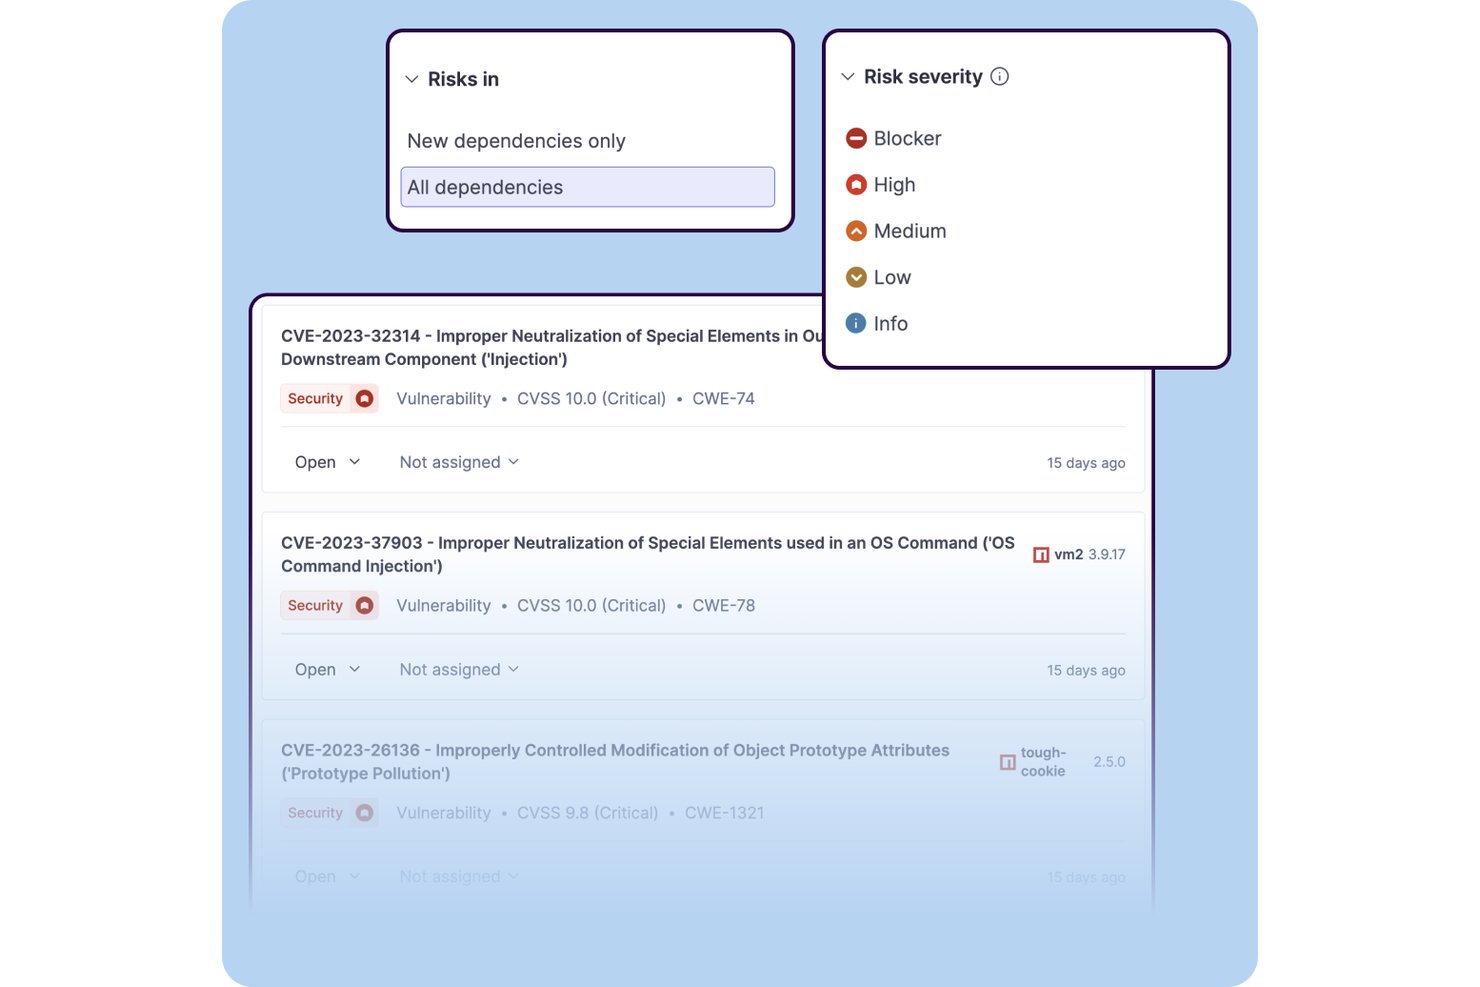
SonarQube är en plattform för kodkvalitet och säkerhet som kombinerar SAST, SCA och generering av SBOM och exporterar beroendeinventeringar i både CycloneDX- och SPDX-format för nio paketekosystem.
Vem passar SonarQube bäst för?
SonarQube passar bra för DevSecOps-team som vill ha SBOM-generering inbyggd i samma plattform som de redan använder för kodkvalitet och säkerhetsskanning.
Varför jag valde SonarQube
Jag har inkluderat SonarQube bland mina främsta val eftersom det är det enda verktyget på den här listan som genererar SBOM:er i samma plattform som utvecklarna redan använder för att upptäcka buggar och säkerhetsproblem. När en skanning körs i din CI-pipeline upptäcker SonarQube samtidigt direkta och transitiva beroenden i nio paketekosystem och exporterar en SBOM redo att skickas in i CycloneDX- eller SPDX-format. Jag uppskattar också att verktyget lägger till EPSS- och CISA KEV-data ovanpå råa CVE-poäng, så att du inte behöver prioritera varje fynd i blindo.
SonarQubes viktigaste funktioner
- SBOM-export i två format: Generera beroendeinventeringar i CycloneDX- och SPDX-format, där båda finns tillgängliga i både JSON- och XML-kodning, för direkt inskickning till regulatoriska arbetsflöden.
- Tillämpning av licenspolicyer: Använd fördefinierade eller anpassade licensprofiler för att automatiskt flagga inkompatibla beroenden eller copyleft-beroenden bland direkta och transitiva komponenter.
- Analys av importerade SBOM:er: Skicka externt genererade SBOM:er till Sonar-skannern via parametern
sonar.sca.sbomImportPathsför att analysera beroenden som SonarQube inte själv har upptäckt. - Dekorering av pull requests: Visa sårbarheter i beroenden och licensfynd direkt i pull requests på GitHub, GitLab, Bitbucket och Azure DevOps innan koden slås samman.
SonarQube-integrationer
SonarQube erbjuder inbyggda integrationer med sex CI/CD-plattformar, däribland Jenkins, GitHub Actions, GitLab CI/CD, Azure Pipelines, Bitbucket Pipelines och Codemagic. GitHub, GitLab, Bitbucket och Azure DevOps stöder dekorering av pull requests, medan REST-API:er och CLI-verktyg möjliggör anpassade SBOM-arbetsflöden.
Pros and Cons
Pros:
- Genererar SBOM:er i både SPDX- och CycloneDX-format
- Bäddar in kontroller av sårbarheter och licenser i pull requests
- Importerar och analyserar SBOM:er från tredje part
Cons:
- Ingen SBOM-skanning av binärfiler eller containrar
- SBOM-export är endast tillgänglig i Enterprise-utgåvor
New Product Updates from SonarQube
SonarQube Cloud Expands Rust Analysis and Quality Controls
SonarQube Cloud now delivers enterprise-grade Rust verification by complementing Clippy and treating it as a dependency, preserving local workflows while enabling organization-wide quality and security governance. For more information, visit SonarQube's official site.
 .


Finite State är en plattform för produktsäkerhet som är särskilt utvecklad för uppkopplade enheter och inbyggda system. Den erbjuder automatiserad generering av SBOM från firmwarebinärer och källkod, binär SCA, berikning av sårbarhetsinformation samt heltäckande hantering av SBOM:s livscykel.
Vem passar Finite State bäst för?
Finite State passar naturligt för produktsäkerhetsingenjörer och team för inbyggda system på företag som utvecklar uppkopplade enheter, IoT-hårdvara eller medicinsk utrustning som måste uppfylla regulatoriska krav på SBOM.
Varför jag valde Finite State
Jag valde Finite State som ett av de bästa alternativen eftersom det löser ett problem som de flesta SBOM-verktyg helt bortser från: att generera korrekta SBOM från firmwarebinärer, inte bara källkod. De flesta verktyg utgår från manifestfiler eller byggdeklarationer, vilket innebär att de missar komponenter som faktiskt levereras.
Finite State härleder SBOM direkt från firmware och binärer, vilket ger dig en sammanställd inventering som bygger på det som enheten faktiskt kör. Jag uppskattar också VEX-analysen kopplad till nåbarhet, där varje beslut om att något 'inte är berört' stöds av en exploateringskontext och automatiskt följer med mellan versioner.
Viktiga funktioner i Finite State
- Övervakning efter marknadslansering med levande SBOM: Spårar nya CVE-upplysningar mot dina levererade firmwareversioner och uppdaterar SBOM- och VEX-statusen kontinuerligt, så att din dokumentation av produktrisken förblir aktuell efter lanseringen.
- Arkitektursäkerhet i designfasen: Kopplar hotmodeller, säkerhetskrav och verifieringsplaner direkt till den programvara som levereras, vilket skapar spårbar dokumentation från design till bygge genom hela produktens livscykel.
- Tillämpning av policy som kod: Låter dig definiera säkerhetspolicyer som kod, versionshantera dem tillsammans med dina applikationer och automatiskt tillämpa kontroller som kan granskas under byggen och lanseringar.
- Paketering av efterlevnad med Assurance Studio: Genererar revisionsklara rapporter, VEX-dokument och bevispaket för CRA-, FDA- och ISO-ramverk utifrån samma artefaktbaserade analys, utan manuell sammanställning.
Integrationer med Finite State
Finite State erbjuder inbyggda integrationer med GitHub Actions, GitLab CI, Jenkins, Azure DevOps, Bitbucket, Azure Repos, Travis CI, Jira, Slack, Microsoft Teams och ServiceNow, samt stöd för inläsning av SBOM i formaten SPDX och CycloneDX. Ett API och ett CLI finns tillgängliga för anpassade integrationer och automatisering av CI/CD-pipelines.
Pros and Cons
Pros:
- Genererar SBOM från firmware och binärer
- Nåbarhetsanalys filtrerar bort ej nåbara fynd
- Stöder många olika arkitekturer för binära instruktioner
Cons:
- Begränsade möjligheter till anpassade rapporter
- Riktar sig endast till organisationer i företagsstorlek

cdxgen är ett CLI-verktyg och bibliotek med öppen källkod som genererar CycloneDX-SBOM:er och SPDX-exportfiler från källkod, containeravbildningar och paket-URL:er för ett stort antal språk, pakethanterare och BOM-typer, inklusive SBOM, CBOM, OBOM, AI-BOM och SaaSBOM.
Vem passar cdxgen bäst för?
cdxgen passar naturligt för säkerhetsingenjörer och DevSecOps-team som arbetar i polyglotta miljöer där en enda kodbas omfattar flera språk och körmiljöer.
Varför jag valde cdxgen
Jag valde cdxgen som ett av de bästa verktygen eftersom inget annat verktyg med öppen källkod matchar dess språkstöd för att generera SBOM:er över polyglotta kodbaser. Jag använder den rekursiva flaggan -r för att skanna ett enda kodförråd som omfattar Java, Python, Go och JavaScript i en körning och skapa en enhetlig CycloneDX-BOM utan att köra separata verktyg för varje språk.
Jag uppskattar också flaggan --profile appsec tillsammans med läget --evidence, som lägger till nåbarhetsdata och tjänstekontext i SBOM:en i stället för att bara lista paketmanifest. För team som arbetar med mikrotjänster och blandade körmiljöer gör denna detaljnivå i bevisen prioriteringen betydligt mer användbar.
Viktiga funktioner i cdxgen
- SBOM-serverläge: Kör cdxgen som en lokal REST API-server för att på begäran generera SBOM:er från valfritt anslutet verktyg eller skript.
- Generering av VEX-dokument: Skapa dokument för att beskriva exploaterbarheten hos identifierade CVE:er tillsammans med SBOM:er.
- Skanning av containeravbildningar: Analysera containeravbildningar direkt för att extrahera lager med OS-paket och applikationsberoenden till en enda BOM.
- Stöd för flera BOM-typer: Generera formaten CBOM, OBOM, SaaSBOM och AI-BOM utöver standard-SBOM:er, med täckning för kryptografiska tillgångar, drift och inventeringar av AI-modeller.
Integrationer med cdxgen
cdxgen har en officiell GitHub Action för CI/CD-automatisering och integreras med OWASP Dependency-Track. Det fungerar som ett ESM-bibliotek för Node.js/Deno, en lokal REST API-server och ett CLI-verktyg som är kompatibelt med CI/CD-system, inklusive Jenkins, GitLab CI och Bitbucket Pipelines.
Pros and Cons
Pros:
- Täcker över 20 språk med automatisk identifiering
- Inkluderar nåbarhetsanalys med anropsbevis
- Helt gratis och öppen källkod under Apache 2.0
Cons:
- Kräver Java 21+ för vissa språkskanningar
- Universella skanningar kan skapa brusiga BOM:er som kräver prioritering

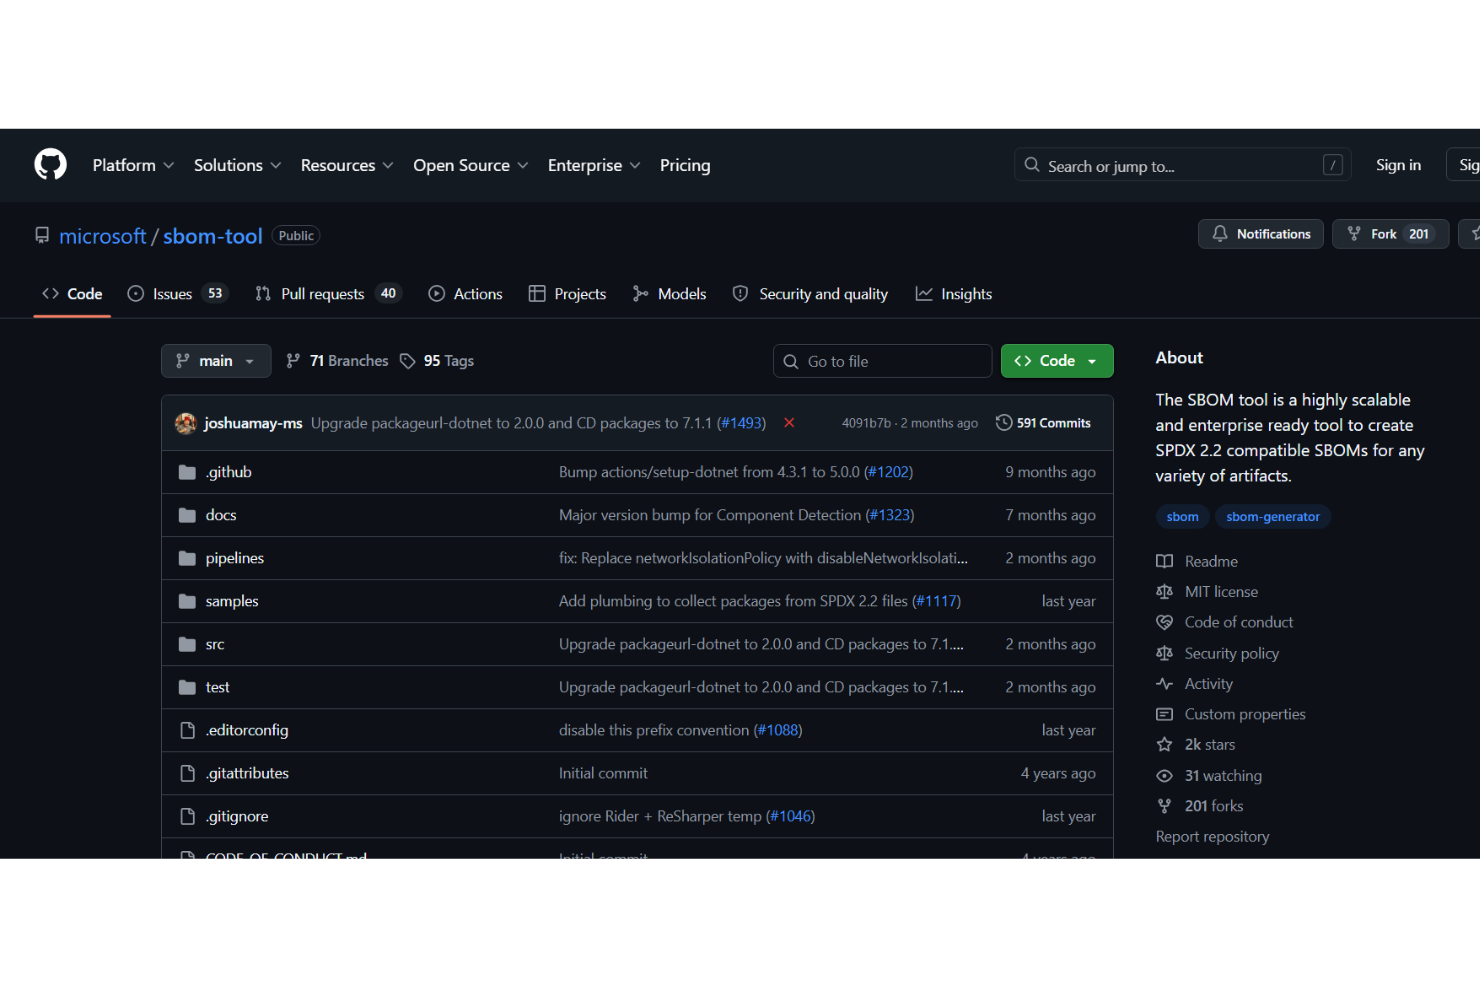
Microsoft SBOM Tool är ett CLI-verktyg med öppen källkod och ett .NET-bibliotek som utvecklats av Microsoft och som genererar och validerar SPDX 2.2- och SPDX 3.0-SBOM:er från byggartefakter, källkataloger och paketberoenden på alla operativsystem.
Vem passar Microsoft SBOM Tool bäst för?
Microsoft SBOM Tool passar naturligt för säkerhets- och DevOps-ingenjörer som arbetar i Microsoft-centrerade pipelines på Azure DevOps, GitHub Actions eller .NET-byggsystem.
Varför jag valde Microsoft SBOM Tool
Jag valde Microsoft SBOM Tool som ett av de bästa verktygen eftersom det är särskilt utvecklat för Microsofts ekosystem, med särskilda guider för GitHub Actions och Azure DevOps-pipelines direkt integrerade i projektet. Jag använder NuGet-paketet (Microsoft.SBOM.Api) för att bädda in SBOM-generering direkt i .NET-byggstegen, vilket innebär att inget separat verktygslager behövs.
Jag uppskattar också det inbyggda kommandot redact, som tar bort filreferenser från en SBOM innan den delas externt – ett praktiskt efterlevnadssteg som de flesta andra verktyg överlåter till manuell efterbearbetning.
Viktiga funktioner i Microsoft SBOM Tool
- SBOM-validering: Kör kommandot validate mot valfri genererad SPDX 2.2- eller SPDX 3.0-fil för att bekräfta dess integritet mot den ursprungliga sökvägen för leveransen.
- Stöd för Docker-avbildningar: Bygg och kör verktyget som en Docker-container och skanna monterade kataloger utan att installera något på värdsystemet.
- Installation via WinGet och Homebrew: Installera direkt via WinGet i Windows eller Homebrew i macOS och håll binärversionen versionshanterad tillsammans med andra systempaket.
- Komponentidentifiering via ClearlyDefined: Verktyget hämtar licensinformation från ClearlyDefined API och fyller automatiskt i licensfält för identifierade beroenden i den genererade SBOM:en.
Integrationer i Microsoft SBOM Tool
Microsoft SBOM Tool erbjuder inbyggt integrationsstöd för GitHub Actions och Azure DevOps. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Stöder enorma artefaktvolymer
- Samma verktyg används internt i hela Microsoft
- Identifierar automatiskt flera pakethanterare per katalog
Cons:
- Ger endast SPDX-utdata, utan stöd för CycloneDX
- Tar inte emot bidrag från externa utvecklare

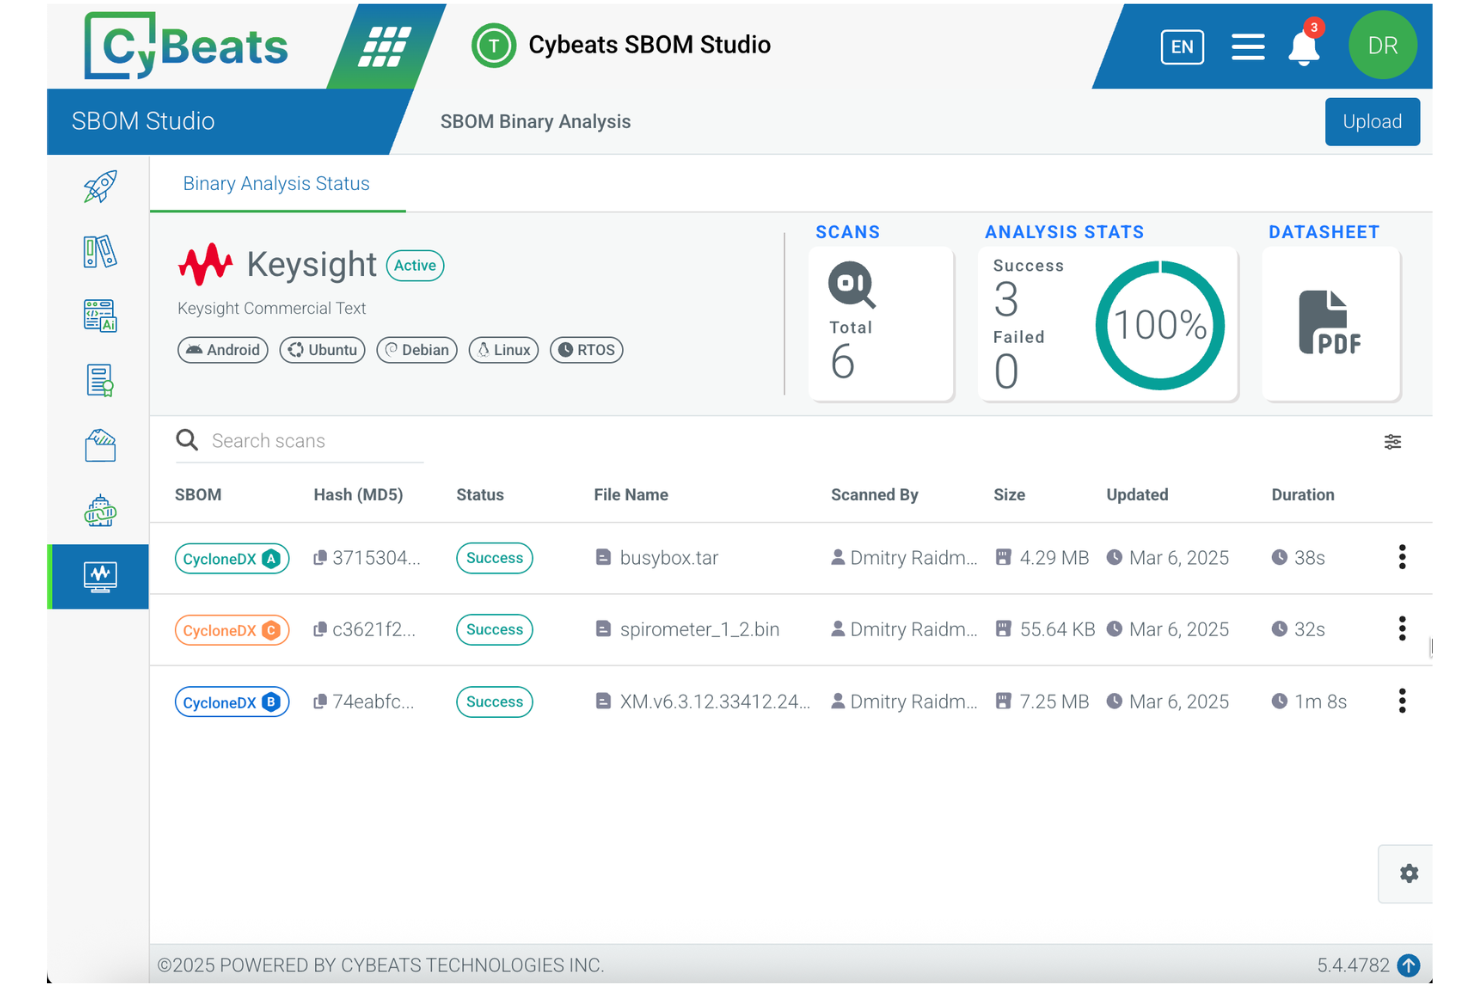
Cybeats SBOM Studio är en plattform för hantering av SBOM för företag som hanterar import och lagring av SBOM, hantering av sårbarheters livscykel, analys av licensöverensstämmelse och övervakning av risker i leveranskedjan under hela programvaruutvecklingens livscykel.
Vem passar Cybeats SBOM Studio bäst för?
Cybeats SBOM Studio passar väl för säkerhetsingenjörer och produktansvariga för säkerhet på företag inom reglerade branscher som medicintekniska produkter, industriella styrsystem och offentlig upphandling.
Varför jag valde Cybeats SBOM Studio
Cybeats SBOM Studio tar plats på min kortlista eftersom plattformen direkt motsvarar de efterlevnadskrav som reglerade branscher faktiskt hanterar just nu, inklusive presidentdekret 14028 och cybersäkerhetsstandarder för ICS. Jag uppskattar särskilt det policybaserade varningssystemet, som aktiveras när en komponent närmar sig slutet av sin livslängd eller när ett leverantörsdataintrång upptäcks, så att brister i efterlevnaden upptäcks innan revisionerna gör det.
Licensanalysmotorn, som omfattar både OSS- och COTS-komponenter, är en annan funktion som jag tycker är genuint användbar för team som hanterar programvara som säljs till myndigheter.
Viktiga funktioner i Cybeats SBOM Studio
- Import av SBOM i flera format: Importera SBOM i formaten SPDX (2.2 till 3.0.1) och CycloneDX (1.2 till 1.7) från valfri leverantör uppströms i leveranskedjan.
- Granskning av programvarans ursprung och härkomst: Spåra komponenternas ursprung och leveranskedjans härkomst utan att kräva åtkomst till källkoden.
- Synlighet i flera nivåer av leveranskedjan: Granska tredjepartsprogramvara över alla nivåer i leveranskedjan, inklusive både OSS- och COTS-komponenter.
- Delning av SBOM: Distribuera SBOM till kunder och ta emot SBOM från teknikleverantörer direkt i plattformen.
Integrationer med Cybeats SBOM Studio
Cybeats SBOM Studio erbjuder en GitHub Actions-integration som låter dig ladda upp SBOM, söka efter sårbarheter och stoppa byggen baserat på allvarlighetsgränser direkt i din CI/CD-pipeline. Ett API finns tillgängligt för anpassade integrationer, och plattformen stöder import av SBOM från alla uppströmsverktyg som genererar SPDX- eller CycloneDX-format.
Pros and Cons
Pros:
- Stöder både SPDX- och CycloneDX-format
- Låg andel falska positiva resultat för sårbarheter
- Motsvarar flera lagstadgade efterlevnadskrav
Cons:
- Kräver extern import av SBOM
- Begränsat antal tillgängliga inbyggda tredjepartsintegrationer


Tern är ett SBOM-genereringsverktyg med öppen källkod som inspekterar containeravbildningar och filsystem lager för lager för att identifiera installerade paket, licenser och programvarukomponenter.
Vem passar Tern bäst för?
Tern passar naturligt för DevOps-ingenjörer och säkerhetsteam i organisationer som kör containeriserade arbetsbelastningar och behöver kostnadsfri, skriptbar SBOM-generering utan beroende av en leverantör.
Varför jag valde Tern
Jag valde Tern som ett av de bästa verktygen eftersom det gör något som de flesta SBOM-verktyg helt utelämnar: det inspekterar containeravbildningar lager för lager och spårar varje paket tillbaka till den specifika Dockerfile-instruktion som introducerade det.
Jag gillar att det även kan generera en låst Dockerfile, där basoperativsystemet och paketen versionslåses för att göra byggen reproducerbara. Och eftersom det har inbyggt stöd för utdata i SPDX tag-value, SPDX JSON och CycloneDX JSON är SBOM-filerna som det producerar redo att införlivas direkt i efterlevnadsarbetsflöden utan något konverteringssteg.
Terns viktigaste funktioner
- Dockerfile-till-SBOM-analys: Bygg och inspektera en avbildning direkt från en Dockerfile och kasta sedan bort den, vilket gör Tern användbart i containerbyggen och versionshanteringspipelines innan en avbildning någonsin distribueras.
- Scancode-tillägg: Kör Tern med Scancode för att ta fram licens- och upphovsrättsdata på filnivå som pakethanterare inte exponerar, inklusive licensidentifiering i källkod och binärfiler.
- cve-bin-tool-tillägg: Utöka Terns analys med cve-bin-tool för att söka igenom containerlager efter kända sårbara komponenter som OpenSSL och libxml2.
- Stöd för OCI-avbildningsformat: Tern är utformat för att stödja OCI-kompatibla containeravbildningar, inte bara avbildningar i Docker-format, vilket gör att det följer moderna containerstandarder.
Terns integrationer
Tern erbjuder inbyggd integration med GitHub Actions och Kubernetes. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Mappar paket till specifika avbildningslager
- Extraherar versions-, licens- och källmetadata
- Stöds av Linux Foundation
Cons:
- Identifierar endast operativsystemspaket och missar beroenden på språknivå
- Långsammare analyshastighet än alternativ som Syft

CycloneDX är en öppen SBOM-standard och ett ekosystem med stöd från OWASP som stöder generering, hantering och analys av materialförteckningar för programvara, AI/ML-modeller, kryptografi, maskinvara, SaaS och containerarbetsbelastningar.
Vem passar CycloneDX bäst för?
CycloneDX passar bra för säkerhetsingenjörer och DevSecOps-team i organisationer som behöver uppfylla efterlevnadskrav som NTIA, EO 14028 eller NIS2.
Varför jag valde CycloneDX
Jag har inkluderat CycloneDX bland mina toppval eftersom ingen annan öppen SBOM-standard kommer i närheten av dess omfattning när det gäller transparens i leveranskedjan. Medan de flesta verktyg genererar en enkel lista över programvarukomponenter stöder CycloneDX BOM-typer för programvara, maskinvara, AI/ML-modeller, SaaS-tjänster, kryptografi och tillverkning, allt inom samma specifikation.
Jag uppskattar särskilt att den omfattar stöd för VEX och VDR, så att du kan koppla information om exploaterbarhet direkt till en SBOM i stället för att hantera sårbarhetsinformation separat.
Viktiga funktioner i CycloneDX
- PURL-baserad komponentidentitet: Tilldelar paket-URL:er till komponenter för exakt och entydig identifiering i olika paketekosystem.
- Stöd för JSON- och XML-scheman: Genererar BOM:er i båda formaten, vilket gör dem kompatibla med ett brett utbud av verktygskedjor och parserverktyg.
- Representation av beroendegrafer: Kartlägger relationer mellan komponenter, inklusive kapslade och transitiva beroenden.
- Tool Center-ekosystem: Tillhandahåller en kurerad katalog med community- och leverantörsverktyg för att generera CycloneDX-BOM:er för olika språk och miljöer.
CycloneDX-integreringar
CycloneDX erbjuder inbyggda integreringar med Jenkins, GitHub, GitLab, Azure DevOps, Maven, Gradle, npm och Composer. Ett API är tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Säkerhetsfokuserat med inbyggt stöd för sårbarhetsdata
- Språkspecifika verktyg för djupgående beroendeanalys
- Omfattar SBOM-, SaaSBOM-, HBOM- och VEX-typer
Cons:
- Mindre detaljerad licensspårning än SPDX
- Communityverktygens tillförlitlighet varierar

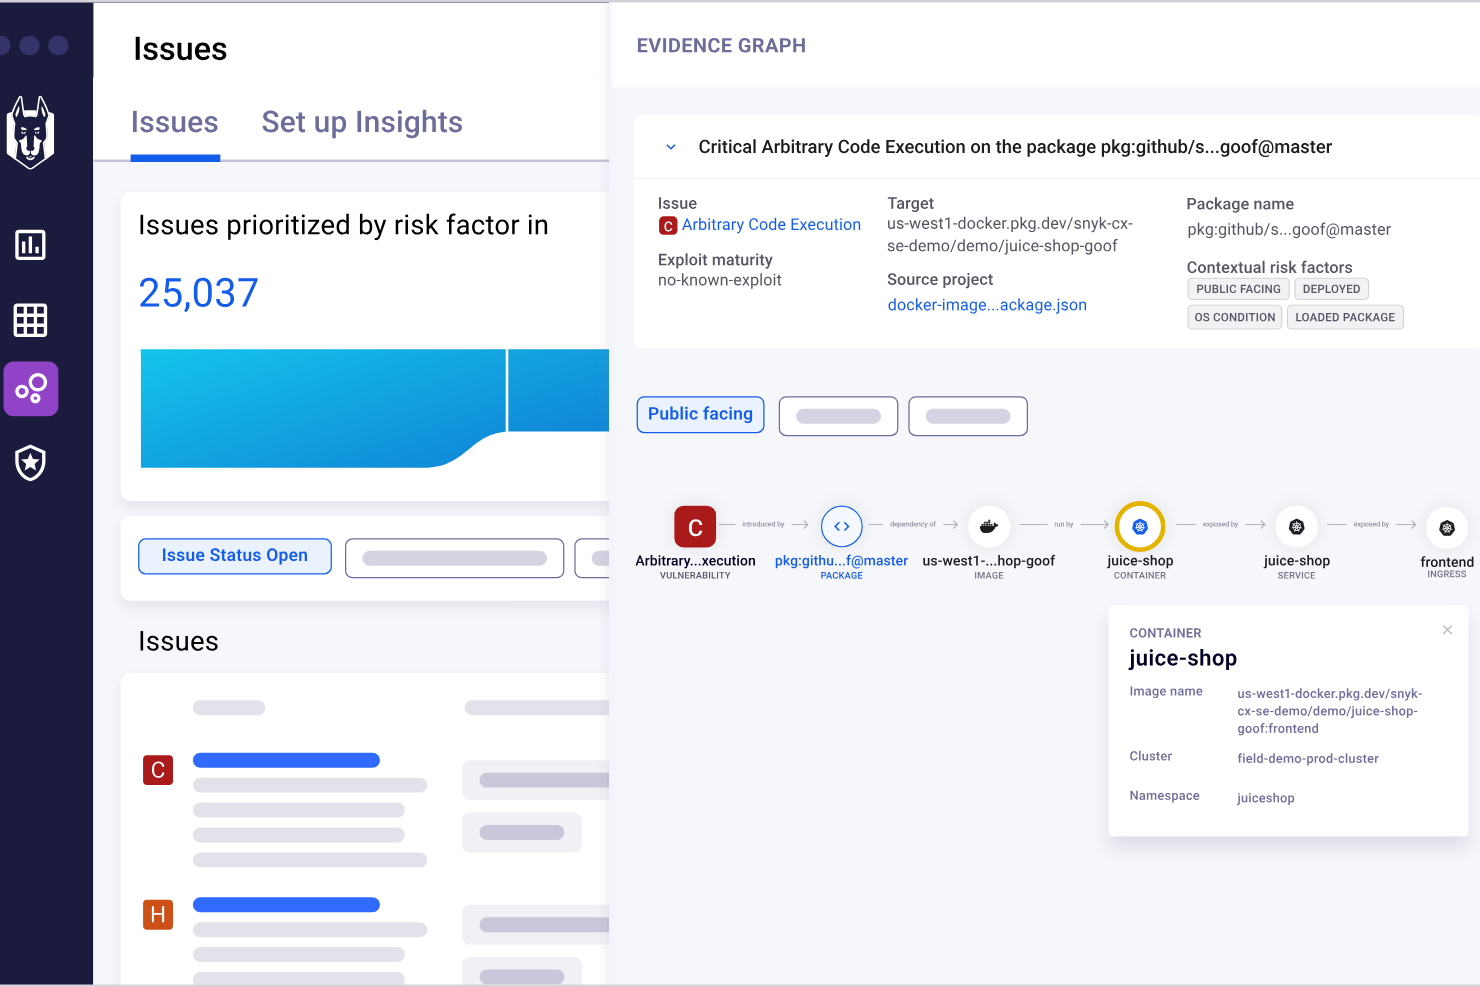
Snyk Open Source är ett verktyg för programvarusammansättningsanalys (SCA) som söker igenom beroenden med öppen källkod efter kända sårbarheter, genererar SBOM-filer och övervakar licensöverensstämmelse i hela din kodbas.
Vem passar Snyk Open Source bäst för?
Snyk Open Source passar naturligt för utvecklingsteam på medelstora till stora företag med omfattande användning av öppen källkod, som behöver kontinuerlig sårbarhetsövervakning inbyggd i sina CI/CD-pipelines.
Varför jag valde Snyk Open Source
Jag valde Snyk Open Source som ett av de bästa alternativen på grund av hur verktyget hanterar kontinuerlig sårbarhetsövervakning i stor skala. Det som särskiljer det är systemet för riskpoäng, som utvärderar sårbarheter utifrån mer än ett dussin faktorer, däribland nåbarhet, exploateringsmognad samt EPSS/CVSS-poäng, så att jag slipper jaga falska positiva resultat.
Jag uppskattar också de automatiserade pull-begärandena med ett klick, som fylls med de uppgraderingar och korrigeringar som krävs, vilket minskar åtgärdstiden avsevärt i stora beroendeträd.
Viktiga funktioner i Snyk Open Source
- Skanning av licensefterlevnad: Identifierar skyldigheter enligt licenser för öppen källkod i dina beroenden för att flagga policyöverträdelser innan de blir juridiska problem.
- Stöd för SBOM: Genererar och exporterar SBOM-filer på företagsnivån, vilket ger dig en fullständig inventering av dina komponenter med öppen källkod.
- Snyks sårbarhetsdatabas: Stöder alla skanningar med en egen, kontinuerligt uppdaterad databas med information om sårbarheter i öppen källkod.
- Hantering av säkerhetspolicyer: Låter dig definiera och upprätthålla organisationsomfattande regler för hur sårbarheter flaggas, ignoreras eller eskaleras i olika projekt.
Integrationer med Snyk Open Source
Snyk Open Source erbjuder över 100 integrationer för källkodshantering, CI/CD, IDE:er, containerregister och ärendehanteringsverktyg, däribland GitHub, GitLab, Bitbucket, Azure Repos, Jenkins, CircleCI, Azure Pipelines, Jira, Slack och Docker Hub. Det integreras även med ServiceNow för SBOM-hantering, och ett REST API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Den egna sårbarhetsdatabasen upptäcker problem före NVD
- Förenklar användningen av data nedströms
- Kartlägger automatiskt fullständiga transitiva beroendeträd
Cons:
- SBOM-generering är endast tillgänglig i företagsplaner
- Begränsat djup för nåbarhet i olika språk

Mend.io
Bäst för lageruppdateringar i realtid med öppen källkod
Andra verktyg för att generera SBOM
Här är några ytterligare alternativ för verktyg som genererar SBOM och som inte kom med på min kortlista, men som ändå är värda att undersöka:
- FOSSA
Bäst för automatiserad spårning av licensefterlevnad
- JFrog Xray
Bäst för djupgående analys av artefaktkomponenter
- Checkmarx SCA
Bäst för insyn från kod till moln i pipelineflöden
- Amazon Inspector SBOM Generator
Bäst för AWS-nativa arbetsbelastningsbedömningar


How I Evaluate SBOM Generation Tools
I evaluate SBOM tools in two layers: core criteria around format output, transitive resolution, and pipeline fit, then differentiators like VEX support, binary analysis depth, and continuous monitoring.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I rank each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. Then, I calculate the tool's total score as a percentage. Each tool needs to achieve a minimum total score of 65% to be considered for inclusion.
- Standard format support: I check whether a tool outputs SBOMs in SPDX and CycloneDX, including support for multiple serialization options like JSON and XML that downstream consumers typically require.
- Multi-ecosystem dependency scanning: Coverage across package managers like npm, Maven, PyPI, Go modules, and NuGet matters because most teams ship software built on more than one language stack.
- Container and binary analysis: I evaluate whether the tool can scan container images, compiled binaries, and filesystems, since production artifacts often contain components that source manifests alone won't capture.
- CI/CD pipeline integration: Tools should offer a CLI, REST API, or native plugins for systems like Jenkins, GitHub Actions, or GitLab CI so SBOM generation runs automatically at build time.
- Transitive dependency resolution: I look at how accurately the tool maps nested dependencies, not just top-level packages, since a single direct dependency can pull in dozens of transitive components.
- Vulnerability and license enrichment: Each SBOM should be enriched with CVE data, license identifiers, supplier info, and component hashes to meet NTIA minimum elements and support risk-based decision-making.
Once I have a list of tools that meet this criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
I look for VEX support because it lets teams flag which CVEs actually apply to their shipped product, which cuts through alert noise when customers or auditors review the SBOM. Deep binary analysis also matters; tools that scan compiled artifacts and firmware catch components that manifest-only scanners miss entirely. Continuous SBOM drift detection is another separator. Automatic diffing between builds surfaces unexpected component additions or version changes, which is how you catch supply chain tampering early.
Beyond Features
Regulatory alignment is a major differentiator. I evaluate whether a tool supports NTIA minimum elements and can produce signed SBOMs for audit scenarios, especially for teams supplying software to government agencies or regulated sectors like healthcare and defence. Deployment model also weighs heavily; air-gapped and self-hosted options matter when your security posture rules out SaaS. I also consider ecosystem breadth, particularly how well a tool handles vendored or non-package-managed components alongside standard package managers.
Så väljer du verktyg för att generera SBOM
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval får du här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan verktyget hantera storleken på din kodbas, byggvolymer och framtida tillväxt? Ta hänsyn till storleken på företagsarkiv och behovet av parallella byggen. |
| Integrationer | Ansluter verktyget direkt till din CI/CD, dina register eller artefaktarkiv? Bedöm tillgången till insticksprogram för din utvecklingsmiljö. |
| Anpassningsbarhet | Kan utdataformat, arbetsflöden och efterlevnadsmallar konfigureras efter dina processer och branschkrav? |
| Användarvänlighet | Är användarupplevelsen enkel för både ingenjörer och efterlevnadspersonal? Utvärdera inlärningskurvan och hur väl arbetsflödet passar olika team. |
| Implementering och introduktion | Hur lång tid tar installation, inledande genomsökningar och utbildning? Kontrollera dokumentationen, de distributionsmodeller som stöds och leverantörens stöd vid introduktionen. |
| Kostnad | Matchar prissättningen volymen på dina projekt, genomsökningar eller användare? Ta reda på om kostnaderna överensstämmer med ditt arbetsflöde för programvaruleverans eller riskerar att öka oväntat. |
| Säkerhetsskydd | Vilken autentisering, revisionsloggning och integritetsskydd finns på plats? Granska stödet för isolerade eller reglerade miljöer. |
| Efterlevnadskrav | Kan verktyget generera rapporter och intyg som uppfyller regulatoriska standarder som NTIA, EO 14028 eller branschspecifika krav? |
Vad är verktyg för att generera SBOM?
Verktyg för att generera SBOM är programvaruplattformar som automatiskt skapar maskinläsbara programvaruförteckningar (SBOM) för att dokumentera komponenter, beroenden och licenser i kod, containrar och binärfiler.
Dessa verktyg hjälper säkerhets-, efterlevnads- och utvecklingsteam att upprätthålla insyn i hela programvarans leveranskedja och uppfylla regulatoriska krav genom att spåra komponenter med öppen källkod och komponenter från tredje part i levererade applikationer.
Funktioner
När du väljer verktyg för att generera SBOM bör du hålla utkik efter följande viktiga funktioner:
- Utdata i standardformat: Genererar SBOM i erkända format som SPDX, CycloneDX eller SWID för att säkerställa kompatibilitet med system för leveranskedjor och regelefterlevnad.
- Skanning av flera ekosystem: Inventerar komponenter från ett brett urval av programmeringsspråk och pakethanterare och stöder moderna polyglotta utvecklingspipelines.
- Analys av containrar och binärfiler: Skannar containeravbildningar, binärfiler och filsystem för att fånga alla levererade programvarukomponenter – inte bara de som deklareras i manifestfiler.
- Integration med CI/CD-pipelines: Automatiserar skapandet av SBOM som en del av bygg- och lanseringsarbetsflöden, vilket minskar manuellt arbete och upprätthåller granskningsspår.
- Detektering av transitiva beroenden: Identifierar och dokumenterar kapslade och indirekta beroenden, inte bara paket på toppnivå, för en fullständig och korrekt inventering.
- Berikning med sårbarhets- och licensinformation: Lägger till uppgifter som CVE-identifierare, licenstyper och leverantörsdata för varje identifierad komponent, vilket underlättar risk- och efterlevnadsgranskningar.
- Spårning av avvikelser och ändringar: Markerar skillnader mellan SBOM som genereras i olika byggen, vilket hjälper team att upptäcka obehöriga ändringar, uppgraderingar eller manipulation.
- Anpassningsbar rapportering: Erbjuder konfigurerbara mallar eller exportalternativ så att användare kan anpassa SBOM-data för olika efterlevnads-, kund- eller interna behov.
- Rollbaserad åtkomstkontroll: Stöder behörighetsinställningar så att känsliga leveranskedjedata kan begränsas till lämpliga användare eller team.
- Export- och integrationsfunktioner: Tillhandahåller API:er och exportalternativ för vidare integration med plattformar för styrning, risk och regelefterlevnad.
Lösningar med verktyg för att generera SBOM omfattar vanligtvis inte AI som en del av sitt funktionserbjudande.
Fördelar
Implementering av verktyg för att generera SBOM ger flera fördelar för ditt team och din verksamhet. Här är några av dem:
- Förbättrad insyn i leveranskedjan: Inventerar automatiskt alla programvarukomponenter och beroenden så att du alltid vet vad som finns i din kodbas eller i levererade artefakter.
- Stöd för regelefterlevnad: Genererar SBOM i standardformat som hjälper till att uppfylla krav från myndigheter, hälso- och sjukvården eller företagskunder.
- Minskad säkerhetsrisk: Berikar komponenter med sårbarhets- och licensdata, vilket hjälper dig att upptäcka riskfyllda paket med öppen källkod innan de når produktion.
- Snabbare granskningar och svar: Skapar granskningsbara poster och spårning av ändringar som stöd för incidenthantering, leverantörsgranskningar eller efterlevnadskontroller.
- Automatiserade DevSecOps-arbetsflöden: Integreras med CI/CD-verktyg för att bädda in säkerhets- och efterlevnadsuppgifter direkt i bygg- och lanseringsprocessen.
- Förbättrad incidentdetektering: Upptäcker obehöriga eller oväntade ändringar mellan byggen genom automatiserad detektering av SBOM-avvikelser.
- Bättre samarbete mellan team: Tillhandahåller tydliga, maskinläsbara inventeringsdata som alla intressenter inom teknik, säkerhet och efterlevnad kan komma åt och agera utifrån.
Kostnader och priser
För att välja verktyg för att generera SBOM krävs en förståelse av de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar med verktyg för att generera SBOM:
Jämförelsetabell för abonnemang för verktyg för att generera SBOM
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Begränsat formatstöd, grundläggande beroendeskanning, support från communityn och användningsbegränsningar. |
| Personligt abonnemang | $5-$25/användare/månad | Export i flera format, stöd för språkekosystem, CLI-åtkomst och e-postsupport. |
| Företagsabonnemang | $25-$60/användare/månad | CI/CD-integration, sårbarhetsberikning, ändringsspårning, API-åtkomst, rollbaserade kontroller och SLA:er. |
| Abonnemang för stora organisationer | $60-$150/användare/månad | Avancerade efterlevnadsfunktioner, distribution i ett isolerat nätverk eller på egen infrastruktur, granskningsspår, dedikerad support och hjälp med introduktion. |
Vanliga frågor om SBOM-genereringsverktyg
Här är några svar på vanliga frågor om SBOM-genereringsverktyg:
Hur passar SBOM-genereringsverktyg in i en CI/CD-pipeline?
SBOM-genereringsverktyg integreras vanligtvis direkt i din CI/CD-pipeline, så att varje bygge automatiskt genererar en SBOM. Detta hjälper team att upprätthålla aktuella och granskningsbara register över vilka komponenter som ingår i varje version, vilket avsevärt förbättrar den övergripande säkerheten för dina applikationer.
Är SBOM-genereringsverktyg användbara för proprietär eller äldre programvara?
Ja, SBOM-genereringsverktyg kan skanna binärfiler och containrar, inte bara källkod, för att analysera paketnamn och detaljer. Detta är särskilt användbart för att spåra komponenter i äldre applikationer eller tredjepartsprodukter utan åtkomliga manifest, vilket gör det möjligt för en standardiserad sårbarhetsskanner att korrekt bedöma programvarupaketet.
Vilka efterlevnadsstandarder hjälper SBOM-genereringsverktyg till att uppfylla?
Dessa verktyg hjälper till att uppfylla krav i standarder som NTIA:s minimielement, presidentorder 14028 och branschspecifika krav som FDA:s cybersäkerhetskrav före marknadslansering eller EU:s cyberresiliensakt. De underlättar också automatiserat utbyte av paketdata för att säkerställa att myndighetsrapporter är enkla att dela.
Hur identifierar SBOM-genereringsverktyg transitiva beroenden?
De flesta verktyg fångar inte bara beroenden på högsta nivå, utan skannar och kartlägger även alla transitiva (indirekta) beroenden, vilket bidrar till fullständig insyn i din programvaruförsörjningskedja.
Kan SBOM-genereringsverktyg upptäcka ändringar mellan programvarubyggen?
Ja, många lösningar erbjuder detektering av avvikelser eller ändringar och jämför SBOM:er från olika byggen för att lyfta fram nya, borttagna eller ändrade komponenter som kan signalera risk eller manipulation av leveranskedjan.