

Verktyg för säkerhet i programvaruförsörjningskedjan hjälper dig att upptäcka, övervaka och förhindra hot i koden, beroendena och utvecklingsprocessen. Dessa verktyg fokuserar på applikationssäkerhet och säkerhet i öppen källkod och identifierar kända sårbarheter innan de påverkar produktionen. De innehåller ofta funktioner som analys av programvarukomposition och automatiserade säkerhetstester för att skydda känsliga data och säkerställa säkrare programvaruleveranser. Genom att integreras i din pipeline ger de team insyn i och kontroll över risker i hela leveranskedjan. Den här listan ger dig en tydlig och aktuell överblick över de främsta verktygen som IT-team förlitar sig på för att säkra varje länk i programvaruförsörjningskedjan. Du hittar alternativ för olika miljöer, riskprofiler och arbetsflöden – så att du kan välja det som passar teamets behov bäst.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Jämförelsetabell för verktyg för säkerhet i programvaruförsörjningskedjan
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av verktyg för säkerhet i programvaruförsörjningskedjan:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för omfattande täckning av språk och ramverk | Gratisplan + 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $34/månad | Website | |
| 2 | Bäst för utvecklarorienterad sårbarhetsskanning | Gratisplan + kostnadsfri demo tillgänglig | Från $25/medverkande utvecklare/månad | Website | |
| 3 | Bäst för AI-driven kodsäkerhet | Gratis demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för heltäckande säkerhet i försörjningskedjan | 14 dagars kostnadsfri provperiod + kostnadsfri plan + kostnadsfri demo tillgänglig | Från $135/användare/månad + förbrukning (faktureras årsvis) | Website | |
| 5 | Bäst för anpassningsbara regler för säkerhetsskanning | Kostnadsfri plan + kostnadsfri demo tillgänglig | Från $30/bidragsgivare/månad | Website | |
| 6 | Bäst för policybaserad containersäkerhet | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 7 | Bäst för riskbaserad insyn från kod till moln | Gratis demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för avancerad hotdetektering i försörjningskedjan | 14 dagars kostnadsfri provperiod + kostnadsfri plan + kostnadsfri demo tillgänglig | Från $500/månad | Website | |
| 9 | Bäst för kontinuerlig skanning av binärer och containrar | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $150/månad | Website | |
| 10 | Bäst för skydd av CI/CD-försörjningskedjan | Gratis plan + gratis demo tillgänglig | $350/month | Website |


Recensioner av verktyg för säkerhet i programvaruförsörjningskedjan
Nedan hittar du mina detaljerade sammanfattningar av de verktyg för säkerhet i programvaruförsörjningskedjan som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av funktionerna, möjligheterna och integrationerna i varje plattform, så att du kan hitta det bästa alternativet för dig.
 Bäst för omfattande täckning av språk och ramverk
- Gratisplan + 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Från $34/månad
Visit WebsiteCustomer Rating:4.4/5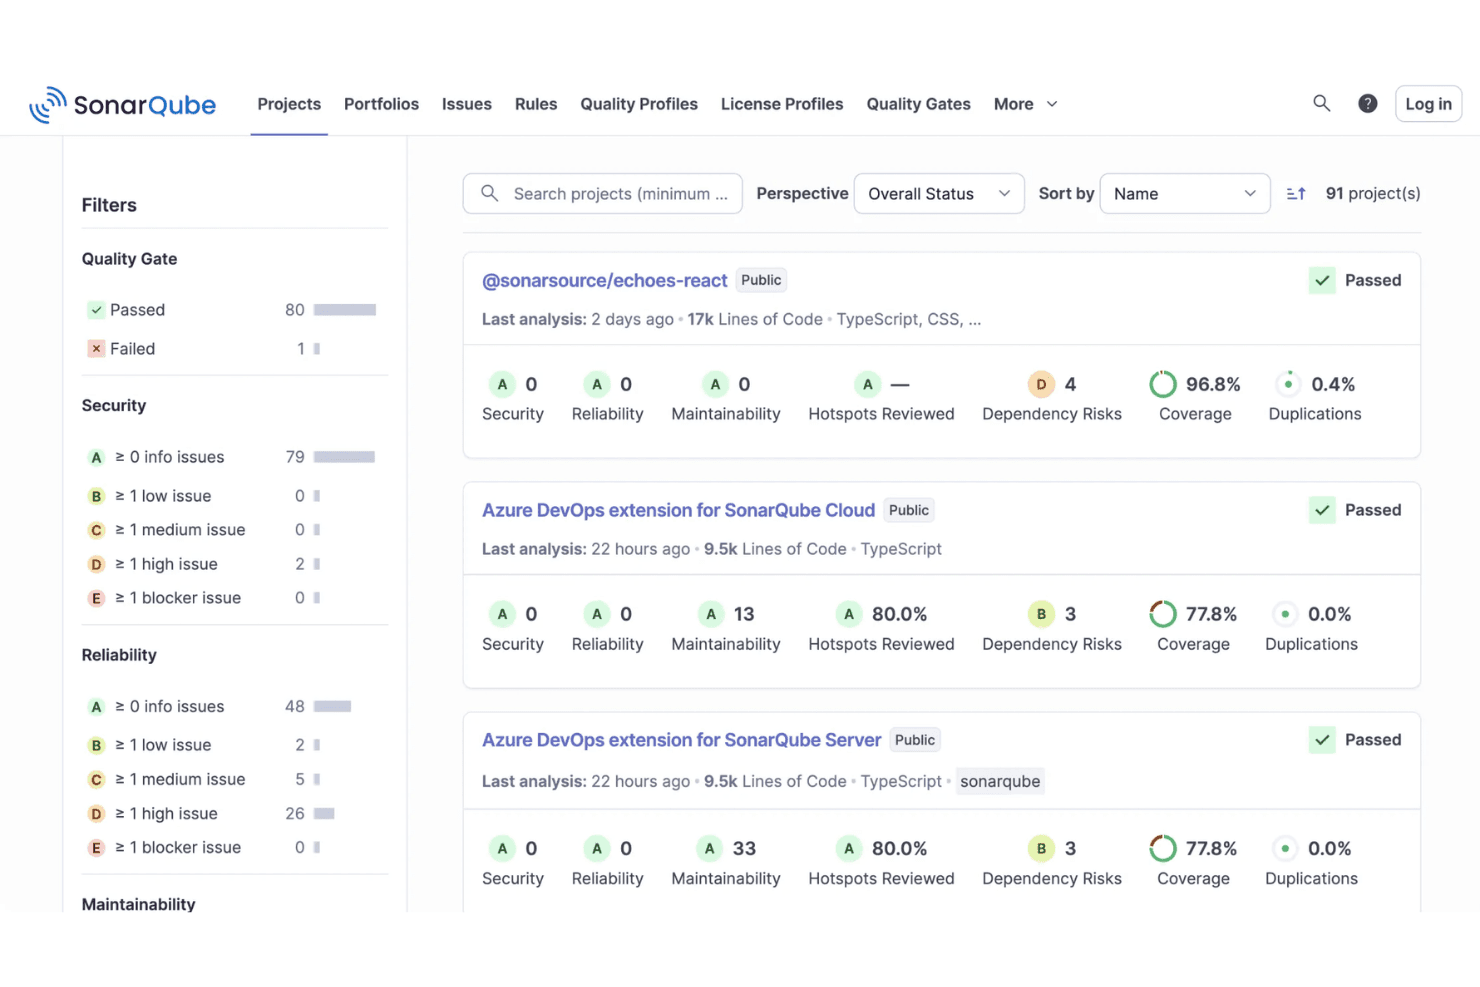
SonarQube visar ett projekts instrumentpanel med status för kvalitetsgrindar, säkerhetsbedömningar, täckningsprocent och underhållsmått. SonarQube är en plattform för kodsäkerhet och kvalitetsanalys som kombinerar SAST, SCA, identifiering av hemligheter och SBOM-generering för att skanna egenutvecklad kod, AI-genererad kod och beroenden med öppen källkod.
Vem passar SonarQube bäst för?
SonarQube passar bra för tekniska företagsteam som hanterar stora, polyglotta kodbaser över flera språk, ramverk och miljöer.
Varför jag valde SonarQube
Jag valde SonarQube eftersom inget annat verktyg på min kortlista täcker över 40 språk, ramverk och IaC-tekniker i en enda plattform. Jag gillar att det även omfattar äldre språk som COBOL och ABAP, eftersom komprometteringar av leveranskedjan inte gör skillnad på hur gammal teknikstacken är. Den beroendemedvetna analysen av förorenade dataflöden spårar dataflöden från din kod till bibliotek från tredje part och upptäcker sårbarheter som en skanner begränsad till ett enda språk skulle missa.
SonarQubes viktigaste funktioner
- Identifiering av hemligheter: Hittar hårdkodade inloggningsuppgifter, token och känsliga data innan koden når ditt kodarkiv.
- SBOM-generering: Skapar och uppdaterar automatiskt en programvarumaterialförteckning för varje projekt.
- Kvalitetsgrindar: Verkställer anpassade säkerhets- och kvalitetsgränser i din CI/CD-pipeline.
- IDE-integrering: Ger omedelbara kodinsikter i populära redigerare som Visual Studio Code och IntelliJ.
SonarQube-integreringar
SonarQube erbjuder inbyggda integreringar med GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira och Slack samt stöd för Visual Studio Code, IntelliJ och Eclipse. Ett API är tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Erbjuder SAST-, SCA- och hemlighetsskanning
- Stöd för äldre och moderna programmeringsspråk
- Automatisk SBOM-generering och export
Cons:
- Rapporter kan överväldiga med icke-kritiska fynd
- Skanningen efter hemligheter missar ibland krypterade värden
Learn more about SonarQube: 2Bäst för utvecklarorienterad sårbarhetsskanning
Snyk
- Gratisplan + kostnadsfri demo tillgänglig
- Från $25/medverkande utvecklare/månad
Visit WebsiteCustomer Rating:4.6/5
Snyks tillgångspanel visar täckning för arkiv, teknikfördelning och riskmätvärden för öppen källkod. Snyk är en plattform för säkerhet i programvaruförsörjningskedjan som tillhandahåller automatiserad sårbarhetsdetektering, kodskanning, licensöverensstämmelse och åtgärdsverktyg för utvecklare och säkerhetsteam.
Vem passar Snyk bäst för?
Utvecklingsteam och säkerhetsingenjörer på teknikdrivna företag som vill ha automatiserad sårbarhetsdetektering och åtgärdshantering i sin programvaruförsörjningskedja.
Varför jag valde Snyk
Jag valde Snyk som en av de bästa lösningarna eftersom jag förlitar mig på dess utvecklarorienterade metod för att upptäcka sårbarheter tidigt i kodningsprocessen. Jag uppskattar att den söker efter skadlig kod i beroenden med öppen källkod, containeravbildningar och infrastruktur som kod, vilket bidrar till att säkra det bredare utvecklingsekosystemet. Mitt team drar också nytta av insikter som metadata om beroenden och automatiserade förslag på åtgärder, vilket gör det enklare att snabbt åtgärda problem utan att lämna vårt arbetsflöde.
Snyks viktigaste funktioner
- Hantering av licensöverensstämmelse: Spårar och flaggar problem med licenser för öppen källkod i beroenden.
- SBOM-generering: Skapar automatiskt programvaruförteckningar för varje projekt.
- Anpassade säkerhetspolicyer: Gör det möjligt att definiera och tillämpa organisationsspecifika säkerhetsregler.
- Integration med CI/CD-pipelines: Ansluter direkt till byggverktyg för kontinuerlig övervakning.
Snyk-integrationer
Snyk erbjuder inbyggda integrationer med GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira, Docker Hub, CircleCI, Travis CI och Slack. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Skanning i realtid av beroenden med öppen källkod
- Automatiserad åtgärd för upptäckta sårbarheter
- Spårning av licensöverensstämmelse för tredjepartspaket
Cons:
- Begränsade rapporteringsalternativ för överensstämmelserevisioner
- Avancerade funktioner kräver planer på högre nivå
Learn more about Snyk: Bäst för AI-driven kodsäkerhet
- Gratis demo tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:4.2/5
Checkmarx-instrumentpanelen visar projektrisknivåer, policyöverträdelser och sårbarhetsspårning baserad på beroenden. Checkmarx är en plattform för säkerhet i programvaruförsörjningskedjan som erbjuder automatiserad kodskanning, riskanalys av öppen källkod och AI-driven hotdetektering för utvecklingsteam.
Vem passar Checkmarx bäst för?
Säkerhets- och DevOps-team på stora företag som behöver automatiserad kod- och riskanalys av programvaruförsörjningskedjan.
Varför jag valde Checkmarx
Jag valde Checkmarx som ett av de bästa alternativen eftersom jag förlitar mig på dess AI-drivna riskdetektering i programvaruförsörjningskedjan för att upptäcka hot som traditionella skanningsverktyg missar. Mitt team använder dess automatiserade kodanalys och riskhantering för öppen källkod för att upptäcka sårbarheter tidigt i våra pipelines. Jag uppskattar hur verktyget korrelerar resultat från kod, beroenden och infrastruktur för att ge en enhetlig riskbild.
Viktiga funktioner i Checkmarx
- SBOM-generering: Skapar automatiskt programvaruförteckningar för alla spårade komponenter.
- Policyhantering: Låter dig definiera och tillämpa säkerhetspolicyer i olika projekt.
- Visualisering av beroendegrafer: Kartlägger relationer och risker i hela programvaruförsörjningskedjan.
- Revisionsloggning: Spårar alla användaråtgärder och all policytillämpning för efterlevnad.
Checkmarx-integrationer
Checkmarx erbjuder inbyggd integration med plattformen Checkmarx One och stöder utvecklararbetsflöden genom integrationer med CI/CD-pipelines och källkodsförråd. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- AI-driven detektering av hot i programvaruförsörjningskedjan
- Tillhandahåller detaljerad SBOM- och beroendekartläggning
- Stöder projekt med flera språk och ramverk
Cons:
- Falska positiva resultat kan kräva manuell granskning
- Alternativen för anpassning av rapporter är begränsade
Learn more about Checkmarx: Bäst för heltäckande säkerhet i försörjningskedjan
- 14 dagars kostnadsfri provperiod + kostnadsfri plan + kostnadsfri demo tillgänglig
- Från $135/användare/månad + förbrukning (faktureras årsvis)

Sonatypes instrumentpanel visar policyöverträdelser, riskpoäng för komponenter och spårning av beroenden i olika applikationer. Sonatype är en plattform för säkerhet i programvaruförsörjningskedjan som hjälper organisationer att identifiera och minska säkerhetsrisker under hela programvaruutvecklingens livscykel. Den erbjuder automatiserad policytillämpning, kontinuerlig övervakning, sårbarhetsdetektering och licenshanteringsefterlevnad för både komponenter med öppen källkod och proprietära komponenter.
Vem passar Sonatype bäst för?
Säkerhets- och DevOps-team i företag som behöver automatiserad policytillämpning och övervakning genom komplexa programvaruförsörjningskedjor.
Varför jag valde Sonatype
Jag valde Sonatype som en av de bästa lösningarna eftersom jag förlitar mig på dess automatiserade policytillämpning för att hålla vår programvaruförsörjningskedja efterlevande i varje steg. Jag uppskattar att den kontinuerligt övervakar komponenter med öppen källkod och proprietära komponenter med avseende på sårbarheter och licensrisker. Mitt team använder dess detaljerade policykontroller för att blockera riskfyllda beroenden innan de någonsin når produktion.
Sonatypes viktigaste funktioner
- Generering av SBOM: Skapar automatiskt programvaruförteckningar för varje bygge.
- Kontinuerlig genomsökning av beroenden: Övervakar tredjepartsbibliotek efter nya sårbarheter.
- Rollbaserad åtkomstkontroll: Låter dig hantera användarbehörigheter och begränsa känsliga åtgärder.
- Revisionsloggning: Spårar alla säkerhetshändelser och ändringar i din CI/CD-miljö.
Sonatype-integreringar
Sonatype erbjuder inbyggda integreringar med Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, Bamboo, Nexus Repository, Jira och Slack. Ett API är tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Automatiserad policytillämpning för komponenter med öppen källkod
- Detaljerad SBOM-generering för varje bygge
- Detektering av licensrisker för tredjepartsbibliotek
Cons:
- Begränsade möjligheter att anpassa rapporteringen efter efterlevnadsbehov
- Dokumentationen kan vara knapphändig för komplexa konfigurationer
Learn more about Sonatype: Bäst för anpassningsbara regler för säkerhetsskanning
- Kostnadsfri plan + kostnadsfri demo tillgänglig
- Från $30/bidragsgivare/månad

Semgreps instrumentpanel visar kodresultat, upptäckt av hemligheter och trender för risker i försörjningskedjan över tid. Semgrep är ett verktyg för säkerhet i programvaruförsörjningskedjan som kombinerar kodskanning, beroendeanalys och policytillämpning för att hjälpa team att identifiera och hantera risker i hela utvecklingsarbetsflödet.
Vem passar Semgrep bäst för?
Säkerhetsingenjörer och DevSecOps-team på teknikdrivna företag som behöver automatiserad kod- och beroendesäkerhet i hela programvaruförsörjningskedjan.
Varför jag valde Semgrep
Jag valde Semgrep som ett av de bästa alternativen eftersom jag förlitar mig på dess automatiserade kod- och beroendesäkerhet för att upptäcka sårbarheter innan de når produktion. Jag använder insikterna om försörjningskedjan för att spåra risker med öppen källkod och policyöverträdelser i våra kodarkiv. Mitt team drar nytta av de handlingsbara resultaten, som hjälper oss att prioritera och åtgärda problem snabbt.
Semgreps viktigaste funktioner
- Skapa anpassade regler: Låter dig skriva och tillämpa dina egna säkerhetspolicyer.
- Integrering med CI/CD-pipelines: Ansluter direkt till bygg- och distributionsarbetsflöden.
- Generering av SBOM: Skapar programvaruförteckningar för spårning av beroenden.
- Övervakning av paket från tredje part: Söker kontinuerligt efter risker i bibliotek med öppen källkod.
Semgreps integreringar
Semgrep erbjuder inbyggda integreringar med GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins och Jira samt ett API för anpassade integreringar.
Pros and Cons
Pros:
- Snabb, kodmedveten motor för skanning av försörjningskedjan
- Anpassningsbara regler för upptäckt av beroenderisker
- Regelbibliotek drivet av communityn för snabba uppdateringar
Cons:
- Avancerad regelskrivning kräver kunskaper i YAML
- Inget inbyggt stöd för skanning av binära artefakter
Learn more about Semgrep: Bäst för policybaserad containersäkerhet
- 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Prisuppgift på begäran

Anchore-systemets instrumentpanel visar tjänstens hälsa, avbildningsskanningar och status för policytillämpning. Anchore är en plattform för säkerhet i programvaruleveranskedjan som tillhandahåller automatiserad skanning av containeravbildningar, policytillämpning, sårbarhetsdetektering och efterlevnadskontroller för containeriserade applikationer.
Vem passar Anchore bäst för?
Säkerhets- och DevOps-team på företag som kör containeriserade arbetslaster i reglerade branscher.
Varför jag valde Anchore
Jag valde Anchore som en av de bästa lösningarna eftersom jag förlitar mig på dess automatiserade skanning av containeravbildningar och policytillämpning för att upptäcka sårbarheter före driftsättning. Mitt team använder det tillsammans med SCA-verktyg för att analysera programvara med öppen källkod och tillämpa regler som stöder riskreducering i varje steg av vår CI/CD-pipeline. Jag uppskattar också att det tillhandahåller detaljerade rapporter om sårbarheter och policyöverträdelser, vilket hjälper oss att upprätthålla en säker programvaruleveranskedja.
Anchores nyckelfunktioner
- Generering av SBOM: Skapar automatiskt programvaruförteckningar för containeravbildningar.
- Skanning av flera register: Skannar avbildningar i flera containerregister efter sårbarheter.
- Rollbaserad åtkomstkontroll: Låter dig hantera användarbehörigheter och åtkomst inom plattformen.
- REST API: Möjliggör integrering med externa verktyg och anpassade arbetsflöden.
Anchore-integreringar
Anchore erbjuder inbyggda integreringar med Jenkins, GitHub, GitLab, Azure DevOps och Jira samt ett API för anpassade integreringar. Det stöder även CI/CD-arbetsflöden via sitt API.
Pros and Cons
Pros:
- Effektiv policybaserad skanning av containeravbildningar
- Motor med öppen källkod tillgänglig för anpassning
- Stöder automatiserade arbetsflöden för åtgärder
Cons:
- Begränsat stöd för artefakter som inte är containerbaserade
- Skanningen kan vara långsam för stora avbildningar
Learn more about Anchore: Bäst för riskbaserad insyn från kod till moln
- Gratis demo tillgänglig
- Pris på begäran

Apiiros riskinstrumentpanel spårar upptäckta risker, MTTR-mätvärden, SLA-status och säkerhetstrender. Apiiro är en säkerhetsplattform för programvaruförsörjningskedjan som erbjuder riskanalys av kod, övervakning av CI/CD-pipelines och automatiserad åtgärdshantering för utvecklings- och säkerhetsteam.
Vem passar Apiiro bäst för?
Säkerhets- och ingenjörsteam på stora företag som behöver heltäckande riskinsyn och åtgärdshantering i hela programvaruförsörjningskedjan.
Varför jag valde Apiiro
Jag valde Apiiro som en av de bästa lösningarna eftersom jag förlitar mig på dess heltäckande riskinsyn och åtgärdshantering i programvaruförsörjningskedjan. Jag använder dess riskanalys av kod för att identifiera sårbarheter tidigt, och de automatiserade arbetsflödena för åtgärdshantering hjälper mitt team att hantera problem innan de når produktion. Jag uppskattar också hur Apiiro kopplar risker till verksamhetens kontext, så att vi kan prioritera det som är viktigast.
Viktiga funktioner i Apiiro
- Hantering av SBOM: Gör det möjligt att generera, spåra och hantera programvaruförteckningar för alla komponenter.
- Policybaserade kontroller: Gör det möjligt att tillämpa anpassade säkerhets- och efterlevnadspolicyer i hela pipeline-miljön.
- Skanning av tredjepartsberoenden: Identifierar sårbarheter i bibliotek med öppen källkod och tredjepartsbibliotek.
- Granskningsspår och rapportering: Tillhandahåller detaljerade loggar och rapporter för alla risk- och åtgärdshanteringsaktiviteter.
Apiiro-integreringar
Apiiro erbjuder inbyggda integreringar med GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira och Slack samt ett API för anpassade integreringar.
Pros and Cons
Pros:
- Heltäckande riskkartläggning i pipelines
- Automatiserad åtgärdshantering för kod och beroenden
- Inbyggd integrering med större CI/CD-verktyg
- Kontextmedveten riskprioritering
- Stöd för hantering och export av SBOM
Cons:
- Begränsat stöd för artefakter som inte är containerbaserade
- Skanningshastigheten kan vara låg för stora avbildningar
Learn more about Apiiro: Bäst för avancerad hotdetektering i försörjningskedjan
- 14 dagars kostnadsfri provperiod + kostnadsfri plan + kostnadsfri demo tillgänglig
- Från $500/månad

ReversingLabs analys-panel visar riskklassificering av filer, CVE-resultat och detaljer om extraherade komponenter. ReversingLabs är en plattform för säkerhet i programvaruförsörjningskedjan som erbjuder avancerad hotdetektering, binäranalys och kontinuerlig övervakning av programvaruobjekt och komponenter.
Vem passar ReversingLabs bäst för?
Säkerhetsteam på stora företag och hos programvaruleverantörer som behöver avancerad hotdetektering och analys av sin programvaruförsörjningskedja.
Varför jag valde ReversingLabs
Jag valde ReversingLabs som ett av de bästa alternativen eftersom jag förlitar mig på dess avancerade hotdetektering och djupgående binäranalys för att upptäcka dolda risker i komponenter från tredje part. Mitt team använder den kontinuerliga övervakningen för att stärka vår cybersäkerhet och upptäcka hot i försörjningskedjan tidigt, liknande de allvarliga risker som har setts i incidenter som SolarWinds. Jag uppskattar också den detaljerade filreputations- och skadeprogramsanalysen, som ger mig förtroende för att både programvara med öppen källkod och egenutvecklad programvara är säkrad.
Viktiga funktioner i ReversingLabs
- Automatiserad policytillämpning: Tillämpa säkerhetspolicyer i hela programvaruförsörjningskedjan.
- SBOM-hantering: Genererar och hanterar programvaruförteckningar för alla objekt.
- Manipuleringsdetektering: Identifierar obehöriga ändringar i programvarupaket.
- Integrering med CI/CD-pipelines: Ansluter direkt till arbetsflöden för bygge och distribution.
ReversingLabs-integreringar
Inbyggda integreringar listas inte för närvarande. Verktyget stöder integreringar via API för anpassade arbetsflöden och kan ansluta till CI/CD-pipelines.
Pros and Cons
Pros:
- Djupgående binäranalys av programvaruobjekt
- Automatiserad generering och hantering av SBOM
- Manipuleringsdetektering för programvarupaket
Cons:
- Hög resursanvändning vid djupgående analys
- Begränsade funktioner för sårbarhetsskanning av programvara med öppen källkod
Learn more about ReversingLabs: Bäst för kontinuerlig skanning av binärer och containrar
- 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Från $150/månad

JFrog Xrays instrumentpanel visar antalet sårbarheter, uppdelningen efter allvarlighetsgrad och policyöverträdelser för containeravbildningar. JFrog Xray är ett säkerhetsverktyg för programvaruförsörjningskedjan som erbjuder djupgående skanning av binärer och containrar, sårbarhetsidentifiering samt analys av licensöverensstämmelse i dina artefakter och beroenden.
Vem passar JFrog Xray bäst för?
DevOps- och säkerhetsteam i företag inom teknik, finans och tillverkning som behöver djupgående skanning av binärer och containrar för att upptäcka sårbarheter och kontrollera licensöverensstämmelse.
Varför jag valde JFrog Xray
Jag valde JFrog Xray som ett av de bästa verktygen eftersom jag förlitar mig på dess djupgående rekursiva skanning för sårbarhetshantering i binärer och containrar. Jag uppskattar att det analyserar beroenden i projekt med öppen källkod hela vägen ned i kedjan, inte bara paket på ytnivå. Mitt team drar också nytta av funktioner som autentiseringskontroller och integrationen med JFrog Artifactory för att automatisera kontinuerlig skanning i våra CI/CD-arbetsflöden.
Viktiga funktioner i JFrog Xray
- Policybaserade säkerhetskontroller: Ange och tillämpa anpassade säkerhets- och efterlevnadspolicyer för artefakter.
- Generering av SBOM: Skapar automatiskt programvaruförteckningar över material för spårade komponenter.
- REST API-åtkomst: Integrera skanning och rapportering i externa system och arbetsflöden.
- Hantering av licensöverensstämmelse: Upptäcker och flaggar problem med licenser för öppen källkod i beroenden.
JFrog Xray-integrationer
JFrog Xray erbjuder inbyggda integrationer med JFrog Artifactory, Jenkins, Jira, GitHub, GitLab, Bitbucket, Azure DevOps och Slack. Ett API finns tillgängligt för anpassade integrationer, och det stöder CI/CD-arbetsflöden via sitt API.
Pros and Cons
Pros:
- Djupgående funktioner för skanning av binärer och containrar
- Uppdateringar av sårbarhetsdatabasen i realtid
- Stöder projekt med flera paket och programmeringsspråk
Cons:
- Begränsat stöd för andra lagringstyper än JFrog
- Komplex inledande konfiguration för hybrida miljöer
Learn more about JFrog Xray:

Aikidos instrumentpanel visar aktiva penetrationstestningssessioner, attacksimuleringar och realtidsövervakning av hot mellan agenter. Aikido är en plattform för säkerhet i programvaruförsörjningskedjan som fokuserar på automatiserad upptäckt och förebyggande av hot i CI/CD-pipelines och erbjuder realtidsövervakning samt handlingsbara insikter för utvecklingsteam.
Vem passar Aikido bäst för?
Säkerhets- och DevOps-team på teknikföretag som behöver automatiserat skydd av programvaruförsörjningskedjan i sina CI/CD-arbetsflöden.
Varför jag valde Aikido
Jag valde Aikido som en av de bästa lösningarna eftersom det aktivt upptäcker och blockerar attacker mot programvaruförsörjningskedjan direkt i CI/CD-pipelinen. Jag uppskattar att det övervakar byggprocesser efter misstänkt aktivitet och automatiskt tillämpar säkerhetspolicyer. Mitt team kan få varningar i realtid när hot upptäcks, så att vi kan reagera snabbt.
Aikidos viktigaste funktioner
- Skanning av beroenden: Skannar kontinuerligt beroenden med öppen källkod och tredjepartsberoenden efter sårbarheter.
- Generering av SBOM: Skapar automatiskt programvaruförteckningar för varje bygge.
- Rollbaserad åtkomstkontroll: Gör det möjligt att hantera användarbehörigheter och begränsa åtkomsten till känsliga åtgärder.
- Granskningsloggning: Spårar alla säkerhetshändelser och ändringar i din CI/CD-miljö.
Aikido-integreringar
Aikido erbjuder inbyggda integreringar med GitHub, GitLab, Bitbucket, Jira, Slack, Azure DevOps, AWS, Google Cloud, Docker Hub och Jenkins. Ett API är tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Automatiserad upptäckt av attacker mot programvaruförsörjningskedjan
- Realtidsövervakning av CI/CD-pipelines
- SBOM-generering för varje bygge
Cons:
- Ingen möjlighet till lokal installation
- Avancerade funktioner kräver abonnemang på högre nivå
Learn more about Aikido:
Andra verktyg för säkerhet i programvaruförsörjningskedjan
Här är några ytterligare alternativ bland verktyg för säkerhet i programvaruförsörjningskedjan som inte kom med på min kortlista, men som ändå är värda att undersöka:
- 11ChainguardBäst för säkra leveranskedjor för containeravbildningar
- 12CycodeBäst för enhetlig kod- och pipelinesäkerhet
- 13KusariBäst för säkerhet i försörjningskedjor med öppen källkod
Så utvärderar jag verktyg för säkerhet i programvaruförsörjningskedjan
Jag delar upp utvärderingen i två lager: grundläggande krav – generering av SBOM, CVE-skanning och signering av artefakter – samt de särskiljande egenskaper som visar vilka verktyg som faktiskt är byggda för att försvara programvaruförsörjningskedjan.
Kärnfunktionalitet (grundkrav för denna lista)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att komma i fråga för inkludering.
- SBOM-generering och -hantering: Jag kontrollerar om ett verktyg kan generera SBOM automatiskt i formaten SPDX och CycloneDX för varje bygge, eftersom många arbetsflöden för upphandling och efterlevnad numera kräver detta vid lansering.
- Skanning av beroenden och sårbarheter: Här är SCA-djupet viktigt – jag utvärderar täckningen av olika språkekosystem, lösningen av transitiva beroenden och om verktyget kopplar CVE:er till sammanhang som nåbarhet eller EPSS-poäng.
- Identifiering av skadliga paket: Utöver CVE-flöden letar jag efter egen hotinformation som upptäcker typosquatting och attacker med beroendeförvirring i register som npm, PyPI och Maven Central.
- Säkerhet i CI/CD-pipelines: Ett verktyg bör täcka felkonfigurationer i pipelines, exponerade hemligheter och kontroller av byggintegritet på plattformar som GitHub Actions, GitLab CI eller Jenkins.
- Artefaktintegritet och härkomst: Jag utvärderar om verktyget stöder signeringsarbetsflöden (Cosign, Sigstore) och genererar härkomstintyg i linje med nivåerna i SLSA-ramverket.
- Policytillämpning och efterlevnad: Det jag letar efter är anpassningsbar policy som kod med grindar i CI/CD – team behöver kunna blockera byggen som bryter mot tröskelvärden för licenser eller sårbarheter innan något levereras.
När jag har en lista över verktyg som uppfyller kriterierna undersöker jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Nåbarhetsanalys är en viktig särskiljande faktor – jag letar efter verktyg som kan tala om huruvida en identifierad CVE faktiskt berör en exekveringsväg i koden, inte bara att den finns i beroendeträdet. En kurerad paketbrandvägg ger ytterligare ett skyddslager genom att låta team fungera som proxy för offentliga register och blockera riskfyllda paket innan utvecklare ens hämtar dem. Jag utvärderar också utvecklaranpassad åtgärdshantering, till exempel automatiskt genererade pullförfrågningar med korrigeringar, eftersom säkerhetsfynd som stannar i instrumentpaneler i stället för att nå utvecklarna ofta förblir olösta.
Bortom funktionerna
Integration med DevSecOps-stacken är en av de första sakerna jag utvärderar – verktyg behöver inbyggda CI/CD-pluginprogram för plattformar som GitHub Actions eller GitLab CI, samt anslutningar till artefaktregister och ärendehanteringssystem som Jira. Anpassning till krav på efterlevnad är lika viktigt, särskilt för team som levererar till reglerade köpare som förväntar sig dokumentation av intyg enligt NIST SSDF eller SLSA. Jag tar också hänsyn till djupet i hotinformationen och kontrollerar om leverantören har ett internt analysteam som publicerar egna resultat om nya hot på paketnivå.
Så väljer du verktyg för säkerhet i programvaruförsörjningskedjan
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Att tänka på |
|---|---|
| FaktorSkalbarhet | Att tänka påKan verktyget hantera den nuvarande och beräknade storleken på kodbasen, antalet användare och antalet integrationer när organisationen växer? |
| FaktorIntegrationer | Att tänka påAnsluter det direkt till dina CI/CD-system, kodarkiv, ärendehanteringssystem och system för aviseringar? Finns API:er tillgängliga för anpassade arbetsflöden? |
| FaktorAnpassningsbarhet | Att tänka påKan du anpassa policyer, aviseringar och rapportering efter organisationens riskprofil och efterlevnadsbehov? |
| FaktorAnvändarvänlighet | Att tänka påÄr gränssnittet intuitivt för både säkerhets- och utvecklingsteam? Krävs omfattande utbildning eller löpande support för att använda det dagligen? |
| FaktorImplementering och introduktion | Att tänka påHur lång tid tar installationen och vilka resurser krävs? Finns migreringsverktyg, guider för introduktion eller särskild support för lanseringen? |
| FaktorKostnad | Att tänka påÄr prisnivåerna transparenta och förutsägbara? Skalar kostnaden med användning, antal platser eller funktioner? Var uppmärksam på dolda avgifter eller tillägg. |
| FaktorSäkerhetsskydd | Att tänka påVilka certifieringar, krypteringsstandarder och rutiner för datahantering följer leverantören? Finns granskningsloggar och åtkomstkontroller? |
| FaktorEfterlevnadskrav | Att tänka påStöder verktyget branschens regulatoriska standarder (t.ex. SOC 2, ISO 27001, GDPR)? Kan det generera rapporter som är redo för efterlevnadsgranskning? |
Vad är verktyg för säkerhet i programvaruförsörjningskedjan?
Verktyg för säkerhet i programvaruförsörjningskedjan är specialiserade plattformar som hjälper organisationer att identifiera, övervaka och minska risker i de komponenter, beroenden och processer som används för att bygga och leverera programvara. Dessa verktyg söker igenom kod, bibliotek från tredje part och infrastruktur efter sårbarheter, håller reda på programvaruförteckningar och stödjer efterlevnad av säkerhetsstandarder under hela utvecklingslivscykeln.
Funktioner i verktyg för säkerhet i programvaruförsörjningskedjan
När du väljer verktyg för säkerhet i programvaruförsörjningskedjan bör du hålla utkik efter följande nyckelfunktioner:
- Sårbarhetsskanning: Söker igenom källkod, beroenden och containrar efter kända och nya säkerhetssårbarheter under hela utvecklingslivscykeln.
- Generering av SBOM: Skapar automatiskt en programvaruförteckning som inventerar alla komponenter och beroenden i dina applikationer.
- Beroendespårning: Övervakar bibliotek från tredje part och bibliotek med öppen källkod för uppdateringar, risker och problem med licensöverensstämmelse.
- Tillämpning av policyer: Gör det möjligt att definiera och automatisera säkerhetspolicyer för att blockera riskfylld kod eller riskfyllda komponenter från att komma in i din miljö.
- Riskprioritering: Använder sammanhang och allvarlighetsgrad för att rangordna sårbarheter, vilket hjälper team att först fokusera på de mest akuta hoten.
- CI/CD-integrering: Ansluter direkt till dina bygg- och distributionspipelines för att automatisera säkerhetskontroller och åtgärdssteg.
- Revisionsloggning: Registrerar användaråtgärder, policyändringar och säkerhetshändelser för efterlevnad och kriminalteknisk analys.
- Aviseringar och rapportering: Meddelar team om kritiska problem och genererar detaljerade rapporter för intressenter och revisorer.
- Vägledning för åtgärder: Tillhandahåller konkreta steg eller automatiserade korrigeringar för att lösa identifierade sårbarheter och felkonfigurationer.
Fördelar med verktyg för säkerhet i programvaruförsörjningskedjan
Implementering av verktyg för säkerhet i programvaruförsörjningskedjan ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Minskad risk för sårbarheter: Automatiserad skanning och övervakning hjälper dig att upptäcka och åtgärda säkerhetsproblem innan de påverkar din programvara eller dina användare.
- Förbättrad efterlevnad: Inbyggd tillämpning av policyer och revisionsloggning gör det enklare att uppfylla lagkrav och klara säkerhetsrevisioner.
- Snabbare incidenthantering: Aviseringar i realtid och riskprioritering gör att ditt team snabbt kan identifiera och åtgärda de mest akuta hoten.
- Större insyn: Generering av SBOM och beroendespårning ger dig en tydlig bild av alla komponenter i din programvaruförsörjningskedja.
- Förenklade arbetsflöden: CI/CD-integreringar och automatiserade åtgärdssteg minskar det manuella arbetet och håller säkerhetskontrollerna synkroniserade med utvecklingen.
- Bättre beslutsfattande: Detaljerad rapportering och riskbedömning hjälper intressenter att förstå säkerhetsläget och fördela resurser där de behövs mest.
- Förbättrat samarbete: Centraliserade instrumentpaneler och aviseringar håller säkerhets-, utvecklings- och efterlevnadsteamen samordnade kring gemensamma risker och åtgärder.
Kostnader och priser för verktyg för säkerhet i programvaruförsörjningskedjan
Att välja verktyg för säkerhet i programvaruförsörjningskedjan kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för verktyg för säkerhet i programvaruförsörjningskedjan:
Jämförelsetabell för abonnemang för verktyg för säkerhet i programvaruförsörjningskedjan
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| AbonnemangstypGratisabonnemang | Genomsnittligt pris$0 | Vanliga funktionerGrundläggande sårbarhetsskanning, begränsad SBOM-generering och support från communityn. |
| AbonnemangstypPersonligt abonnemang | Genomsnittligt pris$10-$30/användare/månad | Vanliga funktionerAvancerad skanning, grundläggande tillämpning av policyer, begränsade integreringar och e-postsupport. |
| AbonnemangstypFöretagsabonnemang | Genomsnittligt pris$40-$80/användare/månad | Vanliga funktionerFullständig CI/CD-integrering, riskprioritering, revisionsloggning, rapportering och standardsupport. |
| AbonnemangstypFöretagsabonnemang för större organisationer | Genomsnittligt pris$100-$200/användare/månad | Vanliga funktionerAnpassad policyhantering, avancerade verktyg för efterlevnad, dedikerad introduktion, premiumsupport och SLA:er. |
Vanliga frågor om verktyg för säkerhet i programvarans leveranskedja
Här är några svar på vanliga frågor om verktyg för säkerhet i programvarans leveranskedja:
Hur hjälper verktyg för säkerhet i programvarans leveranskedja till att förhindra attacker mot leveranskedjan?
De här verktygen söker igenom kod, beroenden och byggprocesser efter sårbarheter och misstänkta ändringar. Genom att övervaka kända hot och upprätthålla säkerhetspolicyer hjälper de dig att upptäcka risker tidigt och minska risken för att komprometterade komponenter hamnar i produktion.
Kan verktyg för säkerhet i programvarans leveranskedja integreras med min befintliga CI/CD-pipeline?
Ja, de flesta verktyg erbjuder integrationer med populära CI/CD-plattformar som Jenkins, GitHub Actions och GitLab CI. Det gör att du kan automatisera säkerhetskontroller som en del av dina arbetsflöden för byggande och distribution, så att sårbarheter upptäcks innan koden släpps.
Vad är en programvaruförteckning (SBOM) och varför är den viktig?
En SBOM är en detaljerad förteckning över alla komponenter och beroenden i din programvara. Den är viktig eftersom den ger dig insyn i vad som finns i din kodbas, hjälper till att spåra sårbarheter och i allt högre grad krävs för att uppfylla lagstadgade krav.
Har de här verktygen stöd för kod med öppen källkod och proprietär kod?
Ja, de flesta lösningar kan söka igenom både kodbaser med öppen källkod och proprietära kodbaser. De har vanligtvis stöd för ett stort antal programmeringsspråk och pakethanterare, så att du kan övervaka alla dina programvarutillgångar med avseende på risker.
Hur ofta bör jag köra genomsökningar med de här verktygen?
Du bör köra genomsökningar kontinuerligt eller vid varje kodincheckning om möjligt. Frekventa genomsökningar säkerställer att nya sårbarheter upptäcks snabbt och hjälper dig att upprätthålla en stark säkerhetsnivå när din kodbas utvecklas.