

De 10 bästa verktygen för konfigurationshantering inom DevOps – granskade 2026

Konfigurationshanteringsverktyg i DevOps – urval


Konfigurationshanteringsverktyg i DevOps hjälper ditt team att automatisera, spåra och kontrollera ändringar i hela IT-infrastrukturen, så att systemen förblir konsekventa och säkra när miljöerna växer. Om du letar efter rätt verktyg balanserar du sannolikt behovet av tillförlitlighet, efterlevnad och snabbhet, samtidigt som du hanterar komplexa och sammankopplade system. Den här listan ger dig en tydlig och uppdaterad jämförelse av de främsta konfigurationshanteringsverktygen för 2026, så att du tryggt kan välja lösningar som passar dina behov av automatisering, policyer och infrastruktur.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa konfigurationshanteringsverktygen i DevOps
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av konfigurationshanteringsverktyg i DevOps, så att du kan hitta det bästa alternativet för din budget och dina affärsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för Git-fokuserad infrastrukturhantering | Kostnadsfri provperiod tillgänglig | Från $20,000/år (faktureras årligen) | Website | |
| 2 | Bäst för upptäckt och kartläggning av IT-tillgångar | Gratis demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för agentlös automatisering i stor skala | Gratis provversion tillgänglig | Priser på begäran | Website | |
| 4 | Bäst för infrastrukturskript med flera språk | 14 dagars kostnadsfri provperiod | Från $40/månad | Website | |
| 5 | Bäst för policybaserad automatisering av arbetsflöden | Gratis provperiod + kostnadsfri demo tillgänglig | Från $59/nod/månad (faktureras årsvis) | Website | |
| 6 | Bäst för hantering av hybridinfrastruktur | Gratis demo tillgänglig | Prisuppgifter på begäran | Website | |
| 7 | Bäst för inbyggd spårning av AWS-resurser | Gratis demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för säkerhetskopiering av nätverksenheters konfigurationer | Gratis demo tillgänglig | Från $7/nod/månad | Website | |
| 9 | Bäst för tjänsteupptäckt och lagring av nyckel-värden | Gratis demo tillgänglig | Från $3.40/användare/månad | Website | |
| 10 | Bäst för infrastruktur som kod med öppen källkod | Gratisabonnemang finns | Gratisabonnemang finns | Website |
Recensioner av konfigurationshanteringsverktyg i DevOps
Nedan följer mina detaljerade sammanfattningar av konfigurationshanteringsverktyg i DevOps som kom med på min lista. Mina recensioner ger en detaljerad överblick över funktionerna, de bästa användningsområdena och integrationerna för varje verktyg, så att du kan hitta det bästa alternativet för ditt team.

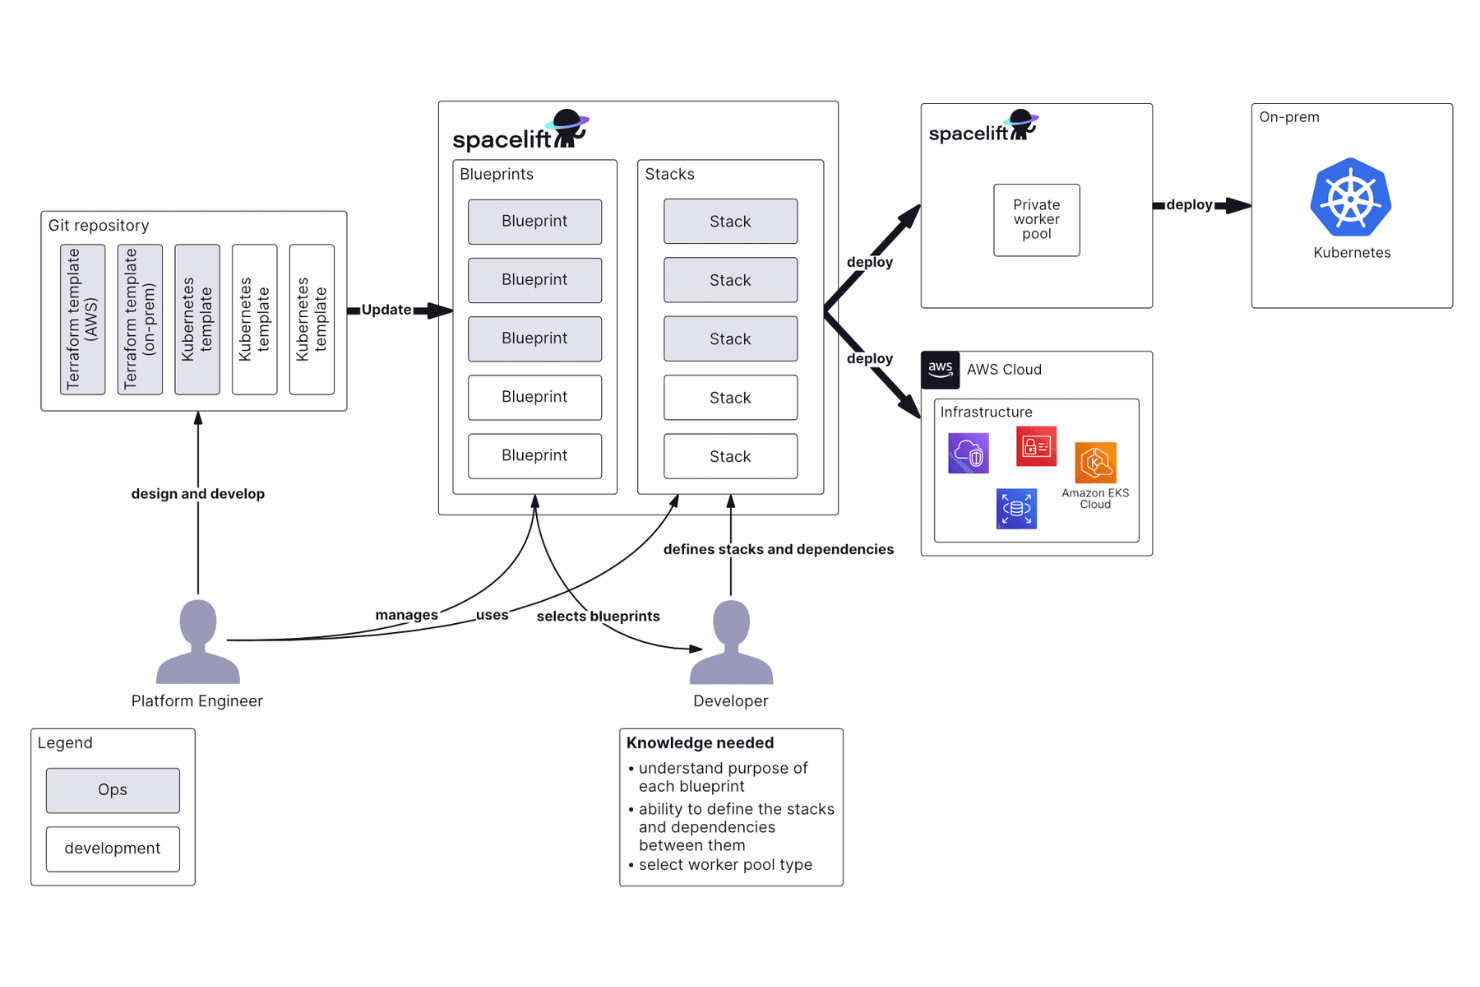
Spacelift är en plattform för infrastrukturorkestrering som hanterar IaC-pipelines för Terraform, OpenTofu, Pulumi, Ansible, Kubernetes och andra verktyg, med Git-drivna arbetsflöden, policy-som-kod-kontroller och inbyggd identifiering av konfigurationsdrift.
Vem passar Spacelift bäst för?
Spacelift passar plattformsteknik- och DevOps-team i medelstora till stora organisationer som hanterar komplex infrastruktur med flera verktyg i stor skala.
Varför jag valde Spacelift
Spacelift tar plats på min kortlista tack vare hur nära det knyter infrastrukturhanteringen till Git. Varje stack är länkad till en specifik gren i ett kodarkiv, och incheckningar till den spårade grenen utlöser automatiskt distributionskörningar, medan pushar till andra grenar utlöser föreslagna körningar för förhandsgranskning. Jag uppskattar särskilt lagret för push-policyer, som låter dig skriva OPA-baserade regler för att exakt styra vilka filändringar i ett kodarkiv som faktiskt utlöser en stackkörning. För team som arbetar med monorepon ger inställningarna för projektrot och globmönster för projekt detaljerad kontroll över vilka sökvägar som kopplas till vilka stackar, allt utan att du behöver lämna ditt Git-arbetsflöde.
Viktiga funktioner i Spacelift
- Identifiering av konfigurationsdrift: Spacelift kör schemalagda kontroller för att identifiera när den aktiva infrastrukturen inte längre stämmer överens med tillståndet som definieras i dina konfigurationsfiler och kan automatiskt åtgärda upptäckt drift.
- Kontexter: Skapa återanvändbara konfigurationsblock med miljövariabler, monterade filer och krokar som du kan koppla till flera stackar samtidigt.
- Stackberoenden: Definiera explicita beroenderelationer mellan stackar så att en ändring i ett infrastrukturlager utlöser beroende stackar i rätt ordning.
- Stöd för Ansible-stackar: Kör Ansible-spelböcker tillsammans med IaC-verktyg i samma pipeline, med en särskild vy för konfigurationshantering som övervakar uppgiftskörningen i flera stackar.
Spacelift-integrationer
Spacelift erbjuder inbyggda integrationer med IaC-verktyg som Terraform, OpenTofu, Pulumi, CloudFormation, Ansible och Kubernetes, samt inbyggda integrationer med molnleverantörerna AWS, Azure och GCP. Plattformen integreras även med GitHub, GitLab, Bitbucket, Azure DevOps, Slack, Microsoft Teams, Datadog, ServiceNow och Infracost. Ett GraphQL-API finns tillgängligt för anpassade integrationer, men stödet för Zapier är fortfarande oklart.
Pros and Cons
Pros:
- OPA-baserad policymotor styr infrastrukturändringar
- Identifiering av konfigurationsdrift upptäcker avvikelser tidigt
- Förhandsgranskningar av pull-begäranden visar planer före sammanfogning
Cons:
- Det kan vara svårt att lägga till nya konfigurationsobjekt
- Felmeddelanden från OPA-policyer är otydliga
Device42
Bäst för upptäckt och kartläggning av IT-tillgångar
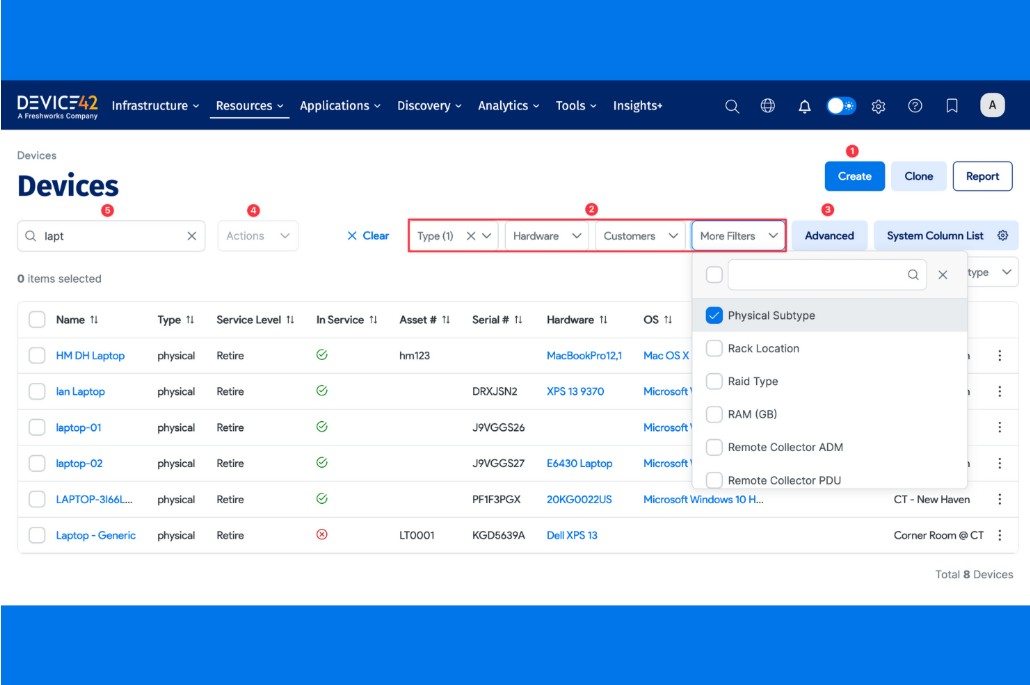
Device42 utmärker sig för team som behöver djup insyn i sina IT-tillgångar och sin infrastruktur. Det är utformat för IT-drift, infrastrukturansvariga och DevOps-proffs som vill ha automatiserad identifiering och detaljerad kartläggning av maskinvara, programvara och nätverksberoenden. Med Device42 kan du hantera utmaningar kring ett spretande tillgångsbestånd, odokumenterade ändringar och komplex spårning av beroenden i hybrida miljöer.
Varför jag valde Device42
När det gäller upptäckt och kartläggning av IT-tillgångar erbjuder Device42 en nivå av automatisering och detaljrikedom som är svår att matcha. Jag valde Device42 eftersom det automatiskt skannar din miljö för att identifiera maskinvara, programvara och nätverkskomponenter och sedan kartlägger deras relationer i realtid. Dess beroendekartläggning hjälper DevOps-team att visualisera hur tillgångar samverkar, vilket är avgörande för konsekvensanalys och ändringshantering. Plattformens förmåga att spåra tillgångar i hybrida miljöer och miljöer med flera moln gör den särskilt värdefull för organisationer med komplex och distribuerad infrastruktur.
Viktiga funktioner i Device42
Några andra funktioner som gör Device42 värdefullt för DevOps-team är:
- IP-adresshantering: Hantera och spåra IP-adresser, subnät och tilldelningar i hela nätverket.
- Hantering av programvarulicenser: Övervaka programvaruanvändning och licensöverensstämmelse för alla identifierade tillgångar.
- Lagring av lösenord och hemligheter: Lagra och hantera autentiseringsuppgifter säkert inom plattformen.
- Granskningslogg och ändringsspårning: Upprätthåll en detaljerad logg över ändringar och användaråtgärder för efterlevnad och felsökning.
Integrationer
Integrationer omfattar SaltStack, Chef, Cherwell, Confluence och CyberArk.
Pros and Cons
Pros:
- Agentlös identifiering genom hela teknikstacken
- Automatiserad kartläggning av applikationsberoenden
- Samlad vy över molnbaserade och lokala tillgångar
Cons:
- Hög kostnad för små och medelstora team
- Resurskrävande initial konfiguration

Ansible
Bäst för agentlös automatisering i stor skala
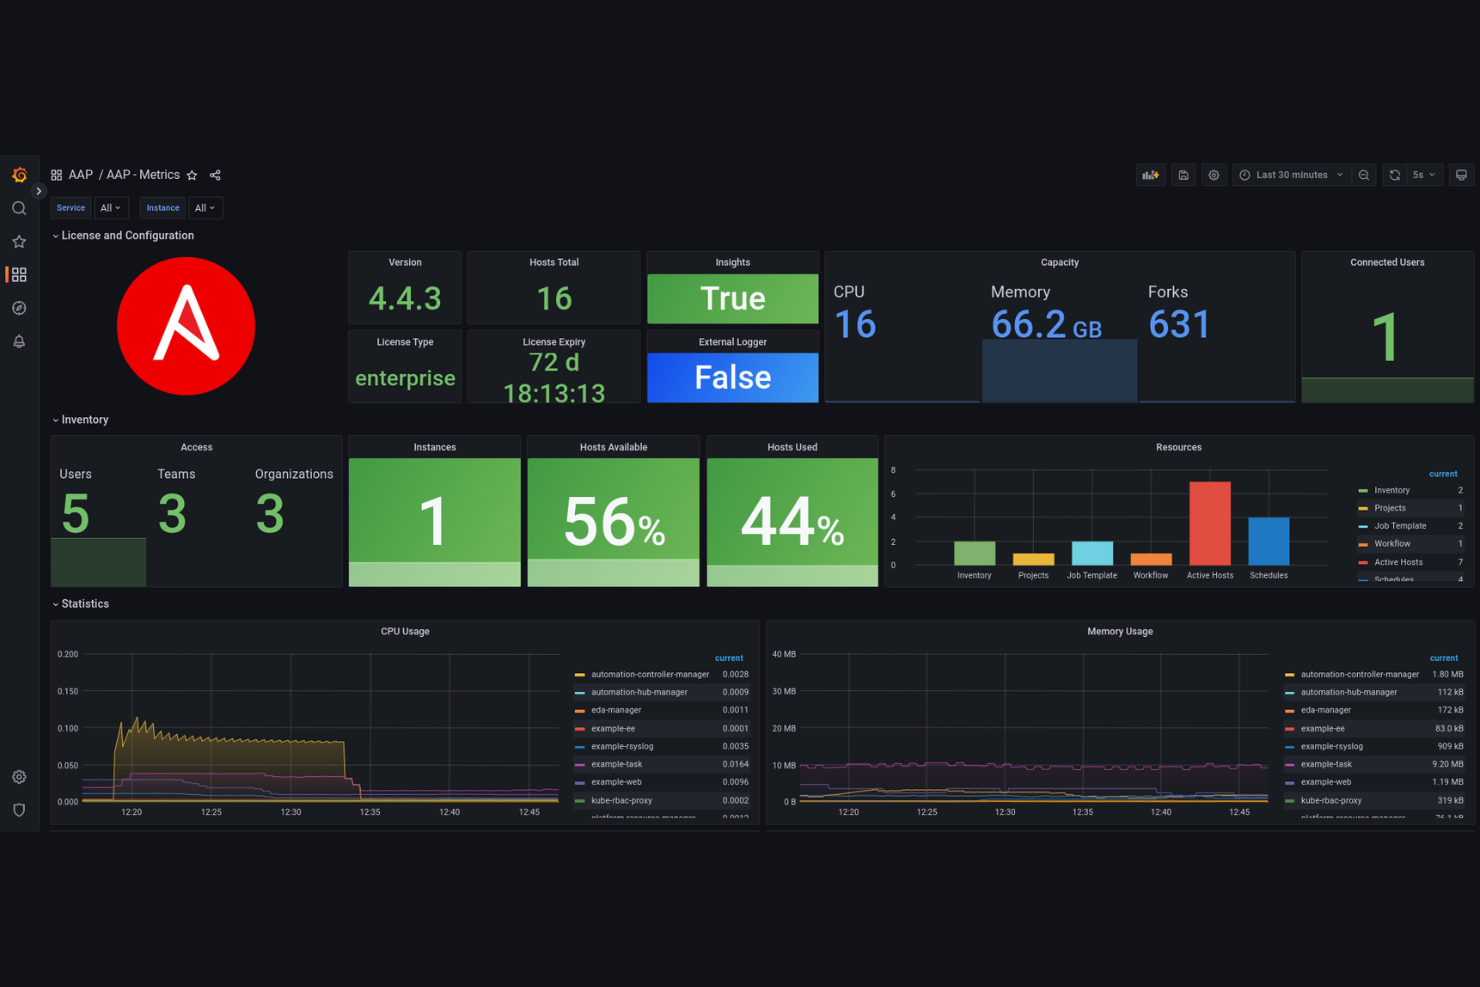
Ansible erbjuder agentlös automatisering för team som hanterar storskalig och komplex infrastruktur. Det passar särskilt bra för IT-specialister som vill automatisera konfiguration, distribution och orkestrering utan att installera agenter på varje nod. Om du behöver ett verktyg som förenklar hanteringen av flera miljöer och minskar manuella insatser och mänskliga fel utmärker sig Ansible genom sitt enkla YAML-baserade tillvägagångssätt.
Varför jag valde Ansible
Jag valde Ansible eftersom dess agentlösa arkitektur är särskilt värdefull för team som hanterar varierande och distribuerade miljöer. Med Ansible kan du automatisera konfigurations- och distributionsuppgifter via SSH eller WinRM, så det finns inget behov av att installera eller underhålla agenter på varje system. Jag uppskattar hur dess spelboksmodell använder enkla YAML-filer, vilket gör det lätt att definiera och versionshantera infrastruktur som kod. Detta tillvägagångssätt hjälper IT-team att snabbt skala upp automatiseringen samtidigt som den operativa arbetsbördan och säkerhetsriskerna kopplade till agenthantering minimeras.
Viktiga funktioner i Ansible
Några andra funktioner i Ansible som är särskilt användbara för konfigurationshantering inom DevOps är:
- Rollbaserad åtkomstkontroll: Hantera behörigheter och åtkomst till spelböcker, inventarier och autentiseringsuppgifter för olika användare och team.
- Stöd för dynamiskt inventarium: Hämta automatiskt inventariedata från molnleverantörer och externa källor för att hålla dina miljölistor uppdaterade.
- Integration med Ansible Galaxy: Få tillgång till och dela förbyggda roller och samlingar från Ansible Galaxy-communityts databas.
- Automatiserad åtgärdshantering: Upptäck konfigurationsavvikelser och utlös automatiska korrigerande åtgärder för att upprätthålla systemens enhetlighet.
Integrationer
Integrationer omfattar VMware, Cisco och Juniper Networks.
Pros and Cons
Pros:
- Idempotent: säkerställer ett konsekvent tillstånd
- Omfattande bibliotek med moduler som byggts av communityn
- Lätt att lära sig för Python-utvecklare
Cons:
- Begränsat inbyggt stöd för Microsoft Windows
- SSH-belastning kan orsaka fördröjningar vid körning
Pulumi
Bäst för infrastrukturskript med flera språk
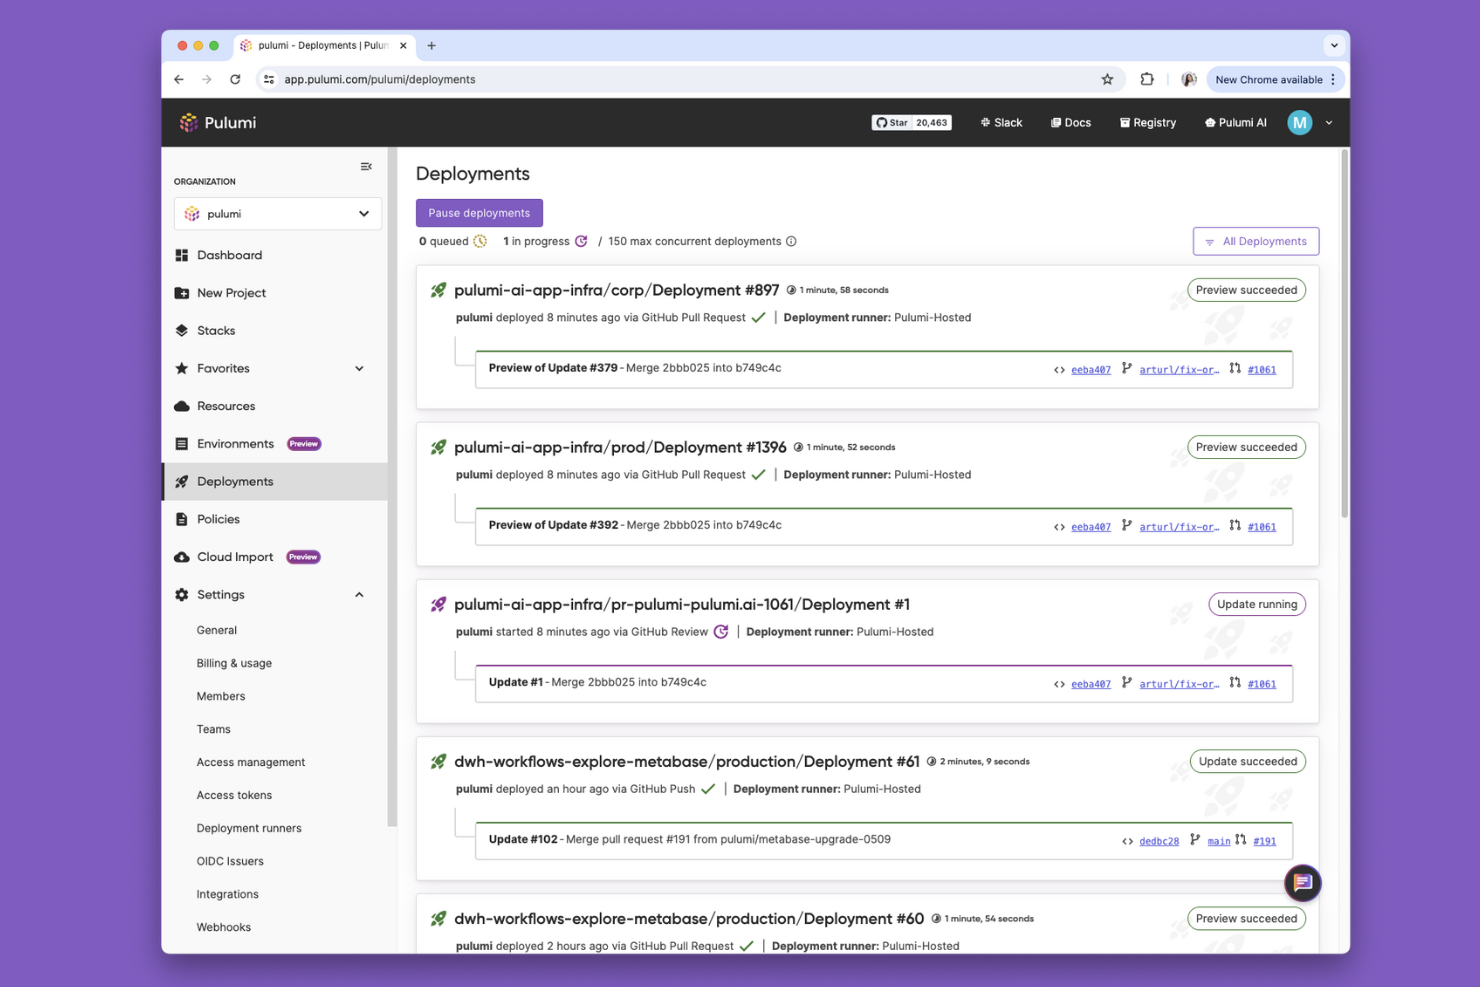
Pulumi ger DevOps-team flexibiliteten att definiera infrastruktur med hjälp av välbekanta programmeringsspråk som Python, TypeScript, Go och C#. Den här metoden är särskilt användbar för organisationer med starka programvaruutvecklingsmetoder som vill förena applikations- och infrastrukturkod. Pulumi hjälper team att hantera komplexa molnresurser samtidigt som de kan utnyttja befintliga språkverktyg, testramverk och mönster för kodåteranvändning.
Därför valde jag Pulumi
Det som skiljer Pulumi från mängden är stödet för flera programmeringsspråk när infrastruktur definieras. Den här flerspråksfunktionen innebär att du kan använda Python, TypeScript, Go eller C# för att skriva infrastrukturkod, vilket är särskilt värdefullt för team som vill anpassa infrastrukturhanteringen till sina befintliga utvecklingsarbetsflöden. Jag uppskattar att Pulumi låter dig utnyttja välbekanta språkfunktioner som loopar, villkor och pakethantering, vilket gör komplex infrastrukturlogik enklare att underhålla. Den här metoden hjälper DevOps-team att överbrygga gapet mellan applikations- och infrastrukturkod och stöder mer avancerad automatisering och samverkan.
Viktiga funktioner i Pulumi
Några andra funktioner som gör Pulumi till ett starkt val för DevOps-team är:
- Tillståndslagring: Lagra och hantera infrastrukturens tillstånd i Pulumi Cloud, AWS S3, Azure Blob Storage eller andra backendlösningar som stöds.
- Policy som kod: Definiera och tillämpa efterlevnadspolicyer med hjälp av kod för att styra infrastrukturdistributioner.
- Hantering av hemligheter: Hantera känsliga uppgifter som API-nycklar och lösenord på ett säkert sätt i infrastrukturkoden.
- Resursberoendegraf: Spåra och visualisera resursberoenden automatiskt för att säkerställa korrekt ordningsföljd vid provisionering.
Pros and Cons
Pros:
- Återanvänd befintlig kod och bibliotekslogik
- Inbyggda enhets- och kontinuerliga integrationstester
- Inbyggd kryptering av hemligheter som standard
Cons:
- Tillståndshantering kräver vanligtvis SaaS
- Imperativ kod kan bli överdrivet komplex
Chef
Bäst för policybaserad automatisering av arbetsflöden
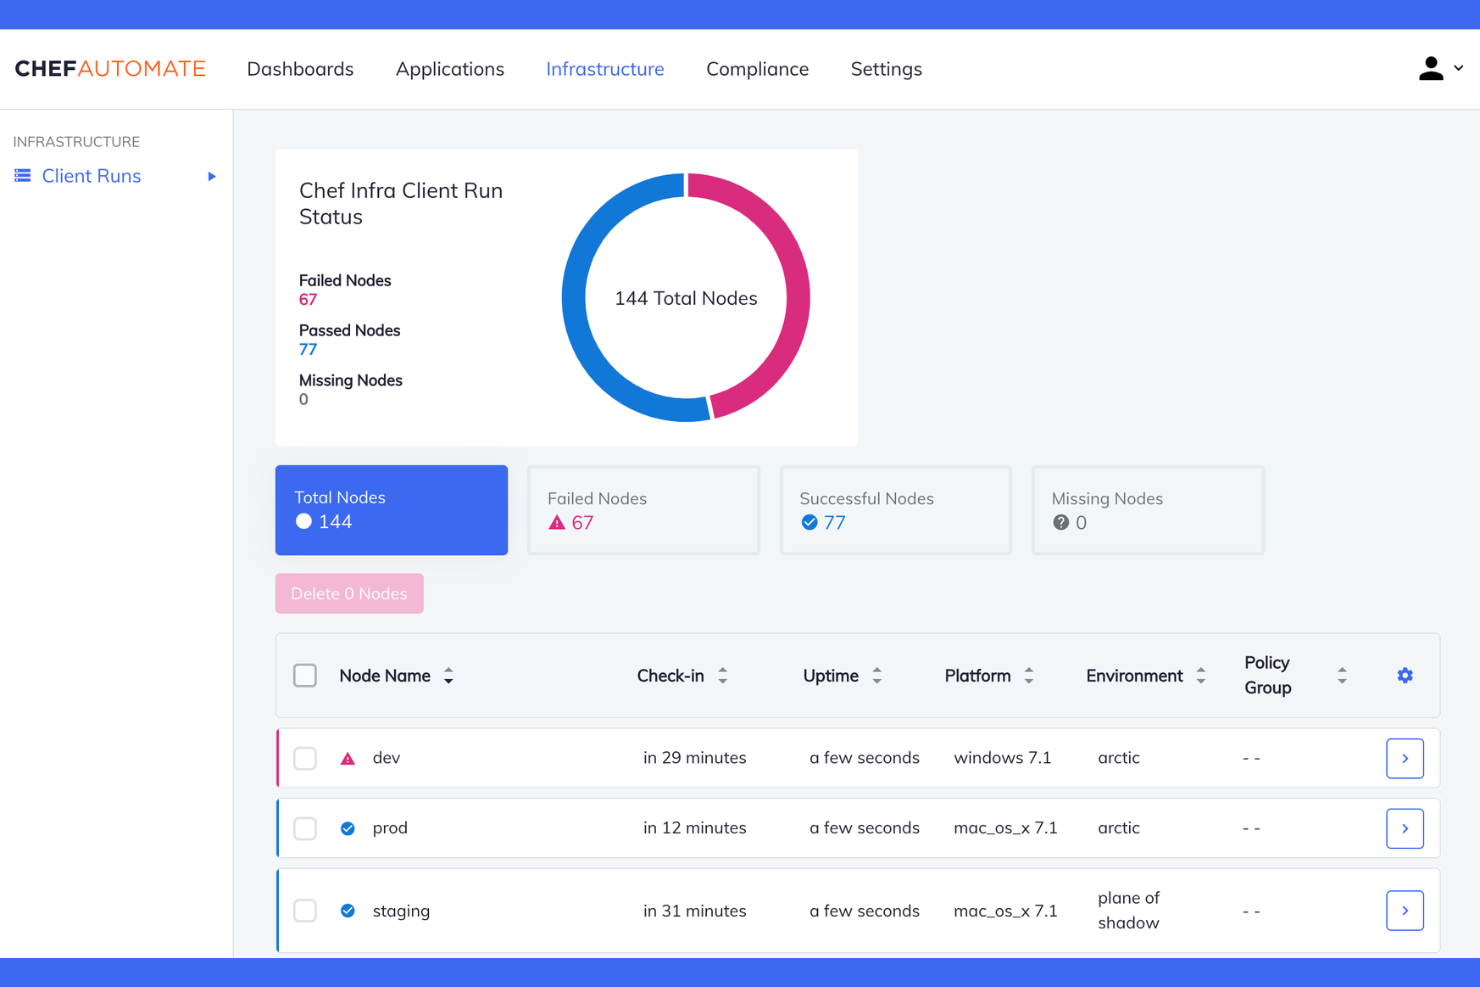
Chef utmärker sig för team som vill automatisera arbetsflöden för infrastruktur- och applikationsdistribution med hjälp av policybaserad kod. Det passar särskilt bra för organisationer med strikta efterlevnadskrav eller för dem som hanterar komplexa miljöer med flera moln och stora arbetsbelastningar. Om du behöver definiera, testa och upprätthålla infrastrukturer som kod erbjuder Chef ett flexibelt ramverk som hjälper dig att hålla allt konsekvent och granskningsbart.
Varför jag valde Chef
För team som behöver automatisera arbetsflöden med strikt policytillämpning erbjuder Chef ett policybaserat tillvägagångssätt som utmärker sig inom konfigurationshantering. Med Chef kan du definiera infrastruktur-, säkerhets- och efterlevnadspolicyer som kod, så att du kan versionshantera, testa och granska ändringar precis som applikationskod. Jag uppskattar att Chefs InSpec-ramverk gör det möjligt att kontinuerligt validera efterlevnaden i dina miljöer. Möjligheten att automatisera åtgärder baserat på policyöverträdelser bidrar också till att minska manuella insatser och hålla systemen i linje med organisationens standarder.
Viktiga funktioner i Chef
Några andra funktioner som gör Chef till ett starkt val för konfigurationshantering inom DevOps är:
- Chef Supermarket: Få tillgång till ett communitydrivet arkiv med återanvändbara kokböcker för vanliga automatiseringsuppgifter.
- Test Kitchen: Kör automatiserade tester av infrastrukturskod i isolerade miljöer före distribution.
- Rollbaserad åtkomstkontroll (RBAC): Hantera användarbehörigheter och åtkomst till resurser inom Chef.
- Automatiserad beroendehantering: Hantera beroenden och versionshantering för kokböcker för att säkerställa tillförlitliga distributioner.
Integrationer
Integrationer omfattar Splunk, Terraform, Jenkins och Docker.
Pros and Cons
Pros:
- Robust "Test Kitchen" för tester före distribution
- Stark "Policyfile" för oföränderliga konfigurationer
- Hanterar infrastruktur i mycket stor skala
Cons:
- Långsammare körning jämfört med agentlösa verktyg
- Klient-server-konfigurationen är resurskrävande
Puppet
Bäst för hantering av hybridinfrastruktur
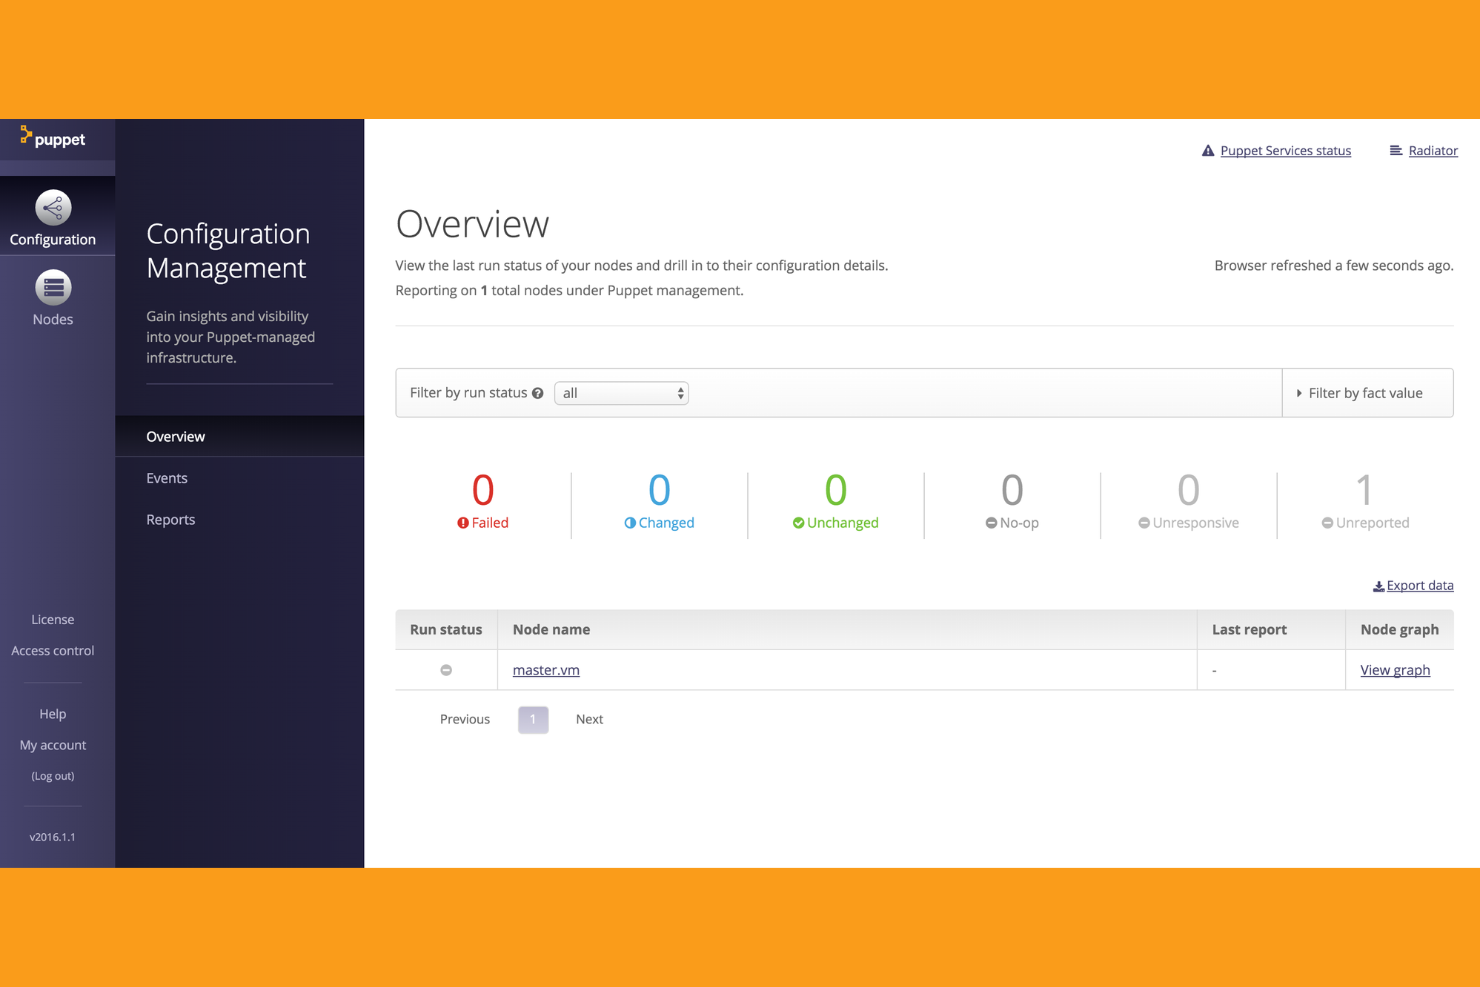
Puppet är utformat för organisationer som behöver hantera både lokal och molnbaserad infrastruktur från en enda plattform. Det tilltalar IT-team som hanterar komplexa, hybrida miljöer och vill upprätthålla konsekventa konfigurationer samt automatisera efterlevnad. Om du letar efter ett verktyg som stöder policy-som-kod och detaljerad rapportering i blandade miljöer erbjuder Puppet omfattande funktioner.
Varför jag valde Puppet
Att hantera hybridinfrastruktur är en utmaning för många IT-team, och Puppet hanterar detta med ett enhetligt tillvägagångssätt för systemkonfigurationshantering. Puppets modellstyrda automatisering låter dig definiera önskade tillstånd för både molnbaserade och lokala resurser, så att du kan upprätthålla konsekvens i hela din miljö. Jag uppskattar hur Puppets ramverk för policy-som-kod effektiviserar efterlevnads- och revisionskrav, vilket är särskilt viktigt i reglerade branscher. Dess rapporterings- och visualiseringsverktyg hjälper också team att följa ändringar och upptäcka konfigurationsavvikelser i realtid.
Viktiga funktioner i Puppet
Utöver sina styrkor inom hantering av hybridinfrastruktur erbjuder Puppet flera andra funktioner som stöder konfigurationshantering i DevOps:
- Puppet Forge: Få tillgång till ett stort arkiv med färdigbyggda moduler för vanliga infrastrukturuppgifter och integrationer.
- Nodklassificering: Gruppera och hantera noder baserat på miljö, funktion eller anpassade kriterier för riktad konfiguration.
- Händelseinspektör: Visualisera och analysera konfigurationshändelser och ändringar i hela din infrastruktur.
- Automatisering av uppgifter: Kör ad hoc-uppgifter och skript på begäran utan att skriva fullständiga manifest.
Integrationer
Inbyggda integrationer omfattar New Relic, Kubernetes, VMware, HashiCorp, CyberArk och Ansible.
Pros and Cons
Pros:
- Modellstyrt för ett tydligt önskat tillstånd
- Utmärkt för hantering i stor företagsmiljö
- Inbyggd upptäckt och korrigering av avvikelser
Cons:
- Kräver installation av en agent på varje nod
- Certifikathantering kan vara tidskrävande

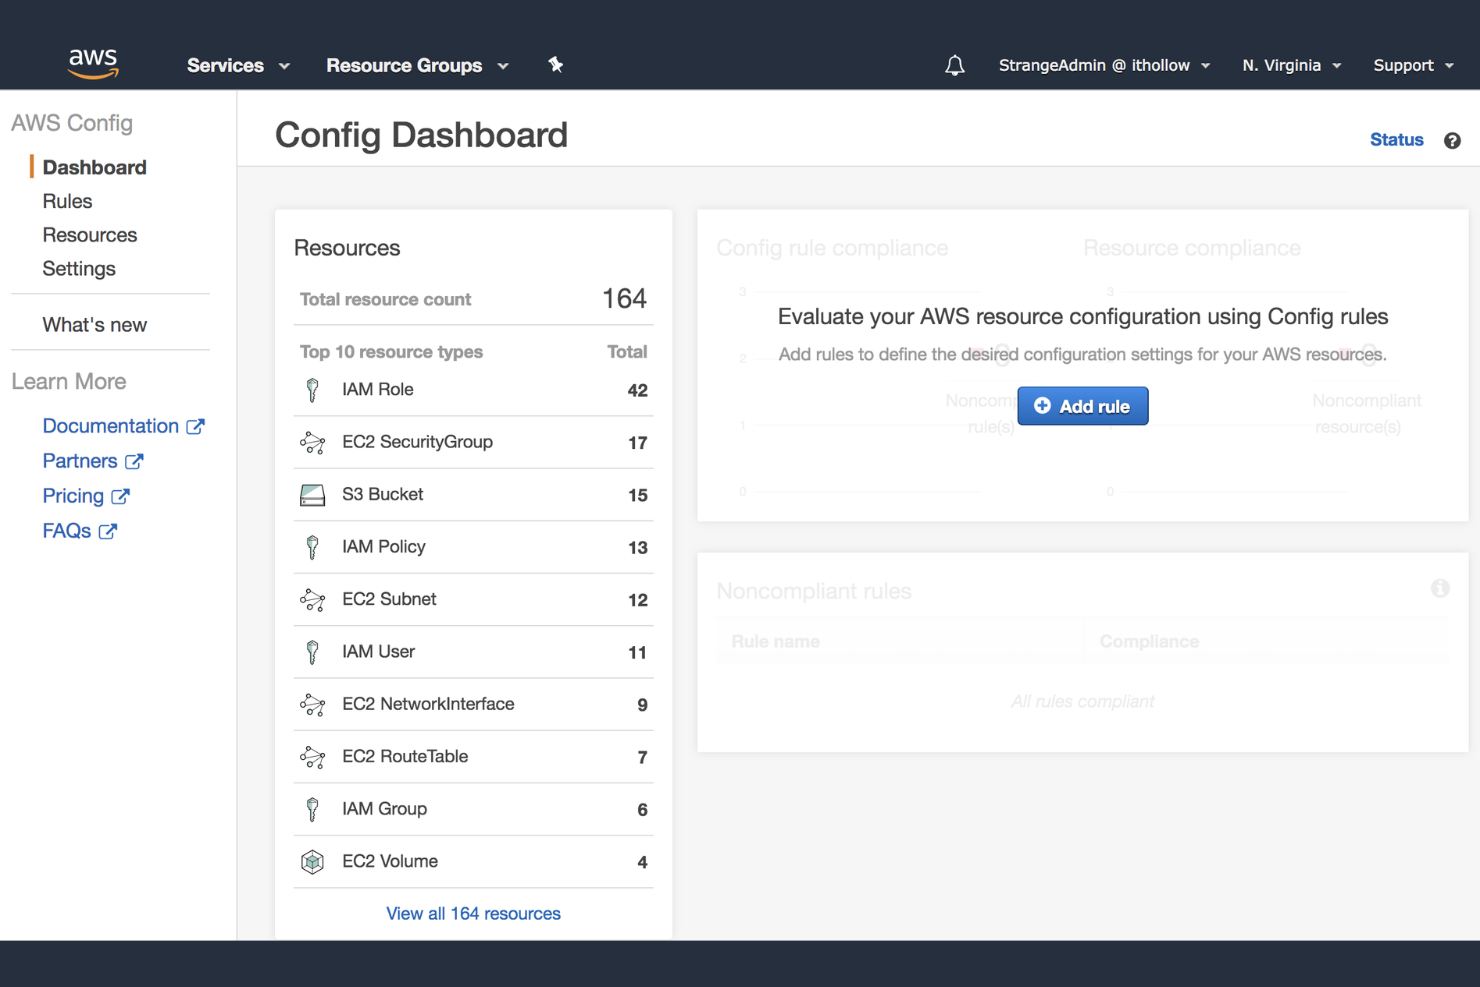
Om ditt team hanterar infrastruktur på AWS erbjuder AWS Config ett inbyggt sätt att spåra och granska resurskonfigurationer i hela din molnmiljö. Det här verktyget är särskilt användbart för organisationer som behöver upprätthålla efterlevnad, övervaka ändringar och felsöka konfigurationsproblem inom AWS. AWS Config tilltalar DevOps-proffs som vill ha djupgående insyn och automatiserad styrning av sina AWS-resurser.
Varför jag valde AWS Config
För team som förlitar sig på AWS-infrastruktur är ett inbyggt verktyg för resursspårning en stor fördel. AWS Config registrerar och utvärderar kontinuerligt konfigurationen av AWS-resurser, vilket gör det enkelt att upptäcka ändringar och upprätthålla efterlevnad. Jag valde AWS Config eftersom det erbjuder detaljerad konfigurationshistorik och funktioner för ögonblicksbilder, vilket är avgörande för felsökning och granskning i DevOps-miljöer. Möjligheten att automatiskt bedöma resurskonfigurationer mot anpassade regler hjälper organisationer att upprätthålla styrning utan extra arbetsinsats.
Viktiga funktioner i AWS Config
Några andra funktioner som gör AWS Config användbart för DevOps-team är:
- Spårning av resursrelationer: Visualisera och analysera relationer mellan AWS-resurser i din miljö.
- Aggregering för flera konton och regioner: Aggregera konfigurations- och efterlevnadsdata från flera AWS-konton och regioner.
- Integration med AWS CloudTrail: Koppla konfigurationsändringar till API-aktivitet för djupare granskning.
- Automatiserad åtgärd med AWS Systems Manager: Utlös automatiserade åtgärder när resurser som inte uppfyller kraven upptäcks.
Integrationer
Integrationer omfattar AWS CloudTrail, AWS Systems Manager, AWS Lambda, AWS Security Hub, AWS Organizations och AWS Service Catalog.
Pros and Cons
Pros:
- Registrerar historik över resursändringar för granskningar
- Hanterade regler för bästa säkerhetspraxis
- Åtgärdar automatiskt avvikelser med Lambda-utlösare
Cons:
- Användargränssnittet kan vara förvirrande för nya utvecklare
- Spårning i realtid kan ibland släpa efter

Bäst för säkerhetskopiering av nätverksenheters konfigurationer
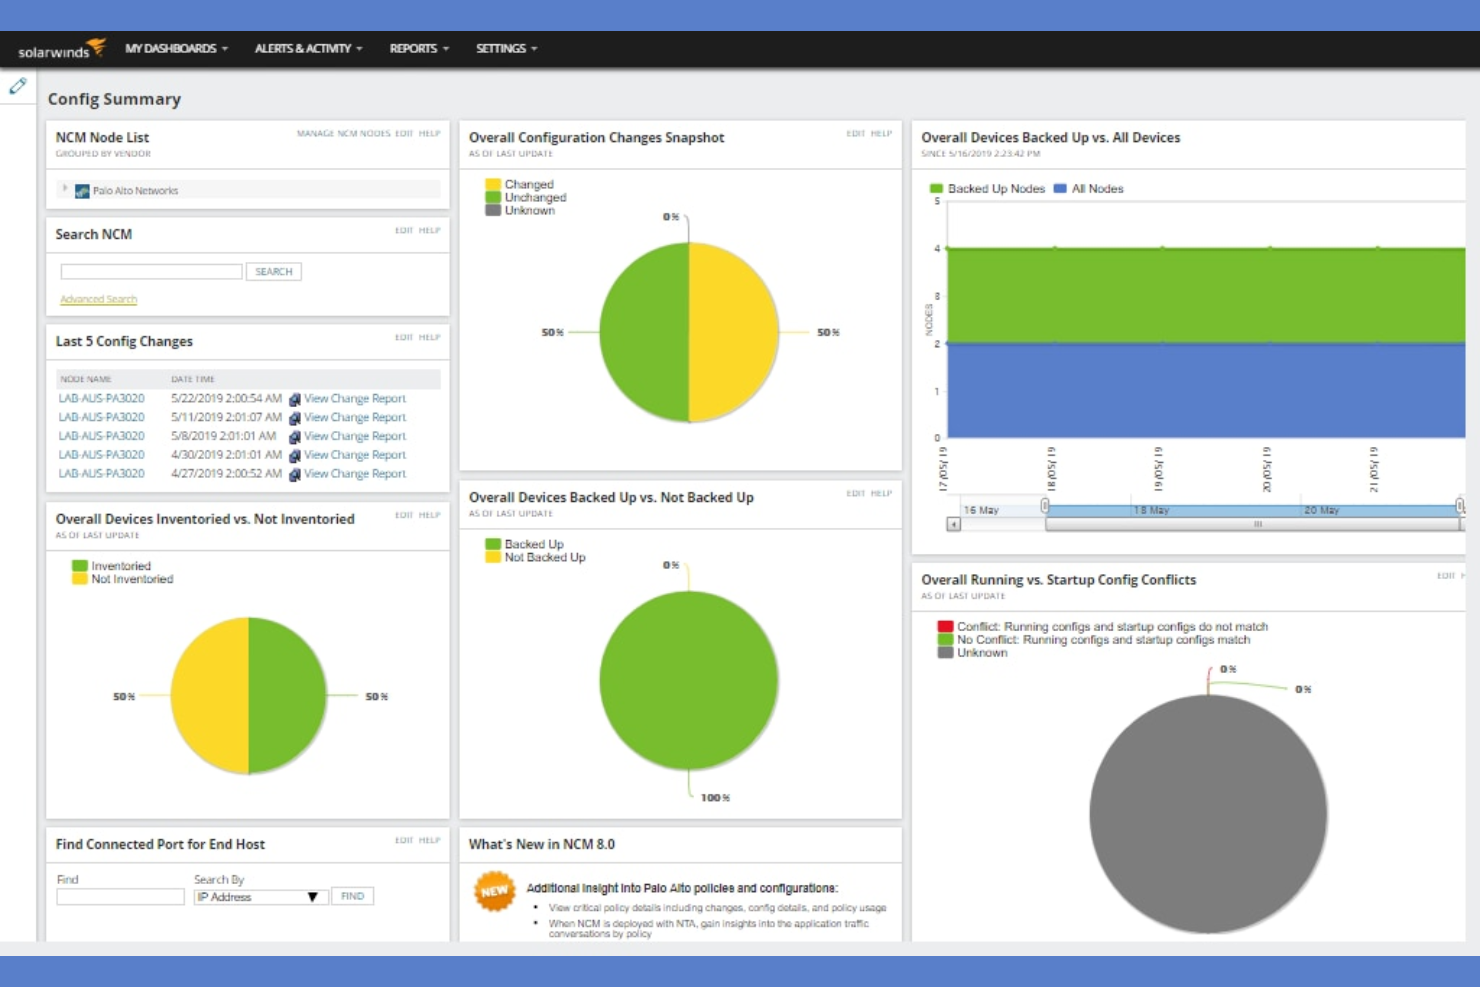
SolarWinds Network Configuration Manager är särskilt utformat för IT-team som hanterar stora bestånd av nätverksenheter. Det är särskilt användbart för nätverkstekniker och DevOps-specialister som behöver automatiserade, tillförlitliga säkerhetskopior och versionshantering för enhetskonfigurationer. Verktyget hanterar risker med felkonfigurationer, brister i efterlevnad och manuella säkerhetskopieringsprocesser i komplexa nätverksmiljöer.
Varför jag valde SolarWinds Network Configuration Manager
För team som behöver tillförlitliga säkerhetskopior av nätverksenheters konfigurationer erbjuder SolarWinds Network Configuration Manager specialiserad automatisering och kontroll. Jag valde det här verktyget eftersom det schemalägger och genomför regelbundna säkerhetskopior av routrar, switchar och brandväggar, vilket minskar risken för dataförlust till följd av felkonfigurationer eller enhetsfel. Versionshanteringen av konfigurationer gör att du kan spåra ändringar och snabbt återställa tidigare tillstånd vid behov. Plattformen omfattar även granskning av efterlevnad, vilket hjälper DevOps-team att upprätthålla standarder och upptäcka obehöriga ändringar i realtid.
Viktiga funktioner i SolarWinds Network Configuration Manager
Några andra funktioner som gör SolarWinds Network Configuration Manager användbart för DevOps-team är:
- Inventering av nätverksenheter: Upptäcker och katalogiserar automatiskt alla nätverksenheter i din miljö.
- Rollbaserad åtkomstkontroll: Tilldelar detaljerade behörigheter till användare baserat på deras ansvarsområden.
- Detektering av sårbarheter i fast programvara: Identifierar inaktuell fast programvara och kända sårbarheter på nätverksenheter.
- Anpassningsbara aviseringar och meddelanden: Skickar aviseringar i realtid om konfigurationsändringar, policyöverträdelser eller enhetsproblem.
Integrationer
Integrationerna omfattar SolarWinds Engineer's Toolset, SolarWinds Log Analyzer och Cisco Smart Net Total Care.
Pros and Cons
Pros:
- Automatisk kartläggning av programberoenden
- Samlad vy över moln- och lokala tillgångar
- Starka kärnfunktioner för IPAM och DCIM
Cons:
- Hög kostnad för små till medelstora team
- Resurskrävande inledande konfiguration

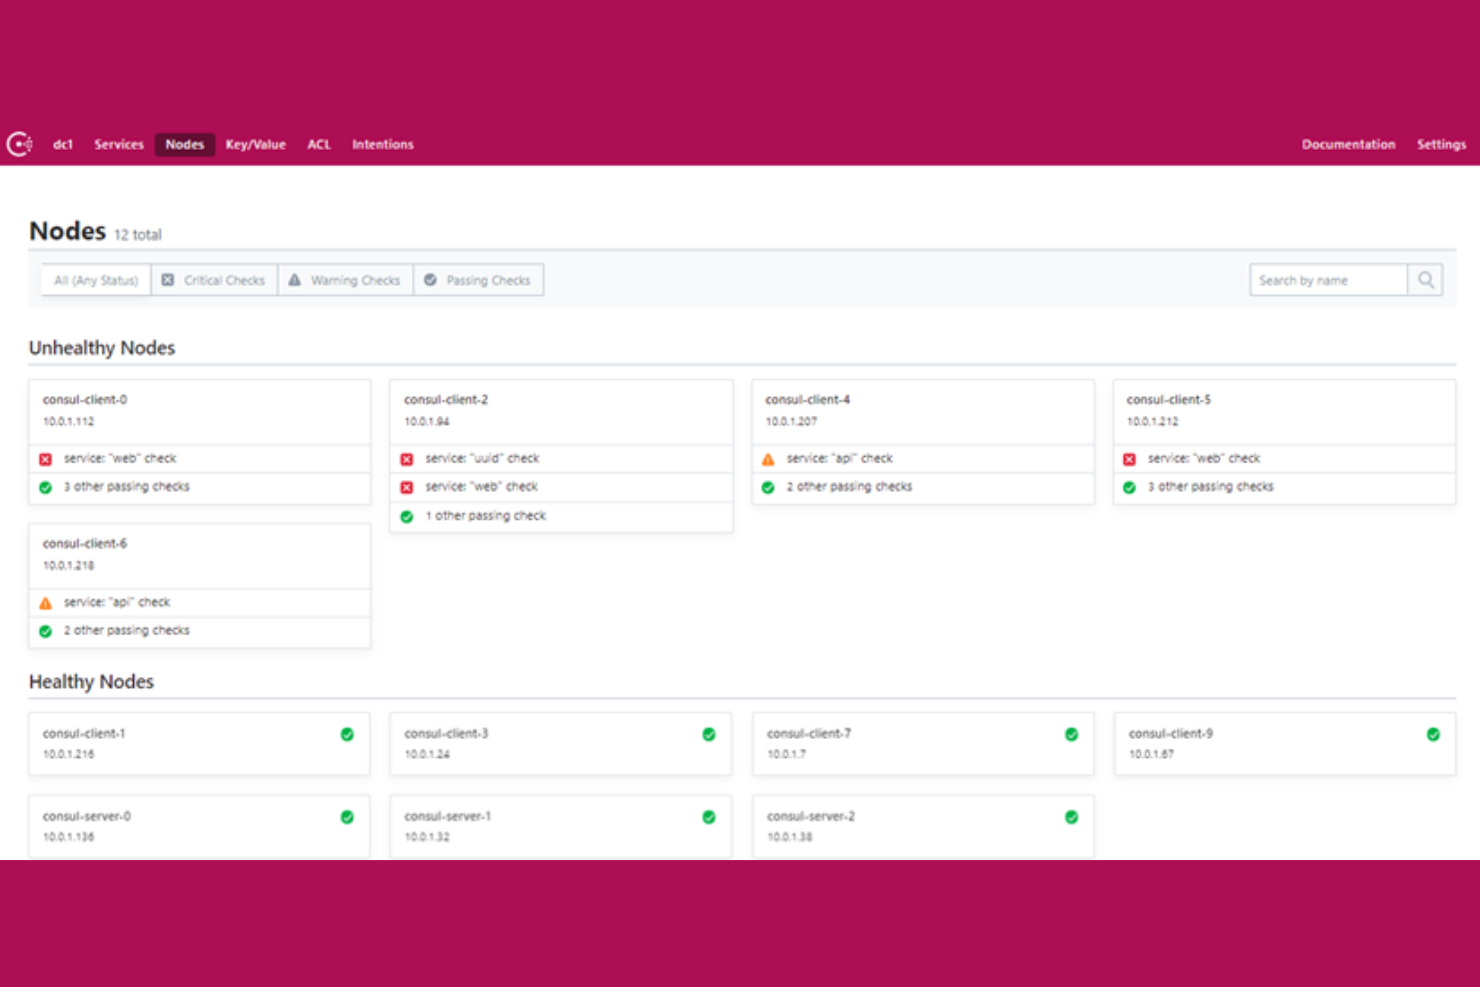
Consul utmärker sig för team som behöver dynamisk tjänsteupptäckt och distribuerad lagring av nyckel-värden i modern infrastruktur. Det passar bra för devops-ingenjörer och plattformsteam som hanterar mikrotjänster, miljöer med flera moln eller hybrida miljöer. Verktyget hanterar utmaningar kring tjänsteregistrering, hälsokontroller och säker kommunikation mellan tjänster i stor skala.
Varför jag valde Consul
Det som tilltalade mig med Consul är dess starka fokus på tjänsteupptäckt och distribuerad lagring av nyckel-värden, vilket är avgörande för dynamisk infrastruktur. Consul registrerar automatiskt tjänster och spårar deras hälsa, vilket gör det enklare för devops-team att hantera mikrotjänster och skala miljöer utan manuella åtgärder. Dess inbyggda nyckel-värdeslager låter dig centralt hantera konfigurationsdata och funktionsflaggor i distribuerade system. Jag uppskattar också hur Consuls funktioner för servicenät möjliggör säker, krypterad kommunikation mellan tjänster, vilket är ett allt vanligare krav i moderna arkitekturer.
Consuls viktigaste funktioner
Några andra funktioner som gör Consul värdefullt för devops-team är:
- Stöd för flera datacenter: Möjliggör tjänsteupptäckt och konfigurationshantering i geografiskt distribuerade miljöer.
- Åtkomstkontrollistor (ACL): Tillhandahåller detaljerade säkerhetspolicyer för att kontrollera åtkomst till tjänster och data.
- DNS- och HTTP-API:er: Möjliggör integrering med befintlig infrastruktur och automatiseringsverktyg via standardiserade gränssnitt.
- Automatisk redundans för tjänster: Upptäcker tjänstefel och dirigerar om trafik till fungerande instanser utan manuella åtgärder.
Integrationer
Integrationer omfattar Kubernetes, Nomad, Terraform och Vault.
Pros and Cons
Pros:
- Realtidsuppdateringar av dynamisk konfiguration
- Inbyggd tjänsteupptäckt & hälsa
- Inbyggt stöd för flera datacenter
Cons:
- Hög administrativ arbetsbörda för kluster
- Prestandafördröjning i mycket stor skala

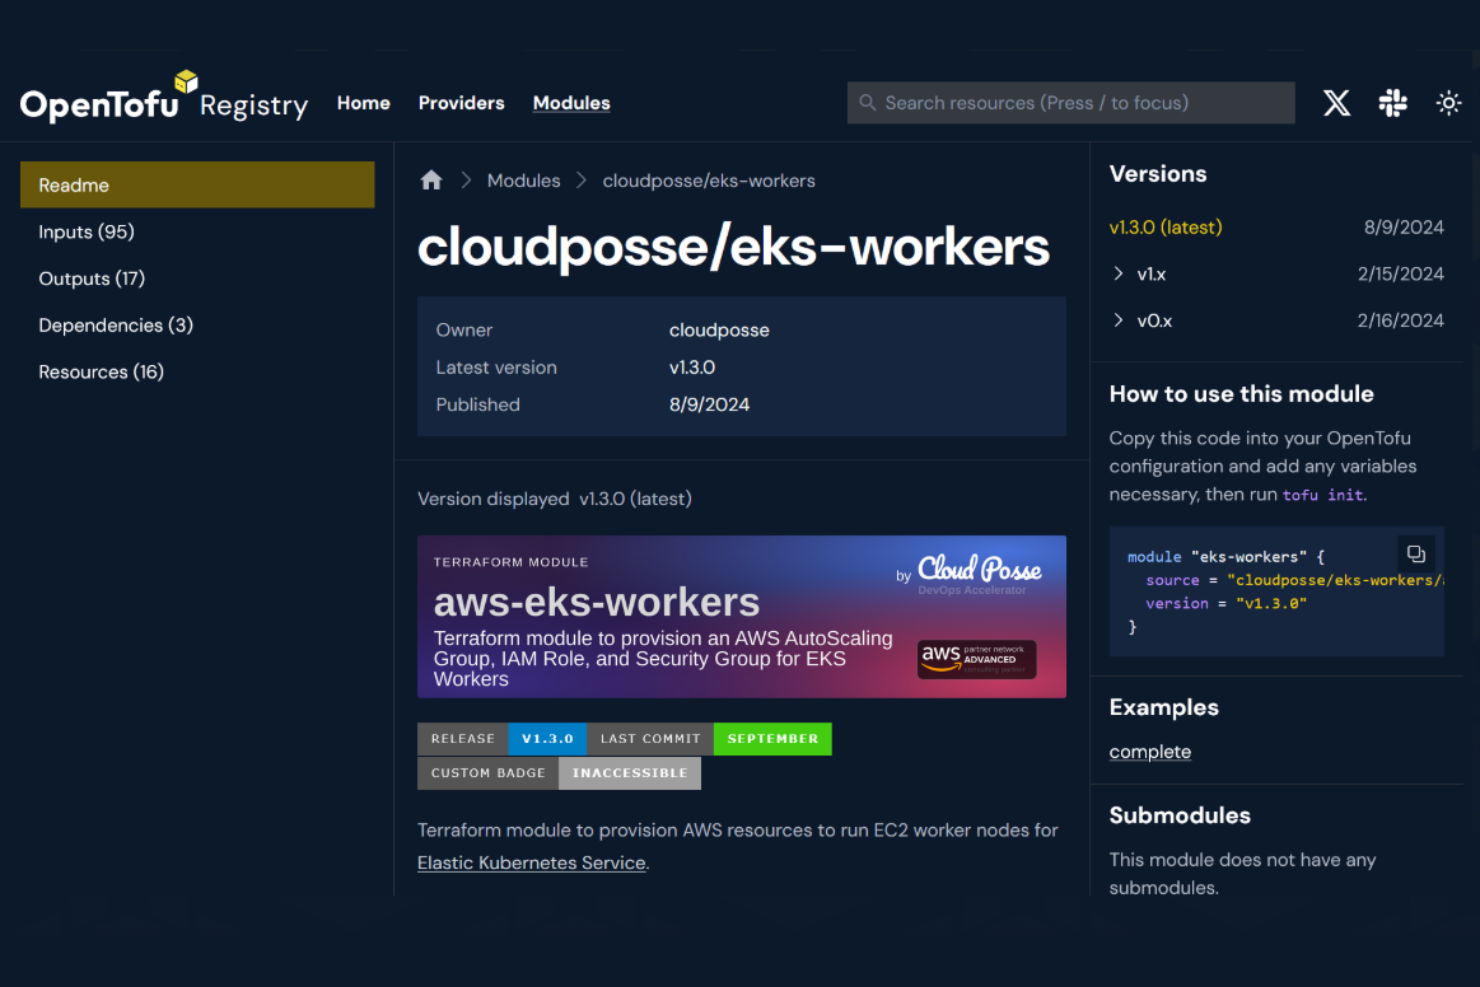
OpenTofu erbjuder ett helt öppet källkodsbaserat arbetssätt för infrastruktur som kod, vilket gör det till ett starkt alternativ för team som vill ha transparens och communitydriven utveckling. Det är särskilt användbart för IT-specialister och DevOps-ingenjörer som behöver automatisera infrastrukturtillhandahållande utan leverantörsinlåsning. OpenTofu hjälper organisationer att behålla kontrollen över sin kodbas och sina arbetsflöden samtidigt som komplexa miljöer med flera moln stöds.
Varför jag valde OpenTofu
OpenTofu utmärker sig för DevOps-team som vill ha en infrastruktur-som-kod-lösning med verkligt öppen källkod. Kodbasen styrs av communityn, så du kan granska, ändra och bidra till verktyget utan begränsningar. Jag uppskattar att OpenTofu stöder deklarativa konfigurationsfiler och moduler, vilket hjälper till att standardisera infrastrukturen mellan olika miljöer. Projektets engagemang för öppna standarder gör det också till ett tillförlitligt val för organisationer som vill undvika leverantörsinlåsning och behålla långsiktig flexibilitet.
Viktiga funktioner i OpenTofu
Några av funktionerna som gör OpenTofu attraktivt för infrastruktur som kod är:
- Tillståndshantering: Spåra och hantera tillståndsfiler för infrastrukturen för att säkerställa enhetlighet mellan driftsättningar.
- Leverantörsekosystem: Få tillgång till ett brett utbud av leverantörer för olika molnplattformar och tjänster.
- Arbetsflöde för planering och tillämpning: Förhandsgranska infrastrukturändringar innan de tillämpas för att minska risken.
- Stöd för modulregister: Återanvänd och dela konfigurationsmoduler via ett offentligt eller privat register.
Integrationer
Integrationer inkluderar PagerDuty, GitHub, ServiceNow, Slack, HashiCorp Vault och HashiCorp Consul.
Pros and Cons
Pros:
- Verkligen öppen källkod under MPL 2.0-licensen
- Direkt ersättning för Terraform 1.5
- Inbyggd kryptering av tillståndsfiler i vila
Cons:
- Brist på officiell företagssupport
- Avviker från Terraform över tid
Andra konfigurationshanteringsverktyg i DevOps
Här är några ytterligare alternativ för konfigurationshanteringsverktyg i DevOps som inte kom med på min lista, men som ändå är värda att undersöka:
- CFengine
Bäst för resurssnåla höghastighetsdistributioner
- Rudder
Bäst för rapportering av överensstämmelse i realtid
- SaltProject
Bäst för händelsestyrd orkestrering


Så utvärderar jag konfigurationshanteringsverktyg i DevOps
Jag delar upp min utvärdering i två lager: den grundnivå som alla verktyg måste uppnå för att hantera avvikelser och upprätthålla tillstånd i stor skala, samt de särskiljande faktorer som skiljer bra verktyg från utmärkta.
Kärnfunktionalitet (grundläggande krav för denna lista)
När jag väljer ut verktyg till min lista betygsätter jag vart och ett på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som listas nedan. Därefter räknar jag om verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att övervägas för inkludering.
- Infrastruktur som kod: Jag undersöker hur varje verktyg hanterar deklarativa definitioner – om du kan skriva återanvändbara moduler, skapa mallar för konfigurationer och versionshantera dem i Git på samma sätt som du skulle göra med programkod.
- Automatiserad tillämpning av konfiguration: Varje verktyg bör på egen hand tillämpa och upprätthålla önskat tillstånd, inte bara skicka ut konfigurationer en gång. Jag kontrollerar om det kan åtgärda en avvikande paketversion eller tjänstens tillstånd automatiskt.
- Orkestrering över flera noder: Att hantera fem servrar är enkelt. Jag utvärderar hur väl ett verktyg hanterar parallella körningar över hundratals eller tusentals noder utan att få problem med konvergenstiderna.
- Detektering och åtgärd av avvikelser: När någon manuellt ändrar en brandväggsregel i produktion bör verktyget upptäcka det. Jag letar efter kontinuerlig detektering, aviseringar och tydliga granskningsspår som visar vad som ändrades och när.
- Plattformsöverskridande stöd och molnstöd: Verkliga miljöer kombinerar Linux, Windows och flera molnleverantörer. Jag kontrollerar om det finns inbyggda moduler för AWS, Azure och GCP tillsammans med brett stöd för olika operativsystem.
- Integration med CI/CD och DevOps-verktygskedjan: Konfigurationshantering ingår i en större pipeline. Jag utvärderar inbyggda kopplingar till verktyg som Jenkins, GitLab CI, GitHub Actions och plattformar för observerbarhet.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som särskiljer varje plattform.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Stöd för policy som kod är viktigt för mig – verktyg som låter dig bädda in efterlevnadskontroller (CIS-riktlinjer, interna säkerhetspolicyer) direkt i konfigurationskörningar besparar team att hantera revisioner som en separat process. Jag utvärderar också stöd för GitOps-arbetsflöden, där Git fungerar som den enda sanningskällan och ändringar automatiskt synkroniseras. Integration med hantering av hemligheter är också viktig. Att läsa in autentiseringsuppgifter från ett valv under körning är alltid bättre än att hårdkoda dem i spelböcker.
Mer än funktioner
Ekosystemets och communityts styrka spelar stor roll – ett verktyg med ett aktivt modulregister (som Ansible Galaxy eller Puppet Forge) innebär att teamet lägger mindre tid på att skriva konfigurationer från grunden. Jag tar också noggrant hänsyn till distributionsmodellen: om ett verktyg körs utan agenter via SSH eller kräver agenter på varje nod påverkar det säkerhetsläget och underhållsbehovet avsevärt. Inlärningskurva och tillgång till kompetens kompletterar min utvärdering. Ett verktyg som teamet inte kan rekrytera kompetens för eller snabbt introducera nya medarbetare till skapar långsiktiga operativa risker, oavsett dess tekniska möjligheter.
Så väljer du konfigurationshanteringsverktyg i DevOps
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du går igenom din unika programvalsprocess följer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan verktyget hantera din nuvarande och beräknade infrastrukturstorlek? Ta hänsyn till begränsningar för noder, agentbelastning och stöd för flera regioner. |
| Integrationer | Ansluter det inbyggt till dina CI/CD-system, molnleverantörer och övervakningsverktyg? Kontrollera om det finns luckor som kan kräva anpassat arbete. |
| Anpassningsbarhet | Kan du anpassa arbetsflöden, mallar och policyer efter organisationens standarder? Se upp för rigida verktyg som begränsar anpassningen av processerna. |
| Användarvänlighet | Hur brant är inlärningskurvan för ditt team? Utvärdera användargränssnittet, dokumentationen och om icke-experter kan hantera dagliga uppgifter. |
| Implementering och introduktion | Vilka resurser och hur mycket tid behövs för driftsättning och migrering? Leta efter migreringsverktyg, utbildning och stöd för utrullningar i faser. |
| Kostnad | Är prisnivåerna transparenta och förutsägbara när du skalar upp? Var uppmärksam på dolda kostnader för tillägg, support eller användningsbaserade avgifter. |
| Säkerhetsåtgärder | Har verktyget stöd för rollbaserad åtkomst, granskningsloggar och kryptering? Säkerställ att det uppfyller organisationens säkerhetspolicyer. |
| Supporttillgänglighet | Vilka supportkanaler och SLA:er erbjuds? Överväg om du behöver hjälp dygnet runt, dedikerade kontaktpersoner eller communityforum för felsökning. |
Vad är konfigurationshanteringsverktyg i DevOps?
Konfigurationshanteringsverktyg i DevOps är programvarulösningar som automatiserar driftsättning, underhåll och spårning av infrastruktur- och programinställningar i olika miljöer. Dessa verktyg hjälper team att hantera ändringar, upprätthålla enhetlighet och minska manuella fel genom att behandla konfiguration som kod. De spelar en central roll för skalbar, repeterbar och granskningsbar infrastrukturdrift i moderna IT-miljöer.
Funktioner
Håll utkik efter följande viktiga funktioner när du väljer verktyg för konfigurationshantering inom DevOps:
- Infrastruktur som kod: Gör det möjligt att definiera och hantera infrastrukturkonfigurationer med hjälp av versionshanterade, människoläsbara filer, vilket gör ändringar spårbara och repeterbara.
- Automatiserad distribution: Möjliggör automatisk utrullning av konfigurationsändringar över servrar och miljöer, vilket minskar manuella ingrepp och risken för fel.
- Ändringsspårning och granskning: Registrerar varje konfigurationsändring och tillhandahåller en tydlig historik för felsökning, efterlevnad och återställning.
- Integration med versionshantering: Ansluter till källkodshanteringssystem för att hantera konfigurationsfiler, spåra ändringar och stödja samarbetsbaserade arbetsflöden.
- Rollbaserad åtkomstkontroll: Begränsar vem som kan visa, redigera eller distribuera konfigurationer, vilket bidrar till att upprätthålla säkerhets- och efterlevnadspolicyer.
- Identifiering av konfigurationsdrift: Övervakar system efter avvikelser från det avsedda tillståndet och varnar eller åtgärdar när obehöriga ändringar sker.
- Mallhantering och parametrisering: Gör det möjligt att skapa återanvändbara konfigurationsmallar med variabler, vilket stödjer konsekventa distributioner över olika miljöer.
- Hantering av hemligheter: Lagrar och injicerar känsliga uppgifter, som lösenord eller API-nycklar, på ett säkert sätt i konfigurationer utan att exponera dem i klartext.
- Stöd för flera miljöer: Hanterar konfigurationer för utvecklings-, test-, förproduktions- och produktionsmiljöer från en enda plattform.
- Integration med övervakningsverktyg: Ansluter till system för övervakning och avisering för att utlösa åtgärder eller återställningar baserat på händelser som rör systemets hälsa eller prestanda.
Fördelar
Implementering av verktyg för konfigurationshantering inom DevOps ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Konsekventa miljöer: Automatiserad distribution och identifiering av konfigurationsdrift säkerställer att alla system förblir anpassade till definierade konfigurationer i varje miljö.
- Snabbare leverans av ändringar: Infrastruktur som kod och automatiserade arbetsflöden minskar antalet manuella steg och påskyndar utrullningen av uppdateringar och nya funktioner.
- Förbättrad säkerhet: Rollbaserad åtkomstkontroll och hantering av hemligheter bidrar till att skydda känsliga uppgifter och begränsa obehöriga ändringar.
- Förenklad felsökning: Ändringsspårning och granskning ger en tydlig historik över konfigurationsändringar, vilket gör det enklare att identifiera och lösa problem.
- Enklare efterlevnad: Granskning, versionshantering och åtkomstkontroller stödjer regulatoriska krav genom att dokumentera ändringar och upprätthålla policyer.
- Minskad operativ risk: Automatiserade återställningar och identifiering av konfigurationsdrift minimerar driftstopp och förhindrar att konfigurationsfel påverkar produktionen.
- Skalbarhet: Funktioner för flera miljöer och mallhantering gör det praktiskt att hantera stora och komplexa infrastrukturer när organisationen växer.
Kostnader & prissättning
Att välja verktyg för konfigurationshantering inom DevOps kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för konfigurationshantering inom DevOps:
Jämförelsetabell för abonnemang för verktyg för konfigurationshantering inom DevOps
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande konfigurationshantering, begränsat antal noder, community-support och integrationer med öppen källkod. |
| Personligt abonnemang | $5-$25/användare/månad | Åtkomst för en användare, integration med versionshantering, grundläggande automatisering och begränsad support. |
| Företagsabonnemang | $20-$60/användare/månad | Samarbete för flera användare, rollbaserad åtkomstkontroll, granskningsloggar och standardsupport. |
| Enterprise-abonnemang | $60-$150/användare/månad | Avancerad säkerhet, efterlevnadsfunktioner, premiumsupport, anpassade integrationer och skalbarhetsalternativ. |
Vanliga frågor om konfigurationshanteringsverktyg i DevOps
Här är några svar på vanliga frågor om konfigurationshanteringsverktyg i DevOps:
Hur hjälper konfigurationshanteringsverktyg i DevOps till att förhindra konfigurationsdrift?
Konfigurationshanteringsverktyg i DevOps hjälper till att förhindra konfigurationsdrift genom att kontinuerligt övervaka systemen efter obehöriga ändringar och automatiskt upprätthålla det önskade tillståndet. Detta säkerställer att alla miljöer förblir konsekventa med de definierade konfigurationerna, vilket minskar risken för fel och oväntat beteende.
Kan konfigurationshanteringsverktyg i DevOps integreras med befintliga CI/CD-pipelines?
Ja, de flesta konfigurationshanteringsverktyg i DevOps kan integreras med populära CI/CD-plattformar. Detta gör det möjligt att automatisera konfigurationsuppdateringar som en del av era distributionsarbetsflöden, så att infrastruktur- och applikationsinställningar alltid är uppdaterade.
Vilka säkerhetsfunktioner bör jag leta efter i konfigurationshanteringsverktyg i DevOps?
Leta efter funktioner som rollbaserad åtkomstkontroll, granskningsloggning, krypterad hantering av hemligheter och stöd för efterlevnadsstandarder. Dessa funktioner hjälper till att skydda känsliga data, begränsa obehöriga ändringar och skapa spårbarhet för alla konfigurationsaktiviteter.
Hur stöder konfigurationshanteringsverktyg i DevOps miljöer med flera moln eller hybridmiljöer?
Många konfigurationshanteringsverktyg i DevOps stöder hantering av resurser hos flera molnleverantörer och i lokala system. De tillhandahåller enhetliga arbetsflöden, mallar och integrationer som gör det möjligt att tillämpa konsekventa konfigurationer oavsett var infrastrukturen körs.
Vilka är de vanligaste utmaningarna vid implementering av konfigurationshanteringsverktyg i DevOps?
Vanliga utmaningar omfattar migrering av befintliga konfigurationer, utbildning av team i nya arbetsflöden samtidigt som repetitiva uppgifter tas bort, integration med äldre system och hantering av komplexiteten i storskaliga distributioner. Planering av stegvisa utrullningar och investeringar i introduktionsresurser kan bidra till att hantera dessa problem.
Vad händer nu:
Om du håller på att undersöka konfigurationshanteringsverktyg i DevOps kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista över programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.