

Upptäck de 10 bästa verktygen för övervakning av det mörka nätet idag

10 Bästa verktygen för övervakning av det mörka nätet – kortlista


Att navigera genom internets enorma utbredning är som att manövrera genom ett isberg: det du ser på det öppna internet via vanliga sökmotorer är bara toppen. Under ytan finns djupwebben och darknet, där cyberbrottslingar och hackare ägnar sig åt olagliga aktiviteter. Dessa hotaktörer utnyttjar anonymiteten i dessa delar av internet för att handla med personligt identifierbar information (PII) och känsliga data samt genomföra olika former av cyberattacker som skadlig kod, utpressningstrojaner och bedrägerier.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
Sammanfattning av de bästa verktygen för övervakning av det mörka nätet
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina utvalda toppverktyg för övervakning av det mörka nätet, så att du kan hitta det bästa alternativet för din budget och dina affärsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för AI-drivna proaktiva borttagningar av hot | Gratis demo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för intrångsaviseringar i realtid | Not available | Pris lämnas på begäran | Website | |
| 3 | Bäst för övervakning av det mörka nätet dygnet runt | Gratis demonstration tillgänglig | Prisuppgift på begäran | Website | |
| 4 | Bäst för enskilda användare som behöver lösenordshantering och skanningar av den mörka webben | 30 dagars kostnadsfri provperiod + kostnadsfri plan tillgänglig | $3/användare/månad (faktureras årsvis) | Website | |
| 5 | Bäst för detektering av exponerade autentiseringsuppgifter på företagsnivå | Not available | Prisuppgifter på begäran | Website | |
| 6 | best-dark-web-monitoring-tools | Gratis demonstration tillgänglig | $29/user/month (min 10 seats) | Website | |
| 7 | Bäst för funktioner för hotinformation i realtid | Not available | Prisuppgift på begäran | Website | |
| 8 | Bäst för datavisualisering och analys av den mörka webben | Not available | $35/user/month (faktureras årsvis) | Website | |
| 9 | Bäst för skydd mot identitetsstöld och stöd för flera enheter | Not available | $2.50/användare/månad (faktureras årligen) | Website | |
| 10 | Bäst för efterlevnadsdrivna organisationer som behöver GDPR- och HIPAA-revisioner | Gratis demo tillgänglig | $50/användare/månad (faktureras årsvis) | Website |
Recensioner av de bästa verktygen för övervakning av det mörka nätet
Nedan hittar du mina detaljerade sammanfattningar av de bästa verktygen för övervakning av det mörka nätet som tog sig in på min kortlista. Mina recensioner ger en detaljerad inblick i varje verktygs viktigaste funktioner, fördelar & nackdelar, integrationer och ideala användningsområden, så att du kan hitta det bästa alternativet för dig.
Netcraft
Bäst för AI-drivna proaktiva borttagningar av hot
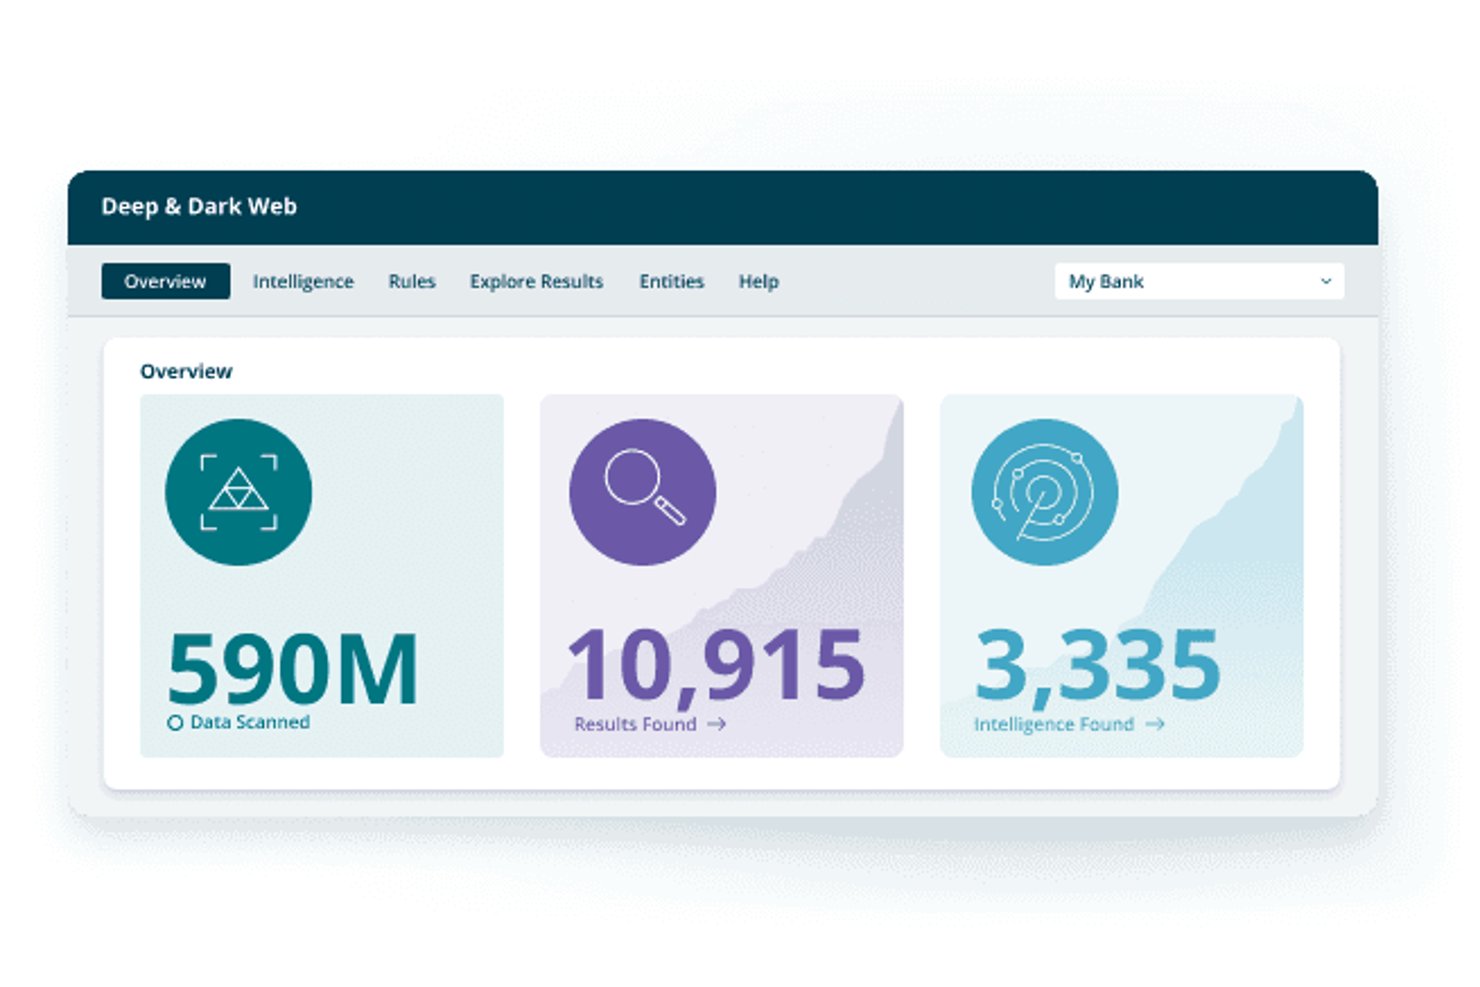
Netcraft är en plattform för upptäckt och borttagning av hot som övervakar forum på den mörka webben, marknadsplatser och krypterade meddelandekanaler efter exponerade inloggningsuppgifter, omnämnanden av varumärken och finansiella uppgifter.
Vem passar Netcraft bäst för?
Netcraft passar säkerhetsteam på större företag och finansinstitut som behöver automatiserad borttagning av hot i stor skala tillsammans med övervakning av den mörka webben.
Varför jag valde Netcraft
Netcraft förtjänar sin plats tack vare sina verifierade angreppsindikatorer, som gör det möjligt för mitt team att störa hot innan attacker genomförs. Jag uppskattar särskilt att fynd från den mörka webben, som exponerade inloggningsuppgifter hittade i loggar från automatiserade försäljningsvagnar, kan utlösa begäranden om borttagning direkt från plattformen. I praktiken är Netcrafts median för borttagning av nätfiske 33 minuter, vilket är den snabbaste tiden jag har sett i den här kategorin.
Netcrafts viktigaste funktioner
- Täckning av källor på den mörka webben: Övervakar forum, marknadsplatser, automatiserade försäljningsvagnar och krypterade meddelandeappar som Telegram och Discord.
- Övervakning av varumärken och företagsledare: Spårar omnämnanden av domäner, varumärken, produktnamn och företagsledares identiteter på olagliga källor.
- Omfattande upptäckt av inloggningsuppgifter: Hittar exponerade inloggningsuppgifter, API-nycklar och personuppgifter från ett stort antal läckagedumpar.
- SIEM- och SOAR-integrationer: Erbjuder inbyggda anslutningar för Splunk, Microsoft Sentinel, Cortex XSOAR med flera.
Netcrafts integrationer
Netcraft erbjuder inbyggda integrationer med Splunk, Microsoft Sentinel, Cortex XSOAR, ThreatConnect och Slack. Ett API är också tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Snabbast borttagning av nätfiske i kategorin
- AI upptäcker hot innan attacker inleds
- Täcker övervakning av Telegram och Discord direkt från plattformen
Cons:
- Begränsade alternativ för självbetjäning för mindre team
- Fokuserar främst på varumärkes- och nätfiskehot


NordStellar är en plattform för hantering av hotexponering med fokus på övervakning av det mörka nätet och proaktiv hotdetektering. Den är utformad för att stärka organisationens säkerhetsnivå och erbjuder viktiga verktyg som hjälper dig att ligga steget före potentiella cybersäkerhetshot.
Därför valde jag NordStellar: Jag valde NordStellar för dess övervakning av dataintrång i realtid, som ger omedelbara aviseringar så att du snabbt kan reagera på hot. Plattformen spårar även företagsrelaterade nyckelord på forum på det mörka nätet, vilket ger insikter om potentiella risker, medan funktionen för varumärkesskydd förhindrar obehörig användning av ditt namn. Med hantering av attackytan som upptäcker sårbarheter tidigt erbjuder NordStellar ett starkt, proaktivt skydd för din organisation.
Utmärkande funktioner och integrationer:
Funktioner omfattar spårning av företagsrelaterade nyckelord på forum på det mörka nätet, vilket ger insikter om potentiella hot eller obehöriga aktiviteter som rör ditt varumärke. Plattformen sammanställer hotinformation från över 36 000 källor, vilket ger dig en heltäckande bild av potentiella risker. Dessutom erbjuder den riskbaserad prioritering, så att du kan fokusera på de mest kritiska hoten först
Integrationer omfattar Splunk, QRadar, Datadog, Fortinet, Sentinel, Elastic, Cortex med flera.
Pros and Cons
Pros:
- Aviseringar i realtid upptäcker läckta data
- Spårar nyckelord på det mörka nätet
- Integreras med större SIEM-plattformar
Cons:
- Prissättning kräver en anpassad offertförfrågan
- Avancerade funktioner finns i högre nivåer
Bäst för övervakning av det mörka nätet dygnet runt
ManageEngine Log360 är en heltäckande lösning för säkerhetsinformation och händelsehantering (SIEM) som är utformad för att skydda organisationer mot hot i lokala, molnbaserade och hybrida miljöer.
Varför jag valde ManageEngine Log360: Den tillhandahåller hotinformation i realtid och övervakning dygnet runt av läckt känslig information genom sitt partnerskap med Constella Intelligence. Systemet genomsöker kontinuerligt det mörka nätet efter omnämnanden av en organisations känsliga information, såsom domännamn, medarbetaruppgifter och annan personligt identifierbar information (PII). Detta proaktiva tillvägagångssätt hjälper till att identifiera och hantera hot innan de kan orsaka betydande skada.
Utmärkande funktioner och integrationer:
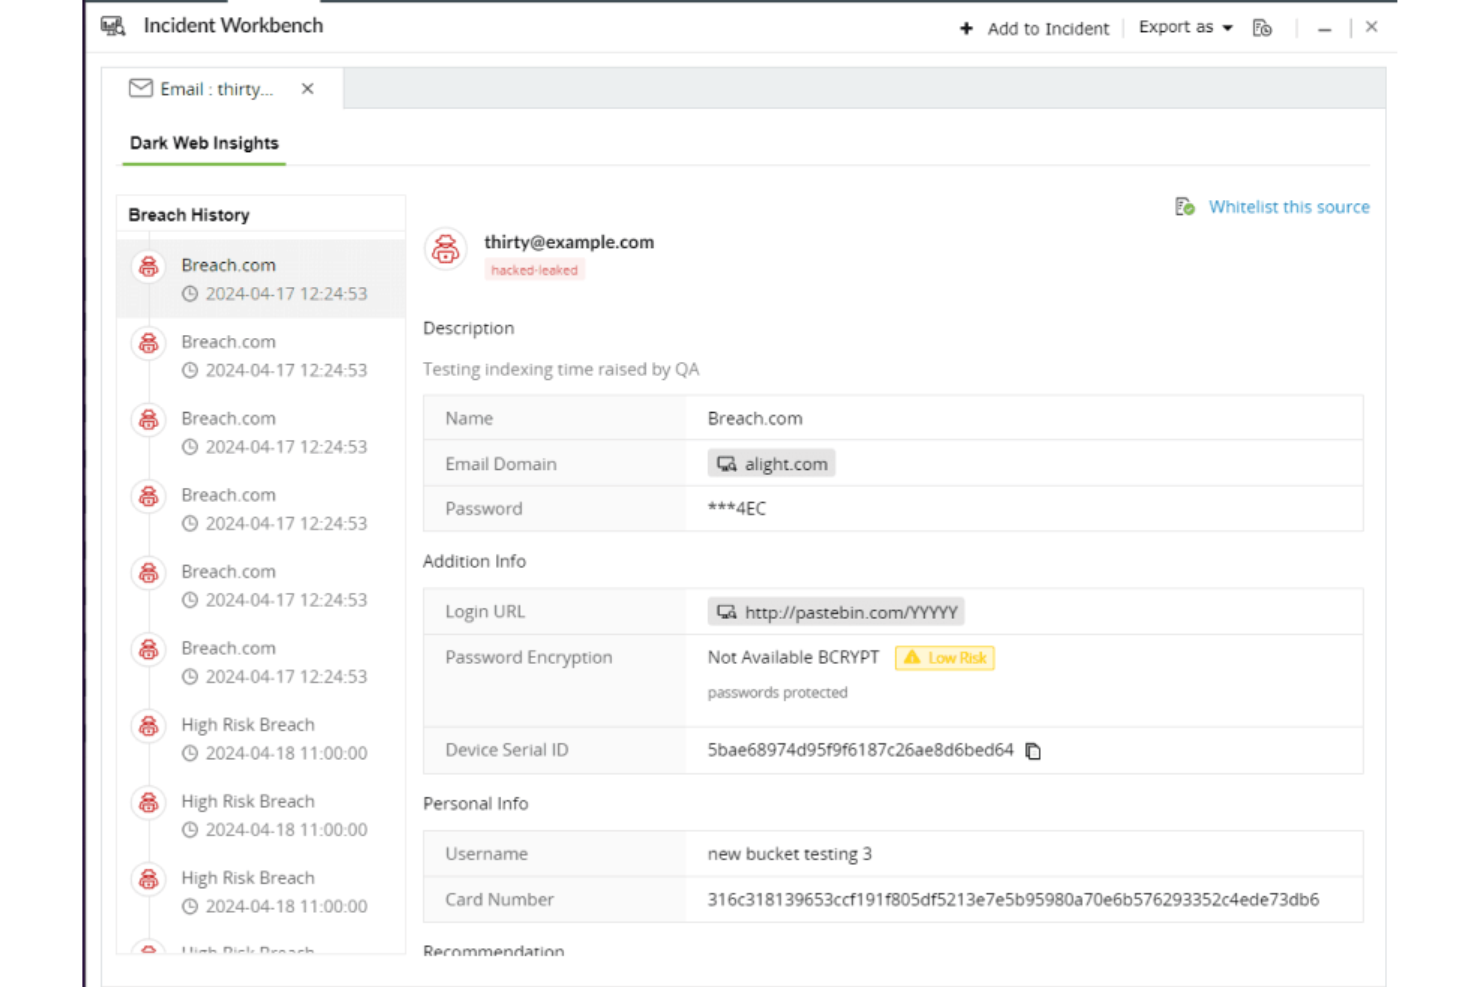
Utmärkande funktioner omfattar omedelbara aviseringar när läckta inloggningsuppgifter eller kritisk information upptäcks på det mörka nätet, en incidentarbetsyta som erbjuder kontextuell dataanalys och möjliggör effektiv jakt på hot samt snabba svar på läckta inloggningsuppgifter, och avancerade analys- och övervakningsfunktioner som ger heltäckande säkerhetssynlighet.
Verktyget integreras med Microsoft Exchange, Amazon Web Services (AWS), Microsoft Entra ID, Microsoft Azure och Active Directory.
Pros and Cons
Pros:
- Tillhandahåller övervakning och aviseringar i realtid
- Effektivt för granskning på alla IT-nivåer i en organisation
- Utmärkt synlighet över system
Cons:
- Potentiella prestandaproblem vid stora datamängder
- Den första konfigurationen kan vara komplex
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

LastPass
Bäst för enskilda användare som behöver lösenordshantering och skanningar av den mörka webben

LastPass är ett lösenordshanteringsverktyg som erbjuder ytterligare funktioner för skanning av den mörka webben, vilket gör det till ett heltäckande alternativ för enskilda användare som behöver båda.
Varför jag valde LastPass: Jag valde LastPass för kombinationen av lösenordshantering och funktioner för skanning av den mörka webben. När jag jämförde det med liknande erbjudanden fann jag att LastPass erbjuder ett bredare utbud av funktioner som passar enskilda användare. Jag anser att det är bäst för enskilda användare som behöver lösenordshantering och skanningar av den mörka webben.
Utmärkande funktioner och integrationer:
LastPass erbjuder funktioner som säker lagring av lösenord, delning av lösenord och skanningar av den mörka webben efter läckta inloggningsuppgifter.
Verktyget integreras med webbläsare för enkel hämtning av lösenord och kan även integreras med andra lösningar för enkel inloggning.
Pros and Cons
Pros:
- Erbjuder både lösenordshantering och skanningar av den mörka webben
- Lättanvända webbläsarintegrationer
- Prisvärd prissättning
Cons:
- Begränsad skalbarhet för stora organisationer
- Faktureras årsvis, inte månadsvis
- Vissa användare kan uppleva gränssnittet som mindre intuitivt än konkurrenternas


SpyCloud specialiserar sig på detektering av exponerade autentiseringsuppgifter på företagsnivå för att skydda mot kontokapning och bedrägerier. Dess tjänster är inriktade på stora företag som löper hög risk för attacker mot autentiseringsuppgifter.
Varför jag valde SpyCloud: Jag valde SpyCloud på grund av dess robusta funktioner för detektering av exponerade autentiseringsuppgifter, särskilt utformade för verksamhet på företagsnivå. Verktyget utmärker sig genom att identifiera exponerade autentiseringsuppgifter i realtid, vilket gör det bäst för detektering av exponerade autentiseringsuppgifter på företagsnivå.
Utmärkande funktioner och integrationer:
SpyCloud erbjuder automatiserad åtgärdshantering och realtidsvarningar bland sina utmärkande funktioner. Dess dataflöden kan integreras med SIEM-system, vilket gör det till ett utmärkt tillskott till cybersäkerhetsarbetet på företagsnivå.
Pros and Cons
Pros:
- Specialiserar sig på detektering av exponerade autentiseringsuppgifter på företagsnivå
- Automatiserad åtgärdshantering och realtidsvarningar
- Integreras enkelt med SIEM-system
Cons:
- Prisuppgifter är inte lättillgängliga
- Riktar sig till stora företag och passar inte mindre verksamheter
- Kan vara överdimensionerat för organisationer med grundläggande säkerhetsbehov


ZeroFox specialiserar sig på digitalt riskskydd med fokus på varumärkessäkerhet och spårning av digitala fotavtryck på olika onlineplattformar. Dess funktioner gör det särskilt användbart för företag som är bekymrade över sitt varumärkes rykte och sin exponering online.
Varför jag valde ZeroFox: Jag valde ZeroFox eftersom det erbjuder unika funktioner som är särskilt inriktade på varumärkessäkerhet och spårning av digitala fotavtryck. Denna specialisering ger plattformen ett försprång när det gäller att hantera problem som företag med fokus på varumärkessäkerhet står inför. Jag anser att det är bäst för varumärkessäkerhet och spårning av digitala fotavtryck tack vare dess omfattande uppsättning funktioner inom dessa områden.
Utmärkande funktioner och integrationer:
ZeroFox erbjuder funktioner som realtidsvarningar vid varumärkesimitation, spårning av dataläckor och skydd för kundengagemang.
När det gäller integrationer stöder ZeroFox olika sociala medieplattformar och CRM-lösningar, vilket gör det möjligt för företag att centralisera sina initiativ för varumärkessäkerhet.
Pros and Cons
Pros:
- Specialiserar sig på varumärkessäkerhet
- Erbjuder robust spårning av digitala fotavtryck
- Brett utbud av integrationer, inklusive sociala medieplattformar
Cons:
- Kravet på minst 10 platser kan vara begränsande för små företag
- Prissättningen kan vara hög för vissa organisationer
- Erbjuder kanske inte de bredare cybersäkerhetsfunktioner som finns i heltäckande plattformar

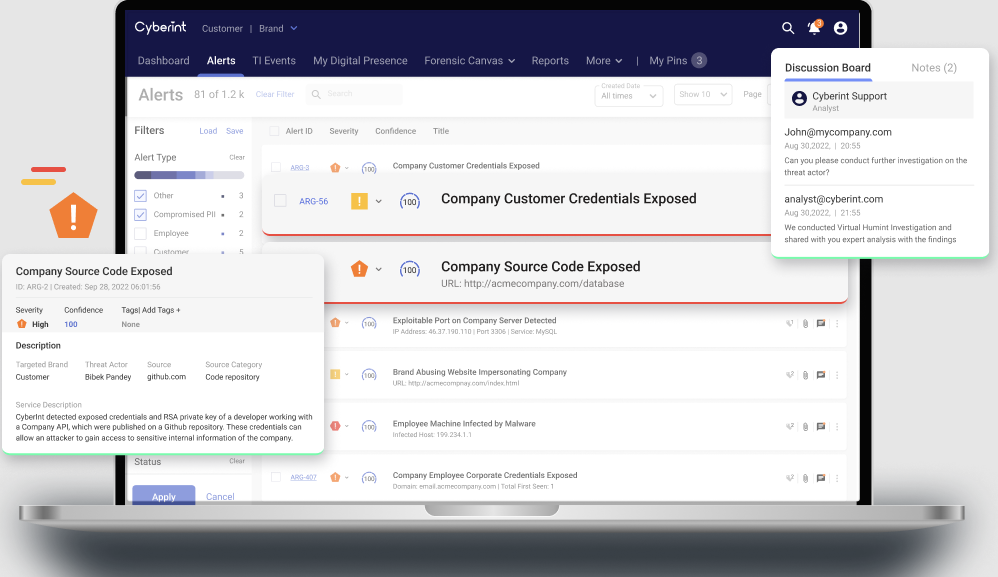
Cyberint är specialiserat på att tillhandahålla funktioner för hotinformation i realtid för att skydda mot cyberhot. Plattformen erbjuder omfattande insikter och analyser för att identifiera och hantera cybersäkerhetshot när de uppstår.
Varför jag valde Cyberint: Jag valde Cyberint för plattformens exceptionella fokus på funktioner för hotinformation i realtid. Plattformen utmärker sig genom att tillhandahålla aktuella och handlingsbara insikter, vilket gör den särskilt användbar för företag som behöver hotdata uppdaterad i realtid. Den passar bäst för organisationer som söker funktioner för hotinformation i realtid.
Utmärkande funktioner & integrationer:
Cyberint erbjuder hotinformationsflöden i realtid, funktioner för incidenthantering och digitalt riskskydd. Dessa funktioner gör plattformen mycket effektiv för att proaktivt hantera cyberhot.
När det gäller integrationer fungerar Cyberint väl med olika SIEM-lösningar och plattformar för hotinformation, vilket ökar dess värde som en lösning för hotinformation i realtid.
Pros and Cons
Pros:
- Fokuserar på hotinformation i realtid
- Erbjuder funktioner för incidenthantering
- Integrationer med SIEM-lösningar
Cons:
- Prisuppgifterna är inte transparenta
- Kan vara för specialiserat för små företag
- Kräver ett team med expertis inom hotinformation för att fullt ut kunna utnyttja funktionerna


Webz.io erbjuder cybersäkerhetslösningar med fokus på datavisualisering och analys av den mörka webben. Det här verktyget är särskilt effektivt för organisationer som behöver insikter i internets dolda delar.
Varför jag valde Webz.io: Jag valde Webz.io på grund av dess styrka inom datavisualisering och analys av den mörka webben. När jag jämförde det med andra alternativ fann jag att dess funktioner utgör ett övertygande skäl för organisationer som söker just dessa funktioner. Det är bäst för datavisualisering och analys av den mörka webben.
Utmärkande funktioner och integrationer:
Webz.io erbjuder funktioner som övervakning av den mörka webben, datavisualiseringar för enklare förståelse av hot samt realtidsanalys.
När det gäller integrationer kan Webz.io integreras med olika plattformar för hotinformation och SIEM-lösningar för att ge en heltäckande bild av cybersäkerhetslandskapet.
Pros and Cons
Pros:
- Specialiserar sig på datavisualisering och analys av den mörka webben
- Integreras med olika plattformar för hotinformation
- Erbjuder realtidsanalys för omedelbara insikter
Cons:
- Faktureras årsvis, vilket innebär ett mer långsiktigt åtagande
- Kanske inte passar organisationer som inte behöver analysera den mörka webben
- Prissättningen kan vara för hög för mindre organisationer


LogMeOnce är ett cybersäkerhetsverktyg som är utformat för att skydda din digitala identitet genom att fokusera på skydd mot identitetsstöld. Det erbjuder även robust stöd för flera enheter, vilket gör det mångsidigt för användare som ofta växlar mellan olika plattformar.
Varför jag valde LogMeOnce: Jag valde LogMeOnce till den här listan på grund av dess dubbla fokus på skydd mot identitetsstöld och stöd för flera enheter. Dessa två funktioner gör det särskiljande på den trånga cybersäkerhetsmarknaden. Det utmärker sig genom att skydda din digitala identitet på en mängd olika plattformar, vilket är anledningen till att det passar bäst för skydd mot identitetsstöld och stöd för flera enheter.
Utmärkande funktioner & integrationer:
En av de viktigaste funktionerna i LogMeOnce är dess lösenordsfria PhotoLogin, som gör att du kan få åtkomst till ditt konto utan att behöva ett huvudlösenord. En annan övertygande funktion är stöldskyddssystemet, som erbjuder en rad funktioner från fjärrlåsning till radering av data.
När det gäller integrationer erbjuder LogMeOnce direkt kompatibilitet med Active Directory, LDAP och en mängd olika SSO-lösningar, vilket gör det enklare för företag att införa det i sin befintliga infrastruktur.
Pros and Cons
Pros:
- Robusta funktioner för skydd mot identitetsstöld
- Omfattande stöd för flera enheter
- Direkta integrationer med företagslösningar
Cons:
- Kräver ett årligt åtagande för den mest kostnadseffektiva planen
- Kan kännas överväldigande för användare som inte är bekanta med cybersäkerhetsverktyg
- Begränsad kundsupport utanför kontorstid

ImmuniWeb
Bäst för efterlevnadsdrivna organisationer som behöver GDPR- och HIPAA-revisioner

ImmuniWeb är en cybersäkerhetsplattform som specialiserar sig på efterlevnadsrevisioner, särskilt GDPR och HIPAA. Den är utformad för att hjälpa organisationer att effektivt navigera i komplexa efterlevnadskrav.
Varför jag valde ImmuniWeb: Jag valde ImmuniWeb för dess starka fokus på efterlevnadsrevisioner, inklusive GDPR och HIPAA. Detta fokus gör plattformen särskilt lämplig för organisationer som drivs av efterlevnadsbehov. Den passar bäst för dem som behöver specialiserade revisioner för efterlevnad av GDPR och HIPAA.
Framstående funktioner och integrationer:
ImmuniWeb erbjuder funktioner som genomsökning av webbapplikationer, genomsökning av mobilapplikationer och efterlevnadsbedömningar, vilket gör den till ett omfattande verktyg för alla efterlevnadsdrivna organisationer.
När det gäller integrationer kan ImmuniWeb fungera med befintliga GRC-plattformar (styrning, riskhantering och efterlevnad) samt SIEM-lösningar.
Pros and Cons
Pros:
- Specialiserar sig på efterlevnadsrevisioner för GDPR och HIPAA
- Erbjuder omfattande genomsökningsfunktioner för webb- och mobilapplikationer
- Integreras väl med befintliga GRC-plattformar
Cons:
- Årsfakturering kan vara ett åtagandeproblem för vissa organisationer
- Kanske inte är lämpligt för organisationer utan specialiserade efterlevnadsbehov
- Kan vara dyrt för mindre företag
Andra verktyg för övervakning av det mörka nätet
Här är några ytterligare alternativ för verktyg för övervakning av det mörka nätet som inte tog sig in på min kortlista, men som ändå är värda att ta en titt på:
- Progress WhatsUp Gold
Bäst för nätverksadministratörer som söker utökad övervakning av den mörka webben
- ID Agent
Bäst för MSP:er och återförsäljare som fokuserar på små företag
- DarkIQ
Bäst för att erbjuda flexibla varningskonfigurationer
- flare
Bäst för skalbarhet, perfekt för nystartade företag
- CYRISMA
Bäst för efterlevnadskrav


Så utvärderar jag verktyg för övervakning av den mörka webben
Jag delar upp min utvärdering i två lager: grundläggande krav som alla verktyg måste uppfylla – till exempel verklig genomsökning av den mörka webben och leverans av aviseringar om läckta inloggningsuppgifter – samt de särskiljande egenskaper som skiljer de bästa alternativen från resten.
Kärnfunktionalitet (grundkrav för denna lista)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentandel. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Täckning av källor på den mörka webben: Jag utvärderar bredden på de källor som varje verktyg genomsöker, från Tor-marknadsplatser och klistra-in-webbplatser till slutna kriminella forum och krypterade kanaler som Telegram.
- Detektering av inloggningsuppgifter & PII: Varje verktyg bör hitta exponerade företagsrelaterade inloggningsuppgifter och kunders PII i läckta datamängder, kombolistor och annonser på olagliga marknadsplatser.
- Leverans av aviseringar i realtid: Jag kontrollerar om aviseringar utlöses i realtid via flera kanaler, eftersom en 48 timmars fördröjning av en läckt administratörsinloggning kan vara skillnaden mellan en återställning och ett dataintrång.
- Konfiguration av tillgångar & nyckelord: Verktyget bör låta dig definiera övervakade tillgångar som domäner, IP-intervall, namn på ledande befattningshavare och anpassade nyckelord, i stället för att låsa dig vid fasta mallar.
- Hotkontext & rapportering: Råa träffar är inte användbara utan kontext. Jag letar efter berikning som tillskrivning av hotaktörer, allvarlighetsgradering och rapporter som du kan lämna till ledningen eller efterlevnadsteamen.
- Arbetsflöden för åtgärder & integrering: Jag utvärderar om verktyget ansluter till plattformar som Splunk, ServiceNow eller Cortex XSOAR och stöder åtgärder som tvingade lösenordsåterställningar eller begäranden om nedtagning.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Verktyg som går längre än automatiserad genomsökning genom att involvera mänskliga analytiker i slutna forum ger dig underrättelser som du aldrig skulle få från enbart en sökrobot. Jag letar också efter automatiserade tjänster för nedtagning – när en nätfiskedomän som efterliknar ditt varumärke blir aktiv sparar det timmar av manuell samordning att initiera borttagningen direkt från plattformen. Korrelation med angreppsytan är en annan särskiljande faktor som är värd att utvärdera, eftersom en koppling mellan en läckt inloggningsuppgift och en exponerad RDP-port gör ett fynd till en prioritering som går att agera på.
Bortom funktionerna
Om ett verktyg erbjuder hanterade tjänster eller självbetjäning beror på ditt team. Ett säkerhetsteam på två personer har nytta av leverantörens analytiker som sorterar aviseringar, medan ett moget SOC vill ha tillgång till rådata och flexibilitet via API:er. Jag utvärderar också anpassningen till efterlevnadskrav – om du förbereder en förnyelse av en cyberförsäkring eller en revision bör verktyget kunna generera bevisunderlag som är kopplat till ramverk som SOC 2 eller PCI-DSS. Det är också värt att kontrollera prisöppenheten, särskilt för MSP:er som behöver stöd för flera klienter utan oförutsägbara kostnader per klient.
Så väljer du ett verktyg för övervakning av det mörka nätet
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för val av programvara kommer här en checklista över faktorer att ha i åtanke:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan verktyget växa med dina behov? Leta efter alternativ som kan hantera ökande datamängder och fler användare utan extra kostnader eller komplexitet. |
| Integrationer | Ansluter det till dina befintliga system? Kontrollera kompatibiliteten med din säkerhetsprogramvara och dina dataplattformar för att säkerställa smidiga arbetsflöden. |
| Anpassningsbarhet | Kan du anpassa det efter dina arbetsflöden? Leta efter flexibla inställningar som låter dig skräddarsy aviseringar och rapporter efter dina specifika behov. |
| Användarvänlighet | Är gränssnittet intuitivt? Säkerställ att ditt team kan navigera utan ständig hjälp, vilket sparar tid och minskar antalet fel. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Bedöm inlärningskurvan och tillgången till supportresurser som handledningar och guider. |
| Kostnad | Ryms det inom din budget? Ta hänsyn till kostnader i förväg och löpande avgifter. Leta efter dolda kostnader för funktioner eller tillägg av användare. |
| Säkerhetsskydd | Uppfyller det dina säkerhetsbehov? Utvärdera krypteringsstandarder och rutiner för datahantering för att skydda känslig information mot hot. |
| Efterlevnadskrav | Är det anpassat till de regelverk som gäller för din bransch? Kontrollera att det följer standarder som GDPR eller HIPAA för att undvika juridiska problem. |
Vad är verktyg för övervakning av det mörka nätet?
Övervakningsverktyg för den mörka webben är programvarulösningar som spårar och varnar användare om exponering av känslig information på den mörka webben. Cybersäkerhetsexperter och IT-team använder i allmänhet dessa verktyg för att skydda sina organisationer mot dataintrång och identitetsstöld. Genom att övervaka forum på den mörka webben, varna användare om intrång och spåra komprometterade inloggningsuppgifter blir det lättare att identifiera hot tidigt och hålla data säker. När hot har upptäckts kan programvara för digital kriminalteknik hjälpa till att undersöka den fullständiga omfattningen av potentiella intrång. Sammantaget ger dessa verktyg ett viktigt skydd mot obehörig exponering av data.
Funktioner
När du väljer övervakningsverktyg för den mörka webben bör du hålla utkik efter följande viktiga funktioner:
- Skanning av den mörka webben: Övervakar forum och marknadsplatser på den mörka webben för att identifiera läckta data.
- Varningar: Skickar varningar i realtid för att informera dig om potentiella intrång eller hot.
- Spårning av inloggningsuppgifter: Håller reda på komprometterade inloggningsuppgifter för att förhindra obehörig åtkomst.
- Rapportering och analys: Tillhandahåller detaljerade rapporter om resultaten för att hjälpa till att bedöma risker och vidta åtgärder.
- Integreringsmöjligheter: Ansluter till befintliga säkerhetssystem för en enhetlig försvarsstrategi.
- Anpassningsbara inställningar: Gör det möjligt för användare att anpassa varningar och rapporter efter specifika behov.
- AI-driven hotidentifiering: Använder artificiell intelligens för att identifiera hot mer exakt.
- Flerspråksstöd: Erbjuder språkval för att tillgodose olika användargrupper.
- Analys av historiska data: Undersöker tidigare data för att upptäcka trender och förutse framtida hot.
Fördelar
Att införa övervakningsverktyg för den mörka webben ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Tidig upptäckt av hot: Upptäck potentiella hot tidigt genom skanning av den mörka webben och varningar.
- Dataskydd: Skydda känslig information genom att spåra komprometterade inloggningsuppgifter och förhindra obehörig åtkomst.
- Riskbedömning: Använd rapportering och analys för att utvärdera risker och vidta välgrundade åtgärder.
- Förbättrad säkerhetsintegrering: Stärk din övergripande säkerhetsnivå genom att integrera dessa verktyg med befintliga system.
- Individanpassning: Anpassa varningar och rapporter efter dina specifika behov med anpassningsbara inställningar.
- Förutseende av trender: Förutsäg framtida hot genom att analysera historiska data efter mönster.
- Global räckvidd: Tillgodose olika team med flerspråksstöd.
Kostnader och priser
Att välja övervakningsverktyg för den mörka webben kräver en förståelse av de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar med övervakningsverktyg för den mörka webben:
Jämförelsetabell för abonnemang för övervakningsverktyg för den mörka webben
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande övervakning, begränsade varningar och support från communityn. |
| Personligt abonnemang | $5-$25/användare/månad | Skanning av den mörka webben, varningar och grundläggande rapportering. |
| Företagsabonnemang | $30-$60/användare/månad | Avancerad analys, integreringsmöjligheter och anpassningsbara inställningar. |
| Abonnemang för stora företag | $70-$120/användare/månad | AI-driven hotidentifiering, flerspråksstöd, analys av historiska data och premiumsupport. |
Vanliga frågor om verktyg för övervakning av dark web
Här är några svar på vanliga frågor om verktyg för övervakning av dark web:
Kan mitt personnummer tas bort från dark web?
Det är nästan omöjligt att ta bort ditt personnummer eller annan personlig information från dark web. Dessa webbplatser har begränsat juridiskt ansvar, och data kan vara spridd över flera platser, vilket gör den svår att spåra. Det är viktigt att proaktivt övervaka och skydda dina uppgifter.
Är det bra att aktivera övervakning av dark web?
Att aktivera övervakning av dark web är ett klokt steg. Det hjälper till att förhindra eller minimera skadorna från cyberattacker genom att hålla koll på din organisations känsliga data och meddela dig om den hittas på dark web, så att du kan agera i tid.
Vad ska jag göra om mina uppgifter hittas på dark web?
Om dina uppgifter hittas på dark web ska du agera snabbt. Ändra komprometterade lösenord, informera berörda parter och övervaka konton efter misstänkt aktivitet. Överväg att använda tjänster för skydd mot identitetsstöld för ytterligare säkerhet.
Hur ofta bör övervakning av dark web genomföras?
Kontinuerlig övervakning är idealisk för att ligga steget före hot. Många verktyg erbjuder genomsökning och aviseringar i realtid, vilket säkerställer att du informeras om dataintrång när de inträffar. Regelbunden övervakning hjälper till att upprätthålla din säkerhetsnivå och reagera snabbt på hot.
Är övervakning av dark web legitim?
Övervakning av dark web är i allmänhet legitim, men effektiviteten kan variera. Vissa webbplatser på dark web blockerar övervakningsrobotar eller döljer information bakom betalväggar. Det är viktigt att välja välrenommerade verktyg som effektivt kan hantera dessa utmaningar.
Kan dessa verktyg integreras med min befintliga säkerhetsinfrastruktur?
Många av dessa verktyg erbjuder API-integrationer som gör att du kan införliva dem i ditt befintliga ramverk för cybersäkerhet och därigenom effektivisera identifiering och hantering av hot.
Vad händer härnäst:
Om du håller på att undersöka verktyg för övervakning av dark web kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista över programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.