

10 bästa verktygen för hantering av attackytan granskade 2026

10 Bästa verktygen för hantering av attackytan


Att hantera organisationens attackyta kan kännas överväldigande. När hoten ständigt utvecklas är det en utmaning att hålla reda på vanliga sårbarheter och exponeringar, eller CVE:er. Det är här verktyg för hantering av attackytan kommer in i bilden.
Dessa verktyg ger en detaljerad bild av ditt digitala fotavtryck och hjälper dig att identifiera och hantera potentiella risker innan de blir allvarliga problem. De implementerar en nolltillitsstrategi, ger en tydlig överblick över dina digitala tillgångar och säkerställer att säkerhetskontrollerna är korrekt konfigurerade och effektiva, så att ditt team kan ligga steget före hoten.
Jag har granskat de främsta verktygen för hantering av attackytan för att ge dig en opartisk bild av vad vart och ett erbjuder. I den här artikeln hittar du insikter om vilka verktyg som bäst kan uppfylla dina behov. Låt oss gå igenom alternativen och hitta rätt lösning för ditt team.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för hantering av attackytan
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av verktyg för hantering av attackytan, så att du kan hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för automatiserad hotdetektering | Gratis demonstration tillgänglig | Från $179.99/slutpunkt (faktureras årsvis) | Website | |
| 2 | Bäst för sårbarhetsskanning | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $149/månad | Website | |
| 3 | Bäst för hantering av regelefterlevnad | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för molnbaserade applikationer | Gratis demo tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för integration med DevOps-verktyg | Gratis provperiod + kostnadsfri demo tillgänglig | Från $1.62/tillgång/månad (faktureras årsvis) | Website | |
| 6 | Bäst för kontinuerlig övervakning | 7 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $4,390/år | Website | |
| 7 | Bäst för upptäckt av attackytor | Gratis demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för säkerhet i webbapplikationer | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från €90/månad | Website | |
| 9 | Bäst för små och medelstora team | Kostnadsfri demo tillgänglig | Från $399/månad | Website | |
| 10 | Bäst för stora företag | Gratis demo tillgänglig | Priser på begäran | Website |
Recensioner av de bästa verktygen för hantering av attackytan
Nedan följer mina detaljerade sammanfattningar av de bästa verktygen för hantering av attackytan som kom med på min kortlista. Mina recensioner ger en detaljerad genomgång av de viktigaste funktionerna, för- och nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för automatiserad hotdetektering
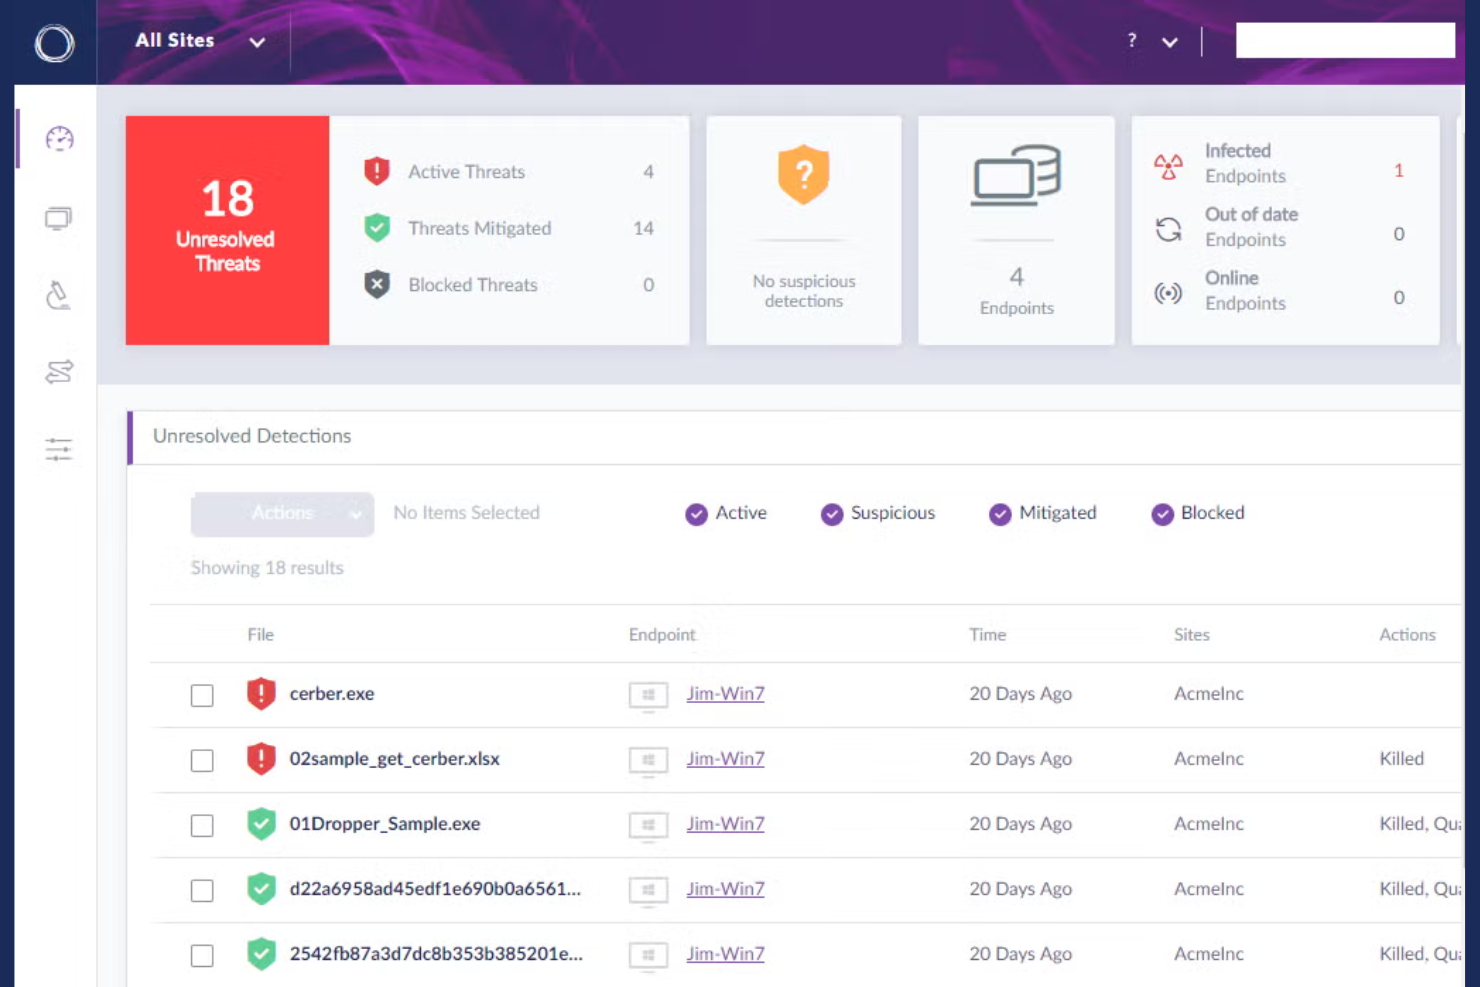
SentinelOne är en plattform för skydd av slutpunkter som är utformad för företag som behöver cybersäkerhetsåtgärder. Den riktar sig främst till IT-team inom olika branscher och erbjuder automatiserad hotdetektering och hantering.
Varför jag valde SentinelOne: SentinelOne utmärker sig inom automatiserad hotdetektering genom att erbjuda realtidsskydd av slutpunkter. Dess förmåga att snabbt upptäcka hot utan mänsklig inblandning skiljer den från mängden.
Utmärkande funktioner och integrationer:
Funktioner inkluderar realtidshotdetektering, AI-drivna analyser och funktioner för återställning. Ditt team drar nytta av automatiserad incidenthantering, vilket minskar den manuella arbetsbelastningen. Plattformens hotinformation ger detaljerade insikter om potentiella risker.
Integrationer inkluderar Microsoft Active Directory, Splunk, IBM Security, Okta, AWS med flera.
Pros and Cons
Pros:
- Kraftfull AI-detektering
- Snabba återställningsfunktioner
- Smidigt användargränssnitt
Cons:
- Viss finjustering behövs
- Sällsynta avbrott i konsolen
Intruder
Bäst för sårbarhetsskanning
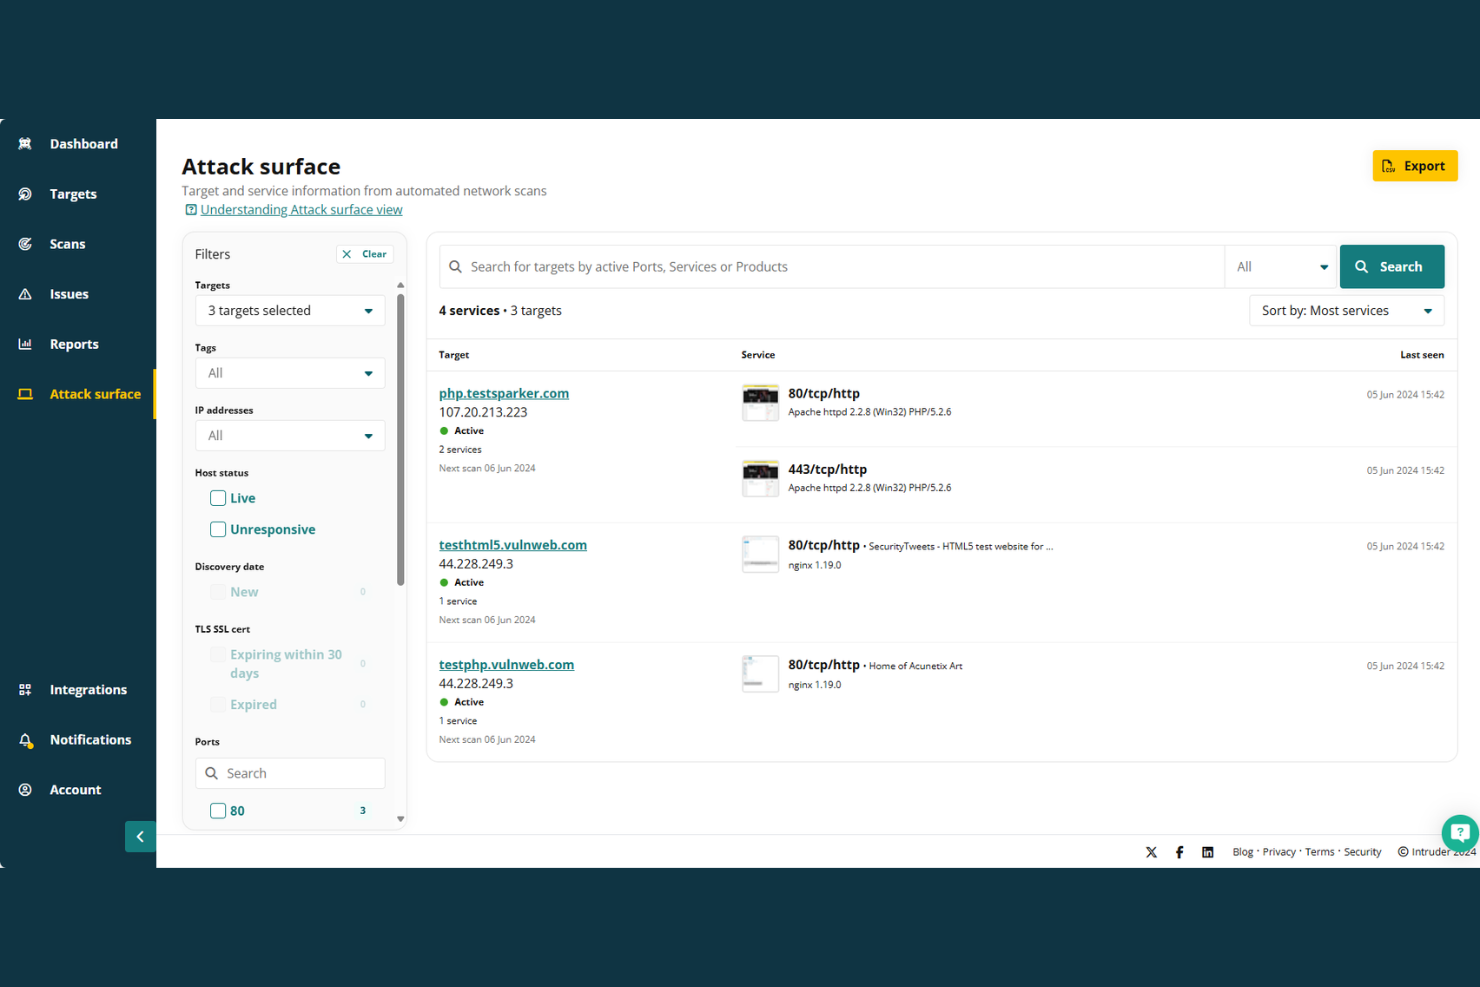
Intruder är ett cybersäkerhetsverktyg som fokuserar på sårbarhetsskanning och främst vänder sig till IT-team och säkerhetsexperter. Det hjälper till att identifiera säkerhetssvagheter i din digitala miljö och ger insikter som stärker skyddet mot cyberattacker.
Varför jag valde Intruder: Intruder är specialiserat på sårbarhetsskanning och erbjuder flera funktioner som håller dina system säkra.
Utmärkande funktioner och integrationer:
Funktioner omfattar proaktiv övervakning, automatiserade kontroller och detaljerade sårbarhetsrapporter. Ditt team kan effektivt hantera säkerhetssvagheter med prioriterade aviseringar. Plattformens intuitiva gränssnitt förenklar navigeringen bland komplexa data och eliminerar behovet av djup teknisk expertis.
Integrationer omfattar AWS, Azure, Google Cloud, Slack, Jira, Microsoft Teams, ServiceNow, Okta med flera.
Pros and Cons
Pros:
- Vägledning för prioritering och åtgärder
- Automatiserad ärendehantering
- Identifierar DNS-baserad skugg-IT
Cons:
- Begränsad upptäckt i grundabonnemang
- Kräver uttryckliga måldefinitioner
New Product Updates from Intruder
Intruder Launches On-Demand AI Pentesting for Web Apps
Intruder adds on-demand AI pentesting for web applications, allowing teams to launch assessments in minutes and receive audit-ready reports on the same day. For more information, visit Intruder’s official site.
 .

Qualys
Bäst för hantering av regelefterlevnad
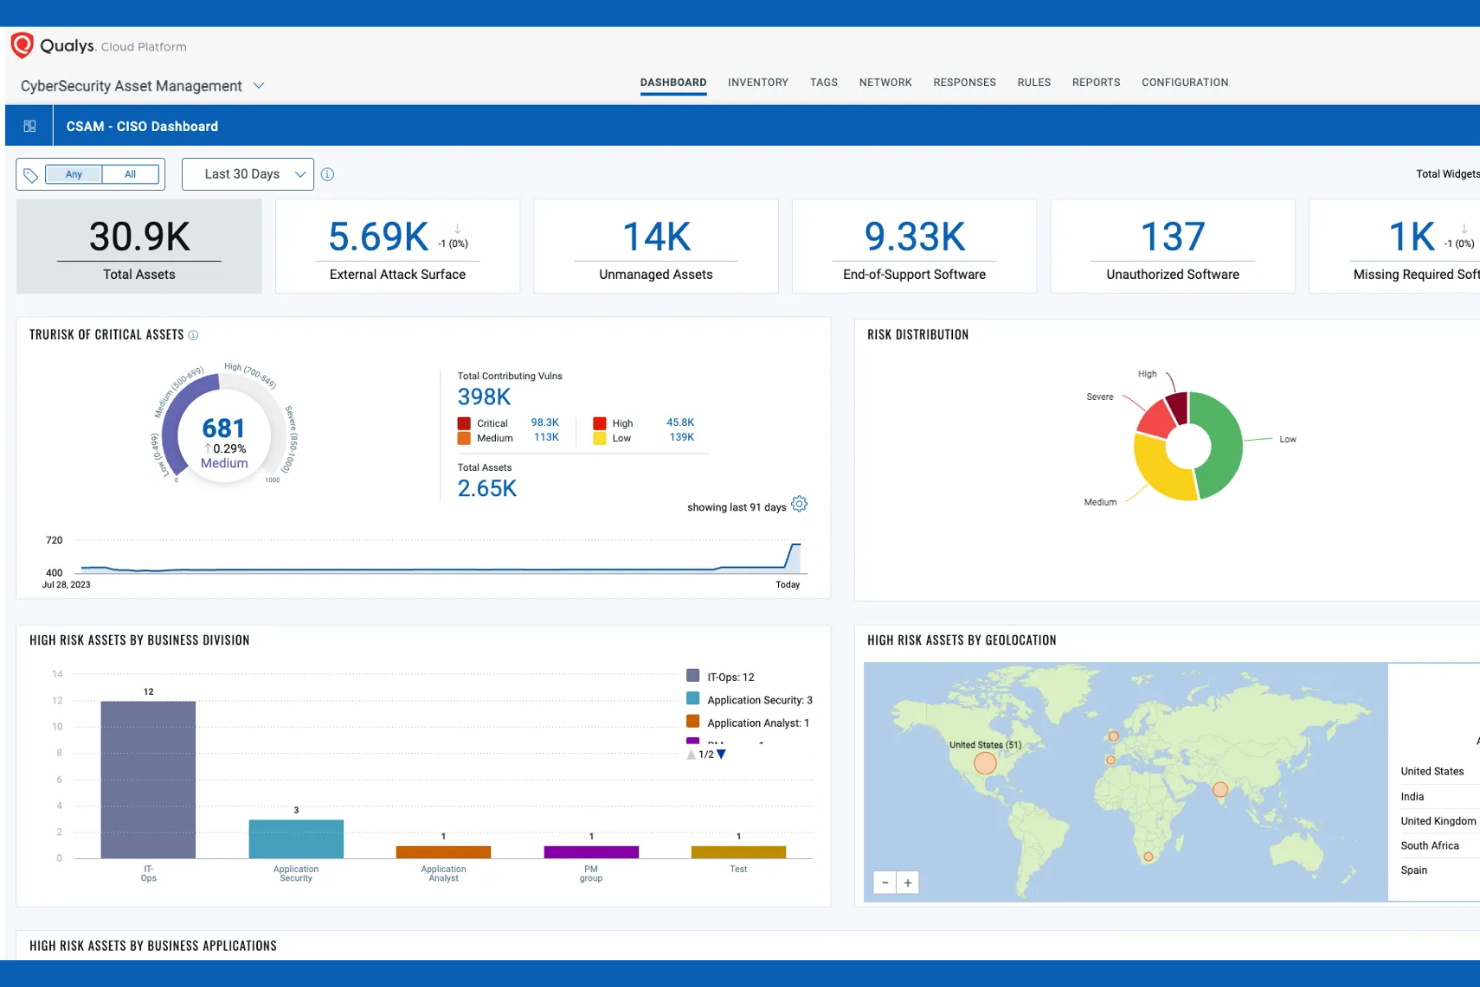
Qualys är en molnbaserad säkerhetsplattform utformad för företag som fokuserar på hantering av regelefterlevnad och sårbarhetsbedömning. Den hjälper IT- och säkerhetsteam genom att tillhandahålla kontinuerlig insyn i deras säkerhetsläge.
Varför jag valde Qualys: Qualys utmärker sig inom hantering av regelefterlevnad och erbjuder funktioner som säkerställer att din organisation uppfyller lagstadgade standarder genom att hålla ditt team informerat om potentiella risker.
Utmärkande funktioner och integrationer:
Funktioner omfattar övervakning i realtid, detaljerade rapporter om regelefterlevnad och kontinuerliga sårbarhetsbedömningar. Ditt team kan använda dessa verktyg för att upprätthålla ett starkt säkerhetsläge, och plattformens molnbaserade natur säkerställer enkel åtkomst och uppdateringar.
Integrationer omfattar ServiceNow, Splunk, AWS, Google Cloud, IBM med flera.
Pros and Cons
Pros:
- Funktioner på företagsnivå
- Prediktiv spårning av teknisk skuld
- Enhetliga IT- och säkerhetsarbetsflöden
Cons:
- Modullicensiering kan vara fragmenterad
- Otydliga enhetsdefinitioner och brister i dokumentationen

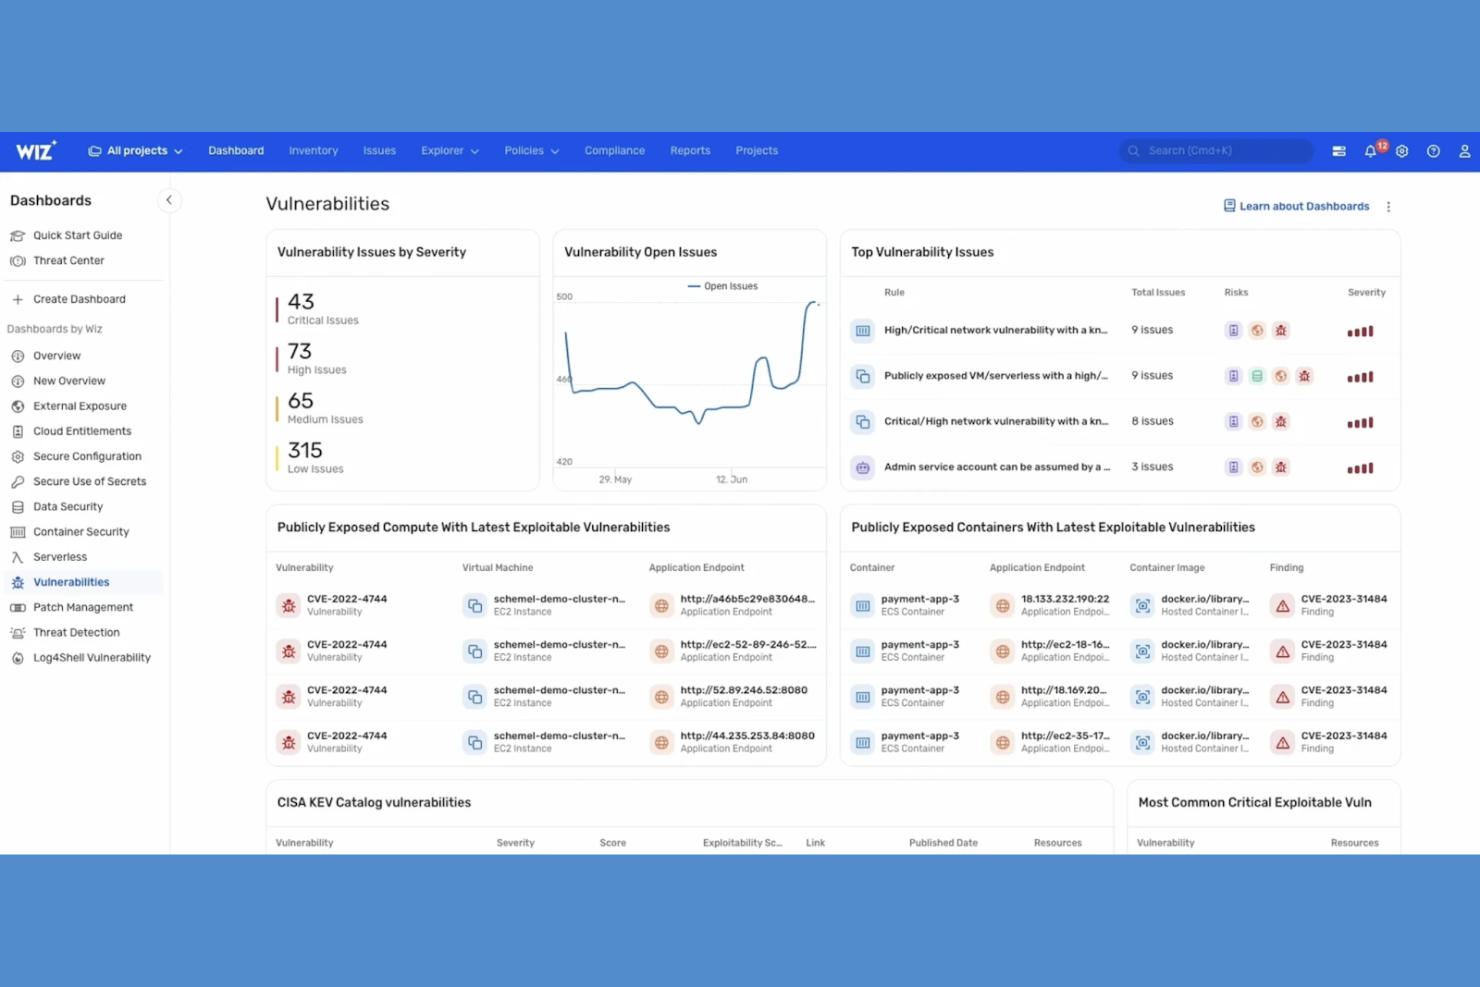
Wiz är en molnsäkerhetsplattform utformad för företag som använder molnbaserade applikationer. Den hjälper team att identifiera och hantera säkerhetsrisker i miljöer med flera moln.
Varför jag valde Wiz: Wiz erbjuder en heltäckande överblick över säkerheten i molnbaserade applikationer, vilket gör plattformen idealisk för team som arbetar i molnmiljöer. Den ger djupgående IAM-insyn i arbetsbelastningar och konfigurationer, vilket hjälper dig att snabbt upptäcka sårbarheter. Plattformens riskprioritering säkerställer att teamet fokuserar på de viktigaste problemen först. Möjligheten att integrera med olika molnleverantörer gör den ännu mer attraktiv för företag som förlitar sig på molninfrastrukturer.
Utmärkande funktioner och integrationer:
Funktionerna omfattar realtidsskydd för molnarbetsbelastningar, detaljerad riskbedömning och automatiserade efterlevnadskontroller. Ditt team drar nytta av kontinuerliga säkerhetstester, vilket minskar behovet av manuell övervakning. Plattformens intuitiva instrumentpanel förenklar förståelsen och hanteringen av molnrisker.
Integrationerna omfattar AWS Security Hub, Azure DevOps, Google Cloud Pub/Sub, Wiz Terraform, GitHub, GitLab, Slack, Jira, PagerDuty med flera.
Pros and Cons
Pros:
- Stark molnintegration
- Effektiv riskprioritering
- Automatiserade efterlevnadskontroller
Cons:
- Brantare inlärningskurva
- Kräver molnexpertis

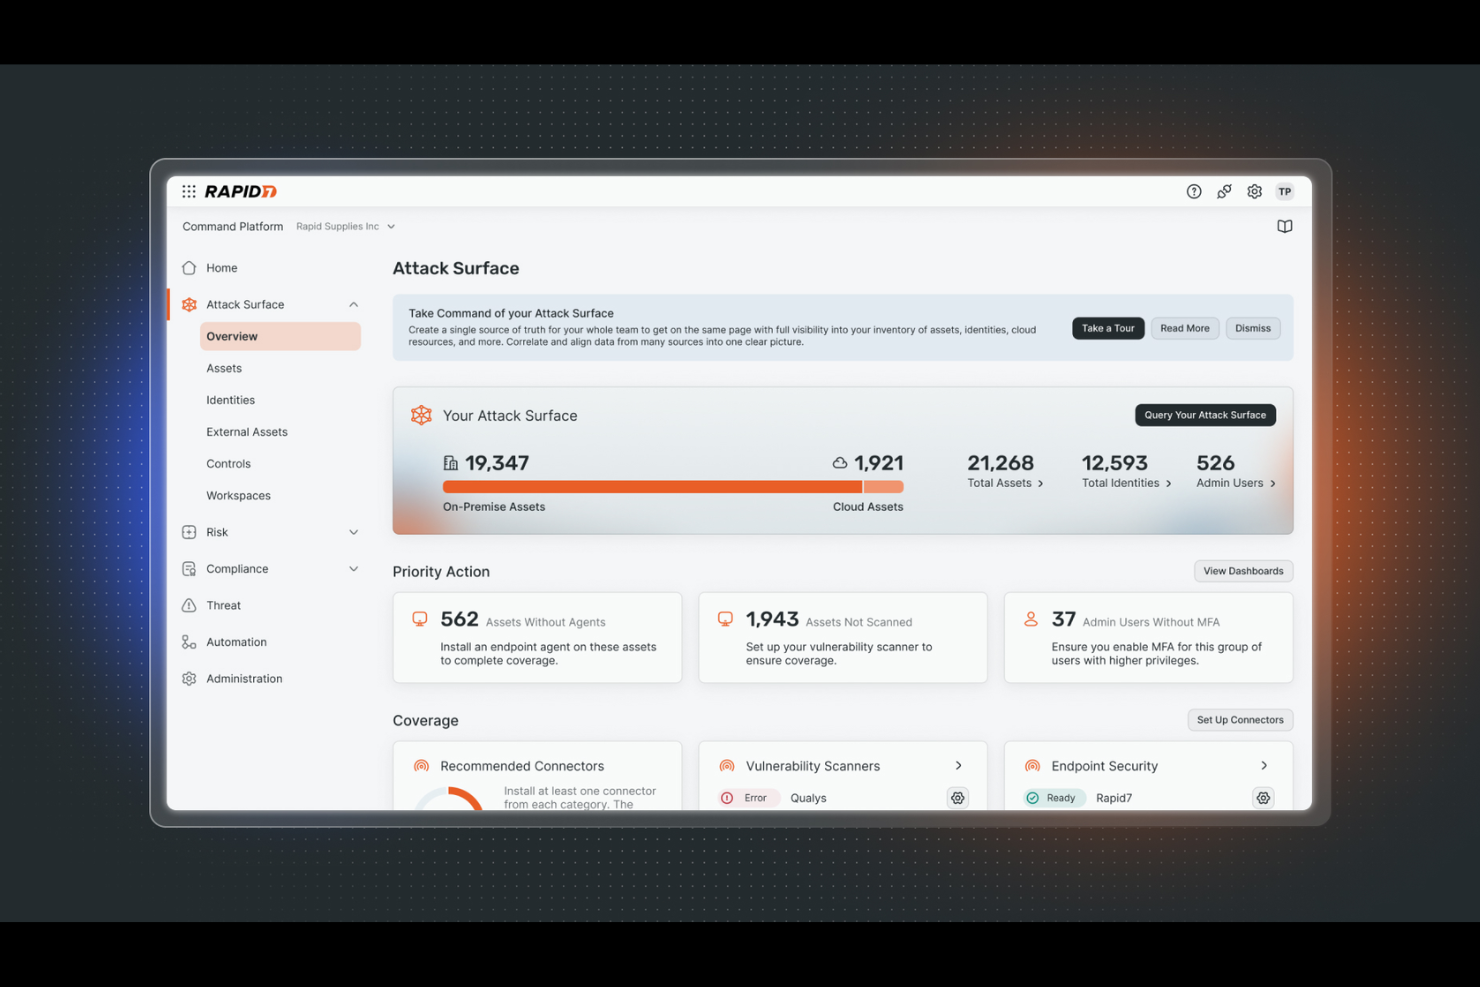
Rapid7 är en cybersäkerhetsplattform anpassad för IT- och säkerhetsteam som fokuserar på sårbarhetshantering och hotdetektering. Den hjälper organisationer att bedöma och förbättra sitt säkerhetsläge genom integration med DevOps-verktyg.
Varför jag valde Rapid7: Rapid7 integreras väl med DevOps-verktyg, vilket gör plattformen till ett förstahandsval för team som behöver sammanhängande säkerhetsprocesser för att identifiera och hantera potentiella hot.
Utmärkande funktioner och integrationer:
Funktioner omfattar sårbarhetsbedömningar, detaljerad analys och effektiva åtgärdsverktyg. Ditt team kan använda dessa insikter för att förbättra säkerhetsprocesserna, och plattformens integrationsmöjligheter säkerställer anpassning till din DevOps-miljö.
Integrationer omfattar AWS, Azure, Google Cloud, Slack, Jira, ServiceNow, Microsoft Teams med flera.
Pros and Cons
Pros:
- Stark DevOps-integration
- Affärscentrerad riskbedömning
- Integrering av arbetsflöden
Cons:
- Kan vara resurskrävande
- Tillfälliga prestandafördröjningar

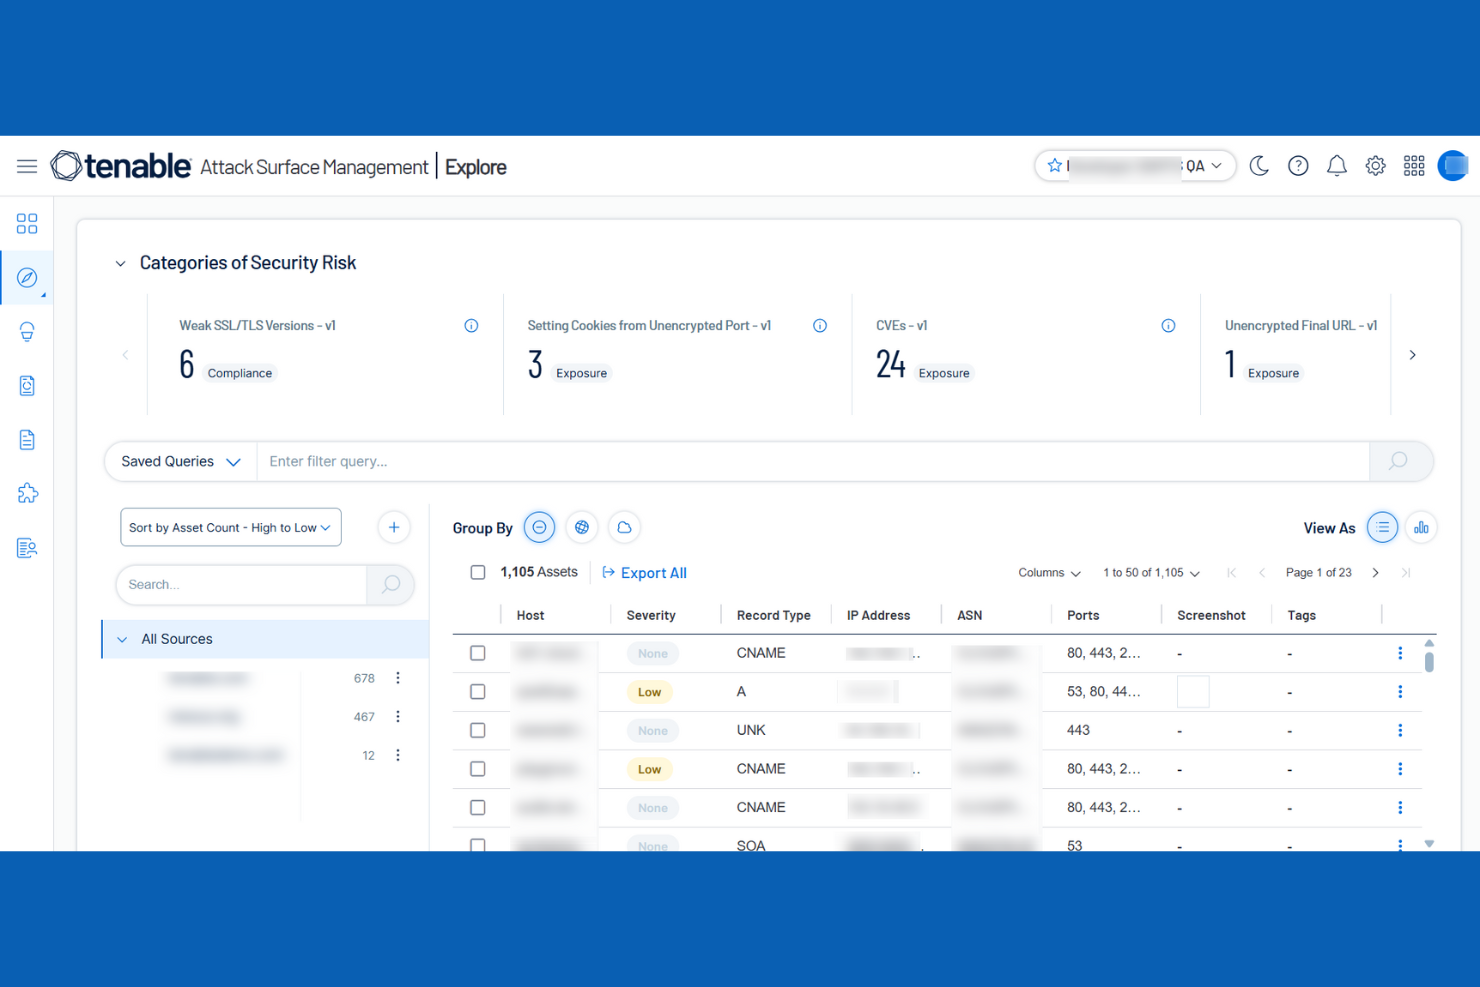
Tenable är en cybersäkerhetsplattform anpassad för IT- och säkerhetsexperter, med fokus på sårbarhetshantering och kontinuerlig övervakning. Den hjälper organisationer att upprätthålla en säker miljö genom att ge insikter om potentiella hot.
Varför jag valde Tenable: Tenable utmärker sig genom sina funktioner för kontinuerlig övervakning, vilket säkerställer att ditt team alltid är medvetet om sårbarheter och gör plattformen till ett värdefullt verktyg för organisationer som behöver ständig vaksamhet.
Utmärkande funktioner och integrationer:
Funktioner omfattar realtidsdata, detaljerade insikter om sårbarheter och prioriterade åtgärder för att avhjälpa dem. Ditt team drar nytta av kontinuerliga uppdateringar som håller säkerhetsåtgärderna aktuella, och plattformens användarvänliga gränssnitt förenklar hanteringen av komplexa data.
Integrationer omfattar AWS Security Hub, Azure, Google Cloud, Splunk, ServiceNow, IBM QRadar, Jira med flera.
Pros and Cons
Pros:
- Sårbarhetsdetektering med stöd av Nessus
- Flexibla distributionsalternativ
- Djupgående funktioner för exponeringsbedömning
Cons:
- Begränsad flexibilitet vid rapportering
- Dyr prissättning och licensiering

Bäst för upptäckt av attackytor
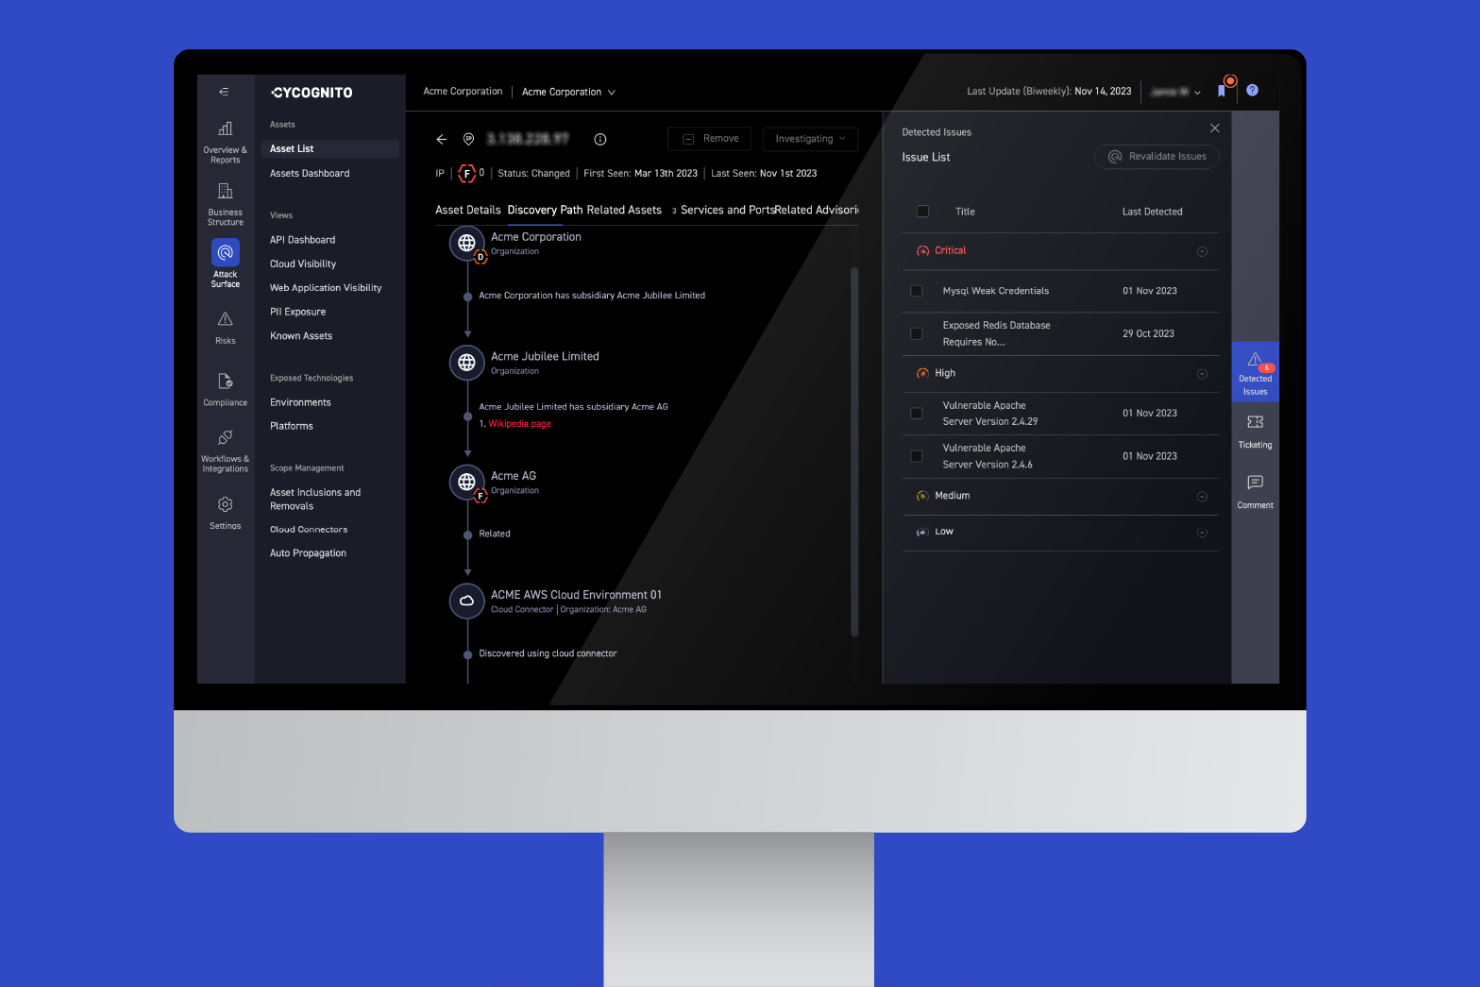
CyCognito erbjuder en plattform med fokus på att upptäcka felkonfigurationer och hantera externa attackytor. Den är utformad för säkerhetsteam som behöver identifiera och minska risker utanför deras direkta kontroll.
Varför jag valde CyCognito: CyCognito utmärker sig genom att identifiera externa attackytor och ge full insyn i risker hos tredje part. Plattformen hjälper till att prioritera sårbarheter baserat på deras potentiella påverkan, vilket förbättrar teamets insatser och hantering av externa attackytor.
Utmärkande funktioner och integreringar:
Funktioner omfattar automatiserad informationsinhämtning, riskprioritering och upptäckt av skugg-IT. Ditt team kan snabbt identifiera och åtgärda sårbarheter. Plattformens detaljerade insikter hjälper dig att bättre förstå externa risker utan att överbelasta dina resurser.
Integreringar omfattar ServiceNow, Splunk, Palo Alto Networks, Tenable med flera.
Pros and Cons
Pros:
- Effektiv upptäckt av externa risker
- Omfattande insyn i cyberresurser
- Automatiserad informationsinhämtning
Cons:
- Kräver viss säkerhetsexpertis
- Ingen täckning av interna nätverk

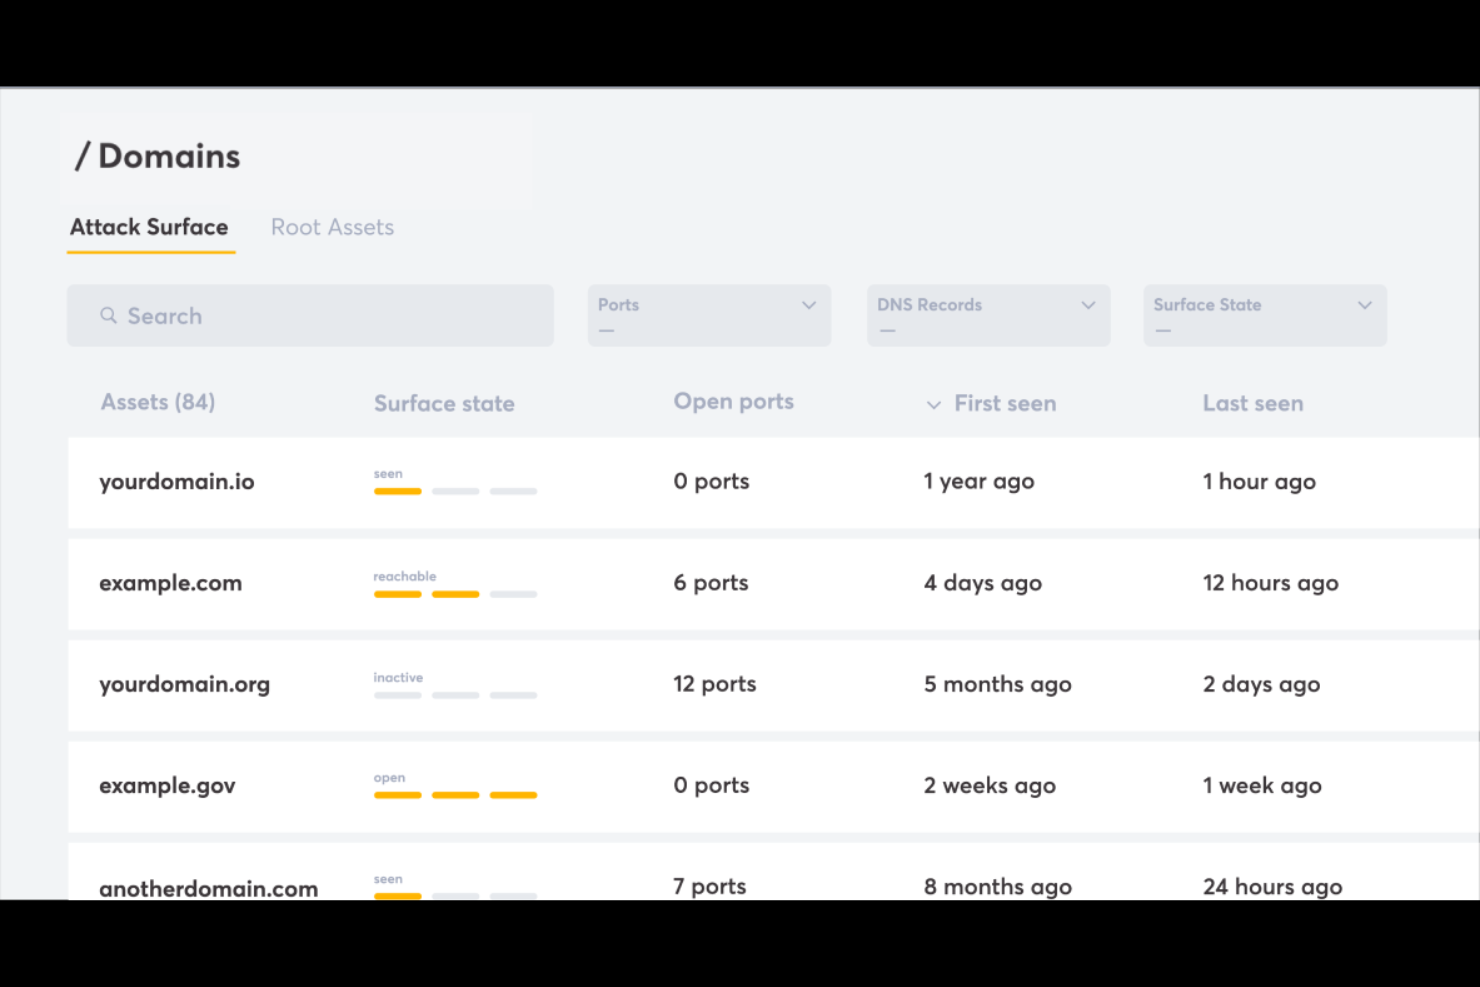
Detectify är en säkerhetsplattform skräddarsydd för webbapplikationer, som används av utvecklare och säkerhetsteam. Den skannar dina webbapplikationer efter sårbarheter och hjälper dig att effektivt säkra dina digitala tillgångar.
Varför jag valde Detectify: Detectify fokuserar på säkerhet för webbapplikationer, med funktioner som snabbt identifierar sårbarheter så att ditt team ligger steget före nya hot. Dess engagemang för säkerhet i webbapplikationer gör det till ett förstahandsval för utvecklare som behöver skydda sina projekt.
Utmärkande funktioner och integrationer:
Funktioner omfattar automatiserad skanning, kontinuerliga uppdateringar och detaljerade säkerhetsrapporter. Ditt team kan identifiera sårbarheter med plattformens intuitiva gränssnitt, och insikterna som tillhandahålls hjälper till att prioritera och åtgärda säkerhetsproblem.
Integrationer omfattar Slack, Jira, Azure, PagerDuty, Splunk, ServiceNow, AWS med flera.
Pros and Cons
Pros:
- Regelbundna uppdateringar från etiska hackare
- 100 % testning baserad på nyttolast
- Automatiserad upptäckt och övervakning av underdomäner
Cons:
- Inget självbetjäningsalternativ
- Ingen täckning av interna nätverk

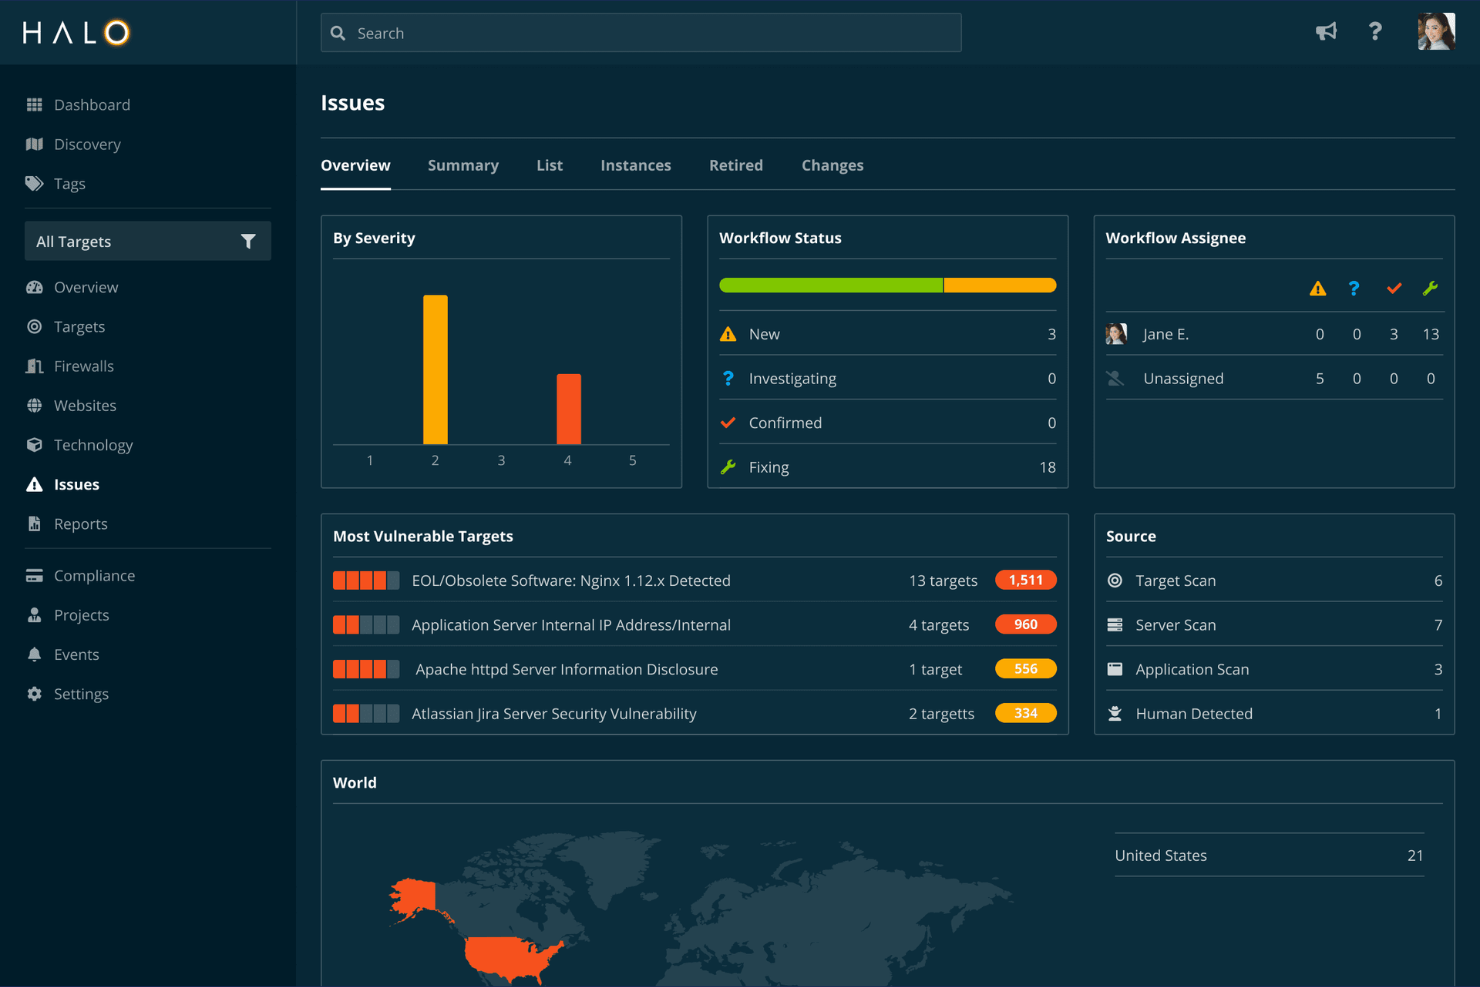
Halo Security erbjuder en lösning för hantering av attackytan som riktar sig till små och medelstora team. Den fokuserar på att identifiera och hantera sårbarheter för att förbättra organisationens säkerhetsnivå.
Varför jag valde Halo Security: Halo Securitys utformning passar bäst för små och medelstora team eftersom den förenklar sårbarhetshanteringen. Fokus på användarvänlighet och effektiv identifiering av hot gör det till ett praktiskt val.
Utmärkande funktioner och integrationer:
Funktioner omfattar automatiserad genomsökning för att snabbt identifiera potentiella hot och exponerade tillgångar, en användarvänlig instrumentpanel och tydliga insikter i din säkerhetsstatus. Ditt team kan navigera i gränssnittet utan omfattande utbildning. Verktyget erbjuder även realtidsaviseringar som håller dig uppdaterad om potentiella risker.
Integrationer omfattar AWS, Azure, Google Cloud, Slack, Jira, ServiceNow med flera.
Pros and Cons
Pros:
- Enkel installationsprocess
- Manuell penetrationstestning på begäran
- Bra för små team
Cons:
- Begränsat antal avancerade funktioner
- Grundläggande rapporteringsalternativ
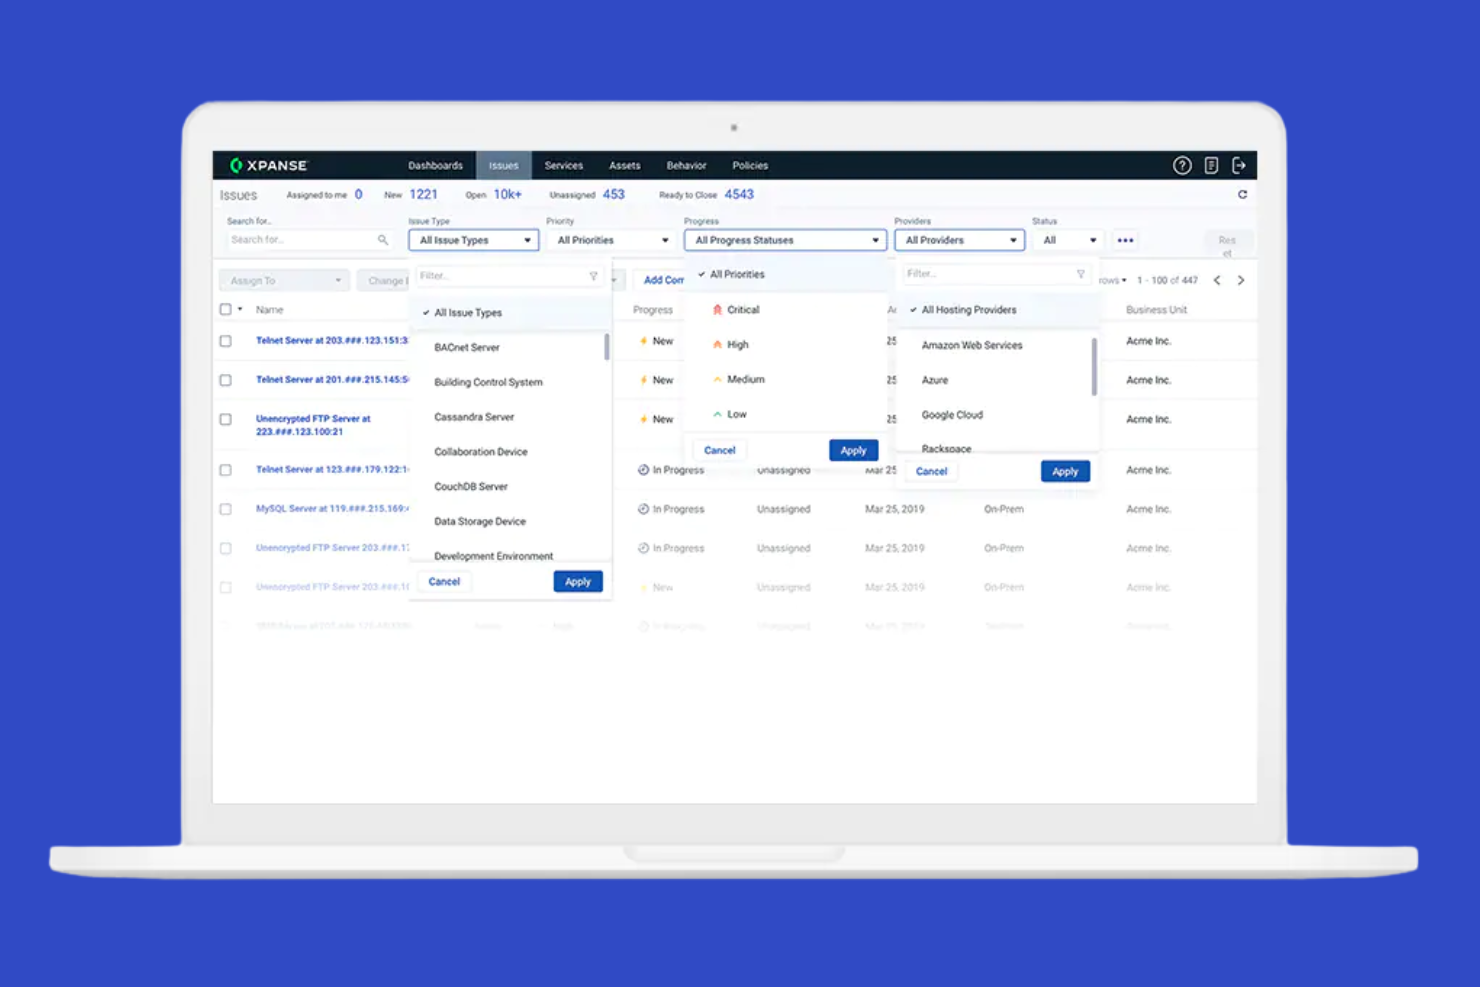
Palo Alto Networks Cortex Xpanse är en cybersäkerhetsplattform utformad för stora företag som behöver avancerade funktioner för hotdetektering och incidenthantering. Den fokuserar på att förena säkerhetsverksamheten för att hjälpa team att hantera och minska risker effektivt.
Varför jag valde Palo Alto Networks Cortex Xpanse: Cortex Xpanse erbjuder avancerade funktioner för hotdetektering och incidenthantering, anpassade för stora och växande företag, så att verksamheten förblir säker.
Utmärkande funktioner och integrationer:
Funktioner omfattar avancerad hotdetektering, automatiserad incidenthantering och kraftfull analys för att hitta dolda hot i hela nätverket. Plattformens skalbarhet stöder tillväxt utan att säkerheten äventyras.
Integrationer omfattar Splunk, ServiceNow, IBM QRadar, Jira med flera.
Pros and Cons
Pros:
- Skannar hela IPv4-utrymmet dagligen
- Inbyggd integration med Cortex XSOAR
- Spåra ohanterade tillgångar till ansvariga intressenter
Cons:
- Ingen inbyggd skanning av det mörka nätet
- Kräver hög teknisk kompetens
Andra verktyg för hantering av attackytan
Här är några ytterligare verktyg för hantering av attackytan som inte kom med på min kortlista men som ändå är värda att undersöka:
- Censys
Bäst för upptäckt av internetanslutna tillgångar
- RiskProfiler
Bäst för riskbaserad prioritering
- Aikido
Bäst för utvecklare


Så utvärderar jag verktyg för hantering av attackytan
Jag granskar hantering av attackytan i två lager: de grundläggande funktioner ett verktyg måste ha och de särskiljande faktorerna – som korrelation med hotinformation och täckning av tredjepartsrisker – som avgör hur väl det passar.
Kärnfunktioner (måste finnas för denna lista)
När jag väljer verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totala poäng till en procentsats. Varje verktyg måste uppnå en lägsta totalpoäng på 65 % för att övervägas för inkludering.
- Upptäckt av externa tillgångar: Jag bedömer hur väl ett verktyg hittar internetanslutna tillgångar – domäner, molninstanser och skugg-IT – utan att behöva en färdig inventering som utgångspunkt.
- Kontinuerlig övervakning av attackytan: De bästa verktygen upptäcker nya exponeringar nästan i realtid, så jag kontrollerar skanningsfrekvensen och om förändringsdetektering körs automatiskt eller kräver manuella utlösare.
- Detektering av sårbarheter & exponeringar: Utöver grundläggande portskanning letar jag efter identifiering av felkonfigurationer, utgångna certifikat och exponerade tjänster i hela den upptäckta tillgångsinventeringen.
- Riskbaserad prioritering: Platta listor över fynd är överväldigande, så jag bedömer om ett verktyg poängsätter och rangordnar exponeringar med hjälp av exploaterbarhet, tillgångarnas kritikalitet och verksamhetskontext tillsammans.
- Visualisering av attackytan: Jag kontrollerar om plattformen visuellt kartlägger relationer mellan tillgångar och infrastrukturberoenden, vilket gör det enklare att snabbt följa kopplingar till dotterbolag och tredje parter.
- Varningar & arbetsflöden för åtgärder: Integration med verktyg som Jira, ServiceNow eller Splunk är viktigt här, liksom konfigurerbara varningsregler som vidarebefordrar fynd till rätt team.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Integration med hotinformation är en viktig särskiljande faktor – jag letar efter verktyg som korrelerar upptäckta exponeringar med aktiva kampanjer och aktivitet på den mörka webben, vilket omvandlar råa fynd till användbar kontext. Analys av attackvägar tillför ytterligare ett lager genom att visa hur en angripare kan kedja ihop flera exponeringar för att nå kritiska tillgångar. Jag bedömer också om en plattform erbjuder validering av exploatering, vilket hjälper team att sålla bort falska positiva genom att bekräfta vad som faktiskt går att exploatera innan tid läggs på åtgärder.
Mer än funktioner
Integrationsdjupet är mycket viktigt här. Jag kontrollerar om ett verktyg kan ansluta dubbelriktat till plattformar för SIEM och ärendehantering som Splunk, ServiceNow eller Jira, så att fynd flödar in i befintliga arbetsflöden utan manuella överlämningar. Överensstämmelse med efterlevnadskrav är en annan faktor jag väger in – team i reglerade branscher behöver rapportering som är redo för granskning och mappad till ramverk som PCI DSS, SOC 2 eller NIST CSF. Jag utvärderar också tiden till värde, eftersom de bästa verktygen för hantering av attackytan bör börja upptäcka tillgångar inom några timmar efter driftsättning, inte efter veckor av konsulttjänster.
Så väljer du ett verktyg för hantering av attackytan
Det är lätt att fastna i långa funktionslistor och komplicerade prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för val av programvara följer här en checklista över faktorer att tänka på:
| Faktor | Att tänka på |
|---|---|
| Skalbarhet | Kan verktyget växa med ditt företag? Ta hänsyn till aktuella behov och framtida expansion. |
| Integrationer | Fungerar det med befintliga system? Kontrollera kompatibiliteten med din nuvarande programvara. |
| Anpassningsbarhet | Kan du anpassa verktyget efter dina arbetsflöden? Leta efter flexibla konfigurationsalternativ. |
| Användarvänlighet | Är verktyget intuitivt? En brant inlärningskurva kan sänka teamets produktivitet. |
| Implementering och introduktion | Hur snabbt kan ditt team komma igång? Leta efter verktyg med omfattande support och resurser. |
| Kostnad | Passar prissättningen din budget? Ta hänsyn till den totala kostnaden, inklusive installations- och löpande avgifter. |
| Säkerhetsskydd | Uppfyller verktyget dina säkerhetsstandarder? Leta efter efterlevnad av branschregler. |
| Supporttillgänglighet | Vilken support erbjuder leverantören? Ta hänsyn till tillgänglighet dygnet runt och olika supportkanaler. |
Vad är verktyg för hantering av attackytan?
Verktyg för hantering av attackytan är programvaruprodukter som hjälper organisationer att identifiera, övervaka och hantera potentiella sårbarheter i sina digitala miljöer. Dessa verktyg används vanligtvis av IT- och säkerhetsexperter för att förbättra organisationens säkerhetsnivå. Funktioner som kontinuerlig övervakning, riskbedömning och automatiska varningar hjälper till att identifiera hot, prioritera sårbarheter och upprätthålla säkerheten. Sammantaget ger dessa verktyg användarna möjlighet att proaktivt hantera och minska säkerhetsrisker.
Funktioner
Vid val av verktyg för hantering av attackytor bör du hålla utkik efter följande viktiga funktioner:
- Kontinuerlig övervakning: Ger insyn i din digitala miljö i realtid och hjälper dig att hålla dig informerad om nya sårbarheter och angreppspunkter när de uppstår.
- Riskbedömning: Utvärderar den potentiella påverkan av identifierade sårbarheter, så att du effektivt kan prioritera åtgärderna.
- Automatiserade aviseringar: Skickar meddelanden om viktiga risker och säkerställer att ditt team snabbt kan reagera på nya hot, till exempel skadlig kod.
- Sårbarhetsskanning: Identifierar svagheter i dina system och applikationer och hjälper dig att åtgärda angreppsvektorer innan hotaktörer kan utnyttja dem.
- Identifiering av tillgångar: Kartlägger alla internetanslutna tillgångar och ger dig en fullständig bild av din attackyta.
- Integrationsmöjligheter: Ansluter till befintliga verktyg och plattformar och säkerställer en sammanhållen säkerhetsstrategi i hela organisationen.
- Anpassningsbar rapportering: Ger skräddarsydda insikter om din säkerhetsnivå och låter dig skapa rapporter som uppfyller dina specifika behov.
- Efterlevnadshantering: Hjälper till att säkerställa att organisationen uppfyller lagstadgade krav genom att tillhandahålla detaljerade efterlevnadsrapporter.
- Uppdateringar av hotinformation: Levererar de senaste hotuppgifterna för att hålla dina säkerhetsåtgärder aktuella och effektiva.
- Användarvänligt gränssnitt: Förenklar navigering och hantering, vilket gör det enklare för ditt team att använda verktyget effektivt.
Fördelar
Implementering av verktyg för hantering av attackytor ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhetsnivå: Genom att kontinuerligt övervaka sårbarheter hjälper dessa verktyg dig att stärka organisationens säkerhetsförsvar.
- Proaktiv hantering av hot: Automatiserade aviseringar och riskbedömningar gör det möjligt för ditt team att hantera potentiella hot innan de eskalerar.
- Effektiv resursfördelning: Genom att prioritera sårbarheter utifrån risk kan ditt team fokusera insatserna där de behövs mest.
- Efterlevnad av regelverk: Funktioner för efterlevnadshantering säkerställer att organisationen uppfyller branschstandarder och rättsliga krav.
- Förbättrad överblick: Identifiering och kartläggning av tillgångar ger en tydlig bild av ditt digitala landskap och minskar blinda fläckar.
- Välgrundat beslutsfattande: Anpassningsbara rapporter ger insikter som stödjer strategisk planering och säkerhetsinvesteringar.
- Minskad manuell arbetsbelastning: Automatiseringsfunktioner minimerar behovet av manuell övervakning och analys av attackytan, vilket frigör tid för ditt team.
Kostnader och priser
Vid val av verktyg för hantering av attackytor krävs en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för hantering av attackytor:
Jämförelsetabell för abonnemang för verktyg för hantering av attackytor
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande övervakning, begränsade aviseringar och support från communityn. |
| Personligt abonnemang | $99-$399/månad | Sårbarhetsskanning, riskbedömningsrapporter och e-postsupport. |
| Företagsabonnemang | $149-$499/månad | Kontinuerlig övervakning, automatiserade aviseringar och integrationsmöjligheter. |
| Abonnemang för stora företag | $4,390+/år | Avancerad hotinformation, efterlevnadshantering och dedikerad support. |
Vanliga frågor om verktyg för hantering av attackytan
Här är några svar på vanliga frågor om verktyg för hantering av attackytan:
Vilka branscher har störst nytta av verktyg för hantering av attackytan?
Branscher med betydande digitala tillgångar skulle ha stor nytta av dem, till exempel finans- och vårdsektorn. Dessa sektorer möter ofta strikta regulatoriska krav och höga cybersäkerhetsrisker. Genom att använda verktyg för hantering av attackytan kan ditt team bättre skydda känsliga uppgifter och säkerställa efterlevnad av branschstandarder.
Kan små företag använda verktyg för hantering av attackytan effektivt?
Små företag kan använda dessa verktyg effektivt för att hantera sitt säkerhetsläge. Verktygen hjälper till att identifiera sårbarheter och prioritera risker, vilket är viktigt när resurserna är begränsade. Leta efter lösningar med skalbara priser och funktioner som motsvarar dina specifika behov för att få ut mesta möjliga värde.
Hur ofta bör du uppdatera verktyg för hantering av attackytan?
Du bör uppdatera dessa verktyg regelbundet för att säkerställa att de är effektiva mot de senaste hoten. Många lösningar erbjuder automatiska uppdateringar, vilket håller systemet aktuellt utan manuella åtgärder. Regelbundna uppdateringar hjälper ditt team att ligga steget före nya sårbarheter och förbättrar den övergripande säkerhetshanteringen.
Nästa steg:
Om du håller på att undersöka verktyg för hantering av attackytan kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Sedan får du en kortlista över programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.