

10 verktyg för efterlevnad i molnet för 2026

Kortlista över verktyg för molnefterlevnad


Verktyg för molnefterlevnad är specialiserad programvara som hjälper ditt team att övervaka, upprätthålla och dokumentera regulatoriska krav och säkerhetskrav i molnmiljöer. Om du letar efter de bästa verktygen för molnefterlevnad står du sannolikt inför ett växande tryck att hålla jämna steg med föränderliga standarder, klara revisioner och skydda känsliga data – ofta över flera plattformar.
Rätt verktyg kan göra skillnaden mellan reaktiv brandsläckning och proaktiv kontroll, men alternativen kan kännas överväldigande. I den här guiden hittar du en tydlig och aktuell jämförelse av ledande lösningar, så att du tryggt kan välja det alternativ som bäst passar organisationens behov av efterlevnad 2026.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för molnefterlevnad
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av verktyg för molnefterlevnad och hjälper dig att hitta det bästa alternativet för din budget och verksamhet.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för realtidsbaserad revisionsrapportering | Gratisplan + kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 2 | Bäst för kontinuerlig säkerhets- och efterlevnadsövervakning | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för korrigering av efterlevnadsstatus | Gratis provperiod + gratis demo tillgänglig | Prissättning på begäran | Website | |
| 4 | Bäst för agentlös riskinsyn | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 5 | Bäst för enhetlig policyhantering | Gratis demo tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för upptäckt av molntillgångar genom genomsökning från sidan | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 7 | Bäst för inbyggd integrering med AWS-tjänster | 30 dagars kostnadsfri provperiod tillgänglig | Från $3.75/resursenhet/månad | Website | |
| 8 | Bäst för inbyggda mallar för regelefterlevnad | Gratis provperiod tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för efterlevnadscertifieringar på företagsnivå | Gratis demo tillgänglig | Gratis för OCI-kunder | Website | |
| 10 | Bäst för integrerat nätverksskydd | Gratis demonstration tillgänglig | Prisuppgift på begäran | Website |
Recensioner av verktyg för molnefterlevnad
Nedan finns mina detaljerade sammanfattningar av de verktyg för molnefterlevnad som kom med på min kortlista. Mina recensioner ger en detaljerad inblick i funktionerna, möjligheterna och integrationerna hos varje plattform för att hjälpa dig att hitta det bästa alternativet för dina behov.

Bäst för realtidsbaserad revisionsrapportering
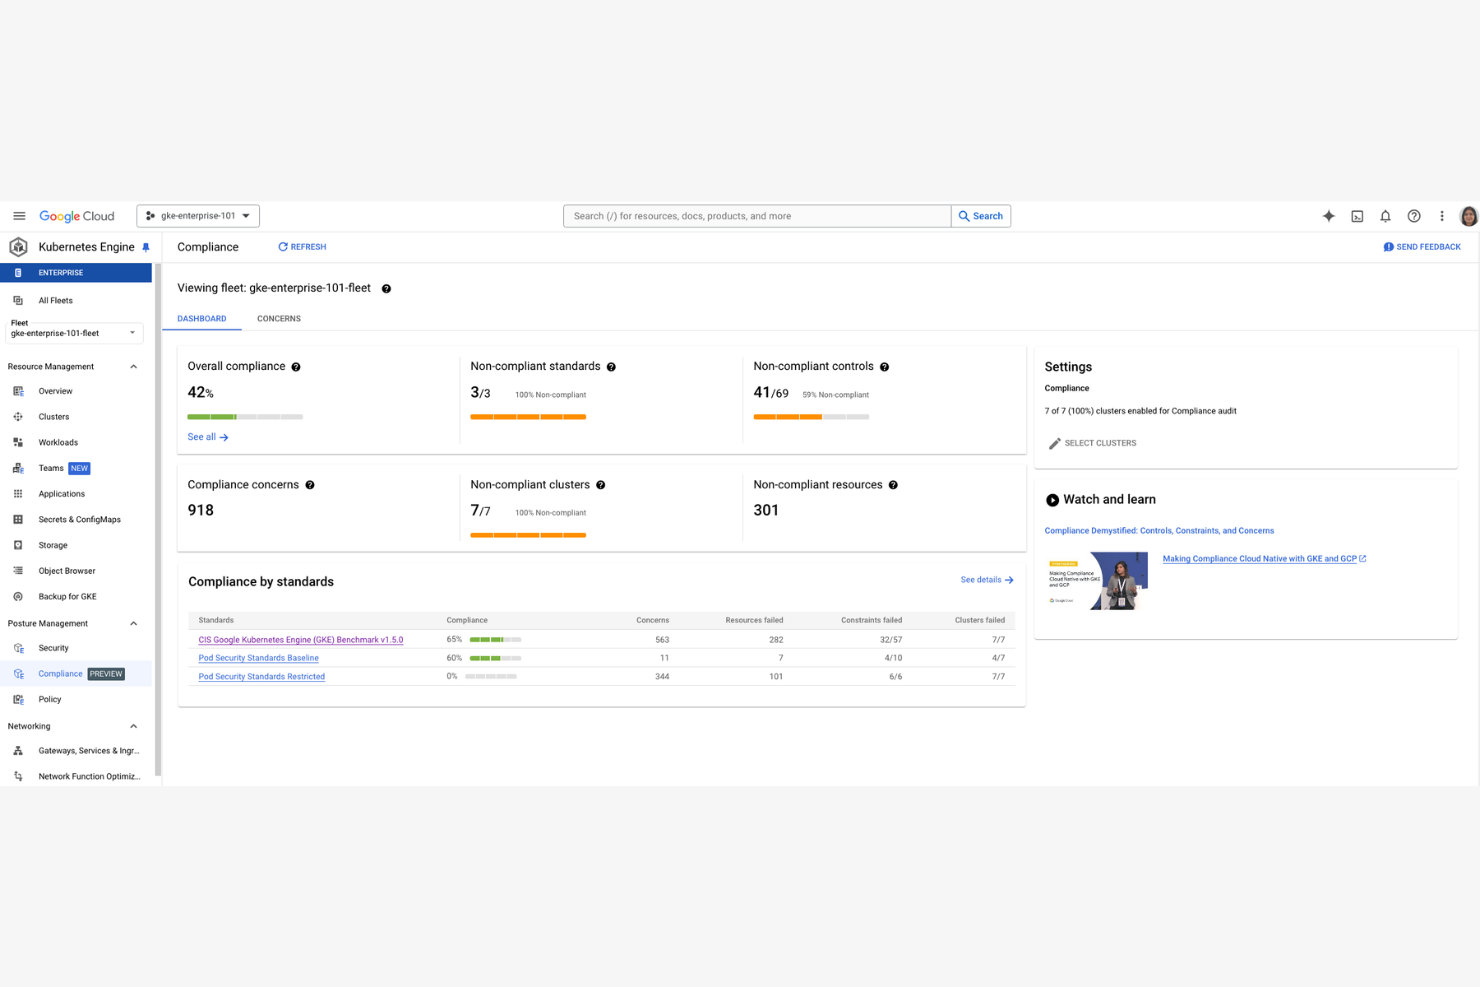
Google Cloud erbjuder realtidsbaserad revisionsrapportering och automatiserad insamling av bevismaterial anpassad för reglerade branscher. Plattformen är byggd för IT-, säkerhets- och efterlevnadsexperter som behöver visa löpande efterlevnad av ramverk som PCI DSS, HIPAA och ISO 27001. Den hjälper dig att övervaka, dokumentera och hantera efterlevnadskrav direkt i din Google Cloud-miljö.
Varför jag valde Google Cloud
För team som behöver omedelbar insyn i sin efterlevnadsstatus utmärker sig Google Cloud genom sina funktioner för realtidsbaserad revisionsrapportering. Jag valde det här verktyget eftersom det låter dig generera revisionsloggar och efterlevnadsbevis på begäran, vilket är avgörande för organisationer som regelbundet genomgår myndighetsgranskningar eller interna revisioner. Plattformens integration med Google Clouds säkerhets- och övervakningstjänster innebär att du kan följa efterlevnadshändelser när de inträffar och snabbt reagera på eventuella problem. Detta realtidsbaserade arbetssätt bidrar till att minska fördröjningen mellan incidentupptäckt och dokumentation, vilket är ett viktigt krav inom många reglerade branscher.
Viktiga funktioner i Google Cloud
Några andra funktioner som gör Google Cloud användbart för efterlevnadsteam är:
- Resurscenter för efterlevnad: Få tillgång till ett centraliserat bibliotek med dokumentation om efterlevnad, certifieringar och vitböcker.
- Assured Workloads: Konfigurera och tillämpa efterlevnadskontroller för specifika regelverk i dina molnprojekt.
- API för förebyggande av dataförlust (DLP): Skanna och klassificera känsliga data i hela din Google Cloud-miljö.
- Åtkomsttransparens: Granska detaljerade loggar över Googles support- och ingenjörers åtkomst till dina molnresurser.
Google Cloud-integrationer
Integrationer omfattar Cloud Logging, Cloud Monitoring, Google Workspace, Cloud Key Management Service med mera.
Pros and Cons
Pros:
- Revisionsloggar i realtid för utredningar
- Omfattande dokumentation om efterlevnad tillgänglig
- Inbyggd integration med Googles säkerhetsverktyg för Google Cloud
Cons:
- Begränsat stöd för export av bevismaterial
- Begränsat antal mallar för regelverk utanför USA

Qualys
Bäst för kontinuerlig säkerhets- och efterlevnadsövervakning
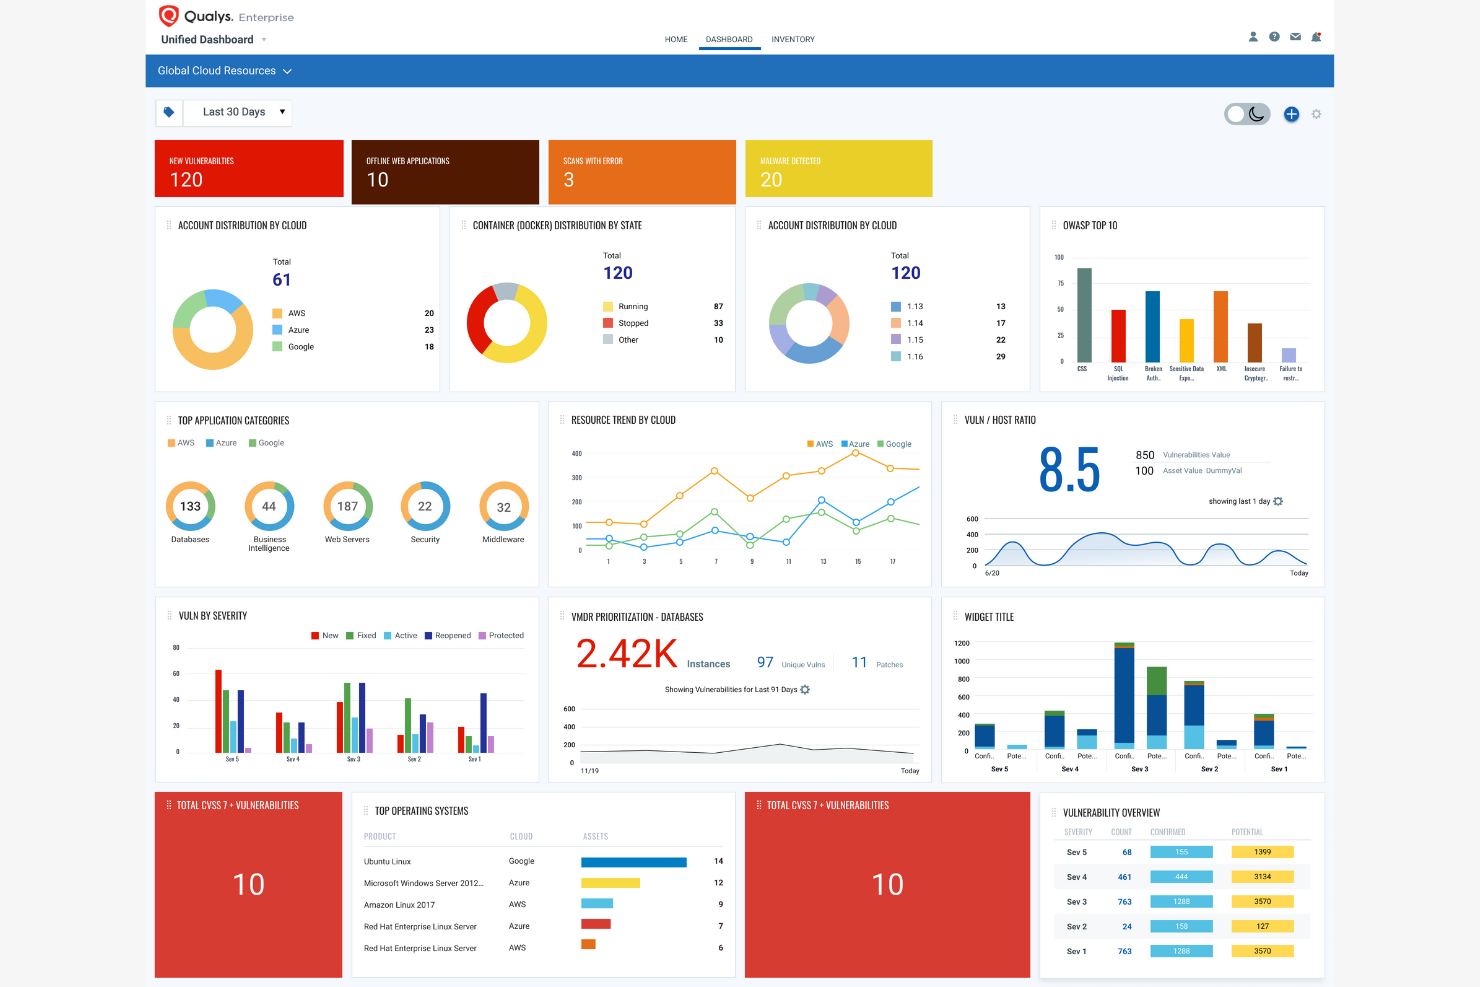
Med Qualys får du en plattform utformad för kontinuerlig säkerhets- och efterlevnadsövervakning i hybrid- och molnmiljöer. Det här verktyget passar bra för IT-, säkerhets- och efterlevnadsteam som behöver insyn i sårbarheter och felkonfigurationer i realtid. Qualys hjälper dig att automatisera efterlevnadskontroller och snabbt identifiera risker innan de påverkar verksamheten.
Varför jag valde Qualys
Det som utmärker Qualys är fokuset på kontinuerlig säkerhets- och efterlevnadsövervakning, vilket är avgörande för organisationer som hanterar dynamiska molnmiljöer. Plattformen söker automatiskt efter sårbarheter och felkonfigurationer, vilket ger dig uppdaterad insyn i din efterlevnadsstatus hela tiden. Jag valde Qualys eftersom dess modul för policyefterlevnad låter dig kartlägga tillgångar mot regelverk och skapa revisionsklara rapporter på begäran. Detta tillvägagångssätt hjälper dig att upptäcka problem tidigt och upprätthålla efterlevnaden när din molninfrastruktur utvecklas.
Viktiga funktioner i Qualys
Andra funktioner som gör Qualys användbart för efterlevnadsteam är bland annat:
- Hantering av molninventarier: Spåra och kategorisera alla molntillgångar i flera miljöer.
- Övervakning av filintegritet: Övervaka ändringar i kritiska filer och systemkonfigurationer i realtid.
- Skanning av webbapplikationer: Identifiera sårbarheter och felkonfigurationer i publikt åtkomliga webbapplikationer.
- Integration med ärendehantering för åtgärder: Anslut sårbarhetsresultat direkt till ITSM-verktyg för effektivare arbetsflöden för åtgärder.
Qualys-integrationer
Integrationer omfattar Microsoft Sentinel, Amazon Web Services, ServiceNow, Splunk, BeyondTrust, Apiiro, ArmorCode med flera.
Pros and Cons
Pros:
- Upptäcker avvikelser i efterlevnaden i realtid
- Täcker hybrid-, moln- och lokala miljöer
- Erbjuder automatiserad sårbarhetsskanning
Cons:
- Långsamma och resurskrävande skanningar
- Utmaningar med distribution av molnagenter

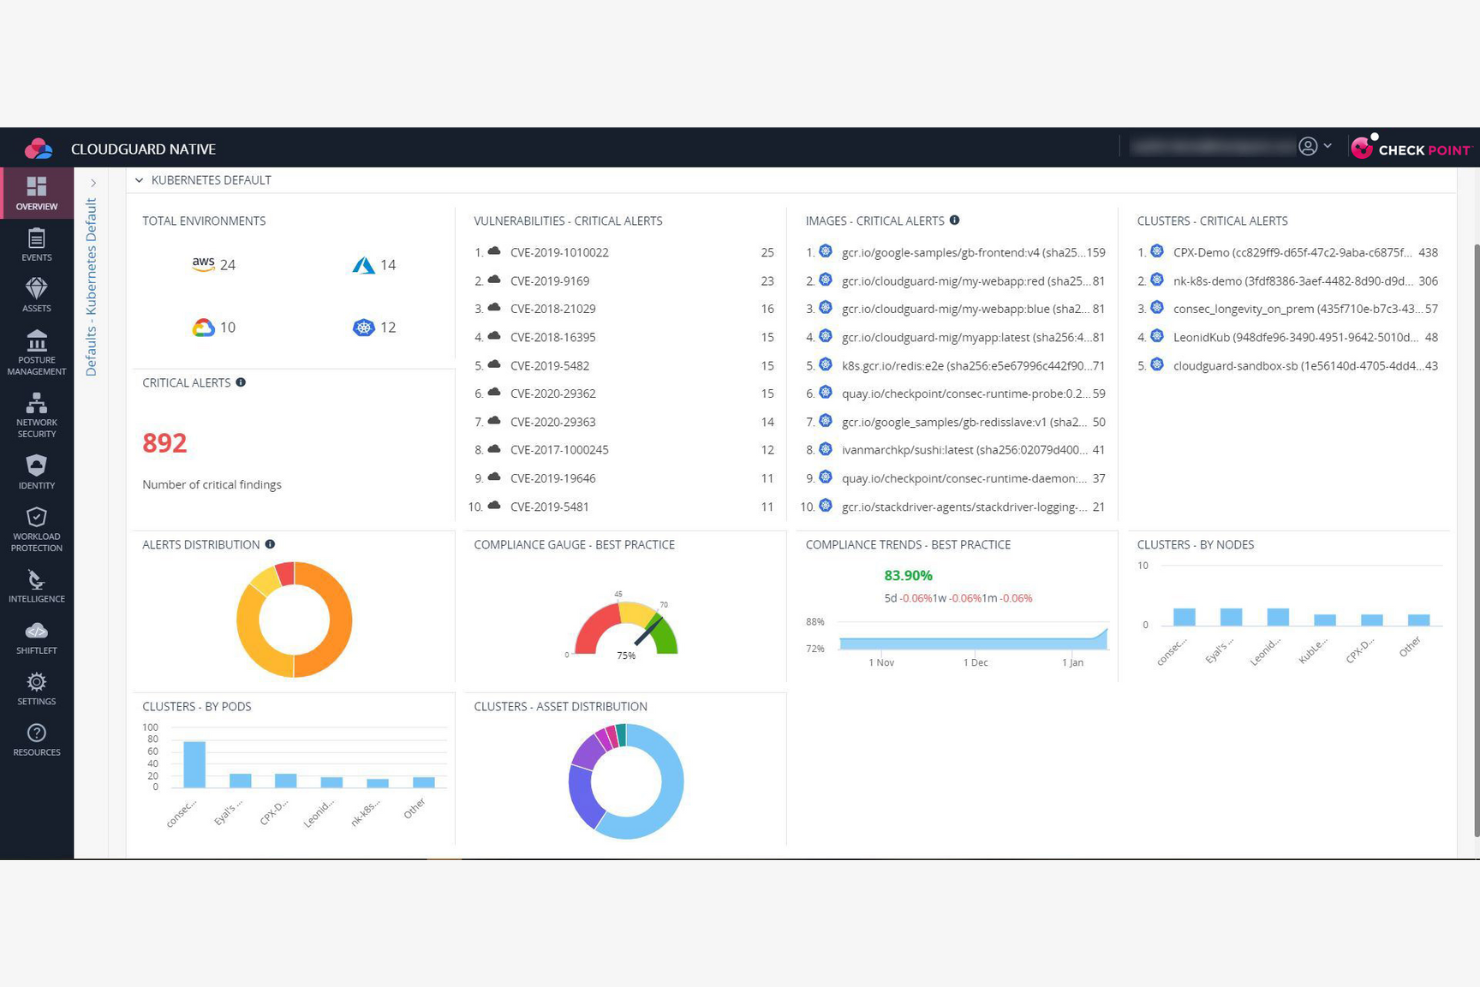
Check Point CloudGuard är utformat för IT- och säkerhetsteam som behöver automatisera korrigering av efterlevnadsstatus i offentliga molnmiljöer. Det är särskilt användbart för organisationer som hanterar dynamiska molndistributioner i stor skala, där manuella korrigeringar av efterlevnad inte är praktiska. Om du vill minska riskerna genom att automatiskt upptäcka och korrigera policyöverträdelser erbjuder CloudGuard riktad automatisering för den utmaningen.
Varför jag valde Check Point CloudGuard
Det som fick mig att välja Check Point CloudGuard är dess fokus på automatiserad korrigering av efterlevnadsstatus, vilket är ett viktigt behov för team som hanterar snabbt föränderliga molnmiljöer. Verktyget upptäcker automatiskt överträdelser av efterlevnad och kan utlösa arbetsflöden för korrigering för att åtgärda problem utan manuella ingripanden. Jag uppskattar att det har stöd för anpassningsbara policyer, så att du kan skräddarsy korrigeringsåtgärder efter organisationens specifika standarder. Denna automatisering bidrar till att minska den tid och risk som är förknippad med manuell hantering av efterlevnad, vilket gör lösningen väl lämpad för organisationer med komplex molnverksamhet eller molnverksamhet i stor skala.
Viktiga funktioner i Check Point CloudGuard
Utöver funktionerna för automatiserad korrigering fann jag även följande funktioner värdefulla:
- Hantering av molnsäkerhetsstatus (CSPM): Övervakar kontinuerligt molnresurser efter felkonfigurationer och brister i efterlevnaden.
- Integrering av hotinformation: Använder hotdata i realtid för att förbättra upptäckt och hantering.
- Visualisering av nätverkssäkerhet: Tillhandahåller grafisk kartläggning av molnnätverkstrafik och säkerhetsgrupper.
- Stöd för flera moln: Hanterar säkerhetsefterlevnad i AWS, Azure, Google Cloud och andra leverantörers miljöer.
Integreringar med Check Point CloudGuard
Integreringar omfattar AWS, Azure, Google Cloud Platform, Alibaba Cloud, Oracle Cloud Infrastructure, Kubernetes, ServiceNow, Splunk, IBM QRadar med flera.
Pros and Cons
Pros:
- Blockerar hot på nätverksnivå
- AI-drivna robotar för automatiserad incidentkorrigering
- Utökar lokala policyer till molnet
Cons:
- Paketinspektion medför nätverksfördröjning
- Föråldrat gränssnitt blir långsamt vid stora datamängder

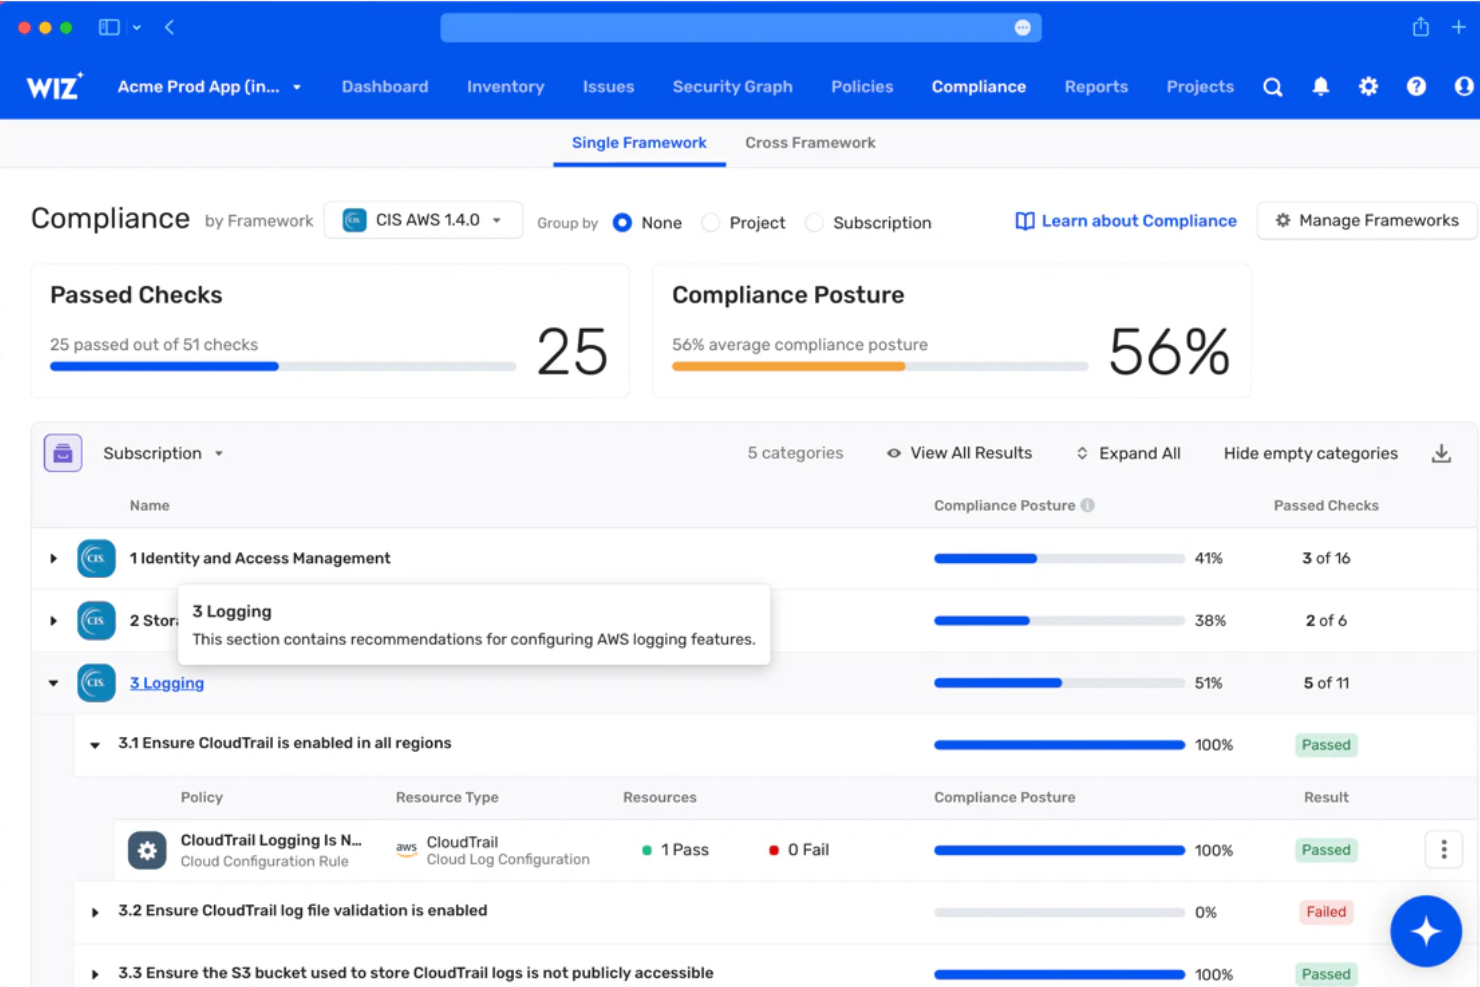
Säkerhetsteam som söker agentlös riskinsyn i realtid över molnmiljöer vänder sig ofta till Wiz. Plattformen är byggd för organisationer som behöver identifiera sårbarheter, felkonfigurationer och brister i efterlevnaden utan att distribuera agenter eller störa arbetsbelastningar. Wiz hjälper dig att upptäcka och prioritera risker i AWS, Azure, Google Cloud och Kubernetes, vilket gör plattformen särskilt användbar för företag som hanterar komplexa infrastrukturer med flera moln.
Varför jag valde Wiz
Det som särskiljer Wiz när det gäller efterlevnad i molnet är dess agentlösa metod för riskinsyn, vilket innebär att du kan skanna hela din molnmiljö utan att installera programvara på varje tillgång. Jag valde Wiz eftersom plattformen automatiskt upptäcker resurser och visar sårbarheter, felkonfigurationer och efterlevnadsproblem i AWS, Azure, Google Cloud och Kubernetes. Plattformens enhetliga risköversikt hjälper dig att prioritera åtgärder genom att visa vilka risker som sannolikt påverkar efterlevnaden mest. För team som vill ha bred, kontinuerlig täckning utan den operativa overhead som agenter medför erbjuder Wiz en direkt och skalbar lösning.
Viktiga funktioner i Wiz
Några andra funktioner som gör Wiz användbart för efterlevnads- och säkerhetsteam är:
- Motor för policy som kod: Definiera och tillämpa anpassade efterlevnadspolicyer med hjälp av kodbaserade regler.
- Hantering av molnsäkerhetsstatus (CSPM): Utvärdera kontinuerligt din molnmiljö mot branschens riktmärken och standarder.
- Upptäckt av känsliga data: Upptäck och klassificera automatiskt känsliga data som lagras i dina molnresurser.
- Analys av attackvägar: Visualisera potentiella attackvägar som kan leda till att kritiska tillgångar exponeras.
Wiz-integrationer
Integrationer omfattar Jira, ServiceNow, Slack, Azure DevOps, Sumo Logic, AWS Security Hub, PagerDuty med flera.
Pros and Cons
Pros:
- Riskidentifiering i realtid
- Möjliggör anpassade efterlevnadskrav
- Identifierar reglerad information i molntillgångar
Cons:
- Begränsade möjligheter att anpassa rapporteringen
- Begränsade integrationer med äldre lokala verktyg

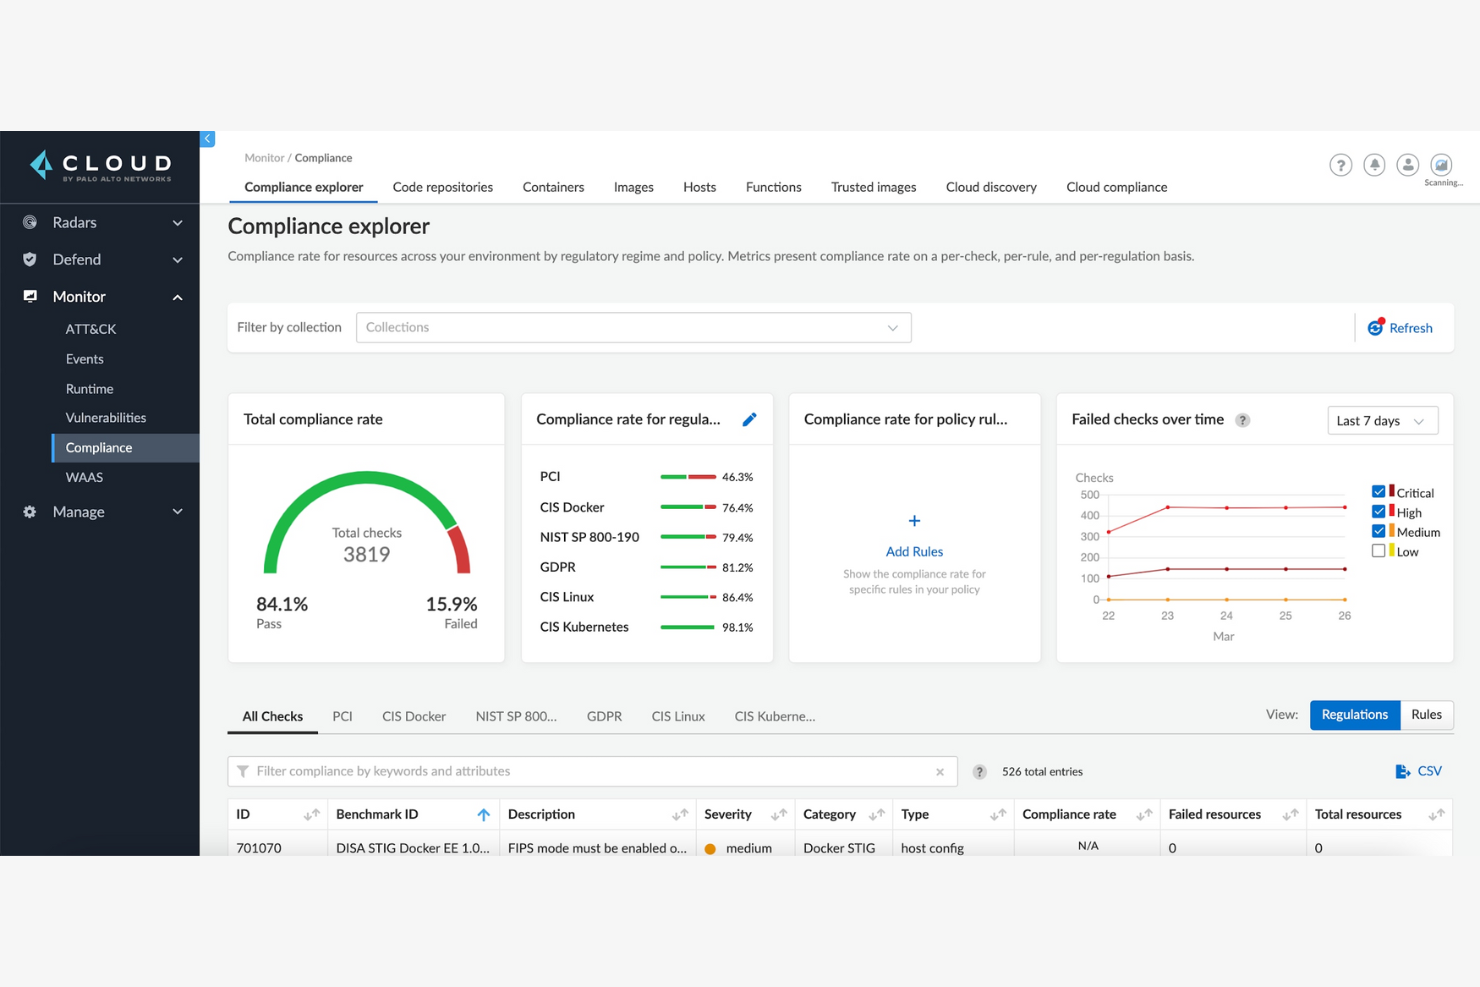
Prisma Cloud erbjuder enhetlig policyhantering för organisationer som kör arbetsbelastningar hos flera molnleverantörer. Det passar bra för IT-team som behöver upprätthålla konsekventa standarder för efterlevnad och cybersäkerhet i komplexa, hybrida miljöer eller miljöer med flera moln. Om du har svårt att hålla policyer enhetliga och möjliga att granska i AWS, Azure och Google Cloud löser Prisma Cloud den utmaningen med en enda kontrollpanel.
Varför jag valde Prisma Cloud
Jag valde Prisma Cloud eftersom plattformen utmärker sig genom enhetlig policyhantering över flera molnplattformar, vilket är en vanlig utmaning för IT-team som hanterar hybrida miljöer eller miljöer med flera moln. Plattformen låter dig definiera, upprätthålla och övervaka efterlevnadspolicyer från en enda instrumentpanel, vilket minskar risken för konfigurationsavvikelser mellan leverantörer. Jag uppskattar hur den automatiserar policykontroller och ger realtidsvarningar när problem med efterlevnaden uppstår. Möjligheten att centralisera policyhanteringen bidrar till att säkerställa att organisationens standarder tillämpas konsekvent, oavsett var arbetsbelastningarna körs.
Viktiga funktioner i Prisma Cloud
Några andra funktioner i Prisma Cloud som är användbara för efterlevnad i molnet är:
- Hantering av molnsäkerhetsstatus (CSPM): Söker kontinuerligt igenom molnresurser efter felkonfigurationer och överträdelser av efterlevnadskrav.
- Sårbarhetshantering: Identifierar och prioriterar sårbarheter i värdar, containrar och serverlösa funktioner.
- Övervakning av identiteter och åtkomst: Spårar användaraktivitet och behörigheter för att upptäcka riskfyllda åtkomstmönster eller åtkomstmönster som inte uppfyller kraven.
- Efterlevnadsrapportering: Skapar detaljerade, exporterbara rapporter som är kopplade till vanliga regelverk som PCI DSS, HIPAA och GDPR.
Integrationer med Prisma Cloud
Integrationerna omfattar Amazon Web Services (AWS), Microsoft Azure, Google Cloud, Oracle Cloud Infrastructure, Alibaba Cloud, Docker, Kubernetes, ServiceNow med flera.
Pros and Cons
Pros:
- Erbjuder automatiserade efterlevnadskontroller
- Ger realtidsvarningar vid policyöverträdelser
- Starkast säkerhet för Kubernetes-containrar
Cons:
- Splittrat användargränssnitt på grund av många företagsförvärv
- Frekventa falska positiva resultat i tillgångsinventeringen

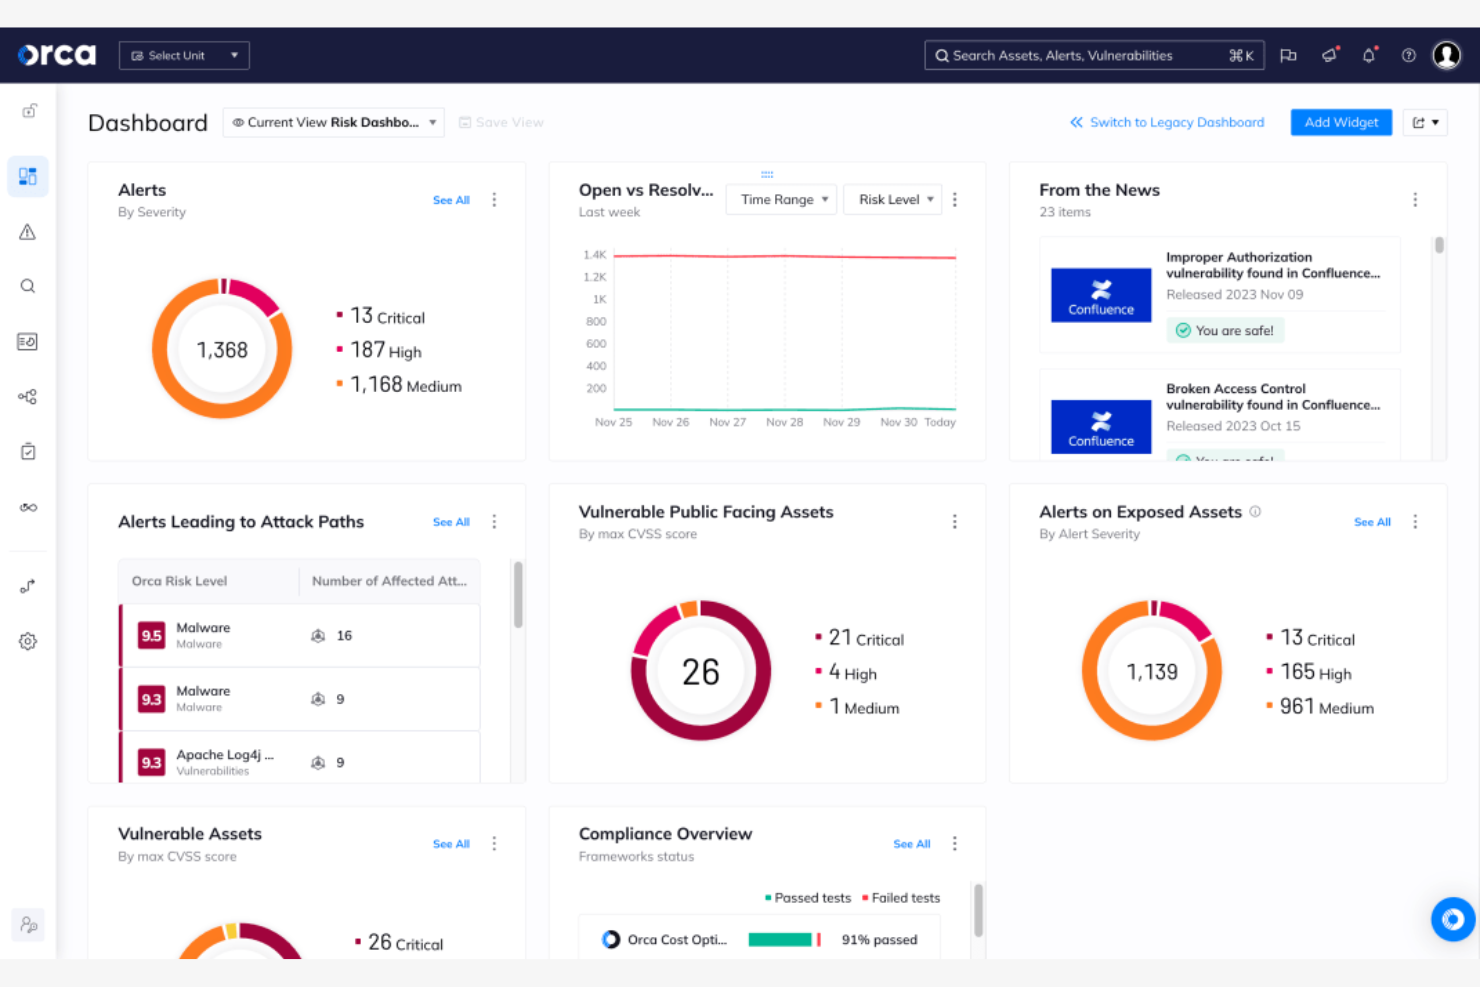
Orca Security använder en unik metod för genomsökning från sidan för att upptäcka molntillgångar och risker utan att distribuera agenter. Plattformen passar utmärkt för IT- och säkerhetsteam som hanterar stora, dynamiska molnmiljöer och behöver djup insyn i arbetsbelastningar, konfigurationer och efterlevnadsstatus. Orca Security hjälper dig att upptäcka sårbarheter, felkonfigurationer och efterlevnadsproblem i AWS, Azure och Google Cloud, även i tillgångar som traditionella verktyg ofta missar.
Därför valde jag Orca Security
Orca Security utmärker sig genom sin teknik för genomsökning från sidan, som ger full insyn i molntillgångar utan behov av agenter. Jag valde Orca Security eftersom lösningen genomsöker både arbetsbelastningar och konfigurationer direkt från molninfrastrukturlagret, vilket hjälper dig att identifiera sårbarheter och brister i efterlevnaden som agentbaserade verktyg kan missa. Plattformen kartlägger också relationer mellan tillgångar och riskkontext, vilket gör det enklare att prioritera åtgärder. För team som fokuserar på heltäckande upptäckt av tillgångar och övervakning av efterlevnad i AWS, Azure och Google Cloud erbjuder Orca Security en särskild metod som hanterar döda vinklar i traditionella genomsökningsmetoder.
Viktiga funktioner i Orca Security
Utöver funktionerna för upptäckt av tillgångar fann jag även följande funktioner värdefulla för efterlevnadsteam:
- Efterlevnadsrapportering: Skapa rapporter som är kopplade till standarder som PCI DSS, HIPAA och SOC 2.
- Skadlig programvaruidentifiering: Genomsök molnarbetsbelastningar efter kända och nya hot från skadlig programvara.
- Genomsökning av data i vila: Identifiera känsliga data som lagras i molnmiljöer, inklusive personligt identifierbar information och hemligheter.
- Prioritering av aviseringar: Rangordna aviseringar automatiskt baserat på riskkontext och potentiell påverkan.
Integrationer med Orca Security
Integrationerna omfattar AWS Security Hub, Azure DevOps, Jira, ServiceNow, Slack, Splunk, PagerDuty och Sumo Logic.
Pros and Cons
Pros:
- Kartlägger resultat till viktiga regelverk
- Riskbedömning underlättar prioritering
- Kontinuerlig övervakning upptäcker nya risker
Cons:
- Vissa användare rapporterar fördröjningar vid genomsökning
- Begränsat stöd för hybrid infrastruktur

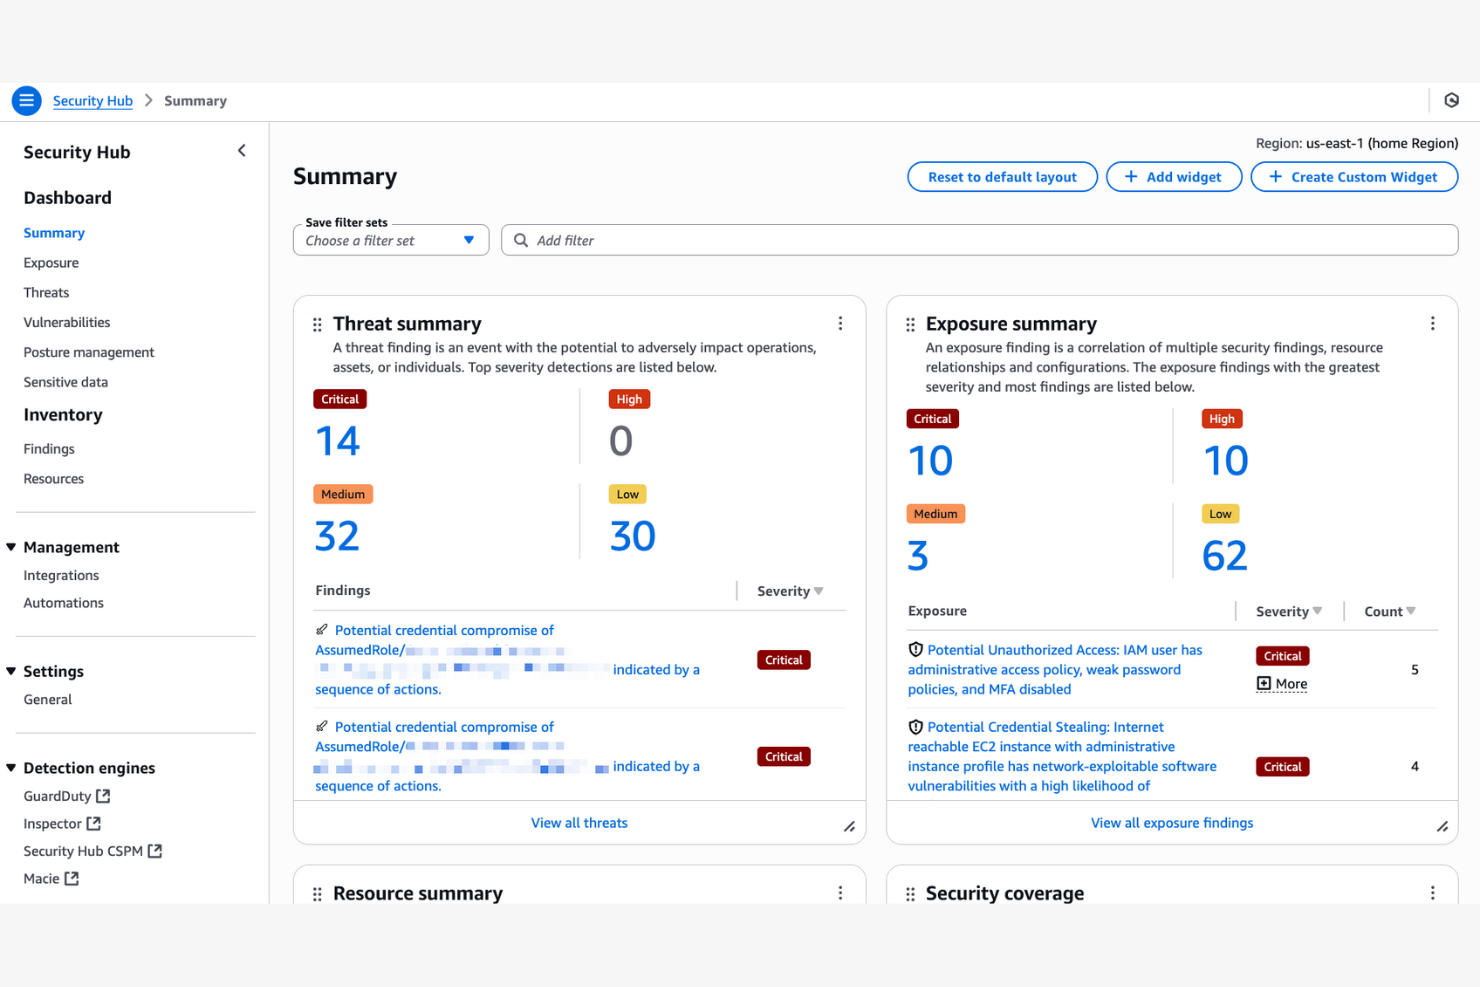
Om ditt team i stor utsträckning förlitar sig på AWS-infrastruktur samlar AWS Security Hub säkerhetsresultat från alla dina AWS-konton och tjänster på ett och samma ställe. Det är utformat för IT- och säkerhetsexperter som vill ha en samlad överblick och automatiserade efterlevnadskontroller utan att lämna AWS-ekosystemet. Verktyget hjälper dig att centralisera aviseringar, jämföra din miljö med branschstandarder och snabbt identifiera felkonfigurationer eller policyöverträdelser.
Varför jag valde AWS Security Hub
För team som redan har investerat i AWS utmärker sig Security Hub eftersom det är byggt för att fungera inbyggt med AWS-tjänster och resurser. Jag valde det för dess förmåga att automatiskt samla in, organisera och prioritera säkerhetsresultat från hela din AWS-miljö, vilket är avgörande för att upprätthålla efterlevnad i stor skala. Security Hub utför också kontinuerliga efterlevnadskontroller mot ramverk som CIS AWS Foundations-riktmärket, så att du snabbt kan upptäcka och åtgärda brister. Den inbyggda integreringen innebär att du får insikter i realtid och automatiserade alternativ för åtgärder utan att behöva hantera anslutningar från tredje part eller datapipelines.
Viktiga funktioner i AWS Security Hub
Några andra funktioner som gör Security Hub användbart för efterlevnad i molnet är:
- Anpassade insikter: Skapa skräddarsydda frågor för säkerhetsresultat för att fokusera på specifika områden inom efterlevnad eller risk.
- Integrering med AWS Lambda: Utlös automatiserade åtgärder med Lambda-funktioner baserat på säkerhetsresultat.
- Aggregering av flera konton: Visa och hantera säkerhetsresultat från flera AWS-konton i en enda instrumentpanel.
- Integreringar med partnerprodukter: Anslut till säkerhetsverktyg från tredje part, som Splunk, PagerDuty och ServiceNow, för utökade arbetsflöden.
Integreringar med AWS Security Hub
Integreringar omfattar Amazon GuardDuty, Amazon Inspector, Amazon Macie, AWS Lambda, Jira, ServiceNow, Splunk med flera.
Pros and Cons
Pros:
- Kontrollerar mot CIS AWS Foundations-riktmärket
- Djup integrering med alla AWS-tjänster
- Enklaste vägen till poäng för CIS-efterlevnad
Cons:
- Kräver AWS-specifik kunskap
- Isolerade data begränsar en strategi för flera moln
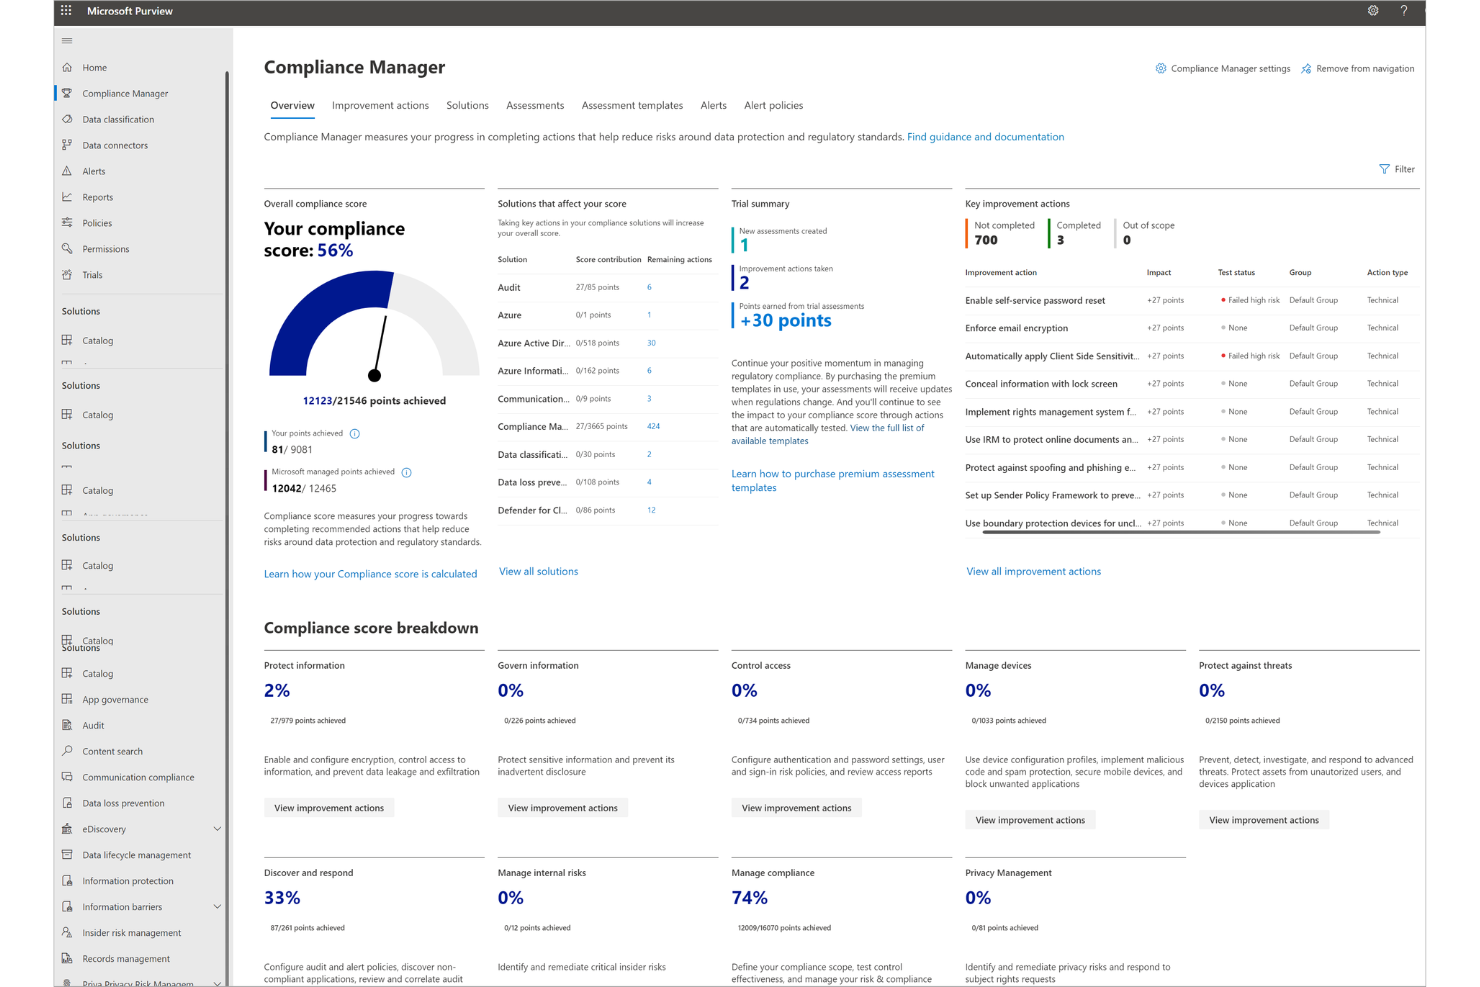
För organisationer som verkar i reglerade branscher erbjuder Microsoft Purview Compliance Manager ett bibliotek med inbyggda mallar för regelefterlevnad, anpassade efter globala standarder. Den här lösningen är utformad för IT-, säkerhets- och efterlevnadsteam som hanterar arbetsbelastningar i Azure och behöver mappa kontroller samt effektivt följa upp efterlevnadsstatus. Den hjälper dig att hantera komplexa regulatoriska krav genom att tillhandahålla förkonfigurerade ramverk och kontinuerlig övervakning i Azure-miljön.
Varför jag valde Microsoft Purview Compliance Manager
Det som skiljer Microsoft Purview Compliance Manager från mängden är dess omfattande bibliotek med inbyggda mallar för regelefterlevnad, som direkt tillgodoser behoven hos team som hanterar komplexa efterlevnadskrav. Jag valde det här verktyget eftersom det gör det möjligt att snabbt anpassa dina Azure-arbetsbelastningar till ramverk som ISO 27001, HIPAA och GDPR med hjälp av förkonfigurerade mallar. Dessa mallar mappar Azure-tjänster till specifika kontroller, vilket gör det enklare att följa upp efterlevnadsstatus och skapa rapporter som är redo för revision. För alla som ansvarar för efterlevnad i molnet sparar det här inbyggda tillvägagångssättet tid och minskar risken för att missa viktiga regulatoriska skyldigheter.
Viktiga funktioner i Microsoft Purview Compliance Manager
Några andra funktioner som gör Microsoft Purview Compliance Manager värdefullt för team som arbetar med efterlevnad i molnet är:
- Instrumentpanel för Compliance Manager: Visa efterlevnadspoäng i realtid och handlingsbara rekommendationer i en centraliserad instrumentpanel.
- Automatisk insamling av bevis: Samla in och lagra bevis på efterlevnad automatiskt från Azure-resurser.
- Rollbaserade åtkomstkontroller (RBAC): Tilldela detaljerade behörigheter till användare som hanterar efterlevnadsdata och rapporter.
- Kontinuerlig övervakning av kontroller: Övervaka efterlevnadskontroller kontinuerligt för att upptäcka och åtgärda brister när de uppstår.
Integrationer i Microsoft Purview Compliance Manager
Integrationer omfattar Azure Policy, Microsoft Defender for Cloud, Azure Monitor, Azure Arc, Microsoft Sentinel, Azure DevOps, Microsoft Entra ID med flera.
Pros and Cons
Pros:
- Inbyggda mallar för ett stort antal globala regelverk
- Ger efterlevnadspoäng i realtid
- Integreras inbyggt med andra Microsoft-verktyg
Cons:
- Begränsat stöd för molnplattformar som inte kommer från Microsoft
- Avancerade funktioner kräver ytterligare licenser

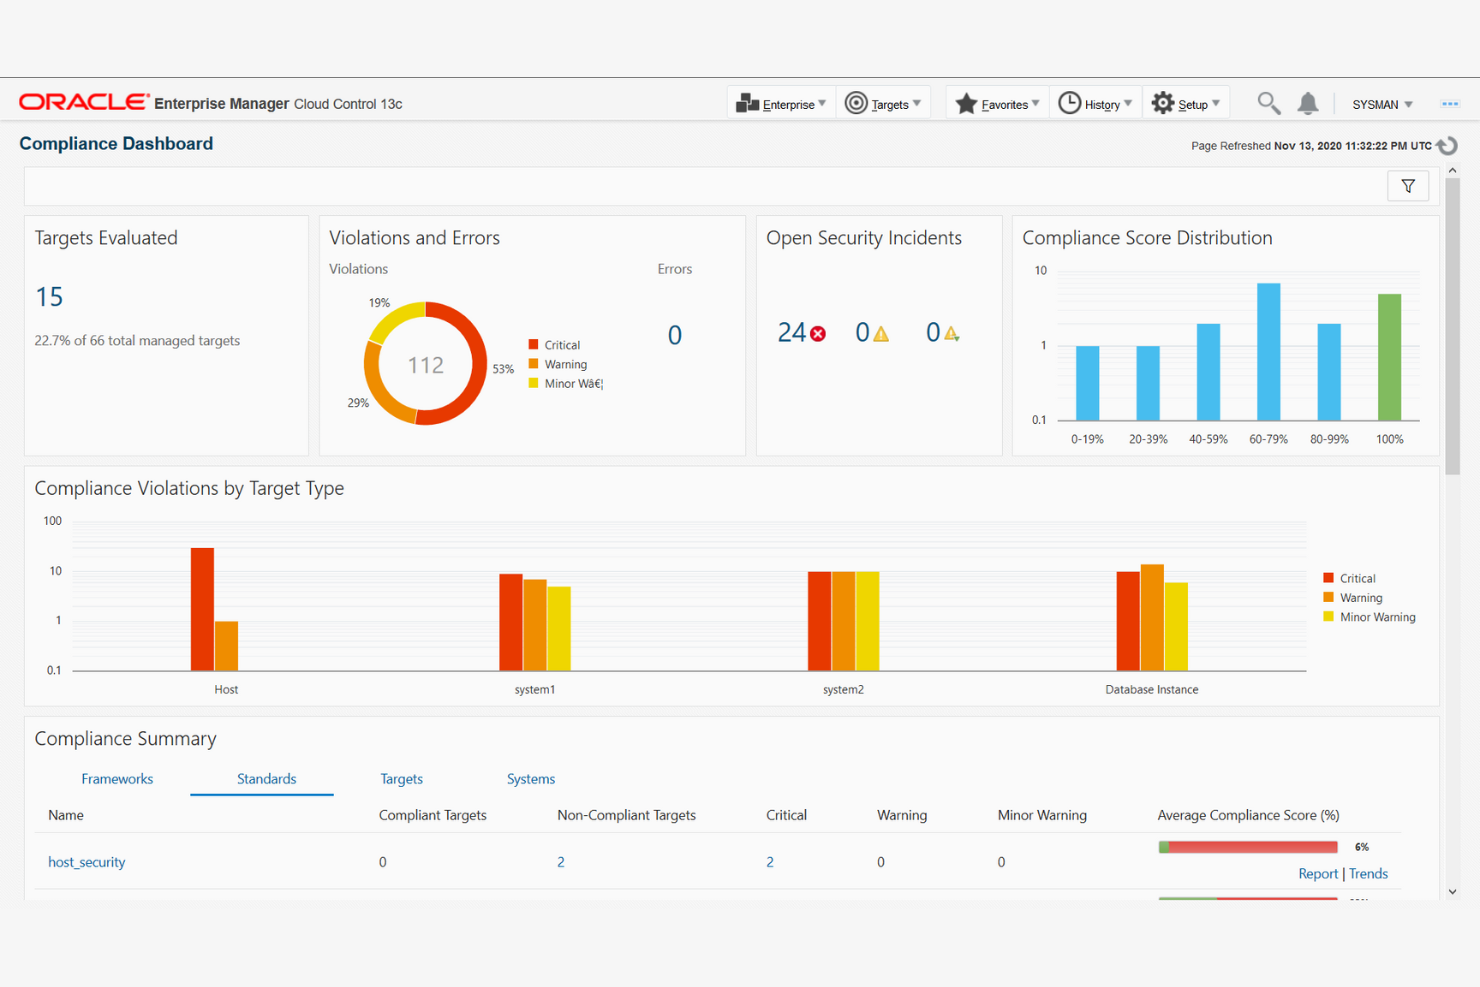
För organisationer som verkar i reglerade branscher erbjuder Microsoft Purview-efterlevnadshanteraren ett bibliotek med inbyggda mallar för regelefterlevnad, anpassade efter globala standarder. Den här lösningen är utformad för IT-, säkerhets- och efterlevnadsteam som hanterar arbetsbelastningar i Azure och behöver mappa kontroller samt effektivt följa upp efterlevnadsstatus. Den hjälper dig att hantera komplexa regulatoriska krav genom att tillhandahålla förmappade ramverk och kontinuerlig övervakning i Azure-miljön.
Varför jag valde Microsoft Purview-efterlevnadshanteraren
Det som skiljer Microsoft Purview-efterlevnadshanteraren från mängden är dess omfattande bibliotek med inbyggda mallar för regelefterlevnad, som direkt tillgodoser behoven hos team som hanterar komplexa efterlevnadskrav. Jag valde det här verktyget eftersom det gör att du snabbt kan anpassa dina Azure-arbetsbelastningar till ramverk som ISO 27001, HIPAA och GDPR med hjälp av förkonfigurerade mallar. Dessa mallar kopplar Azure-tjänster till specifika kontroller, vilket gör det enklare att följa upp efterlevnadsstatus och generera rapporter som är redo för granskning. För alla som ansvarar för efterlevnad i molnet sparar detta inbyggda tillvägagångssätt tid och minskar risken för att missa viktiga regulatoriska skyldigheter.
Viktiga funktioner i Microsoft Purview-efterlevnadshanteraren
Några andra funktioner som gör Microsoft Purview-efterlevnadshanteraren värdefull för team som arbetar med efterlevnad i molnet är:
- Instrumentpanel för efterlevnadshanteraren: Visa efterlevnadspoäng i realtid och konkreta rekommendationer i en centraliserad instrumentpanel.
- Automatisk insamling av bevis: Samla in och lagra bevis på efterlevnad automatiskt från Azure-resurser.
- Rollbaserade åtkomstkontroller (RBAC): Tilldela detaljerade behörigheter till användare som hanterar efterlevnadsdata och rapporter.
- Kontinuerlig övervakning av kontroller: Övervaka efterlevnadskontroller kontinuerligt för att upptäcka och åtgärda brister när de uppstår.
Integrationer med Microsoft Purview-efterlevnadshanteraren
Integrationer omfattar Azure Policy, Microsoft Defender för molnet, Azure Monitor, Azure Arc, Microsoft Sentinel, Azure DevOps, Microsoft Entra ID med flera.
Pros and Cons
Pros:
- Inbyggda mallar för en rad globala regelverk
- Tillhandahåller efterlevnadspoäng i realtid
- Integreras inbyggt med andra Microsoft-verktyg
Cons:
- Begränsat stöd för molnplattformar som inte kommer från Microsoft
- Avancerade funktioner kräver ytterligare licenser
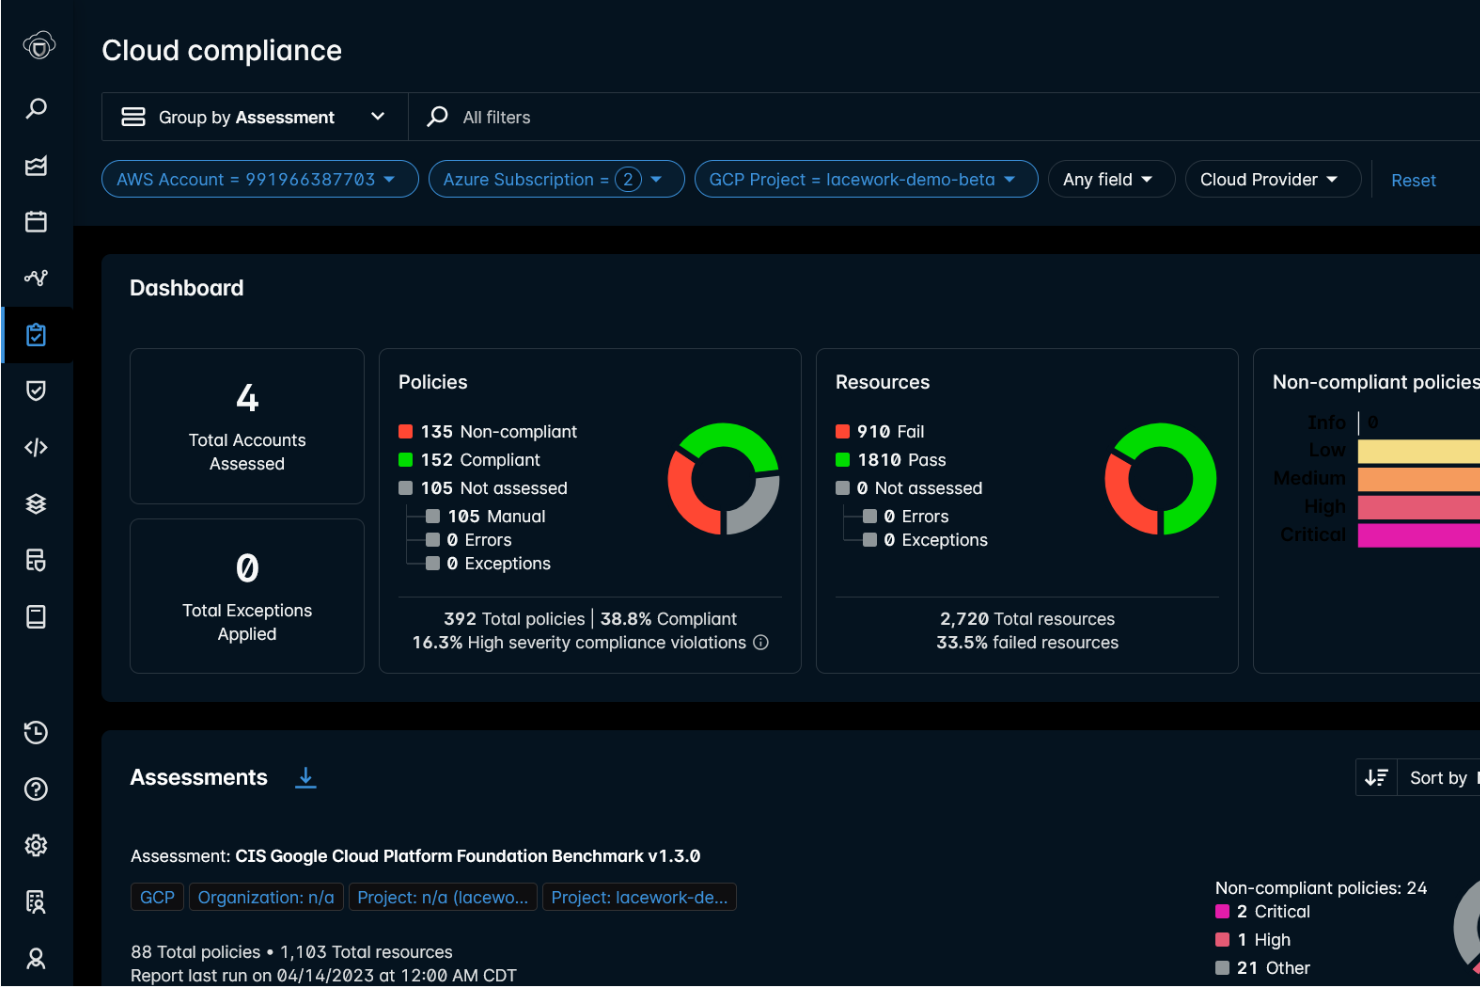
FortiCNAPP samlar kontroller för applikations- och nätverkssäkerhet i en enda molnbaserad plattform. Den här lösningen passar väl för IT- och säkerhetsteam i reglerade branscher som behöver enhetlig insyn i och skydd av både arbetsbelastningar och nätverkslager. FortiCNAPP hjälper dig att uppfylla efterlevnadskrav genom att kombinera sårbarhetshantering, hotdetektering och policytillämpning på samma plats.
Varför jag valde FortiCNAPP
Det som lockade mig med FortiCNAPP är dess integrerade metod för att skydda både applikationer och nätverk i molnmiljöer. För team med fokus på efterlevnad innebär detta att du kan övervaka sårbarheter och tillämpa säkerhetspolicyer för arbetsbelastningar och nätverkstrafik från en enda plattform. FortiCNAPPs enhetliga instrumentpanel låter dig korrelera hot och efterlevnadsrisker i realtid, vilket är särskilt användbart för organisationer med strikta regulatoriska krav. Jag valde det här verktyget eftersom det hjälper dig att åtgärda brister i efterlevnaden som kan uppstå när applikations- och nätverkssäkerhet hanteras separat.
Viktiga funktioner i FortiCNAPP
Några andra funktioner som gör FortiCNAPP attraktivt för efterlevnadsteam är:
- Automatiserade efterlevnadsbedömningar: Kör schemalagda genomsökningar för att kontrollera molnresurser mot regulatoriska standarder.
- Övervakning av API-säkerhet: Identifiera och analysera API-trafik efter misstänkt aktivitet eller aktivitet som inte följer kraven.
- Rollbaserade åtkomstkontroller: Tilldela detaljerade behörigheter till användare baserat på arbetsfunktion eller efterlevnadsbehov.
- Integrerad hotinformation: Använd hotflöden i realtid för att förbättra funktionerna för detektering och hantering.
FortiCNAPP-integreringar
Integreringar omfattar Amazon Web Services, Microsoft Azure, Google Cloud, Fortinet Security Fabric, Kubernetes, ServiceNow, Jira, Splunk, Slack med flera.
Pros and Cons
Pros:
- Stöd för flera regulatoriska ramverk
- Hotinformationsflöden i realtid
- Lämpligt för moderna molnbaserade appar
Cons:
- Långsam avisering och fördröjning i detekteringen
- Begränsade möjligheter att anpassa regler
Andra verktyg för molnefterlevnad
Här är några ytterligare alternativ av verktyg för molnefterlevnad som inte kom med på min kortlista, men som ändå är värda att undersöka:
- CrowdStrike Falcon Cloud Security
Bäst för hotdetektering i arbetsbelastningar med flera moln
- Trend Cloud One
Bäst för hybridinfrastrukturer
- AccuKnox
Bäst för att upprätthålla en policy för nolltillit


Så utvärderar jag verktyg för molnefterlevnad
Jag delar upp min utvärdering i två lager: den grundnivå som alla verktyg måste klara – med kontinuerlig molnskanning och mappning mot ramverk – samt de särskiljande faktorer som skiljer rätt verktyg från mängden.
Kärnfunktionalitet (Grundläggande krav för den här listan)
När jag väljer ut verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som listas nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att komma i fråga för inkludering.
- Täckning av flera molnleverantörer: Jag kontrollerar om ett verktyg övervakar AWS, Azure och GCP som minimum, eftersom de flesta team jag har arbetat med kör arbetsbelastningar hos minst två leverantörer.
- Förbyggda efterlevnadsramverk: Varje verktyg bör levereras med mappade kontrollbibliotek för ramverk som SOC 2, HIPAA, PCI-DSS och ISO 27001, så att teamen slipper bygga policyer från grunden.
- Kontinuerlig konfigurationsövervakning: Jag utvärderar hur varje verktyg upptäcker felkonfigurationer och avvikelser i realtid, till exempel genom att flagga en öppen S3-bucket eller en alltför tillåtande regel i en säkerhetsgrupp när den uppstår.
- Automatiserad insamling av bevis & rapportering: Förberedelser inför revisioner är tidskrävande, så jag letar efter verktyg som automatiskt samlar in bevis och genererar revisionsklara rapporter kopplade till specifika ramverkskontroller.
- Åtgärdsarbetsflöden: De bästa verktygen går längre än att bara skicka varningar genom att erbjuda vägledda steg eller automatiska korrigeringar, till exempel genom att automatiskt stänga oanvända portar eller skapa ett Jira-ärende med sammanhang kring åtgärden.
- Motor för anpassade policyer & regler: Jag utvärderar om du kan skriva dina egna efterlevnadsregler, särskilt genom metoder baserade på policy som kod, för att upprätthålla interna standarder som de förbyggda ramverken inte täcker.
När jag har en lista över verktyg som uppfyller detta kriterium tittar jag på vad som skiljer varje plattform från de andra.
Särskiljande faktorer (Vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Skanning av IaC i ett tidigt skede är en viktig särskiljande faktor – jag letar efter verktyg som upptäcker överträdelser i Terraform eller CloudFormation i CI/CD innan något når produktion. AI-driven riskprioritering är också viktig, eftersom team som hanterar tusentals varningar behöver få felkonfigurationer rangordnade efter faktisk exploaterbarhet, inte bara allvarlighetsgrad. Jag utvärderar även om ett verktyg omfattar analys av identiteter och behörigheter, vilket hjälper till att upptäcka IAM-roller med överdrivna behörigheter som kan bryta mot efterlevnadskontroller för minsta möjliga behörighet.
Bortom funktionerna
Integrationsdjup är en av de första sakerna jag utvärderar. Ett verktyg som ansluter till ditt SIEM, ärendehanteringssystem och CI/CD-pipeline håller efterlevnadsdata där ditt team redan arbetar. Jag tar också hänsyn till hur ofta en leverantör uppdaterar sina ramverksbibliotek – regler som PCI-DSS och NIST utvecklas, och föråldrade mappningar skapar blinda fläckar. Transparens kring prissättningen är också viktig, särskilt när molnmiljöerna växer. Vissa leverantörer tar betalt per resurs, andra per konto, och oväntade kostnader vid uppskalning kan snabbt urholka värdet av en i övrigt stark plattform.
Så väljer du verktyg för molnefterlevnad
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du går igenom din unika process för val av programvara följer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kommer verktyget att stödja din nuvarande och framtida molnomfattning, inklusive miljöer med flera moln och hybrida miljöer? |
| Integrationer | Ansluter verktyget inbyggt till dina befintliga molnleverantörer, SIEM-, ärendehanterings- och IAM-system? |
| Anpassningsmöjligheter | Kan du anpassa efterlevnadspolicyer, aviseringar och rapportering efter organisationens unika krav? |
| Användarvänlighet | Hur snabbt kan ditt team lära sig att använda och hantera verktyget utan omfattande utbildning eller extern hjälp? |
| Implementering och introduktion | Vilka resurser, hur mycket tid och vilken kompetens krävs för att distribuera och konfigurera verktyget i din miljö? |
| Kostnad | Är prisnivåerna tydliga och överensstämmer de med dina användningsmönster och behov av efterlevnad? |
| Säkerhetsskydd | Uppfyller verktyget organisationens säkerhetsstandarder för dataskydd, datahantering, kryptering och åtkomstkontroller? |
| Efterlevnadskrav | Stödjer verktyget de specifika regelverk och standarder som ditt företag måste följa? |
Vad är verktyg för molnefterlevnad?
Efterlevnadsverktyg för molnet är programvarulösningar som hjälper organisationer att övervaka, upprätthålla och dokumentera efterlevnaden av regulatoriska standarder och interna policyer i molnmiljöer. Dessa verktyg automatiserar efterlevnadskontroller, genererar revisionsklara rapporter och varnar team för policyöverträdelser. De är avgörande för företag som behöver hantera komplexa regulatoriska krav, minska manuella efterlevnadsuppgifter och upprätthålla en konsekvent säkerhetsnivå i dynamiska molninfrastrukturer.
Funktioner
När du väljer efterlevnadsverktyg för molnet bör du hålla utkik efter följande viktiga funktioner:
- Automatiserade efterlevnadskontroller: Genomsöker kontinuerligt molnresurser och konfigurationer för att identifiera efterlevnadsöverträdelser baserat på fördefinierade policyer och regulatoriska standarder.
- Policyhantering: Gör det möjligt för dig att skapa, redigera och upprätthålla anpassade efterlevnadspolicyer som är utformade efter organisationens krav och branschregler.
- Varningar i realtid: Meddelar teamet omedelbart när ett efterlevnadsproblem eller en policyöverträdelse upptäcks, vilket hjälper dig att snabbt reagera på potentiella risker.
- Revisionsklara rapporter: Genererar detaljerade, exporterbara rapporter som dokumenterar efterlevnadsstatus, åtgärder och historiska trender för revisioner och interna granskningar.
- Insamling av bevis: Samlar automatiskt in och lagrar loggar, ögonblicksbilder av konfigurationer och annan dokumentation som behövs för att bevisa efterlevnad under revisioner.
- Rollbaserad åtkomstkontroll: Begränsar åtkomsten till verktygets funktioner baserat på användarroller för att skydda datasekretessen.
- Integration med säkerhetsplattformar: Ansluter till SIEM-, ärendehanterings- och identitetshanteringssystem för att centralisera arbetsflöden för efterlevnad och incidenthantering.
- Ramverksmappning: Mappar dina molntillgångar och kontroller mot flera regulatoriska ramverk, till exempel GDPR, HIPAA eller PCI DSS, för att förenkla efterlevnad av flera standarder.
- Övervakning av filintegritet: Spårar ändringar i kritiska filer och systemkonfigurationer och varnar dig för obehöriga eller oväntade ändringar.
- Centraliserad instrumentpanel: Ger en enhetlig överblick över efterlevnadsstatus, varningar och trender i alla molnbaserade konton och miljöer.
Fördelar
Implementering av efterlevnadsverktyg för molnet ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Minskad manuell arbetsbelastning: Automatiserade efterlevnadskontroller och insamling av bevis minimerar behovet av tidskrävande manuella revisioner.
- Snabbare incidenthantering: Varningar i realtid och centraliserade instrumentpaneler hjälper teamet att snabbt identifiera och hantera efterlevnadsöverträdelser.
- Konsekvent regelefterlevnad: Policyhantering och ramverksmappning säkerställer att dina molnmiljöer fortsätter att vara anpassade till föränderliga efterlevnadsstandarder.
- Förbättrad revisionsberedskap: Revisionsklara rapporter och insamling av bevis gör det enklare att förbereda sig för och klara externa eller interna revisioner.
- Förbättrad säkerhetsnivå: Integration med säkerhetsverktyg och övervakning av filintegritet hjälper dig att upptäcka och åtgärda risker innan de eskalerar.
- Större synlighet i alla miljöer: Centraliserade instrumentpaneler och rapporter ger en enhetlig överblick över efterlevnadsstatus i alla moln- och hybridtillgångar.
- Starkare åtkomstkontroller: Rollbaserad åtkomstkontroll begränsar exponeringen av känsliga efterlevnadsdata och stöder interna styrningskrav.
Kostnader och priser
För att välja efterlevnadsverktyg för molnet krävs en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar med efterlevnadsverktyg för molnet:
Jämförelsetabell för abonnemang för efterlevnadsverktyg för molnet
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande efterlevnadskontroller, begränsade policymallar, stöd för ett molnkonto och communitysupport. |
| Personligt abonnemang | $10-$30/användare/månad | Automatiserade efterlevnadsskanningar, grundläggande rapportering, e-postvarningar och stöd för ett eller två ramverk. |
| Företagsabonnemang | $40-$80/användare/månad | Stöd för flera moln, avancerad rapportering, integration med säkerhetsverktyg, rollbaserad åtkomst och revisionsloggar. |
| Enterprise-abonnemang | $100-$200/användare/månad | Anpassad policyhantering, dedikerad introduktion, API-åtkomst, avancerade integrationer och premiumsupport dygnet runt. |
Vanliga frågor om verktyg för efterlevnad i molnet
Här är några svar på vanliga frågor om verktyg för efterlevnad i molnet:
Hur stöder verktyg för efterlevnad i molnet multimolnmiljöer?
Verktyg för efterlevnad i molnet stöder multimolnmiljöer genom att ansluta till flera molnleverantörer och samla efterlevnadsdata i en och samma instrumentpanel. Det gör att du kan övervaka, upprätthålla och rapportera om efterlevnad i AWS, Azure, Google Cloud och andra plattformar utan att behöva växla mellan separata verktyg eller gränssnitt.
Kan verktyg för efterlevnad i molnet hjälpa till att upprätthålla interna policyer?
Ja, verktyg för efterlevnad i molnet kan hjälpa till att upprätthålla interna policyer genom att låta dig definiera anpassade regler och kontroller. Dessa verktyg övervakar dina molnresurser för överträdelser av både lagstadgade standarder och organisationens unika krav, varnar dig när problem uppstår och tillhandahåller dokumentation för revisioner.
Vilka typer av efterlevnadsramverk stöder dessa verktyg vanligtvis?
De flesta verktyg för efterlevnad i molnet stöder vanliga ramverk som GDPR, HIPAA, PCI DSS, SOC 2 och ISO 27001. Vissa erbjuder även stöd för branschspecifika eller regionala standarder. Kontrollera alltid att verktyget täcker de ramverk som är relevanta för ditt företag innan du gör ett val.
Hur svårt är det att implementera ett verktyg för efterlevnad i molnet?
Implementeringssvårigheten varierar beroende på verktyget och miljöns komplexitet. Många lösningar erbjuder introduktionsresurser som installationsguider, mallar och utbildningsvideor. För hybrida eller storskaliga implementeringar kan du behöva särskilt IT-stöd eller hjälp från leverantören för att säkerställa korrekt integrering och konfiguration.
Vad bör jag leta efter i funktioner för efterlevnadsrapportering?
Leta efter verktyg som tillhandahåller automatiserade, exporterbara rapporter med tydliga revisionsspår, insamling av bevis och anpassningsbara mallar. Bra rapporteringsfunktioner gör det enklare att visa revisorer att ni följer kraven, följa upp åtgärder och dela statusuppdateringar med berörda intressenter.
Vad händer härnäst:
Om du håller på att undersöka verktyg för efterlevnad i molnet kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att granska. De hjälper dig dessutom genom hela köpprocessen, inklusive prisförhandlingar.