

10 bästa programvarorna för riskbaserad sårbarhetshantering 2026

Kortlista över de bästa programvarorna för riskbaserad sårbarhetshantering


Programvara för riskbaserad sårbarhetshantering hjälper dig att identifiera, prioritera och åtgärda säkerhetshot genom att fokusera på verklig affärsrisk, inte bara teknisk allvarlighetsgrad. Om du är trött på generiska sårbarhetslistor och tröttande mängder aviseringar behöver du verktyg som sållar bort bruset och visar vad du bör åtgärda först. I den här guiden hittar du de bästa lösningarna för riskbaserad sårbarhetshantering för 2026, utvalda för sin förmåga att hjälpa ditt team att skydda det som är viktigt, hantera växande hot och fatta smartare beslut. Få praktiska insikter för att välja rätt plattform för din miljö, oavsett om du hanterar en omfattande infrastruktur eller effektiviserar arbetsflöden.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa programvarorna för riskbaserad sårbarhetshantering
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av programvara för riskbaserad sårbarhetshantering, så att du kan hitta det bästa alternativet för din budget och dina affärsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst på bedömning av sannolikheten för exploatering i verkligheten | Kostnadsfri plan + kostnadsfri demonstration | Från $29,000/år (faktureras årligen) | Website | |
| 2 | Bäst för förklarbar AI inom exponeringshantering | Gratis demo | Pris på begäran | Website | |
| 3 | Bäst för maskininlärningsbaserad hotpoängsättning | Gratis demo | Pris på begäran | Website | |
| 4 | Bäst för agentdriven automatisering av arbetsflöden i stor skala | Gratis demo | Pris på begäran | Website | |
| 5 | Bäst för anpassningsbara företagsintegrationer | Gratis demonstration | Pris på begäran | Website | |
| 6 | Bäst för AI-driven dirigering av åtgärdsuppgifter | Kostnadsfri demo | Pris på begäran | Website | |
| 7 | Bäst för att konsolidera sårbarhetsverktyg | Kostnadsfri demonstration | Prisuppgift på begäran | Website | |
| 8 | Bäst för nätverksbaserad sårbarhetsidentifiering | Not available | Från $500/användare/månad (minst 10 platser, faktureras årsvis) | Website | |
| 9 | Bästa täckning av externa och interna tillgångar | Not available | Website | ||
| 10 | Bäst för integrering med en svit för hotdetektering | Not available | Website |
Recensioner av de bästa programvarorna för riskbaserad sårbarhetshantering
Nedan följer mina detaljerade sammanfattningar av de bästa programvarorna för riskbaserad sårbarhetshantering som hamnade på min kortlista. Mina recensioner ger en detaljerad överblick över funktionerna, integrationerna och de bästa användningsområdena för varje plattform, så att du kan hitta det bästa alternativet för dig.

Bäst på bedömning av sannolikheten för exploatering i verkligheten
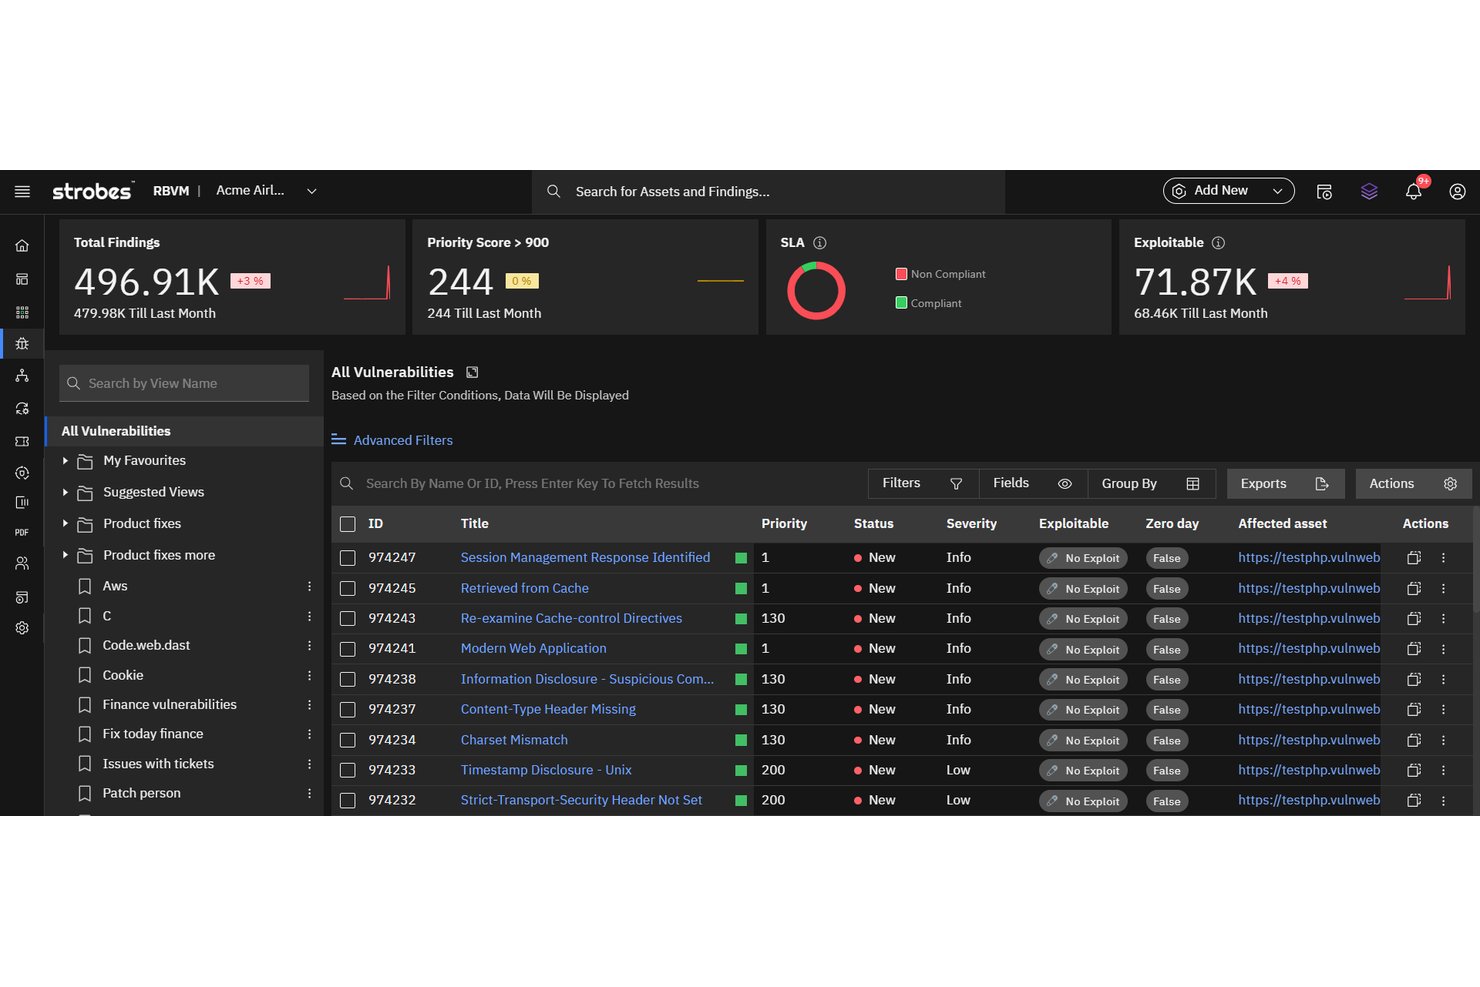
Strobes RBVM är en riskbaserad plattform för sårbarhetshantering som samlar in resultat från hela din skannerlösning, tillämpar flerfaktorsbaserad riskbedömning med hjälp av EPSS- och CISA KEV-data och samordnar åtgärdsarbetsflöden genom integrationer med dina befintliga ITSM-verktyg.
Vem passar Strobes RBVM bäst för?
Strobes RBVM passar bra för SecOps-team i medelstora till stora företag som hanterar sårbarhetsdata från flera skannrar och molnmiljöer.
Varför jag valde Strobes RBVM
Jag valde Strobes RBVM som en av de bästa lösningarna eftersom dess riskbedömningsmotor går längre än statisk CVSS genom att kombinera EPSS:s sannolikhet för exploatering med matchning mot CISA KEV-katalogen och viktning utifrån tillgångarnas kritikalitet. Det jag tycker är särskilt användbart är att poängen uppdateras kontinuerligt när hotbilden och kompenserande kontroller förändras, så att mitt team inte jagar inaktuell data. Det innebär att vi på ett försvarbart sätt kan nedprioritera ett CVE med högt CVSS-värde men utan offentlig exploatering till förmån för ett med lägre allvarlighetsgrad som aktivt utnyttjas i verkligheten.
Viktiga funktioner i Strobes RBVM
- Integrerad tillgångsupptäckt: Hämtar automatiskt in tillgångar från moln-, kod- och infrastrukturskällor för en samlad överblick.
- Deduplicering mellan skannrar: Samlar in och deduplicerar resultat från SAST-, DAST-, SCA-, container- och infrastrukturskannrar.
- Automatiserat skapande av åtgärdsärenden: Skickar prioriterade sårbarhetsresultat direkt till ITSM-verktyg som Jira och ServiceNow.
- Anpassningsbara ledningspaneler: Tillhandahåller säkerhetsmått i realtid, inklusive minskning av utestående ärenden, MTTR och trender för lösningsgrad.
Integrationer med Strobes RBVM
Strobes RBVM erbjuder över 120 inbyggda integrationer, bland annat med Jira, ServiceNow, AWS Inspector, Azure Defender, GCP Security Command Center, Qualys, Nessus, Snyk, Checkmarx och Wiz. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Dynamisk riskbedömning som uppdateras när hotkontexten förändras
- Samlar in resultat från moln-, applikations- och infrastrukturskällor
- Ledningspaneler anpassade för säkerhetsansvariga
Cons:
- PDF-rapporter på styrelsenivå har begränsade anpassningsmöjligheter
- Ingen inbyggd riskkvantifiering utifrån ekonomisk påverkan
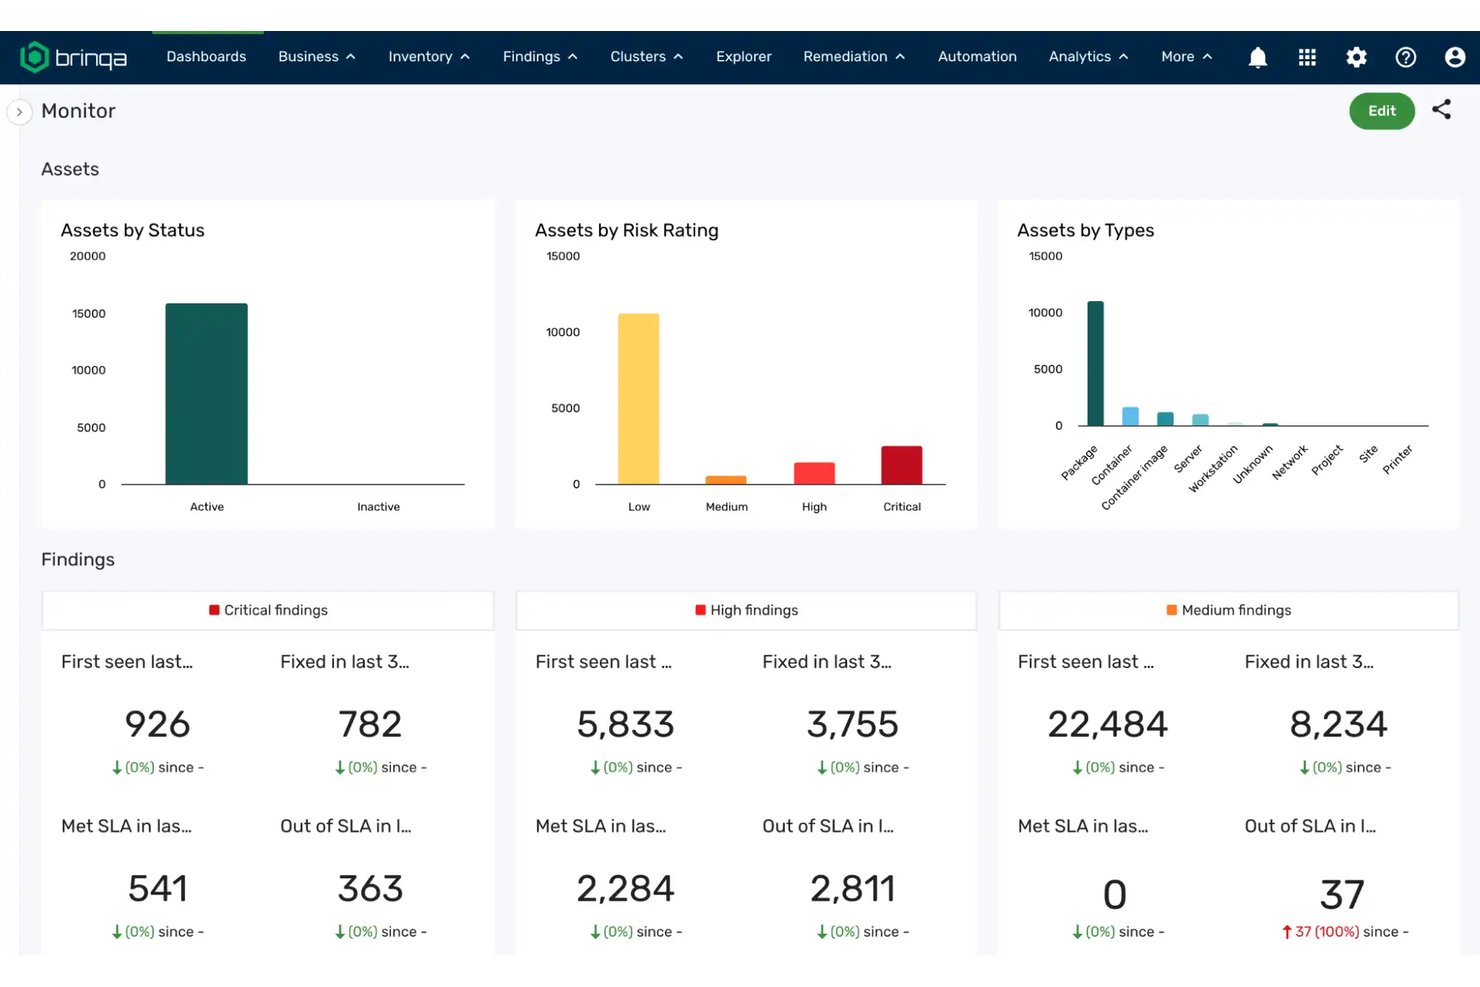
Brinqa är en enhetlig plattform för exponeringshantering som samlar in sårbarhets- och tillgångsdata från över 260 säkerhetsverktyg, tillämpar AI-driven riskpoängsättning och samordnar arbetsflöden för åtgärder i företagsmiljöer.
Vem passar Brinqa bäst för?
Brinqa är byggt för stora företag med komplexa säkerhetsmiljöer med flera verktyg, där CISO:er och säkerhetsteam behöver en enhetlig överblick över tusentals tillgångar.
Varför jag valde Brinqa
Jag valde Brinqa som en av de bästa lösningarna eftersom dess AI-agent för deduplicering och AI-agent för attribuering inte bara poängsätter risker; de visar exakt varför en sårbarhet flaggas genom att spåra varje beslut tillbaka till data om tillgångsägande och exploaterbarhet. Denna förklarbarhet är vad jag behöver när jag motiverar prioriteringar för intressenter utifrån mer än bara råa CVSS-poäng. Tröskelvärdena för säkerhet med människa i beslutsloopen gör också att mitt team kan godkänna eller åsidosätta AI-resultat från fall till fall, så att riskmodellen förblir välgrundad.
Brinqas viktigaste funktioner
- Enhetlig cyberriskgraf: Kartlägger exponeringar, tillgångar, identiteter och verksamhetssammanhang från alla integrerade källor i en enda vy.
- Automatisering med SmartFlows: Gör det möjligt att bygga arbetsflöden med dra-och-släpp för att automatisera tilldelning av åtgärder och aviseringar.
- Anslutningsbibliotek: Innehåller över 260 integrationer med sårbarhetsskannrar, ITSM-verktyg, katalogtjänster, CMDB:er och molntjänster.
- Anpassade riskinstrumentpaneler: Gör det möjligt att skapa rollbaserade, interaktiva instrumentpaneler för att visualisera riskläget och framstegen med åtgärder.
Brinqa-integrationer
Brinqa erbjuder över 260 inbyggda integrationer, däribland Qualys, Rapid7 InsightVM, Tenable, Microsoft Defender for Endpoint, CrowdStrike, Prisma Cloud, Jira, ServiceNow, BitSight och GitHub. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- AI-driven riskpoängsättning med transparent logik
- Automatisering av arbetsflöden för åtgärder och aviseringar
- Korrelerar sårbarheter med tillgångarnas verksamhetssammanhang
Cons:
- Saknar inbyggda verktyg för åtgärder
- Kräver externa agenter för skanning av slutpunkter

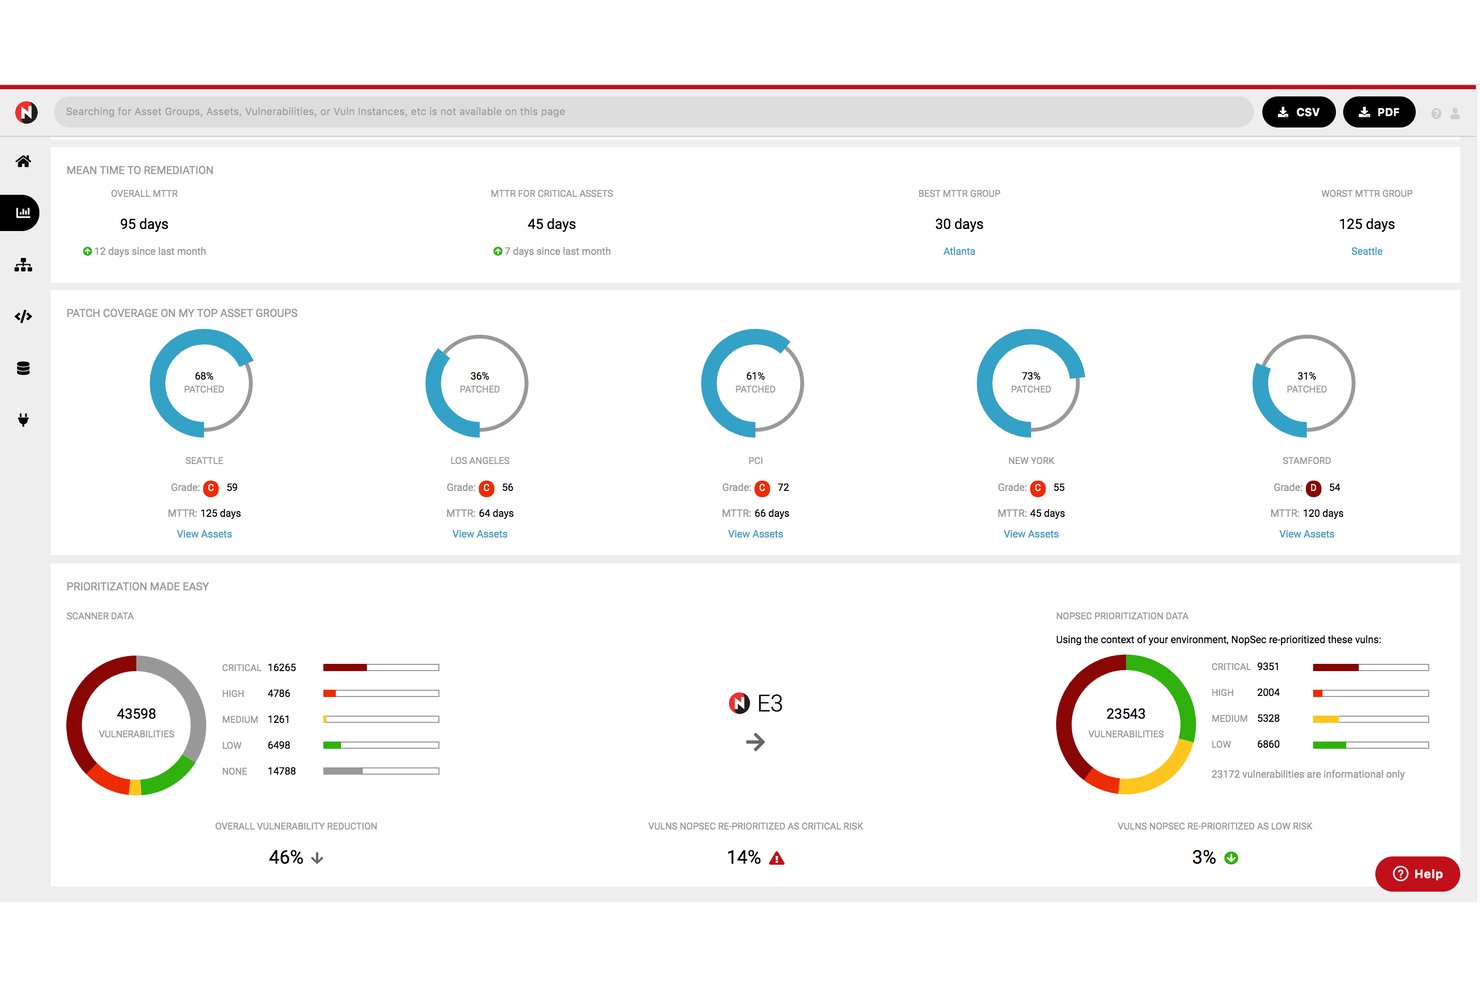
NopSec är en riskbaserad plattform för sårbarhetshantering som samlar data från skannrar för infrastruktur, moln och applikationer, tillämpar ML-baserad hotpoängsättning och samordnar arbetsflöden för åtgärder genom ITSM-integreringar och SLA-spårning.
Vem passar NopSec bäst för?
NopSec passar bra för säkerhetsteam i medelstora och stora organisationer som bygger ut ett formellt program för sårbarhetshantering och behöver ML-baserad prioritering för att sålla bort bruset från skannrar.
Varför jag valde NopSec
Jag valde NopSec som en av de bästa lösningarna eftersom den patenterade ML-baserade poängsättningsmotorn går längre än statiska CVSS-viktningar för att förutsäga vilka sårbarheter som sannolikast kommer att utnyttjas i attacker. Jag uppskattar särskilt modulen Celebrity Vuln Hunt, som ger precisionsvarningar om nolldagssårbarheter och uppmärksammade CVE:er när mönster för aktiv exploatering uppstår. Risk Simulator låter mig också modellera tänk-om-scenarier för att se hur beslut om åtgärder förändrar den övergripande riskexponeringen innan resurser avsätts.
Viktiga funktioner i NopSec
- Attack Surface 360 extern skanning: Upptäcker och övervakar kontinuerligt internetexponerade tillgångar efter ohanterade eller nya exponeringar.
- Collaborator ITSM-integrering: Skickar sårbarhetsärenden direkt till IT-servicehanteringsverktyg som Jira för spårning av arbetsflöden.
- PowerIntel-rapporteringssvit: Tillhandahåller anpassningsbara ledningsinstrumentpaneler och operativa rapporter för mätvärden för sårbarheter och åtgärder.
- InControl-validering av kompenserande kontroller: Verifierar tekniska kontroller och spårar om säkerhetsåtgärder fungerar som avsett.
NopSec-integreringar
NopSec erbjuder inbyggda integreringar med sårbarhetsskannrar som Tenable, Qualys, Rapid7 och CrowdStrike, samt med ServiceNow, Jira och databaser för konfigurationshantering. Ett API är tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- ML-baserad hotpoängsättning förutsäger sårbarheter som kan utnyttjas i attacker
- Anpassningsbara riskinstrumentpaneler för ledning och analytiker
- Konsoliderar data från skannrar, moln och CMDB
Cons:
- Automatisering av korrigeringar i en sluten loop är inte tillgänglig
- Saknar inbyggd automatisering av korrigeringar i en sluten loop

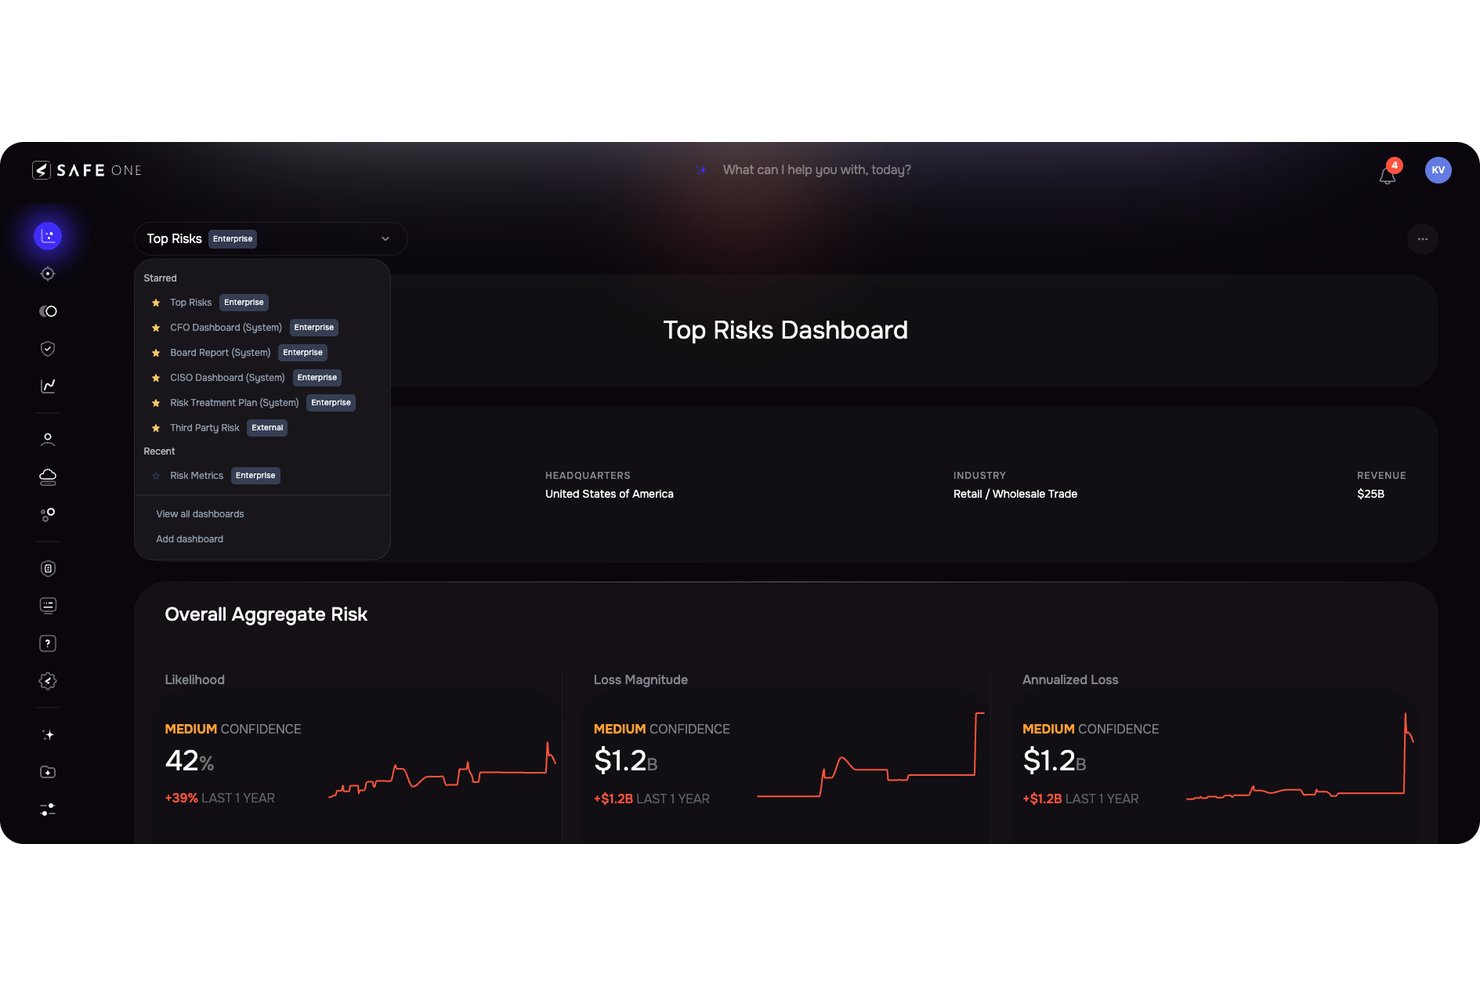
SAFE Security är en agentdriven AI-baserad plattform för hantering av cyberrisker som samlar in sårbarhets- och exponeringsdata från över 200 integrationer, tillämpar riskbedömning baserad på verksamhetskontext och samordnar åtgärder genom automatiserade AI-arbetsflöden.
Vem passar SAFE Security bäst för?
SAFE Security passar bra för säkerhetsteam i företag som redan har sårbarhetsskannrar på plats och behöver ett lager för riskkvantifiering och samordning ovanpå dessa.
Varför jag valde SAFE Security
Jag valde SAFE Security som en av de bästa lösningarna eftersom dess agentdrivna arbetsflödesmotor verkligen förändrar hur mitt team hanterar exponeringar i stor skala. Med över 100 förbyggda agentdrivna arbetsflödesmallar kan jag automatisera ärenderoutning, tilldelning av ansvar och hantering av undantag utan att behöva bygga handlingsplaner från grunden. Funktionen för agentdriven KEV-hantering omprioriterar också exponeringar automatiskt så fort en ny CISA KEV publiceras, så att mitt team inte behöver reagera manuellt när en nolldagssårbarhet upptäcks.
Viktiga funktioner i SAFE Security
- Samlad exponeringsinventering: Samlar in sårbarhets- och tillgångsdata från över 200 säkerhets- och infrastrukturintegrationer.
- Riskbaserad bedömningsmotor: Tillämpar dynamiska riskpoäng med hjälp av exploaterbarhet, realtidsinformation om hot och verksamhetskontext.
- Validering av exponeringar: Simulerar angreppsvägar och validerar vilka sårbarheter som kan utnyttjas i din miljö.
- Instrumentpaneler kopplade till efterlevnadsstandarder: Tillhandahåller rapportering kopplad till standarderna NIST, ISO 27001, CIS och PCI DSS.
SAFE Security-integrationer
SAFE Security erbjuder över 150 inbyggda integrationer, däribland Tenable Vulnerability Management, Qualys VMDR, Rapid7 InsightVM, CrowdStrike Falcon, Wiz, ServiceNow, Jira, Okta, Microsoft Entra ID och GitHub. Det finns även ett API för anpassade integrationer.
Pros and Cons
Pros:
- Agentdrivna arbetsflöden automatiserar åtgärdsuppgifter i stor skala
- Finansiell riskkvantifiering baserad på FAIR-modellering
- Anpassad riskbedömning utöver CVSS eller leverantörernas standardvärden
Cons:
- Kräver uppströmsliggande skannrar för inläsning av sårbarheter
- Saknar inbyggda skanningsfunktioner
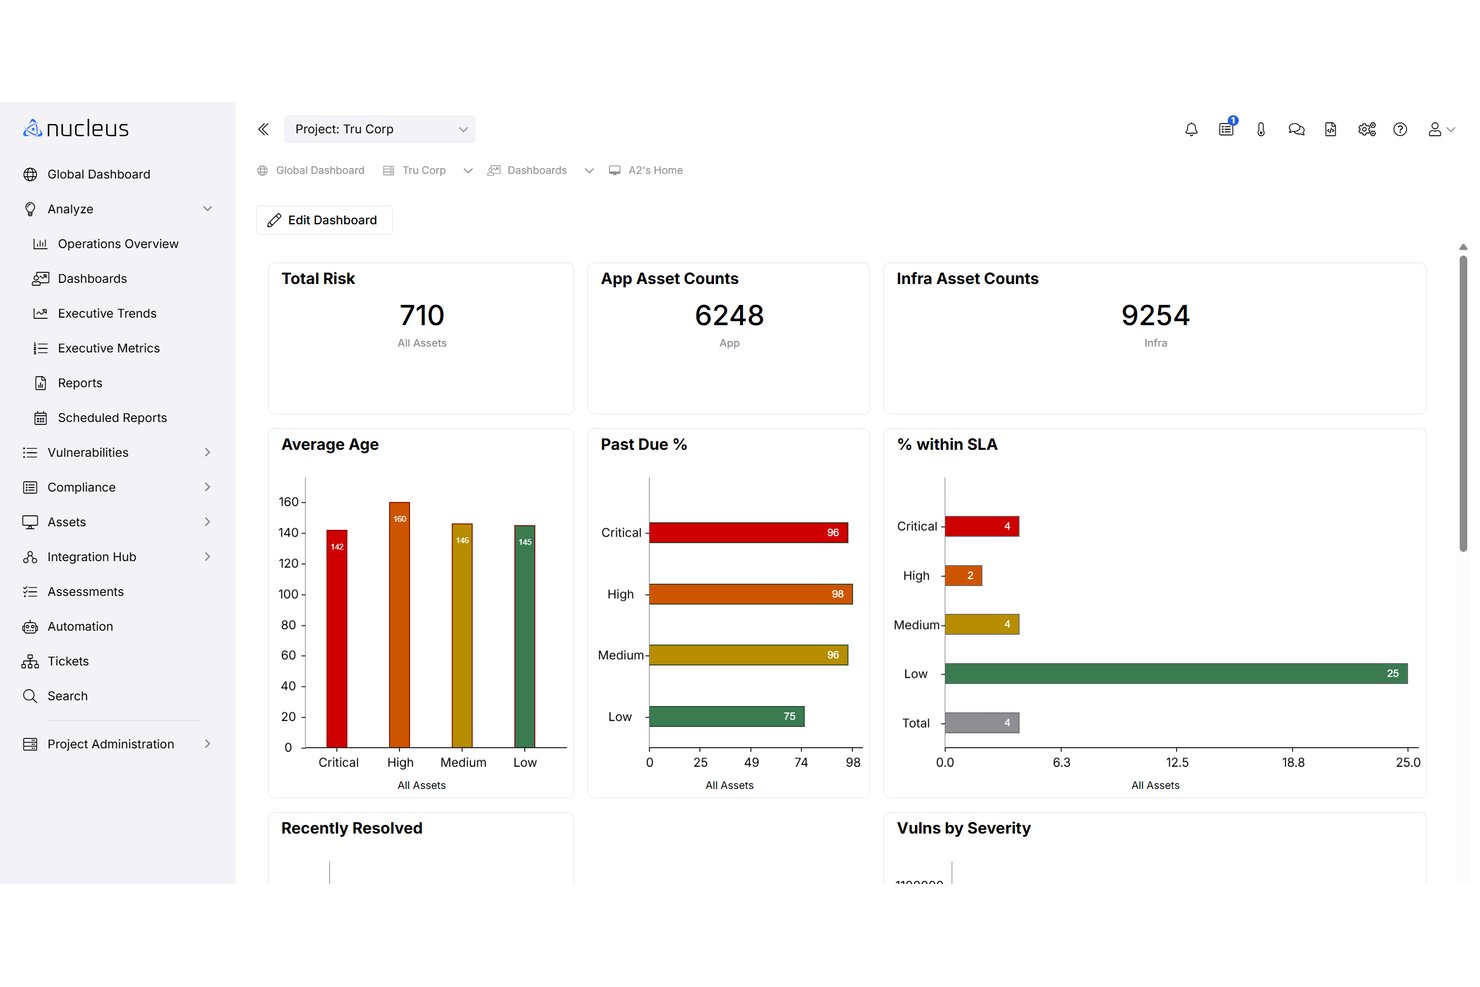
Nucleus Security är en riskbaserad plattform för sårbarhetshantering som samlar in resultat från över 176 säkerhetsverktyg, korrelerar dem med hotinformation och tillgångskontext samt prioriterar sårbarheter för åtgärd.
Vem passar Nucleus Security bäst för?
Nucleus Security passar säkerhetsteam i företag som hanterar komplexa miljöer med flera skanningsverktyg och behöver en centraliserad plattform för att samla in, prioritera och följa upp åtgärder av sårbarheter.
Varför jag valde Nucleus Security
Jag valde Nucleus Security eftersom ramverket FlexConnect gör det möjligt för mitt team att hämta in resultat från i princip alla anpassade datakällor, inte bara de över 176 namngivna anslutningar som redan finns inbyggda i plattformen. Det är viktigt när vår miljö innehåller äldre verktyg eller egenutvecklade skanningsverktyg som de flesta RBVM-plattformar helt enkelt inte kan hantera. Jag uppskattar också att deduplicering av tillgångar körs automatiskt över alla dessa källor, så att mina riskpoäng inte blåses upp av dubbla resultat från överlappande skanningsverktyg.
Viktiga funktioner i Nucleus Security
- Anpassad riskpoängsättning: Skapa dynamiska riskpoäng genom att integrera data om exploaterbarhet, tillgångars kritikalitet och verksamhetskontext.
- Hotunderrättelseflöden: Inkludera realtidsflöden för exploatering och hot, däribland CISA KEV och EPSS, som underlag för prioritering.
- Automatisering av åtgärdsarbetsflöden: Tilldela, följ upp och hantera åtgärdsärenden genom dubbelriktade integrationer med Jira och ServiceNow.
- Efterlevnadsrapportering för POA&M: Skapa rapporter för ledning, drift och revision med fokus på federala krav och SLA:er för åtgärder.
Integrationer med Nucleus Security
Nucleus Security erbjuder över 176 inbyggda integrationer, bland annat med Tenable, Qualys, Rapid7, AWS Inspector, ServiceNow, Jira, Mandiant Advantage, Aqua, CrowdStrike, Microsoft Defender for Endpoint och Splunk. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Ansluter till över 170 säkerhetsverktyg
- Stöder detaljerad deduplicering av tillgångar och sårbarheter
- Möjliggör anpassade formler för riskpoängsättning
Cons:
- Anpassning av rapporter kräver administratörskonfiguration
- Begränsad inbyggd automatisering för validering av korrigeringar
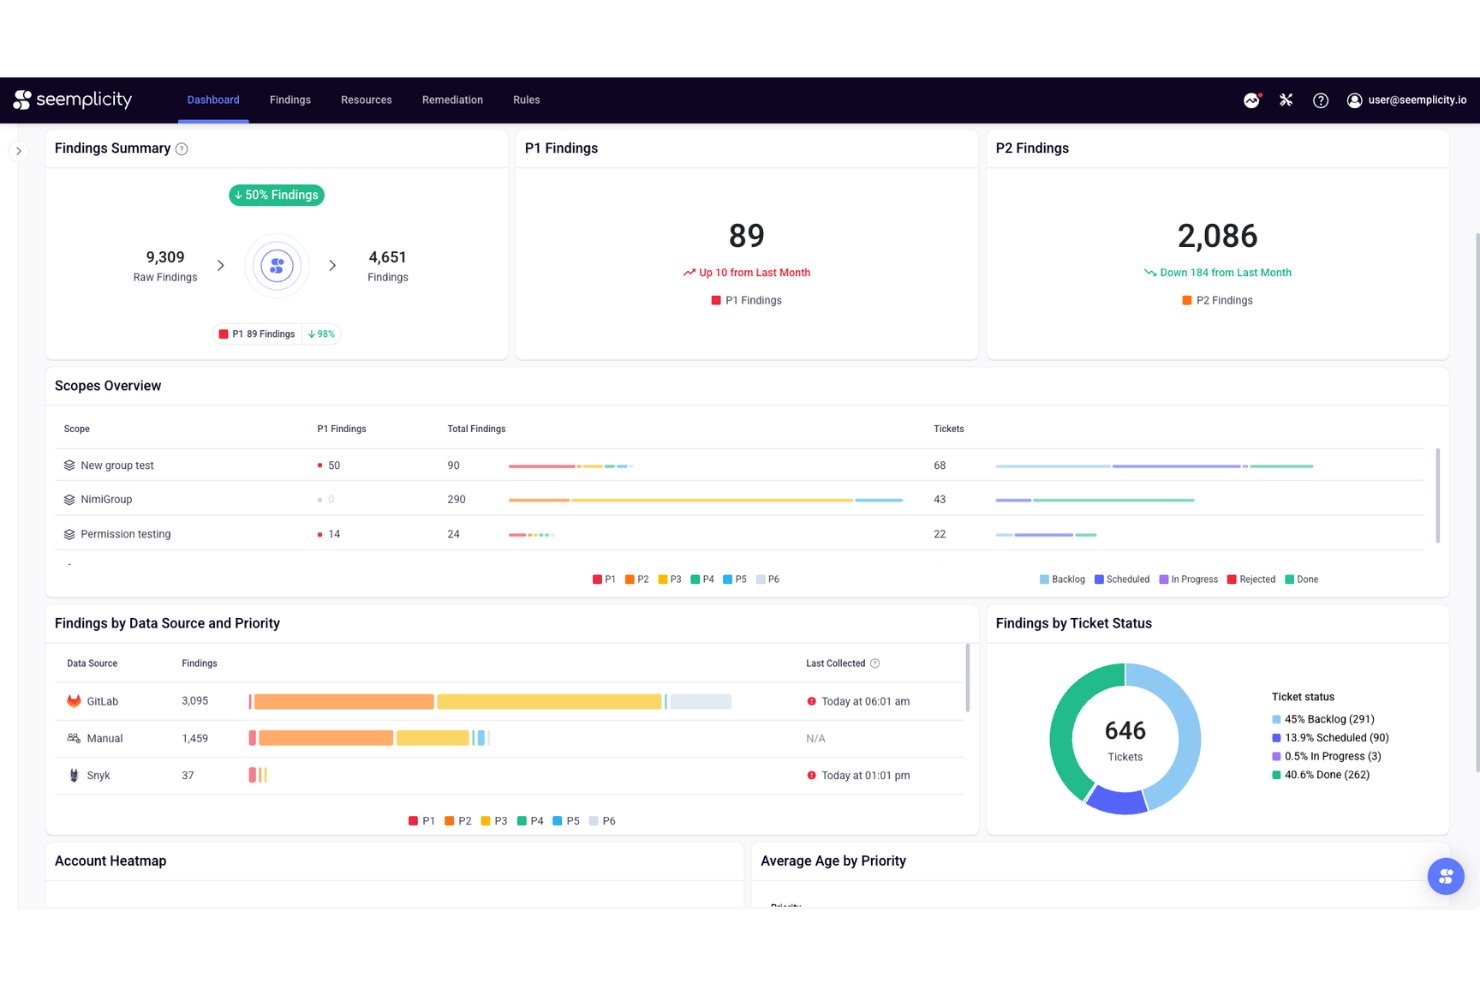
Seemplicity är en agentisk plattform för exponeringshantering som samlar in och deduplicerar resultat från flera skannrar och sedan prioriterar dem med hjälp av AI-driven riskpoängsättning baserad på exploaterbarhet, tillgångskontext och underrättelser om aktuella hot.
För vem passar Seemplicity bäst?
Seemplicity passar väl för företagssäkerhetsteam som använder flera skanningsverktyg och behöver hantera åtgärder i stor skala i stora och komplexa miljöer.
Därför valde jag Seemplicity
Jag valde Seemplicity som ett av de bästa alternativen på grund av hur annorlunda det hanterar dirigeringen av åtgärder jämfört med andra verktyg jag har använt. Seemplicitys agent för åtgärdsanalys kopplar automatiskt varje resultat till rätt tillgångsägare och levererar verktygsspecifika instruktioner för åtgärder direkt till Jira eller ServiceNow. Jag uppskattar också den inbyggda hanteringen av undantag: avvisade ärenden och resultat som har åtgärdats men fortfarande är öppna dirigeras automatiskt tillbaka till säkerhetsteamet för granskning.
Viktiga funktioner i Seemplicity
- Signalsamling: Samlar resultat från kod-, moln- och infrastrukturskannrar i ett enhetligt gränssnitt.
- Kontextväv: Deduplicerar och berikar sårbarhetsdata med information om ägarskap, tillgångar och miljö.
- Personlig AI-assistent (Seema): Tillhandahåller kontextmedvetna insikter om säkerhetsläget genom naturliga språkfrågor.
- Integration av hotunderrättelser: Hämtar data om exploaterbarhet, skadlig programvara och angriparbeteende för användning i riskberäkningar.
Seemplicity-integrationer
Seemplicity erbjuder över 100 inbyggda integrationer, bland annat med Tenable, Qualys, Rapid7, Wiz, Snyk, ServiceNow, Jira, GitHub, Azure DevOps, CrowdStrike och AWS Security Hub. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Automatiserad tilldelning av åtgärder till tillgångsägare
- Deduplicerar och berikar sårbarhetsdata
- Riskpoängsättning i realtid med hotunderrättelser
Cons:
- Saknar inbyggd direktdistribution av korrigeringar
- Begränsad offentlig dokumentation för installation och användning
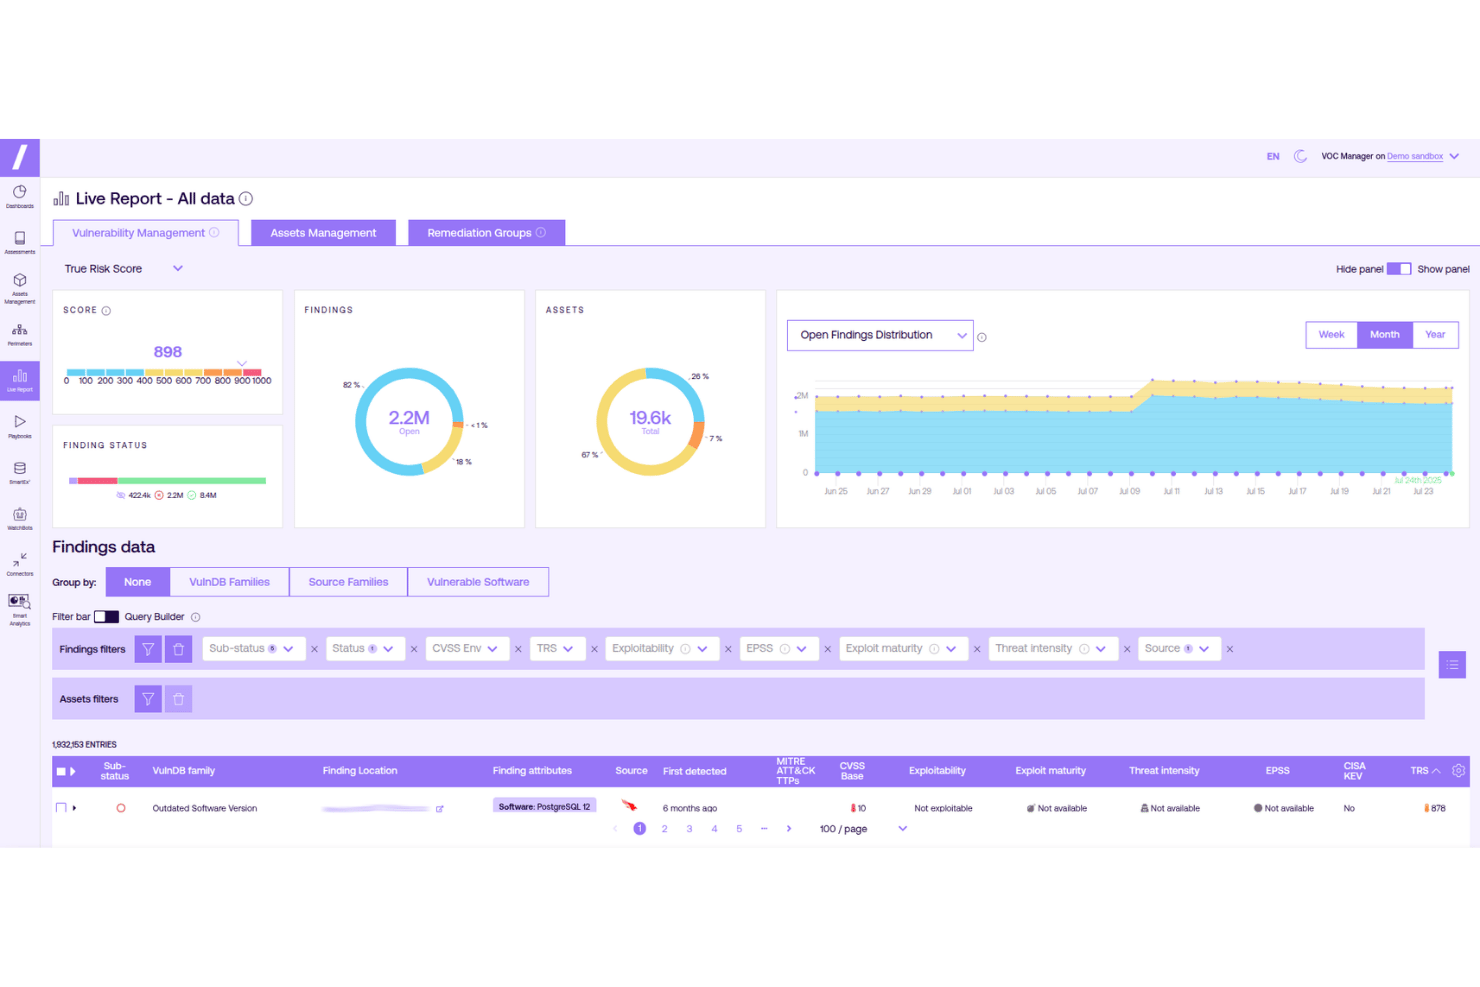
Hackuity är en riskbaserad plattform för sårbarhetshantering som samlar data från flera säkerhetsverktyg, normaliserar och eliminerar dubbletter bland resultaten samt tillämpar kontextbaserad riskpoängsättning för att hjälpa säkerhetsteam att prioritera åtgärder.
Vem passar Hackuity bäst för?
Hackuity passar mycket bra för säkerhetsteam inom större företag och MSSP:er som hanterar flera skanningsverktyg i komplexa och distribuerade miljöer.
Varför jag valde Hackuity
Hackuity finns med på min kortlista tack vare hur plattformen hanterar data från en fragmenterad uppsättning skannrar. Med över 130 anslutningar kan jag hämta resultat från nätverksskannrar, molnverktyg som Wiz, penetrationstestningsrapporter och resultat från bug bounty-program till en enda normaliserad datamängd utan dubbletter. Det jag verkligen uppskattar är den verkliga riskpoängen (TRS), som skär igenom bruset från CVSS genom att väga in exploateringsmognad, hotinformation och verksamhetskontext. Det minskar i genomsnitt mängden fynd markerade som 'kritiska' med en faktor på 38.
Viktiga funktioner i Hackuity
- Smart exponeringsutforskare (SmartEx²): Ger djupgående CVE-kontext med hjälp av öppna, icke-offentliga och proprietära källor för hotinformation.
- Hantering av flera klienter: Stöder användningsfall för MSSP:er och företag med isolerade arbetsytor och anpassningsbara användarroller.
- Automatisering av åtgärdskampanjer: Automatiserar ärendehantering, tilldelning och uppföljning av framsteg för stora organisatoriska team.
- Flexibla distributionsalternativ: Låter dig välja mellan moln-, hybrid- eller lokala installationer för att uppfylla säkerhets- och efterlevnadskrav.
Hackuity-integrationer
Hackuity erbjuder över 130 inbyggda integrationer, däribland Tenable Vulnerability Management, Qualys, Rapid7, Nessus, Wiz, Prisma Cloud, Claroty, Jira, ServiceNow och Tanium. Ett API finns också tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Samlar resultat från över 130 källor
- Verklig riskpoäng minskar bruset från kritiska sårbarheter
- Stöder MSSP-hantering av flera klienter och rollbaserad åtkomst
Cons:
- Berikningen av tillgångskontext saknar fullständig datamappning
- Kräver externa verktyg för distribution av korrigeringar

Bäst för integrering med en svit för hotdetektering
Andra programvaror för riskbaserad sårbarhetshantering
Här är några ytterligare alternativ för riskbaserad sårbarhetshantering som inte hamnade på min kortlista, men som ändå är värda att undersöka:
- Hive Pro
Bästa visualisering av förutsägbara attackvägar
- Arctic Wolf Aurora Exposure Management
Bäst för hanterad proaktiv riskreducering
- ArmorCode
Bäst för övervakning av en enhetlig säkerhetsstatus


Miten arvioin suuryritysten osaamisenhallintaohjelmistoja
Kun CHRO:n on kartoitettava osaaminen 50 000 työntekijän keskuudessa, jaan arviointini välttämättömään toiminnallisuuteen ja erottaviin tekijöihin, jotka erottavat hyvät alustat aidosti strategisista ratkaisuista.
Ydintoiminnot (Tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen niistä asteikolla 0 (ei tarjoa kyseistä toiminnallisuutta)–5 (on erinomainen tällä osa-alueella) jokaisen alla luetellun ydintoiminnon osalta. Tämän jälkeen lasken työkalun kokonaispisteet prosenttiosuudeksi. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Osaamistaksonomia ja -ontologia: Arvioin, sisältääkö alusta valmiin ja muokattavan osaamiskirjaston, jossa on synonyymit, osaamistasot ja roolimääritykset ja joka skaalautuu liiketoimintayksiköiden välillä.
- Osaamisen päättely ja arviointi: Hyvä työkalu poimii osaamistietoja ansioluetteloista, projektihistorioista ja yhdistetyistä järjestelmistä sen sijaan, että se perustuisi yksinomaan manuaalisiin itsearviointeihin.
- Osaamisvajeanalyysi: Etsin yksilö-, tiimi- ja organisaatiotason näkymiä osaamisvajeisiin, jotta työvoimasuunnittelusta vastaava johtaja voi tunnistaa, missä uudelleenkoulutuksella on suurin merkitys.
- Työvoimasuunnittelun näkymät: Koontinäytöt, joissa osaamisen tarjonta suhteutetaan kysyntään, auttavat osaamisjohtajia ennakoimaan liiketoimintastrategiaan liittyviä rekrytointi- ja L&D-tarpeita.
- Osaamismarkkinapaikka ja liikkuvuus: Tarkistan, yhdistääkö alusta osaamisprofiilit työtehtäviin, mentorointimahdollisuuksiin ja avoimiin rooleihin sisäisen uraliikkuvuuden tukemiseksi.
- Yritystason HR-integraatiot: Kaksisuuntainen tietojen synkronointi keskeisten järjestelmien, kuten HRIS:n, LMS:n, ATS:n ja suorituskyvyn hallinta-alustojen, kanssa pitää osaamistiedot ajan tasalla koko teknologiaympäristössä.
Kun minulla on luettelo kriteerit täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (Miten toimittajat erottuvat toisistaan)
Näin vertailen eri toimittajia:
Erottuvat ominaisuudet
Tekoälyyn perustuva osaamisen päättely on merkittävä erottava tekijä. Etsin alustoja, jotka poimivat kyvykkyyksiä projektitiedoista ja yhdistetyistä työkaluista sen sijaan, että työntekijöiden pitäisi merkitä ne itse. Osaamislähtöinen työvoimasuunnittelu on yhtä tärkeää, erityisesti silloin, kun siihen sisältyy skenaariomallinnus, jonka avulla osaamisjohtajat voivat visualisoida, miten uudelleenorganisointi tai tuotelanseeraus muuttaa osaamisen kysyntää. Arvioin myös, meneekö alustan sisäinen osaamismarkkinapaikka työtehtävien yhteensovittamista pidemmälle ja tuoko se esiin työtehtäviä, mentorointimahdollisuuksia ja haastavampia tehtäviä osaamisten läheisyyksien perusteella.
Ominaisuuksia laajempi kokonaisuus
Yritystason skaalautuvuus on ensimmäinen asia, jonka tarkistan. Alustan on pystyttävä käsittelemään satojatuhansia työntekijäprofiileja eri alueilla ilman, että raportointi tai tietojen synkronointi hidastuu. Tietoturva on yhtä tärkeää. Etsin SOC 2 Type II -sertifiointia, alueellisia vaihtoehtoja tietojen säilytyspaikalle ja roolipohjaisia käyttöoikeusvalvontoja, joiden avulla HR-järjestelmänvalvojat voivat määrittää käyttöoikeudet tarkasti. Käyttöönoton tuki on toinen tekijä, joka erottaa toimittajat toisistaan. Osaamisalustan käyttöönotto maailmanlaajuisessa työvoimassa edellyttää omistautuneita konsultteja ja muutosjohtamisen resursseja, ei pelkkää ohjekeskusta.
Så väljer du programvara för riskbaserad sårbarhetshantering
Det är lätt att fastna i långa funktionslistor och komplexa prismodeller. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika urvalsprocess för programvara finns här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan plattformen hantera din mängd tillgångar idag och när du växer? Ta hänsyn till global expansion eller scenarier med fusioner och förvärv. |
| Integrationer | Kan den ta in data från dina skannrar, molnleverantörer och ITSM-verktyg utan omfattande kringlösningar? |
| Anpassningsmöjligheter | Kan du finjustera riskpoäng, instrumentpaneler eller arbetsflöden så att de passar företagets policyer eller rapporteringsstrukturer? |
| Användarvänlighet | Är användargränssnittet intuitivt för både praktiker och chefer? Kommer ditt team faktiskt att börja använda det snabbt? |
| Implementering och introduktion | Hur lång är den typiska tiden till nytta? Fråga om distributionsmodeller, tidsplaner för introduktion och stöd vid migrering. |
| Kostnad | Hur stämmer prissättningen överens med det förväntade antalet användare och omfattningen av dina tillgångar? Förstå vad som utlöser licenskostnader. |
| Säkerhetsskydd | Uppfyller leverantören dina krav på dataskydd för känsliga sårbarhets- och tillgångsdata? |
| Efterlevnadskrav | Kan lösningen stödja revisioner och hjälpa till att dokumentera efterlevnad av ramverk som PCI DSS, HIPAA eller NIST? |
Vad är programvara för riskbaserad sårbarhetshantering?
Programvara för riskbaserad sårbarhetshantering är en säkerhetsplattform som prioriterar sårbarheter utifrån verklig risk, inte bara teknisk allvarlighetsgrad. Den kombinerar data från flera skannrar, information om tillgångarnas sammanhang och hotinformation för att tydliggöra vilka problem som bör åtgärdas först. På så sätt kan säkerhetsteam fokusera på det som är viktigast för organisationens riskprofil.
Funktioner i programvara för riskbaserad sårbarhetshantering
Håll utkik efter följande viktiga funktioner när du väljer riskbaserad programvara för sårbarhetshantering:
- Riskbaserad prioritering: Använder exploaterbarhet, verksamhetspåverkan och data om verkliga hot för att rangordna sårbarheter efter organisationens faktiska risk – inte bara allvarlighetsgrad.
- Sammanställning av sårbarhetsdata: Samlar resultat från olika skanningsverktyg och molnverktyg i en enhetlig inventering, vilket ger en fullständig och korrekt bild av risken.
- Berikning med tillgångskontext: Kopplar sårbarheter till tillgångsägarskap, kritikalitet och verksamhetsfunktion så att teamen förstår påverkan av varje resultat.
- Integrering av hotinformation: Inkluderar aktuella flöden med information om exploatering, skadeprogramskampanjer och andra hotinformationskällor för att informera riskberäkningar och flagga problem som aktivt utnyttjas.
- Arbetsflöden för åtgärdsärenden: Tilldelar, följer upp och hanterar åtgärdsuppgifter genom integrering med ITSM-verktyg, vilket säkerställer att sårbarheter åtgärdas och verifieras inom fastställda SLA:er.
- Anpassningsbara instrumentpaneler: Presenterar risk- och åtgärdsdata visuellt och anpassar vyerna för analytiker, chefer och ledningspersoner med möjlighet att gå ner på detaljnivå samt analysera trender.
- Rapportering för revision och efterlevnad: Skapar rapporter i linje med branschramverk – som PCI DSS eller NIST – för förberedelser inför revisioner och löpande uppföljning av efterlevnaden.
- Verifiering i en sluten återkopplingsloop: Skannar automatiskt om tillgångar för att bekräfta att åtgärderna är slutförda, vilket minskar behovet av manuell uppföljning och risken för missade åtgärder.
- Stöd för API:er och integreringar: Erbjuder detaljerade API:er och anslutningar för synkronisering med tillgångsinventeringar, konfigurationshantering och externa rapporteringssystem.
Fördelar med riskbaserad programvara för sårbarhetshantering
Implementering av riskbaserad programvara för sårbarhetshantering ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Fokuserade åtgärder: Prioritera sårbarheter som innebär en verklig risk för organisationen, så att teamet först åtgärdar det som verkligen är viktigt.
- Enhetlig riskbild: Sammanställer resultat från flera skanningsverktyg och källor för att tillhandahålla en enda normaliserad instrumentpanel för sårbarhetshantering.
- Underbyggt beslutsfattande: Tillgångskontext, verksamhetspåverkan och integrering av hotinformation hjälper intressenter att förstå risker i verksamhetstermer, inte bara teknisk jargong.
- Förbättrad efterlevnad: Automatiserad revisionsrapportering och rapportering i linje med ramverk förenklar insamling och uppföljning av underlag för branschregler och standarder.
- Automatisering av arbetsflöden: Integrerad hantering av åtgärdsärenden och verifiering i en sluten återkopplingsloop möjliggör effektiv och ansvarsfull patchning i IT- och säkerhetsteamen.
- Rapportering till ledningen: Anpassade instrumentpaneler och verktyg för riskkvantifiering gör det enklare att kommunicera cyberrisker och framsteg i åtgärdsarbetet till ledare och styrelser.
- Minskad åtgärdsbacklogg: Genom att filtrera bort hot med låg påverkan lägger teamen mindre tid på att jaga mindre problem, vilket minskar de övergripande köerna för patchning.
Kostnader och priser för riskbaserad programvara för sårbarhetshantering
För att välja riskbaserad programvara för sårbarhetshantering krävs en förståelse av de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för riskbaserad sårbarhetshantering:
Jämförelsetabell för abonnemang för riskbaserad programvara för sårbarhetshantering
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Begränsat stöd för tillgångar, grundläggande riskbedömning, manuell rapportering och inga integreringar. |
| Personligt abonnemang | $50-$200/månad | Åtkomst för en användare, standardiserad riskbedömning, datasammanställning och enkla instrumentpaneler. |
| Abonnemang för företag | $500-$2,000/månad | Stöd för flera användare, anpassad riskviktning, integreringar med skanningsverktyg och ITSM, efterlevnadsrapporter och SLA:er. |
| Företagsabonnemang | $2,000-$10,000/månad | Skala för företagstillgångar, avancerad analys, flöden med hotinformation, analys av attackvägar, API-åtkomst och premiumsupport. |
Vanliga frågor om riskbaserad programvara för sårbarhetshantering
Här är några svar på vanliga frågor om riskbaserad programvara för sårbarhetshantering:
Hur skiljer sig riskbaserad sårbarhetshantering från traditionell sårbarhetshantering?
Riskbaserad sårbarhetshantering prioriterar problem utifrån tillgångarnas sammanhang och hot i verkligheten, inte enbart tekniska allvarlighetsgrader eller grundläggande sårbarhetsskanning. Till skillnad från traditionell sårbarhetshantering bedömer den verksamhetskritikalitet, hotaktörer och sannolikheten för utnyttjande för att förhindra dataintrång och optimera den övergripande livscykeln för sårbarhetshantering.
Vilka typer av tillgångar kan riskbaserad programvara för sårbarhetshantering täcka?
Du kan förvänta dig täckning för lokala system, molnarbetsbelastningar, containrar, slutpunkter och IoT-tillgångar. Vissa plattformar förbättrar nätverks- och applikationssäkerheten genom att integrera resultat från penetrationstester och verktyg för sårbarhetsbedömning, vilket ger fullständig synlighet över attackytan för webbapplikationer, mobila enheter och externa ingångspunkter.
Integreras riskbaserad programvara för sårbarhetshantering med våra befintliga verktyg?
Ja, de flesta lösningar integreras med vanliga skannrar, ITSM-plattformar som Jira eller ServiceNow och tillgångsinventeringar. Kontrollera att de specifika verktyg som din organisation använder stöds för direkt dataflöde och automatisering av arbetsflöden.
Kan den hjälpa till med efterlevnadskrav?
Ja, många plattformar genererar revisionsklara rapporter och spårar åtgärds-SLA:er i linje med ramverk som PCI DSS, HIPAA, NIST eller ISO 27001. Detta underlättar insamlingen av underlag och hjälper till att visa riskbaserat beslutsfattande under granskningar.
Hur lång tid tar det att implementera riskbaserad programvara för sårbarhetshantering?
Implementeringen kan ta allt från några dagar till flera veckor beroende på antalet tillgångar, integrationsbehov och organisationens komplexitet. Det är en god idé att fråga leverantörerna om stöd vid introduktionen, tillgängliga handlingsplaner och utbildningsresurser för ditt team.