

De 10 bästa programvarorna för hantering av certifikatens livscykel 2026

Bästa programvaran för livscykelhantering av certifikat


Verktyg för livscykelhantering av certifikat (CLM) spårar, skyddar, förnyar och återkallar digitala certifikat och nycklar i hela din infrastruktur. De bästa plattformarna upptäcker certifikat som inte hanteras, övervakar risken för att certifikat löper ut, automatiserar utfärdande och distribution samt stöder offentliga och privata certifikatutfärdare.
Jag utvärderade verktyg för hybrida miljöer, DevOps-arbetsflöden, enhetsautentisering, PKI-styrning, HSM-baserad nyckelkontroll och planering för postkvantkryptografi (PQC). Använd den här guiden för att jämföra alternativ utifrån din certifikatmiljö, infrastruktur, efterlevnadskrav och teamets kapacitet.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Jämför den bästa programvaran för livscykelhantering av certifikat
Jämför priser och specifikationer sida vid sida för den främsta programvaran som kom med på min kortlista.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för hantering av SSL, SSH och PGP på ett och samma ställe | Gratisabonnemang + 30 dagars kostnadsfri provperiod tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för beröringsfri PKI med PQC-kryptoagilitet | Gratis demo tillgänglig | Pris lämnas på begäran | Website | |
| 3 | Bäst för CBOM-inventering | Gratis demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för DevOps-anpassad PKI med kontroll över flera CA | Gratisplan tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för beredskap inför migrering av postkvantcertifikat | Gratis demo + 30 dagars kostnadsfri provperiod tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för inbyggd HSM-nyckelkontroll | Gratis demonstration tillgänglig | Pris på begäran | Website | |
| 7 | Bäst för riskbedömning av certifikat och PQC-beredskap | Gratis demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för PKI-miljöer som regleras av EU | Kostnadsfri demonstration tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för beröringsfri certifikatförnyelse integrerad med F5 | Gratis demonstration + 15 dagars kostnadsfri provperiod tillgänglig | Pris på begäran | Website | |
| 10 | Bäst för PQC från DigiCert i stor skala | Gratis demo tillgänglig | Pris på begäran | Website |
Recensioner av programvara för livscykelhantering av certifikat
Nedan finns detaljerade sammanfattningar av den bästa programvaran på min kortlista, med viktiga funktioner, integrationer samt för- och nackdelar som hjälper dig att hitta rätt lösning för dina behov.

Bäst för hantering av SSL, SSH och PGP på ett och samma ställe
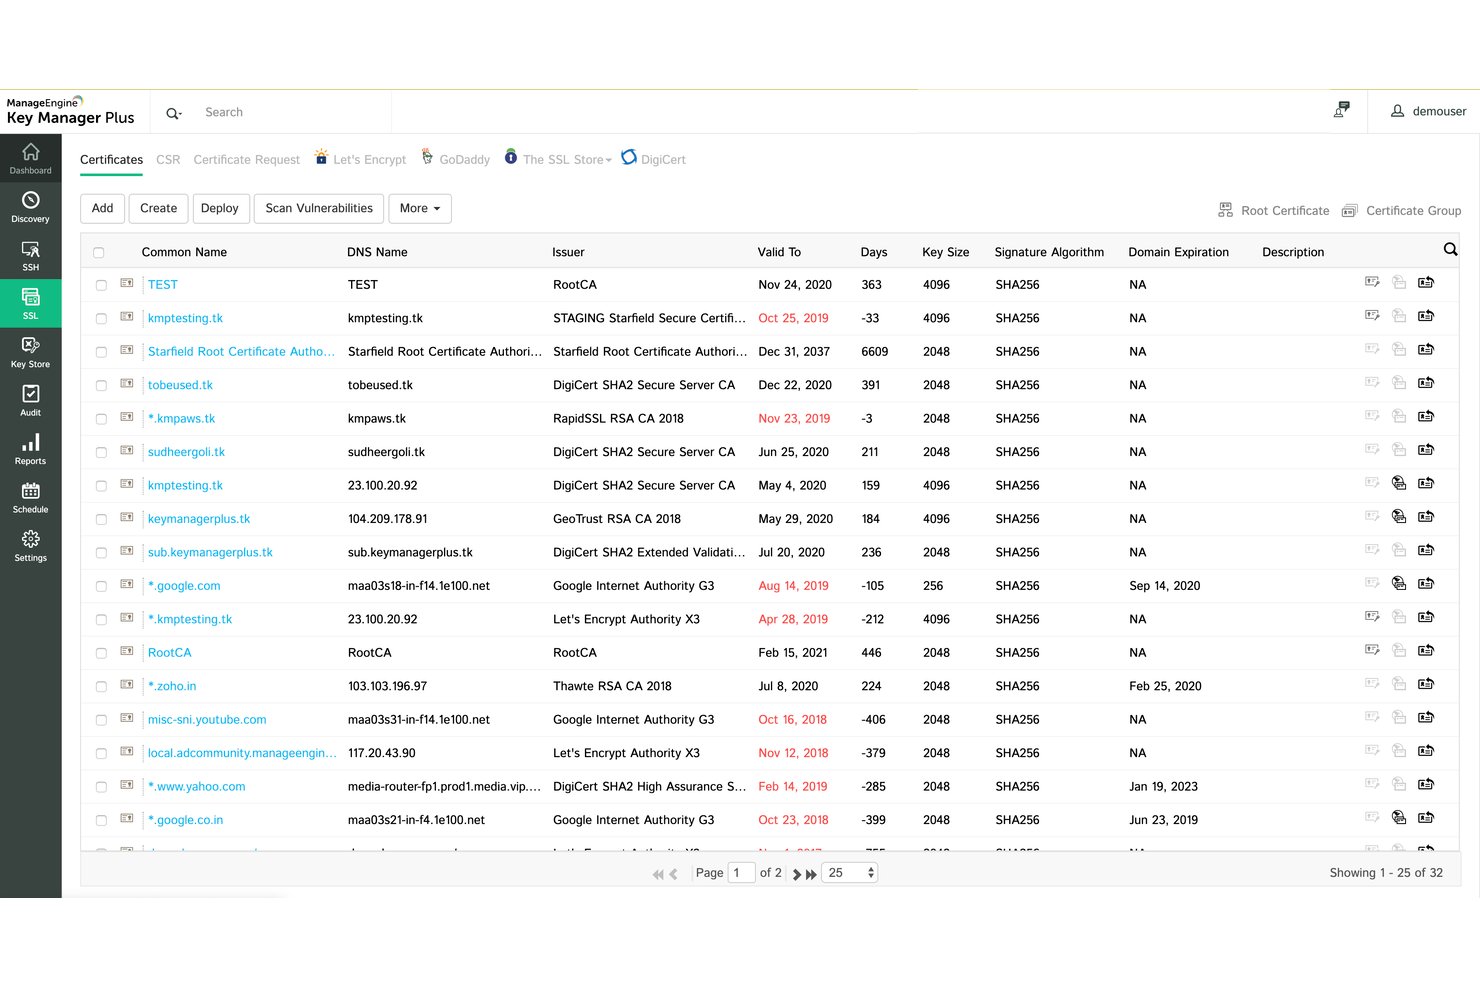
ManageEngine Key Manager Plus hanterar SSL/TLS-certifikat, SSH-nycklar och PGP-nycklar från en enda konsol, med stöd för flera certifikatutfärdare, ACME-baserad automatisering och inbyggd efterlevnadsrapportering.
Vem passar ManageEngine Key Manager Plus bäst för?
ManageEngine Key Manager Plus passar bra för IT-säkerhets- och infrastruktursteam som hanterar blandade miljöer inom ramen för en gemensam efterlevnadsstruktur.
Varför jag valde ManageEngine Key Manager Plus
ManageEngine Key Manager Plus finns med på min kortlista eftersom det är ett av få CLM-verktyg som samlar SSL/TLS-certifikat, SSH-nycklar och PGP-nycklar i en enda hanteringskonsol utan att separata produkter krävs. Jag uppskattar särskilt den ACME-baserade automatiseringen, som hanterar hela certifikatets livscykel, inklusive utfärdande, förnyelse och återdistribution, efter en engångskonfiguration. Den inbyggda efterlevnadsrapporteringen mot NIST, PCI-DSS, HIPAA och SOX innebär också att mitt team inte behöver sammanställa revisionsunderlag från flera källor.
Viktiga funktioner i ManageEngine Key Manager Plus
- Beställning av certifikat från flera certifikatutfärdare: Begär och utfärda certifikat från fler än 11 offentliga certifikatutfärdare, Microsoft AD CS eller valfri ACME-kompatibel certifikatutfärdare direkt från en enda konsol.
- Livscykelhantering för SSH-nycklar: Skapa, distribuera, rotera och återanvänd nycklar med mappning mellan användare och nycklar i realtid samt fullständiga granskningsloggar över sessioner.
- Skapande av ITSM-ärenden vid utgångshändelser: Skapa automatiskt ärenden i ServiceDesk Plus eller ServiceNow när certifikat närmar sig sitt utgångsdatum eller utlöser sårbarhetsvarningar.
- Rotation av Kubernetes TLS-hemligheter: Hantera och rotera TLS-hemligheter i Kubernetes-kluster från plattformen utan manuella åtgärder.
Integreringar med ManageEngine Key Manager Plus
Inbyggda integreringar omfattar Azure, Azure Key Vault, ServiceNow, Kubernetes, Jenkins och ManageEngine ServiceDesk Plus. Plattformen erbjuder även REST-API:er för anpassade anslutningar.
Pros and Cons
Pros:
- Samlar hantering av SSL, SSH och PGP
- Stöder omfattande certifikattäckning från flera certifikatutfärdare
- Tillhandahåller efterlevnadsrapporter och granskningsspår
Cons:
- Förbrukar betydande resurser i stor skala
- Saknar kartläggning av certifikatberoenden
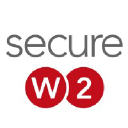
SecureW2 är en molnbaserad PKI-plattform som hanterar utfärdande av certifikat, beröringsfri registrering, automatisk förnyelse, återkallande och avvikelsedetektering efter utfärdandet för hanterade enheter, användare och maskinidentiteter.
För vem passar SecureW2 bäst?
SecureW2 passar bra för säkerhetsfokuserade IT-team som hanterar stora mängder hanterade enheter och behöver beröringsfri certifikatsprovisionering samt stöd för postkvantumberedskap inbyggt i sin PKI.
Varför jag valde SecureW2
SecureW2 tar plats på min kortlista eftersom dess beröringsfria PKI och postkvantumkryptoagilitet verkligen är produktionsklara. Jag valde den för dess registrering via Dynamic SCEP och ACME-DA, som validerar enhetens säkerhetsstatus och identitetssignaler från din IdP eller MDM innan ett certifikat någonsin utfärdas. Med aktivt stöd för algoritmerna ML-KEM och ML-DSA kan din PKI dessutom utfärda kvantresistenta certifikat redan idag, parallellt med klassiska certifikat, utan att infrastrukturen behöver byggas om.
Viktiga funktioner i SecureW2
- CertIQ ML-avvikelsedetektering: Övervakar certifikataktivitet efter utfärdandet och flaggar misstänkt beteende som duplicering av certifikat, förfalskning och försök till lateral förflyttning.
- Policyhantering med adaptivt försvar: Tillämpa identitets- och säkerhetsstatusbaserade policyer som utlöser realtidsåtgärder för att tillfälligt stänga av, återaktivera eller återkalla certifikat baserat på aktuella signaler från din IdP, MDM eller EDR.
- Utfärdande av maskinidentiteter via SPIRE/SPIFFE: Utfärdar kortlivade SVID:er till AI-agenter, containrar och temporära arbetsbelastningar för mTLS-autentisering utan API-nycklar.
- CA-nycklar i FIPS 140-2/3 nivå 3 HSM: Lagrar CA:s privata nycklar i hårdvarubaserade säkerhetsmoduler med dubbel kontroll och uppdelad kunskap för kryptografiskt nyckelskydd.
SecureW2-integrationer
SecureW2 integreras med Microsoft Intune, Jamf, Okta, Microsoft Entra ID, CrowdStrike, Cisco, Palo Alto Networks och Fortinet. Plattformen stöder även ACME, Dynamic SCEP och REST-API:er.
Pros and Cons
Pros:
- Beröringsfri automatisering av certifikatets livscykel
- Identitetsmedveten utfärdandeprocess validerar enhetens säkerhetsstatus
- PQC-kryptoagilitet stöder ML-KEM och ML-DSA
Cons:
- Upptäckt av certifikat från tredje part är fortfarande begränsad
- Det kan vara svårt att hitta rapporteringsmått
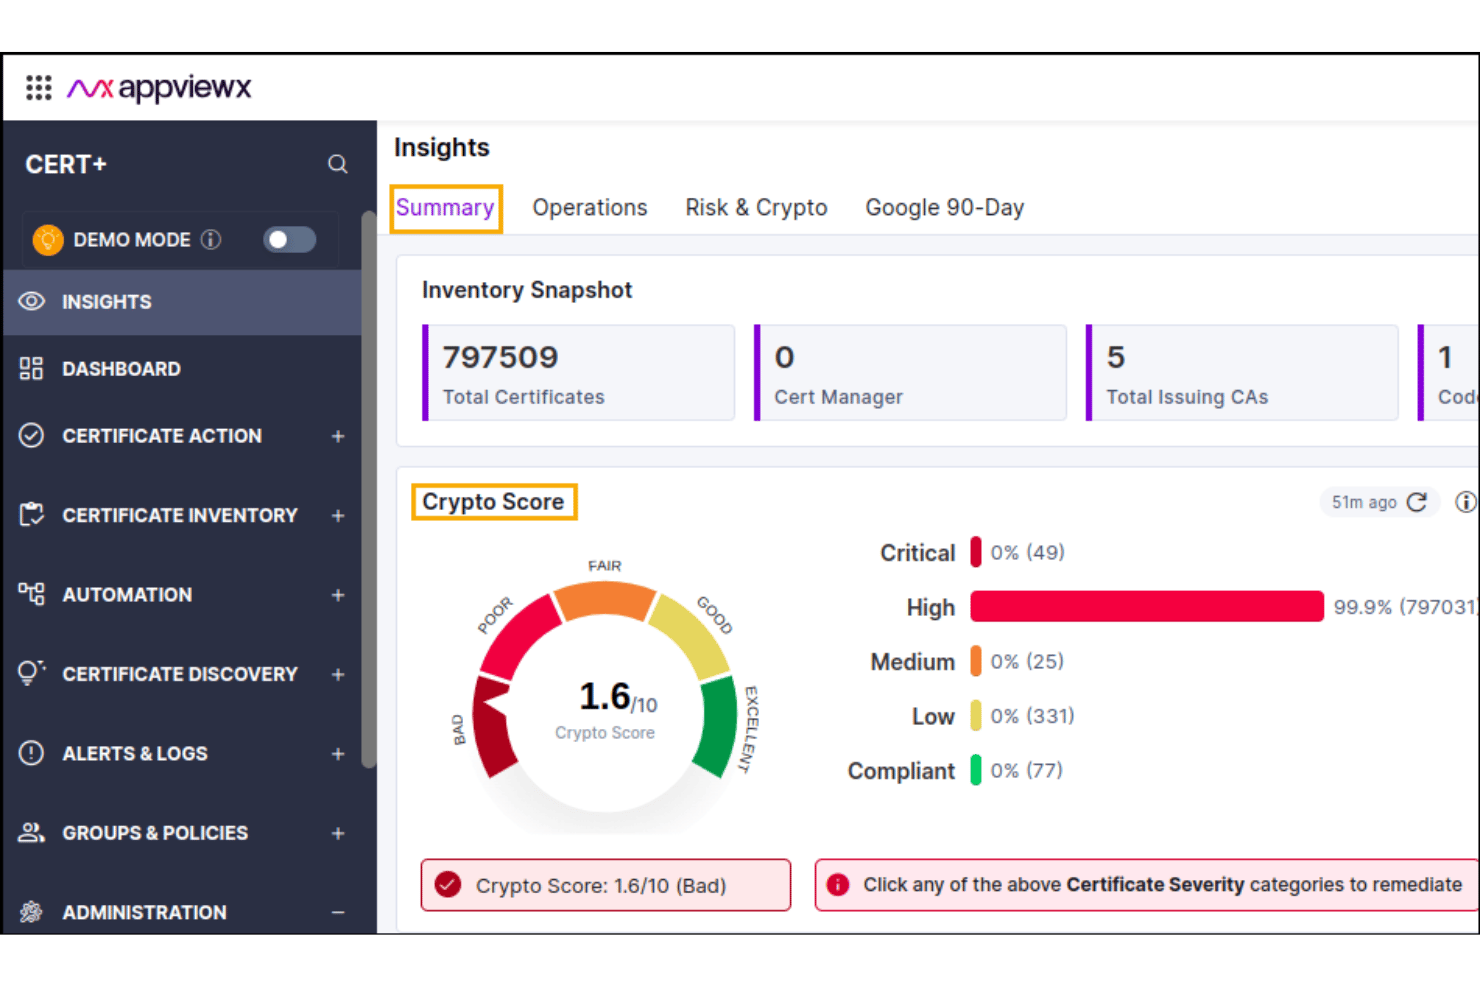
AppViewX är en plattform för hantering av certifikatlivscykler med Smart Discovery, automatisering av livscykler med sluten återkoppling, orkestrering av flera certifikatutfärdare, hantering av SSH-nycklar, kodsignering och verktyg för postkvantumberedskap för SaaS-, hybrid- och lokala driftsättningar.
Vem passar AppViewX bäst för?
AppViewX passar bra för företags-PKI- och säkerhetsteam i reglerade branscher som behöver postkvantumberedskap.
Varför jag valde AppViewX
AppViewX tar plats på min kortlista eftersom lösningen behandlar postkvantumberedskap som en praktisk, operativ fråga snarare än som något att tala om i framtiden. Jag uppskattar att den genererar en kryptografisk materialförteckning (CBOM), identifierar alla algoritmer som körs i din miljö och kartlägger en migreringsväg i linje med NIST:s vägledning för PQC – allt från en enda plattform. Dess 'Smart Discovery' hittar dessutom certifikat i moln, containrar, Kubernetes-kluster och nätverksenheter och rangordnar dem efter kryptografisk risk, så att du vet exakt var svaga algoritmer finns.
Viktiga funktioner i AppViewX
- Orkestrering av flera certifikatutfärdare: Anslut till valfri offentlig eller privat certifikatutfärdare utan att låsas till en enda leverantör.
- Automatisering av livscykeln med sluten återkoppling: Automatisera certifikatregistrering, förnyelse, driftsättning, nyckelrotation och återkallning från början till slut, med policybaserade arbetsflöden och RBAC-kontroller.
- InfinityAI-avvikelsedetektering: Övervakar certifikathälsan, flaggar avvikelser och visar rekommenderade åtgärder i hela din miljö.
- HSM-baserad kodsignering: Lagra kodsigneringsnycklar i FIPS-certifierade HSM:er från bland andra Thales, Entrust nShield, Utimaco, Fortanix och Futurex.
AppViewX-integrationer
AppViewX integreras bland annat med AWS, F5 BIG-IP, CyberArk, Fortanix, Ansible, Terraform, Jenkins och GitLab. Plattformen erbjuder även ett API som stöder anpassad automatisering.
Pros and Cons
Pros:
- CBOM stöder planering av postkvantummigrering
- Smart Discovery rangordnar kryptografiska risker
- Automatisering med sluten återkoppling omfattar certifikatförnyelser
Cons:
- Det kan kännas komplicerat att konfigurera arbetsflöden
- Mallar för efterlevnadsrapporter är fortfarande obekräftade

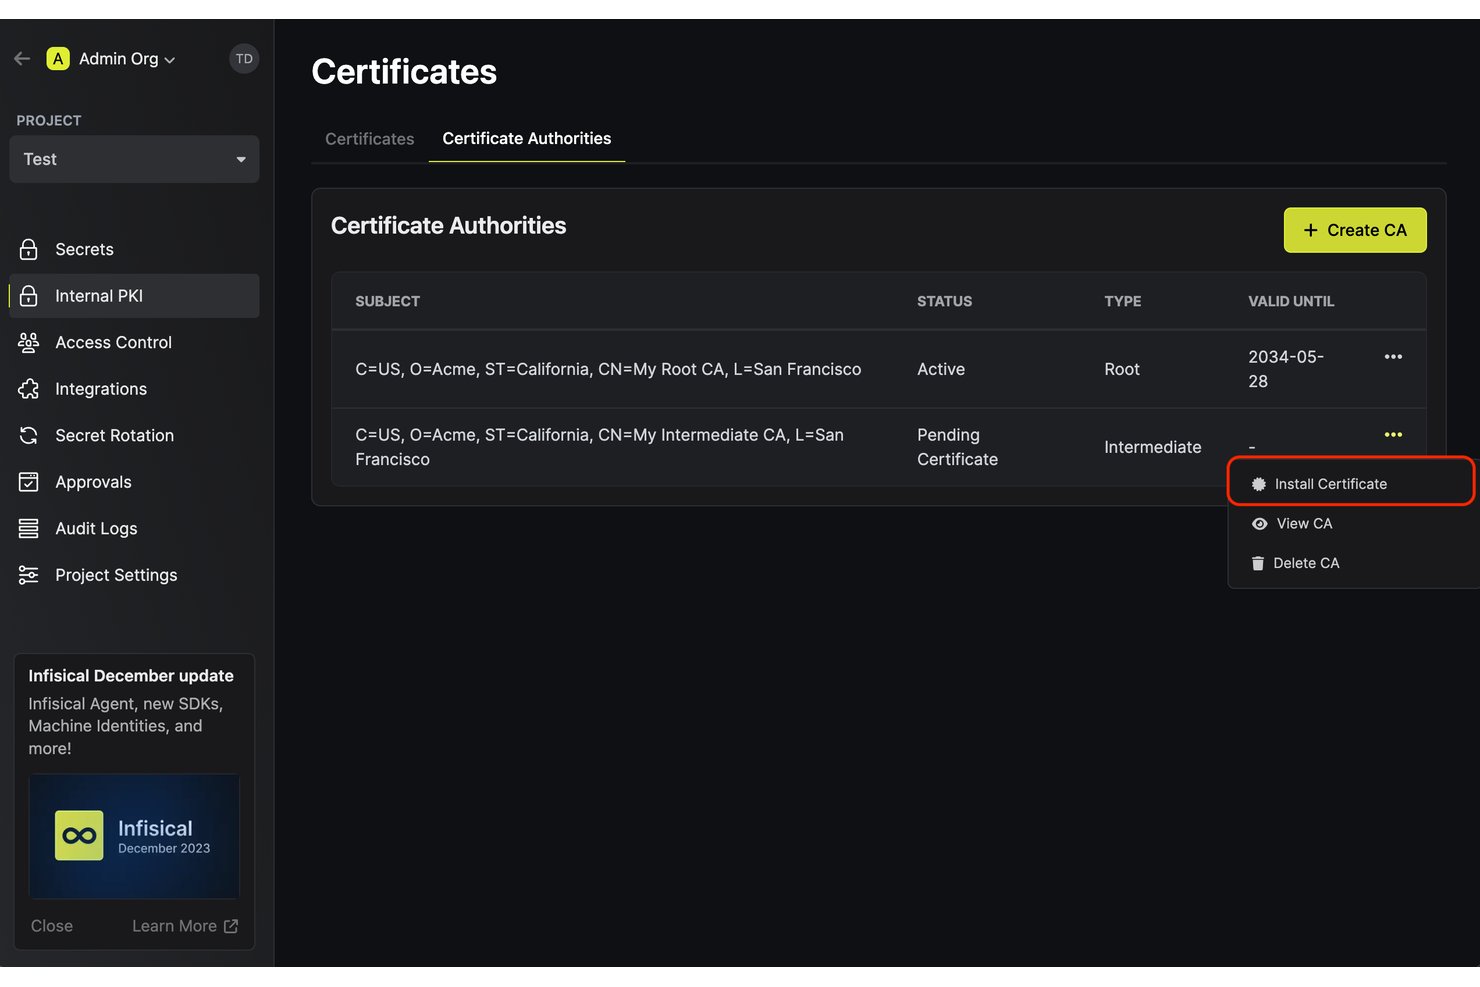
Infisical är en plattform för hantering av certifikatlivscykler som kombinerar hantering av hierarkier för privata certifikatutfärdare, integration med flera CA, automatiserad utfärdning och förnyelse av certifikat samt DevOps-anpassade verktyg, inklusive en inbyggd cert-manager-utfärdare, Terraform-provider och stöd för protokollen ACME, EST och SCEP.
Vem passar Infisical bäst för?
Infisical passar bra för DevOps- och plattformsteknikteam som hanterar certifikat i Kubernetes-miljöer och infrastrukturer med flera CA.
Varför jag valde Infisical
Jag valde Infisical som ett av de bästa alternativen eftersom det förenar hantering av hierarkier för privata certifikatutfärdare med integrationer av externa CA (DigiCert, AWS Private CA, Microsoft AD CS, Venafi) i en enda konsol. Jag uppskattar att den inbyggda cert-manager-utfärdaren hanterar utfärdning av Kubernetes-certifikat med autentisering via maskinidentitet och automatisk förnyelse, utan krav på ACME-utmaningar för domänägarskap. Certifikatprofiler gör det möjligt för säkerhetsteam att låsa fast algoritmer, SAN:er och giltighetsperioder, medan applikationsteamen kan utföra självbetjäning via ACME eller API:et.
Viktiga funktioner i Infisical
- Serverstyrd förnyelse: Lagrar och roterar certifikatnycklar och skickar automatiskt förnyade certifikat till anslutna synkroniseringsmål.
- Instrumentpanel för utgångsstatus: Erbjuder en centraliserad PKI-vy som visar certifikat efter status med konfigurerbara tröskelvärden för aviseringar.
- SCEP-registrering: Stödjer SCEP-baserad certifikatregistrering för nätverksenheter och MDM-hanterade slutpunkter, inklusive Jamf och Intune.
- Lagring av granskningsloggar: Registrerar varje händelse för certifikatbegäran, utfärdande, godkännande och återkallande, med konfigurerbara lagringsperioder på upp till anpassade tidsperioder.
Infisical-integrationer
Infisical erbjuder över 90 integrationer, inklusive 1Password, Ansible, AWS Amplify, Azure DevOps, Microsoft AD CS, Venafi, AWS Certificate Manager, Azure Key Vault, Cloudflare och Windows Certificate Store. Plattformen tillhandahåller även en Terraform-provider och ett REST-API för anpassade arbetsflöden.
Pros and Cons
Pros:
- DevOps-anpassad utfärdning och förnyelse av certifikat
- Policyprofiler upprätthåller skyddsräcken för certifikatbegäranden
- Godkännandearbetsflöden stödjer kontrollerad självbetjäning för utfärdande
Cons:
- Certifikatidentifieringen omfattar endast nätverksslutpunkter
- Stödet för postkvantumskydd är fortfarande outvecklat

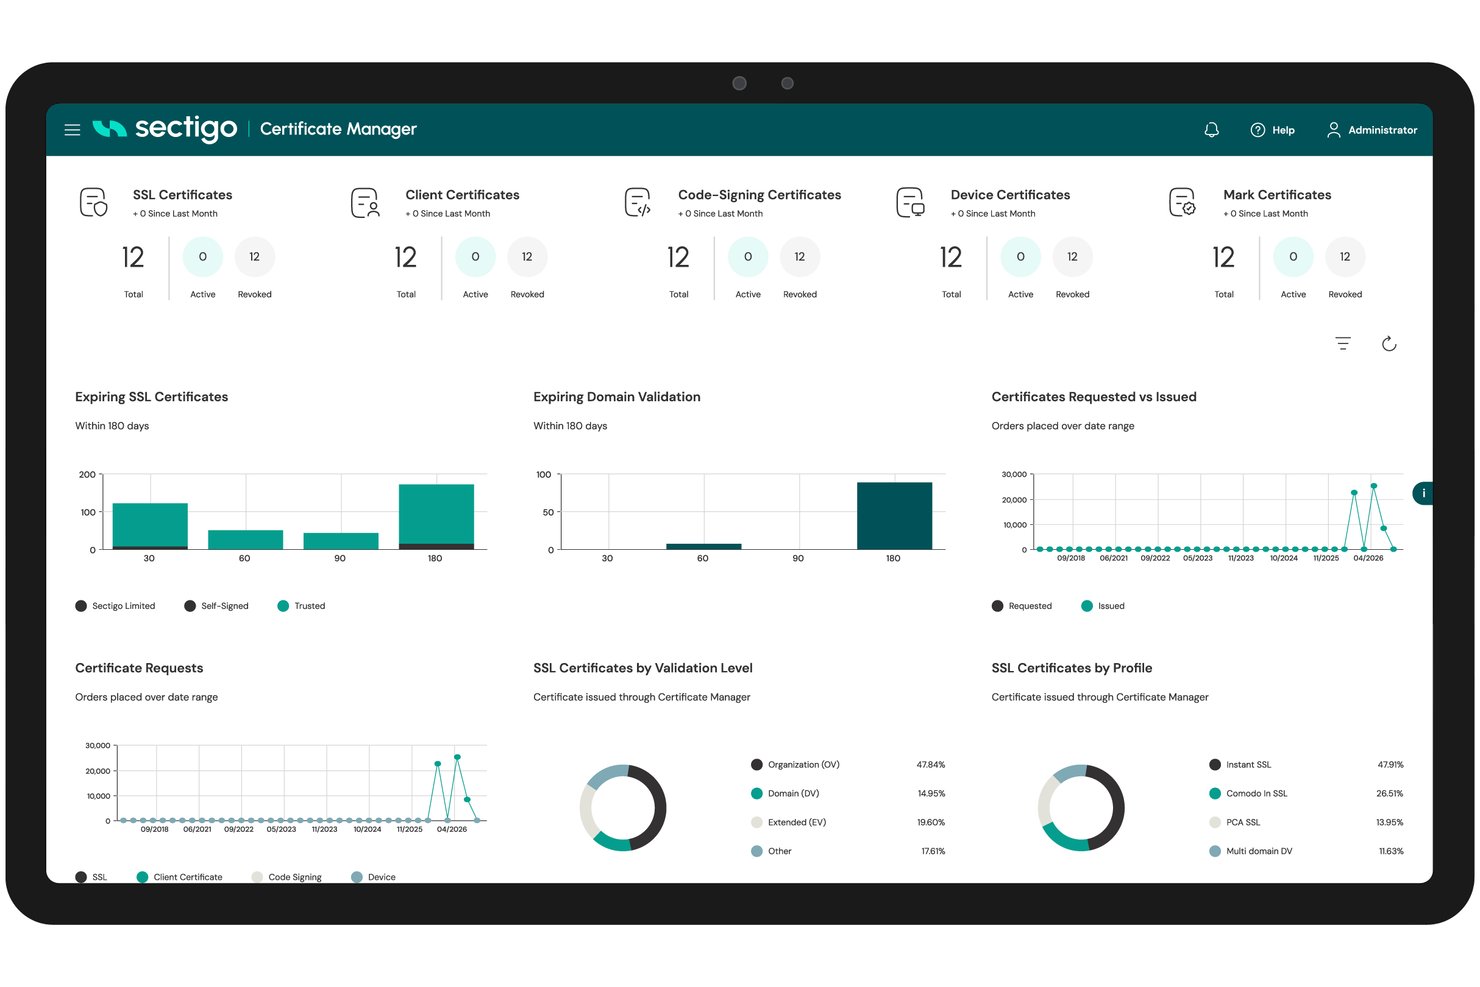
Sectigo Certificate Manager är en CA-oberoende CLM-plattform som hanterar upptäckt, automatiserad utfärdande, förnyelse, distribution och återkallande av offentliga och privata certifikat, med inbyggda testverktyg för postkvantkryptografi.
Vem passar Sectigo bäst för?
Sectigo Certificate Manager passar väl för PKI-administratörer och infrastrukturteam som hanterar stora miljöer med flera blandade certifikatutfärdare och som behöver börja testa arbetsflöden för postkvantcertifikat redan nu.
Varför jag valde Sectigo
Jag valde Sectigo Certificate Manager som en av de bästa eftersom det är den enda CLM-plattform jag har sett med en inbyggd postkvanttestmiljö som fungerar i dina faktiska certifikatarbetsflöden. PQC Labs ger dig en sandlåda utan konfiguration där du kan testa kvantresistenta certifikat, och Private PQC i SCM låter dig utfärda riktiga ML-DSA-certifikat genom Sectigos privata certifikatutfärdare, så att du kan validera din migreringsväg innan standarderna är färdigställda. Jag uppskattar också att Q.U.A.N.T.-ramverket kartlägger befintliga kryptografiska beroenden och flaggar certifikat som är sårbara för attacker av typen 'samla in nu, dekryptera senare'.
Sectigos viktigaste funktioner
- CA-oberoende hantering av flera certifikatutfärdare: SCM samlar offentliga och privata certifikat från flera certifikatutfärdare – inklusive Microsoft AD CS, AWS och Google Cloud – i en enda instrumentpanel.
- Automatiserad certifikatförnyelse och distribution: SCM hanterar utfärdande, distribution och förnyelse från början till slut för lastbalanserare, webbservrar och brandväggar utan manuella ingripanden.
- ITSM- och SIEM-integreringar: SCM ansluter till ServiceNow, Jira, Splunk och Microsoft Sentinel för certifikatprovisionering, övervakning och aviseringar om utgångsdatum inom befintliga arbetsflöden.
- MCP-server för AI-driven certifikathantering: En MCP-server låter AI-agenter utfärda och hantera certifikat med kommandon på naturligt språk.
Sectigo-integreringar
Sectigo Certificate Manager erbjuder fler än 50 integreringar, inklusive Microsoft CA (ADCS), AWS, Google Cloud, Kubernetes, Terraform, Jenkins, ServiceNow, Jira, Splunk och Microsoft Sentinel. Plattformen stöder även ACME-, SCEP-, EST- och REST API-anslutningar för certifikatarbetsflöden och anpassade integreringar.
Pros and Cons
Pros:
- Inbyggd testning av postkvantcertifikat
- Automatiserar förnyelse och ersättning av komprometterade certifikat
- Centraliserar hanteringen av offentliga och privata certifikat
Cons:
- Vissa skärmbilder känns föråldrade för granskare
- Supportens svar kan dröja

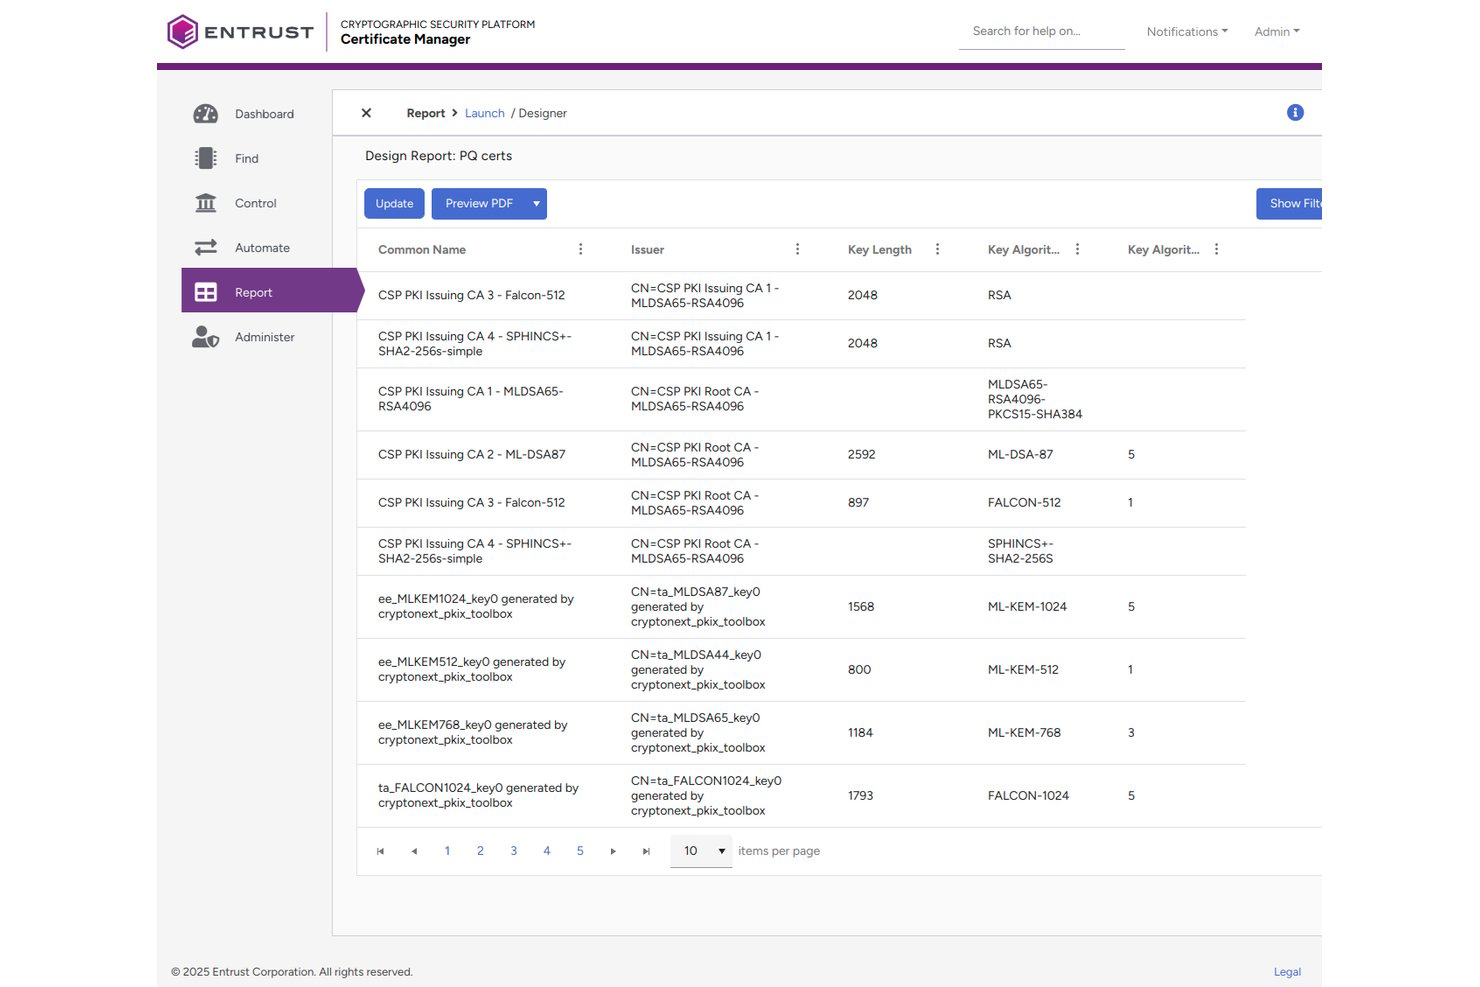
Entrust Certificate Manager är en PKI-baserad plattform för hantering av certifikatets livscykel som hanterar identifiering av certifikat, automatisk registrering och förnyelse, tillämpning av policyer samt orkestrering av flera certifikatutfärdare i lokala, molnbaserade, hybrida och IoT/OT-miljöer.
Vem passar Entrust bäst för?
Entrust Certificate Manager passar bra för säkerhets- och PKI-team i reglerade branscher som behöver hantera privata certifikatutfärdare med stöd av hårdvarubaserat nyckelskydd.
Varför jag valde Entrust
Entrust tar plats på min kortlista eftersom företaget kontrollerar båda ändarna av kedjan för nyckelskydd: nShield HSM-hårdvaran och PKI-plattformen som körs ovanpå den. Den inbyggda HSM-integrationen innebär att dina privata CA-nycklar inte bara lagras i en tredjepartsenhet som du har byggt in i efterhand. Jag uppskattar också att Certificate Manager hanterar automatisk registrering via ACME och SCEP, vilket är viktigt nu när TLS-giltighet på 47 dagar är den verklighet som teamen måste förhålla sig till.
Viktiga funktioner i Entrust
- Inventering av postkvantumcertifikat: Genomsöker din miljö för att identifiera kvantkänsliga certifikat och stöder utfärdande av sammansatta och hybrida certifikat för planering av PQC-migrering.
- Inbäddad OCSP-tjänst: Tillhandahåller övervakning och validering av certifikatstatus i realtid i plattformen, utan att förlita sig på en extern svarstjänst.
- Författande av CP/CPS och stöd för nyckelceremonier: Innehåller inbyggda styrningsverktyg för dokumentation av certifikatpolicyer och formella procedurer för nyckelceremonier, med oföränderliga granskningsloggar.
- Lättviktig agent för IoT-slutpunkter: En agent med liten resursåtgång (~400–500 KB RAM) stöder identifiering och registrering av certifikat på begränsade OT- och IoT-enheter, inklusive miljöer med ARM Cortex och TPM 2.0.
Entrust-integreringar
Entrust stöder integreringar med nShield HSM, Microsoft Intune, HashiCorp Vault, Ansible, Azure och Nginx. Ett REST API för anpassade integreringar finns också tillgängligt.
Pros and Cons
Pros:
- Inbyggd HSM-nyckelkontroll
- Stöd för postkvantummigrering
- Lättviktig certifikathantering för IoT
Cons:
- Utfärdandet av offentliga TLS-certifikat har upphört
- Djupet i Kubernetes-anpassningen är fortfarande begränsat
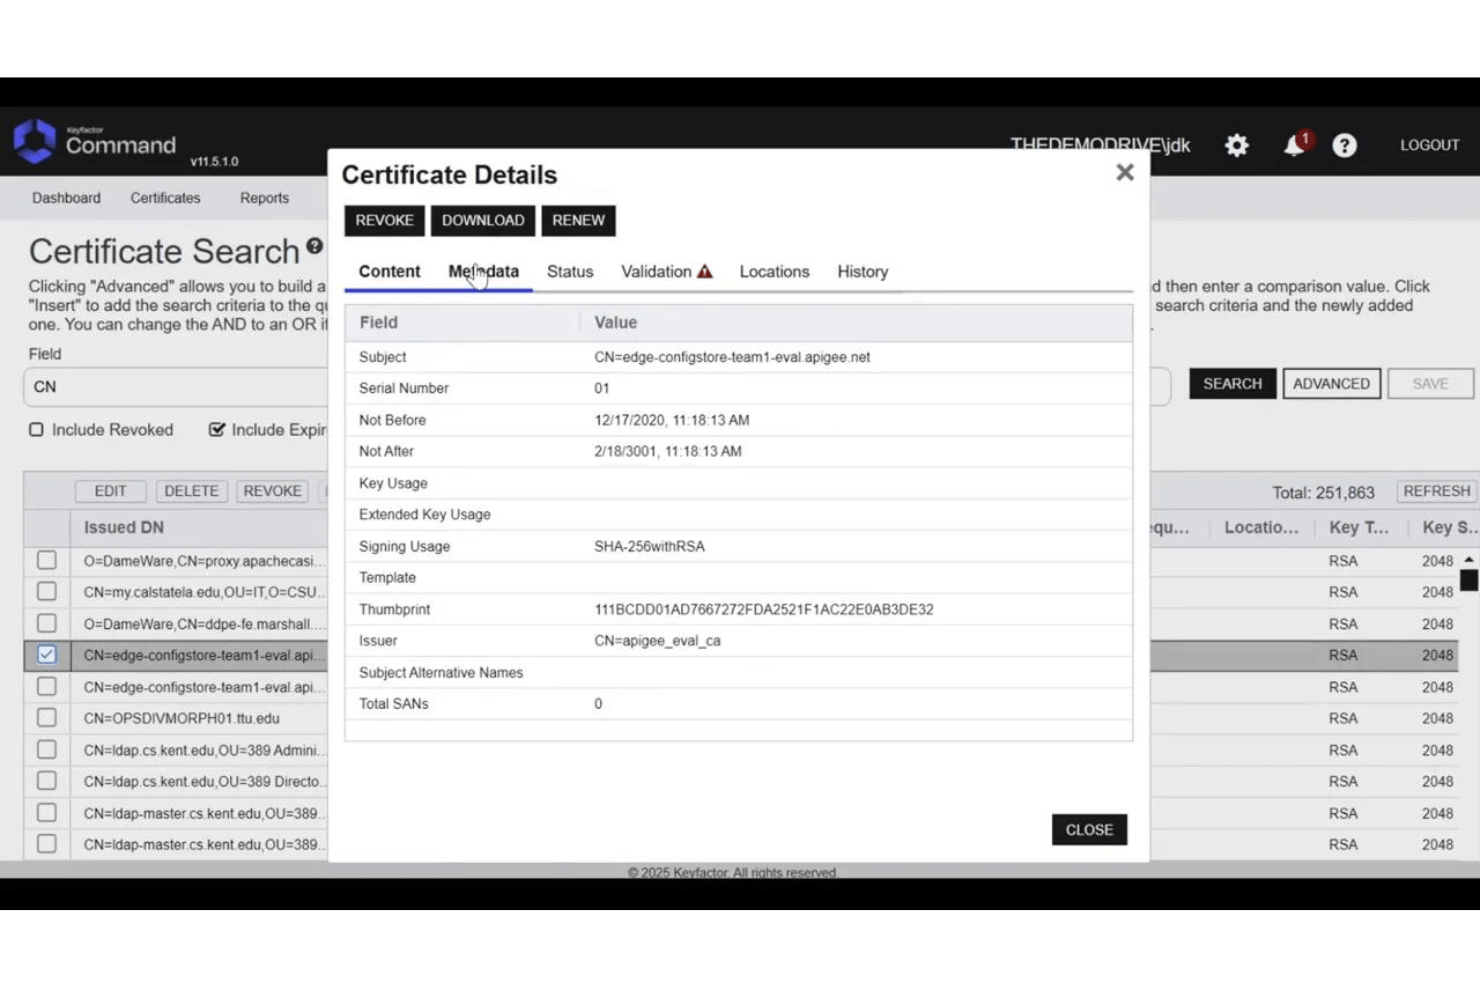
Keyfactor Command är en plattform för hantering av certifikatlivscykler för företag, med stöd för automatiserad upptäckt, orkestrering av flera certifikatutfärdare, förnyelse utan manuella åtgärder samt stöd för postkvantcertifikat i lokala, molnbaserade och hybrida miljöer.
Vem passar Keyfactor Command bäst för?
Keyfactor Command passar väl för reglerade branscher som finans, sjukvård och försvar, där kryptografisk efterlevnad, granskningsspår och planering för kvantmigrering är oumbärliga.
Varför jag valde Keyfactor Command
Keyfactor Command finns med på min kortlista eftersom det är den enda CLM-plattform jag har sett som tilldelar varje certifikat i ditt register ett dynamiskt riskvärde. Command Risk Intelligence använder världens största databas över internetcertifikat för att hitta certifikat med verklig exponering, till exempel långlivade certifikat eller otillåten användning av domäner, och markerar vilka som är kvantkänsliga inför NIST:s tidsfrist för att fasa ut algoritmer senast 2030. Stöd för ML-DSA och hybridcertifikat som lanserades i Command 25.2 gör PQC-beredskap till en aktiv funktion och inte bara ett löfte i en färdplan.
Viktiga funktioner i Keyfactor Command
- AnyCA Gateway: Hantera utfärdande av certifikat från flera offentliga, privata och molnbaserade certifikatutfärdare via ett enda kontrollplan.
- Universal Orchestrator: Distribuera certifikat automatiskt i lokala miljöer, molnplattformar och Kubernetes-kluster eller integrera dem med ett helt hanterat PKI-ramverk.
- Registreringsmönster: Definiera mallar som tillämpar krav på nyckelstorlek, algoritm, giltighetstid och jokertecken på certifikatförfrågningar utan att skapa en mängd CA-mallar.
- Stöd för ACME-protokollet: Utfärda och förnya certifikat automatiskt i Kubernetes-miljöer via en inbyggd Helm-diagrambaserad distribution för ACME-klienter.
Integrationer med Keyfactor Command
Keyfactor Command integreras med Bosh, Cisco, AWS, Docker Enterprise, Fortinet, Okta, GoDaddy, HashiCorp och Radware. Dess REST API och OpenAPI-dokumentation har stöd för anpassade integrationer.
Pros and Cons
Pros:
- Dynamisk riskbedömning av certifikat
- Inbyggda funktioner för postkvantberedskap
- Hanterar mycket stora certifikatbestånd
Cons:
- Implementeringen kan ta sex månader
- Det äldre gränssnittet försvårar hanteringen av slutpunkter
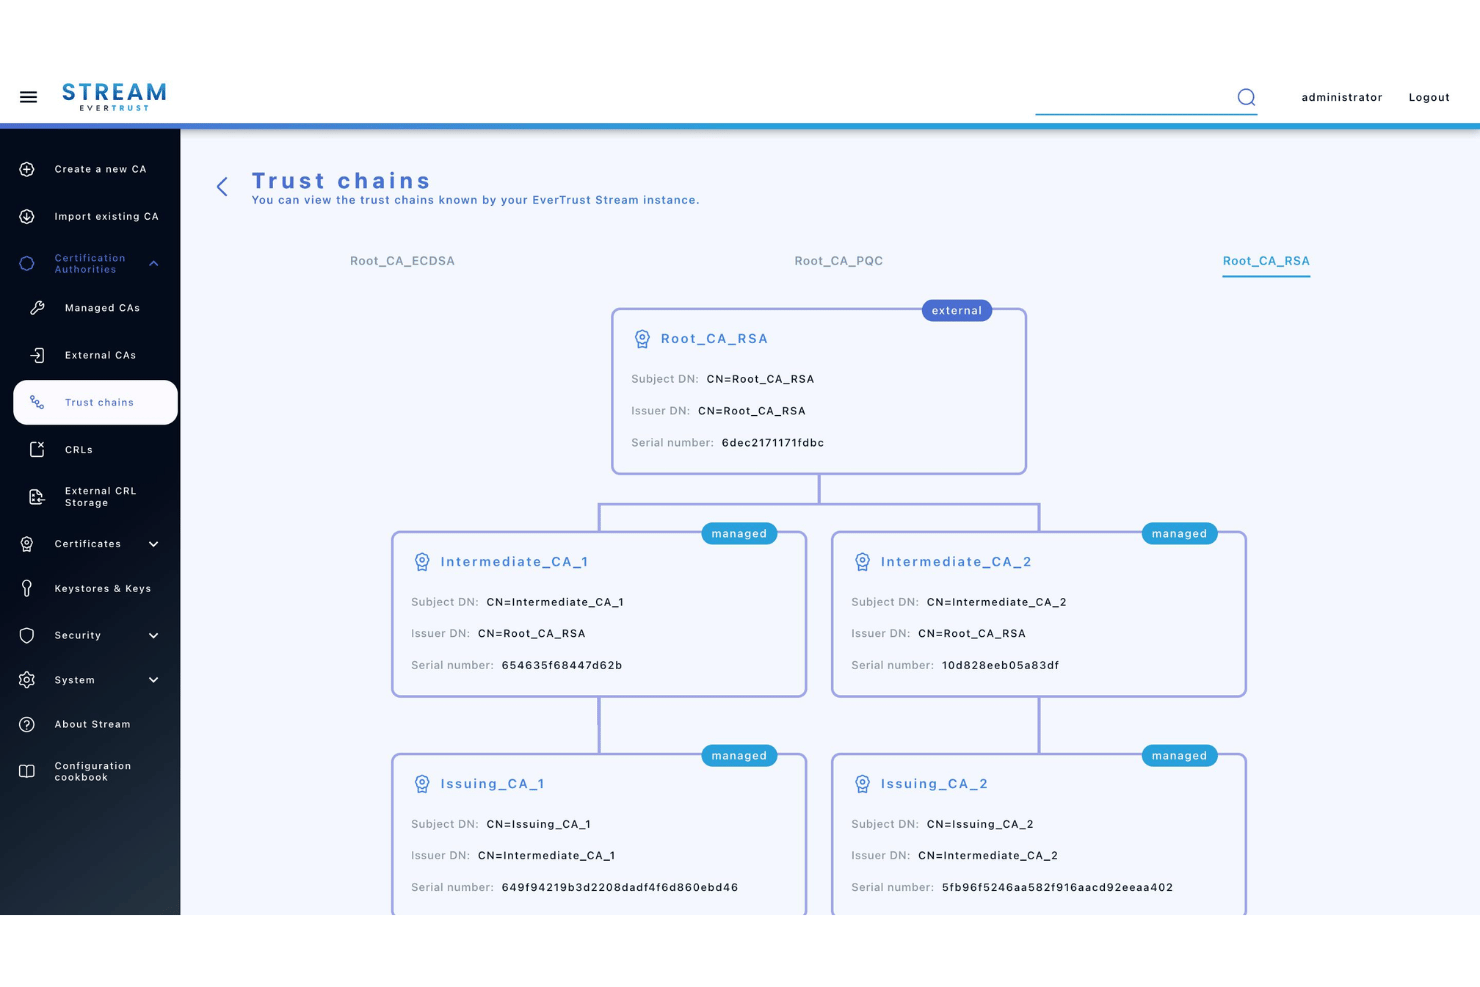
Evertrust CLM är en programvara för hantering av certifikatlivscykler med inbyggd orkestrering av flera certifikatutfärdare, utfärdande av postkvantcertifikat och HSM-baserad nyckellagring för SaaS-, lokalt installerade och nätverksisolerade distributioner.
Vem passar Evertrust CLM bäst för?
Evertrust CLM är idealiskt för europeiska företag, finansinstitut och organisationer inom offentlig sektor som behöver följa Europeiska unionens krav på digital motståndskraft, såsom NIS2, DORA och eIDAS 2.0.
Varför jag valde Evertrust CLM
Jag valde Evertrust CLM eftersom det erbjuder en nivå av inbyggd efterlevnadskontroll som sällan förekommer i plattformar utanför EU. Direkt ur lådan kombinerar det ANSSI CSPN-certifiering med oföränderlig granskningsloggning och detaljerade policykontroller på CSR-nivå som direkt motsvarar strikta europeiska regelverk. Dessutom gör distributionsarkitekturen det möjligt för organisationer att behålla nycklar, certifikatdata och hanteringspipelines helt inom lokal, suverän infrastruktur.
Viktiga funktioner i Evertrust CLM
- Orkestrering av flera certifikatutfärdare: Centralisera och hantera certifikatlivscykler hos fler än 20 offentliga och privata certifikatutfärdare från en enda kontrollpanel.
- Kryptografisk smidighet och postkvantberedskap: Granska hela den kryptografiska standarden för sårbarheter i äldre algoritmer samtidigt som migreringen automatiseras.
- DevSecOps och automatisering med inbyggda protokoll: Tillhandahåll och rotera certifikat i containerbaserade miljöer, molnmiljöer och IaC-pipelines med hjälp av inbyggda protokoll.
- Automatiserad DCV och förnyelser utan manuella ingrepp: Stöd kortlivade TLS-certifikat med DNS-oberoende, automatiserad domänkontrollvalidering och vidarebefordran av ITSM-ärenden via ServiceNow.
Integrationer med Evertrust CLM
Evertrust CLM stöder fler än 40 anslutningar, inklusive Let's Encrypt, AWS ACM PCA, AWS, Okta, Linux, EJBCA, Kubernetes, Terraform, Ansible och Microsoft Intune. Det tillhandahåller även REST-API:er för anpassade integrationer.
Pros and Cons
Pros:
- Kartläggning mot EU-regelverk och suveränitet
- Tillämpning av kryptografiska policyer på CSR-nivå
- Stöd för hantering av postkvantcertifikat under hela livscykeln
Cons:
- Begränsade möjligheter att anpassa användargränssnittet för miljöseparering
- Extern agent krävs för identifiering

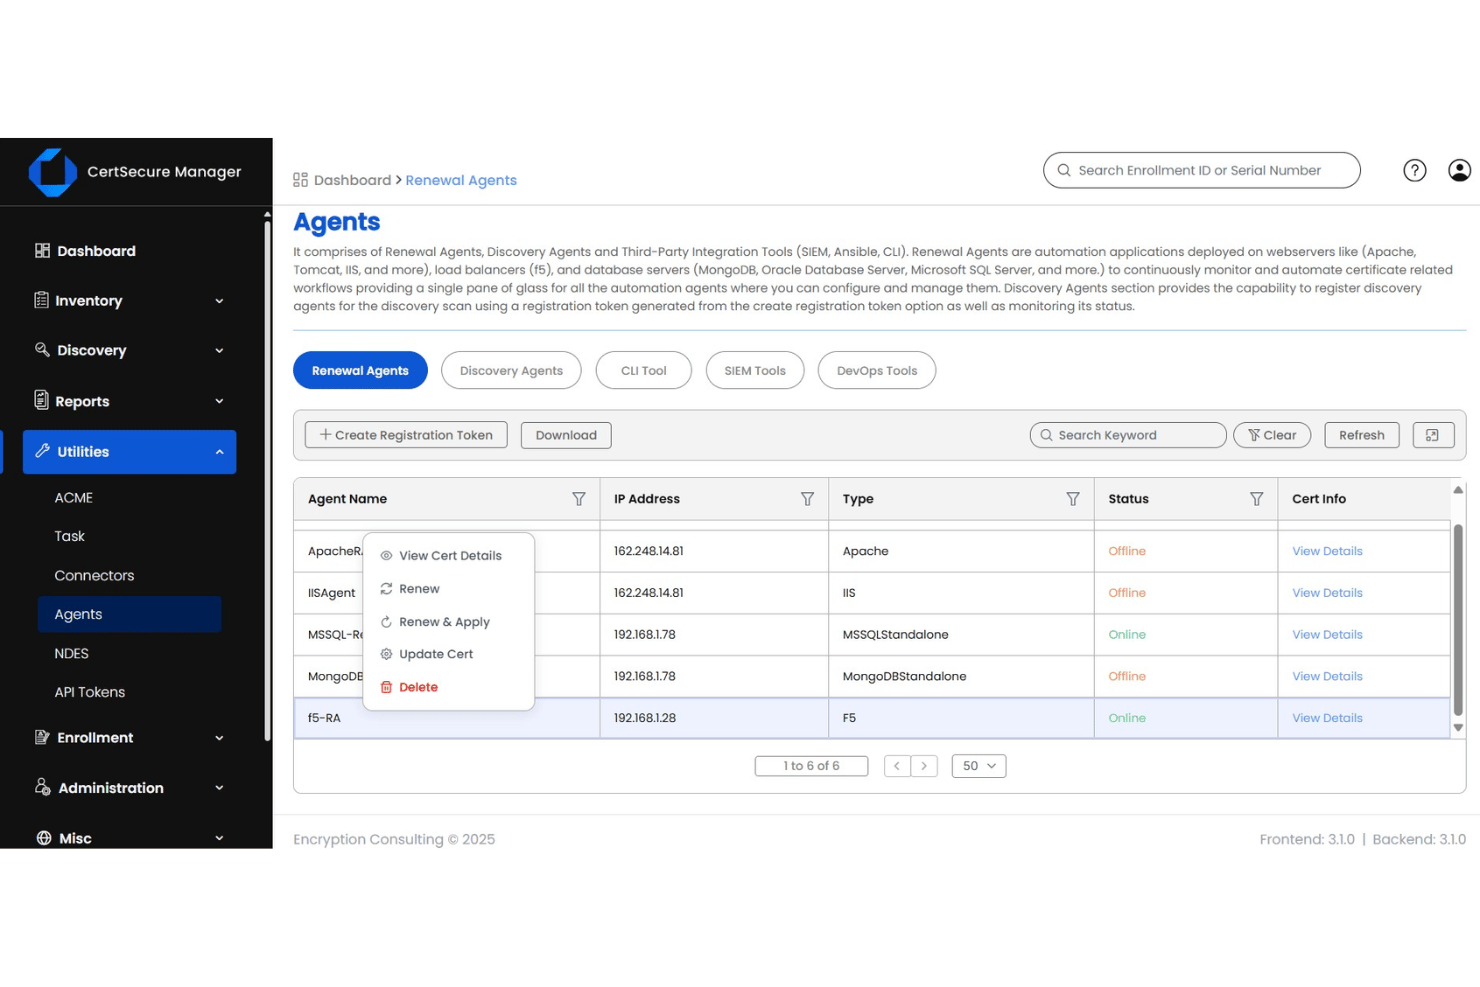
CertSecure Manager är en plattform för hantering av certifikatlivscykler som hanterar upptäckt, utfärdande, förnyelse, återkallande och policytillämpning i hybrida miljöer, med flera certifikatutfärdare samt företagsinfrastruktur som lastbalanserare, webbservrar och databaser.
Vem passar CertSecure Manager bäst för?
CertSecure Manager passar bra för administratörer av PKI-miljöer och IT-säkerhetsansvariga i företag som behöver styrning av flera certifikatutfärdare, tillämpning av kryptografiska policyer och efterlevnadsrapportering inom reglerade branscher.
Varför jag valde CertSecure Manager
Jag har tagit med CertSecure Manager bland mina toppval eftersom det formella partnerskapet med F5 BIG-IP levererar något som jag inte har sett genomföras lika smidigt någon annanstans: beröringsfri certifikatförnyelse som hanterar registrering, distribution och bindning på F5-infrastruktur utan manuella steg. När man står inför CA/Browser Forums krav på 47 dagars giltighetstid är den automatiseringsnivån för lastbalanserare precis det som förhindrar driftsstörningssamtal klockan två på natten. Jag gillar också att lösningen är särskilt utvecklad för DevOps-pipelines med obegränsad volym, så att frekventa byten inte blir en flaskhals för genomströmningen.
Viktiga funktioner i CertSecure Manager
- Motor för certifikatriskprofiler: Klassificerar automatiskt certifikat efter risknivå baserat på nyckelstyrka, algoritmtyp och giltighetsperiod, vilket ger en prioriterad överblick över exponering.
- Godkännandearbetsflöden för M av N: Tillämpa policyer för godkännande av flera parter vid begäran om utfärdande och förnyelse av certifikat, vilket lägger till ett styrningslager för miljöer med hög känslighet.
- Efterlevnadsrapportering: Genererar automatiskt schemalagda efterlevnadsrapporter för GDPR, HIPAA, PCI DSS, FIPS och NIST, som levereras via e-post varje vecka eller månad.
- Stöd för flera certifikatutfärdare med växling med ett klick: Hantera certifikat hos 11 certifikatutfärdare från en enda konsol, med migrering mellan certifikatutfärdare med ett klick.
Integrationer med CertSecure Manager
CertSecure Manager integreras med Ansible, Splunk, Apache, Microsoft AD CS, Nginx, IIS, Azure och Java KeyStore. Ett API för anpassade integrationer finns också tillgängligt.
Pros and Cons
Pros:
- Beröringsfri förnyelse
- Växling mellan certifikatutfärdare med ett klick minskar leverantörsberoendet
- Riskprofiler prioriterar svag kryptografi
Cons:
- Större implementeringsinsats för hybrida installationer
- Stödet för Kubernetes-tjänstenät är bristfälligt dokumenterat
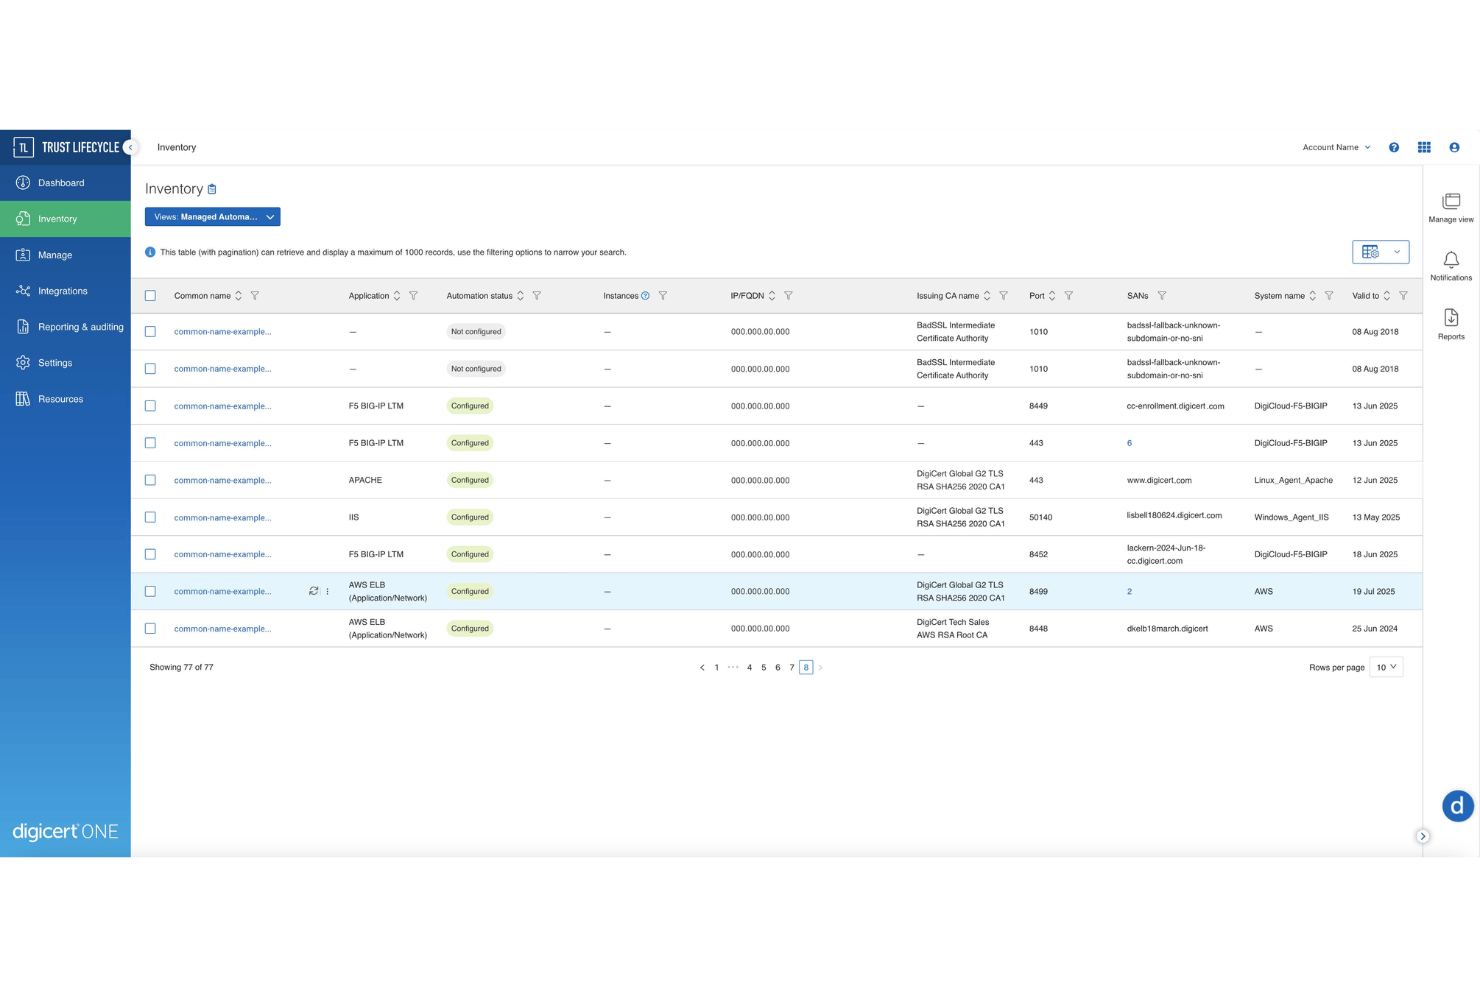
DigiCert Trust Lifecycle Manager är en plattform för hantering av certifikatlivscykler, byggd på DigiCert ONE-arkitekturen, som hanterar upptäckt av certifikat, utfärdande från flera certifikatutfärdare, automatisering av livscykler, tillämpning av policyer och migrering till postkvantkryptografi i moln-, lokala och isolerade miljöer.
Vem passar DigiCert Trust Lifecycle Manager bäst för?
DigiCert Trust Lifecycle Manager passar särskilt bra för säkerhets- och PKI-team på företag som hanterar stora mängder certifikat i hybrida, reglerade eller isolerade miljöer.
Varför jag valde DigiCert Trust Lifecycle Manager
DigiCert Trust Lifecycle Manager tar plats på min kortlista eftersom det är den enda CLM-plattform jag har sett som kombinerar inbyggt utfärdande av PQC-certifikat med produktionsklar automatisering för massersättning. Jag uppskattar särskilt att plattformen redan utfärdar ML-DSA- och SLH-DSA-certifikat och kan genomsöka nätverket för att hitta kvantumkänsliga certifikat och sedan ersätta dem i stor skala utan manuella åtgärder. Den inbyggda DigiCert Private CA:n med alternativ för dedikerade hierarkier innebär dessutom att du inte behöver sätta ihop en separat PKI-infrastruktur vid sidan av ditt CLM.
Viktiga funktioner i DigiCert Trust Lifecycle Manager
- Stöd för anslutningar till flera certifikatutfärdare: Anslut till fler än 10 externa certifikatutfärdare – inklusive AWS Private CA, Microsoft AD CS, Let's Encrypt, Sectigo och Entrust – tillsammans med den inbyggda DigiCert Private CA:n, och hantera allt från en enda konsol.
- Skiktad certifikatupptäckt: Kör övervakning av CT-loggar, molnskanningar, skanningar med nätverkssensorer och agentbaserade systemskanningar samtidigt för att hitta certifikat i lokala, molnbaserade och isolerade miljöer.
- Policybaserad efterlevnadskontroll: Definiera certifikatprofiler som tillämpar nyckelstorlek, algoritm, giltighetsperiod och listor över tillåtna certifikatutfärdare, med automatisk flaggning och åtgärdande av certifikat som inte uppfyller kraven.
- Självbetjäningsportal för registrering: Ge certifikatbegärande användare en rollstyrd portal med SAML/OIDC SSO där de kan registrera sig, begära och hämta certifikat utan att involvera PKI-administratörer vid varje transaktion.
Integrationer med DigiCert Trust Lifecycle Manager
DigiCert Trust Lifecycle Manager erbjuder dokumenterade integrationer med AWS Private CA, Microsoft AD CS, Sectigo, Entrust, ServiceNow, Jira, Kubernetes via cert-manager, Terraform, F5 BIG-IP och SafeNet HSM:er. Plattformen stöder fler än 150 DNS-leverantörer samt REST API, ACME v2, SCEP och EST.
Pros and Cons
Pros:
- Framtidssäkrar PKI mot kvantumhot
- Eliminerar blinda fläckar för certifikat i moln, nätverk och system
- Inbyggd Private CA stöder dedikerade hierarkier
Cons:
- Administratörsportalen och navigeringen känns ointuitiva
- Fullständig upptäckt medför större krav på driftsättning
Annan programvara för livscykelhantering av certifikat
Här är några ytterligare verktyg som inte kom med på min kortlista, men som kan passa dina behov:
- ServiceNow Certificate Management
Bäst för certifikatstyrning som är integrerad med ServiceNow
- HID ACM
Bäst för hanterad PKI med bibehållen kontroll över HSM-rotnyckeln
- CertKit
Bäst för distribution av certifikat till apparater och servrar
- Akeyless
Bäst för enhetlig automatisering av hemligheter och certifikat
- Segura Certificate Manager
Bäst för PAM-integrerad hantering av certifikatlivscykeln
- Qualys CertView
Bäst för PQC-beredskap inbyggd i Qualys
- cert-manager
Bäst för automatisering av K8s-certifikat med öppen källkod
- Cloudflare Advanced Certificate Manager
Bäst för TLS vid nätverkskanten för Cloudflare-proxifierad trafik
- GlobalSign Atlas
Bäst för automatisk registrering i GlobalSigns inbyggda PKI


Hur jag utvärderar programvara för hantering av certifikatlivscykler
Jag delar upp min utvärdering i grundläggande kriterier som varje verktyg måste uppfylla – upptäckt, automatisering och stöd för flera CA – samt särskiljande faktorer som beredskap för PQC, HSM-integration och DevOps-anpassade arbetsflöden, vilka skiljer de bästa från resten.
Kärnfunktionalitet (grundkrav för den här listan)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (är utmärkt inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats och använder den för att bedöma verktygets övergripande lämplighet för listan.
- Upptäckt och inventering av certifikat: Jag letar efter kontinuerlig skanning i moln-, lokala och DevOps-miljöer, så att inget gömmer sig i ett bortglömt subnät eller containerkluster.
- Livscykelautomatisering: Jag utvärderar hur stor del av utfärdande, förnyelse, rotation och återkallande som sker utan manuella steg – särskilt förnyelse utan mänsklig inblandning innan giltighetstiden löper ut.
- Stöd för flera CA: Jag kontrollerar om en plattform hanterar certifikat från offentliga CA:er som DigiCert och Sectigo tillsammans med privata CA:er som Microsoft AD CS från en och samma konsol.
- Övervakning och aviseringar om utgång: Konfigurerbara aviseringströsklar, eskaleringsvägar och ITSM-integration är viktigare för mig än en enkel listvy över utgångsdatum.
- Policytillämpning och efterlevnad: Jag letar efter regler som kan tillämpas för nyckelstorlekar, algoritmer och giltighetsperioder, samt rapporter redo för revision och kopplade till ramverk som PCI-DSS eller NIST.
- Protokoll- och ekosystemintegrationer: Stöd för ACME, SCEP, EST och REST API:er är grundläggande; jag utvärderar också inbyggda kopplingar till lastbalanserare, Kubernetes och HSM:er.
När jag har en lista över verktyg som uppfyller kriterierna tittar jag på vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Jag utvärderar först kryptoagilitet efter kvantkryptografi – närmare bestämt om en plattform kan inventera certifikat som är sårbara för kvantdatorer och samordna migrering till algoritmer som är redo för PQC, exempelvis ML-KEM och ML-DSA. Kartläggning av certifikatberoenden är lika viktigt: jag kontrollerar om verktyget visualiserar vilka tjänster, lastbalanserare och slutpunkter som är beroende av varje certifikat, så att du kan bedöma påverkansområdet före en förnyelse eller ett återkallande. För team som kör Kubernetes undersöker jag hur djupt en leverantör integrerar med cert-manager och tjänstenät som Istio för att rotera kortlivade arbetsbelastningsidentiteter utan att skapa friktion för utvecklarna.
Mer än funktionerna
Jag utvärderar först distributionsmodellen, eftersom den påverkar allt från efterlevnad till operativ arbetsbörda. En plattform som erbjuder alternativ för miljöer utan nätverksanslutning eller lokal drift är viktig när man hanterar PKI i reglerade eller suveräna miljöer där SaaS inte är genomförbart. Skalbarhet är lika viktigt – jag kontrollerar om ett verktyg hanterar miljontals certifikat utan prestandaförsämringar, särskilt i IoT- eller scenarier med kortlivade arbetsbelastningar där utfärdandetakten ökar kraftigt. Jag tittar också på den totala ägandekostnaden, inklusive dolda avgifter för CA-anslutningar eller introduktionstjänster som driver upp det som först såg ut som konkurrenskraftiga priser.
Så väljer du rätt programvara för livscykelhantering av certifikat
Välj rätt plattform utifrån de funktioner som är viktigast för ditt team. Använd tabellen nedan för att matcha dina prioriteringar med de funktioner du bör leta efter.
| Om din prioritet är | Leta efter |
|---|---|
| Att hitta certifikat som inte hanteras | En upptäcktsrapport som omfattar moln-, lokala och containerbaserade miljöer |
| Att förhindra driftstopp på grund av att certifikat löper ut | Ett förnyelsearbetsflöde med dokumenterat ägarskap, eskaleringstider och distributionsposter |
| Att hantera flera certifikatutfärdare | En skriftlig supportmatris som omfattar offentliga certifikatutfärdare, Microsoft AD CS och privat PKI |
| Att uppfylla revisionskrav | Exempel på revisionsrapporter som visar certifikathistorik, policyändringar och administratörsåtgärder |
| Att kontrollera reglerat nyckelmaterial | Dokumentation för distribution i lokala, isolerade eller HSM-anslutna miljöer |
Så granskar du din kortlista
- Genomför ett upptäcktstest: Be leverantören inventera ett definierat subnät, ett molnkonto och ett Kubernetes-kluster inom 14 dagar och jämför sedan resultaten med ditt kända certifikatregister.
- Testa hanteringen av förnyelser: Skapa ett testcertifikat som löper ut inom 30 dagar och kontrollera den dokumenterade processen för godkännande, förnyelse, distribution, återställning och återkallande.
- Begär supportmatrisen: Be om ett aktuellt dokument som listar certifikatutfärdare, protokoll, lastbalanserare, certifikatformat och HSM:er som stöds, inklusive versionsbegränsningar.
- Få åtaganden skriftligt: Be om ett exempel på en revisionsrapport och en avtalsklausul som definierar datalagring, åtkomstloggar för administratörer och hjälp vid certifikatincidenter.
- Välj kompromiss utifrån driftsätt: Avgör om du behöver leverantörshanterad PKI med mindre intern administration eller direkt kontroll över infrastruktur, nycklar och policygenomförande.
Vad är programvara för hantering av certifikatens livscykel?
Programvara för hantering av certifikatens livscykel upptäcker, övervakar, utfärdar, förnyar, distribuerar och återkallar digitala certifikat och krypteringsnycklar. Den ger IT- och säkerhetsteam en central inventering av certifikat i moln-, lokala och DevOps-miljöer.
Dessa verktyg kan automatisera arbetsflöden för förnyelse, spåra utgångsdatum, tillämpa certifikatpolicyer, ansluta till certifikatutfärdare och tillhandahålla granskningsposter för efterlevnad och incidenthantering.
Funktioner i programvara för hantering av certifikatens livscykel
När du väljer en plattform för hantering av certifikatens livscykel bör du hålla utkik efter följande viktiga funktioner:
- Upptäckt av certifikat: Genomsöker nätverk, molnkonton, servrar, containrar och slutpunkter för att hitta certifikat i hela miljön. Den registrerar certifikatuppgifter, platser, ägare och utgångsdatum i en central inventering.
- Övervakning av utgångsdatum: Spårar certifikatens giltighetsperioder och skickar aviseringar innan certifikaten löper ut. Konfigurerbara tröskelvärden och eskaleringsregler hjälper team att tilldela ägarskap och hantera förnyelser innan tjänsteavbrott inträffar.
- Automatisering av livscykeln: Automatiserar certifikatförfrågningar, godkännanden, förnyelser, distribution, rotation och återkallning. Arbetsflöden minskar manuella steg och skapar repeterbara processer för certifikat på servrar, i applikationer och på enheter.
- Hantering av flera certifikatutfärdare: Ansluter offentliga och privata certifikatutfärdare via ett enda gränssnitt. Team kan hantera certifikat från leverantörer som DigiCert, Sectigo och Microsoft AD CS utan att underhålla separata inventeringar.
- Tillämpning av policyer: Tillämpar regler för nyckelstorlekar, signaturalgoritmer, certifikatens giltighetsperioder och godkända utfärdare. Plattformen kan flagga eller blockera certifikat som bryter mot organisatoriska eller regulatoriska krav.
- Distribution av certifikat: Installerar förnyade certifikat på servrar, lastbalanserare, applikationer och nätverksenheter som stöds. Distributionsposter visar var varje certifikat installerades och hjälper team att verifiera att rotationen lyckades.
- Integrationsstöd: Ansluter till protokoll och system som ACME, SCEP, EST, REST API:er, plattformar för IT-tjänstehantering, Kubernetes och maskinvarusäkerhetsmoduler. Dessa integrationer införlivar certifikatåtgärder i befintlig infrastruktur och befintliga arbetsflöden.
- Granskningsrapportering: Registrerar certifikatändringar, godkännanden, förnyelser, återkallningar, administratörsåtgärder och policybeslut. Rapporter ger säkerhets- och efterlevnadsteam underlag för granskningar, utredningar och interna genomgångar.
Vanliga AI-funktioner i programvara för hantering av certifikatens livscykel
Utöver standardfunktionerna ovan erbjuder många av dessa program nu inbyggda AI-funktioner som:
- Avvikelsedetektering: AI granskar certifikataktivitet, utfärdandemönster och systembeteende för att identifiera ovanliga förändringar. Den kan flagga oväntat skapande av certifikat, onormal förnyelseaktivitet eller misstänkt användning för granskning.
- Riskbedömning: Tilldelar automatiskt riskpoäng baserat på certifikatens attribut, exponering, konfiguration, användning och driftshistorik. Säkerhetsteam kan använda dessa poäng för att prioritera certifikat som kräver utredning eller ersättning.
- Förutsägande analys av avbrott: AI analyserar certifikatberoenden, förnyelsehistorik och tjänsterelationer för att uppskatta var ett certifikatproblem kan störa applikationer. Team kan undersöka sannolika felpunkter innan ett avbrott inträffar.
- Frågor på naturligt språk: AI låter administratörer ställa frågor om certifikatinventeringar på ett naturligt språk. Du kan till exempel begära certifikat som snart löper ut, certifikat som använder föråldrade algoritmer eller certifikat som är kopplade till en viss tjänst.
- Intelligent incidentprioritering: Grupperar relaterade certifikataviseringar, tar bort dubbla aviseringar och rangordnar incidenter efter hur brådskande de är. Detta ger administratörer en tydligare utgångspunkt när flera certifikathändelser inträffar samtidigt.
- Rekommendationer för åtgärder: AI granskar certifikatfynd och föreslår korrigerande åtgärder baserat på konfiguration, användning och organisatoriska regler. Rekommendationerna kan omfatta att byta algoritm, ändra en giltighetsperiod eller undersöka en ej godkänd utfärdare.
Fördelar med programvara för hantering av certifikatens livscykel
Rätt verktyg för hantering av certifikatens livscykel kan ge ditt team och din verksamhet flera fördelar. Här är några av de fördelar du kan se fram emot:
- Certifikatsynlighet: Upptäcktsgenomsökningar av moln-, lokala, nätverks- och DevOps-miljöer skapar en central förteckning över certifikat, platser, ägare och utgångsdatum.
- Färre avbrott på grund av utgångna certifikat: Automatisk övervakning, konfigurerbara aviseringar, tilldelning av ägarskap och arbetsflöden för förnyelse hjälper teamet att hantera certifikat innan de löper ut.
- Enhetlig livscykelhantering: Arbetsflöden för registrering, godkännande, förnyelse, distribution, rotation och återkallande ersätter inkonsekvent manuell certifikathantering.
- Administration av flera certifikatutfärdare: Ett enda gränssnitt hanterar certifikat från offentliga och privata utfärdare, inklusive leverantörer som DigiCert, Sectigo och Microsoft AD CS.
- Policy- och efterlevnadskontroll: Regler för nyckelstorlekar, algoritmer, giltighetsperioder och godkända utfärdare stöder enhetliga konfigurationer och revisionsklara register.
- Säkrare certifikatändringar: Beroendekartläggning visar vilka tjänster, slutpunkter, lastbalanserare och applikationer som är beroende av varje certifikat före förnyelse eller återkallande.
- Bättre infrastrukturintegrering: Stöd för ACME, SCEP, EST, REST API:er, Kubernetes, plattformar för IT-tjänstehantering och HSM:er kopplar samman certifikatåtgärder med befintliga system.
Kostnader och priser för programvara för certifikatlivscykelhantering
För att välja den bästa programvaran krävs en förståelse av tillgängliga prismodeller och abonnemang. Kostnaderna varierar beroende på funktioner, teamstorlek, integreringar, implementeringsalternativ och supportkrav. Tabellen nedan sammanfattar vanliga abonnemang, genomsnittliga priser och typiska funktioner som ingår i plattformar för certifikatlivscykelhantering.
Jämförelsetabell för abonnemang för programvara för certifikatlivscykelhantering
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande certifikatinventering, begränsade aviseringar om utgångsdatum, manuell certifikatspårning och community-support. |
| Privatabonnemang | $10-$30/användare/månad | Upptäckt av certifikat, övervakning av utgångsdatum, grundläggande påminnelser om förnyelse, begränsade integreringar och e-postsupport. |
| Företagsabonnemang | $30-$100/användare/månad | Automatiska förnyelser, hantering av flera certifikatutfärdare, tillämpning av policyer, distributionsarbetsflöden, revisionsrapporter och integreringar med IT-tjänstehantering. |
| Enterprise-abonnemang | $100-$300+/användare/månad | Avancerad upptäckt, obegränsad eller storskalig certifikathantering, HSM- och Kubernetes-integreringar, anpassade arbetsflöden, dedikerad support och anpassad efterlevnadsrapportering. |
Vanliga frågor om programvara för certifikatlivscykelhantering
Här är några svar på vanliga frågor om verktyg för certifikatlivscykelhantering:
Kan programvara för certifikatlivscykelhantering hantera certifikat från olika utfärdare?
Ja, många plattformar hanterar certifikat från flera offentliga och privata utfärdare. Stödet varierar mellan olika produkter, så kontrollera leverantörens aktuella supportmatris. Bekräfta kompatibilitet med leverantörer som DigiCert, Sectigo och Microsoft AD CS. Kontrollera även stödet för dina certifikatformat, registreringsprotokoll och privata PKI-system. Fråga om varje anslutning stöder upptäckt, förnyelse, distribution och återkallande.
Ersätter programvara för certifikatlivscykelhantering en certifikatutfärdare?
Nej, en plattform för certifikathantering hanterar vanligtvis certifikatåtgärder i stället för att ersätta certifikatutfärdaren. Den kan ansluta till offentliga och privata CA:er samt interna PKI-system. Plattformen kan hantera upptäckt, begäranden, godkännanden, förnyelser, distribution och återkallande. Din befintliga CA utfärdar fortfarande certifikat enligt sina policyer.
Hur bör jag testa programvara för certifikatlivscykelhantering innan jag köper den?
Testa plattformen med certifikat och system som motsvarar din produktionsmiljö. Börja med att genomsöka ett definierat subnät, ett molnkonto och ett Kubernetes-kluster. Jämför resultaten med ditt kända certifikatregister. Skapa sedan ett testcertifikat som löper ut inom 30 dagar. Kontrollera stegen för godkännande, förnyelse, distribution, återställning och återkallande. Testa även dirigering av aviseringar och administratörsbehörigheter. Begär skriftlig bekräftelse på certifikatformat, integreringar, lagringsperioder och krav på implementering i isolerade nätverk som inte stöds.