

10 bästa programvarorna för API-gateways med öppen källkod 2026

Kortlista över bästa API-gatewayprogramvaran med öppen källkod


API-gatewayprogramvara med öppen källkod låter dig hantera, säkra och övervaka API:er med teknik som du själv kan granska och anpassa. Om du letar efter det bästa sättet att dirigera, skydda och skala dina API:er utan leverantörsberoende ger den här listan dig verkliga alternativ som uppfyller moderna infrastrukturkrav. Jag går igenom vilka lösningar som fungerar bäst för automatisering, dynamisk dirigering eller integration, så att du kan välja en gateway som passar din teknikstack nu och utvecklas med dig senare. Du får tydlig information som hjälper ditt team att välja rätt verktyg och undvika att slösa tid på fel lösning.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av bästa API-gatewayprogramvaran med öppen källkod
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av API-gatewayprogramvara med öppen källkod för att hjälpa dig hitta den bästa lösningen för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för beprövad trafikhantering | 30 dagars kostnadsfri provperiod tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för automatiserade API-livscykler med GitOps | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Prissättning på begäran | Website | |
| 3 | Bäst för Kubernetes-inbyggda distributioner | Gratis provperiod + gratis demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för dynamisk routning i realtid | Gratis för alltid | Gratis för alltid | Website | |
| 5 | Bäst för aggregering med extremt hög prestanda | Gratisabonnemang + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för hybrid och molnbaserad integration | Gratisabonnemang + gratisdemo tillgängligt | Pris på begäran | Website | |
| 7 | Bäst för API-kontroller under hela livscykeln | Gratis demo tillgänglig | Från $150/komponent/månad | Website | |
| 8 | Bäst för kompatibilitet med Spring-ekosystemet | Gratis för alltid-plan | Gratis för alltid-plan | Website | |
| 9 | Bäst för pluginstyrd anpassningsbarhet | Gratisabonnemang + 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $2/miljon API-anrop/månad | Website | |
| 10 | Bäst för service mesh-miljöer | Gratis för alltid-plan | Gratis för alltid-plan | Website |
Recensioner av bästa API-gatewayprogramvaran med öppen källkod
Nedan finns mina detaljerade sammanfattningar av den bästa API-gatewayprogramvaran med öppen källkod som kom med på min kortlista. I recensionerna får du en detaljerad genomgång av funktionerna, möjligheterna och de bästa användningsområdena för varje plattform, så att du kan hitta den bästa lösningen för dig.

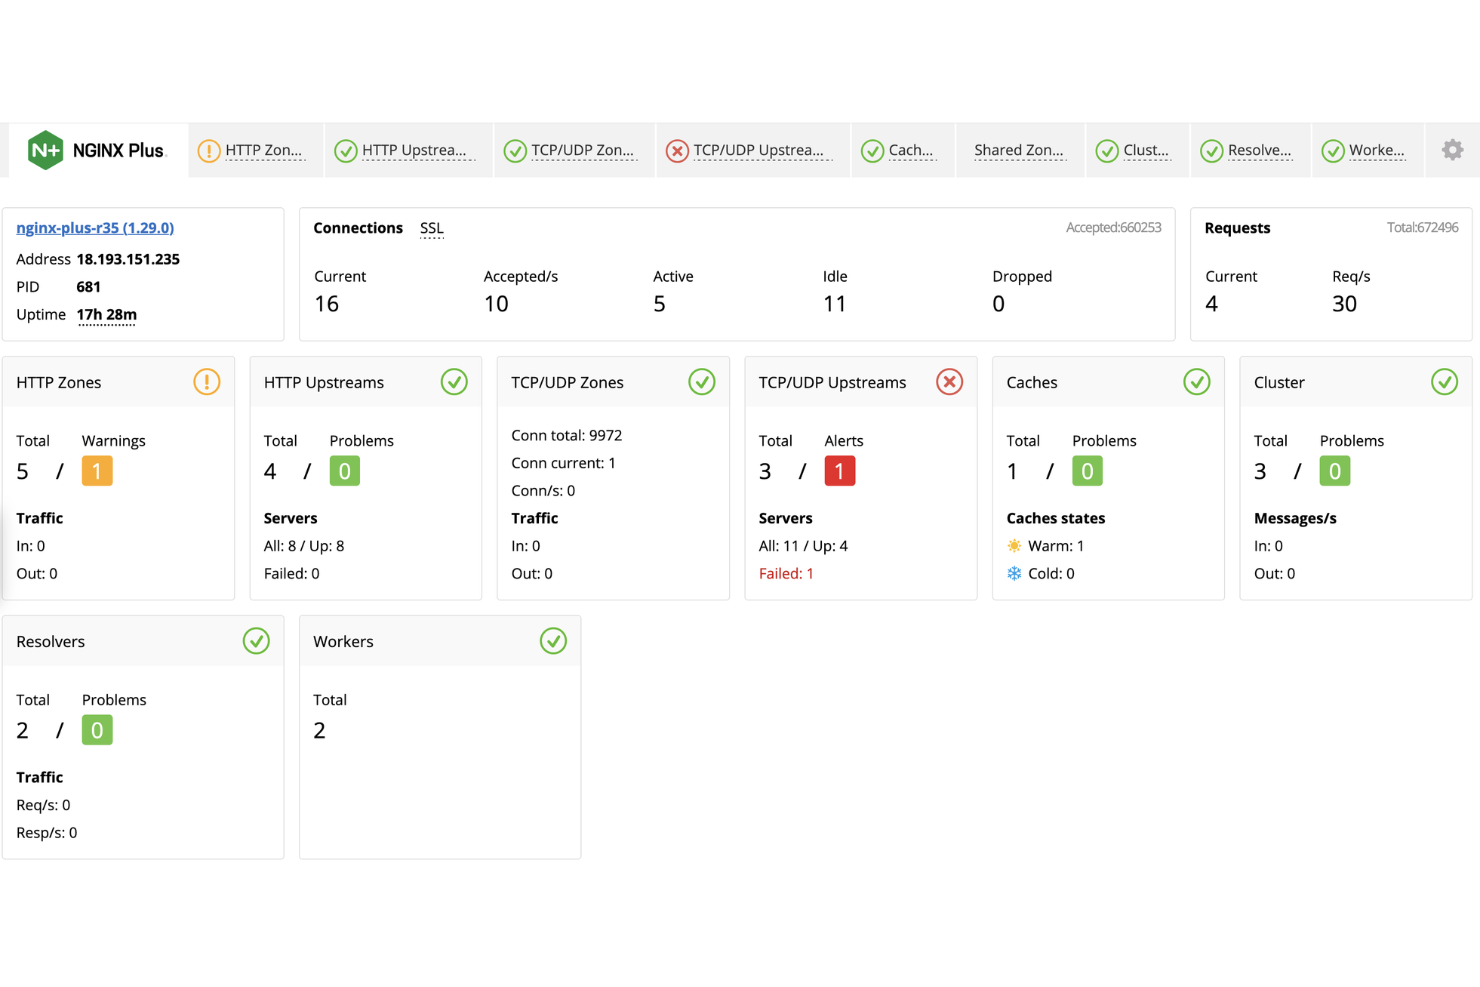
NGINX är en API-gatewaylösning med öppen källkod som är känd för avancerad HTTP-trafikhantering, lastbalansering, omvänd proxy och konfigurerbara säkerhetskontroller.
Vem passar NGINX bäst för?
NGINX passar infrastrukturteam och nätverksingenjörer i organisationer som hanterar API:er med hög trafik och kräver detaljerad trafikdirigering och säkerhet.
Varför jag valde NGINX
Jag valde NGINX som en av de bästa lösningarna eftersom jag litar på dess rykte när det gäller att hantera omfattande API- och webbtrafik på ett tillförlitligt sätt. Jag använder funktionerna för trafikstyrning, omvänd proxy och SSL-terminering för att effektivt kontrollera och dirigera API-begäranden i stor skala.
Viktiga funktioner i NGINX
- Deklarativ API-konfiguration: Definiera API-slutpunkter och gatewaybeteende genom YAML- eller JSON-konfigurationer.
- Dynamisk lastbalansering: Distribuera trafik automatiskt över flera backendtjänster.
- Inbyggd cachning: Cacha API-svar för att minska belastningen på backend och förbättra svarstiderna.
- Omvandling av begäran och svar: Ändra HTTP-huvuden och nyttolaster direkt i gatewaylagret.
NGINX-integreringar
Integreringar omfattar Kubernetes, Helm, OpenTelemetry, Lua och njs.
Pros and Cons
Pros:
- Konfigurationen stöder detaljerade regler för HTTP-trafik
- Brett använd i miljöer med hög trafik
- Stöder avancerad logik för dirigering av API-begäranden
Cons:
- Saknar en inbyggd instrumentpanel för API-analys
- Avancerad konfiguration kräver ofta manuell skriptning

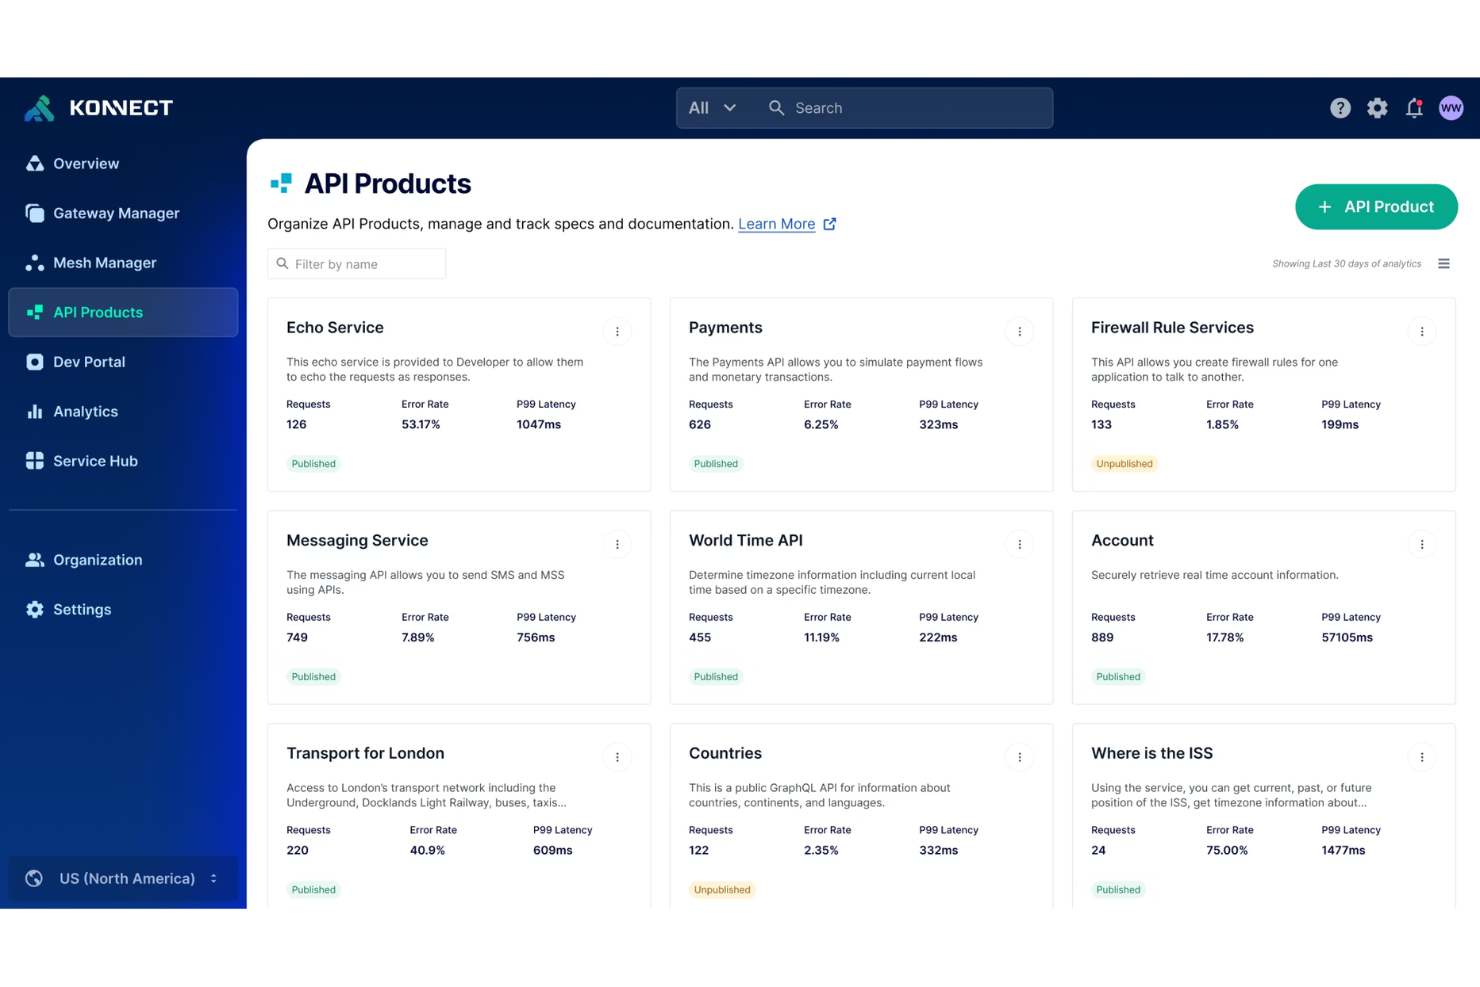
Kong är en plattform med öppen källkod för API-gateways, utformad för att hantera, övervaka och skydda API:er och mikrotjänster i distribuerade arkitekturer.
Vem passar Kong bäst för?
DevOps-team på stora företag hanterar komplexa, distribuerade API-miljöer över flera infrastrukturer.
Varför jag valde Kong
Jag valde Kong som en av de bästa eftersom jag kan automatisera API-distributioner med GitOps, hantera konfiguration som kod och utlösa versionskontrollerade återställningar direkt från min CI/CD-pipeline. Detta passar företag som behöver tillförlitlig automatisering för frekventa uppdateringar.
Kongs viktigaste funktioner
- Pluginarkitektur: Utöka funktionaliteten genom att lägga till plugin-program för säkerhet, trafikstyrning, autentisering och transformering.
- Instrumentpanel för API-analys: Övervaka trafik i realtid och mätvärden för förfrågningar från en centraliserad, visuell instrumentpanel.
- Lastbalansering: Fördela inkommande API-förfrågningar över flera uppströmsliggande tjänster för jämn prestanda.
- Kompatibilitet med tjänstenät: Integrera med tjänstenät som Kuma och Istio för att hantera kommunikation mellan tjänster.
Kong-integrationer
Integrationer omfattar Kubernetes, virtuella maskiner, ELK, OIDC, OAuth, AWS, GCP, Hashicorp, Azure och gRPC.
Pros and Cons
Pros:
- Automatiserad hantering av API-livscykler med GitOps
- Hanterar API-konfiguration som kod
- Skalbart med stöd för stora API-volymer
Cons:
- Komplex konfiguration för avancerad trafikhantering
- Kräver externa analysverktyg
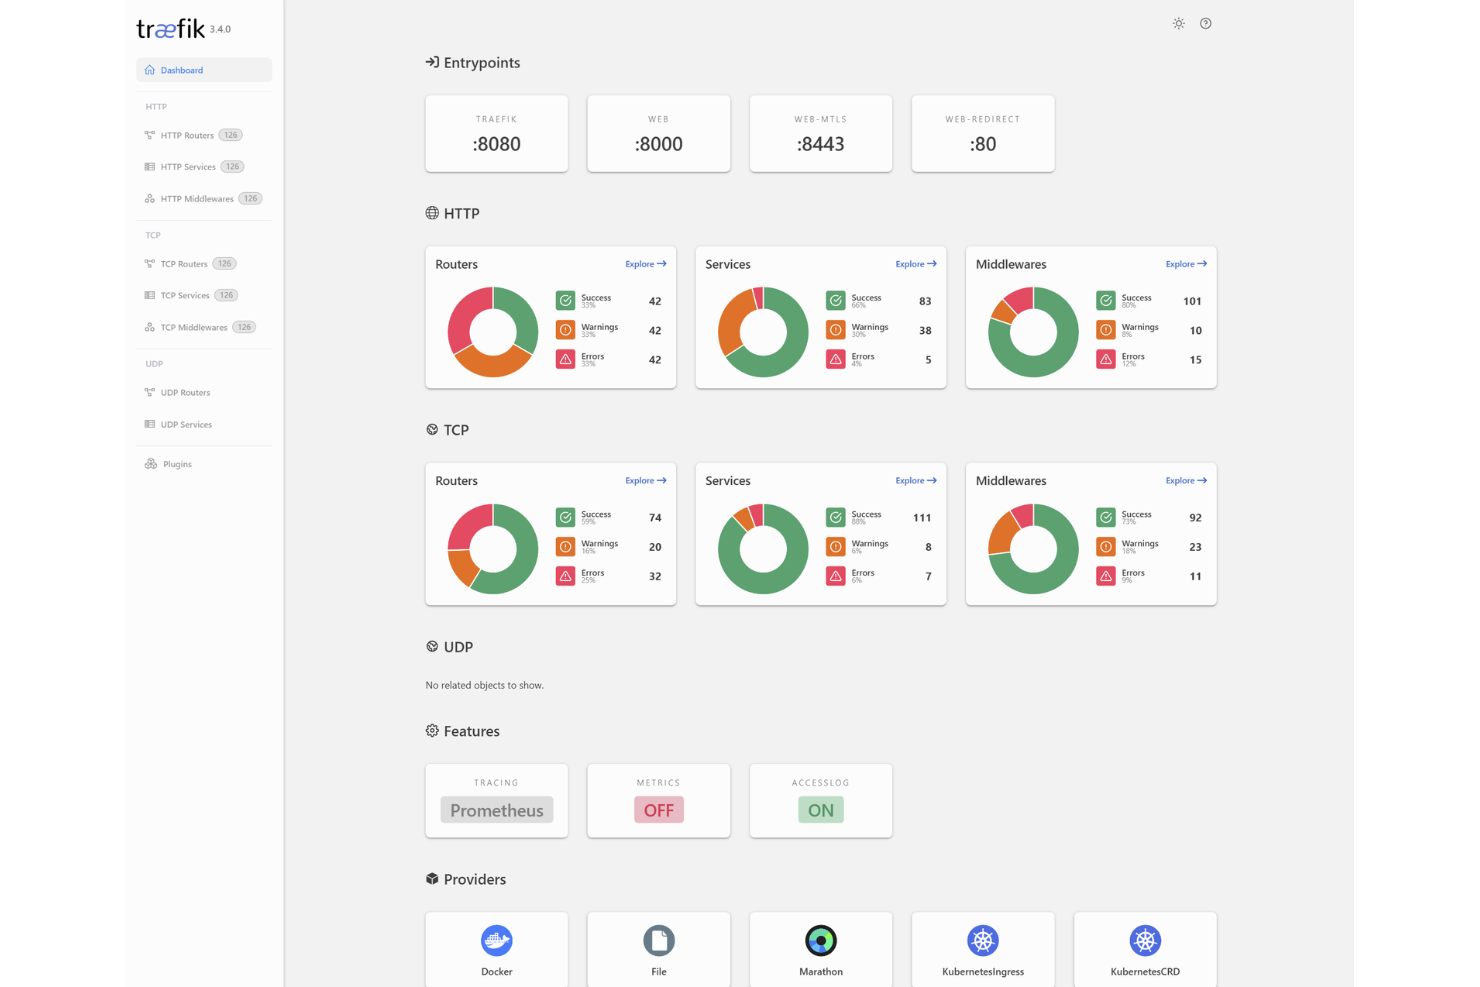
Traefik är en API-gateway och omvänd proxy med öppen källkod som tillhandahåller dynamisk dirigering, lastbalansering, SSL-terminering och tjänsteidentifiering, särskilt utformad för att integreras med moderna containeriserade miljöer och mikrotjänstmiljöer.
För vem passar Traefik bäst?
DevOps-team och plattformsingenjörer som kör Kubernetes-kluster eller hanterar skalbara mikrotjänster i containeriserade miljöer.
Varför jag valde Traefik
Jag valde Traefik som en av de bästa eftersom jag uppskattar hur smidigt det ansluter till Kubernetes och dynamiskt uppdaterar dirigeringen när tjänster skalas. Jag använder den integrerade certifikathanteringen och den inbyggda tjänsteidentifieringen för att förenkla komplexa, distribuerade miljöer.
Viktiga funktioner i Traefik
- Stöd för mellanprogramvara: Lägg till autentisering, hastighetsbegränsning och loggning i dirigeringslagret.
- Integration med Let's Encrypt: Skapa och förnya SSL-certifikat automatiskt.
- Instrumentpanel: Visualisera och hantera dirigeringar, tjänster och mellanprogramvara i realtid.
- Stöd för ACME-protokollet: Hantera automatiserad certifikathantering för HTTPS-slutpunkter.
Traefik-integreringar
Integreringar omfattar Kubernetes, Docker, Consul, Etcd, OIDC-autentisering, GeoBlock, Fail2Ban, Modsecurity-plugin, Coraza WAF och Tailscale-anslutningsautentisering.
Pros and Cons
Pros:
- Automatisk certifikathantering för HTTPS
- Inbyggt stöd för HTTP/2 och gRPC
- Inbyggd automatisk hantering av SSL-certifikat via Let's Encrypt
Cons:
- Kretsbrytning kräver mellanprogramvara från tredje part
- Saknar inbyggd distribuerad certifikatlagring
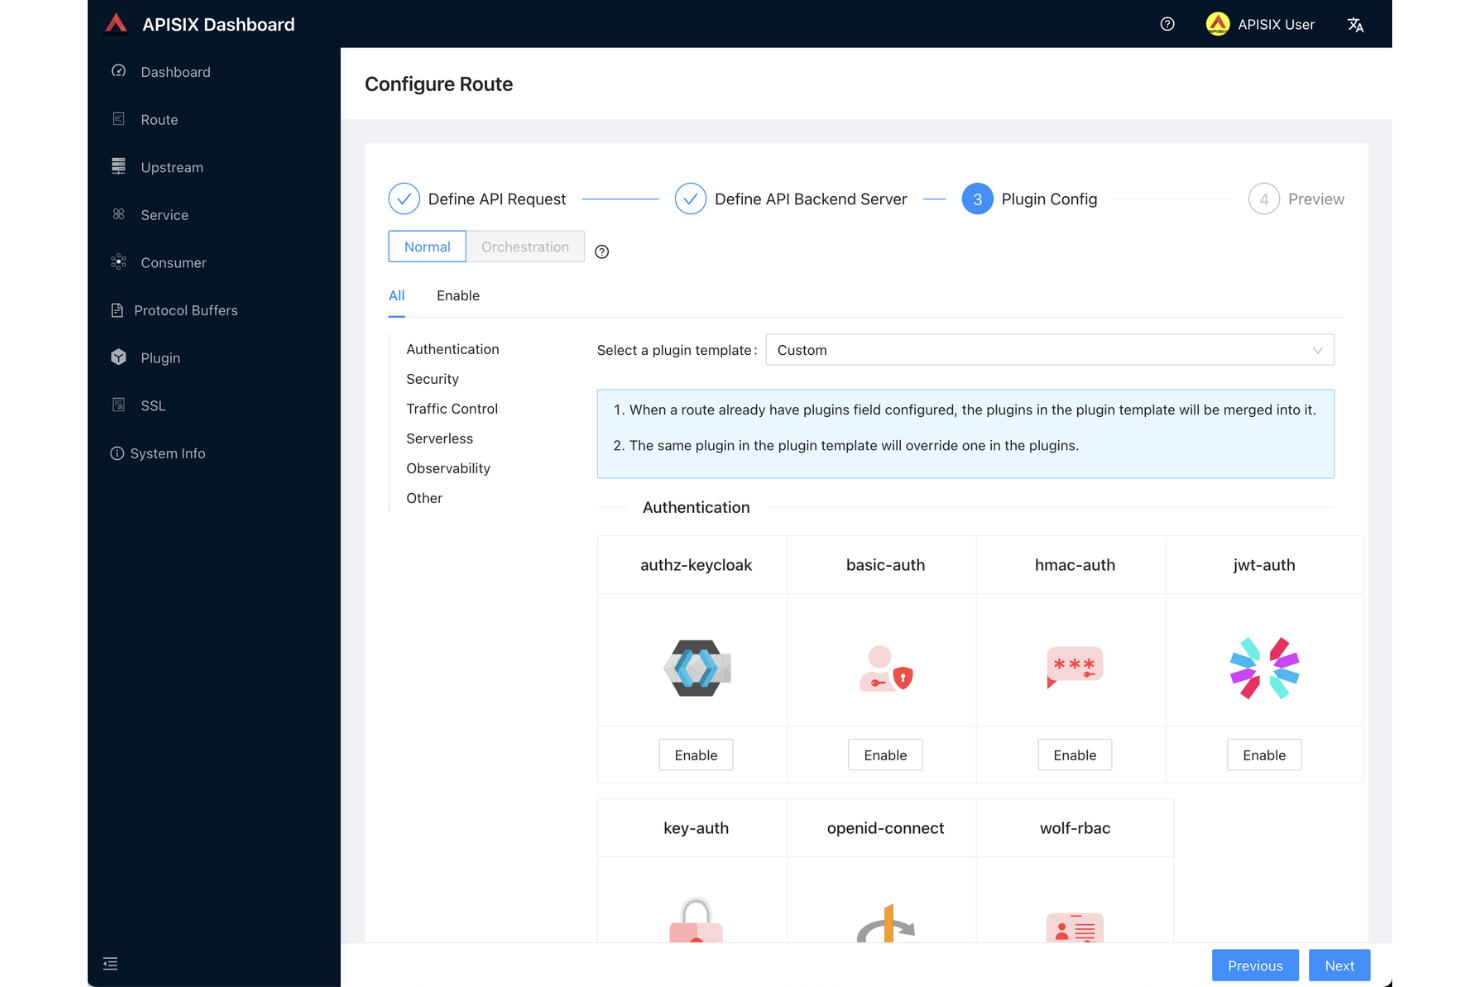
Apache APISIX är en API-gatewayprogramvara med öppen källkod som tillhandahåller dynamisk routning, trafikhantering, utökningsbarhet med insticksprogram och övervakning i realtid för API-tjänster i molnnativa och lokala miljöer.
För vem passar Apache APISIX bäst?
API-ingenjörer och plattformsteam i organisationer som distribuerar mikrotjänster eller hybridmolnarkitekturer och behöver flexibel routning i realtid.
Därför valde jag Apache APISIX
Jag valde Apache APISIX eftersom jag kan uppdatera routning och regler för uppströmsservrar direkt, utan att distribuera om tjänsterna. Dess dynamiska hantering av uppströmsservrar och system med insticksprogram för direkt omladdning gör att mitt team kan anpassa routningslogiken och tillämpa nya policyer i realtid.
Viktiga funktioner i Apache APISIX
- Utökningsbarhet med insticksprogram: Lägg till eller anpassa beteenden med Lua-baserade insticksprogram för autentisering, säkerhet och observerbarhet.
- Deklarativ konfiguration: Hantera alla gateway-inställningar och resurser med ett YAML-baserat konfigurationssystem.
- Stöd för gRPC: Förmedla och hantera gRPC- och gRPC-webbtrafik direkt.
- Stöd för flera protokoll: Hantera HTTP-, HTTPS-, HTTP/2-, WebSocket- och TCP/UDP-anslutningar i en enda gateway.
Apache APISIX-integreringar
Integreringar omfattar batchförfrågningar, Lago, Keycloak, Casdoor, Casbin, Datadog, Kafka, Azure Functions, AWS Lambda och Dubbo.
Pros and Cons
Pros:
- Realtidsuppdatering av routningsregler utan omstart
- Insticksprogramsystem med Lua för anpassning
- Starkt stöd för trafik med flera protokoll
Cons:
- Konfigurationen kan vara komplex för nybörjare
- Dokumentationen är utspridd över flera komponenter
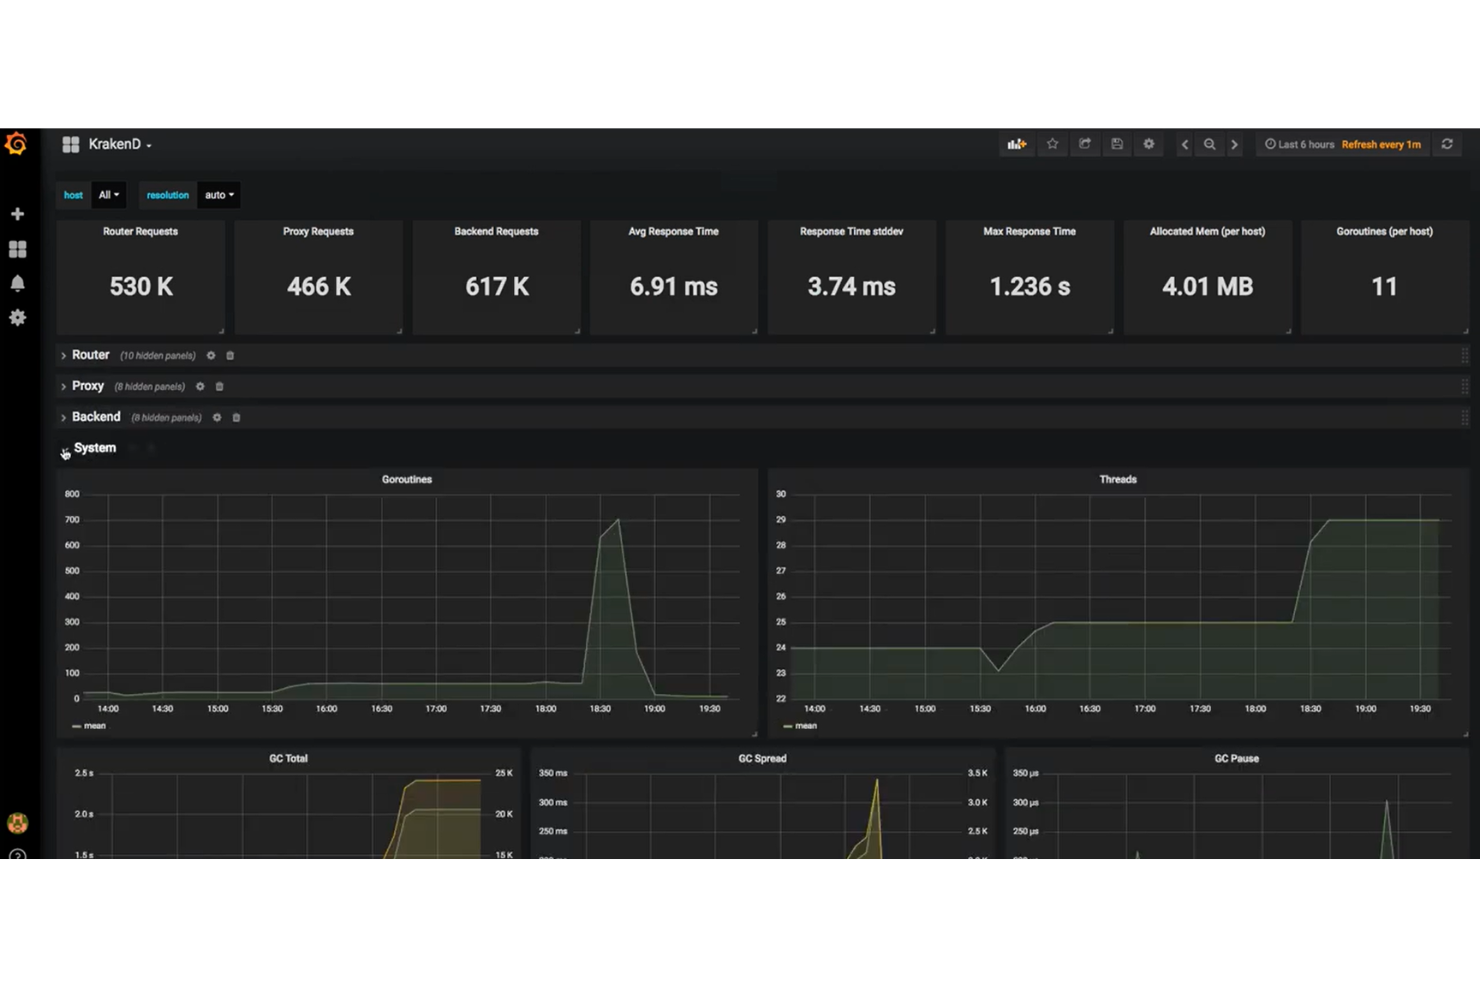
KrakenD är en API-gatewayplattform med öppen källkod för att bygga, säkra och aggregera API:er, med funktioner som sammansättning av slutpunkter, transformering av förfrågningar och avancerade prestandafokuserade anpassningar.
För vem passar KrakenD bäst?
API-arkitekter och utvecklingsteam på stora företag eller digitala plattformar som behöver snabb aggregering och transformering av data från flera backendtjänster.
Därför valde jag KrakenD
Jag valde KrakenD som ett av de bästa alternativen eftersom jag kan aggregera svar från flera API:er till en enda slutpunkt med minimal fördröjning. Den tillståndslösa högpresterande motorn hanterar tusentals samtidiga anslutningar och avancerade transformeringsregler utan ytterligare mellanprogramvara.
Viktiga funktioner i KrakenD
- Deklarativ konfiguration: Definiera API-gatewayens beteende via en enda lättläst JSON-fil.
- Inbyggd JWT-validering: Autentisera och auktorisera trafik utan externa tjänster.
- Hastighetsbegränsning: Styr antalet förfrågningar per slutpunkt eller klient.
- Plugin-system: Utöka funktionaliteten med anpassade Go-baserade pluginer.
KrakenD-integreringar
Integreringar omfattar Zipkin, X-Ray, Stackdriver, OpenCensus, Jaeger, WebSockets, SOAP, GeoIP, Postman och OpenAI.
Pros and Cons
Pros:
- Hög genomströmning med mycket låg fördröjning
- Lua-skript för avancerade anpassningar
- Deklarativ konfiguration med en JSON-fil
Cons:
- Kräver en fullständig omstart för att uppdatera rutter
- Inbyggd proxyhantering för gRPC stöds inte
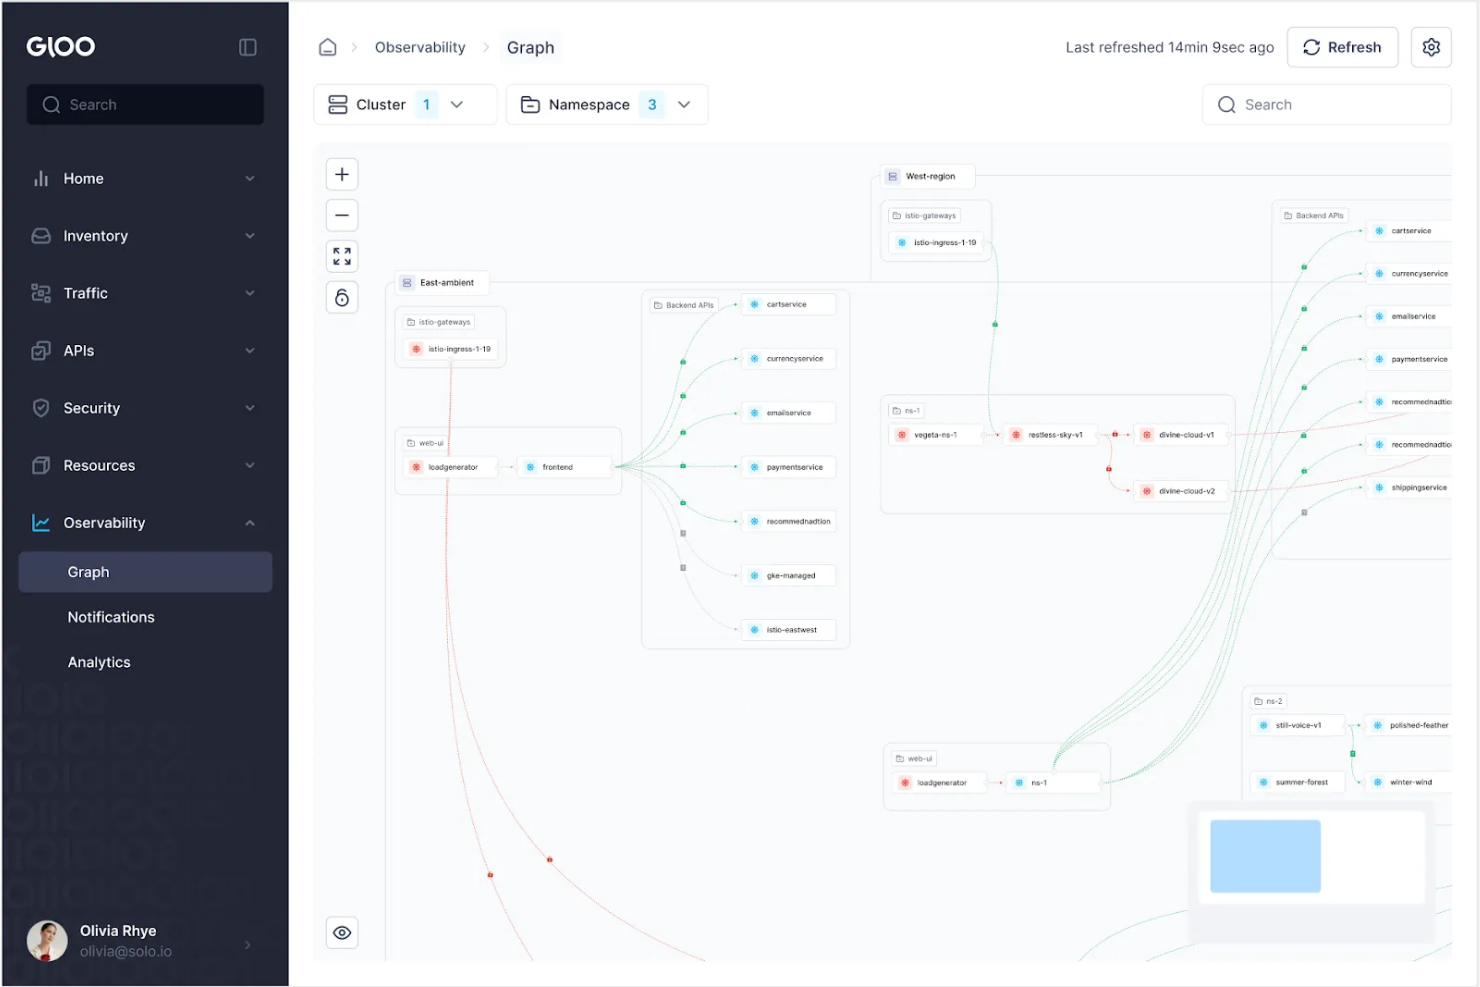
Gloo Gateway är en API-gateway med öppen källkod som kombinerar trafikhantering, routning, säkerhet, observerbarhet och tillämpning av API-policyer för både äldre och moderna molnbaserade miljöer.
Vem passar Gloo Gateway bäst för?
Plattformsarkitekter och stora företag som hanterar både lokal och molnbaserad API-infrastruktur i hybrida miljöer.
Varför jag valde Gloo Gateway
Jag valde Gloo Gateway som en av de bästa eftersom jag uppskattar dess Envoy-baserade arkitektur och starka stöd för hybrida och molnbaserade miljöer. Jag använder dess funktioner för API-federering och tillämpning av policyer för att hantera API:er i både äldre och moderna molnmiljöer.
Viktiga funktioner i Gloo Gateway
- GraphQL-stöd: Bearbeta och hantera GraphQL-API:er tillsammans med REST- och gRPC-API:er.
- Automatisk tjänsteupptäckt: Identifierar nya och befintliga tjänster i miljöer med flera moln och lokala miljöer.
- Inbyggd hastighetsbegränsning: Tillämpa kontroller för API-användning med detaljerade trafikpolicyer.
- Utvecklarportal: Tillhandahåller ett självbetjäningsgränssnitt för API-konsumenter med dokumentation och nyckelhantering.
Integrationer med Gloo Gateway
Integrationer omfattar Istio, AWS NLB, AWS ALB, AWS Lambda, Keycloak och gRPC.
Pros and Cons
Pros:
- Avancerade Envoy-baserade funktioner för trafikhantering
- Inbyggt stöd för GraphQL- och gRPC-API:er
- Kubernetes-inbyggd arkitektur för distributioner
Cons:
- Konfigurationskomplexitet i miljöer med flera kluster
- Det fullständiga funktionsutbudet kräver ett betalabonnemang
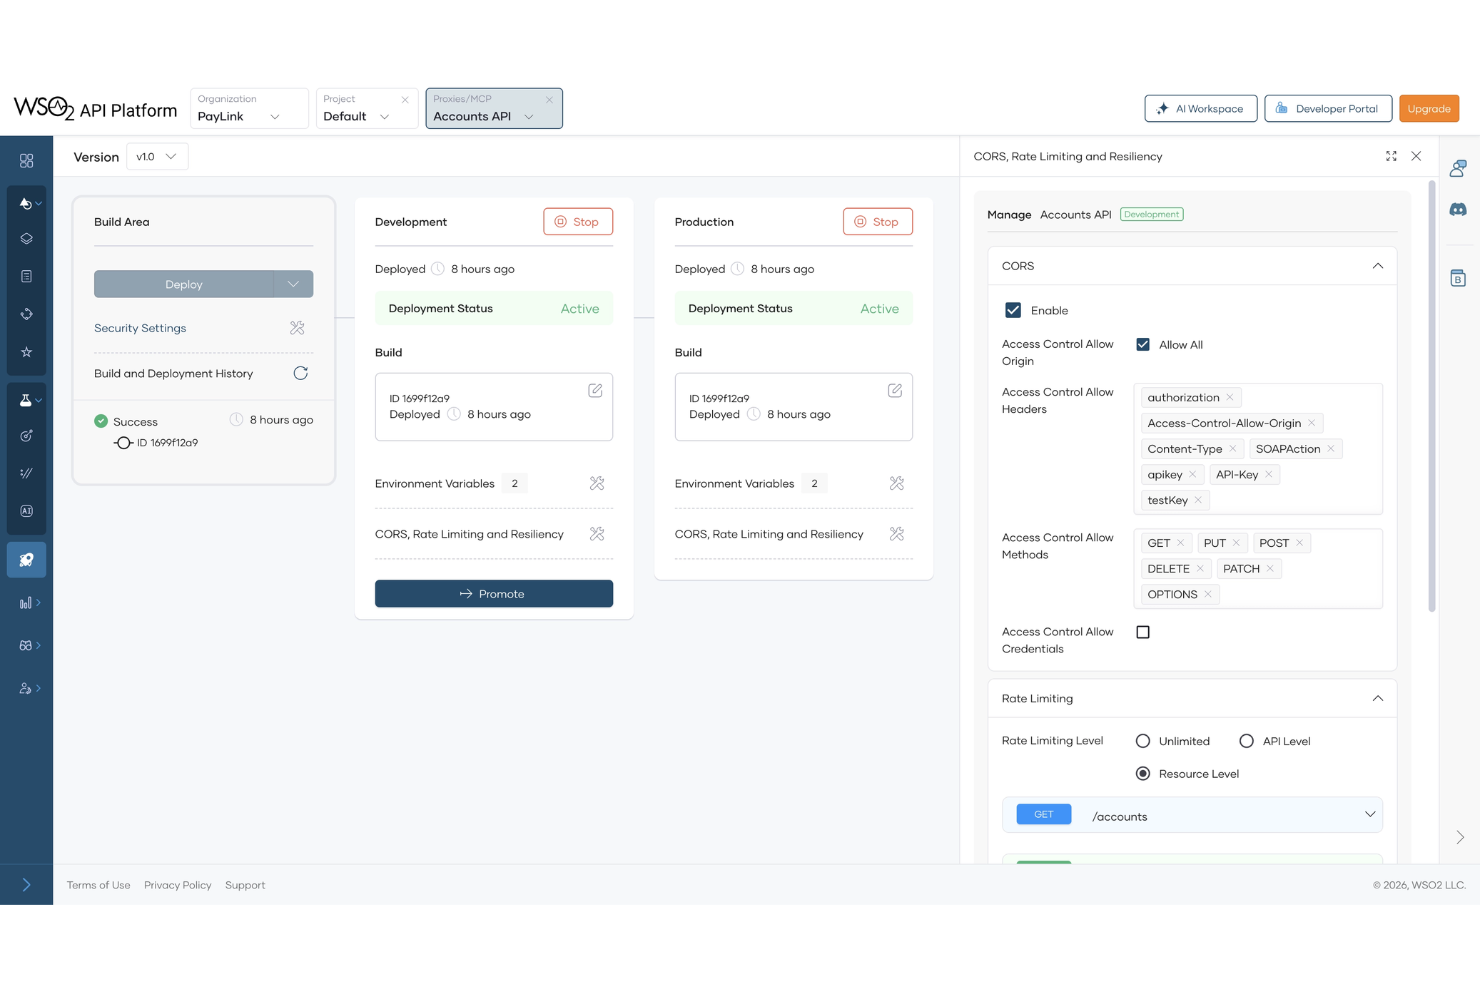
WSO2 är en programvara för en API-gateway med öppen källkod som tillhandahåller skapande, hantering, övervakning, åtkomstkontroll, transformering och tillämpning av policyer för moderna, distribuerade arkitekturer.
Vem passar WSO2 bäst för?
WSO2 är ett bra val för plattformsarkitekter och ansvariga för API-program i medelstora till stora företag som hanterar omfattande API-ekosystem.
Varför jag valde WSO2
Jag valde WSO2 eftersom jag ser hur väl det stöder hela API-livscykeln, från design och publicering till analys och tillämpning av policyer. Jag använder ofta dess policyer för trafikhantering och smidiga versionshantering för att samordna säkra och konsekventa uppdateringar i distribuerade miljöer.
Viktiga funktioner i WSO2
- Rollbaserad åtkomstkontroll: Definiera detaljerade behörigheter för API-åtkomst och -hantering.
- Stöd för intäktsgenerering via API:er: Aktivera och hantera användningsplaner, nivåbaserad åtkomst och faktureringsmodeller.
- API-analys i realtid: Visa och analysera aktuell API-trafik och användningsmönster.
- Inbyggt hotskydd: Skydda API:er med förkonfigurerade säkerhetsåtgärder och policyer för att begränsa angrepp.
WSO2-integrationer
Integrationer inkluderar Moesif, ELK, Jaeger, Zipkin, Grafana, Prometheus, SAP, Salesforce, Snowflake och HubSpot.
Pros and Cons
Pros:
- Avancerad tillämpning av policyer för API-säkerhet
- Kraftfulla verktyg för API-publicering och versionshantering
- Flexibla distributionsalternativ för moln och lokala miljöer
Cons:
- Kräver omfattande anpassad kodning för utökningar
- Användargränssnittet är komplext att konfigurera vid nya distributioner

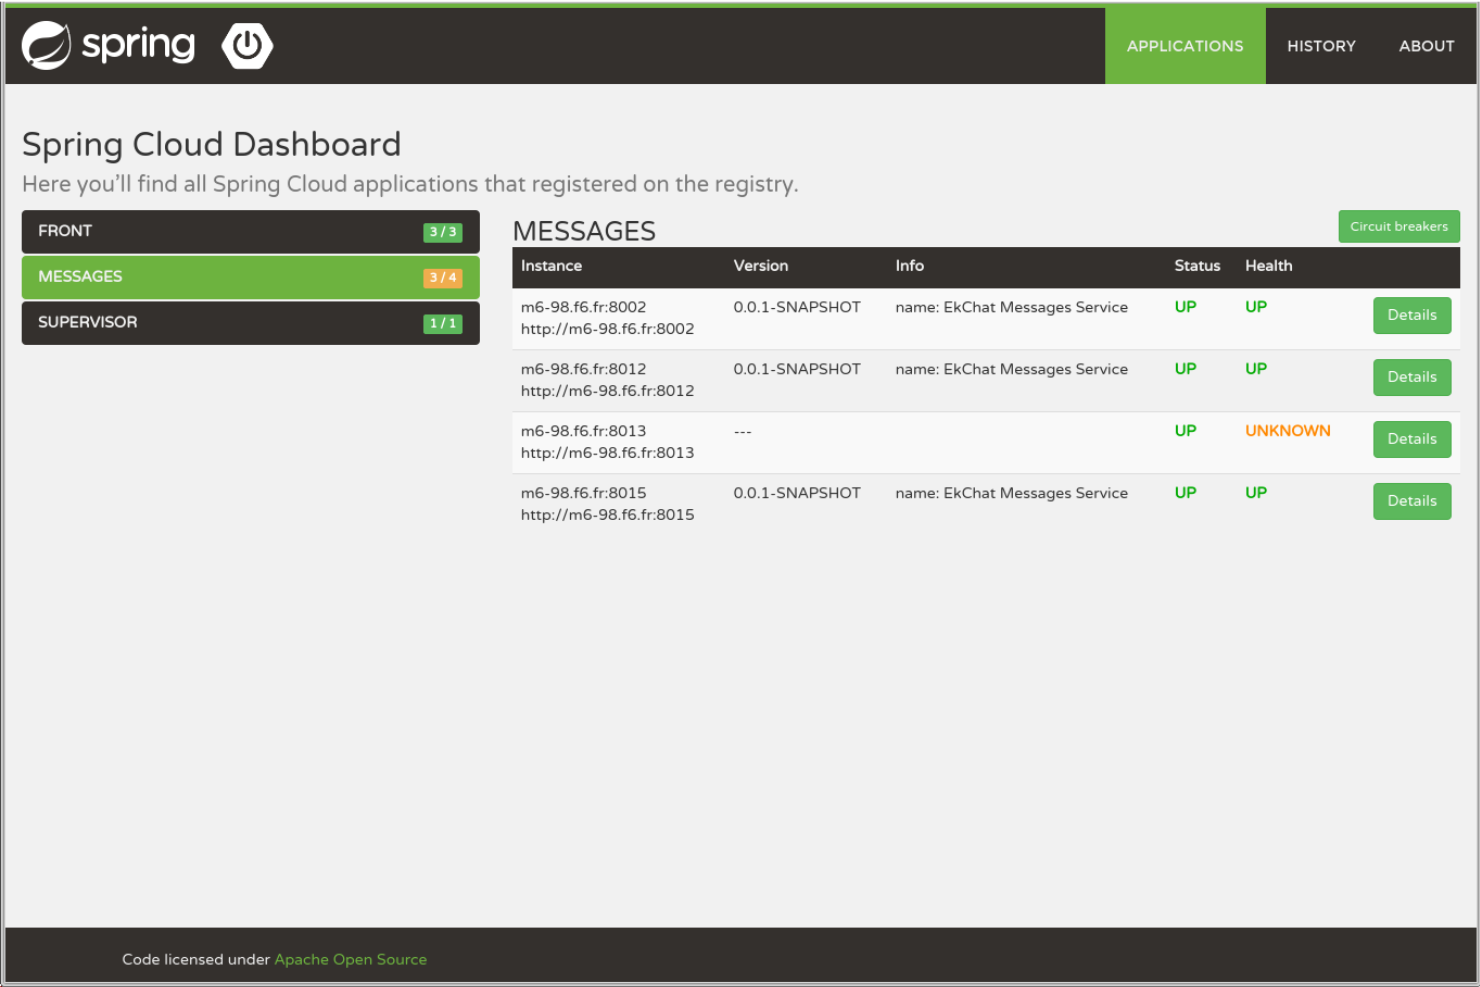
Spring Cloud Gateway är ett ramverk med öppen källkod för API-gateways, utformat för mikrotjänstarkitektur och med stöd för dynamisk routning, begäransmodifiering, motståndskraft samt integrering med Spring-baserade miljöer.
Vem passar Spring Cloud Gateway bäst för?
Java-utvecklingsteam som bygger mikrotjänster eller distribuerade applikationer inom befintliga Spring-ekosystemmiljöer.
Varför jag valde Spring Cloud Gateway
Jag valde Spring Cloud Gateway som ett av de bästa alternativen eftersom det låter mitt team dra nytta av förbyggda filter, begäransroutning och motståndskraftsmönster i nära samverkan med Spring Boot. Jag använder denna gateway när jag behöver lägga till centraliserad API-hantering direkt i Spring-baserade tjänster.
Viktiga funktioner i Spring Cloud Gateway
- Ruttvillkor: Konfigurera finjusterad matchning av begäranden med hjälp av inbyggda och anpassade ruttvillkor.
- Omskrivning av sökvägar: Skriv om inkommande sökvägar innan begäranden vidarebefordras till backend-tjänster.
- Inbyggd hastighetsbegränsning: Kontrollera API-användningen med en hastighetsbegränsare baserad på en tokenhink.
- Anpassade filter: Lägg till eller ändra gateway-beteende med anpassad Java-filterlogik.
Integrationer med Spring Cloud Gateway
Spring Cloud Gateway erbjuder inbyggda integrationer i Spring-ekosystemet, bland annat med Spring Boot, Spring Security och Spring Cloud Config.
Pros and Cons
Pros:
- Djup integration med Spring Boot och Spring Cloud
- Stöd för dynamisk routning och anpassade begäransfilter
- Reaktiv programmeringsmodell för icke-blockerande API:er
Cons:
- Begränsat stöd för icke-Java-språk
- Distribution kräver en JVM-körmiljö

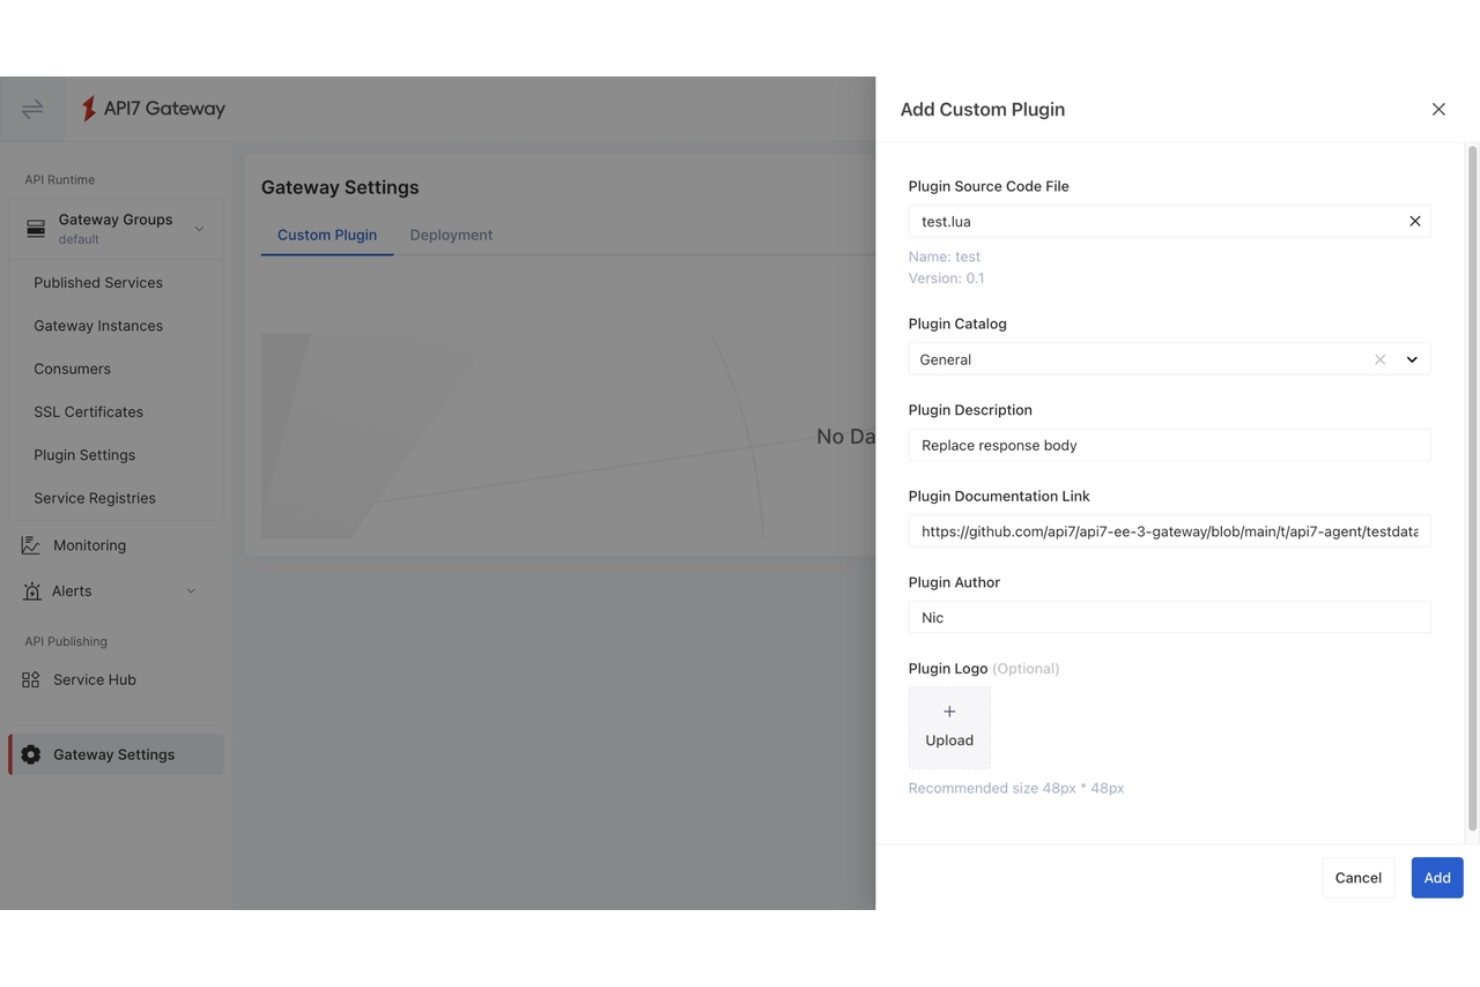
API7.ai är en plattform för API-gateways med öppen källkod som erbjuder centraliserad API-hantering, trafikkontroll, säkerhetsfunktioner och analys med en modulär arkitektur byggd för integration och anpassning.
Vem passar API7.ai bäst för?
API7.ai passar DevOps-team och systemintegratörer på medelstora eller större företag som behöver djup anpassning och utbyggbarhet för sin infrastruktur för API-hantering.
Varför jag valde API7.ai
Jag valde API7.ai som ett av mina främsta alternativ eftersom jag uppskattar hur pluginarkitekturen låter mig implementera anpassad autentisering, loggning och transformeringsregler utan att behöva skapa en separat kodbas. Jag använder dess Lua-pluginsystem för detaljerad trafikhantering och policykontroll.
Viktiga funktioner i API7.ai
- Begränsning av trafikhastighet: Kontrollera API-användningen med flexibla hastighetsbegränsningar per användare eller slutpunkt.
- Dynamiska hälsokontroller av uppströmsservrar: Övervaka backendtjänsternas hälsa för justeringar av routningen i realtid.
- SSL/TLS-terminering: Avlasta dekryptering och kryptering av SSL i gatewayen för säker kommunikation.
- Deklarativ konfigurationshantering: Hantera routning och policyer med YAML-baserade deklarativa konfigurationer.
API7.ai-integrationer
Integrationer omfattar OpenAI, DeepSeek, Claude, Gemini, Mistral AI, Prometheus, Grafana, ClickHouse, Amazon Bedrock och Azure OpenAI.
Pros and Cons
Pros:
- Pluginsystemet stöder avancerade anpassade policyer
- Stöder direktinläsning av konfigurationsändringar
- Observerbarhet med inbyggda mätvärden och spårning
Cons:
- Komplex konfiguration för installationer med flera kluster
- Begränsat antal inbyggda alternativ för autentiseringsplugins
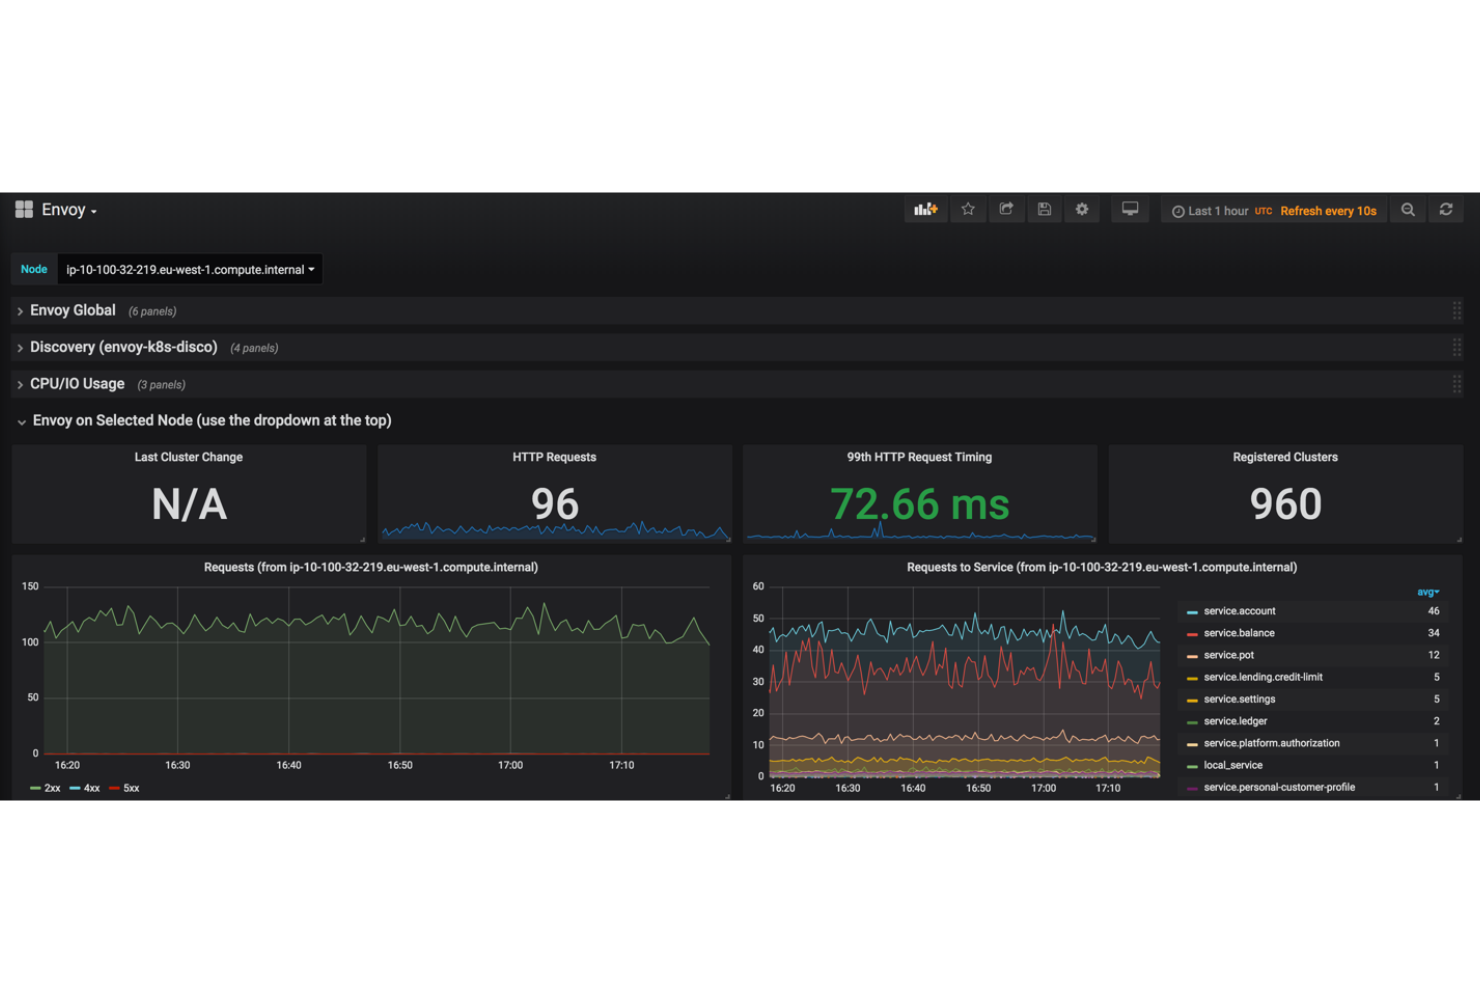
Envoy Proxy är en proxy med öppen källkod för edge- och tjänsteproxyanvändning i API-gateway-scenarier, med dynamisk routning, lastbalansering, observerbarhet och stöd för avancerade nätverksarkitekturer.
Vem passar Envoy Proxy bäst för?
Infrastruktur- och DevOps-team i organisationer som bygger mikrotjänster eller hanterar distribuerade applikationer i stor skala.
Varför jag valde Envoy Proxy
Jag valde Envoy Proxy som ett av mina bästa alternativ eftersom dess inbyggda tjänsteupptäckt, omfattande observerbarhet och stöd för avancerad lastbalansering är grundläggande funktioner i våra service mesh-distributioner. Jag använder det när jag vill ha avancerad trafikhantering över distribuerade miljöer.
Viktiga funktioner i Envoy Proxy
- Utbyggbar filterkedja: Infoga filter på olika nätverkslager för anpassad trafikbearbetning.
- Stöd för HTTP/2 och gRPC: Hantera moderna kommunikationsprotokoll för realtidsdata och tjänsteinteraktioner.
- Funktioner för varm omstart: Läs in konfigurationer på nytt utan driftstopp eller avbrutna anslutningar.
- TLS-terminering: Hantera säkra anslutningar genom att avlasta SSL/TLS-handskakningen från backend-tjänster.
Integrationer med Envoy Proxy
Integrationer omfattar Ambassador, Cilium, Cloud Foundry, Consul, Contour, Enroute, Istio, Kuma, AWS App Mesh och Instana.
Pros and Cons
Pros:
- Varm omstart förhindrar avbrutna anslutningar
- Avancerad observerbarhet med inbyggda mätvärden
- Stark kompatibilitet med service mesh-plattformar
Cons:
- Konfigurationssyntaxen kan vara komplex
- Begränsade inbyggda funktioner för autentisering
Annan API-gatewayprogramvara med öppen källkod
Här är några ytterligare alternativ för API-gatewayprogramvara med öppen källkod som inte kom med på min kortlista, men som ändå är värda att undersöka:
- Express Gateway
Bäst för arbetsflöden för Node.js-utvecklare
- Emissary-Ingress
Bäst för deklarativ CRD-konfiguration
- Higress
Bäst för anpassningsbara AI-trafikpolicyer


Hur jag utvärderar API-gatewayprogramvara med öppen källkod
När ett team dirigerar trafik mellan mikrotjänster eller skyddar API:er vid kanten delar jag upp min utvärdering i grundläggande krav och de särskiljande faktorer som skiljer en kompetent gateway från den rätta.
Kärnfunktioner (grundkrav för denna lista)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Licensmodell för öppen källkod: Jag kontrollerar om gatewayen distribueras under en OSI-godkänd licens och verifierar hur stor del av kärnan som kan självhostas utan kostnad jämfört med vad som är låst bakom en företagsnivå.
- API-dirigering och trafikproxy: Gatewayen bör hantera dirigering baserad på sökväg och värd, lastbalansering samt protokollstöd för HTTP/S-, gRPC- och WebSocket-trafik.
- Autentisering och säkerhetskontroller: Jag utvärderar bredden av tillgängliga autentiseringsmekanismer, från API-nycklar och JWT-validering till OAuth2/OIDC-flöden, mTLS och hastighetsbegränsning på gatewaynivå.
- Ramverk för pluginer och utökningar: Oavsett om du behöver infoga anpassade rubriker eller omforma förfrågningar letar jag efter ett moget pluginsystem med stöd för anpassad logik i språk som Lua, Go eller Wasm.
- Stöd för observerbarhet och övervakning: Jag letar efter inbyggda integrationer med Prometheus, Grafana eller OpenTelemetry så att ditt team kan följa svarstider, felfrekvenser och uppströmsstatus utan att behöva bygga kringlösningar.
- Flexibilitet vid driftsättning: En gateway bör kunna driftsättas smidigt i Docker, Kubernetes (med Helm-diagram eller CRD:er), virtuella maskiner och på fysisk hårdvara för att anpassa sig till din infrastruktur i stället för att diktera den.
När jag har en lista över verktyg som uppfyller kriterierna överväger jag vad som särskiljer varje plattform.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer med varandra:
Utmärkande funktioner
GitOps-vänlig konfiguration är viktig när ditt team hanterar gatewayregler i test- och produktionsmiljöer genom ArgoCD eller Flux. Jag utvärderar också integration med tjänstenät, eftersom team som kör Istio eller Linkerd drar nytta av en gateway som hanterar nord–sydgående trafik utan att duplicera öst–västgående policyer. För större organisationer gör arbetsytor med stöd för flera klienter det möjligt för plattformsteam att separera API-hanteringen mellan olika affärsenheter utan att starta separata gatewaykluster.
Mer än funktioner
Projektgemenskapens hälsa är en viktig signal för mig. Jag tittar på hur ofta ändringar görs, mångfalden bland bidragsgivarna och om projektet står under en stiftelse som CNCF, eftersom det minskar risken för att en enskild leverantör överger projektet. Kommersiellt stöd är också viktigt, eftersom även erfarna team stöter på specialfall i produktion där leverantörsstödda SLA:er och professionella tjänster gör verklig skillnad. Jag utvärderar även hur väl ekosystemet passar, genom att kontrollera om det finns färdigbyggda anslutningar till identitetsleverantörer som Keycloak eller Auth0 samt kompatibilitet med OpenAPI- och GraphQL-specifikationer.
Så väljer du API-gatewayprogramvara med öppen källkod
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan gatewayen hantera den förväntade API-trafiken nu och när verksamheten växer? Leta efter dokumenterade prestandamätningar och stöd för distribuerad driftsättning. |
| Integrationer | Kommer den enkelt att ansluta till dina autentiseringsleverantörer, CI/CD-verktyg och övervakningssystem? Kontrollera den officiella dokumentationen för viktiga integrationer innan du fattar beslut. |
| Anpassningsbarhet | Hur enkelt kan policyer och arbetsflöden anpassas? Kontrollera om du kan definiera anpassade insticksprogram eller skript för att uppfylla organisationens krav. |
| Användarvänlighet | Är användargränssnittet och konfigurationen tillräckligt tydliga för ditt teams kunskapsnivå? Ta reda på vem som ska ansvara för installationen och den dagliga hanteringen. Be om en demonstration om det finns möjlighet. |
| Implementering och introduktion | Hur brant är inlärningskurvan? Gå igenom installationsdokumentation, migreringsverktyg och de första konfigurationsstegen. Ta hänsyn till den tid och de interna resurser som krävs för att komma igång. |
| Kostnad | Utöver den inledande licensieringen, vilka löpande resurs- och supportkostnader finns? Räkna med infrastruktur, premiumfunktioner och eventuella framtida uppgraderingar. |
| Säkerhetsåtgärder | Uppfyller den dina efterlevnadskrav för autentisering, kryptering och hotskydd? Gå igenom tillgängliga alternativ för policytillämpning och regelbundna sårbarhetsuppdateringar. |
| Supporttillgänglighet | Vilken typ av hjälp finns tillgänglig – användargrupper, dokumentation eller betalda supportplaner? Ta hänsyn till hur bekvämt ditt team känner sig med att felsöka programvara med öppen källkod. |
Vad är API-gatewayprogramvara med öppen källkod?
Programvara med öppen källkod för API-gateways är ett verktyg som hanterar, skyddar och övervakar trafik mellan backendtjänster och externa klienter via standardiserade API:er. Den hjälper organisationer att kontrollera autentisering, trafikdirigering, hastighetsbegränsning och observerbarhet för API:er. Genom att vara öppen källkod erbjuder den transparens, flexibilitet och communitydrivna förbättringar för integration och distribution.
Funktioner i programvara med öppen källkod för API-gateways
När du väljer programvara med öppen källkod för API-gateways bör du hålla utkik efter följande nyckelfunktioner:
- Trafikdirigering: Dirigera förfrågningar till rätt backendtjänster, balansera belastningen och tillämpa dirigeringsregler baserade på URL:er, HTTP-huvuden eller andra parametrar i förfrågningar.
- Autentisering och auktorisering: Tillämpa identitetskontroller och bevilja åtkomst baserat på autentiseringsuppgifter, token eller integrationer med identitetsleverantörer för att hålla API:er säkra.
- Hastighetsbegränsningar och kvoter: Kontrollera hur ofta klienter kan få åtkomst till API:er över tid, förhindra missbruk och säkerställa tillförlitlighet för alla användare.
- API-versionshantering: Möjliggör smidigt stöd för flera API-versioner, så att du kan upprätthålla bakåtkompatibilitet under uppgraderingar eller förändringar.
- Loggning och analys: Samla in detaljerad statistik för övervakning av API-anrop, fördröjning, fel och användningstrender, vilket hjälper team att felsöka problem och optimera prestandan.
- Policytillämpning: Tillämpa konsekventa regler för exempelvis cachelagring, omskrivning, hastighetsbegränsning eller IP-begränsningar med anpassningsbara policyer som styr API-beteendet.
- Tjänsteupptäckt: Registrera, hitta och anslut automatiskt till backendtjänster när de skalas eller förändras, vilket minskar manuell konfiguration och antalet fel.
- Utvecklarportal: Erbjud en självbetjäningsportal där utvecklare kan upptäcka, testa och prenumerera på API:er med tillgång till uppdaterad dokumentation.
- Skydd mot hot: Skydda API:er mot vanliga attacker som SQL-injektion, skriptkörning mellan webbplatser och överbelastningsattacker med inbyggda säkerhetsfilter och protokoll.
- Flexibla distributionsalternativ: Distribuera gateways lokalt, i molnet eller i hybrida miljöer och anpassa dem efter din infrastruktur och dina efterlevnadskrav.
Fördelar med programvara med öppen källkod för API-gateways
Implementering av programvara med öppen källkod för API-gateways ger flera fördelar för ditt team och din verksamhet. Här är några av dem:
- Enhetlig API-säkerhet: Tillämpa automatiskt autentisering, auktorisering och skydd mot hot för alla tjänster från en central punkt.
- Förenklad trafikhantering: Dirigera, begränsa och övervaka API-anrop, vilket gör det enklare att upprätthålla drifttid och tillförlitlighet trots förändrade arbetsbelastningar.
- Flexibilitet och anpassning: Justera dirigeringsregler, policyer och integrationer så att de motsvarar unika tekniska krav utan inlåsning hos leverantören.
- Transparent ägarskap och kostnad: Få tillgång till källkoden, kontrollera distributioner och undvik oförutsägbara licensavgifter genom att använda öppna standarder.
- Skalbarhet för tillväxt: Hantera ökande API-trafik och ytterligare tjänster genom att skala gatewayinstanser med din infrastruktur.
- Snabbare API-anslutning: Ge utvecklare självbetjäningsportaler, dokumentation och tydlig versionshantering för snabbare integrationer och smidigare överlämningar.
- Communitydriven innovation: Dra nytta av regelbundna uppdateringar, nya funktioner och bästa praxis som bidras av en global utvecklargemenskap.
Kostnader och priser för programvara med öppen källkod för API-gateways
När du väljer programvara med öppen källkod för API-gateways behöver du förstå de olika prismodellerna och tillgängliga abonnemangen. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar med öppen källkod för API-gateways:
Jämförelsetabell för abonnemang för programvara med öppen källkod för API-gateways
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande trafikdirigering, begränsad policytillämpning, communitysupport och grundläggande analys. |
| Personligt abonnemang | $5-$25/användare/månad | Alla kostnadsfria funktioner, förbättrad övervakning, grundläggande autentisering, begränsad support och dokumentation. |
| Företagsabonnemang | $50-$200/användare/månad | API-versionshantering, avancerade säkerhetspolicyer, premiumsupport, åtkomst till utvecklarportal och integrationer. |
| Storföretagsabonnemang | $500-$2000/månad | Anpassade SLA:er, hög tillgänglighet, prioriterad support, skalbarhetsfunktioner och efterlevnadscertifieringar. |
Vanliga frågor om programvara för API-gateways med öppen källkod
Här är några svar på vanliga frågor om programvara för API-gateways med öppen källkod:
Hur skiljer sig programvara för API-gateways med öppen källkod från hanterade gatewaytjänster?
Programvara för API-gateways med öppen källkod ger dig kontroll över distribution, konfiguration och underhåll, medan hanterade gatewaytjänster driftas och hanteras av en tredje part. Att välja ett projekt med öppen källkod innebär vanligtvis större flexibilitet för din API-design och arkitektur, men det kräver att ditt team hanterar uppdateringar, skalning och support internt.
Kan jag köra programvara för API-gateways med öppen källkod lokalt såväl som i molnet?
Ja, de flesta lösningar är utformade för flexibel distribution i lokala miljöer samt i offentliga, privata eller hybrida molnmiljöer. Denna flexibilitet med egen drift hjälper dig att uppfylla regulatoriska krav, säkerhetskrav eller integrationsbehov som är specifika för din organisation. Det gör att du kan köra en molnbaserad API-gateway nära dina applikationer, oavsett om de är byggda på traditionell infrastruktur, saas-arkitekturer eller moderna serverlösa plattformar.
Vilka är de viktigaste säkerhetsfunktionerna jag bör förvänta mig av programvara för API-gateways med öppen källkod?
Du bör förvänta dig säkerhetsfunktioner på företagsnivå, till exempel autentisering och auktorisering (auth), SSL/TLS-kryptering, hastighetsbegränsning för API:er, indatavalidering och grundläggande hotskydd som IP-vitlistning. En tillförlitlig plattform för API-hantering stöder även säker åtkomstdelegering med OAuth 2.0, standardiserade API-nycklar och omfattande integrationer med externa identitetssystem för att skydda dina REST API:er.
Är det svårt att migrera från en äldre gateway till en lösning med öppen källkod?
Migreringsarbetet beror på din nuvarande konfiguration, vilka protokoll som stöds och verktygets dokumentation. Många moderna verktyg följer standarder som OpenAPI för att underlätta överföringen av routningsregler, säkerhetspolicyer och tjänsteidentifiering med minimal nedtid. Beroende på din konfiguration kan processen innebära att uppdatera konfigurationer via GitHub eller justera regler vid nätverkskanten med hjälp av en ingress-styrenhet.
Hur hanterar projekt för programvara för API-gateways med öppen källkod support och uppdateringar?
Support och uppdateringar kommer vanligtvis från aktiva communityforum, offentliga ärendehanterare och bidrag från utvecklare av programvara med öppen källkod. Att hantera en kritisk lösning för API-hantering i verkliga produktionsmiljöer kräver dock ofta specialiserad kompetens. Vissa leverantörer erbjuder även betalda supportplaner med servicenivåavtal, snabbkorrigeringar och vägledning för företagskunder, vilket kan omfatta anpassade utökningar med hjälp av språk som JavaScript.