

10 bästa nätverkssniffarna för nätverksadministratörer 2026

10 Kortlista över bästa nätverkssniffare


När jag har navigerat i den komplexa världen av paketsniffning har jag fördjupat mig i detaljerna kring insamling av nätverkspaket – oavsett om det sker via Wi-Fi eller Ethernet. Som administratör har jag känt behovet av att övervaka headerinformation, identifiera den exakta IP-adress som orsakar fördröjningar och säkerställa optimal nätverksbandbredd.
I grund och botten ger en nätverkssniffer administratörer insyn i nätverket på paketnivå, vilket säkerställer att appar fungerar smidigt och att nätverket förblir motståndskraftigt mot potentiella hot. Det handlar inte bara om övervakning, utan om att säkerställa integritet och optimal prestanda i varje läge.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av bästa nätverkssniffare
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för trafikinsikter i realtid | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $10/månad (faktureras årsvis) | Website | |
| 2 | Bäst för djupgående paketanalys och utbildning i nätverksprotokoll | Gratis nedladdning tillgänglig | Wireshark är öppen källkod och gratis att använda. | Website | |
| 3 | Bäst för övervakning av nätverksprestanda i stor skala | Kostnadsfri provperiod på 30 dagar | Prisuppgifter på begäran | Website | |
| 4 | Bäst för flödesbaserad bandbreddsanalys | Gratis demo tillgänglig | Från $17.20/användare/månad för 10 gränssnitt (faktureras årsvis) | Website | |
| 5 | Bäst för tjänstesäkring och cybersäkerhet | Gratis demo tillgänglig | Priser på begäran | Website | |
| 6 | Bäst för säkerhetstestning av webbapplikationer | Gratisabonnemang tillgängligt | Pris på begäran | Website | |
| 7 | Bäst för webbfelsökning och trafikinspektion | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 8 | Bäst för flödesbaserad bandbreddsanalys | Not available | Pris på begäran | Website | |
| 9 | Bäst för omfattande nätverksövervakning | Gratis demonstration + 30 dagars kostnadsfri provperiod tillgänglig | Från $30/användare/månad (faktureras årsvis) | Website | |
| 10 | Bäst för paketanalys från kommandoraden | Not available | Tcpdump är öppen källkod och kostnadsfritt att använda. | Website |
Recensioner av bästa nätverkssniffarna

Site24x7
Bäst för trafikinsikter i realtid

Site24x7 är en molnbaserad IT-övervakningslösning som erbjuder omfattande insikter i din organisations infrastruktur. Den tillhandahåller realtidsövervakning av webbplatser, servrar, nätverk, applikationer och molnplattformar för att säkerställa optimal prestanda och tillgänglighet.
Därför valde jag Site24x7:
Jag uppskattar dess robusta funktioner för analys av nätverkstrafik. Genom att stödja olika flödestekniker som NetFlow, J-Flow, sFlow, IPFIX, NetStream och AppFlow gör Site24x7 det möjligt för dig att övervaka och analysera nätverkstrafik i realtid. Den här funktionen hjälper dig att identifiera bandbreddsslukare, spåra de mest aktiva kommunikationsparterna och upptäcka ovanliga trafikmönster som kan tyda på säkerhetshot. En annan anmärkningsvärd aspekt är Site24x7:s förmåga att ge detaljerade insikter i nätverksprestandan. Du kan analysera trafik efter applikationer, protokoll, gränssnitt eller IP-adresser för att upptäcka trender och få varningar vid överträdelser.
Utmärkande funktioner och integrationer:
Andra funktioner omfattar moln- och hybridövervakning, vilket gör det möjligt för dig att övervaka lokala nätverk och molnnätverk för att få en heltäckande bild av hela din infrastruktur. Dessutom hjälper automatisk identifiering dig att hitta och kartlägga nätverksenheter, vilket säkerställer fullständig insyn och minskar det manuella arbetet med att spåra nya tillgångar.
Vissa integrationer omfattar ServiceNow, PagerDuty, Opsgenie, Jira, ManageEngine AlarmsOne, ManageEngine ServiceDesk Plus, Slack, Microsoft Teams, Zoho Cliq, Amazon EventBridge, Zapier och webhooks.
Pros and Cons
Pros:
- Omfattande övervakningsfunktioner för olika komponenter i IT-infrastrukturen
- Tillförlitliga realtidsvarningar som möjliggör snabb problemlösning
- Flexibla anpassningsalternativ för instrumentpaneler och rapporter
Cons:
- Konfigurationskomplexiteten kan vara utmanande för nya användare
- Begränsade integrationsalternativ med vissa verktyg från tredje part
New Product Updates from Site24x7
Site24x7 Adds Compliance Reports and Domain Squatting Detection
Site24x7’s Digital Risk Analyzer now offers domain compliance assessment and squatting detection to help you validate security posture, compare domains, and spot impersonation risks faster. For more information, visit Site24x7’s official site.
 .
Bäst för djupgående paketanalys och utbildning i nätverksprotokoll
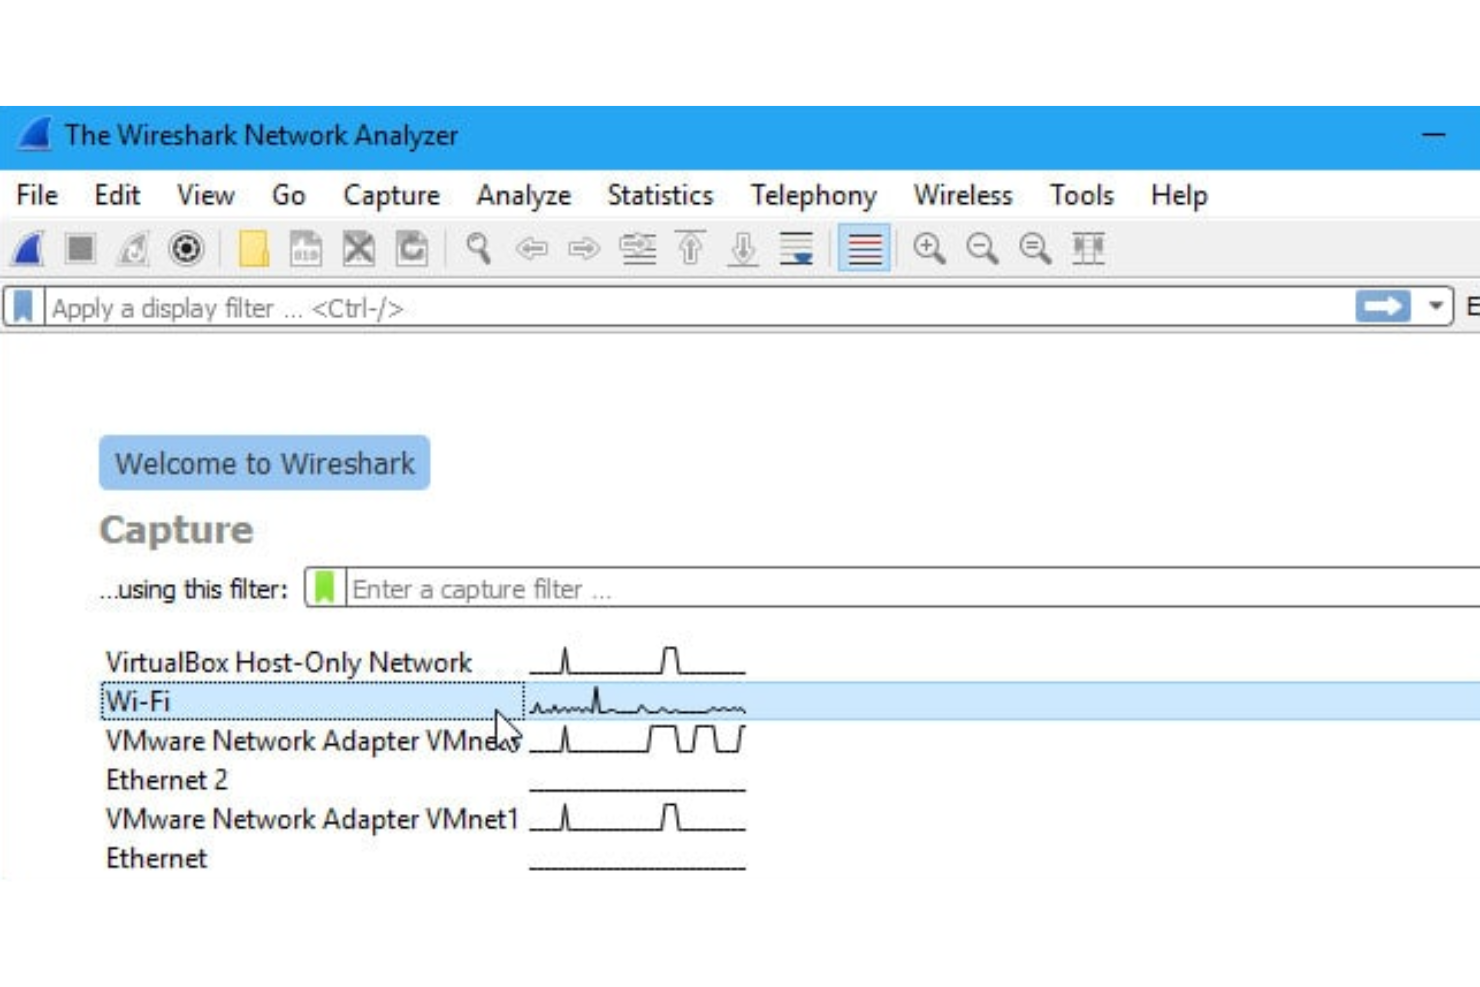
Wireshark är en framstående nätverksprotokollanalysator som används för att inspektera data som färdas över ett nätverk i realtid. Med ett rikt grafiskt gränssnitt och en mängd funktioner fungerar det som ett ovärderligt verktyg för den som söker djupgående paketanalys och en förståelse för nätverksprotokoll.
Varför jag valde Wireshark:
Under processen med att välja verktyg för paketanalys dök Wireshark upp som ett enastående alternativ gång på gång. Efter att ha jämfört dess funktioner med andras har jag kommit fram till att dess bredd av funktioner och pedagogiska värde när det gäller nätverksprotokoll saknar motstycke.
Jag anser att Wireshark är det bästa valet för alla som vill få en heltäckande förståelse av nätverkskommunikation, djupgående paketanalys och utbildning i nätverksprotokoll.
Utmärkande funktioner och integrationer:
Bland Wiresharks mest framstående funktioner finns dess kraftfulla visningsfilter, som gör det möjligt för användare att med precision fokusera på specifika paket eller data. Det kan tolka en mängd olika protokolltyper och ge användarna insikter i nätverkskommunikationens minsta detaljer.
När det gäller integrationer kan Wireshark läsa in fångstfiler från Tcpdump, och det finns även stöd för insticksprogram och tillägg som förbättrar analysfunktionerna.
Pros and Cons
Pros:
- Omfattande funktioner för avkodning av protokoll
- Rikt grafiskt gränssnitt som ger en detaljerad överblick över nätverkstrafiken
- Starkt stöd från communityn och regelbundna uppdateringar
Cons:
- Kan kännas överväldigande för nybörjare på grund av det stora antalet funktioner
- Kräver betydande systemresurser vid analys av stora pcap-filer
- Trots att visningsfiltren är kraftfulla kräver de en inlärningsperiod

Bäst för övervakning av nätverksprestanda i stor skala
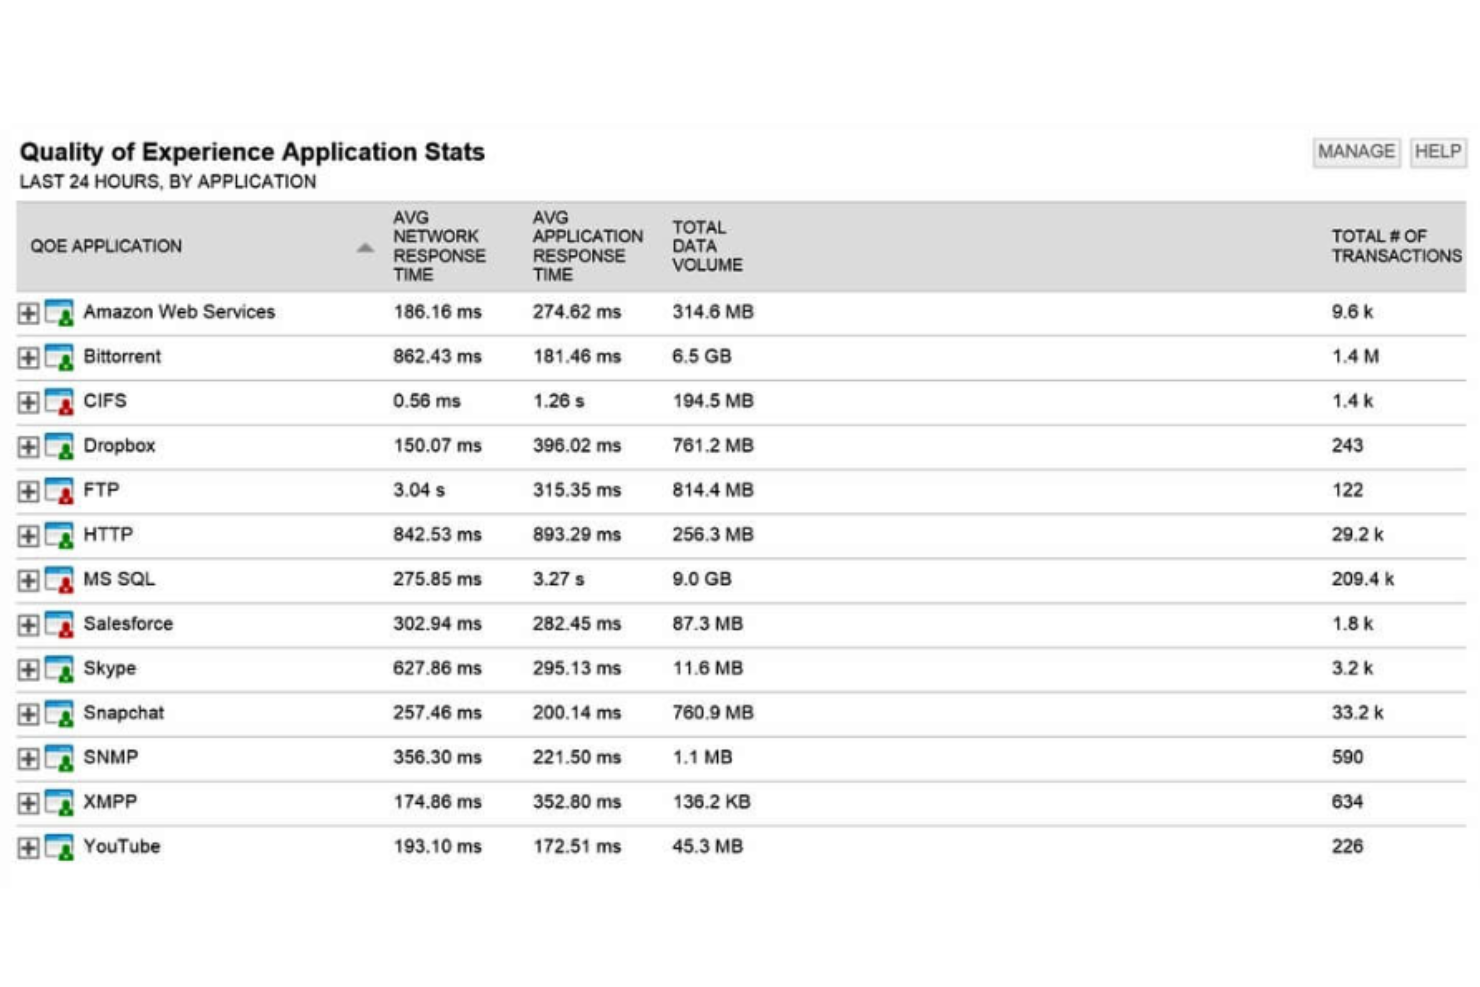
SolarWinds Network Performance Monitor (NPM) är en robust övervakningslösning som är utformad för att övervaka komplexa nätverksmiljöer. Kärnfunktionen består i att ge omfattande insyn i prestandan hos storskaliga nätverk, vilket gör lösningen oumbärlig för stora företag och datacenter.
Varför jag valde SolarWinds Network Performance Monitor:
I min strävan efter att välja det mest kompetenta verktyget jämförde jag många övervakningsplattformar och fann att SolarWinds NPM hade ett tydligt övertag, särskilt för omfattande nätverksmiljöer. Dess skalbarhet och djupet i dess mätvärden saknar motstycke. Jag konstaterade att SolarWinds NPM utan tvekan är det lämpligaste alternativet för organisationer med stora nätverk som vill upprätthålla högsta möjliga prestanda.
Utmärkande funktioner och integrationer:
SolarWinds NPM erbjuder funktioner som avancerad avisering, intelligenta kartor och NetPath™ för visualisering av kritiska sökvägar till applikationer. Verktygets stöd för enheter från flera leverantörer säkerställer bred kompatibilitet mellan nätverksenheter. När det gäller integrationer samarbetar SolarWinds NPM smidigt med andra SolarWinds-produkter, till exempel Network Configuration Manager, vilket ger en utökad verktygslåda för heltäckande nätverkshantering.
Pros and Cons
Pros:
- Utformat för storskaliga miljöer med omfattande skalbarhet
- Intelligent avisering bidrar till proaktiv problemlösning
- Omfattande stöd för enheter från flera leverantörer säkerställer bred kompatibilitet
Cons:
- Kan vara överdimensionerat för små eller enklare nätverksmiljöer
- Det stora utbudet av funktioner kan innebära en brant inlärningskurva för nya användare
- Licenskostnaderna kan vara för höga för vissa organisationer

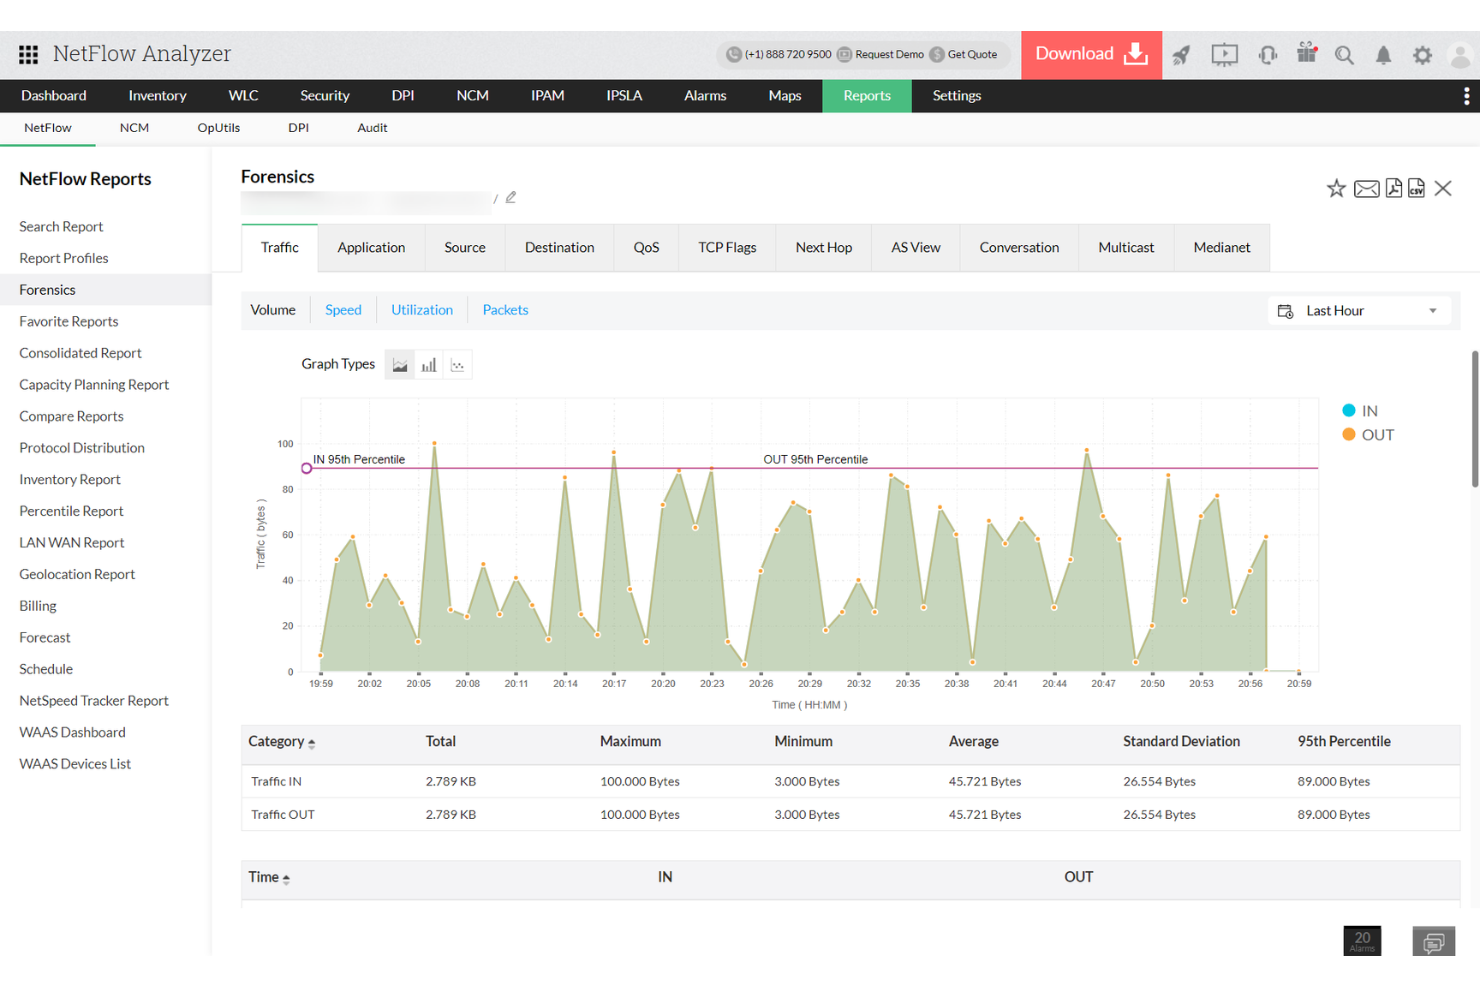
ManageEngine NetFlow Analyzer är ett verktyg för övervakning av nätverkstrafik som analyserar flödesdata – som NetFlow, sFlow och J-Flow – för att hjälpa dig förstå hur bandbredd används i hela nätverket. I stället för att granska enskilda paket ger verktyget insyn i trafiken på makronivå, vilket gör det lämpligt när du övervakar användningstrender eller identifierar vilka användare och appar som förbrukar mest resurser.
Varför jag valde ManageEngine NetFlow Analyzer:
Jag valde NetFlow Analyzer eftersom det fyller en viktig funktion: att hjälpa dig analysera trafikmönster utan att behöva använda djupgående paketinspektion. Den forensiska rapporteringen och realtidsinsikterna gör det enklare att lokalisera nätverksförsämringar, följa användningen på olika platser och prioritera bandbredd där den behövs mest. Om du letar efter centraliserad insyn i trafiken – särskilt i distribuerade nätverk – är detta ett verktyg som kan ge dig en skalbar överblick utan att medföra särskilt mycket extra belastning.
Utmärkande funktioner och integrationer:
Det innehåller rapporter för kapacitetsplanering, redigering av CBQoS-policyer och IP SLA-övervakning för utvärdering av röst- och videoprestanda. Med instrumentpanelen kan du gå ner på detaljnivå och analysera trafiken efter applikation eller gränssnitt. För ytterligare sammanhang kan du analysera trafik på lager 7 och skapa aviseringar när tröskelvärden överskrids.
Integrationerna omfattar ServiceDesk Plus, ADAudit Plus, OpManager, Endpoint Central, Log360, Site24x7 och Zoho Assist.
Pros and Cons
Pros:
- Använder Cisco NBAR för djupgående insikter i applikationstrafik
- Visar trafikmönster och trender genom intuitiva grafer och diagram
- Övervakar nätverkstrafik i realtid
Cons:
- Manuell konfiguration för enhetskompatibilitet
- Långsam rapportering under perioder med hög belastning
NETSCOUT
Bäst för tjänstesäkring och cybersäkerhet

NETSCOUT är en gigant inom området nätverksprestanda och lägger tonvikten på tjänstesäkring och robusta cybersäkerhetsåtgärder. Dess dubbla fokus på att säkerställa oavbruten nätverksprestanda och förstärka säkerhetsförsvaret gör företaget till det främsta valet för organisationer som prioriterar både tjänstereliabilitet och hotreducering.
Varför jag valde NETSCOUT:
Under min process med att välja de mest lämpliga nätverksverktygen tilltalade NETSCOUT mig genom sin unika kombination av tjänstesäkring och cybersäkerhetsfunktioner. Jag valde det för dess noggranna uppmärksamhet på detaljer vid upptäckt av prestandaavvikelser och dess ihärdiga cybersäkerhetsövervakning.
Detta dubbla fokus placerar det enkelt i toppskiktet för företag som strävar efter överlägsen tjänstesäkring i kombination med cybersäkerhet.
Utmärkande funktioner och integrationer:
NETSCOUT:s funktioner för tjänstesäkring i realtid bygger på dess patenterade trafikbaserade intelligens. Detta säkerställer snabb identifiering och åtgärdande av problem, vilket bevarar tjänstekvaliteten. Dessutom erbjuder cybersäkerhetslösningarna, som förstärks av avancerad hotinformation, en integrerad försvarsstrategi.
När det gäller integrationer samverkar NETSCOUT med en mängd tredjepartsverktyg, vilket möjliggör en enhetlig överblick över flera plattformar, inklusive molnleverantörer och lösningar för IT-tjänstehantering.
Pros and Cons
Pros:
- Avancerad trafikbaserad intelligens för snabb identifiering av problem
- Omfattande cybersäkerhetslösningar med integrerad hotinformation
- Brett utbud av integrationsmöjligheter över flera plattformar
Cons:
- Vissa konfigurationer kan upplevas som komplicerade för nya användare
- Licensmodellen kan vara svåröverskådlig för olika företagsbehov
- Beroende av egenutvecklad maskinvara för vissa funktioner

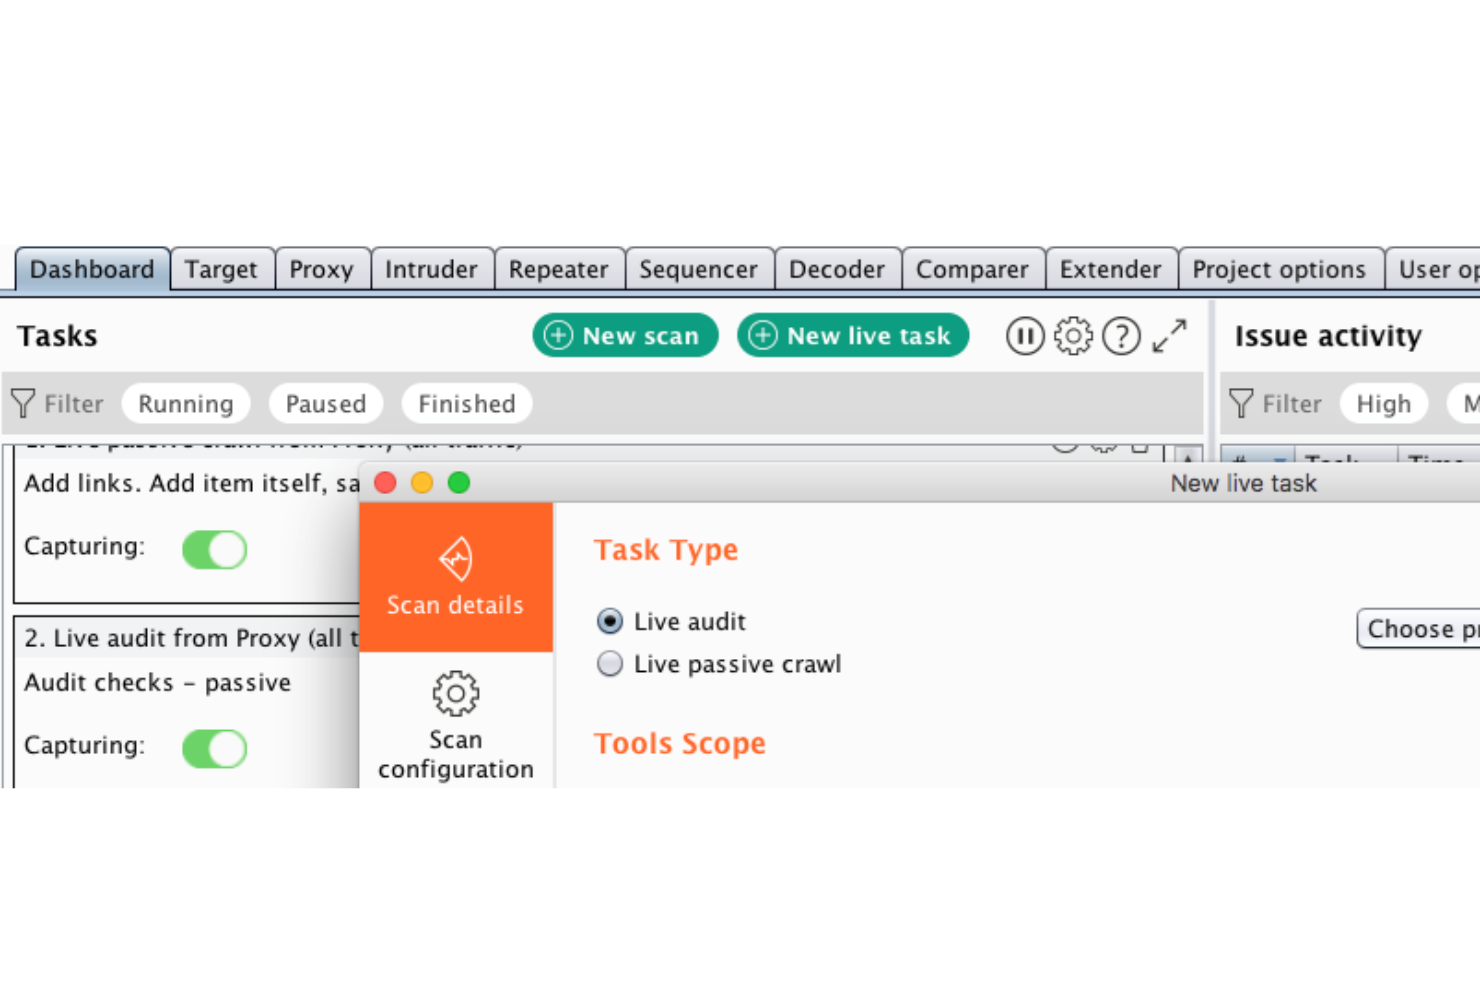
Burp Suite är en omfattande verktygsuppsättning som är särskilt utformad för säkerhetstestning av webbapplikationer. Den erbjuder funktioner som sträcker sig från automatiserad sårbarhetsskanning till manuella testverktyg, vilket gör den oumbärlig för att säkerställa webbapplikationers säkerhet.
Varför jag valde Burp Suite:
När jag skulle avgöra vilket verktyg som skulle vara bäst för säkerhetstestning av webbapplikationer utmärkte sig Burp Suite konsekvent. Jag tilltalades av dess omfattande funktioner, dess rykte inom cybersäkerhetsbranschen och de djupgående insikter det ger om sårbarheter i webbapplikationer.
Genom mina jämförelser och bedömningar blev det tydligt att Burp Suite saknar motstycke inom sitt område. Jag valde det eftersom Burp Suite utan tvekan är ett verktyg i toppklass för alla som fokuserar på att stärka säkerheten i sina webbapplikationer.
Utmärkande funktioner och integrationer:
Burp Suites Intruder-verktyg är ovärderligt för att automatisera anpassade attacker mot webbapplikationer, vilket gör det möjligt för testare att identifiera en rad olika sårbarheter. Funktionen Repeater låter däremot användare ändra och skicka enskilda HTTP-förfrågningar igen för att analysera svaren.
När det gäller integrationer har Burp Suite tillägg tillgängliga i BApp Store, vilket breddar dess funktionalitet genom samarbete med olika verktyg och tekniker från tredje part.
Pros and Cons
Pros:
- Omfattande uppsättning verktyg för både automatiserade och manuella tester
- Omfattande användargrupp som har lett till en mängd tillägg
- Djupgående insikter i sårbarheter med detaljerade rapporter
Cons:
- Brant inlärningskurva för nybörjare
- Mer krävande uppgifter kan förbruka betydande systemresurser
- Vissa funktioner kan vara överväldigande för användare som inte har djupa kunskaper om säkerhet i webbapplikationer

Fiddler
Bäst för webbfelsökning och trafikinspektion
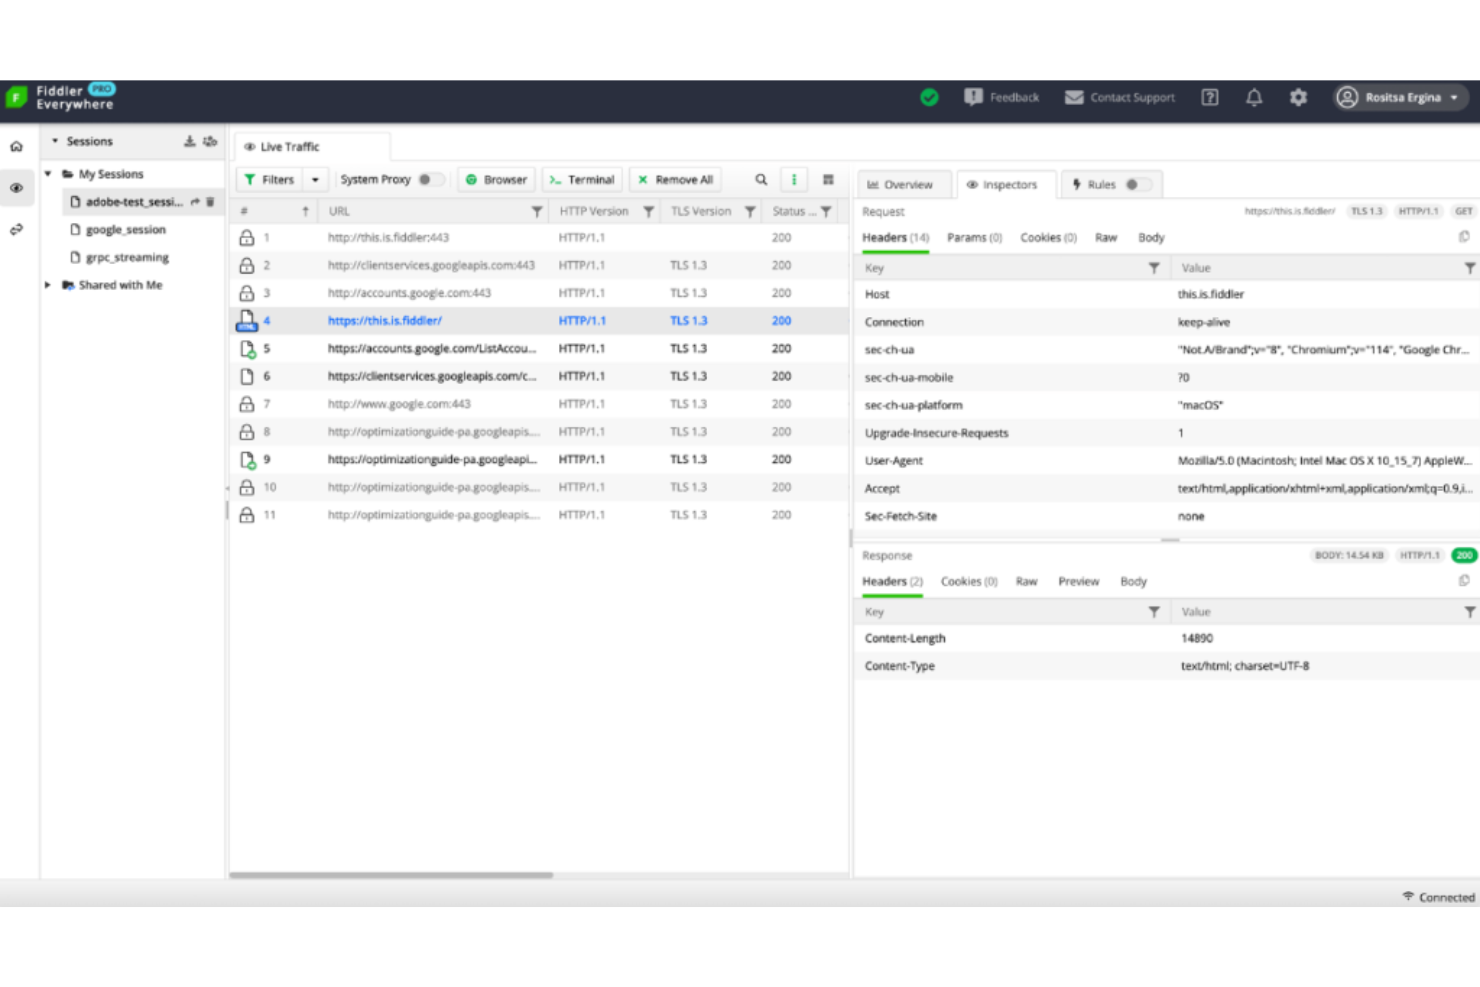
Fiddler är ett kraftfullt verktyg som främst är utformat för att felsöka och inspektera trafiken som passerar genom, in i och ut ur alla webbapplikationer. Dess robusta funktioner gör det till ett idealiskt verktyg för utvecklare, testare och nätverksadministratörer som vill identifiera avvikelser eller problem i sina webbapplikationer.
Varför jag valde Fiddler:
Jag valde Fiddler eftersom det under mina utvärderingar konsekvent visade upp ett användarvänligt gränssnitt kombinerat med omfattande funktioner för felsökning av webbtrafik. När jag jämförde det med andra verktyg blev Fiddler mitt förstahandsval, särskilt för yrkesverksamma som hanterar problem i webbapplikationer.
Det som gör verktyget bäst för dessa uppgifter är dess specifika inriktning på webbfelsökning och det djup det erbjuder vid trafikinspektion.
Utmärkande funktioner och integrationer:
Fiddler erbjuder loggning av förfrågningar och svar i realtid, vilket gör det möjligt för användare att visa trafik från populära webbläsare och bakgrundstrafik. Funktionen 'AutoResponder' gör det möjligt att skapa HTTP-svar som skickas tillbaka till webbläsaren, vilket underlättar effektiv testning. När det gäller integrationer fungerar Fiddler enkelt med plattformar som Windows, macOS och Linux och kan integreras med .NET-applikationer för avancerad skriptning.
Pros and Cons
Pros:
- Tillhandahåller trafikloggning i realtid
- Erbjuder avancerade skriptfunktioner
- Kompatibelt med flera plattformar
Cons:
- Brantare inlärningskurva för nybörjare
- Avancerade funktioner kan kännas överväldigande för vissa användare
- Kräver manuell konfiguration för vissa funktioner

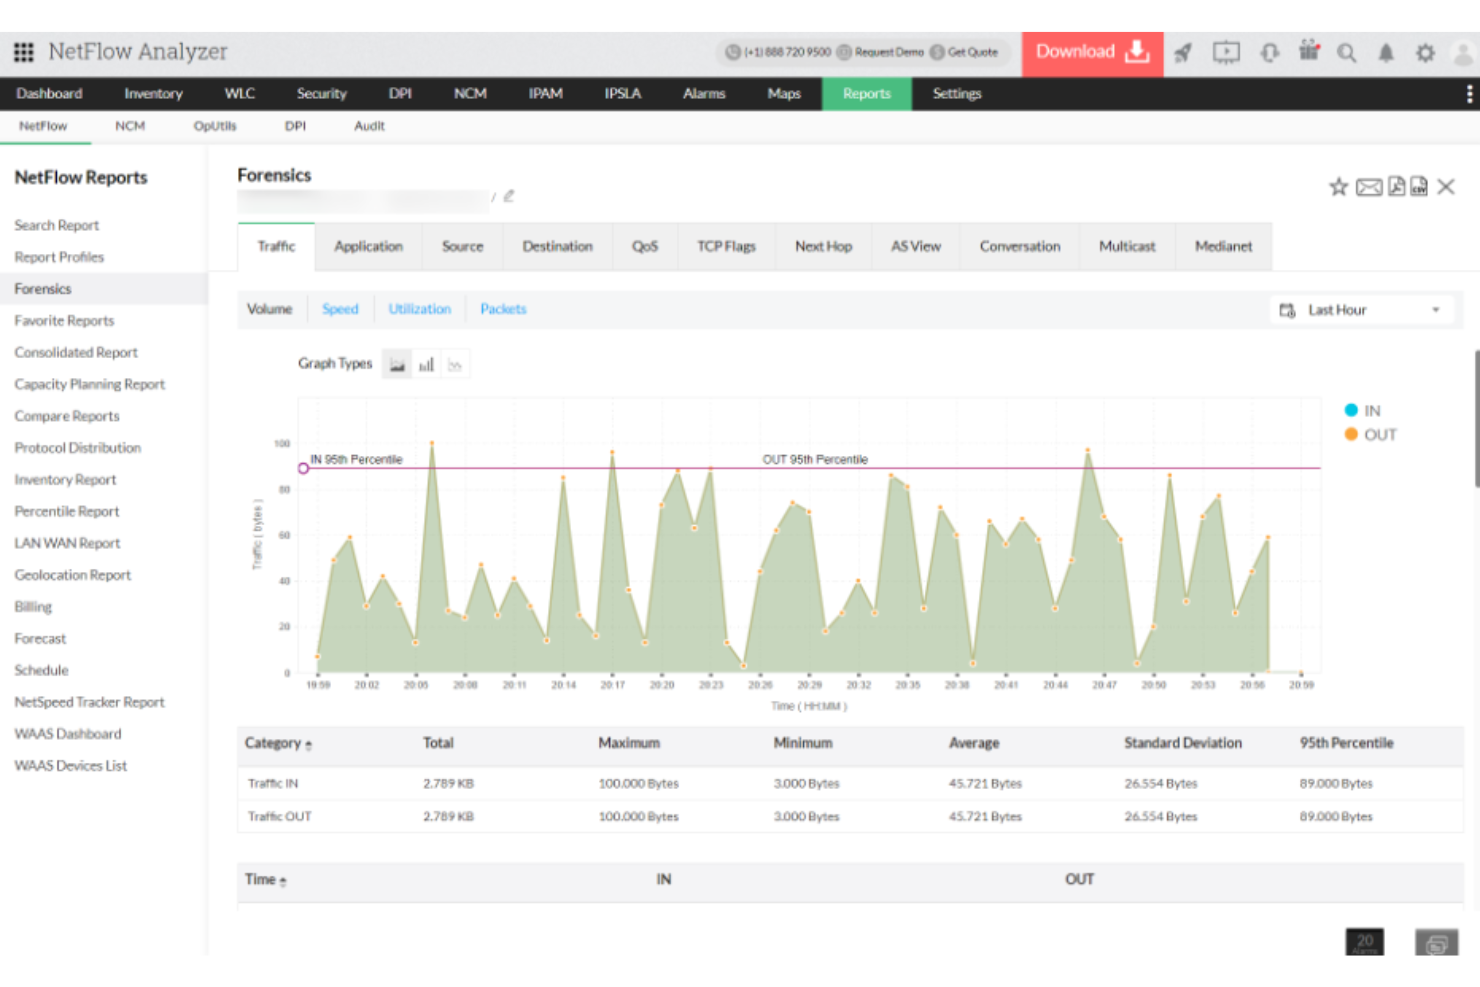
ManageEngine NetFlow Analyzer ger en djupgående inblick i nätverkets bandbreddsanvändning med hjälp av flödesteknik. Huvudsyftet är att hjälpa administratörer att förstå bandbreddsförbrukning och nätverkstrafikmönster, vilket gör verktyget särskilt lämpat för flödesbaserad bandbreddsanalys.
Varför jag valde ManageEngine NetFlow Analyzer:
Efter att ha valt ut och jämfört en mängd olika verktyg för nätverksanalys fångade ManageEngine NetFlow Analyzer min uppmärksamhet tack vare sina robusta insikter baserade på flödesteknik. Det utmärkte sig från de övriga genom sin precision vid bandbreddsövervakning och detaljnivån i trafikanalysen. Utifrån dessa fördelar bedömde jag det som det främsta valet för dem som söker djupgående flödesbaserad bandbreddsanalys.
Utmärkande funktioner och integrationer:
Några av de mest framträdande funktionerna i ManageEngine NetFlow Analyzer är bandbreddsövervakning i realtid, detaljerade trafikrapporter och varningsfunktioner som meddelar om ovanliga toppar eller minskningar. Dessutom stöder det ett brett spektrum av flödestekniker som NetFlow, sFlow, IPFIX och AppFlow.
Vad gäller integrationer integreras det enkelt med andra produkter i ManageEngine-serien, vilket ger ett sammanhängande ekosystem för nätverkshantering.
Pros and Cons
Pros:
- Ger detaljerade insikter i bandbreddsanvändningen
- Stöder ett brett utbud av flödestekniker
- Omfattande varningssystem för meddelanden i rätt tid
Cons:
- Gränssnittet kan upplevas som komplext för nybörjare
- Även om det stöder olika flödestekniker kanske det inte täcker alla nischade varianter
- Storskaliga driftsättningar kan kräva ytterligare resurser för optimal prestanda

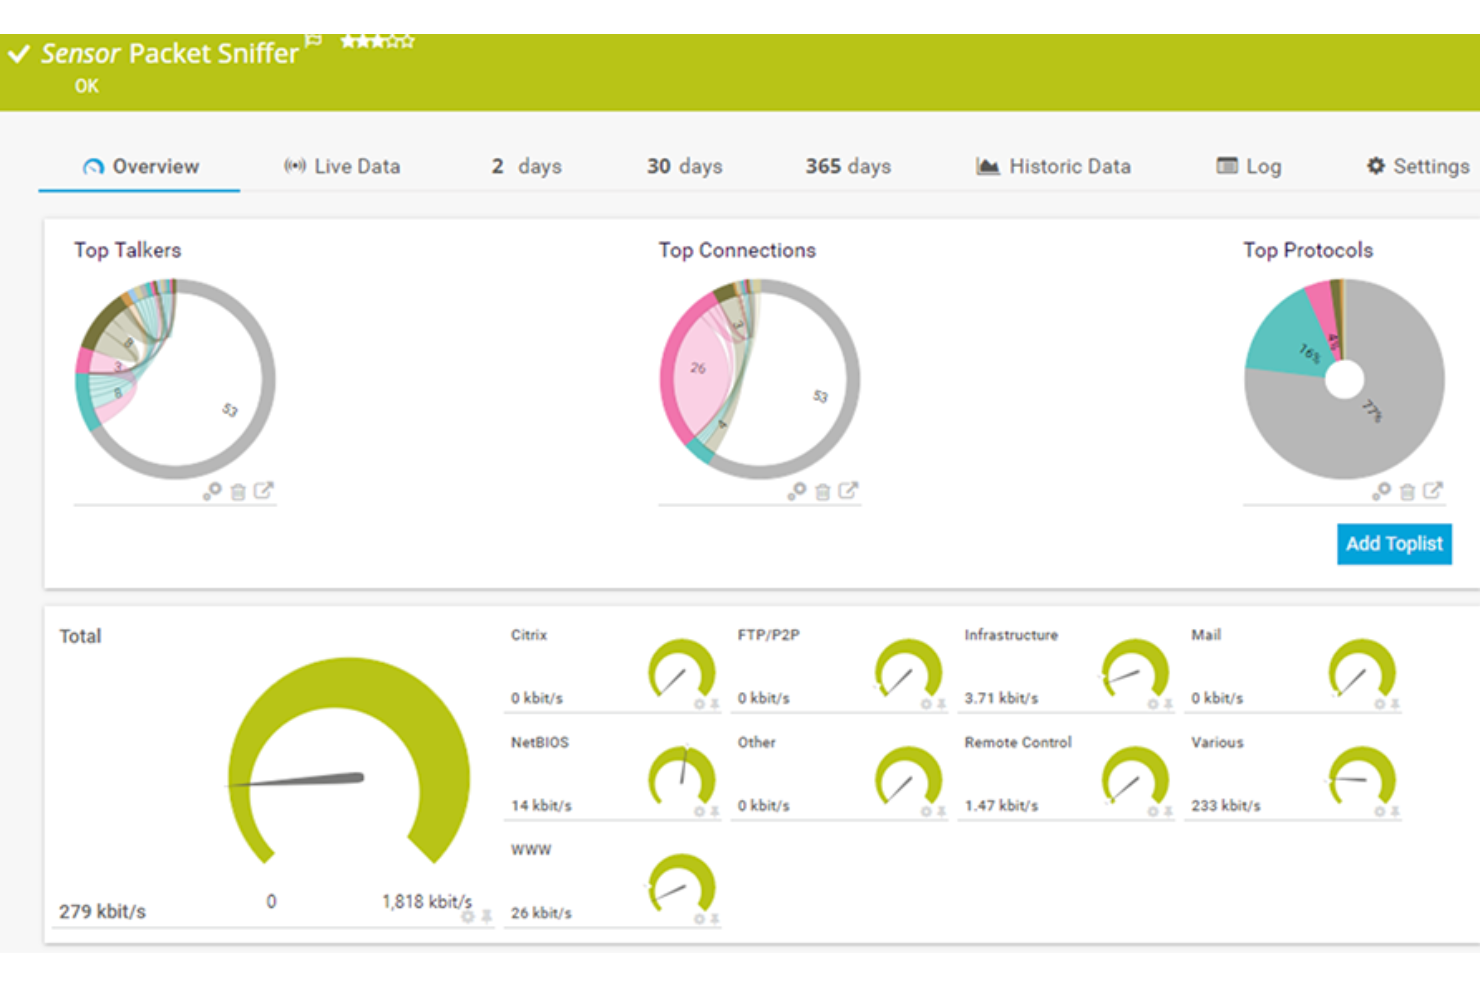
Paessler PRTG är ett kraftfullt verktyg inom nätverksövervakning som ger fullständig insyn i hela din IT-infrastruktur från början till slut. Den integrerade metoden säkerställer att varje nätverkskomponent, vare sig det är en server, en enhet eller en applikation, står under dess vaksamma övervakning, vilket passar perfekt för dem som vill ha omfattande övervakning.
Varför jag valde Paessler PRTG:
När jag fastställde de främsta alternativen för nätverksövervakning framstod Paessler PRTG konsekvent som en stark kandidat. Jag valde det inte bara för dess omfattande uppsättning övervakningsfunktioner, utan också för dess anpassningsförmåga som passar både små företag och stora koncerner. Dess bredd och djup när det gäller nätverkstäckning gör det verkligen bäst för en heltäckande övervakningsupplevelse.
Utmärkande funktioner och integrationer:
En av Paessler PRTG:s utmärkande funktioner är dess anpassningsbara instrumentpanel, som ger en tydlig överblick i realtid över hela nätverkets hälsa. Det avancerade varningssystemet säkerställer att potentiella störningar flaggas omedelbart.
Verktygets integrationsförmåga är också berömvärd, eftersom det fungerar sömlöst tillsammans med många andra plattformar som AWS, VMware och Slack, vilket förbättrar dess övervakningsfunktioner.
Pros and Cons
Pros:
- Anpassningsbar och intuitiv instrumentpanel
- Avancerat varningssystem för proaktiv hantering av problem
- Enkla integrationer med olika plattformar
Cons:
- Den första installationen kan vara komplex för nybörjare
- Ibland kan funktionernas omfattning kännas överväldigande
- Vissa avancerade funktioner kan kräva separat licensiering

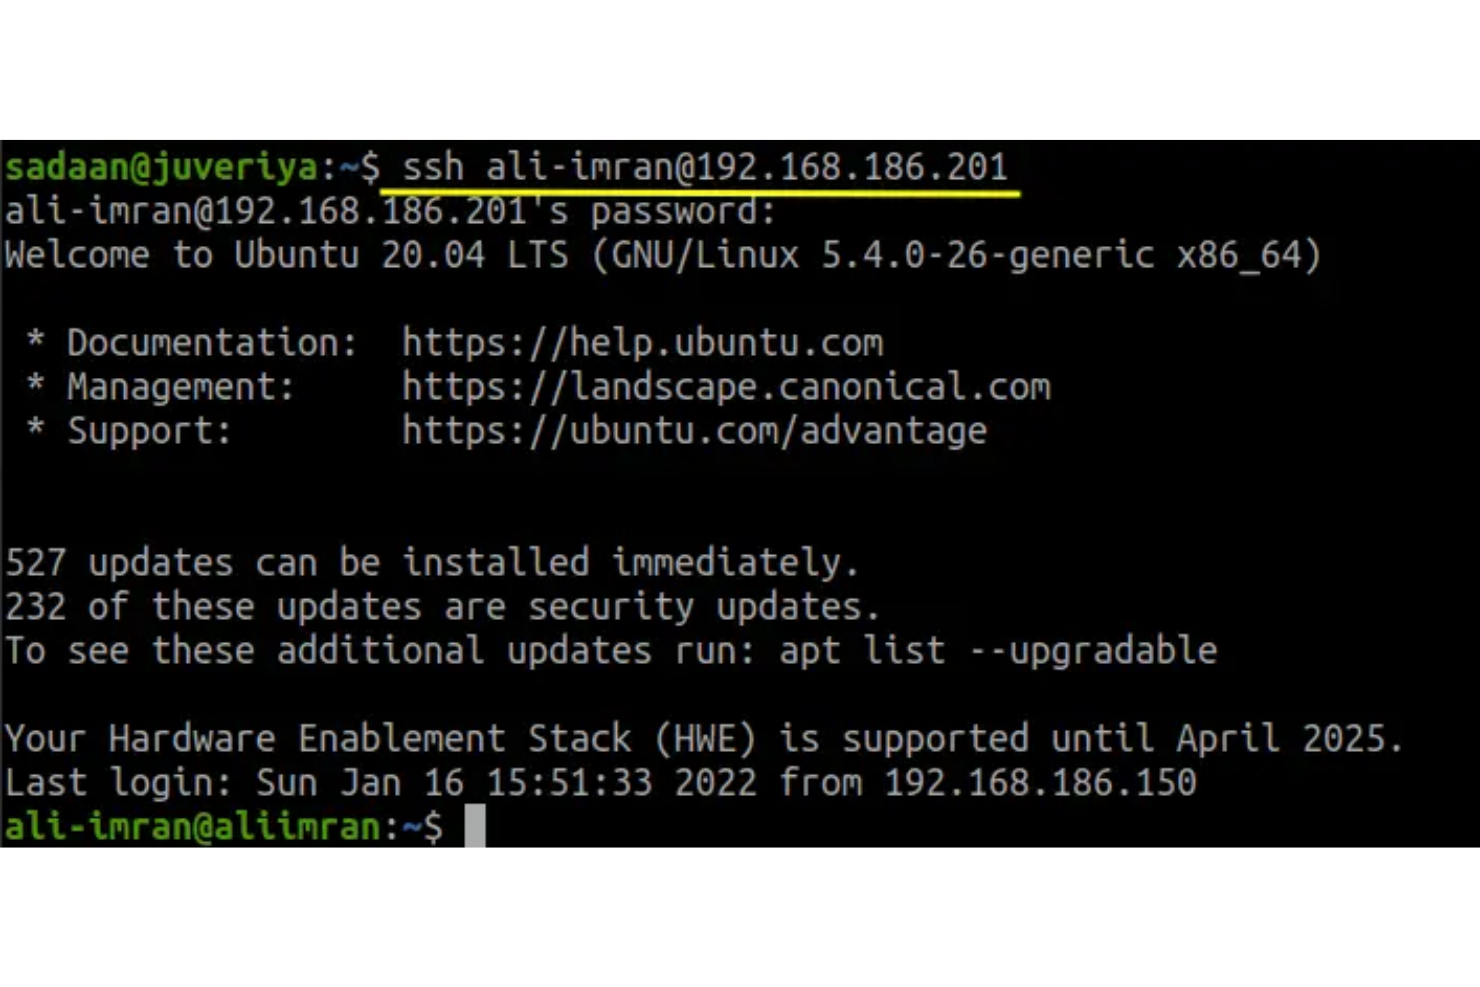
Tcpdump är en välkänd paketsniffer som fungerar via kommandoraden och gör det möjligt för användare att fånga och visa TCP/IP-paket och andra paket som överförs eller tas emot över ett nätverk. Eftersom det är kommandoradsbaserat erbjuder det oöverträffad flexibilitet och precision, vilket gör det till ett utmärkt val för paketanalys från kommandoraden.
Varför jag valde Tcpdump:
När jag fastställde vilka verktyg som var bäst lämpade för paketanalys framstod Tcpdump som det självklara valet för dem som föredrar ett kommandoradsgränssnitt. Det minimalistiska, CLI-baserade tillvägagångssättet erbjuder en nivå av anpassning och djup som grafiska verktyg ofta inte kan matcha.
Efter att ha jämfört olika verktyg är min uppfattning att Tcpdump särskilt lämpar sig för yrkesverksamma och entusiaster som prioriterar paketanalys från kommandoraden.
Utmärkande funktioner och integrationer:
Tcpdump har funktioner som möjligheten att läsa paket från ett nätverksgränssnitt eller från en tidigare skapad sparad paketfil. Det tillhandahåller även detaljerade paketavkodningar, vilket ger användarna insikt i strukturen hos många olika protokolltyper.
När det gäller integrationer kan Tcpdump-filer importeras till verktyg som Wireshark för ytterligare grafisk analys eller integreras med skriptspråk som Python för automatiserad paketmanipulering.
Pros and Cons
Pros:
- Lättviktigt och effektivt kommandoradsgränssnitt
- Detaljerade paketavkodningar för en mängd olika protokoll
- Kompatibelt med många operativsystem och plattformar
Cons:
- Kan vara skrämmande för användare som inte är bekanta med kommandoradsverktyg
- Saknar ett grafiskt användargränssnitt, vilket vissa användare kanske föredrar
- Avancerade funktioner kan kräva en brantare inlärningskurva
Andra verktyg för nätverkssniffning
Nedan finns en lista över ytterligare nätverkssniffare som jag tog med i kortlistan men som inte kom med bland de tio främsta. De är definitivt värda att undersöka.


Relaterade programvaruomdömen
- System för intrångsdetektering i nätverk
- Paketinspektionsverktyg
- Programvara för neurala nätverk
- Programvara för nätverksvirtualisering
- Programvara för nätverksåtkomstkontroll
Hur jag utvärderar nätverkssniffare
När ett verktyg inte kan avkoda TLS-sessioner eller återskapa TCP-strömmar stryks det från listan – därefter utvärderar jag vad som skiljer bra från utmärkta verktyg när det gäller distribuerad insamling, SIEM-integrationer och skalbarhet.
Kärnfunktioner (grundkrav för den här listan)
När jag väljer ut verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Direkt paketinsamling: Jag kontrollerar om ett verktyg på ett tillförlitligt sätt fångar trafik över trådbundna, trådlösa och virtuella gränssnitt – exempelvis genom att hämta paket från en VMware vSwitch eller en speglad switchport under ett produktionsavbrott.
- Djup protokollavkodning: Varje verktyg bör tolka ett brett urval av protokoll till läsbara fält, så jag undersöker hur väl det dissekerar allt från vanliga HTTP-rubriker till kapslade DNS-frågor i tunnlad trafik.
- Filtrering och sökning: Jag utvärderar både filtrering vid insamling och filtrering vid visning, till exempel att isolera SYN-översvämningar efter flagga och port eller söka i nyttolastens innehåll mitt under en undersökning för att lokalisera ett felaktigt API-anrop.
- Trafikanalys och statistik: Verktyg som Wireshark och SolarWinds hanterar detta på olika sätt, så jag tittar på konversationsspårning, uppdelningar av protokollhierarkin och sammanfattningar av de största trafikproducenterna som hjälper till att identifiera bandbreddsslukare.
- Spara och exportera insamlingar: Standardstöd för läsning och skrivning av PCAP/PCAPNG är viktigt här – jag kontrollerar om du kan lämna över en insamlingsfil till en kollega som använder ett annat verktyg och få den att öppnas korrekt utan formatproblem.
- Övervakning i realtid och aviseringar: Jag utvärderar om verktyget erbjuder vyer över live-trafik tillsammans med konfigurerbara aviseringar, till exempel att flagga toppar i utgående DNS-frågor som kan tyda på dataexfiltrering.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer och skiljer dem åt:
Utmärkande funktioner
Stöd för TLS-dekryptering är en viktig särskiljande faktor – när du felsöker en API-integration som inte fungerar sparar det timmar att se tydliga textbaserade rubriker i stället för krypterade datablock. Jag tittar också på insyn i moln- och containertrafik, eftersom många team numera behöver fånga trafik från Kubernetes-poddar eller moln-VPC:er parallellt med traditionella lokala segment. Skriptning och automatisering är också viktigt, särskilt för DevOps- och SRE-team som vill köra schemalagda insamlingar eller bygga anpassade dissektorer med Python eller Lua.
Utöver funktionerna
Licensiering och kostnadsstruktur avgör hur praktiskt ett verktyg är för ditt team. Alternativ med öppen källkod som Wireshark erbjuder full flexibilitet, medan kommersiella verktyg ofta inkluderar support och hanterad infrastruktur. Jag utvärderar också integrationer – om en sniffer kan vidarebefordra data till ditt SIEM eller skicka aviseringar till ett arbetsflöde för incidenthantering är viktigt under en pågående undersökning. Efterlevnadskrav spelar också in, särskilt RBAC och granskningsloggning för insamlade paketdata som kan innehålla känsliga nyttolaster i reglerade miljöer.
Så väljer du en nätverkssniffer
Det är lätt att fastna i långa funktionslistor och komplexa prismodeller. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval följer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kommer verktyget att växa med nätverkets behov? Ta hänsyn till framtida trafikökningar och om verktyget kan hantera mer data utan prestandaförlust. |
| Integrationer | Fungerar det med dina befintliga verktyg? Kontrollera kompatibiliteten med dina nätverkshanteringssystem och annan viktig programvara. |
| Anpassningsmöjligheter | Kan du anpassa verktyget efter dina behov? Leta efter alternativ för att justera inställningar och vyer så att de motsvarar dina specifika övervakningskrav. |
| Användarvänlighet | Är gränssnittet intuitivt för ditt team? Säkerställ att teamet kan navigera i verktyget utan omfattande utbildning eller en brant inlärningskurva. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Ta hänsyn till den tid och de resurser som krävs för att införa verktyget och utbilda teamet på ett effektivt sätt. |
| Kostnad | Ryms det inom din budget? Jämför prismodeller och avgör om verktygets värde motsvarar dina ekonomiska begränsningar. |
| Säkerhetsåtgärder | Skyddar det dina data? Utvärdera kryptering, åtkomstkontroller och efterlevnad av säkerhetsstandarder för att säkerställa dataintegriteten. |
| Tillgång till support | Får du hjälp när du behöver den? Bedöm tillgången till kundsupport och vilka kanaler du kan använda för att kontakta dem. |
Vad är en nätverkssniffer?
En nätverkssniffer är ett verktyg som övervakar och analyserar nätverkstrafik. IT-proffs, nätverksadministratörer och cybersäkerhetsexperter använder vanligtvis dessa verktyg för att upprätthålla nätverkets hälsa och säkerhet. Funktioner för paketanalys, övervakning i realtid och avvikelsedetektering hjälper till att identifiera problem, säkerställa efterlevnad och optimera prestandan. Sammantaget ger dessa verktyg viktiga insikter i nätverksdrift och säkerhet.
Funktioner
När du väljer en nätverkssniffer bör du hålla utkik efter följande viktiga funktioner:
- Paketanalys: Gör det möjligt att undersöka datapaket i detalj, vilket underlättar felsökning och säkerhetsanalys.
- Övervakning i realtid: Ger omedelbar insyn i nätverkstrafiken och underlättar snabb upptäckt och lösning av problem.
- Avvikelsedetektering: Identifierar ovanliga mönster som kan tyda på säkerhetshot eller nätverksproblem.
- Anpassningsbara instrumentpaneler: Låter dig anpassa vyer och rapporter efter dina specifika övervakningsbehov.
- Integrationsfunktioner: Säkerställer kompatibilitet med befintliga verktyg och system för nätverkshantering.
- Användarvänligt gränssnitt: Gör det enklare för ditt team att navigera i och använda verktyget effektivt.
- Datakryptering: Skyddar känslig information mot obehörig åtkomst under analysen.
- Varningssystem: Meddelar dig om kritiska händelser, vilket möjliggör snabba åtgärder vid potentiella problem.
- Skalbarhet: Säkerställer att verktyget kan hantera växande nätverkskrav utan att prestandan försämras.
- Omfattande rapportering: Ger detaljerade insikter i nätverkets prestanda och säkerhet för välgrundade beslut.
Fördelar
Att implementera en nätverkssniffer ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Upptäcker snabbt avvikelser och potentiella hot, vilket hjälper till att skydda nätverket mot intrång.
- Förbättrad felsökning: Erbjuder detaljerad paketanalys, vilket gör det enklare att identifiera och lösa nätverksproblem.
- Välgrundade beslut: Ger omfattande rapportering och insikter som hjälper till med strategisk planering och nätverkshantering.
- Ökad effektivitet: Övervakning i realtid möjliggör omedelbara åtgärder för nätverksprestandan och minskar driftstopp.
- Anpassningsalternativ: Anpassar instrumentpaneler och varningar efter dina specifika behov, vilket förbättrar användbarheten och relevansen.
- Skalbarhet: Stöder växande nätverkskrav och säkerställer en jämn prestanda när företaget expanderar.
- Kostnadsbesparingar: Bidrar till att förhindra kostsamma nätverksfel och säkerhetsintrång genom tidiga varningar och detaljerad analys.
Kostnader och priser
Att välja en nätverkssniffer kräver en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar med nätverkssniffers:
Jämförelsetabell för abonnemang för nätverkssniffer
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande paketanalys, begränsad övervakning i realtid och grundläggande rapportering. |
| Personligt abonnemang | $5-$25/user/month | Förbättrad övervakning, avvikelsedetektering, anpassningsbara instrumentpaneler och integrationsfunktioner. |
| Företagsabonnemang | $30-$75/user/month | Avancerad rapportering, användarvänligt gränssnitt, varningssystem och skalningsalternativ. |
| Abonnemang för stora företag | $100-$200/user/month | Omfattande säkerhetsskydd, fullständigt integrationsstöd, avancerad anpassning och prioriterad support. |
Vanliga frågor om nätverkssniffning
Här är några svar på vanliga frågor om nätverkssniffning:
Är paketsniffning lagligt och vilka etiska överväganden finns det?
Paketsniffning är lagligt när det används för legitima ändamål, till exempel nätverksanalys. Att använda sniffare utan tillstånd är dock olagligt och oetiskt. Inhämta alltid samtycke från nätverksägare och följ etiska riktlinjer för att skydda integritet och känslig information.
Vilka är de vanligaste användningsområdena för paketsniffare?
Paketsniffare används för felsökning av nätverk, prestandaoptimering, protokollanalys, intrångsdetektering och nätverksforensik. De ger insyn i trafikmönster, säkerhetsincidenter och prestandaproblem, vilket hjälper administratörer och säkerhetsexperter.
Hur väljer jag rätt paketsniffare för mina behov av nätverksanalys?
Ta hänsyn till faktorer som plattformskompatibilitet, protokollstöd, användarvänlighet, filtreringsalternativ och stöd från användarcommunityn. Anpassa sniffaren efter dina specifika krav på nätverksanalys, oavsett om den ska användas privat eller i ett företag.
Finns det några säkerhetsrisker med att använda paketsniffare?
Ja, om sniffare används felaktigt eller distribueras utan tillstånd kan de leda till dataintrång. Obehörig användning kan exponera känslig information. Använd sniffare ansvarsfullt, endast i nätverk som du kontrollerar eller med uttryckligt samtycke.
Kan paketsniffare dekryptera krypterade data för analys?
Paketsniffare kan inte dekryptera krypterade data utan krypteringsnycklar. Avlyssnad krypterad trafik förblir oläslig utan korrekt behörighet, vilket säkerställer att känsliga data förblir skyddade.
Hur kan jag fånga in och analysera nätverkspaket i trådlösa nätverk med hjälp av paketsniffare?
Använd en sniffare som stöder trådlösa gränssnitt och protokoll som Wi-Fi. Se till att den körs i “monitorläge” för att fånga all trådlös trafik, vilket ger insikter i nätverkets prestanda och säkerhet.
Vad händer härnäst?
Om du håller på att undersöka nätverkssniffare kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Därefter får du en kortlista med programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.