

10 bästa lösningarna för hotinformation 2026

10 Kortlista över de bästa lösningarna för hotinformation


I den ständigt föränderliga cybersäkerhetsvärlden utmanar ransomware, brandväggar och komprometteringsindikatorer (IOCs) konsekvent organisationer. Jag har förstått hur avgörande lösningar för hotinformation är, oavsett om de finns lokalt eller är SaaS-baserade. Verktyg som utökad detektering och respons (XDR) och detektering och respons för slutpunkter (EDR) stärker inte bara skyddet mot hotaktörer utan effektiviserar även arbetsflödena i säkerhetsdriftscentraler (SOCs). Genom att hämta information från flera källor ger dessa verktyg en heltäckande bild av din säkerhetsställning, vilket hjälper säkerhetsanalytiker att avvärja dataintrång och förbättra hotstyrningen.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa lösningarna för hotinformation
Den här jämförelsetabellen sammanfattar prisuppgifter för mina främsta val av lösningar för hotinformation för att hjälpa dig hitta den bästa lösningen för din budget och dina affärsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för underrättelser om tredjepartsrisker | Gratisdemo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för proaktiv identifiering och rapportering av problem | Gratis demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för utökad detektering och respons | Kostnadsfri provperiod + kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 4 | Bäst för högpresterande nätverkssäkerhet | Från $25/användare/månad (faktureras årligen). | Website | ||
| 5 | Bäst för att motverka DDoS-attacker | Gratis demo tillgänglig | Prisuppgift på begäran. | Website | |
| 6 | Bäst för integrerat skydd av Microsofts ekosystem | Not available | Från $20/användare/månad (faktureras årsvis). | Website | |
| 7 | Bäst för avancerat förebyggande av e-posthot | Not available | Från $8/användare/månad. | Website | |
| 8 | Bäst för hotanalys på företagsnivå | Not available | Prisuppgifter på begäran. | Website | |
| 9 | Bäst för molnbaserad slutpunktssäkerhet | Not available | Från $12/användare/månad (faktureras årsvis). | Website | |
| 10 | Bäst för gemensam delning av hotinformation | Not available | Pris på begäran. | Website |
Recensioner av de bästa lösningarna för hotinformation
Nedan finns mina detaljerade sammanfattningar av de bästa lösningarna för hotinformation som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, för- och nackdelarna, integrationerna och idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för underrättelser om tredjepartsrisker

Prevalent är en plattform för hotbildsunderrättelser och riskhantering som fokuserar på att hjälpa team att bedöma och övervaka risker relaterade till tredjepartsleverantörer. Med sina verktyg för övervakning av leverantörsrisker erbjuder Prevalent insyn i säkerhetsrutinerna hos din organisations externa partner, vilket minskar de okända faktorer som kan påverka ert säkerhetsläge.
Varför jag valde Prevalent: Funktionen för hotbildsunderrättelser avslöjar cyberincidenter hos tredjeparter i över 550,000 företag, så att du kan upptäcka problem innan de blir en risk för din egen organisation. Prevalent uppnår detta genom att övervaka en rad datakällor, från kriminella forum och sidor på den mörka webben till olika hotflöden och kodarkiv, vilket hjälper dig att upptäcka exponerade autentiseringsuppgifter eller sårbarheter i dina leverantörers system. Genom att hålla ditt team informerat om dessa hot gör Prevalent det möjligt för er att agera snabbare när en leverantörs säkerhetsrutiner eller incidenter kan påverka ert eget nätverk.
Utmärkande funktioner & integrationer:
Utöver sina funktioner för cyberunderrättelser innehåller Prevalent automatiserade frågeformulär för riskbedömning, standardiserad riskpoängsättning och kontinuerlig övervakning. Dessa funktioner förenklar processen att utvärdera dina leverantörers säkerhetsprofiler utan att lägga till manuellt arbete. Integrationer inkluderar Active Directory, BitSight, ServiceNow, SecZetta och Source Defense.
Pros and Cons
Pros:
- Omfattande funktioner för hantering av leverantörsrisker
- Användarna kan anpassa rapporter efter specifika behov
- Starka säkerhetsprotokoll för att skydda data
Cons:
- Plattformen är komplex och har en inlärningskurva
- Utmaningar vid datamigrering kan komplicera den första konfigurationen
Bäst för proaktiv identifiering och rapportering av problem
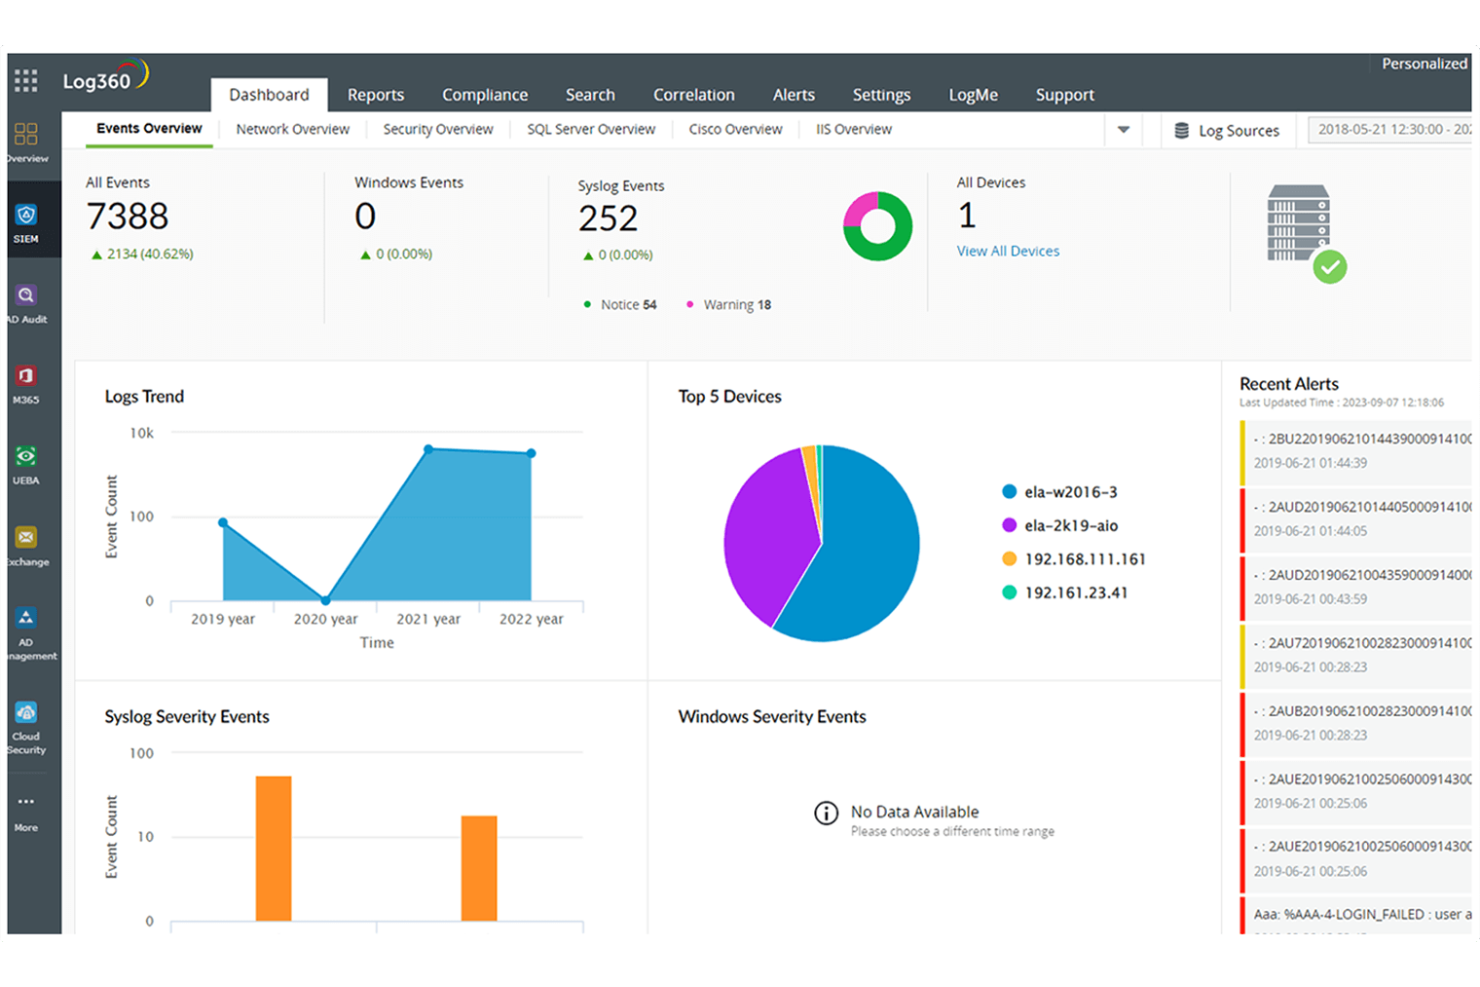
ManageEngine Log360 är en omfattande lösning för säkerhetsinformation och säkerhetshändelsehantering (SIEM) som är utformad för att förbättra organisationers säkerhet genom att integrera viktiga funktioner som analys av användar- och entitetsbeteenden (UEBA), förebyggande av dataförlust (DLP) och molnåtkomstsäkerhetsmäklare (CASB).
Varför jag valde ManageEngine Log360: Plattformen integrerar avancerade flöden för hotinformation som uppdateras regelbundet för att säkerställa att de senaste hotuppgifterna finns tillgängliga. Detta gör att Log360 kan upptäcka och motverka hot som skadliga IP-adresser, domäner och URL:er. Systemet för övervakning och aviseringar i realtid säkerställer att säkerhetsteamen omedelbart informeras om misstänkta aktiviteter, vilket möjliggör snabba åtgärder för att förhindra potentiella intrång. Detta proaktiva tillvägagångssätt minskar risken för dataförlust och förbättrar organisationens övergripande säkerhetsstatus.
Utmärkande funktioner & integrationer:
Funktionen för övervakning av privilegierade användare säkerställer att aktiviteter från konton med höga behörigheter granskas noggrant för att upptäcka ovanligt beteende eller behörighetseskaleringar. Dessutom förbättrar den integrerade CASB-funktionen molnsäkerheten genom att ge fullständig insyn i molnhändelser och säkerställa efterlevnad, medan SOAR-funktionerna automatiserar hantering och hantering av incidenter. Integrationer omfattar Microsoft Exchange, Amazon Web Services (AWS), Microsoft Entra ID, Microsoft Azure och Active Directory.
Pros and Cons
Pros:
- Anpassningsbara rapporteringsalternativ
- Utmärkt insyn och granskning
- Omfattande funktioner för logghantering
Cons:
- Den inledande installationen kan vara komplex och tidskrävande
- Tillfälliga prestandaproblem, särskilt vid hantering av stora datamängder
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

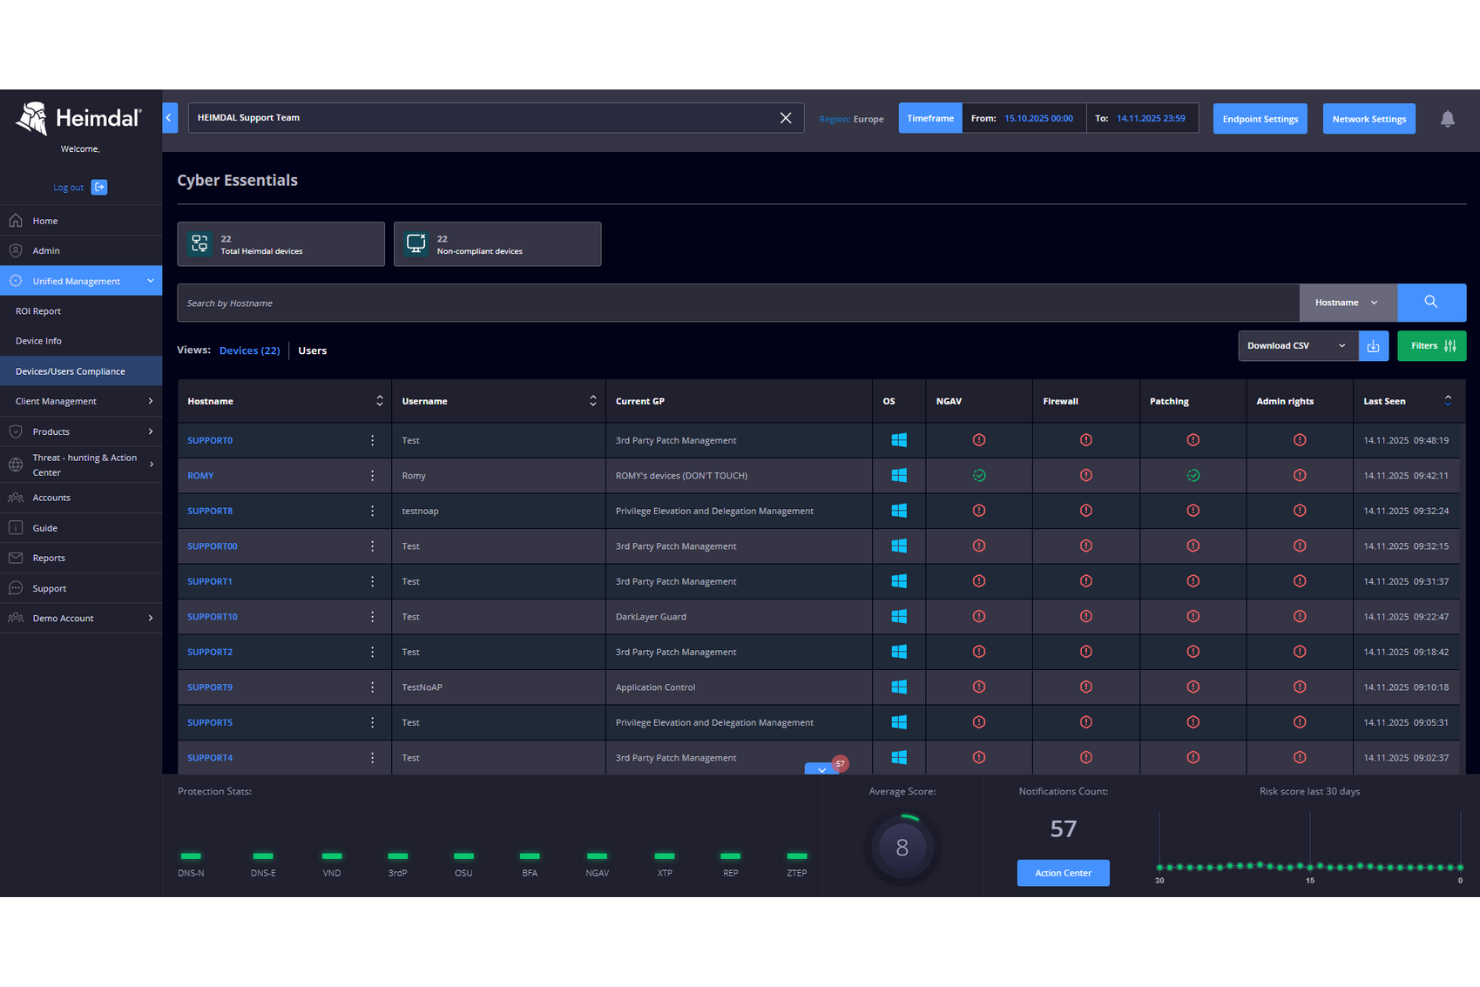
Heimdal erbjuder en cybersäkerhetsplattform som samlar flera funktioner för hotinformation i en enda lösning. Den är väl lämpad för företag, leverantörer av hanterade tjänster (MSP:er) och leverantörer av hanterade säkerhetstjänster (MSSP:er). Plattformen är utformad för att möta säkerhetskraven inom reglerade branscher som hälso- och sjukvård, utbildning och offentlig sektor, och skyddar nätverk, slutpunkter och molnmiljöer. Med fokus på avancerad hotdetektering, realtidsövervakning och automatiserad åtgärdshantering hjälper Heimdal organisationer att hantera efterlevnadskrav, datastyrning och föränderliga cybersäkerhetshot.
Varför jag valde Heimdal
Jag valde Heimdal för dess funktioner för utökad detektering och respons (XDR), som ger en enhetlig överblick och hotdetektering över nätverk, slutpunkter och molnmiljöer. Detta tillvägagångssätt är användbart för organisationer som behöver en tydligare säkerhetsbild och snabbare, mer samordnade incidenthanteringar. Heimdals analys av användar- och entitetsbeteende (UEBA) utmärker sig också genom att identifiera avvikelser i användares och systems beteende, vilket hjälper team att upptäcka ovanlig aktivitet tidigt och snabbt minska riskerna.
Viktiga funktioner i Heimdal
Utöver funktionerna för XDR och UEBA hittade jag även:
- Hotjakt: Proaktiva funktioner för detektering och hantering som identifierar och motverkar hot innan de eskalerar.
- Nätverkssäkerhet: Omfattande DNS-säkerhet som skyddar mot webbaserade hot och dataintrång.
- Sårbarhetshantering: Automatiserade verktyg för effektiv hantering av uppdateringar och tillgångar för att säkerställa efterlevnad och minska säkerhetsrisker.
- Hanterade tjänster: Övervakning och incidenthantering dygnet runt från ett dedikerat säkerhetsoperationscenter (SOC) för att säkerställa kontinuerligt skydd.
Heimdal-integrationer
Heimdal listar för närvarande inga inbyggda integrationer.
Pros and Cons
Pros:
- Automatiserade uppdateringar av operativsystem och tredjepartsprogram
- Starka kontroller för hantering av privilegierad åtkomst
- Enhetlig plattform för säkerhetshantering
Cons:
- Anpassningen av rapporter kan vara begränsad
- Avancerad konfiguration kräver en inlärningskurva

Bäst för högpresterande nätverkssäkerhet
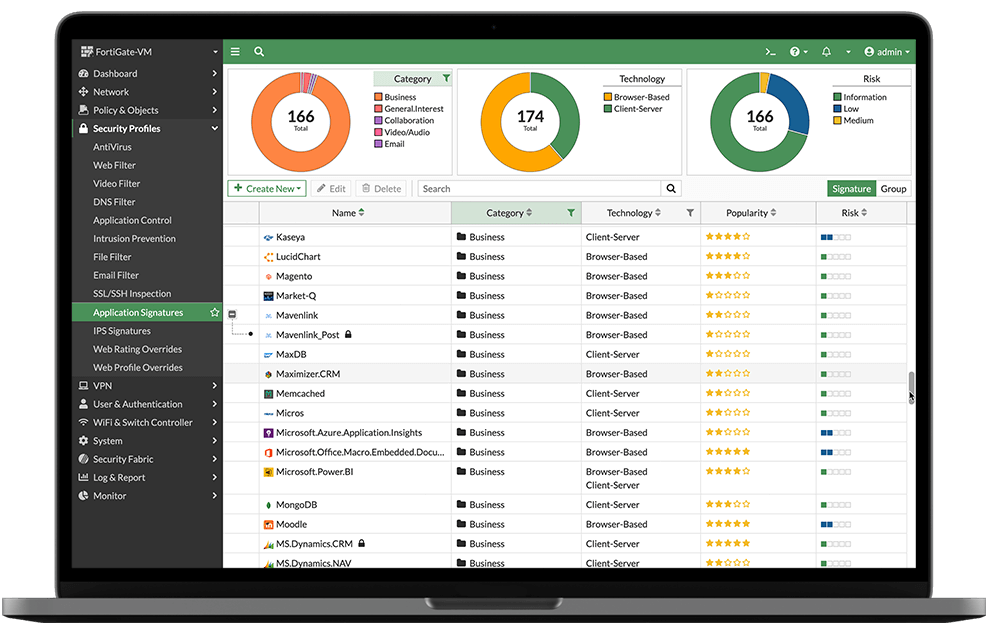
FortiGate NGFW, utvecklat av Fortinet, utgör en kraftfull försvarslinje för nätverk och erbjuder flerskiktat skydd mot en mängd olika hot. Med sin kapacitet att hantera betydande nätverkstrafik utan att kompromissa med säkerheten är det det optimala valet för högpresterande nätverkssäkerhet.
Varför jag valde FortiGate NGFW: Efter att ha utvärderat olika nätverkssäkerhetslösningar valde jag FortiGate NGFW på grund av dess anmärkningsvärda balans mellan prestanda och omfattande säkerhet. Dess förmåga att skalas utan att förlora detaljeringsgraden i skyddet gör det särskilt framstående. Dess förmåga att leverera säkerhet i höga hastigheter är den främsta anledningen till att det är bäst för miljöer där prestanda är avgörande.
Utmärkande funktioner & integrationer:
FortiGate NGFW erbjuder flerskiktade säkerhetsfunktioner, från intrångsskydd till avancerat hotskydd. Det använder även maskininlärning för hotidentifiering, vilket säkerställer en uppdaterad respons på föränderliga hot. När det gäller integrationer fungerar det väl tillsammans med Fortinet Security Fabric, vilket möjliggör enhetlig insyn och samordnade svar mellan olika Fortinet-lösningar.
Pros and Cons
Pros:
- Flerskiktade säkerhetsfunktioner
- Skalbarhet för organisationer av varierande storlek
- Integration i det bredare Fortinet-ekosystemet
Cons:
- Kan kräva expertkunskaper för avancerade konfigurationer
- Dyrare än vissa konkurrenter
- Användargränssnittet kan vara komplext för nybörjare
NETSCOUT
Bäst för att motverka DDoS-attacker
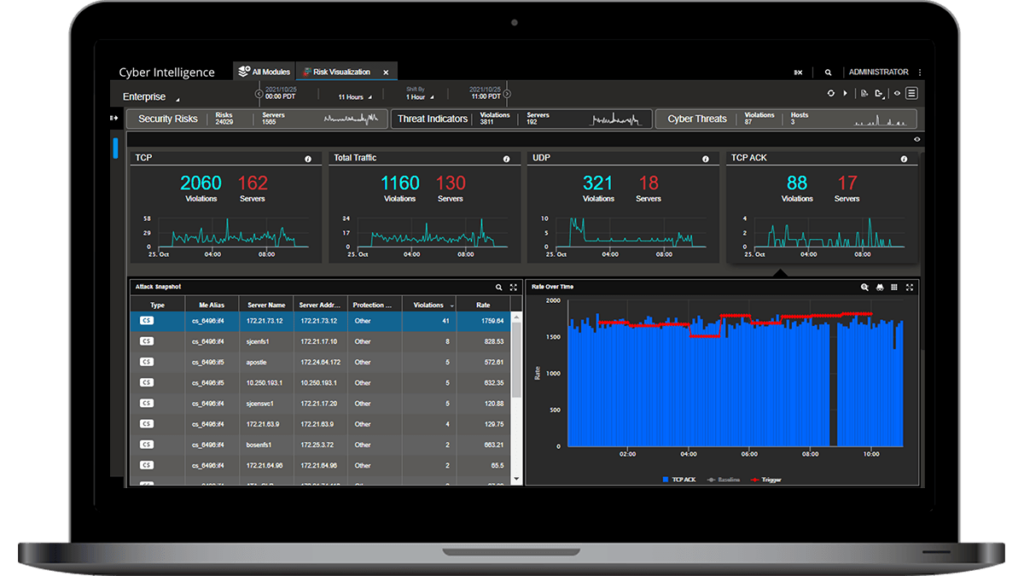
Netscout erbjuder omfattande verktyg utformade för att övervaka och skydda din nätverksinfrastruktur. Med ett primärt fokus på att motverka DDoS-attacker hjälper lösningen företag att försvara sig mot störande och skadliga attacker online.
Varför jag valde Netscout: När jag gick igenom många lösningar för nätverksskydd stod Netscout ut på ett tydligt sätt. Jag valde det på grund av dess bevisade resultat när det gäller att framgångsrikt avvärja DDoS-attacker. Dess unika metod för nätverkssynlighet och proaktiva försvarsmekanismer gör det överlägset när det gäller att motverka DDoS-attacker.
Framstående funktioner & integrationer:
Netscout har avancerade funktioner för trafikanalys som identifierar avvikelser som kan tyda på en attack. Dessutom ser det automatiserade systemet för hotunderrättelser till att försvaret alltid är uppdaterat. Integrationerna är många och ansluter sömlöst till ledande leverantörer av nätverkshårdvara, molnplattformar och SIEM-system.
Pros and Cons
Pros:
- Beprövade funktioner för att motverka DDoS-attacker
- Avancerade verktyg för trafikanalys
- Sömlös integration med många olika plattformar
Cons:
- Kan vara överdimensionerat för mindre företag
- Den initiala konfigurationen kräver teknisk kunskap
- Pristransparensen kan förbättras

Bäst för integrerat skydd av Microsofts ekosystem
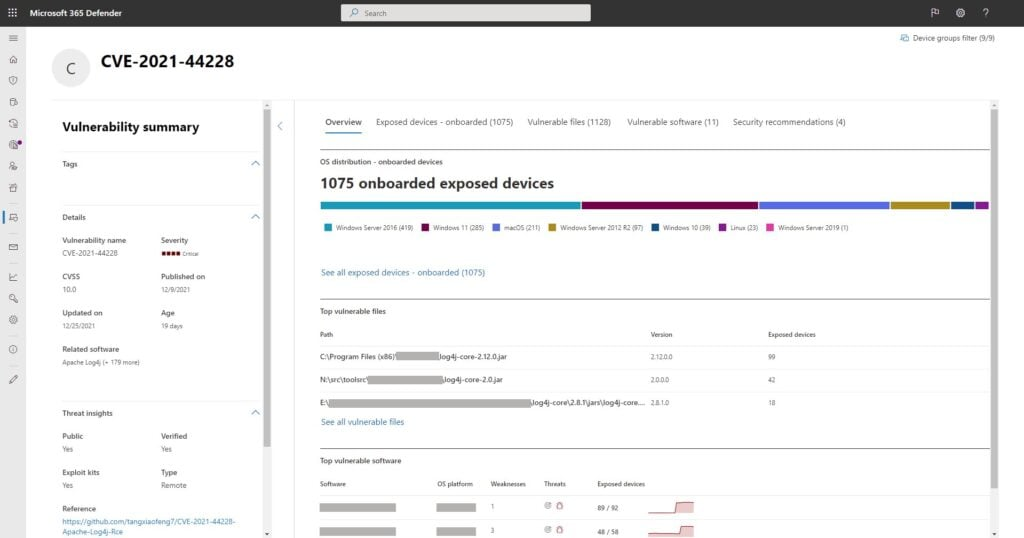
Microsoft Defender Threat Intelligence är Microsofts främsta säkerhetslösning, sakkunnigt utformad för att skydda dess omfattande ekosystem. Genom att säkerställa ett sömlöst skydd i hela Microsoft-sviten förtjänar den sin plats som det bästa integrerade skyddet för Microsofts ekosystem.
Varför jag valde Microsoft Defender Threat Intelligence: När jag fastställde vilka plattformar för hotinformation som var ledande utmärkte sig Microsoft Defender genom sin inbyggda integration i Microsofts ekosystem. Enligt min bedömning, och efter att ha utvärderat dess funktioner, valde jag den tack vare dess strömlinjeformade funktionalitet i Microsofts många olika applikationer. Dess styrka när det gäller att säkerställa skydd inom Microsofts ekosystem är utan tvekan anledningen till att den utsågs till bäst inom denna nisch.
Utmärkande funktioner & integrationer:
Microsoft Defender kombinerar avancerade funktioner för jakten på hot med insikter efter intrång. Lösningen erbjuder även funktioner för automatiserad utredning och åtgärd, vilket ökar effektiviteten i hanteringen av hot. När det gäller integrationer utmärker sig Microsoft Defender genom inbyggd kompatibilitet med hela Microsoft-sviten, inklusive Azure, Office 365 och Windows-slutpunkter.
Pros and Cons
Pros:
- Inbyggt skydd i Microsoft-plattformar
- Avancerade verktyg för jakt på hot
- Funktioner för automatiserad åtgärd
Cons:
- Mindre mångsidigt utanför Microsofts ekosystem
- Priset kan vara i överkant för mindre organisationer
- Kan vara komplext för nybörjare

Bäst för avancerat förebyggande av e-posthot
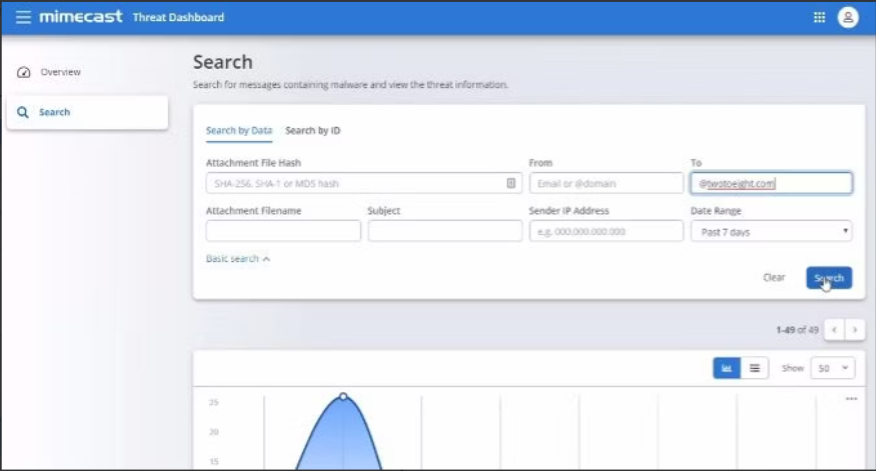
Mimecasts lösning är en dedikerad sköld mot de många hot som plågar e-postkommunikation idag. Den skyddar inkorgar mot nätfiske, identitetsförfalskning och skadliga bilagor och utmärker sig framför allt inom avancerat förebyggande av e-posthot.
Varför jag valde Mimecasts e-postsäkerhet med riktat hotskydd: E-postsäkerhet är fortfarande en viktig fråga för organisationer, och efter att ha jämfört många verktyg blev Mimecast mitt val. Jag kom fram till att dess djupgående e-postskydd och realtidsbaserade underrättelser placerade det ett snäpp över resten. Detta specialiserade fokus på avancerade hot, särskilt sådana som riktar sig mot e-post, gör det till det bästa valet för ett robust e-postförsvar.
Utmärkande funktioner & integrationer:
Mimecast erbjuder URL-skydd som hindrar användare från att oavsiktligt besöka skadliga webbplatser. Bilageskyddet säkerställer att filer är säkra innan de öppnas, och skyddet mot identitetsförfalskning skyddar mot vilseledande e-postmeddelanden. När det gäller integrationer fungerar Mimecast väl med de flesta större e-postplattformar, inklusive Microsoft Office 365 och Google Workspace.
Pros and Cons
Pros:
- Omfattande paket för skydd mot e-posthot
- Integreras smidigt med större e-postplattformar
- Hotunderrättelser i realtid
Cons:
- Vissa funktioner kan kräva en inlärningsperiod
- Kan vara överdimensionerat för mindre organisationer
- Ibland förekommer falska positiva resultat

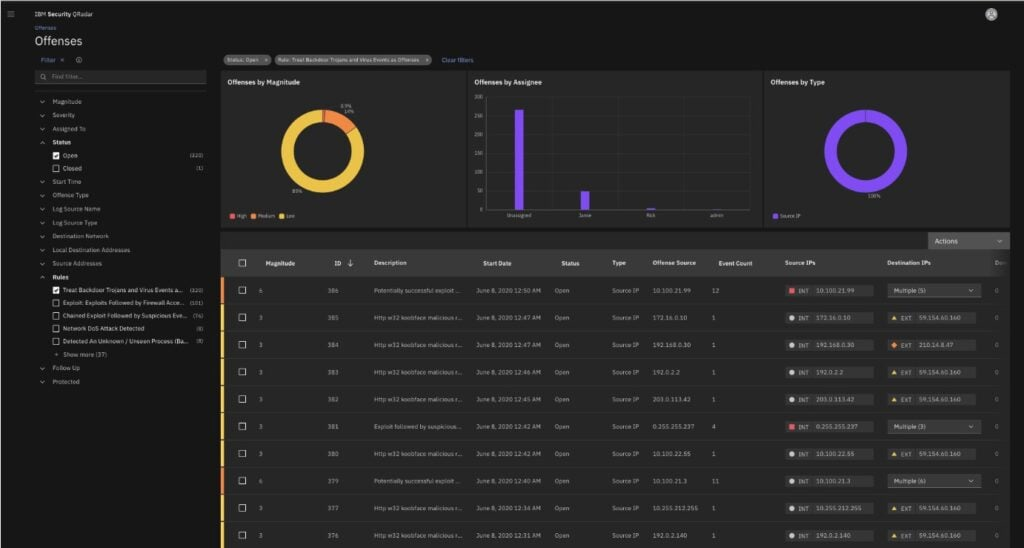
IBM Threat Intelligence är en plattform som tillhandahåller omfattande insikter om cyberhot på företagsnivå. Den är utformad för storskalig verksamhet och är ett ledande val för organisationer som behöver en djupgående vy på makronivå över cyberhot.
Varför jag valde IBM Threat Intelligence: När jag jämförde plattformar för hotinsikter på företagsnivå överträffade IBM:s erbjudande konsekvent mina förväntningar. Det som särskilde plattformen var dess robusthet, anpassad för stora organisationers omfattande krav. Med tanke på dess förmåga att tillhandahålla en heltäckande analys på företagsnivå är det inte förvånande att jag anser den vara bäst i sin kategori.
Utmärkande funktioner & integrationer:
IBM Threat Intelligence erbjuder funktioner som omfattande arkiv med hotdata och avancerade analysverktyg. Dessutom använder plattformen AI-drivna insikter för mer exakta hotprognoser. När det gäller integrationer samverkar plattformen väl med IBM:s säkerhetsverktygssvit och många tredjepartslösningar för företag.
Pros and Cons
Pros:
- Anpassad för storskalig verksamhet
- Omfattande arkiv med hotdata
- AI-drivna insikter
Cons:
- Kan vara överdimensionerad för småföretag
- Prisstrukturen kan vara otydlig
- Vissa funktioner kräver teknisk kompetens

Bäst för molnbaserad slutpunktssäkerhet
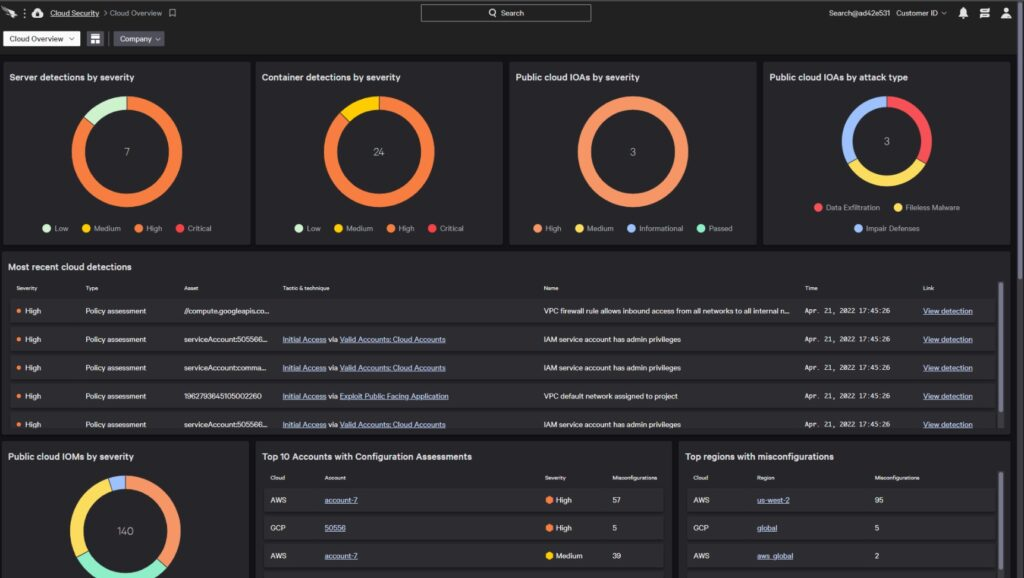
Crowdstrike Falcon Endpoint Protection Platform ger säkerhetsteam omfattande insyn i och skydd för alla nätverkets slutpunkter. Plattformen bygger på en molnbaserad arkitektur och utmärker sig som det främsta valet för organisationer som migrerar till eller arbetar i molnmiljöer.
Varför jag valde Crowdstrike Falcon Endpoint Protection Platform: Under min strävan efter att fastställa vilka plattformar för slutpunktssäkerhet som är mest effektiva blev Crowdstrike Falcon ett tydligt förstahandsval. Plattformen utmärker sig genom sitt unika molncentrerade tillvägagångssätt. Den molnbaserade arkitekturen, i kombination med de effektiva funktionerna för hotdetektering, är anledningen till att den saknar motstycke när det gäller molndriven slutpunktssäkerhet.
Utmärkande funktioner & integrationer:
Crowdstrike Falcon erbjuder funktioner för övervakning och respons i realtid, vilket säkerställer att hot snabbt neutraliseras. Plattformen använder även AI-driven analys för proaktiv hotjakt. Integrationerna omfattar kompatibilitet med större molntjänstleverantörer samt ett stort antal SIEM-, SOAR- och IT-driftplattformar.
Pros and Cons
Pros:
- Omfattande lösning för slutpunktsskydd
- Den molnbaserade arkitekturen ger flexibilitet
- Effektiv AI-driven hotanalys
Cons:
- Kan vara komplex för mindre företag
- Vissa konkurrenter erbjuder bredare integrationer
- Enstaka falska varningar

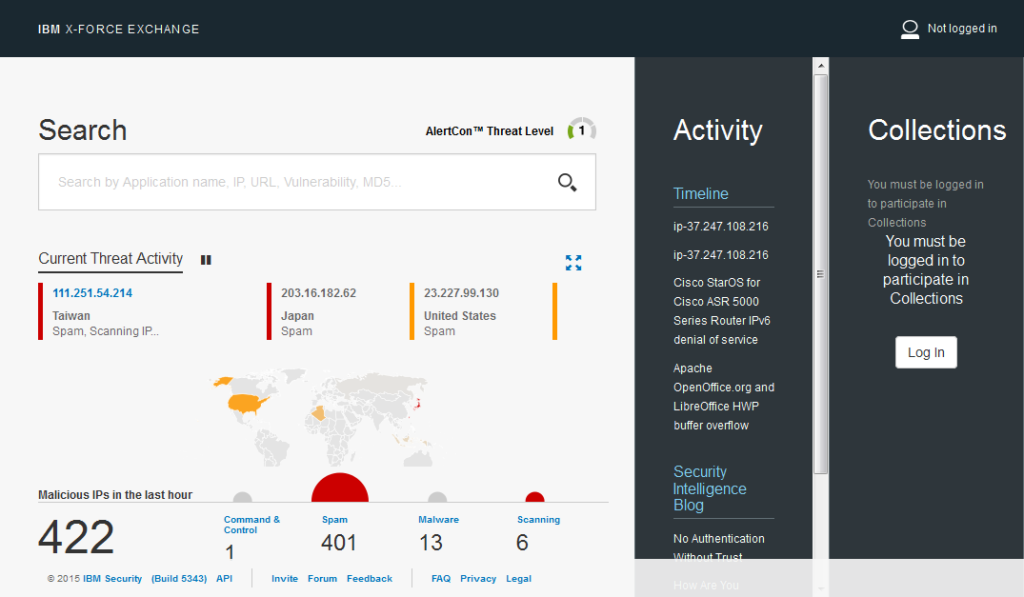
IBM X-Force Exchange, som skapats av teknikjätten IBM, är en plattform utformad för att främja samarbete inom hotinformation. Dess främsta styrka ligger i att göra det möjligt för organisationer att gemensamt dela och införskaffa hotdata, vilket exemplifierar dess förmåga att möjliggöra gemensam delning av hotinformation.
Varför jag valde IBM X-Force Exchange: Det var avgörande att välja en plattform som utmärkte sig genom att främja samarbete, och IBM X-Force Exchange var ett naturligt val. Efter att ha jämfört plattformar fastställde jag att dess fokus på att dela och samarbeta kring hotinformation särskilde den från mängden. Detta samarbetsinriktade synsätt är precis varför den är den bästa plattformen för dem som prioriterar gemensamt försvar och delad kunskap.
Utmärkande funktioner och integrationer:
IBM X-Force Exchange erbjuder en omfattande samling hotinformation som stöds av IBM:s omfattande forskning. Den har också ett användarvänligt gränssnitt för att skapa och dela samlingar av hotindikatorer. När det gäller integrationer är plattformen kompatibel med ledande SIEM-lösningar, orkestreringsverktyg och en rad av IBM:s egna säkerhetsprodukter.
Pros and Cons
Pros:
- Omfattande databas med hotinformation
- Fokus på gemensamt försvar
- Integreras väl med flera företagslösningar
Cons:
- Kan vara överväldigande för personer som är nya på plattformar för delning av hotinformation
- Är i hög grad beroende av deltagande från gemenskapen
- Prisinformationen kunde vara tydligare
Andra lösningar för hotinformation
Nedan finns en lista över ytterligare lösningar för hotinformation som jag tog med på min kortlista, men som inte kom med bland de tio bästa. De är definitivt värda att undersöka.
- Flashpoint Intelligence Platform
Bäst för underrättelser från den djupa och mörka webben
- Cyble Vision
Bäst för realtidsvarningar om komprometterade data
- Cyware Labs
Bäst för flöden med lägesbild
- Dataminr
Bäst för upptäckt av händelser i realtid
- Intezer Analyze
Bäst för detektering av kodåteranvändning i skadlig kod
- Cyberint
Bäst för riktade underrättelser om cyberhot


Så utvärderar jag lösningar för hotinformation
När ett SOC-team behöver triagera aviseringar snabbare eller tillskriva en attackkampanj till en känd aktör utvärderar jag dessa verktyg på två nivåer: vad de måste kunna göra för att kvalificera sig och vad som skiljer de bästa från resten.
Kärnfunktionalitet (grundkrav för denna lista)
När jag väljer ut verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Sammanställning och hantering av IOC:er: Jag kontrollerar om en plattform normaliserar och deduplicerar indikatorer som hashvärden, IP-adresser och domäner från olika flöden—och om den spårar IOC:ers ålder och tillförlitlighet.
- Insamling av information från flera källor: En bra plattform hämtar information från OSINT, kommersiella flöden, forum på det mörka nätet och webbplatser för inklistring. Jag utvärderar bredden och djupet i källtäckningen.
- Profilering av hotaktörer och TTP:er: Jag letar efter detaljerade aktörsprofiler kopplade till MITRE ATT&CK, så att analytiker kan koppla en avisering till en känd kampanj eller grupp under triageringen.
- Integrationer med säkerhetsstacken: Verktyget bör skicka IOC:er och kontext till ditt SIEM, SOAR, EDR och dina brandväggar. Jag utvärderar inbyggda integrationer och API:ets flexibilitet.
- Aviseringar och prioritering i realtid: Aviseringar behöver riskbaserad poängsättning kopplad till dina tillgångar—inte bara generisk allvarlighetsgrad. Jag granskar hur väl plattformen filtrerar bort brus från relevanta signaler.
- Rapportering och spridning av information: Jag utvärderar om verktyget producerar rapporter som är redo för analytiker och företagsledningen, med stöd för standarder som STIX/TAXII för delning.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Sårbarhetsinformation är en viktig särskiljande faktor. Jag letar efter plattformar som prioriterar CVE:er utifrån aktiv exploatering och hotaktörers intresse snarare än enbart råa CVSS-poäng. En arbetsyta för hotjakt är också viktig—grafvisualisering och pivotverktyg låter analytiker spåra skadeprogramsinfrastruktur eller kartlägga aktörsrelationer under en utredning. Jag utvärderar även om en leverantör levererar färdiga underrättelserapporter med kurerade genomgångar av framväxande kampanjer som sparar analytiker många timmars manuella efterforskningsarbete.
Bortom funktionerna
Kvaliteten på informationen är viktigare än antalet funktioner. Jag utvärderar hur djup en leverantörs källtäckning är—om de övervakar slutna kriminella forum och kanaler på andra språk än engelska, där verklig hotaktivitet ofta förekommer. Analystjänster är en annan viktig faktor. Små säkerhetsteam gynnas av leverantörer som erbjuder RFI-stöd eller hanterad information, där dedikerade analytiker utför anpassade efterforskningar. Jag kontrollerar också flexibiliteten i driftsättningen, eftersom vissa organisationer behöver lokala installationsalternativ för att uppfylla krav på datalokalitet som molnbaserade plattformar utan lokalt alternativ inte kan tillgodose.
Så väljer du lösningar för hotinformation
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Att tänka på |
|---|---|
| Skalbarhet | Kommer lösningen att växa med dina behov? Tänk på framtida expansion och om verktyget kan hantera ökade datamängder och fler användare. |
| Integrationer | Fungerar den med dina befintliga verktyg? Kontrollera kompatibiliteten med dina nuvarande säkerhetssystem och din programvarustack. |
| Anpassningsmöjligheter | Kan du anpassa verktyget efter dina arbetsflöden? Leta efter alternativ för att justera inställningar och funktioner så att de passar teamets processer. |
| Användarvänlighet | Är gränssnittet användarvänligt? Utvärdera inlärningskurvan för teamet och om utbildning krävs för effektiv användning. |
| Implementering och introduktion | Hur lång tid tar det att konfigurera lösningen? Tänk på den tid och de resurser som krävs för den inledande konfigurationen och om leverantörssupport finns tillgänglig under denna fas. |
| Kostnad | Ryms priset inom din budget? Jämför kostnaderna med de erbjudna funktionerna och ta hänsyn till eventuella dolda avgifter eller långsiktiga avtal. |
| Säkerhetsåtgärder | Finns det robusta säkerhetsåtgärder? Se till att lösningen följer branschstandarder och erbjuder funktioner som kryptering och åtkomstkontroller. |
| Supporttillgänglighet | Är supporten tillgänglig när den behövs? Kontrollera om det finns support dygnet runt och flera kontaktalternativ, till exempel chatt, e-post och telefon. |
Vad är lösningar för hotinformation?
Hotunderrättelselösningar är verktyg som samlar in och analyserar information om potentiella cybersäkerhetshot. Säkerhetsanalytiker, IT-proffs och cybersäkerhetsteam använder vanligtvis dessa verktyg för att förbättra organisationens säkerhetsnivå. Automatiserade aviseringar, integrering av hotdata och stöd för incidenthantering hjälper till med proaktiv hotövervakning och välgrundat beslutsfattande. Sammantaget ger dessa verktyg värdefulla insikter för att skydda organisationen mot cyberhot.
Funktioner
Håll utkik efter följande viktiga funktioner när du väljer hotunderrättelselösningar:
- Hotdetektering och analys: Identifierar potentiella hot och ger insikter som hjälper till att minska riskerna innan de påverkar organisationen.
- Stöd för incidenthantering: Erbjuder verktyg för att effektivt hantera och bemöta säkerhetsincidenter, vilket minimerar skador och återställningstid.
- Automatiserade aviseringar: Skickar realtidsaviseringar om potentiella hot så att teamet kan agera omedelbart.
- Integrering av hotdata: Kombinerar hotunderrättelsedata med befintliga säkerhetsverktyg för att ge en heltäckande bild av potentiella risker.
- Anpassningsbara instrumentpaneler: Gör det möjligt att anpassa gränssnittet så att de mest relevanta uppgifterna för teamets behov visas.
- Maskininlärningsfunktioner: Använder avancerade algoritmer för att förutsäga och identifiera nya hot, vilket förbättrar proaktiva säkerhetsåtgärder.
- Avancerad analys och rapportering: Ger djupgående analyser och visualiseringar för att bättre förstå hotmönster och trender.
- Geolokaliseringsbaserade hotinsikter: Ger information om hot som är specifika för olika geografiska regioner och hjälper till att prioritera åtgärder.
- Utbildnings- och supportresurser: Ger tillgång till utbildningsmaterial och kundsupport för att säkerställa effektiv användning och implementering.
- Integrering med befintliga verktyg: Säkerställer kompatibilitet med organisationens nuvarande säkerhetsinfrastruktur och underlättar smidiga arbetsflöden.
Fördelar
Implementering av hotunderrättelselösningar ger flera fördelar för teamet och verksamheten. Här är några fördelar du kan se fram emot:
- Proaktiv hotövervakning: Automatiserade aviseringar och hotdetektering hjälper teamet att hantera risker innan de blir allvarliga problem.
- Förbättrat beslutsfattande: Avancerad analys och rapportering ger insikter som vägleder säkerhetsstrategier och resursfördelning.
- Förbättrad incidenthantering: Verktyg för stöd vid incidenthantering möjliggör snabbare och effektivare reaktioner på säkerhetsintrång.
- Kostnadseffektivitet: Genom att förebygga potentiella hot och minska incidenternas påverkan kan dessa lösningar spara kostnader relaterade till dataintrång och driftstopp.
- Anpassade säkerhetsstrategier: Anpassningsbara instrumentpaneler gör det möjligt att fokusera på de mest relevanta uppgifterna och optimera säkerhetsarbetet.
- Ökad hotmedvetenhet: Maskininlärningsfunktioner håller teamet informerat om nya hot och förbättrar den övergripande säkerhetsmedvetenheten.
- Regionala hotinsikter: Geolokaliseringsbaserad hotinformation hjälper till att prioritera åtgärder utifrån regionala risker och säkerställer att resurserna används effektivt.
Kostnader och priser
Att välja hotunderrättelselösningar kräver en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i hotunderrättelselösningar:
Jämförelsetabell för abonnemang för hotunderrättelselösningar
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande hotdetektering, begränsade aviseringar och support från communityn. |
| Privatabonnemang | $10-$30/ användare/månad | Hotdetektering och analys, grundläggande rapportering och e-postsupport. |
| Företagsabonnemang | $50-$100/ användare/månad | Avancerad analys, stöd för incidenthantering, integrering med befintliga verktyg och telefonsupport. |
| Organisationsabonnemang | $150-$300/ användare/månad | Anpassningsbara instrumentpaneler, maskininlärningsfunktioner, geolokaliseringsbaserade insikter och dedikerad kontohantering. |
Vanliga frågor om lösningar för hotinformation
Hur kan lösningar för hotinformation förbättra vår säkerhetsnivå?
\u003cspan style=\u0022font-weight: 400;\u0022\u003eDessa verktyg ger insikter om potentiella hot, vilket gör det möjligt för ert team att vidta proaktiva åtgärder. De hjälper till att identifiera sårbarheter och prioritera insatser. Genom att förstå hotmönster kan ni utveckla bättre försvarsstrategier och fördela resurser effektivt.\u003c/span\u003e
Vilka är några av de billigaste alternativen för programvara för hotinformation?
CrowdSec är ett av de mer prisvärda alternativen, särskilt för mindre företag eller enskilda användare.
Vilka programvarualternativ tillhör den dyrare kategorin?
Lösningar som IBM Threat Intelligence eller Cisco Talos är dyrare och utformade för att tillgodose krav på företagsnivå.
Finns det några kostnadsfria verktyg för hotinformation?
Ja, CrowdSec erbjuder till exempel en community-version som är kostnadsfri att använda. Det är dock viktigt att notera att kostnadsfria versioner kan sakna vissa avancerade funktioner som finns i de betalda motsvarigheterna.
Hur mäter jag avkastningen på investeringen i en lösning för hotinformation?
\u003cspan style=\u0022font-weight: 400;\u0022\u003eBedöm minskningen av tiden för incidenthantering och antalet förhindrade dataintrång. Beräkna kostnadsbesparingarna från undvikna driftstopp och dataförluster. Ta hänsyn till förbättringar av hotmedvetenhet och beslutsfattande som en del av det totala värdet.\u003c/span\u003e
Vad händer härnäst:
Om ni håller på att undersöka lösningar för hotinformation kan ni kontakta en rådgivare från SoftwareSelect för kostnadsfria rekommendationer.
Ni fyller i ett formulär och har ett kort samtal där rådgivaren går igenom detaljerna kring era behov. Därefter får ni en kort lista över programvaror att granska. Rådgivaren hjälper er även genom hela köpprocessen, inklusive prisförhandlingar.