

De 25 främsta leverantörerna av hårdvarusäkerhetsmoduler: En CTO:s guide

10 Kortlista över de bästa HSM-leverantörerna


Att navigera i den komplexa världen av HSM-leverantörer kan kännas överväldigande, särskilt när säkerheten står på spel. Du behöver lösningar som säkerställer att dina data är säkra och följer gällande regler. Det är där jag kommer in.
Jag har testat och granskat många HSM-leverantörer för att hjälpa dig hitta det bästa alternativet för ditt teams behov. Med min erfarenhet från SaaS-branschen strävar jag efter att ge dig opartiska insikter om de bästa tillgängliga alternativen.
Du kan förvänta dig en detaljerad analys av varje leverantörs styrkor, målgrupper och unika funktioner. Mitt mål är att göra din beslutsprocess enklare och mer välgrundad. Låt oss gå igenom de bästa HSM-lösningarna på marknaden.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa HSM-leverantörerna
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av HSM-leverantörer för att hjälpa dig hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för användare av Amazons molnplattform | Kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för integrering med Google Cloud-tjänster | Not available | Prisuppgift på begäran | Website | |
| 3 | Bäst för kompatibilitet med Azure-plattformen | Not available | Pris på begäran | Website | |
| 4 | Bäst för robusta produktlinjer inom maskinvarusäkerhet | Not available | Pris på begäran | Website | |
| 5 | Bäst för nShield HSM-modeller | Not available | Pris på begäran | Website | |
| 6 | Bäst för krypteringsfokuserade HSM:er | Not available | Prisuppgift på begäran | Website | |
| 7 | Bäst för integrering av cybersäkerhetslösningar | Not available | Pris på begäran | Website | |
| 8 | Bäst för varierande kategorier av maskinvarusäkerhet | Not available | Pris på begäran | Website | |
| 9 | Bäst för specialiserade HSM-programmeringsbehov | Not available | Pris på begäran | Website | |
| 10 | Bäst för ett brett spektrum av HSM-produkter | Not available | Pris på begäran | Website |
Recensioner av de bästa HSM-leverantörerna
Nedan hittar du mina detaljerade sammanfattningar av de bästa HSM-leverantörerna som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för användare av Amazons molnplattform
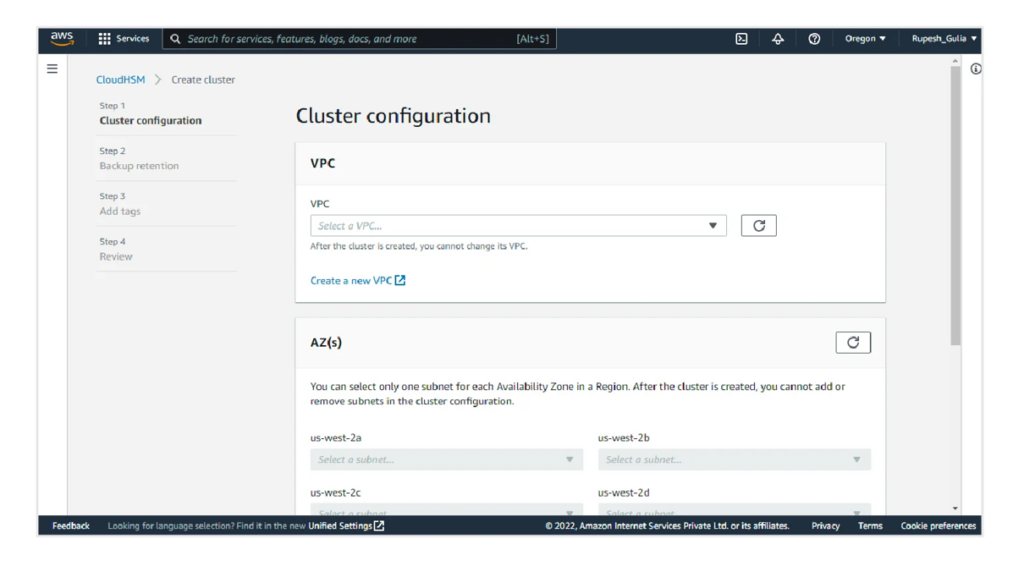
AWS CloudHSM får en plats här eftersom tjänsten tillför äkta funktioner för hårdvarusäkerhetsmoduler till Amazon Web Services-miljöer utan att ge avkall på den elasticitet som team förväntar sig av molnet. Jag gillar att man kan etablera och hantera dedikerade HSM-enheter direkt via AWS-konsolen och API:er, vilket förenklar efterlevnadsarbetsflöden.
Det är hit jag hänvisar team som redan kör känsliga arbetsbelastningar i AWS och behöver FIPS 140-2 nivå 3-validerad nyckellagring, särskilt när interna eller regulatoriska krav innebär att delad nyckelhantering i molnet helt enkelt inte räcker till.
AWS CloudHSM passar bäst för
- Organisationer som använder AWS och kräver nyckellagring enligt FIPS 140-2 nivå 3
- Team som behöver dedikerade HSM-enheter för regulatoriska krav eller efterlevnadskrav
AWS CloudHSM passar mindre bra för
- Företag som kör arbetsbelastningar utanför AWS eller i miljöer med flera moln
- Team med låga säkerhets- eller efterlevnadskrav eller enkla krypteringsbehov
Vad som skiljer AWS CloudHSM från mängden
AWS CloudHSM är byggt för organisationer som redan har investerat i AWS och söker dedikerade hårdvarusäkerhetsmoduler som hanteras genom samma molnarbetsflöden som andra AWS-resurser. Det är praktiskt att tjänsten ger dig kontroll och möjlighet att äga krypteringsnycklar utan att behöva hantera lokala HSM-enheter. Jämfört med lösningar som Azure Dedicated HSM känns CloudHSM betydligt mer integrerat med inbyggda AWS-tjänster och konsolbaserad hantering.
Nackdelar med AWS CloudHSM
CloudHSM är optimerat för AWS-baserade miljöer, men flexibiliteten minskar om du behöver omfattande HSM-stöd över flera moln eller i hybrida konfigurationer.
Pros and Cons
Pros:
- Djupa integrationsmöjligheter med AWS-tjänster.
- Efterlevnad av välkända globala standarder som FIPS 140-2.
- Effektiv molnbaserad nyckelhantering och kryptografiska funktioner.
Cons:
- Främst fördelaktigt för AWS-användare, vilket kan begränsa attraktionskraften för dem som använder andra plattformar.
- Direkt prisinformation är inte alltid transparent.
- Vissa AWS-tjänster kan ha separata inlärningskurvor, vilket gör det svårt för nybörjare.

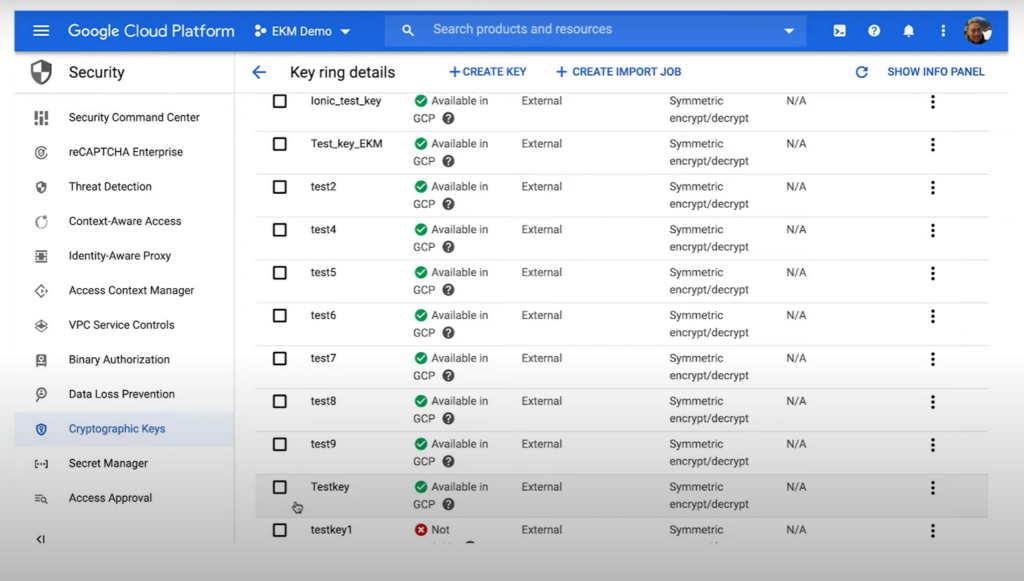
Google Cloud External Key Manager tar plats på den här listan eftersom tjänsten är utformad för organisationer som kör känsliga arbetsbelastningar på Google Cloud och behöver kontrollera krypteringsnycklar externt. Jag rekommenderar den när du vill ha nyckelhantering på nivå med en maskinvarusäkerhetsmodul (HSM), där nycklarna aldrig lämnar den miljö du har valt, även när du integrerar med inbyggda Google-tjänster.
Det jag uppskattar är att du får full kontroll över generering och rotation av nycklar, samtidigt som det kryptografiska materialet förblir utanför Google Cloud. Detta fungerar bra när efterlevnads- eller säkerhetspolicyer kräver tydliga nyckelgränser för molnresurser.
Google Cloud External Key Manager passar bäst för
- Organisationer som behöver extern maskinvarubaserad nyckelhantering för Google Cloud
- Team med strikta krav på var kryptografiska nycklar får finnas
Google Cloud External Key Manager är mindre lämplig för
- Lokala miljöer utan arbetsbelastningar i Google Cloud
- Team som söker integrerad nyckelhantering utanför Google Cloud-tjänster
Vad som skiljer Google Cloud External Key Manager från mängden
Google Cloud External Key Manager ger dig kontroll över krypteringsnycklarna och låter dig förvara de fysiska nycklarna utanför Googles infrastruktur, samtidigt som du fortfarande kan använda Google Cloud-tjänster. Till skillnad från AWS KMS, som förutsätter att nycklar hanteras i AWS eller importeras, innebär Googles metod att du aldrig behöver anförtro dina hemligheter åt molnet. Detta är ofta ett krav för arbetsbelastningar i reglerade branscher eller för organisationer med strikta interna revisionsregler.
Avvägningar med Google Cloud External Key Manager
Tjänsten är optimerad för strikt nyckelisolering och kontroll, men du måste hantera mer infrastruktur utanför Google Cloud. Detta ökar den operativa komplexiteten och arbetsbördan för nycklarnas livscykel och tillgänglighet.
Pros and Cons
Pros:
- Robust integrering med hela utbudet av Google Cloud-tjänster.
- Efterlevnad av globala standarder, inklusive FIPS 140-2.
- Mångsidiga kryptografiska åtgärder med stöd för flera algoritmer.
Cons:
- Det exklusiva beroendet av Google Cloud-ekosystemet kan begränsa interoperabiliteten.
- Transparent prisinformation är inte direkt tillgänglig.
- Kan uppfattas som komplext av användare som inte är bekanta med Google Cloud.

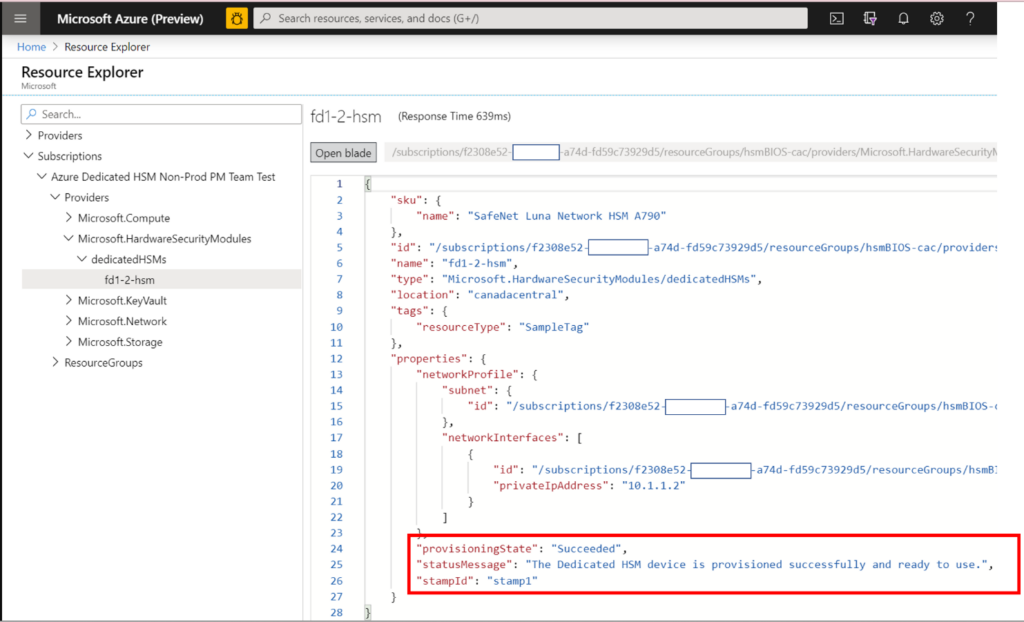
Microsoft Azure Dedicated HSM är ett självklart val för team som vill att deras HSM:er ska fungera hand i hand med Azure-ekosystemet. När jag testade dedikerade distributioner uppskattade jag kontrollen över FIPS 140-2-nivå 3-maskinvara, tillsammans med isolerade nätverksalternativ och möjligheten att tillämpa strikta efterlevnadskrav direkt på dina Azure-arbetsbelastningar.
Det jag uppskattar mest är hur du kan hantera livscykelhantering och användningspolicyer direkt i Azure-portalen, så att du slipper växla mellan separata verktyg för nyckelhantering och granskningsloggar.
Azure Dedicated HSM passar bäst för
- Företag med strikta efterlevnadskrav som använder Azure-arbetsbelastningar
- Team som behöver en FIPS 140-2-nivå 3-HSM i molnet
Azure Dedicated HSM passar mindre bra för
- Organisationer med behov av nyckelhantering i flera moln eller lokalt
- Små team som söker enkla eller kostnadseffektiva HSM-alternativ
Vad som skiljer Azure Dedicated HSM från mängden
Azure Dedicated HSM är utformat för organisationer som vill ha exakt kontroll över hårdvarusäkerhetsmoduler och samtidigt ha nära anknytning till Azure-tjänster. Till skillnad från moln-HSM:er som AWS CloudHSM, som kan upplevas som mer isolerade, bygger den här tjänsten på att du hanterar kryptografiska nycklar och maskinvara direkt i din Azure-miljö. Den fungerar bra när du vill ha allt—distribution, policyer och granskning—i samma molnportal.
Kompromisser med Azure Dedicated HSM
Eftersom tjänsten är optimerad för Azure-integration och strikta efterlevnadskrav ger du upp flexibilitet mellan flera moln och får högre omkostnader för att hantera fysiska enheter i molnet.
Pros and Cons
Pros:
- Tät integration med Microsoft Azure-tjänster.
- Uppfyller globala säkerhetsstandarder, inklusive FIPS 140-2.
- Omfattande nyckelhantering och kryptografiska åtgärder som säkerställer dataskydd.
Cons:
- Är enbart utformad för Azure, vilket kan begränsa mångsidigheten för användare som inte använder Azure.
- Transparent direktprissättning är inte alltid tillgänglig.
- Kan innebära en brantare inlärningskurva för personer som inte är bekanta med Azure-ekosystemet.

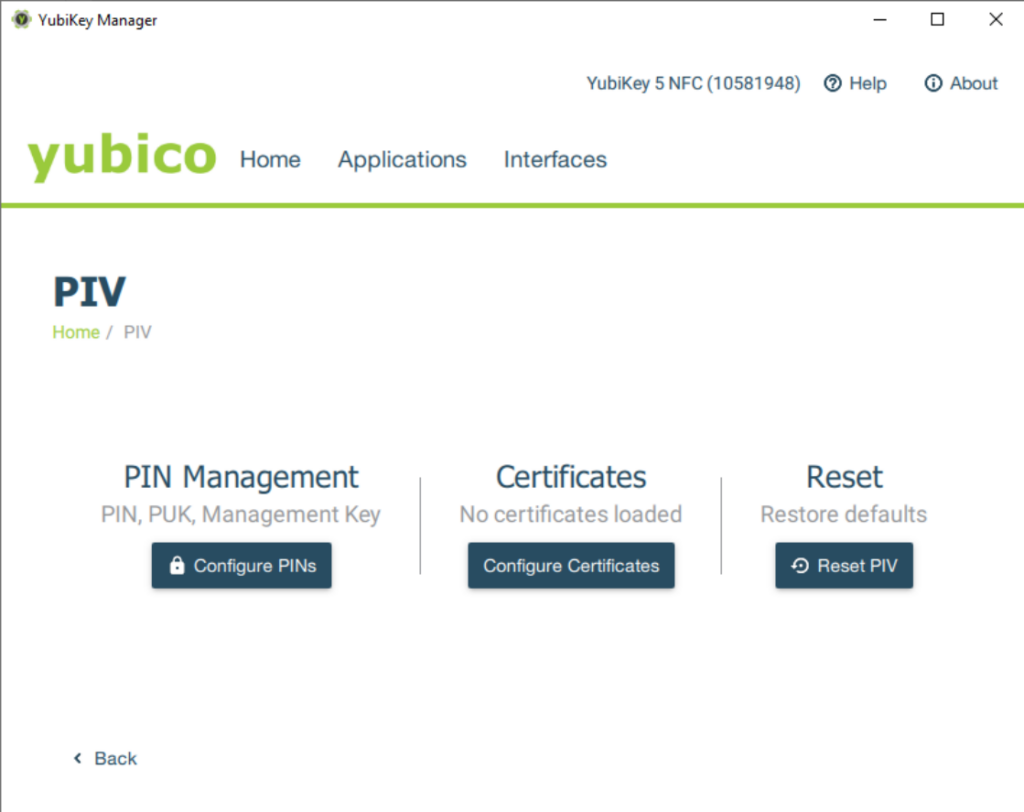
Yubico tar plats i min guide för team med strikta krav på fysisk säkerhet som behöver maskinvarubaserat skydd för krypteringsnycklar och digital signering. Jag uppskattar hur Yubico erbjuder alternativ när det gäller kompatibilitet och fysisk form, från rackmonterade HSM:er till USB-baserade tokenenheter som du faktiskt kan hålla i handen.
Det jag uppskattar mest här är att se organisationer använda sin FIPS-validerade och Common Criteria-certifierade maskinvara för att förankra tillit i miljöer med höga säkerhetskrav, där allt bygger på rigorös åtkomstkontroll på maskinvarunivå.
Yubicos bäst för
- Säkerhetsteam som behöver maskinvarubaserad nyckellagring och autentisering
- Reglerade branscher som kräver HSM-certifieringar enligt FIPS eller Common Criteria
Yubico passar mindre bra för
- Organisationer som enbart vill ha programvarubaserade HSM-lösningar
- Team med begränsad budget eller minimala efterlevnadskrav
Vad som skiljer Yubico från mängden
Yubicos strategi för maskinvarusäkerhet utmärker sig genom att placera tilliten i fysiska enheter i stället för enbart i lager av programvarukontroller. Till skillnad från Thales eller AWS CloudHSM, som fokuserar på molnlevererade HSM-tjänster, placerar Yubico enheten i din hand eller i ditt rack. Detta fungerar bäst för organisationer som vill ha full kontroll över var och hur deras krypteringsnycklar lagras.
I praktiken distribuerar du enheterna på arbetsstationer eller i datacenter och upprätthåller säkerheten där fysisk besittning spelar roll.
Avvägningar med Yubico
Yubico optimerar för kontroll genom fysiska enheter, men det innebär en ökad börda med att hantera lager och logistik jämfört med att använda en moln-HSM. För organisationer som vill ha snabba, skalbara virtuella miljöer blir detta fokus på fysisk maskinvara en verklig begränsning.
Pros and Cons
Pros:
- Omfattande portfölj av produkter för maskinvarusäkerhet.
- Kompatibilitet med globala standarder som FIPS 140-2.
- Integrationsmöjligheter med PKCS#11-, PKI- och SSL-system.
Cons:
- Det breda produktsortimentet kan kännas överväldigande för nya användare.
- Transparent prisinformation är inte lättillgänglig.
- Det stora beroendet av maskinvara kanske inte passar dem som söker molnbaserade lösningar.

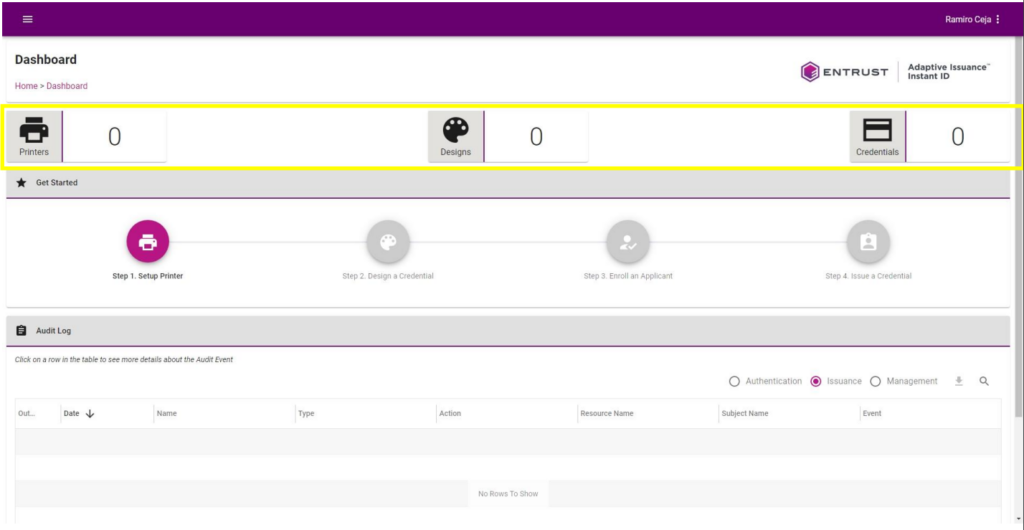
Entrust Datacard utmärker sig för mig i miljöer där man behöver ett urval av nShield HSM-modeller och konfigurationer, från nätverksanslutna alternativ till PCIe- och USB-alternativ. Jag upplever att team föredrar det när det finns behov av både skalbar prestanda och stark FIPS 140-2 Level 3-säkerhet.
Det jag uppskattar med Entrust är hur det stöder centraliserad nyckelhantering och integreras med vanliga PKI-system för företag, vilket gör det praktiskt för blandade driftsättningar.
Entrust Datacard passar bäst för
- Företag som behöver HSM:er med hög säkerhetsnivå och varierande driftsättningsalternativ
- Organisationer som integrerar med PKI och behöver formell FIPS 140-2-efterlevnad
Entrust Datacard passar mindre bra för
- Småföretag med minimala behov av krypteringsmaskinvara
- Team som söker enkla HSM-lösningar med lågt underhållsbehov och enkel installation och användning
Vad som skiljer Entrust Datacard från mängden
Entrust fokuserar på kontrollerad, maskinvarubaserad nyckelhantering över ett brett urval av driftsättningstyper. Till skillnad från molnbaserade alternativ som AWS CloudHSM förutsätter det att du kör säkerhetsmaskinvara lokalt eller i hanterade anläggningar. Detta fungerar bäst när du behöver anpassning till regelverk, mer transparent kontroll över fysiska kryptografiska operationer eller stöd för äldre infrastruktur.
Avvägningar med Entrust Datacard
Entrust prioriterar maskinvarusäkerhet för efterlevnad, men detta medför högre komplexitet i inledningsskedet och kräver mer löpande driftarbete jämfört med molnhanterade HSM:er.
Pros and Cons
Pros:
- Högpresterande nShield HSM-modeller som är kända för sin tillförlitlighet.
- Integrationsmöjligheter med ett stort antal appar och system.
- Efterlevnad av globala standarder som FIPS 140-2.
Cons:
- Kan ha en brantare inlärningskurva för personer som inte är bekanta med nShield-modeller.
- Direkt prisinformation kanske inte är lättillgänglig.
- Begränsad attraktionskraft för organisationer som inte specifikt söker nShield-modeller.

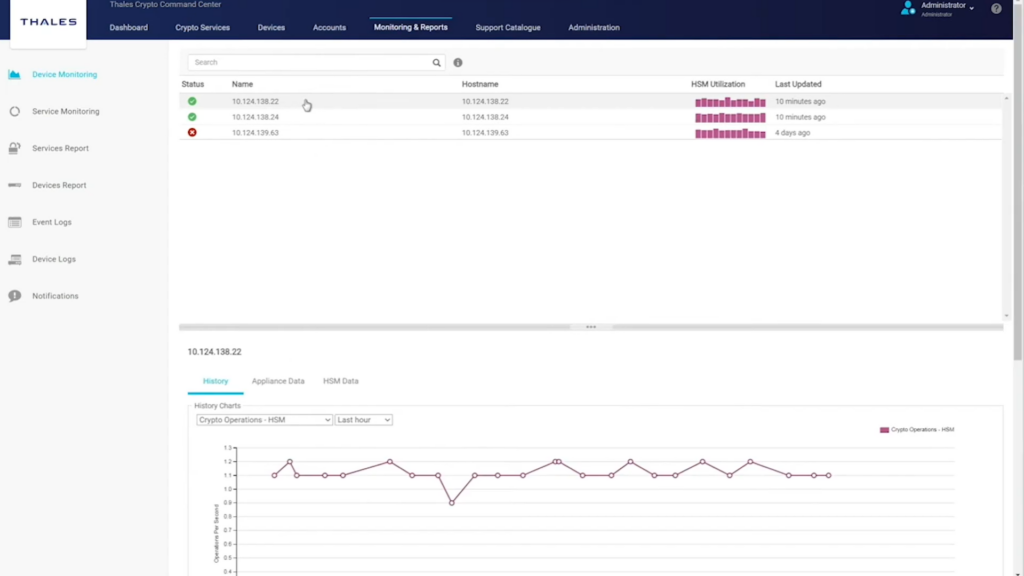
Thales hamnar på min kortlista tack vare sitt fokus på hårdvarubaserade säkerhetsmoduler för kryptering med hög säkerhetsnivå. Jag rekommenderar det när en organisation hanterar känsliga nycklar som måste förbli inuti certifierad, manipulationssäker hårdvara. Jag imponerades av valideringen enligt FIPS 140-2 Level 3 och de finmaskiga kontrollerna för nyckelåtkomst – sådant är viktigt när man kör reglerade arbetsbelastningar eller hanterar förtroendeankaret för stora kryptografiska miljöer.
Thales passar bäst för
- Företag som behöver hårdvarubaserad kryptering och nyckelhantering
- Organisationer som arbetar under strikta efterlevnads- eller regulatoriska krav
Thales passar mindre bra för
- Team som söker enkla, enbart programvarubaserade krypteringslösningar
- Små företag med begränsad säkerhetsinfrastruktur eller begränsade resurser
Vad som skiljer Thales från mängden
Thales utmärker sig enligt min mening eftersom det är byggt för organisationer som gör hårdvarustödd kryptering till en central del av sin säkerhetsmodell. Till skillnad från grundläggande verktyg för nyckellagring eller programvarubaserade HSM:er är det utformat utifrån förutsättningen att nycklarna förblir i manipulationssäker hårdvara och aldrig berör värdminnet. I praktiken fungerar detta bäst när du behöver nyckelskydd på regulatorisk nivå, särskilt jämfört med alternativ som AWS CloudHSM eller Luna, som kan vara enklare att konfigurera men inte erbjuder samma hårdvarubaserade säkerhet.
Avvägningar med Thales
Thales optimerar för säkerhet med hög tillförlitlighet baserad på hårdvara, men installation och drift kan bli komplexa. Det innebär att team som söker snabba driftsättningar eller enkel programvara kan uppleva att projektets tidsplan fördröjs.
Pros and Cons
Pros:
- Starkt fokus på krypteringsuppgifter med algoritmer i toppklass.
- Stöder globala standarder som FIPS 140-2, vilket säkerställer efterlevnad av krav på dataskydd.
- Brett stöd för integration med olika appar och system.
Cons:
- Kan uppfattas som specialiserat för organisationer som inte har ett strikt fokus på kryptering.
- Det kan vara svårt att få tillgång till direkt prisinformation.
- Installationen kan kräva djup förståelse för kryptografiska funktioner för optimal användning.

Atos Trustway Proteccio NetHSM får en plats på den här listan tack vare sitt modulära tillvägagångssätt för hårdvarusäkerhetsmoduler i komplexa IT-miljöer. Jag uppskattar hur Atos erbjuder inbyggt stöd för nycklar för flera klienter, detaljerade åtkomstpolicyer och sömlös integrering med annan cybersäkerhetsinfrastruktur. Det här är en lösning jag rekommenderar när du behöver samordna skyddet i olika system med flera moln och vill ha flexibilitet på företagsnivå.
Atos passar bäst för
- Företag som behöver integrera HSM:er i cybersäkerhetssystem
- Organisationer som hanterar nycklar i miljöer med flera moln
Atos passar mindre bra för
- Små företag med enkla krypteringsbehov
- Team som vill ha en lättanvänd HSM för nybörjare
Vad som skiljer Atos från mängden
Atos är utformat för organisationer som betraktar säkerhet som ett grundläggande lager i komplexa infrastrukturer. I stället för att vara en sluten HSM-lösning med allt i ett förväntar sig Atos att du bäddar in modulerna i befintliga cybersäkerhetsramverk och arbetsflöden. Jämfört med en mer färdig lösning som AWS CloudHSM passar Atos bra för distribuerad användning, detaljerad delegering och strikt tillämpning av policyer.
I praktiken fungerar den här strukturen bäst när du redan har flera system eller moln som behöver ett enhetligt, hårdvarubaserat skydd.
Avvägningar med Atos
Atos optimerar för integrering och detaljerade säkerhetskontroller, men den komplexiteten leder till en längre uppstartsperiod och mer löpande underhållsarbete. Om du vill ha snabb implementering eller en enkel konfiguration är andra HSM-lösningar enklare att hantera.
Pros and Cons
Pros:
- Omfattande och integrerat tillvägagångssätt för cybersäkerhet.
- Samarbetsinriktat ekosystem med plattformar som PKI, SSL med flera.
- Stark efterlevnad av globala standarder, inklusive FIPS 140-2.
Cons:
- Bristen på transparent prissättning kan avskräcka vissa användare.
- Bredden på erbjudandet kan kännas överväldigande för dem som söker mer specialiserade lösningar.
- Deras globala närvaro kan leda till regionspecifika tjänster, vilket kan orsaka variationer i utbudet.

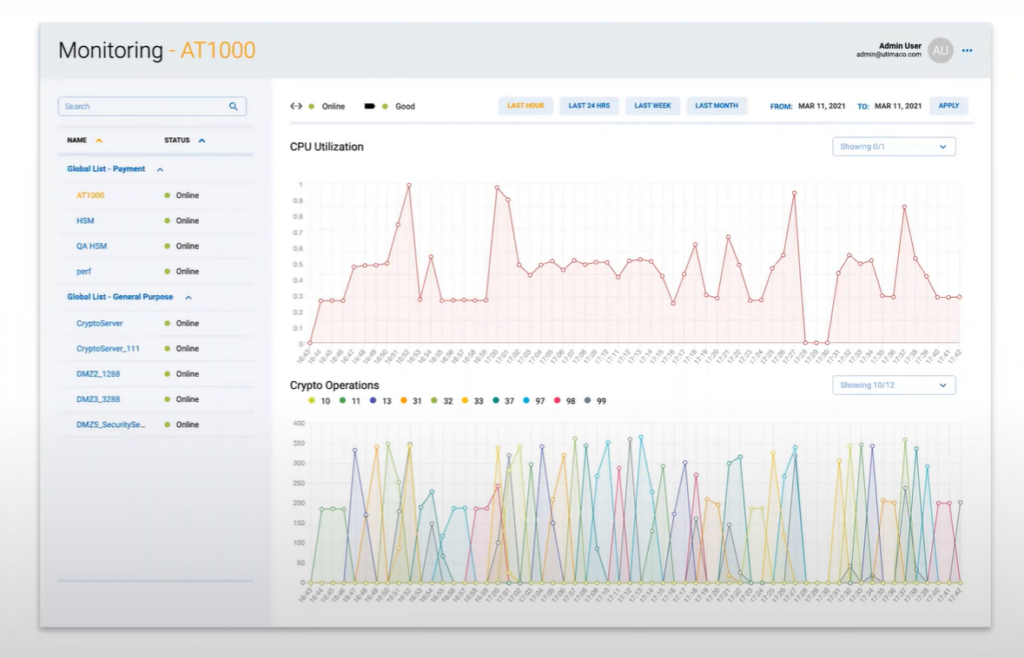
Vid testning utmärkte sig utbudet av certifierbara HSM:er och den välstrukturerade dokumentationen, särskilt när det gäller att distribuera ny maskinvara utan en utdragen installationsprocess.
Utimacos bäst för
- Företag som behöver flera typer av HSM:er och olika implementeringsmodeller
- Organisationer i reglerade branscher med föränderliga efterlevnadskrav
Utimaco är mindre lämpligt för
- Småföretag som behöver grundläggande och kostnadseffektiva HSM-lösningar
- Team som söker alternativ för helt programvarubaserad kryptografi
Vad som skiljer Utimaco från mängden
Utimaco utmärker sig genom att täcka ett brett spektrum av HSM-behov, från allmän användning till betalnings- och molnimplementeringar. Företaget använder ett modulärt tillvägagångssätt i stället för att styra organisationer mot en enda fast enhet eller formfaktor, som Thales eller Entrust. Det här verktyget passar företag som vill ha friheten att välja maskinvara som matchar varje miljö och efterlevnadsstandard, inte bara en monolitisk ”HSM-låda”.
Avvägningar med Utimaco
Utimaco optimerar för flexibilitet och variation, men att stödja så många alternativ innebär att implementering och hantering kan bli mer komplexa och kräva extra planering.
Pros and Cons
Pros:
- Omfattande produktportfölj som tillgodoser varierande behov inom maskinvarusäkerhet.
- Uppfyller FIPS 140-2-standarderna, vilket förstärker företagets engagemang för högsta möjliga säkerhet.
- Omfattande integrationsmöjligheter med olika kryptografiska system och standarder.
Cons:
- Bristen på transparent prissättning kan vara ett hinder för vissa organisationer.
- Det breda utbudet kan vara svårt att navigera i för företag som är nya inom HSM:er.
- För nischade krav kan företag föredra mer specialiserade leverantörer.

CRYPTOMATHIC får en plats på min lista eftersom det är en av få leverantörer som erbjuder expertjänster specifikt för programmering och anpassning av hårdvarusäkerhetsmoduler (HSM). Jag rekommenderar det när team behöver tillförlitliga, anpassade kryptografiska integrationer, särskilt inom bankväsendet och reglerade sektorer där säkerhetskraven utvecklas.
Det jag uppskattar med CRYPTOMATHIC är deras djupa HSM-erfarenhet och hur de stöder skräddarsydda utvecklingsarbetsflöden, efterlevnadsbehov och leverantörsoberoende HSM-miljöer.
CRYPTOMATHIC:s bästa användningsområden
- Reglerade branscher med anpassade krav på hårdvarusäkerhetsmoduler
- Organisationer som behöver leverantörsoberoende HSM-programmering eller integration
CRYPTOMATHIC passar inte lika bra för
- Team som vill ha färdig HSM-programvara med minimal installation
- Små företag med grundläggande behov av kryptografisk säkerhet
Vad som skiljer CRYPTOMATHIC från mängden
CRYPTOMATHIC fokuserar på att tillhandahålla HSM-programmering som en vägledd tjänst driven av experter, inte bara ännu ett färdigt säkerhetsverktyg. I stället för självbetjäningsmenyer som i Thales CipherTrust får du stöd för komplexa, efterlevnadskänsliga projekt som kräver praktisk kryptografisk integration.
I praktiken fungerar detta bäst när säkerhetsteam måste anpassa användningsområden för HSM efter anpassade regulatoriska krav.
Avvägningar med CRYPTOMATHIC
CRYPTOMATHIC optimerar för anpassning och expertledd implementering, men du offrar enkla och snabba driftsättningar som du kanske får med en leverantör av HSM-lösningar med enkel direktinstallation.
Pros and Cons
Pros:
- Djupgående kunskaper om nyckelhantering och kryptografiska nycklars livscykel
- Manipulationsresistenta algoritmer som säkerställer förstklassigt dataskydd
- API-integrationer som omfattar globala datacenter
Cons:
- Kanske inte lämpar sig för HSM-behov av generell karaktär
- Brist på transparent prissättning kan avskräcka potentiella användare
- Med sina högpresterande erbjudanden kan det vara överdimensionerat för mindre organisationer

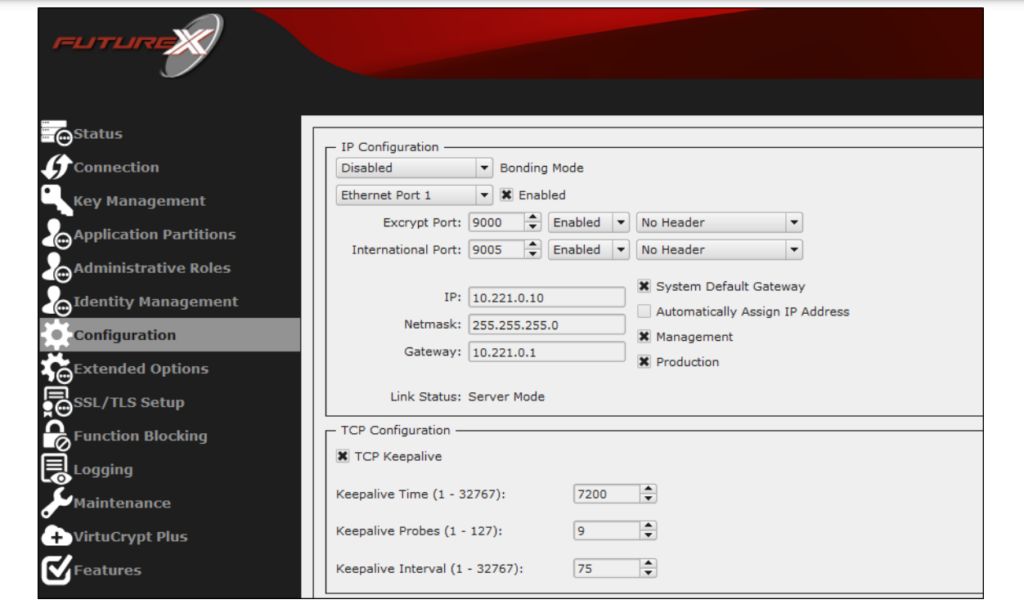
Futurex utmärker sig för mig eftersom det täcker nästan alla HSM-användningsområden, från betalningshantering till molnbaserad nyckelhantering, i en enda produktlinje. När jag ger råd till CTO:er som behöver flexibilitet mellan lokala installationer och molnet ser jag konsekvent att Futurex levererar den skalbarheten.
Jag uppskattar hur deras Excrypt HSM-serie stöder både miljöer med omfattande regulatoriska krav och behov av snabb integration, utan att tvinga fram en kompromiss.
Futurex passar bäst för
- Företag som behöver flexibla HSM-alternativ i molnet och lokalt
- Finansiella tjänster och betalningsföretag med strikta efterlevnadskrav
Futurex passar mindre bra för
- Små företag med begränsad HSM-kompetens eller begränsade resurser
- Organisationer som söker grundläggande krypteringsenheter på instegsnivå
Vad som skiljer Futurex från mängden
Futurex utmärker sig genom att täcka ett brett spektrum av HSM-roller i en enda produktlinje, ungefär som Salesforce hanterar olika typer av CRM-behov i en enhetlig svit.
I stället för att fokusera snävt, som Thales HSM-enheter ofta gör på betalningar eller bankverksamhet, förväntar sig Futurex att du hanterar all kryptering och nyckelhantering, från PCI till molntjänster, med samma arkitektur.
Detta fungerar bäst när du vill ha konsekventa verktyg utan att behöva kombinera olika enheter.
Avvägningar med Futurex
Futurex optimerar för flexibilitet och storskalig arkitektur, vilket kan medföra ökad komplexitet och en längre inlärningskurva för organisationer som bara behöver grundläggande eller snävt avgränsad HSM-användning.
Pros and Cons
Pros:
- Omfattande svit av HSM-produkter anpassade för varierande behov.
- Efterlevnad av FIPS 140-2 säkerställer säkerhetsstandarder i toppklass.
- Robusta integrationer med viktiga kryptografiska system och plattformar.
Cons:
- Avsaknaden av transparent prissättning kan vara en utmaning för kostnadsmedvetna företag.
- Det stora produktutbudet kan överväldiga företag som är nya inom HSM.
- Vissa företag kan föredra en mer nischfokuserad leverantör för specifika behov.
Andra HSM-leverantörer
Nedan finns en lista över ytterligare HSM-leverantörer som jag tog med i min kortlista, men som inte kom med bland de tio främsta. De är definitivt värda att ta en titt på.


Hur jag utvärderar HSM-leverantörer
Jag delar upp min utvärdering i två lager: grundkriterier som alla HSM-enheter måste uppfylla—FIPS-certifiering, manipulationsresistens och stöd för PKCS#11—samt de särskiljande faktorer som skiljer leverantörerna åt för specifika användningsområden.
Kärnfunktionalitet (grundkrav för denna lista)
När jag väljer verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionaliteten) till 5 (utmärker sig inom området) för varje kärnfunktionalitet som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Manipulationsresistent hårdvarugräns: Jag utvärderar den fysiska säkerhetsdesignen hos varje enhet och letar efter aktiv manipulationsdetektering, utlösare för nollställning av nycklar samt miljösensorer som skyddar nycklar även under försök till fysiska intrång.
- Certifierade kryptografiska standarder: Jag kontrollerar att varje leverantör har aktuella FIPS 140-2/140-3-certifieringsnivåer och Common Criteria EAL-klassificeringar, eftersom dessa direkt avgör om du kan distribuera HSM-enheten i reglerade miljöer som betalningshantering eller offentlig verksamhet.
- Hantering av nycklars livscykel: Jag granskar hur varje plattform hanterar generering, rotation, säkerhetskopiering och förstöring av nycklar—särskilt om dessa åtgärder kan automatiseras genom policyer och styras av rollbaserade åtkomstkontroller.
- Stöd för kryptografiska algoritmer: Utbudet av algoritmer som stöds spelar roll, från standarderna AES, RSA och ECC till SHA-3 och framväxande postkvantumkandidater. Leverantörer som Thales och Entrust stöder olika kurvor och algoritmuppsättningar som är värda att jämföra.
- Integrations-API:er och standarder: Jag kontrollerar stöd för PKCS#11, KMIP, JCE och CNG/CAPI, eftersom dessa avgör hur enkelt HSM-enheten kan anslutas till din befintliga PKI, databaser, pipelines för kodsignering och molnbaserade KMS-tjänster.
- Hög tillgänglighet och skalbarhet: Aktiv-aktiv-klustring, replikering mellan flera platser och konfigurationer för lastbalansering vägs alla in här. En enda apparat utan någon redundansväg innebär en allvarlig risk för produktionsarbetsbelastningar som TLS-terminering eller signering av betalningar i realtid.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Beredskap för postkvantum är en viktig särskiljande faktor som jag utvärderar. Leverantörer som redan stöder NIST-godkända algoritmer som CRYSTALS-Kyber ger dig ett försprång när det gäller kryptografisk flexibilitet innan tidsfristerna för migrering infaller. Jag tittar också på stöd för BYOK och HYOK, eftersom team som kör arbetsbelastningar hos flera molnleverantörer behöver behålla ägarskapet över nycklarna utan att låsas till en enda KMS. Centraliserad nyckelorkestrering är viktig när du hanterar dussintals HSM-partitioner i hybrida miljöer och behöver enhetlig policytillämpning från en enda konsol.
Mer än funktioner
Flexibilitet i distributionsmodellen är en av de första sakerna jag kontrollerar. Vissa team behöver luftgapade lokala apparater för att uppfylla krav på suverän datahantering, medan andra vill ha HSM som tjänst i molnet för elastiska arbetsbelastningar. Även täckningen av efterlevnad varierar kraftigt—jag undersöker om en leverantör har PCI HSM- och eIDAS-certifieringar, eftersom dessa avgör om lösningen är lämplig för betalningssignering eller kvalificerade elektroniska signaturer. Den totala ägandekostnaden förtjänar också noggrann uppmärksamhet, särskilt hur leverantörerna hanterar licenser för HA-klustring, ytterligare partitioner och uppdateringar av fast programvara över tid.
Så väljer du en HSM-leverantör
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig hålla fokus när du arbetar dig igenom din unika process för programvaruval får du här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan lösningen växa i takt med ditt teams behov? Ta hänsyn till framtida datavolym och användartillväxt. Säkerställ att leverantören kan hantera ökad belastning effektivt. |
| Integrationer | Fungerar den med dina befintliga verktyg? Kontrollera kompatibiliteten med din nuvarande programvarustack för att undvika störningar i arbetsflödet. |
| Anpassningsmöjligheter | Kan du anpassa lösningen efter dina specifika behov? Leta efter flexibla inställningar som passar dina affärsprocesser. |
| Användarvänlighet | Är gränssnittet intuitivt för ditt team? Undvik verktyg med branta inlärningskurvor som kan sänka produktiviteten. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Ta reda på vilka resurser som behövs för installation och utbildning. Leta efter leverantörer som erbjuder gediget stöd vid introduktionen. |
| Kostnad | Passar priset din budget? Jämför funktionerna som erbjuds på olika prisnivåer för att säkerställa att du får valuta för pengarna. |
| Säkerhetsskydd | Finns det robusta säkerhetsåtgärder på plats? Bekräfta standarderna för datakryptering och att branschregler följs. |
| Efterlevnadskrav | Uppfyller den din branschs regulatoriska behov? Kontrollera leverantörens efterlevnadscertifieringar för att undvika juridiska problem. |
Vad är HSM-leverantörer?
HSM-leverantörer är leverantörer av hårdvarusäkerhetsmoduler som skyddar kryptografiska nycklar och utför kryptering. IT-proffs, säkerhetsteam och efterlevnadsansvariga använder vanligtvis dessa verktyg för att säkerställa dataskydd och uppfylla lagstadgade krav. Funktioner för nyckelhantering, datakryptering och säker lagring bidrar till att upprätthålla säkerhet och efterlevnad. Dessa verktyg ger trygghet genom att säkerställa att känslig information skyddas mot obehörig åtkomst.
Funktioner
Var uppmärksam på följande viktiga funktioner när du väljer HSM-leverantörer:
- Nyckelhantering: Hanterar kryptografiska nycklar under hela deras livscykel och säkerställer säker generering, lagring och åtkomst.
- Datakryptering: Tillhandahåller krypteringstjänster för att skydda känsliga data mot obehörig åtkomst och dataintrång.
- Säker lagring: Skyddar kryptografiska nycklar i en manipulationssäker miljö för att förhindra obehörig åtkomst.
- Efterlevnad av regelverk: Säkerställer att branschstandarder och lagstadgade krav på dataskydd och säkerhet följs.
- Åtkomstkontroll: Begränsar och övervakar åtkomsten till känsliga kryptografiska processer för att upprätthålla säkerheten.
- Molnintegration: Möjliggör sömlös anslutning till molntjänster och säker datahantering mellan plattformar.
- API-stöd: Erbjuder integrationsmöjligheter med befintliga system, vilket möjliggör anpassning och utökad funktionalitet.
- Automatiserad nyckelrotation: Uppdaterar regelbundet krypteringsnycklar för att stärka säkerheten och minska risken för att nycklar komprometteras.
- Övervakning i realtid: Tillhandahåller kontinuerlig överblick över säkerhetsåtgärder för att snabbt identifiera och hantera potentiella hot.
- Stöd för flera moln: Möjliggör interoperabilitet med flera molnmiljöer och säkerställer flexibilitet och skalbarhet.
Fördelar
Implementering av HSM-leverantörer ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Skyddar känsliga data med avancerad kryptering och säker nyckelhantering, vilket minskar risken för dataintrång.
- Efterlevnad av regelverk: Hjälper till att uppfylla branschstandarder och lagstadgade krav, undvika sanktioner och skapa trygghet.
- Dataintegritet: Säkerställer datas äkthet och korrekthet genom funktioner för säker lagring och åtkomstkontroll.
- Operativ effektivitet: Automatiserar processer för nyckelhantering, exempelvis nyckelrotation, vilket sparar tid och minskar manuella fel.
- Skalbarhet: Stöder växande databehov och användarbaser med integrering av flera moln och flexibla implementeringsalternativ.
- Ökat förtroende: Skapar förtroende hos kunder och partner genom att visa ett tydligt engagemang för datasäkerhet och efterlevnad.
- Kostnadsbesparingar: Minskar potentiella ekonomiska förluster till följd av dataintrång och sanktionsavgifter vid bristande efterlevnad, vilket skyddar resultatet.
Kostnader och priser
För att välja HSM-leverantörer krävs en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i HSM-leverantörers lösningar:
Jämförelsetabell för abonnemang hos HSM-leverantörer
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande nyckelhantering, begränsad datakryptering och support från användarcommunityn. |
| Personligt abonnemang | $10-$30/användare/månad | Nyckelhantering, datakryptering, säker lagring och e-postsupport. |
| Företagsabonnemang | $50-$100/användare/månad | Avancerad nyckelhantering, efterlevnad av regelverk, API-stöd och prioriterad e-postsupport. |
| Företagsabonnemang för stora organisationer | $150-$300/användare/månad | Omfattande nyckelhantering, integrering av flera moln, övervakning i realtid och dedikerad support. |
Vanliga frågor om HSM-leverantörer
Här är några svar på vanliga frågor om HSM-leverantörer:
Behöver alla företag en HSM?
Alla företag behöver inte en HSM, men om ni hanterar känsliga uppgifter som kundinformation eller ekonomiska register är det avgörande. En HSM kan avsevärt förbättra er säkerhetsnivå genom att hantera krypteringsnycklar och skydda kritiska data.
Kan HSM:er integreras med molntjänster?
Ja, många HSM:er kan integreras med molntjänster, vilket gör att ni kan utöka era säkerhetsåtgärder till molnmiljöer. Denna integration stöder säker nyckelhantering över olika plattformar och säkerställer ett enhetligt skydd av era data i molnet.
Hur stöder HSM:er efterlevnadsarbetet?
HSM:er stöder efterlevnadsarbetet genom att säkerställa att era dataskyddsåtgärder uppfyller branschstandarder och regler. De tillhandahåller säker nyckelhantering och kryptering, vilket ofta krävs för att följa lagar som GDPR och PCI DSS.
Vad händer härnäst:
Om ni håller på att undersöka HSM-leverantörer kan ni kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Ni fyller i ett formulär och har ett kort samtal där de går igenom era specifika behov. Därefter får ni en kortlista med programvara att utvärdera. De hjälper er dessutom genom hela köpprocessen, inklusive prisförhandlingar.