

De bästa Kubernetes-alternativen hjälper team att orkestrera containrar utan branta inlärningskurvor, stora resurskrav eller komplexa integrationer som bromsar införandet. De ger utvecklare och IT-team större flexibilitet när de distribuerar, skalar och hanterar applikationer i olika miljöer, samtidigt som de minskar den operativa arbetsbörda som ofta följer med Kubernetes.
Många organisationer börjar utforska alternativ efter att ha haft problem med att felsöka svårtolkade felloggar, underhålla kluster som kräver omfattande expertis eller integrera Kubernetes med befintliga system som inte passar in i dess ekosystem. Dessa utmaningar kan göra containerorkestrering svårare än nödvändigt och begränsa hur snabbt team kan leverera applikationer.
Jag har arbetat med företag som migrerar från äldre orkestreringsverktyg, testat containerplattformar i produktionsmiljöer under verkliga arbetsbelastningar och utvärderat hur dessa lösningar fungerar i SaaS-, företags- och hybrida molnstackar. Dessa erfarenheter visade mig vilka plattformar som faktiskt förenklar orkestreringen och vilka som introducerar nya komplexiteter.
I den här guiden får du se vilka Kubernetes-alternativ som erbjuder enklare konfiguration, smidigare skalning och de mest användbara integrationerna för att hjälpa ditt team att köra containrar tillförlitligt utan onödig friktion.
Vad är Kubernetes?
Kubernetes är programvara för containerorkestrering som automatiserar distribution, skalning och hantering av containeriserade applikationer. Det används av DevOps-ingenjörer, programvaruutvecklare och IT-administratörer som behöver hantera komplexa applikationsdistributioner effektivt.
Funktioner som automatisk skalning, lastbalansering och självläkande funktioner bidrar till att minska manuellt arbete och säkerställa en jämn applikationsprestanda. Sammantaget erbjuder Kubernetes ett sätt att förenkla hanteringen av storskaliga applikationer i olika miljöer.
Jämförelsetabell över Kubernetes-alternativ
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av Kubernetes-alternativ:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för förenklad drift | 30-dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $500/månad | Website | |
| 2 | Bäst för Kubernetes i företag | Gratis demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för säker containerisering | Gratis provperiod + demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för IoT och kantberäkning | Inte tillgängligt | Pris på begäran | Website | |
| 5 | Bäst för molnnativ hantering | Gratisplan tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för hantering av flera kluster | Gratisplan + 45-dagars provperiod + demo tillgänglig | Från $1,045/år (faktureras årsvis) | Website | |
| 7 | Bäst för omedelbara applikationskloner | 15 dagars kostnadsfri provperiod tillgänglig | Från €9/månad | Website | |
| 8 | Bäst för en upplevelse utan driftarbete | Gratisplan tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för hantering av flera moln | Inte tillgängligt | Pris på begäran | Website | |
| 10 | Bäst för serverlösa funktioner | Gratisabonnemang + 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $1,500/månad | Website |


Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Recensioner av de bästa Kubernetes-alternativen
Nedan finns mina detaljerade sammanfattningar av de bästa Kubernetes-alternativen som tog sig till min kortlista. Mina recensioner ger en detaljerad inblick i de viktigaste funktionerna, fördelarna och nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.
 Bäst för förenklad drift
- 30-dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Från $500/månad
Visit WebsiteCustomer Rating:5/5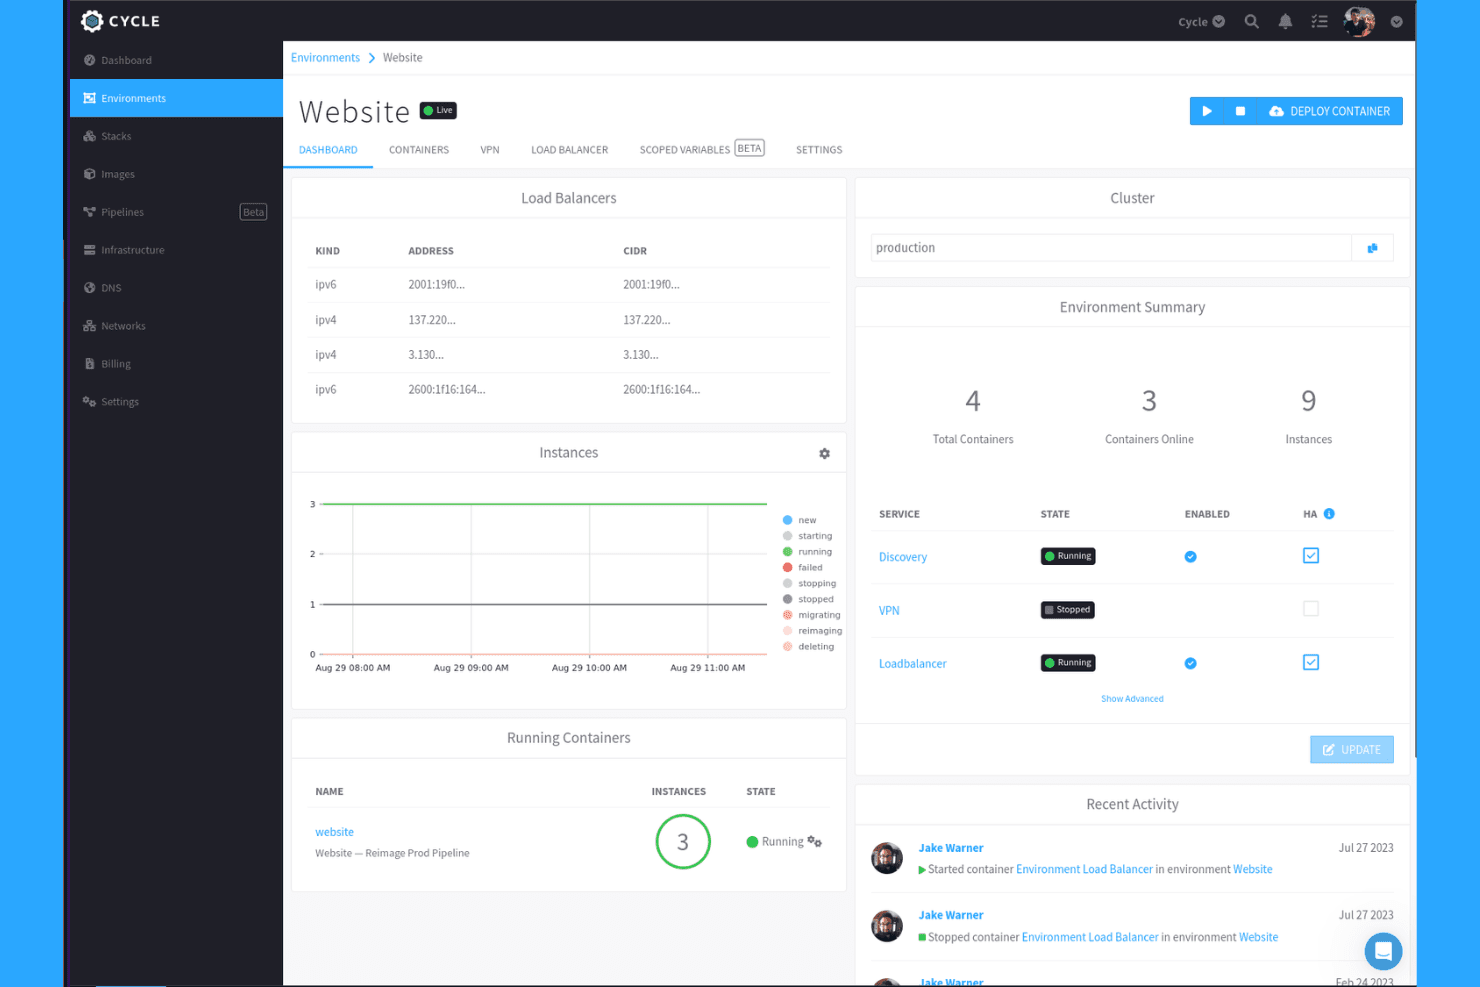
Cycle visar miljöhälsa, lastbalanserare och containerstatus med en snabb överblick. Cycle är en plattform för containerorkestrering som passar plattformsteknik- och DevOps-team som vill hantera containrar, virtuella maskiner och funktioner i moln-, lokala och fysiska infrastrukturer utan den operativa komplexiteten i att själva köra Kubernetes.
Vem passar Cycle bäst för?
Cycle passar bra för plattformsteknikteam som vill hantera containrar, virtuella maskiner och funktioner i moln- och fysiska infrastrukturer utan att själva bygga och underhålla ett Kubernetes-kontrollplan.
Varför jag valde Cycle
Jag valde Cycle som en av de bästa lösningarna eftersom det ersätter hela Kubernetes-kontrollplanet med en enda hanterad plattform som automatiskt sköter uppdateringar av operativsystem, kärnuppdateringar samt uppgraderingar av miljöer och tjänster. Det jag särskilt uppskattar är att den hanterar containrar, virtuella maskiner och funktioner i moln- och fysiska infrastrukturer samtidigt, så att mitt team inte behöver jonglera med separata verktyg för varje arbetsbelastningstyp. Inbyggd tjänsteidentifiering, lastbalansering och automatisk skalning baserad på tröskelvärden är konfigurerade direkt från början, utan att någon extra konfigurering krävs.
Cycles viktigaste funktioner
- Regnbågsdistributioner: Kör flera versioner av en applikation samtidigt och styr trafiken mellan dem för att uppnå uppdateringar och återställningar utan driftstopp.
- Stackar (miljöer som kod): Definiera hela miljötillståndet i JSON- eller YAML-filer som hämtas direkt från ett Git-arkiv för GitOps-liknande arbetsflöden.
- Krypterat mesh-nätverk: Cycle skapar automatiskt ett privat, krypterat nätverk utan konfiguration mellan alla anslutna noder och leverantörer.
- Automatisk instansskalning baserad på tröskelvärden: Ange tröskelvärden för CPU, RAM, nätverksanslutningar eller genomströmning för att utlösa automatisk skalning med konfigurerbara minimi- och maxvärden samt skalningssteg.
Cycles integrationer
Cycle erbjuder dokumenterade inbyggda integrationer med AWS, GCP och Vultr. Plattformen stöder CI/CD-utlösare som GitHub Actions och tillhandahåller ett REST API med webhooks för anpassade integrationer.
Pros and Cons
Pros:
- Automatiserar rutinunderhåll och minskar behovet av DevOps-personal
- Inbyggd tjänsteidentifiering och lastbalansering
- Kör containrar, virtuella maskiner och funktioner tillsammans
Cons:
- Stöd endast för x86 utesluter ARM-baserade edge-noder
- CLI är fortfarande inte tillgängligt, vilket begränsar terminalbaserade arbetsflöden
Learn more about Cycle: Bäst för Kubernetes i företag
- Gratis demo tillgänglig
- Pris på begäran
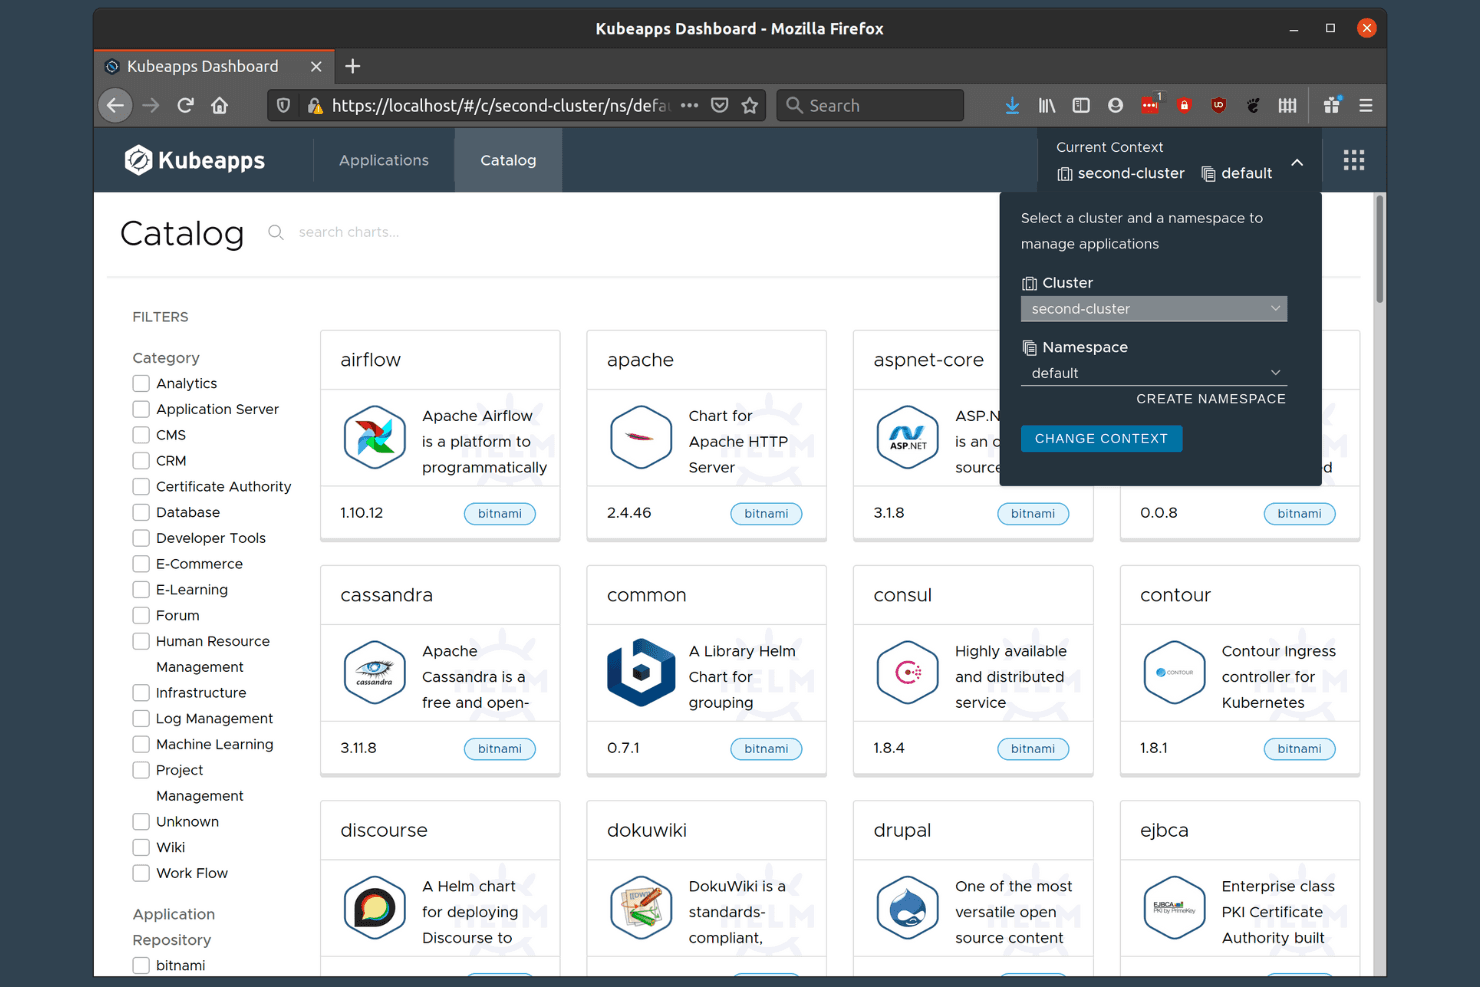
VMware Tanzu låter användare distribuera appar över kluster via en katalog. VMware Tanzu Kubernetes Grid Integrated är en företagsanpassad Kubernetes-plattform för organisationer som kör VMware-infrastruktur och erbjuder livscykelhantering av flera kluster, NSX-T-nätverk och djup vSphere-integrering för team som driver Kubernetes i stor skala.
För vem passar VMware Tanzu för Kubernetes-drift bäst?
VMware Tanzu Kubernetes Grid Integrated är byggt för företags-IT-team som redan kör VMware-infrastruktur och behöver Kubernetes med produktionskvalitet i flera kluster samt djup vSphere-integrering.
Varför jag valde VMware Tanzu för Kubernetes-drift
Jag valde VMware Tanzu Kubernetes Grid Integrated som mitt främsta val för Kubernetes i företag eftersom det är särskilt utformat för team som redan använder VMware-stacken i stor utsträckning. Hanteringskonsolen hanterar livscykelåtgärder för flera kluster, inklusive skapande, skalning och uppgraderingar, utan att lämna vSphere-miljön som teamet redan känner till. NSX-T-nätverk lägger till mikrosegmentering och tillämpning av säkerhetspolicyer på klusternivå, vilket är viktigt när ni kör reglerade arbetsbelastningar eller arbetsbelastningar för flera klienter i VMware Cloud Foundation.
Viktiga funktioner i VMware Tanzu för Kubernetes-drift
- kryptering av etcd-hemligheter: Kubernetes-profiler kan aktivera kryptering av hemligheter som lagras i etcd, vilket skyddar känsliga klusterdata i vila.
- Certifikatrotation: Kommandot
tkgi rotate-certificatesroterar TLS-certifikat i kontrollplanskomponenter och hanterade kluster. - Rollbaserad åtkomstkontroll: Hanteringskonsolen erbjuder separata roller—klusteradministratör, skrivskyddad klusteradministratör och klusterhanterare—som var och en har avgränsade behörigheter.
- Stöd för driftsättning i isolerade miljöer: Den virtuella apparaten för hanteringskonsolen stöder driftsättning i både internetanslutna och isolerade miljöer.
Integreringar med VMware Tanzu för Kubernetes-drift
Dokumenterade integreringar omfattar Tanzu Mission Control, Tanzu Service Mesh, NSX-T, vSphere Cloud Native Storage, Harbor, Ops Manager, LDAP, UAA och Tanzu Application Platform. Ett Kubernetes-API stöder anpassade integreringar.
Pros and Cons
Pros:
- Certifierad Kubernetes-körmiljö stöder kompatibla arbetsbelastningar
- Automatiserade livscykelåtgärder för kluster på vSphere
- Driftsättning i isolerade miljöer stöder avskilda miljöer
Cons:
- Omfattande hanteringsinfrastruktur ökar resursavtrycket
- Klusterskalning saknar dokumenterad autoskalning av arbetsbelastningar
Learn more about VMware Tanzu for Kubernetes Operations: Bäst för säker containerisering
- Gratis provperiod + demo tillgänglig
- Pris på begäran
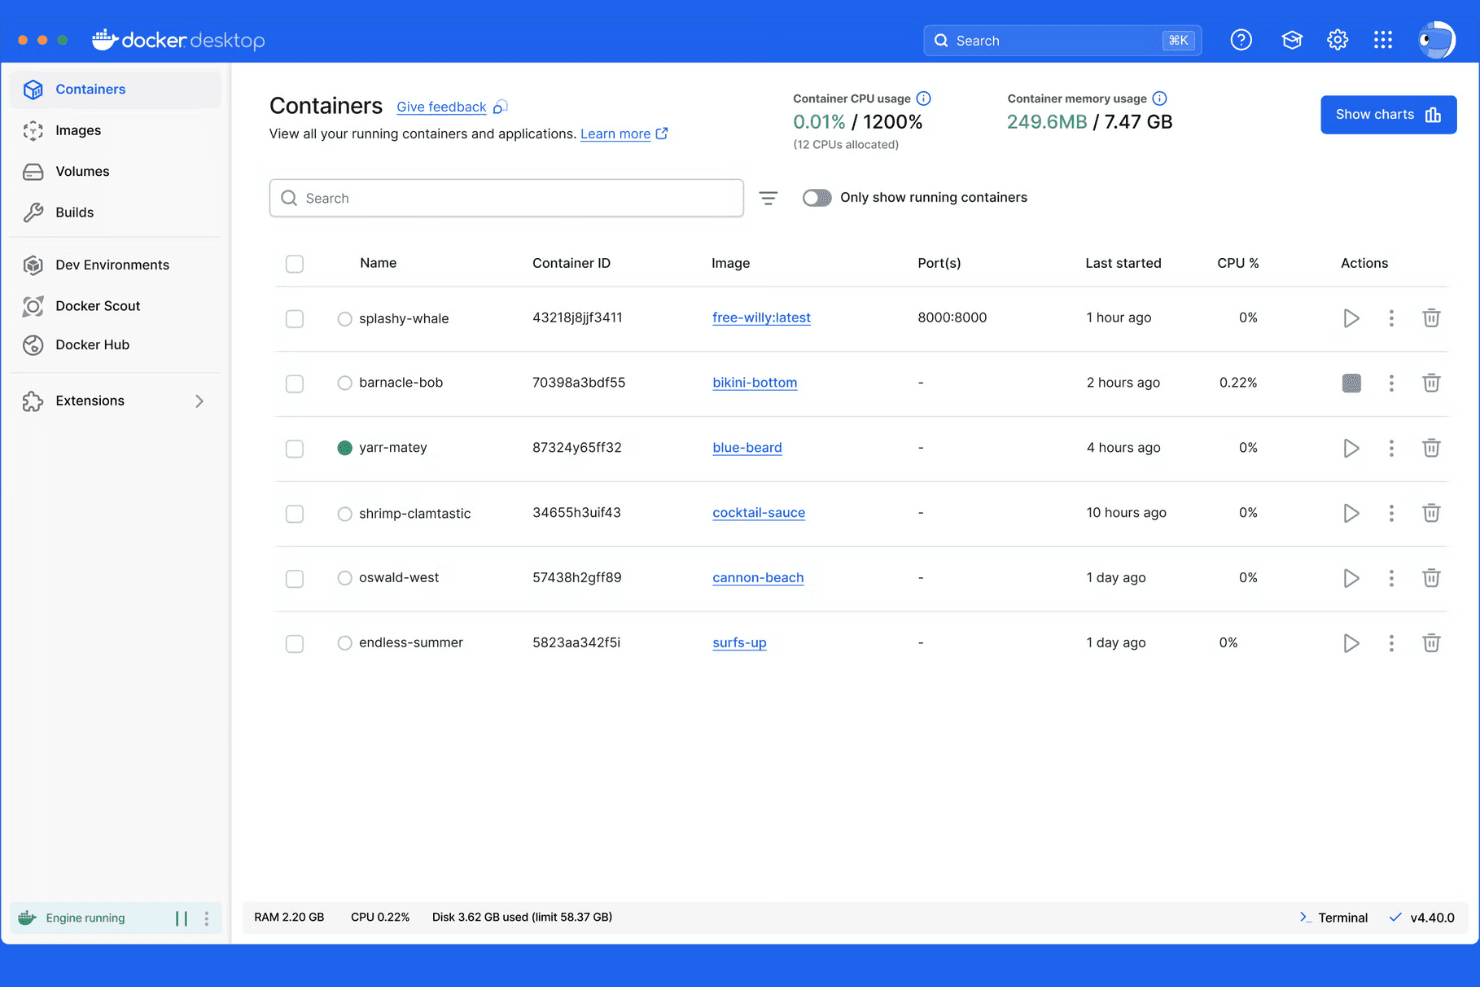
Docker Desktop låter användare övervaka och hantera körande containrar med en överblick. Mirantis Kubernetes Engine (tidigare Docker Enterprise) är en containerorkestreringsplattform i företagsklass, byggd för team som behöver hantera Kubernetes- och Swarm-kluster i moln-, lokala och edge-miljöer från ett enda kontrollplan.
Vem passar Docker Enterprise bäst för?
Docker Enterprise passar bra för stora företag och reglerade branscher som behöver centraliserad hantering av Kubernetes- och Swarm-kluster med inbyggd FIPS-validerad kryptering och STIG-härdad säkerhet.
Varför jag valde Docker Enterprise
Jag valde Docker Enterprise (numera Mirantis Kubernetes Engine) som ett av de bästa alternativen eftersom dess säkerhetsnivå är genuint svår att matcha inom containerhantering för företag. Plattformen levereras med FIPS 140-2/140-3-validerad kryptering och inbyggd DISA STIG-härdning, vilket är oerhört viktigt när du kör arbetsbelastningar i reglerade eller luftgapade miljöer. Jag uppskattar också att du kan hantera Kubernetes- och Swarm-kluster sida vid sida från ett enda kontrollplan, medan RBAC- och identitetshanteringsintegration ser till att åtkomsten är strikt avgränsad i varje kluster.
Viktiga funktioner i Docker Enterprise
- Hantering av klustrets livscykel: MKE kan etablera, ansluta till och hantera livscykeln för MKE- och k0s-kluster i flera infrastrukturer, inklusive EKS, AKS och GKE, genom att skicka in en kubeconfig för befintliga kluster.
- Deklarativa GitOps-operationer: Klusterkonfiguration, granskning, schemaläggning, nätverk och kryptering av hemligheter hanteras alla genom en deklarativ konfigurationsfil med GitOps-baserad livscykelhantering.
- Rullande uppdateringar med automatisk återställning: MKE tillämpar uppdateringar stegvis för att minska driftstopp för arbetsbelastningar och kan automatiskt återställa en ändring om en uppgradering stöter på problem.
- Privat avbildningsregister: MKE integreras med Mirantis Secure Registry för att ge team ett internt och betrott register för lagring och hantering av containeravbildningar.
Integrationer med Docker Enterprise
Mirantis Kubernetes Engine dokumenterar inbyggd användning av Calico för nätverk, NGINX för ingress och Mirantis Secure Registry för privata avbildningar. Plattformen tillhandahåller även ett REST API över HTTPS för anpassade integrationer.
Pros and Cons
Pros:
- Centraliserat gränssnitt förenklar drift av flera kluster
- Installationsprogrammet döljer komplexiteten i Kubernetes-konfigurationen
- Stöd för portabla kluster i hybrida miljöer
Cons:
- Autoskalning lokalt är fortfarande begränsad
- Nätverkskonfiguration kan kräva manuell felsökning
Learn more about Docker Enterprise:
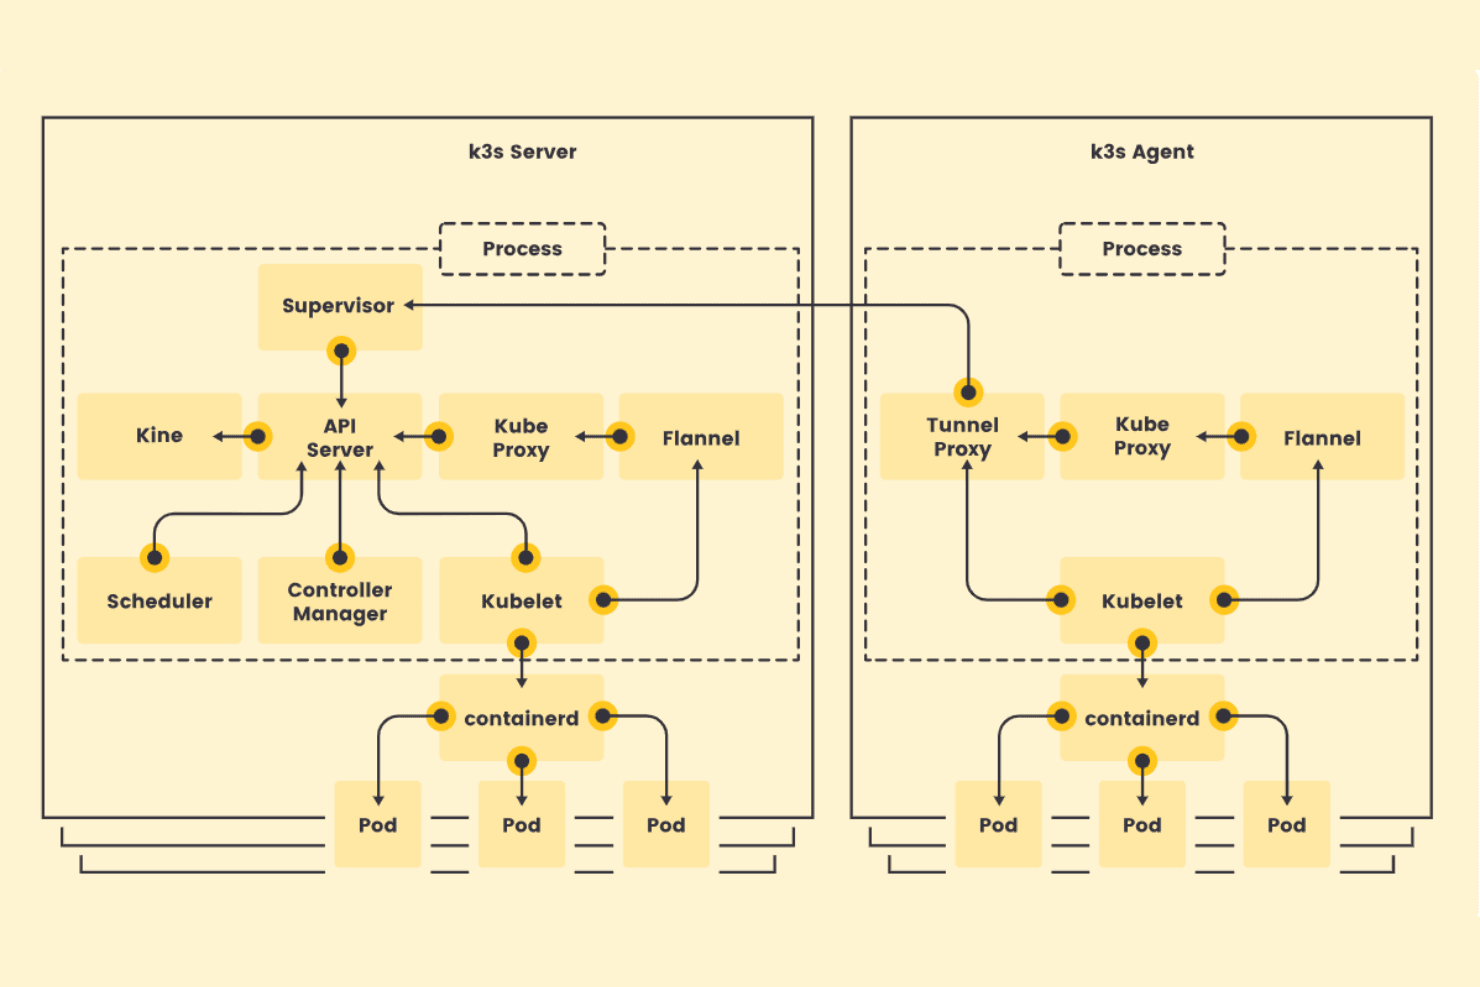
K3s separerar server- och agentkomponenter för lättviktig Kubernetes. K3s är en lättviktig, CNCF-certifierad Kubernetes-distribution från SUSE som paketerar hela Kubernetes-API:t i en enda binärfil, vilket gör den till ett praktiskt val för team som kör containerarbetslaster i resursbegränsade, avlägsna eller kantbaserade miljöer.
Vem passar K3s bäst för?
K3s passar bra för team som distribuerar containeriserade arbetslaster på kantutrustning, IoT-enheter eller ARM-baserad infrastruktur där resursbegränsningar utesluter en fullständig Kubernetes-installation.
Varför jag valde K3s
Jag valde K3s eftersom det är särskilt utvecklat för miljöer där fullständig Kubernetes helt enkelt inte passar: ARM-enheter, IoT-utrustning och avlägsna kantnoder som körs med snäva resursbudgetar. Paketeringen som en enda binärfil innebär att jag kan få ett certifierat Kubernetes-kluster att köras på en Raspberry Pi eller en ARM64-kantenhet med ett enda kommando, utan att ta bort de API:er jag faktiskt behöver. Jag uppskattar också att CoreDNS, Traefik och ServiceLB ingår, så att tjänsteidentifiering och ingress fungerar direkt även på maskinvara med 512 MB RAM per agentnod.
Viktiga funktioner i K3s
- CNCF-certifierat Kubernetes-API: K3s upprätthåller full kompatibilitet med Kubernetes-API:t, så befintliga verktyg i ekosystemet, Helm-diagram och manifest fungerar utan ändringar.
- Kryptering av hemligheter i vila: K3s innehåller verktyget
secrets-encryptsom låter dig aktivera, rotera och kryptera om hemlighetsnycklar direkt från CLI:t. - Guide för CIS-härdning: K3s levereras med dokumenterad konfigurationsvägledning för CIS Benchmark som omfattar granskningsloggning, poddsäkerhet, RBAC och nätverksprinciper.
- Integration med system-upgrade-controller: Deklarativa uppgraderingsplaner låter dig rikta in dig på specifika K3s-versioner, ange samtidighet för noder och schemalägga uppgraderingsfönster utan manuellt ingripande.
Integreringar i K3s
Inbyggda integreringar är inte tydligt dokumenterade. K3s exponerar Kubernetes-API:t för anpassade integreringar.
Pros and Cons
Pros:
- Installationer med en enda binärfil passar ARM-kantnoder
- Tillägg av arbetare med ett enda kommando förenklar utökningen av kluster
- Det medföljande nätverket täcker små kluster
Cons:
- Hög tillgänglighet kan kräva ytterligare konfiguration
- Inga dokumenterade kontroller för automatisk skalning av arbetslaster
Learn more about K3s:
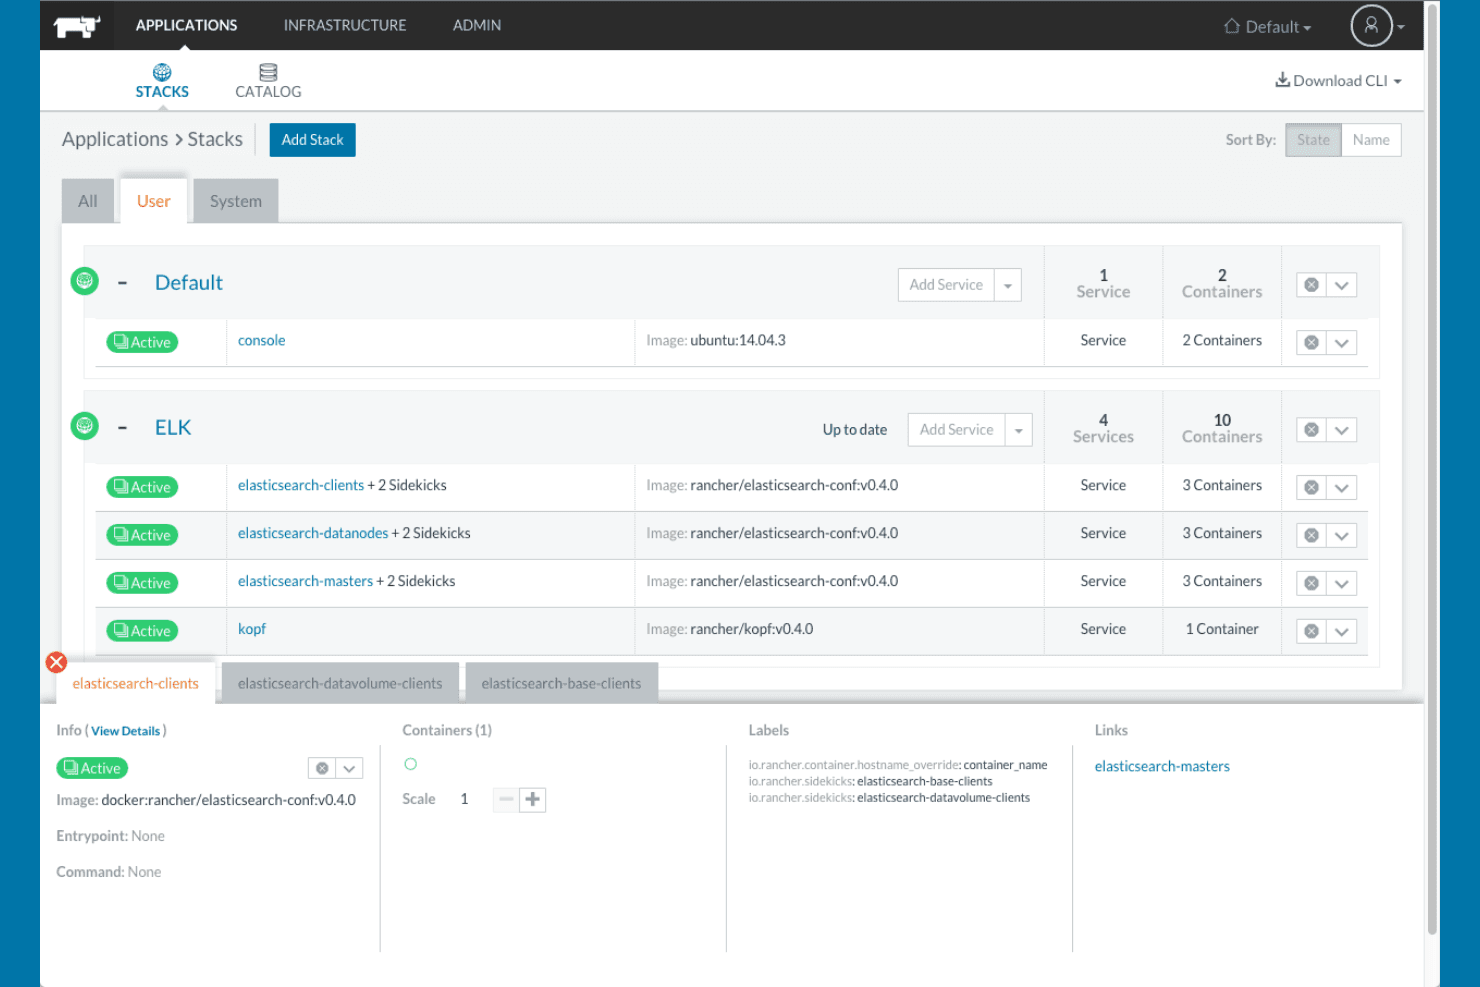
Rancher organiserar containeriserade tjänster i stackar med live-status. Rancher är en Kubernetes-hanteringsplattform med öppen källkod från SUSE som låter plattformsingenjörer och ansvariga för IT-infrastruktur provisionera, säkra och drifta flera kluster i lokala miljöer, molnmiljöer och edge-miljöer från ett enda gränssnitt.
Vem passar Rancher bäst för?
Rancher passar mycket bra för plattformsingenjörer och ansvariga för IT-infrastruktur som hanterar flera Kubernetes-kluster i hybrid- eller multmolnmiljöer.
Varför jag valde Rancher
Jag valde Rancher som ett av de bästa alternativen eftersom det är verktyget jag skulle välja när jag hanterar Kubernetes i en verkligt blandad miljö. Dess Fleet GitOps-motor låter mitt team distribuera konsekventa konfigurationer till dussintals kluster samtidigt, oavsett om klustren körs på EKS, fysisk hårdvara eller resursbegränsade edge-noder som kör K3s. K3s-distributionen med en enda binärfil är det som verkligen skiljer Rancher från mängden: den körs med så lite som en CPU-kärna och 512 MB RAM per agent, vilket gör molnnativ hantering praktisk även i edge-miljöer.
Viktiga funktioner i Rancher
- Åtkomstkontroll för flera kluster: Centralisera autentisering och RBAC för alla dina Kubernetes-kluster genom att ansluta till identitetsleverantörer som Active Directory, Okta och OpenLDAP.
- Bedömning mot CIS-riktlinjer: Utvärdera klusterkonfigurationer mot bästa praxis i CIS-riktlinjerna direkt från Rancher-gränssnittet.
- Horisontell autoskalning av poddar: Hantera HPA:er via användargränssnittet för att automatiskt skala arbetsbelastningar baserat på CPU- och minnesanvändning.
- NeuVector-containersäkerhet: Kör automatiserade säkerhetskontroller, skanning av CI/CD-pipelines och granskningsarbetsflöden i dina containerbaserade miljöer.
Integrationer i Rancher
Rancher integreras med Amazon EKS, Azure Kubernetes Service, Google Kubernetes Engine, Active Directory, Okta, OpenLDAP, Prometheus, Grafana, Istio och Jenkins. Det stöder även GitLab- och Fleet-arbetsflöden samt ett Rancher Kubernetes-API för anpassade integrationer.
Pros and Cons
Pros:
- Centraliserad klustersynlighet underlättar felsökning
- Distributioner med låg resursförbrukning passar begränsade edge-platser
- Arkivbaserade arbetsflöden samordnar ändringar i flera kluster
Cons:
- Problem vid uppgraderingar kan störa klusterdriften
- Terminologin kan överväldiga nya operatörer
Learn more about Rancher: Bäst för hantering av flera kluster
- Gratisplan + 45-dagars provperiod + demo tillgänglig
- Från $1,045/år (faktureras årsvis)
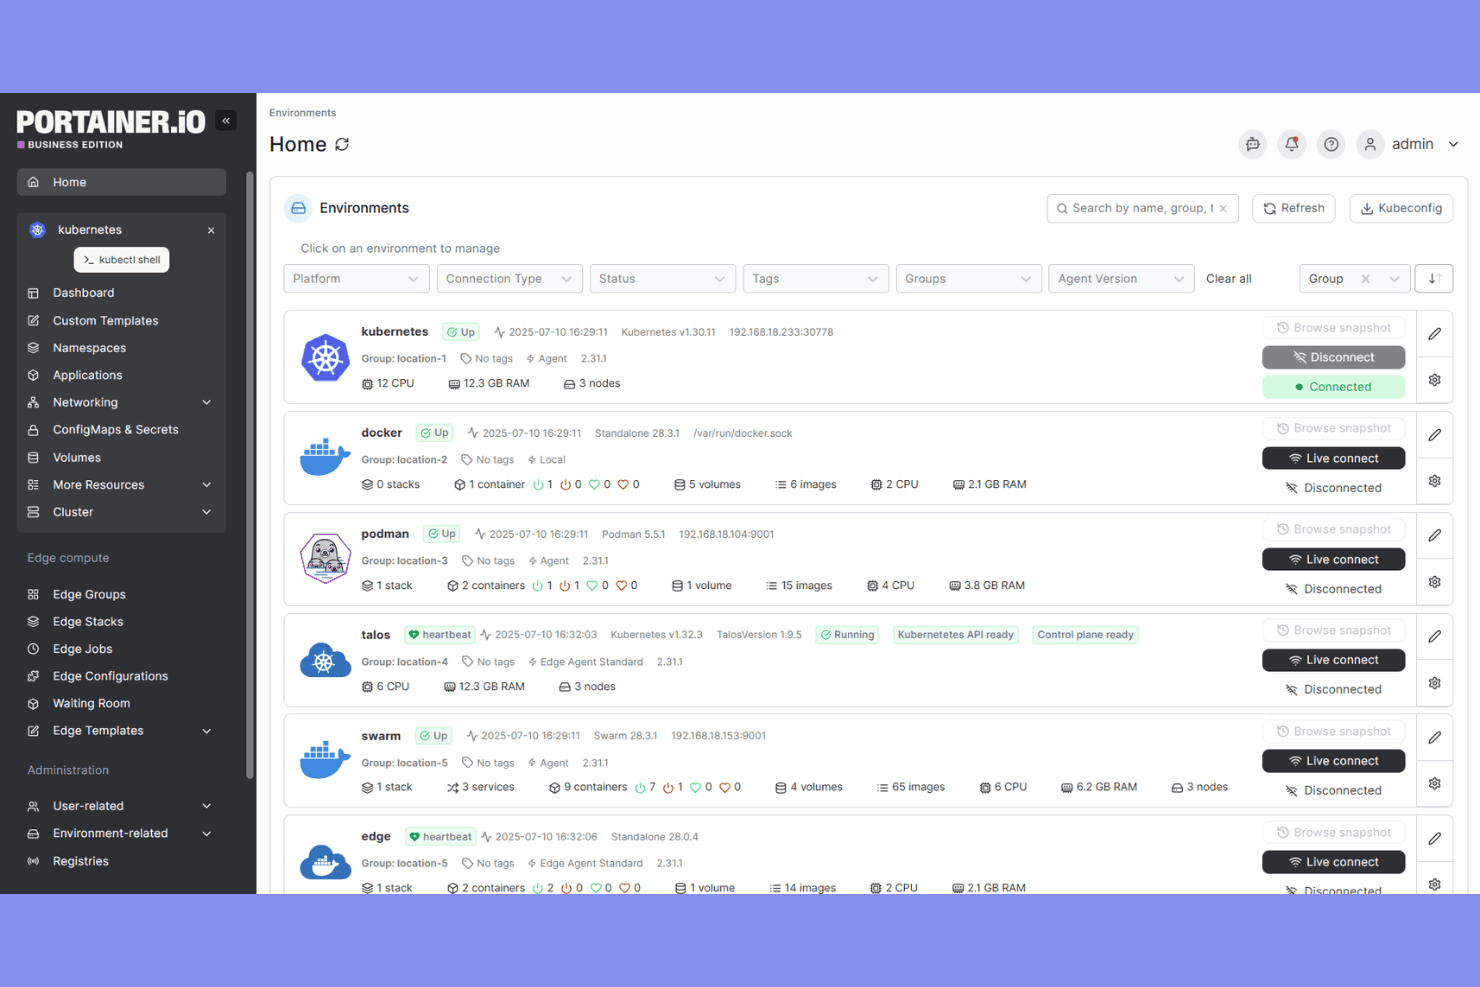
Portainer låter användare hantera flera containermiljöer från en enda instrumentpanel. Portainer är en självhostad plattform för containerhantering som låter plattformsingenjörer och infrastrukturansvariga administrera Kubernetes-, Docker-, Swarm- och Podman-miljöer från en enda webbaserad konsol.
Vem passar Portainer bäst för?
Portainer passar väl för plattformsingenjörer och infrastrukturansvariga som behöver administrera blandade containermiljöer—Kubernetes, Docker, Swarm och Podman—från en enda konsol.
Varför jag valde Portainer
Jag valde Portainer som en av de bästa lösningarna eftersom den hanterar klusterhantering över flera Kubernetes-distributioner samt Docker, Swarm och Podman från en enda konsol. Jag uppskattar hur den låter mitt team gruppera kluster, tillämpa RBAC-policyer i hela flottan och driva ut GitOps-distributioner över EKS, AKS, GKE och miljöer med fysiska servrar utan att byta verktyg. Stödet för edge-agenter, som ansluter till platser bakom NAT och brandväggar utan att öppna inkommande portar, gör det verkligen praktiskt att hantera frånkopplade eller fjärranslutna kluster.
Portainers viktigaste funktioner
- Automatisering av GitOps-distribution: Distribuera applikationer direkt från Git-arkiv eller Helm-diagram, med automatisk omdistribution som utlöses av ändringar i arkivet via avfrågning eller webbhooks.
- Hantering av OPA Gatekeeper-policyer: Distribuera och hantera Open Policy Agent Gatekeeper och dess antagningspolicyer i olika miljöer direkt via Portainer-gränssnittet.
- LDAP-, Active Directory- och OIDC-autentisering: Integrera med företagets befintliga katalog så att användare autentiseras via etablerade identitetsleverantörer i stället för ett separat autentiseringslager.
- Syslog-baserad vidarebefordran av granskningsloggar: Exportera autentiserings- och användaraktivitetsloggar till syslog-kompatibla SIEM-mottagare, inklusive Splunk, Microsoft Sentinel och Elastic Security, med TLS/mTLS.
Portainer-integreringar
Portainer erbjuder inbyggda integreringar med LDAP, Active Directory, OIDC, Sidero Omni och OneUptime. Plattformen stöder syslog-vidarebefordran till Splunk, Microsoft Sentinel, Elastic Security, OpenSearch Security och Wazuh, samt ett HTTP-API för anpassade integreringar.
Pros and Cons
Pros:
- Hantera Kubernetes- och Docker-flottor tillsammans
- Recensenter berömmer snabb installation för enkla miljöer
- Edge-agenter når platser bakom brandväggar
Cons:
- Portainer ersätter inte Kubernetes-orkestrering
- Skalning kräver manuella ändringar av antalet repliker
Learn more about Portainer: Bäst för omedelbara applikationskloner
- 15 dagars kostnadsfri provperiod tillgänglig
- Från €9/månad
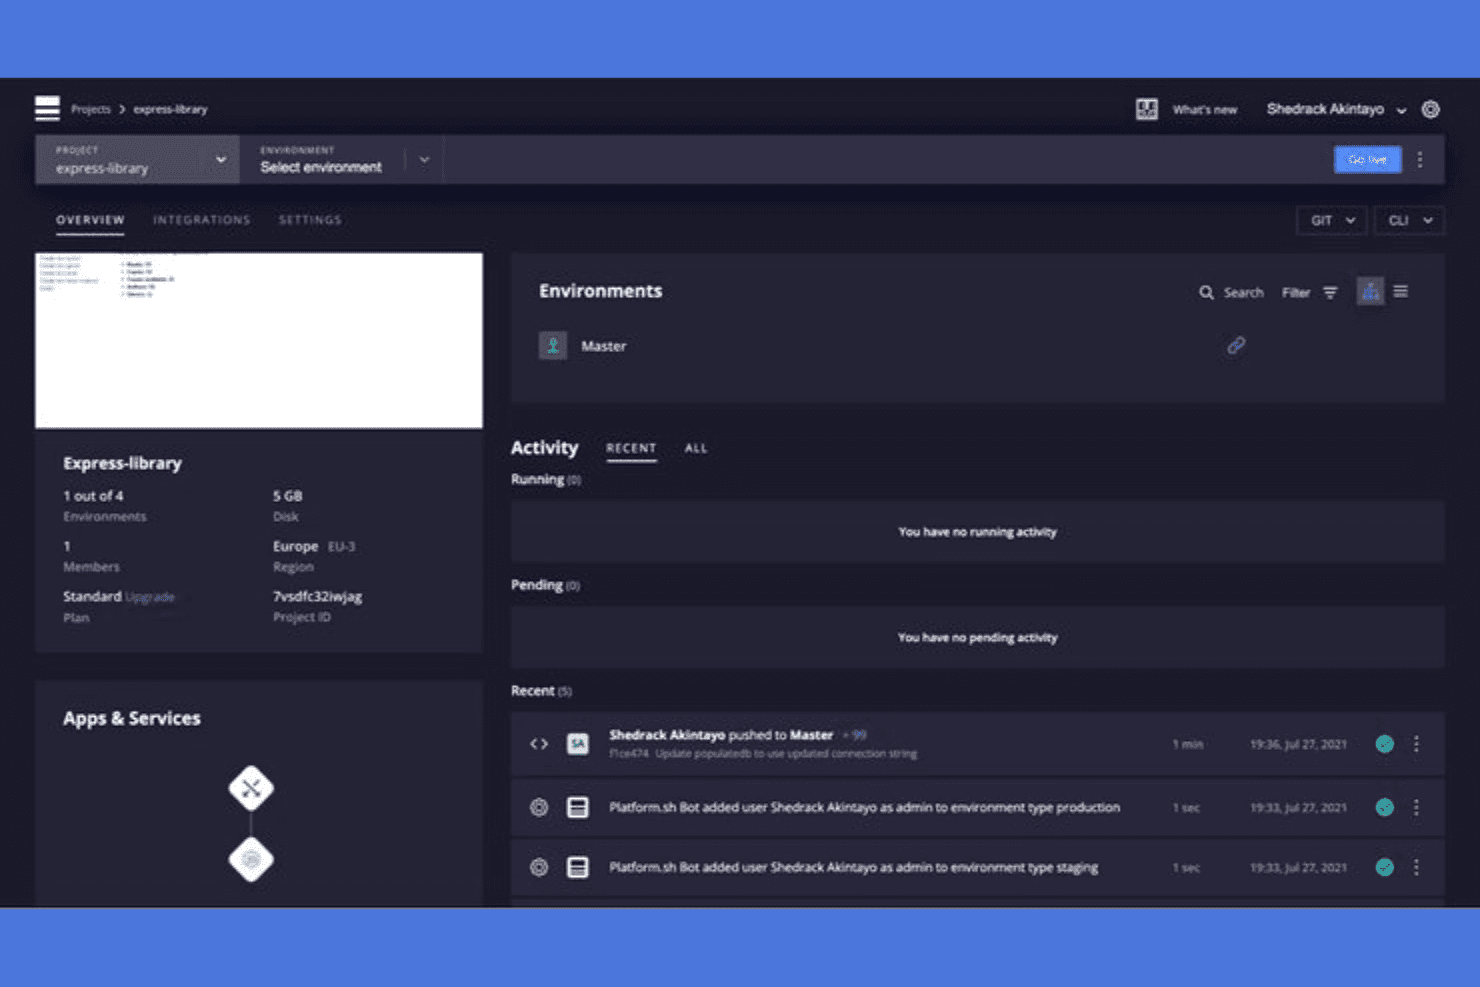
Platform.sh ger användarna en enhetlig översikt över miljöer och aktivitetsloggar. Upsun är en PaaS-plattform som hanterar infrastruktur, containerbyggen och distributioner via Git-drivna arbetsflöden, vilket gör den till ett praktiskt alternativ för DevOps-team och IT-infrastrukturansvariga som vill köra applikationer i flera moln utan att själva hantera Kubernetes-kluster.
Vem passar Platform.sh bäst för?
Platform.sh (numera Upsun) passar bra för DevOps-team och IT-infrastrukturansvariga som vill ha Git-drivna distributioner och grenbaserade förhandsgranskningsmiljöer utan att hantera sin egen infrastruktur.
Varför jag valde Platform.sh
Jag har inkluderat Platform.sh (numera Upsun) bland mina toppval eftersom dess grenbaserade miljökloning verkligen är en av de mest praktiska funktionerna jag har sett för team som kör parallella arbetsbelastningar. När du pushar en ny Git-gren skapar Upsun omedelbart en fullständig förhandsgranskningsmiljö med kopior av den överordnade miljöns databaser, tjänster och routningskonfiguration. Det innebär att jag kan testa en databasmigrering eller en ändring av tjänstekonfigurationen mot en produktionslik kopia utan att påverka produktionsmiljön.
Viktiga funktioner i Platform.sh
- CPU- och minnesbaserad automatisk skalning: Ange tröskelbaserade regler för automatisk skalning av applikationer, bakgrundsjobb och läsreplikor för databaser, med konfigurerbara instansgränser och nedkylningsperioder per miljö.
- Distribution i flera moln: Distribuera i AWS, Azure, Google Cloud, IBM och OVHcloud via en enda enhetlig verktygskedja utan att konfigurera om din stack för varje leverantör.
- Rollbaserad åtkomstkontroll: Tilldela anpassade behörigheter för projekt och miljötyper per användare, med valfri tillämpning av MFA och SSO via leverantörer som Okta och Microsoft Entra ID.
- Loggvidarebefordran i realtid: Strömma applikations- och infrastrukturloggar i realtid till valfri extern destination för centraliserad övervakning och incidenthantering.
Integreringar med Platform.sh
Platform.sh erbjuder inbyggda integreringar med GitHub, GitLab och Bitbucket för arbetsflöden med grenar samt begäranden om att hämta eller sammanfoga ändringar. Plattformen tillhandahåller även verktyg för aktivitetsskript för Slack och Jira samt ett REST-API, ett PHP-SDK och ett Node.js-SDK för anpassade integreringar.
Pros and Cons
Pros:
- Grenkloner skapar produktionslika testmiljöer
- Hanterad hosting minskar behovet av klusterunderhåll för team
- Recensenter berömmer automatiserade distributioner och snabba förhandsgranskningar
Cons:
- YAML-konfiguration tar tid att förstå
- Ingen dokumenterad omplanering eller återställning på nodnivå
Learn more about Platform.sh:
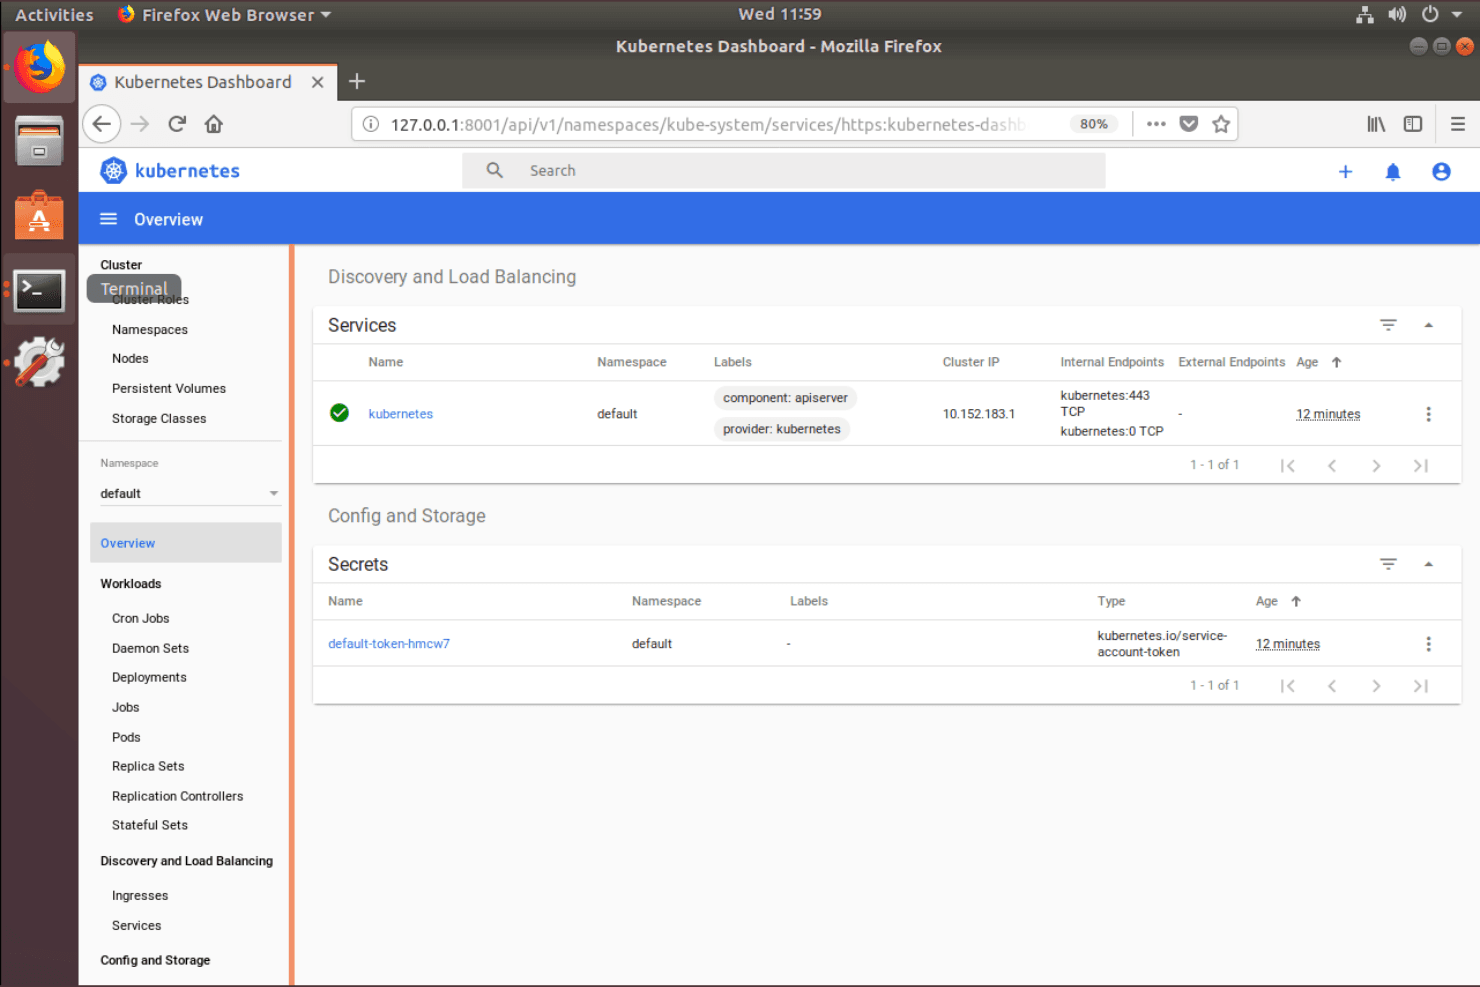
MicroK8s tillhandahåller en webbinstrumentpanel för övervakning av tjänster och hemligheter. MicroK8s är Canonicals lätta Kubernetes-distribution som paketerar hela Kubernetes-stacken från uppströmsprojektet i ett enda snap-paket, vilket gör den praktisk för team som kör edge-distributioner, utvecklararbetsstationer eller produktionskluster i liten skala utan ett dedikerat driftteam.
Vem passar MicroK8s bäst för?
MicroK8s passar bra för team som kör edge-distributioner, utvecklararbetsstationer eller kluster i liten skala där det viktigaste är att minimera den operativa arbetsbördan.
Varför jag valde MicroK8s
Jag valde MicroK8s som en av de bästa eftersom den verkligen förtjänar benämningen noll drift: när tre noder ansluts aktiveras hög tillgänglighet automatiskt genom Dqlite, utan att någon ytterligare konfiguration krävs. Säkerhetsuppdateringar installeras automatiskt som standard och återställs automatiskt vid fel, så klustren förblir uppdaterade utan manuella ingrepp. Jag uppskattar också att aktivering av tjänster som Prometheus, Istio eller Linkerd kräver ett enda kommando, vilket håller den operativa arbetsbördan låg även när stacken växer.
Viktiga funktioner i MicroK8s
- Strikt isolering: Sandboxar MicroK8s och dess arbetsbelastningar och begränsar åtkomsten till filer, systemresurser och maskinvara för att minska angreppsytan.
- Stöd för flera arkitekturer: Körs på x86, ARM64, s390x och POWER9, vilket täcker allt från molnservrar till Raspberry Pi-maskinvara.
- Cluster API-integrering (CAPI): Gör det möjligt att deklarativt definiera och hantera klustrets livscykel med YAML-manifest, med stöd för AWS-, Azure-, GCP- och OpenStack-leverantörer.
- Offline- och luftgapsinstallation: Stöder distribution av kluster utan internetåtkomst via proxy, privat registerspegel eller sidoladdning av avbildningar.
Integreringar i MicroK8s
MicroK8s innehåller inbyggda tillägg och integreringar för Cluster API (CAPI), Prometheus, Istio, Linkerd, Jaeger, Knative och NVIDIA GPU Operator. Community-tillägg inkluderar Argo CD och KEDA, men de underhålls av tredje part.
Pros and Cons
Pros:
- Kluster med tre noder möjliggör automatisk hög tillgänglighet
- Recensenter uppskattar snabb konfiguration och distribution
- Låg minnesanvändning passar edge-kluster
Cons:
- Komplexa konfigurationer avslöjar luckor i dokumentationen
- Snap-paketeringen försvårar klusterportabilitet
Learn more about MicroK8s: Bäst för hantering av flera moln
- Inte tillgängligt
- Pris på begäran
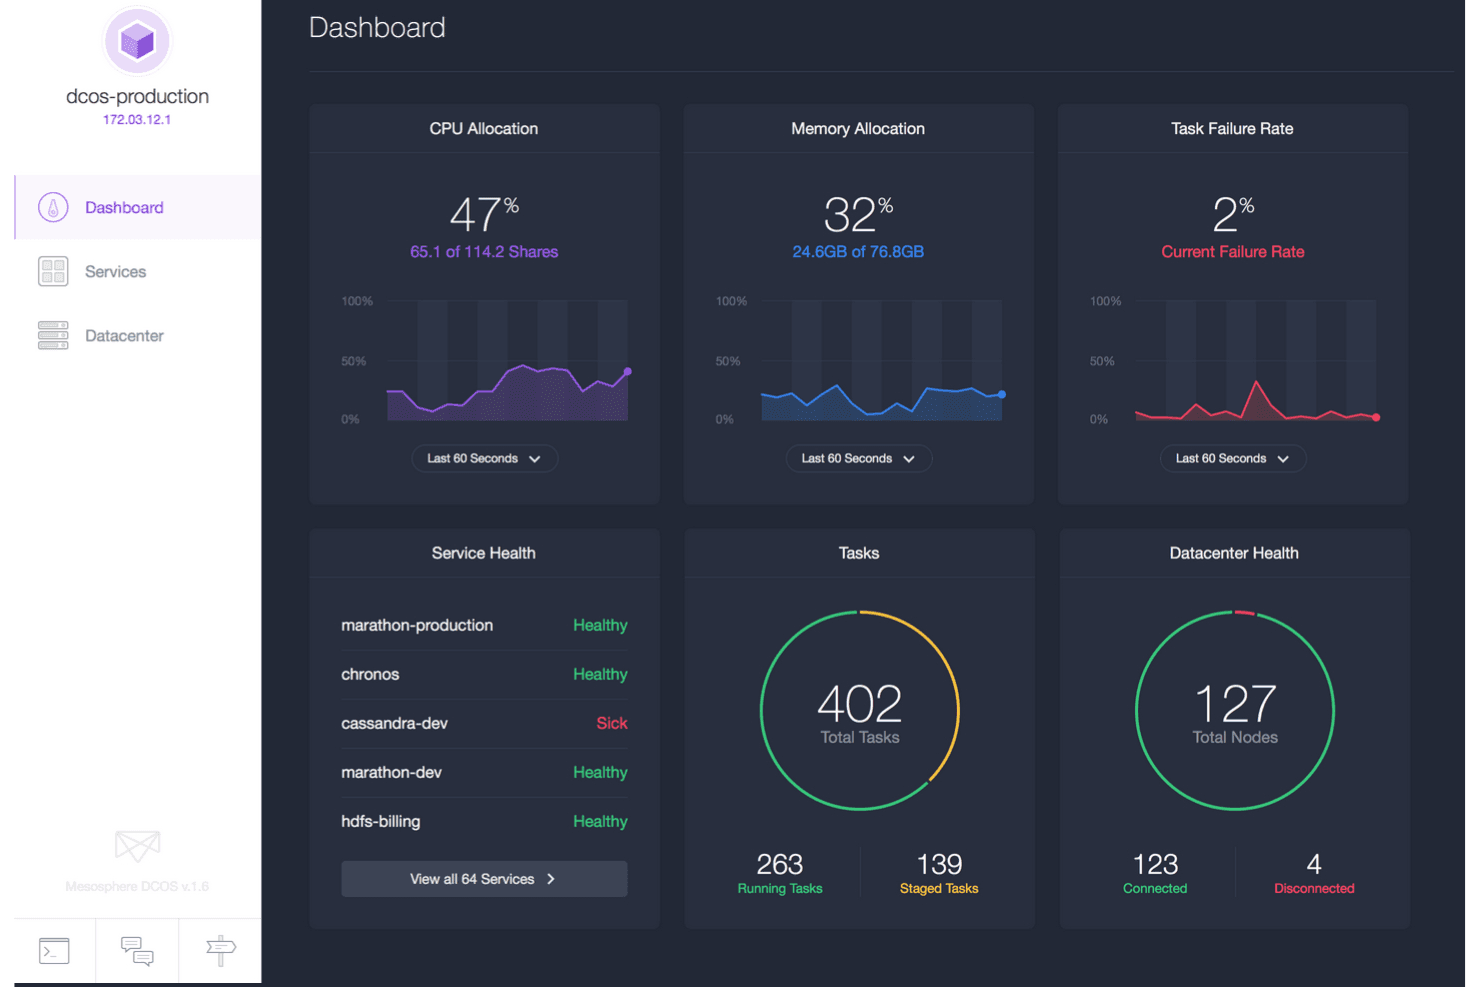
DC/OS centraliserar klusterhälsa, uppgifter och resursmätvärden i en enda instrumentpanel. DC/OS är ett distribuerat operativsystem med öppen källkod, byggt på Apache Mesos, som låter infrastrukturteam distribuera och hantera containeriserade arbetsbelastningar, äldre applikationer och distribuerade tjänster i moln- och lokala miljöer från ett enda gränssnitt.
Vem passar DC/OS bäst för?
DC/OS passar infrastrukturteam som hanterar blandade arbetsbelastningar—containrar, äldre appar och datatjänster—i flera moln- och lokala miljöer från ett enda kontrollplan.
Varför jag valde DC/OS
Jag valde DC/OS eftersom det är en av få orkestreringsplattformar som från grunden är byggda för att hantera arbetsbelastningar i moln- och lokala miljöer från ett enda kontrollplan. Det kör containrar, äldre appar och distribuerade datatjänster som Kafka och Spark sida vid sida, vilket är viktigt när infrastrukturen inte är helt bunden till ett enda moln. Jag uppskattar också att det automatiserar identifiering av nodfel och omplanering av uppgifter utan att du behöver hantera dessa återställningssteg manuellt.
Viktiga funktioner i DC/OS
- Tjänstekatalog: En inbyggd katalog låter dig installera distribuerade datatjänster, databaser, CI/CD-verktyg och övervakningstjänster direkt via det grafiska gränssnittet eller CLI.
- Driftsättningsstrategier utan driftstopp: DC/OS stöder rullande driftsättningar samt blågröna strategier och kanarimönster för att hålla tjänster tillgängliga under uppdateringar.
- Planering av flera typer av arbetsbelastningar: DC/OS kör containeriserade appar, äldre applikationer och distribuerade datatjänster som Kafka och Spark sida vid sida på delad infrastruktur.
- Enhetlig övervakning och loggning: Operatörer kan följa mätvärden på värd-, tjänste- och containernivå samt få åtkomst till uppgiftsloggar utan att först behöva hitta den specifika värden eller containern.
Integrationer med DC/OS
DC/OS har marknadsplatsintegrationer för Confluent Platform och Apache Kafka, NGINX, NGINX Plus, Chef, Alluxio, Spark och Citrix NetScaler. Det tillhandahåller även HTTP-API:er för anpassade integrationer samt insamling av driftmätvärden och loggar.
Pros and Cons
Pros:
- Hanterar molnkluster och lokala kluster tillsammans
- Planerar containrar, äldre appar och datatjänster
- Planerar om arbetsbelastningar efter nodfel
Cons:
- Uppgraderingar kan kräva mer planering
- En mindre community erbjuder färre resurser för felsökning
Learn more about D2iQ / Mesosphere DC/OS: 10Bäst för serverlösa funktioner
OpenFaaS
- Gratisabonnemang + 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Från $1,500/månad
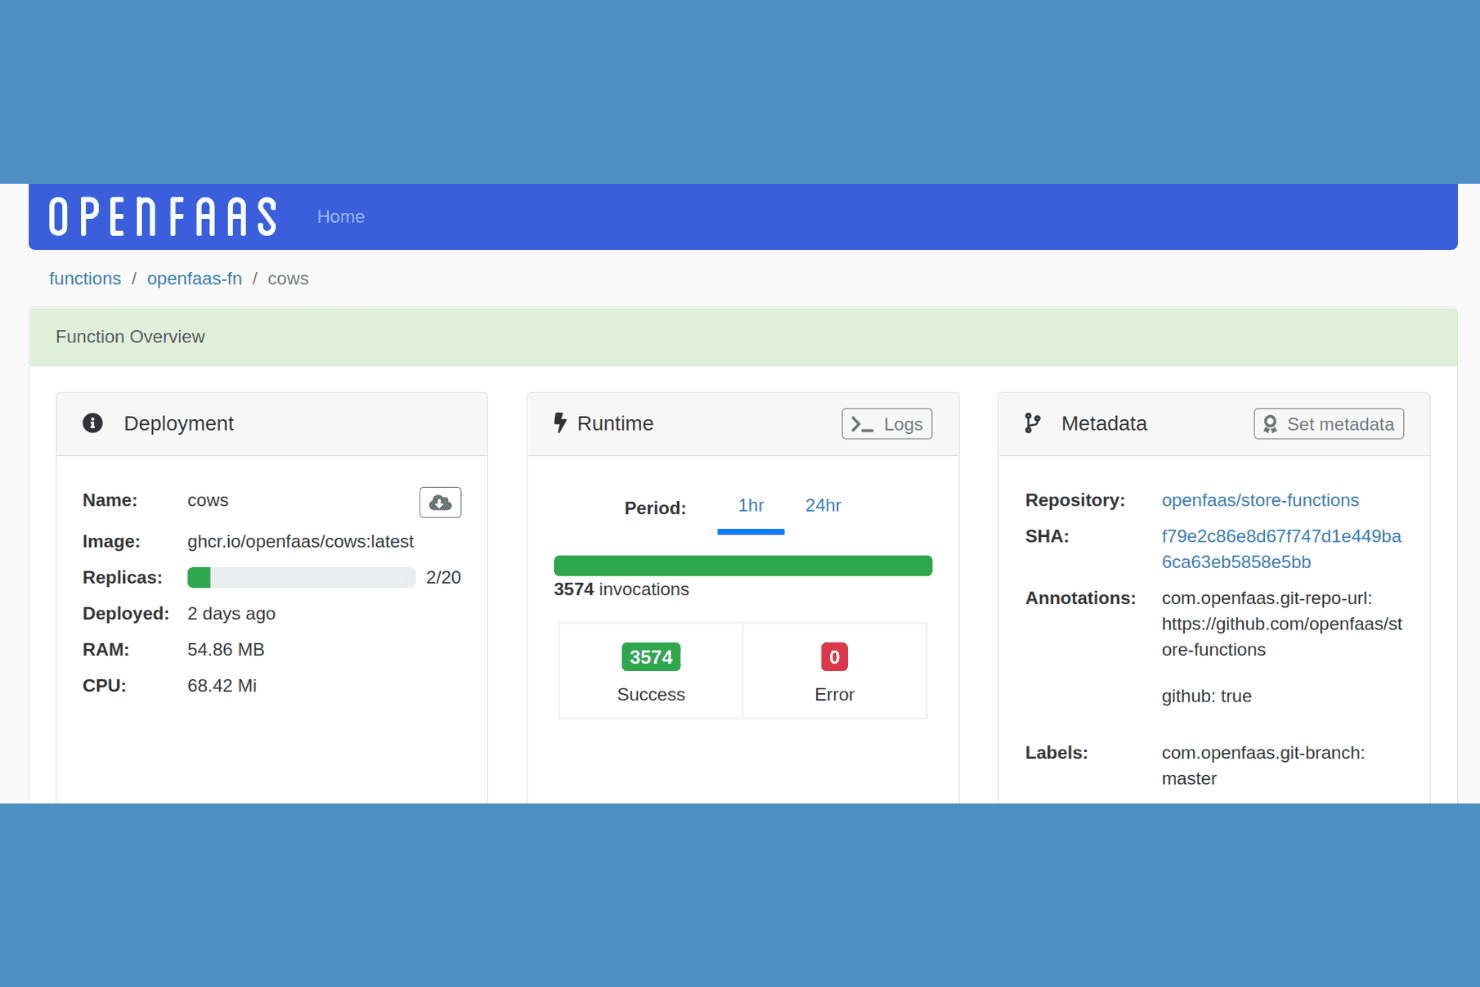
OpenFaaS låter användare övervaka funktionsanrop, repliker och körningsstatistik. OpenFaaS är en plattform för serverlösa funktioner som låter team distribuera händelsestyrda arbetsbelastningar till Kubernetes med hjälp av OCI-paketerade funktioner, med stöd för automatisk skalning baserad på flera mätvärden, GitOps-arbetsflöden och en rad händelseutlösare.
Vem passar OpenFaaS bäst för?
OpenFaaS passar bra för utvecklingsteam som redan kör Kubernetes och vill lägga till funktioner för händelsestyrda, serverlösa funktioner ovanpå sin befintliga infrastruktur.
Varför jag valde OpenFaaS
Jag valde OpenFaaS som ett av de bästa alternativen eftersom det hanterar serverlösa funktioner på Kubernetes på ett sätt som få andra verktyg kan matcha. Jag uppskattar att det stöder automatisk skalning baserad på flera mätvärden, vilket gör att du kan skala funktioner efter RPS, CPU, RAM eller anpassade Prometheus-mätvärden samt skala ned till noll när de är inaktiva. Jag tycker också om att funktionerna paketeras som portabla OCI-avbildningar, så att jag kan distribuera samma funktion till Kubernetes-kluster i molnet eller lokalt utan att behöva göra om något.
OpenFaaS viktigaste funktioner
- Stöd för händelseutlösare: Funktioner kan utlösas av Apache Kafka, RabbitMQ, Google Cloud Pub/Sub, PostgreSQL, AWS SNS och AWS SQS direkt.
- GitOps- och Helm-integrering: OpenFaaS standardversion fungerar med Argo CD, Flux och Helm för deklarativ funktionsdistribution från ett konfigurationsarkiv.
- Hantering av funktions-CRD:er: Funktioner hanteras som anpassade Kubernetes-resurser, vilket gör att du kan definiera och versionshantera dem tillsammans med andra klusterobjekt.
- SSO för företag och RBAC: OpenFaaS för företag innehåller enkel inloggning med OpenID Connect, rollbaserad åtkomstkontroll och granskning via webhook.
OpenFaaS-integreringar
OpenFaaS erbjuder inbyggda integreringar med Apache Kafka, RabbitMQ, Google Cloud Pub/Sub, PostgreSQL, AWS SNS, AWS SQS och MQTT. Det stöder GitHub Actions-, GitLab-, Argo CD- och Flux-arbetsflöden samt ett REST API för anpassade integreringar.
Pros and Cons
Pros:
- Mätvärdesbaserad skalning kan skala funktioner till noll
- OCI-funktioner kan flyttas mellan Kubernetes-miljöer
- CRD:er stöder deklarativ funktionshantering
Cons:
- Kräver Kubernetes i stället för att ersätta det
- Självhosting kräver fortfarande infrastrukturkompetens
Learn more about OpenFaaS:
Andra Kubernetes-alternativ
Här är några ytterligare Kubernetes-alternativ som inte tog sig till min kortlista, men som ändå är värda att titta närmare på:
- 11OpenNebulaBäst för hybrida miljöer med flera moln
- 12HeliosBäst för skräddarsydda företagslösningar
- 13HashiCorp NomadBäst för enkel arbetsbelastningsorkestrering
Hur jag utvärderar alternativ till Kubernetes
Jag utvärderar varje verktyg i två lager: de grundläggande funktionerna – schemaläggning av containrar, självläkning och deklarativ konfiguration – samt de särskiljande egenskaper som gör ett alternativ bättre lämpat än ett annat för ditt team.
Grundläggande funktioner (minimikrav för den här listan)
När jag väljer verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktion som anges nedan. Därefter räknar jag om verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att komma i fråga för inkludering.
- Containerorkestrering & schemaläggning: Jag utvärderar hur varje verktyg hanterar placeringen av arbetsbelastningar över värdar – om det stöder regler för affinitet, resursmedveten schemaläggning eller enklare lägen med en enda värd för mindre distributioner.
- Skalning & lastbalansering: Jag kontrollerar om plattformen skalar automatiskt baserat på verkliga mätvärden som CPU-belastning eller antal förfrågningar och hur den distribuerar trafik, från enkel cirkulär fördelning till L7-medveten dirigering.
- Tjänsteupptäckt & nätverk: Varje verktyg bör låta containrar hitta varandra och kommunicera utan manuell IP-hantering – jag tittar på inbyggd DNS, överlagringsnätverk och beredskap för tjänstenät.
- Hög tillgänglighet & självläkning: Jag undersöker hur ett verktyg reagerar när saker går sönder, till exempel om det automatiskt schemalägger om kraschade containrar till friska noder eller bara startar om dem på samma plats.
- Deklarativ konfiguration & automatisering: Verktyg som Nomad använder HCL-filer medan Docker Swarm förlitar sig på Compose YAML – jag utvärderar om distributioner kan versionshanteras, mallbaseras och återskapas konsekvent.
- Distribution i flera miljöer: Jag bedömer var varje verktyg faktiskt kan köras, från en enda molnleverantör till hybrida miljöer som omfattar lokala datacenter, publika moln och kantnära platser.
När jag har en lista över verktyg som uppfyller dessa kriterier undersöker jag vad som särskiljer varje plattform.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Ett hanterat kontrollplan är mycket viktigt här – verktyg som AWS Fargate och Google Cloud Run eliminerar underhållet av kluster helt, vilket frigör tid för teamet att fokusera på att distribuera appar i stället för att korrigera noder. Jag utvärderar också utvecklarupplevelsen, särskilt hur snabbt någon kan gå från en containeravbildning till en körande tjänst utan att skriva långa konfigurationsfiler. För användningsområden inom kantnära databehandling eller IoT är ett litet resursavtryck en viktig särskiljande faktor; plattformar som K3s körs på maskinvara där fullständiga Kubernetes helt enkelt inte fungerar.
Bortom funktionerna
Total ägandekostnad förtjänar stor uppmärksamhet – vissa plattformar tar betalt per container eller per vCPU-sekund, och kostnaderna ökar snabbt när du kör hundratals tjänster. Jag utvärderar också kompatibiliteten med ekosystemet, särskilt om ett verktyg kan integreras med dina befintliga CI/CD-pipelines och verktyg för IaC som Terraform eller Pulumi. Skala och arbetsbelastningens lämplighet är en annan viktig faktor; ett verktyg som är perfekt för tillståndslösa webbappar kan ha svårt att hantera tillståndsbaserade databaser eller jobb för batchbearbetning, så jag kontrollerar vilka typer av arbetsbelastningar varje plattform hanterar väl innan jag rekommenderar den.
Varför leta efter ett Kubernetes-alternativ?
Även om Kubernetes är ett bra val av programvara för containerorkestrering finns det flera anledningar till att vissa användare söker alternativa lösningar. Du kanske letar efter ett Kubernetes-alternativ eftersom…
- Det har en brant inlärningskurva
- Du behöver enklare distributionsprocesser
- Det kräver för många resurser
- Du vill ha bättre kostnadseffektivitet
- Du vill ha enklare hantering av flera moln
- Det passar inte för småskaliga projekt
Om något av detta känns bekant har du kommit rätt. Min lista innehåller flera alternativ för programvara för containerorkestrering som passar bättre för team som ställs inför dessa utmaningar med Kubernetes och letar efter alternativa lösningar.
Viktiga funktioner i Kubernetes
Här är några av de viktigaste funktionerna i Kubernetes, som hjälper dig att jämföra vad alternativa lösningar erbjuder:
- Tjänsteupptäckt och lastbalansering: Distribuerar nätverkstrafik automatiskt för att säkerställa stabila distributioner
- Lagringsorkestrering: Ansluter och hanterar lagringssystem som du väljer för applikationer
- Automatiserade utrullningar och återställningar: Uppdaterar applikationer automatiskt samtidigt som systemets stabilitet bibehålls
- Självläkning: Startar om misslyckade containrar och ersätter dem för att minimera driftstopp
- Hantering av hemligheter: Lagrar och hanterar känslig information på ett säkert sätt
- Horisontell skalning: Justerar resurser dynamiskt för att möta förändrade behov
- Resursutnyttjande: Optimerar användningen av tillgängliga resurser för bättre effektivitet
- Containerorkestrering: Hanterar distribution och skalning av containeriserade applikationer
- Utbyggbarhet: Stöder olika insticksprogram och tillägg för utökad funktionalitet
- Tåliga distribuerade system: Säkerställer applikationers motståndskraft genom effektiv resurshantering