

10 bästa interna utvecklarportalerna 2026

Bästa interna utvecklarportaler – urval


Interna utvecklarportaler är centraliserade plattformar som ger dina utvecklingsteam en enda plats för åtkomst till verktyg, dokumentation, tjänster och arbetsflöden. Genom att välja rätt portal kan du hantera långsam introduktion av nya medarbetare, svåröverskådliga verktygskedjor och problem med skalning när din infrastruktur växer. I den här guiden hittar du de bästa interna utvecklarportalerna för 2026, där varje portal har valts ut för att hjälpa dig förenkla driften, öka teamets produktivitet och stödja en kultur av självbetjäning. Läs vidare för att se vilken lösning som passar dina nuvarande behov och kan anpassas när din miljö utvecklas.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa interna utvecklarportalerna
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av interna utvecklarportaler för att hjälpa dig hitta den bästa lösningen för din budget och dina affärsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bästa dynamiska konfigurationshanteringen | 30 dagars kostnadsfri provperiod tillgänglig | Från $1,979/månad (faktureras årligen) | Website | |
| 2 | Bäst stöd för hybridmolnmiljöer | Gratis demonstration tillgänglig | Från $29/användare/månad (faktureras årsvis) | Website | |
| 3 | Bäst för omedelbar skalning av appdistributioner | Gratis provperiod tillgänglig | Från $899/månad | Website | |
| 4 | Bästa samlade arbetsflödeshantering | Gratisabonnemang tillgängligt | Från $6/GB/månad | Website | |
| 5 | Bäst för att bygga modulära digitala backendlösningar | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 6 | Bäst för att följa teamens och komponenternas hälsa | Gratisabonnemang tillgängligt | Från $7.67/användare/månad | Website | |
| 7 | Bästa katalogen för överblick över mikrotjänster | Gratis demo tillgänglig | Pris lämnas på begäran | Website | |
| 8 | Bäst för operativa insikter över miljöer | Gratisabonnemang + gratis demo tillgänglig | Från $19/användare/månad (faktureras årligen) | Website | |
| 9 | Bäst för självbetjänad programvaruleverans | Gratisplan tillgänglig | Prisuppgift på begäran | Website | |
| 10 | Bäst för styrd Kubernetes-provisionering | 30 dagars kostnadsfri provperiod tillgänglig | Från $333/månad (faktureras årsvis) | Website |
Recensioner av de bästa interna utvecklarportalerna
Nedan finns mina detaljerade sammanfattningar av de bästa interna utvecklarportalerna som kom med i mitt urval. Mina recensioner ger en detaljerad överblick över funktionerna, integrationerna och de bästa användningsområdena för varje plattform, så att du kan hitta den bästa lösningen för dig.
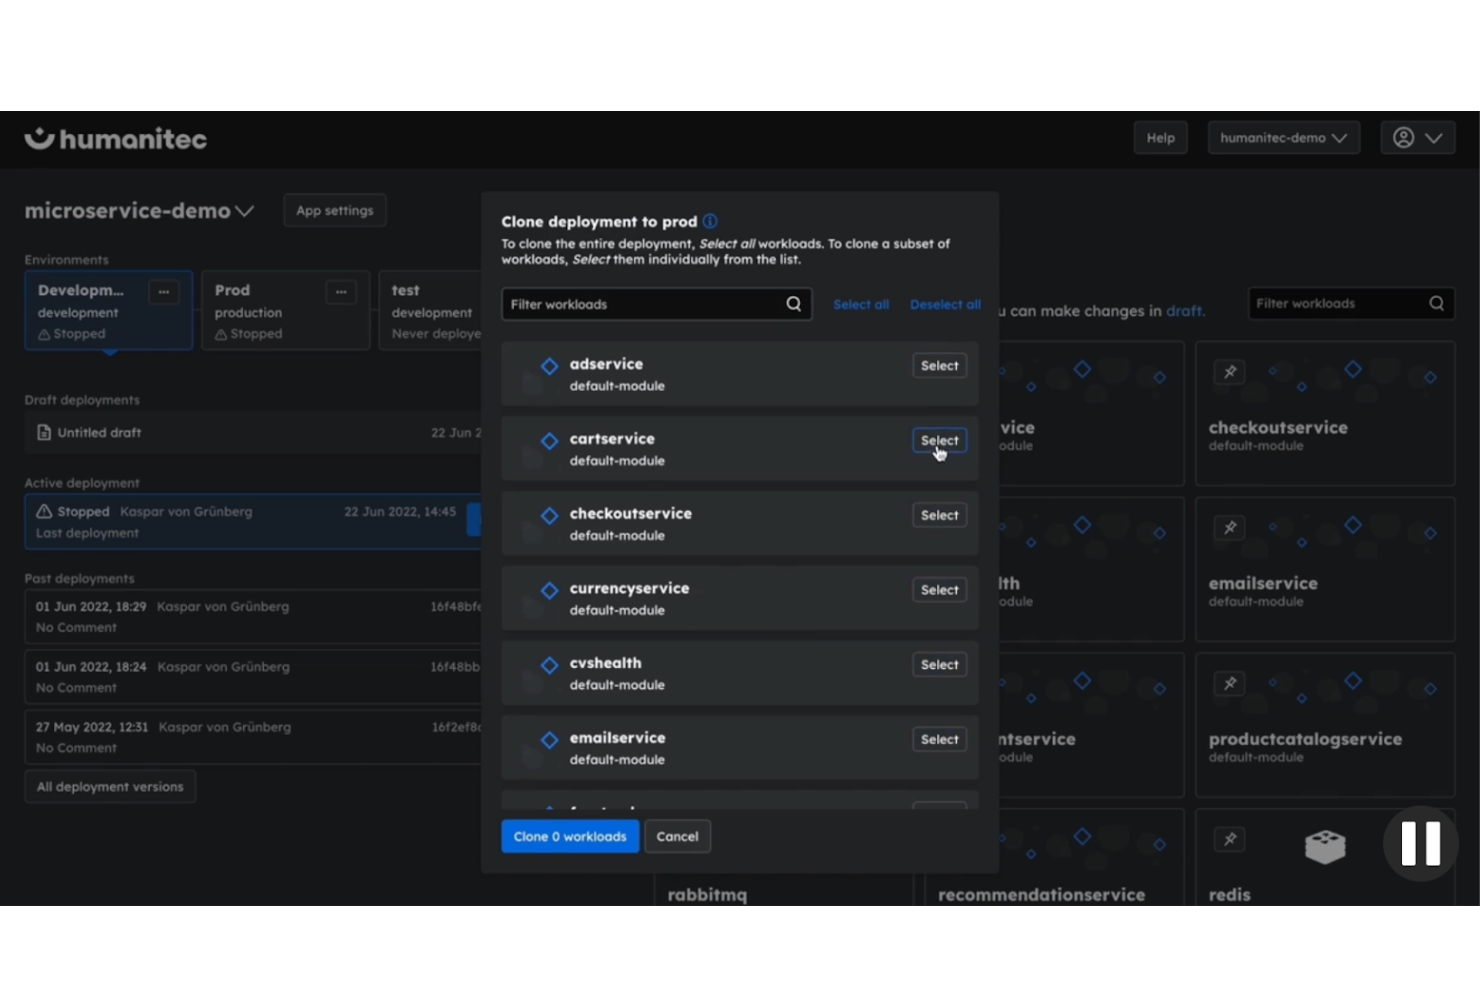
Humanitec är en intern utvecklarportal och ett plattformsorkestreringslager som kopplar samman CI/CD-pipelines, infrastruktur som kod och molnkonton bakom en enhetlig styrningsmotor för dynamisk konfigurationshantering och AI-styrd infrastrukturprovisionering.
Vem passar Humanitec bäst för?
Humanitec passar bra för plattformsteknikteam på medelstora till stora företag som behöver standardisera miljökonfigurationen för dussintals tjänster utan att hårdkoda värden i varje distributionspipeline.
Därför valde jag Humanitec
Jag valde Humanitec som en av de bästa eftersom deras dynamiska konfigurationshantering är den mest konkreta lösning jag har sett på konfigurationsspridning över flera miljöer. Med Score-specifikationen kan mitt team definiera krav på arbetsbelastningar en gång, och Humanitec löser miljöspecifika värden vid driftsättning, så att inga hårdkodade konfigurationer läcker mellan test-, produktions- eller tillfälliga miljöer. Jag förlitar mig också mycket på funktionen för avvikelsedetektering, som signalerar i samma ögonblick som en agent eller utvecklare ändrar något utanför policy.
Viktiga funktioner i Humanitec
- Resursdefinitioner: Förkonfigurerade infrastrukturmoduler som plattformstekniker definierar en gång och delar mellan flera arbetsbelastningar, vilket eliminerar upprepad konfiguration.
- Tillfälliga miljöer: Miljöer på begäran med kort livslängd som utvecklare kan starta och ta bort utan att skapa ärenden eller vänta på driftteamet.
- RBAC- och styrningskontroller: Rollbaserade åtkomstregler som tillämpas i alla distributionsarbetsflöden och begränsar vad utvecklare kan distribuera eller ändra utifrån sin roll.
- Insikter och teknisk intelligens: En realtidsvy över hela verktygskedjan som samlar distributionssignaler och data om miljöernas hälsa på ett ställe.
Humanitec-integrationer
Integrationer omfattar AWS, GCP, Azure, Terraform, OpenTofu, Cloudflare, Kubernetes, PostgreSQL, MySQL och MariaDB.
Pros and Cons
Pros:
- Konfigurationer genereras automatiskt per miljö vid driftsättning
- Stöder infrastrukturprovisionering med AI-agenter
- Inbyggd grafbaserad visualisering av resurser
Cons:
- Dokumentationen släpar efter frekventa funktionsuppdateringar
- Den första konfigurationen kräver dedikerad teknisk support

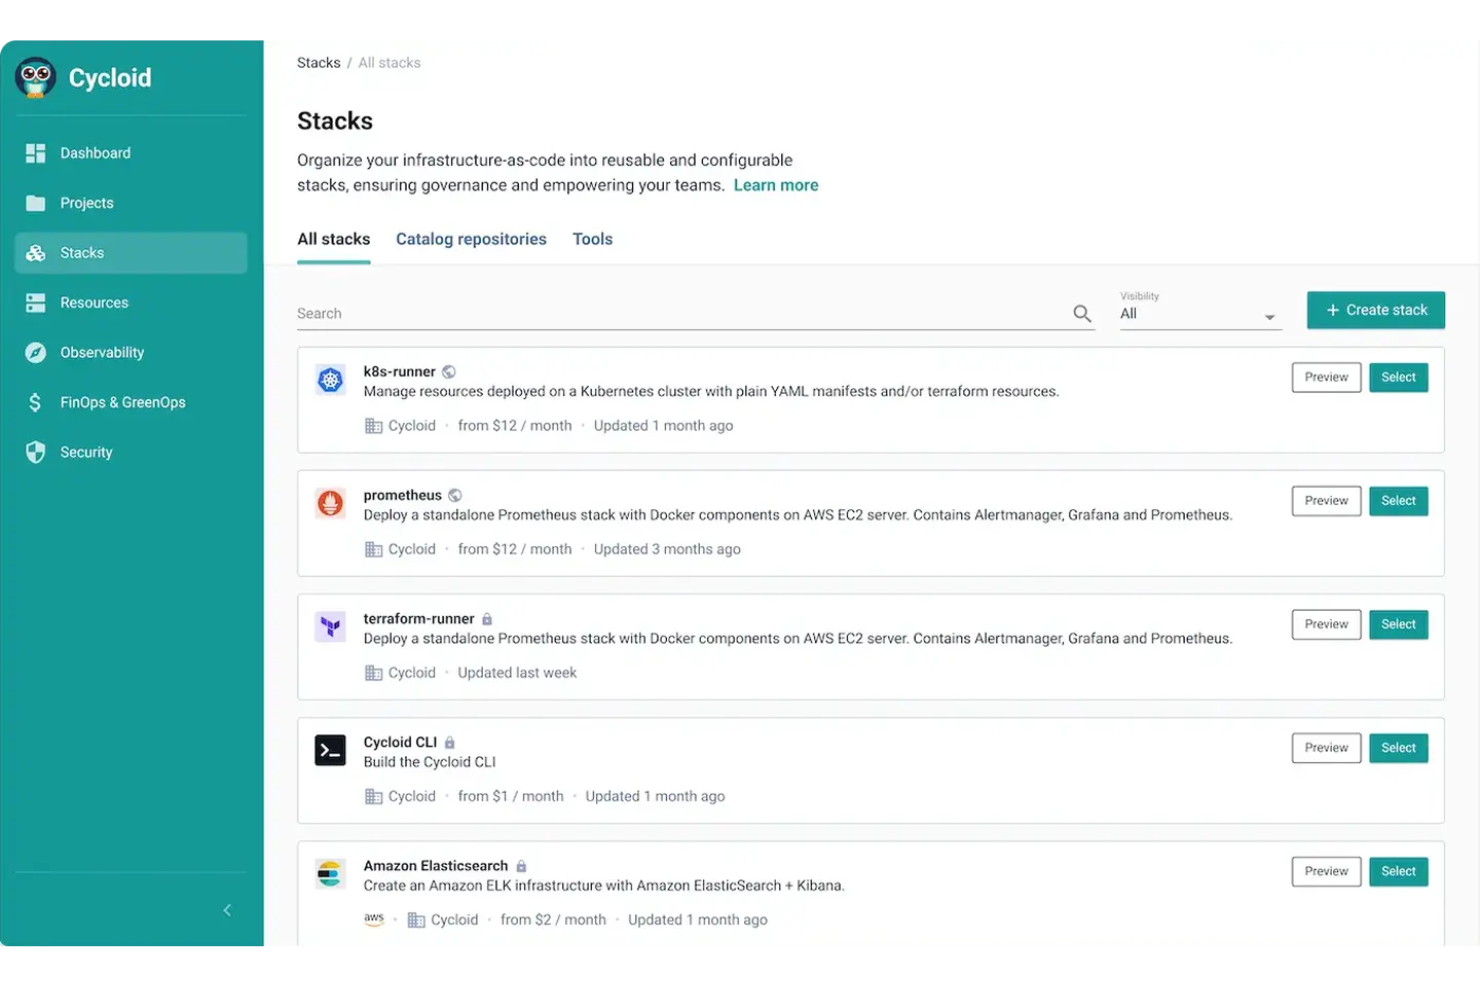
Cycloid är en intern utvecklarportal och plattform för molnhantering som kombinerar en självbetjäningsportal för infrastruktur, Terraform/OpenTofu-inbyggd IaC-automatisering, kostnadshantering för flera moln samt en tillgångsinventering över lokala miljöer och offentliga molnmiljöer.
Vem passar Cycloid bäst för?
Cycloid passar bra för plattformsteknikteam som hanterar arbetsbelastningar i blandade miljöer, särskilt team som använder en kombination av lokal infrastruktur och flera offentliga moln.
Varför jag valde Cycloid
Cycloid finns med på min kortlista eftersom ingen annan IDP jag har testat hanterar verkliga hybridmolnmiljöer lika smidigt. Det som sticker ut är StackForms, som låter mitt team publicera självbetjäningsformulär för infrastruktur som fungerar likadant oavsett om målet är AWS, Azure, GCP eller fysisk lokal infrastruktur, utan separata tillhandahållandearbetsflöden för varje miljö. Kombinerar man detta med InfraView, som kartlägger beroenden mellan aktiva resurser i alla dessa miljöer i en enda visuell graf, får man ett kontrollplan som faktiskt återspeglar den verkliga infrastrukturen.
Viktiga funktioner i Cycloid
- Tjänstekatalog: En bläddringsbar katalog med förgodkända infrastrukturstackar som utvecklare kan distribuera utan att skriva IaC från grunden.
- Pipelinevy: Ett visuellt CI/CD-pipelinegränssnitt som följer distributionsförloppet för infrastrukturjobb i realtid.
- Hantering av molnkostnader: Inbyggda FinOps-paneler som visar kostnadsfördelningen per projekt, miljö och leverantör.
- Git-baserad stackhantering: IaC-mallar lagras och versionshanteras direkt i Git, vilket gör infrastrukturbeskrivningarna granskningsbara och återanvändbara.
Cycloid-integrationer
Integrationerna omfattar Terraform, Ansible, Helm, GitHub, GitLab, Bitbucket, Jenkins, Azure DevOps och ArgoCD för IaC.
Pros and Cons
Pros:
- Inbyggd spårning av koldioxidavtryck per distribution
- StackForms abstraherar IaC för icke-experter
- Leverantörsoberoende för lokala miljöer och moln
Cons:
- Oannonserat underhåll kan orsaka driftstopp
- Saknar ett omfattande pluginbibliotek
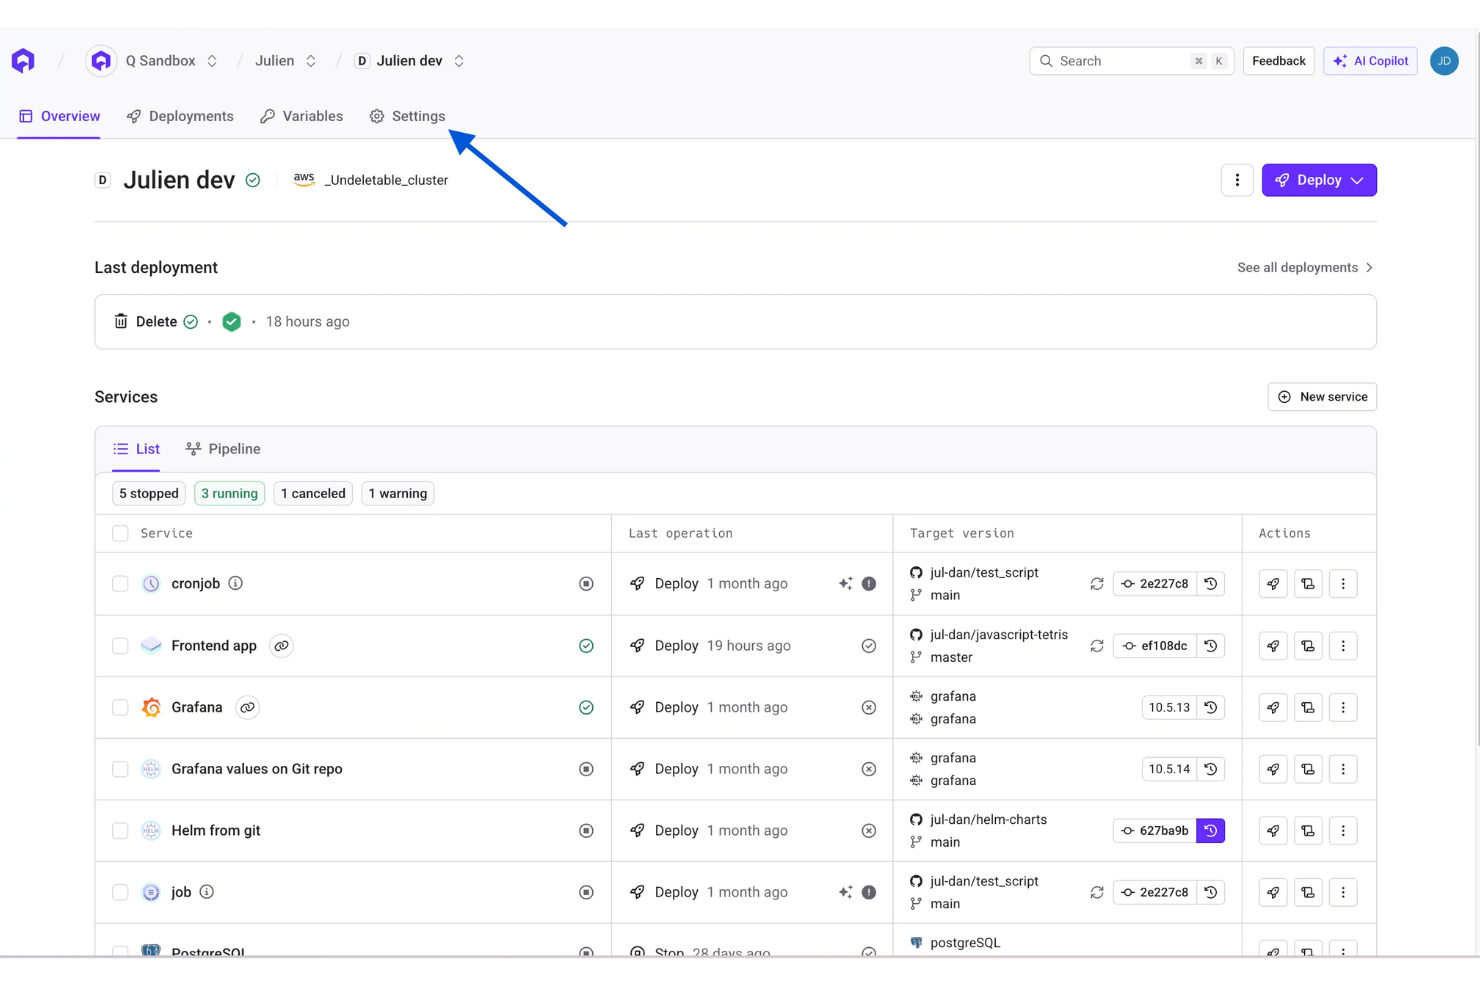
Qovery är en Kubernetes-hanteringsplattform som ger utvecklingsteam en självbetjäningsportal för att distribuera, skala och hantera containeriserade applikationer i AWS EKS-, GCP GKE-, Azure AKS- och lokala kluster.
För vem passar Qovery bäst?
Qovery passar bra för teknikteam på växande startupföretag och medelstora företag som använder Kubernetes men vill att utvecklare ska kunna hantera distributioner själva utan att skriva infrastrukturkod.
Varför jag valde Qovery
Jag valde Qovery som en av de bästa lösningarna på grund av hur plattformen hanterar skalning av distributioner genom tillfälliga miljöer. Varje pull request startar en fullstack-förhandsgranskningsmiljö med appar, databaser, köer och arbetare på ungefär tre minuter, med en riktig URL, riktig TLS och automatisk rensning när ändringen sammanfogas. Jag uppskattar också att kostnadstak per miljö och TTL-kontroller håller utgifterna stabila även när antalet samtidiga miljöer ökar. Den kombinationen av omedelbar provisionering och automatisk nedmontering är något som mycket få interna utvecklarplattformar hanterar inbyggt.
Viktiga funktioner i Qovery
- RBAC och policytillämpning: Definiera rollbaserade åtkomstkontroller och policy-som-kod-regler som styr varje distributionsåtgärd innan den når klustret.
- Inbyggd observerbarhet: Loggar, mätvärden, spårningar och distributionshändelser kopplas automatiskt till varje tjänst, utan agenter att installera eller instrumentpaneler att konfigurera.
- Stöd för GitOps-pipelines: CI/CD-pipelines utan konfiguration ansluter direkt till dina Git-arkiv och har stöd för containrar, Helm-diagram, Terraform-moduler och hanterade databaser.
- Granskningslogg: Varje åtgärd som utförs av en människa eller AI-agent loggas, kopplas till en aktör och kan granskas genom ett enda granskningsspår.
Qovery-integrationer
Integrationer omfattar GitHub, GitLab, Slack, Bitbucket, Terraform och CloudFormation.
Pros and Cons
Pros:
- Distribuerar i ditt eget molnkonto
- Kloning av miljöer omfattar databaser med data
- AI-chatt visar omedelbart insikter om distributioner
Cons:
- Fullständiga miljökopior ökar infrastrukturkostnaderna
- Miljövariabler stöds inte i självhanterade Helm-diagram
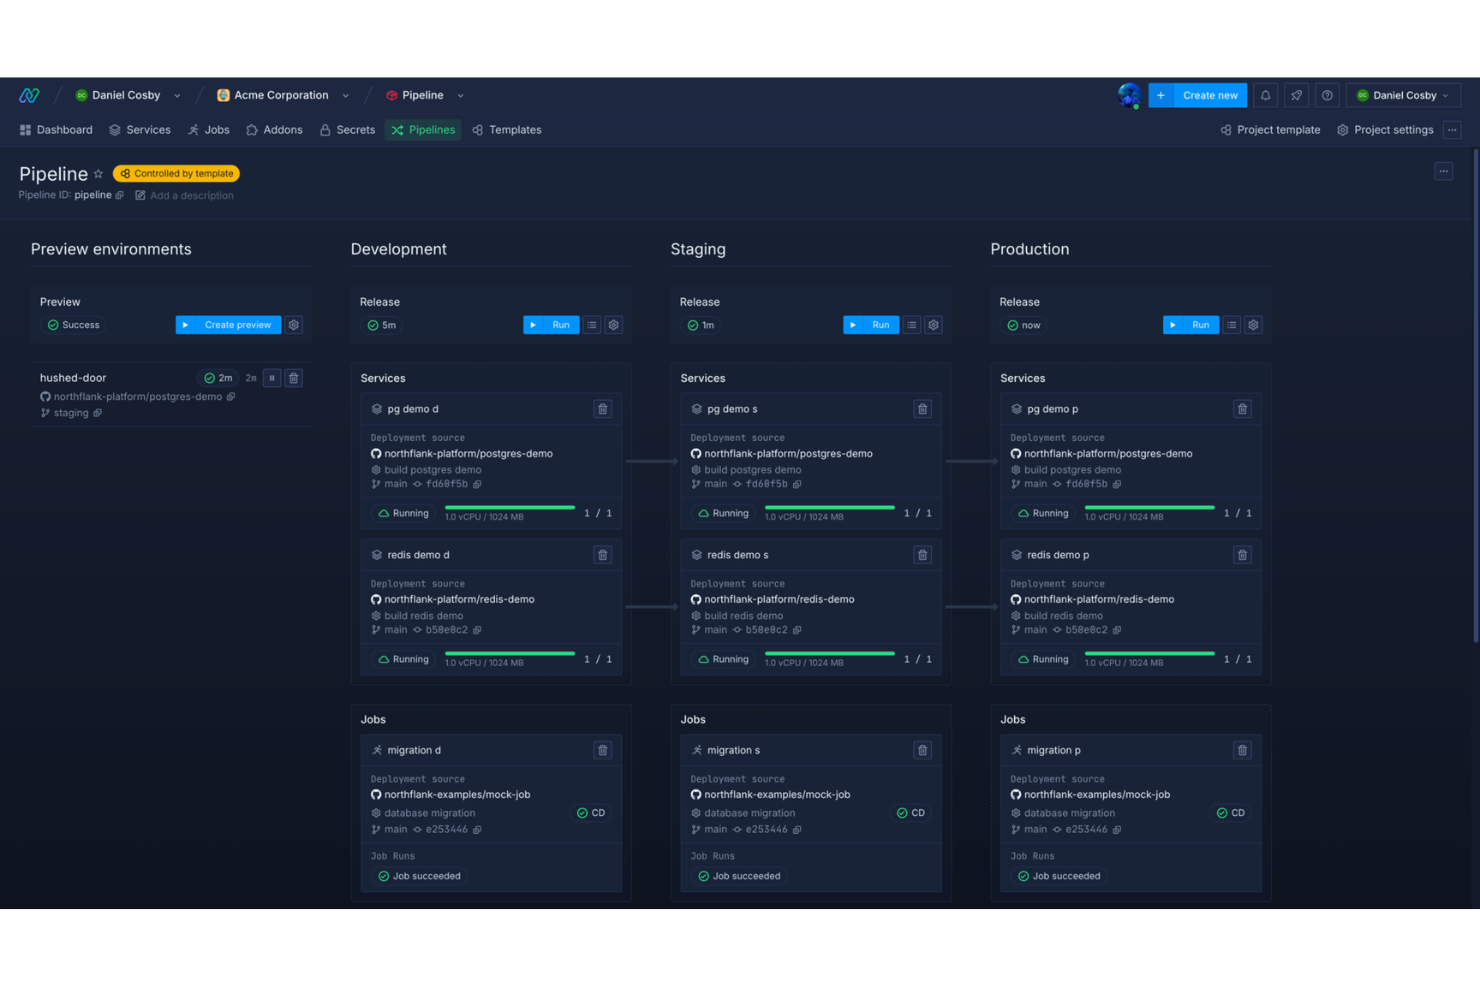
Northflank är en Kubernetes-baserad distributionsplattform som förenar tjänster, databaser, jobb, CI/CD-pipelines, förhandsgranskningsmiljöer och hantering av hemligheter i en enda intern utvecklarportal som körs i ditt moln eller deras.
Vem passar Northflank bäst för?
Northflank passar bra för plattformsteknikteam på tillväxtföretag som behöver ett enda system för att hantera distributioner, pipelines och databaser utan att behöva foga samman separata verktyg.
Varför jag valde Northflank
Jag har tagit med Northflank bland mina toppval eftersom arbetsflödesmallarna låter dig definiera en hel stack (tjänster, jobb, databaser och pipelines) som ett enda återanvändbart objekt. När jag klonar den mallen mellan test- och produktionsmiljöer blir miljölikheten automatisk. Jag uppskattar också den inbyggda ärvningen av hemligheter, där hemligheter sprids från projekt- till tjänstenivå utan någon manuell koppling mellan separata verktyg.
Northflanks viktigaste funktioner
- Förhandsgranskningsmiljöer: Starta automatiskt tillfälliga miljöer med hela stacken kopplade till pull-förfrågningar och ta sedan bort dem efter sammanfogning.
- Använd ditt eget moln: Distribuera Northflanks styrplan i ditt eget AWS-, GCP- eller Azure-konto för att hålla arbetsbelastningar inom din infrastrukturs gränser.
- Återställning av distributioner: Återställ valfri tjänst till en tidigare distribuerad version direkt från användargränssnittet utan att köra om en pipeline.
- Anpassade domäner: Tilldela och hantera anpassade domäner per tjänst, med TLS-certifikat som tillhandahålls automatiskt.
Northflanks integrationer
Northflank erbjuder inbyggda integrationer med GitHub, GitLab, Bitbucket, AWS, GCP, Azure, Civo, Oracle, Fastly och CloudFront. Det ansluter även till externa containerregister, externa hanterare av hemligheter och Tailscale för privat åtkomst baserad på VPN. Ett API och ett CLI är tillgängliga för anpassade integrationer och automatisering av CI/CD-pipelines.
Pros and Cons
Pros:
- Inbyggda databaser tillsammans med apptjänster
- Förhandsgranskningsmiljöer kopplade till pull-förfrågningar
- Distributionsalternativ med ditt eget moln
Cons:
- Kräver expertkunskaper inom plattformsteknik
- Begränsat ekosystem av plugin-program från tredje part
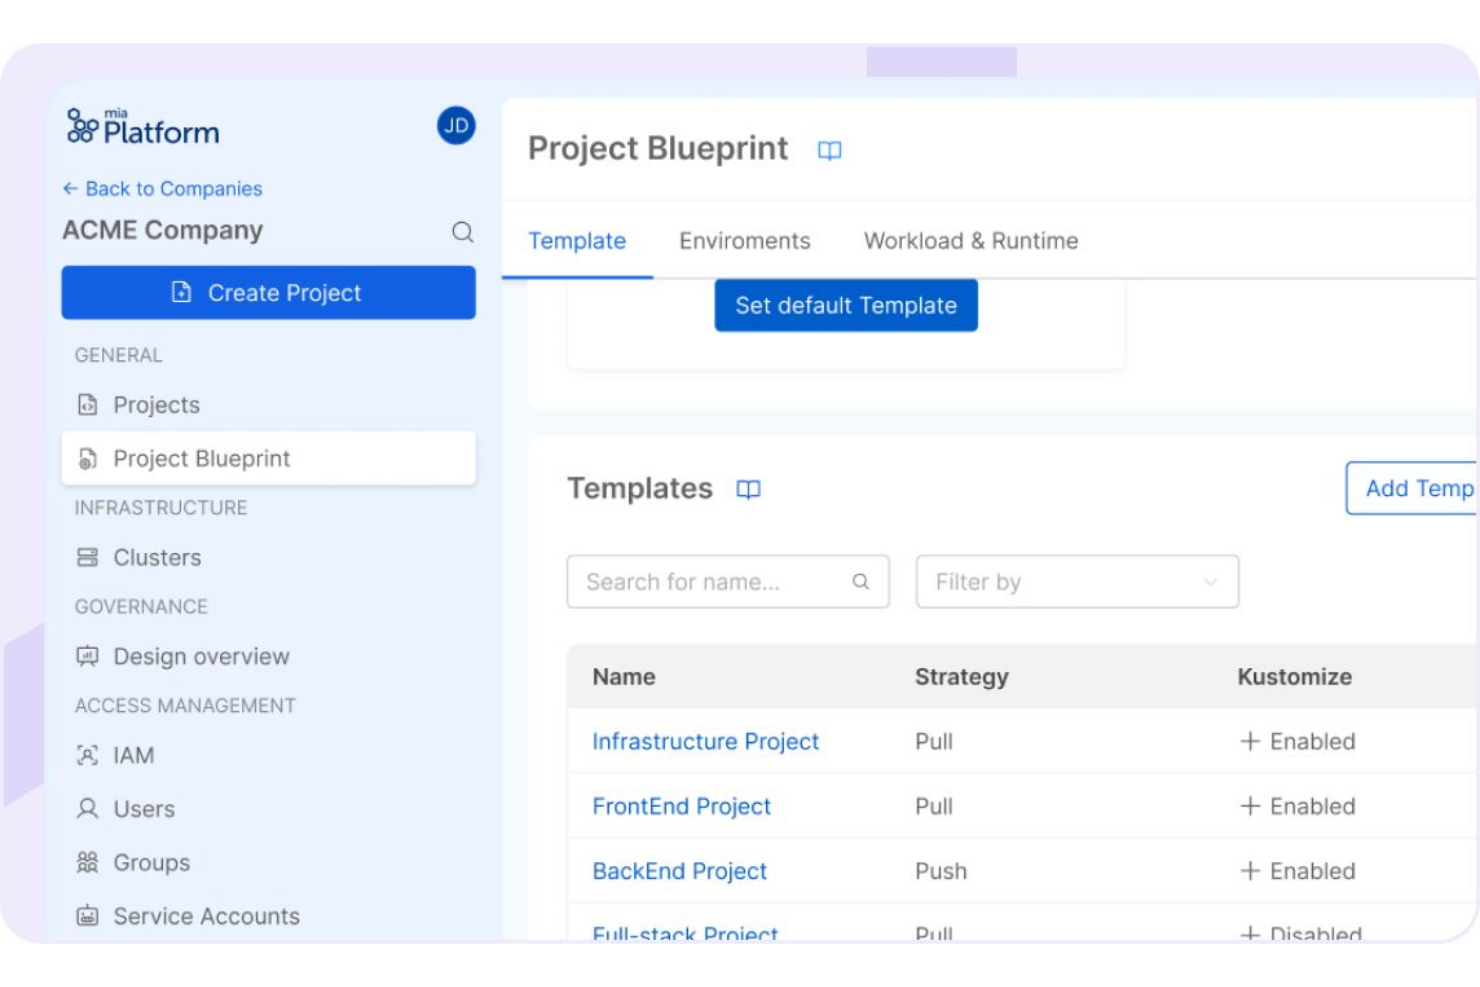
Mia-Platform är en AI-inbyggd intern utvecklarportal och plattformstekniksverktyg som kombinerar en tjänstekatalog, hantering av programvarans livscykel, poängkort och ett AI-styrningslager för att hjälpa tekniska företagsteam att bygga och leverera produktionsklar programvara.
Vem passar Mia-Platform bäst för?
Mia-Platform passar särskilt bra för plattformstekniksteam i stora företag inom reglerade branscher som bank, försäkring och telekom, som behöver strukturerad och styrd kontroll över hela livscykeln för programvaruleveranser.
Varför jag valde Mia-Platform
Jag valde Mia-Platform som en av de bästa eftersom deras metod för modulärt backendbyggande skiljer sig från allt annat på den här listan. Marknadsplatsen låter mitt team välja färdigbyggda och förtestade mikrotjänster och sammanfoga dem till backendlösningar utan att börja från grunden i varje projekt. Jag uppskattar också de gyllene vägarna som finns inbyggda i Context Catalog, eftersom de tillämpar arkitekturella standarder redan när tjänster skapas, så att varje ny tjänst levereras redo för företagets krav genom sin utformning, inte genom granskning.
Viktiga funktioner i Mia-Platform
- AI-fabrik: Ett styrningslager som kopplar förfrågningar på naturligt språk till förhandsgodkända AI-spelplaner och validerar varje AI-resultat mot verksamhetens specifikationer innan det når produktionen.
- Poängkort: Efterlevnadskontroller körs vid varje incheckning, med automatiserade kampanjer som skickar åtgärdsuppgifter direkt till den ansvariga utvecklaren.
- RBAC- och ABAC-kontroller: Rollbaserade och attributbaserade åtkomstkontroller är direkt inbäddade i katalogposterna och begränsar vad användare och AI-agenter kan se och utföra.
- Katalogåtkomst utan gränssnitt: Context Catalog exponerar sina data via API:er och MCP-protokoll, så att externa verktyg, utvecklingsmiljöer och AI-assistenter kan använda kunskapen i er digitala tvilling direkt.
Integrationer i Mia-Platform
Integrationerna omfattar AWS, GCP, Azure, OCI, GitHub, GitLab, Kubernetes och Helm.
Pros and Cons
Pros:
- Styrningsverktyg ger full kontroll över SDLC
- Marknadsplatsen erbjuder färdiga mallar och plugin-program
- Flexibelt skapande av anslutningar och arkitekturer
Cons:
- Ingen inbyggd strukturerad övervakningslösning
- Kräver etablerade Kubernetes-kunskaper för att kunna användas
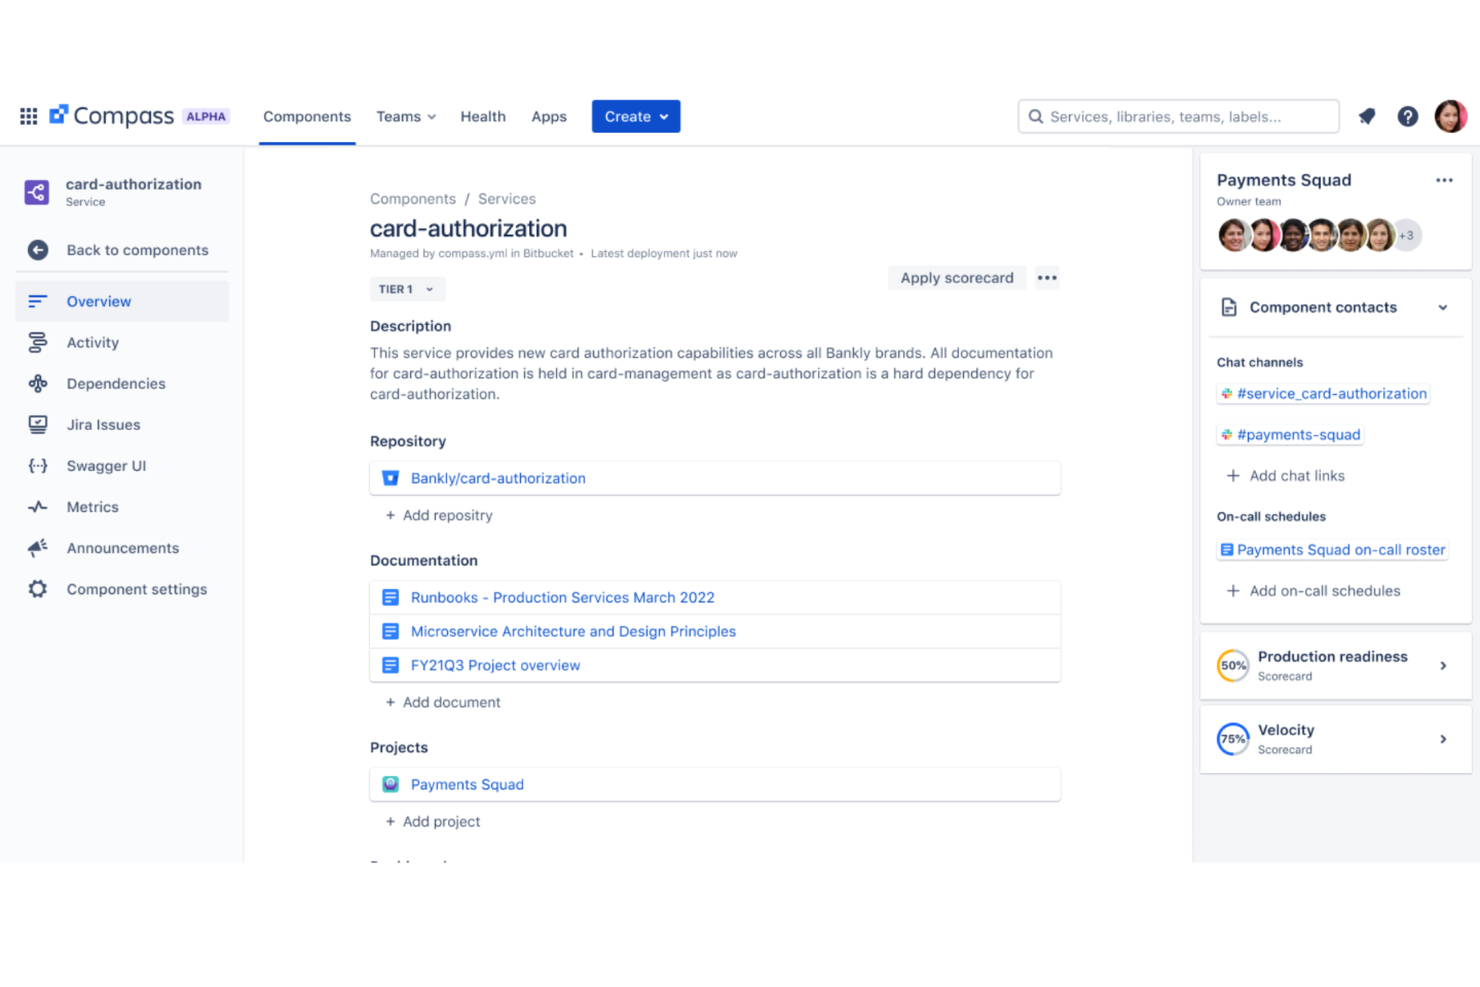
Inbyggd i Atlassians ekosystem är Compass en intern utvecklarportal som centraliserar din programvarukatalog, komponentägarskap, poängkort och tekniska insikter för distribuerade team.
Vem passar Atlassian Compass bäst för?
Compass passar naturligt för utvecklingsteam som redan använder Jira, Confluence eller Bitbucket och vill ha en utvecklarportal utan att lämna Atlassians ekosystem.
Varför jag valde Atlassian Compass
Jag har tagit med Atlassian Compass bland mina toppval eftersom verktyget hanterar hälsospårning så väl för både komponenter och teamen som äger dem. Jag uppskattar särskilt att poängkorten är direkt kopplade till verkliga signaler som kodkvalitet, testtäckning och säkerhetssårbarheter, inte bara självrapporterad status. Dessutom ger inbyggda DORA-mått mitt team insyn i cykeltid, distributionsfrekvens och var leveransen börjar gå långsammare. Det är en av få portaler som kopplar samman komponenternas hälsa med teamens prestation i en enda vy.
Viktiga funktioner i Atlassian Compass
- Programvarukatalog: Ett sökbart register över alla komponenter, tjänster, bibliotek och API:er i hela utvecklingsorganisationen, med tydligt tilldelat ägarskap.
- Beroendekartläggning: Visuell kartläggning av relationer mellan komponenter så att team kan se uppströms- och nedströmsberoenden innan de gör ändringar.
- Compass-tillägg: En marknadsplats med färdigbyggda tillägg som hämtar data från DevOps-verktyg från tredje part direkt till komponentsidorna.
- Meddelanden: Ett inbyggt aviseringssystem som låter komponentägare sprida uppdateringar, utfasningar eller incidentvarningar till berörda team.
Integrationer med Atlassian Compass
Integrationer omfattar GitHub, GitLab, CircleCI, PagerDuty, Sentry, Slack, Snyk, Jira, Bitbucket och Datadog.
Pros and Cons
Pros:
- Inbyggda poängkort och DORA-mått
- Utvecklat utifrån Atlassians egna behov av mikrotjänster
- Mallbaserat skapande av tjänster med inbyggda policyer
Cons:
- Begränsad självbetjäning utöver att skapa nya tjänster
- Saknar avancerad orkestrering av Kubernetes-arbetsflöden
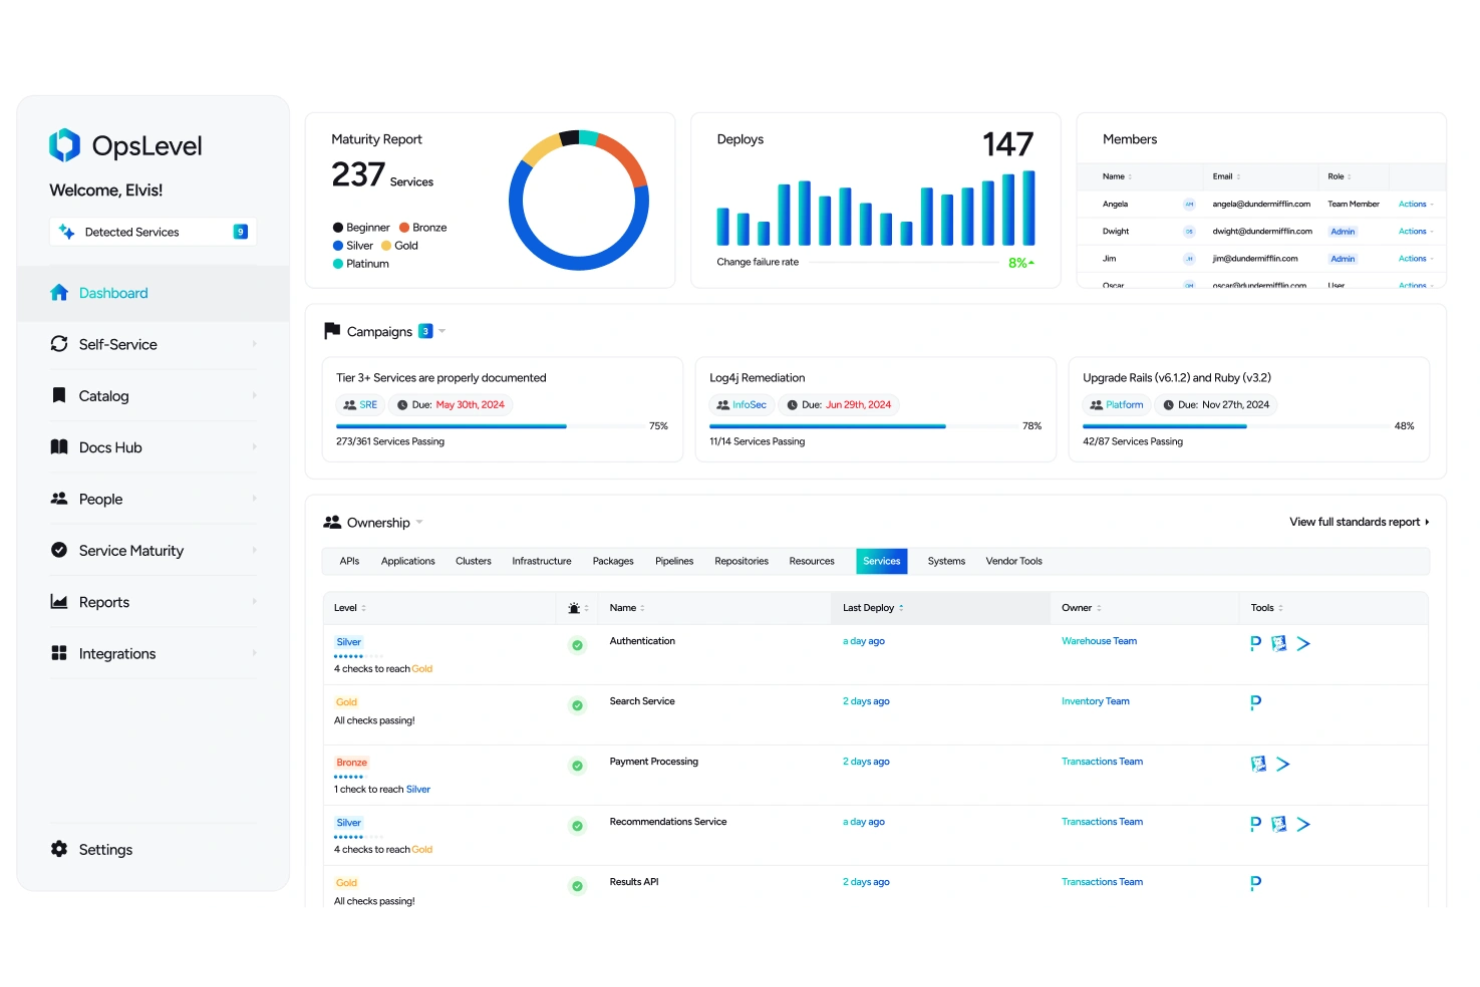
OpsLevel passar bra för teknikteam på medelstora till stora företag som hanterar en stor mängd mikrotjänster över flera team eller domäner.
Varför jag valde OpsLevel
OpsLevel hamnar på min kortlista tack vare hur plattformen hanterar tjänsteidentifiering i stor skala. Jag gillar att den ansluter till källor som GitHub, Datadog och AWS och sedan automatiskt upptäcker och berikar katalogposter utan att teamen behöver registrera varje mikrotjänst manuellt. Kubernetes-synkroniseraren utmärker sig verkligen för organisationer med containeriserade arbetsbelastningar, eftersom den automatiskt hämtar in tjänstedata baserat på befintliga taggar. Jag uppskattar också att ägarskap identifieras automatiskt i stället för att självrapporteras, vilket håller katalogen korrekt när tjänster växer och förändras.
Viktiga funktioner i OpsLevel
- Kampanjer: Skapa organisationsomfattande initiativ som tilldelar specifika kontroller till tjänsteägare och följer upp slutförandegraden för alla team från en central vy.
- Anpassade åtgärder: Utlös arbetsflöden som skapande av incidenter, CI/CD-pipelines eller Slack-aviseringar direkt från en tjänsts katalogsida utan att öppna ett ärende.
- Kunskapscenter: En enda plats som visar API-dokumentation och teknisk dokumentation kopplad till varje tjänst, så att utvecklare inte behöver leta genom wikis eller kodarkiv.
- Mognadsnivåer: Definiera och namnge anpassade mognadsnivåer i hela organisationen så att alla team har en gemensam förståelse av vad 'produktionsklar' faktiskt innebär för era tjänster.
OpsLevel-integreringar
OpsLevel erbjuder inbyggda integreringar med Git-leverantörer, CI/CD-pipelines, plattformar för observerbarhet, verktyg för incidenthantering och säkerhetsskannrar, däribland GitHub, GitLab, Bitbucket, Datadog, PagerDuty, Slack, Kubernetes, Snyk, Jira och SonarQube. Plattformen har även stöd för AWS, Azure och Google Cloud Platform för inläsning av infrastrukturdata samt erbjuder ett GraphQL-API och ett CLI för anpassade integreringar.
Pros and Cons
Pros:
- Synkroniseras med befintliga Git-kodarkiv
- Utbyggbara API:er för att hämta in varierande data
- Samlar hälsodata för mikrotjänster på en central plats
Cons:
- Kräver omfattande initial konfigurering
- Självbetjäningsåtgärder är begränsade till enstaka steg
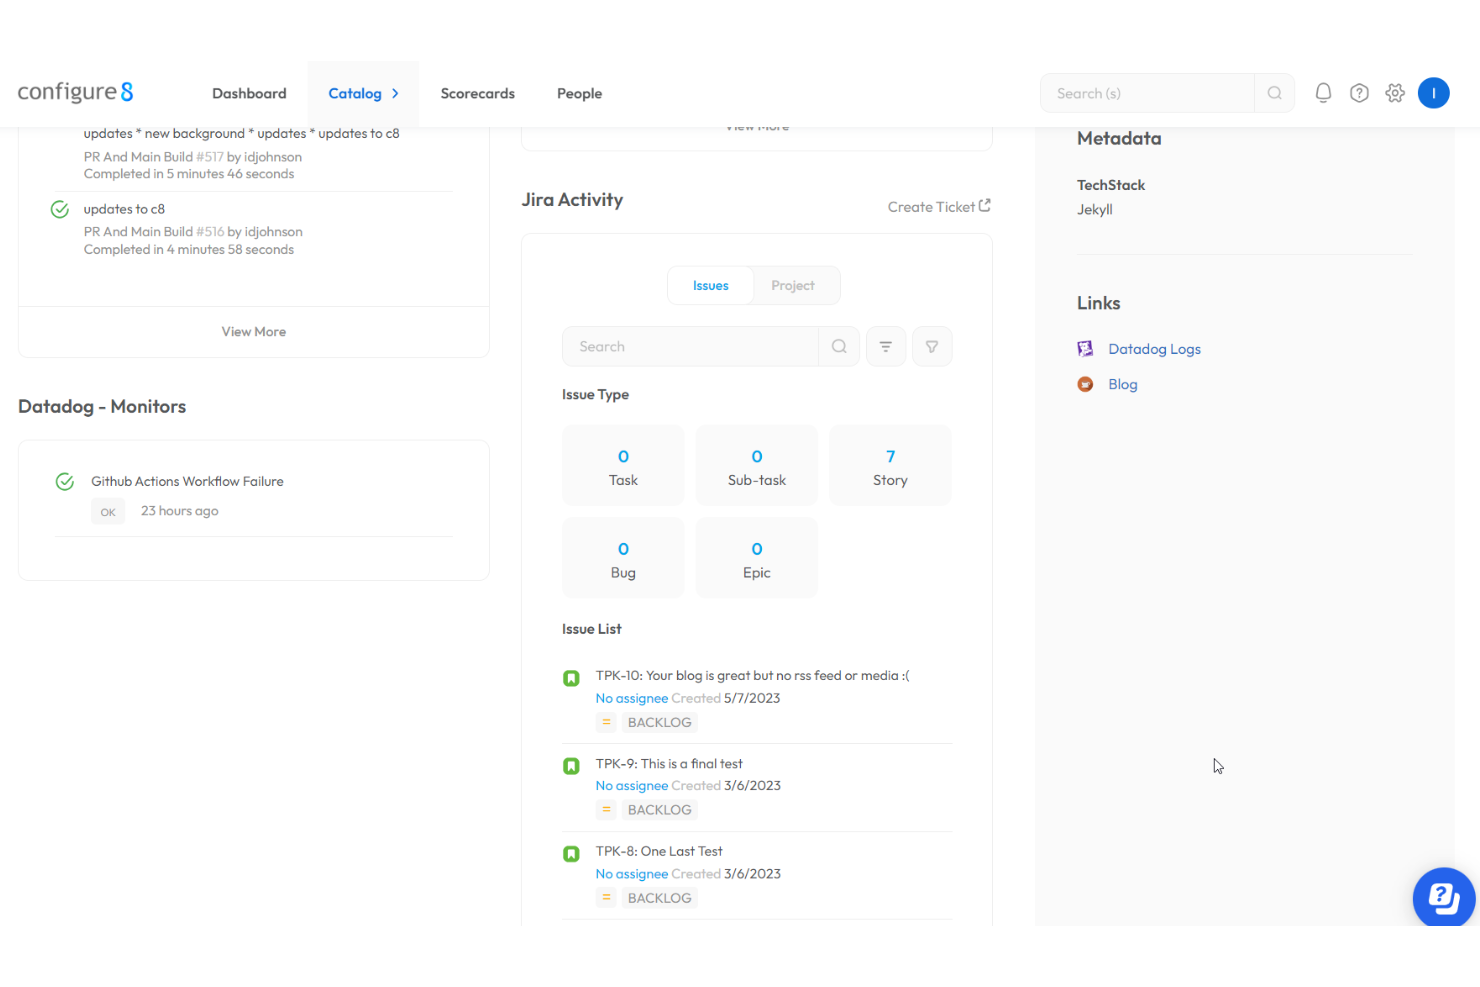
Configure8 är en intern utvecklarportal som kombinerar en universell tjänstekatalog, poängkort, självbetjäningsåtgärder och hantering av molnkostnader för att ge utvecklingsteam centraliserad insyn i och kontroll över sina miljöer.
Vem passar Configure8 bäst för?
Configure8 passar bra för plattformsteknikteam på växande företag som hanterar tjänster i flera molnmiljöer och behöver insyn i både tjänsternas hälsa och infrastrukturkostnaderna.
Varför jag valde Configure8
Jag valde Configure8 som ett av de bästa alternativen eftersom det kopplar insyn i molnkostnader direkt till tjänsterna och miljöerna i katalogen. Jag gillar att du kan dela upp utgifterna mellan moln och konton utifrån nästan vilken dimension som helst och spåra kostnader ner till specifika resurser, inte bara aggregerade totalsummor. Den automatiska taggningskopplingen länkar automatiskt molnresurser till miljöer och tjänster, så kostnadsdata får ett sammanhang utan manuellt taggningsarbete.
Viktiga funktioner i Configure8
- Poängkort: Definiera kontroller för tillförlitlighet, säkerhet, DORA-mätvärden och utvecklingsmognad och följ sedan upp efterlevnaden av varje standard i hela organisationen.
- Ägarskapsmappning: Knyter varje tjänst, miljö och resurs till en tydlig ägare, så att jourhavande ingenjörer kan hitta kontaktpersoner och beroenden utan att behöva leta i flera verktyg.
- Diagram över applikationslandskapet: En interaktiv visuell karta över hela systemet som hjälper nyanställda att förstå relationerna mellan tjänsterna och bevarar organisationens samlade kunskap.
- RBAC och SSO: Rollbaserade åtkomstkontroller och stöd för enkel inloggning säkerställer rätt åtkomstnivåer mellan team, med alternativ för SaaS- eller lokal driftsättning.
Configure8-integreringar
Integreringar omfattar AWS, Azure, Google Cloud Platform, GitHub, GitLab, Bitbucket, Jenkins, CircleCI, Datadog och PagerDuty.
Pros and Cons
Pros:
- Automatisk tjänsteidentifiering från anslutna källor
- Erbjuder kostnadsvyer för flera moln
- Mognadsnivåer visar tydligt brister per tjänst
Cons:
- Komplex konfiguration för äldre miljöer
- Kräver särskilt avsatt personal inom plattformsteknik

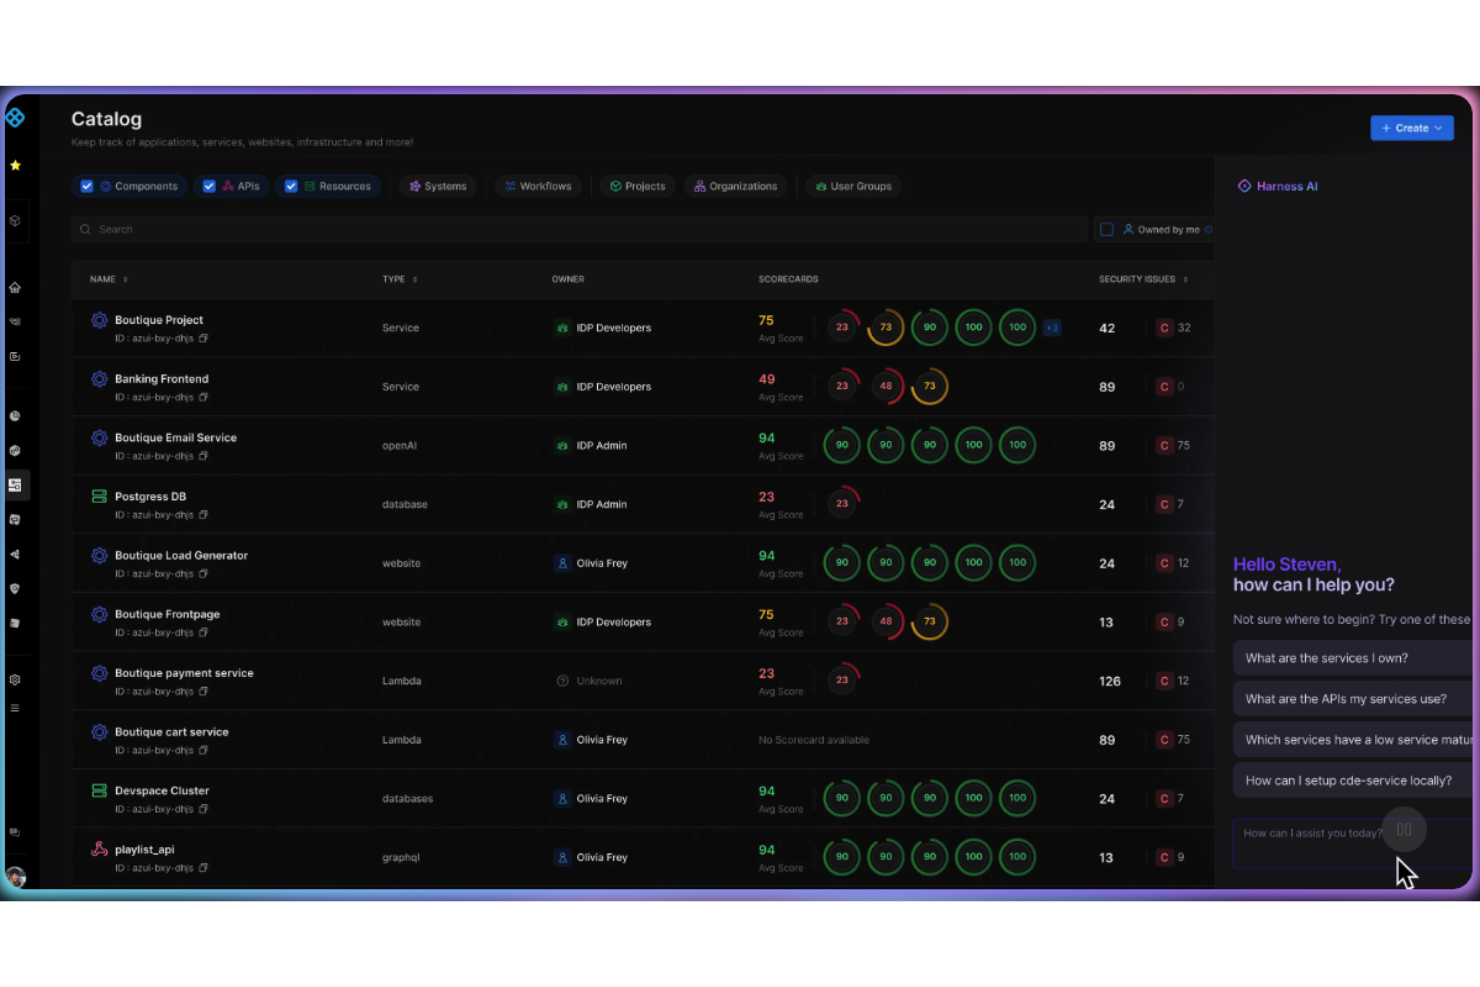
Harness intern utvecklarportal är en hanterad intern utvecklarportal byggd på Backstage-ramverket som kombinerar en programvarukatalog, orkestrering av självbetjäningsarbetsflöden, miljöhantering och automatiserade kvalitetskort för att följa tjänsternas hälsa och efterlevnad.
Vem passar Harness intern utvecklarportal bäst för?
Harness intern utvecklarportal passar naturligt för utvecklingsorganisationer som redan kör Harness CI/CD-pipelines och vill ha en enhetlig portal utan att behöva underhålla en egen Backstage-instans.
Varför jag valde Harness intern utvecklarportal
Jag valde Harness intern utvecklarportal som en av de bästa eftersom dess katalog med arbetsflöden för den 'gyllene vägen' är den mest praktiska implementeringen av självbetjänad programvaruleverans som jag har sett. Plattformstekniker definierar förgodkända mallar en gång, och utvecklare kan provisionera miljöer, skapa tjänster och köra komplexa distributionssekvenser utan att öppna ett enda ärende. Jag uppskattar också att skyddsräcken i form av policy som kod (drivna av OPA) och RBAC automatiskt upprätthåller styrningen i varje steg, så att självbetjäning inte blir helt oreglerad.
Viktiga funktioner i Harness intern utvecklarportal
- Programvarukatalog: En enhetlig katalog som visar tjänsteägare, teknisk dokumentation, API:er och grafer över uppströms- och nedströmsberoenden i hela utvecklingsekosystemet.
- Kvalitetskort: Automatiserad poängsättning som omvandlar standarder som säkerhet och produktionsberedskap till efterlevnadspoäng i realtid, både på tjänste- och organisationsnivå.
- Arbetsflöden för introduktion av utvecklare: Förkonfigurerade arbetsflöden för den första dagen som kopplar nya utvecklare till dokumentation, åtkomst till kodarkiv och miljökonfiguration utan manuella insatser.
- Backstage-pluginbibliotek: Tillgång till över 200 kuraterade Backstage-pluginer som utökar portalen med data från verktyg från tredje part, med stöd för anpassade interna pluginer.
Integrationer med Harness intern utvecklarportal
Integrationerna omfattar GitHub, GitLab, Jenkins, Jira, PagerDuty, Kubernetes, Datadog, Dynatrace, New Relic och Snyk.
Pros and Cons
Pros:
- Hanterad Backstage eliminerar behovet av egen drift
- Inbyggda kvalitetskort följer upp tjänstestandarder
- Mallar för den gyllene vägen automatiserar återkommande uppgifter
Cons:
- Nya moduler lanseras innan de är fullt mogna
- Fullständig temaanpassning stöds ännu inte

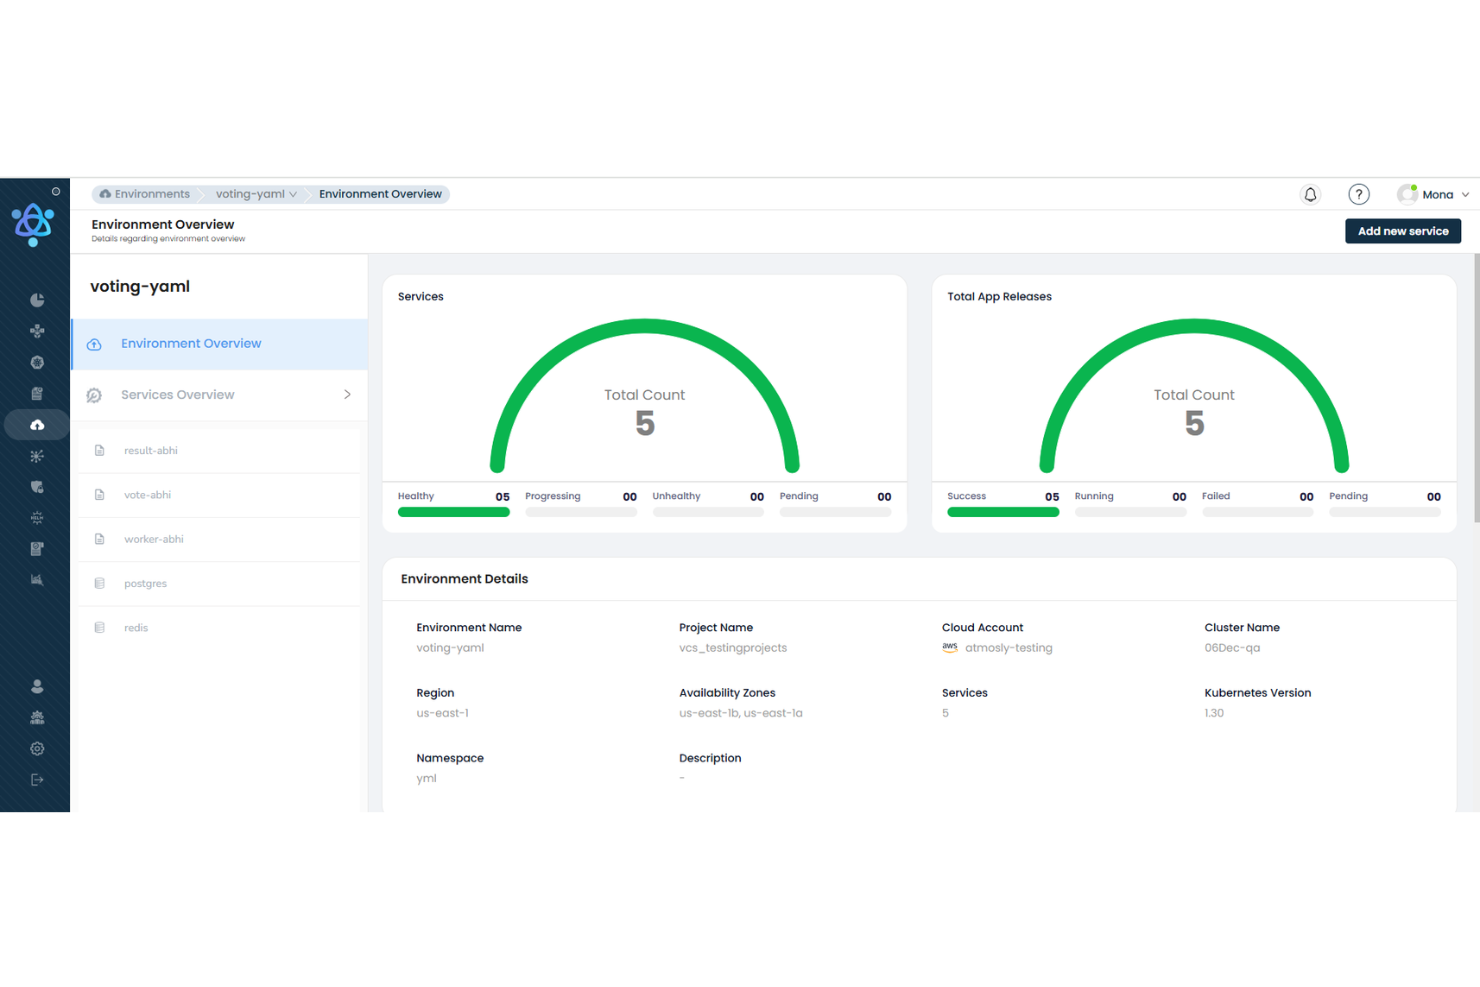
Atmosly är en AI-nativ intern utvecklarplattform som låter team tillhandahålla, distribuera och driva Kubernetes-kluster med inbyggda CI/CD-pipelines, säkerhetsåtgärder, kostnadsanalys och en AI-agent för SRE.
Vem passar Atmosly bäst för?
Atmosly passar DevOps- och plattformsteknikteam som behöver policybaserad kontroll över hur utvecklare tillhandahåller och får åtkomst till Kubernetes-infrastruktur.
Varför jag valde Atmosly
Jag valde Atmosly som en av de bästa eftersom deras metod för styrd Kubernetes-provisionering verkligen skiljer sig från de flesta interna utvecklarplattformar. Medan andra plattformar behandlar styrning som en spärr kodifierar Atmosly policyn en gång och tillämpar den automatiskt, så att team kan använda självbetjäning på en utstakad väg utan att skapa en kö av ärenden. Jag uppskattar särskilt den avgränsade RBAC-modellen, som gör det möjligt att ge separata behörigheter för distribution, skalning och borttagning per team och kluster. Den kontinuerliga CIS-, PCI DSS- och SOC 2-poängsättningen för varje anslutet kluster är också en tydlig styrka, eftersom revisionsunderlaget alltid är aktuellt i stället för att behöva sammanställas under en kvartalsvis slutspurt.
Baserat på innehållet i navigeringsmenyn på Atmoslys webbplats kan jag identifiera viktiga funktioner som ännu inte täcks i avsnittet 'Varför jag valde Atmosly': Astra AI SRE-agenten, pipelinebyggaren, ritningarna, kloning av miljöer, intelligens för rätt dimensionering och marknadsplatsen.
Atmoslys viktigaste funktioner
- Astra AI SRE-agent: Övervakar poddhälsa, resursanvändning och händelseströmmar och öppnar sedan en PR med ett föreslaget felavhjälpande när något går sönder.
- Visuell pipelinebyggare: Skapa CI/CD-pipelines med en visuell dra-och-släpp-redigerare eller anslut befintliga GitOps-arbetsflöden.
- Kloning av miljöer: Duplicera en hel miljö, inklusive tjänster och konfiguration, för att snabbt skapa stagingmiljöer eller funktionsgrenar.
- Kostnadsanalys och rätt dimensionering: Visar rekommendationer för rätt dimensionering baserat på faktisk resursanvändning i dina kluster.
Atmoslys integrationer
Atmosly integreras med GitHub, GitLab, Bitbucket, Slack och Jira och stöder distributioner i AWS, Google Cloud Platform och Microsoft Azure, inklusive lokala och luftgapade Kubernetes-kluster. Det fungerar även med ArgoCD för GitOps-arbetsflöden och Helm för pakethantering och tillhandahåller ett API för anpassade integrationer.
Pros and Cons
Pros:
- Inbyggd CI/CD eliminerar behovet av ytterligare pipelineverktyg
- GitOps-nativ återställning och detektering av avvikelser
- Efemära miljöer startas automatiskt
Cons:
- Kräver kunskaper i GitOps för avancerad användning
- Saknar åtkomst via inbyggd mobilapplikation
Andra interna utvecklarportaler
Här är några ytterligare alternativ för interna utvecklarportaler som inte kom med i mitt urval, men som ändå är värda att undersöka:
- AWS Proton
Bäst för tillhandahållande av hanterad infrastruktur
- Plural
Bäst för att distribuera infrastruktursstackar med öppen källkod
- Encore Cloud
Bäst för automatisk generering av API-dokumentation


Så utvärderar jag interna utvecklarportaler
Jag delar upp min utvärdering i två lager: grundläggande funktioner som automatiskt upptäckta kataloger och mallar för rekommenderade standardvägar, följt av särskiljande faktorer som pluginernas omfattning och utvecklarnas användning.
Grundläggande funktioner (minimikrav för den här listan)
När jag väljer ut verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att övervägas för inkludering.
- Programvarukatalog: Jag kontrollerar om katalogen automatiskt upptäcker tjänster, API:er och resurser eller kräver manuell registrering, samt hur väl den visar ägarskap och beroenden.
- Byggmallar och mallar: Mallar för rekommenderade standardvägar bör låta en utvecklare starta en ny mikrotjänst med CI/CD redan konfigurerat, inte bara klona ett tomt kodförråd.
- Självbetjäning för utvecklare: Jag letar efter portaler där utvecklare kan tillhandahålla en molnresurs eller utlösa en driftsättning direkt, utan att behöva skicka in ett ärende till plattformsteamet.
- Integrationer med teknikstacken: Portalen bör ansluta till Git-leverantörer, CI/CD-pipelines, molnplattformar, Kubernetes och verktyg för observerbarhet för att presentera sammanhang på ett och samma ställe.
- Poängkort och standarder: Jag utvärderar om poängkorten följer upp produktionsberedskap och säkerhetsläge med automatiserade kontroller, snarare än bara statiska checklistor som teamen ignorerar.
- Utbyggbarhet och pluginer: Ett pluginramverk eller SDK är viktigt här eftersom varje utvecklingsorganisation har interna verktyg som behöver integreras med portalens användargränssnitt och datalager.
När jag har en lista över verktyg som uppfyller dessa kriterier undersöker jag vad som särskiljer varje plattform.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Stöd för teknisk dokumentation är en viktig särskiljande faktor. Jag letar efter portaler där dokumentationen finns tillsammans med tjänsterna i katalogen, så att ingenjörer kan hitta driftinstruktioner och API-specifikationer utan att behöva byta till en separat wiki. Poängkort som följer upp DORA-mått och mognadstrender över tid är också viktiga – de ger utvecklingsledare verklig insyn i teknisk skuld i olika team. Omfattningen på en leverantörs pluginekosystem, inklusive huruvida det finns en marknadsplats eller pluginer som utvecklats av communityn, påverkar hur mycket anpassat arbete plattformsteamet behöver ta på sig.
Bortom funktionerna
Distributionsmodellen är mycket viktig här. En självhostad Backstage-instans ger dig full kontroll men kräver ett särskilt plattformsteam för underhåll, medan hanterade SaaS-alternativ flyttar den bördan till leverantören. Jag utvärderar också tiden till värde – vissa portaler kräver flera månaders konfiguration innan en enda utvecklare loggar in, medan andra levereras med förbyggd katalogimport och mallar direkt från början. Prisstrukturen förtjänar också uppmärksamhet, eftersom kostnader per användarplats snabbt kan skena när utvecklingsorganisationen växer förbi några hundra utvecklare.
Så väljer du interna utvecklarportaler
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig hålla fokus när du arbetar dig igenom din unika process för programvaruval följer här en checklista över faktorer att ha i åtanke:
| Faktor | Vad du bör tänka på |
| Skalbarhet | Kan portalen hantera din tillväxt när det gäller miljöer, team och projekt utan omarbete? Kontrollera om det finns begränsningar för antalet användare eller storleken på resurskatalogen. |
| Integrationer | Kan verktyget ansluta till dina befintliga verktyg för CI/CD, IaC, molntjänster och utveckling? Bekräfta stöd för ditt ekosystem, inte bara populära leverantörer. |
| Anpassningsbarhet | Kan du anpassa arbetsflöden, roller och mallar efter organisationens processer? Leta efter åtkomst till API:er, skript eller konfiguration av användargränssnittet. |
| Användarvänlighet | Hur lättillgänglig är upplevelsen för utvecklare, driftansvariga och icke-tekniska intressenter? Utvärdera tydligheten i användargränssnittet, navigeringen och hjälpresurserna. |
| Implementering och introduktion | Vad innebär installationen? Fråga om hjälp med migrering, tid till värde under lanseringen och stöd för pilotteam eller parallell användning. |
| Kostnad | Ingår alla viktiga funktioner inom din budget? Var uppmärksam på volymbaserad prissättning, nödvändiga tillägg och dolda support- eller användningsavgifter. |
| Säkerhetsskydd | Erbjuder produkten stark åtkomstkontroll, delegering av roller, granskning och dataskydd för flera klienter? Utvärdera leverantörens historik när det gäller regelefterlevnad. |
| Tillgång till support | Har du tillgång till tillförlitliga supportkanaler och servicenivåavtal som motsvarar teamets behov? Klargör öppettider, kontaktpersoner och eskaleringsvägar i förväg. |
Vad är interna utvecklarportaler?
Interna utvecklarportaler är centraliserade plattformar som låter dina team hitta, tillhandahålla och hantera tjänster, infrastruktur och resurser i hela organisationens teknikstack. De erbjuder styrd självbetjäning, upprätthåller säkerhetsprinciper och ger insyn i dokumentation och distributionsprocesser. På så sätt hjälper de team att standardisera arbetsflöden och förbättra samarbetet inom utvecklingslivscykeln.
Funktioner i interna utvecklarportaler
Håll utkik efter följande viktiga funktioner när du väljer interna utvecklarportaler:
- Tjänstekatalog: Samlar alla tillgängliga interna tjänster, verktyg och API:er på ett ställe så att team enkelt kan bläddra bland, begära och integrera godkända resurser.
- Självbetjäningsprovisionering: Låter utvecklare distribuera, hantera och avveckla infrastruktur eller miljöer på egen hand, vilket minskar väntetider och operativa flaskhalsar.
- Åtkomstkontroller: Upprätthåller rollbaserade behörigheter och policyer för att säkerställa att endast behöriga användare kan visa eller ändra specifika resurser, vilket skyddar känsliga miljöer och data.
- Miljöhantering: Tillhandahåller verktyg för att spåra, organisera och ändra utvecklings-, test- och produktionsmiljöer över flera projekt.
- Revisionsloggning: Registrerar användaraktivitet, konfigurationsändringar och begäranden för efterlevnad, felsökning och analys, vilket gör ansvarsutkrävande och säkerhetsgranskningar enkla.
- Automatiserade arbetsflöden: Stöder förgodkända, standardiserade arbetsflöden för distribution av programvara, provisionering av resurser eller hantering av begäranden, vilket minskar manuella insatser och fel.
- Dokumentationsintegration: Visar relevant dokumentation, körinstruktioner och tekniska specifikationer direkt i portalen, så att team snabbt kan hitta vägledning när de arbetar med olika tjänster.
- Övervakning av hälsa och status: Visar aktuellt tillstånd, drifttid och hälsa för tjänster och miljöer, så att team snabbt kan upptäcka problem eller avbrott.
- Integration med CI/CD-pipelines: Ansluter till verktyg för byggande, testning och distribution, så att utvecklare kan utlösa, övervaka och styra distributioner direkt från portalen.
- API-hantering: Ger team insyn i och styrning över interna och externa API:er genom att spåra användning, åtkomst och ändringar via ett enda gränssnitt.
Vanliga AI-funktioner i interna utvecklarportaler
Utöver de standardfunktioner i interna utvecklarportaler som anges ovan införlivar många av dessa lösningar AI med funktioner som:
- Automatiserad felsökningsassistent: Använder AI för att analysera felloggar och nyliga plattformsändringar och tillhandahåller sedan konkreta lösningar eller rekommendationer som hjälper team att snabbt lösa incidenter.
- Prediktiv resursskalning: Analyserar kontinuerligt användningstrender och tjänstemått, förutser framtida resursbehov och skalar automatiskt miljöer för att bibehålla prestanda utan outnyttjad kapacitet.
- Intelligent beroendekartläggning: Använder AI för att skapa dynamiska visualiseringar av tjänsteberoenden och varnar team för potentiella risker eller flaskhalsar när ändringar sker i olika miljöer.
- Smarta dokumentationsförslag: Rekommenderar relevant dokumentation eller introduktionsresurser i rätt sammanhang och använder AI för att matcha information med användarens åtgärder eller frågor.
- Avvikelsedetektering för distributioner: Använder AI för att övervaka distributionsmönster och flagga oväntat beteende, misslyckade lanseringar eller potentiella säkerhetsincidenter innan de påverkar slutanvändare.
Fördelar med interna utvecklarportaler
Att införa interna utvecklarportaler ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Snabbare utvecklingscykler: Självbetjäningsprovisionering, standardiserade arbetsflöden och integrerad dokumentation minskar förseningar och gör att team kan ta sig igenom utvecklingen snabbare.
- Förbättrad säkerhet och efterlevnad: Finkorniga åtkomstkontroller, revisionsloggning och standardiserade miljöer hjälper till att skydda känsliga resurser och stödja regulatoriska krav.
- Förbättrad utvecklarupplevelse: Centraliserade tjänstekataloger och intuitiva gränssnitt gör det enklare för utvecklare att upptäcka resurser och samarbeta mellan team.
- Smidig introduktion: Inbyggda dokumentationshubbar och mallbibliotek hjälper nya användare att snabbt komma igång med mindre beroende av manuell utbildning.
- Bättre insyn i infrastrukturen: Instrumentpaneler i realtid och hälsoövervakning ger en tydlig bild av systemprestanda och miljöstatus för proaktiv hantering.
- Minskad operativ belastning: Automatiserade arbetsflöden och integrerade CI/CD-lösningar minskar upprepade manuella uppgifter och avlastar plattforms- och driftteamen.
- Optimerad resursanvändning: Miljöhantering och spårning av provisionering hjälper team att identifiera oanvända resurser och anpassa infrastrukturen för att hålla kostnaderna under kontroll.
Kostnader och prissättning för interna utvecklarportaler
Att välja interna utvecklarportaler kräver en förståelse av de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för interna utvecklarportaler:
Jämförelsetabell för abonnemang för interna utvecklarportaler
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisabonnemang | $0 | Grundläggande tjänstekatalog, begränsad självbetjäningsprovisionering, grundläggande dokumentationsintegration och support från communityn. |
| Personligt abonnemang | $10–$25/användare/månad | Fullständig tjänste- och API-katalog, åtkomstkontroller för enskilda användare, miljöhantering och grundläggande revisionsloggning. |
| Affärsabonnemang | $25–$60/användare/månad | Teambaserade åtkomstkontroller, automatiserade arbetsflöden, avancerade integrationer, instrumentpaneler för hälsa och status samt support. |
| Företagsabonnemang | $60–$120/användare/månad | Anpassad automatisering av arbetsflöden, förbättrade säkerhetsfunktioner, verktyg för regelefterlevnad, stöd för flera regioner och prioriterad support. |
Vanliga frågor om interna utvecklarportaler
Här är några svar på vanliga frågor om interna utvecklarportaler:
Vilka typer av team använder interna utvecklarportaler?
Teknik-, plattforms-, DevOps- och infrastrukturteam i organisationer av alla storlekar använder interna utvecklarportaler för att centralisera åtkomsten till resurser, stödja arbetsflöden och hantera miljöer. Dessa plattformar hjälper tekniska ledare att minska den kognitiva belastningen för sina utvecklare genom att samla utvecklingsprocessen på ett ställe.
Fungerar interna utvecklarportaler med molninfrastruktur och lokal infrastruktur?
Ja, de flesta interna utvecklarportaler är byggda för att integreras med både molnbaserade plattformar och verktyg för lokal infrastruktur, vilket gör att du kan hantera resurser i en hybrid- eller multimolnmiljö från ett enda användargränssnitt.
Hur hjälper interna utvecklarportaler till med regelefterlevnad?
Interna utvecklarportaler erbjuder funktioner som åtkomstkontroller, revisionsloggning och standardiserade arbetsflöden, vilket hjälper till att upprätthålla efterlevnaden av företagets policyer och externa regelverk. De upprätthåller tydlig metadatauppföljning i alla programvarukataloger för att säkerställa att säkerhetsstandarder uppfylls under hela programvaruutvecklingens livscykel.
Är det svårt att migrera befintliga utvecklarverktyg till en portal?
De flesta portaler erbjuder integrationer och API:er för att ansluta dina befintliga verktyg och utvecklingsmiljöer, men komplexiteten beror på din nuvarande teknikstack och hur mycket optimering som krävs. Genom att planera migreringen i faser kan du minska störningarna och förbättra den övergripande tiden till marknaden.
Kan interna utvecklarportaler stödja flera team och projekt?
Ja, dessa plattformar är utformade för att hantera miljöer med flera team och projekt. De erbjuder ofta resurssegmentering, rollbaserad åtkomst och projektspecifika instrumentpaneler för tydlig avgränsning och hantering.