

10 bästa interna utvecklarplattformarna 2026

10 Bästa interna utvecklarplattformar – kortlista


Interna utvecklarplattformar, eller IDP:er, är anpassningsbara system som hjälper dig att bygga, testa och leverera programvara snabbare genom att standardisera tekniska arbetsflöden i hela teknikstacken. Om du letar efter sätt att minska manuellt rutinarbete, förenkla molnhanteringen och ge dina utvecklare smidigare miljöer är dessa verktyg oumbärliga.
Den här listan presenterar de bästa interna utvecklarplattformarna för 2026 – var och en handplockad utifrån sina verkliga styrkor inom driftsättning, automatisering och teamproduktivitet. Här hittar du den information du behöver för att välja en plattform som passar teamets krav och håller projekten framåt.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa interna utvecklarplattformarna
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av interna utvecklarplattformar för att hjälpa dig hitta den bästa programvaran för din budget och dina affärsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bästa lösningen för funktionsrik CI/CD-automatisering | Gratisplan tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för provisionering av miljöer med kostnadskontroller | Gratis provperiod tillgänglig | Från $1,500/månad | Website | |
| 3 | Den bästa infrastrukturautomatiseringen för utvecklingsteam | Gratis provperiod tillgänglig | Från $899/månad | Website | |
| 4 | Bästa inbyggda API- och identitetsstyrning | Gratis demo tillgänglig | Från $150/komponent/månad | Website | |
| 5 | Bästa insynen i verktygsintegrationer i stor skala | Kostnadsfri plan tillgänglig | Från $7.67/användare/månad | Website | |
| 6 | Bästa molnkonfigurationen baserad på modulära ritningar | 14 dagars kostnadsfri provperiod tillgänglig | Från $50/användare/månad | Website | |
| 7 | Bäst för policybaserad IaC-hantering | Gratis provperiod tillgänglig | Från $20,000/år (faktureras årligen) | Website | |
| 8 | Bästa verktygen för dynamisk miljöhantering | 30 dagars kostnadsfri provperiod tillgänglig | Från $1,979/månad (faktureras årsvis) | Website | |
| 9 | Bäst för orkestreringsfunktioner för hybridmoln | Gratis demo tillgänglig | Prissättning på begäran | Website | |
| 10 | Bästa efterlevnadsautomatiseringen för molnarbetsbelastningar | Not available | Priser på begäran | Website |
Recensioner av de bästa interna utvecklarplattformarna

Harness
Bästa lösningen för funktionsrik CI/CD-automatisering

Harness är en intern utvecklarplattform som samlar avancerad automatisering av CI/CD-pipelines, orkestrering av molninfrastruktur, självbetjäning för utvecklare och styrning i en enda lösning.
Vilka passar Harness bäst för?
Harness är ett bra val för plattformsteknikteam och DevOps-ansvariga på medelstora till stora organisationer som vill förena och automatisera processer för programvaruleverans.
Varför jag valde Harness
Jag valde Harness som en av de bästa lösningarna eftersom jag använder den funktionsrika CI/CD-automatiseringen för att förena driftsättningar, tillämpa pipelines genom policy som kod och erbjuda utvecklare en flexibel självbetjäningsportal byggd för moderna plattformsteam.
Viktiga funktioner i Harness
- Miljöhantering: Gör det möjligt att definiera, starta och styra anpassade miljöer för utveckling, testning och produktion.
- Rollbaserad åtkomstkontroll: Erbjuder detaljerade behörigheter för användare, team och projekt samt stöd för SSO och granskningsspår.
- Tjänstekatalog: Upprätthåller ett centralt register över applikationer, komponenter, ägarskap och metadata för driftsättningar.
- Hantering av molnkostnader: Spårar molnanvändning i driftsättningar och ger insyn i infrastrukturutgifter.
Integrationer med Harness
Harness erbjuder inbyggda integrationer med GitHub och Jira. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Detaljerad rollbaserad åtkomstkontroll
- Inbyggd tjänstekatalog med spårning av ägarskap
- Stöder komplexa driftsättningsstrategier i flera moln
Cons:
- Programvarukatalogen är mindre detaljerad
- Avancerade funktioner kan kräva omfattande konfiguration


env0 eller env zero är en plattform för automatisering av molninfrastruktur, utformad för interna utvecklarplattformar och erbjuder självbetjäningsprovisionering av miljöer, skyddsräcken, stöd för flera moln, policy-som-kod och funktioner för kostnadshantering.
Vem passar env0 bäst för?
Plattformsteknik- och DevOps-team i medelstora till stora organisationer som söker centraliserad automatisering av miljöer och policybaserad kontroll av infrastrukturen.
Varför jag valde env0
Jag valde env0 eftersom jag kan automatisera provisioneringen av miljöer genom återanvändbara mallar och tillämpa policy-som-kod i olika moln, samtidigt som mitt team får full insyn i och kontroll över infrastrukturkostnaderna. Kostnadskontrollerna är oöverträffade för interna utvecklarplattformar.
Viktiga funktioner i env0
- Stöd för arbetsflöden med flera IaC-verktyg: Kör och hantera Terraform, OpenTofu, Terragrunt, CloudFormation och Pulumi på en enhetlig plattform.
- Detektering och åtgärd av avvikelser: Identifiera och åtgärda automatiskt infrastrukturavvikelser i olika miljöer.
- Detaljerad rollbaserad åtkomstkontroll: Tilldela behörigheter på projekt-, miljö- och mallnivå.
- Integrerade godkännanden och aviseringar: Konfigurera anpassade godkännandeflöden och aviseringar för miljöåtgärder.
Integrationer med env0
env0 erbjuder inbyggda integrationer med GitHub, GitLab, Bitbucket, Azure DevOps, AWS, Google Cloud Platform, Helm, Okta och Slack. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Realtidsinsyn i miljökostnader och skyddsräcken
- Automatiserad detektering och åtgärd av avvikelser
- Tillämpar policy-som-kod för distributioner
Cons:
- Begränsade inbyggda funktioner för programvarukataloger
- Komplexa arbetsflöden för stora monorepo-projekt

Qovery är en intern utvecklarplattform (IDP) utformad för molnorienterade team och levererar enhetlig infrastrukturautomatisering, miljöetablering, CI/CD-integration och omfattande styrning i ett centraliserat kontrollplan.
Vem passar Qovery bäst för?
Plattformsteknikteam på växande SaaS-företag eller företag som bygger och driver modern, Kubernetes-baserad molninfrastruktur.
Varför jag valde Qovery
Jag valde Qovery som en av de bästa interna utvecklarplattformarna eftersom jag kan automatisera Kubernetes-infrastruktur i flera moln, tillämpa detaljerad RBAC och policy som kod samt göra det möjligt för utvecklare att själva tillhandahålla molnresurser direkt från en enhetlig portal. Den bästa infrastrukturautomatiseringen för utvecklingsteam.
Qoverys viktigaste funktioner
- Tillfälliga miljöer: Skapa och ta snabbt bort förkonfigurerade testmiljöer med hela teknikstacken för varje kodändringsbegäran.
- Inbyggda CI/CD-integrationer: Anslut till GitHub Actions, GitLab CI och andra pipelineverktyg för automatiserade driftsättningar.
- Hantering av hemliga uppgifter: Hantera, injicera och rotera hemliga uppgifter säkert mellan applikationer och miljöer.
- Aktivitetsloggning i realtid: Övervaka pågående driftsättningsaktivitet, granskningsspår och systemhändelser direkt i plattformen.
Qoverys integrationer
Qovery erbjuder ett API för anpassade integrationer.
Pros and Cons
Pros:
- Starka RBAC- och policy-som-kod-kontroller
- Snabb utrullning av tillfälliga miljöer
- Enhetligt kontrollplan för hantering av flera moln
Cons:
- Katalogfunktionen är mindre avancerad än hos konkurrenterna
- Kan vara överdimensionerat för arbetsbelastningar som inte använder Kubernetes

WSO2 Developer Platform (tidigare känt som Choreo) är en intern utvecklarplattform som förenar API-hantering, tjänstekatalogisering, CI/CD-integration, infrastrukturorkestrering och identitetsstyrning i ett enda system.
Vem passar WSO2 bäst för?
Plattformsteknikteam och IT-organisationer på företagsnivå som behöver enhetliga funktioner för API:er, identitet och styrning i sina utvecklingsarbetsflöden.
Varför jag valde WSO2
Jag valde WSO2 eftersom jag litar på dess inbyggda API- och identitetsstyrning för att upprätthålla säkerhetspolicyer, hantera åtkomst med avancerad RBAC och stödja efterlevnad i företagsskala. Mitt team använder dess centraliserade portal för att spåra API-användning och automatisera användarprovisionering.
WSO2:s viktigaste funktioner
- Kubernetes-baserad distribution: Distribuera och hantera tjänster direkt i Kubernetes-miljöer.
- Tjänstekatalog med versionshantering: Registrera, spåra och uppdatera tjänster med livscykelstatus och versionskontroll.
- CI/CD-pipelineintegrationer: Anslut till Jenkins, GitHub Actions eller Azure DevOps för automatiserade arbetsflöden.
- Instrumentpanel för API-analys: Övervaka API-användning, fel och prestandamått från ett enhetligt gränssnitt.
WSO2-integrationer
WSO2 erbjuder ett API för anslutning till verktyg från tredje part.
Pros and Cons
Pros:
- Djupgående kontroller för API-livscykel och styrning
- Integrerad identitetshantering redo för företag
- Flexibel distribution för hybrid- eller molnbaserad användning
Cons:
- Portalens design är mindre visuellt modern
- Tjänstekatalogen fokuserar främst på API:er

Atlassian Compass är en intern utvecklarplattform som är utformad för att ge utvecklingsteam en enhetlig programvarukatalog, spårning av tjänsteägarskap och insyn i integrationer över kod, verktyg och system.
Vem passar Atlassian Compass bäst för?
Plattformsteknikteam på företag som redan använder Atlassians produkter och vill ha centraliserad tjänstespårning och överblick över integrationer.
Varför jag valde Atlassian Compass
Jag valde Atlassian Compass eftersom mitt team får detaljerad insyn i realtid över tjänster och verktyg. Jag förlitar mig på den enhetliga programvarukatalogen och insikterna om integrationernas hälsa för att spåra anslutningar och beroenden i stor skala. Detta hjälper oss att övervaka förändringar i vårt molnekosystem.
Viktiga funktioner i Atlassian Compass
- Poängkort för tjänstehälsa: Utvärdera komponenternas tillförlitlighet med anpassningsbara poängkort för hälsa och drift.
- Spårning av DORA-mätvärden: Mät prestandan i programvaruleveransen med inbyggda instrumentpaneler för DORA-mätvärden.
- Ägarskapskartläggning: Tilldela tydligt ägarskap för varje tjänst och teknisk komponent mellan olika team.
- Grafer över komponentberoenden: Visualisera tekniska beroenden och tjänsterelationer i programvarukatalogen.
Integrationer med Atlassian Compass
Atlassian Compass erbjuder inbyggda integrationer inom Atlassians ekosystem, inklusive Jira, Bitbucket, Confluence och Statuspage, samt inbyggda integrationer med GitHub, GitLab, Jenkins, Datadog, Prometheus och Opsgenie. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- God insyn i tjänsteberoenden
- Inbyggd spårning av DORA-mätvärden för team
- Snabb konfiguration inom Atlassians ekosystem
Cons:
- Begränsade funktioner för infrastrukturorkestrering
- Anpassade portaler saknar djup utbyggbarhet
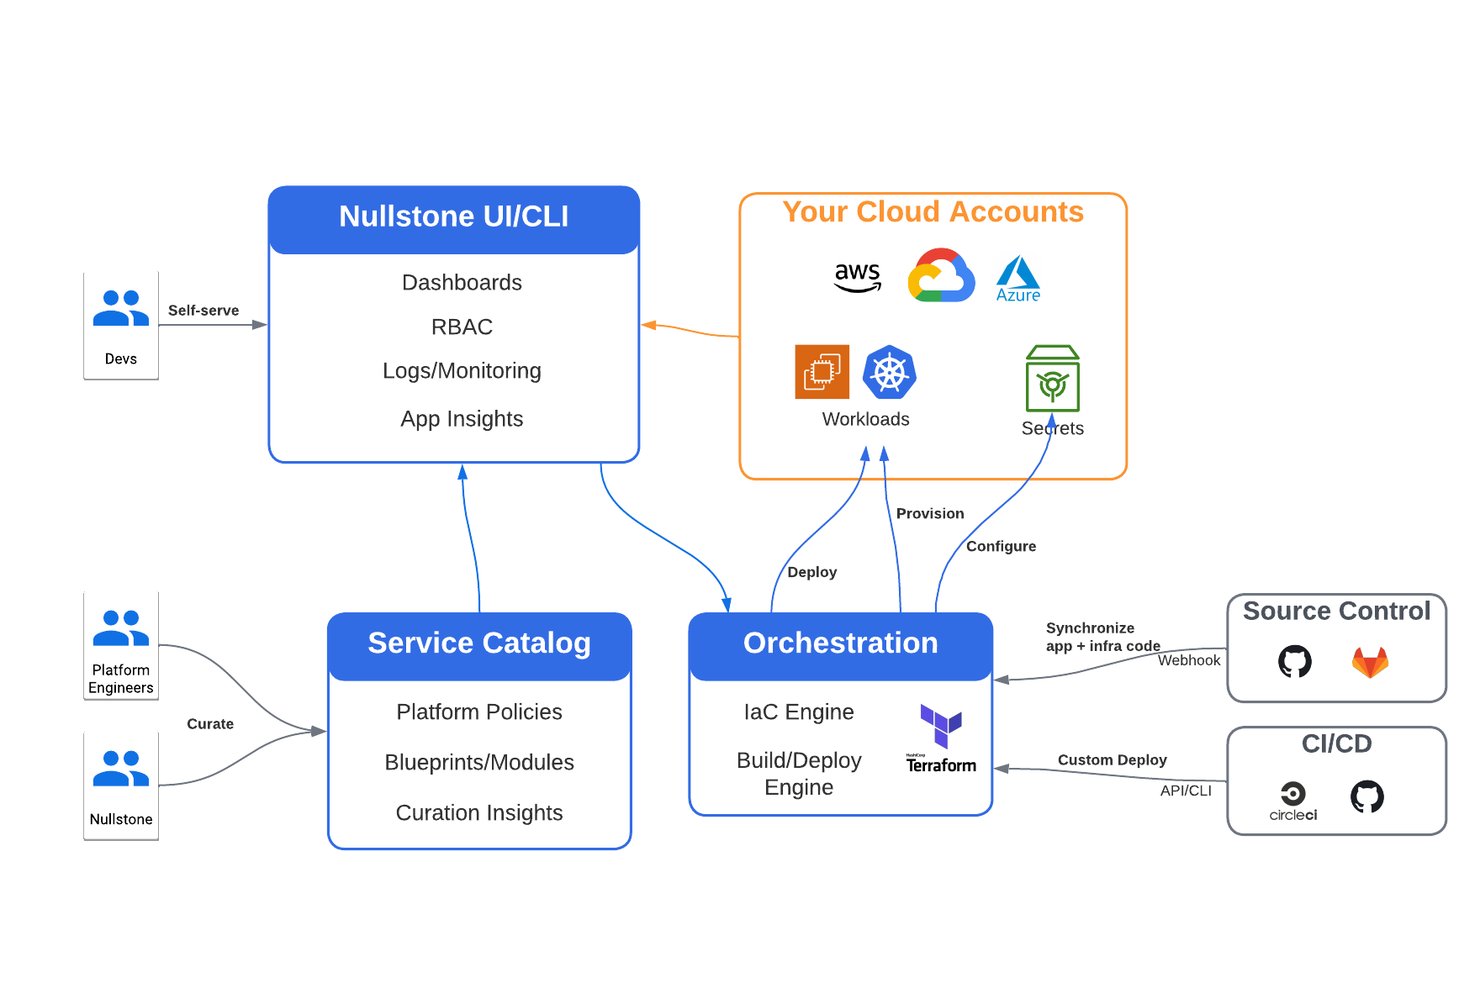
Nullstone är en intern utvecklarplattform utformad för att låta plattforms- och ingenjörsteam standardisera molninfrastruktur, tillhandahålla resurser, automatisera distributioner och katalogisera tjänster med hjälp av modulära ritningar och utbyggbara mallar.
Vem passar Nullstone bäst för?
Nullstone är ett bra val för plattformsingenjörsteam på SaaS-företag i tillväxtfas som vill möjliggöra självbetjäning för utvecklare på AWS.
Varför jag valde Nullstone
Jag valde Nullstone som en av de bästa eftersom jag kan konfigurera interna utvecklarplattformar med hjälp av modulära ritningar, automatisera etableringen av miljöer och underhålla återanvändbara, versionshanterade mönster för molninfrastruktur i flera team.
Nullstones viktigaste funktioner
- Portal för självbetjäning för utvecklare: Låter utvecklare självständigt tillhandahålla, hantera och ta bort molnresurser från ett webbaserat gränssnitt.
- Teambaserad åtkomstkontroll: Stöder RBAC för att bevilja eller begränsa behörigheter mellan projekt och miljöer.
- Integration med CI/CD-pipelines: Ansluter direkt till GitHub Actions, GitLab CI och CircleCI för automatiserade byggen och distributioner.
- Miljökatalogisering: Håller reda på distribuerade appar, resurser och ägarskap i flera miljöer.
Nullstone-integrationer
Nullstone tillhandahåller ett API för integrationer.
Pros and Cons
Pros:
- Ritningsmallar för återanvändbara infrastrukturmönster
- Snabb introduktion med minimalt behov av konfiguration
- Självbetjäningsportal som standardiserar utvecklarnas arbetsflöden
Cons:
- Begränsat stöd för flera moln utöver AWS
- Mindre plugin-ekosystem än hos större konkurrenter

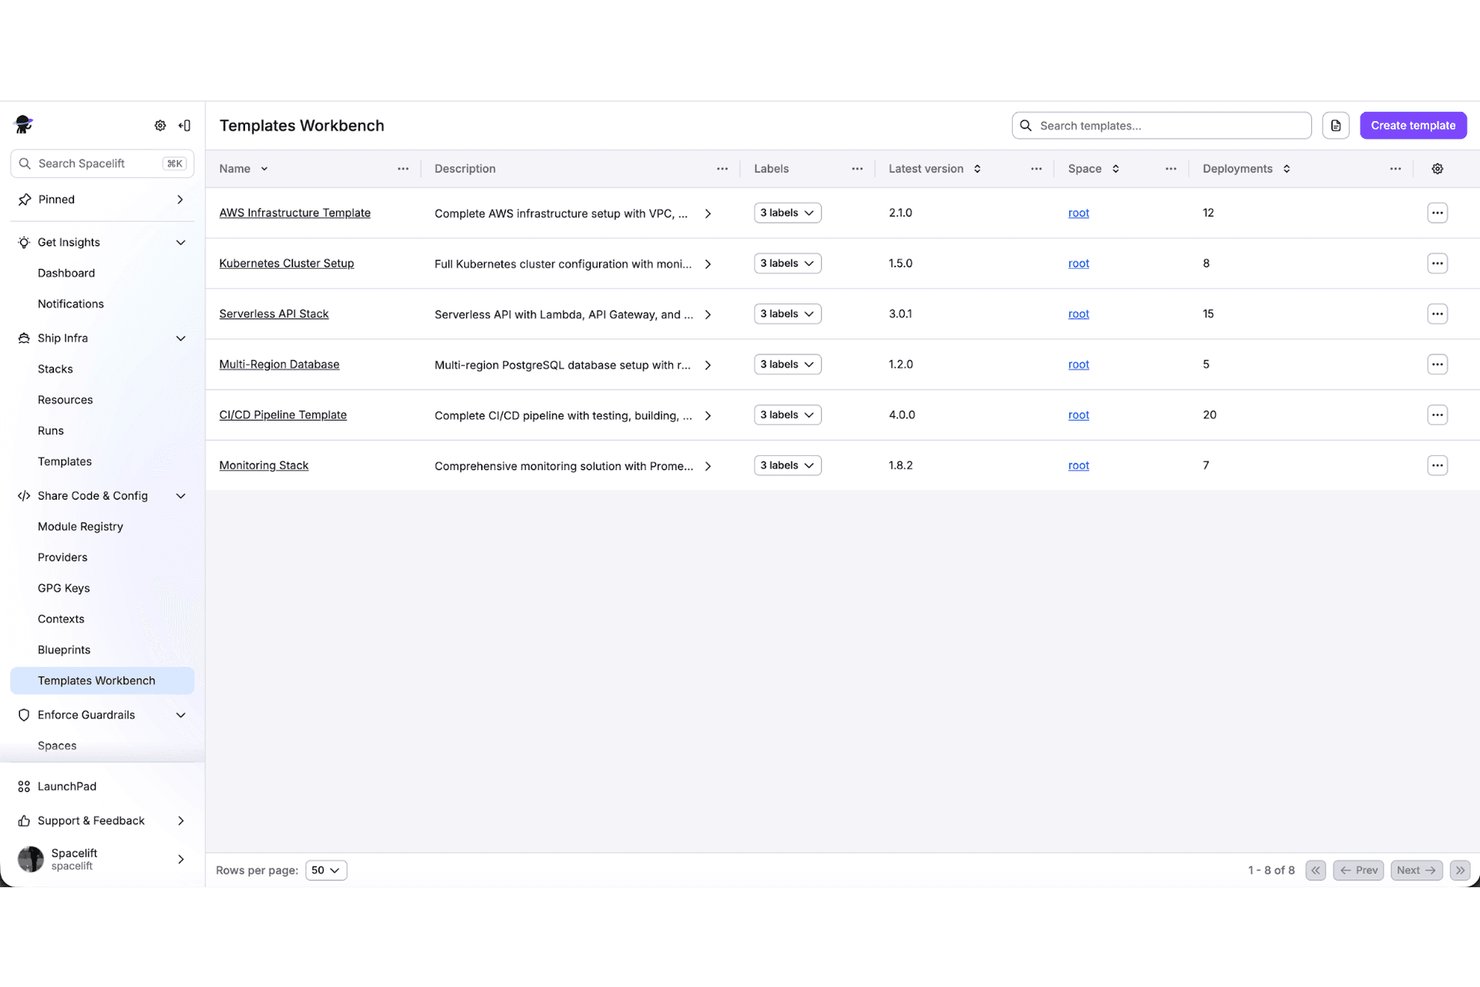
Spacelift är en plattform för infrastrukturautomatisering för interna utvecklarplattformar, som erbjuder policybaserad hantering av IaC-arbetsflöden, rollbaserade åtkomstkontroller samt integration med Terraform, Pulumi, CloudFormation, Kubernetes och större molnleverantörer.
Vem passar Spacelift bäst för?
Plattformsteknik-, DevOps- eller SRE-team på organisationer som behöver strikt policytillämpning och skalbar infrastrukturautomatisering över flera molnleverantörer.
Varför jag valde Spacelift
Jag valde Spacelift som en av de bästa lösningarna eftersom jag förlitar mig på dess policybaserade IaC-hantering för att tillämpa OPA-policyer över Terraform, Pulumi och Kubernetes. I praktiken kan mitt team automatisera infrastrukturändringar med precisa åtkomstkontroller och granska varje åtgärd för efterlevnad.
Spacelifts viktigaste funktioner
- Hantering av stackberoenden: Definiera relationer och automatisera ordningen mellan infrastrukturstackar.
- Integrerad identifiering av avvikelser: Övervaka kontinuerligt molnresurser efter avvikelser i tillståndet och utlösa aviseringar när sådana upptäcks.
- Stöd för flera molnleverantörer: Distribuera och hantera resurser över AWS, Azure, GCP med flera från en enda plattform.
- Anpassade aviseringar: Integrera med Slack och Microsoft Teams för att få uppdateringar om stackaktivitet och arbetsflödesstatus.
Spacelift-integrationer
Spacelift erbjuder inbyggda integrationer med GitHub, GitLab, Bitbucket, AWS, Azure, Google Cloud, Slack, Microsoft Teams och Okta. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Policybaserade arbetsflöden för infrastrukturautomatisering
- Automatiserade stackberoenden och orkestrering
- Detaljerad åtkomstkontroll för team
Cons:
- Ingen inbyggd självbetjäningsportal för utvecklare
- Begränsade anpassningsmöjligheter för stackvisualisering


Andra interna utvecklarplattformar
Här är några ytterligare alternativ för interna utvecklarplattformar som inte kom med på min kortlista, men som ändå är värda att undersöka:
- Port
Bästa anpassningsbara självbetjäningsportal för utvecklare
- Encore Cloud
Den bästa kodcentrerade plattformen för backendapplikationer
- mogenius
Bäst för förenklade containerbaserade driftsättningar


Hur jag utvärderar interna utvecklarplattformar
Jag delar upp min utvärdering i två lager: grundläggande funktioner som självbetjäningsprovisionering och RBAC, samt särskiljande faktorer som mallar för rekommenderade vägar och tillämpning av policy som kod.
Kärnfunktionalitet (grundkrav för denna lista)
När jag väljer verktyg till min lista rangordnar jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som listas nedan. Sedan omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 75 % för att komma i fråga för inkludering.
- Självbetjäningsportal för utvecklare: Jag utvärderar om utvecklare kan provisionera miljöer, starta tjänster och få åtkomst till resurser från ett enda gränssnitt utan att behöva vänta på ärenden hos driftteamet.
- Tjänstekatalog och mallar: Mallar för rekommenderade vägar bör låta team skapa grundstrukturen för nya mikrotjänster med förhandsgodkända konfigurationer, på liknande sätt som Backstage eller Humanitec hanterar skapandet av tjänster.
- Integration med CI/CD-pipelines: Jag kontrollerar om det finns inbyggda anslutningar till verktyg som GitHub Actions, GitLab CI, Jenkins eller ArgoCD, så att byggen och distributioner kan hanteras inom ett enda arbetsflöde.
- Infrastrukturorkestrering: Plattformen bör abstrahera Kubernetes-kluster, Terraform-moduler och molnresurser över flera miljöer och leverantörer.
- Programvarukatalog och komponentspårning: En levande katalog som kartlägger tjänsteägarskap, beroenden och API-relationer hjälper team att spåra problem i distribuerade arkitekturer.
- Rollbaserad åtkomst och styrning: Jag letar efter RBAC med miljöavgränsning, granskningsloggning och SSO-integration, så att plattformsteam kan införa skyddsräcken utan att blockera utvecklare.
När jag har en lista över verktyg som uppfyller kriterierna tittar jag på vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Dynamiska miljöer är en viktig särskiljande faktor – jag letar efter plattformar som startar tillfälliga förhandsgranskningsmiljöer kopplade till pull-begäranden, så att team kan testa funktionsgrenar under produktionsliknande förhållanden innan de slås samman. Skyddsräcken baserade på policy som kod är lika viktiga, särskilt när plattformen behöver blockera Terraform-planer eller containeravbildningar som inte följer reglerna från att nå produktion med hjälp av verktyg som OPA eller Sentinel. Jag utvärderar också poängkort som spårar tjänsternas mognad och produktionsberedskap, vilket hjälper plattformsteam att upptäcka brister i dussintals mikrotjänster.
Bortom funktionerna
Utbyggbarhet är en viktig faktor – jag kontrollerar om plattformen erbjuder en insticksarkitektur eller en API-först-design som låter teamet bygga anpassade integrationer utan leverantörsinlåsning. Flexibilitet vid distribution är också viktigt, särskilt för reglerade branscher där du behöver SaaS-, självhostade eller isolerade alternativ tillsammans med certifieringar som SOC 2 Type II. Jag tar också hänsyn till prismodeller, eftersom prissättning per utvecklare skalas mycket annorlunda än planer baserade på per tjänst eller förbrukning när utvecklingsorganisationen växer.
Så väljer du interna utvecklarplattformar
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att behålla fokus när du arbetar dig igenom din unika process för programvaruval är här en checklista med faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kommer plattformen att stödja teamets tillväxt från dussintals till hundratals ingenjörer och anpassa sig till nya grupper, tjänster eller molnmiljöer? |
| Integrationer | Ansluter den till dina befintliga CI/CD-verktyg, källkodshantering, incidenthantering och molnleverantörer, eller måste du göra om etablerade pipelines? |
| Anpassningsbarhet | Kan du anpassa arbetsflöden, mallar och behörigheter efter behoven i din tekniska organisation – och stöder den plugin-program eller API-integrationer för anpassade användningsfall? |
| Användarvänlighet | Är plattformen intuitiv för både erfarna DevOps-ingenjörer och applikationsutvecklare, eller kommer införandet att försvåras av en brant inlärningskurva? |
| Implementering och introduktion | Hur lång tid tar det att lansera den – veckor eller månader? Vilka resurser behöver du avsätta för utbildning, migrering eller anpassad utveckling från början? |
| Kostnad | Betalar du per utvecklare, per tjänst eller baserat på användning? Ta hänsyn till dolda kostnader för krav på egen drift eller ytterligare plattformsingenjörer. |
| Säkerhetsskydd | Stöder lösningen SSO, RBAC, granskningsloggning och hantering av hemligheter för att följa företagets säkerhets- och styrningspolicyer? |
| Efterlevnadskrav | Krävs certifieringar som SOC 2 Type II eller ISO 27001 i din bransch, och tillhandahåller leverantören dokumentation för revisioner och löpande efterlevnad? |
Vad är interna utvecklarplattformar?
Interna utvecklarplattformar är centraliserade system som hjälper dina teknikteam att automatisera infrastrukturhantering, standardisera arbetsflöden och möjliggöra självbetjäning för utvecklare vid byggande, driftsättning och drift av programvara. Dessa plattformar förenar vanligtvis molnresurser, orkestrering och styrningsverktyg, vilket gör det enklare att upprätthålla bästa praxis och hantera komplexa miljöer i flera team.
Funktioner i interna utvecklarplattformar
Håll utkik efter följande viktiga funktioner när du väljer interna utvecklarplattformar:
- Självbetjäningsportal för utvecklare: Låter utvecklare tillhandahålla miljöer, tjänster eller resurser från ett centraliserat gränssnitt, vilket minskar väntetider och ärendebalanser.
- Tjänstekatalog: Organiserar återanvändbara tjänstemallar, infrastrukturmallar och beprövade vägar så att team kan lansera kompatibla applikationer snabbare och med mindre friktion.
- Integration med CI/CD-pipelines: Ansluter till era källkodshanterings- och distributionsverktyg och automatiserar bygg-, test- och lanseringsprocesser när kodändringar genomförs.
- Infrastrukturorkestrering: Abstraherar och automatiserar tillhandahållandet av molnresurser, Kubernetes-kluster och infrastruktur som kod (IaC) i olika miljöer.
- Rollbaserad åtkomstkontroll: Gör det möjligt för plattformsteam att ange detaljerade behörigheter och definiera skyddsräcken, vilket säkerställer att rätt personer har åtkomst till rätt resurser.
- Dynamiska miljöer: Möjliggör tillfälliga miljöer eller förhandsvisningsmiljöer för testning av nya funktioner eller kodändringsförfrågningar utan att påverka produktionssystemen.
- Granskningsspår och efterlevnad: Spårar användaraktivitet, tjänsteändringar och resursanvändning, vilket är avgörande för att uppfylla regulatoriska krav och säkerhetskrav.
- Integration med hantering av hemligheter: Skyddar autentiseringsuppgifter, nycklar och känsliga konfigurationsdata med inbyggda verktyg eller verktyg från tredje part för hantering av hemligheter.
- Övervaknings- och hälsopaneler: Ger insyn i realtid i tjänsternas tillgänglighet, prestanda och distributionsstatus, vilket minskar felsökningscyklerna.
- Utbyggbarhet med plugin-program eller API:er: Stöder anpassade tillägg, avancerade arbetsflöden eller integrationer med verktyg från tredje part, så att team kan anpassa plattformen efter föränderliga behov.
Fördelar med interna utvecklarplattformar
Att införa interna utvecklarplattformar ger flera fördelar för ert team och ert företag. Här är några av de fördelar ni kan se fram emot:
- Snabbare distributionscykler: Självbetjäningsportaler och automatiserade CI/CD-integrationer hjälper team att leverera kod och funktioner med mindre manuellt arbete.
- Minskad kognitiv belastning: Förhandsgodkända mallar och beprövade vägar befriar utvecklare från att behöva hantera komplexa infrastrukturella detaljer.
- Förbättrad säkerhet och efterlevnad: Inbyggda policyer som kod, RBAC och granskningsspår säkerställer att ni uppfyller branschstandarder och regulatoriska krav.
- Enhetliga arbetsflöden: Standardiserade verktyg, mallar och kataloger håller teknikteam samordnade i olika miljöer och projekt.
- Bättre överblick över resurser: Centraliserade kataloger och övervakningspaneler hjälper er att spåra tjänsteägarskap, beroenden och systemhälsa.
- Skalbarhet mellan team: Funktioner som orkestrering och utbyggbarhet gör att plattformen kan anpassas när er teknikorganisation växer och utvecklas.
- Lägre operativ belastning: Automatiserad infrastrukturhantering och integration med hantering av hemligheter befriar plattformsteam från repetitiva uppgifter och minskar underhållsbehovet.
Kostnader och priser för interna utvecklarplattformar
Vid val av interna utvecklarplattformar krävs en förståelse för de olika prismodellerna och planerna som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga planer, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för interna utvecklarplattformar:
Jämförelsetabell för planer för interna utvecklarplattformar
| Plantyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisplan | $0 | Begränsad användaråtkomst, grundläggande tjänstekatalog, communitysupport och centrala orkestreringsfunktioner. |
| Personlig plan | $10-$25/user/month | Stöd för en användare, självbetjäningsportaler, åtkomst till mallar, grundläggande CI/CD-integration och rollbaserade kontroller. |
| Företagsplan | $30-$70/user/month | Åtkomst för flera användare, avancerad RBAC, dynamiska miljöer, granskningsloggning, verktyg för efterlevnad och premiumsupport. |
| Plan på företagsnivå | $80-$150/user/month | Obegränsat antal användare och tjänster, dedikerad introduktion, anpassade integrationer, alternativ med isolerad eller egen drift och SLA:er på företagsnivå. |
Vanliga frågor om interna utvecklarplattformar
Här är några svar på vanliga frågor om interna utvecklarplattformar:
Hur stöder interna utvecklarplattformar självbetjäning för utvecklare?
Interna utvecklarplattformar (IDP:er) är utformade för att avsevärt förbättra den övergripande utvecklarupplevelsen genom att ge utvecklingsteam direkt kontroll över sina utvecklingsmiljöer. I stället för att vänta på överbelastade driftteam kan ingenjörer tillhandahålla resurser vid behov, distribuera kod eller få åtkomst till standardiserade mallar.
Detta självbetjäningssätt minskar friktionen i utvecklingslivscykeln, ökar den övergripande utvecklarproduktiviteten och låter DevOps-principer verkligen få genomslag i de dagliga arbetsflödena.
Vilka integrationer bör jag förvänta mig från en intern utvecklarplattform?
De flesta plattformar fungerar som en centraliserad intern utvecklarportal som samlar dina favoritverktyg för utveckling under ett och samma tak. Du bör förvänta dig integrationer med CI/CD-pipelines, källkodsförråd och större molnleverantörer.
Dessutom ansluter moderna IDP:er direkt till system för observerbarhet för övervakning i realtid, hantering av hemligheter och incidenthantering. Det är avgörande att säkerställa att plattformen passar din nuvarande teknikstack, skyddar den underliggande infrastrukturen och stöder framtida planer för optimering.
Är interna utvecklarplattformar lämpliga för mindre utvecklingsteam?
Mindre team kan dra nytta av dessa plattformar, men värdet ökar vanligtvis när teamet och antalet tjänster växer. För enkla programvaruutvecklingsmiljöer eller mycket små team kan det inledningsvis överstiga de omedelbara utvecklarbehoven att konfigurera en plattform i företagsklass. Många mindre team börjar med lättviktiga verktyg med öppen källkod innan de satsar på en fullskalig plattform.
Hur anpassningsbara är interna utvecklarplattformar till våra arbetsflöden?
De flesta lösningar stöder anpassade mallar, arbetsflöden och behörigheter, och vissa erbjuder plugin-arkitekturer för djupare anpassning – vilket gör det möjligt för dig att utforma plattformen efter dina processer och efterlevnadsbehov.
Vilka säkerhetsfunktioner tillhandahålls i interna utvecklarplattformar?
Leta efter funktioner som SSO-integration, rollbaserade åtkomstkontroller, granskningsloggar, tillämpning av policy som kod och hantering av hemligheter för att bidra till att säkerställa säker och kompatibel infrastrukturdrift.