

10 bästa alternativen till Grafana för 2026

Kortlista över Grafana-alternativ


De bästa Grafana-alternativen kombinerar flexibel datavisualisering, starka integreringar för observerbarhet och skalbara instrumentpaneler. Därför hjälper dessa verktyg team att övervaka komplexa system mer effektivt.
Om du undersöker alternativ behöver du sannolikt stöd för olika datakällor och realtidsanalys. Dessutom behöver du verktyg som enkelt kan integreras med dina befintliga arbetsflöden.
Många plattformar har dessutom funktioner som övervakning av applikationsprestanda och logganalys. De erbjuder även visualiseringar som värmekartor och möjligheten att bädda in instrumentpaneler för bredare åtkomst.
Överlag fokuserar dessa verktyg på användarvänliga gränssnitt och en kortare inlärningskurva. Därför gör de övervakning och felsökning enklare, samtidigt som de uppfyller dina tekniska och operativa behov.
Vad är ett Grafana-alternativ?
Ett Grafana-alternativ är en datavisualiserings- och observerbarhetsplattform som erbjuder liknande funktioner för instrumentpaneler, övervakning och analys som Grafana. Med andra ord hjälper dessa verktyg IT-team att samla in, visualisera och analysera mätvärden, loggar och spår från olika källor. Dessutom gör valet av ett Grafana-alternativ att du kan tillgodose specifika behov, till exempel integreringspreferenser, skalbarhet eller krav på öppen källkod. Samtidigt kan du behålla en tydlig överblick över din infrastruktur och dina applikationer.
Jämförelsetabell över Grafana-alternativ
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta Grafana-alternativ:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för infrastrukturövervakning i realtid | 14 dagars kostnadsfri provperiod + kostnadsfri plan + kostnadsfri demo tillgänglig | Från $4.50/nod/månad (faktureras årsvis) | Website | |
| 2 | Bäst för korrelation av telemetri i hela stacken | Gratisabonnemang tillgängligt | Från $49/användare/månad | Website | |
| 3 | Bäst för datainhämtning i företagsskala | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 4 | Bäst för visualisering av Elasticsearch-data | 7 dagars kostnadsfri provperiod tillgänglig | Prisuppgift på begäran | Website | |
| 5 | Bäst för koddrivet skapande av instrumentpaneler | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $0.20 per miljon datapunkter för mätvärden | Website | |
| 6 | Bäst för distribuerad spårning med öppen källkod | 30 dagars gratis provperiod + gratis demo tillgänglig | Från $49/månad | Website | |
| 7 | Bäst med integrerad sök- och analysmotor | Gratisabonnemang tillgängligt | Gratis och med öppen källkod, med valfri prissättning för hanterade tjänster från molnleverantörer | Website | |
| 8 | Bäst för anpassningsbara mallar för instrumentpaneler | Gratis, öppen källkod | Gratis att använda | Website | |
| 9 | Bäst för logganalys med hög intagningskapacitet | Öppen källkodsversion tillgänglig (självhostad) | Betala-efter-hand-användningsbaserad prismodell | Website | |
| 10 | Bäst för integration med Microsofts ekosystem | Gratis provperiod + gratisplan + gratis demo tillgänglig | Från $9/användare/månad (faktureras årligen) | Website |




Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Recensioner av Grafana-alternativ
Nedan finns mina detaljerade sammanfattningar av de Grafana-alternativ som kom med på min kortlista. Mina recensioner ger en detaljerad överblick över funktionerna, integreringarna och de bästa användningsområdena för varje plattform, så att du kan hitta det bästa alternativet för dig.
Netdata
Bäst för infrastrukturövervakning i realtid

Netdata erbjuder en specialiserad plattform för infrastrukturövervakning och felsökning i realtid. Den är utformad för IT-team och systemadministratörer som behöver omedelbar insyn i tillståndet och prestandan hos sina servrar, containrar och applikationer. Till skillnad från många andra verktyg för observerbarhet fokuserar Netdata på datainsamling med hög frekvens och detaljerade mätvärden per sekund för snabb upptäckt av problem.
Vem passar Netdata bäst för?
Netdata är ett bra val för IT-driftteam och systemadministratörer i organisationer som behöver övervakning av infrastrukturen i realtid och med hög upplösning över distribuerade miljöer.
Varför Netdata är ett bra alternativ till Grafana
Netdata utmärker sig för team som behöver infrastrukturövervakning i realtid med datadetaljering sekund för sekund. Jag valde Netdata eftersom det samlar in och visualiserar mätvärden med hög frekvens från servrar, containrar och applikationer utan märkbar fördröjning. Den automatiska identifieringen av hundratals mätvärden och funktionerna för omedelbar avvikelsedetektering gör det särskilt användbart vid felsökning av pågående problem. För alla som behöver omedelbara och detaljerade insikter i infrastrukturens tillstånd erbjuder Netdata en nivå av insyn i realtid som många andra plattformar – inklusive Grafana – inte kan matcha direkt från början.
Netdatas viktigaste funktioner
Några andra funktioner i Netdata som är värdefulla för observerbarhet och visualisering omfattar:
- Förbyggda instrumentpaneler: Netdata tillhandahåller färdiga instrumentpaneler för vanliga infrastrukt urkomponenter, vilket gör det enkelt att börja övervaka utan manuell konfiguration.
- Tillståndsövervakning och aviseringar: Plattformen innehåller inbyggda tillståndskontroller och anpassningsbara aviseringsregler för proaktiv upptäckt av problem.
- Distribuerad datainsamling: Netdata stöder övervakning över flera noder och platser och sammanställer data för en enhetlig vy.
- Omfattande stöd för insticksprogram: Användare kan utöka övervakningsfunktionerna med insticksprogram för databaser, webbservrar och andra populära tekniker.
Netdatas integrationer
Integrationerna omfattar Kubernetes, AWS, GCP GCE, Blackbox, Docker, VMware, Proxmox, Red Hat, Windows, Hetzner med flera.
Pros and Cons
Pros:
- Infrastrukturövervakning i realtid, per sekund
- Resurssnål agent med minimal resursanvändning
- Inbyggda tillståndskontroller och aviseringar
Cons:
- Begränsade alternativ för lagring av historiska data
- Inget inbyggt stöd för anpassade instrumentpaneler
Bäst för korrelation av telemetri i hela stacken
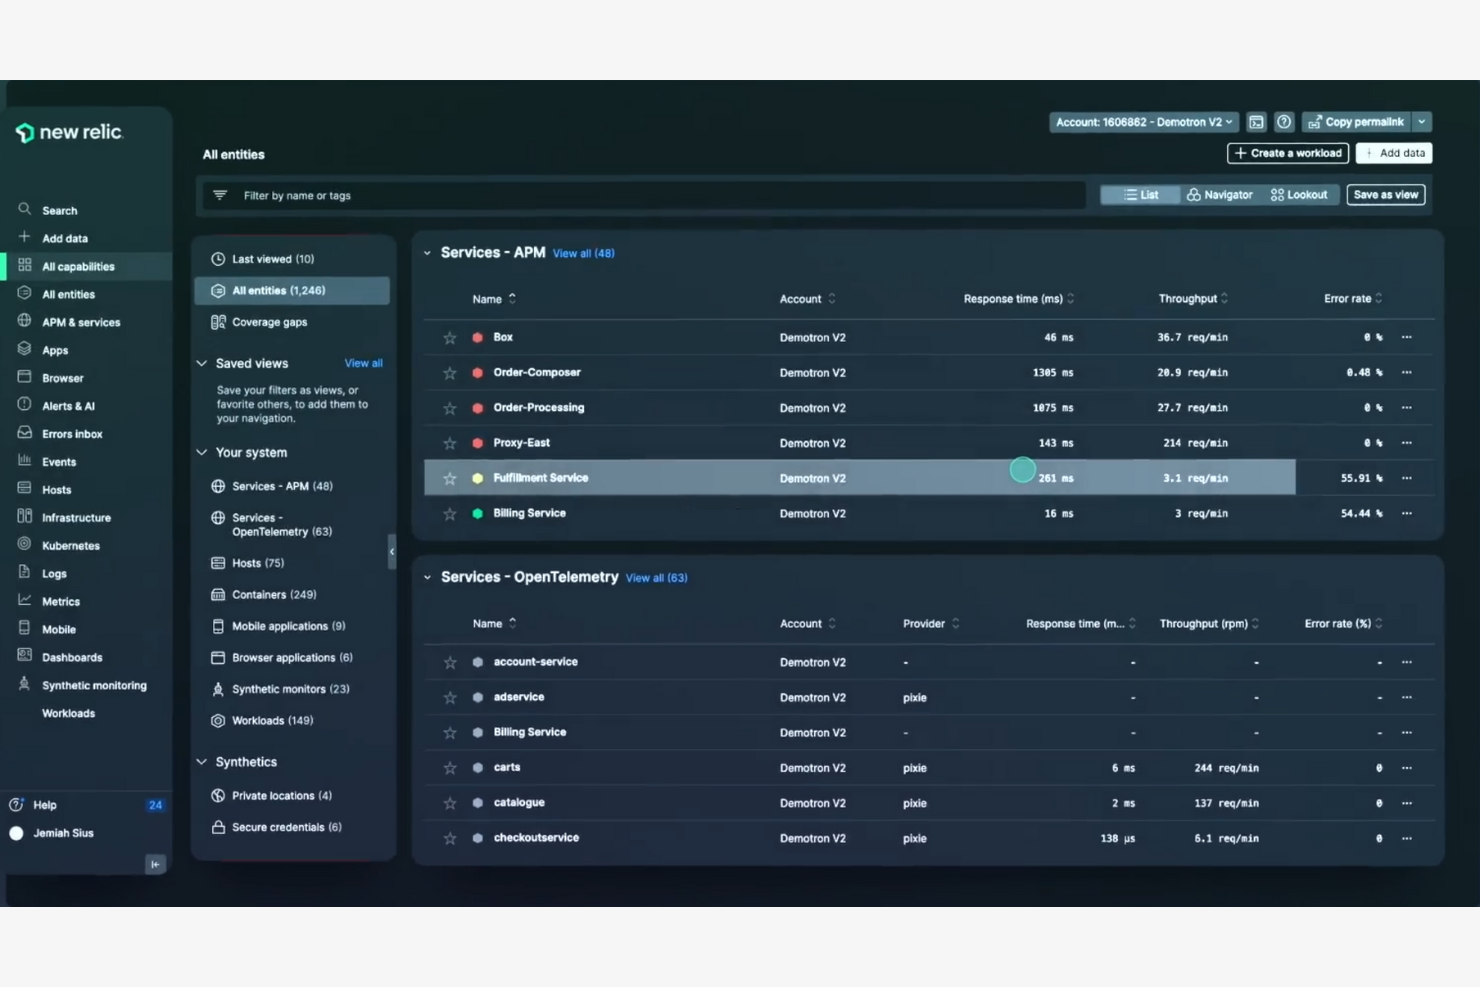
Om du letar efter en enhetlig plattform för observerbarhet som samlar mätvärden, spårningar och loggar, är New Relic värd en närmare titt. Den är utformad för IT-team, DevOps-ingenjörer och SRE:er som behöver djup insyn i moderna applikationsstackar. New Relic hjälper dig att snabbt hitta problem och förstå systemets hälsa i komplexa, distribuerade miljöer.
Vem passar New Relic bäst för?
New Relic är ett bra val för DevOps-team och IT-organisationer i medelstora till stora företag som hanterar komplexa, distribuerade system.
Varför New Relic är ett bra alternativ till Grafana
Det som skiljer New Relic från andra alternativ till Grafana är dess förmåga att korrelera telemetri från hela stacken – mätvärden, spårningar och loggar – på en och samma plattform. Jag valde New Relic för team som snabbt behöver koppla samman data om infrastruktur, applikationer och användarupplevelser utan att behöva byta verktyg. Dess enhetliga frågespråk och noggrant utformade visualiseringar gör det enklare att undersöka incidenter och förstå systembeteenden i distribuerade miljöer. Detta tillvägagångssätt hjälper IT- och DevOps-team att gå från instrumentpaneler till verklig observerbarhet från början till slut.
Viktiga funktioner i New Relic
Några andra funktioner som gör New Relic till ett starkt alternativ för observerbarhet och visualisering är:
- Syntetisk övervakning: Simulerar användarinteraktioner för att proaktivt testa applikationers och API:ers prestanda.
- Anpassningsbara aviseringsprinciper: Låter dig definiera specifika tröskelvärden och villkor för aviseringar i hela din stack.
- Övervakning av mobiler och webbläsare: Följer verkliga användarupplevelser i webb- och mobilapplikationer i realtid.
- Infrastrukturövervakning: Ger detaljerad insyn i servrar, containrar och molnresurser.
New Relic-integrationer
Integrationer omfattar AWS, Azure, Google Cloud Platform, Kubernetes, Prometheus, Kafka, MySQL, NGINX, WordPress och Docker.
Pros and Cons
Pros:
- Korrelerar mätvärden, spårningar och loggar direkt
- Inbyggd distribuerad spårning för mikrotjänster
- Automatiserad anomalidetektering med AI-insikter
Cons:
- Anpassade instrumentpanelswidgetar är mer begränsade
- Agentinstallation krävs på alla värdar

Splunk
Bäst för datainhämtning i företagsskala
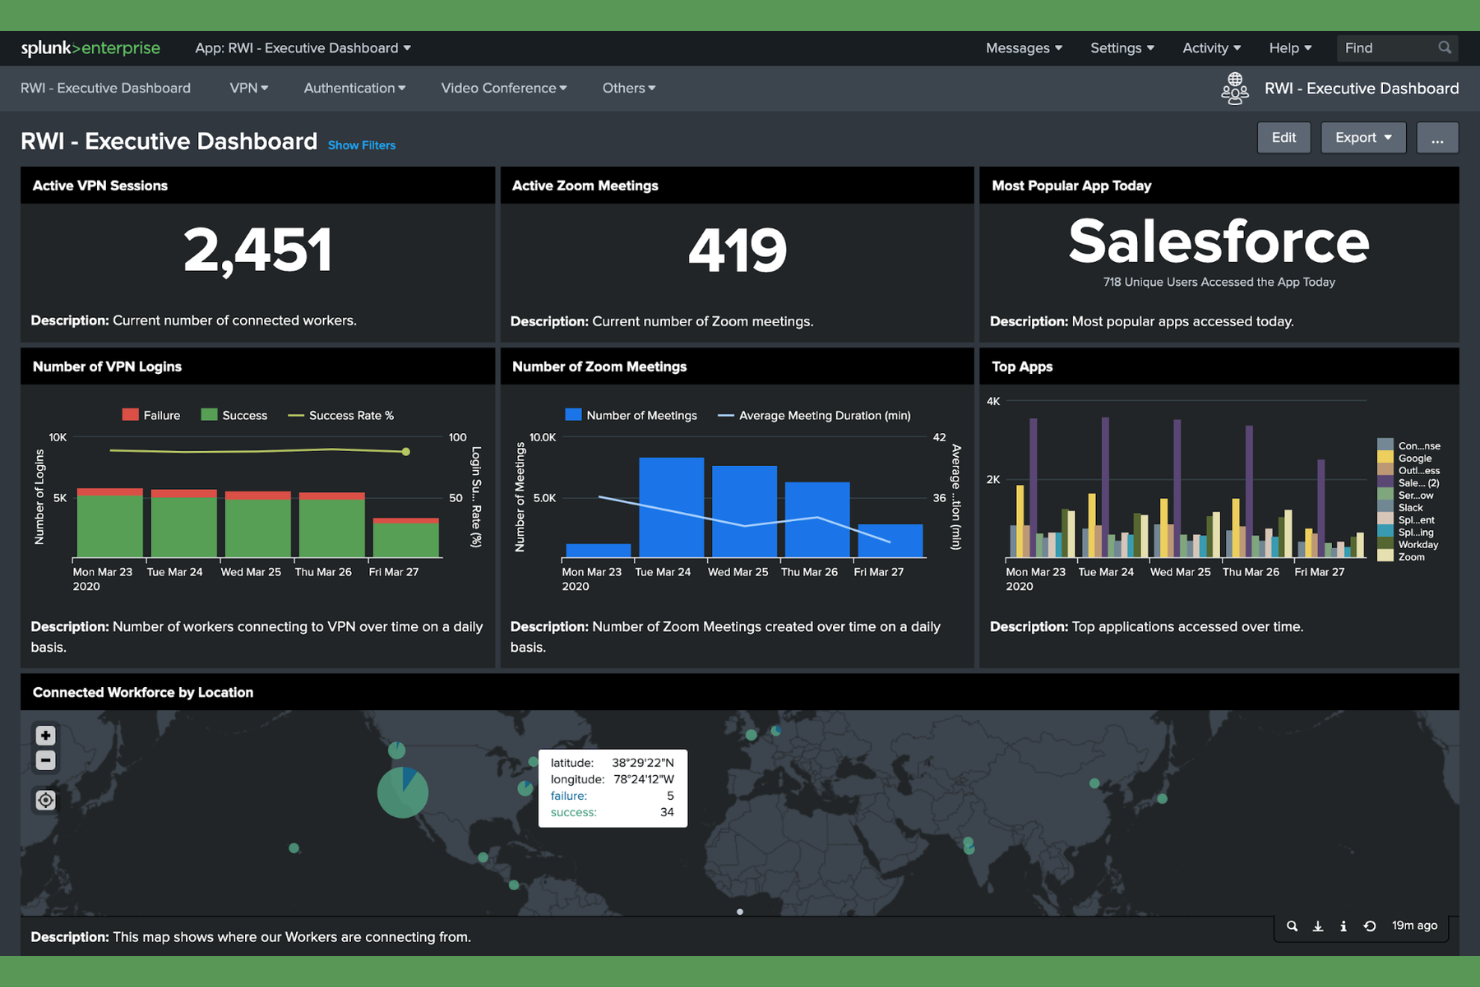
Splunk är en dataplattform utformad för organisationer som behöver samla in, söka i och analysera enorma mängder maskindata. Den är särskilt attraktiv för IT-, säkerhets- och driftteam i stora företag som behöver insyn i realtid över komplexa miljöer. Om du letar efter en lösning som kan hantera olika datakällor och leverera användbara insikter i stor skala är Splunk värt att överväga.
Vem passar Splunk bäst för?
Splunk passar bra för stora företag och IT-team som behöver importera, övervaka och analysera stora mängder maskindata från olika system.
Varför Splunk är ett bra alternativ till Grafana
När du behöver hantera dataimport i företagsskala erbjuder Splunk funktioner som går längre än vad de flesta visualiseringsverktyg tillhandahåller. Jag valde Splunk för dess förmåga att samla in, indexera och söka i enorma mängder maskindata från nästan vilken källa som helst i realtid. Funktionerna för händelsekorrelation och avancerade sökningar hjälper IT- och säkerhetsteam att snabbt identifiera mönster och avvikelser i komplexa miljöer. För organisationer som behöver centralisera observerbarheten och förstå dataströmmar med hög hastighet utmärker sig Splunk som ett starkt alternativ till Grafana.
Viktiga funktioner i Splunk
Några andra funktioner som skiljer Splunk från mängden när det gäller observerbarhet och visualisering är:
- Anpassningsbara instrumentpaneler: Skapa interaktiva instrumentpaneler med ett brett utbud av visualiseringsalternativ anpassade efter dina data.
- Aviseringar och notiser: Konfigurera aviseringar och notiser i realtid baserat på specifika sökkriterier eller tröskelvärden.
- Acceleration av datamodeller: Snabba upp rapportering och analys genom att skapa accelererade datamodeller för dataset som efterfrågas ofta.
- Rollbaserad åtkomstkontroll: Hantera användarbehörigheter och dataåtkomst med detaljerade, rollbaserade kontroller.
Splunk-integreringar
Integreringar omfattar AWS, Microsoft Windows, Google Cloud Platform, Microsoft Cloud Services, Unix och Linux, Okta Identity Cloud, ServiceNow med flera.
Pros and Cons
Pros:
- Marknadsledande logghantering och analys
- Hanterar enorma datamängder i stor skala
- Avancerad hantering och spårning av aviseringar
Cons:
- Långsammare sökhastigheter för mycket stora dataset
- Föråldrat användargränssnitt jämfört med konkurrenterna


Kibana är en visualiserings- och analysplattform som är särskilt byggd för data som lagras i Elasticsearch. Det är ett starkt val för team som behöver utforska, analysera och presentera stora mängder logg- eller händelsedata i realtid. Om din organisation förlitar sig på Elastic Stack för sökning eller observerbarhet hjälper Kibana dig att omvandla rådata till användbara insikter.
Vem passar Kibana bäst för?
Kibana passar bra för IT- och DevOps-team i organisationer som använder Elasticsearch för att hantera och analysera storskaliga logg-, händelse- eller driftdata.
Varför Kibana är ett bra alternativ till Grafana
Kibana utmärker sig som ett alternativ till Grafana eftersom plattformen är särskilt byggd för att visualisera och analysera data som lagras i Elasticsearch. Plattformen passar team som behöver djup, inbyggd integrering med Elastic Stack, särskilt vid arbete med storskaliga logg- och händelsedata. Funktioner som interaktiva instrumentpaneler i realtid och avancerade sökfunktioner gör att du kan gå på djupet i Elasticsearch-data utan ytterligare konfigurering.
Viktiga funktioner i Kibana
- Canvas-arbetsyta för pixelperfekta visualiseringar i infografikstil
- Integrering av maskininlärning för att upptäcka avvikelser och prognostisera trender
- Rollbaserad åtkomstkontroll för detaljerad hantering av användarbehörigheter
- Verktyg för rapportering och säker delning av instrumentpaneler
Kibana-integreringar
Integreringar omfattar Elasticsearch, Logstash, Beats, Amazon Web Services, Microsoft Azure, Google Cloud, Slack, PagerDuty, ServiceNow och GitHub.
Pros and Cons
Pros:
- Frågor och visualisering av loggdata i realtid
- Inbyggd maskininlärning för upptäckt av avvikelser
- Canvas-arbetsyta för anpassade instrumentpaneler i infografikstil
Cons:
- Begränsat stöd för datakällor som inte är Elasticsearch
- Funktioner för aviseringar kräver ytterligare konfigurering


Dash0 är en modern observerbarhetsplattform utformad för team som vill skapa instrumentpaneler programmatiskt. Den är särskilt tilltalande för utvecklare och dataingenjörer som föredrar koddrivna arbetsflöden framför klickbaserade gränssnitt. Om du behöver detaljerad kontroll över skapandet av instrumentpaneler och vill automatisera visualisering som en del av distributionsprocessen erbjuder Dash0 ett unikt tillvägagångssätt jämfört med traditionella verktyg.
Vem passar Dash0 bäst för?
Dash0 passar bra för utvecklingsteam och dataingenjörer i teknikdrivna organisationer som vill automatisera skapandet av instrumentpaneler med hjälp av kod.
Varför Dash0 är ett bra alternativ till Grafana
Det som skiljer Dash0 från Grafana och andra alternativ är det koddrivna tillvägagångssättet för att skapa instrumentpaneler. Jag valde Dash0 för team som vill definiera, versionshantera och distribuera instrumentpaneler som kod, vilket gör det enklare att integrera visualisering i CI/CD-pipelines. Plattformen har stöd för YAML-baserade definitioner av instrumentpaneler och erbjuder ett CLI för att hantera instrumentpaneler programmatiskt. Det här tillvägagångssättet ger utvecklare större kontroll och flexibilitet, särskilt när processer för observerbarhet automatiseras i stor skala.
Viktiga funktioner i Dash0
Några andra funktioner som gör att Dash0 utmärker sig inom datavisualisering och observerbarhet är:
- Förhandsvisning av livedata: Se uppdateringar i realtid av dina instrumentpaneler medan du redigerar kod, så att du kan validera ändringar direkt.
- Rollbaserad åtkomstkontroll: Hantera användarbehörigheter och begränsa åtkomsten till känsliga instrumentpaneler eller datakällor.
- Stöd för flera datakällor: Anslut till olika databaser och molntjänster, inklusive PostgreSQL, MySQL och AWS-tjänster.
- Utveckling av anpassade widgetar: Skapa och återanvänd dina egna visualiseringskomponenter med hjälp av Dash0:s utbyggbara widgetramverk.
Dash0-integrationer
Integrationer omfattar AWS, Google Cloud Platform, Prometheus, OpenTelemetry, Kubernetes, PostgreSQL, MySQL, RabbitMQ, Slack med flera.
Pros and Cons
Pros:
- Möjliggör versionshantering av instrumentpaneler med kodarkiv
- Har stöd för förhandsvisning av data i realtid under redigering
- Möjliggör utveckling av anpassade widgetar i JavaScript
Cons:
- Ingen inbyggd redigerare för instrumentpaneler med dra-och-släpp
- Begränsat antal plugin-program och widgetar från communityn


Om du letar efter en observabilitetsplattform med öppen källkod som är byggd för moderna distribuerade system är SigNoz värd att titta närmare på. Den är utformad för utvecklingsteam som behöver övervaka, visualisera och felsöka applikationsprestanda i mikrotjänster och molnbaserade miljöer. SigNoz hjälper dig att identifiera flaskhalsar och spåra problem i komplexa arkitekturer, vilket gör den väl lämpad för organisationer som kör storskaliga, distribuerade applikationer.
Vem passar SigNoz bäst för?
SigNoz passar bra för utvecklingsteam i teknikdrivna företag som behöver observabilitet med öppen källkod och distribuerad spårning i mikrotjänster och molnbaserade miljöer.
Varför SigNoz är ett bra alternativ till Grafana
Det som utmärker SigNoz som ett alternativ till Grafana är dess starka fokus på distribuerad spårning med öppen källkod. Jag valde SigNoz för team som behöver visualisera och analysera spårningar i mikrotjänster, något som Grafana inte har inbyggt stöd för direkt från början. SigNoz erbjuder inbyggt stöd för OpenTelemetry, så att du kan samla in, lagra och söka i spårningsdata tillsammans med mätvärden och loggar. Detta enhetliga arbetssätt för observabilitet hjälper dig att snabbt identifiera prestandaproblem i komplexa, distribuerade miljöer.
Viktiga funktioner i SigNoz
Utöver funktionerna för distribuerad spårning erbjuder SigNoz flera andra funktioner som stöder behov av observabilitet och visualisering:
- Anpassade instrumentpaneler: Skapa och anpassa instrumentpaneler för att visualisera mätvärden och loggar från flera källor på ett och samma ställe.
- Aviseringsmotor: Konfigurera aviseringar baserat på tröskelvärden för mätvärden eller avvikelser för att proaktivt övervaka systemets hälsa.
- Visualisering av tjänstekarta: Visualisera tjänsteberoenden och interaktioner för att bättre förstå applikationens arkitektur.
- Rollbaserad åtkomstkontroll: Hantera användarbehörigheter och dataåtkomst med detaljerade säkerhetskontroller för team.
SigNoz-integrationer
Integrationerna omfattar Redis, PostgreSQL, MongoDB, Clickhouse, Microsoft SQL Server, Nginx, AWS EC2, AWS Lambda, AWS RDS, Temporal med flera.
Pros and Cons
Pros:
- Integrerade mätvärden, spårningar och loggar i ett och samma gränssnitt
- Flexibel driftsättning lokalt eller i molnet
- Aktiv community med frekventa funktionsuppdateringar
Cons:
- Aviseringsfunktionerna är mindre mogna
- Kräver mer manuell konfiguration av instrumentpaneler


OpenSearch är en plattform med öppen källkod som är utformad för team som behöver avancerad sökning och analys tillsammans med observabilitet. Det passar bra för organisationer som hanterar storskaliga loggdata eller behöver anpassningsbara sökfunktioner i distribuerade system. Om du letar efter en lösning som går längre än vanliga instrumentpaneler och erbjuder djupgående datautforskning utmärker sig OpenSearch.
Vem passar OpenSearch bäst för?
OpenSearch passar bra för IT-team och ingenjörer i stora eller medelstora organisationer som behöver skalbar sökning, analys och observabilitet över distribuerad infrastruktur.
Varför OpenSearch är ett bra alternativ till Grafana
Det som särskiljer OpenSearch som ett alternativ till Grafana är dess integrerade sök- och analysmotor, som går längre än vanliga instrumentpaneler. Jag valde OpenSearch för team som behöver söka i, analysera och visualisera enorma mängder logg- och händelsedata i realtid. Dess funktioner för fulltextsökning och anpassningsbara frågespråk låter dig gå på djupet i dina data i stället för att bara visa dem. Plattformen har även stöd för aviseringar och anomalidetektering, vilket gör den till ett starkt val för observabilitetsanvändningsfall där sökdrivna insikter är viktiga.
Viktiga funktioner i OpenSearch
Några andra funktioner som gör OpenSearch till ett starkt alternativ för observabilitet och visualisering är:
- Instrumentpaneler: Skapa interaktiva och anpassningsbara instrumentpaneler för att visualisera mätvärden, loggar och spår från flera datakällor.
- Rollbaserad åtkomstkontroll: Hantera användarbehörigheter och dataåtkomst med detaljerade säkerhetskontroller för olika team eller individer.
- Indexhantering: Automatisera och övervaka policyer för indexlivscykeln för att optimera lagring och prestanda för stora datamängder.
- Datainmatningspipelines: Ta in och bearbeta data från olika källor med hjälp av inbyggda pipelines som stöder transformering och berikning.
OpenSearch-integreringar
Integreringar omfattar klienter för Python, Java, JavaScript (Node.js), Go, Ruby, PHP, .NET, Rust och Hadoop, och ett API finns tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Flexibel datainmatning från flera källor
- Starkt stöd för rollbaserad åtkomstkontroll
- Aktiv community och frekventa funktionsuppdateringar
Cons:
- Dokumentationen kan vara fragmenterad eller inaktuell
- Aviseringsfunktionerna är mindre mogna än konkurrenternas


Perses är en observabilitetsplattform med öppen källkod som är byggd för team som vill ha full kontroll över sin upplevelse av instrumentpaneler. Den passar bra för organisationer som behöver flexibla visualiseringsverktyg från oberoende leverantörer utan komplexiteten hos äldre lösningar. Om du letar efter ett modernt alternativ till Grafana som betonar enkelhet och utbyggbarhet är Perses värt att överväga.
Vem passar Perses bäst för?
Perses passar bra för DevOps-team och plattformsingenjörer i organisationer som behöver mycket anpassningsbara instrumentpaneler med öppen källkod för observabilitet.
Varför Perses är ett bra alternativ till Grafana
Det som skiljer Perses från andra Grafana-alternativ är dess fokus på anpassningsbara mallar för instrumentpaneler. Jag valde Perses eftersom det låter dig definiera och återanvända mallar för instrumentpaneler som kod, vilket gör det enkelt att standardisera visualiseringar mellan team och miljöer. Plattformens öppen källkod-baserade strategi innebär att du kan anpassa strukturerna för instrumentpaneler efter unika övervakningsbehov utan att låsas till ett specifikt leverantörsformat. För team som vill automatisera skapandet av instrumentpaneler och upprätthålla konsekvens i stor skala erbjuder Perses en flexibel och modern lösning.
Viktiga funktioner i Perses
Utöver funktionerna för mallar för instrumentpaneler erbjuder Perses flera andra funktioner som stöder behov inom observabilitet och visualisering:
- Stöd för Prometheus som datakälla: Perses ansluter inbyggt till Prometheus, så att du kan visualisera mätvärden direkt från din befintliga övervakningsstack.
- JSON-baserad konfiguration: Alla instrumentpaneler och paneler definieras i JSON, vilket gör dem enkla att versionshantera och automatisera.
- Arkitektur med panelinsticksprogram: Plattformen stöder utbyggbara paneltyper, så att du kan lägga till nya visualiseringsalternativ när dina behov utvecklas.
- Rollbaserad åtkomstkontroll: Inbyggd RBAC låter dig hantera användarbehörigheter och begränsa åtkomsten till känsliga instrumentpaneler.
Integrationer med Perses
Integrationer omfattar Prometheus, Loki, Tempo, Pyroscope med flera.
Pros and Cons
Pros:
- Inbyggt stöd för Prometheus och tidsseriedata
- Resurssnål driftsättning med minimalt antal beroenden
- JSON-baserad konfiguration möjliggör versionshantering
Cons:
- Mindre ekosystem av insticksprogram jämfört med Grafana
- Saknar inbyggt stöd för SQL-datakällor


OpenObserve är en modern plattform för observerbarhet som är utformad för team som behöver snabb och skalbar logganalys. Den är särskilt attraktiv för organisationer som hanterar stora datamängder och vill ha en enhetlig lösning för loggar, mätvärden och spårningar. Om du letar efter ett alternativ till Grafana som prioriterar hög prestanda och effektiv lagring är OpenObserve värt att titta närmare på.
Vem passar OpenObserve bäst för?
OpenObserve är ett bra val för DevOps-team och IT-organisationer i stora företag som behöver hantera och analysera stora mängder loggdata effektivt.
Varför OpenObserve är ett bra alternativ till Grafana
När jag jämför OpenObserve med andra Grafana-alternativ utmärker sig dess förmåga att hantera logganalys med hög intagningskapacitet. OpenObserve är byggt för snabb indexering och sökning i enorma loggvolymer, vilket är avgörande för team som arbetar med observerbarhetsdata i stor skala. Jag uppskattar att plattformen kombinerar analys av loggar, mätvärden och spårningar på en enda plattform, så att du inte behöver hantera separata verktyg för varje datatyp. Dess kolumnbaserade lagringsmotor och effektiva komprimering bidrar också till att bibehålla hög prestanda även när datamängden växer.
OpenObserves viktigaste funktioner
Utöver funktionerna för logganalys med hög intagningskapacitet finns här några andra funktioner som utmärker sig:
- Kompatibilitet med OpenTelemetry: OpenObserve stöder branschstandardiserade OpenTelemetry-protokoll för smidig datainsamling i olika miljöer.
- Tillståndslös nodarkitektur: Plattformens tillståndslösa utformning möjliggör enkel horisontell skalning och förenklad drift.
- Använd din egen lagringsbucket: Lagra observerbarhetsdata på lokal disk, S3, MinIO, GCS eller Azure Blob Storage för flexibel lagringstid.
- Integrerade aviseringar och datapipelines: Inbyggda funktioner för aviseringar och datapipelines hjälper till att automatisera svar och databehandling inom plattformen.
OpenObserve-integreringar
Integreringar omfattar AWS, Kubernetes, MCP, Cloudflare, Vercel, Heroku, DevOps med flera.
Pros and Cons
Pros:
- Hanterar inläsning av loggar i petabyteskala inbyggt
- Enhetlig plattform för loggar, mätvärden och spårningar
- Tillståndslös arkitektur förenklar skalning och uppgraderingar
Cons:
- Mindre community och ekosystem
- Färre inbyggda integreringar för äldre system


SquaredUp erbjuder ett fokuserat förhållningssätt till datavisualisering och observerbarhet för organisationer som satsar på Microsoft-teknik. Det passar bra för IT-team som hanterar Azure, Microsoft 365 eller hybrida molnmiljöer och behöver enhetliga instrumentpaneler och handlingsbara insikter. Om du vill förenkla övervakningen i en Microsoft-centrerad infrastruktur åtgärdar SquaredUp synlighetsluckor som många andra plattformar förbiser.
Vem passar SquaredUp bäst för?
SquaredUp passar bra för IT-driftteam i medelstora till stora företag som i hög grad förlitar sig på Microsoft Azure och Microsoft 365.
Varför SquaredUp är ett bra alternativ till Grafana
Det som gör att SquaredUp utmärker sig som ett alternativ till Grafana är den djupa, inbyggda integrationen med Microsofts ekosystem. Jag valde SquaredUp för team som behöver visualisera och övervaka Azure-, Microsoft 365- och hybrida molnresurser utan komplex konfiguration eller anslutningar från tredje part. De förbyggda instrumentpanelerna och de direkta dataanslutningarna till Microsoft-tjänster hjälper IT-team att få fram insikter som ofta är svåra att komma åt på andra plattformar. Detta fokus på Microsoft-centrerade miljöer gör SquaredUp särskilt värdefullt för organisationer som standardiserar på Microsoft-teknik.
SquaredUps viktigaste funktioner
Några andra funktioner som jag fann värdefulla för datavisualisering och observerbarhet är:
- Instrumentpaneler med öppen åtkomst: Dela instrumentpaneler säkert med vem som helst i organisationen, även om personen inte har ett SquaredUp-konto.
- Inbyggd ServiceNow-integration: Anslut direkt till ServiceNow för att visualisera incident- och ändringsdata tillsammans med infrastrukturmått.
- PowerShell-datakällor: Hämta in anpassade data från PowerShell-skript för flexibla, skräddarsydda visualiseringar.
- Navigering med detaljvisning: Klicka på element i instrumentpanelen för att komma åt detaljerade, kontextuella vyer av underliggande data.
SquaredUp-integreringar
Integreringar omfattar SCOM, AWS, ServiceNow, Splunk, Elasticsearch, Azure DevOps, VMware, Prometheus, Office 365, SAP och Zendesk.
Pros and Cons
Pros:
- Förbyggda instrumentpaneler för Microsoft-miljöer
- Säker delning av instrumentpaneler utan användarkonton
- Stöder anpassade data via PowerShell-skript
Cons:
- Inget inbyggt stöd för övervakning av Linux på plats
- Färre mallar för instrumentpaneler skapade av communityn
Andra Grafana-alternativ
Här är några ytterligare Grafana-alternativ som inte kom med på min kortlista, men som fortfarande är värda att titta närmare på:
- Dynatrace
Bäst för AI-driven automatisering av observerbarhet
- Datadog
Bäst för övervakning av miljöer med flera moln
- Chronosphere
Bäst för molnnativ skalbarhet och tillförlitlighet


Så utvärderar jag Grafana-alternativ
Jag utvärderar Grafana-alternativ utifrån två lager: basfunktionerna som alla övervakningsverktyg måste ha – exempelvis instrumentpaneler med flera datakällor och aviseringar – samt de särskiljande egenskaper som skiljer de bästa åt.
Kärnfunktioner (grundkrav för den här listan)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som listas nedan. Därefter räknar jag om verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att komma i fråga för inkludering.
- Dataintegration från flera källor: Jag kontrollerar om ett verktyg kan hämta data från de datakällor som team faktiskt använder – Prometheus för Kubernetes-mätvärden, Elasticsearch för loggar och CloudWatch för AWS-infrastruktur – utan att tvinga in dig i en enda leverantörs ekosystem.
- Anpassningsbara instrumentpaneler och visualisering: Varje verktyg bör låta dig skapa instrumentpaneler med varierade diagramtyper, mallvariabler och möjligheter till detaljerad analys, så att en SRE kan gå från en översikt på tjänstenivå till en specifik värd med några få klick.
- Aviseringar och notifieringsmotor: Jag utvärderar om aviseringar kan dirigeras till de kanaler som jourteamet förlitar sig på – Slack, PagerDuty och OpsGenie – samt om verktyget stöder tröskelbaserade eller avvikelsebaserade utlösare med eskaleringslogik.
- Stöd för mätvärden, loggar och spår: Verktyg som täcker minst två av de tre observabilitetsområdena ger team möjlighet att korrelera en latensökning i spår med en ökning av felloggar, vilket är viktigt när du felsöker en produktionsincident klockan två på natten.
- Övervakning och frågekörning i realtid: Jag letar efter inmatning och uppdatering av instrumentpaneler i nära realtid, så att du ser vad som händer nu och inte för fem minuter sedan – särskilt viktigt under driftsättningar eller pågående incidenter.
- Åtkomstkontroll och flera klienter: Team som delar en observabilitetsplattform behöver korrekt RBAC och isolering av arbetsytor, så att en utvecklare i ett team inte av misstag kan ändra ett annat teams instrumentpaneler eller komma åt begränsade data.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
AI-baserad avvikelsedetektering är en viktig särskiljande faktor. I stället för att manuellt ställa in tröskelvärden för hundratals tjänster kan verktyg som Datadog och Dynatrace skapa en baslinje för normalt beteende och automatiskt flagga avvikelser. Jag letar också efter Kubernetes-inbyggd observabilitet – automatisk upptäckt av poddar, noder och kluster – eftersom de flesta team som kör containeriserade arbetsbelastningar behöver den insynen direkt. Inbyggda arbetsflöden för incidenthantering är också viktiga, särskilt när ett verktyg låter dig gå från avisering till en sida för jourpersonal och vidare till efteranalys utan att byta plattform.
Bortom funktionerna
Pristransparens och förutsägbarhet väger tungt för mig. Kostnaderna för observabilitet kan skena när mängden telemetri ökar, så jag utvärderar om en leverantör tar betalt per värd, efter datainmatning eller erbjuder ett fast pris – och hur transparent leverantören är med kostnader för överskridanden. Flexibilitet vid driftsättning spelar också roll. Vissa team behöver ett helt hanterat SaaS-alternativ, medan andra i reglerade branscher kräver självhostad kontroll eller kontroll på plats. Jag kontrollerar även stödet för OpenTelemetry, eftersom leverantörsneutral instrumentering håller alternativen öppna om du bestämmer dig för att byta verktyg längre fram.
Varför leta efter ett Grafana-alternativ?
Även om Grafana är ett bra val av datavisualiserings- och observerbarhetsplattform finns det flera anledningar till att vissa användare söker alternativa lösningar. Du kanske letar efter ett Grafana-alternativ eftersom …
- Du behöver inbyggd logghantering och logganalys
- Du behöver säkerhet och regelefterlevnad på företagsnivå
- Du vill ha inbyggt stöd för data med hög kardinalitet
- Du behöver avancerade funktioner för aviseringar och incidenthantering
- Du föredrar en helt hanterad molnlösning
Om något av detta stämmer in på dig har du kommit rätt. Min lista innehåller flera alternativ av datavisualiserings- och observerbarhetsplattformar som passar bättre för team som står inför dessa utmaningar med Grafana och letar efter alternativa lösningar.
Grafanas viktigaste funktioner
Här är några av Grafanas viktigaste funktioner, som kan hjälpa dig att kontrastera och jämföra vad alternativa lösningar erbjuder:
- Anpassade instrumentpaneler: Skapa och organisera interaktiva instrumentpaneler som visualiserar data från flera källor i realtid, så att team kan övervaka mätvärden och trender med en blick.
- Plugin-program för datakällor: Anslut till ett stort antal databaser, molntjänster och övervakningsverktyg med hjälp av inbyggda plugin-program, vilket gör det enkelt att samla och visualisera olika datamängder.
- Varningssystem: Konfigurera flexibla, regelbaserade varningar som meddelar användare via e-post, Slack, PagerDuty eller andra kanaler när mätvärden överskrider definierade tröskelvärden.
- Variabelmallar: Använd variabler och dynamiska mallar för att skapa återanvändbara instrumentpaneler som anpassar sig till olika miljöer, team eller projekt utan manuell omkonfiguration.
- Anteckningar: Lägg till kontextuella anteckningar och markörer direkt i diagram för att lyfta fram incidenter, driftsättningar eller andra viktiga händelser, vilket underlättar analys av grundorsaker.
- Användarbehörigheter: Hantera behörigheter och roller för att styra vem som kan visa, redigera eller administrera instrumentpaneler och datakällor, vilket möjliggör säkert samarbete.
- Panelredigerare: Anpassa visualiseringspaneler med olika diagramtyper, visningsalternativ och frågeredigerare för att skräddarsy datapresentationen efter specifika behov.
- Kontroller för tidsintervall: Justera tidsfönster interaktivt för att zooma in på specifika perioder eller jämföra trender över olika intervall, vilket stöder detaljerad analys.
- Plugin-ekosystem: Utöka Grafanas funktioner med ett stort bibliotek av plugin-program från gemenskaper och kommersiella aktörer för nya visualiseringar, datakällor och appintegreringar.
- Delning av ögonblicksbilder: Dela statiska eller livebaserade ögonblicksbilder av instrumentpaneler med intressenter, vilket gör det enkelt att kommunicera resultat eller samarbeta kring felsökning utan att exponera känsliga data.