

10 bästa GitOps-verktygen 2026

Bästa GitOps-verktygen – urval


Med GitOps-verktyg kan du hantera och automatisera dina Kubernetes-distributioner med välbekanta Git-baserade arbetsflöden, vilket gör infrastrukturändringar spårbara och konsekventa. Om du försöker minska manuella fel eller skapa ordning i komplexa distributionspipelinear är det viktigt för produktiviteten och stabiliteten att välja rätt GitOps-verktyg. I den här guiden får du en välgrundad överblick över de främsta GitOps-verktygen som är tillgängliga under 2026, med praktiska insikter om vilka som passar verkliga DevOps-utmaningar och hur varje verktyg utmärker sig för olika användningsområden.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa GitOps-verktygen
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av GitOps-verktyg för att hjälpa dig hitta det som passar bäst för din budget, dina distributionsbehov och dina Kubernetes-arbetsflöden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för snabb skapande av förhandsvisningsmiljöer | Gratisplan tillgänglig | Från $6/GB/månad | Website | |
| 2 | Bäst för automatiserad progressiv leverans | Gratisplan + gratis demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för hanterad Argo CD med företagskontroller | Gratis provperiod tillgänglig | Från $495/månad | Website | |
| 4 | Bäst för pipelinebaserade Kubernetes-befordringar | Gratis att använda | Gratis, öppen källkod | Website | |
| 5 | Bäst för hantering av OpenShift GitOps | Gratis provperiod tillgänglig | Prisuppgift på begäran | Website | |
| 6 | Bäst för storskaliga Kubernetes-distributioner över klusterflottor | Gratis att använda | Gratis, öppen källkod | Website | |
| 7 | Bäst för förenklade arbetsflöden för applikationsleverans | Gratisplan tillgänglig | Från $999/månad | Website | |
| 8 | Bäst för CI/CD-pipelines i Kubernetes | Gratis att använda | Gratis, öppen källkod | Website | |
| 9 | Bäst för visuella arbetsflöden för releaseorkestrering | 30 dagars kostnadsfri provperiod | Från $30/användare/månad (faktureras årsvis) | Website | |
| 10 | Bäst för enhetlig hantering av kod och distribution | 30 dagars kostnadsfri provperiod + Kostnadsfri demo | Från $19/användare/månad | Website |
Recensioner av de bästa GitOps-verktygen
\u003cspan style=\u0022font-weight: 400;\u0022\u003eNedan hittar du mina detaljerade sammanfattningar av de bästa GitOps-verktygen som kom med i mitt urval. Mina recensioner ger en detaljerad inblick i funktionerna, integrationerna och de bästa användningsområdena för varje verktyg, så att du kan hitta det som passar bäst för dig.\u003c/span\u003e
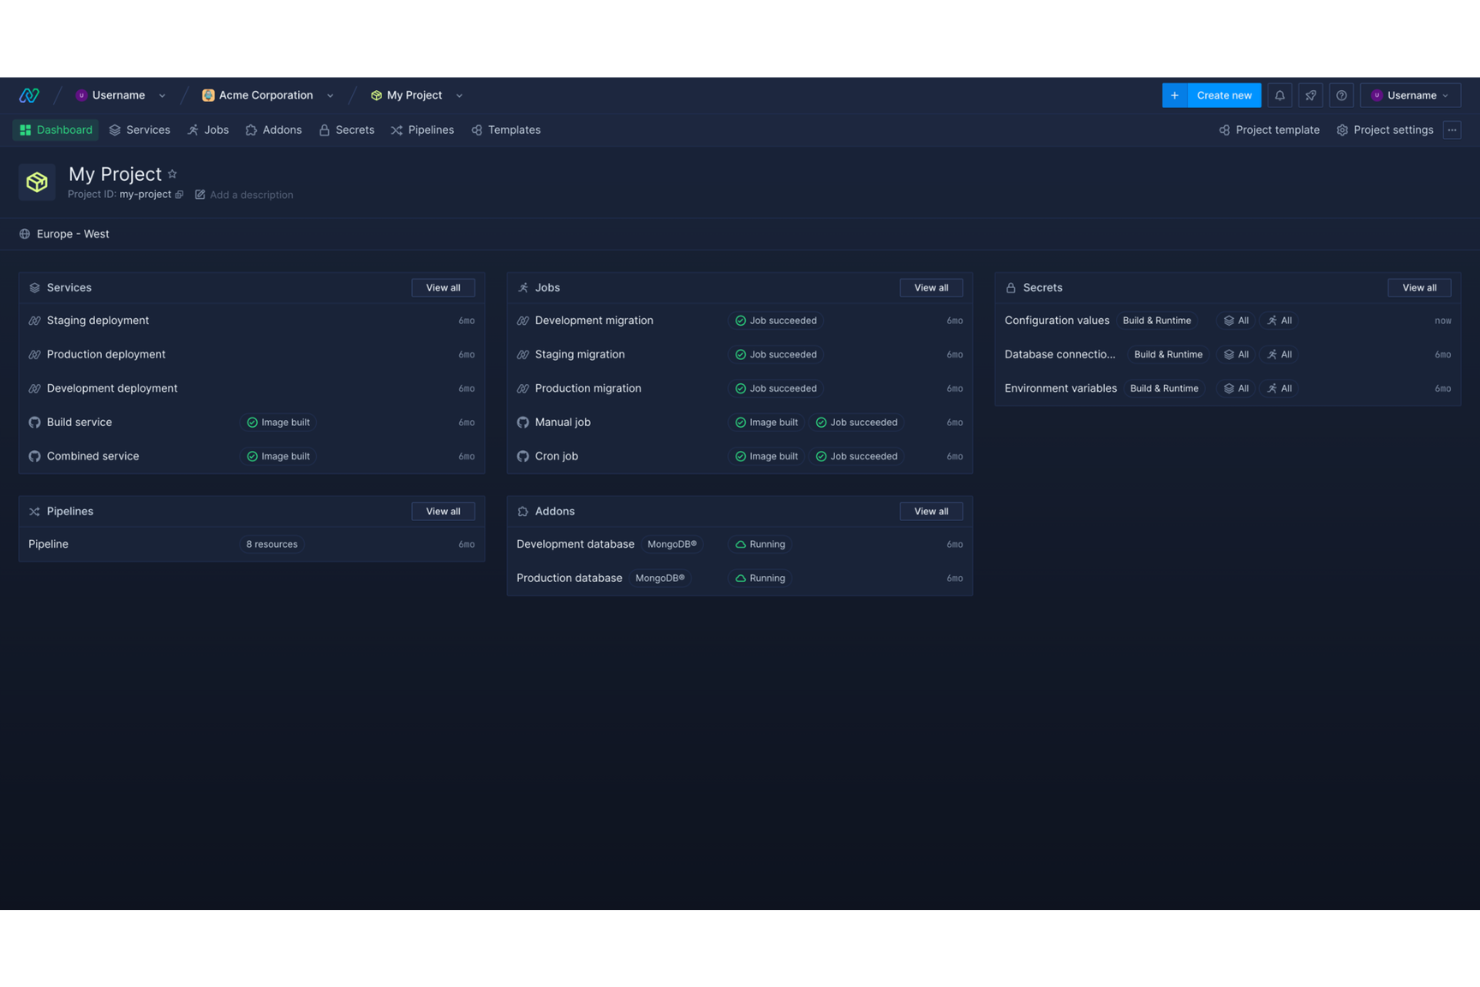
Northflank är en Kubernetes-baserad utvecklarplattform som förenar CI/CD-pipelines, förhandsvisningsmiljöer, orkestrering av GPU/AI-arbetsbelastningar och distribution i flera moln i ett enda självbetjäningsgränssnitt, som kan distribueras i Northflanks moln eller i ditt eget AWS-, GCP- eller Azure-konto.
Vem passar Northflank bäst för?
Northflank passar bra för teknik- och plattformsteam som vill ha kraften hos Kubernetes utan att behöva hantera komplexiteten i Kubernetes utan abstraktioner.
Varför jag valde Northflank
Northflank är ett av mina främsta val eftersom plattformen behandlar 'ta med ditt eget moln' som ett förstahandsalternativ, inte som en eftertanke — du får samma upplevelse oavsett om du distribuerar i Northflanks hanterade moln eller direkt i ditt eget AWS-, GCP- eller Azure-konto. Det som särskiljer plattformen är att den kör CPU- och GPU-arbetsbelastningar sida vid sida, vilket gör att team kan distribuera inferens, träningsjobb och Jupyter-anteckningsböcker tillsammans med vanliga tjänster och databaser — verkligen användbart om ditt team arbetar både med traditionell applikationsdistribution och AI-infrastruktur.
Northflanks viktigaste funktioner
- Stöd för GPU-arbetsbelastningar: Distribuera och skala inferens, träning och anteckningsböcker över NVIDIA L4-, A100-, H100- och RTX PRO-GPU:er med fakturering per timme.
- Ta med ditt eget moln: Anslut ditt eget AWS-, GCP- eller Azure-konto och få samma hanterade plattformsupplevelse utan leverantörsinlåsning.
- Förhandsvisningsmiljöer: Skapa automatiskt tillfälliga miljöer från pull-förfrågningar för snabb och isolerad testning före sammanfogning.
- Säker sandlådeisolering: Kör ej betrodd kod och arbetsbelastningar med flera klienter i isolerade mikrovirtuella maskiner, vilket är användbart för AI-agenter och användningsområden för kodgenerering.
Northflanks integrationer
Northflank integreras direkt med GitHub, GitLab, Bitbucket samt egenhostad GitLab och Azure DevOps för CI/CD. Plattformen är redo för Kubernetes i EKS, GKE och AKS och integreras med Vault, anpassad DNS och containerregister för företagsmiljöer.
Pros and Cons
Pros:
- Fakturering per sekund, ingen platsbaserad prissättning
- Kombinerar CPU- och GPU-arbetsbelastningar på en plattform
- Distribuera i Northflanks moln eller i din egen VPC
Cons:
- Gratisnivån är begränsad till 2 tjänster/jobb och 1 databas
- Företagsfunktioner kräver anpassad prissättning

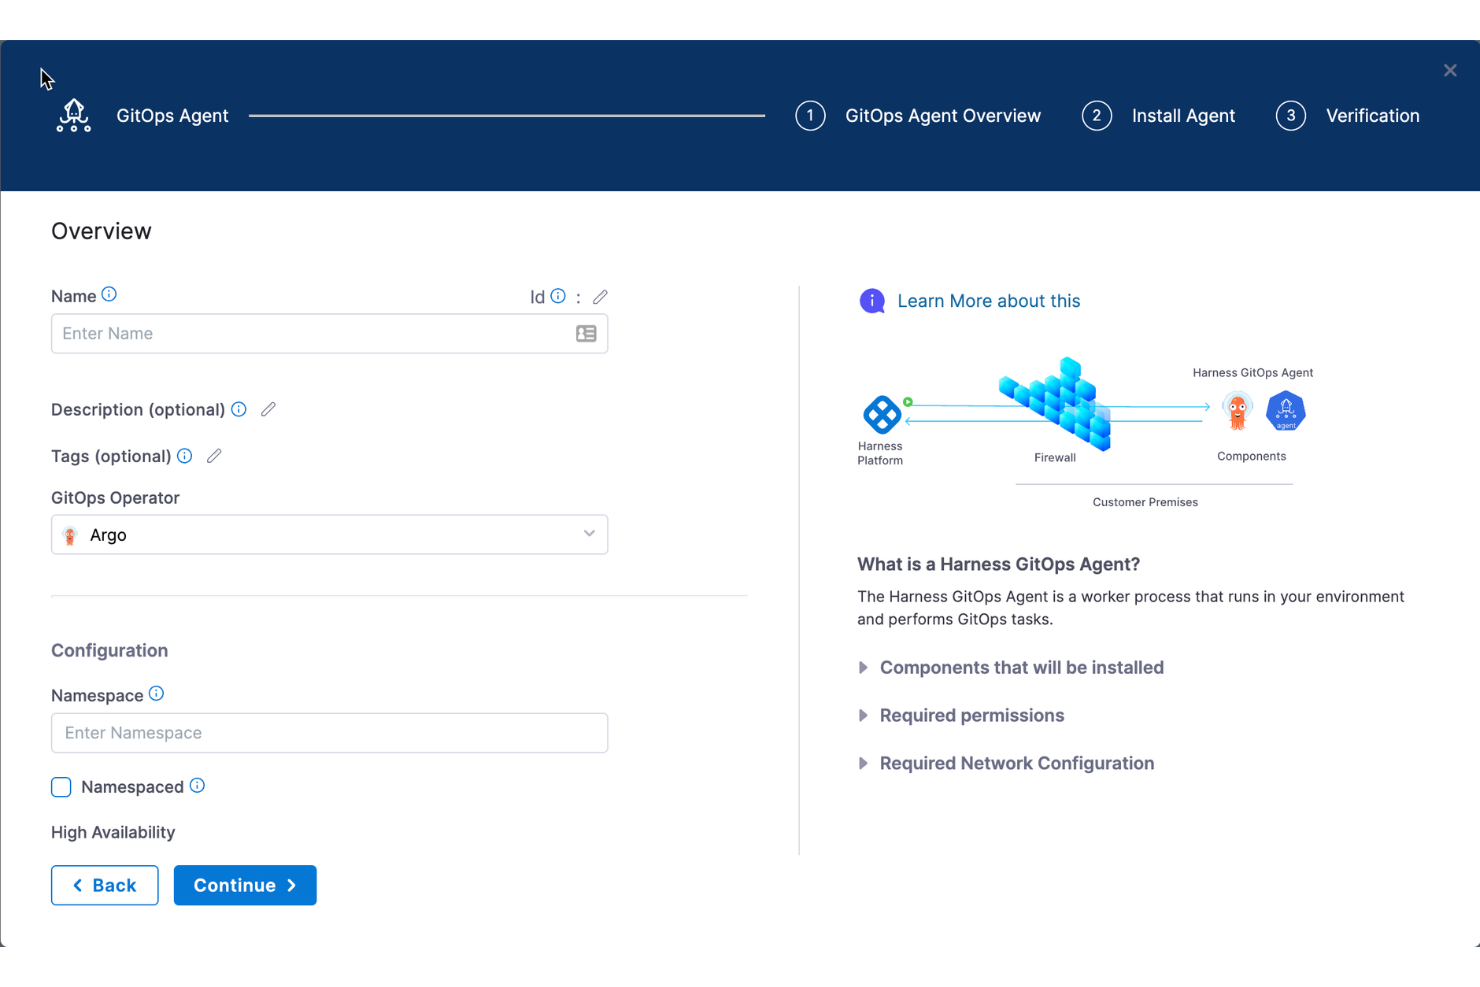
Harness GitOps är en plattform för kontinuerlig leverans byggd på Argo CD som omfattar distributionspipelines, automatisering av progressiv leverans, identifiering av avvikelser och hantering av tjänsters tillförlitlighet i Kubernetes- och molnmiljöer.
Vem passar Harness GitOps bäst för?
Harness GitOps passar väl för plattformsteknik- och DevOps-team på tillväxtföretag och stora företag som kör Kubernetes-arbetsbelastningar i stor skala över flera kluster.
Varför jag valde Harness GitOps
Jag valde Harness GitOps eftersom det går längre än ett vanligt Argo CD-omslag genom att lägga orkestrering av lanseringar direkt ovanpå GitOps-synkroniseringen. När en commit läggs in kan mitt team automatiskt utlösa kvalitetsgrindar, godkännanden och canary-lanseringar över kluster innan något når produktion. Den AI-drivna återställningen är den funktion jag litar mest på: den analyserar distributionsmått för att upptäcka problem och återställer utan att det krävs en manuell Git-återställning. Den centraliserade hanteringen av Argo-flottan gör det också möjligt för mig att hantera uppgraderingar och agentkonfigurationer över hundratals kluster från ett enda kontrollplan.
Viktiga funktioner i Harness GitOps
- Identifiering av avvikelser: Övervakar kontinuerligt klustrets faktiska tillstånd mot det önskade tillståndet som definierats i Git och markerar eller korrigerar automatiskt alla avvikelser.
- Tillämpning av OPA-policyer: Tillämpa Open Policy Agent-policyer som styrningsgrindar för distributioner innan ändringar synkroniseras till något målkluster.
- Hantering av tjänsters tillförlitlighet: Följer SLO:er och felbudgetar per tjänst och visar tillförlitlighetsdata direkt tillsammans med distributionsaktiviteten.
- GitOps-agent: En lättviktig agent på klustersidan hanterar synkroniseringsåtgärder lokalt, så att ingen inkommande nätverksåtkomst till klustret krävs.
Integrationer med Harness GitOps
Harness GitOps fungerar med Argo CD och Flux och integreras med verktyg för infrastrukturtillhandahållande som Terraform och AWS CDK.
Pros and Cons
Pros:
- Hanterad Argo CD med centraliserad flottkontroll
- AI-driven verifiering och återställning av distributioner
- Oföränderligt granskningsspår för varje synkronisering
Cons:
- Konfiguration på plats och i edge-miljöer är komplex
- Användargränssnittet känns rörigt i stor skala

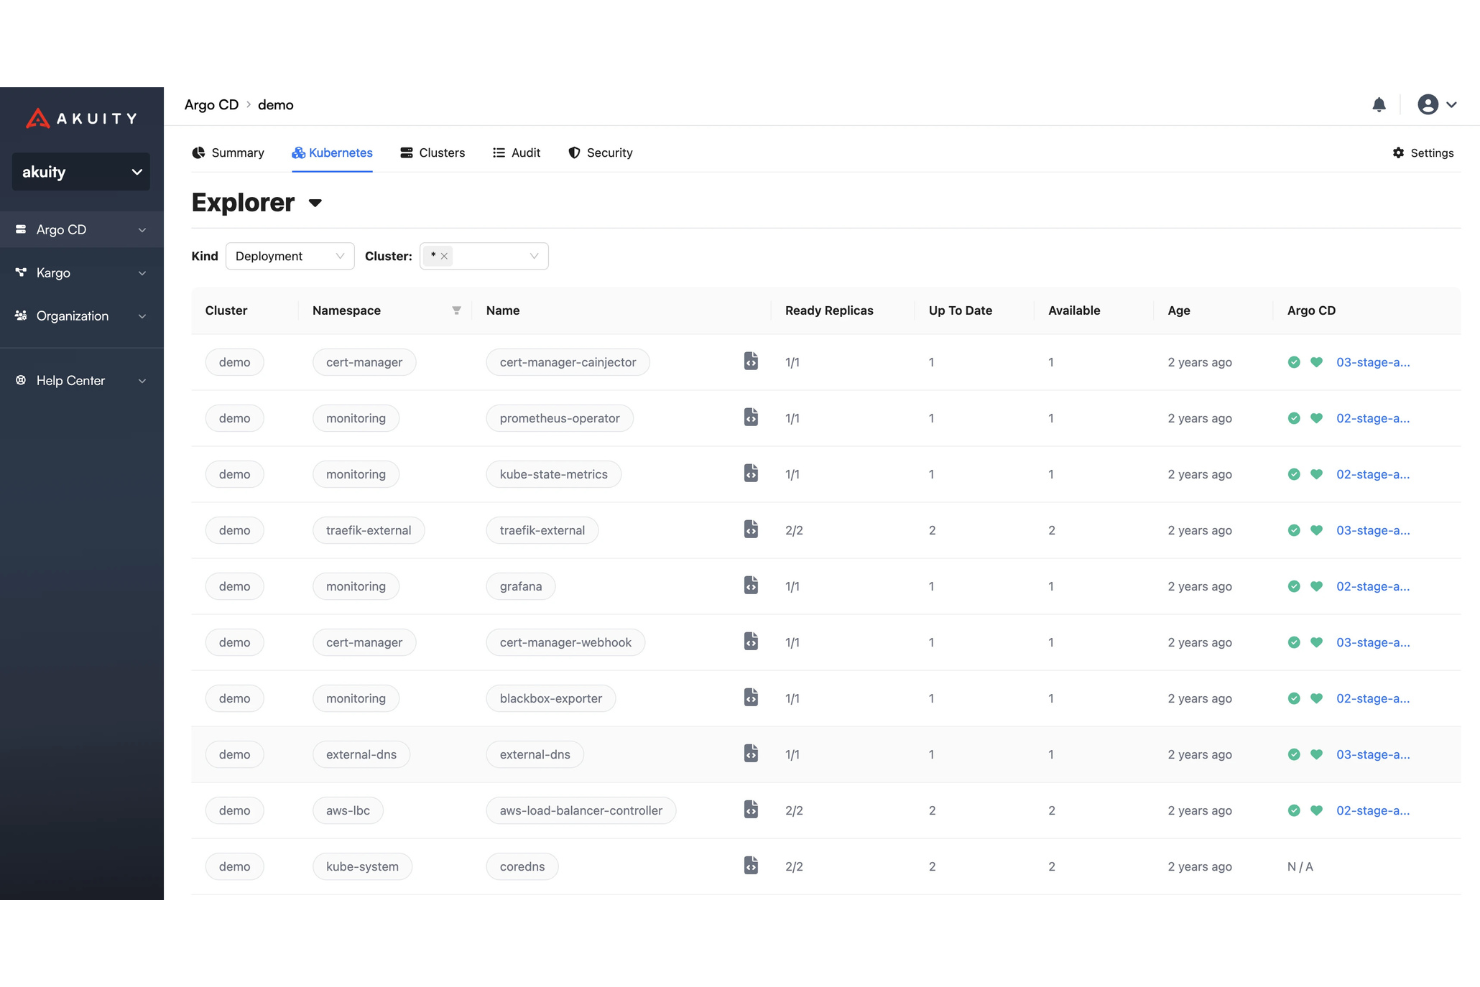
Akuity Platform är en hanterad GitOps-leveransplattform som utvecklats av skaparna av Argo CD och omfattar distribution av Kubernetes-applikationer i flera kluster, miljöpromotion, identifiering av avvikelser och åtkomstkontroller för företag.
Vem passar Akuity Platform bäst för?
Akuity Platform passar naturligt för plattformsteknikteam på medelstora till stora företag som vill ha hanterad Argo CD utan den operativa bördan av att vara värd för lösningen själva.
Varför jag valde Akuity Platform
Jag har tagit med Akuity Platform bland mina främsta val eftersom det är den enda hanterade Argo CD-lösningen som utvecklats av personerna som skapade Argo CD, vilket är viktigt när man kör lösningen i företagsskala. Plattformens RBAC omfattar behörigheter på organisations- och instansnivå, så stora team kan upprätthålla åtkomstgränser utan att koppla på externa verktyg. Jag uppskattar också att den inbyggda granskningen loggar varje händelse i kontrollplanet, vilket ger efterlevnads- och säkerhetsteam ett spårbart register över varje distributionsåtgärd utan någon anpassad instrumentering.
Viktiga funktioner i Akuity Platform
- Kubernetes-instrumentpanel för hela flottan: Övervaka kluster, namnrymder, avbildningsinventering, föråldrade API:er och fastnade resurser i hela flottan från en och samma vy.
- Kargo-baserad miljöpromotion: Flytta applikationer mellan utveckling, test och produktion med hjälp av artefaktmetadata och spårbarhet till incheckningar, utan sköra CI-skript.
- Akuity Intelligence-agenter: AI-agenter som är inbäddade i GitOps-arbetsflöden upptäcker problem, korrelerar loggar och händelser samt kör driftinstruktioner automatiskt eller efter mänskligt godkännande.
- Fullständigt stöd för Argo-teknikstacken: Kör Argo CD, Argo Rollouts, Argo Workflows och Argo Events tillsammans under ett och samma hanterade kontrollplan och täcker hela leveranslivscykeln.
Integrationer med Akuity Platform
Akuity Platform integreras med Argo CD, Terraform, OpenTofu, Ansible och Docker för leveranser samt ansluter till Slack, Jira, ServiceNow och Datadog för insyn och styrning.
Pros and Cons
Pros:
- Utvecklat av Argo CD:s skapare
- Skalar enkelt till tusentals appar
- Git-baserat revisionsspår för efterlevnad
Cons:
- Konfiguration av RBAC och flera appar tar tid
- Loggning av konfigurationsfel behöver förbättras

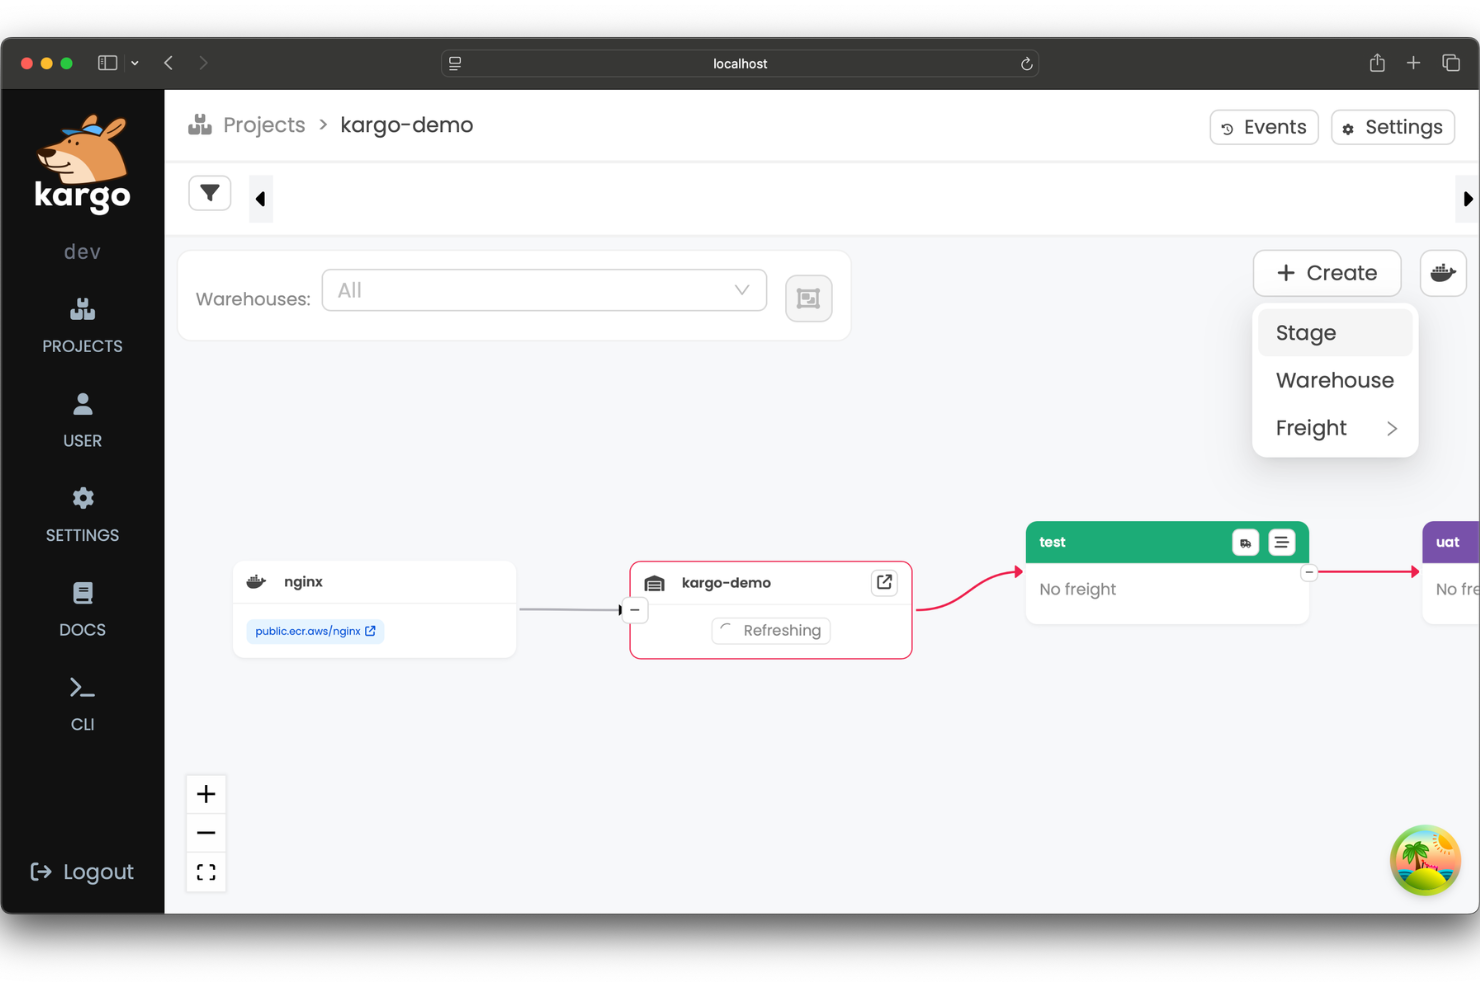
Kargo är ett lager med öppen källkod för orkestrering av kontinuerliga befordringar i Kubernetes, som ligger ovanpå befintliga GitOps-verktyg som Argo CD för att hantera befordringar mellan miljöer i flera steg med hjälp av deklarativa pipelines.
Vem passar Kargo bäst för?
Kargo passar bra för plattformsteknikteam som kör Kubernetes-distributioner i flera steg och behöver strukturerade befordringspipelines utöver det som Argo CD tillhandahåller direkt.
Varför jag valde Kargo
Jag valde Kargo som ett av de bästa verktygen eftersom det löser en specifik lucka som Argo CD ensamt inte täcker: strukturerade, deklarativa befordringspipelines över flera steg. I stället för att sätta ihop CI-skript för att flytta ändringar från utveckling till testmiljö och vidare till produktion låter Kargo dig definiera dessa befordringssekvenser som kod. Jag uppskattar särskilt att det spårar ändringar i git-artefakter, containeravbildningar och Helm-diagram från en enda tillståndsdriven källa till sanning, med inbyggda verifieringssteg och funktioner för återställning i varje steg.
Viktiga funktioner i Kargo
- Enhetlig visualisering av ändringar: En instrumentpanel i realtid visar varje artefaktändring i alla steg, så att du med en blick kan se exakt vad som körs var.
- Befordringspolicyer för specifika steg: Definiera anpassade godkännandegrindar samt automatiserade eller manuella befordringsregler per steg och styr hur och när ändringar går vidare.
- Test- och verifieringssteg: Kör hälsokontroller och valideringsuppgifter i varje befordringssteg innan ändringar går vidare till nästa miljö.
- Självbetjäningsbefordringar för utvecklare: Utvecklare kan utlösa, hantera och övervaka sina egna befordringar via Kargos användargränssnitt utan att behöva direktåtkomst till Git eller Kubernetes.
Kargos integrationer
Kargo fungerar med Git-arkiv, register för containeravbildningar och Helm-diagramarkiv som artefaktkällor och integreras direkt med Argo CD för avstämning av distributioner.
Pros and Cons
Pros:
- Deklarativ befordran i flera steg som kod
- Skapat av upphovsmännen bakom Argo CD
- Utökar GitOps bortom synkronisering av en enda miljö
Cons:
- Bristande observerbarhet vid befordringsfel
- Tätt kopplat till Argo CD-ekosystemet

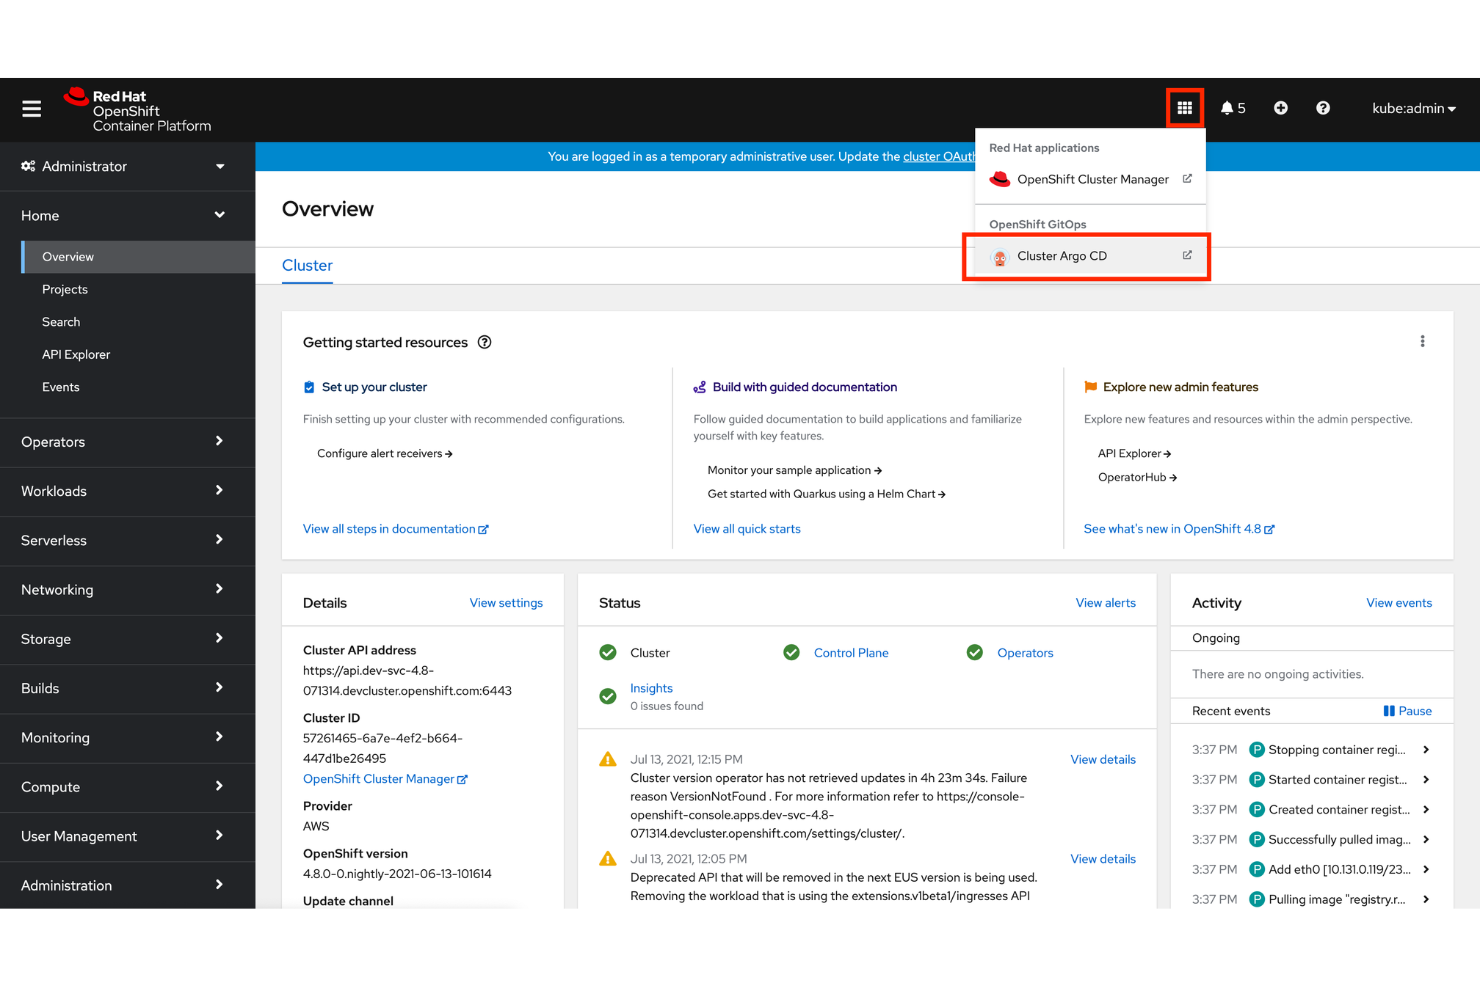
Red Hat OpenShift GitOps bygger på Argo CD och paketeras som en OpenShift-operator. Det är ett GitOps-leveransverktyg som hanterar programkonfiguration, synkronisering av distributioner och utrullningar över flera kluster direkt inom OpenShift-plattformen.
Vem passar Red Hat OpenShift GitOps bäst för?
Red Hat OpenShift GitOps passar naturligt för plattforms- och DevOps-team som redan kör arbetsbelastningar på OpenShift och behöver GitOps-arbetsflöden inbyggda i sin befintliga miljö.
Varför jag valde Red Hat OpenShift GitOps
Red Hat OpenShift GitOps finns med på min kortlista eftersom det är det enda GitOps-verktyget som levereras som en fullt supportad OpenShift-operator, vilket innebär att det testas och härdas inom plattformen i stället för att läggas ovanpå den. Jag uppskattar särskilt integrationen med Argo Rollouts, som låter mitt team köra automatiserad trafikhantering samt canary- eller blågröna distributioner med befordringslogik direkt inbyggd i OpenShift-upplevelsen. Argo CD Agent gör dessutom storskalig hantering av klusterflottor praktisk över dussintals kluster från ett enda kontrollplan.
Viktiga funktioner i Red Hat OpenShift GitOps
- ApplicationSet-kontroller: Genererar och hanterar flera Argo CD-applikationer från en enda mall och stöder klustergeneratorer, Git-kataloggeneratorer och listgeneratorer.
- Synkroniseringsprinciper och självläkning: Identifierar automatiskt konfigurationsavvikelser från Git och synkroniserar det aktiva klustertillståndet igen så att det återgår till det önskade tillståndet som definieras i ditt arkiv.
- RBAC för Argo CD: Konfigurerar finkorniga åtkomstkontrollprinciper för projekt, applikationer och kluster direkt inom OpenShifts identitetsramverk.
- Aviseringsmotor: Skickar realtidsaviseringar om synkroniseringsstatus, hälsoförändringar och distributionshändelser till anslutna tjänster som Slack eller e-post.
Integrationer med Red Hat OpenShift GitOps
Red Hat OpenShift GitOps integreras med Git-arkiv, CI/CD-verktyg och Kubernetes som en del av OpenShift-plattformen.
Pros and Cons
Pros:
- Argo CD Image Updater automatiserar containeruppdateringar
- Inbyggda RBAC- och säkerhetskontextbegränsningar
- Automatisk åtgärd av avvikelser återställer önskat tillstånd
Cons:
- Kräver djupa Kubernetes-kunskaper för felsökning
- Funktioner i konsolpluginen är fortfarande i teknisk förhandsversion

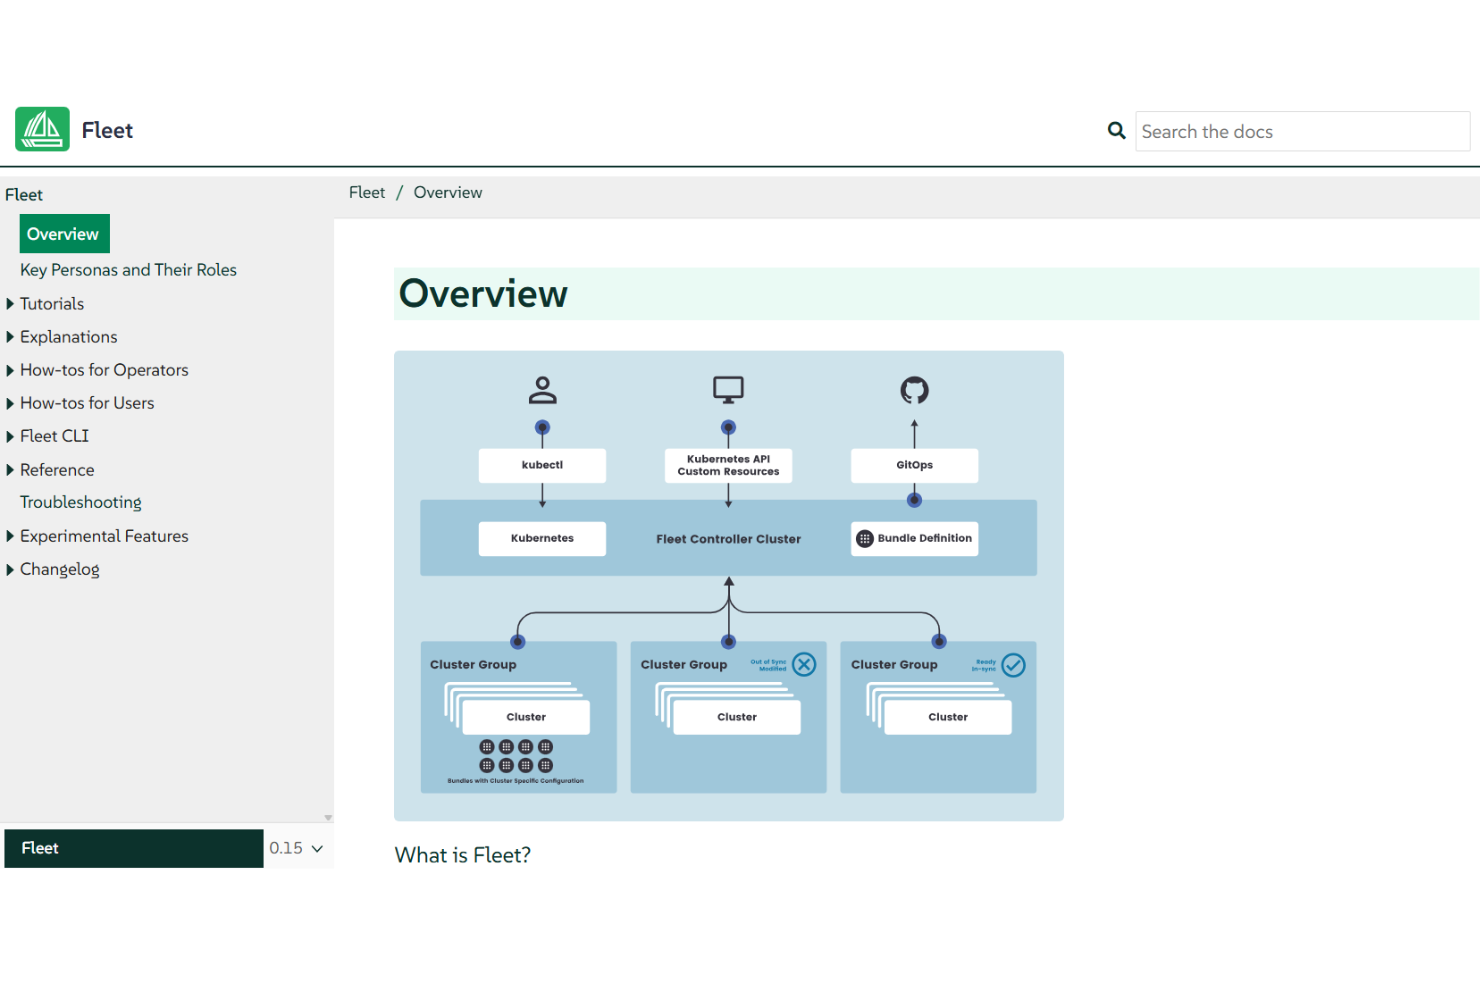
Byggt på Kubernetes-inbyggda CRD:er och styrenheter är Rancher Fleet ett GitOps-verktyg för kontinuerlig leverans som hanterar distributioner av rå Kubernetes-YAML, Helm-diagram och Kustomize i miljöer med ett eller flera kluster från en centraliserad kontrollpunkt.
Vem passar Rancher Fleet bäst för?
Rancher Fleet passar naturligt för DevOps- och webbplatstillförlitlighetsteknikteam som kör Kubernetes i stor skala över distribuerad infrastruktur eller edge-infrastruktur.
Varför jag valde Rancher Fleet
Jag har inkluderat Rancher Fleet bland mina främsta val eftersom inget annat GitOps-verktyg är specifikt utformat för drift i klusterskala på samma sätt som Fleet. Jag uppskattar särskilt GitRepo- och Bundle-CRD:erna, som låter mitt team definiera distributionsmål med hjälp av klusteretiketter och selektorer, så att en enda Git-commit kan distribueras till tusentals kluster med klusterspecifik anpassning inbyggd. Den inbyggda klustergrupperingen gör det också enkelt att stegvis rulla ut ändringar i olika miljöer utan att behöva skripta runt verktyget.
Viktiga funktioner i Rancher Fleet
- Stöd för OCI-register: Hämtar och distribuerar Helm-diagram och Kubernetes-manifest direkt från OCI-kompatibla containerregister som ett alternativ till Git.
- Ordningsföljd för Bundle-beroenden: Definierar explicita distributionsberoenden mellan paket så att nödvändiga resurser tillämpas innan de beroende resurserna.
- Hantering av namnrymder: Skapar och hanterar automatiskt namnrymder i målkluster som en del av en paketdistribution.
- Git-synkronisering utlöst av webhook: Konfigurerar webhookar för att utlösa omedelbar avstämning när ändringar skickas till ett Git-arkiv, vilket kringgår standardintervallet för avsökning.
Integrationer med Rancher Fleet
Rancher Fleet är djupt integrerat som motorn för kontinuerlig leverans och GitOps i Rancher, och hanterar distributioner från Git av rå Kubernetes-YAML, Helm-diagram och Kustomize.
Pros and Cons
Pros:
- Utformat för tusentals till miljontals kluster
- Konverterar YAML, Helm och Kustomize till Helm
- Git fungerar som den enda sanningskällan
Cons:
- Tätt kopplat till Rancher-ekosystemet
- Ingen inbyggd hantering av hemligheter för kluster

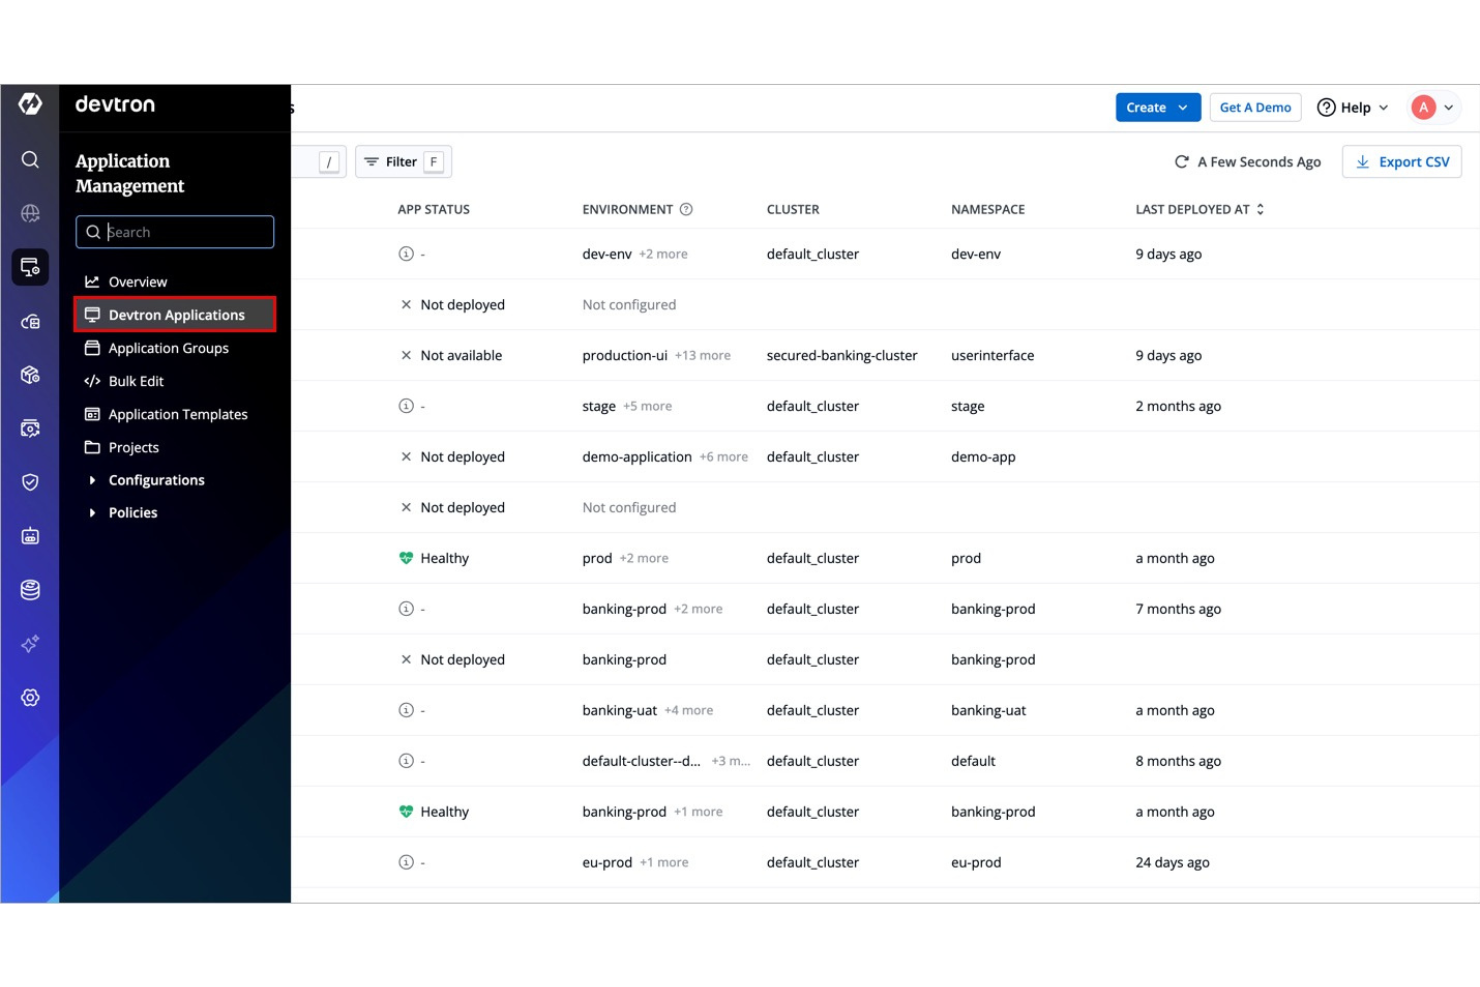
Devtron är en Kubernetes-baserad plattform med öppen källkod som förenar CI/CD-pipelines, GitOps-leverans, säkerhetsskanning, observerbarhet och hantering av flera kluster i ett enda gränssnitt utan kod, byggt för DevOps- och plattformsteknikteam.
Vem passar Devtron bäst för?
Plattformsteknikteam på medelstora till stora organisationer som behöver ge utvecklare självbetjäningsåtkomst till Kubernetes-distributioner utan krav på djupgående containerkunskaper.
Varför jag valde Devtron
Jag valde Devtron som ett av de bästa alternativen eftersom plattformen behandlar förenklad leverans som en central fråga, inte som något man tar itu med i efterhand. Den tillhandahåller en CI/CD-pipeline från början till slut som möjliggör ett arbetsflöde för programvaruleverans utan kod till Kubernetes via Helm eller GitOps med ArgoCD, vilket innebär att utvecklare kan starta och hantera distributioner utan att skriva YAML eller sätta sig in på djupet i klustrets interna funktioner. Ett enda samlat gränssnitt täcker Helm-, ArgoCD- och FluxCD-applikationer över flera kluster, vilket är en verklig fördel när plattformsteamet samtidigt hanterar utvecklings-, test- och produktionsmiljöer i olika miljöer.
Devtrons viktigaste funktioner
- Skanning efter säkerhetssårbarheter: Devtron skannar containeravbildningar och kod efter sårbarheter och låter dig tillämpa policyer som blockerar distributioner om problemen överskrider en definierad allvarlighetsnivå.
- Instrumentpanel för kostnadsöversikt: En inbyggd FinOps-vy följer infrastrukturkostnader på applikations- och klusternivå, så att teamet kan identifiera överdimensionerade arbetsbelastningar utan att byta till ett externt verktyg.
- AI-rekommendationer: Devtron visar intelligenta förslag för resurskonfiguration och applikationsinställningar baserat på faktiska användningsmönster i klustren.
- Nav för programvarudistribution: Ett särskilt lager för versionshantering låter dig hantera distributioner för flera klienter och distribuera applikationsversioner mellan miljöer från ett enda gränssnitt.
Devtrons integrationer
Devtron erbjuder över 40 inbyggda integrationer för CI/CD, GitOps, SCM, övervakning, säkerhet och hantering av Kubernetes-kluster, inklusive ArgoCD, FluxCD, Jenkins, GitHub Actions, GitLab CI, Slack, Prometheus och Grafana.
Pros and Cons
Pros:
- Utvecklare kan distribuera utan Kubernetes-kunskaper
- Förbyggda Helm-diagram och pipeline-mallar ingår
- Minskar behovet av ytterligare verktyg för klusterhantering
Cons:
- Begränsat stöd för anpassade Helm-diagram
- Den inledande konfigurationen är komplex i anpassad infrastruktur

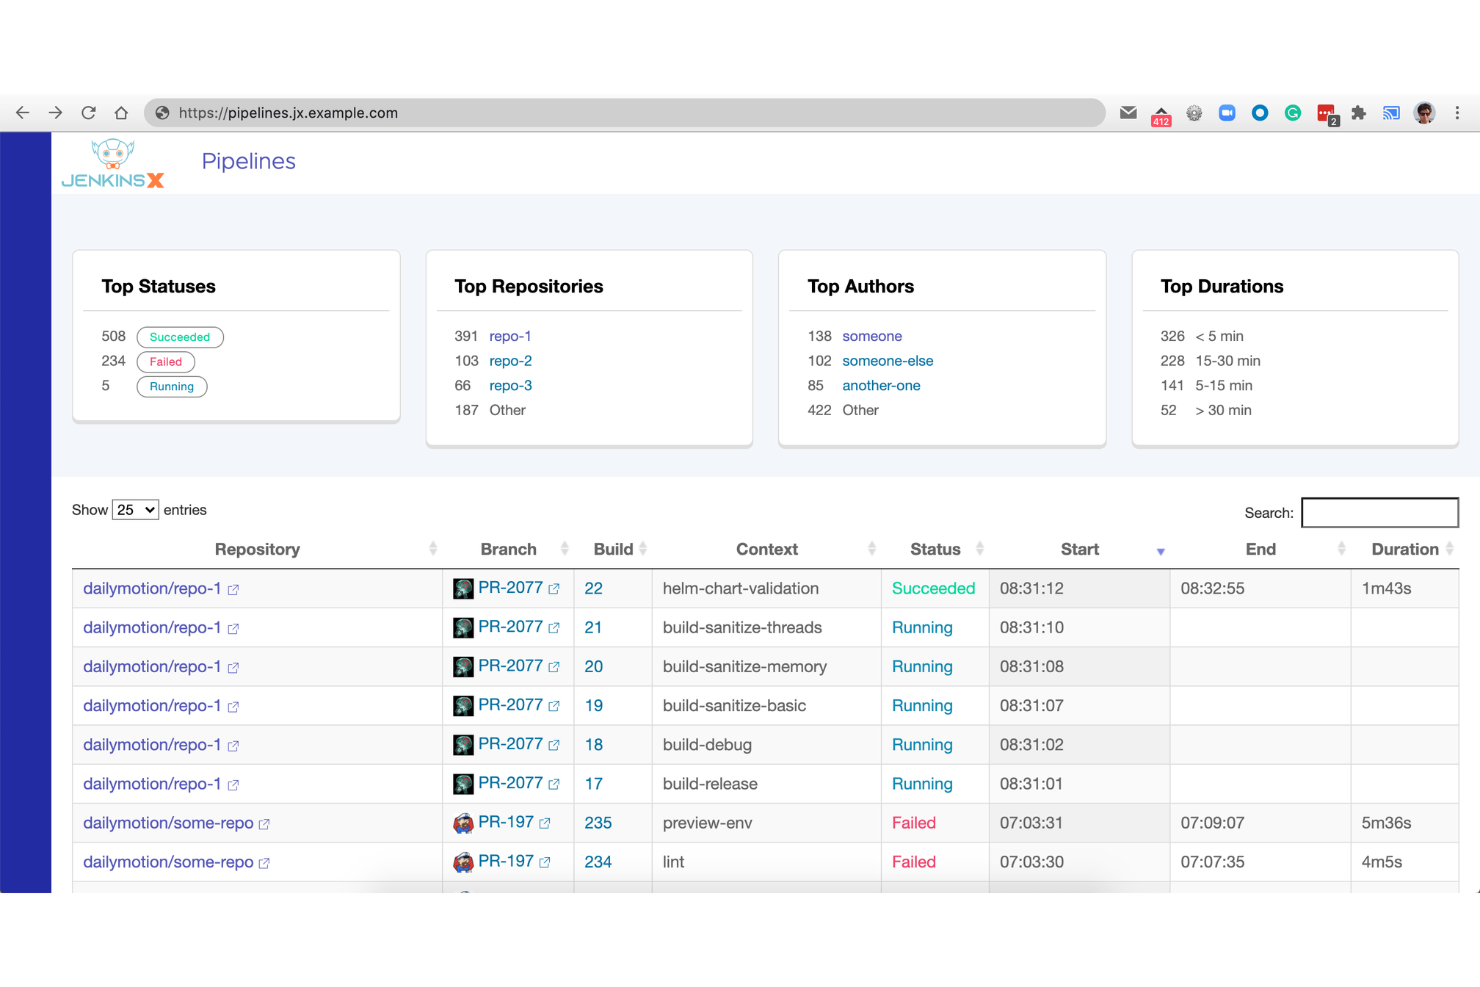
JayeX är särskilt byggt för Kubernetes och är en CI/CD-plattform med öppen källkod som automatiserar skapandet av pipelines, miljöbefordran och förhandsdistributioner med hjälp av GitOps-principer.
Vem passar JayeX bäst för?
JayeX passar bra för plattformsteknikteam och DevOps-ingenjörer som hanterar distributioner av mikrotjänster på Kubernetes.
Varför jag valde JayeX
JayeX tar plats på min kortlista eftersom det är ett av få CI/CD-verktyg som är byggda inifrån och ut för Kubernetes, i stället för att ha anpassats för det. Jag gillar att pipelines körs som Tekton-baserade arbetsbelastningar, så det finns ingen extern CI-server att hantera separat. Mitt team får också automatiskt förhandsmiljöer för varje pull request, vilket gör det enkelt att granska ändringar i mikrotjänster isolerat innan de befordras till staging- eller produktionsmiljö.
Viktiga funktioner i JayeX
- Automatisk miljöbefordran: Befordrar appversioner mellan staging- och produktionsmiljöer genom att automatiskt öppna Git-pull requests.
- Pipelinekatalog: Tillhandahåller återanvändbara, språkspecifika pipelinemallar som team kan använda eller anpassa utan att skriva pipelines från grunden.
- Lighthouse-hanterare för webhooks: Hanterar Git-webhookhändelser och stöder ChatOps-kommandon direkt i kommentarer på pull requests.
- Deklarativ klusterkonfiguration: Definierar och hanterar hela JayeX-installationen via ett Git-arkiv med hjälp av jx boot.
JayeX-integreringar
I stället för plugin-program förlitar sig JayeX på inbyggda integreringar med Kubernetes-baserade verktyg, däribland Tekton, Helm, Kustomize, Kaniko och HashiCorp Vault.
Pros and Cons
Pros:
- Samlar komplett CI/CD och GitOps
- Automatisk versionshantering och lansering vid sammanfogning
- Inbyggd integrering av hemligheter med Vault
Cons:
- Kräver betydande inledande konfigurationsarbete
- Låser dig till bestämda verktygskedjor
Bäst för visuella arbetsflöden för releaseorkestrering
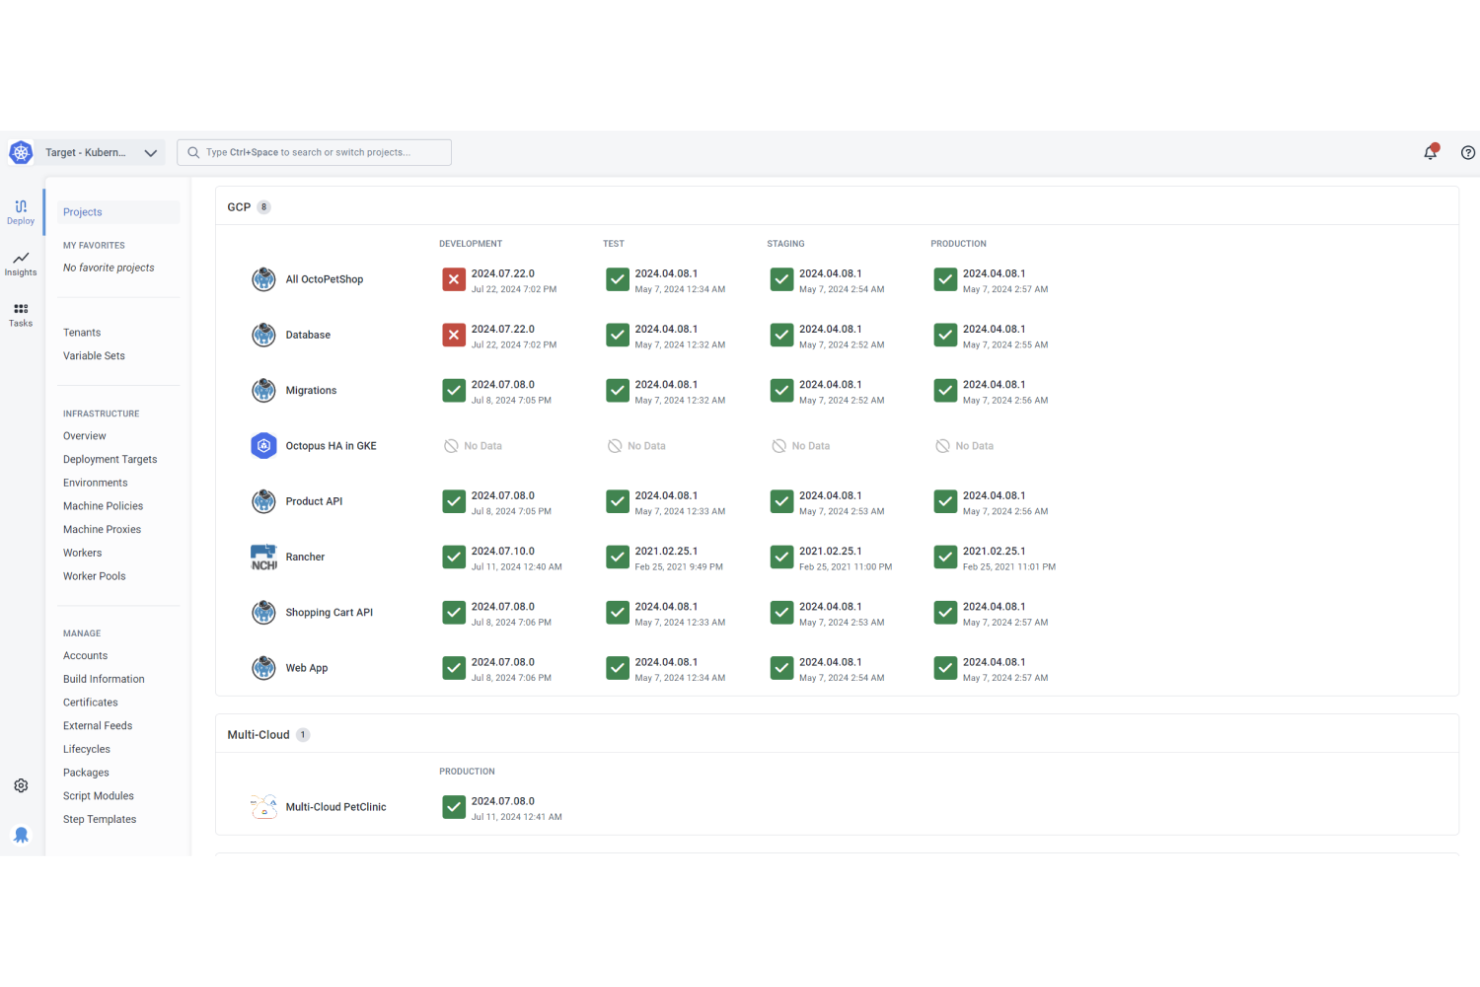
Octopus Deploy är en dedikerad plattform för kontinuerlig leverans som hanterar releaseorkestrering, distributionsautomation, miljöprogression, körboksautomation och hyresgästbaserade distributioner över Kubernetes-, moln- och servermiljöer.
Vem passar Octopus Deploy bäst för?
Octopus Deploy passar bra för DevOps- och releaseingenjörsteam i medelstora till stora företag som hanterar komplexa distributioner i flera miljöer över hybridinfrastruktur.
Varför jag valde Octopus Deploy
Octopus Deploy hamnar på min kortlista eftersom den visuella redigeraren för distributionsprocesser låter dig bygga releasepipelines i flera steg som en strukturerad stegsekvens med dra-och-släpp, i stället för rå YAML. Jag tycker att instrumentpanelen för miljöprogression är särskilt användbar: du kan se exakt vilken releaseversion som finns i utveckling, testmiljö och produktion vid varje given tidpunkt och befordra den med ett enda klick. Det guidade felläget är en annan funktion som jag förlitar mig på, eftersom det låter mitt team pausa en misslyckad distribution mitt under körningen och ingripa utan att behöva överge hela körningen.
Viktiga funktioner i Octopus Deploy
- Konfiguration som kod: Lagra distributionsprocessen och variablerna direkt i ett Git-arkiv och håll releasekonfigurationen versionshanterad tillsammans med applikationskoden.
- Körboksautomation: Definiera och kör operativa skript för uppgifter som databassäkerhetskopiering, infrastrukturtillhandahållande och incidenthantering utanför den vanliga distributionspipelinen.
- Hyresgästbaserade distributioner: Modellera distributioner över flera kunder eller miljöer med hjälp av ett särskilt hyresgästsystem, med isolerade variabeluppsättningar och distributionsmål per hyresgäst.
- Utrymmen: Dela upp projekt, miljöer och team i isolerade utrymmen, så att stora organisationer får separata åtkomstkontroller och konfigurationsgränser utan att behöva köra flera instanser.
Integrationer med Octopus Deploy
Octopus Deploy erbjuder en stor katalog med inbyggda integrationer, bland annat Kubernetes, GitHub, GitLab, Jenkins, TeamCity, AWS, Azure, Google Cloud, Terraform, Slack, Microsoft Teams, Docker, Jira, Datadog, HashiCorp Vault och många fler. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Stöder rullande distributioner, blågröna distributioner och kanariedistributioner
- Inbyggda DORA-mätvärden via Insights-instrumentpanelen
- Hanterar flermolns- och hybridmål inbyggt
Cons:
- Ingen inbyggd CI kräver en separat byggserver
- Det blir förvirrande att spåra variabler över projekt
Andra GitOps-verktyg
\u003cspan style=\u0022font-weight: 400;\u0022\u003eHär är några ytterligare GitOps-verktyg som inte kom med i mitt urval, men som fortfarande är värda att ta en titt på:\u003c/span\u003e


Miten arvioin GitOps-työkaluja
Jaan arviointini kahteen tasoon: työkalulta vaadittaviin GitOpsin perusominaisuuksiin sekä erottaviin tekijöihin, kuten usean klusterin kalustonhallintaan ja vaiheittaiseen toimitukseen, jotka erottavat työkalut toisistaan.
Perustoiminnot (Tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0:sta (ei tarjoa toimintoa) 5:een (on erinomainen tällä alueella) jokaisen alla luetellun perustoiminnon osalta. Sen jälkeen lasken työkalun kokonaispistemäärän prosenttiosuutena. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä tullakseen harkituksi mukaan.
- Git-pohjainen totuuden lähde: Tarkistan, tukeeko työkalu yhden repositorion ja usean repositorion ympäristöjä GitHubin, GitLabin ja Bitbucketin kaltaisissa palveluissa verkkokutsujen ohjaamilla synkronointilaukaisimilla.
- Automaattinen täsmäytys: Täsmäytyssilmukka on tässä tärkein. Etsin jatkuvaa synkronointia säädettävillä aikaväleillä, en pelkästään ajastettuja tai manuaalisia käyttöönottoja klusterin tilaa vasten.
- Kubernetes-natiivi käyttöönotto: Arvioin Helm-kaavioiden, Kustomize-peittokuvien, Jsonnetin ja käsittelemättömien manifestien tuen, sillä useimmat tiimit käyttävät palveluissaan erilaisia mallinnusmenetelmiä.
- Poikkeamien tunnistus ja korjaaminen: Etsin työkaluja, jotka tuovat nykyisen ja tavoitetilan erot selkeästi esiin ja tarjoavat määritettävän automaattisen korjauksen sen sijaan, että ne vain ilmoittaisivat synkronoimattomista resursseista.
- Usean klusterin tuki: Lavastus-, tuotanto- ja alueellisissa klustereissa työkuormia ajavat tiimit tarvitsevat keskitetyn näkyvyyden. Arvioin, miten kukin työkalu käsittelee ympäristöjen edistämistä ja tenanttien eristämistä.
- Palautus ja versiohistoria: Tarkistan, voiko minkä tahansa aiemman Git-committitilan palauttaa yhdellä napsautuksella ja onko käytettävissä täydellinen auditointipolku. Tämä on erityisen tärkeää häiriötilanteiden hallinnassa, jossa nopeus ratkaisee.
Kun minulla on luettelo näiden kriteerien täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (Mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia ja tuon esiin niiden erot:
Erityisominaisuudet
Vaiheittainen toimitus on merkittävä erottava tekijä. Etsin natiivia kanarian- ja sinivihreän käyttöönoton tukea sekä todellisiin Prometheuksen tai Datadogin kaltaisten työkalujen mittareihin perustuvaa automaattista palautusta – en pelkästään manuaalisia etenemisportteja. Myös käytäntöjen koodimuotoinen valvonta on tärkeää, sillä OPA:n tai Kyvernon kanssa integroituvat työkalut voivat estää vaatimustenvastaiset manifestit ennen niiden päätymistä tuotantoon. Arvioin myös, miten kukin työkalu käsittelee salaisuuksia HashiCorp Vaultin tai External Secrets Operatorin kaltaisilla integraatioilla ja pitää tunnistetiedot kokonaan Git-repositorion ulkopuolella.
Ominaisuuksia laajempi arviointi
Vetoperusteinen ja työntöperusteinen arkkitehtuuri vaikuttavat siihen, miten klusterit käsittelevät täsmäytystä ja tietoturva-altistusta. Arvioin, käyttääkö työkalu klusterin sisäistä agenttia vai työntääkö se muutokset ulkoisesta putkesta, sillä tämä vaikuttaa palomuurisääntöihin ja käyttöoikeusmalleihin. Myös tietoturvan ja vaatimustenmukaisuuden taso vaihtelee huomattavasti – tarkistan yksityiskohtaiset RBAC-käyttöoikeudet, kertakirjautumisen tuen ja auditointilokit erityisesti tiimeille, jotka hallitsevat SOC 2:n tai ISO 27001:n alaisten ympäristöjen työkuormia. Kehittäjäkokemus täydentää kokonaisuuden. Itsepalveluna käytettävät sovellusmallit ja selkeä käyttöliittymä ovat alustatiimeille todella merkityksellisiä, kun uusia palveluja otetaan käyttöön.
Så väljer du GitOps-verktyg
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika programvaruurvalsprocess finns här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
| Skalbarhet | Kan verktyget skalas i takt med att antalet kluster, miljöer och teammedlemmar ökar? Kontrollera flaskhalsar och praktiska begränsningar för användare eller kluster. |
| Integrationer | Ansluter verktyget enkelt till dina nuvarande CI/CD-, övervaknings- och plattformar för hantering av hemligheter? Kontrollera kompatibiliteten med API:er och marknadsplatser. |
| Konfigurerbarhet | Kan du anpassa arbetsflöden, mallar eller policyer efter hur dina team distribuerar programvara? Undvik verktyg som tvingar fram stela processer eller begränsar automatiseringen. |
| Användarvänlighet | Kommer dina utvecklingsteam och driftansvariga att börja använda det utan en alltför lång introduktionstid? Försök bedöma komplexiteten utifrån användargränssnittet och dokumentationen. |
| Implementering och introduktion | Hur omfattande är installationen och introduktionen av kluster? Leta efter dolda krav på infrastruktur, agenter eller behörigheter som kan försena lanseringen. |
| Kostnad | Ryms licens-, support- och infrastrukturkostnaderna i din budget nu och i framtiden? Ta hänsyn till tillväxt och möjliga tilläggskostnader från början. |
| Säkerhetsåtgärder | Vilken säkerhetsmodell använder verktyget? Utvärdera RBAC-alternativ, hantering av hemligheter, granskningsspår och anpassning till efterlevnadskraven för dina reglerade arbetsbelastningar. |
| Supporttillgänglighet | Får ditt team hjälp när akuta problem uppstår? Leta efter SLA:er, dokumentationens kvalitet och styrkan i communityn, så att det motsvarar dina supportbehov. |
Vad är GitOps-verktyg?
GitOps-verktyg är plattformar som automatiserar Kubernetes-distributioner genom att använda Git-repositorier som den enda sanningskällan för infrastruktur- och applikationskonfigurationer. Dessa verktyg övervakar kontinuerligt ändringar i Git, synkroniserar arbetsbelastningar så att de motsvarar det önskade tillståndet, upptäcker konfigurationsdrift och förenklar återställningar – samtidigt som de tillhandahåller versionshistorik och centraliserad kontroll över miljöer med flera kluster.
Funktioner
Håll utkik efter följande viktiga funktioner när du väljer GitOps-verktyg:
- Git-baserad sanningskälla: Plattformen använder Git-repositorier för att definiera och lagra det önskade tillståndet för infrastruktur- och applikationskonfigurationer, vilket möjliggör versionshantering och samarbete.
- Automatisk synkronisering: Kontrollerar kontinuerligt det faktiska klustertillståndet mot Git och tillämpar sedan uppdateringar efter behov för att hålla miljöerna synkroniserade utan manuella åtgärder.
- Upptäckt och åtgärd av drift: Identifierar när den faktiska infrastrukturen avviker från det som beskrivs i Git och varnar antingen eller korrigerar automatiskt, vilket bidrar till att förhindra konfigurationsdrift.
- Hantering av flera kluster: Gör det möjligt att hantera distributioner över flera Kubernetes-kluster från ett enda gränssnitt och stöder stegvisa utrullningar och befordran mellan miljöer.
- Stöd för Helm och Kustomize: Fungerar inbyggt med populära verktyg för mallhantering, vilket ger flexibilitet vid hantering av komplexa konfigurationer och anpassning av distributioner för olika miljöer.
- Återställningsfunktion: Möjliggör återställningar med ett klick eller automatiska återställningar till tidigare Git-tillstånd, vilket gör det enkelt att snabbt återhämta sig från misslyckade lanseringar eller konfigurationsfel.
- Centraliserad granskningsloggning: Spårar varje distribution, konfigurationsändring och synkroniseringsåtgärd, vilket ger ansvarsskyldighet och spårbarhet för all klusterdrift.
- RBAC och policytillämpning: Stöder detaljerad rollbaserad åtkomstkontroll och integreras med policymotorer för att säkerställa efterlevnad, förhindra felkonfigurationer och begränsa känsliga åtgärder.
- Integration med hantering av hemligheter: Fungerar med externa hanterare av hemligheter för att säkert hantera känsliga data utan att exponera autentiseringsuppgifter direkt i Git-repositorier.
Fördelar
Att implementera GitOps-verktyg ger flera fördelar för ditt team och din verksamhet. Här är några som du kan se fram emot:
- Pålitliga distributioner: Automatisk synkronisering och upptäckt av drift bidrar till att säkerställa att miljöerna alltid motsvarar det önskade tillstånd som definieras i Git.
- Snabb återställning efter incidenter: Återställningar med ett klick och versionshanterad historik gör det möjligt att snabbt återgå till stabila konfigurationer efter problem eller misslyckade lanseringar.
- Förbättrad centraliserad överblick: Hantering av flera kluster och granskningsloggning ger en enhetlig bild av distributioner, ändringar och driftstatus i alla dina Kubernetes-kluster.
- Förbättrad säkerhet: Integrationer för hantering av hemligheter och funktioner för policytillämpning skyddar känsliga data och säkerställer att endast manifest som uppfyller kraven når dina kluster.
- Samarbete i team: Git-baserade arbetsflöden möjliggör enkelt samarbete, kodgranskning och ändringsspårning, så att flera team tryggt kan hantera klusterresurser.
- Skalbarhet: Stöd för flera miljöer och kluster gör det möjligt att utöka infrastrukturen utan att lägga till manuellt arbete eller öka risken vid distributioner.
Kostnader och priser
För att välja GitOps-verktyg krävs en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för GitOps-verktyg:
Jämförelsetabell för abonnemang för GitOps-verktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande Git-integration, hantering av ett kluster, begränsat antal användarkonton och communitysupport. |
| Personligt abonnemang | $10–$30/användare/månad | Utökat klusterstöd, personliga instrumentpaneler, tillgång till mallar och begränsade funktioner för automatisering. |
| Företagsabonnemang | $30–$80/användare/månad | Hantering av flera kluster, RBAC-kontroller, granskningsloggar, policytillämpning och prioriterad e-postsupport. |
| Enterprise-abonnemang | $80–$200/användare/månad | Avancerad säkerhet, verktyg för efterlevnad, support dygnet runt, anpassade integrationer, dedikerad introduktion och SLA:er. |
Vanliga frågor om GitOps-verktyg
Här är några svar på vanliga frågor om GitOps-verktyg:
Hur förbättrar GitOps-verktyg hanteringen av Kubernetes?
GitOps-verktyg automatiserar distributionen och synkroniseringen av Kubernetes-konfigurationer genom att använda Git som sanningskälla. Detta tillvägagångssätt minskar manuella insatser, minimerar konfigurationsdrift och möjliggör snabbare återställning efter incidenter med hjälp av versionshanterade återställningar.
Kan jag använda GitOps-verktyg med flera molnleverantörer och kluster?
Ja, de flesta GitOps-verktyg har stöd för miljöer med flera kluster och moln. Du kan centralt hantera distributioner till AWS, Azure, Google Cloud eller lokala kluster från ett enda gränssnitt, vilket gör att du kan upprätthålla enhetlighet mellan plattformarna.
Vilka är de viktigaste säkerhetsproblemen när GitOps-verktyg implementeras?
Säkerhetsproblemen omfattar obehörig åtkomst till känsliga data, otillräckliga RBAC-kontroller och felaktig hantering av hemligheter. Leta efter lösningar som integreras med externa hanterare för hemligheter, tillhandahåller detaljerad granskningsloggning och stöder detaljerad åtkomstkontroll.
Vad händer om Git-arkivet inte är tillgängligt?
Om Git-arkivet inte är tillgängligt fortsätter de flesta GitOps-verktyg att köras med det senast kända önskade tillståndet i klustren. Du kommer dock inte att kunna synkronisera ändringar eller återställa tidigare konfigurationer förrän anslutningen har återställts.
Ersätter GitOps-verktyg CI/CD-pipelines?
Nej, GitOps-verktyg kompletterar CI/CD-pipelines snarare än ersätter dem. De fokuserar på att automatisera distribution och hantering av avvikelser, medan CI/CD hanterar byggande, testning och paketering av programartefakter före distributionen.