

10 bästa alternativen till Drata år 2026

Kortlista över de bästa Drata-alternativen


De bästa alternativen till Drata hjälper ditt team att automatisera insamlingen av underlag, hantera GRC-granskningar inom flera ramverk och skala upp efterlevnaden utan att öka den administrativa bördan. Om du jämför alternativ letar du sannolikt efter ett verktyg som kan hantera växande regulatoriska krav, integrera efterlevnadsarbetet med din övriga säkerhetsteknik och erbjuda tillförlitlig support när standarder eller förväntningar på granskningar förändras.
I den här guiden går jag igenom vilka alternativ som hanterar komplexitet över flera ramverk, automatiserar rutinmässigt efterlevnadsarbete och erbjuder den typ av expertstöd som IT-ledare faktiskt förlitar sig på – så att du kan hitta rätt lösning.
Vad är Drata?
Drata är en automatiserad plattform för säkerhet och efterlevnad som hjälper IT- och säkerhetsteam att hantera löpande uppgifter inom efterlevnad. Plattformen samlar in underlag, övervakar säkerhetskontroller och stöder granskningar för ramverk som SOC 2, ISO 27001 och HIPAA.
Drata integreras med moln- och IT-system för att förbättra dokumentation och riskhantering, vilket gör det enklare för organisationer att uppfylla regulatoriska krav och upprätthålla en granskningsklar efterlevnad enligt flera standarder.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Jämför de bästa Drata-alternativen
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta alternativa lösningar:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för granskningar enligt flera ramverk till fast pris | Gratis demo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för att hantera över 160 regelverk utan dubbelarbete | Gratis demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för samlad integritets-, TPRM- och AI-styrning | Kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för efterlevnad med en dedikerad GRC-expert | Gratis demo tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för GRC på företagsnivå utöver SOC 2 | Kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för efterlevnad med stöd av interna revisorer | Gratis demo + kostnadsfri provperiod tillgänglig | Prisuppgift på begäran | Website | |
| 7 | Bäst för kombinerad VRM och automatisering av efterlevnad | Gratis demonstration tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för säkerhetsgranskningar i säljcykeln i stor skala | Gratis demo tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för AI-validerad insamling av bevis | Gratis demo tillgänglig | Prissättning på begäran | Website | |
| 10 | Bäst för storskalig GRC i företag med flera ramverk | Gratis demo tillgänglig | Pris på begäran | Website |
Recensioner av Drata-alternativ
Nedan följer mina detaljerade sammanfattningar av de bästa alternativen, med viktiga funktioner, för- och nackdelar samt priser för att hjälpa dig hitta det bästa alternativet.
Scrut
Bäst för granskningar enligt flera ramverk till fast pris
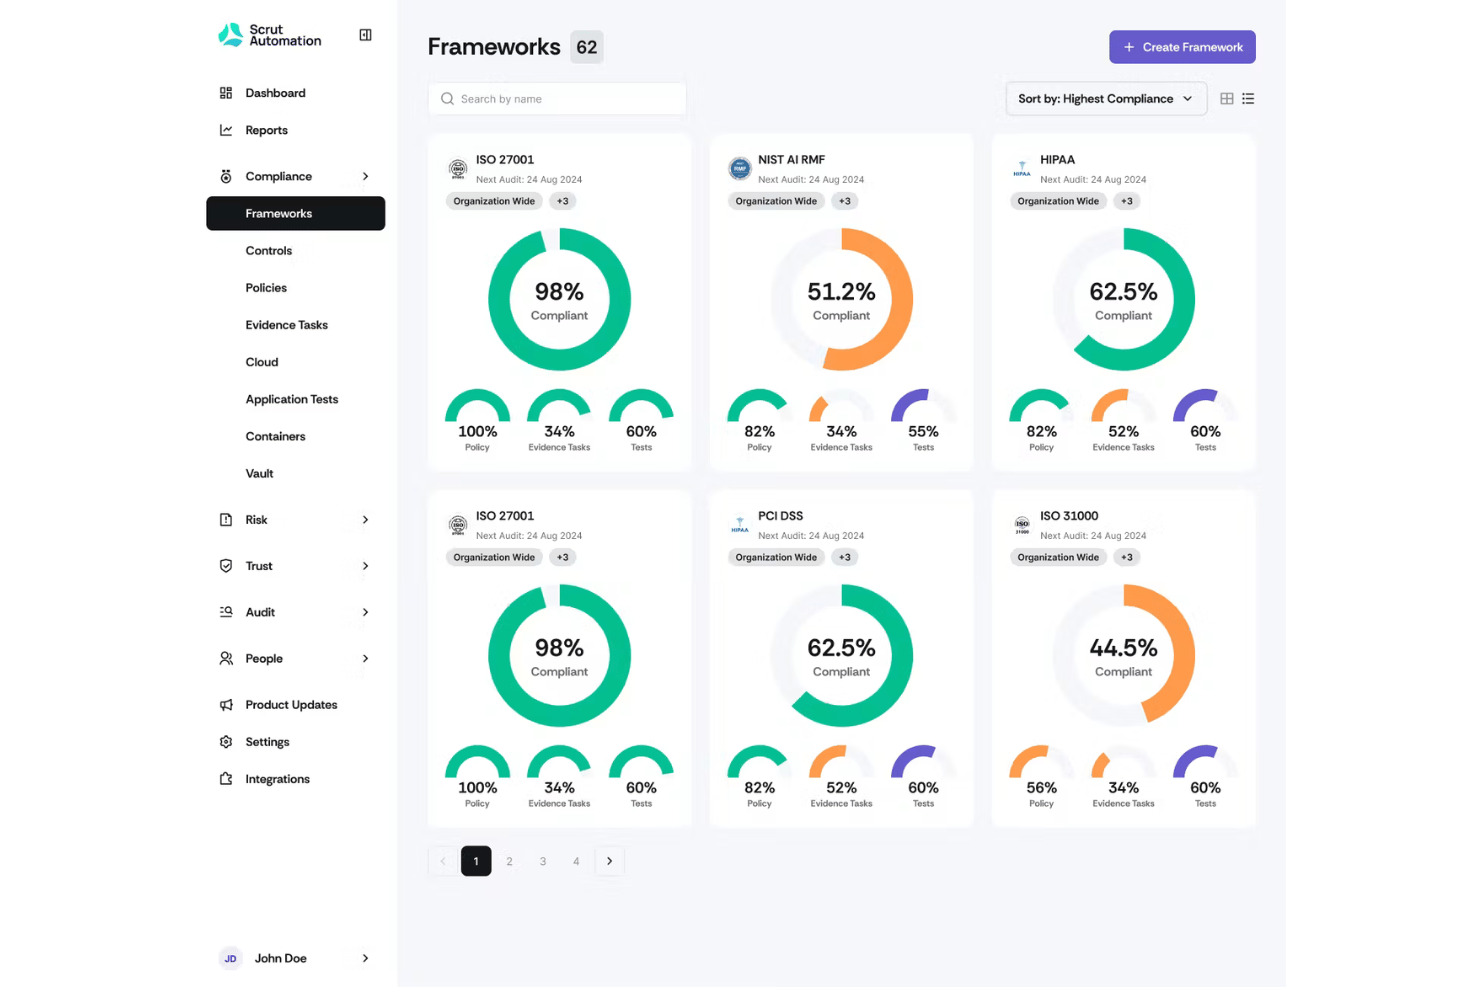
Scrut (Scrut Automation) är en molnbaserad plattform för styrning, risk och efterlevnad, utformad för IT-, säkerhets- och efterlevnadsteam som behöver automatisera kontroller och förbättra förberedelserna inför granskningar enligt flera regelverk.
Vem passar Scrut bäst för?
Scrut fungerar bra för säkerhets- och efterlevnadsteam inom finans, hälso- och sjukvård eller SaaS som behöver hantera komplexa och överlappande regulatoriska krav utan att överbelasta sina team.
Varför Scrut är ett bra alternativ till Drata
Jag valde Scrut som ett av de bästa alternativen eftersom plattformen gör det möjligt att hantera granskningar enligt flera ramverk med tydlig prissättning. Jag gillar att den automatiserar efterlevnadsuppgifter och hanterar risker enligt regulatoriska standarder i en och samma molnplattform. Den flexibiliteten sparar tid när man behöver hantera överlappande ramverk och återkommande granskningar.
Viktiga funktioner i Scrut
- Automatiserad insamling av bevis: Samlar kontinuerligt in granskningsbevis från anslutna molnsystem och operativa verktyg.
- Anpassad kontrollmappning: Mappar interna policyer och kontroller mot flera ramverk i ett enhetligt gränssnitt.
- Risköversikter i realtid: Visar samlad riskstatus, aktiva hot och öppna uppgifter i en interaktiv vy.
- Riskbedömningar av leverantörer: Spårar, utvärderar och dokumenterar risker hos tredjepartsleverantörer genom inbyggda frågeformulär och automatiserade arbetsflöden.
Scrut-integrationer
Scrut erbjuder inbyggda integrationer med AWS, Microsoft Azure, Google Cloud Platform, Okta, GitHub, Jira, Freshservice och Salesforce. Ett API är också tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Inbyggda policymallar för vanliga ramverk
- Kontinuerlig övervakning av kontroller i olika miljöer
- Granskningsklar bevisbank med versionsspårning
Cons:
- Automatisering av arbetsflöden saknar avancerad förgreningslogik
- Begränsad dokumentation för vissa konfigurationsuppgifter

Bäst för att hantera över 160 regelverk utan dubbelarbete
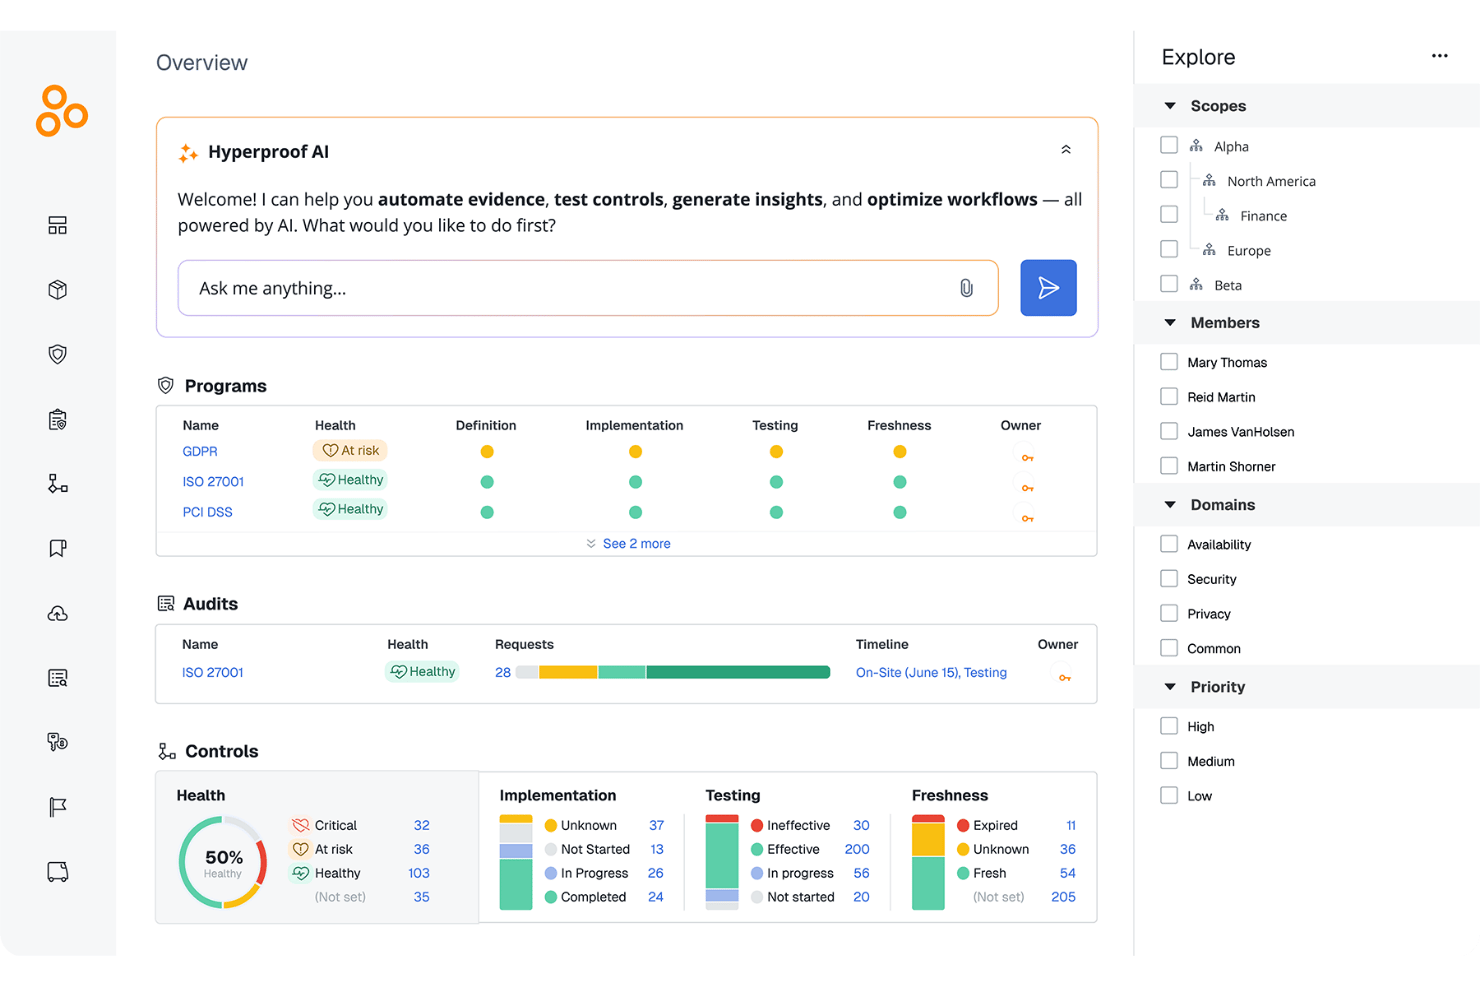
Hyperproof är en molnbaserad plattform utformad för yrkesverksamma inom efterlevnad, revision och riskhantering som behöver en enhetlig plats för att hantera och automatisera komplexa arbetsflöden för riskhantering.
Vem passar Hyperproof bäst för?
Hyperproof passar bäst för medelstora och stora organisationer med särskilda GRC-team som behöver skala upp komplexa riskhanteringsprogram och hantera dussintals regelverk över flera affärsenheter.
Varför Hyperproof är ett bra alternativ till Drata
Jag valde Hyperproof som ett av de bästa alternativen eftersom det hjälper till att hantera över 160 regelverk utan dubbelarbete. Plattformen är särskilt bra på att koppla operativ risk direkt till kontrollernas status, vilket gör det möjligt för säkerhetsteam i stora organisationer att spåra operativa brister och hantera revisionsberedskap i realtid över lokalt anpassade regulatoriska landskap.
Viktiga funktioner i Hyperproof
- Automatiserad insamling med Hypersync: Använder specialiserade anslutningar för att synkronisera kontinuerliga efterlevnadsbevis från anslutna moln- och utvecklarplattformar.
- Uppgiftstilldelning och arbetsflödeshantering: Tilldela uppgifter, ange tidsfrister och övervaka framsteg för efterlevnadsaktiviteter i olika team.
- Spårning av aktualitet & status: Beräknar automatiskt bevisens status för att varna kontrollansvariga innan granskningsunderlag löper ut eller blir inaktuella.
- Flexibla omfång & organisatoriska enheter: Möjliggör övervakning av flera klientmiljöer genom att gruppera kontroller, regelverk och bevis efter specifika affärsenheter, undervarumärken eller geografiska platser.
Hyperproof-integrationer
Hyperproof AI erbjuder inbyggda integrationer med verktyg som AWS, Microsoft Azure, Google Drive, Confluence, Jira, Asana och GitHub. Plattformen stöder även anpassade integrationer via SDK och API.
Pros and Cons
Pros:
- Skalar med komplexa arkitekturer
- Kartlägger kontroller över flera standarder samtidigt
- Spårar efterlevnadsstatus i realtid i en enda instrumentpanel
Cons:
- Den inledande konfigurationen har en brant inlärningskurva
- Begränsad självbetjäning för felsökning
OneTrust
Bäst för samlad integritets-, TPRM- och AI-styrning
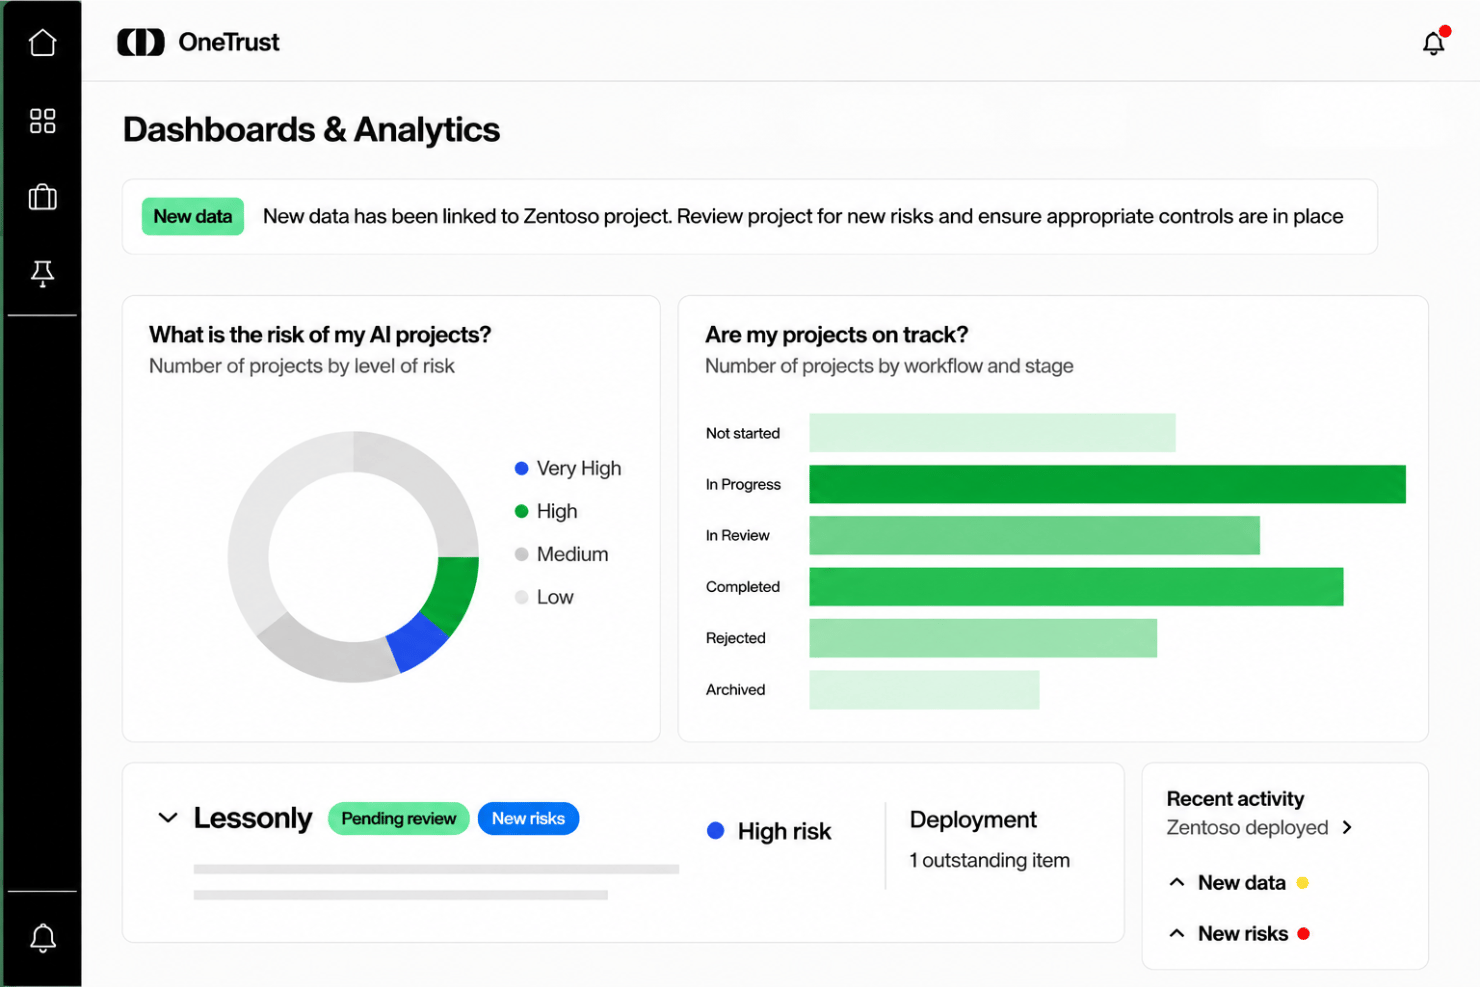
OneTrust är en plattform för företagsomfattande förtroendehantering som är utformad för att förena automatisering av integritetsrättigheter, regulatoriskt samtycke, riskhantering av tredje parter och efterlevnadsarbete i en enda operativ arkitektur.
Vem passar OneTrust bäst för?
OneTrust passar bäst för multinationella företag och stora organisationer som behöver upprätthålla globala dataskyddslagar tillsammans med standardiserade ramverk för IT-efterlevnad.
Varför OneTrust är ett bra alternativ till Drata
Jag valde OneTrust som ett av de bästa alternativen för organisationer vars efterlevnadskrav sträcker sig långt bortom standardiserade granskningar av IT och molnsäkerhet. Jag har använt det för att centralisera arbetsflöden för efterlevnad, hålla mig uppdaterad om integritetsbestämmelser och hantera komplexa leverantörsrelationer globalt. Jag uppskattar att OneTrusts verktyg för AI-styrning håller efterlevnaden i linje med hur bestämmelser förändras mellan olika jurisdiktioner.
Viktiga funktioner i OneTrust
- Automatiserad policyhantering: Håll policyer uppdaterade och lättillgängliga med inbyggda automatiseringsverktyg.
- Motor för riskbedömning: Genomför strukturerade riskbedömningar med anpassningsbara mallar och poängsättning.
- Rapportering redo för granskning: Skapa detaljerade, exporterbara rapporter om efterlevnad och risker på begäran.
- AI-datastyrning: Katalogiserar AI-modeller i hela organisationen för att övervaka regulatoriska risker, policyförändringar och läckage av känsliga data i AI-pipelines.
OneTrust-integrationer
OneTrust erbjuder inbyggda integrationer med Adobe, Microsoft 365, Snowflake, Acoustic, SAP och Slack. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Centraliserar efterlevnad inom integritet, tredje parts-risk och AI
- Automatiserad insamling av bevis minskar det manuella arbetet
- Arbetsflödesbyggaren stöder anpassade efterlevnadsprocesser
Cons:
- Ointuitiv navigering mellan moduler
- Kundtjänstens svar kan dröja

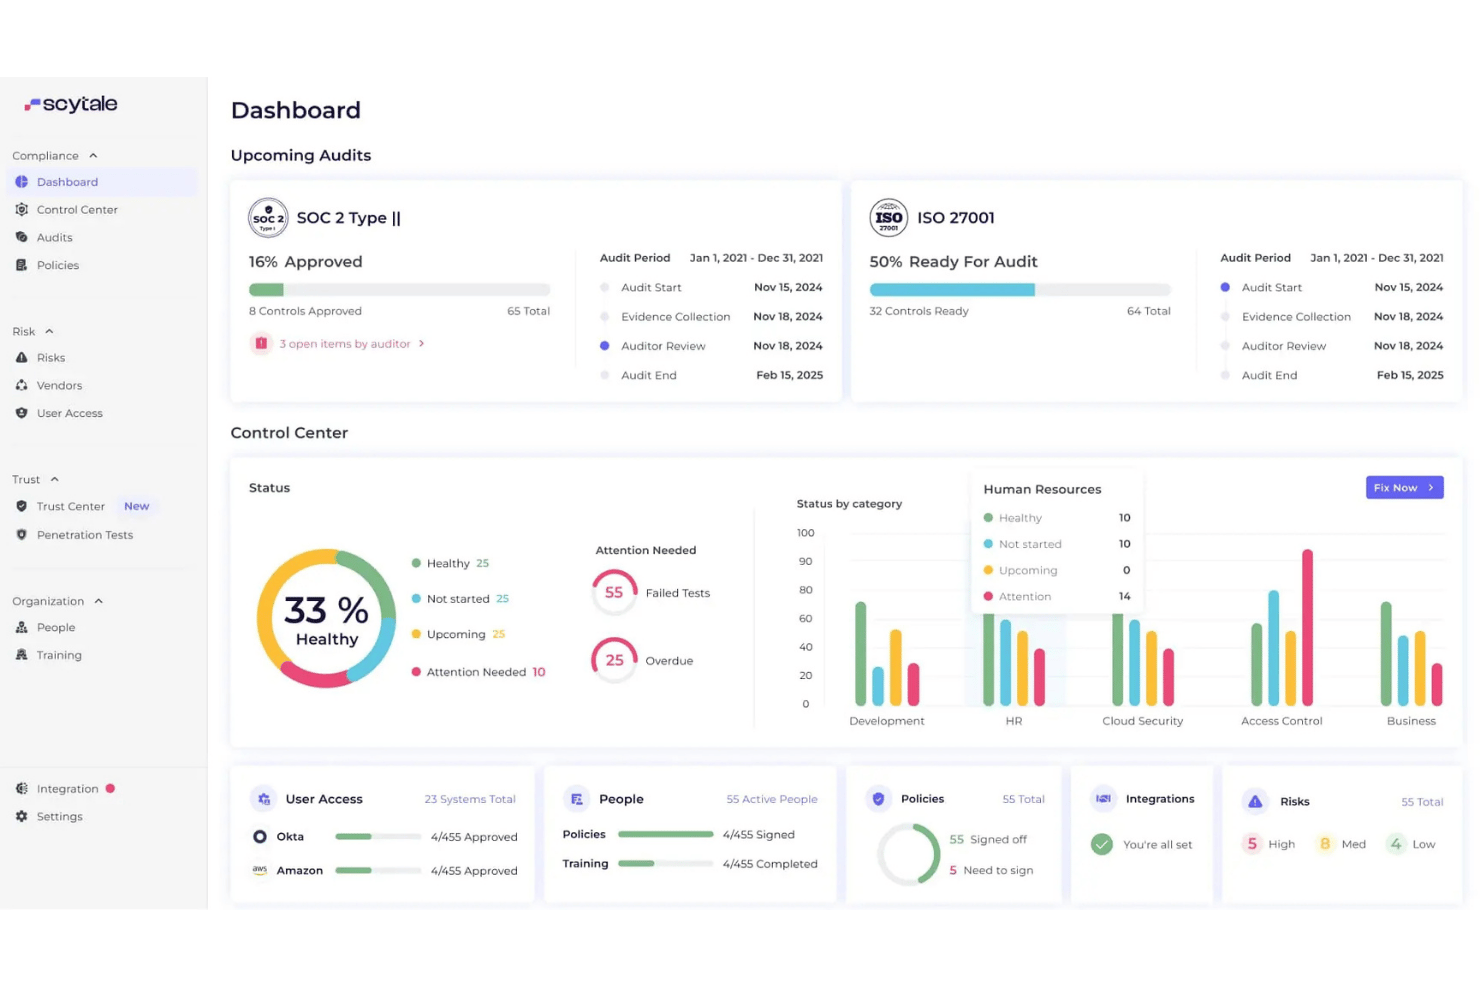
Scytale är en plattform för automatisering av riskhantering och efterlevnad som hjälper efterlevnadsteam att hantera flera ramverk, automatisera insamlingen av revisionsbevis och centralisera policydokumentation.
Vem passar Scytale bäst för?
Scytale passar bra för IT-, säkerhets- och efterlevnadsteam i reglerade branscher som vill ha praktisk vägledning vid hantering av revisioner och ramverk.
Varför Scytale är ett bra alternativ till Drata
Jag valde Scytale som ett av de bästa alternativen eftersom varje kund får en dedikerad GRC-expert som aktivt vägleder vår efterlevnadsresa, besvarar komplexa revisionsfrågor och hjälper till att kartlägga krav mellan olika ramverk. Jag uppskattar att de erbjuder praktiskt stöd för att hantera flera standarder samtidigt.
Scytales viktigaste funktioner
- Kontinuerliga åtkomstgranskningar: Spårar användarbehörigheter i molnsystem och arbetsyteapplikationer för att automatiskt flagga behörighetsrisker.
- Mallar för riskbedömning: Tillhandahåller strukturerade mallar för att identifiera och dokumentera risker.
- Centraliserad policyhantering: Lagrar, uppdaterar och spårar alla efterlevnadspolicyer på en och samma plats.
- Anpassad rapportering: Skapar rapporter anpassade efter olika ramverk eller revisionskrav.
Scytale-integrationer
Scytale erbjuder över 100 integrationer med verktyg som AWS, Google Workspace, Bob, Intercom, Lever, Microsoft Entra ID och Vercel. Ett API för anpassade integrationer finns också tillgängligt.
Pros and Cons
Pros:
- GRC-expert hjälper till att övervaka efterlevnaden
- Automatiserade arbetsflöden för granskning av policyer och risker
- Anpassningsbar instrumentpanel för efterlevnadsstatus i realtid
Cons:
- De offentliga integrationsalternativen är fortfarande oklara
- Vissa anpassningar kräver medverkan från leverantören
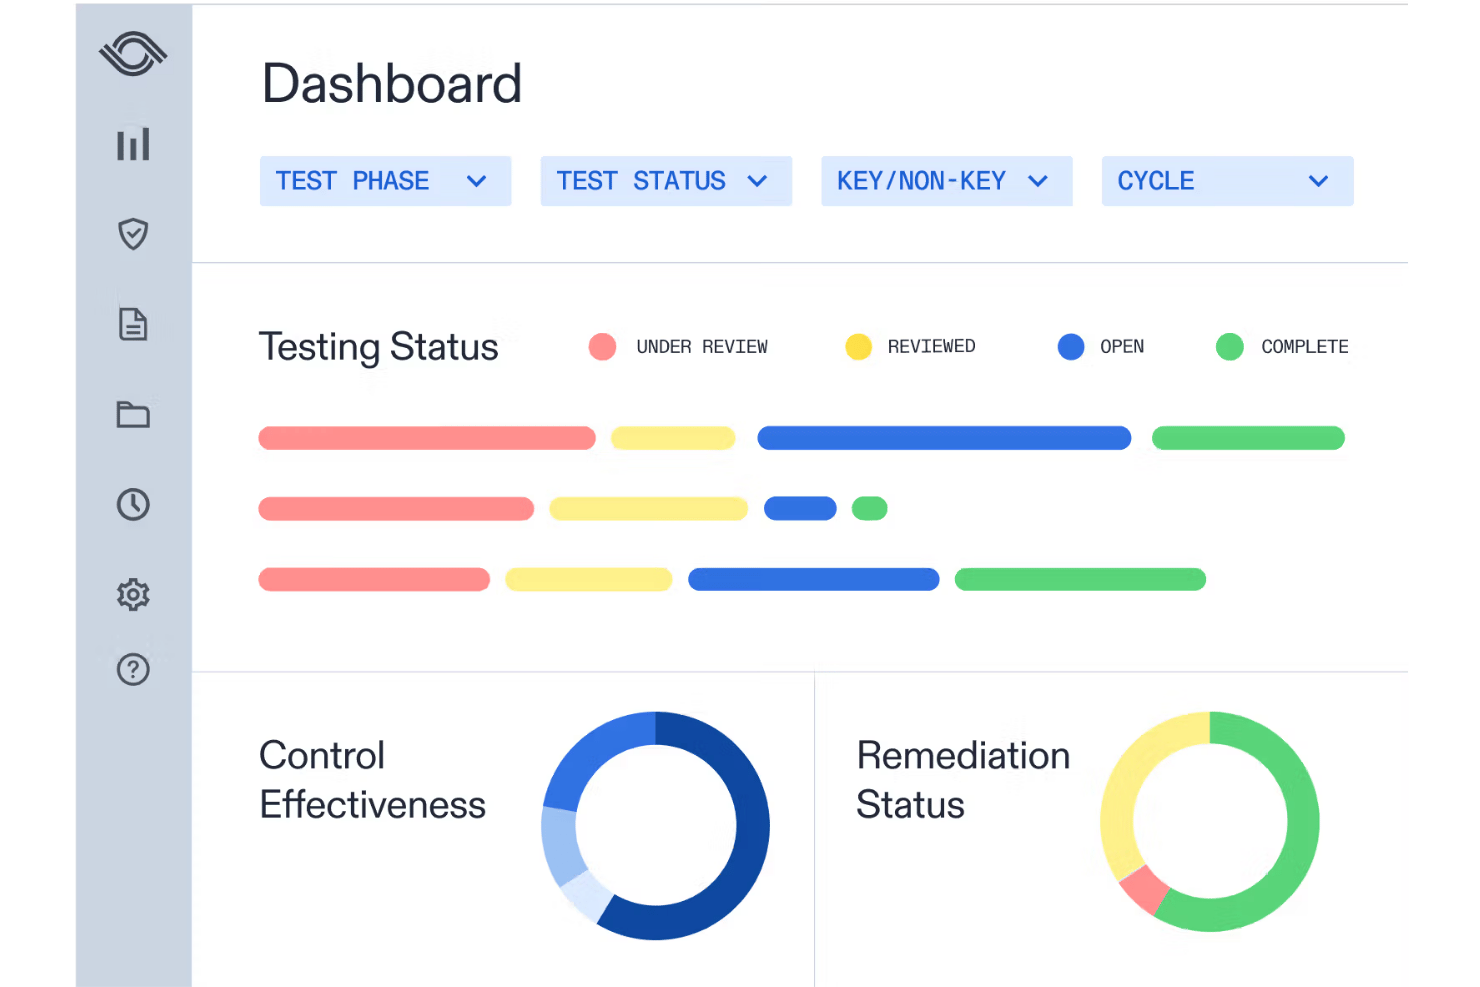
Optro är en GRC- och AI-styrningsplattform för företag som kopplar samman IT-risk, internrevision, tredjepartsrisk och kontinuerlig efterlevnad i ett agentbaserat handlingssystem.
Vem passar Optro bäst för?
Optro är ett starkt val för mogna företagsorganisationer och börsnoterade företag som behöver koppla samman SOX, IT-efterlevnad och framväxande ramverk för AI-risker över stora, tvärfunktionella avdelningar.
Varför Optro är ett bra alternativ till Drata
Jag valde Optro eftersom jag förlitar mig på dess kontroller för företagsklassad mappning och revisionsspår när jag hanterar flera efterlevnadsramverk. Dess verktyg för riskhantering gör det enkelt att skala GRC-processer över avdelningar, särskilt när regler blir komplexa för större organisationer. Optro är plattformen jag använder när jag behöver mer än SOC 2-täckning.
Optros viktigaste funktioner
- Sammanhängande riskarkitektur: Mappar interna kontroller över moduler för företagsövergripande riskhantering (ERM) för att omvandla brister i efterlevnaden till handlingsbara operativa insikter.
- Anpassad rapportmotor: Skapa skräddarsydda rapporter över ramverk, team och platser för att uppfylla krav från revisioner eller intressenter.
- Agentbaserad AI och arbetsflöden på naturligt språk: Använd GRC-tränade AI-agenter för att automatisera kontrolltester, utarbeta narrativa beskrivningar och optimera processer för åtgärdande av problem.
- Modul för problemhantering: Spåra, tilldela och lösa efterlevnads- och riskproblem från en central instrumentpanel.
Optros integrationer
Optro integreras med AWS, Microsoft Azure, Google Cloud Platform, Snowflake, Jira, ServiceNow, Workday och GitHub. Ett API och MCP för anpassade anslutningar finns också tillgängliga.
Pros and Cons
Pros:
- Hanterar efterlevnad enligt flera ramverk utöver SOC 2
- Inkluderar insamling och rapportering av revisionsklara bevis
- Utformad för riskhantering i företagsomfattande skala
Cons:
- Gränssnittet kan kännas överväldigande för mindre IT-team
- Driftsättning och konfiguration kräver noggrann planering
Bäst för efterlevnad med stöd av interna revisorer
Secureframe är ett automatiserat säkerhets- och efterlevnadsverktyg som är utformat för att hjälpa snabbväxande startupföretag och medelstora företag att uppnå och upprätthålla kontinuerlig revisionsberedskap enligt viktiga regelverk.
Vem passar Secureframe bäst för?
Secureframe passar bäst för växande SaaS-startups, IT-team och medelstora organisationer som behöver en vägledd och mycket strukturerad plattform för automatisering av efterlevnad, med stöd av interna efterlevnadsexperter.
Varför Secureframe är ett bra alternativ till Drata
Jag valde Secureframe eftersom det hjälper till att automatisera arbetsflöden för efterlevnad enligt ramverk som SOC 2, ISO 27001 och HIPAA, allt på samma plats. Jag gillar att Secureframe kopplar samman användare med interna revisorer som granskar kontroller och bevismaterial under arbetets gång, vilket gör förberedelserna inför revisioner betydligt mindre stressiga. Detta direkta stöd från revisorer är något jag sällan ser i andra plattformar för riskhantering.
Viktiga funktioner i Secureframe
- Policyhantering: Tillhandahåller färdiga, anpassningsbara mallar för säkerhetspolicyer, skräddarsydda efter aktuella ramverk.
- Revisionsberedskap & partnernätverk: Samarbetar med granskade externa revisorer, vilket gör det möjligt för företag att genomföra revisioner direkt i eller via plattformen.
- Instrumentpanel för kontinuerlig övervakning: Spårar kontroller och säkerhetsstatus i realtid för alla anslutna tillgångar.
- Hantering av externa leverantörer: Gör det möjligt att bedöma, övervaka och hantera risker från externa leverantörer inom samma plattform.
Secureframe-integreringar
Secureframe erbjuder inbyggda integreringar med AWS, Azure, Google Cloud Platform, Okta, Google Workspace, Microsoft 365, Slack, GitHub, GitLab, Jira och Zoom. Ett API är också tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Interna revisorer hjälper till med granskning av efterlevnaden
- Stöd för flera ramverk i en enda instrumentpanel
- Automatisk datainsamling från anslutna system
Cons:
- Anpassningen av arbetsflöden är något begränsad
- Rapporteringen saknar detaljerade filtreringsalternativ

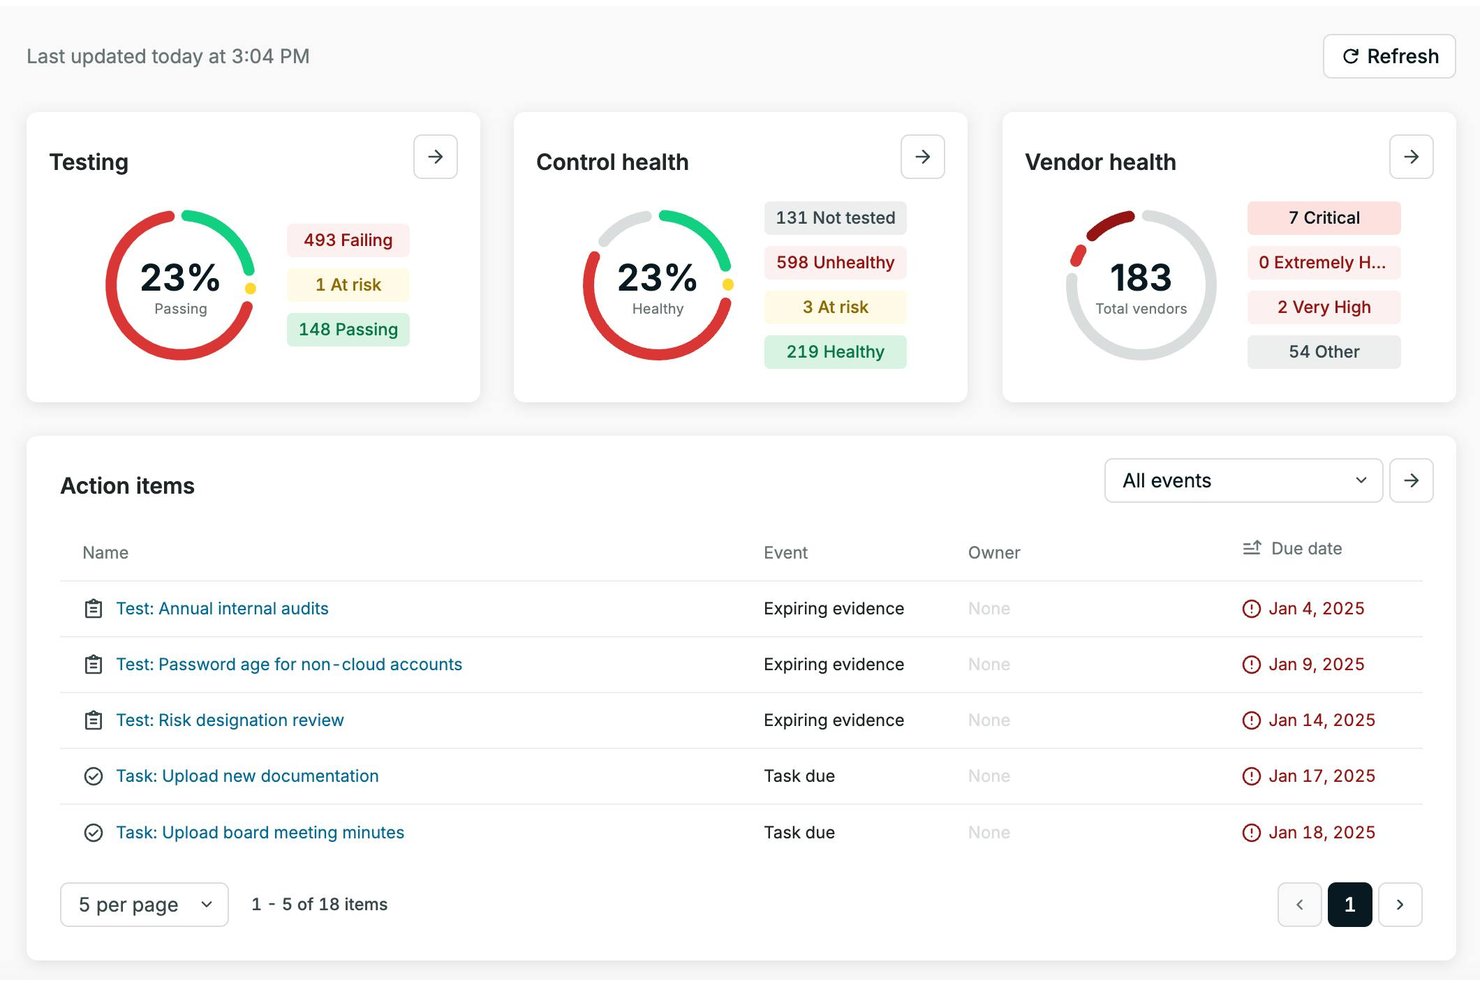
Sprinto
Bäst för kombinerad VRM och automatisering av efterlevnad
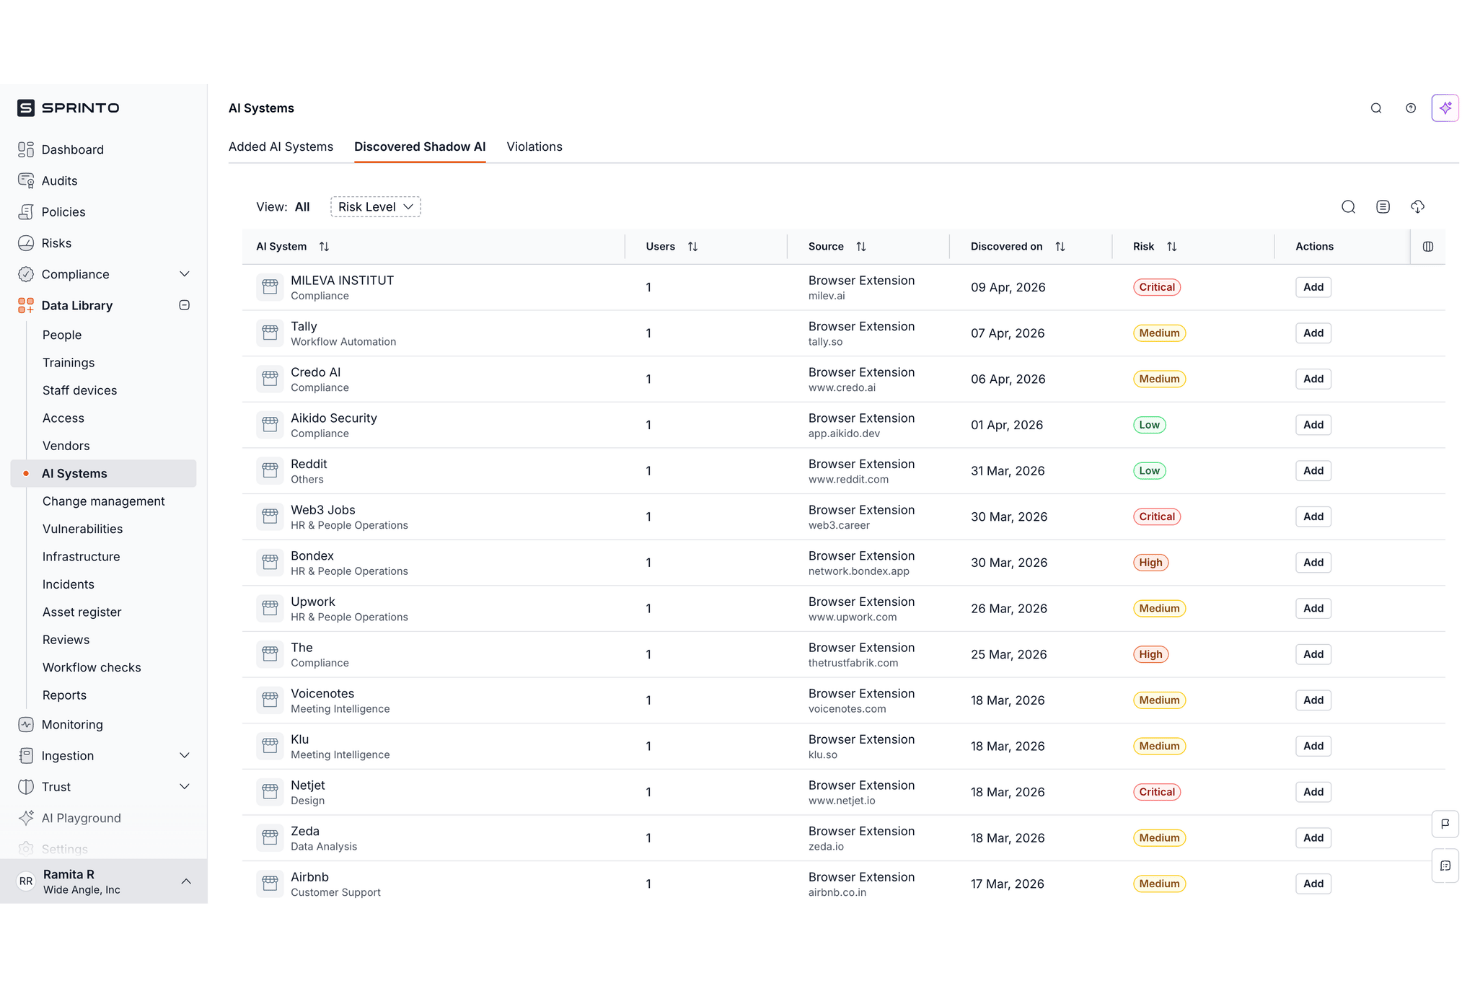
Sprinto är en automatiserad plattform för efterlevnadshantering som är utformad för att hjälpa snabbväxande molnföretag att eliminera manuella revisionsuppgifter, kontinuerligt övervaka säkerhetskontroller och erhålla SOC 2-, ISO 27001- och HIPAA-certifieringar.
Vem passar Sprinto bäst för?
Sprinto passar bäst för nystartade företag och molnbaserade mjukvaruföretag som vill ha en prisvärd och tydligt vägledande automatiseringsplattform för att klara revisioner med minimala störningar för utvecklingsteamen.
Varför Sprinto är ett bra alternativ till Drata
Jag valde Sprinto till min kortlista eftersom plattformen erbjuder kombinerad leverantörsriskhantering och automatisering av efterlevnad. Jag använder dess arbetsflöden för riskbedömning för att undersöka risker hos tredje parter samtidigt som jag håller rapporteringen om efterlevnad redo för revision. Jag uppskattar att Sprinto automatiskt samlar in bevis för kontroller, vilket gör myndighetsförfrågningar smidigare och mindre manuella.
Sprintos viktigaste funktioner
- Adaptiv kontrollmappning: Omvandlar automatiskt komplexa krav i ramverk för efterlevnad till tydliga och genomförbara dagliga uppgifter för utvecklingsteamen.
- Automatiserade arbetsflöden för åtgärder: Ger steg-för-steg-vägledning och automatiska korrigeringar för vanliga säkerhetsbrister innan en revisor upptäcker dem.
- Kontinuerlig övervakning av status: Genomsöker molninfrastruktur, kodarkiv och identitetsleverantörer för att upptäcka avvikelser och tillgångar som inte uppfyller kraven.
- Instrumentpaneler redo för revision: Ger visualiseringar i realtid av risk- och efterlevnadsstatus hos leverantörer och interna team.
Sprintos integrationer
Sprinto erbjuder inbyggda integrationer med AWS, Google Cloud Platform, Microsoft Azure, Okta, Google Workspace, GitHub, Slack, Jira, Zoom, Datadog och Salesforce. Ett API finns också tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Automatiserad insamling av bevis för efterlevnad inför revisioner
- Centraliserade instrumentpaneler för insyn i risker och efterlevnad
- Erbjuder dedikerade efterlevnadsansvariga
Cons:
- Urvalet av policymallar kan kännas begränsat
- Möjligheterna att anpassa rapporter är begränsade
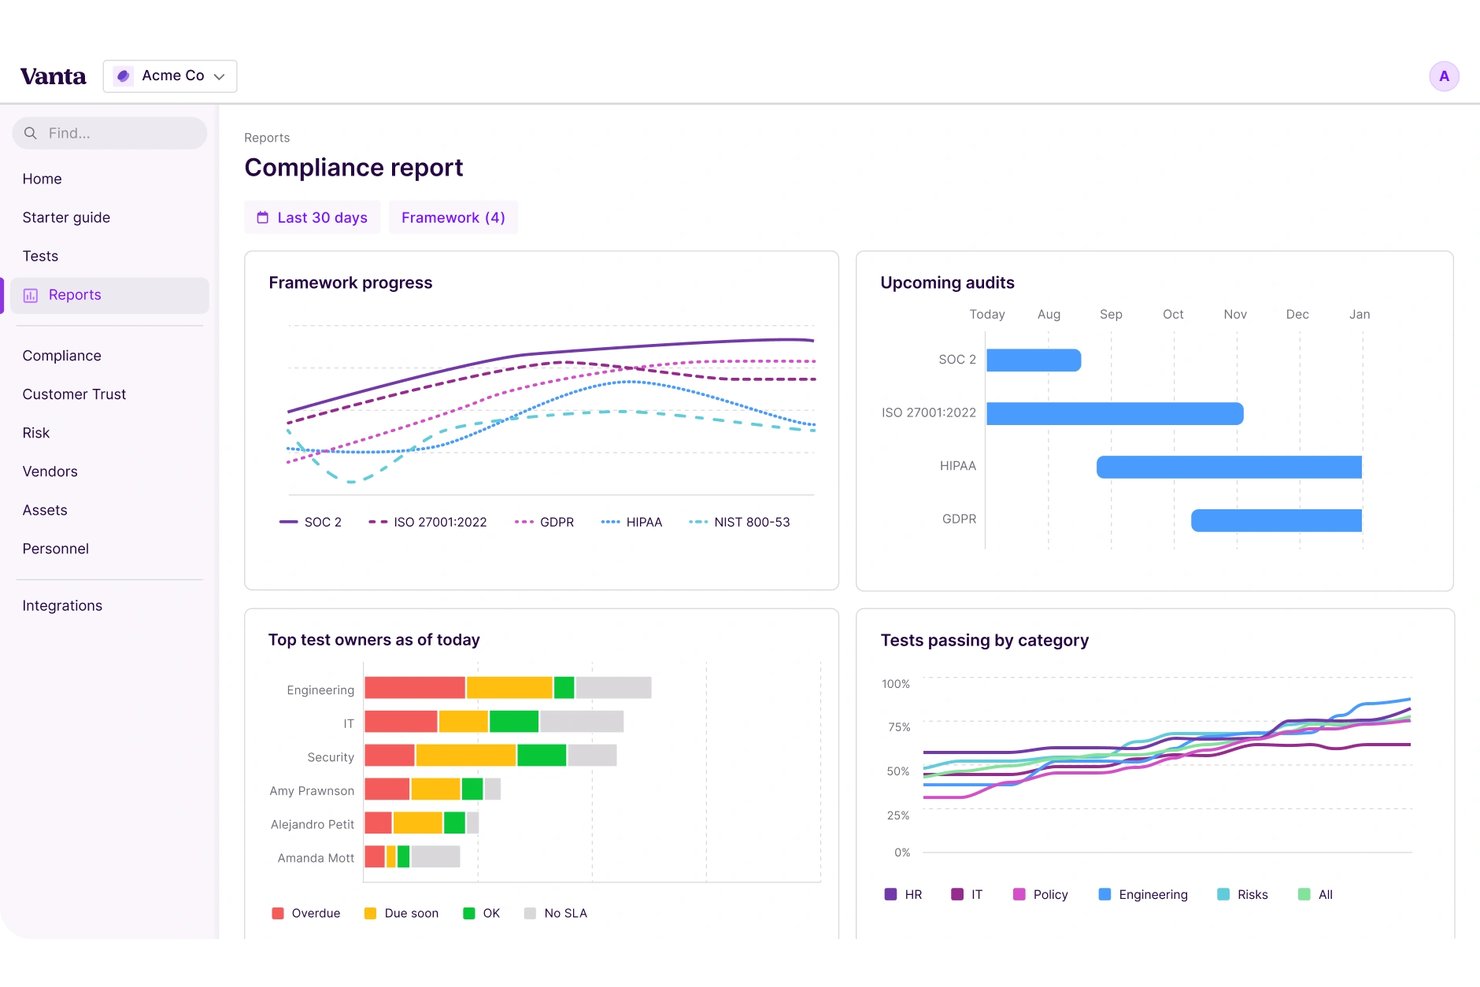
Vanta hjälper IT- och säkerhetsteam att automatisera efterlevnad, hantera risker och centralisera insamlingen av bevis, vilket gör det enklare för växande företag och SaaS-leverantörer att förenkla säkerhetsgranskningar och alltid vara redo för revision.
Vem passar Vanta bäst för?
Vanta passar bra för IT- och säkerhetsteam på snabbväxande SaaS-företag som behöver automatisera efterlevnad och kontinuerligt hantera beredskapen inför revisioner.
Varför Vanta är ett bra alternativ till Drata
Jag valde Vanta till min kortlista eftersom jag förlitar mig på dess automatiserade insamling av bevis och kontinuerliga övervakning för att förenkla säkerhetsgranskningar under säljcykler. Jag gillar hur Vanta centraliserar statusen för efterlevnad och effektiviserar förberedelserna inför revisioner, vilket innebär att jag snabbt kan svara när potentiella kunder efterfrågar ny säkerhetsdokumentation.
Vantas viktigaste funktioner
- Automatiserade riskbedömningar: Identifiera och prioritera risker kontinuerligt med inbyggda ramverk och anpassningsbara riskregister.
- Verktyg för policyhantering: Skapa, redigera och distribuera färdiga eller anpassade säkerhetspolicyer direkt i plattformen.
- Övervakning av tredjepartsleverantörer: Följ upp och bedöm säkerhetsnivåer och efterlevnad hos externa leverantörer med hjälp av integrerade frågeformulär och instrumentpaneler.
- Spårning av åtkomstkontroll: Övervaka och verifiera användarnas åtkomstnivåer, behörigheter och kontostatus i anslutna system.
Vantas integrationer
Vanta erbjuder inbyggda integrationer med AWS, Google Cloud Platform, Microsoft Azure, Okta, Google Workspace, Slack, Jira, GitHub, GitLab och Zoom. Plattformen stöder även Zapier och ett API för anpassade anslutningar.
Pros and Cons
Pros:
- Insamlingen av bevis är helt automatiserad
- Statusen för revisionsberedskap är alltid uppdaterad
- Risker hos tredje part följs upp kontinuerligt
Cons:
- Policymallarna kan upplevas som oflexibla
- Rapporteringsalternativen är mindre anpassningsbara
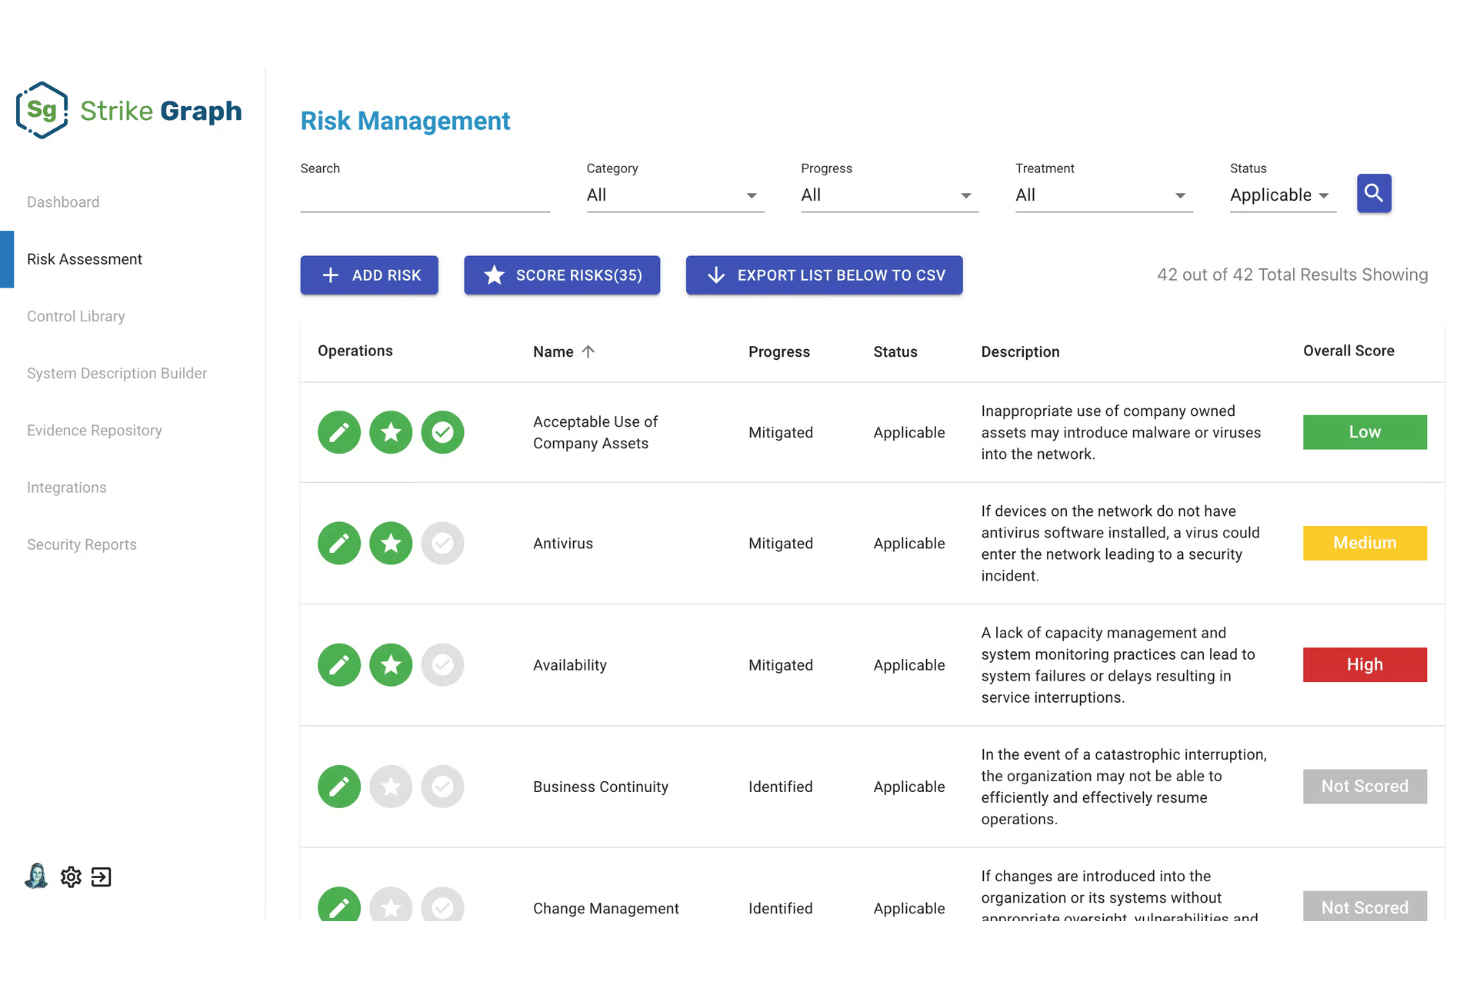
Strike Graph är en anpassningsbar plattform för automatisering av efterlevnad som är utformad för att förenkla förberedelser inför revisioner, avgränsning av kontroller och kontinuerlig riskhantering för växande teknikorganisationer.
Vem passar Strike Graph bäst för?
Strike Graph är idealiskt för små till medelstora programvaruföretag och nystartade företag som vill ha en flexibel plattform för efterlevnad för att förbli kompatibla när de växer.
Varför Strike Graph är ett bra alternativ till Drata
Jag valde Strike Graph för dess AI-validerade insamling av bevis, som förenklar förberedelserna inför revisioner i reglerade branscher. De automatiserade riskbedömningarna och policyhanteringen hanterar komplexa krav på efterlevnad, medan AI-valideringen av revisionsbevis sparar tid för teamet och minskar manuella fel under revisioner.
Viktiga funktioner i Strike Graph
- Automatiserad spårning av kontroller: Övervaka och uppdatera kontroller för efterlevnad via en centraliserad instrumentpanel.
- Integrerad revisionshantering: Kopplar användare direkt till oberoende revisorer via plattformen för att genomföra tester från början till slut och utfärda officiella revisionsrapporter.
- Samarbetsyta för revisioner: Tilldela uppgifter och dela dokumentation med teammedlemmar under revisionsprocessen.
- Integrerat policybibliotek: Få åtkomst till och implementera färdiga policymallar för snabbare konfigurering av efterlevnad.
Integrationer med Strike Graph
Inbyggda integrationer är inte tydligt dokumenterade. Plattformen erbjuder dock ett API för anpassade integrationer.
Pros and Cons
Pros:
- AI validerar revisionsbevis automatiskt
- Centraliserad instrumentpanel spårar kontroller för efterlevnad
- Anpassningsbara ramverk passar komplexa krav
Cons:
- Integrationer kräver anpassat API-arbete
- Prissättningen offentliggörs inte i förväg
Anecdotes är en GRC-plattform i företagsklass som är utvecklad för risk-, efterlevnads- och säkerhetsansvariga som behöver samordna revisionsberedskap, kontrollhantering och insamling av bevismaterial över flera ramverk och affärsenheter.
Vem passar Anecdotes bäst för?
Anecdotes är en idealisk lösning för företagsomfattande IT- och säkerhetsteam som ansvarar för komplexa, dataintensiva miljöer, särskilt vid hantering av flera efterlevnadsstandarder.
Varför Anecdotes är ett bra alternativ till Drata
Jag valde Anecdotes som ett av de bästa alternativen på grund av plattformens rådataförst-ansats till GRC. I stället för att enbart fungera som en statisk efterlevnadschecklista normaliserar plattformen detaljerad systemdata till en centraliserad pool med bevismaterial, vilket gör det möjligt för säkerhetsteam att köra automatiserade kontrolltester och koppla tekniska bevis i realtid till olika ramverk med oöverträffad noggrannhet.
Anecdotes viktigaste funktioner
- Automatiserad koppling av bevismaterial: Koppla insamlat bevismaterial till kontroller och ramverk med regelbaserad mappning för att minska repetitiva manuella uppgifter.
- Dynamisk arbetsflödesmotor: Skapa och anpassa arbetsflöden för att automatisera efterlevnads-, risk- och revisionsprocesser i distribuerade miljöer.
- Datafabriksbaserad pool med bevismaterial: Normaliserar och lagrar tekniskt bevismaterial i ett strukturerat arkiv, vilket säkerställer manipuleringssäkra spår av artefakter i alla anslutna system.
- Centraliserad policyhanterare: Skapa, uppdatera och distribuera företagsomfattande policyer och procedurer från ett enda gränssnitt.
Anecdotes integrationer
Anecdotes erbjuder över 230 inbyggda integrationer, inklusive AWS, Azure Active Directory, Okta, GitHub, Jira, Salesforce och CrowdStrike. Plattformens API, verktyg för att bygga plugin-program utan kod i Data Studio samt MCP möjliggör anpassad anslutning.
Pros and Cons
Pros:
- Centraliserar kontrollmappning över flera ramverk
- Stöder automatisering av uppgifter för bevismaterial och revisioner
- Anpassar arbetsflöden för komplexa efterlevnadsbehov
Cons:
- Det krävs mer inledande arbete för att konfigurera anslutningar till datapipelines
- Kräver företagsresurser för bästa införande
Andra Drata-alternativ
Här är några ytterligare alternativ till Drata som inte kom med på min kortlista, men som ändå är värda att titta närmare på:
- TrustCloud
Bäst för SOC 2 och GRC med flera ramverk
- RegScale
Bäst för federal och företagsomfattande CCM
- LogicGate
Bäst för kvantitativ cyberrisk i GRC-program
- Archer
Bäst för GRC inom reglerade branscher i företagsskala
- Thoropass
Bäst för leverans av revisioner, paketerad med AI-förhandsgranskning
- Apptega
Bäst för MSSP:er som driver GRC-program för flera klienter
- ServiceNow GRC
Bäst för GRC på en befintlig ServiceNow-stack
- Hicomply
Bäst för ISO 27001-efterlevnadsprogram i Storbritannien/EU
- Comp AI
Bäst för verifiering av efterlevnad av öppen källkod
- Cypago
Bäst för agentisk AI inom GRC för flera enheter


Så utvärderar jag de bästa alternativen till Drata
Jag delar upp min utvärdering i två lager: kärnfunktioner som alla plattformar måste kunna hantera – automatiserad insamling av bevis, stöd för flera ramverk och kontinuerlig övervakning av kontroller – samt särskiljande funktioner som förtroendecenter, revisorsnätverk och arbetsflöden för leverantörsrisker, vilka skiljer alternativen åt.
Kärnfunktioner (grundläggande krav för den här listan)
När jag väljer ut verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats och använder den för att bedöma hur väl det passar för listan.
- Stöd för flera ramverk: Jag kontrollerar hur många ramverk som ingår färdigkonfigurerade och om gemensamma kontroller kan mappas mellan dem, så att en enda kontroll uppfyller kraven i både SOC 2 och ISO 27001 samtidigt.
- Automatiserad insamling av bevis: Varje verktyg måste kunna hämta bevis från molnleverantörer, identitetssystem och HRIS-plattformar enligt ett schema.
- Kontinuerlig övervakning av kontroller: Jag letar efter aviseringsfunktioner för avvikelser i realtid eller nära realtid, med tydlig status för godkänt/underkänt, inte bara återkommande ögonblicksbilder som blir inaktuella mellan revisionerna.
- Integrationsekosystem: Bredden på de inbyggda anslutningarna är viktig. Jag utvärderar täckningen inom kategorierna moln, IdP, ärendehantering och kodförråd samt API-åtkomst för anpassade källor.
- Policy- och riskhantering: Jag utvärderar om verktyget kopplar policyernas livscykelstadier och poäng i riskregistret till kontroller och ramverk i en och samma vy.
- Arbetsflöde för samarbete med revisorer: En särskild revisorportal med bevisförfrågningar, kommentarer och uppföljning av godkännanden håller revisionscykeln inom plattformen i stället för i e-posttrådar.
När jag har en lista över verktyg som uppfyller kriterierna undersöker jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Jag letar efter AI-driven automatisering av frågeformulär som hämtar information från tidigare svar och policydokument för att förifylla säkerhetsgranskningar som SIG eller CAIQ. Detta förkortar försäljningscyklerna direkt när potentiella kunder skickar anpassade RFP:er. Jag utvärderar också varje plattforms förtroendecenter – särskilt om det låter dig publicera aktuell efterlevnadsstatus bakom NDA-begränsningar, eftersom ett bra sådant center minskar antalet inkommande förfrågningar om säkerhetsgranskningar avsevärt. Inbyggd leverantörsriskhantering är ytterligare en särskiljande faktor som jag kontrollerar. Plattformar som Vanta och Sprinto paketerar TPRM-arbetsflöden med automatiskt poängsatta leverantörsregister, vilket gör att du slipper köpa ett fristående verktyg.
Bortom funktionerna
Pristransparens är mycket viktigt här. Vissa plattformar tar betalt per ramverk eller låser TPRM bakom tillägg, så jag kontrollerar om det angivna priset täcker allt du faktiskt kommer att använda. Tiden tills revisionsberedskap uppnås är en annan faktor jag utvärderar – leverantörer som Sprinto och Secureframe erbjuder vägledd onboarding med färdigbyggda kontrollbibliotek, medan andra förväntar sig att ditt team sköter allt på egen hand. Jag tittar också på varje plattforms revisorsnätverk, eftersom förhandlade revisionspartnerskap och samarbete i plattformen kan korta ned den första SOC 2- eller ISO 27001-cykeln med flera veckor.
Varför leta efter ett alternativ till Drata?
Även om Drata är ett bra val för riskhantering kan du vilja överväga alternativ av följande skäl.
- Du vill ha ett mer flexibelt ramverk eller en mer flexibel kontrollmappning
- Du behöver bredare integrationsmöjligheter med verktyg från tredje part
- Du behöver mer transparenta eller förutsägbara priser
- Du vill snabbare bli redo för granskning
- Du vill ha förbättrade arbetsflöden för leverantörsriskhantering
- Du behöver stöd för flera enheter eller dotterbolag
Viktiga funktioner i Drata
Här är några av Dratas viktigaste funktioner som hjälper dig att jämföra vad alternativen erbjuder:
- Stöd för flera ramverk: Kopplar samman efterlevnadskontroller mellan ramverk som SOC 2, ISO 27001 och HIPAA så att du kan hantera överlappande krav i en enda miljö.
- Automatiserad insamling av bevis: Samlar regelbundet in revisionsbevis från dina molnplattformar, identitetsleverantörer, HR-system och andra datakällor för att minska den manuella granskningen.
- Kontinuerlig övervakning av kontroller: Spårar ändringar och avvikelser i kontroller i realtid och varnar ditt team för eventuella luckor eller brister i efterlevnaden, så att inget missas mellan revisionerna.
- Integrationsekosystem: Erbjuder inbyggda anslutningar för populära verktyg inom molninfrastruktur, ärendehanteringsplattformar, kodarkiv, HRIS och mer, samt ett API för anpassade integrationsbehov.
- Policy- och riskhantering: Samlar din policydokumentation och dina riskregister på en central plats och länkar varje policy eller risk direkt till relaterade kontroller och regelverk för enkel uppföljning.
- Arbetsflöde för samarbete med revisorer: Tillhandahåller en portal där revisorer kan komma åt bevis, följa förfrågningar, lägga till kommentarer och godkänna svar, allt inom en säker plattform.
- Automatiserade svar på säkerhetsformulär: Använder AI för att automatiskt fylla i svar på säkerhetsformulär som SIG och CAIQ utifrån din efterlevnadsdokumentation, vilket sparar tid vid leverantörsbedömningar.
- Publicering i förtroendeportal: Låter dig dela efterlevnadsstatus i realtid med potentiella eller befintliga kunder via en anpassningsbar portal, vilket minskar upprepade förfrågningar om säkerhetsinformation.
- Riskhantering för leverantörer: Upprätthåller ett register över tredjepartsleverantörer, bedömer deras riskprofiler och kopplar deras status direkt till efterlevnadskontroller inom din miljö.
- Guidad onboarding och revisionsberedskap: Inkluderar stegvis onboarding samt tillgång till mallar eller färdiga kontrollbibliotek för att hjälpa team att förbereda sig inför revisioner med mindre osäkerhet.
Kostnader och priser för alternativ till Drata
För att välja rätt programvara krävs en förståelse för de olika prismodellerna och tillgängliga planerna. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga planer, deras genomsnittliga priser och typiska funktioner som erbjuds av alternativa plattformar:
Jämförelsetabell för planer för alternativ till Drata
| Plantyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisplan | $0-$20/user/month | Grundläggande insamling av bevis, begränsat stöd för ramverk, grundläggande integrationer och enkla rapporter. |
| Personlig plan | $25-$50/user/month | Stöd för flera ramverk, automatiserad insamling av bevis, policymallar och e-postbaserad support. |
| Företagsplan | $55-$100/user/month | Kontinuerlig övervakning, avancerade integrationer, automatiserade säkerhetsformulär och verktyg för leverantörsrisker. |
| Plan för stora företag | $110-$200+/user/month | Anpassad kontrollmappning, arbetsflöden för samarbete med revisorer, publicering i förtroendeportal och dedikerad support. |