

10 bästa DNS-säkerhetslösningarna granskade 2026

Bästa DNS-säkerhetslösningar – urval


De bästa säkerhetslösningarna för domännamnssystem (DNS) hjälper team att upptäcka och blockera skadliga domäner, stoppa försök till dataexfiltrering och upprätthålla policyer för säker surfning på alla enheter och i alla nätverk. De ger organisationer större kontroll över utgående trafik samtidigt som risken för nätfiske, infektioner med skadlig kod och anslutningsförsök från kommando- och kontrollservrar minskar.
Många team börjar leta efter DNS-säkerhetsverktyg när de har problem med blinda fläckar i nätverkets synlighet, inkonsekvent tillämpning av policyer i hybrida miljöer eller larmtrötthet orsakad av falska positiva resultat. Dessa utmaningar gör det ofta svårt att identifiera verkliga hot innan de orsakar skada.
Jag har arbetat med IT- och säkerhetsteam som utvärderar DNS-skyddsverktyg i företagsnätverk och testat detektionsnoggrannhet, enkel implementering och integration med befintliga brandväggar och SIEM-plattformar.
I den här guiden får du veta vilka DNS-säkerhetsverktyg som erbjuder handlingsbara insikter, bättre nätverkskontroll och den synlighet som krävs för att ligga steget före utvecklande hot.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
Sammanfattning av de bästa DNS-säkerhetslösningarna
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av DNS-säkerhetslösningar för att hjälpa dig hitta den bästa lösningen för din budget och dina verksamhetsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för att blockera obehörig åtkomst | Kostnadsfri provperiod + kostnadsfri demonstration tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för hotdetektering i realtid | 14 dagars kostnadsfri provperiod + demo tillgänglig | $1/user/month (faktureras årligen) | Website | |
| 3 | Bäst för molnbaserad säkerhet | Gratis provperiod + demo tillgänglig | $2.20/user/month (faktureras årsvis) | Website | |
| 4 | Bäst för säkerhetsbehov på företagsnivå | 30-dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | 20 USD/användare/månad (minst 10 platser) | Website | |
| 5 | Bäst för globalt hotskydd | Gratisabonnemang tillgängligt | $20/user/month (min 5 seats) | Website | |
| 6 | Bäst för hybridmolnmiljöer | Not available | Pris på begäran | Website | |
| 7 | Bäst för små och medelstora företag | Gratis demo tillgänglig | $20/user/month | Website | |
| 8 | Bäst för nätverksautomatisering | Gratis demo tillgänglig | $10/user/month (minst 10 platser) | Website | |
| 9 | Bäst för anpassningsbar filtrering | 14 dagars kostnadsfri provperiod + demo tillgänglig | $40/network/month | Website | |
| 10 | Bäst för tjänster med hög tillgänglighet | Not available | $500/månad (faktureras årsvis) | Website |
Recensioner av de bästa DNS-säkerhetslösningarna
Nedan hittar du mina detaljerade sammanfattningar av de bästa DNS-säkerhetslösningarna som kom med i mitt urval. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, för- & nackdelarna, integrationerna och de bästa användningsområdena för varje verktyg, så att du kan hitta det som passar dig bäst.

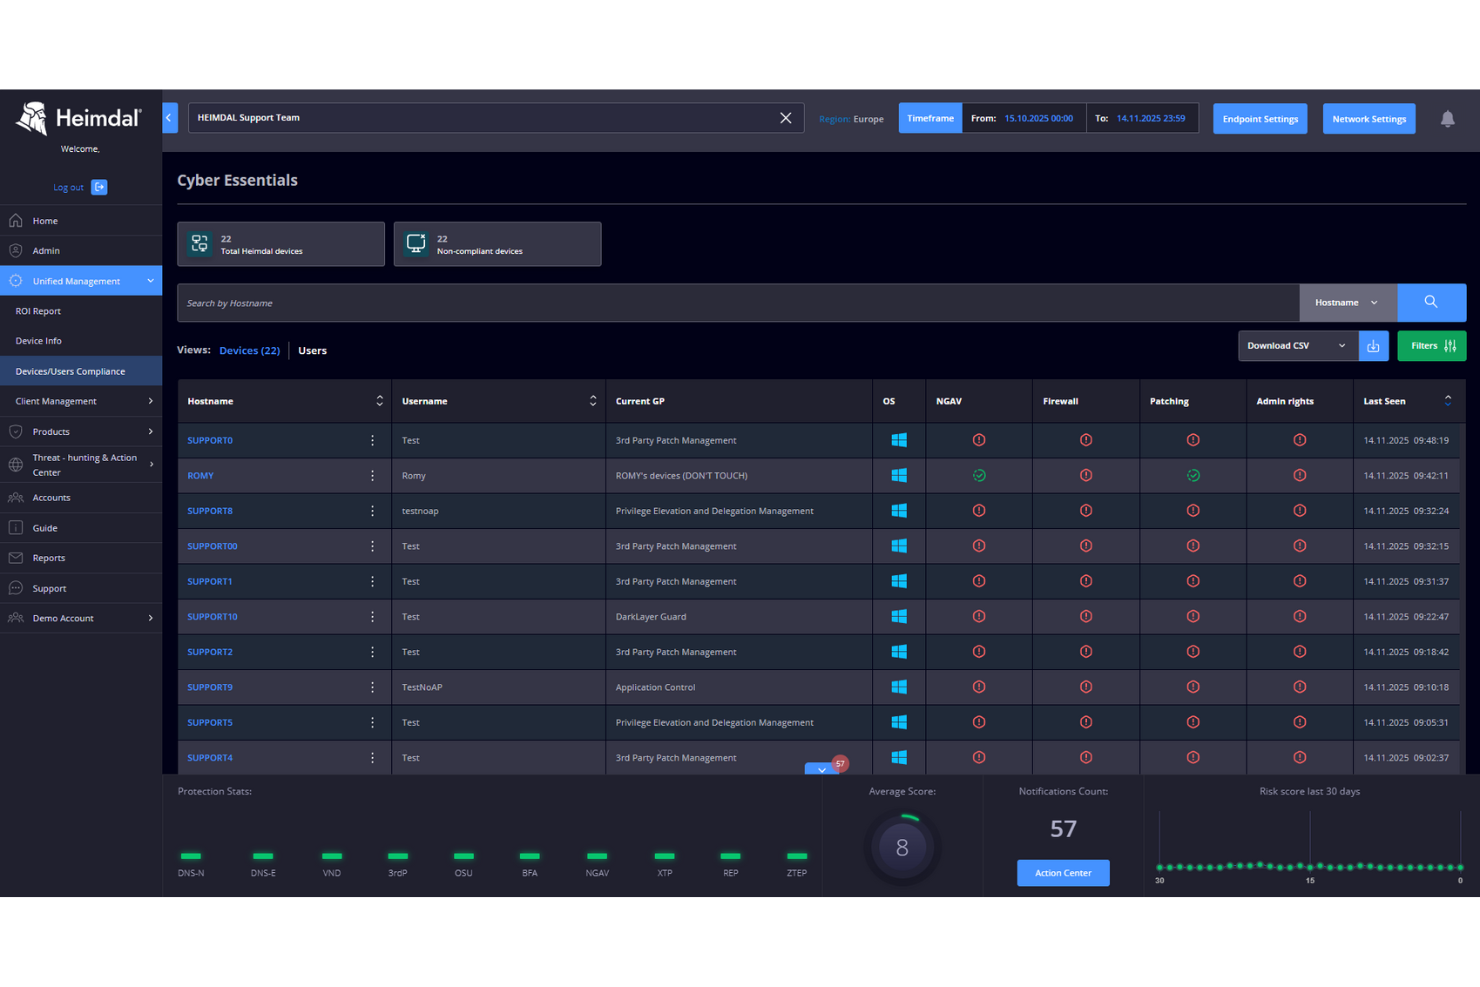
Heimdal utmärker sig genom att blockera obehörig åtkomst direkt på DNS-nivå, vilket är vad jag vill ha när man vill låsa ner alla ingångar. Jag valde det för organisationer som behöver detaljerad trafikfiltrering, hotdetektering i realtid och automatiserade åtgärder för att stoppa försök till skadlig kod, nätfiske och dataexfiltrering innan de når slutpunkterna.
Det jag gillar är hur man får strikta policykontroller, tydliga granskningsspår och smart automatisering, vilket gör detta till ett utmärkt val inom DNS-säkerhet när det är högsta prioritet att stoppa obehöriga anslutningar.
Heimdals bästa användningsområden
- Organisationer som tillämpar strikta DNS-baserade åtkomstkontroller
- IT-team som blockerar försök till skadlig kod, nätfiske och dataexfiltrering
Heimdal passar mindre bra för
- Småföretag utan ett dedikerat IT-team
- Team som söker omfattande säkerhetsfunktioner för slutpunkter på enhetsnivå
Vad som skiljer Heimdal från andra
Heimdal utmärker sig eftersom det har ett DNS-fokuserat angreppssätt för att stoppa hot innan de någonsin når dina slutpunkter. Till skillnad från verktyg som Cisco Umbrella, som fokuserar på bred tjänstetäckning, förväntar sig Heimdal att du styr säkerhetspolicyn genom att noggrant kontrollera åtkomsten till nätverkets första lager. I praktiken ser jag att detta fungerar bra för organisationer som vill ha direkt kontroll över vad som lämnar eller kommer in på DNS-nivå, utan att behöva hantera komplexitet på enhetsnivå.
Kompromisser med Heimdal
Heimdal är optimerat för policybaserad DNS-filtrering, men som ett resultat av detta går du miste om den djupare insynen och de enhetsspecifika svarsalternativen som följer med mer omfattande säkerhetssviter för slutpunkter.
Pros and Cons
Pros:
- Automatiserar patchning på alla slutpunkter
- Effektiv detektering av sårbarheter och hot
- Detaljerad insyn i tillgångar och licenser
Cons:
- Inga inbyggda integrationer tillgängliga
- Gränssnittet kräver tid för introduktion

Bäst för hotdetektering i realtid
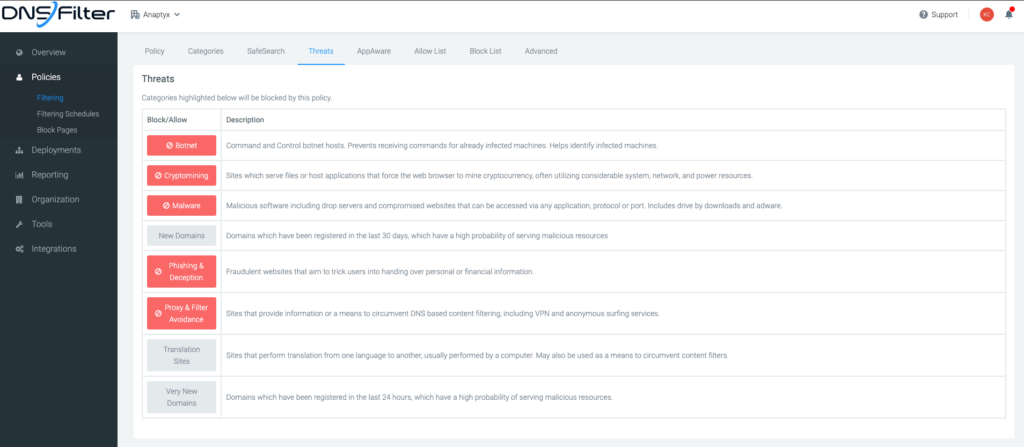
DNSFilter hamnar på min kortlista eftersom tjänsten reagerar snabbare på nya hot än de flesta DNS-säkerhetstjänster jag har utvärderat. Det som verkligen utmärker den är dess realtidsanalys av domäner och hotdetektering, som ständigt uppdaterar blocklistorna med hjälp av direktströmmande data, inte bara statiska källor.
Jag uppskattar DNSFilters policyer för innehållsfiltrering och blockering av skadliga webbplatser, som är mycket tillförlitliga när det gäller att hantera snabbt föränderliga nätfiske- och skadeprogramskampanjer. Jag brukar rekommendera den när team behöver ett automatiserat skydd som anpassar sig minut för minut till nya attackvektorer.
Det här passar DNSFilter bäst för
- IT- och säkerhetsteam som behöver blockering av hot i realtid
- Organisationer som vill ha ett automatiserat och anpassningsbart DNS-skydd
Det här passar DNSFilter mindre bra för
- Företag som kräver djupgående paketinspektion
- Team med avancerade behov av anpassning av lokala nätverk
Vad som skiljer DNSFilter från mängden
DNSFilter skiljer sig genom att tjänsten förväntar sig att du använder ett förebyggande skydd på nätverksnivå mot hot, i stället för att jaga incidenter en och en. Medan verktyg som Cisco Umbrella satsar på bredare IT-hanteringssviter fokuserar DNSFilter på realtidsanalys på DNS-nivå. Jag ser att detta fungerar bäst när du vill ha ett automatiserat skydd i bakgrunden utan att störa nätverket eller vara beroende av installationer på slutpunkter.
Avvägningar med DNSFilter
DNSFilter optimerar för att blockera hot innan de når slutpunkterna, men du går miste om den djupgående kriminaltekniska analys och detaljerade kontroll som finns i mer anpassningsbara nätverkssäkerhetslösningar.
Pros and Cons
Pros:
- Enkel installation och driftsättning
- Effektiv blockering av hot
- Intuitivt användargränssnitt
Cons:
- Vissa avancerade funktioner kan vara komplexa
- Kan kräva ytterligare konfiguration

Bäst för molnbaserad säkerhet
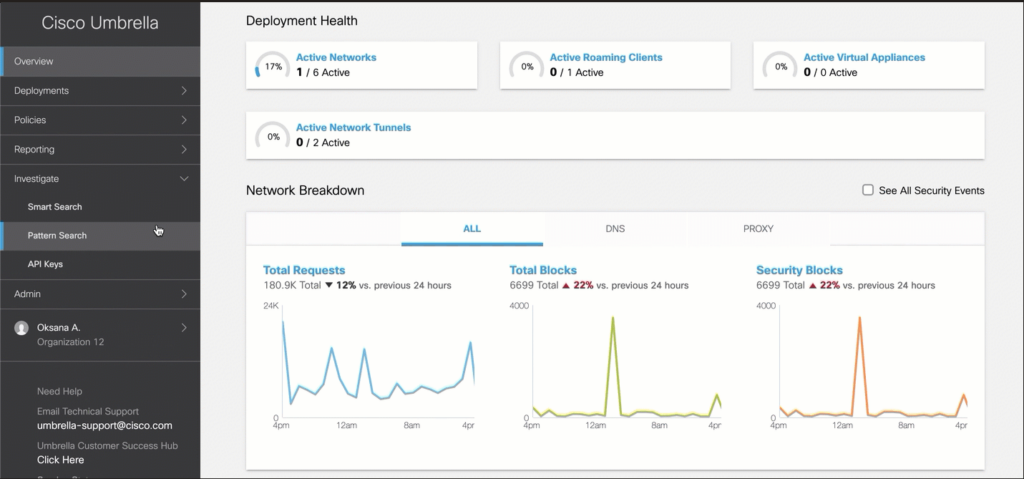
Cisco Umbrella finns med på min lista eftersom det är en av de tydligaste ledarna inom molnbaserad DNS-säkerhet. Jag rekommenderar det när du vill tillämpa säkerhetspolicyer och blockera hot direkt på DNS-lagret för alla användare, även de som befinner sig utanför nätverket. Det jag uppskattar är att du får hotinformation i realtid, innehållsfiltrering och snabbt skydd utan att behöva omdirigera all trafik.
Team brukar inse värdet när de vill ha skalbara kontroller, snabb implementering och inte vill förlita sig på maskinvarubaserade säkerhetsenheter.
Cisco Umbrella passar bäst för
- Organisationer som skyddar användare i lokala och fjärranslutna miljöer
- Team som behöver snabb, molnhanterad blockering av DNS-hot
Cisco Umbrella passar inte så bra för
- Företag som behöver enbart lokal, helt offlinebaserad DNS-filtrering
- Team som vill ha en komplett säkerhetssvit för slutpunkter i ett enda verktyg
Vad som särskiljer Cisco Umbrella
Cisco Umbrella utmärker sig genom att använda en metod på DNS-lagret och blockera hot innan en anslutning upprättas. I stället för att distribuera slutpunktsagenter överallt eller förlita dig på traditionella brandväggar styr du DNS-trafiken till Umbrella. Detta fungerar bra när du vill ha en snabb utrullning för både fjärranslutna och lokala användare, utan belastningen från VPN-tunnlar.
Jämfört med verktyg som Palo Alto Networks GlobalProtect förväntar sig Umbrella att du hanterar skyddet genom molnbaserade policyer i stället för enhetsdistributioner.
Avvägningar med Cisco Umbrella
Cisco Umbrella optimerar för förenklad och heltäckande säkerhet på DNS-nivå, men du förlorar detaljerad hotdetektering på slutpunkter och enhetskontext. I praktiken behöver du fortfarande ett lagerbaserat slutpunktsskydd för avancerade hot eller enhetsspecifika kontroller.
Pros and Cons
Pros:
- Utökar skyddet till fjärranslutna användare
- Enkel att distribuera och hantera
- Hotuppdateringar i realtid
Cons:
- Begränsade anpassningsmöjligheter
- Kräver löpande övervakning

Akamai
Bäst för säkerhetsbehov på företagsnivå
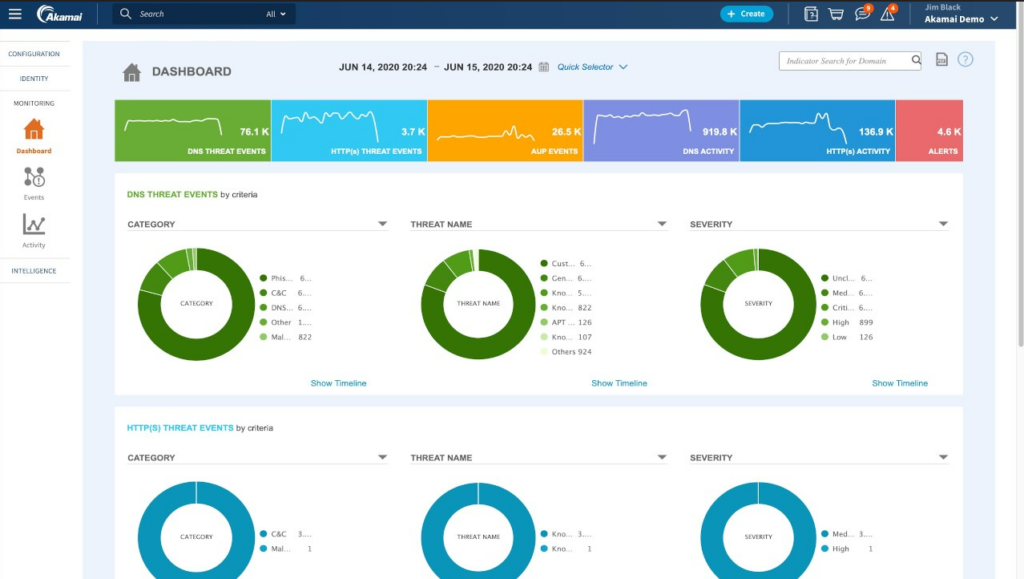
Akamai kommer med eftersom företagets DNS-säkerhetsfunktioner är utformade för stora organisationer och fokuserar på hotinformation och nätverksresiliens. När jag arbetar med organisationer som hanterar känslig trafik eller trafik med höga krav på tillgänglighet ger Akamais DNS-filtrering i realtid och automatiserade attackbegränsning IT-teamen den kontrollnivå de behöver.
Det jag uppskattar är hur Akamais säkerhetstjänster är byggda för att skalas och integreras med komplex global infrastruktur utan att tillförlitlighet eller prestanda påverkas.
Bäst för med Akamai
- Stora organisationer som behöver avancerad DNS-säkerhet i stor skala
- Organisationer som kräver global hotinformation och snabb begränsning av hot
Inte särskilt bra för med Akamai
- Små företag med enkla DNS-säkerhetsbehov
- Team som vill ha lättviktiga eller mycket anpassningsbara DNS-konfigurationer
Vad som skiljer Akamai från mängden
Akamai är byggt för organisationer som behöver DNS-säkerhet på företagsnivå, integrerad direkt i deras globala infrastruktur. Till skillnad från Cloudflare eller Cisco Umbrella förutsätter tjänsten att du arbetar i stor skala och prioriterar detaljerad kontroll över varje DNS-transaktion. I praktiken fungerar detta bäst om du vill upprätthålla policyer och automatiskt begränsa hot vid varje edge-punkt, inte bara på regional nivå eller kontorsnivå.
Avvägningar med Akamai
Akamai optimerar för bred täckning och försvar på djupet, men komplexiteten och mängden alternativ kan bromsa team med mindre resurser eller enklare krav.
Pros and Cons
Pros:
- Snabb implementering utan maskinvara
- Liten påverkan på användarupplevelsen
- Effektivt mot rekursiva DNS-hot
Cons:
- Kräver API-kunskaper för integrering
- Vissa funktioner kan vara komplexa

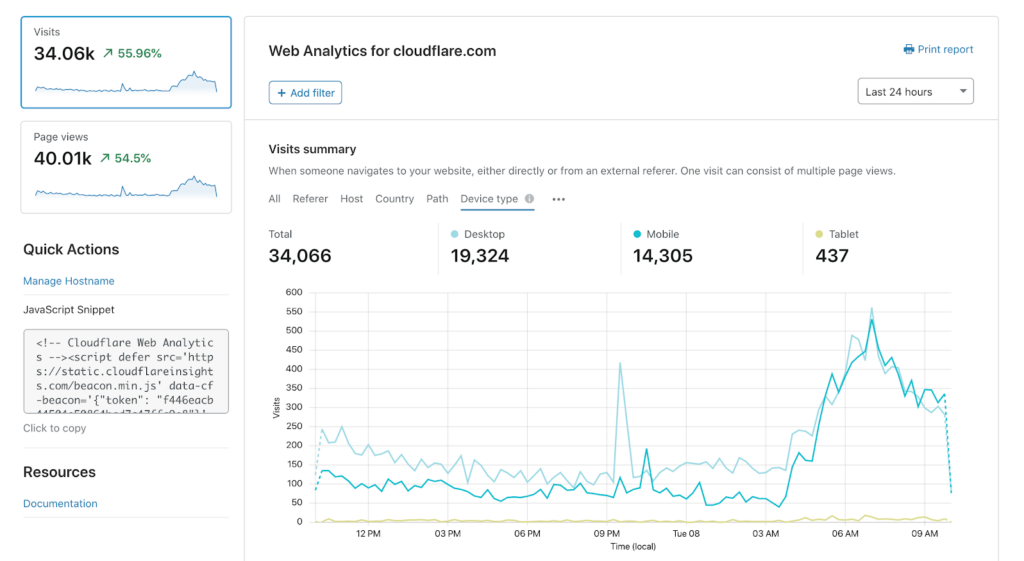
Cloudflare DNS Firewall gör min lista tack vare sitt fokus på att blockera hotaktörer innan de når din nätverkskant. När organisationer behöver DNS-lagersäkerhet med närvaro i alla större regioner ser jag ofta det här verktyget dyka upp.
Jag uppskattar dess hotinformation i realtid från global trafik och automatiska uppdateringar – de funktionerna innebär att hot stoppas i stor skala, inte bara loggas för senare.
Cloudflare DNS Firewalls bästa användningsområden
- Organisationer som behöver global blockering av hot på DNS-lagret
- Företag som skyddar distribuerad infrastruktur mot skadlig kod och nätfiske
Cloudflare DNS Firewall passar inte bra för
- Team som fokuserar på detaljerad säkerhet på applikationsnivå
- Småföretag utan dedikerad IT- eller DNS-hantering
Vad som skiljer Cloudflare DNS Firewall åt
Cloudflare DNS Firewall är byggt för att fånga upp hot på DNS-lagret, oavsett var dina användare eller arbetsbelastningar befinner sig globalt. Till skillnad från verktyg som förlitar sig på lokala hotflöden eller regional täckning utgår Cloudflare från att din hotsyta finns överallt och uppdaterar sitt skydd i realtid. I praktiken ser jag organisationer använda detta vid hantering av trafik och hot över internationella nätverk, inte bara på filialkontor.
Kompromisser med Cloudflare DNS Firewall
Cloudflare optimerar kraftfullt för global synlighet av hot, men det fokuset innebär att du inte får särskilt mycket direkt kontroll eller anpassning för specifika DNS-regler. Om du vill finjustera varje svar eller tillämpa detaljerade filter blir den begränsningen uppenbar.
Pros and Cons
Pros:
- Globala uppdateringar av hotinformation
- Effektivt DDoS-skydd
- Snabb respons på hot
Cons:
- Kräver löpande konfiguration
- Kan kräva teknisk expertis

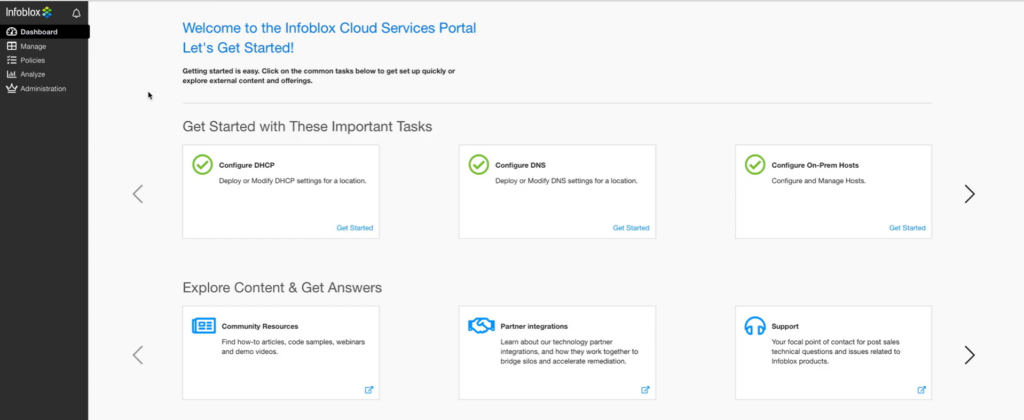
BloxOne DDI är ett viktigt val här tack vare hur lösningen förenar DNS, DHCP och IPAM i både lokala nätverk och molnnätverk. När jag arbetar med organisationer som övergår till hybridmolnmiljöer framträder den centraliserade insynen och policytillämpningen tydligt. Jag uppskattar särskilt möjligheten att snabbt utöka DNS-säkerhetskontroller till molndistributioner utan extra komplexitet.
Team använder lösningen för att upptäcka hot, automatisera IP-tilldelningar och minska luckor som ofta uppstår i blandade miljöer.
BloxOne DDI passar bäst för
- Organisationer som hanterar DNS, DHCP och IPAM i hybridmolnmiljöer
- IT-team som behöver centraliserad DNS-säkerhet och policytillämpning
BloxOne DDI passar inte lika bra för
- Små företag med enkla nätverk i en enda miljö
- Team som söker en grundläggande DNS-brandvägg utan IPAM- eller DHCP-funktioner
Det som skiljer BloxOne DDI från mängden
BloxOne DDI behandlar DNS, DHCP och IPAM som en enda integrerad tjänst som du kan hantera centralt – även mellan moln- och lokala miljöer. Till skillnad från Cisco Umbrella, som fokuserar DNS-säkerheten i molnet, förväntar sig BloxOne DDI att du samordnar policyer och insyn för allt, oavsett var det finns. Jag brukar se att detta fungerar särskilt bra när du behöver molnets smidighet utan att förlora den interna kontrollen.
Avvägningar med BloxOne DDI
BloxOne DDI optimerar för enhetlig hantering över hybridinfrastruktur, vilket innebär att du får mer komplexitet och administration om du bara behöver grundläggande skydd på DNS-lagret.
Pros and Cons
Pros:
- Stöder hybridmolnmiljöer
- Automatiserade arbetsflöden minskar manuella uppgifter
- Skalbar för växande nätverk
Cons:
- Regelbundna uppdateringar krävs
- Tillfälliga prestandaproblem

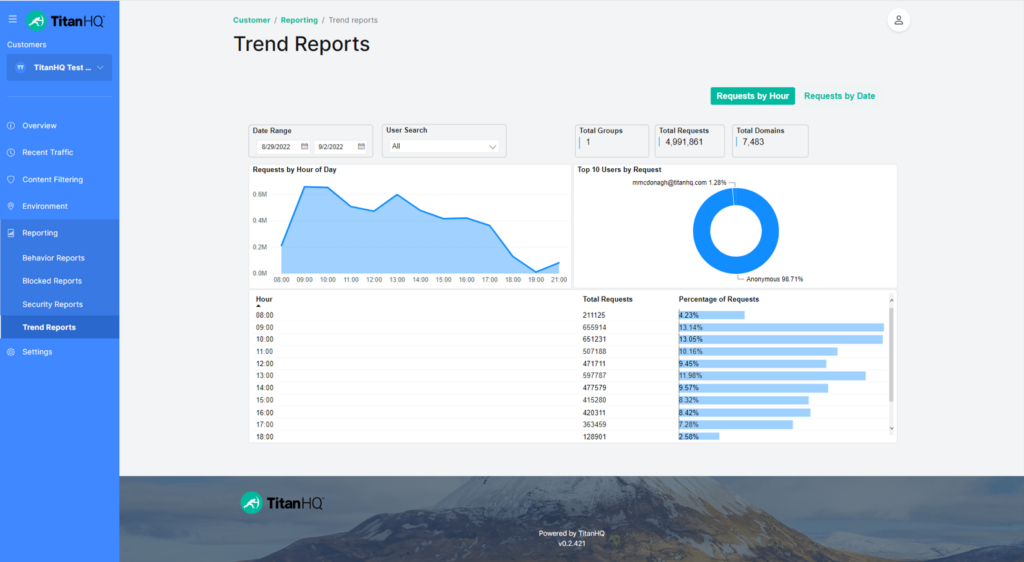
TitanSecure hamnar på min lista över lösningar som passar säkerhets- och efterlevnadsbehoven hos små och medelstora företag. Jag gillar hur lösningen kombinerar detaljerad DNS-filtrering med skydd mot nätfiske och skadlig kod som anpassar sig när nätverket förändras. När jag testade rapporteringsfunktionerna kunde jag se hot som blockerades i realtid (utan att drunkna i komplexitet).
TitanSecures bästa för
- Små och medelstora företag som behöver DNS-filtrering
- Företag som vill ha enkel implementering med stark blockering av webbaserade hot
TitanSecure är inte idealiskt för
- Stora företag med komplex global DNS-infrastruktur
- Organisationer som behöver mycket anpassningsbara eller API-styrda DNS-kontroller
Vad skiljer TitanSecure från mängden
TitanSecure hanterar DNS-säkerhet med ett starkt fokus på förenkling för små och medelstora företag, snarare än de flerskiktade kontroller som finns i företagsverktyg som Cisco Umbrella. Till skillnad från lösningar som staplar oändliga anpassningsmöjligheter utgår TitanSecure från att du vill ha robust hotskydd, automatiska uppdateringar och tydlig rapportering med minimalt behov av finjustering eller daglig övervakning.
Detta fungerar bra när du behöver att DNS-säkerheten körs i bakgrunden och kräver en överskådlig insyn, i stället för att hantera varje policy detalj.
Avvägningar med TitanSecure
TitanSecure är optimerat för enkelhet och snabb introduktion, vilket innebär att avancerad DNS-konfiguration och detaljerad policyanpassning är begränsade. Detta kan få större organisationer som behöver mer finjusterade kontroller att söka sig någon annanstans.
Pros and Cons
Pros:
- Starka funktioner för e-postsäkerhet
- Enkel integrering med Microsoft 365
- Effektivt skydd mot nätfiske
Cons:
- Begränsade avancerade konfigurationsalternativ
- Vissa funktioner kan kräva tid för konfigurering

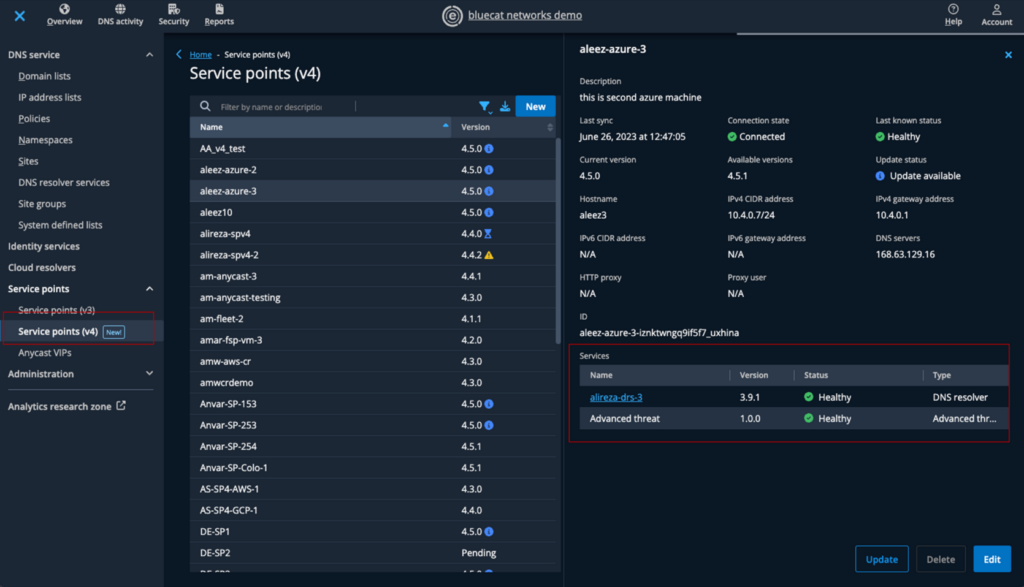
BlueCat Edge finns på min lista eftersom lösningen tar nätverksautomatisering till DNS-säkerhet, vilket är ovanligt i kategorin. Jag rekommenderar den om ditt team behöver automatisera hotdetektering och svar på DNS-lagret, särskilt i hybrida eller distribuerade miljöer.
Det jag uppskattar är hur du kan tillämpa anpassade policyer dynamiskt och utlösa automatiserade svar baserat på nätverkets beteende i realtid. Team får vanligtvis mer konsekvent efterlevnad och mindre manuellt arbete när de hanterar DNS-relaterade säkerhetsrisker.
BlueCat Edges bästa användningsområden
- Stora organisationer som automatiserar DNS-hotdetektering och svar
- Hybrida eller distribuerade nätverk som behöver dynamisk tillämpning av DNS-policyer
BlueCat Edge passar mindre bra för
- Små nätverk med enkla DNS-säkerhetsbehov
- Team som endast vill ha enkel, manuell DNS-hantering
Vad som skiljer BlueCat Edge från mängden
BlueCat Edge är byggt för organisationer som ser DNS som en dynamisk säkerhetskontroll, inte bara som infrastruktur. Till skillnad från Cisco Umbrella, där de flesta inställningar förblir centraliserade, satsar BlueCat på policyautomatisering och decentraliserad tillämpning, så att lokala team kan agera snabbt utan att invänta globala uppdateringar.
I praktiken fungerar detta tillvägagångssätt väl när du har nätverk som sträcker sig över olika geografiska områden eller affärsenheter med unika behov.
Avvägningar med BlueCat Edge
BlueCat Edge optimerar för automatisering och flexibel hantering av DNS-policyer, men enkelheten minskar något. Team som inte vill underhålla löpande automatisering och policyslogik kan få mer administrativt arbete.
Pros and Cons
Pros:
- Effektiva funktioner för nätverksautomatisering
- Centraliserad kontroll och synlighet
- Konsekvent tillämpning av policyer
Cons:
- Regelbundna uppdateringar krävs
- Risk för konfigurationsproblem

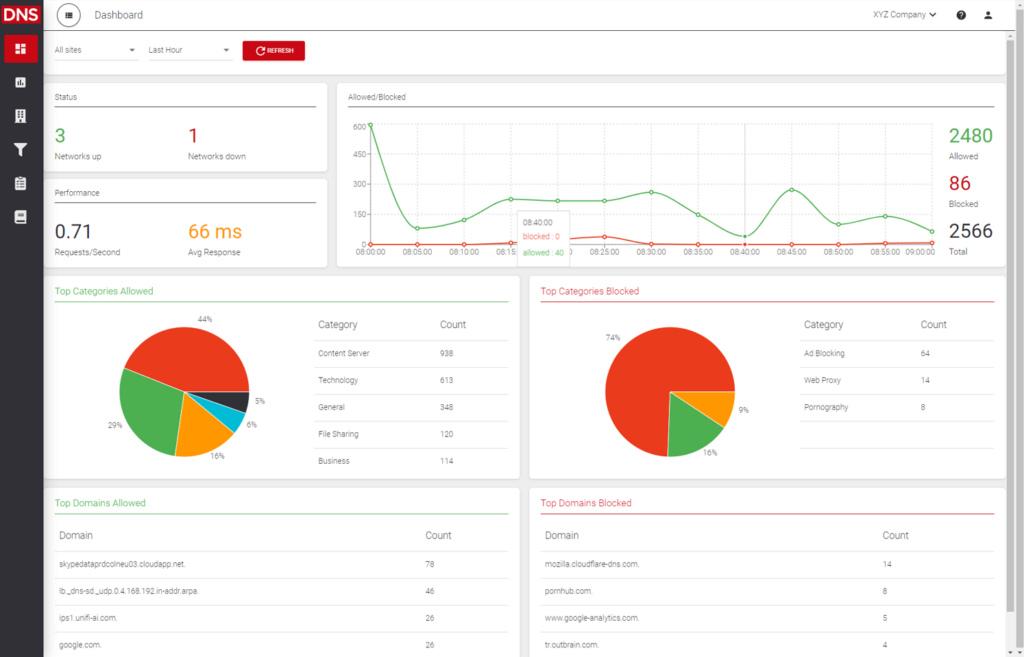
ScoutDNS tar plats på min lista eftersom tjänsten låter dig arbeta mycket detaljerat med policybaserad DNS-filtrering. Jag har arbetat med organisationer som behöver olika filtreringsprofiler för olika grupper, och ScoutDNS lyckas verkligen med den flexibiliteten.
Det jag gillar är hur enkelt det är att kombinera lager av listor över tillåtna och blockerade objekt samt anpassa kategoriåtkomst, vilket ger dig kontroll utan omfattande manuellt regelarbete. Jag rekommenderar det för team som vill skapa differentierade regler för avdelningar, platser eller enheter utan att förlora överblicken.
ScoutDNS passar bäst för
- Organisationer som behöver mycket anpassningsbar DNS-filtrering
- IT-team som hanterar komplexa miljöer med flera policyer
ScoutDNS passar mindre bra för
- Företag som vill ha enkel DNS-säkerhet som fungerar direkt
- Team som inte behöver detaljerad kategorikontroll
Det som skiljer ScoutDNS från mängden
ScoutDNS är utformat för organisationer som behöver nyanserad kontroll över DNS-filtrering utan att behöva hantera komplexiteten hos en företagslösning. I stället för att bara ge dig enkla på/av-reglage som OpenDNS eller WebTitan förväntar sig ScoutDNS att du definierar policyer på detaljerad grupp- eller enhetsnivå. I praktiken är detta bra när du vill anpassa åtkomsten mellan avdelningar eller användarprofiler, i stället för att bara ange en enda regel för alla.
Avvägningar med ScoutDNS
ScoutDNS prioriterar anpassningsbar filtrering och flexibla policyer, men det innebär att du lägger mer tid på att planera policyer och granska regler. Det kan göra arbetet långsammare om allt du behöver är ett snabbt DNS-skydd som fungerar direkt.
Pros and Cons
Pros:
- Enkel konfiguration och hantering av policyer
- Insikter i DNS-aktivitet i realtid
- Mycket anpassningsbara filtreringsalternativ
Cons:
- Kan kräva tid för den initiala konfigurationen
- Vissa användare tycker att instrumentpanelen är enkel

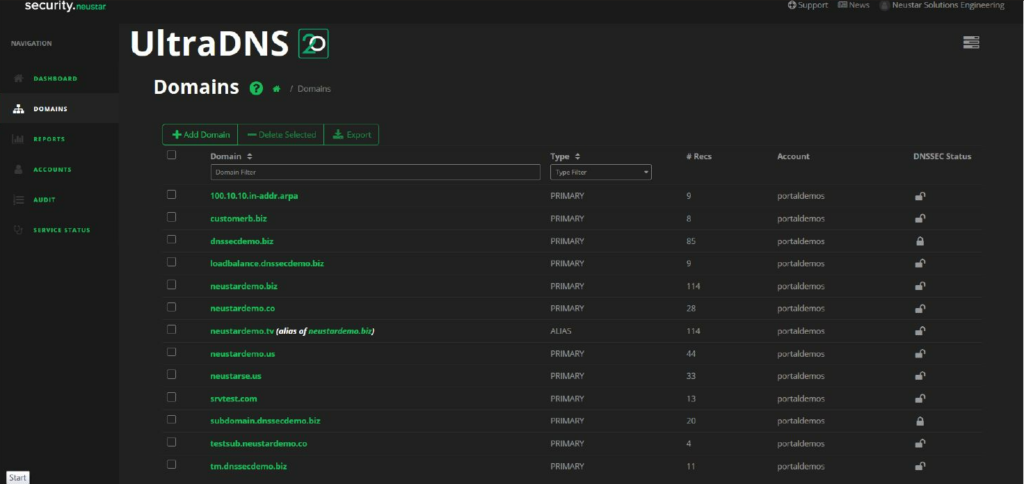
Neustar UltraDNS är en hanterad DNS-tjänst utformad för företag som behöver hög tillgänglighet och tillförlitlighet. Den säkerställer att användare har kontinuerlig åtkomst till webbplatser och applikationer, även vid hög trafik eller potentiella driftstörningar.
Varför jag valde Neustar UltraDNS: Tjänsten utmärker sig genom att erbjuda tjänster med hög tillgänglighet via sitt globala nätverk av DNS-servrar. Tjänsten erbjuder avancerade funktioner för trafikhantering som hjälper till att fördela belastningen effektivt. Dess DNS Shield-nätverk förbättrar säkerheten genom att skydda mot DDoS-attacker. De inbyggda övervakningsverktygen ger ditt team insikter i DNS-prestanda och potentiella problem.
Utmärkande funktioner och integrationer:
Funktioner inkluderar avancerad trafikhantering som optimerar belastningsfördelningen. DNS Shield-nätverket lägger till ett skyddslager mot DDoS-attacker. Inbyggda övervakningsverktyg ger insikter i DNS-prestandan och hjälper dig att snabbt upptäcka och lösa problem.
Integrationer inkluderar Amazon Route 53, Microsoft Azure, Google Cloud Platform, Cisco Umbrella, Akamai, Cloudflare, Splunk, New Relic, Datadog och Elastic Stack.
Pros and Cons
Pros:
- Hög tillgänglighet under perioder med hög trafik
- Effektivt DDoS-skydd
- Avancerade alternativ för trafikhantering
Cons:
- Enstaka konfigurationssvårigheter
- Begränsade anpassningsmöjligheter för småföretag


Miten arvioin laitteiston valvontaohjelmistoja
Tarkastelen laitteiston valvontatyökaluja kahdella tasolla: havaitsevatko ne vikaantuvat levyt ja lämpötilapiikit ennen häiriöiden ilmenemistä sekä mitkä erottavat tekijät määrittävät parhaiten ympäristöösi sopivan ratkaisun.
Keskeiset toiminnot (tämän luettelon vähimmäisvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (suoriutuu tällä alueella erinomaisesti) kunkin alla luetellun keskeisen toiminnon osalta. Sen jälkeen lasken työkalun kokonaispistemäärän prosenttiosuutena. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Laitteiston reaaliaikaiset mittarit: Tarkistan, seuraako työkalu suorittimien lämpötiloja, tuulettimien nopeuksia, jännitteitä, levyjen S.M.A.R.T.-tietoja ja muistin käyttöä riittävän lyhyin kyselyvälein, jotta lämpötilapiikit havaitaan tapahtuman aikana.
- Kynnysarvoihin perustuvat hälytykset: Jokaisen työkalun pitäisi antaa määrittää mukautetut hälytyskynnykset mittareittain ja ohjata ilmoitukset useiden kanavien, kuten sähköpostin, tekstiviestien, Slackin tai PagerDutyn, kautta eskalointivaihtoehtoineen.
- Usean laitteen kattavuus: Arvioin, valvooko työkalu palvelimia, työasemia, kytkimiä ja tallennusjärjestelmiä eri valmistajilta, kuten Delliltä, HPE:ltä ja Ciscoilta, sen sijaan että se sitoisi sinut yhteen ekosysteemiin.
- Etä- ja agenttipohjainen valvonta: SNMP:n, WMI:n, IPMI:n kaltaisten protokollien tai asennettavien agenttien tuki on tässä tärkeää erityisesti tiimeille, jotka hallitsevat hajautettua laitteistoa useissa toimipisteissä.
- Historiatiedot ja raportointi: Tarkastelen, kuinka pitkään työkalu säilyttää suorituskykytietoja ja voitko luoda trendiraportteja, joista on hyötyä kapasiteetin suunnittelussa tai häiriön jälkeisessä tarkastelussa.
- Keskitetty koontinäyttö: Arvioin yhtenäistä näkymää, joka kokoaa koko laitekannan laitteiden kunnon yhteen, mukaan lukien sen, voitko suodattaa tietoja sijainnin, laitetyypin tai vakavuuden perusteella.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertaan eri toimittajia toisiinsa:
Erottuvat ominaisuudet
Automaattinen laitteiden tunnistus on merkittävä erottava tekijä. Työkalut, jotka skannaavat verkkosi ja kartoittavat laiteriippuvuudet, säästävät tuntikausia manuaalista inventointityötä, kun otat käyttöön uusia laitekaappeja tai perit ennestään tuntematonta infrastruktuuria. Arvioin myös ennakoivaa vika-analytiikkaa, jossa alusta ilmoittaa heikkenevästä asemasta tai ylikuumenevasta komponentista ennen kuin se poistaa palvelimen käytöstä. Mukautettujen komentosarjojen tuki on tärkeää, jos ympäristössäsi on valmistajakohtaista laitteistoa, jota vakiotunnistimet eivät pysty natiivisti kattamaan.
Ominaisuuksia laajemmat tekijät
Käyttöönoton joustavuus on tässä tärkeää. Tarkistan, tukeeko työkalu paikallisia, pilvi- tai hybridikäyttöönottoja, sillä monien arkaluontoista infrastruktuuria hallitsevien tiimien on pidettävä valvontatiedot omassa ympäristössään. Lisenssirakenne on toinen keskeinen huomioitava asia: jotkin toimittajat veloittavat solmukohtaisesti, toiset tunnistinkohtaisesti, ja väärä malli voi tehdä kustannuksista arvaamattomia laitekannan kasvaessa. Arvioin myös integraatiot ITSM-alustoihin, kuten ServiceNow'hun tai Jiraan, koska laitteistohälytyksistä on hyötyä vain, jos ne siirtyvät suoraan häiriöiden hallinnan työnkulkuihin.
Så väljer du en DNS-säkerhetslösning
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du går igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
| Skalbarhet | Kan lösningen hantera din tillväxt? Ta hänsyn till nuvarande och framtida nätverksstorlekar. Leta efter verktyg som kan utökas i takt med dina behov utan att en fullständig ombyggnad krävs. |
| Integrationer | Fungerar den bra med dina befintliga system? Kontrollera kompatibiliteten med dina nuvarande plattformar, till exempel molntjänster och säkerhetsverktyg. |
| Anpassningsbarhet | Kan du anpassa den efter dina arbetsflöden? Utvärdera om verktyget gör det möjligt att justera policyer och inställningar så att de motsvarar organisationens specifika krav. |
| Användarvänlighet | Är den enkel för ditt team att använda? Leta efter intuitiva gränssnitt som minskar inlärningskurvan och undvik verktyg som kräver omfattande utbildning för grundläggande åtgärder. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Bedöm vilka resurser och hur mycket tid som krävs för installationen. Överväg verktyg som erbjuder vägledd introduktion och tydlig dokumentation för att förenkla övergången. |
| Kostnad | Får den plats i din budget? Jämför priset med dina ekonomiska begränsningar och tänk på den totala ägandekostnaden, inklusive eventuella dolda avgifter eller extra kostnader. |
| Säkerhetsskydd | Finns det tillräckliga skydd? Säkerställ att lösningen erbjuder starka säkerhetsåtgärder mot hot. Leta efter funktioner som kryptering och regelbundna säkerhetsuppdateringar. |
| Efterlevnadskrav | Uppfyller den branschstandarder? Kontrollera om lösningen följer relevanta bestämmelser, särskilt om du verkar i en reglerad bransch. Detta är avgörande för att undvika juridiska problem och säkerställa dataskydd. |
Vad är en DNS-säkerhetslösning?
DNS-säkerhetslösningar är verktyg som skyddar nätverk genom att övervaka och kontrollera trafik i domännamnssystemet (DNS) för att blockera skadliga förfrågningar och förhindra dataläckor. De används av IT-administratörer, nätverkstekniker och cybersäkerhetsteam för att förbättra hotdetekteringen, minska riskerna och upprätthålla säker åtkomst till onlineresurser.
Funktioner som domänfiltrering, hotinformation och realtidsövervakning hjälper till att identifiera misstänkt aktivitet, upprätthålla säkerhetspolicyer och förhindra skadlig programvaras kommunikation. Sammantaget hjälper dessa verktyg organisationer att säkra sitt DNS-lager och upprätthålla säkrare och mer tillförlitlig nätverksdrift.
Funktioner i DNS-säkerhetslösningar
När du väljer DNS-säkerhetslösningar bör du hålla utkik efter följande viktiga funktioner:
- Hotdetektering: Identifierar och blockerar skadlig aktivitet för att skydda nätverket mot potentiella attacker.
- Domänfiltrering: Gör det möjligt att kontrollera åtkomsten till webbplatser genom att blockera skadliga eller oönskade domäner.
- Realtidsövervakning: Ger kontinuerlig överblick över DNS-aktiviteten för att snabbt upptäcka och reagera på hot.
- Anpassningsbara policyer: Gör det möjligt att anpassa säkerhetsinställningarna efter organisationens specifika behov och krav.
- Skalbarhet: Stöder tillväxt genom att hantera ökande nätverkskrav utan att prestandan försämras.
- Integrationsmöjligheter: Säkerställer kompatibilitet med befintliga system och plattformar för sömlös drift.
- Användarvänligt gränssnitt: Förenklar navigeringen och minskar inlärningskurvan för IT-team och administratörer.
- DDoS-skydd: Skyddar nätverket mot distribuerade överbelastningsattacker och säkerställer tillgänglighet.
- Automatiserad policytillämpning: Upprätthåller enhetlig säkerhet på alla enheter och platser med minimalt manuellt ingripande.
Fördelar med DNS-säkerhetslösningar
Implementering av DNS-säkerhetslösningar ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Skyddar mot skadlig programvara och nätfiske genom att blockera skadliga domäner innan de kan orsaka skada.
- Förbättrad nätverksprestanda: Säkerställer tillförlitlig och snabb DNS-upplösning, vilket minskar driftstopp och förbättrar användarupplevelsen.
- Anpassningsbar kontroll: Erbjuder skräddarsydda säkerhetsinställningar som uppfyller organisationens unika krav och säkerställer optimalt skydd.
- Skalbarhet: Stöder företagets växande behov genom att enkelt utökas för att hantera ökande nätverkskrav.
- Effektiv hantering: Förenklar nätverksövervakningen med realtidsövervakning och automatiserad policytillämpning, vilket minskar IT-personalens arbetsbelastning.
- Stöd för efterlevnad: Hjälper till att uppfylla branschregler genom att tillhandahålla nödvändiga säkerhetsåtgärder och rapporteringsfunktioner.
- Kostnadseffektivt skydd: Minskar risken för kostsamma säkerhetsintrång och driftstopp, vilket sparar pengar åt företaget på lång sikt.
Kostnader och priser för DNS-säkerhetslösningar
Att välja DNS-säkerhetslösningar kräver en förståelse för de olika prismodellerna och planerna som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga planer, deras genomsnittliga priser och typiska funktioner som ingår i DNS-säkerhetslösningar:
Jämförelsetabell för planer för DNS-säkerhetslösningar
| Plantyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisplan | $0 | Grundläggande hotsökning, begränsad domänfiltrering och communitysupport. |
| Personlig plan | $5-$25 /användare /månad | Förbättrade säkerhetsfunktioner, anpassningsbara policyer och grundläggande rapportering. |
| Företagsplan | $30-$75 /användare /månad | Avancerad hotinformation, integrationsmöjligheter och övervakning i realtid. |
| Företagsplan för stora organisationer | $100-$200/användare /månad | Full skalbarhet, automatiserad tillämpning av policyer, dedikerad support och efterlevnadsrapportering. |
Vanliga frågor om DNS-säkerhetslösningar
Här är några svar på vanliga frågor om DNS-säkerhetslösningar:
Vad bör jag tänka på när jag utvärderar leverantörer av DNS-säkerhet för min organisation?
Leta efter leverantörer av DNS-säkerhet som erbjuder stark hotinformation, smidig integration med dina befintliga system, övervakning i realtid och robust support. Fråga om deras garantier för drifttid, rapporteringsfunktioner och hur ofta hotdatabaserna uppdateras. Utvärdera kundreferenser, transparens i prissättningen och möjligheten att skala lösningen i takt med att nätverket växer.
Hur integreras DNS-säkerhetslösningar med SIEM- eller SOAR-plattformar?
De flesta DNS-säkerhetsverktyg stöder integrationer med populära SIEM- eller SOAR-plattformar via API:er, syslog-utdata eller särskilda anslutningar. Det innebär att du kan skicka DNS-händelseloggar direkt till din säkerhetsmiljö, automatisera berikning av hotinformation och samla incidenthanteringen. Fråga leverantörerna om integrationsguider och verkliga kundexempel innan du fattar beslut.
Kan DNS-säkerhetsverktyg hjälpa till med regelefterlevnad (t.ex. GDPR, HIPAA)?
Ja, DNS-säkerhetslösningar kan stödja arbetet med regelefterlevnad genom att blockera åtkomst till förbjudna webbplatser, logga DNS-frågor och spåra policyöverträdelser. Dessa funktioner hjälper dig att visa nätverksövervakning, dataskydd och incidenthantering, vilket är viktigt för GDPR, HIPAA och liknande regelverk. Bekräfta att leverantören tillhandahåller dokumentation och rapportering med fokus på regelefterlevnad.
Hur mäter jag effektiviteten hos DNS-säkerheten i mitt nätverk?
Börja med att granska mätvärden som blockerade hot, tid till upptäckt, efterlevnadsgrad för policyer och antal falska positiva resultat. Genomför regelbundna granskningar för att säkerställa att konfigurationerna motsvarar din risktolerans. En bra DNS-säkerhetsplattform erbjuder instrumentpaneler och regelbundna rapporter, vilket gör det enklare att visa värdet och upptäcka brister.
Finns det risker eller nackdelar med att införa DNS-säkerhet i hela nätverket?
Ja, du kan drabbas av falska positiva resultat, tjänsteavbrott under större uppdateringar eller konflikter med äldre system som inte stöds. Dessa risker kan hanteras genom att testa i en pilotgrupp, upprätthålla reserv-DNS-servrar och samarbeta med leverantörer som erbjuder stark support och tydliga alternativ för återställning.
Vilka är de viktigaste säkerhetsaspekterna vid DNS-hantering i företag?
Du bör tillämpa DNSSEC, använda DNS-filtrering och begränsa åtkomsten till auktoriserade resolverare. Övervaka loggar efter ovanliga mönster och konfigurera aviseringar för misstänkta frågor. Granska regelbundet DNS-ändringar och uppdatera policyerna när nätverket växer för att minska risken för attacker.
Hur skyddar DNSSEC min organisations DNS-infrastruktur?
DNSSEC signerar DNS-svar digitalt, så att dina slutpunkter kan verifiera att posterna inte har ändrats under överföringen. Detta bidrar till att stoppa cacheförgiftning och mellanhandattacker. Aktivera DNSSEC på dina resolverare och verifiera signaturerna regelbundet för att säkerställa ett fortsatt skydd.
Påverkar ett byte av DNS-leverantör min organisations säkerhetsnivå?
Ja, ett byte av leverantör kan förbättra säkerheten men också medföra nya risker. DNS-tjänster från tredje part kan erbjuda bättre hotskydd, men du måste verifiera deras rutiner för datahantering, historik över drifttid och åtaganden enligt SLA. Genomför alltid en noggrann granskning och testa grundligt innan du går live.
Vad händer härnäst?
Om du håller på att undersöka DNS-säkerhetstjänster kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har en kort pratstund där de går igenom detaljerna kring dina behov. Sedan får du en kortlista över programvaror att granska. De hjälper dig till och med genom hela köpprocessen, inklusive prisförhandlingar.