

10 bästa AI-verktygen för regelefterlevnad 2026

Bästa verktyg för AI-efterlevnad – kortlista


Verktyg för AI-efterlevnad hjälper företag att övervaka, dokumentera och automatisera efterlevnaden av AI-relaterade regler, ramverk och riskkontroller. När allt fler tillsynsmyndigheter och kunder kräver bevis på att ni styr AI-implementeringar – inom integritet, säkerhet, transparens och föränderliga standarder – behöver ni system som är byggda för kontroller över flera ramverk och tillsyn i realtid.
I den här guiden hjälper jag dig att hitta alternativ som passar moderna IT-arbetsflöden, så att du kan hantera regulatoriska krav, stödja företagets tillväxt och visa affärsnyttan.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Jämförelsetabell för verktyg för AI-efterlevnad
Jämför priser och specifikationer sida vid sida för verktygen som kom med på min kortlista.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för AI-styrning inom SOC 2 och AI-ramverk | Gratis demo tillgänglig | Från $7,000/år | Website | |
| 2 | Bäst för enhetlig överblick över AI- och integritetsrisker | Gratis demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för GRC i stora företag med detektering av kontrollavvikelser | Kostnadsfri demo tillgänglig | Pris lämnas på begäran | Website | |
| 4 | Bäst för GRC kopplat till kvantitativ finansiell risk | Kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för övervakning av kontroller i slutna återkopplingsloopar | Gratis demo tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för AI-styrning kopplad till ISO 42001 | Gratis demo tillgänglig | Pris på begäran | Website | |
| 7 | Bäst för DevSecOps-integrerad automatisering av regelefterlevnad | Gratis demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för AI-styrning över fler än 35 ramverk | Kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för styrning av AI-system enligt EU:s AI-förordning | Gratis demo tillgänglig | Pris på begäran | Website | |
| 10 | Bäst för GRC-bevis kopplade till intäktspåverkan | Kostnadsfri demo tillgänglig | Pris lämnas på begäran | Website |
Recensioner av verktyg för AI-efterlevnad
Nedan hittar du detaljerade sammanfattningar av varje plattform på min kortlista, med viktiga funktioner, priser samt för- och nackdelar som hjälper dig att hitta det bästa alternativet.
Bäst för AI-styrning inom SOC 2 och AI-ramverk
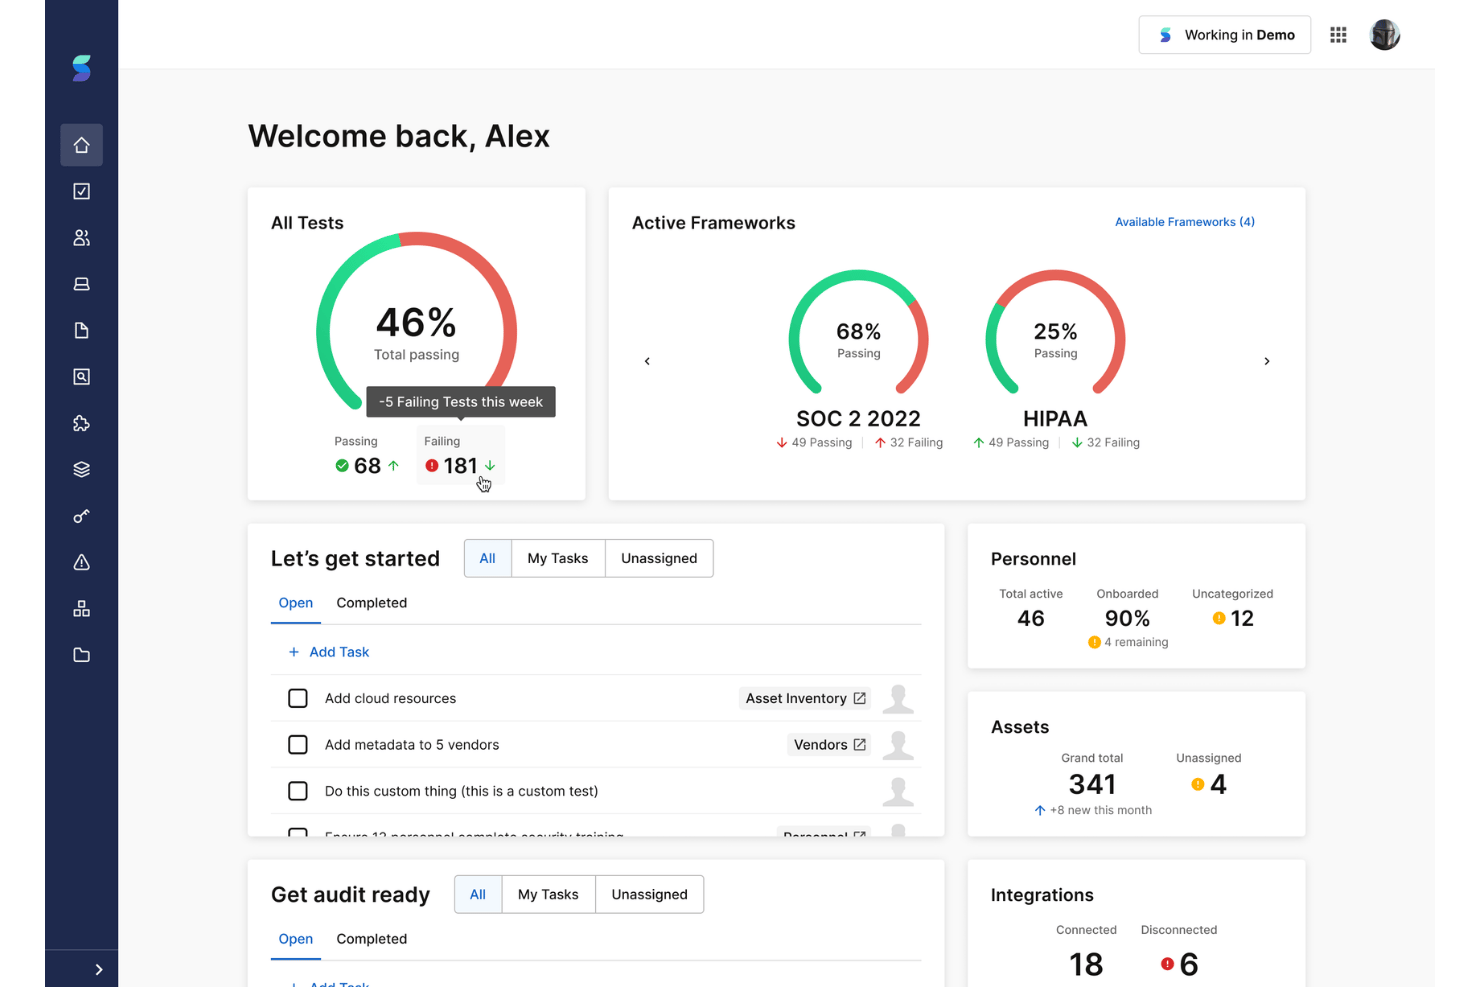
Secureframe är en AI-plattform för efterlevnad som automatiserar insamling av bevis, övervakning av kontroller, riskbedömning och policydokumentation för fler än 35 ramverk, inklusive SOC 2, ISO 27001, HIPAA, NIST AI RMF, ISO 42001 och EU:s AI-förordning.
Vem passar Secureframe bäst för?
Secureframe passar väl för säkerhets- och efterlevnadsteam på företag i tillväxtfas och medelstora företag som behöver hantera AI-efterlevnadskrav parallellt med traditionella ramverk som SOC 2 och ISO 27001.
Varför jag valde Secureframe
Jag valde Secureframe eftersom det är en av få plattformar som behandlar AI-styrning som ett centralt efterlevnadskrav, inte som en efterhandslösning. Plattformen har inbyggt stöd för NIST AI RMF, ISO 42001 och EU:s AI-förordning parallellt med SOC 2, med färdiga kontrollmappningar för alla tre. Comply AI för kontrollmappning korsmappar sedan dessa AI-specifika kontroller mot ditt befintliga SOC 2- eller ISO 27001-program, så att du inte behöver duplicera arbetet mellan ramverken.
Viktiga funktioner i Secureframe
- Comply AI för policyer: Använder generativ AI för att utarbeta och förbättra säkerhets- och efterlevnadspolicyer, med en AI-driven textredigerare för justering av ton och detaljnivå.
- Comply AI för riskhantering: Tar emot en riskbeskrivning som indata och skapar automatiskt en inneboende riskpoäng, en åtgärdsplan och en kvarvarande riskpoäng.
- Secureframe-agenten: Samlar in efterlevnadsbevis på enhetsnivå direkt från slutpunkter för användning i automatiserade kontrolltester och revisorsgranskning.
- Programmet för revisionspartner: Kopplar samman kunder med granskade CPA-företag genom en gemensam revisorskonsol och ett datarum för granskning av bevis.
Secureframe-integrationer
Secureframe erbjuder fler än 300 inbyggda integrationer, inklusive AWS, Microsoft Teams, Google Cloud Platform, GitHub, Jira, Linear, Asana och ClickUp. Plattformen har även stöd för ett REST API för anpassade integrationer.
Pros and Cons
Pros:
- Stöd för EU:s AI-förordning och ISO 42001
- AI-driven validering av bevis för revisioner
- Integrerar riskbedömning och automatiserad åtgärd
Cons:
- Förnyelsepriset kan öka betydligt
- Manuell uppladdning av bevis krävs för vissa kontroller
OneTrust
Bäst för enhetlig överblick över AI- och integritetsrisker
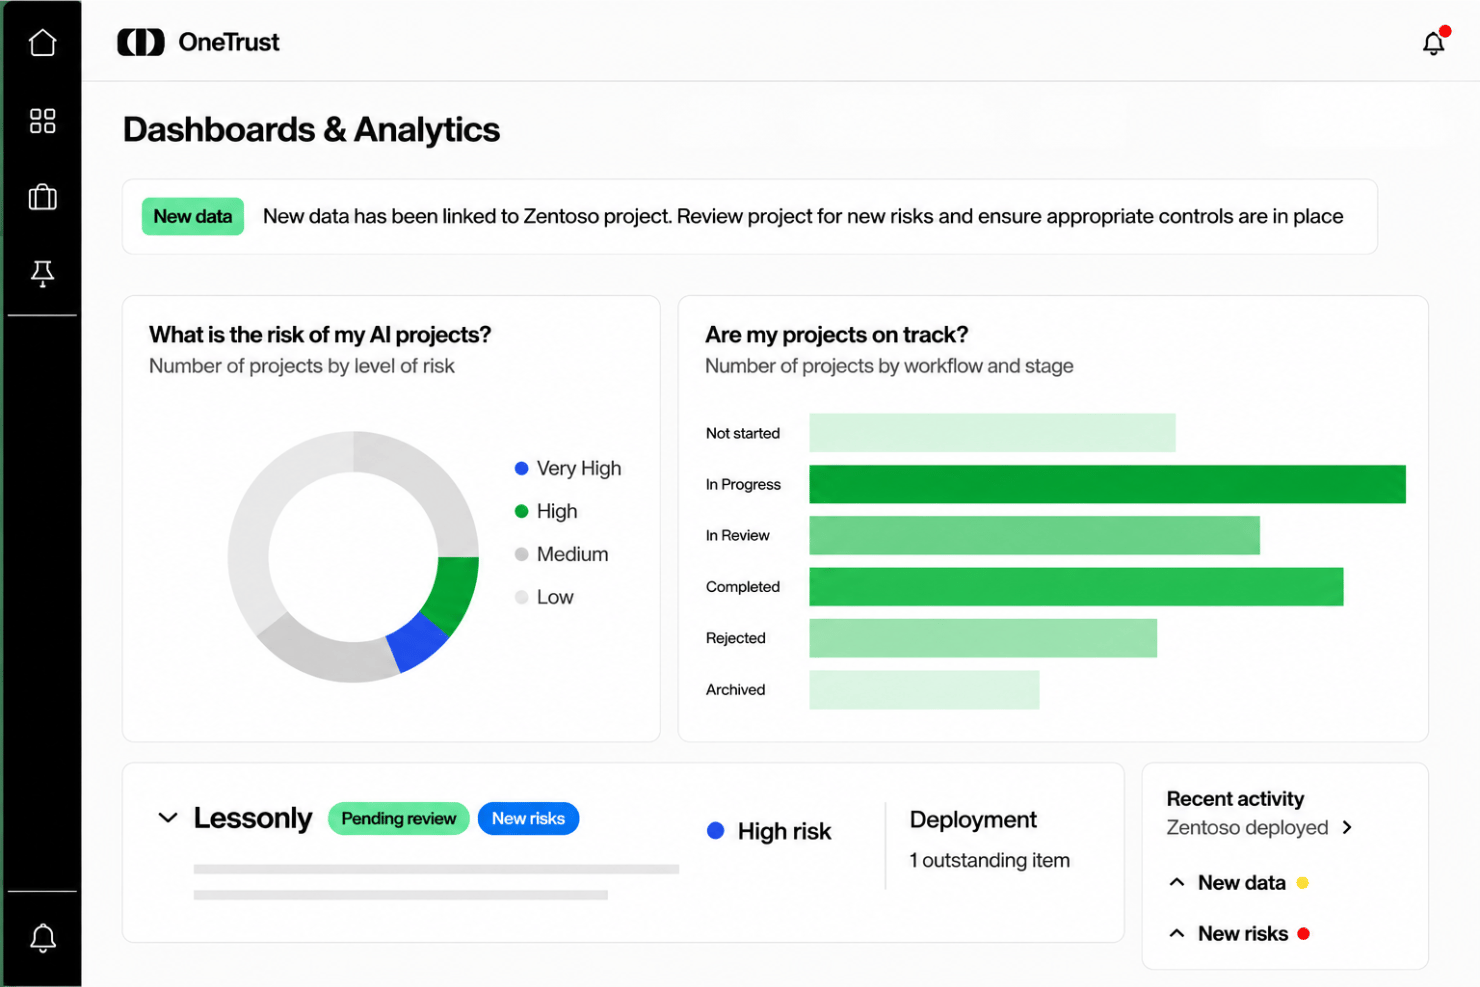
OneTrust är en plattform för AI-styrning och efterlevnad som centraliserar hantering av AI-inventarier, riskbedömning enligt flera ramverk, automatiserad insamling av bevis och övervakning av regeländringar inom integritet, teknikrisk och tredjepartsområden.
Vem passar OneTrust bäst för?
OneTrust passar bäst för stora företag som behöver en enda plattform för att hantera AI-styrning, integritetsrisk och efterlevnad enligt flera regelverk samtidigt.
Varför jag valde OneTrust
OneTrust finns med på min kortlista eftersom ingen annan plattform kopplar samman AI-risk, integritetsexponering och regelefterlevnad i en enda enhetlig vy på samma sätt. Jag uppskattar särskilt modulen för AI-styrning, vars övervakning i driftmiljöer omfattar Amazon Bedrock, Azure AI Foundry och Databricks och visar model användning, säkerhetssignaler och överträdelser av skyddsräcken i produktion, i stället för enbart vid bedömningstillfället. Kombinera detta med DataGuidance, som dagligen följer AI-regler i över 300 jurisdiktioner, så får du en aktuell bild av både din interna AI-risk och det externa regellandskap som förändras runt den.
Viktiga funktioner i OneTrust
- Policyhanterare för AI: Verkställer policyer för indata och utdata i realtid i AI-system, med inbyggda kontroller för filtrering, blockering, maskering och eskalering.
- Agent för hantering av integritetsincidenter: Automatiserar arbetsflöden för incidentutredningar, kartlägger berörda jurisdiktioner och fyller i rapporter för myndighetsanmälan med hjälp av agentbaserad AI.
- Styrning av agenter: Registrerar AI-agenter med definierade syften, granskar miljöer för Model Context Protocol och styr behörigheter för arbetsflöden med flera agenter.
- DataGuidance-assistent: Översätter dagliga regeluppdateringar från över 300 jurisdiktioner till praktiskt genomförbara arbetsflöden för efterlevnad direkt i plattformen.
OneTrust-integrationer
OneTrust erbjuder över 100 färdigbyggda anslutningar, bland annat till Adobe, Snowflake, Microsoft 365, Google Cloud, Asana, Kafka, Databricks, Okta och RiskRecon. Plattformen tillhandahåller även API:er och SDK:er för anpassade integrationer.
Pros and Cons
Pros:
- Övervakar AI-risk i produktionsmiljöer
- Kopplar kontroller till över 55 globala ramverk
- Branschledande regulatorisk information och vägledning
Cons:
- Komplex konfiguration för arbetsflöden mellan olika moduler
- Vissa användare uppger fördröjda supportsvar

Archer
Bäst för GRC i stora företag med detektering av kontrollavvikelser
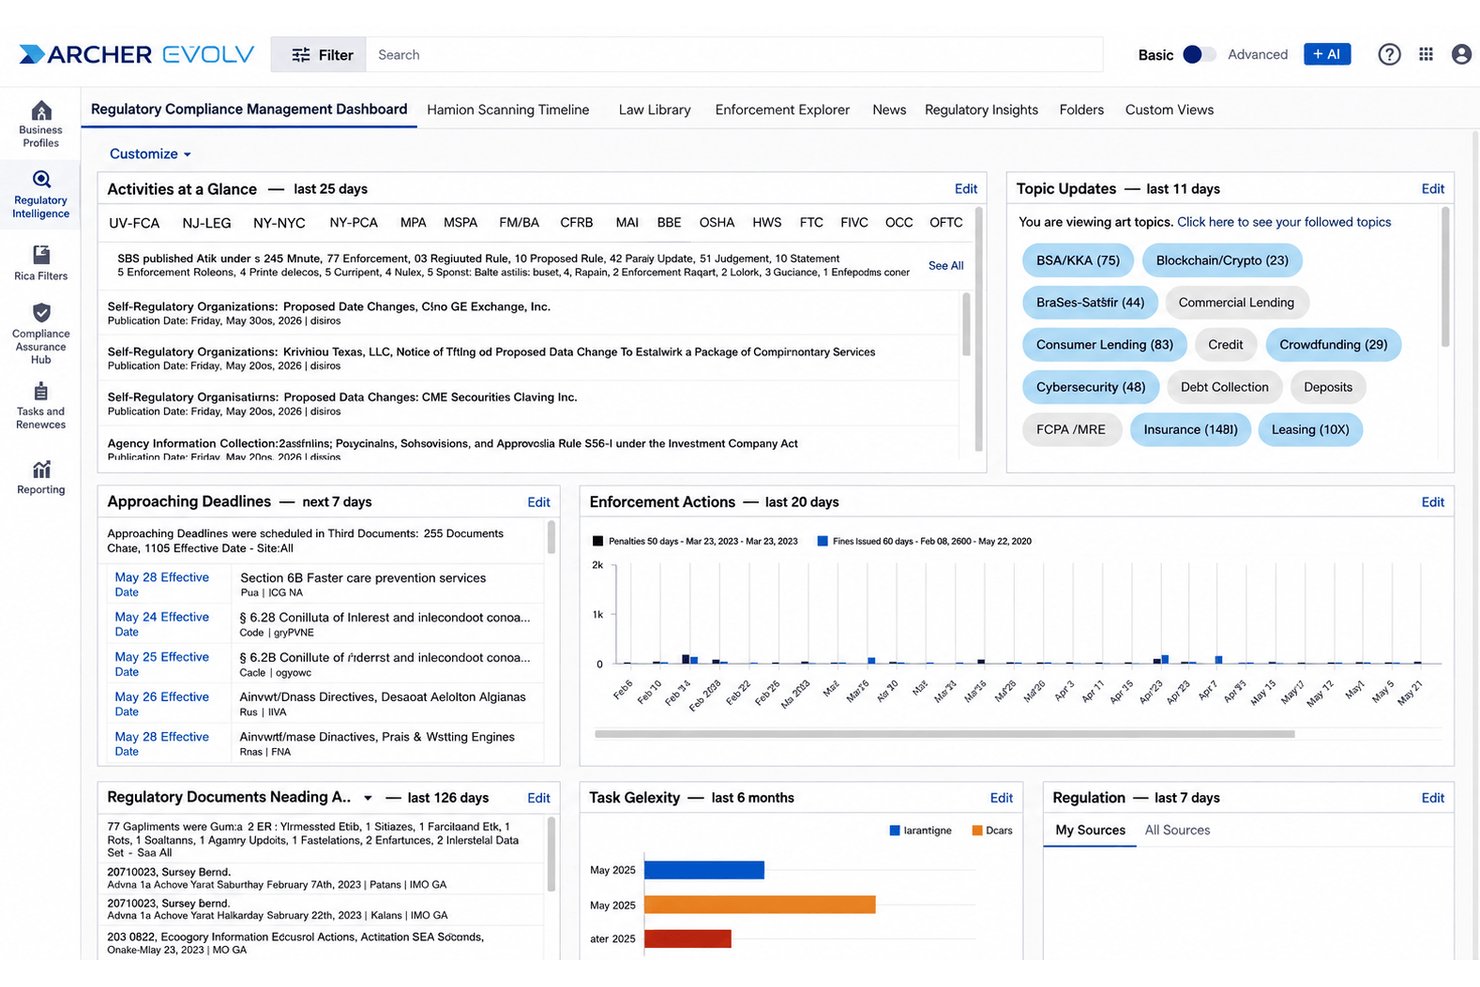
Archer är en GRC-plattform för stora företag som kombinerar kontinuerlig kontrollövervakning, automatiserad insamling av bevis, efterlevnadsmappning för flera ramverk, AI-driven riskbedömning och en särskild AI-styrningsmodul för hantering av modellförteckningar och regulatoriska skyldigheter.
Vem passar Archer bäst för?
Archer är byggt för stora företag och reglerade branscher—som finansiella tjänster, hälso- och sjukvård samt offentlig sektor—där funktionerna för IT-risk, efterlevnad och revision behöver arbeta från en enda, djupt integrerad plattform.
Varför jag valde Archer
Archer tar plats på min kortlista tack vare hur plattformen hanterar detektering av avvikelser i AI-kontroller inom en komplett GRC-miljö för stora företag. Modulen för kontinuerlig kontrollövervakning kör kontroller nästan i realtid i moln-, identitets- och IT-system och markerar så snart en kontroll avviker från ramverk som SOC 2, NIST CSF eller FedRAMP. Jag uppskattar också att de specialutvecklade GRC AI-modellerna automatiskt tilldelar åtgärdsuppgifter när brister upptäcks, så att inget stannar upp i väntan på manuell sortering.
Archers viktigaste funktioner
- AI för extrahering av skyldigheter: Omvandlar tät regulatorisk text till upp till 10 000 strukturerade och spårbara skyldigheter som grupperas för granskning.
- Prediktiv riskmodellering: Archer Evolv Risk kvantifierar exponering inom operativa risker, IT-risker och tredjepartsrisker, prioriterade efter ekonomisk påverkan.
- Hantering av leverantörers livscykel: Hanterar tredjepartsrisk från mottagning och nivåindelning till företagsbesiktning, kontinuerlig övervakning och avveckling.
- Hantering av policyers livscykel: Stöder utformning, granskning, godkännande och publicering av policyer, med spårning av undantag och koppling till utgångsdatum.
Archers integrationer
Archer erbjuder integrationer med AWS, Azure, Konexus, Trustero AI, Slack och Microsoft OneDrive. Ett API för kundintegrationer finns också tillgängligt.
Pros and Cons
Pros:
- AI upptäcker avvikelser i efterlevnadskontroller i realtid
- Kontrollbibliotek anpassat till EU:s AI-förordning ingår
- Mappning mellan ramverk minskar dubbelarbete inom efterlevnad
Cons:
- Användargränssnittet är inte intuitivt
- Utformning av GenAI-policyer ligger efter konkurrenterna
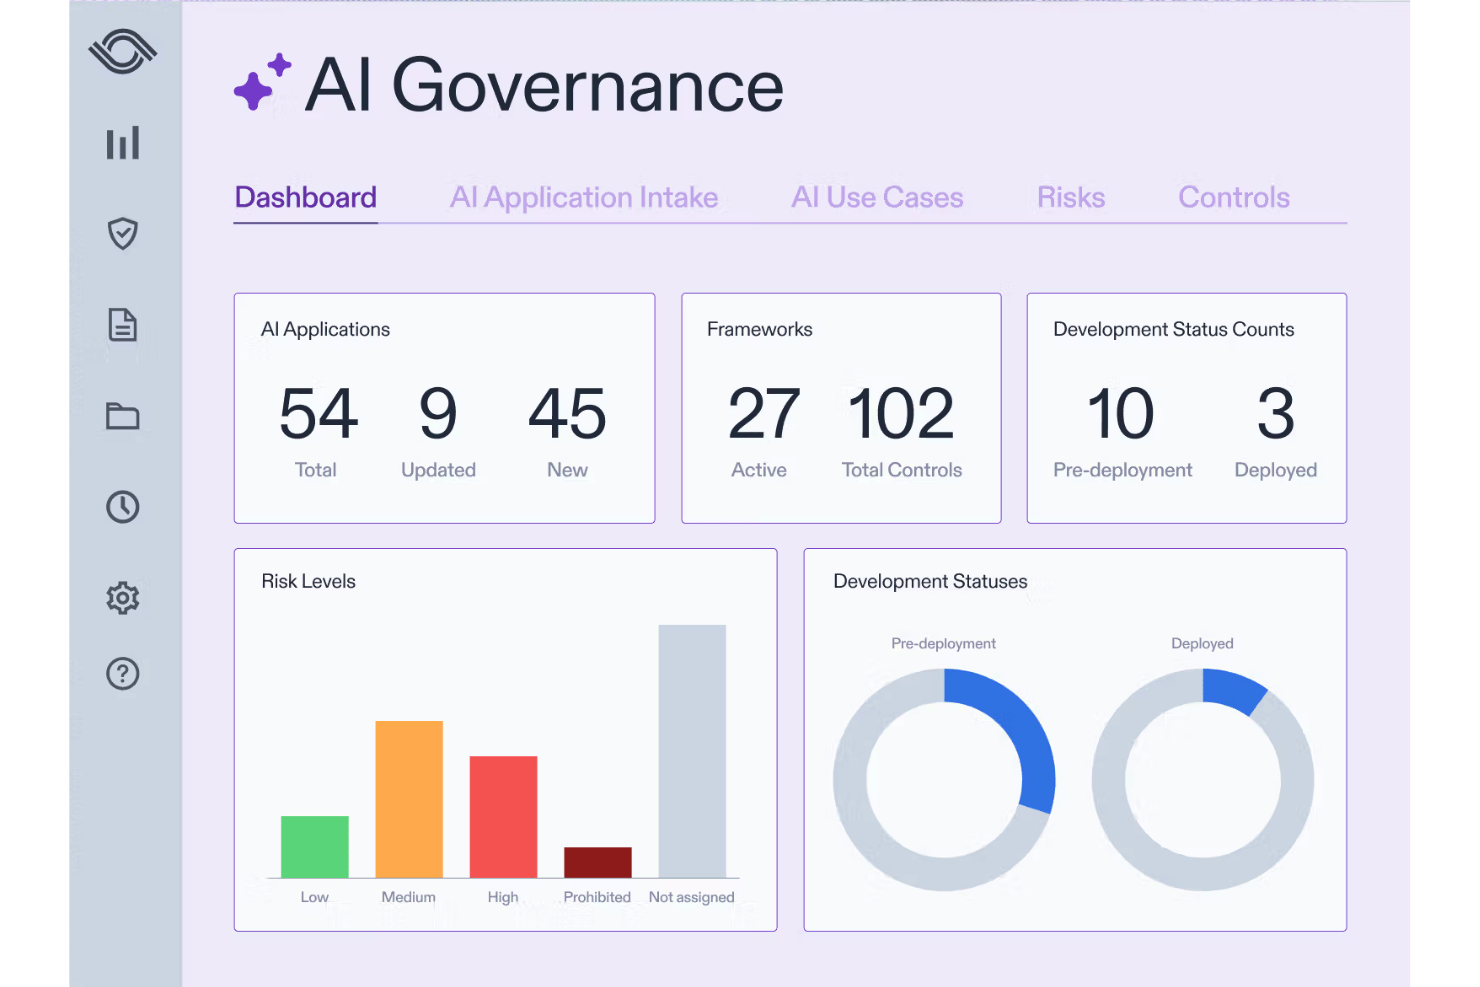
Optro är en AI-driven GRC-plattform som förenar övervakning av efterlevnadskontroller, internrevision, kvantitativ riskanalys och AI-styrning över fler än 30 fördefinierade regelverk.
Vem passar Optro bäst för?
Optro passar efterlevnads- och riskteam på företagsnivå som behöver koppla GRC-kontroller direkt till kvantitativ finansiell riskanalys – särskilt där revision, risk och AI-styrning behöver finnas i en och samma plattform.
Varför jag valde Optro
Jag valde Optro som en av de bästa eftersom det är den enda GRC-plattform jag har sett som kopplar efterlevnadskontroller direkt till kvantitativ finansiell riskanalys med hjälp av Monte Carlo-simuleringar och Bowtie-metodik. Det innebär att när en sårbarhet upptäcks genererar Optros AI en beskrivning av dess finansiella påverkan, inte bara ett tekniskt allvarlighetsbetyg. Dess lager för kontinuerlig kontrollövervakning kombineras med fler än 30 fördefinierade regelverk, inklusive EU:s AI-förordning och ISO 42001, för att identifiera kontrollbrister i realtid.
Optros viktigaste funktioner
- AI-baserad utformning tränad på GRC-data: Genererar riskbeskrivningar, kontrollbeskrivningar och testprocedurer för revision med hjälp av AI-modeller som tränats på GRC-specifika data.
- Korsmappning av ett enhetligt efterlevnadsramverk: Mappar en enskild kontroll mot flera ramverk samtidigt, inklusive SOC 2, ISO 27001, FedRAMP, DORA och fler än 30 andra.
- Övervakning av KRI:er i realtid: Spårar viktiga riskindikatorer med automatiska aviseringar när tröskelvärden överskrids i den anslutna riskplattformen.
- Generering av cyberriskbeskrivningar: Genererar förklaringar av hur specifika sårbarheter påverkar en organisations säkerhetsläge och finansiella exponering.
Optros integrationer
Optro erbjuder inbyggda integrationer med AWS, Microsoft Azure, Google Cloud Platform, Snowflake, Jira, ServiceNow, GitHub, Qualys, Tenable och Workday. Ett API och MCP för anpassade integrationer finns också tillgängliga.
Pros and Cons
Pros:
- Kvantitativ riskanalys kopplad till kontroller
- Täcker fler än 30 regelverk för regelefterlevnad
- Kartläggning av påverkan från regeländringar i realtid
Cons:
- Ingen inbyggd kundportal för förtroende
- Viss insamling av bevis kräver fortfarande manuell inmatning
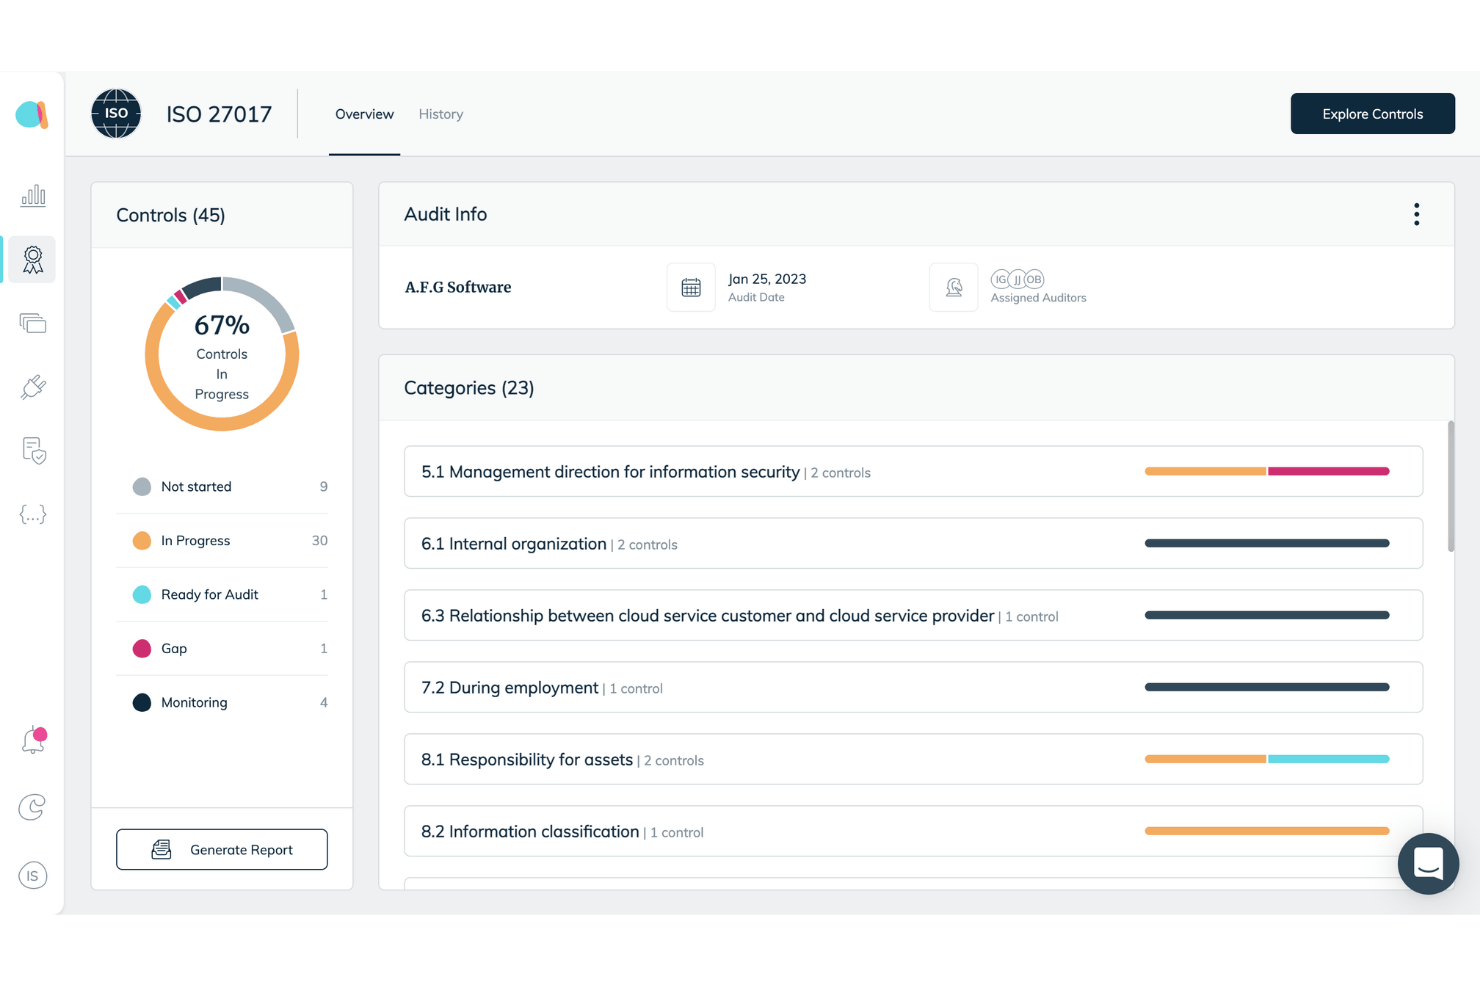
Anecdotes är ett agentbaserat GRC-verktyg som hanterar kontinuerlig kontrollövervakning, automatiserad insamling av bevis, efterlevnadsmappning över flera ramverk, hantering av företagsrisker och riskbedömning av tredje part.
Vem passar Anecdotes bäst för?
Anecdotes passar väl för säkerhets- och efterlevnadsteam på medelstora och stora företag som hanterar regulatoriska ramverk i komplexa miljöer med flera entiteter.
Varför jag valde Anecdotes
Anecdotes tar plats på min kortlista eftersom den agentbaserade kontinuerliga kontrollövervakningen (A-CCM) inte bara flaggar kontrollbrister – den åtgärdar dem. När A-CCM upptäcker något som att MFA är inaktiverat i Azure AD skapar den automatiskt ett Jira-ärende, meddelar den ansvariga via Slack och verifierar åtgärden på nytt innan riskregistret uppdateras. Jag uppskattar också Policy Guardian-modulen, eftersom den kontinuerligt jämför aktuella policyer med verkliga bevis mellan granskningscyklerna och synliggör implementeringsbrister som återkommande revisioner ofta missar.
Viktiga funktioner i Anecdotes
- Agentbaserad hantering av företagsrisker (A-ERM): Beräknar automatiskt om kvarvarande riskpoäng när anslutna kontroller ändras, med dubbelriktad mappning mellan risker och kontroller samt anpassningsbara riskregister.
- Datamotor: Hämtar strukturerade bevis från anslutna system, inklusive metadata, tidsstämplar och käll-ID:n, i ett format som accepteras av de fyra stora revisionsbyråerna.
- Agent Studio: Skapar anpassade AI-agenter som svarar på specifika efterlevnadsscenarier utöver det färdiga agentbiblioteket.
- Trust Center: Återspeglar din certifierings- och kontrollstatus i realtid, med NDA-åtkomst och åtkomstkontroller som drivs av DocuSign.
Integrationer med Anecdotes
Anecdotes erbjuder över 230 inbyggda integrationer, inklusive AWS, Microsoft Entra ID, Okta, GitHub, Jira, Salesforce och CrowdStrike. Verktyget erbjuder även ett API och har stöd för MCP för anpassade anslutningar.
Pros and Cons
Pros:
- AI åtgärdar automatiskt upptäckta efterlevnadsbrister
- Policy-modulen kontrollerar aktuell implementering, inte bara dokument
- Riskanalysen kopplar samman bevis, kontroller och ramverk
Cons:
- Ingen automatisering för inkommande säkerhetsfrågeformulär
- Anpassade revisionsrapporter kräver ofta stöd från leverantören

Sprinto
Bäst för AI-styrning kopplad till ISO 42001
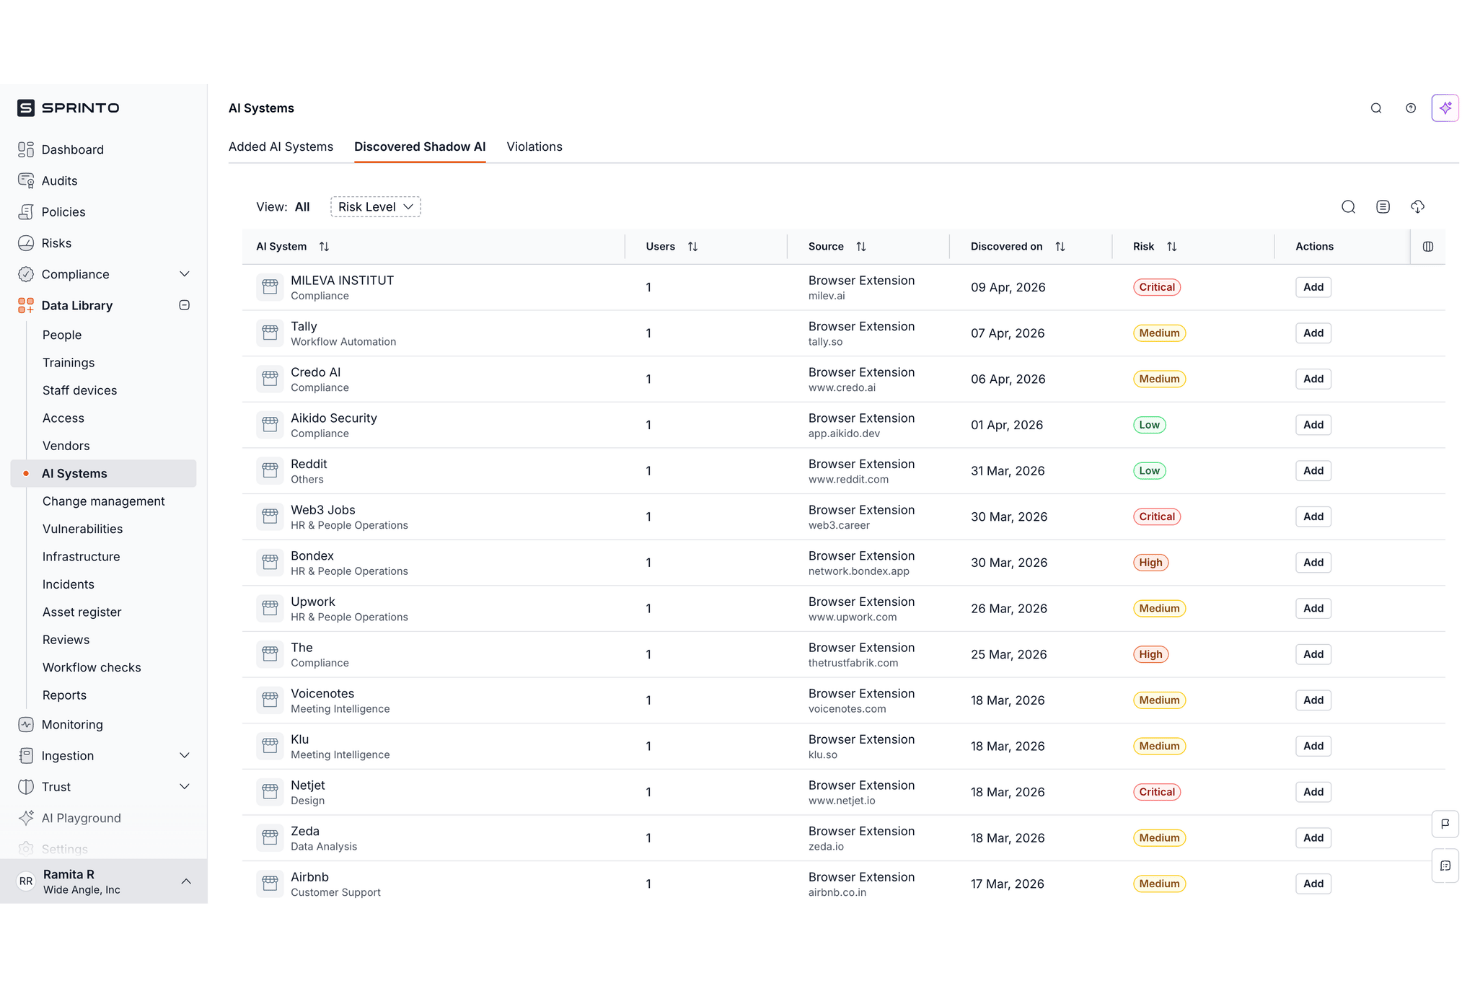
Sprinto är en AI-baserad GRC-plattform som automatiserar insamling av bevis, övervakning av kontroller, riskbedömning och efterlevnadsdokumentation för över 200 ramverk, inklusive AI-specifika standarder som ISO 42001 och EU:s AI-förordning.
Vem passar Sprinto bäst för?
Sprinto passar bra för säkerhets- och efterlevnadsteam på medelstora till stora företag som behöver styra interna AI-system parallellt med traditionella GRC-arbetsflöden.
Varför jag valde Sprinto
Sprinto tar plats på min kortlista eftersom den dedikerade modulen för AI-styrning gör något som få GRC-plattformar faktiskt gör: den kopplar ditt aktuella AI-systemregister direkt till EU:s AI-förordning och NIST AI RMF. Jag uppskattar särskilt hur den upptäcker användning av icke-godkända AI-verktyg i organisationen och klassificerar varje system efter datarisknivå, så att du inte behöver katalogisera verktyg manuellt. Agenten för identifiering av bevisluckor flaggar sedan proaktivt saknade eller inaktuella bevis innan en revisor ens ser dem.
Viktiga funktioner i Sprinto
- Automatisering av säkerhetsfrågeformulär för AI: Hämtar information från tidigare DDQ:er, policyer och revisionsbevis för att automatiskt utforma svar på inkommande leverantörsfrågeformulär i format som Excel, CSV och webbläsarbaserade portaler.
- Revisorsportal: Gör det möjligt för externa revisorer att få åtkomst till bevis, granska kontroller och skicka in uppföljningsförfrågningar, vilket eliminerar det kalkylbladsbaserade arbetet fram och tillbaka.
- Modul för enhetliga åtaganden: Kopplar överlappande krav i flera regelverk till en gemensam uppsättning enhetliga kontroller, vilket minskar duplicerat efterlevnadsarbete.
- Zoner för hantering av flera entiteter: Kör separata efterlevnadsprogram för olika affärsenheter, regioner eller produkter i en och samma instrumentpanel utan att blanda deras respektive kontrollmiljöer.
Sprintos integrationer
Sprinto integreras med AWS, Adobe, Google Cloud Platform, Okta, GitHub, GitLab, Jira, Airtable, Rippling och BambooHR. Plattformen stöder även Zapier och ett API för anpassade integrationer.
Pros and Cons
Pros:
- Kopplar efterlevnad till flera ramverk
- Inkluderar förbyggda, revisionsbeprövade policymallar
- Tillhandahåller särskilda implementeringsansvariga
Cons:
- Ingen omedelbar plattformsåtkomst för nya användare
- Anpassade efterlevnadsarbetsflöden kräver Growth-planen

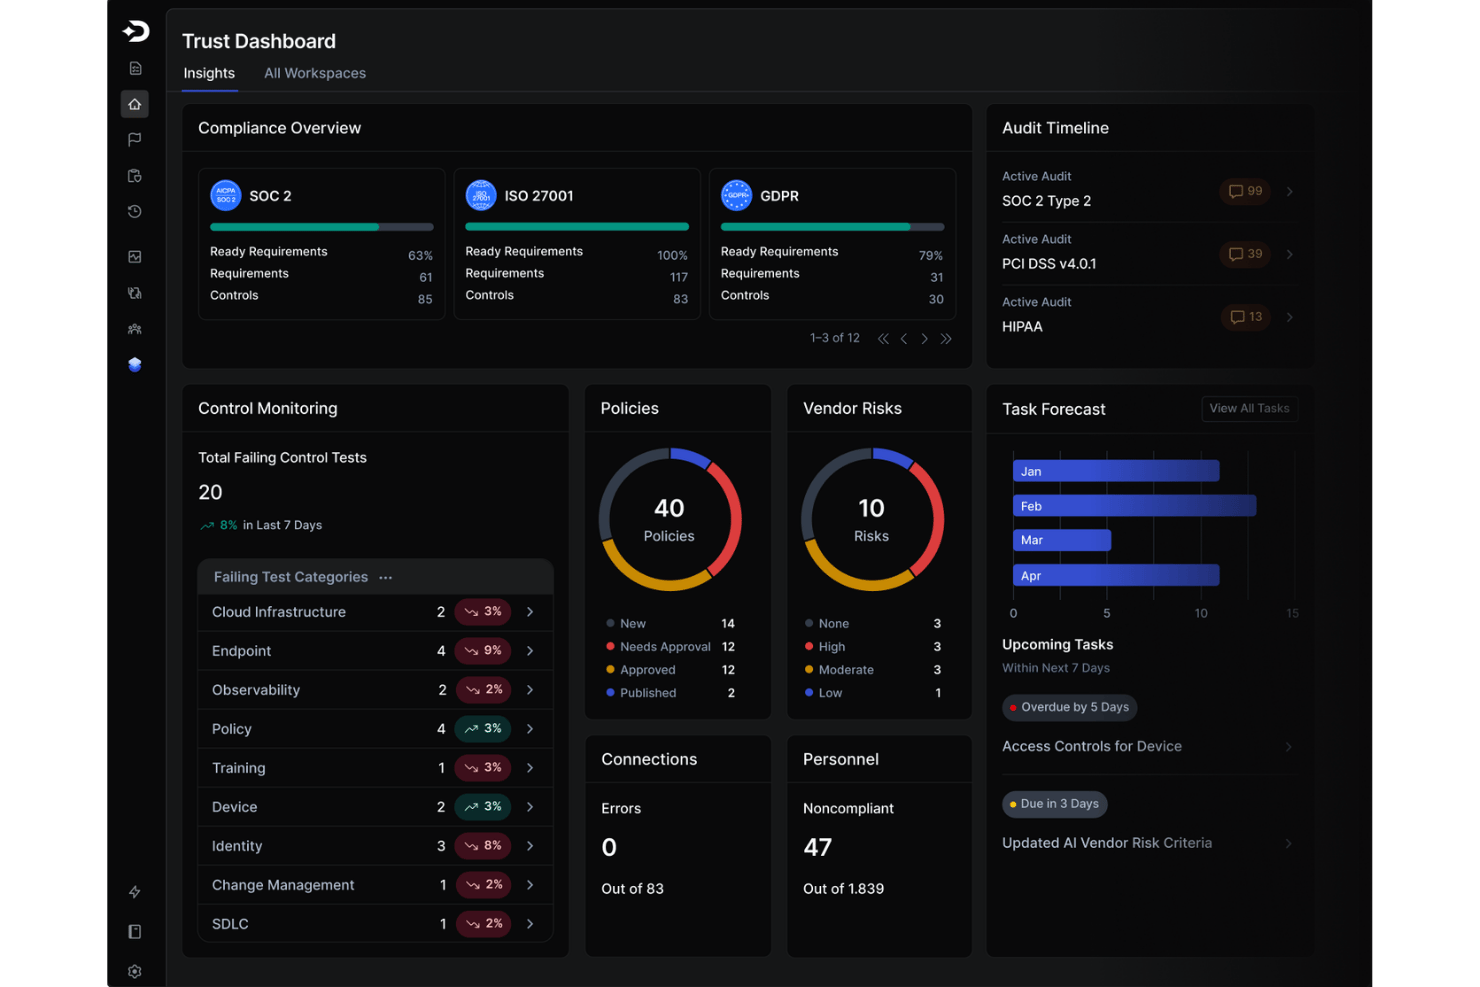
Drata är en plattform för automatisering av regelefterlevnad som erbjuder övervakning av kontroller, automatiserad insamling av bevis, AI-drivna riskbedömningar och stöd för flera ramverk inom fler än 30 efterlevnadsstandarder.
Vem passar Drata bäst för?
Drata passar väl för teknikdrivna organisationer där regelefterlevnad måste vara integrerad i utvecklingsarbetsflödet, inte ligga vid sidan av det.
Varför jag valde Drata
Jag valde Drata som en av de bästa eftersom det är den enda plattform jag har sett som behandlar regelefterlevnad som ett tekniskt problem från grunden. Efterlevnad som kod skannar infrastruktur som kod i GitHub och Bitbucket under utvecklingen och genererar sedan automatiskt pull-begäranden med den exakta platsen för varje fel och hur det ska åtgärdas, vilket upptäcker brister innan de någonsin når produktion. Jag uppskattar också verkligen modulen för styrning av AI-agenter, som upptäcker varje AI-agent som körs i er miljö och verkställer policyer innan agenternas åtgärder utförs. Den skapar loggar av revisionskvalitet som är mappade mot ISO 42001 och EU:s AI-förordning.
Dratas viktigaste funktioner
- Revisionshubben: Gör det möjligt för externa revisorer att granska bevis, skicka förfrågningar och hantera godkännanden utan utbyte via e-post eller kalkylblad.
- AI-assisterad hjälp med att besvara frågeformulär: Utarbetar svar på säkerhetsfrågeformulär (CAIQ, SIG, VSAQ och anpassade DDQ:er) genom att hämta information från er interna kunskapsbas och förtroendeportal.
- Förtroendeportal: Publicerar er säkerhetsställning och låter potentiella kunder begära dokument enligt sekretessavtal utan att involvera ert team.
- Agentbaserad TPRM-bedömning: Hämtar leverantörsdokument autonomt, utvärderar dem mot era kriterier, genererar uppföljningsfrågor och tar fram riskpoängsatta bedömningsresultat.
Dratas integrationer
Drata erbjuder över 300 inbyggda integrationer, bland annat AWS, Microsoft Azure, Google Cloud Platform, Okta, GitHub, 1Password, ADP, Atlassian, Slack och Microsoft Teams. Plattformen tillhandahåller även ett API för anpassade anslutningar.
Pros and Cons
Pros:
- Undviker dubbelarbete genom att testa kontroller
- Erbjuder samarbete med revisorer i realtid
- Eliminerar timmar av manuell bevisinsamling
Cons:
- Styrning av AI-agenter är inte allmänt tillgänglig
- Inte ett intuitivt användargränssnitt
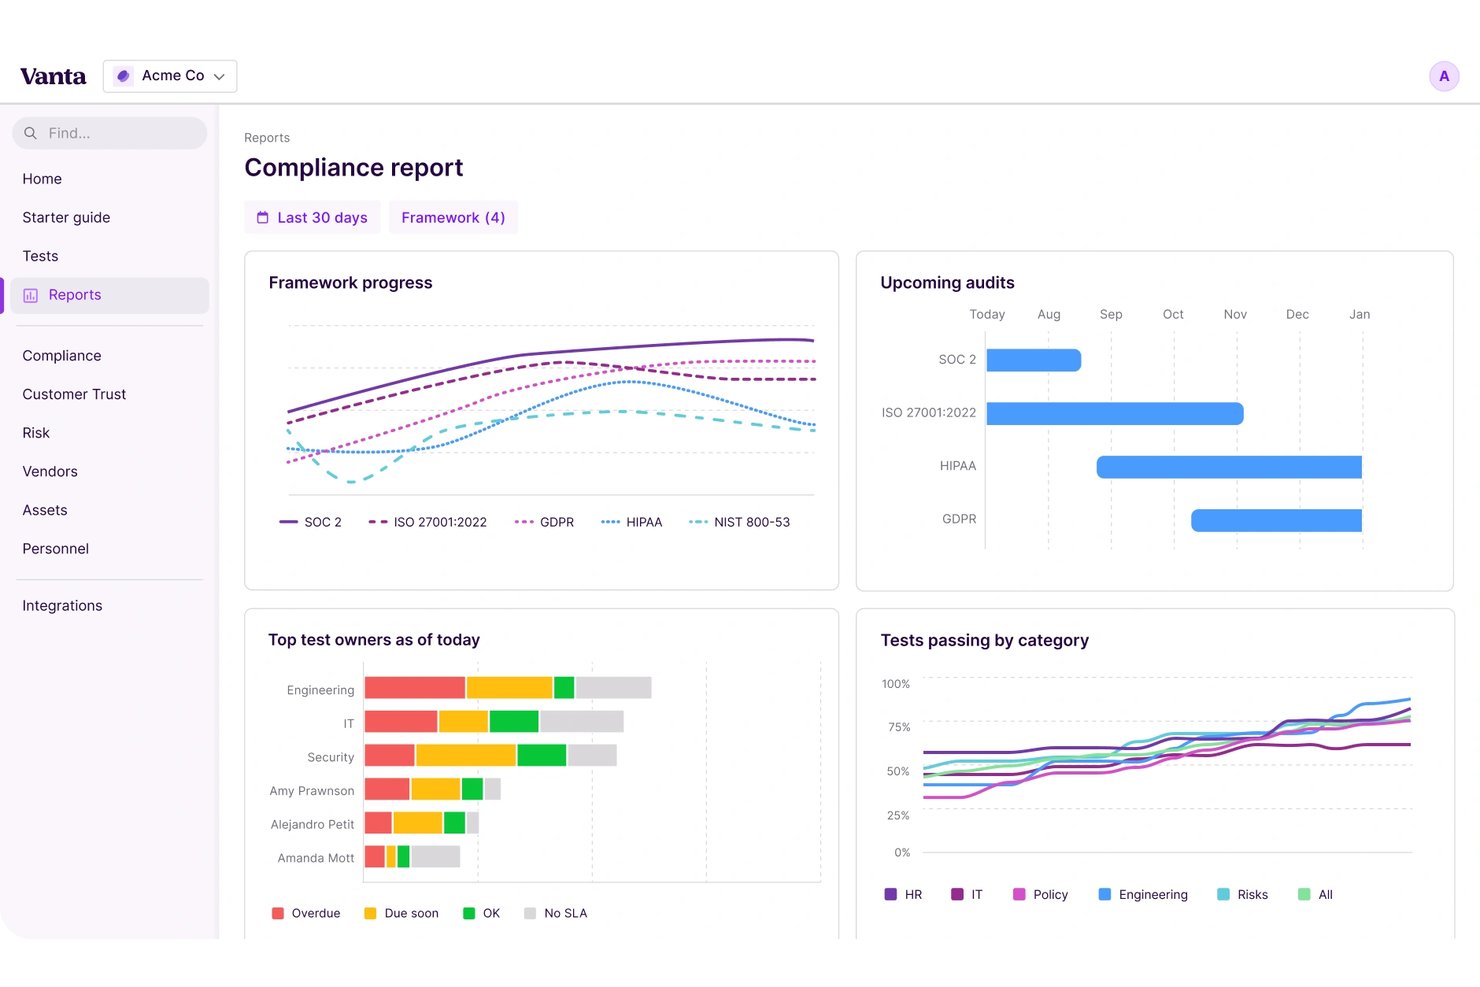
Vanta är en AI-plattform för efterlevnad som kombinerar kontinuerlig kontrollövervakning, automatiserad insamling av bevis, hantering av flera ramverk och en särskild modul för AI-styrning som omfattar standarder som ISO 42001, EU:s AI-förordning och NIST AI RMF.
För vem passar Vanta bäst?
Vanta passar väl för säkerhets- och efterlevnadsteam på medelstora till stora företag som hanterar flera regelverk.
Varför jag valde Vanta
Vanta är ett av mina främsta val eftersom jag uppskattar hur den särskilda modulen för AI-styrning hanterar ISO 42001, EU:s AI-förordning och NIST AI RMF tillsammans med ert befintliga SOC 2- eller ISO 27001-program. Visualiseringen av överlappande bevis mellan ramverk visar exakt var bevis kan användas för flera ramverk, så att teamet inte duplicerar arbetet. Jag tycker också att verktyget för AI-säkerhetsbedömning är genuint användbart för att utvärdera risker kopplade till specifika AI-modeller, inte bara allmänna säkerhetskontroller.
Vantas viktigaste funktioner
- Kontinuerlig övervakning: Spårar risker i realtid från tredje och fjärde part, inklusive dataintrång, felkonfigurationer och läckta inloggningsuppgifter, med AI-baserad poängsättning som filtrerar bort brus.
- Portal för säkerhets- och efterlevnadsinformation: En kontinuerligt synkroniserad sida för efterlevnad med en AI-baserad chatbot som besvarar köparnas frågor och kopplar aktiviteter till intäktsfördelning.
- Versionshanterare för ramverk: Framhäver ändringar mellan ramverksversioner, importerar befintliga anpassningar och möjliggör förhandsgranskningar sida vid sida vid övergång till nya standarder.
- AI-genererad policyutformning: Skapar nya policyer från grunden eller lägger till befintliga policyer i stora mängder genom att hämta titlar, versionshistorik och SLA:er.
Vantas integrationer
Vanta integreras med AWS, Microsoft Azure, Google Cloud Platform, GitHub, GitLab, Okta, Google Workspace, Jira, Slack och Salesforce. Vanta tillhandahåller även Vanta API för anpassade integrationer och utvecklararbetsflöden.
Pros and Cons
Pros:
- AI automatiserar validering och åtgärdande av bevis
- Riskgrafen kopplar samman kontroller, leverantörer och system
- GenAI utformar och uppdaterar policyer för efterlevnad
Cons:
- Prisplanernas nivåer begränsar volymen för automatisering av frågeformulär
- Kvaliteten på kundsupporten varierar beroende på kontraktsstorlek
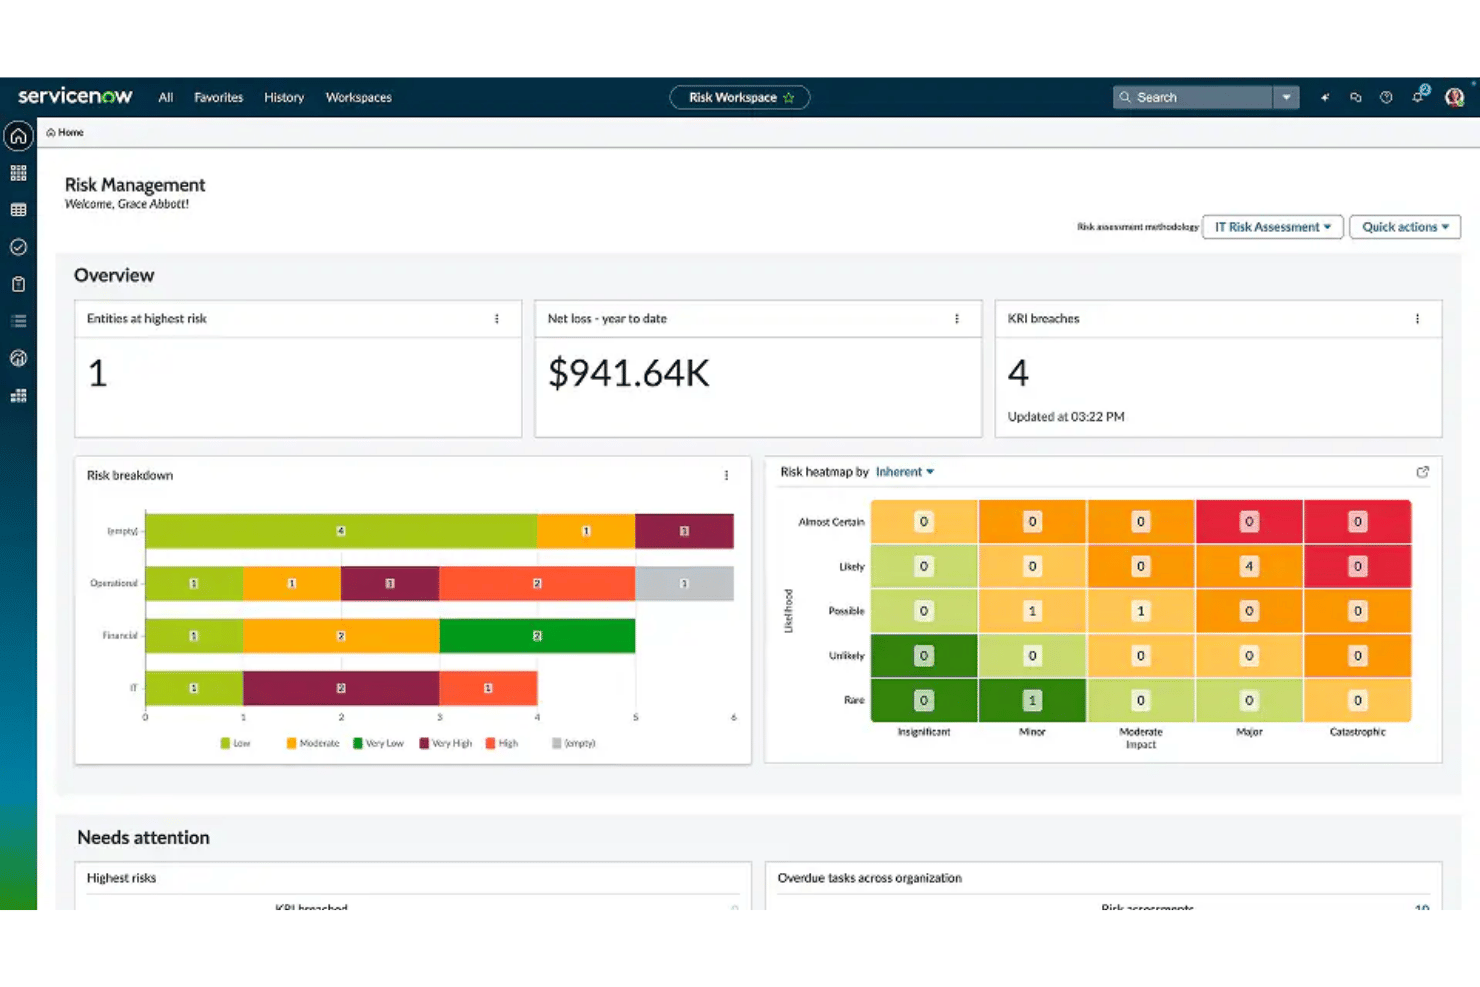
ServiceNow GRC är en plattform för styrning, risk och efterlevnad för företag som kombinerar kontinuerlig kontrollövervakning, AI-drivna riskbedömningar, regulatorisk täckning för flera ramverk och ett särskilt AI Control Tower för styrning av interna AI-system mot ramverk som EU:s AI-förordning och NIST AI RMF.
Vem passar ServiceNow GRC bäst för?
ServiceNow GRC är utformat för stora företag som redan använder ServiceNow i stor skala och behöver en enda plattform för att styra både traditionella IT-risker och interna AI-system enligt ramverk som EU:s AI-förordning.
Varför jag valde ServiceNow GRC
Jag har inkluderat ServiceNow GRC bland mina främsta val eftersom AI Control Tower är den enda GRC-lösning för företag som jag känner till som spårar AI-modeller och datamängder som konfigurationsobjekt i CMDB och sedan automatiskt klassificerar dem enligt EU:s AI-förordnings risknivåer. AI Risk and Compliance Content Pack kompletterar detta med förbyggda kontrollmål och riskformuleringar för NIST AI RMF och ISO/IEC 42001 – med täckning av viktiga krav som AI-förklarbarhet, partiskhetsdetektering och algoritmisk styrning – så att ditt team inte behöver kartlägga dessa ramverk från grunden.
Viktiga funktioner i ServiceNow GRC
- Kontinuerlig GRC-övervakning: Beräknar automatiskt kontrollernas efterlevnad löpande utifrån resultat från konfigurationsskanningar som samlas in från anslutna system.
- Hantering av tredjepartsrisker: Hanterar leverantörsportföljer med automatiserad nivåindelning, konfigurerbar riskpoängsättning och kontinuerlig övervakning av leverantörsrisker genom en särskild TPRM-modul.
- Hantering av regulatoriska förändringar: Hämtar regulatoriska varningar från externa källor och använder AI för att analysera påverkan på dina befintliga kontroller, policyer och processer.
- Kontinuerlig auktorisering och övervakning (CAM): Genomför automatiserade kontrolltester mot auktoriseringsarbetsflöden enligt FedRAMP-modell, inklusive OSCAL-kompatibel dataexport och proaktiv upptäckt av överträdelser.
Integrationer med ServiceNow GRC
ServiceNow GRC integreras med ITSM, ITOM, ITAM, SecOps, AWS, Microsoft Azure, Google Cloud Platform, Veza, Jira och GitHub. Plattformen stöder även UCF, REST-API:er, webhooks och Service Graph Connectors för anpassade dataanslutningar.
Pros and Cons
Pros:
- AI Control Tower mappar mot EU:s AI-förordning
- Starka efterlevnadspaket för flera ramverk
- Automatiserad risknivåindelning av interna AI-system
Cons:
- Implementeringen kräver omfattande konfigurering och tjänster
- Användare utanför IT rapporterar en överlag utmanande upplevelse
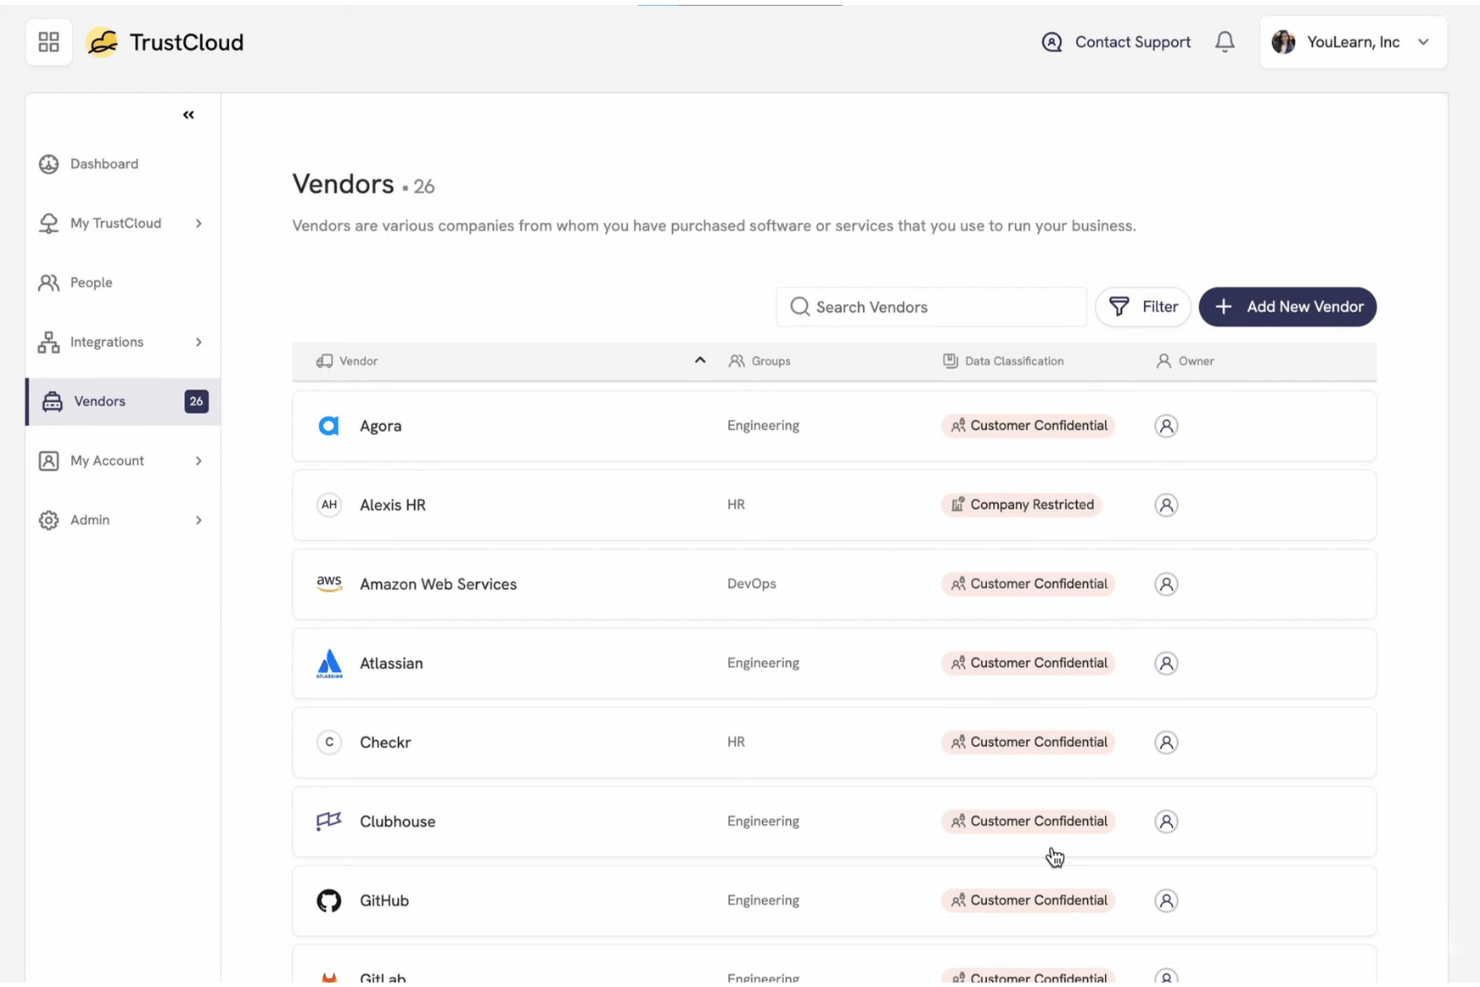
TrustCloud är en GRC-plattform som kombinerar kontinuerlig övervakning av kontroller, automatiserad insamling av bevis, efterlevnad av flera ramverk och AI-driven riskkvantifiering i moln- och lokala miljöer.
Vem passar TrustCloud bäst för?
TrustCloud passar väl för säkerhets- och efterlevnadsteam på företag i tillväxtfas och större företag som behöver koppla GRC-programmets resultat till affärsutfall som intäkter.
Varför jag valde TrustCloud
TrustCloud finns med på min kortlista eftersom det är den enda plattform jag har sett som kopplar kontrollbrister direkt till dollarbelopp och affärspipeline. Dess TrustShare-portal följer säkerhetsgranskningar hela vägen till intäkter från vunna affärer, vilket ger CISO:er ett konkret sätt att visa GRC:s affärsvärde. Jag uppskattar också att ConMon kontinuerligt testar över 10M+ poster med hjälp av en deterministisk regelmotor, så att varje bevisdel kan citeras och är redo för granskning, i stället för att vara ett resultat från en svart låda.
Viktiga funktioner i TrustCloud
- Gemensamt kontrollramverk: Mappar kontroller över fler än 18 förbyggda ramverk så att överlappande krav i SOC 2, ISO 27001, GDPR och andra ramverk fylls i automatiskt.
- Modul för AI-grunder: Ger inbyggt stöd för ISO 42001 och NIST AI RMF, inklusive gapanalys och riskkvantifiering för AI-system.
- Automatisering av GraphAI-frågeformulär: Förifyller upp till 85–90% av inkommande säkerhetsfrågeformulär med hjälp av generering baserad på hämtning av relevant information, tränad på GRC-lexikon, med källhänvisningar för varje svar.
- TrustHQ-instrumentpanel för ledningen: Samlar säkerhetsstatus, kvarstående risk uttryckt i dollarbelopp och trenddata från olika affärsenheter i styrelseklara rapporter kopplade till affärsmålen.
TrustCloud-integrationer
TrustCloud integreras med flera plattformar via sin hybrida dataväv, däribland AWS, Google Cloud Platform, Heroku, Okta, Deel, Workday, HiBob, GitHub, Jenkins och Splunk. Plattformen stöder även ett öppet API för anpassade anslutningar.
Pros and Cons
Pros:
- Mappar bevis till affärspåverkan uttryckt i dollarbelopp
- Stöder kontinuerlig övervakning av kontroller
- Inbyggda ramverk för efterlevnad av AI-system
Cons:
- Komplexiteten kan göra introduktionen långsammare för små och medelstora företag
- Färre användaromdömen än de främsta konkurrenterna
Andra verktyg för AI-efterlevnad
Här är några ytterligare plattformar som inte kom med på min kortlista, men som ändå är värda att ta en titt på:
- Hyperproof AI
Bäst för styrning över flera ramverk
- RegScale
Bäst för automatisering av FedRAMP- och CMMC-efterlevnad
- LogicGate
Bäst för GRC med inbyggd kartläggning av AI-reglering
- Thoropass
Bäst för revisionsklart underlag med interna revisorer
- Securiti
Bäst för datarisker mappade mot 1 000+ system
- Centraleyes
Bäst för styrning med global jämförelse mot regelverk
- Strike Graph
Bäst för AI-validerad bevisinsamling i stor skala
- Scytale
Bäst för förberedelser inför granskning med mänskliga experter och AI-stöd
- Cypago
Bäst för övervakning av kontroller i flera ramverk


Så utvärderar jag verktyg för AI-efterlevnad
För att få en plats på den här listan måste ett verktyg leverera verkligt, mätbart värde från AI – inte bara lägga till AI ovanpå ett befintligt GRC-arbetsflöde. Jag delar upp min utvärdering i två lager: kärnfunktioner som alla verktyg måste uppfylla (som automatiserad insamling av bevisunderlag och kontrollmappning för flera ramverk) samt särskiljande faktorer som skiljer de bästa från resten.
Kärnfunktioner (minimikrav för den här listan)
När jag väljer ut verktyg till min lista betygsätter jag vart och ett på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentandel och använder den för att bedöma hur väl det passar för listan.
- Övervakning av AI-kontroller: Jag utvärderar om verktyget använder ML för att upptäcka avvikelser och flagga problem i realtid, inte bara köra schemalagda regelbaserade kontroller.
- Automatiserad insamling av bevisunderlag: Varje verktyg bör hämta bevisunderlag direkt från anslutna moln- och identitetskällor utan manuella skärmbilder eller uppladdningar av kalkylblad.
- Täckning av flera ramverk: Jag letar efter fördefinierade mappningar för ramverk som SOC 2, ISO 27001, HIPAA och GDPR, samt AI-specifika standarder som ISO 42001 eller NIST AI RMF.
- AI-baserad riskbedömning: Plattformen bör poängsätta och prioritera risker med hjälp av AI och visa vägledning för åtgärder, i stället för att enbart förlita sig på statiska riskregister.
- Dokumentation för generativ AI: Jag kontrollerar om verktyget kan utarbeta policyer, kontrollbeskrivningar eller svar på frågeformulär med ramverksanpassad kontext för mänsklig granskning.
- Integrationer och kontinuerlig granskning: Inbyggda anslutningar till molnleverantörer, HRIS-, ärendehanterings- och identitetssystem är viktiga – verktyg som Vanta och Drata ansluter till över 100 källor för löpande täckning av granskningar.
När jag har en lista över verktyg som uppfyller kriterierna tittar jag på vad som särskiljer varje plattform.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Jag letar efter automatisering av AI-frågeformulär som går längre än att bara fylla i mallar – verktyg som Vanta och Drata använder RAG-motorer för att utarbeta svar på säkerhetsfrågeformulär med källhänvisningar och konfidenspoäng, vilket sparar timmar under granskningar av potentiella kunder. Övervakning av regeländringar är minst lika viktigt: jag kontrollerar om en plattform kan söka efter ny lagstiftning och automatiskt mappa uppdateringar till berörda kontroller, så att teamet inte behöver följa ramverksförändringar manuellt. Jag utvärderar också samarbetscenter för revisorer, där externa revisorer granskar och godkänner bevisunderlag i plattformen i stället för att skicka kalkylblad fram och tillbaka.
Mer än funktioner
Jag kontrollerar om leverantörerna låter dig välja bort att dina data används för att träna delade AI-modeller – isolering av kundmiljöer och transparent information om LLM-källor är viktigt när granskningsartefakter innehåller känsliga infrastruktursdetaljer. Integrationsdjupet är lika viktigt: plattformar som Drata och Vanta erbjuder läsning på konfigurationsnivå i AWS, Azure och Okta, inte bara API-anslutningar på ytnivå. Jag utvärderar också tiden till värde och letar efter fastställda tidsplaner för införande med dedikerade rådgivare inom efterlevnad samt förbyggda ramverksmallar som förkortar vägen till att vara redo för granskning.
Så väljer du verktyg för AI-efterlevnad
Att hitta den bästa plattformen för efterlevnad innebär att prioritera kontroller och automatisering som passar din riskprofil, dina ramverk och dina krav på bevis – inte bara att kryssa i rutor för revisorerna.
| Om din prioritet är... | Leta efter... |
|---|---|
| Snabb introduktion och revisionsberedskap | Förbyggda mallar för SOC 2, ISO och AI-standarder |
| Övervakning av kontrollförändringar och avvikelser i realtid | ML-baserad identifiering av problem och aviseringar |
| Att visa affärsnyttan av GRC-investeringar | Koppling av bevis till intäkter eller riskpåverkan |
| Att hantera förändringar i regler mellan regioner | Automatiserad övervakning av regulatoriska förändringar |
| Djupa integrationer med moln- och identitetssystem | Inbyggda anslutningar med åtkomst på konfigurationsnivå |
Så granskar du din kortlista
- Begär exportfiler med kontrollmappning: Be om en exporterad lista över mappade kontroller för minst två ramverk (t.ex. SOC 2 och ISO 42001) för att kontrollera täckningen.
- Simulera en händelse med kontrollförändring: Konfigurera en testmiljö och utlös en åtkomst- eller konfigurationsändring – bekräfta att plattformen flaggar förändringen inom 1 timme.
- Genomför ett test av en molnintegration: Anslut ett AWS- eller Azure-konto som inte används i produktion och kontrollera vilka bevis som samlas in automatiskt inom 24 timmar.
- Be skriftligen om en policy för dataanvändning: Säkerställ att leverantören tillåter att kunden avstår från att använda klientdata för träning av AI-modeller och få detta inskrivet som en avtalsklausul.
- Välj mellan molnbaserad lösning och ett äldre GRC-nav: Väg plattformar som är särskilt byggda för molnbaserad AI-styrning mot GRC-sviter som har kompletterats med AI-moduler – välj utifrån hur integrerade molnsystemen är i din miljö.
Vad är ett verktyg för AI-efterlevnad?
Ett AI-efterlevnadsverktyg hjälper företaget att övervaka, dokumentera och automatisera efterlevnaden av AI-regler, ramverk och riskkontroller. Dessa verktyg ger stöd för övervakning i realtid, spårar ändringar i regelverk och centraliserar nödvändiga bevis för granskningar. De är viktiga eftersom de gör det möjligt för IT-specialister att säkerställa att AI-system uppfyller standarder för säkerhet, integritet och transparens, samtidigt som de kan anpassa sig till nya krav utan att störa det dagliga arbetsflödet.
Funktioner i AI-efterlevnadsverktyg
När du väljer rätt plattform för ditt team bör du hålla utkik efter följande viktiga funktioner:
- Övervakning av AI-kontroller: Använder AI för att omedelbart upptäcka ändrade inställningar, brutna regler och policyöverträdelser, vilket ersätter långsamma manuella kontroller.
- Automatiserad insamling av bevis: Hämtar bevis direkt från molnsystem, inloggningsverktyg och HR-program, så att du inte behöver ladda upp filer eller ta skärmbilder manuellt.
- Överensstämmelse med flera ramverk: Kopplar en uppsättning regler till flera standarder, som SOC 2, ISO 27001 och GDPR, samtidigt för att spara tid och förhindra att krav missas.
- AI-baserad riskbedömning: Poängsätter och rangordnar risker med hjälp av aktuella data och ger tydliga åtgärdssteg i stället för statiska kalkylblad.
- Dokumentation med generativ AI: Skriver automatiskt utkast till policyer, regelbeskrivningar och enkätsvar för att påskynda rapporteringen och hålla dokumenten aktuella.
- Övervakning av ändringar i regelverk: Spårar nya lagar automatiskt och uppdaterar dina regler så att du håller dig uppdaterad utan extra efterforskning.
- Integration med system: Ansluter direkt till dina moln-, support- och inloggningsverktyg för att hålla data i rörelse utan extra steg.
- Samarbetsportal för revisorer: Ger externa revisorer en enda plats där de kan granska och godkänna bevis, vilket minskar mängden röriga e-postmeddelanden och kalkylblad.
- Isolering av data mellan klienter: Gör det möjligt att blockera systemet från att använda dina data för AI-träning, så att känslig företagsinformation hålls privat.
- Funktioner för kontinuerlig granskning: Genomför kontroller och samlar in bevis året runt, så att du alltid är redo för granskningar utan stress i sista minuten.
Fördelar med AI-efterlevnadsverktyg
Dessa plattformar ger ditt team och ditt företag flera fördelar. Här är några av dem du kan se fram emot:
- Övervakning av kontroller i realtid: Maskininlärning upptäcker förändringar i kontrollernas funktion och obehöriga ändringar när de sker, så att du kan åtgärda problem innan de eskalerar.
- Automatiserad insamling av bevis: Plattformen hämtar granskningsbevis från moln- och identitetssystem utan manuella uppladdningar, vilket minskar tiden för att förbereda granskningar.
- Överensstämmelse med flera ramverk: Förbyggda kopplingar mellan kontroller och ramverk stöder flera ramverk och AI-standarder på en och samma plats, vilket minskar luckor och dubbelarbete.
- AI-driven riskbedömning: Poängsättning och prioritering av risker i realtid hjälper dig att fokusera resurserna där de får störst effekt och stöder åtgärder med konkreta riktlinjer.
- Generativ policydokumentation: Kontextmedveten AI tar fram utkast till policyer och kontrollbeskrivningar och hjälper dig att hålla dokumentationen i linje med ändringar i regelverk.
- Kontinuerliga uppdateringar av regelverk: Systemet övervakar lagar och ramverk som utvecklas och uppdaterar automatiskt dina kontroller så att efterlevnaden förblir aktuell.
- Isolering av data mellan klienter: Du kan välja att inte dela data för AI-träning, så att känslig information och granskningsunderlag förblir skyddade.
Kostnader och priser för AI-efterlevnadsverktyg
Att välja rätt programvara för AI-efterlevnad kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i dessa verktyg:
Jämförelsetabell för abonnemang för AI-efterlevnadsverktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande övervakning av AI-kontroller, begränsad insamling av bevis, grundläggande kopplingar till ramverk och support via e-post. |
| Personligt abonnemang | $30–$75/användare/månad | Avancerad insamling av bevis, överensstämmelse med flera ramverk, AI-baserad riskbedömning, generativ dokumentation och grundläggande integrationer. |
| Företagsabonnemang | $100–$250/användare/månad | Fullständig koppling till ramverk, ML-driven övervakning av kontroller, varningar om ändringar i regelverk, molnintegrationer och automatisering av policyer. |
| Enterprise-abonnemang | $300–$750/användare/månad | Anpassade integrationer, samarbetsportal för revisorer, isolering av data mellan klienter, kontinuerlig granskning och särskild introduktion. |
Vanliga frågor om AI-verktyg för efterlevnad
Här är några svar på vanliga frågor om plattformar för AI-efterlevnad:
Hur hanterar AI-verktyg för efterlevnad nya och förändrade regler?
Dessa verktyg övervakar uppdateringar av relevant lagstiftning och relevanta standarder, ofta med hjälp av automatiserade informationsflöden eller integrerade regulatoriska källor. När en regel ändras kan verktygen uppdatera mappningar av kontroller, meddela användare samt rekommendera eller automatisera de ändringar som krävs för efterlevnad. Det hjälper ditt team att ligga steget före förändrade regler utan att manuellt behöva följa varje ändring.
Kan jag använda AI-verktyg för efterlevnad med äldre lokal infrastruktur?
Ja, många verktyg stöder hybridmiljöer. Även om de flesta fokuserar på molnbaserade integreringar erbjuder leverantörer som Drata och Vanta även anslutningar eller alternativ för manuell insamling av bevis för lokala system. Kontrollera vilka specifika integreringar varje leverantör erbjuder och om manuella uppladdningar av bevis tillåts för äldre komponenter.
Finns det risker med att ansluta känsliga system till AI-verktyg för efterlevnad?
Ja, att ansluta känsliga system till vilket verktyg för efterlevnad som helst medför risker, särskilt om verktygen tränar AI-modeller med hjälp av dina data. Leta efter leverantörer som erbjuder isolering av kunddata och uttryckliga möjligheter att avstå från modellträning. Be om skriftliga riktlinjer för dataanvändning och kontrollera deras historik när det gäller säkerhetscertifieringar som SOC 2 Type II eller ISO 27001.
Behöver jag djupa AI-kunskaper för att använda dessa plattformar effektivt?
Nej, de flesta verktyg är utformade för IT-specialister och efterlevnadsteam som inte är AI-experter. De erbjuder vägledda arbetsflöden, statusaviseringar i instrumentpaneler och enkla förklaringar av risker, med valfritt stöd från mänskliga experter i komplexa situationer. Det är ändå en fördel om någon i teamet kan granska AI-genererade rekommendationer med ett kritiskt öga.
Hur stöder AI-verktyg för efterlevnad förberedelser inför revisioner och samarbete med externa revisorer?
Dessa verktyg låter dig automatisera insamlingen av bevis, mappa kontroller över flera ramverk och dela artefakter direkt med revisorer via inbyggda portaler. Externa revisorer kan ofta granska, kommentera och godkänna bevis i plattformen, vilket minskar behovet av att utbyta kalkylblad eller e-postbilagor och minskar arbetsbelastningen inför revisioner.