

De 10 bästa cybersäkerhetsverktygen med AI granskade 2026

10 Kortlista över de bästa AI-verktygen för cybersäkerhet


Cybersäkerhetsutmaningar är ett ständigt bekymmer för teknikexperter som du. Hotbilden utvecklas, och traditionella metoder räcker ofta inte till. Det är här AI-verktyg för cybersäkerhet kommer in i bilden, eftersom de erbjuder avancerade funktioner som kan anpassas till nya hot i realtid.
AI-funktioner hjälper ditt team att upptäcka avvikelser, förutse potentiella dataintrång och snabbt hantera incidenter. Dessa verktyg är ovärderliga för att upprätthålla en säker miljö utan att överbelasta resurserna.
I den här artikeln delar jag med mig av min opartiska granskning av de bästa AI-verktygen för cybersäkerhet på marknaden. Du får insikter i deras funktioner, egenskaper och hur de kan minska dina cybersäkerhetsutmaningar. Gör dig redo att utforska lösningar som kan förbättra dina säkerhetsstrategier.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Jämförelsetabell över AI-verktyg för cybersäkerhet
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av AI-verktyg för cybersäkerhet:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för beteendebaserad hotdetektering | Gratis provperiod tillgänglig | Från $59.99/enhet (faktureras årsvis) | Website | |
| 2 | Bäst för säkerhet för öppen källkod under körning | Gratis demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för anpassningsbar DDoS-begränsning | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för enhetlig logghantering | Gratis demo tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för AI-driven slutpunktssäkerhet | Kostnadsfri demonstration tillgänglig | Från $179.99/slutpunkt (faktureras årligen) | Website | |
| 6 | Bäst för AI-skydd av slutpunkter | Gratisabonnemang tillgängligt | Från $59.99/enhet/år (faktureras årligen) | Website | |
| 7 | Bäst för upptäckt av e-posthot | Gratis demo tillgänglig på begäran | Från $1.65 per aktiv användare/månad | Website | |
| 8 | Bäst för AI-driven bedrägeridetektering | 30 dagars kostnadsfri provperiod | Från $119.99/år (faktureras årsvis) | Website | |
| 9 | Bäst för integration med Microsoft 365 | Gratis demo tillgänglig | Från $4/timme | Website | |
| 10 | Bäst för molnorienterad hantering av hot | Gratis demo tillgänglig | Pris på begäran | Website |
Recensioner av de bästa AI-verktygen för cybersäkerhet
Nedan hittar du mina detaljerade sammanfattningar av de bästa AI-verktygen för cybersäkerhet på min kortlista. Mina recensioner ger en grundlig genomgång av de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa för dig.

Bäst för beteendebaserad hotdetektering
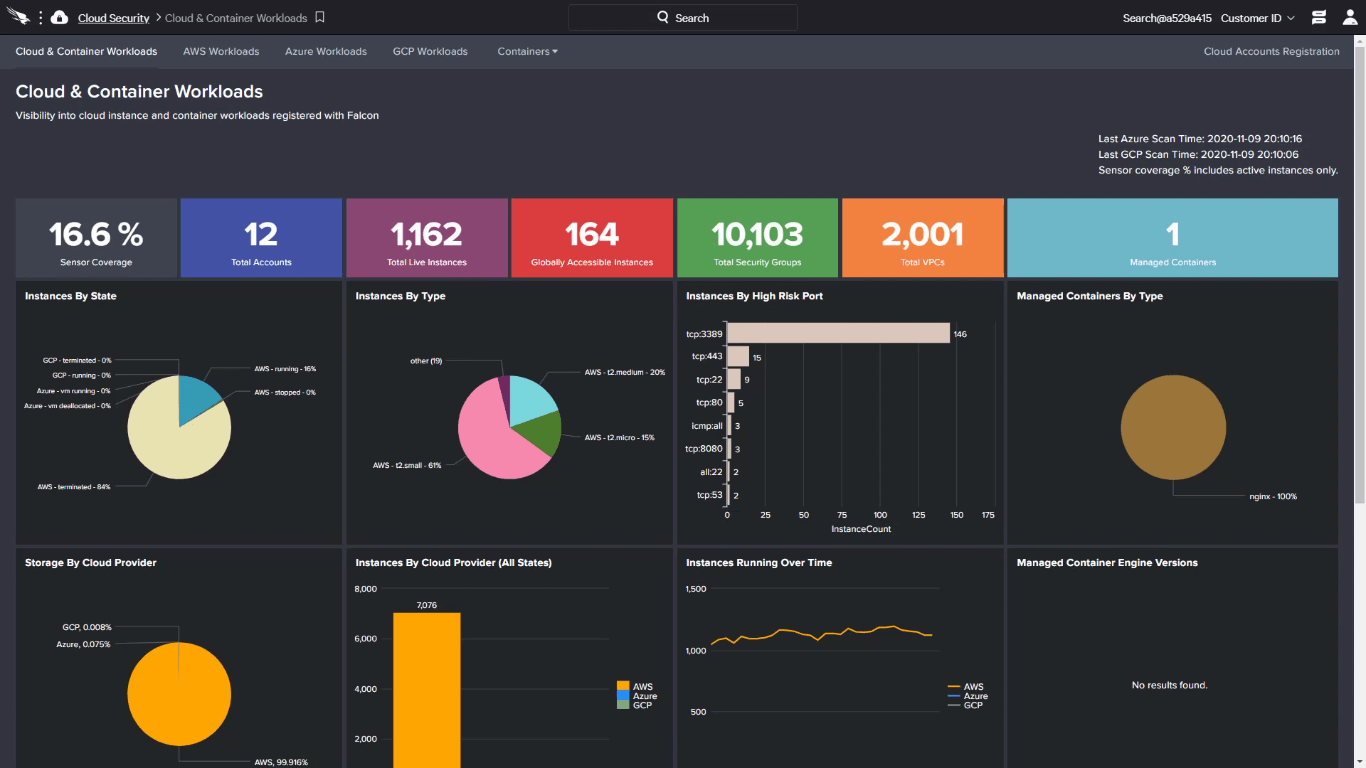
CrowdStrike Falcon är en AI-baserad cybersäkerhetsplattform som levererar slutpunktsskydd, utökad detektering och respons (XDR), hotinformation och identitetssäkerhet via en enda lättviktsagent och en enhetlig molnkonsol.
Vem passar CrowdStrike Falcon bäst för?
CrowdStrike Falcon passar bra för säkerhetsdriftsteam på medelstora till stora företag som hanterar komplexa miljöer med flera plattformar.
Varför jag valde CrowdStrike Falcon
Jag har tagit med CrowdStrike Falcon bland mina toppval eftersom dess detektering i realtid verkligen täcker alla större plattformar från en enda lättviktssensor. Jag uppskattar att Falcon Insight XDR samlar slutpunkts-, moln- och identitetstelemetri i en enhetlig vy, så att mitt team inte behöver växla mellan verktyg för att korrelera varningar i Windows, macOS, Linux och mobila enheter. Den AI-drivna motorn för angreppsindikatorer (IOA) är det som verkligen skiljer lösningen från mängden: i stället för att vänta på att en känd signatur ska utlösas upptäcker den beteendemönster under körning och stoppar hot innan de hinner utvecklas. Det är en betydande skillnad när angripare i genomsnitt behöver 29 minuter för att ta sig vidare i nätverket.
Viktiga funktioner i CrowdStrike Falcon
- Charlotte AI: En generativ AI-assistent som besvarar säkerhetsfrågor på naturligt språk och visar prioriterade hotsammanfattningar direkt i konsolen.
- Falcon OverWatch: En hanterad tjänst för hotjakt som kontinuerligt söker igenom din miljö efter dold angriparaktivitet.
- Falcon Spotlight: En agentlös modul för sårbarhetshantering som söker efter exponerade svagheter och prioriterar dem utifrån exploateringsrisk.
- Nästa generations SIEM: Ett inbyggt SIEM som i realtid samlar in, normaliserar och korrelerar loggdata från hela din säkerhetsstack.
Integrationer för CrowdStrike Falcon
CrowdStrike erbjuder över 460 integrationer på marknadsplatsen från partner som Okta, Zscaler, Splunk, ServiceNow, Palo Alto Networks, Netskope, Mimecast, Proofpoint och Google Cloud, med djupgående kopplingar till Microsofts ekosystem, inklusive Microsoft 365, Azure och Microsoft Entra ID. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Lättviktsagent med minimal påverkan på slutpunktens prestanda
- Utmärkt AI-driven berikning av hotinformation
- En enda konsol täcker Windows, Mac och Linux
Cons:
- Mängden varningar kan överväldiga mindre säkerhetsteam
- Avancerade moduler kräver licenspaket på högre nivå


Oligo Security är en plattform för säkerhet i applikationer under körning som använder eBPF-baserad beteendeprofilering för att övervaka aktivitet i bibliotek med öppen källkod, upptäcka aktiva exploateringar och skydda AI-arbetsbelastningar i molnbaserade miljöer.
Vem passar Oligo Security bäst för?
Oligo Security passar väl för säkerhets- och DevSecOps-team på medelstora till stora företag som bygger eller kör molnbaserade applikationer med stort beroende av bibliotek med öppen källkod.
Varför jag valde Oligo Security
Jag valde Oligo Security som en av de bästa lösningarna på grund av hur plattformen hanterar risker med öppen källkod under körning i stället för enbart vid skanning. De flesta verktyg flaggar alla CVE:er i ditt beroendeträd, men Oligos eBPF-sensor spårar vilka bibliotek som faktiskt laddas och körs i produktion, vilket minskar bruset från sårbarheter med upp till 99 %. Jag uppskattar också funktionen för blockering av exploateringar under körning, som stoppar attacker på exakt biblioteks- och funktionsnivå så snart skadligt beteende upptäcks.
Viktiga funktioner i Oligo Security
- Skydd av AI-arbetsbelastningar: Övervakar AI-modeller, agenter och pipelines under körning med hjälp av kombinerad hantering av AI-säkerhetsstatus (AI-SPM) och AI-detektering och -respons (AI-DR) i en enda lättviktig sensor.
- Automatiserad generering av SBOM och AI-BOM: Skapar realtidsbaserade programvaru- och AI-materialförteckningar baserat på det som körs, inte bara på det som deklareras i manifest.
- VEX-rapportering: Genererar dokument för utbyte av information om sårbarheters exploaterbarhet, så att teamen vet vilka sårbarheter som faktiskt är nåbara i deras miljö.
- Generering av efterlevnadsunderlag: Samlar in bevis från körningen för att stödja revisioner enligt ramverk som PCI DSS 4.0 och FedRAMP.
Oligo Security-integreringar
Oligo Security integreras med AWS Security Hub Extended som AWS officiella partner för AI-säkerhet under körning, vilket ger kunder insyn i och skydd för AI-distributioner direkt i deras AWS-miljö. Plattformen har också en dokumenterad integrering med Endor Labs, som förenar nåbarhet under utveckling och under körning i ett enda arbetsflöde. Oligo MCP kopplar resultat från körningen tillbaka till integrerade utvecklingsmiljöer och AI-kodningsassistenter för att spåra risker och generera korrigeringar i utvecklarnas arbetsflöden. Bredare inbyggda integreringar med SIEM-, ärendehanterings- eller aviseringstjänster dokumenteras inte på Oligos webbplats.
Pros and Cons
Pros:
- Eliminerar 90–99 % av bruset från sårbarhetsvarningar
- eBPF-sensorn har mindre än 1 % prestandapåverkan
- Blockerar exploateringar utan att avsluta containrar eller processer
Cons:
- Den första installationen är mer komplex än hos konkurrenter som Snyk
- Rapporteringen saknar mätvärden för vissa uppgifter

Radware
Bäst för anpassningsbar DDoS-begränsning
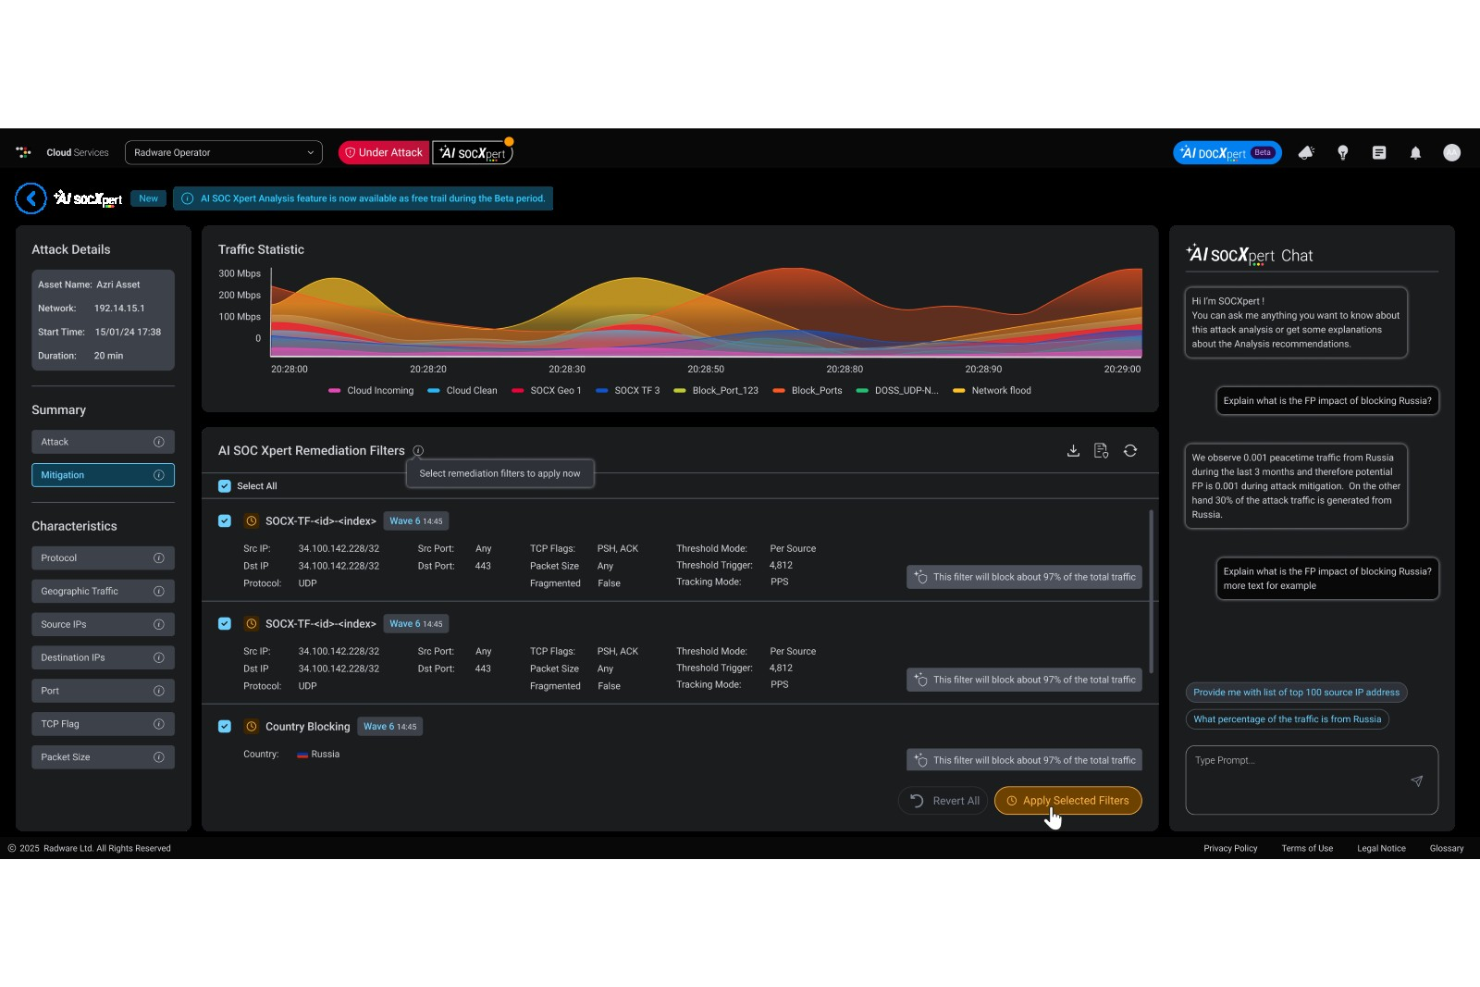
Radware för in AI-driven hotdetektering och begränsning i traditionella cybersäkerhetsområden och hjälper team att säkra webbapplikationer, API:er och nätverk samtidigt som de anpassar sig till allt mer sofistikerade attacker. Lösningarna tilltalar säkerhetsansvariga och IT-team i medelstora och stora företag, särskilt dem som skyddar hybrida miljöer och molnmiljöer under press från automatiserade och AI-drivna hot.
Varför jag valde Radware
Jag valde Radware eftersom företagets AI-centrerade säkerhetsstrategi motsvarar vad moderna cybersäkerhetsteam behöver för att bemöta intelligenta, automatiserade hot direkt. Den egenutvecklade EPIC-AI-tekniken integrerar maskininlärning och generativ AI i de centrala skyddsmotorerna, vilket ger ditt team automatiserad och anpassningsbar detektering och respons mot hot som DDoS, botattacker och missbruk av API:er. Radware introducerade nyligen även Agentic AI Protection för att hantera säkerhetsutmaningar från autonoma AI-agenter och beteendemissbruk i företagens arbetsflöden.
Radwares viktigaste funktioner
Utöver de AI-drivna försvar som nämns ovan erbjuder Radware flera andra funktioner som tilltalar säkerhets- och infrastrukturteam:
- Botidentifiering: Upptäcker och begränsar icke-mänsklig trafik som försöker utnyttja AI-slutpunkter och säkerställer därmed modellernas och API:ernas säkerhet.
- Molnbaserad WAF-tjänst: Ger kontinuerligt skydd med brandvägg för webbapplikationer mot OWASP:s tio främsta hot samt anpassningsbar policyinlärning för att skräddarsy försvaret.
- API-skydd: Upptäcker och säkrar automatiskt API-slutpunkter med hjälp av skräddarsydda policyer och förebyggande av logiska attacker.
- Cyberkontroller: Centraliserar hantering, konfiguration och insyn i attackernas livscykel över Radwares säkerhetsprodukter.
Radware-integreringar
Radware integreras med Cisco, IBM, Microsoft, Kentik, RSA SecurID, Elastic och FastNetMon. Dessa integreringar utökar funktionerna för nätverkssäkerhet, hantering och samarbete inom olika branscher.
Pros and Cons
Pros:
- AI-modeller med hög precision upptäcker snabbt nya attackmönster.
- Agentic AI Protection minskar missbruk av automatiserade arbetsflöden.
- Beteendebaserad botbegränsning minskar resursutarmning.
Cons:
- AI-modeller med hög precision kräver ibland längre perioder av finjustering.
- Uppdateringar av lokal hårdvara kan skapa administrativt merarbete.
Bäst för enhetlig logghantering

ManageEngine Log360 är en SIEM-plattform som kombinerar logghantering, ML-baserad hotdetektering, UEBA, SOAR, DLP och CASB till en enda lösning för övervakning och utredning av säkerhetshändelser i hybrida IT-miljöer.
Vem passar ManageEngine Log360 bäst för?
ManageEngine Log360 passar väl för IT-säkerhetsteam i medelstora och stora företag som behöver centraliserad insyn i komplex infrastruktur med lokala system och molnsystem.
Varför jag valde ManageEngine Log360
Jag valde ManageEngine Log360 för dess enhetliga logghantering, som hämtar loggar från över 750 källor, inklusive nätverksenheter, applikationer, databaser, servrar, Active Directory, Microsoft 365, AWS, Azure och Salesforce. Den anpassade loggparsern hanterar alla läsbara format, så du är inte begränsad till förhandsgodkända källor. Utöver insamlingen bearbetar korrelationsmotorn i realtid och den ML-baserade UEBA-lösningen dessa enhetliga data för att upptäcka hot när de uppstår – precis vad du behöver när din miljö omfattar både lokal infrastruktur och molninfrastruktur.
Viktiga funktioner i ManageEngine Log360
- Zia Insights: Kopplar säkerhetsincidenter till MITRE ATT&CK-tekniker och visualiserar tidslinjer för attacker vid utredningar.
- Integrerad DLP: Övervakar aktivitet kopplad till känsliga data för att upptäcka obehörig åtkomst och potentiella dataläckor.
- Processor för STIX/TAXII-hotflöden: Hämtar externa flöden med hotinformation för att berika aviseringar med kända indikatorer.
- Efterlevnadsrapportering: Tillhandahåller fördefinierade rapporter och granskningsmallar för regelverk som HIPAA, PCI DSS, GDPR med flera.
Integrationer med ManageEngine Log360
Log360 integreras med verktyg som ServiceDesk Plus, Jira Service Management, Okta, Salesforce, Endpoint Central, Palo Alto, Fortinet, Sophos, Cisco, CrowdStrike, Qualys, AWS, Microsoft Azure, Microsoft 365, Microsoft Entra ID och Google Cloud. Det erbjuder även stöd för REST API för anpassade integrationer, medan stöd för Zapier inte är dokumenterat.
Pros and Cons
Pros:
- Inkluderar över 1 000 fördefinierade efterlevnadsrapporter
- Kopplar hot till MITRE ATT&CK-tekniker
- Stöder lokala system, molnmiljöer och hybridmiljöer
Cons:
- Prestandan kan försämras vid stora loggfrågor
- Gränssnittet kan kännas komplext för nya användare
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

Bäst för AI-driven slutpunktssäkerhet
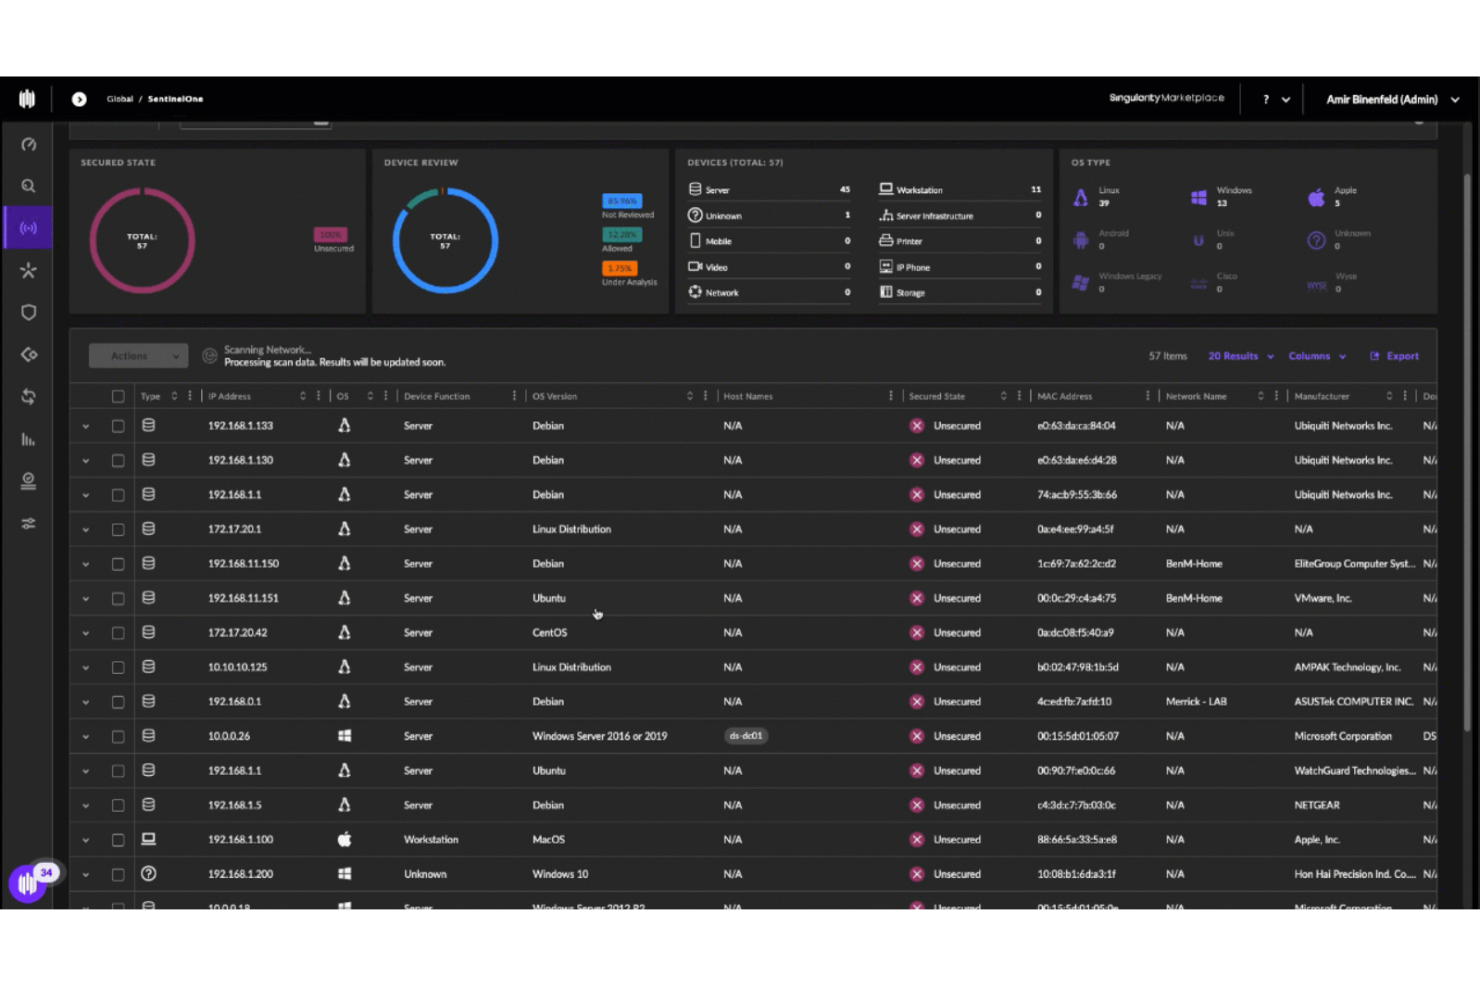
SentinelOne är en cybersäkerhetslösning med fokus på att tillhandahålla AI-drivet skydd av slutpunkter. Den riktar sig till organisationer som vill säkra sina slutpunkter med avancerade funktioner för hotdetektering och incidenthantering.
Varför jag valde SentinelOne: SentinelOne är känt för sin AI-drivna slutpunktssäkerhet som erbjuder hotdetektering och incidenthantering i realtid. Dess AI-funktioner omfattar beteendebaserade AI-modeller som identifierar och stoppar hot innan de kan orsaka skada. Detta proaktiva tillvägagångssätt hjälper ditt team att fokusera på andra uppgifter medan SentinelOne hanterar säkerheten. De automatiserade svarsfunktionerna säkerställer att hot neutraliseras snabbt, vilket minskar potentiella skador.
Framstående funktioner & integrationer:
Funktioner omfattar verktyg för hotjakt som avslöjar dolda hot, slutpunktsskydd för ett brett utbud av enheter samt automatisering av incidenthantering som minskar behovet av manuella insatser. Dessa funktioner bidrar till att upprätthålla en säker och effektiv miljö.
Integrationer omfattar Splunk, ServiceNow, AWS, Microsoft Azure, Okta, IBM QRadar, Fortinet och Zscaler.
Pros and Cons
Pros:
- Automatiserad hotrespons minskar manuellt arbete
- Slutpunktsskydd och övervakning i realtid
- Beteendebaserade AI-modeller förbättrar säkerheten
Cons:
- Den initiala konfigurationen kan vara komplex
- Kan kräva löpande hanteringsinsatser
Bäst för AI-skydd av slutpunkter
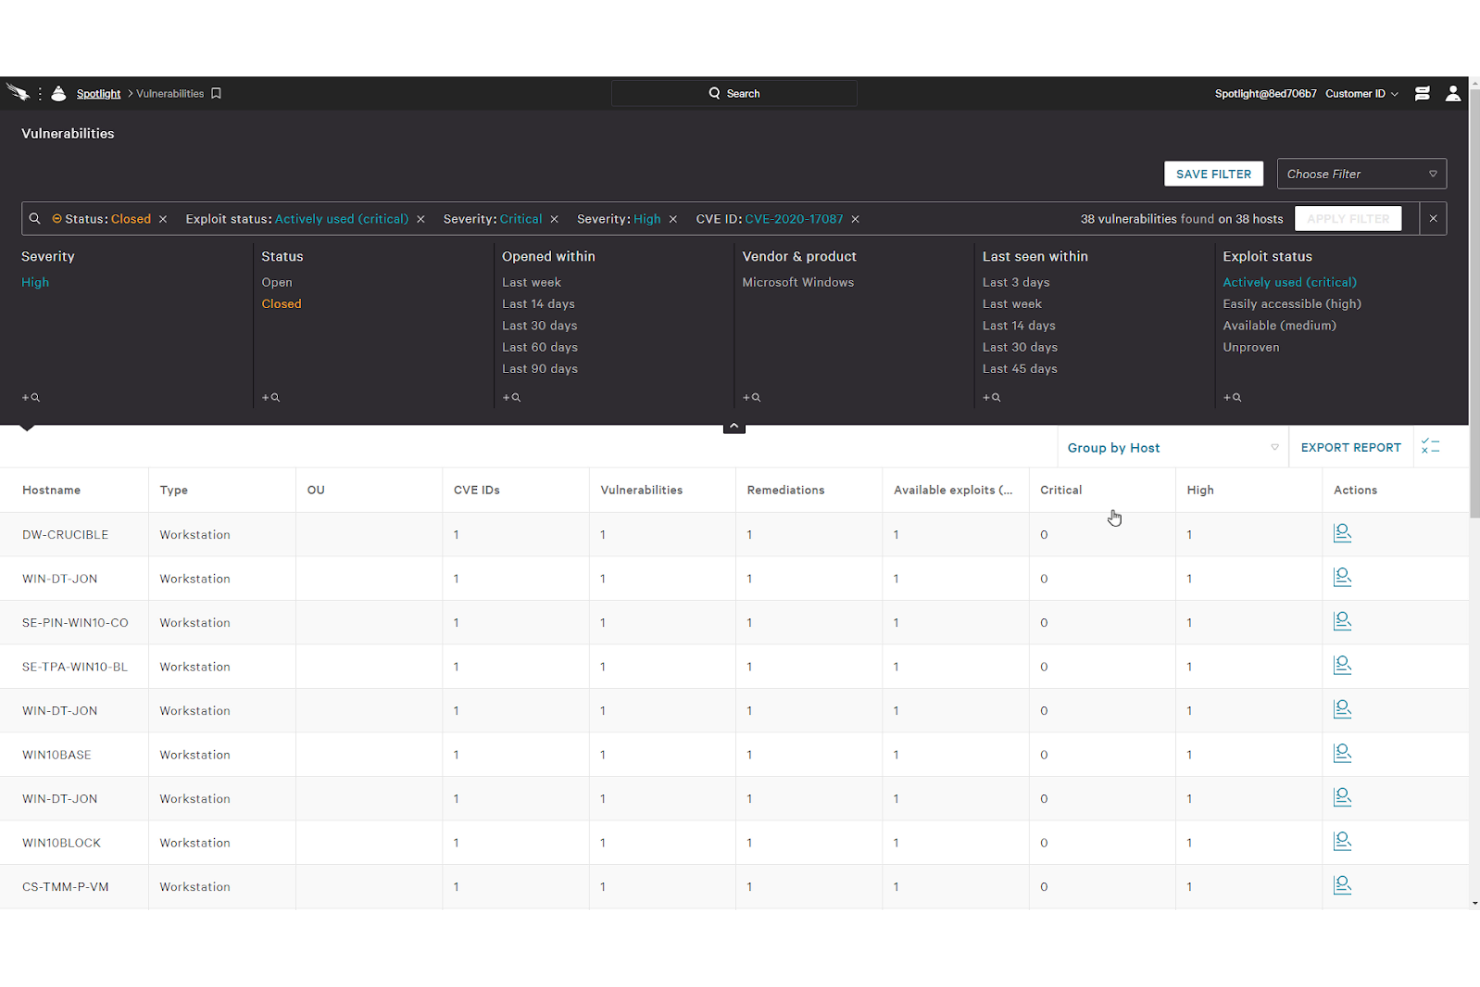
CrowdStrike är en AI-driven cybersäkerhetsplattform som används av organisationer som behöver avancerat slutpunktsskydd. Den erbjuder lösningar för hotinformation och slutpunktssäkerhet som använder AI för att upptäcka och reagera på cyberhot.
Varför jag valde CrowdStrike: CrowdStrike fokuserar på AI-skydd för slutpunkter. Den AI-drivna hotinformationen ger insikter i realtid om potentiella hot. Plattformen använder maskininlärning för att analysera och identifiera misstänkt aktivitet på slutpunkter. Detta proaktiva tillvägagångssätt säkerställer att dina enheter skyddas mot cyberhot under utveckling.
Utmärkande funktioner & integrationer:
Funktionerna omfattar möjligheter till hotjakt för att söka efter dolda hot, insyn i slutpunktsaktivitet i realtid samt verktyg för incidenthantering som används för att reagera på säkerhetsincidenter. Dessa funktioner förbättrar ditt teams förmåga att upprätthålla säkra slutpunkter.
Integrationerna omfattar Splunk, ServiceNow, AWS, Google Cloud, Microsoft Azure, Okta, IBM QRadar, Zscaler och SailPoint.
Pros and Cons
Pros:
- Uppdateringar av hotinformation i realtid
- Proaktiva funktioner för hotjakt
- Upptäckt och hantering av hot mot slutpunkter
Cons:
- Den första konfigurationen kan vara komplex
- Löpande övervakning rekommenderas

Bäst för upptäckt av e-posthot
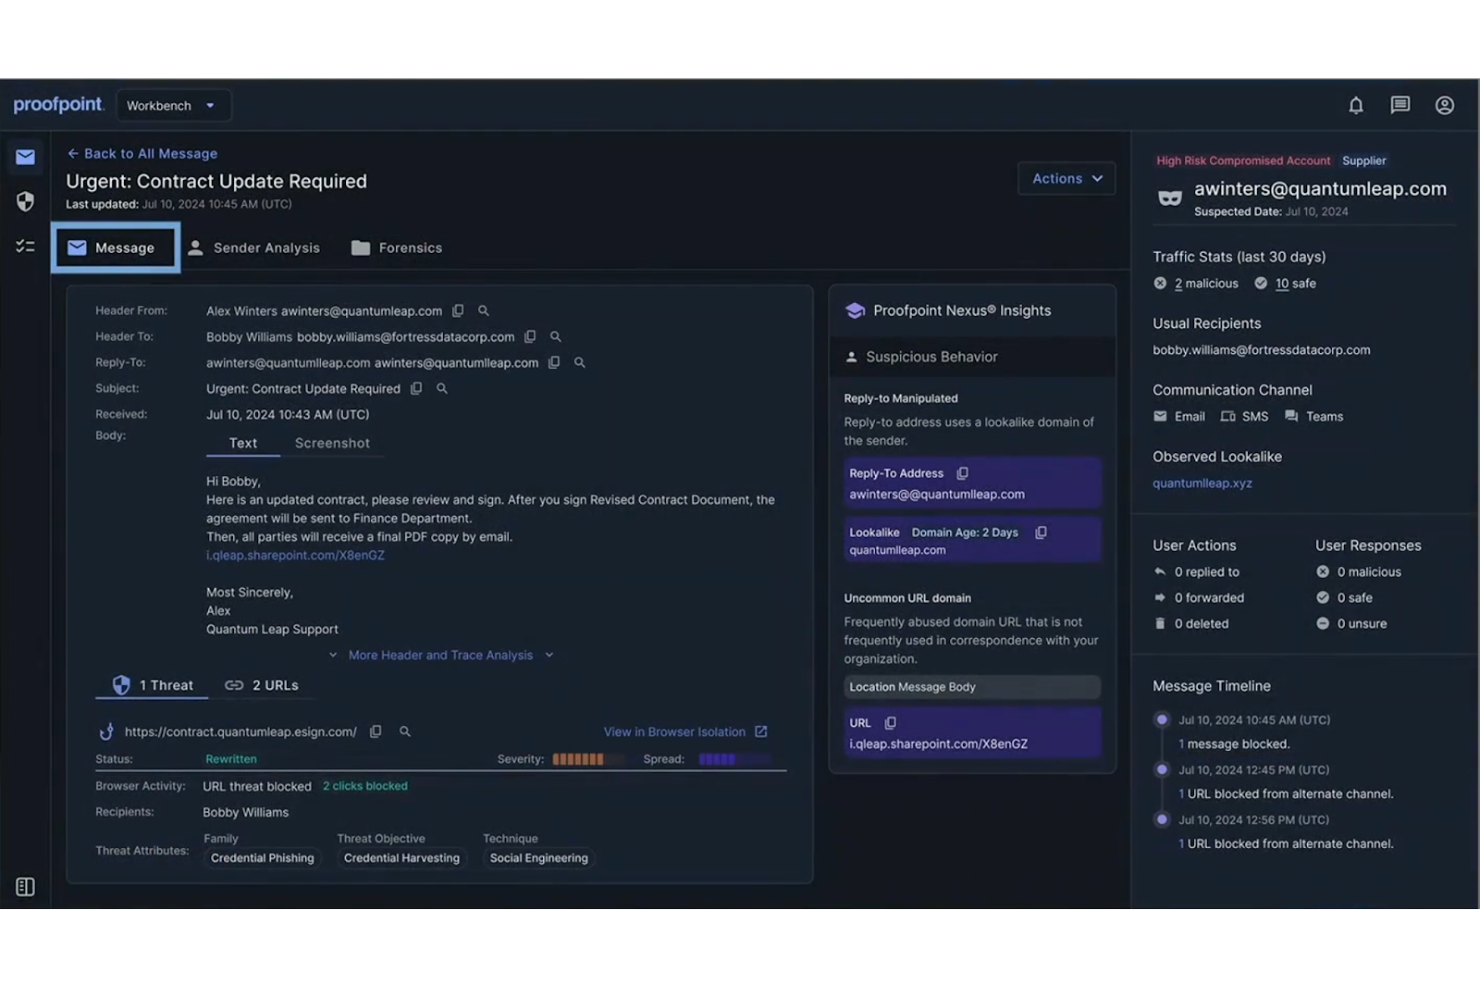
Proofpoint är en cybersäkerhetslösning som används av organisationer som behöver avancerad e-postsäkerhet. Den hjälper företag att upptäcka och motverka e-postbaserade hot med hjälp av AI-drivna funktioner.
Varför jag valde Proofpoint: Proofpoints AI-funktioner gör det möjligt att identifiera nätfiskeattacker och skadliga e-postmeddelanden. Verktyget använder maskininlärning för att anpassa sig till nya hotmönster och ger realtidsskydd för ditt team. Med Proofpoint kan du förlita dig på dess AI för att skydda din e-postkommunikation mot sofistikerade attacker.
Utmärkande funktioner & integrationer:
Funktioner inkluderar avancerat hotskydd som analyserar e-postinnehåll efter risker, förebyggande av dataförlust för att skydda känslig information samt e-postkryptering för att säkerställa integriteten. Dessa funktioner samarbetar för att skydda organisationens kommunikationskanaler mot hot.
Integrationer inkluderar Microsoft 365, Google Workspace, Slack, Salesforce, Box, Dropbox, Splunk, IBM QRadar och ServiceNow.
Pros and Cons
Pros:
- Avancerad AI för upptäckt av nätfiske
- Övervakning av e-posthot i realtid
- Anpassningsbara säkerhetspolicyer
Cons:
- Installationen kan kräva säkerhetsexpertis
- Begränsat till fokus på e-posthot

Norton
Bäst för AI-driven bedrägeridetektering
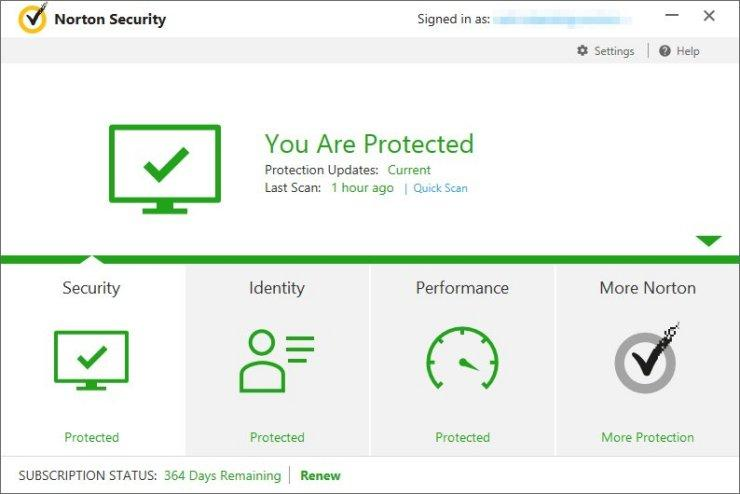
För företag som söker avancerade cybersäkerhetslösningar erbjuder Norton Small Business ett skräddarsytt sätt att skydda dina digitala tillgångar. Tjänsten är särskilt utformad för små företag och hanterar de unika utmaningar som företag med begränsade IT-resurser möter. Genom att erbjuda funktioner som skydd mot skadlig kod, hotdetektering i realtid och datasäkerhet ser Norton till att ditt företag förblir skyddat mot nya cyberhot. Detta gör tjänsten till ett tilltalande val för småföretagare och IT-chefer som vill skydda sin verksamhet utan komplexiteten hos storskaliga lösningar.
Varför jag valde Norton
Jag valde Norton för deras engagemang i att förse små företag med viktiga cybersäkerhetsverktyg som omfattar AI-drivna funktioner. Bland de utmärkande funktionerna är det AI-drivna verktyget för bedrägeridetektering särskilt viktigt för att identifiera sofistikerade nätfiskeförsök och social manipulation. Dessutom övervakar och hanterar Nortons hotdetektering i realtid nya hot aktivt, vilket säkerställer att dina företagsdata förblir skyddade. Dessa funktioner motsvarar behoven hos små företag som söker ett robust skydd mot cyberhot utan att behöva omfattande IT-expertis.
Nortons viktigaste funktioner
Utöver den AI-drivna bedrägeridetekteringen och hotdetekteringen i realtid erbjuder Norton flera andra funktioner som är anpassade för små företag:
- Enhetssäkerhet: Skyddar dina företagsenheter mot skadlig kod och andra cyberhot och säkerställer en trygg verksamhet.
- Säkerhetskopiering i molnet: Ger 250 GB säker molnlagring för viktiga företagsdata, med möjlighet att uppgradera för mer utrymme.
- Säker VPN: Krypterar din internetanslutning och erbjuder integritet och säkerhet för aktiviteter online.
- Övervakning av den mörka webben: Varnar dig om dina företagsdata dyker upp på den mörka webben, så att du kan vidta proaktiva åtgärder.
Nortons integrationer
Norton listar för närvarande inga inbyggda integrationer.
Pros and Cons
Pros:
- Integrerad VPN och slutpunktssäkerhet
- Kryptering på banknivå skyddar företagstrafiken
- Stöd för flera enheter och plattformar
Cons:
- Inga dedikerade IP-adresser tillgängliga
- Begränsade avancerade konfigurationsalternativ för VPN

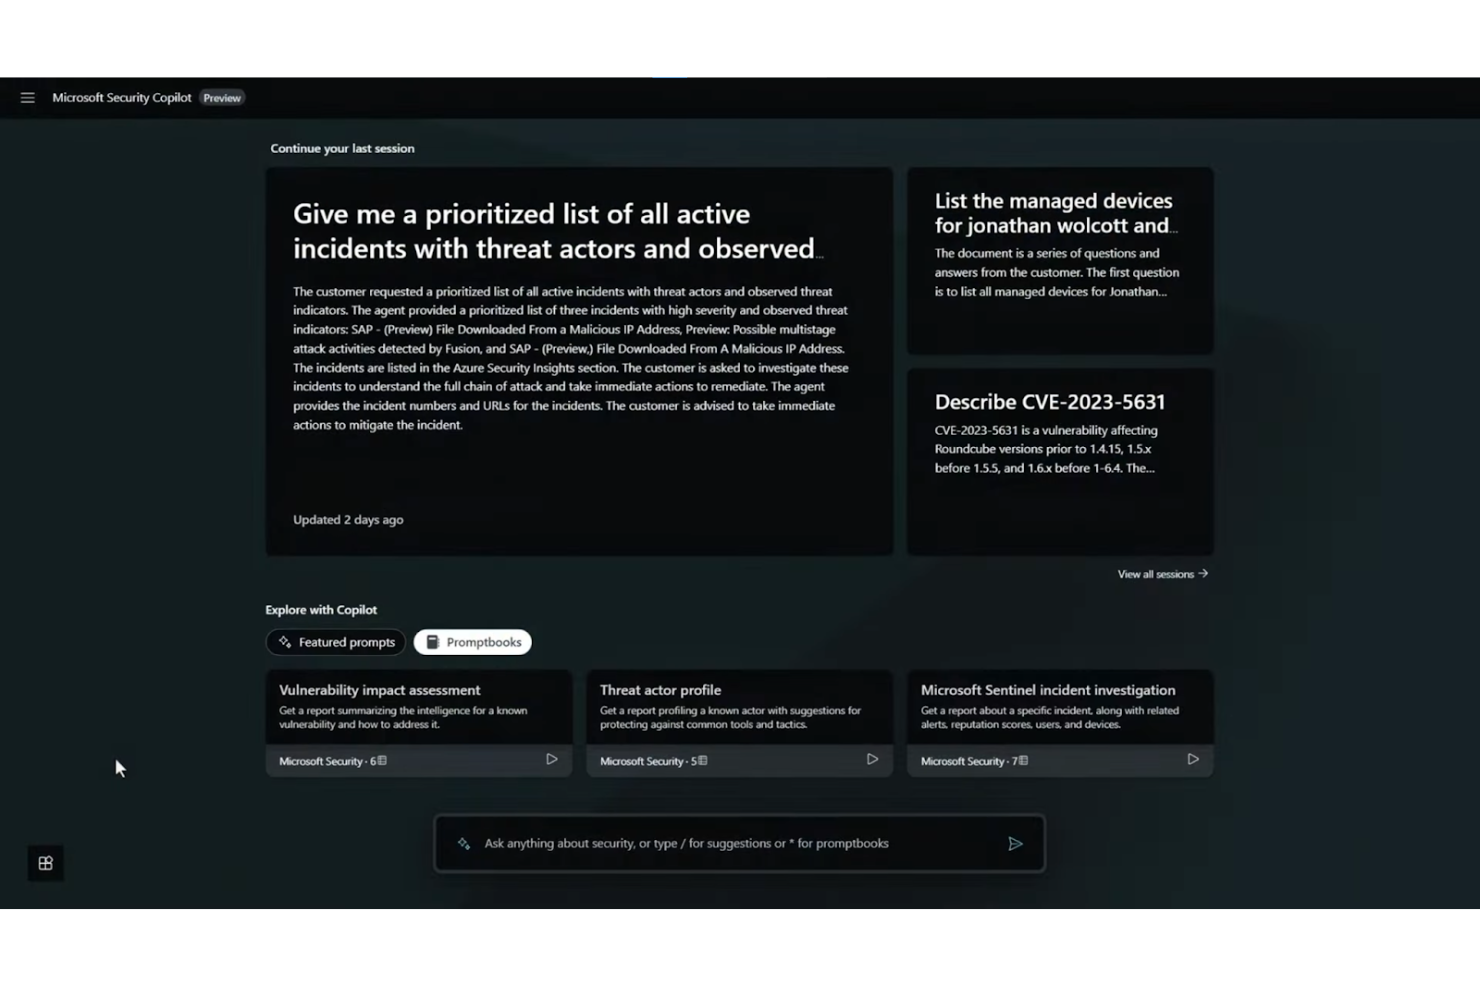
Microsoft Security Copilot är en AI-driven cybersäkerhetslösning utformad för organisationer som använder Microsoft-produkter. Den tillhandahåller avancerad hotdetektering och säkerhetshantering och använder AI för att förbättra ditt befintliga Microsoft-ekosystem.
Varför jag valde Microsoft Security Copilot: Microsoft Security Copilot integreras med Microsoft 365 och erbjuder en sammanhållen säkerhetslösning. AI-funktionerna omfattar hotdetektering som använder maskininlärning för att identifiera potentiella risker. Denna integration med Microsoft 365 möjliggör ett enhetligt tillvägagångssätt för att hantera organisationens säkerhet.
Framstående funktioner & integrationer:
Funktioner omfattar avancerad hotanalys för att identifiera sårbarheter, verktyg för incidenthantering som förenklar teamets hantering av hot samt verktyg för efterlevnadshantering som hjälper dig att följa branschstandarder. Dessa funktioner säkerställer att organisationen upprätthåller en stark säkerhetsnivå.
Integrationer omfattar Microsoft Defender (XDR), Microsoft Sentinel, Microsoft Intune, Microsoft Entra (Azure AD) och andra Microsoft-säkerhetstjänster.
Pros and Cons
Pros:
- Enkel integration med Microsoft-produkter
- AI-driven hotdetektering och insikter
- Stödjer efterlevnadshantering
Cons:
- Bäst lämpad för Microsoft-miljöer
- Kan kräva teknisk expertis för konfiguration

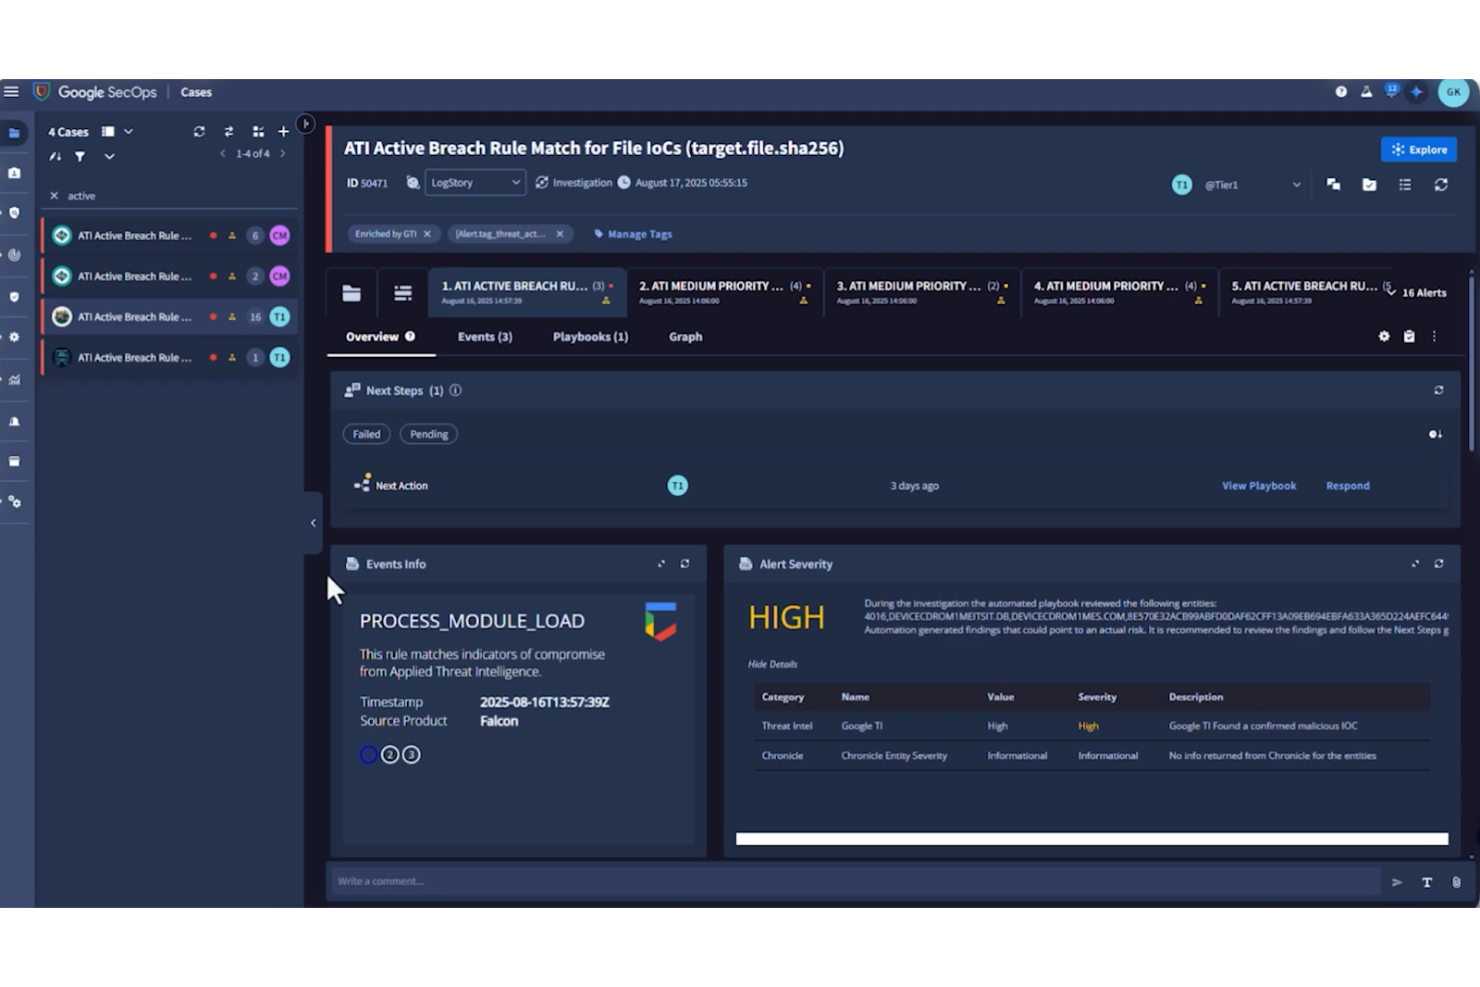
Google Security Operations är en molnorienterad säkerhetslösning utformad för organisationer som behöver avancerade funktioner för hantering av hot. Den använder AI för att tillhandahålla avancerad identifiering och hantering av hot i molnmiljöer, vilket säkerställer att din infrastruktur förblir säker.
Varför jag valde Google Security Operations: Google Security Operations är skräddarsytt för molnorienterad hantering av hot och erbjuder AI-drivna insikter som förbättrar din säkerhetsnivå. Dess AI-funktioner omfattar automatiserad identifiering av hot som identifierar risker i realtid. Plattformens integration med Google Cloud-tjänster säkerställer enkel säkerhetshantering. Detta gör den idealisk för team som vill skydda sina molnresurser.
Utmärkande funktioner & integrationer:
Funktioner omfattar automatiserad incidenthantering för att minska manuellt arbete, säkerhetsanalys som ger detaljerade insikter om potentiella hot samt en centraliserad instrumentpanel som förenklar övervakningen. Dessa funktioner hjälper ditt team att upprätthålla en säker och välhanterad molnmiljö.
Integrationer omfattar AWS, Microsoft Azure Active Directory, Office 365/Microsoft 365-moln-API:er samt många större plattformar via Google SecOps anslutnings- och integrationshubb.
Pros and Cons
Pros:
- Skräddarsytt för molnorienterade miljöer
- Automatiserad identifiering och hantering av hot
- Centraliserad instrumentpanel för säkerhetshantering
Cons:
- Bäst lämpat för Google Cloud-användare
- Konfigurationen varierar beroende på miljön
Andra AI-verktyg för cybersäkerhet
Här är några ytterligare alternativ bland AI-verktyg för cybersäkerhet som inte kom med på min kortlista, men som ändå är värda att titta närmare på:
- Cisco Hypershield
Bäst för AI-baserat nätverksförsvar
- Fortinet
Bäst för AI-driven hotinformation
- Wiz
Bäst för insikter om molnsäkerhet
- Darktrace
Begränsad till fokus på e-posthot
- Arctic Wolf
Bäst för hanterad detektering och respons
- Vectra AI
Bäst för detektion av nätverkshot
- Lakera
Bäst för AI-modellsäkerhet
- Securonix
Bäst för AI-baserad säkerhetsanalys
- HiddenLayer
Bäst för AI-baserad hotinformation
- Protect AI
Bäst för säkerhet i AI-applikationer
- NB Defense
Bäst för säkerhet i anteckningsböcker
- Prompt Security
Bäst för AI-automatisering av cybersäkerhet
- Mindgard
Bäst för AI-baserad riskbedömning
- Datadog
Bäst för förenad säkerhet och observerbarhet


Så utvärderar jag AI-verktyg för cybersäkerhet
Jag letar efter verktyg där AI verkligen minskar analytikernas arbetsbörda – genom att upptäcka hot som regelbaserade system missar, inte bara genom att ge samma aviseringar nya etiketter. Jag delar upp min utvärdering i kärnfunktioner som alla verktyg måste ha för att kvalificera sig och särskiljande faktorer som skiljer bra alternativ från utmärkta.
Kärnfunktioner (grundkrav för denna lista)
När jag väljer verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentandel. Varje verktyg måste uppnå en lägsta totalpoäng på 65 % för att övervägas för inkludering.
- AI-driven hotdetektering: Jag utvärderar om verktyget använder verkliga ML-modeller för att upptäcka hot som nolldagsangrepp eller polymorf skadlig kod – inte bara ompaketerad signaturmatchning.
- Beteendebaserad avvikelseanalys: Stark UEBA är viktigt här. Jag letar efter adaptiv baslinjeinlärning som flaggar avvikelser, till exempel ovanlig lateral förflyttning eller avvikande inloggningsmönster bland användare och entiteter.
- Automatiserad incidenthantering: Jag kontrollerar om verktyget kan triagera aviseringar automatiskt, utlösa begränsningsåtgärder eller köra åtgärdsspelböcker med minimal insats från analytikern – utöver att bara skicka en avisering.
- Kontinuerlig övervakning i realtid: Verktyget bör korrelera telemetri från slutpunkter, nätverkstrafik och molnarbetsbelastningar i realtid, och inte förlita sig på periodiska batchgenomsökningar.
- Prediktiv riskpoängsättning: Jag letar efter AI-baserad riskprioritering som tar hänsyn till exploaterbarhet och tillgångarnas kontext, och som går långt utöver enbart statiska CVSS-poäng.
- Integration med säkerhetsstacken: Verktyget måste kunna anslutas till befintliga SIEM-, SOAR-, EDR- och molnplattformar. Plattformar som Splunk, Microsoft Sentinel och CrowdStrike är vanliga anslutningar som jag kontrollerar.
När jag har en lista över verktyg som uppfyller dessa kriterier undersöker jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
En generativ AI-assistent gör verklig skillnad – analytiker kan ställa frågor om incidenter på naturligt språk i stället för att skriva komplex söksyntax. Jag värdesätter också visualisering av angreppsvägar, som visar hur en angripare skulle kunna förflytta sig lateralt mot de mest värdefulla tillgångarna. Förklarbara AI-resultat är minst lika viktiga, eftersom SOC-team behöver konfidenspoäng och bevishistorik för att motivera beslut om eskalering och uppfylla revisionskrav.
Mer än funktioner
Modelltransparens är viktig – jag kontrollerar om leverantörerna redovisar källor till träningsdata, andelen falska positiva resultat och hur ofta modellerna uppdateras. Överensstämmelse med regelverk är en annan viktig faktor, särskilt för team som måste följa GDPR, HIPAA eller PCI-DSS; jag letar efter kontroller för datalagringsplats och kundhanterade krypteringsnycklar. Den totala ägandekostnaden påverkar också min utvärdering, eftersom kostnaderna för AI-beräkningar kan öka kraftigt när telemetrimängderna växer. Jag vill se förutsägbar prissättning som skalas med datainhämtning eller antalet slutpunkter utan oväntade avgifter.
Så väljer du ett AI-verktyg för cybersäkerhet
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Hur kommer verktyget att växa med din organisation? Säkerställ att det kan hantera ökade datamängder och fler användare utan att prestandan försämras. |
| Integrationer | Kan verktyget integreras med dina befintliga system? Kontrollera kompatibiliteten med programvara som SIEM-system eller molntjänster för att undvika störningar i arbetsflödet. |
| Anpassningsbarhet | Kan du anpassa verktyget efter dina specifika behov? Leta efter möjligheter att justera inställningar, rapporter och aviseringar så att de överensstämmer med dina säkerhetspolicyer. |
| Användarvänlighet | Är gränssnittet intuitivt för ditt team? Testa hur användarvänligt verktyget är för att säkerställa att personalen kan använda det effektivt med minimal utbildning. |
| Implementering och introduktion | Hur lång tid tar det att komma igång? Ta hänsyn till den tid och de resurser som krävs för installationen samt om support finns tillgänglig under denna fas. |
| Kostnad | Vad är den totala ägandekostnaden? Jämför prisplaner, inklusive dolda kostnader som underhåll eller ytterligare funktioner, så att de ryms inom din budget. |
| Säkerhetsskydd | Vilket skydd erbjuder verktyget? Säkerställ att det omfattar kryptering, åtkomstkontroller och regelbundna uppdateringar för att skydda mot sårbarheter. |
| Efterlevnadskrav | Uppfyller verktyget branschreglerna? Kontrollera att det följer standarder som GDPR eller HIPAA, särskilt om du hanterar känsliga uppgifter. |
Vad är AI-verktyg för cybersäkerhet?
AI-baserade cybersäkerhetsverktyg är programvarulösningar som använder artificiell intelligens för att förbättra säkerhetsåtgärder och skydda digitala tillgångar. Säkerhetsexperter, IT-team och nätverksadministratörer använder vanligtvis dessa verktyg för att upptäcka hot snabbare och reagera mer effektivt. Automatiserad hotidentifiering, prediktiv analys och övervakning i realtid hjälper till att identifiera sårbarheter och effektivt minska risker. Dessa verktyg ger användarna förbättrade säkerhetsfunktioner, minskar belastningen på mänskliga operatörer och förbättrar den övergripande hanteringen av hot.
Funktioner
Håll utkik efter följande viktiga funktioner när du väljer AI-baserade cybersäkerhetsverktyg:
- Automatiserad hotidentifiering: Använder AI för att identifiera och varna användare om potentiella säkerhetshot i realtid, vilket minskar svarstiderna.
- Prediktiv analys: Analyserar datamönster för att förutsäga potentiella säkerhetsintrång, vilket möjliggör proaktiv hantering av hot.
- Beteendeanalys: Övervakar användar- och nätverksbeteenden för att upptäcka avvikelser som kan tyda på säkerhetshot.
- Övervakning i realtid: Ger kontinuerlig övervakning av nätverksaktiviteter för att säkerställa omedelbar identifiering av misstänkta handlingar.
- Automatisering av incidenthantering: Automatiserar svar på upptäckta hot, minimerar manuella insatser och påskyndar lösningstiderna.
- Analys av användarbeteende: Spårar och analyserar användaraktiviteter för att identifiera ovanliga mönster som kan tyda på interna hot.
- Integrering av molnsäkerhet: Säkerställer kompatibilitet med molntjänster för att skydda data och program i molnmiljöer.
- Sårbarhetsskanning: Söker automatiskt efter svagheter i system, vilket möjliggör snabb korrigering och förstärkning av skyddet.
- Anpassning genom maskininlärning: Lär sig kontinuerligt från nya data för att förbättra funktionerna för hotidentifiering och hotrespons.
- Säkerhetsanalys: Erbjuder detaljerade insikter och rapporter om säkerhetshändelser för att hjälpa team att förstå och minska risker.
Fördelar
Implementering av AI-baserade cybersäkerhetsverktyg ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Starkare övergripande säkerhetsnivå: AI skapar ett enhetligt, alltid aktivt försvarslager som minskar döda vinklar i nätverk, slutpunkter och molnmiljöer.
- Färre lyckade attacker: Genom att identifiera subtila eller dolda hotmönster minskar AI sannolikheten för intrång, utpressningsprogram och incidenter orsakade av interna aktörer.
- Lägre driftskostnader: Automatiserad triagering och övervakning minskar behovet av manuellt säkerhetsarbete, vilket sänker kostnaden för den löpande säkerhetsdriften.
- Snabbare beslutsfattande i kriser: AI sammanfattar komplexa hotdata till tydliga insikter och hjälper team att välja rätt åtgärd under incidenter.
- Bättre resursfördelning: AI prioriterar de mest kritiska sårbarheterna och säkerställer att teamet fokuserar sina insatser där de får störst effekt.
- Minskad larmtrötthet: Intelligent larmprioritering och brusreducering minimerar falska positiva resultat och håller analytiker fokuserade på verkliga hot.
- Förbättrad beredskap för regelefterlevnad: Automatiserade granskningsspår, policykontroller och riskbedömning förenklar uppfyllandet av regulatoriska krav som GDPR eller HIPAA.
Kostnader & priser
Att välja AI-baserade cybersäkerhetsverktyg kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar med AI-baserade cybersäkerhetsverktyg:
Jämförelsetabell för abonnemang för AI-baserade cybersäkerhetsverktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande hotidentifiering, begränsad åtkomst till funktioner och communitysupport. |
| Personligt abonnemang | $3-$60/månad | Avancerad hotidentifiering, grundläggande rapportering och e-postsupport. |
| Företagsabonnemang | $60-$200/månad | Fullständig hotidentifiering, övervakning i realtid, analys av användarbeteende och prioriterad support. |
| Storskaligt företagsabonnemang | $500+/månad eller anpassat | Avancerad hotinformation, anpassade integreringar, dedikerad kontoansvarig och support dygnet runt. |
Vanliga frågor om AI-cybersäkerhetsverktyg
Här är några svar på vanliga frågor om AI-cybersäkerhetsverktyg:
Hur kan generativ AI inom cybersäkerhet integreras med befintliga system?
De flesta lösningar erbjuder API:er och inbyggda integrationer för anslutning till din befintliga IT-infrastruktur. Du kan till exempel koppla verktyget till SIEM-system, molnplattformar och programvara för slutpunktsskydd. Detta stärker din säkerhet genom att ge en samlad bild av hot och effektivisera processerna för incidenthantering. Bekräfta kompatibiliteten med dina befintliga system före köpet för att säkerställa en snabb integration.
Kräver AI-cybersäkerhetsverktyg specialiserad utbildning för mitt team?
De flesta AI-cybersäkerhetsverktyg är utformade för att vara användarvänliga, även om viss utbildning är bra för funktioner som hotanalys och modelljustering. Leta efter leverantörer som erbjuder handledningar, webbseminarier och dokumentation för att hjälpa ditt team att använda plattformen.
Är AI-cybersäkerhetsverktyg effektiva mot zero-day-cyberattacker?
Ja, AI-cybersäkerhetsverktyg är effektiva mot zero-day-attacker och skadlig programvara. AI hjälper till genom att använda maskininlärning och avvikelsedetektering för att identifiera ovanligt beteende, såsom oväntade filändringar eller nätverksanslutningar, som traditionella signaturbaserade verktyg kanske missar. Genom att analysera mönster och avvikelser från det normala kan de upptäcka potentiella hot tidigt. Det är dock fortfarande viktigt att hålla dina AI-modeller uppdaterade så att de kan anpassas till nya angreppsvektorer.
Kan AI-cybersäkerhetsverktyg stödja efterlevnadskrav?
Ja, många AI-cybersäkerhetsverktyg stöder efterlevnadskrav. De erbjuder funktioner som datakryptering, åtkomstkontroller och granskningsspår för att hjälpa dig att uppfylla regler som GDPR eller HIPAA. Vissa verktyg använder också AI för att kontinuerligt övervaka din attackyta och säkerställa att nya tillgångar, felkonfigurationer eller exponeringar identifieras snabbt. Många plattformar erbjuder rapportering och instrumentpaneler för efterlevnad, vilket gör det enklare för ditt team att följa upp efterlevnaden. Säkerställ att verktyget du väljer överensstämmer med de specifika efterlevnadsstandarderna inom din bransch för att undvika potentiella juridiska problem.
Är det möjligt att anpassa AI-cybersäkerhetsverktyg efter specifika behov?
Ja, de flesta AI-cybersäkerhetsverktyg erbjuder anpassningsalternativ för att passa dina specifika behov. Du kan justera inställningar som tröskelvärden för aviseringar, rapportformat och åtkomstnivåer för användare. Vissa verktyg tillåter anpassade integrationer eller API-användning för att skräddarsy lösningen ytterligare. Utvärdera anpassningsmöjligheterna före köpet för att säkerställa att verktyget kan anpassas till dina unika säkerhetskrav.
Nästa steg:
Om du håller på att undersöka AI-cybersäkerhetsverktyg kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.