

SOAR kontra SIEM: En kraftfull duo för effektiviserad säkerhet

Cybersäkerhetsområdet expanderar genom utvecklingen av innovativa verktyg och tekniker för att hantera och minska omfattningen av de hot och utmaningar som företag står inför idag. Två framstående koncept är SOAR (Security Orchestration, Automation, and Response) och SIEM (Security Information and Event Management). Båda erbjuder separata men sammanlänkade funktioner som är utformade för att öka cybersäkerhetsverksamhetens effektivitet och ändamålsenlighet.
SIEM-verktyg kan hålla din IT-infrastruktur säker genom att övervaka och upptäcka säkerhetshot. SOAR har ett mer proaktivt angreppssätt. Det integreras med olika säkerhetsverktyg för att samla in data och möjliggör automatiserade svar på hot på låg nivå. SOAR-plattformar är utformade för att effektivisera och förstärka ditt svar på sådana hot.


Debatten mellan SOAR och SIEM är ofta intensiv, men att förstå när och hur de ska användas kan avsevärt förbättra ett företags säkerhetsläge. I den här artikeln får du lära dig de viktigaste funktionerna i SIEM och SOAR.
Förstå SOAR och SIEM: definition, funktioner och fördelar
Viktiga skillnader
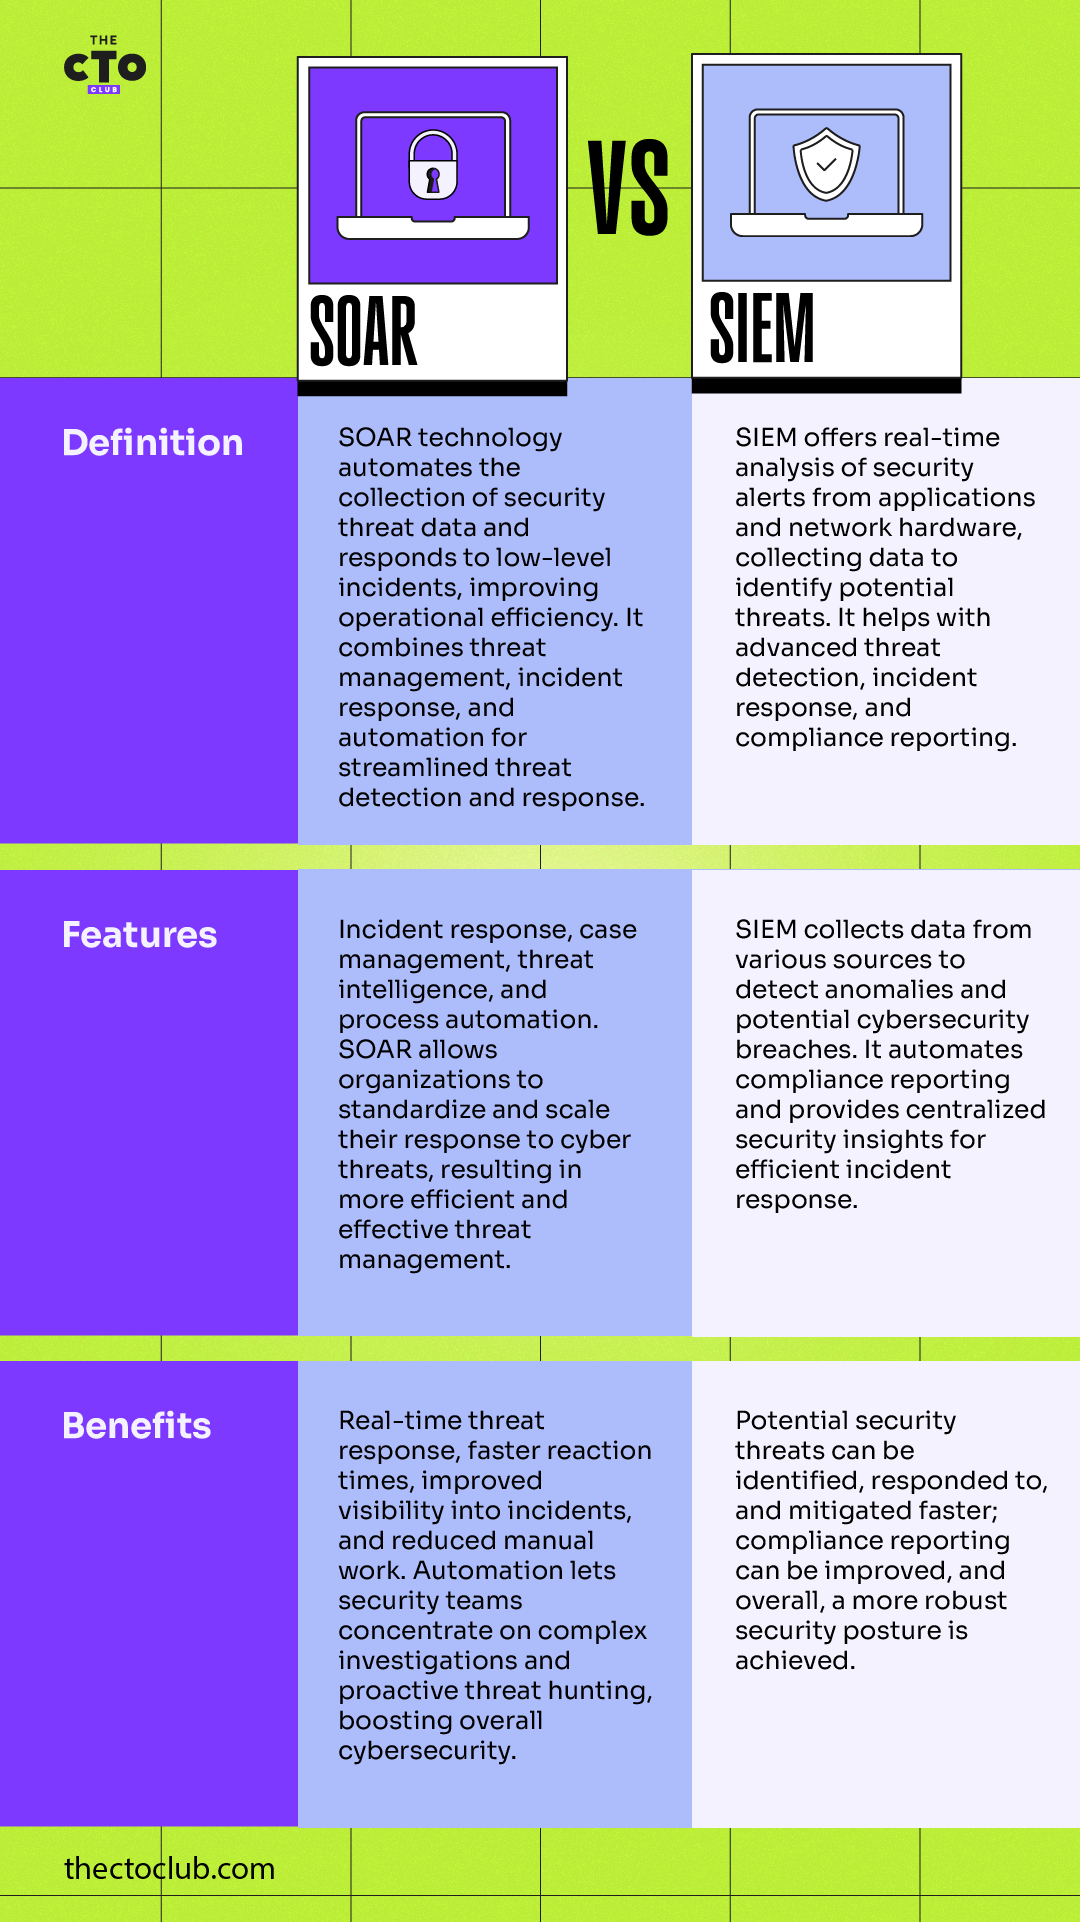
Även om SOAR- och SIEM-verktyg verkar likna varandra finns det några viktiga skillnader. SIEM-verktyg fokuserar främst på loggning av data, korrelation och händelseanalys för att identifiera avvikande och misstänkt aktivitet. De uppmärksammar de angivna händelserna eller avvikelserna, men vidtar inga andra åtgärder.
SOAR-verktyg centraliserar däremot data om hotinformation och ger en heltäckande bild av säkerhetsmiljön. De går ett steg längre än SIEM-lösningar genom att erbjuda automatiserade åtgärder. Dessa åtgärder kan sträcka sig från att skicka meddelanden till berörd personal så att de kan agera, till att aktivt isolera berörda enheter eller blockera skadliga IP-adresser.
SIEM kräver vanligtvis manuella åtgärder för att sortera identifierade aviseringar, vilket kan vara tidskrävande och orsaka förseningar vid en större säkerhetsincident. Med SOAR kan du minska den mänskliga arbetsinsatsen genom att proaktivt automatisera dessa processer.
SOAR-verktyg kan dramatiskt minska svarstiderna genom att utlösa specifika arbetsflöden som svar på identifierade hot, vilket förbättrar säkerhetsarbetets effektivitet och ändamålsenlighet. Även om SOAR och SIEM kan fungera oberoende av varandra kan en integrering av de två systemen ge en mer sömlös och effektiv strategi för upptäckt och hantering av hot, vilket möjliggör en heltäckande cybersäkerhetsstrategi.


SOAR jämfört med SIEM utifrån verksamhetens behov
När du väljer mellan SOAR och SIEM utifrån verksamhetens behov är det viktigt att identifiera organisationens unika krav. SIEM-lösningar är särskilt bra på datainsamling och ger värdefulla insikter i aktivitetsmönster genom att flagga anmärkningsvärda händelser för utredning. Om ditt företags främsta krav är bättre insyn i dess ekosystem, loggkorrelation och händelseaviseringar kan en SIEM-lösning vara mer lämplig. Den är särskilt kraftfull i miljöer där efterlevnadsbestämmelser kräver detaljerad loggning och händelseanalys.
SOAR är däremot mer inriktat på proaktiv hotjakt, incidenthantering och automatisering. Plattformen är känd för sin förmåga att integrera olika cybersäkerhetsverktyg, vilket möjliggör samordning av hanteringen av hot från en gemensam plattform.
Om ditt företag prioriterar snabba svar på hot, att upptäcka och åtgärda brister innan de eskalerar, kan SOAR vara ett bättre alternativ. SOAR:s förmåga att skapa ett effektiviserat arbetsflöde, minska svarstiden och avlasta ditt säkerhetsteam kan ge betydande värde och effektivitet för din verksamhet.
-

ManageEngine Log360
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.2 -
Logmanager
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.5 -
Heimdal
Visit Website


Framgångsrika implementeringar av SOAR och SIEM
Ett exempel på en framgångsrik implementering av ett SIEM-system finns hos en ledande vårdgivare. Företaget hade problem med enorma mängder användarloggar och larm, vilket ökade risken för att kritiska säkerhetshändelser skulle förbises.
Genom att implementera en SIEM-lösning minskade loggvolymen betydligt, och viktiga incidenter identifierades snabbt. Systemet tillhandahöll också en central plats för analys och rapportering, vilket förbättrade organisationens säkerhetsnivå.
På samma sätt har SOAR-system visat sig vara avgörande. Till exempel hanterade en internationell bankkoncern en hög nivå av cyberhot och falsklarm, och konventionella metoder för hotshantering visade sig vara ineffektiva.
Implementeringen av ett SOAR-system gjorde det möjligt för dem att minska svarstiden från timmar till minuter. Genom att automatisera repetitiva uppgifter kunde de fokusera sina resurser på komplexa hot.
SOAR-plattformen ökade effektiviteten och noggrannheten och hjälpte dem att hantera ett snabbt föränderligt hotlandskap. I båda fallen visade sig integrationen av SIEM och SOAR vara avgörande för att stärka deras säkerhetsinfrastruktur.
Framtiden för cybersäkerhet med SOAR och SIEM
Allteftersom vi går djupare in i den digitala tidsåldern lär vi oss vilka verktyg som kan skapa ett kraftfullt cybersäkerhetsförsvar. De sofistikerade cyberhot som dyker upp kräver ett lika avancerat svar. Därför är integreringen av SIEM:s funktioner för händelsedetektering med SOAR:s automatiserade svarsmekanismer framtiden för cybersäkerhet.
Dessutom kommer framtida framsteg inom dessa tekniker sannolikt att vara nära sammankopplade med hantering av molnsäkerhet. När företag i allt högre grad flyttar sin verksamhet till molnet kommer efterfrågan på molnkompatibla SIEM- och SOAR-lösningar som erbjuder hotinformation i realtid och automatiserade svar att öka. Det står klart att kombinationen av SOAR och SIEM kommer att spela en avgörande roll i utformningen av nästa generations standarder för cybersäkerhet.
För mer information om cybersäkerhet, prenumerera på vårt nyhetsbrev för de senaste insikterna!

