

Escrever código Java limpo e fiável é um desafio que todos os programadores enfrentam. Não se trata apenas de concluir o trabalho — trata-se de o fazer de forma eficiente e de evitar as dores de cabeça associadas à depuração e aos problemas de compatibilidade que podem surgir mais tarde. Se alguma vez passou horas a tentar descobrir uma vulnerabilidade oculta ou teve dificuldades em manter uma qualidade de código consistente em toda a sua equipa, sabe como isso pode ser frustrante. Estes desafios atrasam o progresso e introduzem riscos cuja resolução pode ser dispendiosa mais tarde.
É aqui que entram as ferramentas de análise estática de código. Estas ferramentas ajudam a detetar erros numa fase inicial, a garantir a conformidade com as normas de programação e a melhorar a qualidade geral das suas aplicações Java. Ao longo dos anos, utilizei uma vasta gama destas ferramentas em diferentes projetos, desde o desenvolvimento para Android até sistemas empresariais, e pude comprovar em primeira mão como podem transformar os fluxos de trabalho. Neste guia, partilharei as minhas principais escolhas de ferramentas de análise estática de código para Java, juntamente com informações práticas para o ajudar a escolher a melhor opção para as suas necessidades.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela comparativa de ferramentas de análise estática de código para Java
Esta tabela comparativa resume os detalhes de preços das minhas principais escolhas de ferramentas de análise estática de código para Java:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Best for continuous codebase monitoring | Free trial available | Pricing upon request | Website | |
| 2 | Best for custom security rules | Free plan available | From $350/month | Website | |
| 3 | Best for unified SAST and SCA in CI/CD pipelines | Free demo available | Up to $1,000/dev/year (billed annually) | Website | |
| 4 | Best for identifying malware | 7-day free trial + free demo available | From $399/month (billed annually) | Website | |
| 5 | Best for dependency scanning | Free plan available | From $34/developer/month | Website | |
| 6 | Best for context-aware AI analysis | Free plan available | From $200/month | Website | |
| 7 | Best for open-source vulnerability management | Free plan + free demo available | From $25/contributing developer/month | Website | |
| 8 | Best for automated code quality reviews | 14-day free trial + free plan + free demo available | From $18/user/month (billed annually) | Website | |
| 9 | Best for in-depth source code scanning | Free demo available | Pricing upon request | Website | |
| 10 | Best for quick identification of common coding flaws | Free | Open source project and available for free. | Website |


Análises das melhores ferramentas de análise estática de código para Java
Apresentamos abaixo os meus resumos detalhados das melhores ferramentas de análise estática de código para Java que entraram na minha seleção. As minhas análises oferecem uma visão detalhada das principais funcionalidades, vantagens & desvantagens, integrações e casos de utilização ideais de cada ferramenta, para o ajudar a encontrar a melhor opção para si.
 Best for continuous codebase monitoring
- Free trial available
- Pricing upon request
Visit WebsiteCustomer Rating:4.4/5
Here's SonarQube's issues tab, which displays the category, severity level, tag(s), and the calculated effort it will take to rectify an issue. SonarQube is a static code analysis tool available for both self-managed and cloud deployments. It examines first-party, AI-generated, and open source code to detect bugs, security vulnerabilities, and maintainability issues early in the development process. The platform flags reliability and security risks and can generate AI-assisted fix suggestions to help reduce manual review.
Why I Picked SonarQube:
I included SonarQube because it offers broad language coverage and flexibility in how teams apply static analysis. It provides structured reporting that highlights areas of technical debt and security exposure, supporting teams that want consistent visibility into project health.
Its compatibility with CI/CD environments also makes it suitable for continuous inspection workflows.
Standout Features and Integrations:
Features include support for over 35 languages, 6,500+ coding rules, taint analysis for common programming languages, and unified configuration options.
Integrations include Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Slack, and Port. A SonarQube IDE extension is available for VS Code, JetBrains IDEs, Cursor, Windsurf, and others.
Pros and Cons
Pros:
- Open-source nature with a large community, fostering frequent updates and shared best practices.
- Comprehensive integrations with popular development tools and repositories.
- Robust source code analysis that detects a broad range of coding issues.
Cons:
- Complexity can be a challenge for smaller teams without dedicated DevOps personnel.
- Some false positives might arise, necessitating thorough review.
- The initial setup might require some technical expertise.
Learn more about SonarQube:

Aikido Security provides a unified dashboard to triage and filter issues by type, severity, and scan source. Aikido Security is an application security platform offering comprehensive solutions to protect applications from code to cloud. It encompasses features like cloud posture management, open source dependency scanning, secrets detection, and both static and dynamic application security testing.
Why I Picked Aikido Security:
Aikido lets you create custom security rules that fit your specific needs, giving your team more control over how you protect your Java code. It’s flexible enough to allow tailored configurations, so you don’t have to rely on generic rule sets that might not fit your project. Aikido scans code in real-time, catching vulnerabilities before they escalate. With its ability to enforce these custom rules automatically, your team can easily adapt it to match your code standards and security policies, ensuring more precise security monitoring.
Standout Features and Integrations:
Other features include secrets detection, which is vital for checking code for leaked and exposed API keys, passwords, and encryption keys, and auto-triaging known safe secrets. It also offers DAST for web applications to identify vulnerabilities through simulated attacks.
Integrations include Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana, and GitHub.
Pros and Cons
Pros:
- Scalable for growing teams
- Has a comprehensive dashboard and customizable reports
- Code-to-cloud security
Cons:
- Ignores vulnerabilities if no fix is available
- Supports English only
Learn more about Aikido Security: Best for unified SAST and SCA in CI/CD pipelines
- Free demo available
- Up to $1,000/dev/year (billed annually)
Visit WebsiteCustomer Rating:4.7/5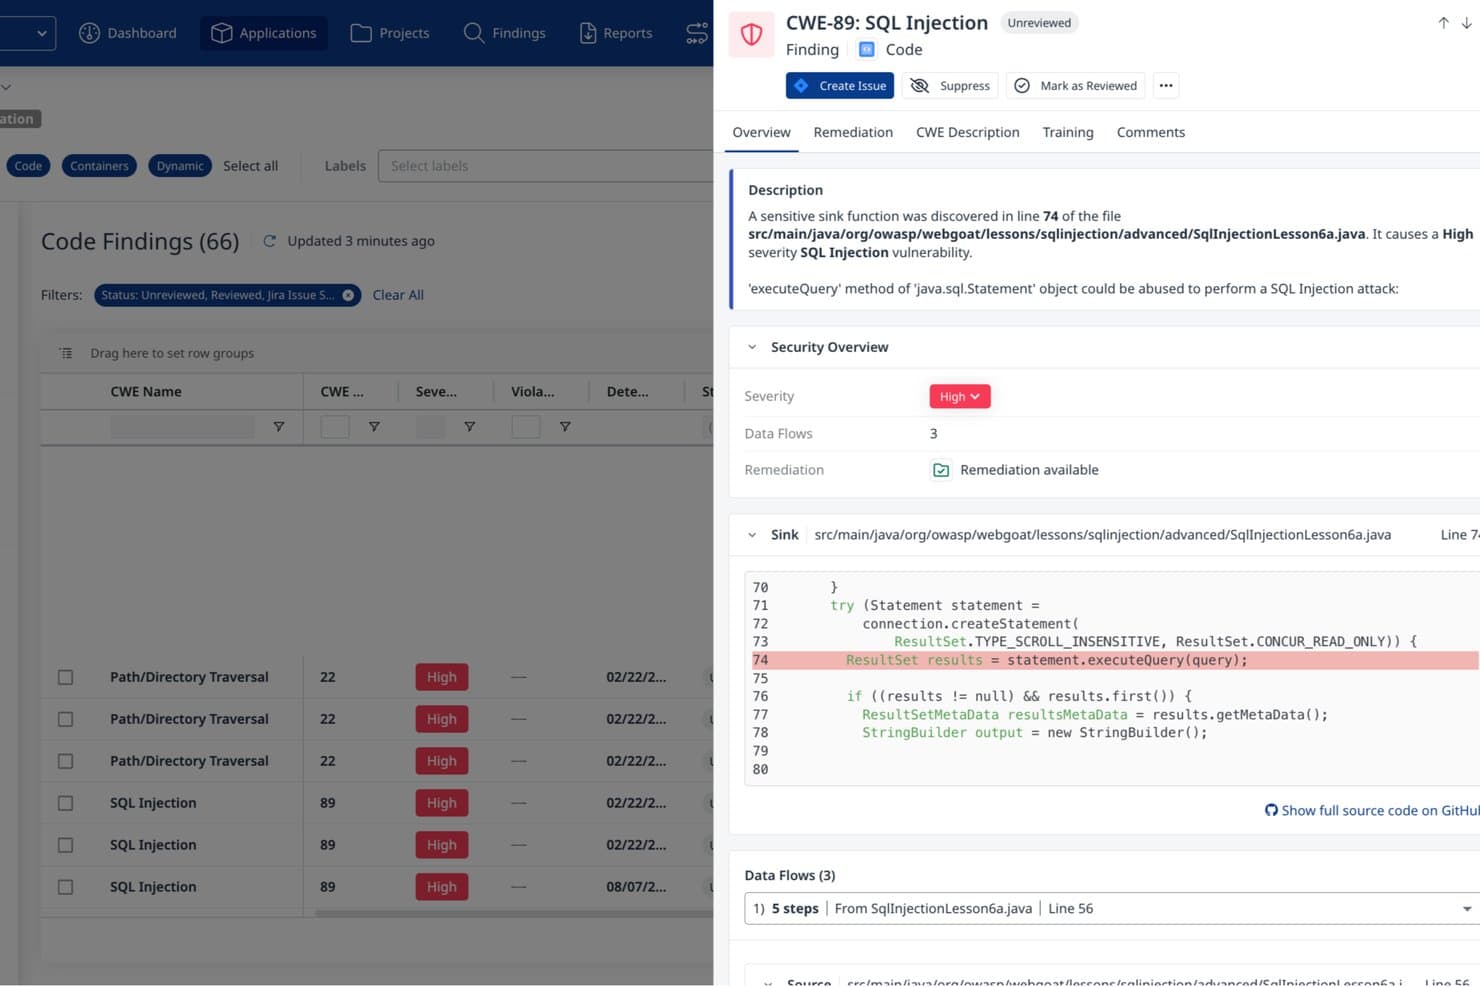
Mend.io surfaces SQL injection vulnerabilities with code context and remediation. Mend AppSec is an application security platform that unifies SAST and SCA with container scanning, covering Java from version 1.2 through the latest, and integrates with major SCMs, CI/CD pipelines, and IDEs to surface security vulnerabilities in developer workflows.
Who Is Mend.io Best For?
Mend.io is a strong fit for enterprise security and DevOps teams that need SAST and SCA coverage woven directly into their existing CI/CD pipelines.
Why I Picked Mend.io
I picked Mend.io as one of the best because it's one of the few tools that genuinely unifies SAST and SCA under a single policy engine, so your Java security findings and dependency vulnerabilities share the same severity thresholds, remediation SLAs, and build-gate rules. I particularly like how its reachability-based prioritization traces whether a vulnerable function in a dependency is actually called by your application, cutting through alert noise on large Java codebases. The taint analysis engine also lets you map custom sources, sinks, and sanitizers specific to your Java frameworks like Spring or Struts.
Mend.io Key Features
- Multi-mode scan depth: Choose between Fast, Balanced, and Deep scan profiles to control the trade-off between analysis speed and finding thoroughness on your Java codebase.
- SBOM generation and ingestion: Export software bills of materials in SPDX and CycloneDX formats, import third-party SBOMs, and consume VEX data for dependency transparency.
- Secrets detection: Scans proprietary Java code for hardcoded credentials, API keys, tokens, and certificates, with the option to trigger policy violations or build failures on detection.
- Compliance report types: Generate CLI reports mapped to OWASP, PCI, PCI 4.0, HIPAA, HITRUST, NIST, SANS, and MISRA directly from scan results.
Mend.io Integrations
Mend.io integrates with GitHub, GitLab, Azure DevOps Repos, Bitbucket Cloud, Jenkins, CircleCI, AWS CodeBuild, Bamboo, and TeamCity for Java scanning across repositories and CI/CD workflows.
Pros and Cons
Pros:
- CWE-mapped Java security coverage spans severities
- Reachability prioritizes vulnerable dependency findings
- Java taint analysis supports framework-specific flows
Cons:
- False positives can require manual triage
- Security-focused analysis omits general code smells
Learn more about Mend.io: Best for identifying malware
- 7-day free trial + free demo available
- From $399/month (billed annually)

Xygeni’s dashboard visualizes all detected risks across projects, helping teams prioritize and remediate vulnerabilities based on exploitability and reachability metrics. Xygeni offers a unique approach to static code analysis for Java by providing deep contextual insights and a unified application security strategy. This tool is particularly appealing to DevSecOps teams and developers focused on maintaining code integrity and security throughout the software development lifecycle. By aggregating and deduplicating findings from various scanners, Xygeni ensures that you receive a clean, correlated risk view, addressing the common challenge of alert fatigue and allowing you to focus on genuine threats.
Why I Picked Xygeni
I picked Xygeni because it excels in providing precise vulnerability detection, which is crucial for Java developers aiming to secure their code. The tool's standout feature is its ability to identify malware and supply chain threats, offering a level of security that many other static code analysis tools lack. Additionally, Xygeni's integration with CI/CD pipelines ensures that vulnerability detection is seamlessly incorporated into your existing workflows, making it an efficient choice for development teams.
Xygeni Key Features
In addition to its malware detection capabilities, Xygeni offers several other features that enhance its utility:
- Policy-Driven Rules and Guardrails: These allow you to automate actions based on scan results, ensuring that security policies are consistently enforced.
- AI-Powered AutoFix: This feature provides context-aware code suggestions and automatic fixes, helping your team write secure code faster.
- Supply Chain Security: Xygeni detects malware in open-source components, adding an extra layer of protection to your projects.
- True Positive Rate: With a 100% true positive rate and a low false positive rate of 16.7%, you can trust the alerts you receive are actionable.
Xygeni Integrations
Xygeni integrates seamlessly with popular development tools, including GitHub Actions, Jenkins, GitLab, and Bitbucket. These integrations allow for smooth incorporation into your existing development environment, enhancing workflow efficiency and security.
Pros and Cons
Pros:
- Real-time detection minimizes security risk
- Function-level analysis prioritizes vulnerabilities
- Privacy-first scanning ensures data safety
Cons:
- Limited integrations compared to competitors
- Pricing may be steep for some teams
Learn more about Xygeni:

Corgea flags a high-risk SQL injection issue and suggests a secure, parameterized code fix directly within a pull request. Corgea is a static code analysis tool built for developers and organizations that want to improve application security. It uses AI to identify issues such as business logic flaws and authentication vulnerabilities, helping keep code secure. The tool is especially useful for teams that want to automate how they find and fix insecure code, cutting down on manual review and speeding up security workflows.
Why I Picked Corgea
I picked Corgea for its AI-native approach to static application security testing, which sets it apart from other static code analysis tools for Java. By using large language models, Corgea can detect complex vulnerabilities like business logic flaws and broken authentication that traditional tools often miss. It adapts to the codebase with each scan and significantly reduces false positives, making it a strong option for developers who need accurate and dependable security findings.
Corgea Key Features
In addition to its AI-driven vulnerability detection, Corgea offers several key features that enhance its utility for static code analysis in Java:
- Dependency Scanning: Automatically scans and identifies vulnerabilities within your code dependencies, ensuring comprehensive security coverage.
- Customizable Policies: Allows you to set security policies in natural language, tailoring the tool to fit your specific security needs and workflows.
- SAST Auto-Fix: Provides automated security patches, simplifying the process of addressing vulnerabilities and maintaining secure codebases.
- Multi-Language Support: Supports Java along with other languages like JavaScript, Python, and C#, broadening its applicability across different projects.
Corgea Integrations
Native integrations are not currently listed by Corgea.
Pros and Cons
Pros:
- Business logic flaw detection
- Automatic secure code fixes
- AI-driven vulnerability detection
Cons:
- AppSec-focused, not full stack
- No runtime protection features
Learn more about Corgea: Best for context-aware AI analysis
- Free plan available
- From $200/month
Visit WebsiteCustomer Rating:4.5/5
ZeroPath provides a unified security dashboard that highlights scan activity, vulnerability types, issue severity, and top critical findings at a glance. ZeroPath is built for development teams looking to bring advanced code-security into their Java (and other language) codebases without drowning in alert noise. If you’re operating in a Java-centric environment—whether fintech, healthcare or SaaS—and you want a static code analysis tool that understands business logic, handles complex flows, and offers actionable fixes, ZeroPath is worth a look.
Why I Picked Zeropath
I picked ZeroPath because it leverages AI-native static application security testing (SAST) that goes beyond pattern-matching and works deep into logic and authorization flows—so your Java services won’t silently ship broken auth or business logic holes. It uses context-aware analysis to trace data flows and dependency reachability (for example SCA and dependency-graphing) which helps your team spot real vulnerabilities, not just generic findings. I appreciate how it can generate one-click patches directly in pull requests and integrate into your workflow so that your Java team can keep moving fast while still embedding security checks early.
Zeropath Key Features
In addition to its standout AI-driven analysis, I also found several features that enhance its utility:
- Infrastructure as Code (IaC) Detection: This feature allows you to identify and address security vulnerabilities within your infrastructure code, ensuring comprehensive security coverage.
- Automated Compliance Reporting: Zeropath automatically generates compliance reports, simplifying the process of meeting industry standards and regulations.
- Pull Request (PR) Reviews: Performs automated security reviews on every pull request and places AI-powered feedback and suggested fixes in your code review workflow.
- Custom Code Policies: Lets you define arbitrary rules (in natural language) to catch patterns your organization cares about (for instance: all public endpoints must validate input).
Zeropath Integrations
Integrations include GitHub, GitLab, Jenkins, Bitbucket, Jira, Azure DevOps, Slack, AWS, Google Cloud Platform, and Microsoft Teams.
Pros and Cons
Pros:
- Supports auto-patch generation directly in code review workflow.
- Discovers business-logic and authorization vulnerabilities in Java and other languages.
- Reduces noisy false positives compared to traditional SAST tools
Cons:
- Dependence on AI means that edge-case detection still may vary.
- You may need time to adjust your workflow around its automation.
Learn more about Zeropath: 7Best for open-source vulnerability management
Snyk
- Free plan + free demo available
- From $25/contributing developer/month
Visit WebsiteCustomer Rating:4.6/5
Here's Synk's static analysis scanner, which checks your code for quality and security issues in real time and provides fix advice in your IDE. Snyk stands at the forefront of identifying and rectifying vulnerabilities in open-source projects and dependencies. With its sharp focus on securing open-source software, it offers a much-needed shield against potential security breaches.
Why I Picked Snyk:
In my continuous search for tools that ensure software robustness, Snyk caught my attention due to its dedicated focus on open-source vulnerabilities. When determining and comparing static code analysis tools, Snyk's specialization in tracking and managing open-source project vulnerabilities made it stand out.
I determined that, in the realm of open-source software, Snyk is undoubtedly best for vulnerability management, providing an invaluable service to the development community.
Standout Features and Integrations:
One of Snyk's prime features is its extensive database of open-source vulnerabilities, making it a vital tool for developers leveraging open-source projects. Furthermore, its dashboards offer comprehensive insights, enabling development teams to quickly identify and address potential threats.
When it comes to integrations, Snyk effortlessly ties in with popular repositories like GitHub and Bitbucket. It also smoothly integrates with CI/CD pipelines, including Jenkins, improving the DevOps workflow.
Pros and Cons
Pros:
- Offers insights and actionable solutions through its dashboards.
- Integration with popular repositories and CI/CD tools.
- Comprehensive database catering specifically to open-source vulnerabilities.
Cons:
- Pricing and tiers can be complex for teams with varied needs.
- The granularity of its features might require a learning curve for some users.
- While it specializes in open-source, it might not cover all proprietary software vulnerabilities.
Learn more about Snyk: Best for automated code quality reviews
- 14-day free trial + free plan + free demo available
- From $18/user/month (billed annually)
Visit WebsiteCustomer Rating:4.5/5
Here's the Codacy dashboard, which automatically identifies new static analysis issues, code coverage, code duplication, and code complexity evolution in every commit and pull request. Codacy is a prominent static code analysis tool that focuses on automating code quality reviews. By streamlining the code review process, it ensures that development teams deliver high-quality code consistently.
Why I Picked Codacy:
In the vast domain of static code analysis tools, choosing Codacy was a deliberate decision. When determining which tools to highlight, Codacy stood out due to its potent automated review capabilities. I chose Codacy because I believe its emphasis on automating quality reviews is paramount, positioning it as an essential asset for teams desiring to ensure consistent quality without manual oversight.
Standout Features and Integrations:
Codacy shines with its ability to identify a broad range of issues, from coding errors and code smells to security issues. It offers detailed dashboards that provide a snapshot of the overall code quality, aiding in the rapid identification of problem areas.
As for integrations, Codacy blends perfectly with platforms like GitHub, GitLab, and Bitbucket. This ensures code reviews and quality checks throughout the development process.
Pros and Cons
Pros:
- Automated reviews reduce manual oversight and human errors.
- Strong integrations with popular repositories, improving the development workflow.
- Efficient source code analyzer detecting a wide array of issues.
Cons:
- Annual billing may not cater to all teams or projects.
- Potential for occasional false positives in code reviews.
- Some users might find certain features slightly complex.
Learn more about Codacy: Best for in-depth source code scanning
- Free demo available
- Pricing upon request
Visit WebsiteCustomer Rating:4.2/5
Here's a screenshot of the monitored projects view in Checkmarx Interactive Application Security Testing (CxIAST). Checkmarx is a renowned static application security testing tool, dives deep into the source code to identify vulnerabilities. Its focus on thorough source code scanning ensures that even intricate security issues don't go unnoticed.
Why I Picked Checkmarx:
Selecting the right tools from a plethora of options can be daunting. I picked Checkmarx for this list after judging its unparalleled depth in source code analysis. Compared to other tools, Checkmarx provides an extensive examination, diving deep into programming languages and repositories.
In my opinion, its prowess in in-depth source code scanning solidifies its position as a top choice for teams aiming to fortify their code against potential threats.
Standout Features and Integrations:
Checkmarx excels in identifying a spectrum of security issues, from common vulnerabilities to nuanced threats in the source code. Its dashboards are highly informative, offering development teams a panoramic view of potential risks in the codebase.
For integrations, Checkmarx collaborates with platforms like GitHub, GitLab, and Bitbucket, ensuring a fortified development process that integrates security considerations from the get-go.
Pros and Cons
Pros:
- Mastery in various programming languages, including Java, Python, PHP, and Ruby.
- Strong integration with popular repositories, ensuring security is an integral part of the development workflow.
- Comprehensive source code analyzer adept at spotting an extensive range of vulnerabilities.
Cons:
- Pricing transparency can be improved for easier decision-making.
- Potential for false positives, demanding thorough review.
- May require a learning curve for those new to static application security testing.
Learn more about Checkmarx: 10Best for quick identification of common coding flaws
PMD
- Free
- Open source project and available for free.

Here's a screenshot of the PMD duplicate code detector feature. PMD is a well-regarded static code analysis tool that offers developers the capability to rapidly identify frequent coding flaws across various programming languages. Its forte lies in its proficiency to swiftly pinpoint such issues, making it indispensable for those who prioritize swift code reviews.
Why I Picked PMD:
Navigating through the diverse field of static code analysis tools, choosing PMD became an evident choice after determining its strengths and comparing them with its peers. The tool's inherent capability to swiftly uncover common coding flaws made it stand out, distinguishing it from the vast array of options available.
I picked it because, in my judgment, PMD excels at rapidly identifying coding flaws, ensuring that development teams can make quick rectifications.
Standout Features and Integrations:
PMD is celebrated for its broad support for multiple programming languages, including Java, JavaScript, and Apex, which grants it a versatility not all tools possess. Its source code analysis is robust, and the ability to detect code smells and coding errors promptly is commendable.
As for integrations, PMD incorporates popular platforms like GitHub, GitLab, and Jenkins, aligning itself perfectly with the development process of many teams.
Pros and Cons
Pros:
- Robust integrations with platforms like GitHub and Jenkins.
- Quick and effective detection of common coding flaws.
- Broad support for multiple programming languages.
Cons:
- Being open-source, it might lack some commercial-level support or features.
- The UI might not be as intuitive for beginners.
- Might require some configuration for specific projects.
Learn more about PMD:
Outras ferramentas de análise estática de código para Java
Apresentamos abaixo uma lista de ferramentas adicionais de análise estática de código para Java que selecionei, mas que não chegaram ao top 10. Vale certamente a pena analisá-las.
- 11Fortify on DemandBest for cloud-based security assessments
- 12CoverityBest for detection of software defects in development
- 13KlocworkBest for real-time security vulnerability detection
- 14Azul Platform CoreBest for Java runtime customization
- 15Parasoft JTestBest for comprehensive Java testing
- 16CodigaBest for code consistency and maintenance
- 17JArchitectBest for detailed code architecture visualization
- 18InferGood for mobile app static analysis
- 19Fortify Static Code AnalyzerGood for end-to-end vulnerability management
- 20CodeSonarGood for detecting complex programming errors
- 21CheckstyleGood for Java coding standard adherence
- 22FindBugsGood for bytecode-based Java bug detection
- 23SemmleGood for data-driven code exploration
How I Evaluate Static Code Analysis Tools
I evaluate static code analysis tools across two layers: core requirements any SAST tool must meet—like flagging XSS before a PR merges—and what separates one worth recommending from the rest.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I rank each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. Then, I calculate the tool's total score into a percentage. Each tool needs to achieve a minimum total score of 65% to be considered for inclusion.
- Multi-Language Support: I check which languages each tool supports and whether it can handle the mix you'd realistically see in a stack—like a Java backend alongside a TypeScript frontend.
- Vulnerability & Bug Detection: The engine should catch real issues like SQL injection, null pointer dereferences, and buffer overflows through data flow and control flow analysis, not just pattern matching.
- Coding Standards Enforcement: I evaluate whether you can enforce rulesets like CERT or Google style guides and create custom rules—useful when your team has internal conventions beyond public standards.
- CI/CD & IDE Integration: Tools should plug into the places developers already work, so I look for native support in platforms like GitHub Actions, GitLab CI, Jenkins, and IDEs like VS Code or IntelliJ.
- Actionable Reporting & Remediation: Findings need severity ratings and clear fix guidance so developers can resolve a flagged cross-site scripting issue without switching to a separate reference doc.
- Compliance & Standards Coverage: I look for mapping to frameworks like OWASP Top 10, CWE Top 25, and industry-specific standards such as MISRA for embedded systems or PCI DSS for payment processing.
Once I have a list of tools that meet this criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
Incremental scanning makes a real difference—when a tool analyzes only the changed lines in a pull request instead of rescanning the entire codebase, it keeps pipeline times reasonable on large repos. I also evaluate whether a tool offers a custom query language, like CodeQL or Semgrep patterns, which lets security teams write detection rules tailored to internal APIs or proprietary frameworks. AI-powered auto-remediation is increasingly valuable too, especially when it suggests contextual fixes directly in a PR rather than just flagging the issue.
Beyond Features
False positive rates matter more than most buyers realize. A tool that floods developers with noise trains them to ignore findings, so I evaluate how each vendor handles triage workflows and whether it learns from past suppression decisions. Deployment model is another key consideration—teams handling sensitive source code often need self-hosted or air-gapped options rather than SaaS-only offerings. I also look at licensing transparency, since pricing based on contributors versus lines of code can dramatically shift total cost depending on your team structure.
Como escolher uma ferramenta de análise estática de código para Java
É fácil ficar preso a listas extensas de funcionalidades e a estruturas de preços complexas. Para o ajudar a manter-se concentrado enquanto percorre o seu processo específico de seleção de software, apresentamos uma lista de verificação dos fatores a ter em conta:
| Fator | O que considerar |
|---|---|
| FatorEscalabilidade | O que considerarA ferramenta consegue acompanhar o crescimento dos seus projetos? Verifique se suporta bases de código maiores e utilizadores adicionais sem perda de desempenho. Evite ferramentas que limitem o crescimento. |
| FatorIntegrações | O que considerarIntegra-se no seu fluxo de trabalho atual? Procure compatibilidade com as ferramentas e plataformas de CI/CD existentes. Garanta uma troca de dados fluida entre sistemas. |
| FatorPersonalização | O que considerarPode adaptá-la ao seu fluxo de trabalho? Avalie se a ferramenta permite ajustar regras e relatórios para corresponder aos padrões e práticas de programação da sua equipa. |
| FatorFacilidade de utilização | O que considerarA sua equipa irá adotá-la facilmente? Considere a curva de aprendizagem e a intuitividade da interface. Uma ferramenta complexa pode inicialmente reduzir a produtividade. |
| FatorImplementação e integração inicial | O que considerarCom que rapidez pode começar? Avalie a disponibilidade de recursos como tutoriais, apoio e documentação para facilitar uma transição tranquila. |
| FatorCusto | O que considerarEnquadra-se no seu orçamento? Compare a estrutura de preços com as suas limitações financeiras. Tenha atenção a taxas ocultas ou complementos necessários que aumentem o custo. |
| FatorMedidas de segurança | O que considerarComo protege o seu código? Certifique-se de que a ferramenta oferece funcionalidades de segurança robustas para detetar vulnerabilidades e impedir violações de dados. |
| FatorRequisitos de conformidade | O que considerarCumpre as normas do setor? Verifique se a ferramenta está em conformidade com os regulamentos relevantes para o seu setor, de modo a evitar problemas legais. |
O que são ferramentas de análise estática de código Java?
As ferramentas de análise estática de código Java são soluções de software que analisam código Java em busca de erros, vulnerabilidades e conformidade com as normas de programação sem executar o código. Estas ferramentas são normalmente utilizadas por programadores e equipas de garantia de qualidade para assegurar a qualidade e a segurança do código. As revisões automatizadas de código, a deteção de vulnerabilidades e as verificações de conformidade ajudam a manter padrões elevados de código e a identificar problemas numa fase inicial. De um modo geral, estas ferramentas poupam tempo e recursos ao detetarem erros antes de estes chegarem à produção.
Funcionalidades
Eis as principais funcionalidades que todas as excelentes ferramentas de análise estática de código Java devem ter:
- Deteção de vulnerabilidades no código: Identifica potenciais ameaças de segurança no seu código, ajudando a prevenir violações numa fase inicial.
- Revisões automatizadas de código: Fornece feedback imediato sobre a qualidade do código para manter a consistência entre projetos.
- Conjuntos de regras personalizáveis: Permite adaptar a análise do código para cumprir os padrões e práticas de programação específicos da sua equipa.
- Análise em tempo real: Oferece informações imediatas enquanto programa, permitindo efetuar ajustes e melhorias rapidamente.
- Capacidades de integração: Assegura um funcionamento harmonioso com as ferramentas e plataformas existentes, melhorando a eficiência do fluxo de trabalho.
- Relatórios detalhados: Fornece informações abrangentes sobre problemas no código, ajudando a dar prioridade às correções e melhorias.
- Verificações de conformidade: Verifica o cumprimento das normas do setor, reduzindo o risco de problemas legais.
- Suporte para várias linguagens: Permite que as equipas trabalhem em vários projetos sem necessitarem de ferramentas diferentes.
- Processamento de baixa latência: Minimiza os atrasos durante a análise do código, garantindo um processo de desenvolvimento fluido.
- Monitorização contínua: Acompanha a qualidade do código ao longo do tempo, ajudando a manter padrões elevados e a evitar regressões.
Vantagens
A implementação de ferramentas de análise estática de código Java proporciona várias vantagens para a sua equipa e para a sua empresa. Eis algumas das vantagens que pode esperar:
- Melhoria da qualidade do código: As revisões automatizadas de código e a deteção de vulnerabilidades ajudam a manter padrões elevados e a reduzir os erros na sua base de código.
- Segurança reforçada: A identificação precoce de vulnerabilidades evita potenciais violações de segurança, protegendo as suas aplicações e os seus dados.
- Poupança de tempo: A análise em tempo real e os relatórios detalhados permitem detetar e resolver rapidamente os problemas, acelerando o processo de desenvolvimento.
- Garantia de conformidade: As verificações de conformidade asseguram que o seu código cumpre as normas do setor, reduzindo o risco de complicações legais.
- Eficiência dos recursos: Ao detetarem erros antes da produção, estas ferramentas poupam tempo e recursos que, de outro modo, seriam gastos na depuração e correção de problemas.
- Colaboração facilitada: As capacidades de integração permitem um funcionamento harmonioso com as ferramentas existentes, melhorando o trabalho em equipa e a comunicação.
- Desempenho consistente: A monitorização contínua ajuda a manter a qualidade do código ao longo do tempo, evitando regressões e assegurando um desempenho fiável das aplicações.
Custos e preços
Ao selecionar ferramentas de análise estática de código Java, é necessário compreender os vários modelos de preços e planos disponíveis. Os custos variam consoante as funcionalidades, o tamanho da equipa, os complementos e muito mais. A tabela abaixo resume os planos comuns, os respetivos preços médios e as funcionalidades habitualmente incluídas nas soluções de ferramentas de análise estática de código Java:
Tabela de comparação de planos para ferramentas de análise estática de código Java
| Tipo de plano | Preço médio | Funcionalidades comuns |
|---|---|---|
| Tipo de planoPlano gratuito | Preço médio$0 | Funcionalidades comunsAnálise básica de código, suporte limitado a linguagens e apoio da comunidade. |
| Tipo de planoPlano pessoal | Preço médio$5-$25/utilizador/mês | Funcionalidades comunsAnálise padrão de código, conjuntos de regras personalizáveis e retorno em tempo real. |
| Tipo de planoPlano empresarial | Preço médio$25-$50/utilizador/mês | Funcionalidades comunsAnálise avançada de código, capacidades de integração, relatórios detalhados e verificações de conformidade. |
| Tipo de planoPlano empresarial de grande escala | Preço médio$50-$100/utilizador/mês | Funcionalidades comunsAnálise abrangente de código, apoio dedicado, monitorização contínua e amplo suporte a linguagens. |
Perguntas frequentes
Eis algumas respostas a perguntas frequentes sobre ferramentas de análise estática de código Java:
Quais são as três técnicas utilizadas nas ferramentas de análise estática de código?
As ferramentas de análise estática de código utilizam normalmente a análise sintática, a análise do fluxo de dados e de controlo e a análise de segurança. A análise sintática verifica se a estrutura do código está correta, enquanto a análise do fluxo de dados e de controlo acompanha a forma como os dados se movimentam no código. A análise de segurança identifica vulnerabilidades que poderiam ser exploradas.
Quais são as limitações da análise estática de código?
As ferramentas de análise estática de código apenas conseguem identificar problemas sem executar o código. Podem não detetar problemas de desempenho ou de usabilidade que ocorram durante a execução. Além disso, estas ferramentas podem gerar falsos positivos, obrigando os programadores a verificar manualmente os problemas assinalados.
Como ajudam as ferramentas de análise estática de código a manter a qualidade do código?
Estas ferramentas ajudam a manter a qualidade do código ao verificarem automaticamente a existência de erros, vulnerabilidades e conformidade com as normas de programação. Fornecem retorno imediato aos programadores, permitindo correções rápidas e uma qualidade de código consistente em todo o projeto.
Qual é o principal objetivo das ferramentas de análise estática de código?
O principal objetivo é detetar problemas numa fase inicial, manter a consistência estilística e melhorar a qualidade do código. Por exemplo, podem assinalar problemas como ficheiros que não foram fechados ou variáveis com nomes incorretos antes de estes causarem problemas na aplicação.
As ferramentas de análise estática de código podem integrar-se em pipelines de CI/CD?
Sim, muitas ferramentas de análise estática de código integram-se em pipelines de CI/CD para automatizar o processo de revisão do código. Esta integração garante que o código é continuamente verificado quanto a problemas de qualidade e segurança antes da implementação, melhorando a eficiência geral do desenvolvimento.
Em que diferem as ferramentas de análise estática de código das ferramentas de análise dinâmica?
As ferramentas de análise estática de código analisam o código sem o executar, concentrando-se na estrutura do código e em potenciais problemas. Em contrapartida, as ferramentas de análise dinâmica avaliam o código durante a execução, identificando problemas que ocorrem quando o programa é executado, como fugas de memória e estrangulamentos de desempenho.