

No atual ambiente tecnológico acelerado, gerir o acesso dos utilizadores e a segurança pode ser avassalador. É provável que esteja a gerir várias plataformas, cada uma com as suas próprias credenciais de início de sessão, o que dificulta manter tudo seguro e eficiente. Os serviços de diretório na nuvem podem ajudar a resolver estes problemas ao centralizarem a gestão dos utilizadores, reforçarem a segurança e pouparem-lhe tempo.
Analisei de forma independente os principais serviços de diretório na nuvem, com base na minha experiência no setor do desenvolvimento de SaaS. O meu objetivo é fornecer-lhe informações imparciais sobre as melhores opções disponíveis.
Neste artigo, encontrará análises detalhadas e comparações dos principais serviços de diretório na nuvem. Irei destacar as suas funcionalidades, vantagens e desvantagens, ajudando-o a tomar uma decisão informada para a sua equipa.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela comparativa dos melhores serviços de diretório na nuvem
Esta tabela comparativa resume os detalhes de preços das minhas principais escolhas de serviços de diretório na nuvem.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Best for automated provisioning of user accounts | 14-day free trial | From $8/user/month (billed annually) | Website | |
| 2 | Best for centralized identity management | 14-day free trial | From $4/device/month (billed annually) | Website | |
| 3 | Best for enterprise-wide zero-knowledge biometrics | 30-day free trial | From $3/user/month (billed annually) | Website | |
| 4 | Best for modular IAM with HR-driven provisioning | 30-day free trial | From $1.40/user/month | Website | |
| 5 | Best for Google Cloud-native identity federation | 14-day free trial | From $7.00/user/month | Website | |
| 6 | Best directory-as-a-service functions | 30-day free trial | From $9/user/month (billed annually) | Website | |
| 7 | Best for hybrid Microsoft 365 identity workflows | 30-day free trial | From $7.00/user/month | Website | |
| 8 | Best for efficient employee lifecycle management | 30-day free trial | From $6/user/month (billed annually) | Website | |
| 9 | Best for integrating on-premise and cloud directories | 30-day free trial | From $3/user/month | Website | |
| 10 | Best for SSO and MFA across 15+ auth methods | 30-day free trial | From $3/user/month | Website |


Análises dos melhores serviços de diretório na nuvem
Seguem-se os meus resumos detalhados dos melhores serviços de diretório na nuvem que entraram na minha lista restrita. As minhas análises apresentam uma perspetiva detalhada sobre as principais funcionalidades, vantagens e desvantagens, integrações e casos de utilização ideais de cada ferramenta, para o ajudar a encontrar a melhor opção para si.
 Best for automated provisioning of user accounts
- 14-day free trial
- From $8/user/month (billed annually)
Visit WebsiteCustomer Rating:4.7/5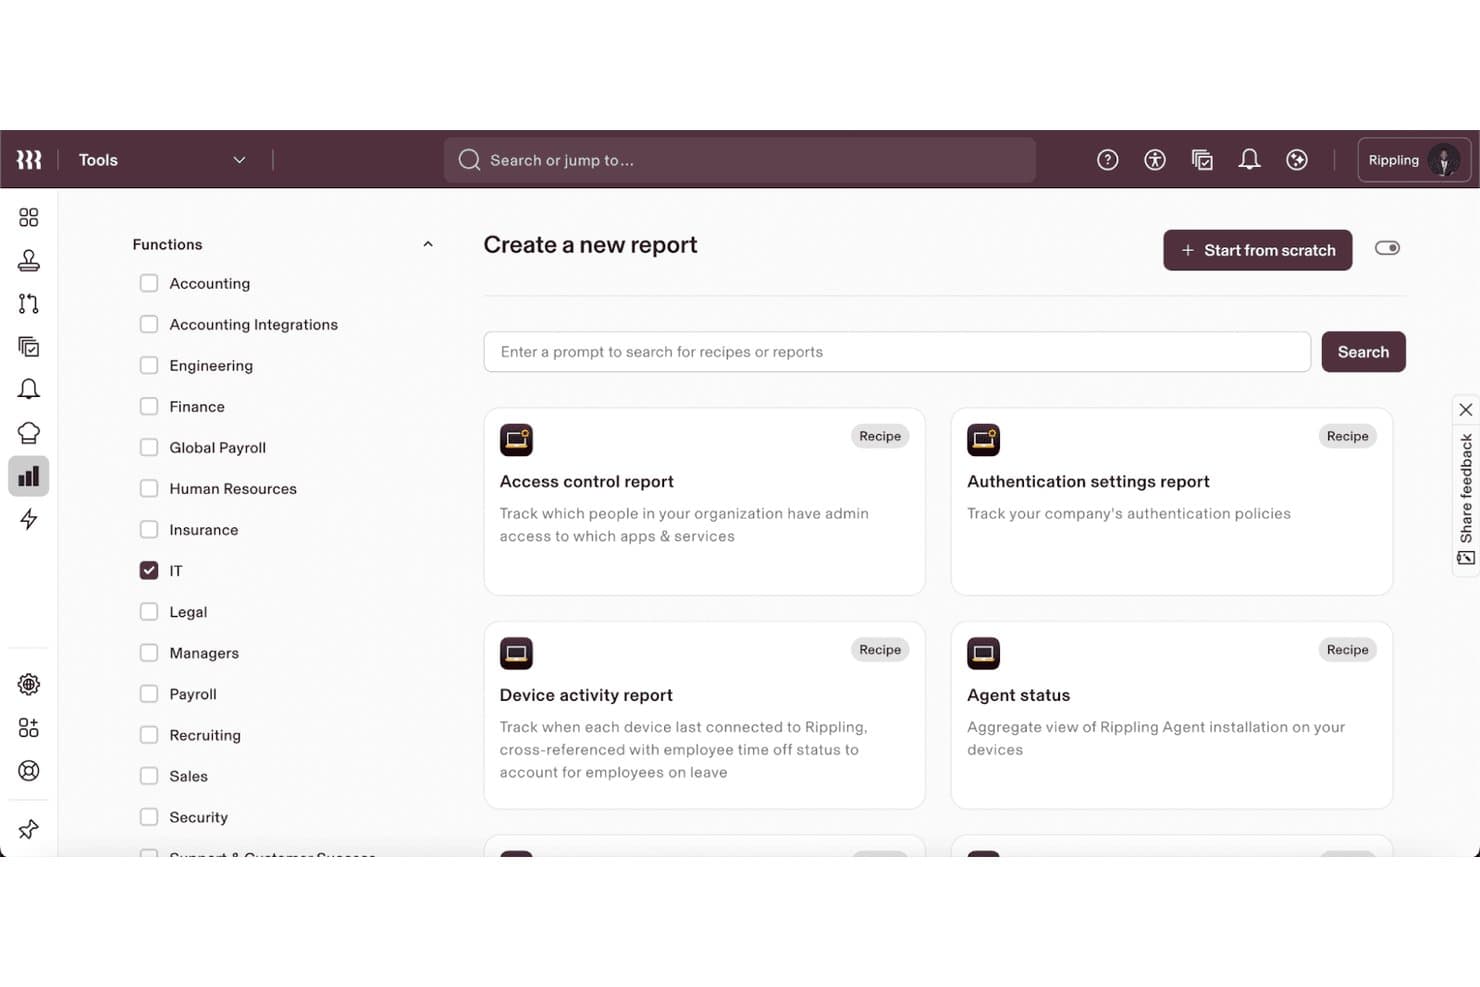
Rippling IT lets users build custom IT reports from prebuilt recipes. Rippling IT is a cloud directory and IT management platform that combines identity and access management, SSO, automated user lifecycle management, MDM, and virtual LDAP and RADIUS directory services in a single system.
Who Is Rippling IT Best For?
Rippling IT is a strong fit for IT teams at growing companies that need access, devices, and app permissions to update automatically when employee roles change.
Why I Picked Rippling IT
I picked Rippling IT as one of the best because its provisioning is driven directly by employee records, not manual tickets. When someone's role changes in the HR system, their app accounts, group memberships, and device policies update automatically across 600+ connected tools. I also like that Supergroups tie access to live attributes like department or manager, so access stays accurate without any admin intervention.
Rippling IT Key Features
- Role-based MFA: Assign different authentication factors to different user groups, such as hardware keys for admins and TOTP codes for everyone else.
- Virtual LDAP directory: Expose Rippling user data over LDAP so legacy apps and network hardware like firewalls and NAS devices can authenticate against it.
- Cloud RADIUS: Let employees log into Wi-Fi and VPNs using their Rippling credentials, without managing a separate RADIUS server.
- Conditional access rules: Evaluate device trust, location, time, and risk profile at the moment of access to allow or block authentication in real time.
Rippling IT Integrations
Rippling IT offers 600+ integrations, including Microsoft Entra ID, on-premises Active Directory, Google Workspace, Okta, and Duo. It also supports custom SAML, SCIM, and REST API integrations with webhooks.
Pros and Cons
Pros:
- Virtual LDAP supports legacy systems
- Dynamic groups keep access aligned
- HR-driven provisioning follows employee changes
Cons:
- No Linux device management or ZTNA
- Directory synchronization remains mostly one-way
Learn more about Rippling IT: Best for centralized identity management
- 14-day free trial
- From $4/device/month (billed annually)
Visit WebsiteCustomer Rating:4.7/5
Scalefusion OneIdP guides users through directory setup in four steps. Scalefusion OneIdP is a cloud identity and access management platform that combines a built-in directory, SSO, MFA, conditional access, and device-based authentication into a single console.
Who Is Scalefusion OneIdP Best For?
Scalefusion OneIdP is a strong fit for IT teams already using or evaluating Scalefusion's device management stack who want identity and access control in the same console.
Why I Picked Scalefusion OneIdP
I picked Scalefusion OneIdP as one of the best because it puts identity and device context in the same place, which is something most cloud directories can't claim. I love that the free built-in directory lets you manage identities without needing Entra or Google Workspace licenses, and Extended Access Policies (XAP) check device compliance, location, and IP at every login. If a device falls out of compliance, access gets blocked before it becomes your problem.
Scalefusion OneIdP Key Features
- SCIM v2.0 inbound and outbound sync: Bidirectional SCIM keeps user and group records in sync between OneIdP and sources like Okta, Entra ID, and PingOne, with changes typically applying within about one minute.
- On-Prem Connector: A Windows Server agent connects to your on-prem AD or LDAP directory over a certificate-secured link, letting you map and sync custom attributes without moving everything to the cloud first.
- JIT admin elevation: Grants temporary local admin rights on Windows and macOS on demand, with controls over who can elevate and which apps can run with elevated privileges.
- Passkey support: Users can authenticate without a password using Windows Hello, a FIDO security key, or a phone-based QR code flow, reducing reliance on shared credentials.
Scalefusion OneIdP Integrations
Scalefusion OneIdP integrates with Google Workspace, Microsoft Entra ID, Okta, PingOne, OneLogin, and on-premises Active Directory or LDAP. It supports SAML 2.0 and OIDC apps, plus SCIM connections to AWS, Atlassian, Auth0, and Apple Business Manager.
Pros and Cons
Pros:
- Passkeys and device login reduce passwords
- JIT admin elevation limits local privilege
- Device compliance informs every login
Cons:
- Device-context controls require Scalefusion UEM
- No access certification workflows
Learn more about Scalefusion OneIdP: Best for enterprise-wide zero-knowledge biometrics
- 30-day free trial
- From $3/user/month (billed annually)
Visit WebsiteCustomer Rating:4.5/5
Ping Identity lets users inspect LDAP attribute type schema details. Ping Identity is a cloud directory and identity platform that combines centralized directory management, adaptive SSO and MFA, user lifecycle provisioning, and federation across hybrid and multi-cloud environments.
Who Is Ping Identity Best For?
Ping Identity is a strong fit for large enterprises managing complex hybrid environments where identity governance, adaptive authentication, and legacy directory coexistence are non-negotiable.
Why I Picked Ping Identity
Ping Identity earns its spot on my shortlist because of its zero-knowledge biometrics, powered by the Keyless acquisition, which lets frontline and shared-workstation users authenticate without storing biometric data anywhere. I also rely on PingOne Protect's risk scoring, which pulls in device trust signals, IP reputation, and geo-velocity to make adaptive access decisions in real time. Paired with PingDirectory's sub-millisecond reads across up to 100 million identities, it's built for enterprises running identity at serious scale.
Ping Identity Key Features
- PingDirectory high-performance directory: Handles up to 100 million identities with sub-millisecond read responses and 99.99% uptime across LDAPv3 and SCIM 2.0.
- LDAP gateway with bidirectional sync: Connects existing AD, Oracle, IBM, and any LDAPv3 directory to PingOne, supporting real-time two-way sync and phased app migration without rewrites.
- PingOne Privilege just-in-time access: Grants time-bound privileged access to AWS, Azure, GCP, Kubernetes, Snowflake, and PostgreSQL, with sessions bound to TPM hardware.
- Identity governance with micro-certifications: Runs focused access reviews, SoD policy checks, and AI-assisted approval recommendations across your full user lifecycle.
Ping Identity Integrations
Ping Identity documents 1,800+ integrations, including Microsoft 365, Active Directory, Microsoft Entra ID, Workday, Salesforce, Google Workspace, Slack, Zoom, Snowflake, and CrowdStrike. REST and SCIM APIs, webhooks, Terraform providers, and the DaVinci marketplace support custom connectivity.
Pros and Cons
Pros:
- Adaptive risk scoring strengthens access decisions
- Hybrid directory support earns reviewer praise
- Zero-knowledge biometrics protect shared workstations
Cons:
- Device management depends on external tools
- Directory administration requires substantial setup
Learn more about Ping Identity: Best for modular IAM with HR-driven provisioning
- 30-day free trial
- From $1.40/user/month
Visit WebsiteCustomer Rating:4.6/5
HelloID manages third-party app integrations via a centralized admin panel. HelloID is a modular, cloud-native IAM platform from Tools4ever that combines SSO, MFA, automated user provisioning, self-service access, and identity governance across cloud and on-premises environments.
Who Is HelloID Best For?
HelloID is a strong fit for IT administrators and identity managers in mid-sized organizations that need to automate user lifecycle management across HR systems, Active Directory, and cloud apps.
Why I Picked HelloID
I picked HelloID as one of the best because its HR-driven provisioning model is genuinely different from typical cloud directory tools. When an employee is hired or changes roles, HelloID pulls that data directly from source systems like SAP or ADP and automatically updates accounts across AD, Entra ID, and connected apps. I also like that the identity vault normalizes records from multiple HR and SIS sources, so your access rules are always working from clean, consistent data.
HelloID Key Features
- Modular SSO with multi-protocol support: HelloID supports SAML 2.0, OpenID Connect, and WS-Federation, plus browser extension-based access for apps without native SSO protocols.
- Contextual access rules: Admins can restrict or allow application access based on IP range, geolocation, date/time, and browser or OS version, with MFA enforcement tied to those rules.
- Self-service access with approval workflows: Employees and managers can request access through a self-service portal, with configurable approval chains and automatic access expiration.
- Governance and access reconciliation: The Governance module checks connected systems for orphaned or deviating accounts and runs periodic recertification reviews to keep access aligned with policy.
HelloID Integrations
HelloID offers 200+ ready-made connectors, including Microsoft Active Directory, Microsoft Entra ID, Google Workspace, SAP, ADP, AFAS, and Visma|Raet. PowerShell connectors and a REST API support custom integrations.
Pros and Cons
Pros:
- Governance reconciliation catches orphaned accounts
- Hybrid directory coexistence supports gradual migration
- HR-driven lifecycle automation reduces account drift
Cons:
- AD scenarios require an on-premises agent
- Device management capabilities are essentially absent
Learn more about HelloID: Best for Google Cloud-native identity federation
- 14-day free trial
- From $7.00/user/month

Google Cloud Identity supports multiple auth providers from one admin panel. Google Cloud Identity is Google's identity-as-a-service directory that handles centralized user and group management, SSO, MFA, device management, and Active Directory/LDAP sync across cloud and hybrid environments.
Who Is Google Cloud Identity Best For?
Google Cloud Identity fits IT teams already running Google Cloud or Google Workspace who need to centralize identity management, SSO, and access controls without adding a separate directory vendor.
Why I Picked Google Cloud Identity
Google Cloud Identity earns its spot on my shortlist because it's the most natural identity layer for teams already running workloads on Google Cloud or Google Workspace. I like that Context-Aware Access lets you enforce access policies based on user identity, device encryption status, and IP location at the same time, which is exactly what you need when your workforce is distributed across managed and unmanaged devices. GCDS and the newer cloud-based Directory Sync also give you real, workable paths to sync your existing Active Directory without rearchitecting your on-prem environment first.
Google Cloud Identity Key Features
- Pre-integrated SAML app catalog: Connects hundreds of third-party SaaS apps—including AWS, Salesforce, and RingCentral—using pre-built SAML configurations in both Free and Premium editions.
- Passkey and FIDO2 security key support: Lets admins enable passwordless sign-in via passkeys or restrict authentication to hardware security keys only.
- Dynamic groups: Automatically adds and removes group members based on user attribute queries, including custom attributes, without manual admin updates.
- Secure LDAP (Premium): Allows on-prem or cloud-hosted LDAP applications such as Jira, OpenVPN, and FreeRADIUS to authenticate against Cloud Directory.
Google Cloud Identity Integrations
Google Cloud Identity offers a pre-integrated SAML app catalog with hundreds of apps, including AWS, Salesforce, RingCentral, and Zoho CRM. It connects with Active Directory, OpenLDAP, and Microsoft Entra ID through sync or federation, supports Secure LDAP, and provides a REST API for custom integrations.
Pros and Cons
Pros:
- Passkeys and security keys support passwordless authentication
- Context-aware policies pair identity with device posture
- Google-native federation simplifies cloud access
Cons:
- macOS and Linux management remains limited
- Not a full Active Directory replacement
Learn more about Google Cloud Identity: Best directory-as-a-service functions
- 30-day free trial
- From $9/user/month (billed annually)
Visit WebsiteCustomer Rating:4.6/5
JumpCloud lets users manage and view all directory users in one place. JumpCloud is a cloud directory platform that unifies identity management, SSO, MFA, device management, and access control for human, machine, and AI-agent identities across Windows, macOS, Linux, and mobile environments.
Who Is JumpCloud Best For?
JumpCloud fits IT teams managing mixed-OS environments who need identity, access, and device management in a single platform without relying on legacy on-premises infrastructure.
Why I Picked JumpCloud
JumpCloud earns its spot on my shortlist because it's one of the few platforms that delivers true directory-as-a-service without depending on any on-premises infrastructure. I love that its Open Cloud Directory treats Windows, macOS, and Linux devices as equal citizens, managing identities, SSO, MFA, and device compliance from one console. The Active Directory Integration's three sync modes (AD-authoritative, two-way, or JumpCloud-authoritative) let you migrate off legacy AD at your own pace rather than cutting over all at once.
JumpCloud Key Features
- Access Risk Detection: Flags unusual login behavior—like impossible travel or dormant accounts resuming activity—and triggers MFA challenges or alerts via email, Slack, or webhook.
- Cloud RADIUS: Provides built-in RADIUS authentication for Wi-Fi and VPN access, with all events logged in Directory Insights, no additional hardware required.
- HR-driven user lifecycle management: Connects to systems like Workday, BambooHR, and HiBob to automate account creation, staging, and deprovisioning across connected apps.
- Cross-platform patch management: Manages OS and application patches across Windows, macOS, and Linux from one console, with compliance dashboards and bulk remediation tools.
JumpCloud Integrations
JumpCloud offers native integrations with Active Directory, Microsoft 365, Entra ID, Google Workspace, BambooHR, Workday, Personio, Namely, HiBob, and People HR. It supports custom connections through SCIM, REST APIs, Cloud LDAP, and RADIUS, including Jira, Confluence, Jenkins, Kubernetes, and Docker.
Pros and Cons
Pros:
- Risk-aware conditional access policies
- Phased Active Directory migration support
- Cross-platform identity and device control
Cons:
- Android management can be less stable
- Broad coverage can sacrifice feature depth
Learn more about JumpCloud: Best for hybrid Microsoft 365 identity workflows
- 30-day free trial
- From $7.00/user/month

Microsoft Entra ID centralizes tenant, user, and app management in one dashboard. Microsoft Entra ID is a cloud identity and access management service that handles user and group management, SSO, MFA, Conditional Access, device identity, and automated provisioning across cloud and hybrid environments.
Who Is Microsoft Entra ID Best For?
Microsoft Entra ID is a strong fit for organizations already running Microsoft 365 or Azure that need to manage identity across both cloud and on-premises Active Directory environments.
Why I Picked Microsoft Entra ID
Microsoft Entra ID earns its spot on my list because it's the identity backbone that organizations running Microsoft 365 and Azure already rely on, making it a natural fit for hybrid directory workflows. I particularly like how Conditional Access lets you enforce granular, context-aware policies across cloud and on-premises environments without needing a separate tool. Connect Sync and Cloud Sync both handle multi-forest AD environments, so teams managing disconnected forests after a merger can maintain directory continuity without a full cutover.
Microsoft Entra ID Key Features
- Privileged Identity Management: Assigns just-in-time, least-privilege admin roles so elevated access is granted only when needed and automatically expires.
- Passkey authentication: Supports device-bound and synced passkeys via Microsoft Authenticator, hardware security keys, Apple iCloud Keychain, and Google Password Manager.
- Automated user provisioning: Creates, updates, and removes accounts across connected apps using SCIM 2.0, LDAP, SQL, and custom ECMA connectors as user roles and statuses change.
- Lifecycle workflows: Automates joiner, mover, and leaver processes—including triggering tasks like account creation or access removal—based on HR data and user attributes.
Microsoft Entra ID Integrations
Microsoft Entra ID offers thousands of native app-gallery integrations, including ServiceNow, Workday, Salesforce, Slack, Snowflake, and Microsoft 365 and Azure services. Microsoft Graph, SCIM 2.0, and Application Proxy support custom and on-premises integrations.
Pros and Cons
Pros:
- Passwordless authentication reduces phishing exposure
- Context-aware policies strengthen distributed workforce access control
- Hybrid synchronization supports disconnected Active Directory forests
Cons:
- Device management depends on separate endpoint tooling
- Advanced governance requires multiple licensing tiers
Learn more about Microsoft Entra ID: Best for efficient employee lifecycle management
- 30-day free trial
- From $6/user/month (billed annually)

Okta Workforce Identity Cloud flags high-risk access with AI-driven revoke recommendations. Okta Workforce Identity Cloud is a cloud directory and identity platform that centralizes user, group, and device management across HR systems, Active Directory, LDAP, and thousands of SaaS and on-premises apps through SSO, adaptive MFA, lifecycle provisioning, and access governance.
Who Is Okta Workforce Identity Cloud Best For?
Okta Workforce Identity Cloud is a strong fit for mid-to-large enterprises with complex, multi-source identity environments where HR-driven provisioning and governance across thousands of apps are a priority.
Why I Picked Okta Workforce Identity Cloud
I picked Okta Workforce Identity Cloud as one of the best because its HR-driven lifecycle automation is genuinely hard to beat. When a new hire is added in Workday or BambooHR, Okta automatically provisions their accounts across hundreds of apps via SCIM, with no manual tickets required. I also like that offboarding is equally immediate: a single deactivation cuts access across every connected app at once, which also frees up licenses automatically.
Okta Workforce Identity Cloud Key Features
- Adaptive MFA: Enforces multi-factor authentication using context signals like device, location, network, and behavior to adjust access requirements in real time.
- Universal Directory: Acts as a central identity record, pulling users, groups, and custom attributes from AD, LDAP, and multiple HR systems simultaneously.
- Identity Threat Protection: Continuously scores session risk and can trigger Universal Logout across all connected apps when a threat is detected.
- Privileged Access: Provides SSO to Linux and Windows servers, records SSH and RDP sessions, and supports just-in-time access with multi-step approvals.
Okta Workforce Identity Cloud Integrations
Okta Workforce Identity Cloud offers 8,000+ pre-built integrations, including Active Directory, LDAP, Workday, BambooHR, SuccessFactors, Google Workspace, Salesforce, Slack, Microsoft Teams, and Jamf. REST APIs, event hooks, and Workflows support custom integrations.
Pros and Cons
Pros:
- Adapts authentication to identity risks
- Unifies HR, AD, and LDAP identities
- Automates employee onboarding and offboarding
Cons:
- Cannot fully replace GPO-heavy AD environments
- Doesn’t provide full device management
Learn more about Okta Workforce Identity Cloud: Best for integrating on-premise and cloud directories
- 30-day free trial
- From $3/user/month

OneLogin Advanced Directory lets users view and manage all user accounts centrally. OneLogin Advanced Directory is a cloud directory service that centralizes user identity management across Active Directory, LDAP, Google Workspace, and HR systems, with built-in SSO, MFA, adaptive authentication, and automated provisioning.
Who Is OneLogin Advanced Directory Best For?
OneLogin Advanced Directory is a strong fit for IT teams managing hybrid environments where Active Directory, cloud apps, and HR systems need to stay in sync without a dedicated IAM team.
Why I Picked OneLogin Advanced Directory
I picked OneLogin Advanced Directory because it handles real-time sync across Active Directory, LDAP, Google Workspace, and HR systems like Workday from a single connector. When an AD account closes, OneLogin cuts access across every connected app within seconds. I also like that its VLDAP and RADIUS bridges keep legacy infrastructure in the loop without forcing a rip-and-replace.
OneLogin Advanced Directory Key Features
- SmartFactor Authentication: Uses Vigilance AI to build a risk score from location, device, and behavior, then decides whether to allow, challenge, or deny a login.
- 6,000+ app catalog: Pre-integrated connectors for SSO and provisioning across cloud and on-premises applications, with new integrations added daily.
- Lifecycle automation with Workflows: A low-code automation layer that handles provisioning, deprovisioning, and custom identity tasks beyond standard create/update/delete operations.
- Compromised credential check: Validates new or changed passwords against a database of known stolen credentials before allowing them to be set.
OneLogin Advanced Directory Integrations
OneLogin Advanced Directory offers 6,000+ pre-integrated app connectors, including Active Directory, LDAP, Microsoft Entra ID, Google Workspace, Workday, UKG, BambooHR, and Jamf. REST APIs, SDKs, webhooks, and custom connectors support additional integrations.
Pros and Cons
Pros:
- Broad passwordless and MFA options
- Risk-based authentication adapts to behavior
- Real-time offboarding cuts access quickly
Cons:
- No built-in access certification campaigns
- No native device management
Learn more about OneLogin Advanced Directory: Best for SSO and MFA across 15+ auth methods
- 30-day free trial
- From $3/user/month
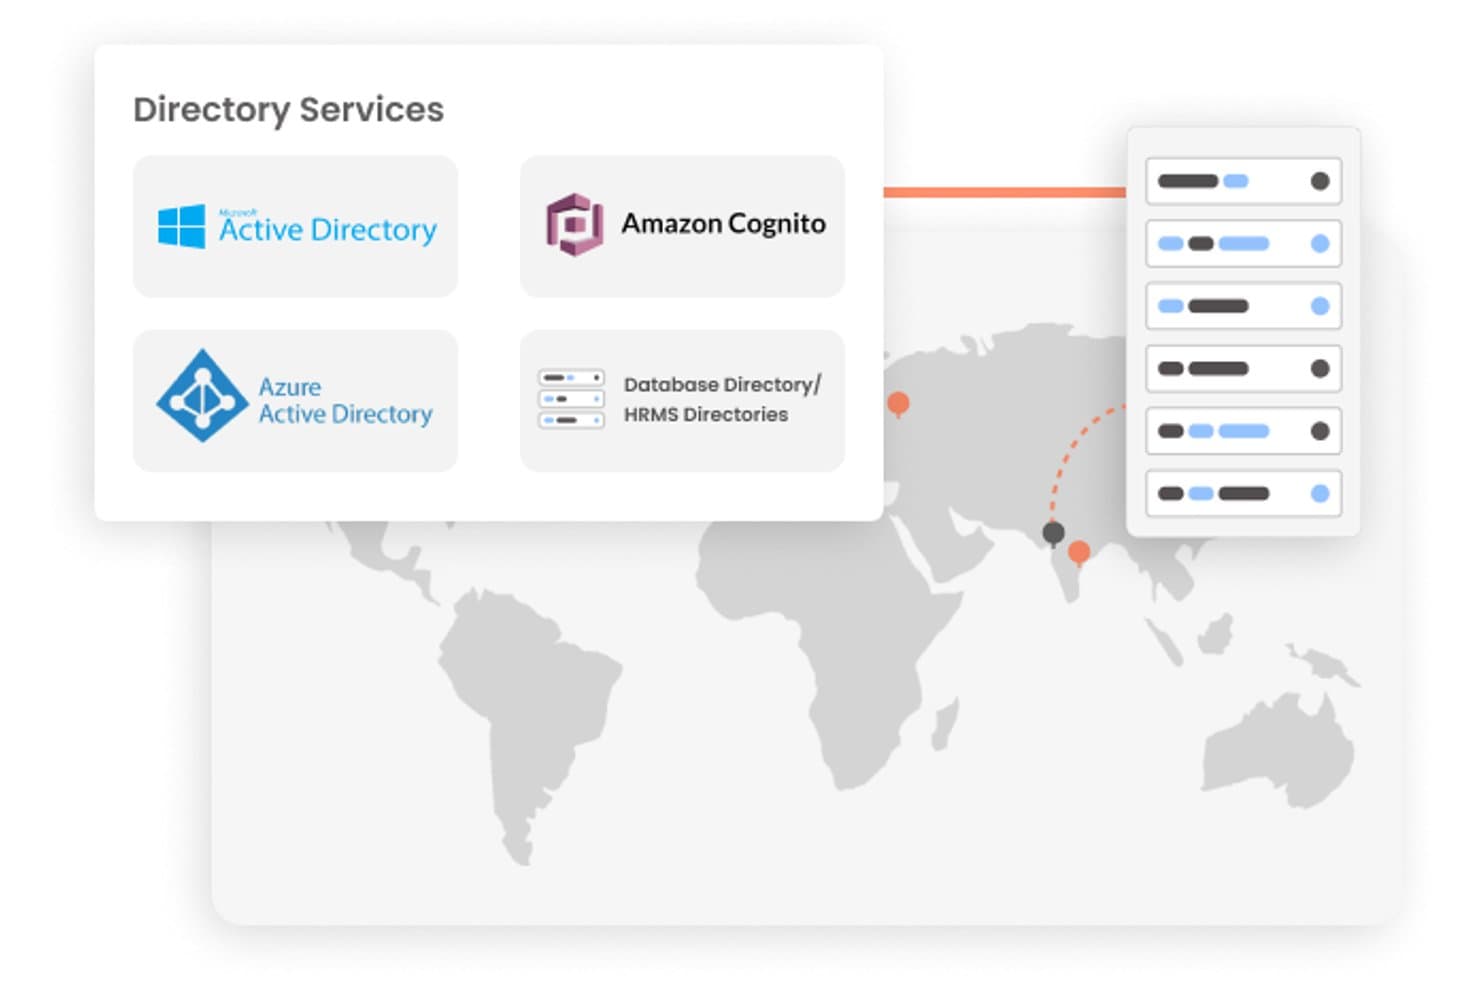
miniOrange supports Active Directory, Azure AD, Amazon Cognito, and HRMS directories. miniOrange is a cloud directory services platform that combines Directory as a Service (DaaS), SSO, MFA, adaptive access control, and user lifecycle management across cloud, on-premises, and hybrid environments.
Who Is miniOrange Best For?
miniOrange is a strong fit for IT and identity teams managing access across a mix of cloud apps, legacy systems, and on-premises directories who need broad MFA and SSO coverage without rebuilding their existing infrastructure.
Why I Picked miniOrange
I picked miniOrange as one of the best because its authentication breadth is genuinely hard to match at this price point: 15+ MFA methods, including FIDO2/passkeys, hardware tokens like YubiKey, and push notifications, plus SSO across SAML, OIDC, OAuth, and legacy apps via reverse proxy. I particularly like that it extends MFA down to Windows RDP, macOS, and Linux SSH logins, which closes a gap most directory platforms leave open. Adaptive, risk-based access rules layer on top, triggering step-up MFA based on IP, location, or device signals.
miniOrange Key Features
- Hybrid LDAP gateway: An on-premises LDAP Gateway lets you connect miniOrange to your existing AD or LDAP infrastructure without exposing it to the internet.
- Joiner-Mover-Leaver automation: HR-driven provisioning syncs with Workday, BambooHR, and SAP SuccessFactors to trigger role assignments and deprovisioning automatically.
- Legacy app access gateway: Header-based and reverse proxy login extends SSO to legacy and thick-client apps that don't support SAML or OAuth.
- RADIUS and TACACS+ server: Built-in AAA server authentication covers VPN, VDI, routers, and switches from the Premium tier up.
miniOrange Integrations
miniOrange offers 6,000+ integrations, including Microsoft 365, Google Workspace, Salesforce, AWS, Slack, Zoom, Workday, BambooHR, SAP SuccessFactors, Okta, and Fortinet. It supports SAML, OAuth, OIDC, SCIM, REST APIs, RADIUS, and TACACS+ for custom connectivity.
Pros and Cons
Pros:
- Legacy applications gain modern authentication controls
- Hybrid directory support eases phased migrations
- MFA spans cloud, desktop, and server logins
Cons:
- Directory configuration can challenge new administrators
- Advanced lifecycle controls require higher tiers
Learn more about miniOrange:
Outros serviços de diretório na nuvem
Eis algumas opções adicionais de serviços de diretório na nuvem que não entraram na minha lista restrita, mas que ainda vale a pena consultar:
- 11ForgeRockBest for large-scale adaptive identity governance
- 12Zoho DirectoryBest for Zoho ecosystem identity and access control
- 13OneLoginBest for adaptive MFA with real-time AD sync
- 14SailPointBest for enterprise identity governance at scale
- 15VMware Workspace ONEBest for device-centric identity and access control
- 16IBM VerifyBest for adaptive risk-based access at enterprise scale
How I Evaluate Cloud Directory Services
I split my evaluation into three parts: core functionality (managing user identities centrally and enforcing authentication across apps) carries the most weight, followed by standout features like passwordless authentication, then factors like migration support and onboarding quality.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I score each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. I then convert the total into a percentage to help assess each tool's overall fit, with extra weight on any functionalities I've deemed essential.
- Identity Management (Essential): I evaluate how each tool stores and organizes user identities, looking at custom attributes, group nesting, and org hierarchy support.
- Authentication & Access Control (Essential): SSO breadth, MFA options, and conditional access policies are what I check—especially context-based rules tied to device or location.
- Directory Integration & Sync: I look at how well a platform syncs with existing directories like Active Directory or LDAP, including real-time updates and conflict handling.
- Device Management: Each tool's ability to enroll devices, push policies, and run compliance checks across Windows, macOS, and Linux factors into my scoring.
- User Provisioning & Lifecycle: Automated onboarding and offboarding across connected apps is what I evaluate, including role-based provisioning and scheduled access reviews.
- Multi-Platform App Support: I check the size and variety of each tool's app catalog, plus how flexible custom integrations are for apps without pre-built connectors.
Once I have a list of tools that meet the criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
Passwordless authentication is a big one for me. I check whether a platform supports FIDO2/WebAuthn and biometrics, since these methods cut credential-based attack risk and speed up logins across the org. Zero trust network access matters just as much—I look for built-in ZTNA that lets admins gate access to internal apps without relying on a traditional VPN. I also evaluate directory-as-a-service flexibility, specifically whether a tool can fully replace AD or coexist in hybrid mode during phased migrations.
Beyond Features
Migration support matters a lot—I check whether a platform offers automated attribute mapping and hybrid coexistence so you can phase out legacy AD without a hard cutover. I also evaluate compliance readiness, looking for built-in audit logs and access reviews aligned with frameworks like SOC 2 or ISO 27001, since manual audit prep burns time most IT teams don't have. Finally, I consider how well onboarding resources and documentation set admins up for self-sufficiency after deployment.
Como escolher um serviço de diretório na nuvem
É fácil ficar atolado em listas extensas de funcionalidades e estruturas de preços complexas. Para o ajudar a manter-se concentrado enquanto percorre o seu processo único de seleção de software, eis uma lista de verificação dos fatores a ter em conta:
| Fator | O que considerar |
|---|---|
| FatorEscalabilidade | O que considerarO serviço consegue acompanhar o crescimento da sua empresa? Considere os limites de utilizadores, a capacidade de dados e os custos a longo prazo. Certifique-se de que a solução consegue acomodar o crescimento sem necessitar de atualizações frequentes. |
| FatorIntegrações | O que considerarFunciona com os seus sistemas atuais? Verifique a compatibilidade com software existente, como sistemas de RH, CRM e ferramentas de produtividade. Evite soluções que exijam soluções alternativas extensas ou conectores de terceiros. |
| FatorPersonalização | O que considerarPode adaptá-lo aos seus fluxos de trabalho? Procure definições e opções flexíveis para ajustar funções, permissões e interfaces de utilizadores de acordo com as necessidades da sua equipa. |
| FatorFacilidade de utilização | O que considerarÉ fácil de utilizar pela sua equipa? Considere a curva de aprendizagem e a interface de utilizador. Evite ferramentas que exijam formação extensa ou tenham uma interface desorganizada que possa atrasar a adoção pelos utilizadores. |
| FatorImplementação e integração inicial | O que considerarCom que rapidez pode começar? Avalie o processo de configuração, incluindo a migração de dados e a formação dos utilizadores. Procure fornecedores que ofereçam apoio durante a integração inicial para minimizar o tempo de inatividade e a confusão. |
| FatorCusto | O que considerarEnquadra-se no seu orçamento? Compare os modelos de preços, incluindo taxas de subscrição, possíveis suplementos e custos a longo prazo. Tenha atenção às taxas ocultas ou aos custos que podem aumentar à medida que a utilização cresce. |
| FatorMedidas de segurança | O que considerarOs seus dados e utilizadores estão protegidos? Verifique a existência de encriptação, métodos de autenticação e conformidade com normas de segurança. Certifique-se de que o serviço consegue cumprir os requisitos de segurança do seu setor para evitar vulnerabilidades. |
| FatorRequisitos de conformidade | O que considerarCumpre as normas do setor? Verifique se o serviço está em conformidade com os regulamentos relevantes para a sua empresa, como o RGPD ou a HIPAA. O incumprimento pode originar problemas legais e coimas. |
Tendências nos serviços de diretório na nuvem para 2025
A análise das atualizações de produtos, dos comunicados de imprensa e dos registos de lançamento das principais ferramentas revela tendências importantes nos serviços de diretório na nuvem, que refletem a evolução da gestão do acesso à infraestrutura na nuvem.
Eis a minha visão geral das tendências atuais em 2025:
Tendências nos serviços de diretório na nuvem
- Funcionalidades de segurança reforçadas: Verifica-se um aumento significativo na implementação de funcionalidades de segurança avançadas, como a autenticação multifator adaptativa (MFA) e a deteção de anomalias baseada em aprendizagem automática. Estas melhorias respondem à crescente sofisticação das ameaças à cibersegurança e à necessidade de medidas de segurança mais dinâmicas e sensíveis ao contexto.
- Integração e interoperabilidade: Existe uma aposta evidente numa maior integração e interoperabilidade com outros serviços na nuvem, software de aprovisionamento de utilizadores e sistemas legados. Esta tendência é impulsionada pela necessidade de criar experiências de utilizador contínuas e simplificar a gestão de ambientes de TI diversificados, indicando uma transição para soluções de gestão de acessos mais flexíveis e adaptáveis.
- Escalabilidade e funcionalidades nativas da nuvem: A ênfase na escalabilidade e nas arquiteturas nativas da nuvem evidencia a resposta do setor à crescente complexidade e dimensão dos ambientes na nuvem. Estas funcionalidades garantem que os serviços de diretório na nuvem conseguem gerir eficazmente o acesso em infraestruturas extensas e distribuídas, apoiando o crescimento das organizações e as estratégias de adoção da nuvem.
- Relatórios abrangentes de conformidade: Em resposta ao reforço dos requisitos regulamentares, o desenvolvimento de ferramentas abrangentes de elaboração de relatórios de conformidade tornou-se uma prioridade. Estas ferramentas ajudam as organizações a navegar pelo complexo panorama das leis de proteção de dados e privacidade, sublinhando o papel fundamental dos serviços de diretório na nuvem na garantia da conformidade legal.
Funcionalidades que estão a perder importância
- Autenticação tradicional baseada em palavras-passe: A transição da autenticação convencional baseada em palavras-passe para alternativas mais seguras e fáceis de utilizar, como a biometria e o início de sessão único (SSO), indica uma diminuição da importância das palavras-passe. Esta transição reflete o reconhecimento, por parte do setor, das limitações e dos riscos de segurança dos controlos de acesso baseados em palavras-passe.
Ao analisar atentamente estas tendências, os profissionais de TI podem obter informações valiosas sobre a futura direção dos serviços de diretório na nuvem e sobre a evolução das necessidades de gestão da infraestrutura baseada na nuvem.
O que são os serviços de diretório na nuvem?
Os serviços de diretório na nuvem são soluções que gerem e organizam as identidades e o acesso dos utilizadores numa organização. Os profissionais de TI, as equipas de segurança e os departamentos de RH utilizam normalmente estas ferramentas para garantir um acesso seguro e eficiente aos recursos. As funcionalidades de gestão de utilizadores, início de sessão único e autenticação multifator ajudam a manter a segurança e a simplificar os processos de início de sessão. De forma geral, estas ferramentas proporcionam um controlo centralizado sobre o acesso dos utilizadores, melhorando a eficiência operacional.
Funcionalidades
Eis as ofertas mais importantes a procurar nos serviços de diretório na nuvem:
- Início de sessão único (SSO): Esta funcionalidade permite aos utilizadores aceder a várias aplicações com um único conjunto de credenciais. Melhora significativamente a experiência do utilizador, reduzindo a fadiga associada às palavras-passe e simplificando a gestão do acesso dos utilizadores em várias plataformas.
- Autenticação multifator (MFA): A MFA acrescenta uma camada extra de segurança ao exigir que os utilizadores forneçam dois ou mais fatores de verificação para obter acesso aos recursos de TI. Isto é crucial para impedir o acesso não autorizado e proteger dados sensíveis.
- Serviços de diretório unificados: Disponibilizam uma plataforma centralizada para gerir o acesso a todos os recursos de TI. Eliminam a necessidade de vários diretórios, simplificam a administração e garantem a consistência do controlo de acesso em toda a organização.
- Integração de diretórios: A capacidade de integração com diretórios existentes (como o Active Directory ou o LDAP) garante a sincronização e a gestão perfeitas das contas de utilizador. Isto ajuda as organizações a tirar partido da infraestrutura existente durante a transição para serviços na nuvem.
- Escalabilidade: Os serviços de diretório na nuvem devem conseguir acompanhar o crescimento da organização. Isto garante que o serviço de diretório consegue lidar com esse crescimento sem degradação do desempenho à medida que aumenta o número de utilizadores, dispositivos e aplicações.
- Controlo de acesso baseado em funções (RBAC): O RBAC permite atribuir direitos de acesso com base nas funções existentes numa organização. Simplifica a gestão das permissões dos utilizadores, garantindo que cada pessoa tem apenas acesso às informações e aos recursos necessários para a sua função.
- Reposição autónoma de palavras-passe: Esta funcionalidade permite aos utilizadores repor palavras-passe sem a intervenção das TI. Reduz a carga de trabalho dos departamentos de TI e aumenta a produtividade dos utilizadores, minimizando o tempo de inatividade.
- Funcionalidades de auditoria e elaboração de relatórios: Estas funcionalidades fornecem informações sobre as atividades dos utilizadores e os padrões de acesso. São essenciais para a conformidade, a monitorização da segurança e a compreensão da forma como os recursos são utilizados na organização.
- Arquitetura nativa da nuvem: Um serviço de diretório nativo da nuvem foi concebido para tirar o máximo partido das estruturas de computação na nuvem. Isto garante elevada disponibilidade, recuperação após catástrofes e opções de implementação flexíveis, em conformidade com as estratégias modernas de utilização da nuvem.
- Acesso através de API e personalização: A capacidade de personalizar e integrar o serviço de diretório com outras aplicações através de APIs é fundamental. Permite às organizações adaptar o serviço às suas necessidades e automatizar vários processos, aumentando a eficiência.
Os serviços de diretório na nuvem simplificam a gestão do acesso dos utilizadores aos recursos de TI e desempenham um papel fundamental no reforço da segurança organizacional. Ao centrarem-se nas funcionalidades acima descritas, as organizações podem garantir uma base sólida para apoiar as suas necessidades de TI em evolução e proteger os seus ativos digitais.
Benefícios
Os serviços de diretório na nuvem fornecem uma gestão centralizada do acesso dos utilizadores a sistemas, aplicações, ficheiros e redes, respondendo às necessidades em evolução das infraestruturas modernas baseadas na nuvem. Apresentamos abaixo cinco benefícios principais dos serviços de diretório na nuvem:
- Protocolos de segurança reforçados: Os serviços de diretório na nuvem reduzem significativamente o risco de falhas de segurança ao centralizarem o controlo de acesso dos utilizadores. Disponibilizam medidas de segurança avançadas, como a autenticação multifator e o início de sessão único, reforçando a defesa da organização contra acessos não autorizados e ameaças informáticas.
- Escalabilidade e flexibilidade: Os serviços de diretório na nuvem oferecem uma escalabilidade incomparável, acomodando facilmente o crescimento de uma organização. Esta flexibilidade permite às empresas adicionar ou remover utilizadores e gerir o acesso aos recursos de forma eficiente, sem alterações significativas na infraestrutura.
- Redução de custos e eficiência: Os serviços de diretório na nuvem podem reduzir significativamente os custos operacionais, eliminando a necessidade de hardware no local e diminuindo as tarefas administrativas de TI. Simplificam os processos de gestão do acesso, libertando recursos valiosos de TI e reduzindo os custos indiretos.
- Experiência do utilizador melhorada: Com funcionalidades como o início de sessão único e a reposição autónoma de palavras-passe, estes serviços proporcionam uma experiência de acesso mais simples e intuitiva. Dar aos utilizadores a possibilidade de gerirem o seu acesso melhora a produtividade e reduz a carga de trabalho das equipas de suporte de TI.
- Conformidade e elaboração de relatórios: Os serviços de diretório na nuvem simplificam a conformidade através de ferramentas integradas de elaboração de relatórios e auditoria. Ajudam as organizações a cumprir os requisitos regulamentares, fornecendo registos e relatórios detalhados sobre a atividade dos utilizadores e as alterações ao acesso.
Os serviços de diretório na nuvem melhoram a eficiência operacional e a segurança, tornando-se um componente essencial de qualquer estratégia baseada na nuvem. À medida que as empresas evoluem e adotam tecnologias de nuvem, torna-se cada vez mais evidente a importância de um serviço de diretório escalável e seguro.
Custos e preços
Os serviços de diretório na nuvem disponibilizam vários planos adaptados às diferentes necessidades das organizações, desde pequenas empresas que procuram uma gestão essencial do acesso até grandes empresas que necessitam de funcionalidades de segurança avançadas e escalabilidade.
O objetivo é fornecer uma solução segura, eficiente e flexível, que cresça com a sua empresa.
Tabela de comparação de planos para serviços de diretório na nuvem
Apresento abaixo as opções de planos padrão e os respetivos preços para ajudar a simplificar o seu processo de decisão.
| Tipo de plano | Preço médio | Funcionalidades comuns |
|---|---|---|
| Tipo de planoGratuito | Preço médio$0 | Funcionalidades comunsGestão básica de utilizadores e grupos, início de sessão único (SSO) para um número limitado de aplicações |
| Tipo de planoBásico | Preço médio$1-3/user/month | Funcionalidades comunsGestão completa de utilizadores e grupos, SSO para todas as aplicações, MFA básico, elaboração de relatórios básicos |
| Tipo de planoProfissional | Preço médio$4-8/user/month | Funcionalidades comunsGestão avançada de utilizadores e grupos, opções avançadas de MFA, registos de auditoria, acesso à API, integrações personalizadas |
| Tipo de planoEmpresarial | Preço médio$9-15/user/month | Funcionalidades comunsSuporte premium, aprovisionamento SCIM ilimitado, informações sobre o diretório, governação de identidades, suporte 24/7 |
| Tipo de planoPersonalizado | Preço médioCom base em orçamento | Funcionalidades comunsFuncionalidades adaptadas às necessidades específicas da organização, opções de suporte personalizado |
Avaliar as necessidades atuais e potenciais da sua organização é essencial ao considerar serviços de diretório na nuvem. Opte por um plano que ofereça flexibilidade para crescer e se adaptar à evolução do seu contexto empresarial.
Perguntas frequentes sobre serviços de diretório na cloud
Eis as respostas a algumas perguntas comuns sobre serviços de diretório na cloud:
Quais são os principais riscos de segurança dos dados associados aos serviços de diretório na cloud?
Os serviços de diretório na cloud armazenam informações de identidade sensíveis, o que os torna alvos atrativos para cibercriminosos. Uma violação pode potencialmente comprometer o acesso a inúmeras aplicações. Além disso, as organizações têm de configurar cuidadosamente estes serviços para manter a conformidade com regulamentos como o GDPR ou a HIPAA, o que pode ser tecnicamente complexo.
Quais são os problemas comuns de sincronização dos serviços de diretório na cloud?
Os problemas de sincronização incluem atrasos ou inconsistências na sincronização dos dados dos utilizadores entre sistemas na cloud e sistemas locais. Estes problemas podem causar frustração e dificuldades de acesso quando as atualizações num sistema não são imediatamente refletidas nos outros, podendo originar falhas de segurança temporárias e uma diminuição da produtividade.
Como podem as organizações mitigar os riscos da utilização de serviços de diretório na cloud?
As organizações devem implementar a autenticação multifator, estabelecer políticas de segurança claras, realizar auditorias de segurança regulares, manter cópias de segurança offline dos dados críticos do diretório, desenvolver planos de contingência para interrupções do serviço e avaliar cuidadosamente as práticas de segurança dos fornecedores antes da implementação.
Que desafios de compatibilidade podem as organizações enfrentar com os serviços de diretório na cloud?
As organizações deparam-se frequentemente com problemas de compatibilidade ao integrar serviços de diretório na cloud com várias aplicações e sistemas locais. Estas integrações exigem frequentemente configurações complexas, especialmente no caso de sistemas antigos que utilizam protocolos de autenticação desatualizados. Sem um planeamento adequado, estes desafios podem prolongar os prazos de implementação e aumentar os custos.
Como podem as organizações enfrentar os desafios de conformidade dos serviços de diretório na cloud?
As organizações devem implementar capacidades robustas de registo de auditoria, rever regularmente os controlos de acesso, definir claramente o modelo de responsabilidade partilhada com o fornecedor, encriptar os dados sensíveis, manter uma documentação abrangente dos controlos de segurança e manter-se informadas sobre a evolução dos requisitos regulamentares em todas as jurisdições relevantes.
Que capacidades de monitorização devem as organizações procurar nos serviços de diretório na cloud?
Uma monitorização abrangente deve incluir alertas em tempo real para atividades suspeitas, registos de auditoria detalhados para a elaboração de relatórios de conformidade, visibilidade sobre o estado e as falhas de sincronização, métricas de desempenho dos processos de autenticação e ferramentas de elaboração de relatórios que ajudem a identificar potenciais vulnerabilidades de segurança
Como gerem os serviços de diretório na cloud o ciclo de vida das identidades?
A eficácia dos processos automatizados de aprovisionamento e desaprovisionamento varia consoante o fornecedor. As organizações devem avaliar a forma como os serviços gerem os requisitos de acesso temporário, as alterações de atributos, as transições de funções e o encerramento de contas, para garantir que as políticas de segurança são aplicadas de forma consistente ao longo de todo o ciclo de vida da identidade.
O que devem as organizações considerar ao planear a escalabilidade dos serviços de diretório na cloud?
As organizações devem avaliar a forma como o serviço gere grandes quantidades de utilizadores, grupos e pedidos de autenticação. Devem compreender as implicações de desempenho durante os períodos de utilização máxima, testar os processos de sincronização com volumes de dados realistas e avaliar as implicações de custo do aumento das licenças de utilizador ao longo do tempo.
Que impacto têm os problemas de compatibilidade nas implementações de serviços de diretório na cloud?
Os problemas de compatibilidade podem obrigar as organizações a manter simultaneamente vários sistemas de gestão de identidades, criando uma sobrecarga administrativa. Podem também resultar em experiências de utilizador inconsistentes entre plataformas e comprometer a segurança se forem implementadas soluções alternativas para resolver lacunas de compatibilidade.