

Prawie co piąty Amerykanin zamienił biurową kabinę na kanapę lub kawiarnię, a jeśli prognozy Upworka się sprawdzą, wkrótce możemy zobaczyć wzrost liczby stanowisk zdalnych o 87% w porównaniu z okresem sprzed pandemii.
Jednak w miarę jak coraz więcej zespołów przechodzi na model pracy przede wszystkim zdalnej, cyberbezpieczeństwo i niezawodność internetu pozostają najważniejszymi priorytetami. Matt Moore, CTO i współzałożyciel firmy Chainguard, doskonale ujmuje tę obosieczną kwestię:
"Praca zdalna otworzyła niesamowite możliwości — firmy mogą pozyskiwać najlepsze talenty niezależnie od kodu pocztowego, a pracownicy wreszcie mogą zachować równowagę między rodziną, zdrowiem i hobby. Jednocześnie praca zdalna wprowadza nowe wyzwania związane z bezpieczeństwem.”
"Jak z pełnym przekonaniem zweryfikować czyjąś tożsamość lub miejsce zamieszkania, gdy deepfake'i tworzone przez AI sprawiają, że rozmowy wideo są równie wiarygodne jak filtr TikToka? Odnotowaliśmy przypadki podszywania się zagranicznych przeciwników pod pracowników sektora technologicznego, a ponieważ deepfake'i tworzone przez AI stają się coraz bardziej zaawansowane, nawet rozmowy wideo są coraz mniej wiarygodne jako metoda uwierzytelniania.”
Nie zapominajmy też o kosztach — IBM Security i Ponemon Institute szacują, że średni globalny wyciek danych kosztuje aż 4,45 miliona dolarów, a kwota ta często rośnie jeszcze bardziej, gdy praca zdalna komplikuje sytuację.
Na szczęście firma Indusface, oferująca rozwiązania SaaS w zakresie bezpieczeństwa aplikacji i zabezpieczająca kluczowe aplikacje internetowe, mobilne oraz API, wykonała tę analizę za nas. Ich najnowsze ustalenia pokazują, które stany będą najbezpieczniejsze dla pracowników zdalnych w 2025 roku, na podstawie wskaźników oszustw, łącznych kosztów oszustw i prędkości internetu.
Najbezpieczniejsze stany do pracy zdalnej
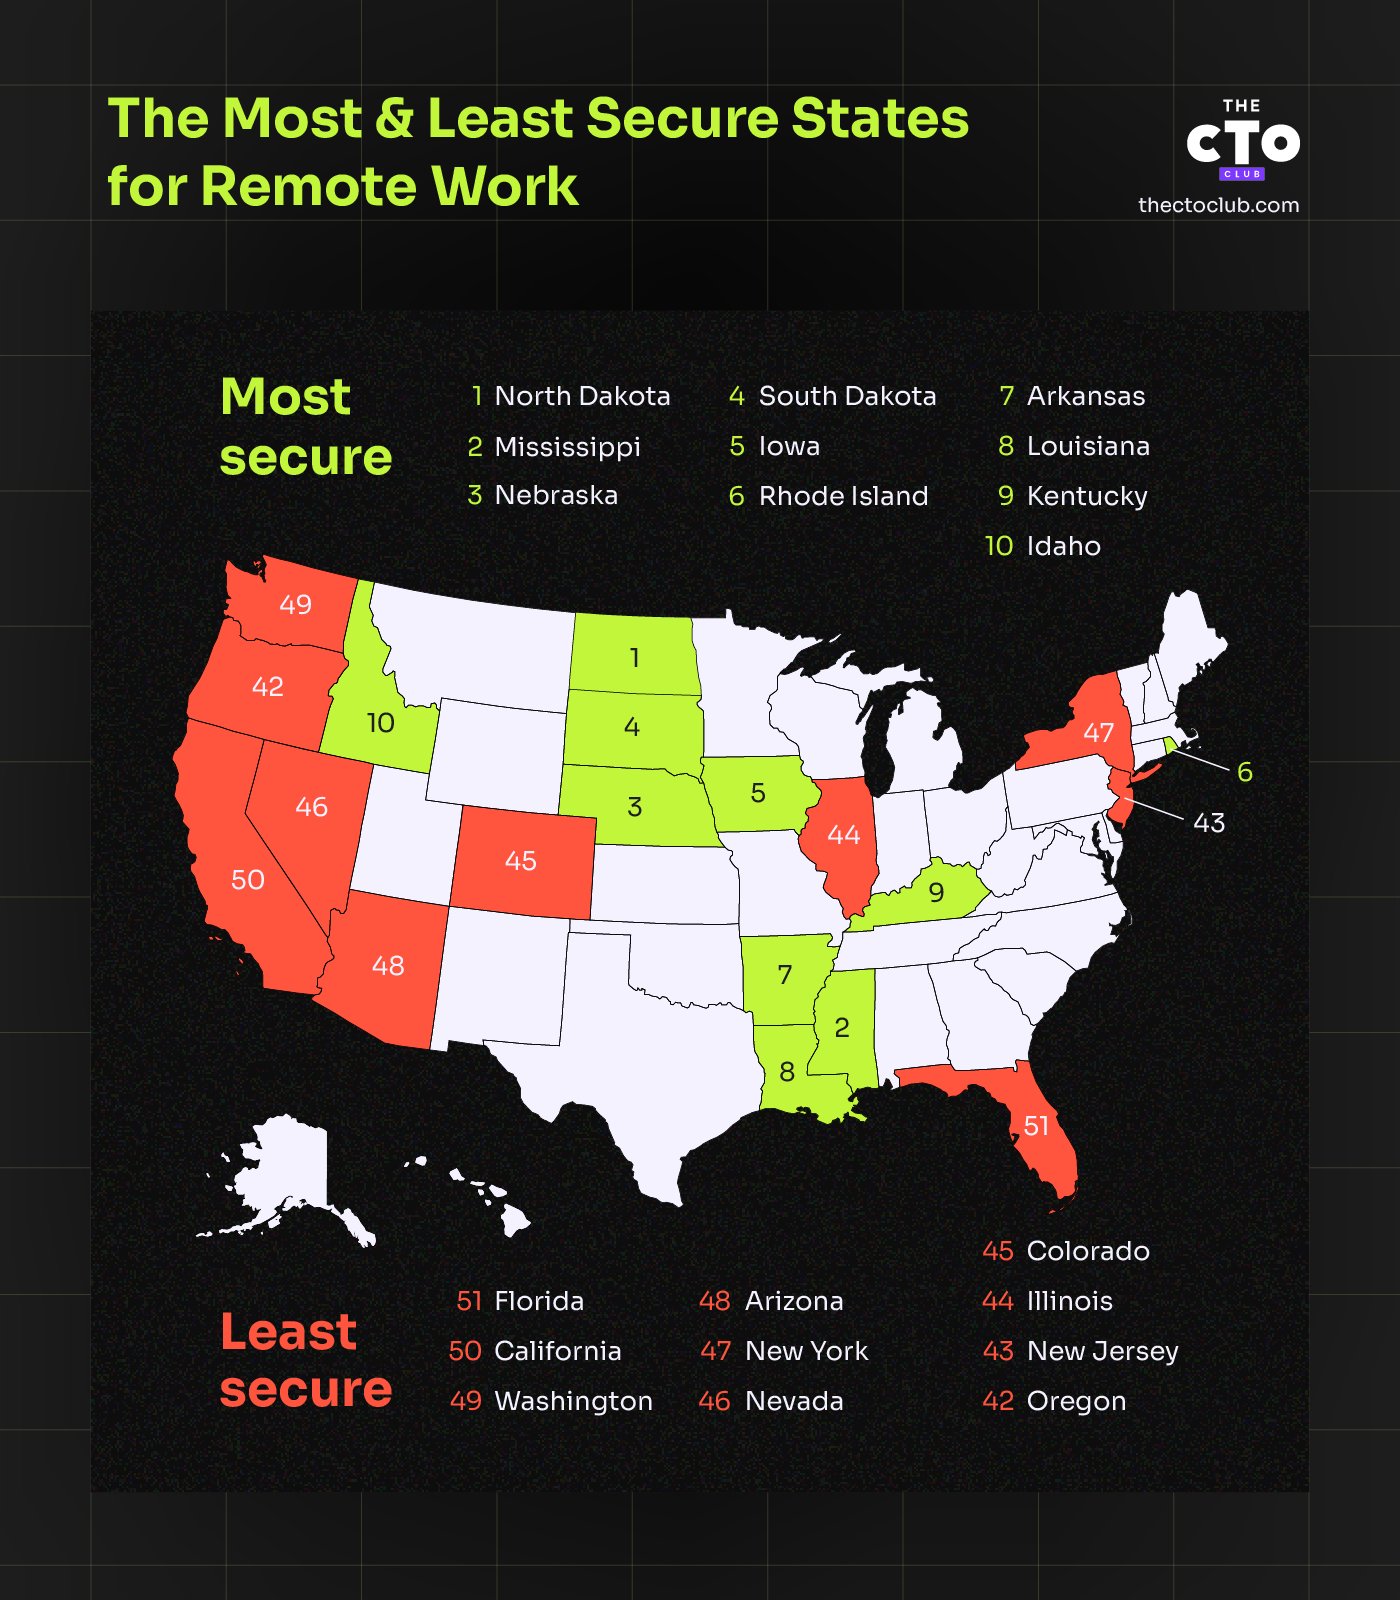
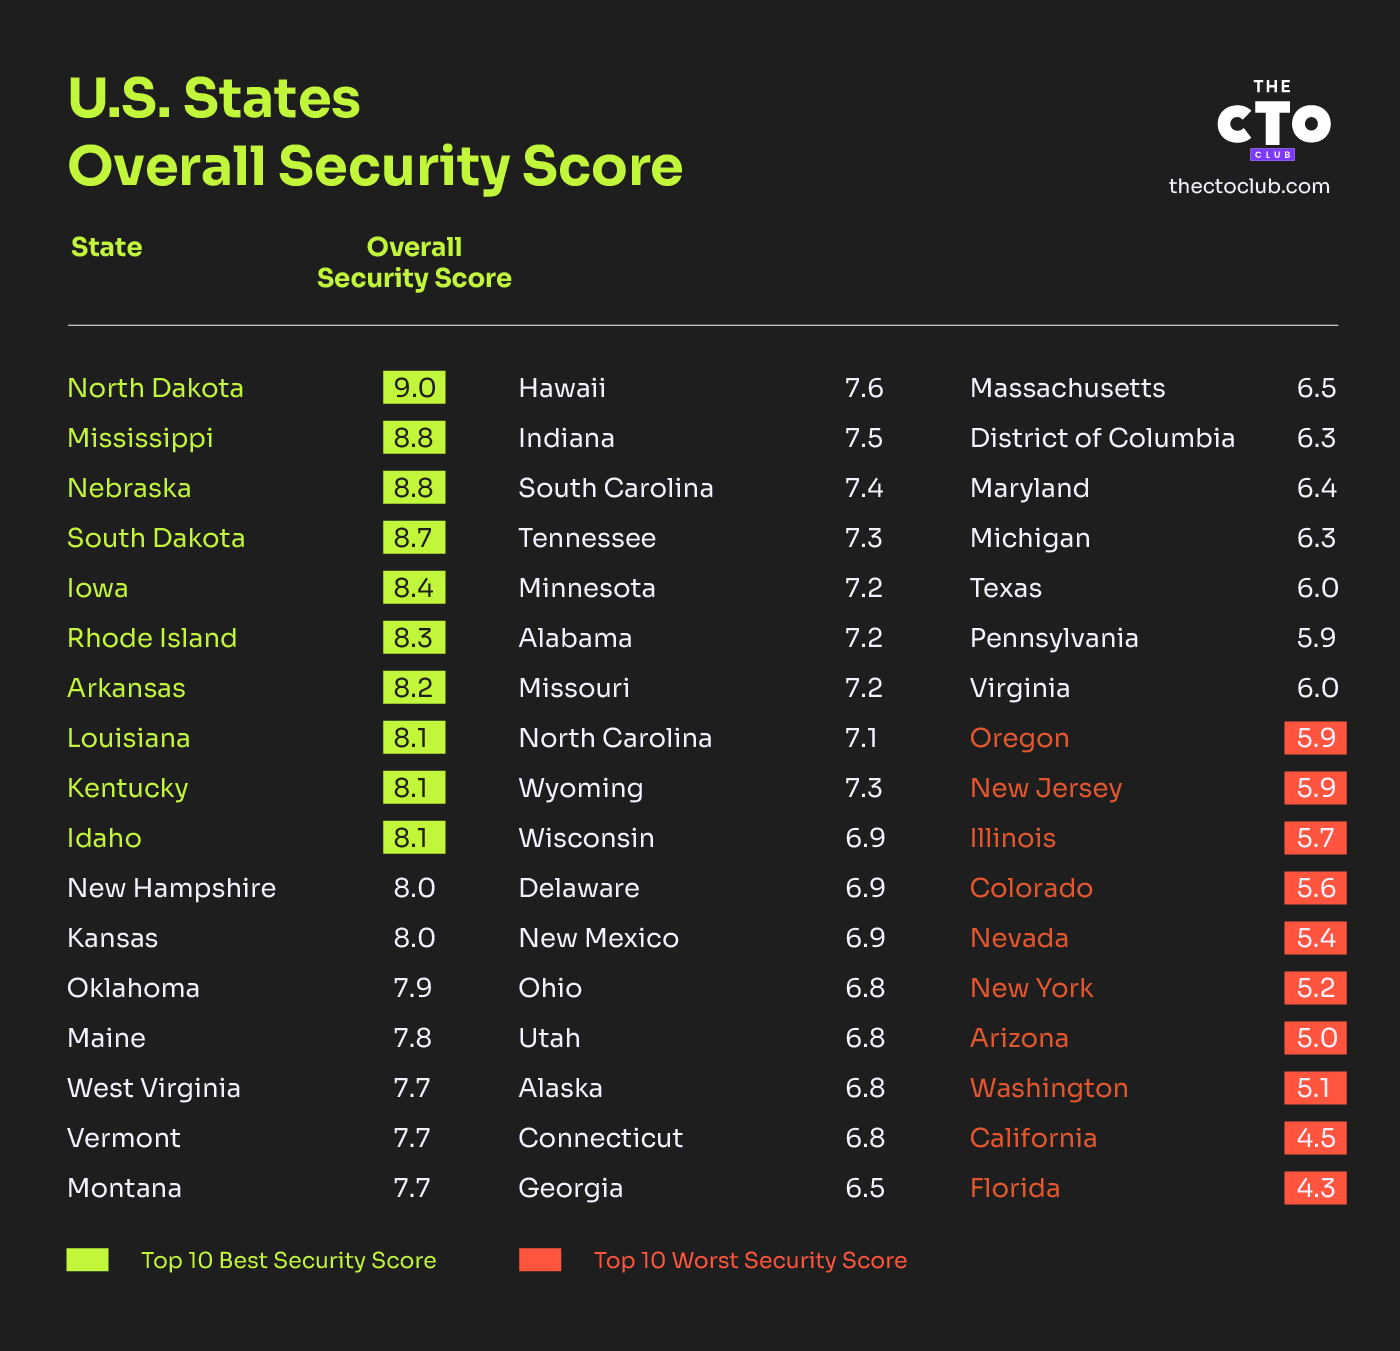
Dakota Północna jest zaskakującym liderem, uzyskując wynik 9,0 na 10. Wyróżnia ją połączenie niskiej liczby oszustw (22,5 na 10 000 mieszkańców) i solidnej łączności. Mediana prędkości pobierania wynosi 210,37 Mb/s, a prędkość wysyłania — 68,79 Mb/s, co umożliwia sprawne rozmowy wideo i przesyłanie danych. Stan Ogrodu Pokoju może się również pochwalić opóźnieniem na poziomie 26 ms, zapewniając stabilne korzystanie z internetu, kluczowe dla zdalnej współpracy.
Drugie miejsce ex aequo zajmują Missisipi i Nebraska, które uzyskały wynik 8,8/10. Missisipi wyróżnia się jednym z najniższych w kraju poziomów kosztów oszustw — 25,8 miliona dolarów — oraz stosunkowo niskim wskaźnikiem oszustw wynoszącym 20 na 10 000 mieszkańców. Jej prędkość internetu również robi wrażenie: mediana prędkości pobierania wynosi 177,39 Mb/s, choć Nebraska wyprzedza ją wynikiem 199,43 Mb/s.
Jednak nawet w stanach o niższych kosztach oszustw ataki ransomware wzrosły o 13% rok do roku, zgodnie z raportem SonicWall dotyczącym zagrożeń cybernetycznych. Często w pierwszej kolejności uderzają one w środowiska pracy zdalnej.
Co mówią nam te statystyki?
Z operacyjnego punktu widzenia liczby te podkreślają ważną lekcję: solidna infrastruktura i skuteczne środki cyberbezpieczeństwa mają kluczowe znaczenie.
W miarę jak pracownicy zdalni stają się coraz bardziej zależni od lokalnych sieci — zarówno publicznych sieci Wi-Fi, jak i domowego internetu — organizacje muszą zakładać pewien poziom podatności urządzeń końcowych i odpowiednio planować działania. Solidna strategia bezpieczeństwa urządzeń końcowych z częstymi automatycznymi aktualizacjami stanowi pierwszą linię obrony.
„Z mojej perspektywy” — mówi Corey Nachreiner, CISO w firmie WatchGuard Technologies — „ten trend pracy zdalnej, który zyskał na popularności w ostatnich latach, wiąże się z ryzykiem. Praca zdalna zmienia lokalizację ważnych zasobów cyfrowych, narażając firmy na podatności i cyberataki. Utrzymywanie nieaktualnego oprogramowania w ramach stosu technologicznego firmy znacząco zwiększa ryzyko cyberataku. Stosowanie uwierzytelniania wieloskładnikowego dodaje warstwę bezpieczeństwa.”
Sugeruje on wdrożenie rozwiązań Secure Access Service Edge (SASE) w celu wsparcia hybrydowych środowisk pracy, podkreślając, że „SASE to nieintuicyjny branżowy akronim opisujący połączenie scentralizowanych w chmurze usług bezpieczeństwa. Obejmuje on zaporę sieciową jako usługę oraz dostęp do sieci w modelu zerowego zaufania. Zlecenie części lub całości działań związanych z bezpieczeństwem dostawcom zarządzanych usług i zarządzanych usług bezpieczeństwa (MSP/MSSP) zapewnia całodobowy proaktywny monitoring.”
Według analizy prognoz Gartnera: bezpieczeństwo informacji i zarządzanie ryzykiem, ponad 50% dużych przedsiębiorstw wdraża obecnie model zerowego zaufania lub planuje go wdrożyć w ciągu najbliższego roku.
Praktyczne kroki w celu ochrony zespołów zdalnych
Niektóre stany już świetnie radzą sobie z bezpieczeństwem pracy zdalnej — ale nikt nie jest całkowicie odporny na hakerów. Proaktywna, wielowarstwowa ochrona oraz zespół znający się na cyberbezpieczeństwie to najlepsze rozwiązania. Chcesz zwiększyć poziom swoich zabezpieczeń cyfrowych?
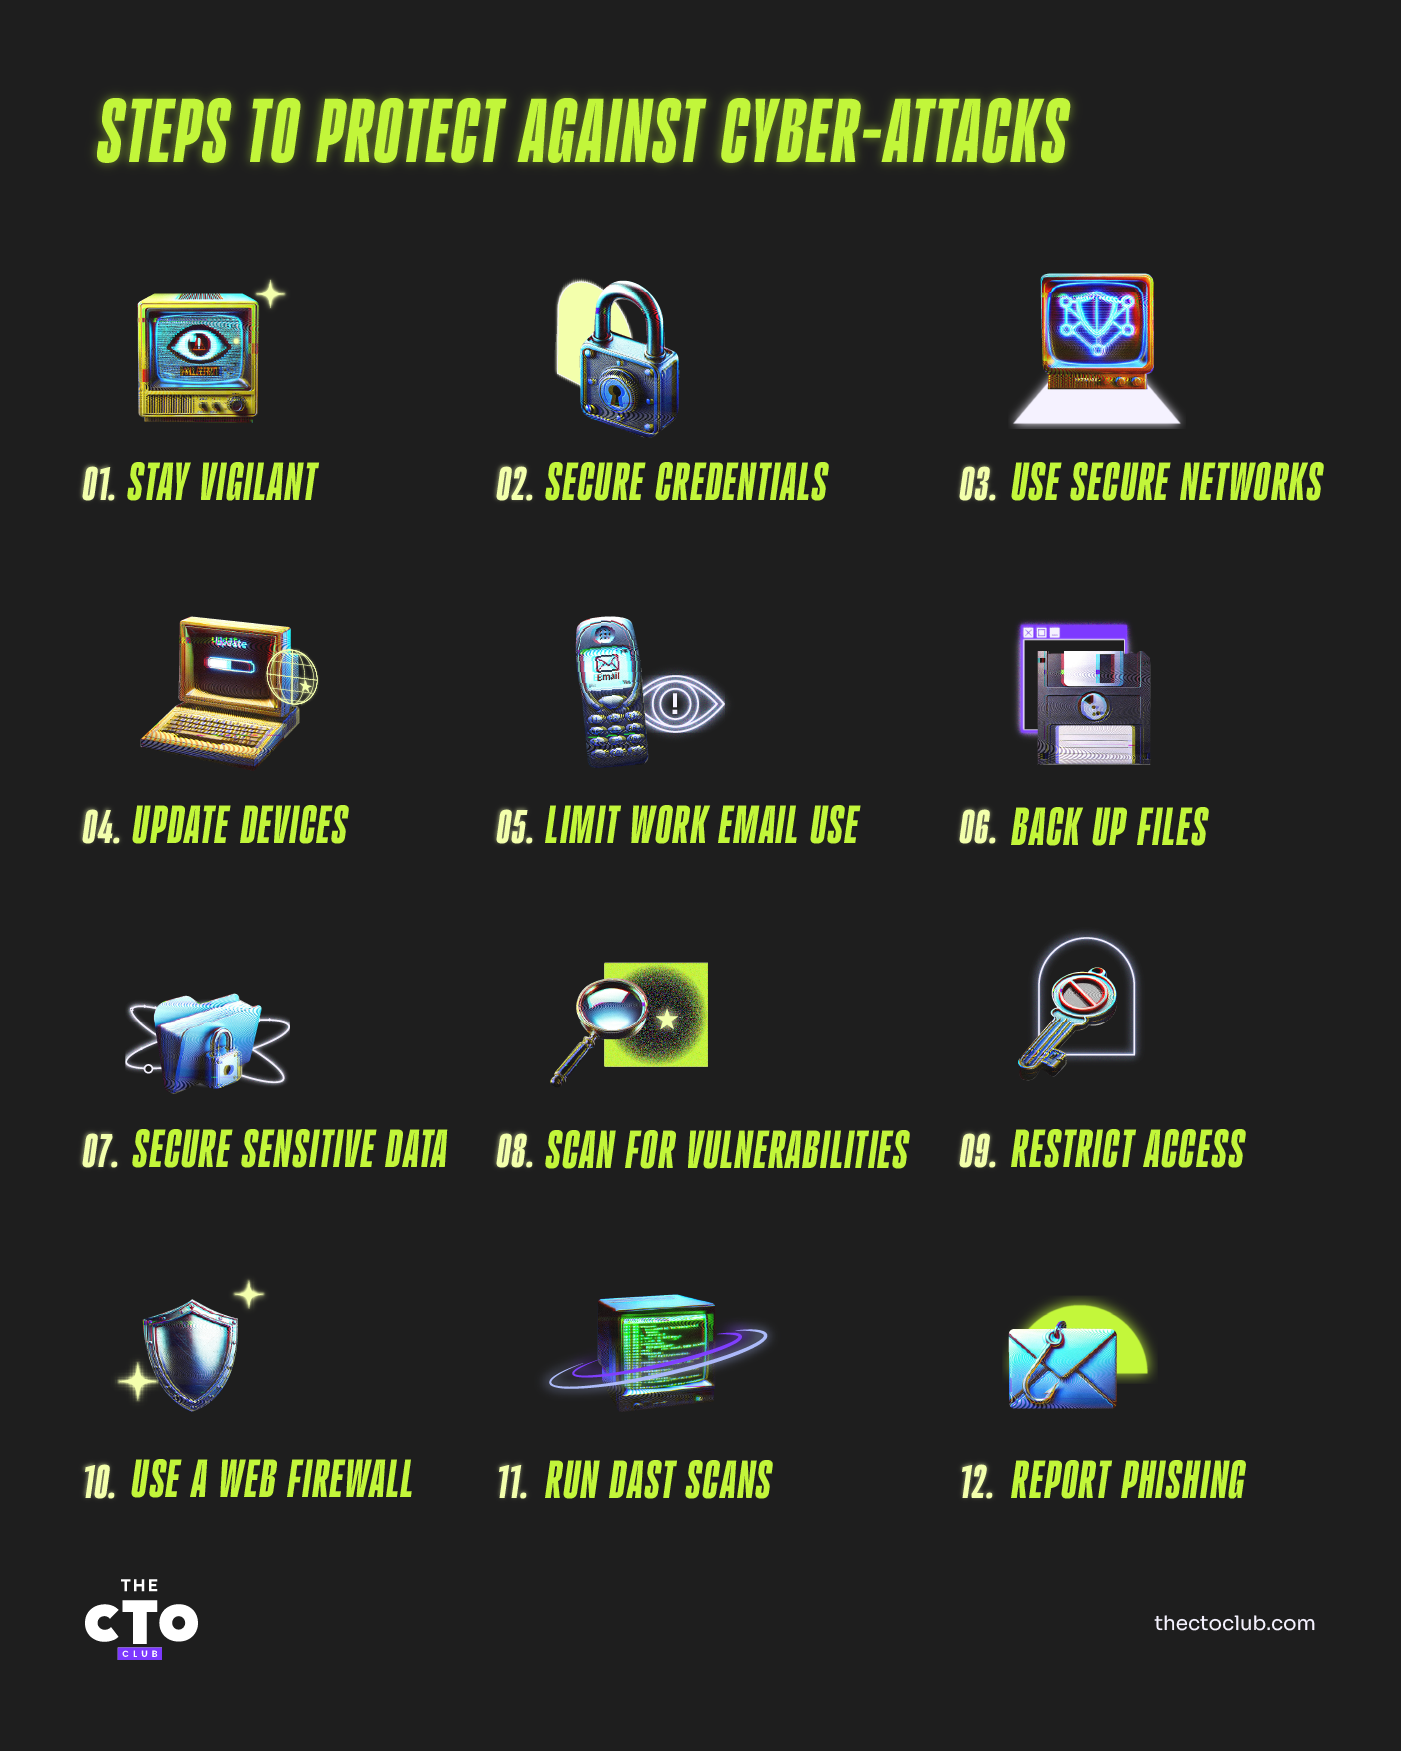
Oto dziesięć kroków, które pomogą zabezpieczyć zdalne stanowisko pracy:
- Ogranicz dostęp do systemów
- Ogranicz uprawnienia do systemów krytycznych i danych wrażliwych.
- Przydzielaj uprawnienia zgodnie z zasadą najmniejszych uprawnień.
- Wdróż uwierzytelnianie wieloskładnikowe (MFA)
- Wymagaj dodatkowej weryfikacji (np. za pomocą wiadomości SMS, tokenu lub kodów generowanych w aplikacji), nie tylko haseł.
- Regularnie przypominaj pracownikom, aby używali bezpiecznych urządzeń do odbierania monitów MFA.
- Testuj podatności związane z eskalacją uprawnień
- Przeprowadzaj testy metodą szarej skrzynki, aby symulować ataki ze strony częściowo poinformowanych osób mających dostęp do systemów.
- Weryfikuj role użytkowników, aby upewnić się, że nie istnieją zbędne ani nadmierne uprawnienia.
- Regularnie skanuj sieć i aplikacje pod kątem słabych punktów
- Korzystaj ze skanerów podatności, aby wykrywać typowe błędne konfiguracje i nieaktualne oprogramowanie.
- Planuj te skany regularnie (np. co miesiąc lub kwartał), aby wykrywać nowo odkryte zagrożenia.
- Edukuj pracowników na temat zagrożeń phishingiem i vishingiem
- Zapewnij ciągłe szkolenia dotyczące rozpoznawania fałszywych wiadomości e-mail, połączeń telefonicznych i wiadomości tekstowych.
- Zachęcaj do zgłaszania podejrzanej komunikacji za pośrednictwem wyznaczonego kanału bezpieczeństwa.
- Używaj oddzielnych danych uwierzytelniających do celów służbowych i prywatnych
- Wymagaj od pracowników używania unikalnych haseł do każdego konta.
- Wzmacniaj tę zasadę poprzez regularne przypomnienia i rekomendacje dotyczące menedżerów haseł.
- Aktualizuj urządzenia i routery
- Niezwłocznie wdrażaj aktualizacje i poprawki zabezpieczeń — zarówno na urządzeniach firmowych, jak i należących do pracowników.
- Poradź pracownikom, aby zmieniali domyślne hasła do routerów i regularnie aktualizowali oprogramowanie układowe.
- Wdróż zaporę aplikacji internetowych (WAF)
- Filtruj złośliwy ruch HTTP, zanim dotrze do aplikacji.
- Włącz wirtualne poprawki jako tymczasowe zabezpieczenie, jeśli stała poprawka nie jest od razu dostępna.
- Zachęcaj do szybkiego zgłaszania podejrzanych wiadomości e-mail
- Wdróż narzędzia (takie jak przyciski „Zgłoś phishing”), aby uprościć proces zgłaszania.
- Zapewnij jasną procedurę przekazywania potencjalnych zagrożeń zespołowi ds. bezpieczeństwa.
- Przyjmij strategię wielowarstwowej ochrony
- Stosuj jednocześnie zabezpieczenia punktów końcowych, zabezpieczenia aplikacji oraz narzędzia do ochrony sieci.
- Stale szkol pracowników, aby wzmacniać ich świadomość cyberbezpieczeństwa.
Mając te praktyczne strategie — i inspirując się stanami, które osiągają najlepsze wyniki pod względem szybkości działania i zapobiegania oszustwom — możesz z pewnością siebie stworzyć bezpieczne i sprawnie funkcjonujące środowisko pracy zdalnej.
Zapisz się do newslettera The CTO Club, aby otrzymywać więcej wskazówek, narzędzi i najlepszych praktyk związanych z cyberbezpieczeństwem.


