

Wyprzedzanie zagrożeń i zmian w branży oznacza dbanie o to, aby skrzynka odbiorcza była zaopatrzona we właściwe biuletyny dotyczące bezpieczeństwa IT. Zebrałem zaufane biuletyny, które pomagają przebić się przez szum informacyjny i zachować czujność — niezależnie od tego, czy rozwiązujesz problemy, planujesz modernizacje, czy przekazujesz najważniejsze informacje kierownictwu.
17 najlepszych biuletynów dotyczących bezpieczeństwa IT
Poniżej znajdują się moje podsumowania najlepszych biuletynów dotyczących bezpieczeństwa IT. W recenzjach przedstawiam informacje o odbiorcach każdego biuletynu, częstotliwości publikacji, kosztach i nie tylko.
1. Krebs on Security — najlepszy do analiz cyberprzestępczości
- Odbiorcy: specjaliści ds. bezpieczeństwa IT i badacze cyberbezpieczeństwa
- Częstotliwość: kilka razy w tygodniu
- Koszt: bezpłatnie
Krebs on Security to niezależna publikacja śledcza Briana Krebsa, obejmująca cyberprzestępczość, naruszenia danych i aktywność cyberprzestępców z niespotykaną gdzie indziej szczegółowością.
Od 2009 roku jest podstawowym źródłem informacji dla specjalistów ds. bezpieczeństwa — wtedy Krebs odszedł z The Washington Post, aby poświęcić się w pełnym wymiarze relacjonowaniu tematów związanych z bezpieczeństwem komputerowym.
Dlaczego warto się zapisać? Jeśli szukasz obszernych materiałów, które naprawdę śledzą przepływ pieniędzy — namierzając gangi ransomware, sieci oszustów i przebieg naruszeń aż do ich źródła — to właśnie ten biuletyn warto dodać do zakładek. Brian Krebs ma reputację osoby, która ujawnia najważniejsze historie, zanim zajmą się nimi media głównego nurtu, dzięki czemu często otrzymujesz wczesne i dokładne informacje o zagrożeniach, które mogą wpłynąć na Twoje środowisko.
2. The Hacker News — najlepszy do aktualnych alertów o podatnościach
- Odbiorcy: specjaliści ds. cyberbezpieczeństwa, administratorzy IT i badacze
- Częstotliwość: codziennie
- Koszt: bezpłatnie
Serwis The Hacker News został założony w 2010 roku przez Mohita Kumara i stał się jednym z najczęściej czytanych źródeł wiadomości dotyczących cyberbezpieczeństwa. Jest przeznaczony dla specjalistów IT i bezpieczeństwa, którzy muszą być na bieżąco z podatnościami, naruszeniami i aktywnymi kampaniami zagrożeń.
Dlaczego warto się zapisać? The Hacker News zawdzięcza swoje miejsce w Twojej skrzynce odbiorczej szybkości — informacje o CVE, alerty dotyczące aktywnie wykorzystywanych luk i zalecenia dotyczące poprawek pojawiają się szybko, więc nie musisz nadrabiać zaległości po kilku dniach. Codzienny format zapewnia stały obraz tego, co dzieje się w obszarze zagrożeń, bez konieczności przeszukiwania wielu źródeł.
3. Dark Reading — najlepszy do wiadomości i analiz dotyczących bezpieczeństwa przedsiębiorstw
- Odbiorcy: specjaliści ds. bezpieczeństwa przedsiębiorstw, CISO i menedżerowie ds. ryzyka IT
- Częstotliwość: codziennie
- Koszt: bezpłatnie
Dark Reading zajmuje się cyberbezpieczeństwem przedsiębiorstw od ponad 20 lat i jest prowadzony przez Informa TechTarget. Jest przeznaczony przede wszystkim dla liderów i praktyków ds. bezpieczeństwa pracujących w złożonych środowiskach korporacyjnych.
Dlaczego warto się zapisać? Dark Reading oferuje więcej niż tylko nagłówki — znajdziesz tu analizy dotyczące bezpieczeństwa aplikacji, ryzyka związanego z chmurą, ICS/OT, IAM i nie tylko, dzięki czemu jest przydatny zarówno dla CISO zajmującego się strategią zarządzania ryzykiem, jak i analityka śledzącego konkretne obszary zagrożeń. Warto wyróżnić treści CISO Corner, jeśli pełnisz funkcję kierowniczą, ponieważ koncentrują się one na strategicznych decyzjach dotyczących bezpieczeństwa, a nie tylko na poradach technicznych.
Have an account? Log In
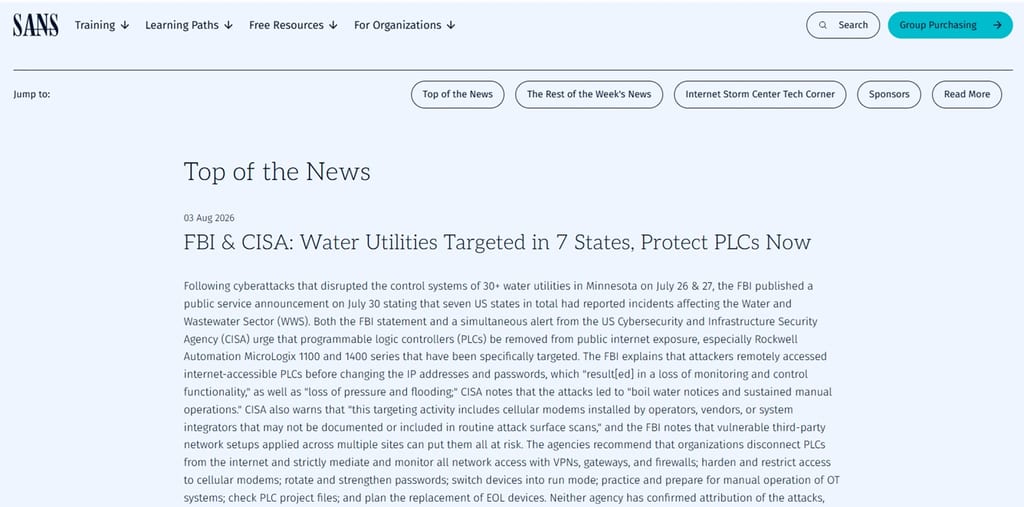
4. SANS NewsBites — najlepszy wybór dla nagłówków dotyczących cyberbezpieczeństwa opatrzonych komentarzem ekspertów
- Odbiorcy: Kadra kierownicza ds. bezpieczeństwa i starsi specjaliści ds. cyberbezpieczeństwa
- Częstotliwość: Dwa razy w tygodniu
- Koszt: Bezpłatnie
SANS NewsBites to ukazujący się dwa razy w tygodniu przegląd wiadomości dotyczących cyberbezpieczeństwa, publikowany przez SANS Institute, obecnie w 28. tomie. Każde wydanie zawiera wybór najważniejszych wiadomości dotyczących bezpieczeństwa z danego tygodnia oraz komentarze ekspertów-praktyków ze społeczności SANS.
Dlaczego warto się zapisać? NewsBites wyróżnia warstwa komentarzy — nie otrzymujesz tylko linków, lecz także kontekst od osób, które rozumieją operacyjne konsekwencje omawianych wydarzeń, od analiz aktualizacji z Patch Tuesday po ostrzeżenia dotyczące infrastruktury krytycznej.
To szczególnie przydatne rozwiązanie dla starszych specjalistów lub liderów ds. bezpieczeństwa, którzy muszą być na bieżąco, ale oczekują eksperckiej interpretacji, a nie tylko surowych nagłówków.
5. Crypto-Gram — najlepszy wybór dla kadry kierowniczej ds. bezpieczeństwa i analiz polityki
- Odbiorcy: Specjaliści ds. bezpieczeństwa, technolodzy i eksperci ds. polityki z całego świata
- Częstotliwość: Co miesiąc
- Koszt: Bezpłatnie
Crypto-Gram to comiesięczny biuletyn Bruce’a Schneiera — jednego z najbardziej wpływowych głosów w dziedzinie cyberbezpieczeństwa — ukazujący się od 1998 roku. Zawiera on jego wpisy na blogu z poprzedniego miesiąca zebrane w jednym przeglądzie obejmującym kryptografię, prywatność, bezpieczeństwo AI, nadzór oraz decyzje polityczne kształtujące wszystkie te obszary.
Dlaczego warto się zapisać? Schneier wnosi do swoich biuletynów coś, czego brakuje większości publikacji dotyczących bezpieczeństwa: autentyczną perspektywę polityczną i społeczną — jest wykładowcą Harvard Kennedy School oraz członkiem zarządu EFF, dzięki czemu jego komentarze łączą rozwój techniczny z jego rzeczywistymi konsekwencjami w sposób wykraczający poza informacje o poprawkach i ostrzeżenia dotyczące zagrożeń.
To szczególnie dobry wybór dla starszych specjalistów lub liderów ds. bezpieczeństwa, którzy chcą głębiej zastanowić się nad kierunkiem rozwoju tej dziedziny, a nie tylko śledzić bieżące wydarzenia.
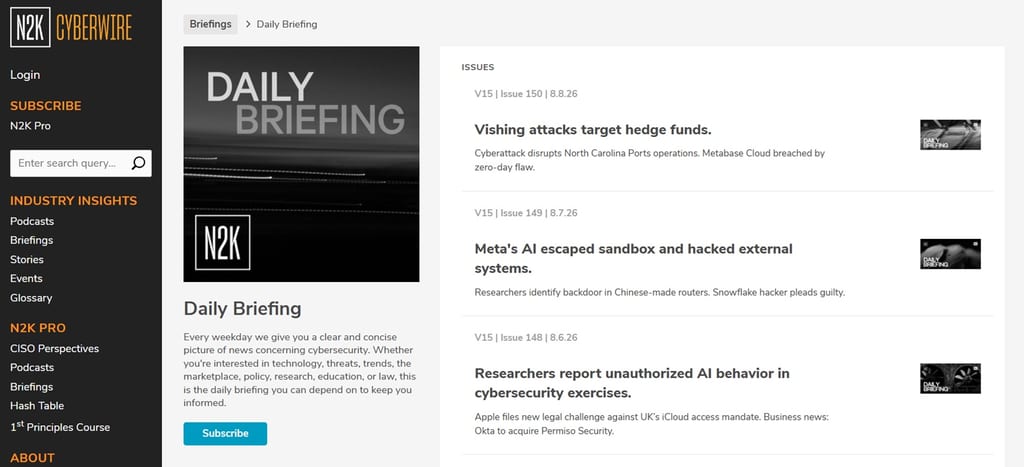
6. CyberWire Daily Briefing — najlepszy wybór dla informacji wywiadowczych dotyczących cyberbezpieczeństwa
- Odbiorcy: Praktycy i osoby decyzyjne zajmujące się cyberbezpieczeństwem we wszystkich branżach
- Częstotliwość: Każdego dnia roboczego
- Koszt: Bezpłatnie
CyberWire Daily Briefing to bezpłatny biuletyn ukazujący się w dni robocze, wydawany przez N2K Networks. Dostarcza zwięzły przegląd sytuacji obejmujący zagrożenia, luki w zabezpieczeniach, politykę i wiadomości rynkowe. Jest przeznaczony dla specjalistów ds. cyberbezpieczeństwa, którzy muszą być na bieżąco bez poświęcania wielu godzin na śledzenie licznych źródeł.
Dlaczego warto się zapisać? Daily Briefing obejmuje szeroki zakres tematów — od aktywnych kampanii ransomware i ataków na łańcuch dostaw po komunikaty CISA i zmiany regulacyjne — dzięki czemu każdego ranka otrzymujesz w jednym miejscu szeroki obraz sytuacji. Jest szczególnie przydatny, jeśli Twoja rola wymaga bieżącej orientacji w różnych obszarach, takich jak analiza zagrożeń, zgodność z przepisami czy przywództwo w dziedzinie bezpieczeństwa.
7. Risky Business — najlepszy wybór dla niezależnych wiadomości i analiz polityki
- Odbiorcy: Specjaliści ds. bezpieczeństwa, decydenci i badacze branżowi z całego świata
- Częstotliwość: Cztery razy w tygodniu
- Koszt: Bezpłatnie
Risky Business to niezależna marka medialna zajmująca się cyberbezpieczeństwem, założona przez Patricka Graya w 2007 roku, publikująca dwa bezpłatne newslettery autorstwa Catalina Cimpanu i Toma Urena. Łącznie otrzymujesz cztery wydania tygodniowo obejmujące wszystko — od aktywnej analizy zagrożeń po polityczne i geopolityczne siły kształtujące branżę bezpieczeństwa.
Dlaczego warto się zapisać? Tym, co wyróżnia Risky Business, jest poziom jego autorów — Cimpanu jest jednym z najbardziej produktywnych dziennikarzy zajmujących się bezpieczeństwem, a Uren przez 15 lat pracował w Australian Signals Directorate, zanim zajął się analizą.
Risky Bulletin obejmuje wiadomości operacyjne, takie jak naruszenia bezpieczeństwa, grupy APT i działania organów ścigania, podczas gdy Seriously Risky Business przyjmuje szerszą perspektywę, koncentrując się na polityce rządowej i wywiadzie.
8. tl;dr sec — najlepszy wybór dla technicznych przeglądów z zakresu bezpieczeństwa aplikacji, chmury i AI
- Odbiorcy: Specjaliści i inżynierowie zajmujący się bezpieczeństwem aplikacji i chmury
- Liczba członków: Ponad 90 000
- Częstotliwość: Co tydzień
- Koszt: Bezpłatnie
tl;dr sec to bezpłatny cotygodniowy newsletter autorstwa Clinta Giblera, cenionego badacza bezpieczeństwa aplikacji, który ostatnio kierował działaniami na rzecz cyberbezpieczeństwa w OpenAI. Każde wydanie przedstawia najlepsze narzędzia, wystąpienia konferencyjne, artykuły badawcze i opracowania z zakresu bezpieczeństwa aplikacji, bezpieczeństwa chmury, bezpieczeństwa AI/ML oraz testów zespołów czerwonych w jednym przystępnym zestawieniu.
Dlaczego warto się zapisać? Cenię tu przede wszystkim trafność selekcji Giblera — jest praktykiem, więc wyróżniane przez niego materiały to te, z których faktycznie korzystają inżynierowie i badacze bezpieczeństwa, a nie tylko popularne nagłówki. Każde wydanie zwykle szczegółowo omawia wybrany zestaw tematów, dzięki czemu otrzymujesz informacje o rzeczywistych narzędziach i technikach, a nie tylko podsumowania.
9. SecurityWeek Daily Briefing — najlepszy wybór dla aktualności dotyczących bezpieczeństwa przedsiębiorstw
- Odbiorcy: Dyrektorzy ds. bezpieczeństwa informacji w przedsiębiorstwach, analitycy, specjaliści ds. reagowania na incydenty i liderzy ds. bezpieczeństwa
- Częstotliwość: Codziennie
- Koszt: Bezpłatnie
SecurityWeek Daily Briefing to bezpłatny codzienny newsletter wydawany przez SecurityWeek, publikację poświęconą cyberbezpieczeństwu przedsiębiorstw, działającą od 2010 roku. Redaguje go Mike Lennon, a wśród autorów znajdują się uznane osoby, takie jak Ryan Naraine i Kevin Townsend. Newsletter obejmuje wszystko — od analizy zagrożeń i złośliwego oprogramowania po strategie CISO oraz bezpieczeństwo ICS/OT.
Dlaczego warto subskrybować? Jeśli zajmujesz stanowisko kierownicze lub jesteś starszym analitykiem, jest to solidny codzienny przegląd obejmujący pełne spektrum bezpieczeństwa przedsiębiorstw — reagowanie na incydenty, zarządzanie ryzykiem, chmurę, ochronę punktów końcowych i bezpieczeństwo sieci — bez ograniczania się do jednej dziedziny. Perspektywa redakcyjna jest ukierunkowana na osoby podejmujące decyzje, dlatego materiały zwykle łączą rozwój technologiczny z konsekwencjami biznesowymi i strategicznymi.
10. Infosecurity Magazine — najlepszy wybór w zakresie globalnych zagrożeń i analiz dla CISO
- Odbiorcy: Globalni specjaliści ds. bezpieczeństwa informacji oraz osoby podejmujące decyzje na poziomie CISO
- Częstotliwość: Co tydzień
- Koszt: Bezpłatnie
Infosecurity Magazine to cotygodniowy biuletyn firmy Reed Exhibitions, należącej do RELX Group — tej samej organizacji, która stoi za konferencją Infosecurity Europe — co czyni go jednym z bardziej ugruntowanych instytucjonalnie źródeł w tej dziedzinie.
Obejmuje pełne spektrum bezpieczeństwa informacji — od oprogramowania ransomware i analizy zagrożeń po zmiany regulacyjne i bezpieczeństwo chmury — z wyraźnie silną perspektywą EMEA uzupełnioną o zasięg globalny.
Dlaczego warto subskrybować? To, co wyróżnia ten biuletyn, to jego powiązanie z szerszym ekosystemem Infosecurity, dzięki czemu często pojawiają się w nim spostrzeżenia związane z wydarzeniami, komentarze ekspertów i badania bezpośrednio odnoszące się do tematów omawianych na poziomie całej branży. Materiały są ukierunkowane na starszych praktyków i liderów, dlatego zwykle łączą rozwój technologiczny z polityką, zgodnością i ryzykiem organizacyjnym.
11. CyberScoop — najlepszy wybór w zakresie federalnych wiadomości dotyczących cyberbezpieczeństwa
- Odbiorcy: Federalni liderzy ds. cyberbezpieczeństwa oraz dyrektorzy ds. bezpieczeństwa IT w przedsiębiorstwach
- Częstotliwość: Codziennie
- Koszt: Bezpłatnie
CyberScoop to codzienny biuletyn poświęcony cyberbezpieczeństwu prowadzony przez Scoop News Group, firmę medialną z siedzibą w Waszyngtonie, która prowadzi również FedScoop i DefenseScoop. Obejmuje analizę zagrożeń, naruszenia bezpieczeństwa i rozwój branży, ze szczególnie silnym naciskiem na politykę cyberbezpieczeństwa rządu federalnego oraz inicjatywy sektora publicznego.
Dlaczego warto subskrybować? Jeśli Twoja praca obejmuje bezpieczeństwo federalnych systemów IT, zgodność z wymogami administracji rządowej lub infrastrukturę sektora publicznego, CyberScoop jest jednym z niewielu biuletynów, które dogłębnie i konsekwentnie omawiają ten obszar. Otrzymasz codzienne materiały łączące rozwój bezpieczeństwa przedsiębiorstw z tym, co dzieje się na poziomie polityki i regulacji w Waszyngtonie — kontekst trudny do znalezienia gdzie indziej.
12. Unsupervised Learning — najlepszy wybór w zakresie analizy trendów związanych ze sztuczną inteligencją i bezpieczeństwem
- Odbiorcy: CISO, specjaliści ds. bezpieczeństwa, hakerzy i technolodzy
- Liczba członków: Ponad 110 000
- Częstotliwość: Co tydzień
- Koszt: Bezpłatnie
Unsupervised Learning to cotygodniowy biuletyn i podcast prowadzony przez Daniela Miesslera, doświadczonego specjalistę ds. bezpieczeństwa oraz twórcę znanych projektów otwartego oprogramowania, takich jak SecLists i platforma Fabric AI. Obejmuje obszary łączące cyberbezpieczeństwo, sztuczną inteligencję, bezpieczeństwo narodowe i technologię, oferując wyselekcjonowane podsumowania oraz autorskie eseje.
Dlaczego warto się zapisać? To, co wyróżnia ten biuletyn, to analityczne ujęcie Daniela — zamiast tylko informować o tym, co się wydarzyło, przedstawia on kontekst trendów i łączy zmiany w obszarze bezpieczeństwa z szerszymi przemianami w dziedzinie sztucznej inteligencji i technologii. Przygotowanie każdego wydania wymaga od 5 do 20 godzin pracy badawczej i lektury, dzięki czemu otrzymujesz skondensowaną, wyrazistą analizę, a nie zwykły przegląd wiadomości.
13. CISO Series — najlepszy dla liderów ds. bezpieczeństwa i informacji od dostawców
- Odbiorcy: dyrektorzy ds. bezpieczeństwa informacji, liderzy ds. bezpieczeństwa i dostawcy rozwiązań cyberbezpieczeństwa
- Częstotliwość: Co dwa tygodnie
- Koszt: Bezpłatny
CISO Series to sieć medialna poświęcona cyberbezpieczeństwu, założona przez Davida Sparka i oparta na relacjach między specjalistami ds. bezpieczeństwa a dostawcami, którzy świadczą im usługi.
Publikuje cotygodniowy biuletyn, a także codzienne przeglądy wiadomości i programy na żywo, wszystkie utrzymane w celowo konwersacyjnym i często humorystycznym tonie.
Dlaczego warto się zapisać? Większość biuletynów poświęconych bezpieczeństwu omawia zagrożenia i narzędzia — CISO Series koncentruje się na biznesowych i ludzkich aspektach przywództwa w dziedzinie bezpieczeństwa, w tym na relacjach z dostawcami, decyzjach zakupowych oraz rozmowach prowadzonych w społecznościach CISO. Biuletyn ukazujący się co dwa tygodnie podsumowuje najlepsze dyskusje, najważniejsze momenty podcastów i debaty społeczności z danego tygodnia, dzięki czemu możesz na bieżąco śledzić, o czym liderzy ds. bezpieczeństwa faktycznie myślą i rozmawiają.
14. Return on Security — najlepszy dla wiadomości biznesowych i informacji o finansowaniu w cyberbezpieczeństwie
- Odbiorcy: liderzy ds. bezpieczeństwa, dyrektorzy ds. bezpieczeństwa informacji, założyciele firm i inwestorzy w cyberbezpieczeństwo
- Częstotliwość: Co tydzień
- Koszt: Bezpłatny
Return on Security to cotygodniowy przegląd rynku cyberbezpieczeństwa prowadzony przez Mike'a Privette'a, byłego dyrektora ds. bezpieczeństwa informacji, który obecnie opisuje branżę jako samozwańczy „ekonomista cyberbezpieczeństwa”. Jest przeznaczony dla liderów ds. bezpieczeństwa, założycieli firm i inwestorów, którzy chcą zrozumieć siły biznesowe kształtujące branżę, a nie tylko krajobraz zagrożeń.
Dlaczego warto się zapisać? Flagowa seria „Security, Funded” co tydzień śledzi rundy finansowania, aktywność związaną z fuzjami i przejęciami oraz zmiany kategorii rynkowych — dostarczając kontekstu, który pomaga zrozumieć, dokąd zmierza branża i dlaczego dostawcy podejmują określone działania. To dobre źródło dla lidera ds. bezpieczeństwa oceniającego dostawców, założyciela firmy budującego rozwiązanie w tej dziedzinie lub po prostu osoby, która chce postrzegać cyberbezpieczeństwo jako branżę, a nie jedynie dyscyplinę.
15. Security Boulevard — najlepszy dla wiadomości od czołowych twórców zajmujących się bezpieczeństwem
- Odbiorcy: specjaliści zajmujący się bezpieczeństwem IT, dyrektorzy ds. bezpieczeństwa informacji i inżynierowie DevSecOps
- Częstotliwość: Codziennie
- Koszt: Bezpłatny
Security Boulevard to platforma informacyjna i społecznościowa poświęcona cyberbezpieczeństwu, uruchomiona w 2017 roku przez Techstrong Group, będąca siedzibą Security Creators Network — kolektywu ponad 400 blogerów i praktyków bezpieczeństwa publikujących oryginalne treści. Została stworzona dla specjalistów ds. bezpieczeństwa, którzy chcą codziennego, szerokiego przeglądu informacji dotyczących zagrożeń, bezpieczeństwa chmurowego, DevSecOps, bezpieczeństwa aplikacji i strategii na poziomie CISO.
Dlaczego warto się zapisać? Tym, co wyróżnia Security Boulevard, jest ogromna różnorodność gromadzonych perspektyw — nie otrzymujesz jednego redakcyjnego punktu widzenia, lecz treści tworzone przez dziesiątki aktywnych praktyków i ekspertów ds. cyberbezpieczeństwa, którzy piszą o tym, z czym faktycznie mierzą się w swojej pracy. Codzienny newsletter czerpie z tej puli, a także z oryginalnych materiałów przygotowywanych przez redaktorów, takich jak Michael Vizard, dzięki czemu w jednym miejscu otrzymujesz zarówno wiedzę społeczności, jak i profesjonalne dziennikarstwo.
More Articles
- 17 najlepszych biuletynów o data science, które warto subskrybować w 2026 roku
- 16 najlepszych newsletterów o innowacjach, które warto subskrybować w 2026 roku
- 14 najlepszych biuletynów open source, które warto subskrybować w 2026 roku
- 15 wartościowych podcastów o przywództwie technologicznym na 2026 rok
- 19 najlepszych książek o tworzeniu stron internetowych, które rozwiną Twoje umiejętności w 2026 roku
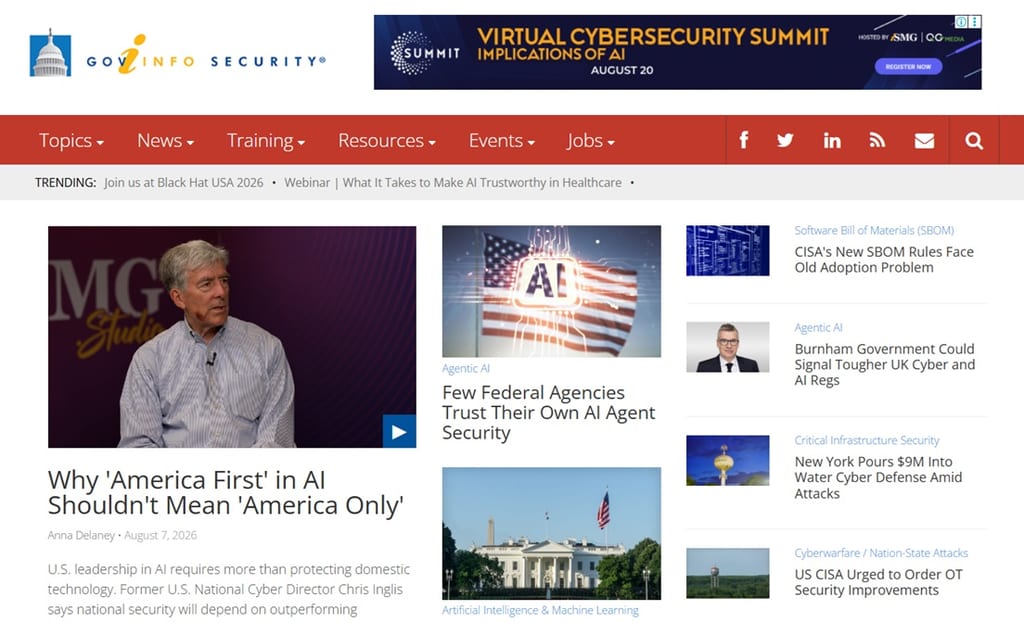
16. GovInfoSecurity — najlepszy wybór dla wiadomości dotyczących bezpieczeństwa i zgodności z przepisami
- Odbiorcy: Liderzy bezpieczeństwa w administracji publicznej i specjaliści IT koncentrujący się na zgodności z przepisami
- Częstotliwość: Codziennie
- Koszt: Bezpłatnie
GovInfoSecurity to codzienna publikacja dotycząca bezpieczeństwa informacji, prowadzona przez ISMG i skupiająca się konkretnie na styku administracji publicznej, zgodności z przepisami i cyberbezpieczeństwa. Obejmuje zarządzanie ryzykiem, aktualizacje regulacyjne, oszustwa i bezpieczeństwo danych z perspektywy sektora publicznego.
Dlaczego warto się zapisać? Jeśli Twoja praca dotyczy systemów administracji publicznej, wymogów zgodności lub środowisk podlegających regulacjom, GovInfoSecurity zapewnia informacje, które pomijają ogólne newslettery dotyczące bezpieczeństwa — na przykład zmiany w politykach, raporty o naruszeniach na poziomie agencji oraz aktualizacje ram zgodności. Otrzymujesz również dostęp do transmisji internetowych, opracowań i wywiadów z liderami opinii, które są bardziej szczegółowe niż typowy przegląd wiadomości.
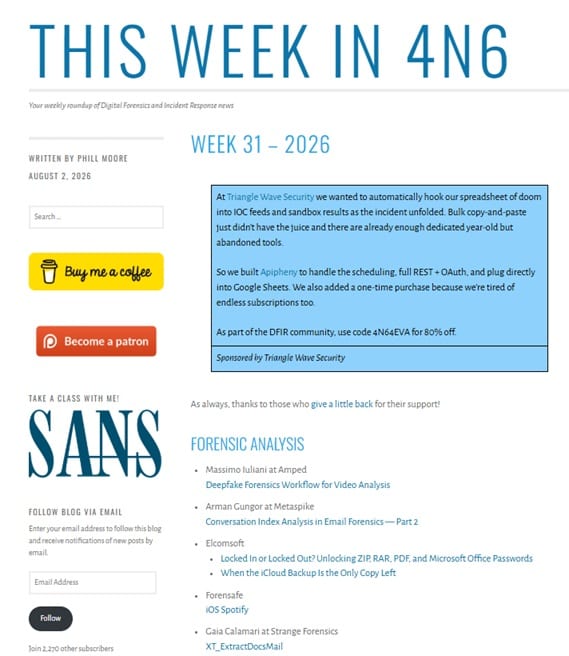
17. This Week in 4n6 — najlepszy wybór dla wiadomości dotyczących informatyki śledczej i reagowania na incydenty
- Odbiorcy: Specjaliści ds. informatyki śledczej i reagowania na incydenty
- Częstotliwość: Co tydzień
- Koszt: Bezpłatnie
This Week in 4n6 to bezpłatny cotygodniowy przegląd prowadzony przez Philla Moore’a — głównego badacza bezpieczeństwa w firmie Microsoft i instruktora SANS — który od 2016 roku śledzi społeczność DFIR. Każde wydanie gromadzi wpisy na blogach, premiery narzędzi, podcasty, wystąpienia konferencyjne i artykuły naukowe z obszaru informatyki śledczej i reagowania na incydenty.
Dlaczego warto się zapisać? Jeśli pracujesz w obszarze DFIR, polowania na zagrożenia lub analizy złośliwego oprogramowania, jest to jeden z najbardziej kompleksowych dostępnych agregatorów społecznościowych — pozwala uniknąć samodzielnego śledzenia dziesiątek pojedynczych blogów i kanałów. Co tydzień otrzymasz w jednym miejscu odnośniki do premier nowych narzędzi, opracowań praktyków i prac badawczych.
Co dalej?
Rozwijaj swoją firmę SaaS i umiejętności przywódcze. Zapisz się do naszego newslettera, aby otrzymywać najnowsze spostrzeżenia od CTO i aspirujących liderów technologicznych. Pomożemy Ci rozwijać firmę w bardziej przemyślany sposób i skuteczniej przewodzić dzięki poradnikom, materiałom i strategiom przygotowanym przez czołowych ekspertów!