

W dzisiejszym szybko rozwijającym się świecie technologii zarządzanie wieloma loginami może być uciążliwe. Prawdopodobnie musisz pamiętać niezliczoną liczbę haseł, co może stwarzać zagrożenie dla bezpieczeństwa i obniżać produktywność. Właśnie tutaj z pomocą przychodzą rozwiązania do logowania jednokrotnego (SSO), oferujące sposób na uproszczenie dostępu bez uszczerbku dla bezpieczeństwa.
Przetestowałem i przeanalizowałem różne programy, aby przedstawić Ci najlepsze dostępne opcje. Z mojego doświadczenia wynika, że dobre rozwiązanie SSO może zaoszczędzić czas i ograniczyć obawy związane z bezpieczeństwem, zapewniając spokój ducha.
W tym artykule przedstawię moje najważniejsze propozycje. Otrzymasz bezstronne spojrzenie na funkcje i korzyści oraz dowiesz się, co wyróżnia każde z tych narzędzi. Niezależnie od tego, czy pracujesz w IT, programowaniu czy innej dziedzinie technologii, znajdziesz tu coś, co pomoże Twojemu zespołowi pracować wydajniej.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza rozwiązań do logowania jednokrotnego
Ta tabela porównawcza zawiera podsumowanie informacji o cenach wybranych przeze mnie najlepszych rozwiązań SSO:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do zarządzanego przez HR cyklu życia dostępu do aplikacji | 14-dniowy bezpłatny okres próbny | Od $8/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 2 | Najlepsze rozwiązanie do warunkowego SSO na różnych urządzeniach i w aplikacjach | 14-dniowy bezpłatny okres próbny | Od $2/urządzenie/miesiąc | Website | |
| 3 | Najlepsze rozwiązanie do obsługi wielu protokołów SSO | Dostępna bezpłatna wersja (do 50 użytkowników domeny) | Od $595 (500 użytkowników domeny) | Website | |
| 4 | Najlepsze rozwiązanie typu katalog jako usługa | 30-dniowy bezpłatny okres próbny | $10/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 5 | Najlepsze do integracji platform SaaS | 30-dniowy bezpłatny okres próbny | $12/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 6 | Najlepsze rozwiązanie do integracji uwierzytelniania wieloskładnikowego | 30-dniowy bezpłatny okres próbny | $10/użytkownik/miesiąc (rozliczenie roczne) | Website | |
| 7 | Najlepsze dla reguł dostępu opartych na adresach IP | Bezpłatny 30-dniowy okres próbny | Od $2/użytkownika/miesiąc | Website | |
| 8 | Najlepsze do integracji zarządzania hasłami | $6/użytkownik/miesiąc (rozliczane rocznie) | Website | ||
| 9 | Najlepsze do integracji z platformą Azure | 30-dniowy bezpłatny okres próbny | $6/użytkownik/miesiąc (rozliczane rocznie) | Website | |
| 10 | Najlepsze do zastosowań specyficznych dla pracowników | 30-dniowy bezpłatny okres próbny + dostępna bezpłatna prezentacja | $5/użytkownik/miesiąc (rozliczane rocznie) | Website |


Recenzje najlepszych rozwiązań do logowania jednokrotnego
Poniżej znajdują się moje szczegółowe podsumowania najlepszych rozwiązań do logowania jednokrotnego, które trafiły na moją listę. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety \u0026 wady, integracje i idealne zastosowania każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie dla siebie.
 Najlepsze rozwiązanie do zarządzanego przez HR cyklu życia dostępu do aplikacji
- 14-dniowy bezpłatny okres próbny
- Od $8/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.7/5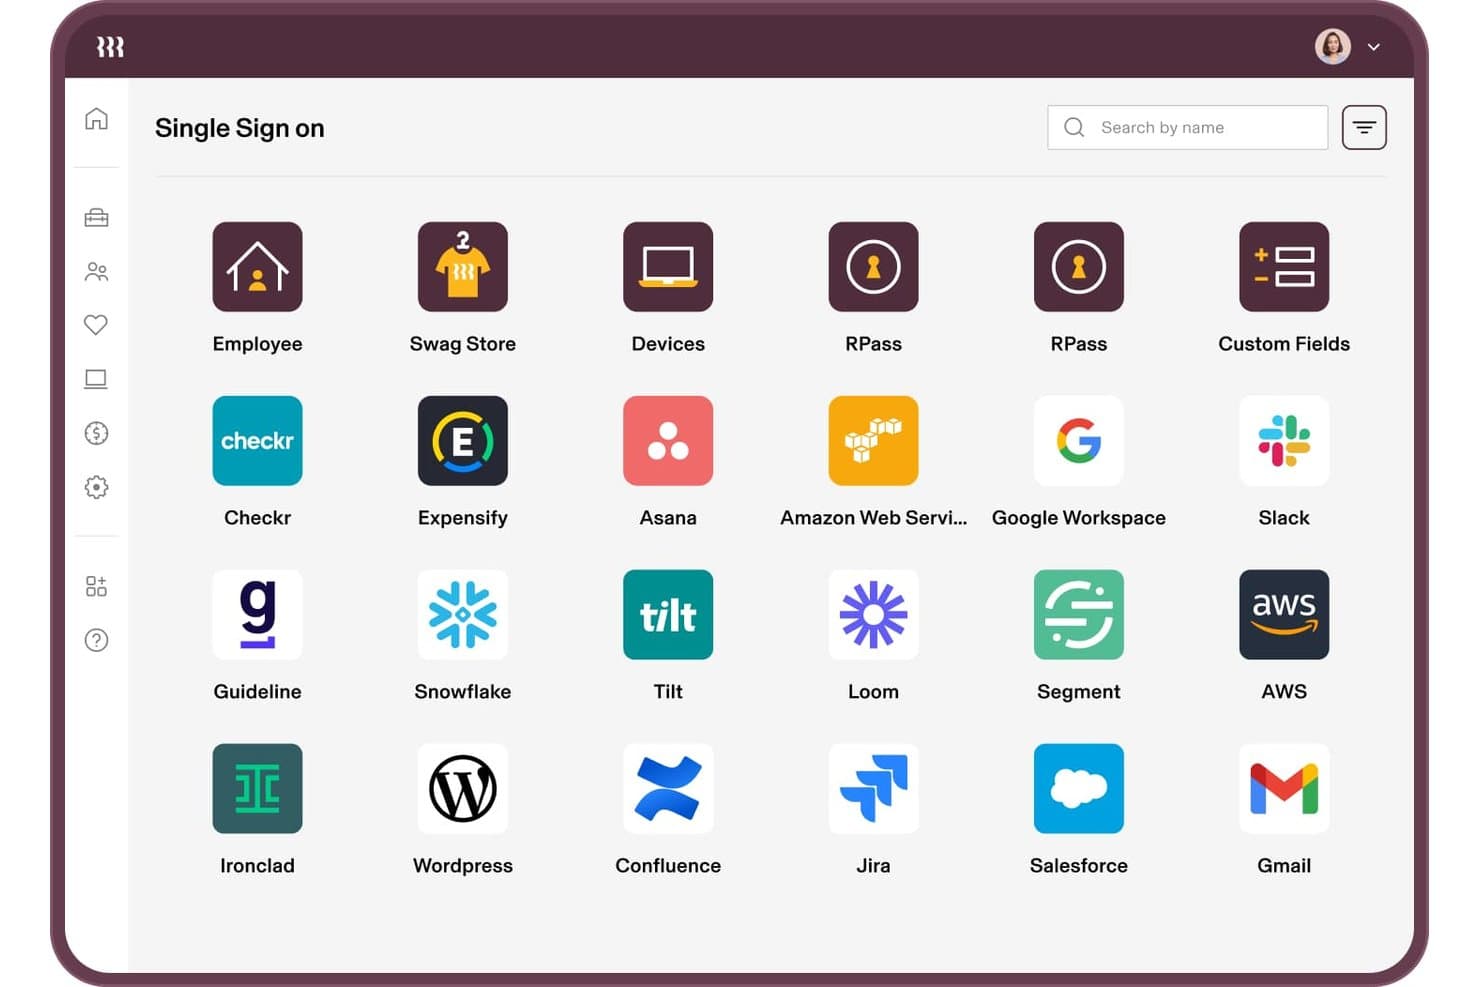
Rippling IT obsługuje połączenia SSO z ponad 20 aplikacjami, takimi jak Slack, AWS i Jira. Rippling IT to rozwiązanie SSO i zarządzania dostępem do tożsamości wbudowane w ujednoliconą platformę HR-IT, łączące uwierzytelnianie federacyjne, automatyczne udostępnianie w cyklu życia, egzekwowanie zasad MFA, zaufanie do urządzeń i zarządzanie katalogiem.
Dla kogo najlepiej sprawdzi się Rippling IT?
Rippling IT to dobry wybór dla zespołów IT, które chcą, aby dostęp do aplikacji był bezpośrednio powiązany z danymi HR, dzięki czemu wdrażanie i wycofywanie dostępu odbywa się automatycznie, bez ręcznej interwencji.
Dlaczego wybrałem Rippling IT
Wybrałem Rippling IT jako jedno z najlepszych rozwiązań, ponieważ łączy SSO bezpośrednio z danymi HR, dzięki czemu dostęp do aplikacji jest automatycznie aktualizowany, gdy zmienia się rola danej osoby lub gdy odchodzi ona z firmy. Supergrupy i RQL pozwalają tworzyć samoczynnie aktualizujące się grupy dostępu na podstawie takich atrybutów jak dział, lokalizacja czy staż pracy. Funkcja zaufania do urządzeń dodaje kolejną warstwę ochrony, ograniczając logowanie do urządzeń posiadających certyfikat wydany przez Rippling, co zapewnia dostęp odporny na phishing bez dodatkowej konfiguracji.
Najważniejsze funkcje Rippling IT
- Wirtualny katalog LDAP: Umożliwia starszym aplikacjom i urządzeniom sieciowym uwierzytelnianie za pomocą danych uwierzytelniających Rippling bez konieczności obsługi nowoczesnych protokołów.
- Serwer RADIUS w chmurze: Umożliwia pracownikom logowanie się do Wi-Fi i VPN przy użyciu tożsamości Rippling, centralizując dostęp do sieci wraz z dostępem do aplikacji.
- Menedżer haseł RPass: Obsługuje aplikacje, które nie wspierają SSO, zapewniając użytkownikom jedno miejsce przechowywania danych uwierzytelniających dla całego stosu aplikacji.
- Wykrywanie nieautoryzowanego IT i AI: Ujawnia nieautoryzowane korzystanie z aplikacji i przyznane uprawnienia OAuth, dzięki czemu można monitorować i zarządzać ryzykiem związanym z dostępem w całym środowisku.
Integracje Rippling IT
Rippling IT oferuje ponad 600 gotowych integracji SSO i udostępniania, w tym z Microsoft 365, Google Workspace, Slack, Salesforce, GitHub, Jira, AWS, Zoom, Asana i HubSpot. Interfejs API oraz niestandardowe aplikacje SAML i SCIM umożliwiają obsługę dodatkowych integracji.
Pros and Cons
Pros:
- Zmiany w systemie HR automatycznie wywołują aktualizacje dostępu
- Zaufanie do urządzeń blokuje logowanie z niezaufanych urządzeń
- Klucze dostępu ograniczają liczbę zgłoszeń do pomocy technicznej związanych z hasłami
Cons:
- Złożone zasady wymagają starannej konfiguracji
- Odpowiedzi działu pomocy technicznej mogą frustrować administratorów
Learn more about Rippling IT: Najlepsze rozwiązanie do warunkowego SSO na różnych urządzeniach i w aplikacjach
- 14-dniowy bezpłatny okres próbny
- Od $2/urządzenie/miesiąc
Visit WebsiteCustomer Rating:4.7/5
Ekran konfiguracji organizacji Scalefusion OneIdP służący do wprowadzania danych firmy i konfigurowania ustawień logowania. Scalefusion OneIdP to platforma warunkowego dostępu i zarządzania tożsamością, która integruje jednokrotne logowanie (SSO) z uwierzytelnianiem urządzeń w celu zwiększenia bezpieczeństwa organizacji. Zapewnia weryfikację zarówno tożsamości użytkownika, jak i stanu zgodności urządzenia, zanim dostęp do aplikacji firmowych zostanie przyznany.
Dlaczego wybrałem Scalefusion OneIdP: Wybrałem Scalefusion OneIdP, ponieważ priorytetowo traktuje uwierzytelnianie oparte na urządzeniach i warunkowy dostęp w czasie rzeczywistym, co zapewnia cenną warstwę zabezpieczeń wykraczającą poza tradycyjne SSO. Takie podejście pomaga organizacjom zapewnić, że logować się mogą wyłącznie zaufane urządzenia zgodne z zasadami, znacząco ograniczając zagrożenia dla bezpieczeństwa. Doceniam również dostęp administratora przyznawany na żądanie, który zapewnia tymczasowe podwyższone uprawnienia tylko wtedy, gdy są potrzebne, minimalizując czas, w którym mogłyby zostać niewłaściwie wykorzystane.
Najważniejsze funkcje i integracje:
Funkcje obejmują ciągłą ocenę dostępu, która dynamicznie monitoruje zgodność urządzenia i może odebrać dostęp, jeśli warunki bezpieczeństwa ulegną zmianie. Pomaga to organizacjom egzekwować zasady braku zaufania przez całą sesję użytkownika. Scalefusion OneIdP integruje również uwierzytelnianie wieloskładnikowe (MFA), aby dodatkowo zwiększyć bezpieczeństwo. Platforma integruje się z Google Workspace, Microsoft Entra, Amazon Web Services (AWS), Cisco Duo, Okta, Salesforce, Bamboo HR, Slack, Notion, HubSpot, Figma, Zoom i Asana.
Pros and Cons
Pros:
- Szeroka obsługa integracji z rozwiązaniami innych firm
- Obsługa uwierzytelniania wieloskładnikowego (MFA)
- Skuteczne egzekwowanie zabezpieczeń opartych na urządzeniach
Cons:
- Ograniczone opcje zaawansowanej personalizacji
- Wyższa cena dla niektórych użytkowników
Learn more about Scalefusion OneIdP: Najlepsze rozwiązanie do obsługi wielu protokołów SSO
- Dostępna bezpłatna wersja (do 50 użytkowników domeny)
- Od $595 (500 użytkowników domeny)
Visit WebsiteCustomer Rating:4.4/5
Funkcja jednokrotnego logowania (SSO) w ManageEngine ADSelfService Plus oferuje różne ustawienia do zarządzania SSO w wielu aplikacjach. ManageEngine ADSelfService Plus jest narzędziem do samoobsługowego zarządzania hasłami, zaprojektowanym w celu poprawy komfortu użytkowników i bezpieczeństwa. Umożliwia użytkownikom resetowanie haseł i odblokowywanie kont bez konieczności korzystania z pomocy działu IT.
Dlaczego wybrałem ManageEngine ADSelfService Plus: Oferuje obsługę wielu protokołów SSO, w tym SAML, OAuth i OpenID Connect. Ta elastyczność pozwala organizacjom integrować szeroki zakres aplikacji, zarówno opartych na chmurze, jak i lokalnych, w ramach jednego systemu uwierzytelniania. Dzięki wykorzystaniu danych uwierzytelniających Active Directory ADSelfService Plus eliminuje konieczność używania wielu nazw użytkowników i haseł. Zastosowanie zasad opartych na jednostkach organizacyjnych (OU) i grupach do kontrolowania dostępu dodatkowo zapewnia, że tylko autoryzowani użytkownicy mogą uzyskiwać dostęp do określonych aplikacji, dodając kolejną warstwę bezpieczeństwa.
Najważniejsze funkcje i integracje:
Kolejną istotną funkcją jest raport audytu dostępu do aplikacji, który rejestruje wszystkie działania użytkowników podczas korzystania z SSO. Funkcja ta ma kluczowe znaczenie dla zachowania zgodności i celów audytowych, ponieważ zapewnia szczegółowy rejestr informacji o tym, kto, do czego i kiedy uzyskał dostęp. Ponadto integracja uwierzytelniania wieloskładnikowego (MFA) z SSO zapewnia dodatkową warstwę bezpieczeństwa. Narzędzie integruje się ze Spiceworks Cloud Help Desk, ManageEngine ServiceDesk Plus i ManageEngine ADManager Plus.
Pros and Cons
Pros:
- Oferuje skuteczną synchronizację haseł
- Obsługuje MFA
- Łatwy w obsłudze interfejs
Cons:
- Proces rejestracji użytkowników może być czasochłonny
- W przypadku większych zespołów koszty licencji mogą się kumulować
Learn more about ManageEngine ADSelfService Plus: Najlepsze rozwiązanie typu katalog jako usługa
- 30-dniowy bezpłatny okres próbny
- $10/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.6/5
Obraz 10: zrzut ekranu portalu użytkownika JumpCloud JumpCloud unowocześnia usługi katalogowe dla środowisk opartych na chmurze za pomocą rozwiązania typu katalog jako usługa. Upraszcza to zarządzanie użytkownikami i systemami w organizacjach działających na różnych platformach i w różnych lokalizacjach.
Dlaczego wybrałem JumpCloud: Podczas wyboru najbardziej wpływowych narzędzi JumpCloud wyróżnił się dzięki rozbudowanym, a zarazem elastycznym możliwościom katalogowym, specjalnie dostosowanym do zróżnicowanych i rozproszonych środowisk IT. Po ocenie i porównaniu go z innymi platformami stało się oczywiste, że jego zaangażowanie w unowocześnianie usług katalogowych nie ma sobie równych. Na tej podstawie wybrałem JumpCloud, przekonany, że najlepiej odpowiada potrzebom osób poszukujących rozwiązania typu katalog jako usługa.
Najważniejsze funkcje i integracje:
Najważniejsze funkcje JumpCloud obejmują możliwość zarządzania użytkownikami na różnych platformach, takich jak Mac, Linux i Windows, z poziomu jednej konsoli. Ponadto zapewnia szczegółową kontrolę nad zasadami systemowymi i konfiguracjami zabezpieczeń. Jeśli chodzi o integracje, JumpCloud z łatwością łączy się z szeroką gamą zasobów IT, w tym dostawcami usług chmurowych, starszymi aplikacjami i sieciami lokalnymi.
Pros and Cons
Pros:
- Wieloplatformowe zarządzanie użytkownikami i systemami z poziomu scentralizowanej lokalizacji
- Kompleksowe integracje z szeroką gamą zasobów IT
- Nowoczesne podejście do tradycyjnych usług katalogowych
Cons:
- Osoby zaznajomione z tradycyjnymi systemami katalogowymi mogą potrzebować czasu na naukę
- Niektóre zaawansowane funkcje mogą być dostępne wyłącznie w planach wyższego poziomu
- Migracja ze starszych systemów może wymagać starannego planowania i realizacji
Learn more about JumpCloud: Najlepsze do integracji platform SaaS
- 30-dniowy bezpłatny okres próbny
- $12/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.8/5
Obraz 6: pole logowania Frontegg i przegląd portalu administratora Frontegg oferuje zestaw gotowych funkcjonalności przyspieszających rozwój platform SaaS. Kładzie nacisk na funkcje integracyjne, zaprojektowane specjalnie dla platform SaaS, co czyni go optymalnym wyborem dla firm, które priorytetowo traktują głębokie i niezawodne integracje.
Dlaczego wybrałem Frontegg: Wśród narzędzi przeznaczonych dla platform SaaS Frontegg wyróżnił się w moim procesie wyboru naciskiem na integracje. Porównując i oceniając kilka narzędzi, stopniowo skłaniałem się ku Frontegg ze względu na jego kompleksowe możliwości integracyjne. Wybrałem go jako najlepsze rozwiązanie do integracji platform SaaS na podstawie jego biegłości w spójnym łączeniu różnych platform.
Najważniejsze funkcje i integracje:
Frontegg słynie z możliwości uwierzytelniania & autoryzacji, umożliwiając platformom SaaS szczegółową kontrolę nad rolami użytkowników i dostępem. Dodatkowo wprowadza powiadomienia sterowane zdarzeniami, które zapewniają firmom informacje w czasie rzeczywistym. Co najważniejsze, Frontegg integruje się na dużą skalę z popularnymi platformami SaaS, takimi jak Salesforce, Slack i HubSpot, zapewniając szeroką kompatybilność firmom każdego typu.
Pros and Cons
Pros:
- Kompleksowa integracja z popularnymi platformami SaaS
- Zaawansowane funkcje uwierzytelniania & autoryzacji
- Powiadomienia w czasie rzeczywistym sterowane zdarzeniami
Cons:
- Dla początkujących może wiązać się z koniecznością nauki
- Zaawansowane funkcje mogą być przytłaczające dla niektórych użytkowników
- Skupienie na platformach SaaS może nie zaspokajać wszystkich potrzeb firm
Learn more about Frontegg: Najlepsze rozwiązanie do integracji uwierzytelniania wieloskładnikowego
- 30-dniowy bezpłatny okres próbny
- $10/użytkownik/miesiąc (rozliczenie roczne)
Visit WebsiteCustomer Rating:4.5/5
Obraz 5: Panel podsumowania aplikacji Ping Identity Ping Identity to najwyższej klasy rozwiązanie IAM, które oferuje zaawansowane możliwości integracji uwierzytelniania wieloskładnikowego. Jest popularnym wyborem wśród firm, które stawiają na wielowarstwowe zabezpieczenia oparte na wielu metodach uwierzytelniania.
Dlaczego wybrałem Ping Identity: Po porównaniu różnych narzędzi do integracji uwierzytelniania wieloskładnikowego wybrałem Ping Identity ze względu na szeroki zakres możliwości integracji i dążenie do bycia najlepszym rozwiązaniem. Narzędzie wyraźnie wyróżniło się w mojej ocenie i stanowi kluczowy element nowoczesnych struktur bezpieczeństwa.
Najważniejsze funkcje i integracje:
Jedną z głównych zalet Ping Identity jest adaptacyjne uwierzytelnianie wieloskładnikowe, które umożliwia firmom definiowanie zasad nakłaniających użytkowników do dodatkowej weryfikacji, gdy jest to konieczne. Narzędzie wyróżnia się również konstrukcją skoncentrowaną na użytkowniku, dzięki czemu nawet przy wielu warstwach uwierzytelniania korzystanie z niego pozostaje płynne. W zakresie integracji Ping Identity jest zgodne z różnymi aplikacjami i platformami, co pozwala firmom skonfigurować uwierzytelnianie wieloskładnikowe w całym ekosystemie cyfrowym.
Pros and Cons
Pros:
- Kompleksowe opcje uwierzytelniania wieloskładnikowego
- Adaptacyjne uwierzytelnianie oparte na zasadach
- Szeroka kompatybilność aplikacji na potrzeby integracji
Cons:
- Może być złożone dla mniejszych organizacji
- Rozliczenie roczne może zniechęcać niektórych potencjalnych użytkowników
- Początkowa konfiguracja i dostosowanie mogą być czasochłonne
Learn more about Ping Identity: Najlepsze dla reguł dostępu opartych na adresach IP
- Bezpłatny 30-dniowy okres próbny
- Od $2/użytkownika/miesiąc
Visit WebsiteCustomer Rating:4.5/5
Ekran logowania miniOrange IDP przedstawiający bezpieczne uwierzytelnianie oparte na nazwie użytkownika z wbudowanymi opcjami logowania społecznościowego do scentralizowanej kontroli dostępu. Firmom, które chcą zwiększyć bezpieczeństwo i uprościć uwierzytelnianie, miniOrange IDP zapewnia praktyczne rozwiązanie jednokrotnego logowania. Zostało zaprojektowane dla organizacji zarządzających wieloma aplikacjami, które chcą ograniczyć obciążenie związane z obsługą oddzielnych danych logowania. Dzięki obsłudze istniejących źródeł tożsamości i wielu protokołów uwierzytelniania miniOrange IDP pomaga organizacjom utrzymywać bezpieczny dostęp i spójne zarządzanie użytkownikami w różnych środowiskach IT.
Dlaczego wybrałem miniOrange IDP
Wybrałem miniOrange IDP ze względu na silny nacisk na bezpieczne i wydajne logowanie jednokrotne. Obsługuje powszechnie używane protokoły, takie jak SAML, OAuth i OpenID Connect, dzięki czemu jest kompatybilne z szeroką gamą aplikacji. Obejmuje także solidne mechanizmy kontroli bezpieczeństwa, takie jak uwierzytelnianie wieloskładnikowe (MFA) i reguły dostępu oparte na adresach IP, które ograniczają nieautoryzowany dostęp. Łącznie te funkcje sprawiają, że miniOrange IDP jest niezawodną opcją dla organizacji, które chcą zwiększyć bezpieczeństwo bez komplikowania dostępu użytkowników.
Najważniejsze funkcje miniOrange IDP
Oprócz obsługi protokołów i zabezpieczeń uznałem również, że poniższe funkcje zwiększają jego wartość:
- Obsługa źródeł tożsamości i protokołów: Łączy się z Active Directory, LDAP, Google Workspace i Microsoft Entra ID oraz obsługuje SAML, OAuth, OpenID Connect, JWT i WS-Federation (WS-Fed), zapewniając kompatybilność z aplikacjami SaaS, chmurowymi i starszymi.
- Adaptacyjne i bezhasłowe uwierzytelnianie: Dostosowuje wymagania uwierzytelniania na podstawie kontekstu użytkownika, takiego jak urządzenie lub lokalizacja, oraz obsługuje MFA i opcje logowania bez hasła, w tym dane biometryczne i powiadomienia push.
- Automatyczne udostępnianie i mechanizmy kontroli dostępu: Umożliwia automatyczne udostępnianie użytkowników w aplikacjach, stosowanie reguł dostępu opartych na adresach IP oraz centralne zarządzanie dostępem użytkowników.
- Obsługa starszych i niestandardowych aplikacji: Zawiera konektory, interfejsy API i opcje odwrotnego serwera proxy do zabezpieczania starszych oraz wewnętrznych aplikacji.
Integracje miniOrange IDP
Integracje obejmują Salesforce, Google Workspace, Microsoft 365, AWS, Atlassian, ServiceNow, Zoom, Dropbox i WordPress. Platforma obsługuje ponad 6000 gotowych integracji z aplikacjami SaaS, chmurowymi, lokalnymi i starszymi. Konektory i interfejsy API są dostępne dla niestandardowych lub wewnętrznych integracji aplikacji.
Pros and Cons
Pros:
- Szeroka obsługa protokołów (SAML, OAuth, OpenID)
- Silne zabezpieczenia (MFA, adaptacyjne SSO)
- Możliwość dostosowania interfejsu użytkownika i automatyczne udostępnianie
Cons:
- Mniej natywnych integracji niż u niektórych konkurentów
- Konfiguracja może być złożona dla użytkowników nietechnicznych
Learn more about miniOrange: Najlepsze do integracji zarządzania hasłami
- $6/użytkownik/miesiąc (rozliczane rocznie)

Obraz 9: rozwiązania LastPass do logowania jednokrotnego LastPass SSO łączy logowanie jednokrotne z zaufanym zarządzaniem hasłami, zapewniając kompleksowe rozwiązanie ułatwiające bezpieczniejszy dostęp do aplikacji biznesowych. To jeden z najlepszych wyborów dla organizacji, które chcą usprawnić procedury zarządzania hasłami i kontrolowania dostępu.
Dlaczego wybrałem LastPass — logowanie jednokrotne (SSO): Polecam LastPass SSO jako najlepszy wybór do zarządzania hasłami. Jego wiarygodność wynika z początków w zaufanym systemie zarządzania. Integracja zarządzania hasłami z rozwiązaniem do logowania jednokrotnego wyróżnia LastPass SSO, czyniąc go najlepszym narzędziem do skutecznej integracji.
Najważniejsze funkcje i integracje:
LastPass SSO wyróżnia się adaptacyjnym uwierzytelnianiem, które dostosowuje poziom zabezpieczeń na podstawie zachowania i lokalizacji użytkownika, zapewniając dodatkową warstwę ochrony. Ponadto scentralizowany pulpit nawigacyjny zapewnia przejrzysty wgląd w aktywność użytkowników i potencjalne zagrożenia dla bezpieczeństwa. Jeśli chodzi o integracje, LastPass SSO obsługuje szeroki zakres aplikacji — od rozwiązań chmurowych, takich jak Salesforce i Slack, po aplikacje lokalne — zapewniając szeroki zakres obsługi.
Pros and Cons
Pros:
- Silna pozycja wynikająca z doświadczenia uznanego lidera w dziedzinie zarządzania hasłami
- Adaptacyjne uwierzytelnianie zwiększa bezpieczeństwo w zależności od kontekstu
- Kompleksowe integracje zarówno z aplikacjami chmurowymi, jak i lokalnymi
Cons:
- Niektórzy użytkownicy mogą postrzegać to rozwiązanie jedynie jako menedżer haseł
- Większe organizacje mogą uznać skalowalność za wyzwanie
- Wstępna konfiguracja i ustawienia mogą wymagać czasu i specjalistycznej wiedzy
Learn more about LastPass Single Sign-On (SSO): Najlepsze do integracji z platformą Azure
- 30-dniowy bezpłatny okres próbny
- $6/użytkownik/miesiąc (rozliczane rocznie)

Obraz 12: rozwiązanie Microsoft Entra ID do logowania jednokrotnego Microsoft Entra ID to bezpieczna i wydajna platforma do zarządzania tożsamością, przeznaczona dla użytkowników platformy Azure. Upraszcza zadania organizacjom, które zainwestowały w ekosystem Microsoftu, i bezproblemowo integruje się z platformą Azure.
Dlaczego wybrałem Microsoft Entra ID: Podczas poszukiwania narzędzia do zarządzania tożsamością natywna integracja Microsoft Entra ID z platformą Azure wyróżniała je na tle innych rozwiązań. Po przeanalizowaniu i porównaniu różnych platform stało się jasne, że w przypadku firm już korzystających z możliwości platformy Azure Microsoft Entra ID oferuje spójne rozwiązanie. Wybrałem je, ponieważ zostało stworzone z myślą o łatwej integracji z platformą Azure, dzięki czemu jest szczególnie wartościowe dla przedsiębiorstw skoncentrowanych na platformie Azure.
Najważniejsze funkcje i integracje:
Najważniejsze funkcje Microsoft Entra ID obejmują logowanie jednokrotne, uwierzytelnianie wieloskładnikowe oraz zaawansowane raportowanie bezpieczeństwa. Zgodnie z oczekiwaniami jego mocne strony w zakresie integracji wynikają z powiązania z narzędziami Microsoftu. Nie tylko bezproblemowo współpracuje z platformą Azure, lecz także integruje się z innymi usługami Microsoftu, od Microsoft 365 po Dynamics 365.
Pros and Cons
Pros:
- Głęboka integracja z platformą Azure i innymi narzędziami Microsoftu
- Oferuje kompleksowe funkcje bezpieczeństwa, zapewniające solidną ochronę tożsamości użytkowników
- Opracowane przez Microsoft, zapewnia spójne wrażenia użytkownika osobom zaznajomionym z ekosystemem Microsoftu
Cons:
- Może nie być idealnym wyborem dla firm, które nie korzystają z produktów Microsoftu
- Interfejs użytkownika może wydawać się skomplikowany osobom niezaznajomionym z platformami Microsoftu
- Może wiązać się z bardziej stromą krzywą uczenia się dla osób przechodzących z rozwiązań innych niż Microsoft
Learn more about Microsoft Entra ID: Najlepsze do zastosowań specyficznych dla pracowników
- 30-dniowy bezpłatny okres próbny + dostępna bezpłatna prezentacja
- $5/użytkownik/miesiąc (rozliczane rocznie)

Obraz 11: Funkcja jednokrotnego logowania w Okta Workforce Identity Okta Workforce Identity zarządza uwierzytelnianiem użytkowników, ich aprowizacją i cyklem życia pracowników, zapewniając bezpieczny i wydajny dostęp do potrzebnych im narzędzi i danych. Rozwiązanie jest dostosowane do przypadków użycia związanych z pracownikami i idealnie sprawdza się w scenariuszach specyficznych dla siły roboczej.
Dlaczego wybrałem Okta Workforce Identity: Podczas procesu wyboru Okta Workforce Identity przyciągnęła moją uwagę ze względu na szczegółowe podejście do wyjątkowych wyzwań, przed którymi stoją współczesne zespoły pracowników. Po porównaniu z innymi platformami stało się jasne, że Okta stworzyła rozwiązanie ukierunkowane na zniuansowane potrzeby dzisiejszych pracowników. Wybrałem Okta Workforce Identity, ponieważ lepiej niż większość innych platform rozumie przypadki użycia specyficzne dla pracowników i odpowiada na ich potrzeby.
Najważniejsze funkcje i integracje:
Najważniejsze funkcje Okta Workforce Identity obejmują adaptacyjne uwierzytelnianie wieloskładnikowe, scentralizowane zarządzanie użytkownikami i automatyczną aprowizację. Równie godne uznania są możliwości integracji platformy, która bez trudu łączy się z licznymi narzędziami dla przedsiębiorstw — od platform komunikacyjnych, takich jak Slack, po pakiety zwiększające produktywność, takie jak Microsoft 365.
Pros and Cons
Pros:
- Szczegółowe podejście do wyzwań pracowników zapewnia wyspecjalizowane rozwiązania
- Oferuje szeroki zakres integracji z najważniejszymi aplikacjami dla przedsiębiorstw
- Zaawansowane funkcje bezpieczeństwa, takie jak adaptacyjne MFA, skutecznie chronią tożsamość użytkowników
Cons:
- Niektóre funkcje mogą wymagać wiedzy technicznej do wdrożenia
- Integracja z mniej popularnymi narzędziami może wymagać dodatkowej konfiguracji
- W przypadku bardzo małych firm platforma może oferować więcej funkcji, niż jest potrzebne, co może komplikować obsługę
Learn more about Okta Workforce Identity:
Inne rozwiązania do logowania jednokrotnego
Oto kilka dodatkowych rozwiązań SSO, które nie trafiły na moją listę, ale nadal warto je sprawdzić:
- 11miniOrangeNajlepsze rozwiązanie pod kątem zgodności międzyplatformowej
- 12ForgeRockNajlepsze rozwiązanie do skalowania w dużych przedsiębiorstwach
- 13SecureAuthNajlepsze rozwiązanie do uwierzytelniania adaptacyjnego
- 14GluuNajlepszy do wdrożeń z wykorzystaniem otwartego oprogramowania
- 15RipplingNajlepsze do scentralizowanego zarządzania pracownikami
- 16ScalefusionNajlepsze rozwiązanie do dostępu w modelu braku zaufania
Jak oceniam rozwiązania do logowania jednokrotnego
Analizuję każdą platformę SSO na dwóch poziomach: podstawowych funkcjach — obsłudze protokołów, MFA i aprowizacji — które kwalifikują ją do uwzględnienia na liście, oraz elementach wyróżniających, które odróżniają najlepsze opcje od pozostałych.
Podstawowa funkcjonalność (wymagania niezbędne na tej liście)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (doskonale sprawdza się w tym obszarze) pod kątem każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć minimalny łączny wynik wynoszący 75%, aby zostać uwzględnione na liście.
- Protokoły uwierzytelniania federacyjnego: Sprawdzam, które standardy SSO obsługuje każde narzędzie — SAML 2.0, OAuth 2.0, OIDC — oraz czy ich konfiguracja dla aplikacji takich jak Salesforce lub AWS jest prosta.
- Gotowe integracje z aplikacjami: Znaczenie ma wielkość i zakres katalogu integracji. Oceniam, czy najważniejsze aplikacje SaaS, platformy chmurowe i systemy lokalne mają gotowe konektory.
- Uwierzytelnianie wieloskładnikowe: Sprawdzam zakres dostępnych metod MFA — powiadomienia push, TOTP, klucze sprzętowe, dane biometryczne — oraz to, czy administratorzy mogą wymuszać ich stosowanie dla poszczególnych aplikacji lub grup użytkowników.
- Katalog użytkowników i aprowizacja: Kluczowym obszarem jest automatyczna aprowizacja i dezaprowizacja za pośrednictwem SCIM lub synchronizacji katalogu z AD i LDAP. Zarządzanie użytkownikami wyłącznie ręcznie jest sygnałem ostrzegawczym.
- Zasady dostępu i dostęp warunkowy: W tym obszarze oceniam szczegółowe reguły uwzględniające kontekst — czy administratorzy mogą ograniczać dostęp na podstawie zaufania do urządzenia, lokalizacji lub roli użytkownika we wszystkich połączonych aplikacjach?
- Rejestrowanie audytowe i raportowanie: Szukam szczegółowych dzienników uwierzytelniania z filtrowaniem, opcjami eksportu i przekazywaniem danych do SIEM, które wspierają reagowanie na incydenty i audyty zgodności.
Po utworzeniu listy narzędzi spełniających te kryteria analizuję, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję poszczególnych dostawców:
Wyróżniające się funkcje
Uwierzytelnianie bez użycia haseł jest istotnym czynnikiem wyróżniającym. Platformy obsługujące FIDO2/WebAuthn i logowanie biometryczne eliminują największy wektor ataku, zapewniając jednocześnie użytkownikom szybszą obsługę. Oceniam również adaptacyjną ocenę ryzyka, w ramach której platforma wykorzystuje sygnały behawioralne do uruchamiania dodatkowego uwierzytelniania tylko wtedy, gdy coś wygląda nietypowo — na przykład logowanie z nieznanego urządzenia. W przypadku zespołów tworzących niestandardowe aplikacje duże znaczenie mają przyjazne programistom zestawy SDK i interfejsy API. Sprawdzam, czy platforma oferuje osadzane komponenty uwierzytelniania, które można dopasować do istniejących procesów CI/CD.
Więcej niż funkcje
Certyfikaty zgodności to jedna z pierwszych rzeczy, które sprawdzam. Jeśli Twoja organizacja potrzebuje atestacji SOC 2 Type II, HIPAA lub FedRAMP, sam dostawca SSO musi posiadać te certyfikaty. Równie ważna jest przejrzystość cen — oceniam, czy koszty na użytkownika pozostają przewidywalne w miarę skalowania od kilkuset do dziesiątek tysięcy tożsamości. Analizuję również zakres ekosystemu, a w szczególności to, czy platforma łączy się z narzędziami HRIS, takimi jak Workday, oraz platformami SIEM, takimi jak Splunk, zapewniając pełną automatyzację cyklu życia i widoczność w obszarze bezpieczeństwa.
Jak wybrać rozwiązanie do logowania jednokrotnego
Łatwo ugrzęznąć w długich listach funkcji i skomplikowanych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przechodzenia przez proces wyboru oprogramowania dopasowanego do Twoich potrzeb, przygotowałem listę czynników, o których warto pamiętać:
| Czynnik | Na co zwrócić uwagę |
|---|---|
| CzynnikSkalowalność | Na co zwrócić uwagęCzy rozwiązanie będzie rozwijać się wraz z Twoim zespołem? Weź pod uwagę limity użytkowników, wydajność przy dużym obciążeniu i przyszłe potrzeby związane z rozwojem. |
| CzynnikIntegracje | Na co zwrócić uwagęCzy łączy się z używanymi przez Ciebie narzędziami? Sprawdź dostępność natywnych integracji i interfejsu API, aby uniknąć ręcznych obejść. |
| CzynnikMożliwość dostosowania | Na co zwrócić uwagęCzy możesz dostosować je do swoich przepływów pracy? Poszukaj elastyczności ustawień, opcji związanych z identyfikacją wizualną i ról użytkowników. |
| CzynnikŁatwość obsługi | Na co zwrócić uwagęCzy zespół będzie mógł z niego łatwo korzystać? Oceń interfejs, krzywą uczenia się i opinie podobnych użytkowników. |
| CzynnikWdrożenie i wprowadzenie użytkowników | Na co zwrócić uwagęJak szybko możesz rozpocząć pracę? Weź pod uwagę czas konfiguracji, dostępne materiały szkoleniowe i wsparcie podczas przejścia na nowe rozwiązanie. |
| CzynnikKoszt | Na co zwrócić uwagęCzy mieści się w Twoim budżecie? Porównaj poziomy cenowe, ukryte opłaty oraz koszty z korzyściami. Zwróć uwagę na dodatkowe opłaty za kolejnych użytkowników lub funkcje. |
| CzynnikZabezpieczenia | Na co zwrócić uwagęCzy środki ochrony danych są wystarczające? Poszukaj informacji o standardach szyfrowania, kontroli dostępu i zgodności z przepisami dotyczącymi bezpieczeństwa. |
| CzynnikWymogi zgodności | Na co zwrócić uwagęCzy rozwiązanie spełnia standardy branżowe? Upewnij się, że jest zgodne ze wszystkimi wymogami prawnymi lub regulacyjnymi, których Twoja organizacja musi przestrzegać. |
Czym są rozwiązania do logowania jednokrotnego?
Rozwiązania do logowania jednokrotnego to narzędzia, które umożliwiają użytkownikom dostęp do wielu aplikacji za pomocą jednego zestawu danych logowania. Specjaliści IT, eksperci ds. bezpieczeństwa i menedżerowie zespołów zazwyczaj korzystają z tych narzędzi, aby uprościć zarządzanie użytkownikami i zwiększyć bezpieczeństwo. Funkcje takie jak uwierzytelnianie wieloskładnikowe, zarządzanie użytkownikami i bezpieczna transmisja danych pomagają bezpiecznie i wydajnie integrować systemy. Ogólnie rzecz biorąc, narzędzia te oszczędzają czas i zmniejszają zagrożenia bezpieczeństwa dla organizacji.
Funkcje
Wybierając rozwiązania do logowania jednokrotnego, zwróć uwagę na następujące kluczowe funkcje:
- Dostęp za pomocą logowania jednokrotnego: Umożliwia użytkownikom jednokrotne zalogowanie się i uzyskanie dostępu do wielu aplikacji, ograniczając zmęczenie hasłami i zwiększając bezpieczeństwo.
- Uwierzytelnianie wieloskładnikowe: Dodaje dodatkową warstwę bezpieczeństwa, wymagając dodatkowej weryfikacji poza samym hasłem.
- Zarządzanie użytkownikami: Upraszcza proces dodawania, usuwania i zarządzania dostępem użytkowników w różnych aplikacjach.
- Bezpieczna transmisja danych: Zapewnia, że wszystkie dane wymieniane między użytkownikami a aplikacjami są szyfrowane i chronione.
- Możliwości integracji: Bezproblemowo łączy się z istniejącymi narzędziami i aplikacjami, zapewniając ujednolicone środowisko użytkownika.
- Konfigurowalne strony logowania: Umożliwiają organizacjom dostosowanie wyglądu interfejsów logowania do własnej marki, zapewniając spójny wygląd i charakter.
- Zaawansowane raportowanie: Zapewnia wgląd we wzorce dostępu użytkowników i potencjalne zagrożenia bezpieczeństwa dzięki szczegółowym analizom.
- Obsługa zgodności z przepisami: Zapewnia przestrzeganie regulacji i standardów właściwych dla danej branży, minimalizując ryzyko prawne.
- Kompatybilność międzyplatformowa: Działa na różnych urządzeniach i systemach operacyjnych, zapewniając dostępność dla wszystkich użytkowników.
- Wykrywanie zagrożeń oparte na sztucznej inteligencji: Wykorzystuje sztuczną inteligencję do identyfikowania potencjalnych zagrożeń bezpieczeństwa i reagowania na nie w czasie rzeczywistym.
Korzyści
Wdrożenie rozwiązań do logowania jednokrotnego zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Zwiększone bezpieczeństwo: Dzięki uwierzytelnianiu wieloskładnikowemu i bezpiecznej transmisji danych możesz chronić organizację przed nieautoryzowanym dostępem.
- Większa produktywność: Dostęp za pomocą logowania jednokrotnego ogranicza czas poświęcany na zarządzanie wieloma logowaniami, pozwalając zespołowi skupić się na pracy.
- Uproszczone zarządzanie użytkownikami: Funkcje zarządzania użytkownikami ułatwiają kontrolowanie dostępu w różnych aplikacjach, oszczędzając czas zespołów IT.
- Lepsze doświadczenia użytkowników: Konfigurowalne strony logowania i możliwości integracji zapewniają spójne i przyjazne dla użytkownika środowisko.
- Oszczędności: Konsolidując procesy uwierzytelniania, możesz zmniejszyć koszty związane z zarządzaniem wieloma systemami.
- Zapewnienie zgodności z przepisami: Obsługa zgodności pomaga organizacji spełniać wymagania branżowe, minimalizując ryzyko prawne.
- Wykrywanie zagrożeń w czasie rzeczywistym: Wykrywanie zagrożeń oparte na sztucznej inteligencji pomaga szybko identyfikować zagrożenia bezpieczeństwa i ograniczać ich skutki, chroniąc dane i systemy.
Koszty i ceny
Wybór rozwiązań do logowania jednokrotnego wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela zawiera podsumowanie typowych planów, ich średnich cen oraz standardowych funkcji dostępnych w rozwiązaniach do logowania jednokrotnego:
Tabela porównawcza planów dla rozwiązań do logowania jednokrotnego
| Rodzaj planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Rodzaj planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowe zarządzanie użytkownikami, dostęp za pomocą logowania jednokrotnego i ograniczone możliwości integracji. |
| Rodzaj planuPlan osobisty | Średnia cena$5-$15/użytkownika/miesiąc | Typowe funkcjeUwierzytelnianie wieloskładnikowe, konfigurowalne strony logowania i bezpieczna transmisja danych. |
| Rodzaj planuPlan biznesowy | Średnia cena$15-$25/użytkownika/miesiąc | Typowe funkcjeZaawansowane raportowanie, obsługa zgodności z przepisami i rozszerzone możliwości integracji. |
| Rodzaj planuPlan dla przedsiębiorstw | Średnia cena$25-$50/użytkownika/miesiąc | Typowe funkcjeWykrywanie zagrożeń oparte na sztucznej inteligencji, dedykowane wsparcie i pełne możliwości dostosowania. |
Najczęściej zadawane pytania dotyczące rozwiązań jednokrotnego logowania
Oto odpowiedzi na często zadawane pytania dotyczące rozwiązań jednokrotnego logowania:
Jakie są podstawowe wymagania typowego rozwiązania SSO?
Typowe rozwiązanie SSO wymaga silnego uwierzytelniania, bezpiecznej komunikacji i bezpieczeństwa tokenów. Potrzebne będzie również skuteczne zarządzanie sesjami i kontrola dostępu. Rejestrowanie audytowe i ochrona przed typowymi atakami są także kluczowe. Elementy te zapewniają bezpieczne i wydajne korzystanie z jednokrotnego logowania
Jak działa SSO krok po kroku?
SSO działa poprzez przekierowanie użytkowników do centralnego narzędzia logowania. Po wprowadzeniu danych uwierzytelniających system uwierzytelnia ich i generuje token. Token ten zapewnia dostęp do wielu aplikacji bez konieczności wielokrotnego logowania. To usprawniony proces, który zwiększa wygodę użytkowników, zachowując jednocześnie bezpieczeństwo.
Jaki jest główny problem związany z jednokrotnym logowaniem?
Głównym problemem związanym z jednokrotnym logowaniem jest bezpieczeństwo. Jeśli napastnik uzyska dostęp, może dotrzeć do wielu aplikacji. Należy stosować środki umożliwiające wykrywanie nieautoryzowanego dostępu i szybkie wyłączanie przejętych kont. Zawsze upewnij się, że rozwiązanie SSO obejmuje silne uwierzytelnianie i funkcje monitorowania.
Czy SSO jest bezpieczne?
SSO może być bezpieczne, jeśli zostanie prawidłowo wdrożone. Ogranicza zmęczenie hasłami i centralizuje uwierzytelnianie, ale należy zadbać o zastosowanie odpowiednich środków bezpieczeństwa. Korzystaj z uwierzytelniania wieloskładnikowego i uważnie monitoruj dostęp, aby ograniczyć ryzyko związane z pojedynczym punktem awarii.