

Oprogramowanie PKI zarządzane pomaga wystawiać, śledzić i odnawiać certyfikaty cyfrowe, dzięki czemu zespół może zabezpieczać systemy bez ciągłego zmagania się z terminami wygaśnięcia, lukami w zakresie zgodności z przepisami czy ręcznym zarządzaniem kluczami.
Wiele zespołów sięga po te narzędzia poświęcając zbyt dużo czasu na wyszukiwanie wygasających certyfikatów, koordynowanie wewnętrznych procesów lub obawiając się, że coś umknie podczas audytów. Nie chodzi o to, że infrastruktura klucza publicznego jest nowa — problem polega na tym, że zarządzanie nią na dużą skalę bez dedykowanych narzędzi może szybko stać się nie do opanowania.
Współpracowałem z organizacjami przy wyborze i wdrażaniu narzędzi PKI, które zmniejszają ryzyko, spełniają wymagania określone w zasadach i sprawiają, że zarządzanie certyfikatami jest mniejszym obciążeniem dla i tak przeciążonych zespołów. Ten przewodnik powstał w oparciu o te doświadczenia i ma pomóc Ci wybrać rozwiązanie dopasowane do Twojego środowiska, które pozwoli Ci odzyskać czas i skupić się na innych priorytetach.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza oprogramowania PKI
Ta tabela porównawcza podsumowuje szczegóły cenowe dotyczące mojego wyboru najlepszych programów PKI:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze do zautomatyzowanego zarządzania bezpieczeństwem | Ceny na zapytanie | Website | ||
| 2 | Najlepsze rozwiązanie do zadań związanych z cyklem życia certyfikatów | Ceny platformy PKI DigiCert zależą od wielu czynników i dlatego są dostępne wyłącznie na żądanie. | Website | ||
| 3 | Najlepsze do konfiguracji PKI opartych na systemie Windows | Usługi certyfikatów Active Directory firmy Microsoft są zawarte w licencji Windows Server. Ceny systemu Windows Server zaczynają się od 972 USD (przy rozliczeniu rocznym). | Website | ||
| 4 | Najlepsze rozwiązanie do wystawiania certyfikatów dla przedsiębiorstw | Ceny platformy GlobalSign PKI nie są publicznie dostępne, dlatego są udostępniane na żądanie. | Website | ||
| 5 | Najlepsze rozwiązanie do bezobsługowego odnawiania certyfikatów | Venafi działa w modelu „Cena na żądanie”, co oznacza, że potencjalni użytkownicy muszą skontaktować się z firmą w celu otrzymania wyceny. | Website | ||
| 6 | Najlepsze rozwiązanie pod względem obsługi protokołów i urządzeń sprzętowych | EJBCA oferuje wersję Community, która jest bezpłatna, natomiast cena wersji Enterprise jest ustalana na życzenie. | Website | ||
| 7 | Najlepsze rozwiązanie do elastycznego wdrażania PKI | Cena ustalana na życzenie | Website | ||
| 8 | Najlepsze otwartoźródłowe rozwiązanie PKI | Darmowy w użyciu | Website | ||
| 9 | Najlepsze rozwiązanie w zakresie szyfrowania na dużą skalę | Od $12/użytkownika/miesiąc (rozliczane rocznie) | Website | ||
| 10 | Najlepsze rozwiązanie do złożonego zarządzania certyfikatami | 30-dniowy bezpłatny okres próbny | Ceny dostępne na życzenie | Website |


Recenzje najlepszego oprogramowania PKI
Poniżej znajdują się moje szczegółowe podsumowania najlepszych programów PKI, które znalazły się na mojej krótkiej liście. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety & wady, integracje oraz idealne przypadki użycia każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie dla siebie.
 Najlepsze do zautomatyzowanego zarządzania bezpieczeństwem
- Ceny na zapytanie
Visit WebsiteCustomer Rating:4.3/5
Oto przykład zapisywania sekretu w HashiCorp Vault. Sekrety są zawsze szyfrowane i zapisywane w magazynie backendowym. HashiCorp Vault przejmuje kontrolę nad bezpieczeństwem cyfrowym, oferując kompleksowy zestaw narzędzi do zarządzania dostępem opartym na tożsamości i ochrony wrażliwych danych w różnych systemach. Narzędzie imponująco automatyzuje zarządzanie sekretami, kluczami szyfrowania i certyfikatami.
Dlaczego wybrałem HashiCorp Vault:
Wybrałem HashiCorp Vault ze względu na jego zaangażowanie w automatyzację bezpieczeństwa. W dynamicznym środowisku bezpieczeństwa cyfrowego Vault doskonale usprawnia procesy i ogranicza konieczność ręcznego nadzoru. Niezwykłe skupienie narzędzia na automatyzacji zapewnia solidną ochronę wrażliwych danych.
Dlatego uważam, że HashiCorp Vault naprawdę wyróżnia się jako najlepszy wybór dla firm, które potrzebują zautomatyzowanego zarządzania bezpieczeństwem.
Najważniejsze funkcje i integracje:
Funkcja dynamicznych sekretów w Vault zmniejsza ryzyko niepożądanego ujawnienia danych, tworząc sekrety na żądanie, które są unieważniane po użyciu. Moduł szyfrowania jako usługi umożliwia użytkownikom szyfrowanie danych bez konieczności zajmowania się złożonym zarządzaniem kluczami.
Jeśli chodzi o integracje, Vault bezproblemowo współpracuje z istniejącą infrastrukturą. Dobrze działa z popularnymi platformami, takimi jak AWS, Google Cloud i Azure, zapewniając szeroki zakres obsługiwanych środowisk.
Pros and Cons
Pros:
- Solidne i elastyczne zarządzanie kluczami i sekretami
- Szeroki wybór integracji umożliwiających elastyczne wdrażanie
- Dynamiczne sekrety zapewniają maksymalne bezpieczeństwo danych
Cons:
- Stroma krzywa uczenia się dla nowych użytkowników
- Szczegółowa dokumentacja może być przytłaczająca
- Struktura cenowa nie jest przejrzyście przedstawiona
Learn more about HashiCorp Vault: Najlepsze rozwiązanie do zadań związanych z cyklem życia certyfikatów
- Ceny platformy PKI DigiCert zależą od wielu czynników i dlatego są dostępne wyłącznie na żądanie.

Oto zrzut ekranu pulpitu nawigacyjnego DigiCert dla inspektorów certyfikatów. Platforma PKI DigiCert zapewnia skalowalne i niezawodne rozwiązania w zakresie certyfikatów o wysokim poziomie zapewnienia. Wyróżnia się zarządzaniem cyklem życia, upraszczając i automatyzując procesy wydawania, odnawiania i zarządzania certyfikatami cyfrowymi, dzięki czemu jest najlepszym wyborem do tych zadań.
Dlaczego wybrałem platformę PKI DigiCert:
Wybrałem platformę PKI DigiCert ze względu na jej kompleksowe podejście do zarządzania cyklem życia certyfikatów, które wyróżnia ją na tle innych narzędzi. Automatyzacja złożonych procesów związanych z certyfikatami uzasadnia jej wybór jako najlepszego rozwiązania do zarządzania cyklem życia, zapewniając wydajne i sprawnie uporządkowane operacje na certyfikatach.
Najważniejsze funkcje i integracje:
Do najważniejszych funkcji platformy należą automatyczne wydawanie i odnawianie certyfikatów, intuicyjny interfejs użytkownika ułatwiający zarządzanie oraz rozbudowane interfejsy API umożliwiające integrację. Platforma PKI DigiCert oferuje również kluczowe integracje z powszechnie używanymi systemami, takimi jak Microsoft Active Directory, Microsoft Autoenrollment oraz inne elementy infrastruktury IT, rozszerzając możliwości zarządzania cyklem życia certyfikatów na te środowiska.
Pros and Cons
Pros:
- Usprawnia procesy wydawania i odnawiania certyfikatów
- Rozbudowane interfejsy API umożliwiają integrację z różnymi systemami
- Oferuje przyjazny dla użytkownika interfejs zarządzania
Cons:
- Struktura cenowa może być złożona i nie jest dostępna bezpośrednio
- Niektórym użytkownikom rozbudowane funkcje platformy mogą wydawać się przytłaczające
- Konfiguracja i ustawienia mogą być czasochłonne
Learn more about DigiCert PKI Platform: Najlepsze do konfiguracji PKI opartych na systemie Windows
- Usługi certyfikatów Active Directory firmy Microsoft są zawarte w licencji Windows Server. Ceny systemu Windows Server zaczynają się od 972 USD (przy rozliczeniu rocznym).

Przyjrzyj się usługom certyfikatów Active Directory firmy Microsoft wraz z konsolą szablonów certyfikatów. Zrzut ekranu przedstawia funkcję duplikowania szablonu. Usługi certyfikatów Active Directory firmy Microsoft (AD CS) to rola w systemie Windows Server, która umożliwia utworzenie w pełni funkcjonalnej infrastruktury klucza publicznego (PKI). Dzięki ścisłej integracji z ekosystemem firmy Microsoft staje się preferowanym rozwiązaniem PKI dla środowisk opartych na systemie Windows.
Dlaczego wybrałem usługi certyfikatów Active Directory firmy Microsoft (AD CS):
Podczas wyboru narzędzi PKI usługi AD CS zwróciły moją uwagę dzięki bezproblemowej integracji z ekosystemem firmy Microsoft. Uważam, że ta integracja czyni je najlepszym wyborem dla środowisk opartych na systemie Windows, w których mogą zapewnić usprawnione i natywne rozwiązanie PKI.
Najważniejsze funkcje i integracje:
Funkcje AD CS obejmują możliwość dostosowywania zawartości certyfikatów i rozszerzeń, a także obsługę automatycznego wystawiania certyfikatów za pomocą szablonów. Największą zaletą jest integracja z usługą Microsoft Active Directory, która umożliwia proste wdrażanie certyfikatów i zarządzanie nimi w środowisku Windows.
Pros and Cons
Pros:
- Bezproblemowa integracja z ekosystemem firmy Microsoft
- Możliwość dostosowywania zawartości certyfikatów i rozszerzeń
- Automatyczne wystawianie certyfikatów za pomocą szablonów
Cons:
- Ograniczone do środowisk Windows
- Konfiguracja może być skomplikowana bez dobrej znajomości zasad PKI
- Wymaga licencji Windows Server, która może być kosztowna dla mniejszych organizacji
Learn more about Microsoft Active Directory Certificate Services (AD CS): Najlepsze rozwiązanie do wystawiania certyfikatów dla przedsiębiorstw
- Ceny platformy GlobalSign PKI nie są publicznie dostępne, dlatego są udostępniane na żądanie.

Oto przykładowy obraz ekranu głównego zarządzanego SSL na platformie zarządzania certyfikatami GlobalSign. GlobalSign PKI to platforma zaprojektowana z myślą o zabezpieczaniu tożsamości cyfrowych organizacji na dużą skalę. Doskonale radzi sobie z wystawianiem dużych ilości certyfikatów i automatyczną rejestracją, co czyni ją najlepszym wyborem dla firm poszukujących solidnej ochrony na poziomie przedsiębiorstwa.
Dlaczego wybrałem GlobalSign PKI:
Wybierając narzędzia do tego zestawienia, oceniałem każde z nich na podstawie jego wyróżniających cech. GlobalSign PKI wyróżniła się zdolnością do obsługi wystawiania certyfikatów na dużą skalę oraz automatycznej rejestracji, które mają kluczowe znaczenie dla ochrony na poziomie przedsiębiorstwa. Ta solidna funkcjonalność uzasadnia, dlaczego uważam ją za najlepsze rozwiązanie dla firm wymagających szeroko zakrojonej ochrony.
Najważniejsze funkcje i integracje:
GlobalSign PKI oferuje szeroki zestaw funkcji, w tym zarządzanie cyklem życia certyfikatów, automatyczną rejestrację oraz obsługę wielu typów certyfikatów. Zapewnia integracje z usługą Microsoft Active Directory i innymi systemami infrastruktury IT, gwarantując szeroki zakres ochrony w różnych aplikacjach organizacji.
Pros and Cons
Pros:
- Zapewnia szeroko zakrojoną ochronę na poziomie przedsiębiorstwa
- Sprawnie obsługuje wystawianie dużej liczby certyfikatów
- Oferuje automatyczną rejestrację ułatwiającą użytkowanie
Cons:
- Brak przejrzystych informacji o cenach może stanowić wyzwanie dla potencjalnych użytkowników
- Niektórzy klienci zgłaszali długi czas oczekiwania na odpowiedź działu obsługi klienta
- Platforma może mieć stromą krzywą uczenia się dla osób, które dopiero zaczynają korzystać z rozwiązań PKI
Learn more about GlobalSign PKI: Najlepsze rozwiązanie do bezobsługowego odnawiania certyfikatów
- Venafi działa w modelu „Cena na żądanie”, co oznacza, że potencjalni użytkownicy muszą skontaktować się z firmą w celu otrzymania wyceny.

Oto zrzut ekranu panelu Venafi. Venafi to wyróżniająca się platforma PKI, która centralizuje i automatyzuje cykl życia certyfikatów cyfrowych. Dzięki funkcjom automatyzacji, w szczególności bezobsługowemu wydawaniu i odnawianiu certyfikatów, Venafi najlepiej sprawdzi się u osób poszukujących usprawnionego zarządzania certyfikatami.
Dlaczego wybrałem Venafi:
Podczas wyboru platformy PKI, którą chciałem uwzględnić na tej liście, Venafi wyróżniła się zaawansowanymi możliwościami automatyzacji. Funkcja bezobsługowego wydawania i odnawiania certyfikatów odróżnia ją od konkurencji, co skłoniło mnie do uznania jej za najlepsze rozwiązanie do automatyzacji.
Najważniejsze funkcje i integracje:
Venafi wyróżnia się zaawansowaną automatyzacją cyklu życia certyfikatów, obejmującą ich wydawanie, odnawianie i unieważnianie. Ponadto integruje się z wiodącymi systemami IT, takimi jak dostawcy usług w chmurze, narzędzia DevOps i inne rozwiązania, dzięki czemu jest wysoce elastyczną platformą.
Pros and Cons
Pros:
- Zaawansowana automatyzacja cyklu życia certyfikatów
- Integruje się z wiodącymi systemami IT
- Zapewnia wgląd we wszystkie tożsamości maszyn oraz powiązane z nimi zagrożenia
Cons:
- Ceny nie są przejrzyste i wymagają indywidualnej wyceny
- Konfiguracja i zarządzanie mogą być skomplikowane bez odpowiedniego przeszkolenia
- Obsługa klienta może działać wolno poza godzinami szczytu
Learn more about Venafi: Najlepsze rozwiązanie pod względem obsługi protokołów i urządzeń sprzętowych
- EJBCA oferuje wersję Community, która jest bezpłatna, natomiast cena wersji Enterprise jest ustalana na życzenie.

Oto zrzut ekranu internetowego pulpitu nawigacyjnego EJBCA. EJBCA to solidne, niezależne od platformy rozwiązanie PKI, zaprojektowane w celu umożliwienia bezproblemowego wydawania i zarządzania certyfikatami cyfrowymi. Dzięki obsłudze wszystkich najważniejszych protokołów i urządzeń sprzętowych EJBCA najlepiej sprawdza się w zapewnianiu interoperacyjności w zróżnicowanych środowiskach IT.
Dlaczego wybrałem EJBCA:
Wybrałem EJBCA do tego zestawienia, ponieważ wyróżnia się szeroką interoperacyjnością. Zgodność z najważniejszymi protokołami i urządzeniami sprzętowymi odróżnia to rozwiązanie od innych i sprawia, że jest ono idealnym wyborem dla zróżnicowanych ekosystemów IT. Dlatego uznałem je za najlepsze pod względem interoperacyjności.
Najważniejsze funkcje i integracje:
EJBCA oferuje bogaty zestaw funkcji, w tym rozbudowane zarządzanie cyklem życia certyfikatów, elastyczne integracje oraz obsługę modułów bezpieczeństwa sprzętowego. Integruje się z różnymi platformami i urządzeniami, umacniając swoją pozycję jako wszechstronnego i interoperacyjnego rozwiązania PKI.
Pros and Cons
Pros:
- Wysoka interoperacyjność z najważniejszymi protokołami i urządzeniami sprzętowymi
- Solidne zarządzanie cyklem życia certyfikatów
- Rozbudowane integracje z platformami i urządzeniami
Cons:
- Ceny wersji Enterprise nie są publicznie dostępne
- Konfiguracja może być skomplikowana dla osób niezaznajomionych z aplikacjami opartymi na Javie
- Wsparcie społeczności może być mniej responsywne lub mniej kompleksowe niż wsparcie Enterprise
Learn more about EJBCA (Enterprise JavaBeans Certificate Authority): Najlepsze rozwiązanie do elastycznego wdrażania PKI
- Cena ustalana na życzenie

Oto przykładowy obraz pulpitu PrimeKey EJBCA w Graylog. PrimeKey EJBCA® Enterprise pełni funkcję solidnego urzędu certyfikacji, zapewniając bezpieczne i elastyczne zarządzanie tożsamościami cyfrowymi. Oprogramowanie jest dostosowane do potrzeb organizacji o dowolnej skali, oferując szereg konfigurowalnych opcji dopasowanych do złożoności różnych środowisk IT.
Dlaczego wybrałem PrimeKey EJBCA® Enterprise:
Wybrałem PrimeKey EJBCA® Enterprise ze względu na jego elastyczność. W środowisku technologicznym pełnym różnorodnych potrzeb i przypadków użycia konfigurowalny charakter tego rozwiązania PKI stanowi wyraźną zaletę. Możliwość dostosowania do unikalnych wymagań organizacji sprawia, że jest to najlepszy wybór dla osób poszukujących elastycznej opcji wdrożenia.
Najważniejsze funkcje i integracje:
PrimeKey EJBCA® Enterprise wyróżnia się zaawansowanym systemem zarządzania certyfikatami i elastycznymi przepływami pracy. Obsługuje wiele hierarchii urzędów certyfikacji (CA) oraz szeroki wybór profili certyfikatów. W zakresie integracji dobrze współpracuje z modułami HSM dostawców takich jak Thales i Utimaco, a także oferuje interfejs REST API umożliwiający bezproblemową integrację z istniejącą infrastrukturą IT.
Pros and Cons
Pros:
- Wszechstronność i możliwość dostosowania do unikalnych wymagań
- Kompleksowe zarządzanie certyfikatami i przepływami pracy
- Rozbudowane opcje integracji, w tym interfejs REST API
Cons:
- Może być skomplikowane dla początkujących użytkowników
- Do wstępnej konfiguracji może być potrzebne wsparcie
- Brak przejrzystych informacji o cenach
Learn more about PrimeKey EJBCA® Enterprise:

Interfejs internetowy OpenXPKI zapewnia dostęp do katalogu przepływów pracy, umożliwiając użytkownikom tworzenie nowych przepływów pracy oraz pracę nad istniejącymi instancjami przepływów pracy. OpenXPKI to potężne rozwiązanie PKI typu otwartoźródłowego, zaprojektowane z myślą o elastyczności i bezpieczeństwie. Narzędzie oferuje skalowalną i gotową do zastosowań korporacyjnych architekturę, która pozwala dostosować rozwiązanie zabezpieczające do unikalnych potrzeb.
Dlaczego wybrałem OpenXPKI:
OpenXPKI zwróciło moją uwagę ze względu na swoją naturę otwartoźródłową. Czynnik ten nie tylko sprawia, że jest to opłacalna opcja, lecz także umożliwia szeroką personalizację i skalowalność. To różnorodność konstrukcji i możliwości dostosowania wyróżniają OpenXPKI, zapewniając mu tytuł najlepszego otwartoźródłowego rozwiązania do tworzenia dopasowanej architektury bezpieczeństwa.
Najważniejsze funkcje i integracje:
OpenXPKI oferuje bogate środowisko z konfigurowalnymi przepływami pracy, obsługą wielu hierarchii CA oraz zaawansowanym zarządzaniem tokenami. Narzędzie udostępnia również rozbudowane API do integracji i automatyzacji, a także dobrze współpracuje z wieloma bazami danych, w tym MySQL, Oracle i PostgreSQL.
Pros and Cons
Pros:
- Otwartoźródłowe rozwiązanie, dostępne bezpłatnie
- Rozbudowane możliwości personalizacji i skalowania
- Solidne API do integracji i automatyzacji
Cons:
- Dla początkujących próg wejścia może być wysoki
- Wymaga większej konfiguracji w porównaniu z komercyjnymi rozwiązaniami PKI
- Brak dedykowanej obsługi klienta
Learn more about OpenXPKI: Najlepsze rozwiązanie w zakresie szyfrowania na dużą skalę
- Od $12/użytkownika/miesiąc (rozliczane rocznie)

Aplikacja kliencka KeyTalk umożliwia natywne szyfrowanie bezpiecznej poczty e-mail, a także dostęp do środowisk chmurowych, hybrydowych i lokalnych sieci, które zostały zabezpieczone za pomocą wymuszonego uwierzytelniania certyfikatem klienta. KeyTalk to skuteczne rozwiązanie PKI zaprojektowane w celu zabezpieczenia i automatyzacji zarządzania certyfikatami cyfrowymi na wielu urządzeniach. Siła KeyTalk tkwi w jego skalowalności, dzięki czemu jest idealnym rozwiązaniem dla organizacji obsługujących dużą liczbę urządzeń, a tym samym najlepszym wyborem w zakresie skalowalnego bezpieczeństwa.
Dlaczego wybrałem KeyTalk:
Wybrałem KeyTalk ze względu na jego imponującą zdolność do skalowania i zarządzania cyklami życia certyfikatów na niezliczonych urządzeniach, co wyróżnia go na tle innych rozwiązań PKI z tej listy. Jeśli chodzi o zabezpieczanie licznych urządzeń, uważam, że KeyTalk jest najlepszym rozwiązaniem, dlatego uznaję go za najlepszy wybór w zakresie skalowalnego bezpieczeństwa.
Najważniejsze funkcje i integracje:
Do najważniejszych funkcji KeyTalk należą automatyczne odnawianie, unieważnianie i instalowanie certyfikatów na różnych urządzeniach. Rozwiązanie wyróżnia się również obsługą różnych typów certyfikatów, takich jak SSL/TLS, certyfikaty do podpisywania kodu i certyfikaty użytkowników. Warto zwrócić uwagę, że KeyTalk integruje się z szeroką gamą systemów serwerowych, aplikacji programowych i komponentów sieciowych, zwiększając swoją użyteczność w różnorodnych infrastrukturach IT.
Pros and Cons
Pros:
- Wyjątkowa skalowalność zarządzania urządzeniami
- Szeroki zakres obsługiwanych certyfikatów
- Rozbudowane integracje z systemami i aplikacjami
Cons:
- Może oferować więcej funkcji, niż potrzebują mniejsze firmy
- Interfejs może być wymagający dla początkujących użytkowników
- Wysoka cena może przekraczać możliwości niektórych budżetów
Learn more about KeyTalk: Najlepsze rozwiązanie do złożonego zarządzania certyfikatami
- 30-dniowy bezpłatny okres próbny
- Ceny dostępne na życzenie
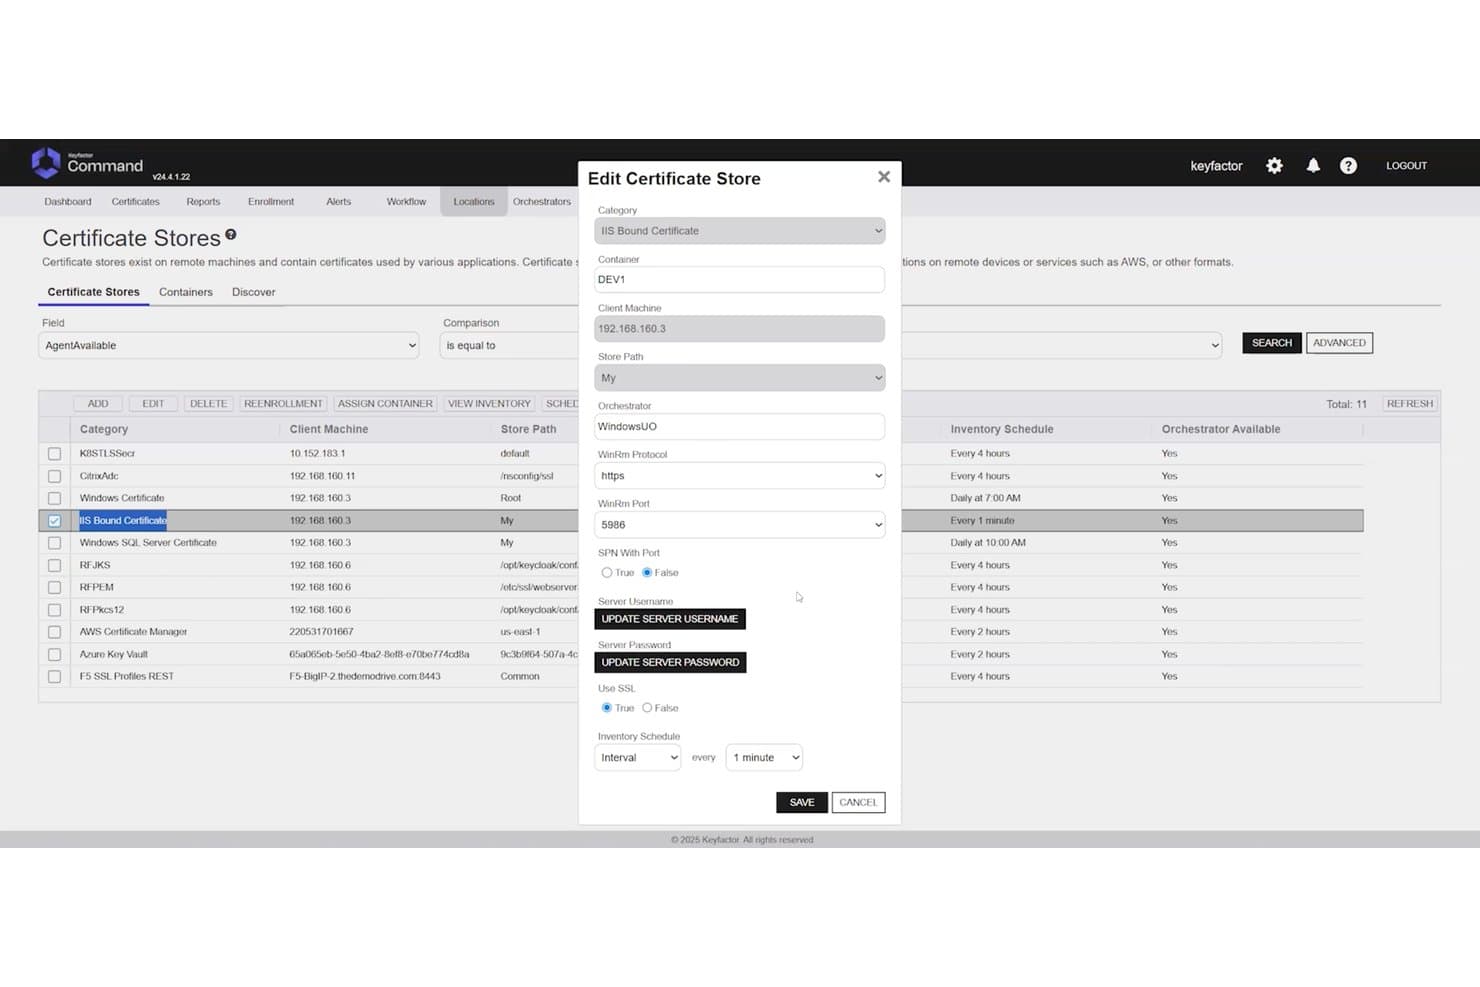
Keyfactor Command pozwala użytkownikom konfigurować magazyny certyfikatów IIS za pomocą szczegółowych ustawień. Keyfactor Command to niezależna od CA platforma PKI, która centralizuje zarządzanie cyklem życia certyfikatów, zarządzanie kluczami kryptograficznymi oraz automatyczne wykrywanie w środowiskach wielochmurowych, lokalnych i hybrydowych.
Dla kogo Keyfactor Command jest najlepszym wyborem?
Keyfactor Command doskonale sprawdza się w przypadku zespołów odpowiedzialnych za korporacyjne PKI i bezpieczeństwo, które zarządzają dużymi, złożonymi środowiskami z wieloma urzędami certyfikacji oraz wymaganiami dotyczącymi zgodności i automatyzacji.
Dlaczego wybrałem Keyfactor Command
Keyfactor Command znalazł się na mojej krótkiej liście, ponieważ żadna inna platforma nie radzi sobie ze złożonością środowisk z wieloma urzędami certyfikacji na taką skalę. Szczególnie imponuje mi jej niezależna od CA architektura, która pozwala zarządzać certyfikatami w dowolnej kombinacji publicznych i prywatnych urzędów certyfikacji bez uzależniania się od jednego wystawcy. Gdy dojdzie do naruszenia bezpieczeństwa urzędu certyfikacji, masowe ponowne wystawienie certyfikatów w całym zasobie jest naprawdę szybką reakcją, a nie trwającą kilka dni walką z problemem. Gotowość na erę postkwantową, obejmująca inwentaryzację certyfikatów PQC i obsługę niestandardowych OID, sprawia, że jest to właściwy wybór długoterminowy dla przedsiębiorstw zarządzających setkami milionów certyfikatów.
Najważniejsze funkcje Keyfactor Command
- Wykrywanie certyfikatów w całej sieci: Skanowanie bez użycia agentów w zakresach adresów IP, podsieciach, magazynach kluczy, środowiskach chmurowych i repozytoriach kodu w celu ujawnienia niezarządzanych i nieautoryzowanych certyfikatów.
- RBAC z integracją z dostawcą tożsamości: Kontrola dostępu oparta na rolach łączy się bezpośrednio z usługą Active Directory i zewnętrznymi dostawcami tożsamości, a proces rejestracji i bramki zatwierdzania są sterowane przepływami pracy.
- Integracja z HSM: Natywna obsługa Thales Luna, AWS CloudHSM i Azure Key Vault, a także obsługa modułów zwalidowanych zgodnie z FIPS 140-2 w celu bezpiecznego przechowywania kluczy.
- Interfejs automatyzacji DevOps samoobsługowej: Dedykowany interfejs pozwala zespołom DevOps samodzielnie żądać certyfikatów i zarządzać nimi, zapewniając natywną obsługę cert-manager oraz potoków CI/CD.
Integracje Keyfactor Command
Keyfactor Command oferuje ponad 100 gotowych integracji, w tym z Thales Luna HSM, AWS CloudHSM, Azure Key Vault, Active Directory i cert-manager. Udostępnia również interfejsy API REST i zestawy SDK do tworzenia niestandardowych integracji oraz obsługuje przepływy pracy CI/CD.
Pros and Cons
Pros:
- Obsługuje zasoby certyfikatów obejmujące wiele urzędów certyfikacji
- Automatyzuje masowe odnawianie i ponowne wystawianie
- Obsługuje szczegółowe zasady i mechanizmy kontroli audytu
Cons:
- Konfiguracja może być myląca dla nowych administratorów
- Zdaniem niektórych recenzentów interfejs wygląda na przestarzały
Learn more about Keyfactor Command:
Inne oprogramowanie PKI
Oto kilka dodatkowych opcji oprogramowania PKI, które nie znalazły się na mojej krótkiej liście, ale nadal warto je sprawdzić: nie udało mi się znaleźć konkretnych informacji na temat dostawców oprogramowania PKI.
- 11Dogtag Certificate SystemNajlepsze rozwiązanie dla korporacyjnej infrastruktury klucza publicznego o otwartym kodzie źródłowym
- 12GnuPGNajlepsze rozwiązanie do bezpłatnego szyfrowania zgodnego z OpenPGP
- 13SafeNet Trusted AccessNajlepsze rozwiązanie do inteligentnego dostępu i uwierzytelniania
Jak wybrać oprogramowanie PKI
Łatwo ugrzęznąć w długich listach funkcji i złożonych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przeprowadzania indywidualnego procesu wyboru oprogramowania, oto lista czynników, które warto wziąć pod uwagę:
| Czynnik | Co należy wziąć pod uwagę |
|---|---|
| CzynnikSkalowalność | Co należy wziąć pod uwagęCzy oprogramowanie może rozwijać się wraz z Twoją organizacją? Weź pod uwagę przyszłe potrzeby oraz to, czy narzędzie poradzi sobie ze zwiększoną liczbą certyfikatów bez problemów z wydajnością. |
| CzynnikIntegracje | Co należy wziąć pod uwagęCzy działa z istniejącymi systemami? Sprawdź zgodność z obecną infrastrukturą IT oraz aplikacjami innych firm, na których polegasz. |
| CzynnikMożliwość dostosowania | Co należy wziąć pod uwagęCzy możesz dostosować oprogramowanie do swoich procesów? Poszukaj opcji dostosowywania przepływów pracy, zasad i uprawnień użytkowników do potrzeb swojego zespołu. |
| CzynnikŁatwość obsługi | Co należy wziąć pod uwagęCzy interfejs jest przyjazny dla użytkownika? Narzędzie trudne w obsłudze może obniżać produktywność. Poszukaj intuicyjnej nawigacji i jasnych instrukcji. |
| CzynnikWdrożenie i rozpoczęcie pracy | Co należy wziąć pod uwagęIle czasu zajmie uruchomienie rozwiązania? Weź pod uwagę czas i zasoby potrzebne do konfiguracji oraz to, czy dostawca zapewnia odpowiednie wsparcie na etapie wdrożenia. |
| CzynnikKoszt | Co należy wziąć pod uwagęCzy ceny mieszczą się w Twoim budżecie? Oceń nie tylko koszty początkowe, lecz także ukryte opłaty i długoterminowe wydatki, które mogą się pojawić. |
| CzynnikZabezpieczenia | Co należy wziąć pod uwagęCzy zastosowano skuteczne środki bezpieczeństwa? Upewnij się, że oprogramowanie jest zgodne ze standardami branżowymi i oferuje funkcje takie jak szyfrowanie oraz kontrola dostępu. |
| CzynnikWymogi zgodności | Co należy wziąć pod uwagęCzy rozwiązanie spełnia wymogi regulacyjne? Sprawdź, czy oprogramowanie wspiera zgodność z przepisami dotyczącymi ochrony danych, które mają zastosowanie w Twojej branży. |
Czym jest oprogramowanie PKI?
Oprogramowanie PKI to narzędzie, które pomaga zarządzać certyfikatami cyfrowymi i kluczami szyfrowania w celu zapewnienia bezpieczeństwa danych i systemów. Korzystają z niego głównie zespoły IT, specjaliści ds. bezpieczeństwa i administratorzy systemów, którzy muszą chronić systemy wewnętrzne, tożsamości użytkowników oraz komunikację internetową.
Funkcje takie jak wystawianie certyfikatów, śledzenie ich odnowień i przechowywanie kluczy pomagają zachować porządek, ograniczyć pracę ręczną oraz unikać wygasłych lub niewłaściwie zarządzanych certyfikatów. Narzędzia te ułatwiają obsługę szyfrowania bez dodatkowego obciążania przepływu pracy.
Funkcje
Wybierając oprogramowanie PKI, zwróć uwagę na następujące kluczowe funkcje:
- Zarządzanie certyfikatami: Automatyzuje wystawianie, odnawianie i unieważnianie certyfikatów cyfrowych, oszczędzając czas i ograniczając liczbę błędów.
- Szyfrowanie: Chroni wrażliwe dane, przekształcając je w bezpieczny format, do którego dostęp mogą uzyskać wyłącznie upoważnieni użytkownicy.
- Uwierzytelnianie użytkowników: Gwarantuje, że tylko upoważnione osoby mogą uzyskać dostęp do systemów i danych, weryfikując tożsamość użytkowników.
- Wsparcie zgodności: Pomaga organizacjom przestrzegać przepisów i standardów branżowych, zmniejszając ryzyko kar za brak zgodności.
- Możliwości integracji: Bezproblemowo współpracuje z istniejącą infrastrukturą IT i aplikacjami innych firm, zapewniając ciągłość przepływu pracy.
- Dostosowywane zasady: Umożliwiają tworzenie dopasowanych zasad bezpieczeństwa, które odpowiadają konkretnym potrzebom i wymaganiom organizacji.
- Skalowalność: Obsługuje rosnącą liczbę certyfikatów i zmiany organizacyjne bez pogorszenia wydajności.
- Kontrola dostępu: Zapewnia szczegółową kontrolę nad tym, kto może uzyskać dostęp do określonych danych lub systemów, zwiększając ogólny poziom bezpieczeństwa.
- Rejestrowanie audytowe: Rejestruje działania w systemie na potrzeby monitorowania i analizowania zdarzeń związanych z bezpieczeństwem, wspierając dochodzenia kryminalistyczne.
- Przyjazny dla użytkownika interfejs: Oferuje intuicyjną nawigację i jasne instrukcje, ułatwiając użytkownikom zarządzanie oprogramowaniem i korzystanie z niego.
Korzyści
Wdrożenie oprogramowania PKI przynosi wiele korzyści Twojemu zespołowi i firmie. Oto kilka z nich:
- Większe bezpieczeństwo: Szyfruje dane i gwarantuje dostęp wyłącznie upoważnionym użytkownikom, chroniąc poufne informacje.
- Zgodność z przepisami: Wspiera przestrzeganie standardów i przepisów branżowych, zmniejszając ryzyko kar za brak zgodności.
- Wydajność operacyjna: Automatyzuje zadania związane z zarządzaniem certyfikatami, oszczędzając czas i minimalizując ryzyko błędów ręcznych.
- Skalowalność: Rozwija się wraz z organizacją, obsługując większą liczbę użytkowników i certyfikatów bez konieczności wprowadzania dużych zmian.
- Większe zaufanie: Weryfikuje tożsamość użytkowników i szyfruje komunikację, budując zaufanie klientów i partnerów.
- Oszczędności: Ogranicza potrzebę wykonywania procesów ręcznych i ryzyko potencjalnych naruszeń bezpieczeństwa, przynosząc oszczędności w dłuższej perspektywie.
- Gotowość do audytu: Zapewnia szczegółowe dzienniki i raporty na potrzeby audytów bezpieczeństwa, ułatwiając identyfikowanie i usuwanie podatności.
Koszty i ceny
Wybór oprogramowania PKI wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia podsumowanie typowych planów, ich średnich cen oraz standardowych funkcji dostępnych w rozwiązaniach oprogramowania PKI:
Tabela porównawcza planów oprogramowania PKI
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowe zarządzanie certyfikatami, ograniczone wsparcie i minimalne opcje szyfrowania. |
| Typ planuPlan osobisty | Średnia cena$10-$30/użytkownika/miesiąc | Typowe funkcjeUlepszone szyfrowanie, uwierzytelnianie użytkowników i wsparcie w zakresie zgodności. |
| Typ planuPlan biznesowy | Średnia cena$40-$80/użytkownika/miesiąc | Typowe funkcjeZaawansowane zarządzanie cyklem życia certyfikatów, możliwości integracji i skalowalność. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$100-$200/użytkownika/miesiąc | Typowe funkcjeKonfigurowalne zasady, kompleksowe wsparcie i rozbudowane rejestrowanie inspekcji. |
Najczęściej zadawane pytania dotyczące oprogramowania PKI
Oto odpowiedzi na niektóre często zadawane pytania dotyczące oprogramowania PKI:
Jak zarządzać certyfikatami cyfrowymi?
Zarządzanie certyfikatami cyfrowymi obejmuje wystawianie, odnawianie i unieważnianie certyfikatów w razie potrzeby. Potrzebny będzie system, który automatyzuje te zadania, aby ograniczyć liczbę błędów i zaoszczędzić czas. Oprogramowanie PKI często zawiera narzędzia do śledzenia statusu certyfikatów i powiadamiania o zbliżających się terminach wygaśnięcia.
Jaka jest rola urzędu certyfikacji?
Urząd certyfikacji (CA) to zaufany podmiot, który wystawia certyfikaty cyfrowe. Certyfikaty te potwierdzają tożsamość posiadacza certyfikatu. Wybierając oprogramowanie PKI, upewnij się, że obsługuje ono integrację z uznanymi urzędami certyfikacji lub umożliwia skonfigurowanie własnego urzędu.
W jaki sposób oprogramowanie PKI zwiększa bezpieczeństwo?
Oprogramowanie PKI zwiększa bezpieczeństwo poprzez szyfrowanie danych i weryfikowanie tożsamości. Wykorzystuje klucze publiczne i prywatne do zabezpieczania komunikacji. Oceniając dostępne opcje, zwróć uwagę na skuteczność zarządzania kluczami przez oprogramowanie oraz na to, czy obsługuje ono uwierzytelnianie wieloskładnikowe.
Czy narzędzia PKI są trudne w użyciu?
Poziom trudności może różnić się w zależności od narzędzia. Niektóre programy PKI mają stromą krzywą uczenia się ze względu na rozbudowane funkcje i możliwości. Jednak większość nowoczesnych narzędzi PKI priorytetowo traktuje doświadczenie użytkownika, oferując intuicyjne interfejsy i kompleksowe wsparcie ułatwiające wdrażanie nowych użytkowników oraz codzienne korzystanie z systemu.
Czy oprogramowanie PKI można zintegrować z istniejącymi systemami?
Integracja ma kluczowe znaczenie dla płynnego przebiegu pracy. Większość programów PKI może łączyć się z infrastrukturą IT i aplikacjami innych firm. Sprawdź zgodność z obecnie używanymi systemami, aby uniknąć zakłóceń i zapewnić płynne działanie.
Jak oprogramowanie PKI radzi sobie ze skalowalnością?
Skalowalność zapewnia rozwój oprogramowania wraz ze zmieniającymi się potrzebami. Niezależnie od tego, czy powiększasz zespół, czy zwiększasz wykorzystanie certyfikatów, oprogramowanie powinno obsługiwać większą liczbę użytkowników i danych bez problemów z wydajnością. Oceniając opcje skalowalności, weź pod uwagę swoje plany na przyszłość.