

W dzisiejszym cyfrowym środowisku ochrona danych i systemów jest ważniejsza niż kiedykolwiek. Zagrożenia cyberbezpieczeństwa ewoluują, przez co trudno za nimi nadążyć. Potrzebujesz niezawodnych rozwiązań, które zapewniają ochronę bez komplikowania codziennej pracy.
Od lat testuję i recenzuję oprogramowanie, więc wiem, co się sprawdza. Z mojego doświadczenia wynika, że odpowiednie narzędzia cyberbezpieczeństwa mogą znacząco poprawić wydajność pracy zespołu i zapewnić większy spokój.
W tym artykule przedstawię mój wybór najlepszych rozwiązań z zakresu cyberbezpieczeństwa. Otrzymasz bezstronne spojrzenie na każdą opcję, z naciskiem na to, co naprawdę ma znaczenie: skuteczność, łatwość obsługi i opłacalność. Znajdźmy rozwiązanie najlepiej dopasowane do Twoich potrzeb.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza: rozwiązania z zakresu cyberbezpieczeństwa
Porównaj ceny i specyfikacje rozwiązań z zakresu cyberbezpieczeństwa, które znalazły się na mojej liście, zestawiając je obok siebie.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do usuwania podatności przez deweloperów | Dostępny plan bezpłatny + bezpłatne demo | Od $350/miesiąc | Website | |
| 2 | Najlepsze rozwiązanie do ochrony przed atakami DDoS | 30-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna | Cena dostępna na żądanie | Website | |
| 3 | Najlepsze do wykrywania oprogramowania wymuszającego okup z wykorzystaniem sztucznej inteligencji | Dostępna bezpłatna wersja demonstracyjna | Od $179.99/punkt końcowy (rozliczane rocznie) | Website | |
| 4 | Najlepsze rozwiązanie do ujednoliconego EDR i analizy zagrożeń | Dostępna bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website | |
| 5 | Najlepsze rozwiązanie do testowania zgodności | 30-dniowy bezpłatny okres próbny + dostępne bezpłatne demo | Od 149 USD miesięcznie (rozliczenie roczne) | Website | |
| 6 | Najlepsze rozwiązanie do zintegrowanego zarządzania zabezpieczeniami | Dostępne bezpłatne demo | Ceny ustalane na żądanie | Website | |
| 7 | Najlepsze do ochrony przed atakami na API | Dostępna 30-dniowa bezpłatna wersja próbna | Cennik dostępny na żądanie | Website | |
| 8 | Najlepsze rozwiązanie do kontroli aplikacji w modelu zero trust | 30-dniowy bezpłatny okres próbny + dostępna bezpłatna prezentacja | Ceny dostępne na żądanie | Website | |
| 9 | Najlepsze rozwiązanie dla administracji publicznej | Niedostępne | Ceny dostępne na żądanie | Website | |
| 10 | Najlepsze rozwiązanie do globalnej ochrony przed atakami DDoS i ochrony powierzchni ataku | Dostępna bezpłatna wersja próbna + bezpłatna demonstracja | Ceny dostępne na żądanie | Website |


Recenzje najlepszych rozwiązań z zakresu cyberbezpieczeństwa
Poniżej znajdziesz moje szczegółowe podsumowania najlepszych rozwiązań z zakresu cyberbezpieczeństwa, które znalazły się na mojej liście. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety i wady, integracje oraz idealne zastosowania każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepsze rozwiązanie do usuwania podatności przez deweloperów
- Dostępny plan bezpłatny + bezpłatne demo
- Od $350/miesiąc
Visit WebsiteCustomer Rating:4.7/5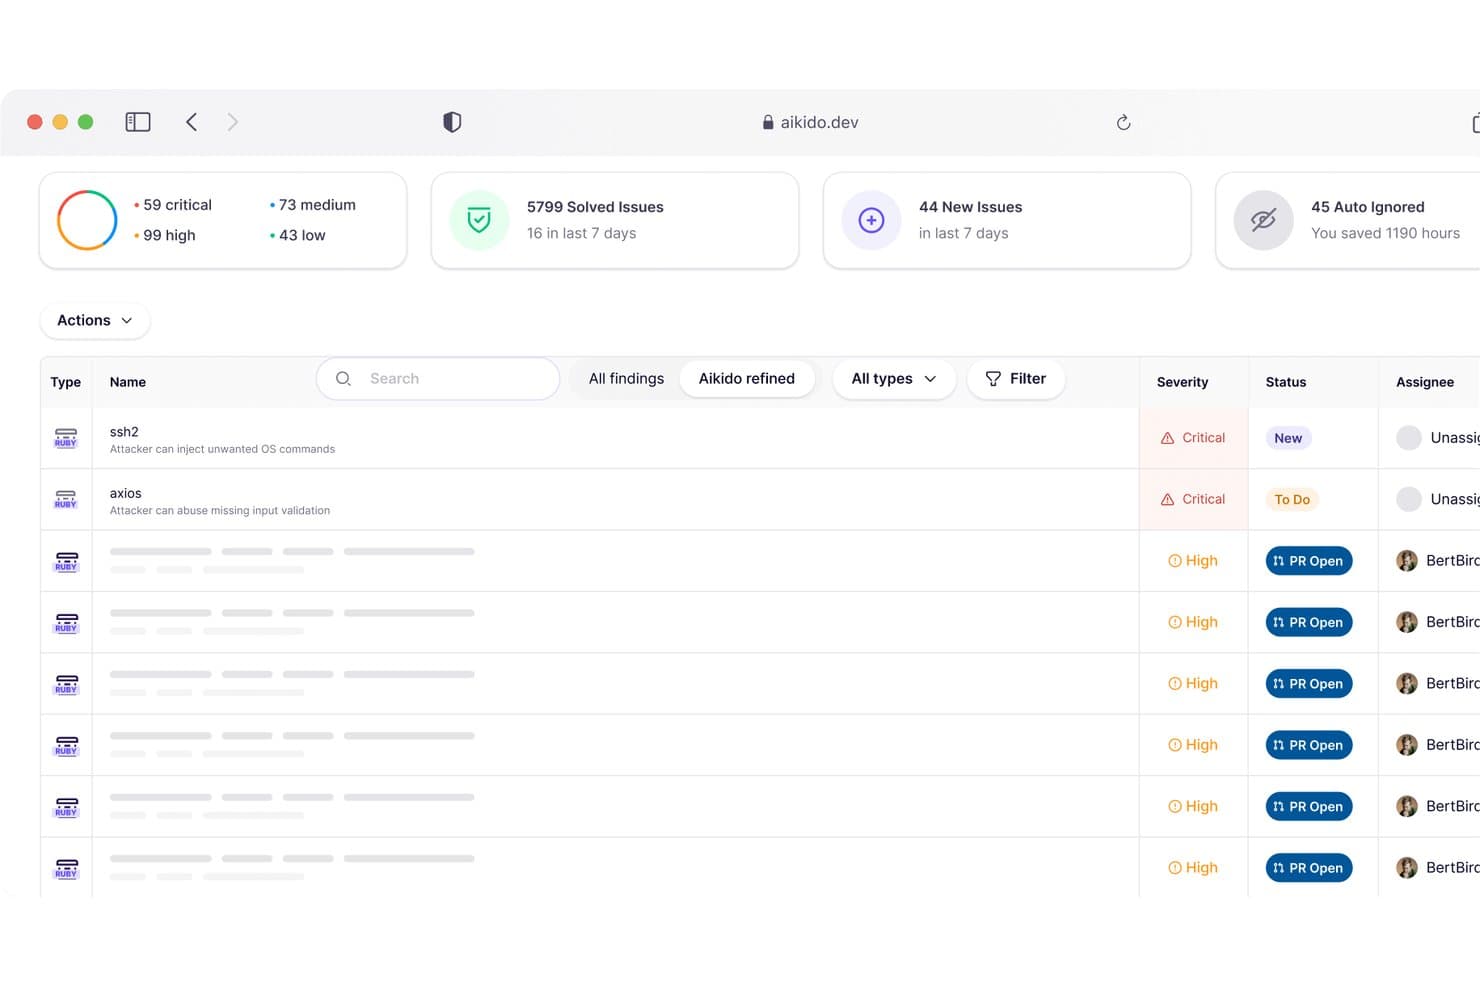
Aikido Security centralizuje wykryte podatności według istotności i statusu. Aikido Security to platforma bezpieczeństwa aplikacji, która ujednolica ochronę kodu, chmury i środowiska uruchomieniowego — obejmującą skanowanie zależności, SAST, wykrywanie sekretów, skanowanie kontenerów, CSPM oraz blokowanie zagrożeń w środowisku uruchomieniowym w jednym systemie.
Dla kogo najlepiej nadaje się Aikido Security?
Aikido Security to dobry wybór dla zespołów inżynieryjnych skoncentrowanych na tworzeniu oprogramowania, które muszą wykrywać i usuwać luki w kodzie, chmurze i kontenerach bez zarządzania zestawem oddzielnych narzędzi.
Dlaczego wybrałem Aikido Security
Wybrałem Aikido Security jako jedno z najlepszych rozwiązań, ponieważ niweluje lukę między wykryciem podatności a jej faktycznym usunięciem — czymś, co większość narzędzi bezpieczeństwa pozostawia deweloperowi do samodzielnego rozwiązania. Podoba mi się, że analiza osiągalności odfiltrowuje CVE, których faktycznie nie można wykorzystać w bazie kodu, dzięki czemu zespół poświęca czas na rzeczywiste ryzyko, a nie na szum informacyjny. Funkcja AutoFix idzie o krok dalej, generując żądania wprowadzenia zmian z już przygotowanymi aktualizacjami zależności, co oznacza, że deweloper może usunąć potwierdzoną podatność bez opuszczania swojego procesu pracy.
Najważniejsze funkcje Aikido Security
- Integracja z CISA KEV i EPSS: Codziennie synchronizuje dane wywiadu o wykorzystywaniu luk, aby automatycznie dostosowywać poziomy istotności podatności na podstawie znanych wykorzystywanych CVE i wyników prognozowania wykorzystania luk.
- Blokowanie zagrożeń w środowisku uruchomieniowym (Zen): Instrumentuje aplikację w czasie działania, aby zatrzymywać ryzykowne operacje w trakcie wykonywania, oferując mechanizmy blokowania botów, kontroli ruchu Tor, ograniczeń geograficznych oraz limitowania liczby żądań z uwzględnieniem użytkownika.
- Raportowanie zgodności z wieloma standardami: Generuje raporty gotowe do audytu, zgodne z ISO 27001, SOC 2, PCI DSS, HIPAA, NIST 800-53, DORA, NIS2 i kilkoma innymi standardami.
- Monitorowanie powierzchni ataku: Skanuje zasoby dostępne z internetu pod kątem ujawnionych subdomen, otwartych portów, problemów z TLS, ryzyka przejęcia DNS oraz podatności na podszywanie się pod adresy e-mail.
Integracje Aikido Security
Aikido Security oferuje natywne integracje z GitHub, GitLab, Azure DevOps, AWS, Google Cloud, Jira, Linear, Slack, Microsoft Teams, Drata i Vanta. Obsługuje również interfejsy REST API i webhooki, a także dostępny na żądanie konektor SIEM dla Datadog.
Pros and Cons
Pros:
- Recenzenci chwalą przydatne wyniki o mniejszym poziomie szumu
- Analiza osiągalności nadaje priorytety podatnościom na podstawie rzeczywistego wykorzystania
- Jeden pulpit ujednolica kod, chmurę i środowisko uruchomieniowe
Cons:
- Brak udokumentowanych zautomatyzowanych procedur reagowania na incydenty
- Ochrona urządzeń nie wykrywa istniejącego złośliwego oprogramowania
Learn more about Aikido Security: Najlepsze rozwiązanie do ochrony przed atakami DDoS
- 30-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna
- Cena dostępna na żądanie
Visit WebsiteCustomer Rating:4.7/5
Radware zapewnia ochronę przed atakami DDoS, aby utrzymać dostępność sieci i aplikacji. Radware to rozwiązanie z zakresu cyberbezpieczeństwa specjalizujące się w ochronie przed atakami DDoS, przeznaczone głównie dla dużych przedsiębiorstw i dostawców usług. Oferuje zaawansowane wykrywanie zagrożeń i ich neutralizowanie w celu ochrony sieci i aplikacji. Główne funkcje Radware obejmują zabezpieczanie przed cyberatakami i zapewnianie dostępności usług.
Dlaczego wybrałem Radware: Wyjątkowe możliwości ochrony przed atakami DDoS sprawiają, że rozwiązanie to idealnie nadaje się dla organizacji często narażonych na cyberzagrożenia. Analiza zagrożeń w czasie rzeczywistym w Radware pomaga szybko identyfikować ataki i je neutralizować. Hybrydowa ochrona przed atakami DDoS łączy urządzenia lokalne z ochroną w chmurze, zapewniając pełne zabezpieczenie. Możliwość utrzymania dostępności usług podczas ataków gwarantuje nieprzerwane działanie operacji.
Najważniejsze funkcje i integracje:
Funkcje obejmują opartą na sztucznej inteligencji analizę zachowań w celu odróżniania prawidłowego ruchu od złośliwego, automatyczne neutralizowanie ataków umożliwiające szybką reakcję na zagrożenia oraz zaawansowaną ochronę przed atakami SSL w celu zabezpieczenia komunikacji i infrastruktury.
Integracje obejmują AWS, Microsoft Azure, Google Cloud, Splunk i inne rozwiązania.
Pros and Cons
Pros:
- Analiza zagrożeń w czasie rzeczywistym
- Hybrydowe rozwiązania ochrony przed atakami DDoS
- Skuteczne zarządzanie botami
Cons:
- Raportowanie w interfejsie może wydawać się niepełne
- Dostosowanie zasad wymaga specjalistycznej wiedzy
Learn more about Radware: Najlepsze do wykrywania oprogramowania wymuszającego okup z wykorzystaniem sztucznej inteligencji
- Dostępna bezpłatna wersja demonstracyjna
- Od $179.99/punkt końcowy (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.7/5
SentinelOne zapewnia opartą na sztucznej inteligencji ochronę punktów końcowych wraz z obroną przed zagrożeniami. SentinelOne to oparta na sztucznej inteligencji platforma cyberbezpieczeństwa zapewniająca rozszerzone wykrywanie i reagowanie (XDR) w punktach końcowych, obsługująca przede wszystkim duże przedsiębiorstwa z sektorów takich jak finanse, opieka zdrowotna i edukacja. Obejmuje wbudowane funkcje antywirusowe oraz zaawansowaną ochronę przed złośliwym oprogramowaniem.
Dlaczego wybrałem SentinelOne: Oferuje zarządzanie zagrożeniami oparte na sztucznej inteligencji, wykrywając złośliwe oprogramowanie, oprogramowanie wymuszające okup, ataki typu dnia zerowego oraz zagrożenia wewnętrzne. Platforma Singularity integruje różne funkcje bezpieczeństwa i generatywną sztuczną inteligencję, aby automatyzować procesy związane z bezpieczeństwem, pomagając zwiększyć wydajność zespołu poprzez ograniczenie liczby zadań wykonywanych ręcznie.
Najważniejsze funkcje i integracje:
Funkcje obejmują natywną dla chmury platformę ochrony aplikacji zapewniającą kompleksowe bezpieczeństwo, automatyczne reagowanie na incydenty w celu ograniczenia ręcznej interwencji oraz zaawansowane informacje o zagrożeniach umożliwiające uzyskanie wglądu w potencjalne zagrożenia cybernetyczne.
Integracje obejmują AWS, IBM QRadar, Palo Alto Networks, Microsoft Azure, Google Cloud, Slack i inne.
Pros and Cons
Pros:
- Wykrywa i blokuje zagrożenia związane ze złośliwym oprogramowaniem
- Skuteczna ochrona przed oprogramowaniem wymuszającym okup
- Operacje z wykorzystaniem generatywnej sztucznej inteligencji
Cons:
- Złożona początkowa konfiguracja
- Funkcje przywracania wymagają starannej konfiguracji zasad
Learn more about SentinelOne: Najlepsze rozwiązanie do ujednoliconego EDR i analizy zagrożeń
- Dostępna bezpłatna wersja demonstracyjna
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4.6/5
CrowdStrike Falcon pomaga monitorować i zabezpieczać obciążenia chmurowe oraz kontenerowe, zapewniając scentralizowany wgląd w środowiska wielochmurowe. CrowdStrike Falcon zapewnia bezpieczeństwo punktów końcowych za pośrednictwem jednego lekkiego agenta, łącząc program antywirusowy nowej generacji, EDR, polowanie na zagrożenia i ochronę obciążeń chmurowych na jednej platformie.
Dla kogo CrowdStrike Falcon jest najlepszym rozwiązaniem?
CrowdStrike Falcon jest odpowiednim rozwiązaniem dla średnich i dużych przedsiębiorstw, których zespoły ds. operacji bezpieczeństwa potrzebują scentralizowanego wglądu w rozproszonym, wieloplatformowym środowisku.
Dlaczego wybrałem CrowdStrike Falcon
Uwzględniłem CrowdStrike Falcon wśród swoich najlepszych wyborów, ponieważ jest to jedna z niewielu platform bezpieczeństwa punktów końcowych, która rzeczywiście łączy EDR i analizę zagrożeń w jednym agencie, zamiast jedynie je integrować. Falcon Insight XDR koreluje dane telemetryczne z punktów końcowych z informacjami o przeciwnikach pochodzącymi od zespołu Counter Adversary Operations firmy CrowdStrike, dzięki czemu wykrycia zawierają rzeczywisty kontekst: kim jest napastnik, jakie są jego znane taktyki i co prawdopodobnie zrobi w następnej kolejności. Podoba mi się również to, że wskaźniki ataku (IOA) w Falcon wykraczają poza dopasowywanie sygnatur i wykrywają włamania bez użycia złośliwego oprogramowania, w tym techniki wykorzystujące legalne narzędzia systemowe, które według własnych danych firmy CrowdStrike dotyczących zagrożeń pojawiają się w 82% wykryć w {{year}}.
Najważniejsze funkcje CrowdStrike Falcon
- Falcon Prevent: Moduł antywirusowy nowej generacji (NGAV), który blokuje złośliwe oprogramowanie, ransomware i ataki bezplikowe, wykorzystując modele wykrywania oparte na sztucznej inteligencji, wytrenowane na bilionach zdarzeń.
- Falcon OverWatch: Zarządzana usługa polowania na zagrożenia, która przez całą dobę, 7 dni w tygodniu, przeszukuje środowisko w celu wykrywania ukrytych włamań pomijanych przez automatyczne mechanizmy detekcji.
- Falcon Identity Protection: Monitoruje w czasie rzeczywistym zagrożenia związane z tożsamością, wykrywając ataki oparte na danych uwierzytelniających, eskalację uprawnień i ruch boczny w usługach Active Directory oraz Azure AD.
- Falcon Spotlight: Oparty na agencie moduł zarządzania podatnościami, który wykrywa możliwe do wykorzystania luki CVE na punktach końcowych bez konieczności wdrażania oddzielnej infrastruktury skanującej.
Integracje CrowdStrike Falcon
CrowdStrike Falcon oferuje ponad 460 integracji z marketplace'u od ponad 240 partnerów, w tym Splunk, ServiceNow, Okta, Zscaler, Palo Alto Networks, AWS, Google Cloud oraz narzędzia z ekosystemu Microsoft, takie jak Microsoft 365, Azure i Microsoft Entra ID. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Pełne śledzenie łańcucha procesów w celu ustalenia przyczyny źródłowej
- Silne wsparcie międzyplatformowe dla systemów Linux, Windows i macOS
- Wykrywanie MITRE ATT&CK bez fałszywych alarmów
Cons:
- Ograniczona funkcjonalność w sieciach odizolowanych lub offline
- Brak szczegółowej inspekcji zawartości na potrzeby DLP
Learn more about CrowdStrike Falcon: Najlepsze rozwiązanie do testowania zgodności
- 30-dniowy bezpłatny okres próbny + dostępne bezpłatne demo
- Od 149 USD miesięcznie (rozliczenie roczne)
Visit WebsiteCustomer Rating:4.6/5
Astra wykrywa podatności i przedstawia jasne kroki pozwalające wyeliminować zagrożenia bezpieczeństwa. Astra to narzędzie cyberbezpieczeństwa przeznaczone do testów penetracyjnych i oceny podatności, używane głównie przez firmy, które muszą spełniać standardy zgodności. Pomaga identyfikować słabe punkty zabezpieczeń oraz zapewniać bezpieczeństwo aplikacji i sieci. Do głównych funkcji Astry należą wykrywanie podatności i dostarczanie praktycznych wskazówek dotyczących ich usuwania.
Dlaczego wybrałem Astrę: Skupienie na testowaniu zgodności sprawia, że jest idealna dla firm, które muszą przestrzegać standardów regulacyjnych. Astra dostarcza szczegółowe raporty dotyczące podatności, które pomagają zrozumieć luki w zabezpieczeniach i je wyeliminować.
Najważniejsze funkcje i integracje:
Funkcje obejmują ciągłe skanowanie podatności w celu zapewnienia bezpieczeństwa systemów, szczegółowe raportowanie ułatwiające identyfikację i rozwiązywanie problemów oraz intuicyjny panel ułatwiający zarządzanie zadaniami związanymi z bezpieczeństwem.
Integracje obejmują Slack, Jira, GitHub, Bitbucket, GitLab i inne.
Pros and Cons
Pros:
- Skuteczne testowanie zgodności
- Intuicyjny panel zarządzania
- Praktyczne wskazówki dotyczące usuwania podatności
Cons:
- Planowanie testów penetracyjnych może opóźniać pilne skanowania
- Budżety małych i średnich firm mogą uznać cenę za zbyt wysoką
Learn more about Astra: Najlepsze rozwiązanie do zintegrowanego zarządzania zabezpieczeniami
- Dostępne bezpłatne demo
- Ceny ustalane na żądanie

Fortinet zapewnia zarządzanie zagrożeniami, bezpieczne sieci i ochronę punktów końcowych. Fortinet to rozwiązanie cyberbezpieczeństwa, które zapewnia zintegrowane usługi bezpieczeństwa za pośrednictwem platformy Fortinet Security Fabric, przeznaczone dla przedsiębiorstw, dostawców usług i organizacji średniej wielkości. Koncentruje się na ochronie sieci, aplikacji i danych dzięki szerokiemu zestawowi produktów zabezpieczających. Najważniejsze funkcje Fortinet obejmują ochronę przed zagrożeniami, bezpieczne sieci i zabezpieczenia punktów końcowych.
Dlaczego wybrałem Fortinet: Zintegrowane podejście do bezpieczeństwa sprawia, że rozwiązanie to idealnie nadaje się dla firm potrzebujących ujednoliconej strategii. Architektura Security Fabric firmy Fortinet łączy różne narzędzia bezpieczeństwa, zwiększając widoczność zagrożeń i koordynację działań. Zapory sieciowe FortiGate zapewniają zaawansowaną ochronę przed zagrożeniami i bezpieczne sieci. Tak kompleksowa ochrona pomaga zespołowi skutecznie zarządzać bezpieczeństwem w całej sieci.
Najważniejsze funkcje i integracje:
Funkcje obejmują zaawansowane zapory sieciowe blokujące złośliwe działania, bezpieczne rozwiązanie SD-WAN zapewniające zoptymalizowaną łączność sieciową oraz ochronę punktów końcowych zabezpieczającą urządzenia w sieci.
Integracje obejmują AWS, Microsoft, Google Cloud, IBM, Splunk, ServiceNow i inne rozwiązania.
Pros and Cons
Pros:
- Ujednolicona platforma bezpieczeństwa
- Skuteczne zarządzanie siecią
- Rozbudowana ochrona punktów końcowych
Cons:
- Złożona struktura licencjonowania
- Zależność od sprzętu w celu uzyskania pełnych możliwości
Learn more about Fortinet: Najlepsze do ochrony przed atakami na API
- Dostępna 30-dniowa bezpłatna wersja próbna
- Cennik dostępny na żądanie

Imperva chroni aplikacje i dane przed zagrożeniami zewnętrznymi. Imperva to rozwiązanie z zakresu cyberbezpieczeństwa zaprojektowane do ochrony aplikacji i danych w środowiskach chmurowych przed zagrożeniami zewnętrznymi. Jest szeroko stosowane przez firmy zajmujące się cyberbezpieczeństwem oraz zespoły ds. bezpieczeństwa, które muszą chronić swoje zasoby cyfrowe. Imperva jest często wyróżniana w raportach Gartnera za wiodącą pozycję w obszarze bezpieczeństwa aplikacji i danych.
Dlaczego wybrałem Imperva: Zapewnia rzeczywistą ochronę wrażliwych danych dzięki zaporze aplikacji internetowych (WAF), ograniczaniu skutków rozproszonych ataków typu odmowa usługi (DDoS) oraz zabezpieczeniom API. Kluczowe funkcje Imperva chronią dane w środowiskach chmurowych i hybrydowych. Platforma dobrze integruje się z narzędziami SIEM, umożliwiając centralne monitorowanie i reagowanie na zagrożenia.
Najważniejsze funkcje i integracje:
Funkcje obejmują zaawansowaną analizę zagrożeń zapewniającą wgląd w potencjalne ryzyko w czasie rzeczywistym, narzędzie do analizy zachowań użytkowników wykrywające zagrożenia wewnętrzne oraz automatyczne reagowanie na incydenty bezpieczeństwa w celu ograniczenia konieczności ręcznej interwencji.
Integracje obejmują AWS, Microsoft Azure, Google Cloud, Splunk, CrowdStrike, IBM i inne rozwiązania.
Pros and Cons
Pros:
- Skuteczne ograniczanie skutków ataków DDoS
- Informacje o zagrożeniach w czasie rzeczywistym
- Automatyczne reagowanie na incydenty
Cons:
- Ograniczone możliwości dostosowywania
- Wysoki koszt dla małych firm
Learn more about Imperva: Najlepsze rozwiązanie do kontroli aplikacji w modelu zero trust
- 30-dniowy bezpłatny okres próbny + dostępna bezpłatna prezentacja
- Ceny dostępne na żądanie

ThreatLocker zapewnia uruchamianie wyłącznie zatwierdzonych aplikacji, zwiększając poziom bezpieczeństwa. ThreatLocker to rozwiązanie z zakresu cyberbezpieczeństwa koncentrujące się na kontroli aplikacji i ochronie punktów końcowych, przeznaczone głównie dla firm każdej wielkości, w tym małych i średnich organizacji. Pomaga zarządzać uprawnieniami aplikacji i zapobiegać uruchamianiu nieautoryzowanego oprogramowania. Jego główną funkcją jest zwiększanie bezpieczeństwa poprzez zapewnienie, że mogą być uruchamiane wyłącznie zatwierdzone aplikacje.
Dlaczego wybrałem ThreatLocker: Wyróżnia się kontrolą aplikacji, dzięki czemu idealnie nadaje się dla firm potrzebujących rygorystycznych zasad korzystania z oprogramowania. Podejście oparte na zasadach pozwala określić, które aplikacje są dozwolone. Funkcja izolowania aplikacji ogranicza ryzyko naruszenia bezpieczeństwa danych. Prostota tego narzędzia i koncentracja na kontroli aplikacji sprawiają, że jest ono cennym rozwiązaniem do utrzymywania bezpiecznego środowiska.
Najważniejsze funkcje i integracje:
Funkcje obejmują kontrolę pamięci masowej umożliwiającą zarządzanie dostępem do danych, dzienniki audytowe do śledzenia aktywności aplikacji oraz prosty interfejs ułatwiający zarządzanie uprawnieniami.
Integracje obejmują ConnectWise Manage, ConnectWise Automate, Datto SaaS Protection i inne rozwiązania.
Pros and Cons
Pros:
- Szczegółowe mechanizmy kontroli bezpieczeństwa
- Chroni przed exploitami dnia zerowego
- Wykrywa zagrożenia wewnętrzne
Cons:
- Wymaga skonfigurowania zasad
- Może być restrykcyjne
Learn more about ThreatLocker: Najlepsze rozwiązanie dla administracji publicznej
- Niedostępne
- Ceny dostępne na żądanie

Carahsoft łączy zespoły sektora publicznego z narzędziami IT zapewniającymi bezpieczne i zgodne z przepisami działania. Carahsoft jest dostawcą i dystrybutorem rozwiązań IT, obsługującym przede wszystkim agencje rządowe i instytucje edukacyjne. Oferuje szeroki wybór produktów z zakresu cyberbezpieczeństwa, które wspierają bezpieczne działania i zgodność z rządowymi standardami. Platforma łączy organizacje sektora publicznego z wiodącymi dostawcami oprogramowania za pośrednictwem uznanych mechanizmów umów rządowych.
Dlaczego wybrałem Carahsoft: Koncentracja na rozwiązaniach dla administracji publicznej wspiera zgodność z rygorystycznymi regulacjami. Carahsoft zapewnia dostęp do różnorodnych narzędzi z zakresu cyberbezpieczeństwa dostosowanych do potrzeb sektora publicznego. Możliwość łączenia rozwiązań programowych zwiększa wartość dla zespołów zarządzających złożonymi środowiskami IT.
Najważniejsze funkcje i integracje:
Funkcje obejmują rozbudowany rynek ułatwiający dokonywanie zakupów, rozwiązania dostosowane do wymogów zgodności administracji publicznej oraz oferty pakietowe łączące wiele narzędzi programowych w celu sprawniejszego działania.
Integracje nie są publicznie wymienione.
Pros and Cons
Pros:
- Upraszcza procesy zakupowe
- Oferuje rozwiązania pakietowe
- Silny ekosystem partnerów
Cons:
- Ograniczenie do sektora publicznego
- Duża zależność od partnerstw
Learn more about Carahsoft: Najlepsze rozwiązanie do globalnej ochrony przed atakami DDoS i ochrony powierzchni ataku
- Dostępna bezpłatna wersja próbna + bezpłatna demonstracja
- Ceny dostępne na żądanie

Akamai Security zapewnia globalny zasięg w celu ochrony i optymalizacji zasobów cyfrowych. Akamai Security to rozwiązanie z zakresu cyberbezpieczeństwa dostosowane do potrzeb firm wymagających szerokiego globalnego zasięgu. Jest przeznaczone dla przedsiębiorstw, które potrzebują ochrony i wydajności na skalę internetu. Akamai Security oferuje usługi dostarczania treści, bezpieczeństwa w chmurze oraz wydajności aplikacji.
Dlaczego wybrałem Akamai Security: Jego ogromny ekosystem nie ma sobie równych, dzięki czemu rozwiązanie idealnie sprawdza się w firmach działających w wielu krajach. Sieć dostarczania treści Akamai Security zapewnia szybki i niezawodny dostęp do zasobów cyfrowych, a usługi wydajności aplikacji optymalizują doświadczenia użytkowników. Zespołom potrzebującym szerokiej obecności międzynarodowej Akamai Security zapewnia niezbędną infrastrukturę.
Najważniejsze funkcje i integracje:
Funkcje obejmują usługi bezpieczeństwa w chmurze, integracje z SIEM, ochronę przed botami, zaawansowane zabezpieczenia aplikacji internetowych oraz automatyczne ograniczanie zagrożeń w środowiskach globalnych.
Integracje nie są publicznie wymienione.
Pros and Cons
Pros:
- Rozbudowana globalna sieć
- Zabezpiecza aplikacje i interfejsy API
- Chroni obciążenia działające w chmurze
Cons:
- Złożona konfiguracja
- Debugowanie fałszywych alarmów może być czasochłonne
Learn more about Akamai Security:
Inne rozwiązania z zakresu cyberbezpieczeństwa
Oto kilka dodatkowych rozwiązań z zakresu cyberbezpieczeństwa, które nie znalazły się na mojej liście, ale nadal warto się z nimi zapoznać:
- 11ARIA CybersecurityNajlepszy zarządzany SOC dla małych zespołów
- 12HoneywellNajlepsze rozwiązanie do zabezpieczania przemysłowych środowisk IoT
- 13Cisco SecurityNajlepsze do zabezpieczania sieci przedsiębiorstw
- 14NordLayerNajlepsze rozwiązanie do zdalnego dostępu do aplikacji chmurowych
Jak wybrać rozwiązanie z zakresu cyberbezpieczeństwa
Łatwo ugrzęznąć w długich listach funkcji i złożonych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przechodzenia przez unikalny proces wyboru oprogramowania, przygotowałem listę czynników, o których warto pamiętać:
| Czynnik | Na co zwrócić uwagę |
|---|---|
| CzynnikSkalowalność | Na co zwrócić uwagęCzy rozwiązanie może rozwijać się wraz z Twoją firmą? Uwzględnij przyszłe potrzeby i sprawdź, czy narzędzie poradzi sobie ze zwiększoną ilością danych lub liczbą użytkowników bez spadku wydajności. |
| CzynnikIntegracje | Na co zwrócić uwagęCzy łączy się z istniejącymi systemami? Sprawdź zgodność z obecnym zestawem oprogramowania, aby uniknąć zakłóceń w pracy. |
| CzynnikMożliwość dostosowania | Na co zwrócić uwagęCzy możesz dostosować narzędzie do swoich konkretnych potrzeb? Szukaj opcji umożliwiających wprowadzanie zmian odpowiednio do unikalnych procesów i preferencji. |
| CzynnikŁatwość obsługi | Na co zwrócić uwagęCzy narzędzie jest intuicyjne dla Twojego zespołu? Przyjazny interfejs skraca czas szkoleń i zwiększa poziom wykorzystania narzędzia. |
| CzynnikWdrożenie i rozpoczęcie pracy | Na co zwrócić uwagęJak szybko Twój zespół może zacząć skutecznie z niego korzystać? Oceń zasoby dostępne na potrzeby konfiguracji, w tym samouczki, pomoc techniczną i dokumentację. |
| CzynnikKoszt | Na co zwrócić uwagęCzy ceny mieszczą się w Twoim budżecie? Weź pod uwagę całkowity koszt posiadania, w tym wszelkie ukryte opłaty lub koszty wykraczające poza cenę początkową. |
| CzynnikZabezpieczenia | Na co zwrócić uwagęCzy stosowane są skuteczne środki ochrony danych? Szukaj szyfrowania, kontroli dostępu i regularnych aktualizacji zabezpieczeń, aby zapewnić integralność i bezpieczeństwo danych. |
| CzynnikWymogi zgodności | Na co zwrócić uwagęCzy rozwiązanie spełnia regulacje obowiązujące w branży? Upewnij się, że obsługuje zgodność ze standardami właściwymi dla Twojej branży, takimi jak GDPR lub HIPAA, aby uniknąć problemów prawnych. |
Czym są rozwiązania z zakresu cyberbezpieczeństwa?
Rozwiązania z zakresu cyberbezpieczeństwa to narzędzia zaprojektowane w celu ochrony systemów, sieci i danych przed cyberzagrożeniami oraz nieautoryzowanym dostępem. Specjaliści IT, analitycy bezpieczeństwa i administratorzy sieci zazwyczaj korzystają z tych narzędzi, aby chronić poufne informacje i pomagać w zapewnieniu ciągłości działania firmy. Funkcje takie jak wykrywanie zagrożeń, szyfrowanie danych i kontrola dostępu wspierają zapobieganie zagrożeniom oraz zachowanie integralności danych. Ogólnie rzecz biorąc, narzędzia te zapewniają firmom działającym w przestrzeni cyfrowej niezbędną ochronę i spokój.
Funkcje
Wybierając rozwiązania z zakresu cyberbezpieczeństwa, zwróć uwagę na następujące kluczowe funkcje:
- Wykrywanie zagrożeń: Identyfikuje potencjalne zagrożenia w czasie rzeczywistym, aby zapobiegać naruszeniom danych i atakom.
- Szyfrowanie danych: Chroni poufne informacje, przekształcając je w kod nieczytelny dla nieautoryzowanych użytkowników.
- Kontrola dostępu: Zarządza tym, kto może uzyskać dostęp do systemów i danych, zapewniając dostęp wyłącznie autoryzowanym użytkownikom.
- Skanowanie pod kątem podatności: Wykrywa słabe punkty w systemie, które mogłyby zostać wykorzystane przez atakujących.
- Reagowanie na incydenty: Zapewnia narzędzia i protokoły umożliwiające szybkie reagowanie na naruszenia bezpieczeństwa i minimalizowanie szkód.
- Wsparcie zgodności: Pomaga spełniać przepisy i standardy branżowe, zmniejszając ryzyko problemów prawnych.
- Monitorowanie sieci: Śledzi ruch sieciowy w celu wykrywania nietypowych wzorców i potencjalnych zagrożeń.
- Automatyczne aktualizacje: Zapewniają, że oprogramowanie jest zawsze aktualne i zawiera najnowsze poprawki bezpieczeństwa oraz ulepszenia.
- Analityka zachowań użytkowników: Analizuje działania użytkowników w celu identyfikowania nietypowych zachowań, które mogą wskazywać na zagrożenie bezpieczeństwa.
- Raportowanie i pulpity nawigacyjne: Zapewniają przejrzysty, wizualny wgląd w stan bezpieczeństwa oraz obszary wymagające uwagi.
Korzyści
Wdrożenie rozwiązań z zakresu cyberbezpieczeństwa zapewnia wiele korzyści zespołowi i firmie. Oto kilka z nich:
- Ochrona danych: Chroni poufne informacje przed naruszeniami dzięki szyfrowaniu i silnym mechanizmom kontroli dostępu.
- Zgodność z przepisami: Pomaga zapewnić zgodność firmy ze standardami i regulacjami branżowymi, pozwalając uniknąć kar prawnych.
- Zapobieganie zagrożeniom: Identyfikuje i ogranicza ryzyko, zanim przerodzi się ono w poważne problemy, zapewniając bezpieczeństwo systemów.
- Ciągłość działania: Wspiera nieprzerwane funkcjonowanie firmy podczas cyberwłamań dzięki skutecznym możliwościom reagowania na incydenty.
- Większe zaufanie: Buduje zaufanie klientów i partnerów, pokazując zaangażowanie w bezpieczeństwo.
- Efektywne wykorzystanie zasobów: Automatyzuje wiele zadań związanych z bezpieczeństwem, pozwalając zespołowi skupić się na innych priorytetach.
- Większa widoczność: Zapewnia przejrzysty wgląd w stan bezpieczeństwa dzięki rozbudowanemu raportowaniu i analityce.
Koszty i ceny
Wybór rozwiązań z zakresu cyberbezpieczeństwa wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia najpopularniejsze plany, ich średnie ceny oraz typowe funkcje uwzględniane w rozwiązaniach z zakresu cyberbezpieczeństwa:
Tabela porównawcza planów dla rozwiązań z zakresu cyberbezpieczeństwa
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowe wykrywanie zagrożeń, ograniczone szyfrowanie danych i podstawowa kontrola dostępu użytkowników. |
| Typ planuPlan osobisty | Średnia cena$5-$25/użytkownik/miesiąc | Typowe funkcjeUlepszone wykrywanie zagrożeń, zaawansowane szyfrowanie danych i konfigurowalne mechanizmy kontroli dostępu użytkowników. |
| Typ planuPlan firmowy | Średnia cena$30-$75/użytkownik/miesiąc | Typowe funkcjePełne wykrywanie zagrożeń, szczegółowe wsparcie zgodności oraz szczegółowe raportowanie i analityka. |
| Typ planuPlan korporacyjny | Średnia cena$80-$150/użytkownik/miesiąc | Typowe funkcjeKompleksowe wykrywanie zagrożeń, automatyczne reagowanie na incydenty i pełne możliwości integracji. |
Najczęściej zadawane pytania dotyczące rozwiązań z zakresu cyberbezpieczeństwa
Oto odpowiedzi na często zadawane pytania dotyczące rozwiązań z zakresu cyberbezpieczeństwa:
Jak zmierzyć skuteczność rozwiązania z zakresu cyberbezpieczeństwa?
Zacznij od śledzenia kluczowych wskaźników, takich jak współczynniki wykrywania, liczba fałszywych alarmów, czasy reakcji i liczba zablokowanych zagrożeń. Regularnie przeglądaj dzienniki incydentów i testuj swoje zabezpieczenia za pomocą symulowanych ataków. Porównuj wyniki z celami dotyczącymi bezpieczeństwa, aby sprawdzić, czy rozwiązanie spełnia Twoje wymagania. Zbierz opinie zespołu IT na temat użyteczności i wydajności, aby uzupełnić swoją ocenę.
Jak często należy aktualizować lub ponownie oceniać rozwiązanie z zakresu cyberbezpieczeństwa?
Rozwiązanie z zakresu cyberbezpieczeństwa należy przeglądać co sześć–12 miesięcy. Poważne zmiany systemowe, nowe zagrożenia lub aktualizacje wymogów zgodności mogą wymagać częstszych przeglądów. Zaplanuj regularne testy penetracyjne i audyty, a następnie dostosuj konfigurację na podstawie ich wyników. Bądź na bieżąco z informacjami o zagrożeniach, aby szybko dostosowywać się do nowych ryzyk.
Czy rozwiązania z zakresu cyberbezpieczeństwa mogą pomóc skrócić czas reagowania na incydenty?
Tak, wiele rozwiązań z zakresu cyberbezpieczeństwa automatyzuje wykrywanie i wysyłanie alertów, umożliwiając szybsze reagowanie na zagrożenia. Panele kontrolne działające w czasie rzeczywistym, zautomatyzowane przepływy pracy i integracje z narzędziami do reagowania na incydenty pomagają znacznie skrócić czas reakcji. Dzięki centralizacji informacji o zagrożeniach platformy te ułatwiają zespołowi szybkie działanie i ograniczenie szkód do minimum.
Jak zapewnić, aby mój zespół czerpał jak największą wartość z naszych narzędzi cyberbezpieczeństwa?
Przeszkol pracowników z obsługi narzędzi i ustal jasne procesy monitorowania oraz reagowania. Zachęcaj do regularnych ćwiczeń i dzielenia się wiedzą. Korzystaj z funkcji raportowania, aby wykrywać luki w wydajności, i w razie potrzeby dostosowuj swoje podejście. Upewnij się, że korzystasz ze wszystkich istotnych funkcji, i regularnie analizuj wykorzystanie narzędzi, aby zmaksymalizować wartość inwestycji.