

Oprogramowanie do zarządzania podatnościami oparte na ryzyku pomaga identyfikować, ustalać priorytety i usuwać zagrożenia bezpieczeństwa, koncentrując się na rzeczywistym ryzyku biznesowym, a nie tylko na dotkliwości technicznej. Jeśli masz dość ogólnych list podatności i zmęczenia alertami, potrzebujesz narzędzi, które przebiją się przez szum informacyjny i pokażą, co należy naprawić w pierwszej kolejności.
W tym przewodniku znajdziesz najlepsze rozwiązania do zarządzania podatnościami oparte na ryzyku na rok 2026, wybrane ze względu na ich zdolność do pomagania zespołowi w ochronie tego, co najważniejsze, nadążaniu za rosnącymi zagrożeniami i podejmowaniu trafniejszych decyzji. Zdobądź praktyczne wskazówki, aby wybrać odpowiednią platformę dla swojego środowiska — niezależnie od tego, czy zarządzasz rozległą infrastrukturą, czy usprawniasz przepływy pracy.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza oprogramowania do zarządzania podatnościami opartego na ryzyku
Ta tabela porównawcza przedstawia szczegóły cenowe mojego wyboru najlepszych programów do zarządzania podatnościami opartych na ryzyku:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsza ocena prawdopodobieństwa wykorzystania podatności w rzeczywistych atakach | Bezpłatny plan + bezpłatne demo | Od $29,000/rok (rozliczane rocznie) | Website | |
| 2 | Najlepsze rozwiązanie do wyjaśnialnej AI w zarządzaniu ekspozycją | Bezpłatne demo | Ceny dostępne na żądanie | Website | |
| 3 | Najlepsze do oceniania zagrożeń za pomocą uczenia maszynowego | Bezpłatne demo | Cena na zapytanie | Website | |
| 4 | Najlepsze do automatyzacji agentowych przepływów pracy na dużą skalę | Darmowa wersja demonstracyjna | Ceny na zapytanie | Website | |
| 5 | Najlepsze rozwiązanie do konfigurowalnych integracji dla przedsiębiorstw | Bezpłatna prezentacja | Ceny ustalane na życzenie | Website | |
| 6 | Najlepsze rozwiązanie do kierowania zadaniami naprawczymi wspomaganego przez AI | Bezpłatna wersja demonstracyjna | Ceny na zapytanie | Website | |
| 7 | Najlepsze rozwiązanie do konsolidacji narzędzi do zarządzania podatnościami | Bezpłatna wersja demonstracyjna | Ceny na żądanie | Website | |
| 8 | Najlepsze wykrywanie luk w zabezpieczeniach oparte na sieci | Od $500/użytkownika/miesiąc (minimum 10 stanowisk, rozliczane rocznie) | Website | ||
| 9 | Najlepsze pokrycie zasobów zewnętrznych i wewnętrznych | Website | |||
| 10 | Najlepsze rozwiązanie do integracji z pakietem do wykrywania zagrożeń | Website |


Recenzje najlepszego oprogramowania do zarządzania podatnościami opartego na ryzyku
Poniżej znajdują się moje szczegółowe podsumowania najlepszego oprogramowania do zarządzania podatnościami opartego na ryzyku, które trafiło na moją listę. W recenzjach szczegółowo omawiam funkcje, integracje i najlepsze zastosowania każdej platformy, aby pomóc Ci znaleźć rozwiązanie najlepiej dopasowane do Twoich potrzeb.
 Najlepsza ocena prawdopodobieństwa wykorzystania podatności w rzeczywistych atakach
- Bezpłatny plan + bezpłatne demo
- Od $29,000/rok (rozliczane rocznie)
Visit WebsiteCustomer Rating:5/5
Strobes RBVM oferuje scentralizowany pulpit podatności, wyświetlający niemal 497 tys. wszystkich wyników wraz z wynikami priorytetów, zgodnością z umowami SLA, wskaźnikami podatności na wykorzystanie oraz szczegółowymi wykazami podatności. Strobes RBVM to platforma zarządzania podatnościami oparta na ryzyku, która agreguje wyniki z całego zestawu skanerów, stosuje wieloczynnikową ocenę ryzyka z wykorzystaniem danych EPSS i CISA KEV oraz koordynuje przepływy pracy związane z usuwaniem podatności poprzez integracje z używanymi narzędziami ITSM.
Dla kogo Strobes RBVM jest najlepszym wyborem?
Strobes RBVM dobrze sprawdza się w średnich i dużych zespołach SecOps zarządzających danymi o podatnościach pochodzącymi z wielu skanerów i środowisk chmurowych.
Dlaczego wybrałem Strobes RBVM
Wybrałem Strobes RBVM jako jedno z najlepszych rozwiązań, ponieważ jego silnik oceny ryzyka wykracza poza statyczny wskaźnik CVSS, łącząc prawdopodobieństwo wykorzystania podatności według EPSS z dopasowaniem do katalogu CISA KEV oraz uwzględnieniem krytyczności zasobów. Szczególnie przydatne jest dla mnie to, że wyniki są stale aktualizowane wraz ze zmianą warunków zagrożeń i mechanizmów kompensacyjnych, dzięki czemu mój zespół nie zajmuje się nieaktualnymi danymi. Oznacza to, że możemy uzasadnić nadanie niższego priorytetu podatności CVE o wysokim wyniku CVSS, dla której nie istnieje publiczny exploit, na rzecz podatności o niższym poziomie dotkliwości, która jest aktywnie wykorzystywana w rzeczywistych atakach.
Najważniejsze funkcje Strobes RBVM
- Zintegrowane wykrywanie zasobów: Automatycznie pobiera zasoby ze źródeł chmurowych, kodu i infrastruktury, zapewniając ujednolicony wgląd.
- Deduplikacja między skanerami: Agreguje i usuwa duplikaty wyników z narzędzi SAST, DAST, SCA oraz skanerów kontenerów i infrastruktury.
- Zautomatyzowane zgłoszenia dotyczące usuwania podatności: Przekazuje ustalone priorytety wyników dotyczących podatności bezpośrednio do narzędzi ITSM, takich jak Jira i ServiceNow.
- Konfigurowalne pulpity dla kadry kierowniczej: Zapewnia aktualizowane w czasie rzeczywistym wskaźniki bezpieczeństwa, w tym redukcję zaległości, MTTR i trendy rozwiązywania problemów.
Integracje Strobes RBVM
Strobes RBVM oferuje ponad 120 natywnych integracji, w tym z Jira, ServiceNow, AWS Inspector, Azure Defender, GCP Security Command Center, Qualys, Nessus, Snyk, Checkmarx i Wiz. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Dynamiczna ocena ryzyka aktualizowana wraz ze zmianą kontekstu zagrożeń
- Agreguje wyniki ze źródeł chmurowych, aplikacyjnych i infrastrukturalnych
- Pulpity dla kadry kierowniczej dostosowane do potrzeb liderów bezpieczeństwa
Cons:
- Raporty PDF na poziomie zarządu oferują niewiele możliwości dostosowania
- Brak wbudowanej kwantyfikacji ryzyka na podstawie wpływu finansowego
Learn more about Strobes RBVM: Najlepsze rozwiązanie do wyjaśnialnej AI w zarządzaniu ekspozycją
- Bezpłatne demo
- Ceny dostępne na żądanie

Brinqa oferuje pulpit Monitor wyświetlający zasoby według statusu, oceny ryzyka i typu, a także krytyczne, wysokie i średnie wyniki dotyczące podatności wraz ze wskaźnikami śledzenia umów SLA. Brinqa to ujednolicona platforma zarządzania ekspozycją, która pobiera dane o podatnościach i zasobach z ponad 260 narzędzi bezpieczeństwa, stosuje oparte na AI ocenianie ryzyka oraz koordynuje przepływy pracy związane z usuwaniem podatności w środowiskach przedsiębiorstw.
Dla kogo Brinqa jest najlepsza?
Brinqa została stworzona z myślą o dużych przedsiębiorstwach działających w złożonych, wielonarzędziowych środowiskach bezpieczeństwa, w których CISO i zespoły ds. bezpieczeństwa potrzebują ujednoliconego wglądu w tysiące zasobów.
Dlaczego wybrałem Brinqa
Wybrałem Brinqa jako jedno z najlepszych rozwiązań, ponieważ jej agent deduplikacji AI i agent atrybucji AI nie tylko oceniają ryzyko, lecz także dokładnie pokazują, dlaczego podatność została oznaczona, śledząc każdą decyzję aż do danych dotyczących właściciela zasobu i możliwości wykorzystania luki. Taka wyjaśnialność jest mi potrzebna, gdy uzasadniam priorytetyzację przed interesariuszami, wykraczając poza same wyniki CVSS. Progi pewności z udziałem człowieka pozwalają również mojemu zespołowi akceptować lub odrzucać wyniki AI dla poszczególnych przypadków, dzięki czemu model ryzyka pozostaje odpowiednio ugruntowany.
Najważniejsze funkcje Brinqa
- Ujednolicony graf ryzyka cybernetycznego: Mapuje ekspozycje, zasoby, tożsamości i kontekst biznesowy ze wszystkich zintegrowanych źródeł w jednym widoku.
- Automatyzacja SmartFlows: Umożliwia tworzenie przepływów pracy metodą przeciągnij i upuść w celu automatyzacji przydzielania zadań związanych z usuwaniem podatności oraz powiadomień.
- Biblioteka konektorów: Obejmuje ponad 260 integracji ze skanerami podatności, narzędziami ITSM, katalogami, CMDB i usługami w chmurze.
- Niestandardowe pulpity nawigacyjne ryzyka: Umożliwia tworzenie interaktywnych pulpitów opartych na rolach, służących do wizualizacji poziomu ryzyka i postępów w usuwaniu podatności.
Integracje Brinqa
Brinqa oferuje ponad 260 natywnych integracji, w tym z Qualys, Rapid7 InsightVM, Tenable, Microsoft Defender for Endpoint, CrowdStrike, Prisma Cloud, Jira, ServiceNow, BitSight i GitHub. Dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Oparte na AI ocenianie ryzyka z przejrzystą logiką
- Automatyzacja przepływów pracy związanych z usuwaniem podatności i powiadomieniami
- Koreluje podatności z kontekstem biznesowym zasobów
Cons:
- Brak gotowych narzędzi do usuwania podatności
- Wymaga zewnętrznych agentów do skanowania punktów końcowych
Learn more about Brinqa: Najlepsze do oceniania zagrożeń za pomocą uczenia maszynowego
- Bezpłatne demo
- Cena na zapytanie
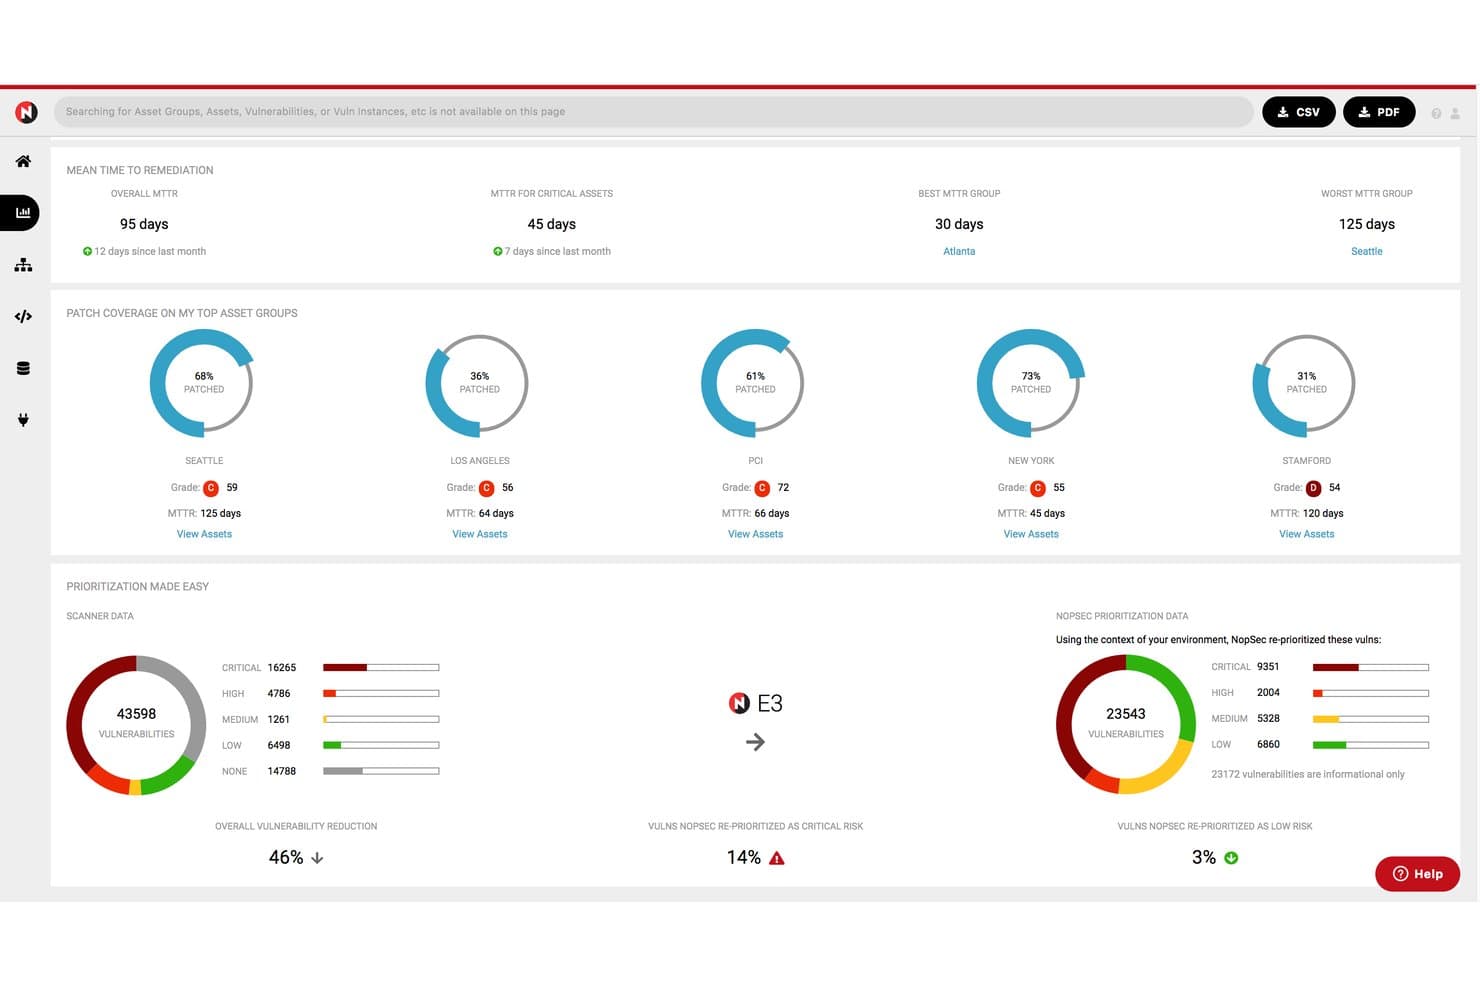
NopSec oferuje ujednolicony pulpit zarządzania ryzykiem podatności, wyświetlający średni czas usuwania podatności, pokrycie poprawek według grup zasobów oraz uporządkowane według priorytetu dane o podatnościach, z ogólną redukcją podatności o 46%. NopSec to oparta na ryzyku platforma do zarządzania podatnościami, która agreguje dane ze skanerów infrastruktury, chmury i aplikacji, stosuje ocenę zagrożeń opartą na uczeniu maszynowym oraz koordynuje przepływy pracy związane z usuwaniem podatności za pośrednictwem integracji z systemami ITSM i śledzenia umów SLA.
Dla kogo NopSec jest najlepszym wyborem?
NopSec doskonale sprawdzi się w zespołach ds. bezpieczeństwa w średnich i dużych organizacjach, które rozwijają formalny program zarządzania podatnościami i potrzebują ustalania priorytetów opartego na uczeniu maszynowym, aby przebić się przez nadmiar informacji ze skanerów.
Dlaczego wybrałem NopSec
Wybrałem NopSec jako jedno z najlepszych rozwiązań, ponieważ jego opatentowany silnik oceny oparty na uczeniu maszynowym wykracza poza statyczne wagi CVSS i przewiduje, które podatności z największym prawdopodobieństwem zostaną wykorzystane w atakach. Szczególnie podoba mi się moduł Polowanie na celebryckie podatności, który dostarcza alerty dokładnie wtedy, gdy są potrzebne, dotyczące podatności typu zero-day i najbardziej nagłośnionych CVE, gdy pojawiają się wzorce aktywnego wykorzystywania. Narzędzie Symulator ryzyka pozwala również modelować scenariusze typu „co, jeśli”, aby sprawdzić, jak decyzje dotyczące usuwania podatności zmieniają ogólną ekspozycję na ryzyko przed przeznaczeniem zasobów.
Najważniejsze funkcje NopSec
- Zewnętrzne skanowanie powierzchni ataku 360: Nieprzerwanie wykrywa i monitoruje zasoby dostępne z internetu pod kątem niezarządzanych lub nowych zagrożeń.
- Integracja modułu współpracy z systemami ITSM: Wysyła zgłoszenia dotyczące podatności bezpośrednio do narzędzi do zarządzania usługami IT, takich jak Jira, umożliwiając śledzenie przepływu pracy.
- Pakiet raportów PowerIntel: Dostarcza konfigurowalne pulpity dla kadry kierowniczej oraz raporty operacyjne dotyczące wskaźników podatności i ich usuwania.
- Weryfikacja mechanizmów kompensujących InControl: Weryfikuje mechanizmy techniczne i śledzi, czy środki bezpieczeństwa działają zgodnie z założeniami.
Integracje NopSec
NopSec oferuje natywne integracje ze skanerami podatności, takimi jak Tenable, Qualys, Rapid7 i CrowdStrike, a także z ServiceNow, Jira oraz bazami danych zarządzania konfiguracją. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Ocena zagrożeń za pomocą uczenia maszynowego przewiduje podatności, które mogą zostać wykorzystane w atakach
- Konfigurowalne pulpity ryzyka dla kadry kierowniczej i analityków
- Konsoliduje dane ze skanerów, chmury i CMDB
Cons:
- Automatyzacja wdrażania poprawek w obiegu zamkniętym jest niedostępna
- Brak natywnej automatyzacji wdrażania poprawek w obiegu zamkniętym
Learn more about NopSec: Najlepsze do automatyzacji agentowych przepływów pracy na dużą skalę
- Darmowa wersja demonstracyjna
- Ceny na zapytanie

SAFE Security oferuje panel najważniejszych zagrożeń z zagregowanymi wskaźnikami ryzyka, w tym prawdopodobieństwem, wielkością strat i roczną stratą, wspierający zarządzanie podatnościami oparte na ryzyku. SAFE Security to oparta na agentowej sztucznej inteligencji platforma do zarządzania ryzykiem cybernetycznym, która agreguje dane o podatnościach i ekspozycjach z ponad 200 integracji, stosuje ocenę ryzyka uwzględniającą kontekst biznesowy oraz koordynuje działania naprawcze za pomocą zautomatyzowanych przepływów pracy AI.
Dla kogo SAFE Security jest najlepszym rozwiązaniem?
SAFE Security doskonale sprawdzi się w przypadku zespołów ds. bezpieczeństwa w przedsiębiorstwach, które mają już wdrożone skanery podatności i potrzebują dodatkowej warstwy kwantyfikacji ryzyka oraz orkiestracji.
Dlaczego wybrałem SAFE Security
Wybrałem SAFE Security jako jedno z najlepszych rozwiązań, ponieważ jego silnik agentowych przepływów pracy rzeczywiście zmienia sposób, w jaki mój zespół radzi sobie z reagowaniem na ekspozycje na dużą skalę. Dzięki ponad 100 gotowym szablonom agentowych przepływów pracy mogę automatyzować kierowanie zgłoszeń, przypisywanie właścicieli oraz zarządzanie wyjątkami bez tworzenia podręczników działania od podstaw. Funkcja agentowego reagowania na KEV automatycznie zmienia również priorytety ekspozycji natychmiast po opublikowaniu nowej pozycji CISA KEV, dzięki czemu mój zespół nie musi ręcznie działać w pośpiechu, gdy pojawia się luka typu zero-day.
Najważniejsze funkcje SAFE Security
- Ujednolicony wykaz ekspozycji: Agreguje dane o podatnościach i zasobach z ponad 200 integracji związanych z bezpieczeństwem i infrastrukturą.
- Silnik oceny ryzyka oparty na analizie ryzyka: Stosuje dynamiczne oceny ryzyka z wykorzystaniem możliwości wykorzystania podatności, danych wywiadowczych o zagrożeniach w czasie rzeczywistym oraz kontekstu biznesowego.
- Weryfikacja ekspozycji: Symuluje ścieżki ataku i weryfikuje, które podatności można wykorzystać w danym środowisku.
- Pulpity nawigacyjne powiązane ze standardami zgodności: Zapewnia raportowanie zgodne ze standardami NIST, ISO 27001, CIS i PCI DSS.
Integracje SAFE Security
SAFE Security oferuje ponad 150 natywnych integracji, w tym Tenable Vulnerability Management, Qualys VMDR, Rapid7 InsightVM, CrowdStrike Falcon, Wiz, ServiceNow, Jira, Okta, Microsoft Entra ID i GitHub. Dostępne jest również API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Agentowe przepływy pracy automatyzują zadania naprawcze na dużą skalę
- Kwantyfikacja ryzyka finansowego oparta na modelowaniu FAIR
- Niestandardowa ocena ryzyka wykraczająca poza CVSS lub wartości domyślne dostawcy
Cons:
- Wymaga zewnętrznych skanerów do importowania danych o podatnościach
- Brak wbudowanych funkcji skanowania
Learn more about SAFE Security: Najlepsze rozwiązanie do konfigurowalnych integracji dla przedsiębiorstw
- Bezpłatna prezentacja
- Ceny ustalane na życzenie

Nucleus Security oferuje konfigurowalne pulpity nawigacyjne oparte na ryzyku, wyświetlające łączne wyniki ryzyka, liczbę zasobów, średni wiek podatności, odsetek przekroczonych terminów oraz wskaźniki zgodności z umowami SLA. Nucleus Security to platforma do zarządzania podatnościami oparta na ryzyku, która agreguje wyniki z ponad 176 narzędzi bezpieczeństwa, koreluje je z analizą zagrożeń i kontekstem zasobów oraz ustala priorytety podatności do naprawienia.
Dla kogo najlepiej nadaje się Nucleus Security?
Nucleus Security jest odpowiednim rozwiązaniem dla zespołów ds. bezpieczeństwa w przedsiębiorstwach, które zarządzają złożonymi środowiskami z wieloma skanerami i potrzebują scentralizowanej platformy do agregowania podatności, ustalania priorytetów oraz śledzenia ich usuwania.
Dlaczego wybrałem Nucleus Security
Wybrałem Nucleus Security, ponieważ jego struktura FlexConnect pozwala mojemu zespołowi pobierać wyniki praktycznie z dowolnego niestandardowego źródła danych, a nie tylko z ponad 176 nazwanych konektorów już wbudowanych w platformę. Ma to znaczenie, gdy nasze środowisko obejmuje starsze narzędzia lub wewnętrzne skanery, z którymi większość platform RBVM po prostu nie potrafi współpracować. Podoba mi się również to, że deduplikacja zasobów odbywa się automatycznie we wszystkich tych źródłach, dzięki czemu moje wyniki ryzyka nie są zawyżane przez zduplikowane ustalenia pochodzące z nakładających się na siebie skanerów.
Najważniejsze funkcje Nucleus Security
- Niestandardowa ocena ryzyka: Twórz dynamiczne wyniki ryzyka, integrując dane dotyczące możliwości wykorzystania, krytyczności zasobów i kontekstu biznesowego.
- Źródła informacji o zagrożeniach: Uwzględniaj aktualizowane w czasie rzeczywistym źródła informacji o exploitach i zagrożeniach, w tym CISA KEV i EPSS, aby wspierać ustalanie priorytetów.
- Automatyzacja przepływu pracy związanego z usuwaniem podatności: Przydzielaj, śledź i zarządzaj zgłoszeniami dotyczącymi usuwania podatności za pośrednictwem dwukierunkowych integracji z Jira i ServiceNow.
- Raportowanie zgodności POA&M: Generuj raporty dla kadry kierowniczej, operacyjne i gotowe do audytu, skoncentrowane na wymaganiach federalnych oraz umowach SLA dotyczących usuwania podatności.
Integracje Nucleus Security
Nucleus Security oferuje ponad 176 natywnych integracji, w tym z Tenable, Qualys, Rapid7, AWS Inspector, ServiceNow, Jira, Mandiant Advantage, Aqua, CrowdStrike, Microsoft Defender for Endpoint i Splunk. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Łączy się z ponad 170 narzędziami bezpieczeństwa
- Obsługuje szczegółową deduplikację zasobów i podatności
- Umożliwia tworzenie niestandardowych wzorów oceny ryzyka
Cons:
- Dostosowanie raportów wymaga konfiguracji przez administratora
- Wbudowana automatyzacja walidacji poprawek jest ograniczona
Learn more about Nucleus Security: Najlepsze rozwiązanie do kierowania zadaniami naprawczymi wspomaganego przez AI
- Bezpłatna wersja demonstracyjna
- Ceny na zapytanie

Seemplicity oferuje scentralizowany pulpit bezpieczeństwa wyświetlający podsumowania ustaleń, przeglądy zakresów, zestawienie źródeł danych i śledzenie statusu zgłoszeń. Seemplicity to agentowa platforma zarządzania ekspozycją, która agreguje i deduplikuje wyniki z wielu skanerów, a następnie ustala ich priorytety za pomocą opartej na AI oceny ryzyka, uwzględniającej możliwość wykorzystania podatności, kontekst zasobów i informacje o zagrożeniach w czasie rzeczywistym.
Dla kogo Seemplicity jest najlepszym wyborem?
Seemplicity doskonale sprawdzi się w zespołach ds. bezpieczeństwa przedsiębiorstw korzystających z wielu narzędzi skanujących, które muszą zarządzać działaniami naprawczymi na dużą skalę w rozległych i złożonych środowiskach.
Dlaczego wybrałem Seemplicity
Wybrałem Seemplicity jako jedno z najlepszych rozwiązań ze względu na odmienne podejście do kierowania działaniami naprawczymi w porównaniu z innymi używanymi przeze mnie narzędziami. Agent Remediation Analyst w Seemplicity automatycznie przypisuje każde ustalenie do właściwego właściciela zasobu i dostarcza bezpośrednio w Jira lub ServiceNow wskazówki dotyczące usunięcia problemu dostosowane do konkretnego narzędzia. Podoba mi się również wbudowana obsługa wyjątków: odrzucone zgłoszenia oraz ustalenia oznaczone jako naprawione, które nadal pozostają otwarte, są automatycznie przekierowywane do zespołu ds. bezpieczeństwa w celu weryfikacji.
Najważniejsze funkcje Seemplicity
- Gromadzenie sygnałów: Konsoliduje wyniki ze skanerów kodu, chmury i infrastruktury w jednym interfejsie.
- Warstwa kontekstowa: Deduplikuje dane o podatnościach i wzbogaca je o kontekst właściciela, zasobu i środowiska.
- Osobisty asystent AI (Seema): Zapewnia kontekstowe informacje o stanie bezpieczeństwa w formie konwersacji, obsługując zapytania w języku naturalnym.
- Integracja z informacjami o zagrożeniach: Uwzględnia dane o możliwości wykorzystania podatności, złośliwym oprogramowaniu i działaniach atakujących w obliczeniach ryzyka.
Integracje Seemplicity
Seemplicity oferuje ponad 100 natywnych integracji, w tym z Tenable, Qualys, Rapid7, Wiz, Snyk, ServiceNow, Jira, GitHub, Azure DevOps, CrowdStrike i AWS Security Hub. Dostępne jest również API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Automatyczne przypisywanie działań naprawczych właścicielom zasobów
- Deduplikacja i wzbogacanie danych o podatnościach
- Ocena ryzyka w czasie rzeczywistym z wykorzystaniem informacji o zagrożeniach
Cons:
- Brak natywnego bezpośredniego wdrażania poprawek
- Ograniczona publicznie dostępna dokumentacja dotycząca konfiguracji i użytkowania
Learn more about Seemplicity: Najlepsze rozwiązanie do konsolidacji narzędzi do zarządzania podatnościami
- Bezpłatna wersja demonstracyjna
- Ceny na żądanie

Hackuity oferuje pulpit Raport na żywo z funkcjami zarządzania podatnościami, danymi o wynikach, oceną ryzyka i wykresami rozkładu otwartych wyników. Hackuity to platforma do zarządzania podatnościami oparta na ryzyku, która agreguje dane z wielu narzędzi bezpieczeństwa, normalizuje i usuwa duplikaty wyników oraz stosuje kontekstową ocenę ryzyka, aby pomóc zespołom ds. bezpieczeństwa ustalać priorytety działań naprawczych.
Dla kogo Hackuity jest najlepszym rozwiązaniem?
Hackuity doskonale sprawdzi się w przypadku korporacyjnych zespołów ds. bezpieczeństwa oraz dostawców usług zarządzanych w zakresie bezpieczeństwa (MSSP), którzy zarządzają wieloma narzędziami skanującymi w złożonych, rozproszonych środowiskach.
Dlaczego wybrałem Hackuity
Hackuity znalazło się na mojej krótkiej liście ze względu na sposób obsługi danych z rozdrobnionego zestawu skanerów. Dzięki ponad 130 konektorom mogę pobierać wyniki ze skanerów sieciowych, narzędzi chmurowych, takich jak Wiz, raportów z testów penetracyjnych i wyników programów nagród za błędy do jednego znormalizowanego zbioru danych bez duplikatów. Szczególnie podoba mi się Rzeczywisty wynik ryzyka (TRS), który eliminuje szum związany z CVSS, uwzględniając dojrzałość exploitów, informacje o zagrożeniach i kontekst biznesowy, co średnio zmniejsza liczbę wyników oznaczonych jako „krytyczne” 38-krotnie.
Najważniejsze funkcje Hackuity
- Inteligentny eksplorator ekspozycji (SmartEx²): Zapewnia szczegółowy kontekst CVE, korzystając z otwartych, niepublicznych i zastrzeżonych źródeł informacji o zagrożeniach.
- Zarządzanie wielodostępnością: Obsługuje zastosowania MSSP i przedsiębiorstw dzięki odizolowanym obszarom roboczym oraz konfigurowalnym rolom użytkowników.
- Automatyzacja kampanii naprawczych: Automatyzuje tworzenie zgłoszeń, przydzielanie zadań i śledzenie postępów w dużych zespołach organizacyjnych.
- Elastyczne opcje wdrażania: Umożliwia wybór wdrożenia w chmurze, hybrydowego lub lokalnego, aby spełnić wymagania dotyczące bezpieczeństwa i zgodności.
Integracje Hackuity
Hackuity oferuje ponad 130 natywnych integracji, w tym Tenable Vulnerability Management, Qualys, Rapid7, Nessus, Wiz, Prisma Cloud, Claroty, Jira, ServiceNow i Tanium. Dostępne jest również API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Agreguje wyniki z ponad 130 źródeł
- Rzeczywisty wynik ryzyka zmniejsza szum związany z krytycznymi podatnościami
- Obsługuje wielodostępność MSSP i dostęp oparty na rolach
Cons:
- Wzbogacanie kontekstu zasobów nie zapewnia pełnego mapowania danych
- Wymaga zewnętrznych narzędzi do wdrażania poprawek
Learn more about Hackuity: Najlepsze wykrywanie luk w zabezpieczeniach oparte na sieci
- Od $500/użytkownika/miesiąc (minimum 10 stanowisk, rozliczane rocznie)
 Learn more about Tripwire IP360:
 Learn more about Edgescan:
 Najlepsze rozwiązanie do integracji z pakietem do wykrywania zagrożeńLearn more about CrowdStrike Falcon Exposure Management:
Inne oprogramowanie do zarządzania podatnościami oparte na ryzyku
Oto kilka dodatkowych opcji oprogramowania do zarządzania podatnościami opartego na ryzyku, które nie trafiły na moją listę, ale nadal warto je sprawdzić:
- 11Hive ProNajlepsza wizualizacja przewidywanej ścieżki ataku
- 12Arctic Wolf Aurora Exposure ManagementNajlepsze rozwiązanie do zarządzanego proaktywnego ograniczania ryzyka
- 13ArmorCodeNajlepsze rozwiązanie do monitorowania ujednoliconego poziomu bezpieczeństwa
Jak oceniam oprogramowanie do zarządzania podatnościami oparte na ryzyku
Dzielę ocenę na wymagania podstawowe — takie jak uwzględniające kontekst ocenianie ryzyka i kierowanie zgłoszeń do systemów ITSM — oraz czynniki wyróżniające, które odróżniają dobre narzędzia od naprawdę użytecznych.
Podstawowe funkcje (wymagania konieczne na tej liście)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie obliczam łączny wynik narzędzia jako wartość procentową. Każde narzędzie musi uzyskać minimalny łączny wynik wynoszący 65%, aby mogło zostać uwzględnione na liście.
- Priorytetyzacja oparta na ryzyku: Oceniam, czy narzędzie klasyfikuje podatności na podstawie możliwości ich wykorzystania, danych wywiadu o zagrożeniach i wartości zasobu, a nie tylko surowych wyników CVSS.
- Agregacja danych o podatnościach: Platforma powinna pobierać ustalenia z wielu skanerów, takich jak Tenable, Qualys lub Rapid7, i normalizować je w jednym widoku.
- Wzbogacanie kontekstu zasobów: Sprawdzam integrację z CMDB oraz oznaczanie zasobów kontekstem biznesowym, aby wyniki ryzyka uwzględniały właściciela zasobu, wrażliwość danych i krytyczność.
- Integracja z wywiadem o zagrożeniach: Dane przekazywane w czasie rzeczywistym, takie jak EPSS, CISA KEV i powiązania z oprogramowaniem ransomware, powinny aktywnie wpływać na sposób oceniania i prezentowania podatności.
- Orkiestracja procesu usuwania podatności: Sprawdzam dwukierunkową synchronizację z narzędziami takimi jak Jira lub ServiceNow, a także śledzenie umów SLA i automatyczne przypisywanie zgłoszeń.
- Raportowanie ryzyka i pulpity nawigacyjne: Pulpity powinny oferować widoki oparte na rolach, aby analitycy widzieli szczegóły operacyjne, a CISO — trendy ryzyka i postępy w usuwaniu podatności.
Gdy mam już listę narzędzi spełniających kryteria, analizuję, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję poszczególnych dostawców:
Wyróżniające się funkcje
Analiza ścieżek ataku jest rzeczywistym czynnikiem wyróżniającym. Szukam narzędzi, które mapują sposób, w jaki podatności łączą się między zasobami, aby umożliwić dotarcie do kluczowych systemów. Pomaga to usuwać wąskie gardła zamiast zajmować się pojedynczymi CVE. Równie ważne jest uwzględnianie kontekstu biznesowego. Oznaczanie zasobów według wrażliwości danych lub zakresu zgodności zapewnia, że wyniki ryzyka odzwierciedlają rzeczywisty wpływ na organizację. Oceniam również raportowanie ryzyka dla kadry kierowniczej, w ramach którego platformy przekładają ustalenia techniczne na wartości finansowe, które CISO może przedstawić zarządowi.
Poza funkcjami
Integracje ze skanerami i źródłami danych mają duże znaczenie. Sprawdzam, czy platforma współpracuje z używanymi już skanerami i przesyła zgłoszenia do narzędzi takich jak Jira lub ServiceNow bez zmuszania do całkowitej wymiany istniejących rozwiązań. Ważna jest również przejrzystość oceniania ryzyka. Szukam ścieżek audytu wyjaśniających, dlaczego daną CVE oznaczono jako priorytetową, aby można było uzasadnić decyzje dotyczące instalowania poprawek podczas audytów. Warto także ocenić model wdrożenia, zwłaszcza jeśli działasz w branżach regulowanych, w których rozwiązania SaaS dostępne wyłącznie w chmurze nie wchodzą w grę.
Jak wybrać oprogramowanie do zarządzania podatnościami oparte na ryzyku
Łatwo ugrzęznąć w długich listach funkcji i skomplikowanych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przechodzenia przez unikalny proces wyboru oprogramowania, przygotowałem listę czynników, o których warto pamiętać:
| Czynnik | Na co zwrócić uwagę |
|---|---|
| CzynnikSkalowalność | Na co zwrócić uwagęCzy platforma obsłuży obecną liczbę zasobów i poradzi sobie z jej wzrostem? Weź pod uwagę scenariusze globalnej ekspansji lub fuzji i przejęć. |
| CzynnikIntegracje | Na co zwrócić uwagęCzy rozwiązanie pobiera dane ze skanerów, dostawców chmurowych i narzędzi ITSM bez konieczności stosowania złożonych obejść? |
| CzynnikMożliwość dostosowania | Na co zwrócić uwagęCzy możesz dostosować ocenę ryzyka, pulpity nawigacyjne lub przepływy pracy do zasad firmy albo struktur raportowania? |
| CzynnikŁatwość obsługi | Na co zwrócić uwagęCzy interfejs użytkownika jest intuicyjny zarówno dla praktyków, jak i kadry kierowniczej? Czy Twój zespół rzeczywiście szybko zacznie z niego korzystać? |
| CzynnikWdrożenie i rozpoczęcie pracy | Na co zwrócić uwagęJaki jest typowy czas do uzyskania wartości? Zapytaj o modele wdrożenia, harmonogramy rozpoczęcia pracy i wsparcie w migracji. |
| CzynnikKoszt | Na co zwrócić uwagęJak ceny odpowiadają przewidywanej liczbie użytkowników i zakresowi zasobów? Zrozum, jakie czynniki uruchamiają naliczanie opłat licencyjnych. |
| CzynnikZabezpieczenia | Na co zwrócić uwagęCzy dostawca spełnia Twoje standardy ochrony danych dotyczące wrażliwych danych o podatnościach i zasobach? |
| CzynnikWymogi zgodności | Na co zwrócić uwagęCzy rozwiązanie obsługuje audyty i pomaga dokumentować zgodność z normami takimi jak PCI DSS, HIPAA lub NIST? |
Czym jest oprogramowanie do zarządzania podatnościami oparte na ryzyku?
Oprogramowanie do zarządzania podatnościami oparte na ryzyku to platforma bezpieczeństwa, która ustala priorytety podatności na podstawie rzeczywistego ryzyka, a nie tylko dotkliwości technicznej. Łączy dane z wielu skanerów, kontekst zasobów i informacje o zagrożeniach, aby wskazać, które problemy należy rozwiązać w pierwszej kolejności, pomagając zespołom bezpieczeństwa skupić się na tym, co ma największe znaczenie dla poziomu ryzyka ich organizacji.
Funkcje oprogramowania do zarządzania podatnościami opartego na ryzyku
Wybierając oprogramowanie do zarządzania podatnościami oparte na ryzyku, zwróć uwagę na następujące kluczowe funkcje:
- Priorytetyzacja oparta na ryzyku: Wykorzystuje podatność na wykorzystanie, wpływ na działalność biznesową i dane o rzeczywistych zagrożeniach, aby klasyfikować podatności według rzeczywistego ryzyka dla organizacji, a nie tylko według ocen ważności.
- Agregacja danych o podatnościach: Konsoliduje wyniki z różnych skanerów i narzędzi chmurowych w ujednoliconym wykazie, zapewniając kompletny i dokładny obraz ryzyka.
- Wzbogacanie kontekstu zasobów: Łączy podatności z informacjami o właścicielu zasobu, jego krytyczności i funkcji biznesowej, dzięki czemu zespoły rozumieją wpływ każdego wyniku.
- Integracja z analizą zagrożeń: Uwzględnia aktualne źródła informacji o wykorzystywanych podatnościach, kampaniach złośliwego oprogramowania i innych zagrożeniach, aby wspierać obliczenia ryzyka i oznaczać aktywnie wykorzystywane problemy.
- Obiegi zgłoszeń dotyczących usuwania podatności: Przydziela, śledzi i zarządza zadaniami naprawczymi dzięki integracji z narzędziami ITSM, zapewniając usunięcie i weryfikację podatności w ramach określonych umów SLA.
- Konfigurowalne pulpity nawigacyjne: Prezentuje wizualnie dane dotyczące ryzyka i usuwania podatności, dostosowując widoki do potrzeb analityków, menedżerów i kadry kierowniczej oraz oferując analizę szczegółową i analizę trendów.
- Raportowanie audytowe i zgodności: Generuje raporty zgodne z branżowymi standardami, takimi jak PCI DSS lub NIST, na potrzeby przygotowania do audytów i bieżącego monitorowania zgodności.
- Weryfikacja w zamkniętej pętli: Automatycznie ponownie skanuje zasoby, aby potwierdzić zakończenie działań naprawczych, ograniczając konieczność ręcznych działań następczych i ryzyko pominięcia poprawek.
- Obsługa interfejsów API i integracji: Oferuje szczegółowe interfejsy API i konektory umożliwiające synchronizację z wykazami zasobów, zarządzaniem konfiguracją i zewnętrznymi systemami raportowania.
Korzyści z oprogramowania do zarządzania podatnościami opartego na ryzyku
Wdrożenie oprogramowania do zarządzania podatnościami opartego na ryzyku przynosi wiele korzyści zespołowi i firmie. Oto kilka z nich:
- Skoncentrowane usuwanie podatności: Nadaj priorytet podatnościom, które stanowią rzeczywiste ryzyko dla organizacji, aby zespół w pierwszej kolejności naprawiał to, co naprawdę ma znaczenie.
- Ujednolicony obraz ryzyka: Agreguje wyniki z wielu skanerów i źródeł, zapewniając pojedynczy, znormalizowany pulpit nawigacyjny do zarządzania podatnościami.
- Świadome podejmowanie decyzji: Kontekst zasobów, wpływ na działalność biznesową i integracja z analizą zagrożeń pomagają interesariuszom rozumieć ryzyko w kategoriach biznesowych, a nie tylko za pomocą żargonu technicznego.
- Lepsza zgodność: Zautomatyzowane raportowanie audytowe i raporty zgodne ze standardami ułatwiają gromadzenie dowodów oraz monitorowanie zgodności z przepisami i normami branżowymi.
- Automatyzacja przepływów pracy: Zintegrowane zgłoszenia dotyczące usuwania podatności i weryfikacja w zamkniętej pętli zapewniają sprawne i rozliczalne wdrażanie poprawek w zespołach IT i bezpieczeństwa.
- Raportowanie dla kadry kierowniczej: Konfigurowalne pulpity nawigacyjne i narzędzia do kwantyfikacji ryzyka ułatwiają komunikowanie liderom i zarządom ryzyka cybernetycznego oraz postępów w usuwaniu podatności.
- Zmniejszenie zaległości w usuwaniu podatności: Dzięki odfiltrowaniu zagrożeń o małym wpływie zespoły poświęcają mniej czasu na zajmowanie się drobnymi problemami, zmniejszając ogólną kolejkę poprawek.
Koszty i ceny oprogramowania do zarządzania podatnościami opartego na ryzyku
Wybór oprogramowania do zarządzania podatnościami opartego na ryzyku wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela podsumowuje typowe plany, ich średnie ceny oraz typowe funkcje uwzględniane w rozwiązaniach do zarządzania podatnościami opartych na ryzyku:
Tabela porównawcza planów oprogramowania do zarządzania podatnościami opartego na ryzyku
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjeOgraniczona obsługa zasobów, podstawowa ocena ryzyka, ręczne raportowanie i brak integracji. |
| Typ planuPlan osobisty | Średnia cena$50-$200/miesiąc | Typowe funkcjeDostęp dla jednego użytkownika, standardowa ocena ryzyka, agregacja danych i proste pulpity nawigacyjne. |
| Typ planuPlan biznesowy | Średnia cena$500-$2,000/miesiąc | Typowe funkcjeObsługa wielu użytkowników, niestandardowe wagi ryzyka, integracje ze skanerami i narzędziami ITSM, raporty zgodności oraz umowy SLA. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$2,000-$10,000/miesiąc | Typowe funkcjeSkala zasobów dla przedsiębiorstw, zaawansowana analityka, źródła informacji o zagrożeniach, analiza ścieżek ataku, dostęp do API i pomoc premium. |
Najczęściej zadawane pytania dotyczące oprogramowania do zarządzania podatnościami opartego na ryzyku
Oto odpowiedzi na często zadawane pytania dotyczące oprogramowania do zarządzania podatnościami opartego na ryzyku:
Czym zarządzanie podatnościami oparte na ryzyku różni się od tradycyjnego zarządzania podatnościami?
Zarządzanie podatnościami oparte na ryzyku ustala priorytety problemów na podstawie kontekstu zasobów i rzeczywistych zagrożeń, a nie tylko technicznych ocen ważności lub podstawowego skanowania podatności. W przeciwieństwie do tradycyjnego zarządzania podatnościami uwzględnia krytyczność biznesową, podmioty zagrażające oraz prawdopodobieństwo wykorzystania podatności, aby zapobiegać naruszeniom danych i optymalizować cały cykl zarządzania podatnościami.
Jakie typy zasobów może obejmować oprogramowanie do zarządzania podatnościami oparte na ryzyku?
Można oczekiwać obsługi systemów lokalnych, obciążeń chmurowych, kontenerów, punktów końcowych i zasobów IoT. Niektóre platformy zwiększają bezpieczeństwo sieci i aplikacji, integrując wyniki testów penetracyjnych oraz narzędzi do oceny podatności, co zapewnia pełny wgląd w powierzchnię ataku obejmującą aplikacje internetowe, urządzenia mobilne i zewnętrzne punkty wejścia.
Czy oprogramowanie do zarządzania podatnościami oparte na ryzyku integruje się z naszymi obecnymi narzędziami?
Tak, większość rozwiązań integruje się z popularnymi skanerami, platformami ITSM, takimi jak Jira lub ServiceNow, oraz wykazami zasobów. Należy sprawdzić, czy konkretne narzędzia używane przez organizację są obsługiwane w celu zapewnienia bezpośredniego przepływu danych i automatyzacji procesów.
Czy może pomóc w spełnieniu wymagań dotyczących zgodności?
Tak, wiele platform generuje raporty gotowe do audytu i śledzi umowy SLA dotyczące usuwania podatności, zgodne z takimi standardami jak PCI DSS, HIPAA, NIST lub ISO 27001. Ułatwia to gromadzenie dowodów i pomaga wykazać podejmowanie decyzji opartych na ryzyku podczas ocen.
Ile czasu zajmuje wdrożenie oprogramowania do zarządzania podatnościami opartego na ryzyku?
Wdrożenie może trwać od kilku dni do kilku tygodni, w zależności od skali zasobów, potrzeb integracyjnych i złożoności organizacji. Warto zapytać dostawców o wsparcie podczas wdrażania, dostępne podręczniki postępowania oraz materiały szkoleniowe dla zespołu.