

Narzędzia do zarządzania cyklem życia certyfikatów (CLM) śledzą, zabezpieczają, odnawiają i unieważniają certyfikaty cyfrowe oraz klucze w całej infrastrukturze. Najlepsze platformy wykrywają niezarządzane certyfikaty, monitorują ryzyko wygaśnięcia, automatyzują wystawianie i wdrażanie oraz obsługują publiczne i prywatne urzędy certyfikacji.
Oceniałem narzędzia pod kątem środowisk hybrydowych, przepływów pracy DevOps, uwierzytelniania urządzeń, zarządzania PKI, kontroli kluczy wspieranej przez HSM oraz planowania kryptografii postkwantowej (PQC). Skorzystaj z tego przewodnika, aby porównać dostępne opcje na podstawie posiadanego zasobu certyfikatów, infrastruktury, wymagań dotyczących zgodności oraz możliwości zespołu.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza oprogramowania do zarządzania cyklem życia certyfikatów
Ta tabela porównawcza przedstawia szczegóły cenowe wybranych przeze mnie najlepszych rozwiązań do zarządzania cyklem życia certyfikatów:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do zarządzania SSL, SSH i PGP w jednym miejscu | Dostępny bezpłatny plan i 30-dniowy bezpłatny okres próbny | Ceny dostępne na żądanie | Website | |
| 2 | Najlepsze rozwiązanie do bezdotykowej infrastruktury PKI z kryptoagility PQC | Dostępne bezpłatne demo | Ceny dostępne na życzenie | Website | |
| 3 | Najlepsze rozwiązanie do inwentaryzacji CBOM | Dostępne bezpłatne demo | Cena na zapytanie | Website | |
| 4 | Najlepszy wybór dla PKI natywnego dla DevOps z kontrolą wielu urzędów certyfikacji | Dostępny bezpłatny plan | Ceny ustalane na żądanie | Website | |
| 5 | Najlepsze rozwiązanie do przygotowania migracji certyfikatów postkwantowych | Dostępne bezpłatne demo oraz 30-dniowy bezpłatny okres próbny | Ceny dostępne na żądanie | Website | |
| 6 | Najlepszy wybór dla środowisk PKI podlegających regulacjom UE | Dostępna bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website | |
| 7 | Najlepsze rozwiązanie do bezdotykowego odnawiania certyfikatów z integracją F5 | Dostępna bezpłatna wersja demonstracyjna i 15-dniowy bezpłatny okres próbny | Ceny na żądanie | Website | |
| 8 | Najlepszy wybór do natywnego PQC DigiCert na dużą skalę | Dostępne bezpłatne demo | Cena dostępna na żądanie | Website | |
| 9 | Najlepsze do zarządzania certyfikatami natywnie w ServiceNow | Dostępna bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website | |
| 10 | Najlepsze rozwiązanie dla zarządzanego PKI z zachowaniem kontroli nad kluczem głównym w module HSM | Niedostępne | Ceny dostępne na żądanie | Website |


Recenzje oprogramowania do zarządzania cyklem życia certyfikatów
Poniżej znajdują się szczegółowe podsumowania najlepszego oprogramowania z mojej listy wybranych rozwiązań, obejmujące najważniejsze funkcje, integracje oraz zalety i wady, które pomogą Ci znaleźć rozwiązanie odpowiednie do Twoich potrzeb.
 Najlepsze rozwiązanie do zarządzania SSL, SSH i PGP w jednym miejscu
- Dostępny bezpłatny plan i 30-dniowy bezpłatny okres próbny
- Ceny dostępne na żądanie

ManageEngine Key Manager Plus centralnie śledzi terminy wygaśnięcia certyfikatów SSL i ich szczegóły. ManageEngine Key Manager Plus obsługuje certyfikaty SSL/TLS, klucze SSH i klucze PGP z jednej konsoli, oferując obsługę wielu urzędów certyfikacji, automatyzację opartą na ACME oraz wbudowane raportowanie zgodności.
Dla kogo najlepiej nadaje się ManageEngine Key Manager Plus?
ManageEngine Key Manager Plus doskonale sprawdzi się w zespołach ds. bezpieczeństwa IT i infrastruktury, które zarządzają zróżnicowanymi środowiskami w ramach jednego systemu zgodności.
Dlaczego wybrałem ManageEngine Key Manager Plus
ManageEngine Key Manager Plus znalazł się na mojej krótkiej liście, ponieważ jest jednym z niewielu narzędzi CLM, które konsolidują certyfikaty SSL/TLS, klucze SSH i klucze PGP w jednej konsoli zarządzania, bez konieczności korzystania z oddzielnych produktów. Szczególnie podoba mi się automatyzacja oparta na ACME, która po jednorazowej konfiguracji obsługuje pełny cykl życia certyfikatu, w tym wydawanie, odnawianie i ponowne wdrażanie. Wbudowane raportowanie zgodności ze standardami NIST, PCI-DSS, HIPAA i SOX oznacza również, że mój zespół nie musi gromadzić dowodów audytowych z wielu źródeł.
Najważniejsze funkcje ManageEngine Key Manager Plus
- Zamawianie certyfikatów z wielu urzędów certyfikacji: Żądaj i wydawaj certyfikaty z ponad 11 publicznych urzędów certyfikacji, Microsoft AD CS lub dowolnego urzędu certyfikacji zgodnego z ACME bezpośrednio z jednej konsoli.
- Zarządzanie cyklem życia kluczy SSH: Twórz, wdrażaj, rotuj i wycofuj klucze, korzystając z mapowania użytkowników i kluczy w czasie rzeczywistym oraz pełnych dzienników audytu sesji.
- Tworzenie zgłoszeń ITSM w przypadku zdarzeń związanych z wygaśnięciem: Automatycznie twórz zgłoszenia w ServiceDesk Plus lub ServiceNow, gdy certyfikaty zbliżają się do wygaśnięcia lub wywołują alerty o podatnościach.
- Rotacja sekretów TLS w Kubernetes: Zarządzaj sekretami TLS w klastrach Kubernetes i rotuj je z poziomu platformy, bez ręcznej ingerencji.
Integracje ManageEngine Key Manager Plus
Natywne integracje obejmują Azure, Azure Key Vault, ServiceNow, Kubernetes, Jenkins i ManageEngine ServiceDesk Plus. Dostępne są również interfejsy API REST umożliwiające tworzenie niestandardowych połączeń.
Pros and Cons
Pros:
- Ujednolica zarządzanie SSL, SSH i PGP
- Obsługuje szeroki zakres certyfikatów z wielu urzędów certyfikacji
- Udostępnia raporty zgodności i ścieżki audytowe
Cons:
- Zużywa znaczne zasoby przy dużej skali
- Nie oferuje mapowania zależności certyfikatów
Learn more about ManageEngine Key Manager Plus: Najlepsze rozwiązanie do bezdotykowej infrastruktury PKI z kryptoagility PQC
- Dostępne bezpłatne demo
- Ceny dostępne na życzenie

SecureW2 pozwala użytkownikom zarządzać wszystkimi urzędami certyfikacji i wyświetlać je w jednym miejscu. SecureW2 to natywna dla chmury platforma PKI, która obsługuje wydawanie certyfikatów, rejestrację bez ingerencji użytkownika, automatyczne odnawianie, unieważnianie oraz wykrywanie anomalii po wydaniu na zarządzanych urządzeniach, wśród użytkowników i tożsamości maszyn.
Dla kogo SecureW2 jest najlepszym wyborem?
SecureW2 to doskonały wybór dla skoncentrowanych na bezpieczeństwie zespołów IT zarządzających dużymi flotami zarządzanych urządzeń, które potrzebują bezdotykowego udostępniania certyfikatów oraz wbudowanej gotowości na erę postkwantową w swojej infrastrukturze PKI.
Dlaczego wybrałem SecureW2
SecureW2 znalazło się na mojej krótkiej liście, ponieważ jego bezdotykowa infrastruktura PKI i postkwantowa kryptoagility są rzeczywiście gotowe do zastosowań produkcyjnych. Wybrałem je ze względu na rejestrację Dynamic SCEP i ACME-DA, które weryfikują stan urządzenia oraz sygnały tożsamości z IdP lub MDM, zanim certyfikat zostanie wydany. Dodaj do tego obsługę na żywo algorytmów ML-KEM i ML-DSA, a Twoja infrastruktura PKI będzie mogła już dziś wydawać certyfikaty odporne na ataki kwantowe obok klasycznych, bez konieczności przebudowy infrastruktury.
Najważniejsze funkcje SecureW2
- Wykrywanie anomalii CertIQ ML: Monitoruje aktywność certyfikatów po wydaniu i oznacza podejrzane zachowania, takie jak duplikowanie certyfikatów, podszywanie się oraz próby poruszania się lateralnego.
- Silnik zasad Adaptive Defense: Stosuje zasady uwzględniające tożsamość i stan urządzenia, które wyzwalają zawieszenie, ponowną aktywację lub unieważnienie certyfikatu w czasie rzeczywistym na podstawie bieżących sygnałów z IdP, MDM lub EDR.
- Wydawanie tożsamości maszyn SPIRE/SPIFFE: Wydaje krótkotrwałe SVID agentom AI, kontenerom i efemerycznym obciążeniom roboczym na potrzeby uwierzytelniania mTLS bez kluczy API.
- Klucze CA chronione przez HSM zgodne z FIPS 140-2/3 poziomu 3: Przechowuje prywatne klucze CA w modułach bezpieczeństwa sprzętowego z podwójną kontrolą i rozdzieloną wiedzą w celu ochrony kluczy kryptograficznych.
Integracje SecureW2
SecureW2 integruje się z Microsoft Intune, Jamf, Okta, Microsoft Entra ID, CrowdStrike, Cisco, Palo Alto Networks i Fortinet. Obsługuje również ACME, Dynamic SCEP oraz interfejsy API REST.
Pros and Cons
Pros:
- Automatyzacja cyklu życia certyfikatów bez ingerencji użytkownika
- Wydawanie uwzględniające tożsamość weryfikuje stan urządzenia
- Kryptoagility PQC obsługuje ML-KEM i ML-DSA
Cons:
- Wykrywanie certyfikatów innych firm pozostaje ograniczone
- Znalezienie danych raportowych może być trudne
Learn more about SecureW2: Najlepsze rozwiązanie do inwentaryzacji CBOM
- Dostępne bezpłatne demo
- Cena na zapytanie

AppViewX prezentuje na pierwszy rzut oka wyniki oceny stanu kryptografii dla wszystkich certyfikatów. AppViewX to platforma do zarządzania cyklem życia certyfikatów z funkcjami inteligentnego wykrywania, automatyzacji cyklu życia w zamkniętej pętli, orkiestracji wielu urzędów certyfikacji, zarządzania kluczami SSH, podpisywania kodu oraz narzędziami zapewniającymi gotowość na erę postkwantową, dostępna we wdrożeniach SaaS, hybrydowych i lokalnych.
Dla kogo AppViewX jest najlepszym wyborem?
AppViewX to dobry wybór dla zespołów zajmujących się korporacyjną infrastrukturą klucza publicznego i bezpieczeństwem w regulowanych branżach, które potrzebują gotowości na erę postkwantową.
Dlaczego wybrałem AppViewX
AppViewX znalazł się na mojej krótkiej liście, ponieważ bardzo poważnie traktuje gotowość na erę postkwantową jako praktyczne wyzwanie operacyjne, a nie temat na przyszłość. Podoba mi się, że generuje zestawienie materiałów kryptograficznych (CBOM), identyfikuje każdy algorytm działający w środowisku i mapuje ścieżkę migracji zgodną z wytycznymi NIST PQC — wszystko z poziomu jednej platformy. Funkcja „inteligentnego wykrywania” znajduje również certyfikaty w chmurach, kontenerach, klastrach Kubernetes i urządzeniach sieciowych, a następnie szereguje je według ryzyka kryptograficznego, dzięki czemu dokładnie wiadomo, gdzie ukrywają się słabe algorytmy.
Najważniejsze funkcje AppViewX
- Orkiestracja wielu CA: Łącz się z dowolnym publicznym lub prywatnym urzędem certyfikacji bez uzależnienia od jednego dostawcy.
- Automatyzacja cyklu życia w zamkniętej pętli: Automatyzuj kompleksowo rejestrację, odnawianie, wdrażanie, rotację kluczy i unieważnianie certyfikatów za pomocą przepływów pracy opartych na zasadach oraz mechanizmów kontroli RBAC.
- Wykrywanie anomalii InfinityAI: Monitoruje stan certyfikatów, sygnalizuje anomalie i przedstawia zalecane poprawki w całym środowisku.
- Podpisywanie kodu wspierane przez HSM: Przechowuj klucze do podpisywania kodu w certyfikowanych przez FIPS modułach HSM dostawców takich jak Thales, Entrust nShield, Utimaco, Fortanix i Futurex.
Integracje AppViewX
AppViewX integruje się między innymi z AWS, F5 BIG-IP, CyberArk, Fortanix, Ansible, Terraform, Jenkins i GitLab. Oferuje również interfejs API obsługujący niestandardową automatyzację.
Pros and Cons
Pros:
- CBOM wspiera planowanie migracji do rozwiązań postkwantowych
- Inteligentne wykrywanie szereguje ryzyka kryptograficzne
- Automatyzacja w zamkniętej pętli obejmuje odnawianie certyfikatów
Cons:
- Konfiguracja przepływów pracy może wydawać się złożona
- Szablony raportów zgodności pozostają niepotwierdzone
Learn more about AppViewX: Najlepszy wybór dla PKI natywnego dla DevOps z kontrolą wielu urzędów certyfikacji
- Dostępny bezpłatny plan
- Ceny ustalane na żądanie

Infisical umożliwia użytkownikom instalowanie certyfikatów pośrednich urzędów certyfikacji i zarządzanie nimi. Infisical to platforma do zarządzania cyklem życia certyfikatów, która łączy zarządzanie hierarchią prywatnych urzędów certyfikacji, integrację z wieloma urzędami certyfikacji, automatyczne wystawianie i odnawianie certyfikatów oraz natywne dla DevOps narzędzia, w tym natywny wystawca cert-manager, dostawcę Terraform oraz obsługę protokołów ACME, EST i SCEP.
Dla kogo Infisical jest najlepszym wyborem?
Infisical to dobry wybór dla zespołów DevOps i inżynierii platform, które zarządzają certyfikatami w środowiskach Kubernetes oraz infrastrukturach korzystających z wielu urzędów certyfikacji.
Dlaczego wybrałem Infisical
Wybrałem Infisical jako jedno z najlepszych rozwiązań, ponieważ ujednolica zarządzanie hierarchią prywatnych urzędów certyfikacji z integracjami z zewnętrznymi urzędami certyfikacji (DigiCert, AWS Private CA, Microsoft AD CS, Venafi) w jednej konsoli. Podoba mi się, że natywny wystawca cert-manager obsługuje wystawianie certyfikatów Kubernetes z uwierzytelnianiem tożsamości maszynowej i automatycznym odnawianiem, bez konieczności przeprowadzania wyzwań dotyczących własności domeny ACME. Profile certyfikatów pozwalają zespołom ds. bezpieczeństwa zablokować określone algorytmy, SAN-y i okresy ważności, a zespoły aplikacyjne mogą samodzielnie korzystać z ACME lub API.
Najważniejsze funkcje Infisical
- Odnawianie sterowane przez serwer: Przechowuje i rotuje klucze certyfikatów, automatycznie przekazując odnowione certyfikaty do połączonych miejsc docelowych synchronizacji.
- Panel stanu wygasania: Zapewnia scentralizowany widok PKI, który wyświetla certyfikaty według stanu i oferuje konfigurowalne progi alertów.
- Rejestracja SCEP: Obsługuje rejestrację certyfikatów opartą na SCEP dla urządzeń sieciowych i punktów końcowych zarządzanych przez MDM, w tym Jamf i Intune.
- Przechowywanie dzienników audytu: Rejestruje każde żądanie certyfikatu, wystawienie, zatwierdzenie i unieważnienie, z konfigurowalnymi okresami przechowywania, aż po niestandardowe okresy.
Integracje Infisical
Infisical oferuje ponad 90 integracji, w tym 1Password, Ansible, AWS Amplify, Azure DevOps, Microsoft AD CS, Venafi, AWS Certificate Manager, Azure Key Vault, Cloudflare i Magazyn certyfikatów systemu Windows. Udostępnia również dostawcę Terraform i interfejs REST API do niestandardowych przepływów pracy.
Pros and Cons
Pros:
- Natywne dla DevOps wystawianie i odnawianie certyfikatów
- Profile zasad wymuszają ograniczenia dotyczące żądań certyfikatów
- Przepływy zatwierdzania obsługują kontrolowane samodzielne wystawianie
Cons:
- Wykrywanie certyfikatów obejmuje wyłącznie punkty końcowe sieci
- Obsługa kryptografii postkwantowej jest wciąż na wczesnym etapie
Learn more about Infisical: Najlepsze rozwiązanie do przygotowania migracji certyfikatów postkwantowych
- Dostępne bezpłatne demo oraz 30-dniowy bezpłatny okres próbny
- Ceny dostępne na żądanie

Sectigo centralizuje widoczność cyklu życia wszystkich typów certyfikatów w jednym panelu. Sectigo Certificate Manager to niezależna od urzędu certyfikacji platforma CLM, która obsługuje wykrywanie certyfikatów, automatyczne wystawianie, odnawianie, wdrażanie i unieważnianie certyfikatów publicznych i prywatnych, a także zawiera wbudowane narzędzia do testowania kryptografii postkwantowej.
Dla kogo najlepiej nadaje się Sectigo?
Sectigo Certificate Manager to dobre rozwiązanie dla administratorów PKI i zespołów infrastruktury zarządzających dużymi, zróżnicowanymi środowiskami obejmującymi wiele urzędów certyfikacji, którzy już teraz muszą rozpocząć testowanie procesów związanych z certyfikatami postkwantowymi.
Dlaczego wybrałem Sectigo
Wybrałem Sectigo Certificate Manager jako jedno z najlepszych rozwiązań, ponieważ jest to jedyna znana mi platforma CLM z wbudowanym środowiskiem do testowania postkwantowego, które działa w ramach rzeczywistych procesów obsługi certyfikatów. PQC Labs zapewnia środowisko testowe niewymagające konfiguracji, w którym można testować certyfikaty odporne na ataki kwantowe, a Private PQC w SCM umożliwia wystawianie rzeczywistych certyfikatów ML-DSA za pośrednictwem prywatnego urzędu certyfikacji Sectigo, dzięki czemu można zweryfikować ścieżkę migracji przed ostatecznym ustaleniem standardów. Podoba mi się również to, że platforma Q.U.A.N.T. mapuje istniejące zależności kryptograficzne i oznacza certyfikaty podatne na ataki typu 'zbierz teraz, odszyfruj później'.
Najważniejsze funkcje Sectigo
- Niezależne od urzędu certyfikacji zarządzanie wieloma urzędami: SCM konsoliduje publiczne i prywatne certyfikaty z wielu urzędów certyfikacji — w tym Microsoft AD CS, AWS i Google Cloud — w jednym panelu.
- Automatyczne odnawianie i wdrażanie certyfikatów: SCM obsługuje kompleksowo wystawianie, wdrażanie i odnawianie certyfikatów na modułach równoważenia obciążenia, serwerach internetowych i zaporach sieciowych, bez ręcznej ingerencji.
- Integracje z ITSM i SIEM: SCM łączy się z ServiceNow, Jira, Splunk i Microsoft Sentinel, umożliwiając obsługę wystawiania certyfikatów, monitorowania oraz alertów o wygaśnięciu w ramach istniejących procesów.
- Serwer MCP do zarządzania certyfikatami z wykorzystaniem AI: Serwer MCP pozwala agentom AI wystawiać certyfikaty i zarządzać nimi za pomocą poleceń w języku naturalnym.
Integracje Sectigo
Sectigo Certificate Manager oferuje ponad 50 integracji, w tym z Microsoft CA (ADCS), AWS, Google Cloud, Kubernetes, Terraform, Jenkins, ServiceNow, Jira, Splunk i Microsoft Sentinel. Obsługuje również protokoły ACME, SCEP i EST oraz łączność za pośrednictwem interfejsu REST API na potrzeby procesów związanych z certyfikatami i niestandardowych integracji.
Pros and Cons
Pros:
- Wbudowane testowanie certyfikatów postkwantowych
- Automatyzuje odnawianie i wymianę certyfikatów, których bezpieczeństwo zostało naruszone
- Centralizuje zarządzanie publicznymi i prywatnymi certyfikatami
Cons:
- Niektóre ekrany wydają się recenzentom przestarzałe
- Odpowiedzi działu wsparcia mogą być powolne
Learn more about Sectigo: Najlepszy wybór dla środowisk PKI podlegających regulacjom UE
- Dostępna bezpłatna wersja demonstracyjna
- Ceny dostępne na żądanie

EverTrust CLM wizualizuje łańcuchy zaufania PKI w wielu hierarchiach urzędów certyfikacji. Evertrust CLM to oprogramowanie do zarządzania cyklem życia certyfikatów z wbudowaną orkiestracją wielu urzędów certyfikacji, wystawianiem certyfikatów postkwantowych oraz przechowywaniem kluczy wspieranym przez HSM w środowiskach SaaS, lokalnych i odizolowanych od sieci.
Dla kogo Evertrust CLM jest najlepszym wyborem?
Evertrust CLM jest idealnym rozwiązaniem dla europejskich przedsiębiorstw, instytucji finansowych i organizacji sektora publicznego, które muszą ściśle przestrzegać unijnych wymogów dotyczących odporności cyfrowej, takich jak NIS2, DORA i eIDAS 2.0.
Dlaczego wybrałem Evertrust CLM
Wybrałem Evertrust CLM, ponieważ zapewnia poziom natywnego egzekwowania zgodności rzadko spotykany na platformach spoza UE. Standardowo łączy certyfikację ANSSI CSPN z niezmiennymi dziennikami audytowymi oraz szczegółowymi mechanizmami kontroli zasad na poziomie CSR, które bezpośrednio odwzorowują rygorystyczne europejskie ramy regulacyjne. Ponadto jego architektura wdrożeniowa pozwala organizacjom przechowywać klucze, dane certyfikatów i potoki zarządzania w całości w zlokalizowanej, suwerennej infrastrukturze.
Najważniejsze funkcje Evertrust CLM
- Orkiestracja wielu urzędów certyfikacji: Centralizuj i zarządzaj cyklami życia certyfikatów w ponad 20 publicznych i prywatnych urzędach certyfikacji z poziomu jednej płaszczyzny sterowania.
- Elastyczność kryptograficzna i gotowość na erę postkwantową: Przeprowadzaj audyt całego standardu kryptograficznego pod kątem podatności starszych algorytmów, jednocześnie automatyzując migrację.
- DevSecOps i natywna automatyzacja protokołów: Udostępniaj i rotuj certyfikaty w konteneryzowanych, chmurowych oraz IaC-owych potokach za pomocą natywnych protokołów.
- Automatyczna walidacja DCV i odnowienia bez udziału użytkownika: Obsługuj krótkotrwałe certyfikaty TLS dzięki niezależnej od DNS, automatycznej walidacji kontroli nad domeną oraz przekazywaniu zgłoszeń ITSM za pośrednictwem ServiceNow.
Integracje Evertrust CLM
Evertrust CLM obsługuje ponad 40 konektorów, w tym Let's Encrypt, AWS ACM PCA, AWS, Okta, Linux, EJBCA, Kubernetes, Terraform, Ansible i Microsoft Intune. Udostępnia również interfejsy REST API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Mapowanie regulacji UE i suwerenność danych
- Egzekwowanie zasad kryptograficznych na poziomie CSR
- Obsługa postkwantowego cyklu życia certyfikatów
Cons:
- Ograniczone możliwości dostosowywania interfejsu użytkownika na potrzeby segregacji środowisk
- Do wykrywania wymagany jest agent zewnętrzny
Learn more about Evertrust CLM: Najlepsze rozwiązanie do bezdotykowego odnawiania certyfikatów z integracją F5
- Dostępna bezpłatna wersja demonstracyjna i 15-dniowy bezpłatny okres próbny
- Ceny na żądanie

CertSecure Manager umożliwia użytkownikom centralne zarządzanie agentami odnawiania i automatyzację tego procesu. CertSecure Manager to platforma do zarządzania cyklem życia certyfikatów, która obsługuje wykrywanie, wydawanie, odnawianie, unieważnianie i egzekwowanie zasad w środowiskach hybrydowych, wielu urzędach certyfikacji oraz infrastrukturze przedsiębiorstwa, takiej jak równoważniki obciążenia, serwery internetowe i bazy danych.
Dla kogo najlepiej nadaje się CertSecure Manager?
CertSecure Manager to dobry wybór dla administratorów PKI w przedsiębiorstwach oraz menedżerów ds. bezpieczeństwa IT, którzy potrzebują zarządzania wieloma urzędami certyfikacji, egzekwowania zasad kryptograficznych i raportowania zgodności w regulowanych branżach.
Dlaczego wybrałem CertSecure Manager
Uwzględniłem CertSecure Manager wśród najlepszych rozwiązań, ponieważ jego formalne partnerstwo z F5 BIG-IP zapewnia coś, czego nie spotkałem nigdzie indziej w tak dopracowanej formie: bezdotykowe odnawianie certyfikatów, które obsługuje rejestrację, wdrażanie i przypisywanie certyfikatów do infrastruktury F5 bez wykonywania ręcznych czynności. Gdy trzeba sprostać 47-dniowemu wymogowi dotyczącemu ważności certyfikatów ustanowionemu przez CA/Browser Forum, taki poziom automatyzacji równoważników obciążenia jest dokładnie tym, co zapobiega telefonom w sprawie awarii o drugiej w nocy. Podoba mi się również to, że rozwiązanie zostało stworzone z myślą o potokach DevOps o nieograniczonej liczbie operacji, dzięki czemu częsta rotacja nie staje się wąskim gardłem przepustowości.
Najważniejsze funkcje CertSecure Manager
- Silnik profili ryzyka certyfikatów: Automatycznie klasyfikuje certyfikaty według poziomu ryzyka na podstawie siły klucza, typu algorytmu i okresu ważności, zapewniając uporządkowany według priorytetów widok zagrożeń.
- Przepływy zatwierdzania M z N: Egzekwuje zasady autoryzacji wielostronnej dla żądań wydania i odnowienia certyfikatów, dodając warstwę nadzoru w środowiskach o wysokiej wrażliwości.
- Raportowanie zgodności: Automatycznie generuje cykliczne raporty zgodności z wymaganiami GDPR, HIPAA, PCI DSS, FIPS i NIST, dostarczane pocztą elektroniczną co tydzień lub co miesiąc.
- Obsługa wielu urzędów certyfikacji z przełączaniem jednym kliknięciem: Zarządzaj certyfikatami w 11 urzędach certyfikacji z jednej konsoli, korzystając z migracji między urzędami certyfikacji za pomocą jednego kliknięcia.
Integracje CertSecure Manager
CertSecure Manager integruje się z Ansible, Splunk, Apache, Microsoft AD CS, Nginx, IIS, Azure i Java KeyStore. Dostępny jest również interfejs API do integracji niestandardowych.
Pros and Cons
Pros:
- Bezdotykowe odnawianie
- Przełączanie urzędów certyfikacji jednym kliknięciem ogranicza uzależnienie od dostawcy
- Profile ryzyka nadają priorytet słabej kryptografii
Cons:
- Większy nakład pracy przy wdrażaniu w środowiskach hybrydowych
- Obsługa siatki usług Kubernetes jest niewystarczająco udokumentowana
Learn more about CertSecure Manager: Najlepszy wybór do natywnego PQC DigiCert na dużą skalę
- Dostępne bezpłatne demo
- Cena dostępna na żądanie

DigiCert Trust Lifecycle Manager śledzi stan magazynowy certyfikatów SSL w aplikacjach. DigiCert Trust Lifecycle Manager to platforma do zarządzania cyklem życia certyfikatów, zbudowana w oparciu o architekturę DigiCert ONE, która obsługuje wykrywanie certyfikatów, wystawianie przez wiele urzędów certyfikacji, automatyzację cyklu życia, egzekwowanie zasad oraz migrację do kryptografii postkwantowej w środowiskach chmurowych, lokalnych i odizolowanych.
Dla kogo DigiCert Trust Lifecycle Manager jest najlepszym wyborem?
DigiCert Trust Lifecycle Manager doskonale sprawdzi się w przypadku zespołów ds. bezpieczeństwa przedsiębiorstwa i PKI zarządzających dużą liczbą certyfikatów w środowiskach hybrydowych, regulowanych lub odizolowanych.
Dlaczego wybrałem DigiCert Trust Lifecycle Manager
DigiCert Trust Lifecycle Manager znalazł się na mojej krótkiej liście, ponieważ jest jedyną znaną mi platformą CLM, która łączy natywne wystawianie certyfikatów PQC z gotową do użycia w środowisku produkcyjnym automatyzacją masowej wymiany. Szczególnie podoba mi się to, że już teraz wystawia certyfikaty ML-DSA i SLH-DSA oraz może skanować sieć w celu znalezienia certyfikatów podatnych na zagrożenia kwantowe, a następnie zastępować je na dużą skalę bez ręcznej ingerencji. Wbudowany DigiCert Private CA z opcjami dedykowanej hierarchii oznacza również, że nie trzeba tworzyć osobnej infrastruktury PKI obok systemu CLM.
Najważniejsze funkcje DigiCert Trust Lifecycle Manager
- Obsługa połączeń z wieloma urzędami certyfikacji: Połącz się z ponad 10 zewnętrznymi urzędami certyfikacji — w tym AWS Private CA, Microsoft AD CS, Let's Encrypt, Sectigo i Entrust — oraz z wbudowanym DigiCert Private CA, zarządzając wszystkim z jednej konsoli.
- Warstwowe wykrywanie certyfikatów: Uruchamiaj jednocześnie monitorowanie dzienników CT, skanowanie chmury, skanowanie za pomocą czujników sieciowych oraz skanowanie systemów oparte na agentach, aby wykrywać certyfikaty w środowiskach lokalnych, chmurowych i odizolowanych.
- Egzekwowanie zgodności oparte na zasadach: Definiuj profile certyfikatów, które wymuszają rozmiar klucza, algorytm, okres ważności i listy dozwolonych urzędów certyfikacji, z automatycznym oznaczaniem i usuwaniem niezgodnych certyfikatów.
- Portal samoobsługowego rejestrowania: Udostępnij wnioskodawcom certyfikatów portal z zakresem uprawnień opartym na rolach oraz SSO SAML/OIDC, aby mogli rejestrować, zamawiać i odbierać certyfikaty bez angażowania administratorów PKI przy każdej transakcji.
Integracje DigiCert Trust Lifecycle Manager
DigiCert Trust Lifecycle Manager oferuje udokumentowane integracje z AWS Private CA, Microsoft AD CS, Sectigo, Entrust, ServiceNow, Jira, Kubernetes za pośrednictwem cert-manager, Terraform, F5 BIG-IP i modułami HSM SafeNet. Obsługuje ponad 150 dostawców DNS, a także REST API, ACME v2, SCEP i EST.
Pros and Cons
Pros:
- Zabezpiecza infrastrukturę PKI na przyszłość przed zagrożeniami kwantowymi
- Eliminuje luki w widoczności certyfikatów w chmurze, sieci i systemach
- Wbudowany prywatny urząd certyfikacji obsługuje dedykowane hierarchie
Cons:
- Interfejs i nawigacja w portalu administratora są mało intuicyjne
- Pełne wykrywanie zwiększa trudność wdrożenia
Learn more about DigiCert Trust Lifecycle Manager: Najlepsze do zarządzania certyfikatami natywnie w ServiceNow
- Dostępna bezpłatna wersja demonstracyjna
- Ceny dostępne na żądanie
ServiceNow Certificate Management zapewnia pełny przegląd inwentaryzacji na pierwszy rzut oka. ServiceNow Certificate Management to rozwiązanie zbudowane na platformie ServiceNow, które obsługuje wykrywanie certyfikatów, zarządzanie ich inwentaryzacją, automatyczne wydawanie i odnawianie, obsługę wielu urzędów certyfikacji oraz monitorowanie wygaśnięcia w środowiskach hybrydowych i wielochmurowych.
Dla kogo rozwiązanie ServiceNow Certificate Management jest najlepsze?
ServiceNow Certificate Management to dobry wybór dla firmowych zespołów IT i bezpieczeństwa, które już korzystają z ServiceNow i chcą włączyć zarządzanie certyfikatami do istniejących przepływów pracy ITSM i CMDB.
Dlaczego wybrałem ServiceNow Certificate Management
Uwzględniłem ServiceNow Certificate Management wśród najlepszych rozwiązań, ponieważ jest to jedyne znane mi narzędzie CLM, które integruje zarządzanie certyfikatami z istniejącą bazą CMDB, dzięki czemu każdy wykryty certyfikat jest automatycznie powiązany ze swoim elementem konfiguracji. To powiązanie z elementem konfiguracji sprawia, że analiza wpływu zmian staje się praktyczna. Wysoko oceniam również oparte na zasadach kierowanie do urzędów certyfikacji: żądania certyfikatów są kierowane do właściwego urzędu bez ręcznej selekcji, co ma znaczenie w przedsiębiorstwach zarządzających setkami certyfikatów wydawanych przez wiele urzędów.
Najważniejsze funkcje ServiceNow Certificate Management
- Widok procesu wygasania: Wyświetla na jednym pulpicie certyfikaty wygasające w ciągu 30, 60 i 90 dni, dzięki czemu zespół może zareagować, zanim dojdzie do awarii.
- Dostosowywanie przepływów pracy za pomocą Flow Designer: Narzędzie do konfiguracji bez użycia kodu, umożliwiające ustawianie przepływów pracy związanych z żądaniami certyfikatów, zatwierdzaniem, odnawianiem i unieważnianiem bez niestandardowego programowania.
- Moduł zgodności zasobów kryptograficznych: Tworzy inwentaryzację zasobów kryptograficznych w środowiskach chmurowych i lokalnych, wspierając oceny gotowości do kryptografii postkwantowej.
- Natywne mapowanie zależności w CMDB: Powiązuje wykryte certyfikaty bezpośrednio z bazowymi stosami aplikacji, infrastrukturą serwerową i usługami biznesowymi, aby natychmiast ocenić ryzyko zakłócenia działania usługi przed wygaśnięciem certyfikatu.
Integracje ServiceNow Certificate Management
ServiceNow Certificate Management oferuje udokumentowane integracje z EJBCA, Microsoft AD CS, CyberArk Certificate Manager SaaS, HashiCorp Vault, Okta, Azure Key Vault i CyberArk. Oferuje również interfejsy API REST do tworzenia niestandardowych połączeń.
Pros and Cons
Pros:
- Powiązanie własności certyfikatów z CMDB wspiera analizę wpływu
- Wykrywanie w wielu chmurach centralizuje inwentaryzację certyfikatów
- Przepływy pracy oparte na zasadach automatyzują wydawanie i odnawianie
Cons:
- Wykrywanie magazynów kluczy Java wymaga niestandardowych sond
- Wsparcie tożsamości obciążeń Kubernetes pozostaje nieudokumentowane
Learn more about ServiceNow Certificate Management: 10Najlepsze rozwiązanie dla zarządzanego PKI z zachowaniem kontroli nad kluczem głównym w module HSM
HID ACM
- Niedostępne
- Ceny dostępne na żądanie
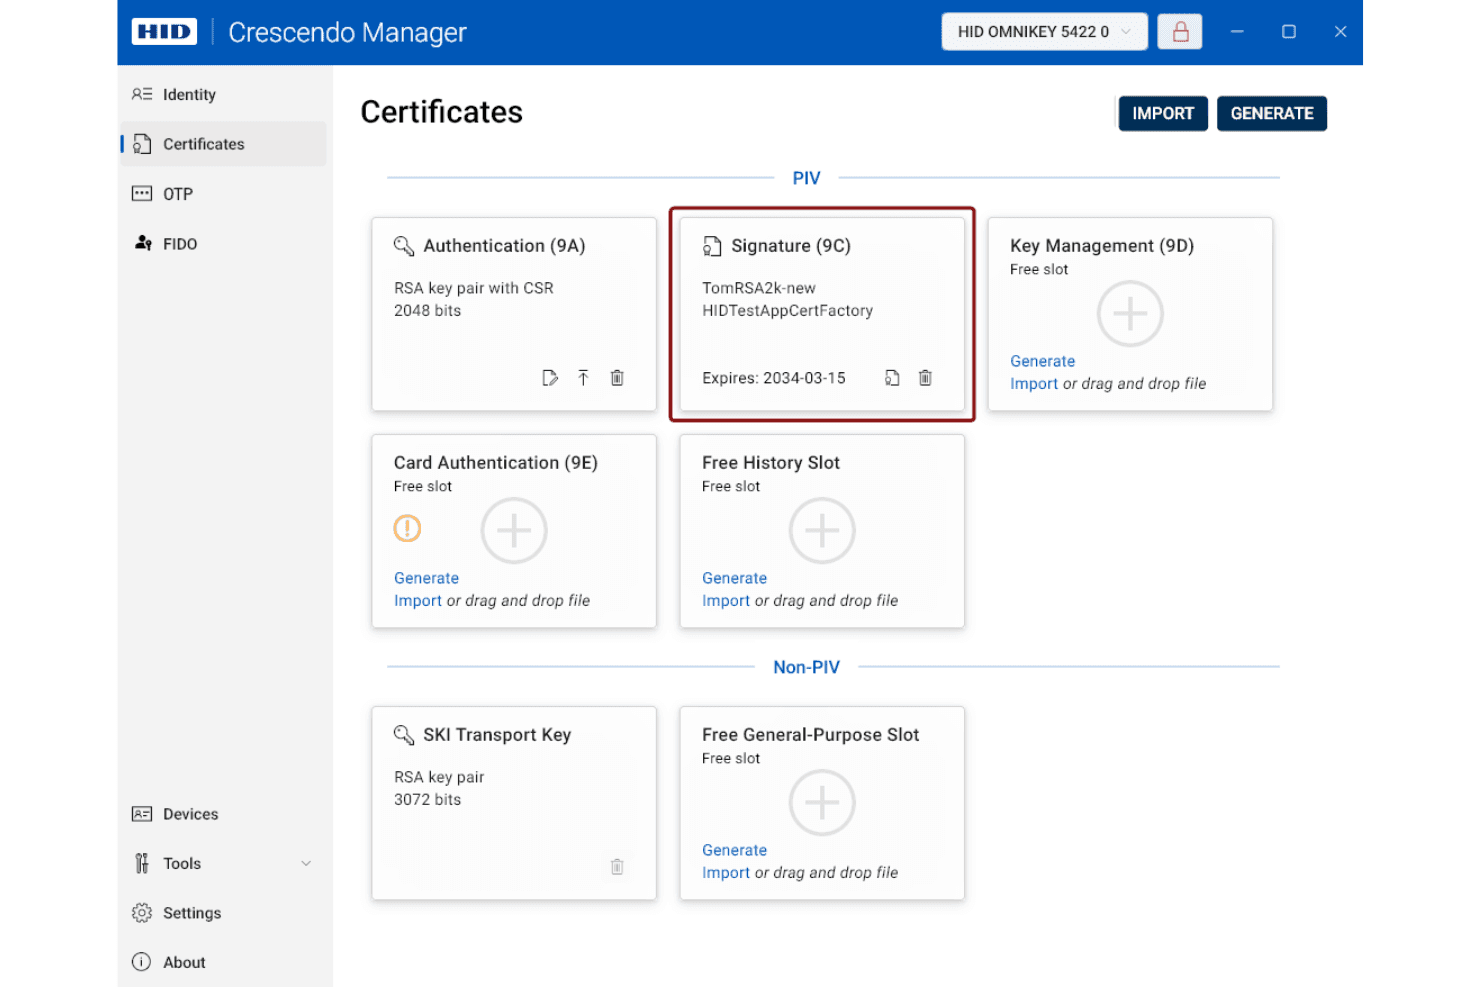
HID ACM umożliwia użytkownikom zarządzanie certyfikatami PIV i nie-PIV na kartach inteligentnych. HID ACM to zarządzana platforma PKI, która zarządza hierarchią prywatnych i publicznych urzędów certyfikacji (CA), automatyzuje operacje zarządzania cyklem życia certyfikatów za pośrednictwem protokołów ACMEv2, SCEP i EST oraz przechowuje klucz główny w module HSM za pośrednictwem scentralizowanej konsoli zarządzania.
Dla kogo HID ACM jest najlepszym rozwiązaniem?
To doskonałe rozwiązanie dla agencji rządowych i dużych przedsiębiorstw podlegających regulacjom, które potrzebują zarządzanego PKI z obsługą poświadczeń PIV/PIV-I oraz przechowywaniem klucza głównego w module HSM.
Dlaczego wybrałem HID ACM
HID ACM znalazł się na mojej krótkiej liście, ponieważ rozwiązuje rzeczywisty problem związany z zarządzanym PKI: umożliwia outsourcing operacji bez rezygnacji z kontroli nad prywatnymi kluczami głównymi. Usługa prywatnego głównego PKI przechowuje klucze główne w dedykowanych modułach HSM, które pozostają pod Twoją kontrolą, co ma znaczenie w środowiskach podlegających regulacjom, w których przechowywanie kluczy nie podlega negocjacjom. Podoba mi się również to, że Microsoft Autoenrollment Connector obsługuje wydawanie certyfikatów urządzeniom zarządzanym przez AD bez agentów instalowanych na poszczególnych urządzeniach i bez zmian w zaporze wymagających ruchu przychodzącego, co ogranicza trudności związane z wdrożeniem.
Najważniejsze funkcje HID ACM
- Obsługa protokołu ACMEv2: Automatyzuje wydawanie i odnawianie certyfikatów między serwerami a urzędem certyfikacji za pomocą standardowych poleceń ACME.
- Integracja z publicznym urzędem certyfikacji IdenTrust: Wydaje certyfikaty TLS/SSL typu DV, OV, EV i wieloznacznego za pośrednictwem globalnie zaufanego publicznego urzędu certyfikacji w ramach tej samej subskrypcji.
- Delegowane administrowanie z kontrolą dostępu opartą na rolach: Przypisuje mechanizmy kontroli dostępu oparte na rolach i wymusza uwierzytelnianie wieloskładnikowe (MFA) przy dostępie do portalu, aby kontrolować, kto może wydawać, odnawiać lub unieważniać certyfikaty.
- Raportowanie audytowe na żądanie: Generuje raporty zgodności z poziomu konsoli ACM, aby wspierać wymagania audytowe RODO, NIST i ISO 27001.
Integracje HID ACM
HID ACM integruje się z Microsoft Active Directory, Microsoft Intune i Keyfactor Command. Obsługuje również protokoły ACMEv2, SCEP i EST oraz interfejsy API REST do rejestrowania certyfikatów i tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Przechowywanie klucza głównego w module HSM
- Automatyzacja cyklu życia certyfikatów na skalę IoT
- Przechowywanie klucza głównego w module HSM Automatyzacja cyklu życia certyfikatów na skalę IoT Kryptoagility wspiera migrację postkwantową
Cons:
- Ograniczone wykrywanie poza połączonymi urzędami certyfikacji
- Rozbudowana konsola wymaga specjalistycznej wiedzy z zakresu PKI
Learn more about HID ACM:

Inne oprogramowanie do zarządzania cyklem życia certyfikatów
Oto kilka dodatkowych narzędzi, które nie znalazły się na mojej liście wybranych rozwiązań, ale mogą dobrze odpowiadać Twoim potrzebom:
- 11AkeylessNajlepsze do ujednoliconej automatyzacji zarządzania sekretami i certyfikatami
- 12Segura Certificate ManagerNajlepsze do zintegrowanego z PAM zarządzania cyklem życia certyfikatów
- 13Qualys CertViewNajlepsze rozwiązanie do zapewnienia gotowości PQC w środowisku Qualys
- 14cert-managerNajlepszy do automatyzacji certyfikatów K8s w projektach open source
- 15Cloudflare Advanced Certificate ManagerNajlepsze do obsługi TLS na brzegu sieci dla ruchu przechodzącego przez serwer proxy Cloudflare
- 16GlobalSign AtlasNajlepsze rozwiązanie do automatycznej rejestracji w natywnym PKI GlobalSign
Jak oceniam oprogramowanie do zarządzania cyklem życia certyfikatów
Dzielę ocenę na podstawowe kryteria, które każde narzędzie musi spełniać — wykrywanie, automatyzację i obsługę wielu urzędów certyfikacji — oraz czynniki wyróżniające, takie jak gotowość na PQC, integracja z HSM i przepływy pracy natywne dla DevOps, które odróżniają najlepsze rozwiązania od reszty.
Podstawowe funkcje (wymagania dla tej listy)
Podczas wybierania narzędzi do mojej listy oceniam każde z nich w skali od 0 (brak danej funkcji) do 5 (doskonała realizacja w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową i wykorzystuję ją do oceny jego ogólnego dopasowania do listy.
- Wykrywanie certyfikatów i inwentaryzacja: Szukam ciągłego skanowania środowisk chmurowych, lokalnych i DevOps, aby żaden certyfikat nie pozostał ukryty w zapomnianej podsieci ani klastrze kontenerów.
- Automatyzacja cyklu życia: Oceniam, jaka część procesów rejestracji, odnawiania, rotacji i unieważniania odbywa się bez ręcznych działań — szczególnie automatyczne odnawianie przed wygaśnięciem.
- Obsługa wielu urzędów certyfikacji: Sprawdzam, czy platforma zarządza z jednej konsoli certyfikatami z publicznych urzędów certyfikacji, takich jak DigiCert i Sectigo, a także z prywatnych urzędów, takich jak Microsoft AD CS.
- Monitorowanie wygaśnięcia i alerty: Konfigurowalne progi alertów, ścieżki eskalacji i integracja z ITSM są dla mnie ważniejsze niż prosty widok listy wygasających certyfikatów.
- Egzekwowanie zasad i zgodność: Szukam możliwych do wyegzekwowania reguł dotyczących rozmiarów kluczy, algorytmów i okresów ważności, a także raportów gotowych do audytu i powiązanych z takimi strukturami jak PCI-DSS lub NIST.
- Integracje z protokołami i ekosystemem: Obsługa ACME, SCEP, EST i interfejsów API REST to podstawa; oceniam również natywne integracje z modułami równoważenia obciążenia, Kubernetesem i HSM.
Gdy mam już listę narzędzi spełniających kryteria, analizuję to, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję różnych dostawców i wskazuję między nimi różnice:
Najważniejsze funkcje
W pierwszej kolejności oceniam kryptoagilność postkwantową — a konkretnie to, czy platforma potrafi zinwentaryzować certyfikaty podatne na ataki kwantowe i koordynować migrację do algorytmów gotowych na PQC, takich jak ML-KEM i ML-DSA. Równie ważne jest mapowanie zależności certyfikatów: sprawdzam, czy narzędzie wizualizuje, które usługi, moduły równoważenia obciążenia i punkty końcowe korzystają z poszczególnych certyfikatów, aby można było ocenić zakres potencjalnych skutków przed odnowieniem lub unieważnieniem certyfikatu. W przypadku zespołów korzystających z Kubernetesa sprawdzam, jak głęboko dostawca integruje się z cert-managerem i siatkami usług, takimi jak Istio, aby rotować krótkotrwałe tożsamości obciążeń bez utrudnień dla deweloperów.
Nie tylko funkcje
W pierwszej kolejności oceniam model wdrożenia, ponieważ wpływa on na wszystko — od zgodności po obciążenie operacyjne. Platforma oferująca opcje działania w izolowanej sieci lub lokalnie ma znaczenie podczas zarządzania PKI w regulowanych albo suwerennych środowiskach, w których SaaS nie jest możliwy. Skalowalność jest równie ważna — sprawdzam, czy narzędzie obsługuje miliony certyfikatów bez spadku wydajności, zwłaszcza w scenariuszach IoT lub krótkotrwałych obciążeń, gdzie tempo wydawania certyfikatów gwałtownie rośnie. Analizuję również całkowity koszt posiadania, w tym ukryte opłaty za konektory urzędów certyfikacji lub usługi wdrożeniowe, które zawyżają początkowo konkurencyjną cenę.
Jak wybrać odpowiednie oprogramowanie do zarządzania cyklem życia certyfikatów
Wybierz odpowiednią platformę na podstawie funkcji, które są najważniejsze dla Twojego zespołu. Skorzystaj z poniższej tabeli, aby dopasować swoje priorytety do funkcji, których należy szukać.
| Jeśli Twoim priorytetem jest | Szukaj |
|---|---|
| Jeśli Twoim priorytetem jestZnajdowanie niezarządzanych certyfikatów | SzukajRaportu wykrywania obejmującego środowiska chmurowe, lokalne i kontenerowe |
| Jeśli Twoim priorytetem jestZapobieganie awariom spowodowanym wygaśnięciem certyfikatów | SzukajPrzepływu odnowienia z udokumentowanym przypisaniem własności, czasem eskalacji i rejestrami wdrożeń |
| Jeśli Twoim priorytetem jestZarządzanie wieloma urzędami certyfikacji | SzukajPisemnej macierzy obsługi obejmującej publiczne urzędy certyfikacji, Microsoft AD CS i prywatną infrastrukturę PKI |
| Jeśli Twoim priorytetem jestSpełnianie wymagań audytowych | SzukajPrzykładowych raportów audytowych przedstawiających historię certyfikatów, zmiany zasad i działania administratorów |
| Jeśli Twoim priorytetem jestKontrolowanie regulowanych materiałów kluczowych | SzukajDokumentacji wdrożeniowej dla środowisk lokalnych, odizolowanych od sieci lub połączonych z HSM |
Jak zweryfikować wybrane rozwiązania
- Przeprowadź test wykrywania: Poproś dostawcę o zinwentaryzowanie w ciągu 14 dni określonej podsieci, konta chmurowego i klastra Kubernetes, a następnie porównaj wyniki ze swoim rejestrem znanych certyfikatów.
- Przetestuj obsługę odnowień: Utwórz testowy certyfikat, który wygaśnie w ciągu 30 dni, i zweryfikuj udokumentowany proces zatwierdzania, odnowienia, wdrożenia, wycofania oraz unieważnienia.
- Poproś o macierz obsługi: Uzyskaj aktualny dokument zawierający listę obsługiwanych urzędów certyfikacji, protokołów, modułów równoważenia obciążenia, formatów certyfikatów i HSM, wraz z ograniczeniami dotyczącymi wersji.
- Uzyskaj zobowiązania na piśmie: Poproś o przykładowy raport audytowy oraz klauzulę umowną określającą przechowywanie danych, dzienniki dostępu administratorów i pomoc podczas incydentów związanych z certyfikatami.
- Wybierz kompromis operacyjny: Zdecyduj, czy potrzebujesz zarządzanej przez dostawcę infrastruktury PKI, wymagającej mniejszego zaangażowania administracyjnego wewnątrz organizacji, czy bezpośredniej kontroli nad infrastrukturą, kluczami i egzekwowaniem zasad.
Czym jest oprogramowanie do zarządzania cyklem życia certyfikatów?
Oprogramowanie do zarządzania cyklem życia certyfikatów wykrywa, monitoruje, wystawia, odnawia, wdraża i unieważnia certyfikaty cyfrowe oraz klucze szyfrowania. Zapewnia zespołom IT i bezpieczeństwa centralny wykaz certyfikatów w środowiskach chmurowych, lokalnych i DevOps.
Narzędzia te mogą automatyzować procesy odnowienia, śledzić daty wygaśnięcia, egzekwować zasady dotyczące certyfikatów, łączyć się z urzędami certyfikacji oraz udostępniać rejestry audytowe na potrzeby zgodności i reagowania na incydenty.
Funkcje oprogramowania do zarządzania cyklem życia certyfikatów
Wybierając platformę do zarządzania cyklem życia certyfikatów, zwróć uwagę na następujące kluczowe funkcje:
- Wykrywanie certyfikatów: Skanuje sieci, konta chmurowe, serwery, kontenery i punkty końcowe, aby znaleźć certyfikaty w całym środowisku. Rejestruje szczegóły certyfikatów, ich lokalizacje, właścicieli i daty wygaśnięcia w centralnym wykazie.
- Monitorowanie wygaśnięcia: Śledzi okresy ważności certyfikatów i wysyła alerty przed ich wygaśnięciem. Konfigurowalne progi i zasady eskalacji pomagają zespołom przypisać odpowiedzialność i zająć się odnowieniem, zanim dojdzie do przerw w działaniu usług.
- Automatyzacja cyklu życia: Automatyzuje żądania certyfikatów, zatwierdzanie, odnawianie, wdrażanie, rotację i unieważnianie. Procesy robocze ograniczają liczbę czynności wykonywanych ręcznie i tworzą powtarzalne procedury dla certyfikatów na serwerach, w aplikacjach i urządzeniach.
- Zarządzanie wieloma urzędami certyfikacji: Łączy publiczne i prywatne urzędy certyfikacji za pomocą jednego interfejsu. Zespoły mogą zarządzać certyfikatami od dostawców takich jak DigiCert, Sectigo i Microsoft AD CS bez konieczności utrzymywania oddzielnych wykazów.
- Egzekwowanie zasad: Stosuje reguły dotyczące długości kluczy, algorytmów podpisu, okresów ważności certyfikatów i zatwierdzonych wystawców. Platforma może oznaczać lub blokować certyfikaty, które naruszają wymagania organizacyjne lub regulacyjne.
- Wdrażanie certyfikatów: Instaluje odnowione certyfikaty na obsługiwanych serwerach, modułach równoważenia obciążenia, aplikacjach i urządzeniach sieciowych. Rejestry wdrożeń pokazują, gdzie zainstalowano każdy certyfikat, i pomagają zespołom zweryfikować pomyślną rotację.
- Obsługa integracji: Łączy się z protokołami i systemami takimi jak ACME, SCEP, EST, interfejsy API REST, platformy zarządzania usługami IT, Kubernetes i moduły bezpieczeństwa sprzętowego. Integracje te włączają operacje związane z certyfikatami do istniejącej infrastruktury i procesów roboczych.
- Raportowanie audytowe: Rejestruje zmiany certyfikatów, zatwierdzenia, odnowienia, unieważnienia, działania administratorów i decyzje dotyczące zasad. Raporty dostarczają zespołom bezpieczeństwa i zgodności dowodów na potrzeby audytów, dochodzeń i przeglądów wewnętrznych.
Typowe funkcje sztucznej inteligencji w oprogramowaniu do zarządzania cyklem życia certyfikatów
Oprócz wymienionych powyżej standardowych funkcji wiele z tych programów oferuje obecnie wbudowane funkcje sztucznej inteligencji, takie jak:
- Wykrywanie anomalii: Sztuczna inteligencja analizuje aktywność certyfikatów, wzorce ich wystawiania i zachowanie systemu, aby identyfikować nietypowe zmiany. Może oznaczać do weryfikacji nieoczekiwane tworzenie certyfikatów, nietypową aktywność związaną z odnowieniami lub podejrzane użycie.
- Ocena ryzyka: Automatycznie przypisuje oceny ryzyka na podstawie atrybutów certyfikatu, ekspozycji, konfiguracji, użycia i historii operacyjnej. Zespoły bezpieczeństwa mogą wykorzystywać te oceny do ustalania priorytetów certyfikatów wymagających zbadania lub wymiany.
- Predykcyjna analiza awarii: Sztuczna inteligencja analizuje zależności certyfikatów, historię odnowień i relacje między usługami, aby oszacować, gdzie problem z certyfikatem może zakłócić działanie aplikacji. Zespoły mogą zbadać prawdopodobne punkty awarii, zanim dojdzie do przestoju.
- Zapytania w języku naturalnym: Sztuczna inteligencja pozwala administratorom zadawać pytania dotyczące wykazów certyfikatów w języku naturalnym. Można na przykład poprosić o wskazanie certyfikatów, które wkrótce wygasną, certyfikatów wykorzystujących przestarzałe algorytmy lub certyfikatów powiązanych z konkretną usługą.
- Inteligentna klasyfikacja incydentów: Grupuje powiązane alerty dotyczące certyfikatów, usuwa zduplikowane powiadomienia i szereguje incydenty według pilności. Dzięki temu administratorzy otrzymują wyraźniejszy punkt wyjścia, gdy jednocześnie występuje kilka zdarzeń związanych z certyfikatami.
- Zalecenia dotyczące usuwania problemów: Sztuczna inteligencja analizuje ustalenia dotyczące certyfikatów i sugeruje działania naprawcze na podstawie konfiguracji, użycia i zasad organizacji. Zalecenia mogą obejmować zastąpienie algorytmu, zmianę okresu ważności lub zbadanie niezatwierdzonego wystawcy.
Korzyści z oprogramowania do zarządzania cyklem życia certyfikatów
Odpowiednie narzędzie do zarządzania cyklem życia certyfikatów może przynieść Twojemu zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Widoczność certyfikatów: Skanowanie zasobów chmurowych, lokalnych, sieciowych i środowisk DevOps pozwala utworzyć centralny wykaz certyfikatów, ich lokalizacji, właścicieli i dat wygaśnięcia.
- Mniej przestojów związanych z wygaśnięciem: Automatyczne monitorowanie, konfigurowalne alerty, przypisywanie właścicieli i przepływy pracy związane z odnawianiem pomagają zespołowi zająć się certyfikatami, zanim wygasną.
- Spójne operacje cyklu życia: Przepływy pracy związane z rejestracją, zatwierdzaniem, odnawianiem, wdrażaniem, rotacją i unieważnianiem zastępują niespójne ręczne zarządzanie certyfikatami.
- Administracja wieloma urzędami certyfikacji: Jeden interfejs umożliwia zarządzanie certyfikatami pochodzącymi z publicznych i prywatnych urzędów, w tym od dostawców takich jak DigiCert, Sectigo i Microsoft AD CS.
- Kontrola zasad i zgodności: Reguły dotyczące rozmiarów kluczy, algorytmów, okresów ważności i zatwierdzonych wystawców zapewniają spójne konfiguracje oraz gotową do audytu dokumentację.
- Bezpieczniejsze zmiany certyfikatów: Mapowanie zależności pokazuje, które usługi, punkty końcowe, moduły równoważenia obciążenia i aplikacje korzystają z danego certyfikatu przed jego odnowieniem lub unieważnieniem.
- Lepsza integracja z infrastrukturą: Obsługa ACME, SCEP, EST, interfejsów REST API, Kubernetes, platform zarządzania usługami IT i modułów HSM łączy operacje związane z certyfikatami z istniejącymi systemami.
Koszty i ceny oprogramowania do zarządzania cyklem życia certyfikatów
Wybór najlepszego oprogramowania wymaga zrozumienia dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, integracji, opcji wdrożenia i wymagań dotyczących wsparcia. Poniższa tabela przedstawia typowe plany, średnie ceny i najczęściej uwzględniane funkcje platform do zarządzania cyklem życia certyfikatów.
Tabela porównawcza planów oprogramowania do zarządzania cyklem życia certyfikatów
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowy wykaz certyfikatów, ograniczone alerty o wygaśnięciu, ręczne śledzenie certyfikatów i wsparcie społeczności. |
| Typ planuPlan osobisty | Średnia cena$10-$30/użytkownika/miesiąc | Typowe funkcjeWykrywanie certyfikatów, monitorowanie wygaśnięcia, podstawowe przypomnienia o odnowieniu, ograniczone integracje i wsparcie e-mailowe. |
| Typ planuPlan biznesowy | Średnia cena$30-$100/użytkownika/miesiąc | Typowe funkcjeAutomatyczne odnawianie, zarządzanie wieloma urzędami certyfikacji, egzekwowanie zasad, przepływy pracy wdrażania, raporty audytowe i integracje z platformami zarządzania usługami IT. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$100-$300+/użytkownika/miesiąc | Typowe funkcjeZaawansowane wykrywanie, nieograniczone lub obsługujące dużą liczbę certyfikatów zarządzanie, integracje z HSM i Kubernetes, niestandardowe przepływy pracy, dedykowane wsparcie i niestandardowe raportowanie zgodności. |
Najczęściej zadawane pytania dotyczące oprogramowania do zarządzania cyklem życia certyfikatów
Oto odpowiedzi na często zadawane pytania dotyczące narzędzi do zarządzania cyklem życia certyfikatów:
Czy oprogramowanie do zarządzania cyklem życia certyfikatów może zarządzać certyfikatami z różnych urzędów?
Tak, wiele platform zarządza certyfikatami pochodzącymi z wielu publicznych i prywatnych urzędów. Zakres obsługiwanych funkcji różni się w zależności od produktu, dlatego należy sprawdzić aktualną macierz obsługiwanych rozwiązań dostawcy. Potwierdź zgodność z dostawcami takimi jak DigiCert, Sectigo i Microsoft AD CS. Zweryfikuj również obsługę używanych formatów certyfikatów, protokołów rejestracji i prywatnych systemów PKI. Zapytaj, czy każde złącze obsługuje wykrywanie, odnawianie, wdrażanie i unieważnianie.
Czy oprogramowanie do zarządzania cyklem życia certyfikatów zastępuje urząd certyfikacji?
Nie, platforma do zarządzania certyfikatami zwykle zarządza operacjami związanymi z certyfikatami, zamiast zastępować urząd certyfikacji. Może łączyć się z publicznymi i prywatnymi urzędami certyfikacji oraz wewnętrznymi systemami PKI. Platforma może obsługiwać wykrywanie, żądania, zatwierdzanie, odnawianie, wdrażanie i unieważnianie. Istniejący urząd certyfikacji nadal wystawia certyfikaty zgodnie ze swoimi zasadami.
Jak przetestować oprogramowanie do zarządzania cyklem życia certyfikatów przed zakupem?
Przetestuj platformę z certyfikatami i systemami odzwierciedlającymi środowisko produkcyjne. Rozpocznij od przeskanowania określonej podsieci, konta w chmurze i klastra Kubernetes. Porównaj wyniki ze znanym rejestrem certyfikatów. Następnie utwórz testowy certyfikat, który wygasa w ciągu 30 dni. Sprawdź etapy zatwierdzania, odnawiania, wdrażania, wycofywania zmian i unieważniania. Przetestuj również kierowanie alertów i uprawnienia administratorów. Poproś o pisemne potwierdzenie dotyczące nieobsługiwanych formatów certyfikatów, integracji, okresów przechowywania i wymagań dotyczących wdrożenia w środowisku odizolowanym od sieci.