

Oprogramowanie do kontroli dostępu do sieci (NAC) pomaga zespołom IT kontrolować, które urządzenia i jacy użytkownicy mogą uzyskać dostęp do ich sieci, na podstawie tożsamości, roli i poziomu bezpieczeństwa.
Wiele organizacji zaczyna szukać rozwiązania NAC, gdy ma trudności z zarządzaniem urządzeniami BYOD, konsekwentnym egzekwowaniem zasad dostępu lub wykrywaniem niezatwierdzonych systemów łączących się z siecią. Luki te mogą powodować zagrożenia bezpieczeństwa i utrudniać utrzymanie zgodności z przepisami, zwłaszcza w większych lub bardziej dynamicznych środowiskach.
Współpracowałem z zespołami ds. sieci i bezpieczeństwa w różnych sektorach, aby oceniać, wdrażać i rozwiązywać problemy z systemami NAC w rzeczywistych środowiskach. Ten przewodnik opiera się na tych doświadczeniach i ma pomóc w wyborze narzędzia dopasowanego do Twojego środowiska, które zapewni zespołowi większą kontrolę bez dodatkowej złożoności.
Czym jest oprogramowanie do kontroli dostępu do sieci?
Oprogramowanie do kontroli dostępu do sieci to narzędzie, które zarządza tym, którzy użytkownicy i jakie urządzenia mogą łączyć się z siecią. Jest używane przez administratorów IT i zespoły ds. bezpieczeństwa do blokowania nieautoryzowanego dostępu oraz egzekwowania zasad bezpieczeństwa. Funkcje weryfikacji tożsamości, egzekwowania zasad i wykrywania zagrożeń pomagają kontrolować dostęp, reagować na zagrożenia i zapewniać bezpieczeństwo sieci. Narzędzia te dają zespołom większą kontrolę nad tym, kto uzyskuje dostęp i co może robić po połączeniu.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza oprogramowania do kontroli dostępu do sieci
Ta tabela porównawcza zawiera podsumowanie informacji o cenach wybranych przeze mnie najlepszych programów do kontroli dostępu do sieci:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do wykrywania urządzeń w sieci i monitorowania | 30-dniowy bezpłatny okres próbny + dostępne bezpłatne demo | Od 129 USD/technik/miesiąc (przy rozliczeniu rocznym) | Website | |
| 2 | Najlepsze rozwiązanie do dostępu do sieci opartego na zasadzie zerowego zaufania | 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo | Od $7/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 3 | Najlepsze rozwiązanie z całodobowym, całotygodniowym wsparciem ekspertów ds. cyberbezpieczeństwa | 30-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna | Ceny na żądanie | Website | |
| 4 | Najlepsze rozwiązanie do ujednoliconego zarządzania dostępem | 30-dniowy bezpłatny okres próbny | Ceny dostępne na życzenie | Website | |
| 5 | Najlepsze rozwiązanie do zarządzanych wdrożeń NAC w środowiskach wielodzierżawnych | Bezpłatne do pobrania, okres próbny nie jest potrzebny | Bezpłatne, o otwartym kodzie źródłowym (opcjonalnie płatne wsparcie) | Website | |
| 6 | Najlepsze rozwiązanie do automatycznego udostępniania sieci dla gości | Demo na życzenie | Wycena indywidualna (subskrypcja lub licencja bezterminowa) | Website | |
| 7 | Najlepszy w przypadku zautomatyzowanych procedur reagowania na zdarzenia związane z bezpieczeństwem | Demo na życzenie | Wycena indywidualna | Website | |
| 8 | Najlepszy wybór do wielowarstwowego zapobiegania zagrożeniom związanym z plikami | Bezpłatny okres próbny / wersja demonstracyjna na życzenie | Licencjonowanie, roczne lub wieloletnie | Website | |
| 9 | Najlepsze rozwiązanie dzięki szyfrowaniu odpornemu na komputery kwantowe w całym stosie | Stały bezpłatny plan | Bezpłatnie dla maksymalnie 50 użytkowników, następnie $7/użytkownika/mies. | Website | |
| 10 | Najlepsze do monitorowania sieci w czasie rzeczywistym | Demo na żądanie | $18/user/month | Website |


Recenzje najlepszego oprogramowania do kontroli dostępu do sieci
 Najlepsze rozwiązanie do wykrywania urządzeń w sieci i monitorowania
- 30-dniowy bezpłatny okres próbny + dostępne bezpłatne demo
- Od 129 USD/technik/miesiąc (przy rozliczeniu rocznym)
Visit WebsiteCustomer Rating:4.6/5
Atera zapewnia narzędzia do zdalnego monitorowania umożliwiające zarządzanie siecią w czasie rzeczywistym. Atera oferuje kompleksową platformę do zarządzania IT, która wykracza poza tradycyjne rozwiązania kontroli dostępu do sieci. Jest szczególnie atrakcyjna dla specjalistów IT i dostawców usług zarządzanych, którzy muszą utrzymywać bezpieczne i wydajne środowisko sieciowe. Dzięki takim funkcjom jak automatyczne wykrywanie urządzeń i alerty bezpieczeństwa Atera pomaga zarządzać zasobami sieciowymi i zapobiegać nieautoryzowanemu dostępowi, zapewniając sprawne i bezpieczne działanie firmy.
Dlaczego wybrałem Atera
Wybrałem Atera ze względu na jej rozbudowane narzędzie Wykrywanie sieci, które ma kluczowe znaczenie dla kontroli dostępu do sieci. Funkcja ta wykorzystuje technologię NMAP do automatycznego wykrywania i katalogowania urządzeń w sieci, umożliwiając prowadzenie aktualnego spisu oraz blokowanie nieautoryzowanych urządzeń. Ponadto scentralizowany pulpit oferuje szczegółowe informacje o urządzeniach i konfigurację alertów, umożliwiając proaktywne monitorowanie zmian w sieci i zarządzanie nimi. Funkcje te odpowiadają na potrzebę utrzymania bezpieczeństwa i wydajności sieci, dzięki czemu Atera jest silnym kandydatem dla osób poszukujących rozwiązań do kontroli dostępu do sieci.
Najważniejsze funkcje Atera
Oprócz narzędzia Wykrywanie sieci Atera oferuje kilka innych funkcji, które zwiększają jej wartość jako rozwiązania do zarządzania siecią.
- Automatyczne zarządzanie poprawkami: Funkcja ta zapewnia aktualność wszystkich systemów poprzez automatyczne instalowanie poprawek, ograniczając liczbę luk w zabezpieczeniach.
- Zdalne monitorowanie i zarządzanie (RMM): Zapewnia kompleksowy nadzór nad wszystkimi urządzeniami sieciowymi, pomagając zdalnie identyfikować i rozwiązywać problemy.
- Inteligentne automatyzacje IT: Automatyzuje rutynowe zadania i alerty, pozwalając zespołowi skupić się na bardziej strategicznych działaniach.
- Scentralizowany pulpit: Oferuje jeden interfejs do zarządzania wszystkimi zasobami sieciowymi, upraszczając nadzór i podejmowanie decyzji.
Integracje Atera
Integracje obejmują Splashtop, AnyDesk, TeamViewer, FreshBooks, QuickBooks, Xero, Zapier, Webroot, Acronis i Bitdefender.
Pros and Cons
Pros:
- Łączy RMM, helpdesk i automatyzację na jednej platformie.
- Scentralizowany pulpit upraszcza monitorowanie sieci i raportowanie.
- Dane agenta dotyczące systemu operacyjnego, adresu IP i aktywności użytkownika wspierają audyt poziomów dostępu.
Cons:
- Skalowanie do bardzo dużych wdrożeń NAC w przedsiębiorstwach może wymagać dodatkowych modułów lub wyższych poziomów licencji.
- Zaawansowane mechanizmy zasad NAC mogą nie być tak dojrzałe jak w wyspecjalizowanych narzędziach.
 Najlepsze rozwiązanie do dostępu do sieci opartego na zasadzie zerowego zaufania
- 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo
- Od $7/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.3/5
Funkcje NordLayer, takie jak ThreatBlock i prywatne bramy, służą do zabezpieczania sieci firmowych. NordLayer to rozwiązanie z zakresu bezpieczeństwa sieci, zaprojektowane z myślą o pomocy firmom w ochronie zasobów cyfrowych i zarządzaniu bezpiecznym dostępem do zasobów firmy. Oferuje funkcje takie jak dostęp do sieci oparty na zasadzie zerowego zaufania (ZTNA) oraz biznesową sieć VPN, aby zapewnić, że tylko upoważnieni użytkownicy mogą uzyskać dostęp do poufnych informacji.
Dlaczego wybrałem NordLayer: Podoba mi się zastosowanie dostępu do sieci opartego na zasadzie zerowego zaufania (ZTNA). Takie podejście gwarantuje dokładną weryfikację każdego żądania dostępu, przyznając uprawnienia wyłącznie uwierzytelnionym użytkownikom i urządzeniom. Minimalizuje to ryzyko nieautoryzowanego dostępu i potencjalnych naruszeń bezpieczeństwa danych, zapewniając zespołowi bezpieczne środowisko do pracy. Kolejną funkcją, którą cenię, jest zapora sieciowa NordLayer w chmurze. W przeciwieństwie do tradycyjnych zapór sprzętowych to rozwiązanie natywne dla chmury zapewnia skalowalną i elastyczną ochronę bez konieczności stosowania dodatkowego sprzętu.
Najważniejsze funkcje i integracje:
Inne funkcje obejmują segmentację sieci, która pozwala podzielić sieć na mniejsze segmenty w celu kontrolowania dostępu i zwiększenia bezpieczeństwa. Oznacza to, że można ograniczyć dostęp do poufnych danych, zapewniając, że tylko określeni członkowie zespołu będą mogli uzyskać dostęp do wybranych części sieci. Ponadto NordLayer oferuje filtrowanie DNS, umożliwiając blokowanie dostępu do złośliwych lub niepożądanych stron internetowych. Dostępne integracje obejmują Entra ID, Okta, OneLogin, JumpCloud, Google Workspace, Google Cloud, IBM Cloud i AWS.
Pros and Cons
Pros:
- Wykorzystuje strukturę zerowego zaufania
- Środki bezpieczeństwa, takie jak szyfrowanie AES-256 i uwierzytelnianie wieloskładnikowe
- Zapewnia solidną obsługę VPN
Cons:
- Liczba dostępnych lokalizacji serwerów mogłaby być większa
- Konfiguracja serwera może być skomplikowana
Learn more about NordLayer: Najlepsze rozwiązanie z całodobowym, całotygodniowym wsparciem ekspertów ds. cyberbezpieczeństwa
- 30-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna
- Ceny na żądanie
Visit WebsiteCustomer Rating:4.8/5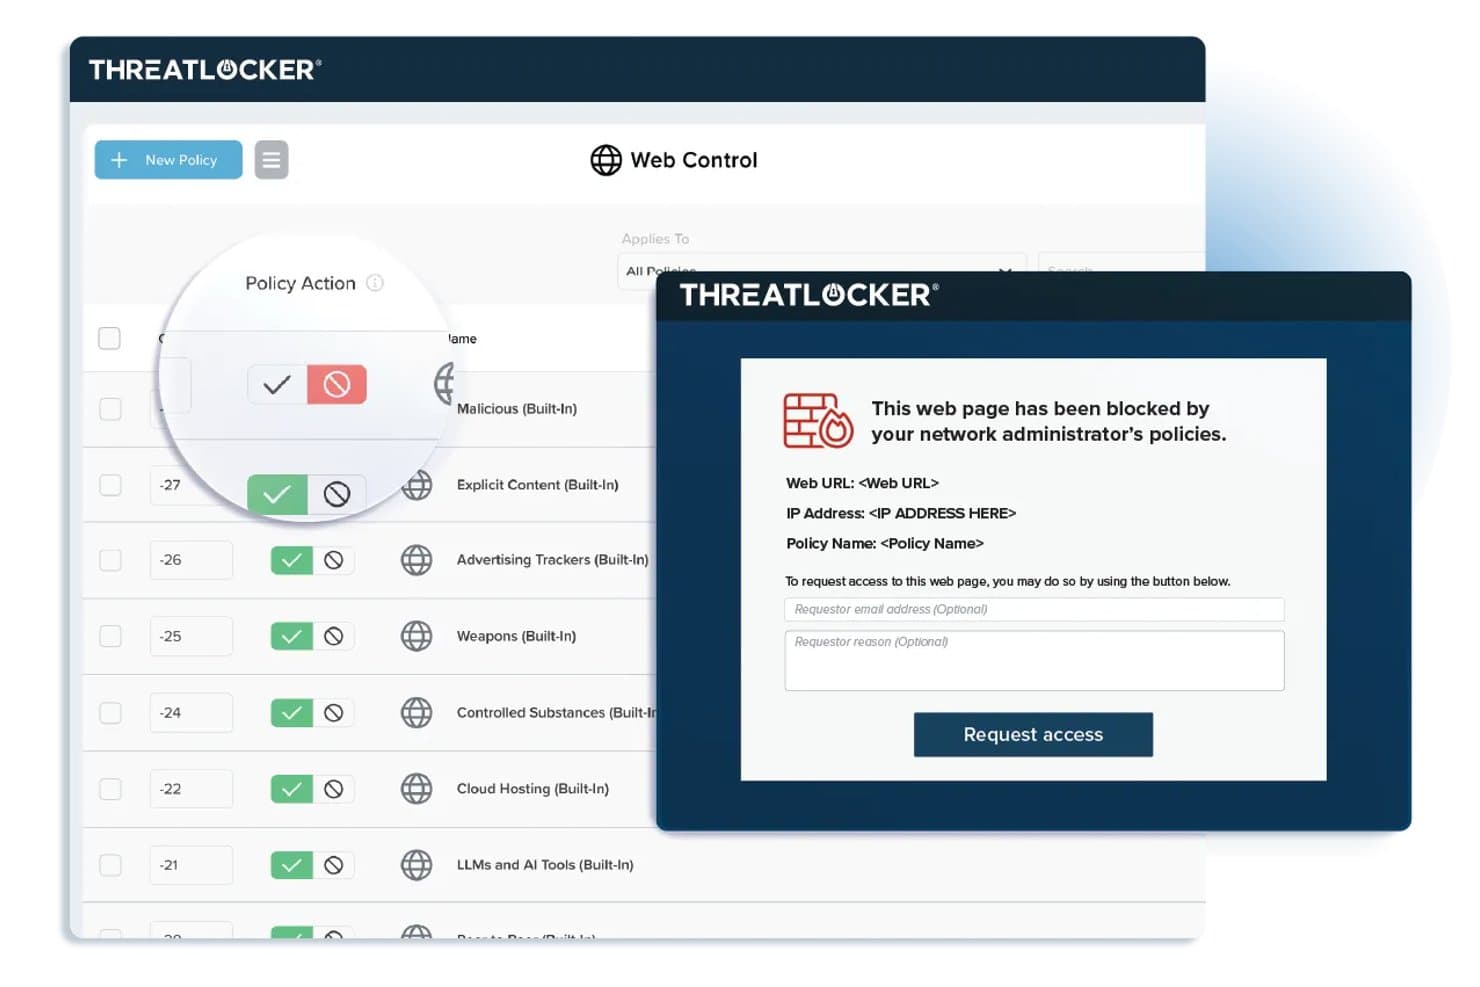
ThreatLocker oferuje zasady kontroli sieci, które blokują ograniczone witryny internetowe i wyświetlają konfigurowalną stronę blokady z formularzem żądania dostępu dla użytkowników końcowych. ThreatLocker to platforma bezpieczeństwa oparta na modelu zerowego zaufania do kontroli dostępu do sieci, która łączy funkcje tworzenia list dozwolonych aplikacji, zarządzania urządzeniami, segmentacji sieci i reagowania na zagrożenia w czasie rzeczywistym w ramach jednej ujednoliconej konsoli.
Dla kogo ThreatLocker jest najlepszym wyborem?
Organizacje stosujące rygorystyczne zasady zerowego zaufania, które chcą uzyskać szczegółową kontrolę nad aplikacjami i dostępem do urządzeń w środowiskach IT opartych na systemie Windows.
Dlaczego wybrałem ThreatLocker
Wybrałem ThreatLocker jako jedno z najlepszych rozwiązań, ponieważ mogę szybko skonfigurować szczegółowe mechanizmy kontroli dostępu na poziomie aplikacji i blokować nieautoryzowane pliki wykonywalne na punktach końcowych. Doceniam świadomość, że podczas egzekwowania rygorystycznych zasad zerowego zaufania mam dostęp do całodobowego, całotygodniowego wsparcia ekspertów ds. cyberbezpieczeństwa.
Najważniejsze funkcje ThreatLocker
- Izolowanie aplikacji: Izoluje aplikacje, aby zapobiegać przemieszczaniu się zagrożeń w sieci.
- Kontrola sieci: Ogranicza ruch przychodzący i wychodzący na podstawie precyzyjnych konfiguracji grup i zasad.
- Kontrola pamięci masowej: Zarządza dostępem do urządzeń USB i zewnętrznych urządzeń pamięci masowej za pomocą konfigurowalnych reguł.
- Proces zatwierdzania przez administratora: Umożliwia administratorom wymaganie wyraźnej zgody przed uruchomieniem nowych lub nieznanych aplikacji.
Integracje ThreatLocker
ThreatLocker oferuje natywne integracje z Microsoft Active Directory i Azure oraz dostawcami SSO obsługującymi SAML, a także udostępnia interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Całodobowe, całotygodniowe wsparcie ekspertów w reagowaniu na zagrożenia
- Szczegółowe narzędzia do tworzenia list dozwolonych aplikacji i ich izolowania
- Zasady kontroli urządzeń i pamięci masowej w czasie rzeczywistym
Cons:
- Brak opcji bezagentowego wykrywania urządzeń
- Nie jest przeznaczony do wdrażania urządzeń IoT ani urządzeń BYOD
Learn more about ThreatLocker: Najlepsze rozwiązanie do ujednoliconego zarządzania dostępem
- 30-dniowy bezpłatny okres próbny
- Ceny dostępne na życzenie
Visit WebsiteCustomer Rating:4.4/5
Obraz 7: Oprogramowanie Portnox do kontroli dostępu do sieci Portnox to rozwiązanie programowe do kontroli dostępu, które koncentruje się na zapewnianiu kompleksowej widoczności i kontroli sieci. Narzędzie to doskonale sprawdza się w zapewnianiu ujednoliconego zarządzania dostępem do różnych urządzeń i sieci, dzięki czemu jest idealne dla organizacji poszukujących kontroli i bezpieczeństwa na jednej platformie.
Dlaczego wybrałem Portnox: Wybrałem Portnox do tego zestawienia ze względu na jego koncentrację na ujednoliconym zarządzaniu dostępem. Najważniejszym wyróżnikiem jest możliwość zapewnienia pełnej widoczności wszystkich podłączonych urządzeń — funkcja, która nie jest tak wyraźnie dostępna w innych analizowanych przeze mnie narzędziach. W przypadku zastosowania polegającego na ujednoliconym zarządzaniu dostępem uważam, że mocną stroną Portnox jest możliwość oferowania scentralizowanej kontroli w zróżnicowanej sieci.
Najważniejsze funkcje i integracje:
Podstawową funkcją Portnox jest możliwość zapewnienia pełnej widoczności sieci, co pozwala organizacjom kontrolować dostęp we wszystkich punktach połączeń. Narzędzie oferuje również takie funkcje jak zdalna kontrola dostępu, uwierzytelnianie oparte na ryzyku oraz wykrywanie anomalii sieci. Jeśli chodzi o integracje, Portnox można zintegrować z różnymi systemami stosowanymi w przedsiębiorstwach, w tym z sieciami VPN, przełącznikami, kontrolerami sieci bezprzewodowych oraz rozwiązaniami do zarządzania urządzeniami mobilnymi, co pozwala usprawnić procesy związane z bezpieczeństwem.
Pros and Cons
Pros:
- Zapewnia pełną widoczność sieci
- Oferuje scentralizowaną kontrolę w różnych sieciach i na różnych urządzeniach
- Integruje się z szeroką gamą systemów stosowanych w przedsiębiorstwach
Cons:
- Informacje o cenach nie są łatwo dostępne
- Może być złożone dla małych firm
- Brak przejrzystych informacji o cenach może stanowić barierę dla niektórych potencjalnych użytkowników
Learn more about Portnox: Najlepsze rozwiązanie do zarządzanych wdrożeń NAC w środowiskach wielodzierżawnych
- Bezpłatne do pobrania, okres próbny nie jest potrzebny
- Bezpłatne, o otwartym kodzie źródłowym (opcjonalnie płatne wsparcie)
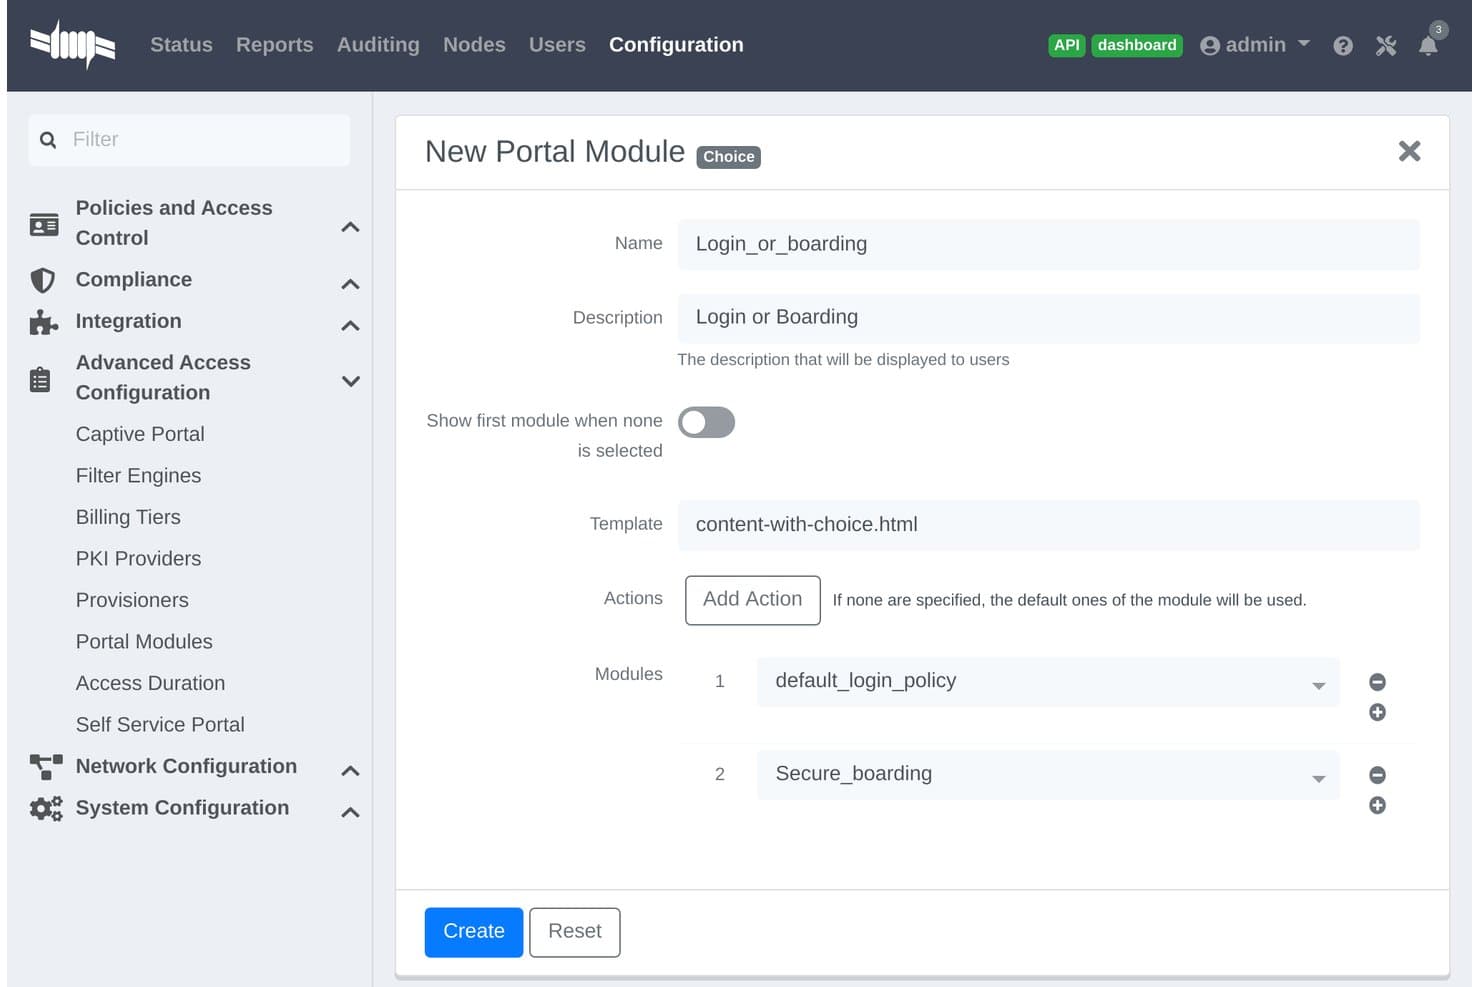
PacketFence oferuje konfigurację modułu portalu typu Wybór, która umożliwia administratorom połączenie modułów logowania i rejestracji w jednym przepływie portalu przechwytującego. PacketFence to rozwiązanie open source do kontroli dostępu do sieci, przeznaczone dla organizacji zarządzających zróżnicowanymi środowiskami. Oferuje bezagentowe wykrywanie urządzeń, uwierzytelnianie, autoryzację oraz opartą na zasadach segmentację sieci.
Dla kogo PacketFence jest najlepszym rozwiązaniem?
Dla dużych organizacji, dostawców usług i kampusów, które potrzebują scentralizowanej kontroli w złożonych, wielodzierżawnych środowiskach sieciowych.
Dlaczego wybrałem PacketFence
Wybrałem PacketFence jako jedno z najlepszych rozwiązań, ponieważ został zaprojektowany specjalnie z myślą o zarządzanych wdrożeniach NAC w środowiskach wielodzierżawnych. Doceniam obsługę bezagentowego wykrywania urządzeń w sieciach przewodowych, bezprzewodowych i VPN, a także elastyczne egzekwowanie zasad na potrzeby środowisk korporacyjnych i kampusowych.
Najważniejsze funkcje PacketFence
- Niestandardowy portal przechwytujący: Umożliwia tworzenie oznakowanych firmowo procesów uwierzytelniania internetowego i rejestracji urządzeń.
- Zaawansowana integracja z urządzeniami sieciowymi: Obsługuje przełączniki, sieci bezprzewodowe i zapory sieciowe takich dostawców jak Cisco, Aruba i Juniper.
- Zautomatyzowane raportowanie zgodności: Eksportuje dzienniki dostępu i zdarzenia, usprawniając zadania związane z audytami i analizą incydentów.
- Rozszerzalność oparta na interfejsie API: Łączy się z systemami zewnętrznymi, umożliwiając automatyzację przepływów pracy i tworzenie niestandardowych integracji.
Integracje PacketFence
PacketFence oferuje natywne integracje z rozwiązaniami Cisco, Aruba, Juniper, HP, Ruckus, Extreme Networks, Microsoft Active Directory, LDAP, RADIUS i SAML, a także interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Obsługa bezagentowego wykrywania urządzeń sieciowych
- Obsługa wielu dzierżawców na potrzeby dostawców usług zarządzanych
- Skalowalność do dużych, rozproszonych środowisk sieciowych
Cons:
- Wymaga zaawansowanej wiedzy z zakresu systemu Linux i sieci
- Interfejs jest mniej przejrzysty niż w komercyjnych rozwiązaniach NAC
Learn more about PacketFence: Najlepsze rozwiązanie do automatycznego udostępniania sieci dla gości
- Demo na życzenie
- Wycena indywidualna (subskrypcja lub licencja bezterminowa)
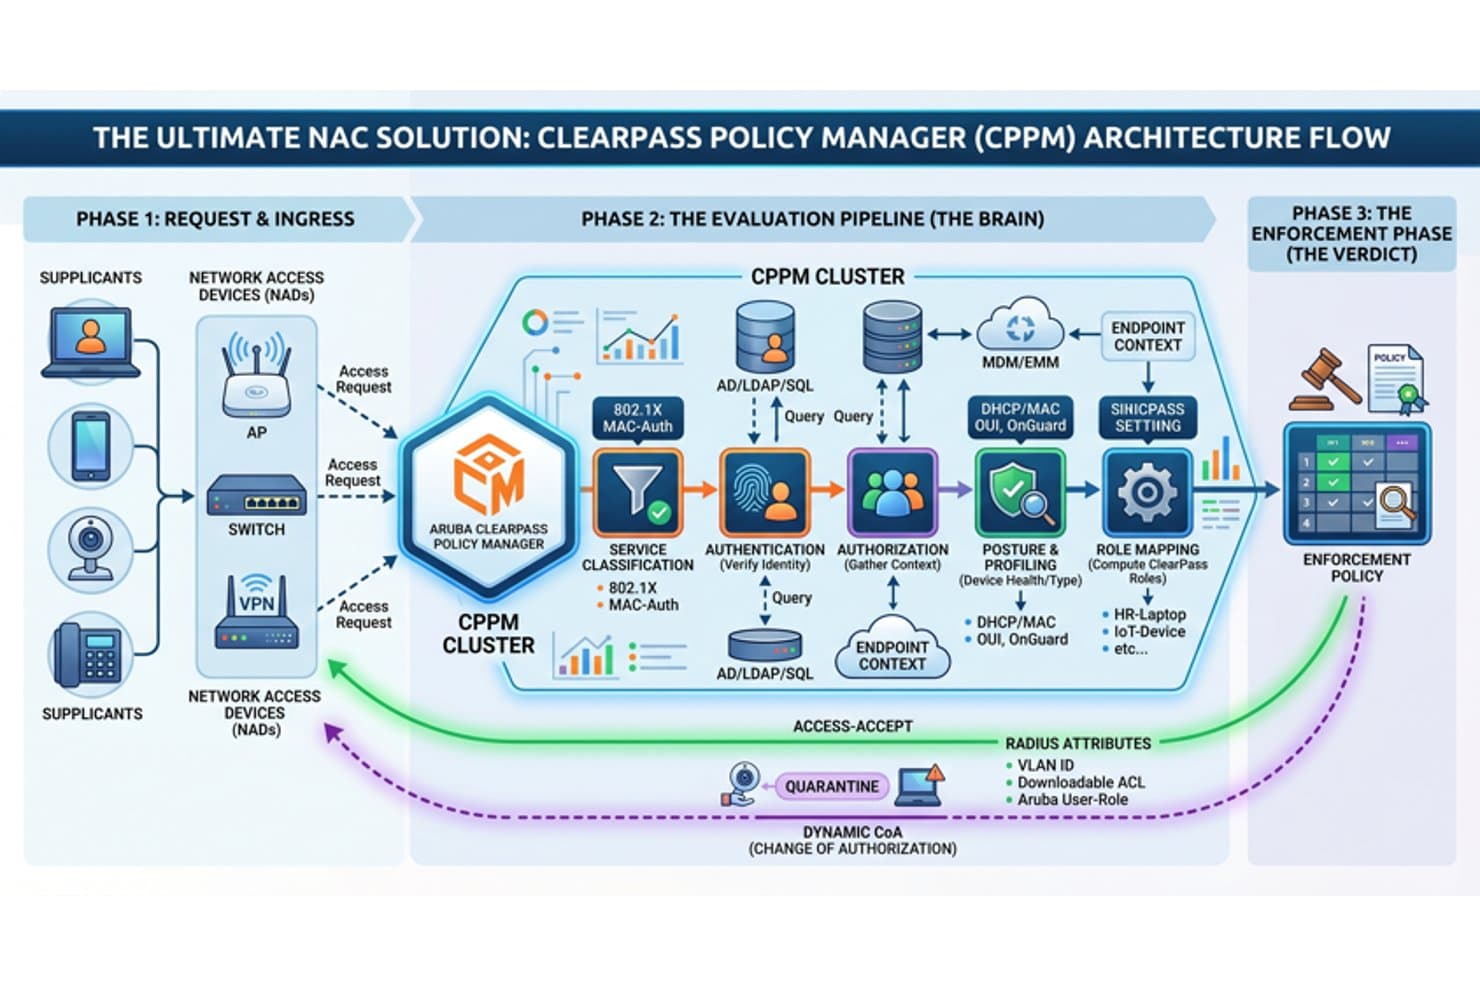
Aruba ClearPass oferuje kompleksowy schemat architektury NAC obejmujący przyjmowanie żądań, potok oceny oraz fazy egzekwowania zasad kontroli dostępu do sieci. Aruba ClearPass to platforma kontroli dostępu do sieci, która oferuje automatyczną identyfikację urządzeń, uwierzytelnianie oparte na rolach, egzekwowanie zasad w czasie rzeczywistym oraz integrację z systemami tożsamości, bezpieczeństwa i zgodności.
Dla kogo najlepiej nadaje się Aruba ClearPass?
Zaprojektowana dla zespołów IT i bezpieczeństwa w średnich i dużych przedsiębiorstwach, które zarządzają dostępem różnorodnych urządzeń i gości w złożonych środowiskach sieciowych.
Dlaczego wybrałem Aruba ClearPass
Wybrałem Aruba ClearPass jako jedno z najlepszych rozwiązań, ponieważ mogę automatyzować bezpieczne wdrażanie gości, stosować szczegółowe zasady dotyczące urządzeń oraz obsługiwać niestandardowe przepływy pracy dla odwiedzających i wykonawców w dużych, dynamicznie zmieniających się środowiskach. Najlepsze rozwiązanie do automatycznego udostępniania sieci dla gości.
Najważniejsze funkcje Aruba ClearPass
- Profilowanie urządzeń w czasie rzeczywistym: Identyfikuje i klasyfikuje wszystkie punkty końcowe, w tym urządzenia IoT i BYOD, bez użycia agenta.
- Obsługa uwierzytelniania 802.1X: Umożliwia bezpieczne uwierzytelnianie oparte na standardach dla połączeń przewodowych i bezprzewodowych.
- Silnik zasad opartych na rolach: Dynamicznie przypisuje zasady na podstawie roli użytkownika, typu urządzenia lub stanu zgodności.
- Integracja z platformami bezpieczeństwa: Łączy się z narzędziami SIEM, EDR i MDM w celu skoordynowanego reagowania na zagrożenia i zapewnienia zgodności.
Integracje Aruba ClearPass
Aruba ClearPass oferuje natywne integracje z Active Directory, Azure AD, Okta, Jamf, MobileIron, ServiceNow, Palo Alto Networks, Cisco ISE, Splunk i Fortinet. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Automatyczne udostępnianie sieci dla gości jest wysoce konfigurowalne
- Profilowanie urządzeń w czasie rzeczywistym dla wszystkich punktów końcowych
- Szczegółowa kontrola dostępu i zasad oparta na rolach
Cons:
- Początkowa konfiguracja jest złożona dla małych zespołów
- Panele raportowania wymagają ręcznej konfiguracji
Learn more about Aruba Clearpass: Najlepszy w przypadku zautomatyzowanych procedur reagowania na zdarzenia związane z bezpieczeństwem
- Demo na życzenie
- Wycena indywidualna
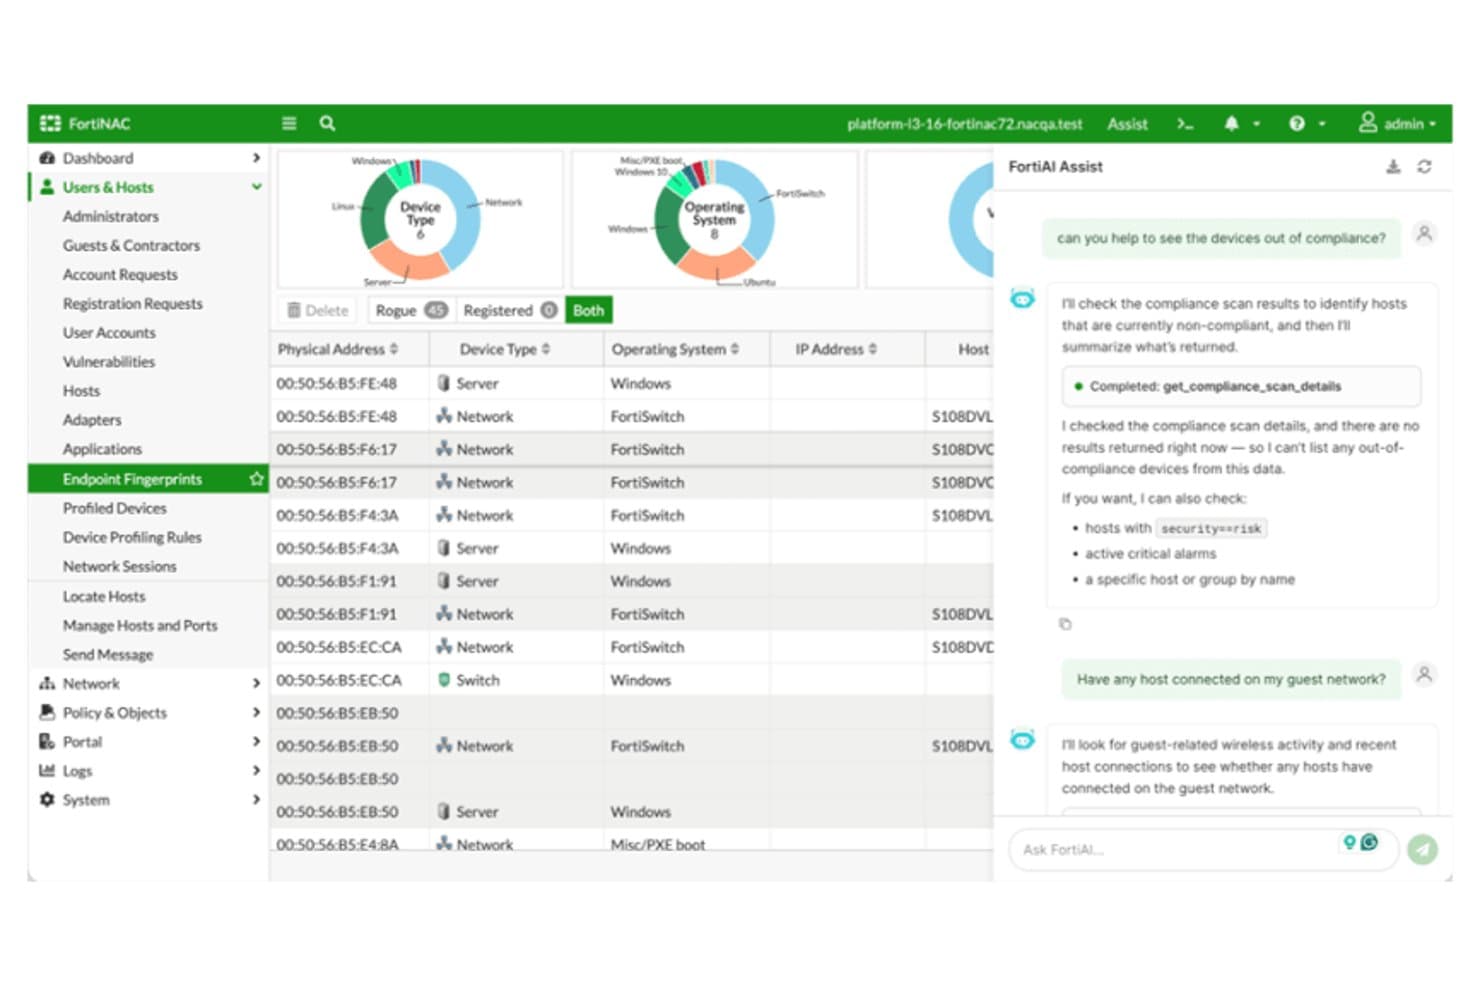
Fortinet FortiNAC oferuje interfejs wspomagany przez AI z funkcją skanowania zgodności urządzeń, zarządzaniem hostami i widocznością sieci w czasie rzeczywistym na podstawie odcisków punktów końcowych. Fortinet FortiNAC to platforma kontroli dostępu do sieci przeznaczona dla organizacji, które potrzebują zaawansowanego wykrywania urządzeń, dynamicznego egzekwowania zasad, ciągłej oceny punktów końcowych oraz integracji ze środowiskami wielu dostawców.
Dla kogo Fortinet FortiNAC jest najlepszym rozwiązaniem?
Zespoły ds. bezpieczeństwa i IT w dużych przedsiębiorstwach lub organizacjach podlegających regulacjom, które zarządzają złożonymi sieciami wielu dostawców z różnymi typami urządzeń.
Dlaczego wybrałem Fortinet FortiNAC
Wybrałem Fortinet FortiNAC, ponieważ polegam na jego zautomatyzowanych procedurach reagowania, które natychmiast izolują ryzykowne urządzenia i uruchamiają zmiany zasad sieciowych. Korzystam z funkcji wykrywania w czasie rzeczywistym, aby rozpoczynać reakcje na zdarzenia związane z bezpieczeństwem bez ręcznej interwencji.
Najważniejsze funkcje Fortinet FortiNAC
- Silnik profilowania urządzeń: Identyfikuje i klasyfikuje wszystkie urządzenia, w tym IoT i OT, gdy łączą się z siecią.
- Uwierzytelnianie wieloma metodami: Obsługuje 802.1X, uwierzytelnianie MAC, portal przechwytujący oraz procedury dostępu oparte na certyfikatach.
- Dynamiczna segmentacja: Przypisuje urządzenia do odpowiednich sieci VLAN lub stref sieciowych na podstawie stanu zabezpieczeń i tożsamości w czasie rzeczywistym.
- Pulpit raportowania zgodności: Generuje szczegółowe dzienniki i konfigurowalne raporty wspierające audyty regulacyjne oraz dochodzenia.
Integracje Fortinet FortiNAC
Fortinet FortiNAC oferuje natywne integracje z produktami Fortinet Security Fabric, takimi jak FortiGate, FortiAnalyzer i FortiSIEM, a także ze sprzętem sieciowym Cisco, Aruba, HPE, Extreme Networks, Meraki, Arista i Ruckus. Dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Zaawansowane profilowanie urządzeń IoT i OT
- Dynamiczne zasady segmentacji sieci
- Zautomatyzowane reakcje na zdarzenia związane z bezpieczeństwem
Cons:
- Interfejs i procedury wymagają obszernego szkolenia
- Niektórzy użytkownicy zgłaszają powolne działanie pomocy technicznej
Learn more about Fortinet FortiNAC: Najlepszy wybór do wielowarstwowego zapobiegania zagrożeniom związanym z plikami
- Bezpłatny okres próbny / wersja demonstracyjna na życzenie
- Licencjonowanie, roczne lub wieloletnie
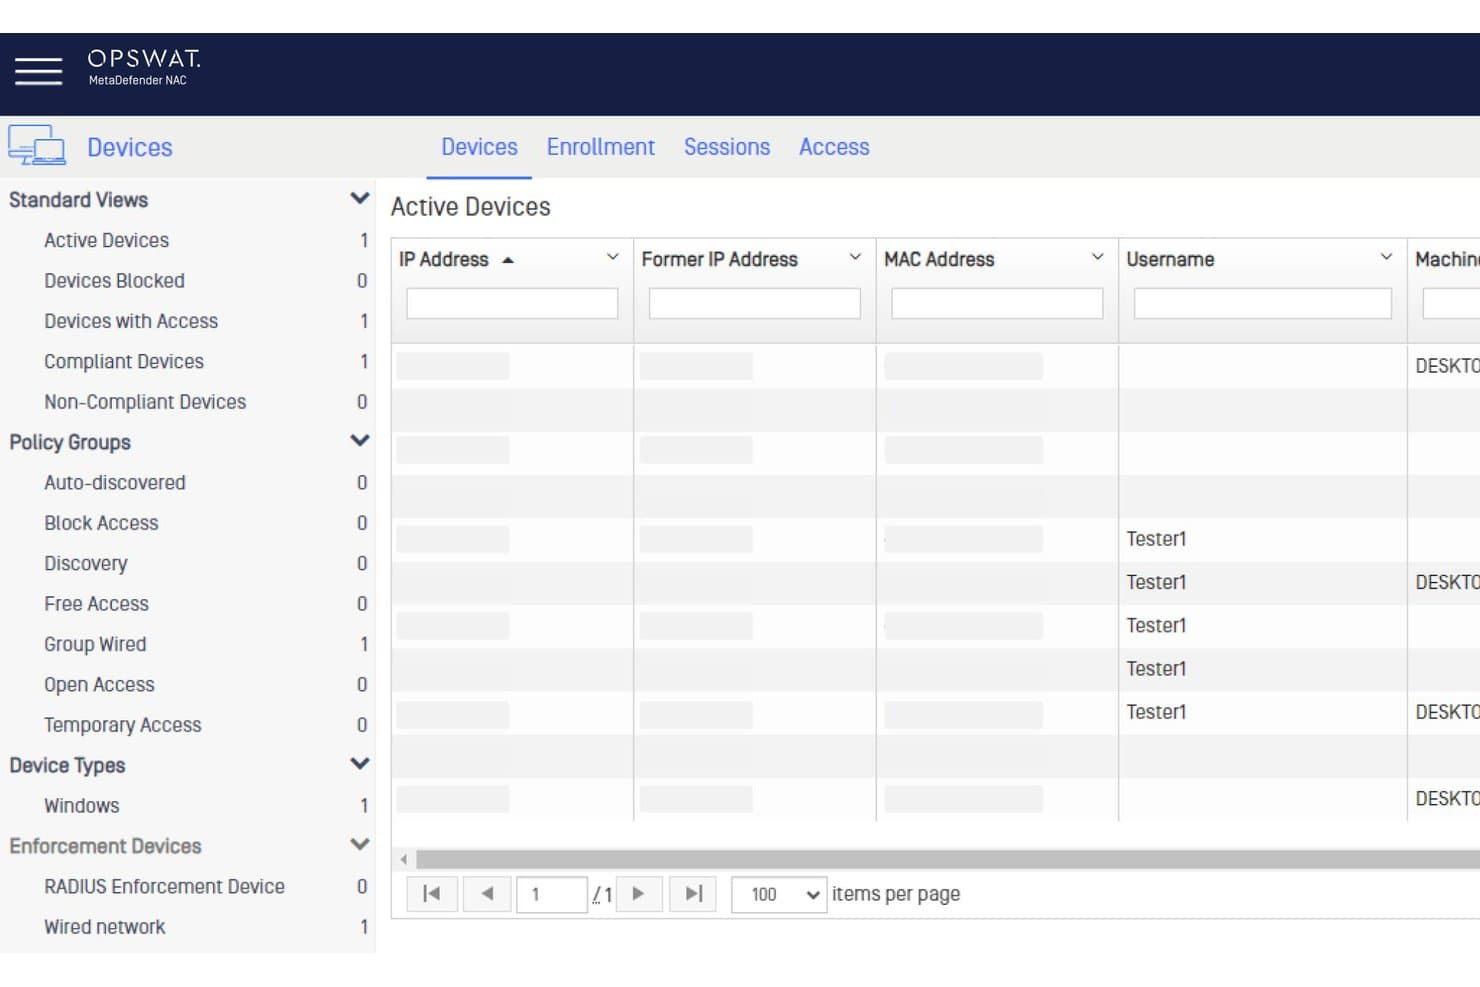
OPSWAT MetaDefender NAC udostępnia panel Aktywne urządzenia, który pokazuje stan urządzeń, grupy zasad i sesje użytkowników na potrzeby kontroli dostępu do sieci. OPSWAT MetaDefender to platforma bezpieczeństwa, która zapewnia zaawansowaną inspekcję zawartości, skanowanie plików i dogłębną ocenę stanu zabezpieczeń punktów końcowych dla organizacji modernizujących mechanizmy kontroli dostępu do sieci.
Dla kogo OPSWAT MetaDefender jest najlepszym wyborem?
Zespoły ds. bezpieczeństwa w regulowanych przedsiębiorstwach i operatorzy infrastruktury zarządzający złożonymi transferami plików oraz dostępem urządzeń innych firm.
Dlaczego wybrałem OPSWAT MetaDefender
Wybrałem OPSWAT MetaDefender, ponieważ polegam na jego wielowarstwowym zapobieganiu zagrożeniom związanym z plikami w celu kontrolowania ryzyka związanego z plikami na granicach sieci. Korzystam z jego funkcji dogłębnego rozbrajania zawartości, skanowania z użyciem wielu silników oraz analizy podatności, aby powstrzymywać zagrożenia, zanim pliki dotrą do punktów końcowych.
Najważniejsze funkcje OPSWAT MetaDefender
- Kontrole stanu zabezpieczeń punktów końcowych: Oceniają urządzenia pod kątem wersji systemu operacyjnego, poprawek zabezpieczeń i zgodnego z wymaganiami oprogramowania antywirusowego.
- Integracja z SIEM: Wysyła informacje o zagrożeniach i dane dotyczące incydentów bezpośrednio do systemów zarządzania informacjami i zdarzeniami dotyczącymi bezpieczeństwa.
- Kontrole dostępu oparte na zasadach: Egzekwuje skoncentrowane na urządzeniach reguły dostępu do sieci na podstawie ocen ryzyka i statusu zgodności.
- Skanowanie urządzeń bez użycia agentów: Sprawdza niezarządzane urządzenia oraz urządzenia BYOD bez konieczności instalowania oprogramowania.
Integracje OPSWAT MetaDefender
OPSWAT MetaDefender oferuje natywne integracje z Cisco ISE, Forescout, Palo Alto Networks, ServiceNow i Splunk, a także udostępnia interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Wielowarstwowe skanowanie z użyciem ponad 30 silników antywirusowych
- Zaawansowane rozbrajanie zawartości przesyłanych plików
- Kontrole ryzyka i zgodności punktów końcowych w czasie rzeczywistym
Cons:
- Nie jest dedykowanym rozwiązaniem NAC do wykrywania urządzeń
- Złożone wdrożenie dla mniejszych zespołów IT
Learn more about OPSWAT MetaDefender: Najlepsze rozwiązanie dzięki szyfrowaniu odpornemu na komputery kwantowe w całym stosie
- Stały bezpłatny plan
- Bezpłatnie dla maksymalnie 50 użytkowników, następnie $7/użytkownika/mies.
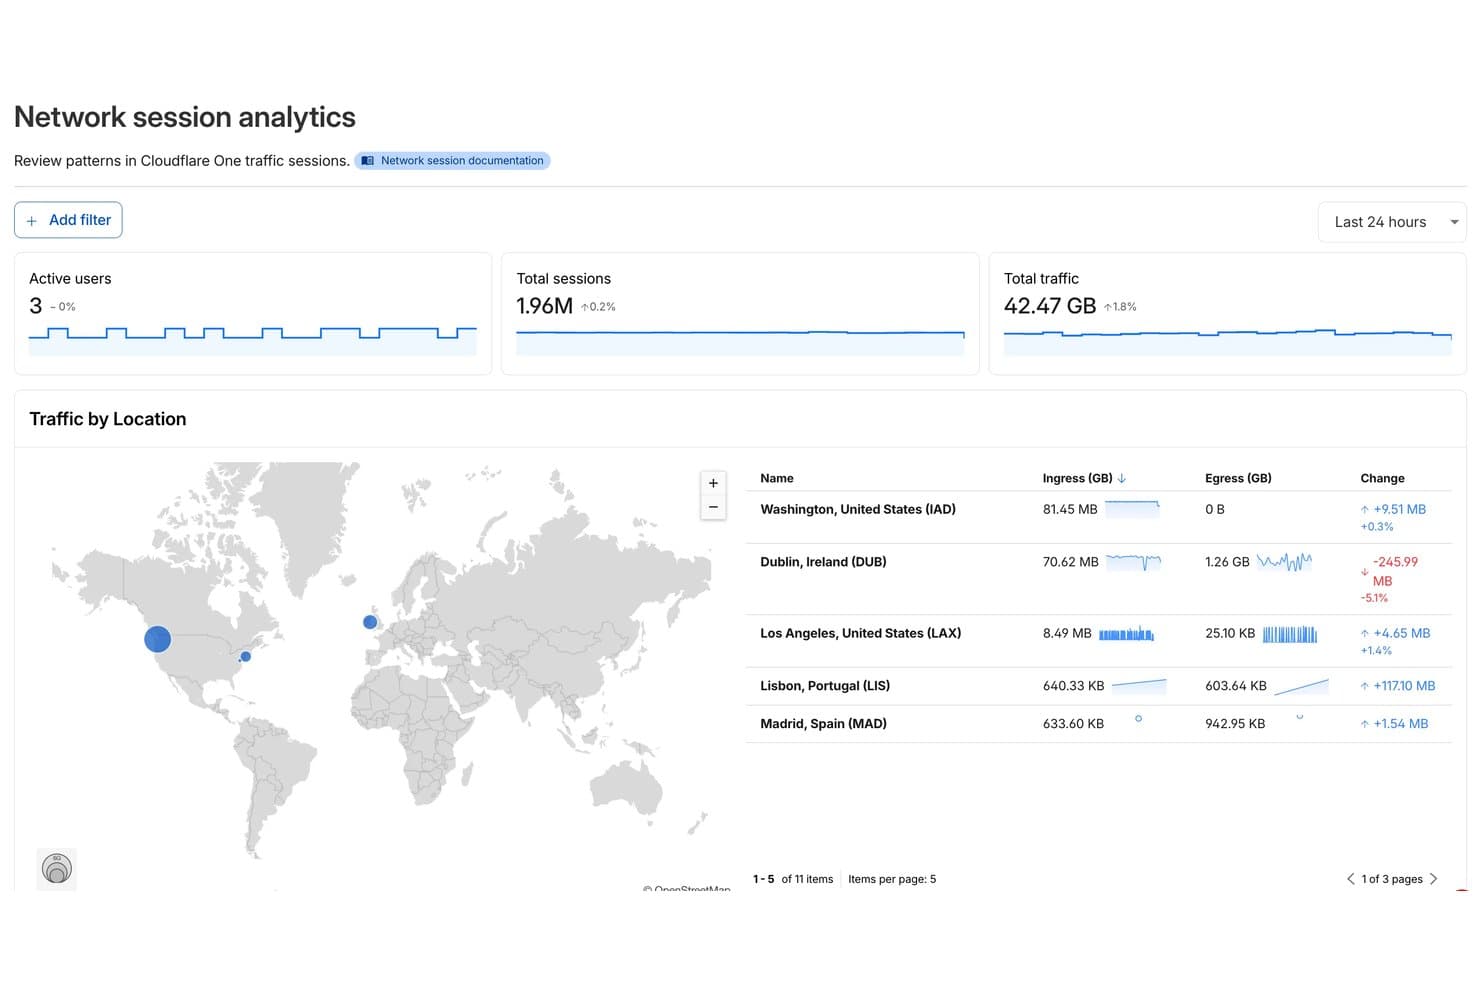
Cloudflare One oferuje panel analityki sesji sieciowych wyświetlający aktywnych użytkowników, łączną liczbę sesji, całkowity ruch oraz ruch z podziałem na lokalizacje na całym świecie, wraz z danymi dotyczącymi ruchu przychodzącego i wychodzącego. Cloudflare One to skoncentrowana na bezpieczeństwie platforma kontroli dostępu do sieci, która zapewnia ocenę stanu urządzeń, uwierzytelnianie użytkowników, dynamiczną segmentację Zero Trust, egzekwowanie zasad oraz raportowanie zgodności w ramach ujednoliconego rozwiązania.
Dla kogo Cloudflare One jest najlepszym wyborem?
Zespoły ds. bezpieczeństwa i IT w organizacjach z hybrydowym lub rozproszonym modelem pracy, które potrzebują natywnych dla chmury, opartych na tożsamości mechanizmów kontroli dostępu do sieci.
Dlaczego wybrałem Cloudflare One
Wybrałem Cloudflare One, ponieważ jest to jedyne rozwiązanie NAC, z którego korzystałem, oferujące szyfrowanie odporne na komputery kwantowe wbudowane w każdą warstwę. Polegam na jego silniku zasad Zero Trust i ciągłym sprawdzaniu stanu urządzeń, aby chronić środowiska chmurowe i lokalne.
Najważniejsze funkcje Cloudflare One
- Szczegółowa kontrola dostępu oparta na rolach: Przypisuj użytkownikom i urządzeniom precyzyjne uprawnienia na podstawie tożsamości i kontekstu.
- Integracja z wiodącymi dostawcami tożsamości: Łatwo łącz się z Okta, Azure AD i innymi głównymi dostawcami tożsamości.
- Rejestrowanie aktywności w czasie rzeczywistym: Rejestruj zdarzenia uwierzytelniania i dostępu na potrzeby audytów oraz analizy zgodności.
- Integracje z interfejsem API oceny stanu urządzeń: Synchronizuj sygnały dotyczące stanu z CrowdStrike, SentinelOne lub Microsoft Defender, aby podejmować bardziej trafne decyzje dotyczące zasad.
Integracje Cloudflare One
Cloudflare One oferuje natywne integracje z Okta, Azure Active Directory, CrowdStrike, SentinelOne, Google Workspace i VMware Workspace ONE. Dostępny jest interfejs API umożliwiający tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Wbudowane szyfrowanie odporne na komputery kwantowe dla całego ruchu
- Szczegółowa kontrola zasad dotyczących użytkowników i urządzeń
- Skuteczne rejestrowanie zgodności i audytów w czasie rzeczywistym
Cons:
- Ograniczony zakres bezagentowej obsługi urządzeń niezarządzanych
- Złożona segmentacja sieci w starszych środowiskach
Learn more about Cloudflare One:

Obraz 2: Ekran asystenta oprogramowania NACVIEW do kontroli dostępu do sieci NACVIEW to kompleksowe rozwiązanie do kontroli dostępu do sieci (NAC), które oferuje dynamiczne monitorowanie sieci i wykrywanie zagrożeń. Możliwość zapewnienia monitorowania sieci w czasie rzeczywistym sprawia, że jest to wyróżniające się narzędzie w tej dziedzinie.
Dlaczego wybrałem NACVIEW: Monitorowanie sieci na żywo i proaktywne wykrywanie zagrożeń przez NACVIEW to powody, dla których znalazło się ono na mojej liście. Uznałem je za lepsze ze względu na zaangażowanie w monitorowanie w czasie rzeczywistym, które jest kluczowym czynnikiem solidnego bezpieczeństwa sieci. Jeśli zależy Ci na pełnym obrazie wszystkich działań w sieci w momencie ich występowania, NACVIEW jest najlepszym wyborem. Jego możliwości działania w czasie rzeczywistym pozwalają na szybkie wykrywanie zagrożeń i reagowanie na nie.
Najważniejsze funkcje & integracje:
NACVIEW wyróżnia się szczegółowym wglądem w aktywność sieci i natychmiastowym wykrywaniem zagrożeń. Imponujące są również funkcje zarządzania zasadami i ich egzekwowania. Rozwiązanie zapewnia płynną integrację z innymi narzędziami cyberbezpieczeństwa oraz infrastrukturą sieciową, a dzięki interfejsowi API może także współpracować z oprogramowaniem dostosowanym do potrzeb klienta.
Pros and Cons
Pros:
- Monitorowanie sieci w czasie rzeczywistym
- Szybkie wykrywanie zagrożeń
- Skuteczne zarządzanie zasadami i ich egzekwowanie
Cons:
- Konfiguracja wymaga pewnej wiedzy na temat sieci
- Interfejs można ulepszyć, aby zapewnić lepsze doświadczenia użytkownika
- Koszt może być stosunkowo wysoki dla mniejszych firm
Learn more about NACVIEW:
Inne programy do kontroli dostępu do sieci
Poniżej znajduje się lista dodatkowych programów do kontroli dostępu do sieci, które znalazły się na mojej krótkiej liście, ale nie trafiły do pierwszej dziesiątki. Zdecydowanie warto się z nimi zapoznać.
- 11TwingateNajlepsze rozwiązanie do zabezpieczania zdalnego zespołu
- 12SilverfortNajlepsze rozwiązanie z ochroną w czasie wykonywania dla wszystkich tożsamości
- 13Auconet BICSNajlepsze rozwiązanie z nieograniczoną skalowalnością dla dużych przedsiębiorstw
Recenzje innych programów do kontroli dostępu do sieci
- Narzędzia do zabezpieczania chmury
- Oprogramowanie do ochrony punktów końcowych
- Oprogramowanie do reagowania na incydenty
Jak oceniam oprogramowanie do kontroli dostępu do sieci
Oceniam te narzędzia na dwóch poziomach: podstawowych wymaganiach, które musi spełniać platforma NAC — takich jak egzekwowanie 802.1X i ocena stanu punktów końcowych — oraz czynnikach wyróżniających, które odróżniają niektórych dostawców od konkurencji.
Podstawowe funkcje (wymagane na tej liście)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi uzyskać łączny wynik na poziomie co najmniej 65%, aby zostać uwzględnione.
- Wykrywanie i profilowanie urządzeń: Sprawdzam, czy platforma może automatycznie wykrywać i klasyfikować zarządzane punkty końcowe, laptopy BYOD, czujniki IoT oraz urządzenia niezarządzane w segmentach przewodowych i bezprzewodowych.
- Uwierzytelnianie i autoryzacja: Każde narzędzie powinno obsługiwać wiele metod, takich jak 802.1X, obejście uwierzytelniania MAC i portale przechwytujące, a także dostęp oparty na rolach powiązany z usługami katalogowymi.
- Egzekwowanie zasad i segmentacja: Analizuję, w jaki sposób narzędzie przypisuje sieci VLAN, stosuje listy kontroli dostępu lub orkiestruje mikrosegmentację na podstawie tożsamości i kontekstu urządzenia, aby dynamicznie izolować ruch.
- Ocena stanu punktów końcowych: Platforma powinna oceniać stan urządzenia — poziom aktualizacji, status programu antywirusowego i szyfrowanie dysku — przed rozpoczęciem sesji oraz w jej trakcie, a nie tylko podczas pierwszego połączenia.
- Automatyczna reakcja na zagrożenia: Oceniam, czy narzędzie może w czasie rzeczywistym poddać zaatakowane urządzenie kwarantannie lub ograniczyć jego dostęp, na przykład przenosząc oznaczony punkt końcowy do sieci VLAN służącej do naprawy bez ręcznej interwencji.
- Raportowanie zgodności i audytowanie: Szczegółowe dzienniki dostępu i raporty gotowe do audytu mają duże znaczenie, zwłaszcza dla zespołów przygotowujących się do ocen zgodności z PCI-DSS, HIPAA lub NIST, podczas których wymagane jest udokumentowanie mechanizmów kontroli dostępu.
Po utworzeniu listy narzędzi spełniających te kryteria analizuję, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję różnych dostawców:
Wyróżniające się funkcje
Obsługa sieci wielu dostawców jest istotnym czynnikiem wyróżniającym — sprawdzam, czy platforma działa z urządzeniami Cisco, Aruba, Juniper i Fortinet bez wymuszania stosowania rozwiązania jednego dostawcy. Szybko można również dostrzec różnice w zakresie analizy urządzeń IoT i OT. Środowiska z urządzeniami medycznymi lub sterownikami automatyki budynkowej wymagają specjalistycznego rozpoznawania urządzeń, które wykracza daleko poza standardowe profilowanie. Całości dopełniają adaptacyjne zasady oparte na ryzyku, w których dostęp jest dynamicznie dostosowywany na podstawie oceny zagrożenia w czasie rzeczywistym, a nie statycznych reguł.
Coś więcej niż funkcje
Integracje z ekosystemem mają tutaj duże znaczenie. Sprawdzam, czy platforma NAC łączy się z używanymi już systemami SIEM, EDR i dostawcami tożsamości, aby pasowała do stosu zabezpieczeń, zamiast działać obok niego. Kolejnym kluczowym czynnikiem jest model licencjonowania — niektórzy dostawcy pobierają opłaty za urządzenie, inni za jednoczesnego użytkownika, a ukryte opłaty za moduły dostępu gościnnego lub oceny stanu mogą szybko zwiększyć koszty. Oceniam również elastyczność wdrażania, ponieważ zespoły działające w środowiskach hybrydowych potrzebują możliwości wykraczających poza pojedyncze urządzenie lokalne.
Najczęściej zadawane pytania
Jakie są korzyści z korzystania z oprogramowania do kontroli dostępu do sieci?
Korzystanie z oprogramowania do kontroli dostępu do sieci wiąże się z licznymi korzyściami, w tym:
- Zwiększone bezpieczeństwo: Oprogramowanie NAC zwiększa bezpieczeństwo, zapewniając dostęp do sieci wyłącznie autoryzowanym urządzeniom. Weryfikuje użytkowników i urządzenia przed przyznaniem dostępu do sieci, zmniejszając ryzyko zagrożeń cybernetycznych.
- Egzekwowanie zasad: Dzięki tym narzędziom organizacje mogą egzekwować zasady dotyczące różnych urządzeń i aplikacji, dodatkowo wzmacniając bezpieczeństwo swojej sieci.
- Widoczność i kontrola: Oprogramowanie NAC zapewnia kompleksowy przegląd wszystkich podłączonych urządzeń i ich aktywności, umożliwiając monitorowanie i kontrolę w czasie rzeczywistym.
- Automatyczne reakcje: Oprogramowanie może automatyzować reakcje na potencjalne zagrożenia, takie jak izolowanie zaatakowanych systemów lub blokowanie określonych urządzeń, ułatwiając szybkie działanie podczas incydentów bezpieczeństwa.
- Zgodność z przepisami: Narzędzia NAC pomagają organizacjom spełniać określone wymogi zgodności z przepisami dotyczącymi bezpieczeństwa danych i sieci.
Ile zazwyczaj kosztują narzędzia do kontroli dostępu do sieci?
Koszt narzędzi do kontroli dostępu do sieci może się znacznie różnić w zależności od konkretnych funkcji, wielkości organizacji oraz liczby użytkowników lub urządzeń, którymi trzeba zarządzać. Modele cenowe zwykle opierają się na licencjach na użytkownika lub urządzenie, a niektórzy dostawcy oferują plany warstwowe z coraz większą liczbą funkcji.
Jaki jest typowy przedział cenowy oprogramowania do kontroli dostępu do sieci?
Ceny oprogramowania do kontroli dostępu do sieci wahają się od około $5 za użytkownika miesięcznie do kilkuset dolarów za użytkownika miesięcznie w przypadku bardziej złożonych rozwiązań dla przedsiębiorstw.
Które oprogramowanie do kontroli dostępu do sieci jest najtańsze, a które najdroższe?
Najbardziej przystępnym cenowo oprogramowaniem NAC w naszym zestawieniu jest LiteManager, którego plany zaczynają się od $10 miesięcznie. Na drugim końcu skali znajdują się rozwiązania firmy Cisco, których cena może sięgać kilkuset dolarów za użytkownika miesięcznie ze względu na rozbudowane funkcje i kompleksowe możliwości klasy korporacyjnej.
Czy istnieją bezpłatne opcje oprogramowania do kontroli dostępu do sieci?
Tak, niektóre narzędzia, takie jak PacketFence, oferują bezpłatną wersję oprogramowania do kontroli dostępu do sieci o otwartym kodzie źródłowym. Jednak tym bezpłatnym wersjom często brakuje zaawansowanych funkcji i wsparcia dostępnych w płatnych rozwiązaniach, a ponadto mogą one nie być odpowiednie dla dużych lub złożonych sieci.