

Narzędzia SBOM o otwartym kodzie źródłowym to rozwiązania programowe, które umożliwiają tworzenie, analizowanie i zarządzanie wykazami komponentów oprogramowania (SBOM) za pomocą otwartego kodu, który można przeglądać i dostosowywać. Jeśli szukasz sposobów na monitorowanie zależności, licencji i luk w zabezpieczeniach w całym stosie oprogramowania, wiesz, jak kluczowe stały się niezawodne narzędzia SBOM.
W tym przewodniku znajdziesz najlepsze narzędzia SBOM o otwartym kodzie źródłowym, które pomogą Ci uprościć zapewnianie zgodności, monitorować ryzyko i włączyć zarządzanie SBOM do istniejącego przepływu pracy — niezależnie od tego, jak złożone jest Twoje środowisko.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza narzędzi SBOM o otwartym kodzie źródłowym
Ta tabela porównawcza podsumowuje szczegóły cenowe moich najlepszych narzędzi SBOM o otwartym kodzie źródłowym:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do ciągłej zgodności licencyjnej | Bezpłatny plan | Od $20/projekt/miesiąc (rozliczane rocznie) | Website | |
| 2 | Najlepsze do analizowania zależności obrazów kontenerów | Niedostępne | Bezpłatne bezterminowo | Website | |
| 3 | Najlepszy do standaryzacji danych pakietów oprogramowania | Niedostępne | Bezpłatny na zawsze | Website | |
| 4 | Najlepsze rozwiązanie do wykrywania komponentów bazy kodu | 7-dniowy bezpłatny okres próbny | Od €35,000/rok (rozliczane rocznie) | Website | |
| 5 | Najlepsze narzędzie do łączenia metadanych łańcucha dostaw | Niedostępne | Bezpłatne na zawsze | Website | |
| 6 | Najlepsze do monitorowania ryzyka w czasie rzeczywistym | Niedostępne | Bezpłatne na zawsze | Website | |
| 7 | Najlepszy do automatycznego generowania SBOM CycloneDX | Niedostępne | Bezpłatny na zawsze | Website | |
| 8 | Najlepsze do generowania zestawień SBOM SPDX | Niedostępne | Bezpłatne na zawsze | Website | |
| 9 | Najlepsze do szybkiego tworzenia zestawień materiałów oprogramowania | Niedostępne | Bezpłatne na zawsze | Website | |
| 10 | Najlepsze rozwiązanie do tłumaczenia między formatami SBOM | Niedostępne | Bezpłatne na zawsze | Website |


Recenzje najlepszych narzędzi SBOM o otwartym kodzie źródłowym
\u003cspan data-slate-fragment=”\u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyQmVsb3clMjBhcmUlMjBteSUyMGRldGFpbGVkJTIwc3VtbWFyaWVzJTIwb2YlMjB0aGUlMjBiZXN0JTIwb3Blbi1zb3VyY2UlMjBTQk9NJTIwdG9vbHMlMjB0aGF0JTIwbWFkZSUyMGl0JTIwb250byUyMG15JTIwc2hvcnRsaXN0LiUyME15JTIwcmV2aWV3cyUyMG9mZmVyJTIwYSUyMGRldGFpbGVkJTIwbG9vayUyMGF0JTIwdGhlJTIwZmVhdHVyZXMlMkMlMjBjYXBhYmlsaXRpZXMlMkMlMjBhbmQlMjBiZXN0JTIwdXNlJTIwY2FzZXMlMjBvZiUyMGVhY2glMjB0b29sJTIwdG8lMjBoZWxwJTIweW91JTIwZmluZCUyMHRoZSUyMGJlc3QlMjBvbmUlMjBmb3IlMjB5b3UuJTIyJTdEJTVEJTJDJTIydHlwZSUyMiUzQSUyMnAlMjIlMkMlMjJpZCUyMiUzQSUyMnhKRVQ3UkwzS1AlMjIlN0QlNUQ=”\u0022\u003ePoniżej znajdziesz moje szczegółowe podsumowania najlepszych narzędzi SBOM o otwartym kodzie źródłowym, które trafiły na moją krótką listę. W recenzjach szczegółowo omawiam funkcje, możliwości i najlepsze zastosowania każdego narzędzia, aby pomóc Ci znaleźć rozwiązanie najlepiej dopasowane do Twoich potrzeb.\u003c/span\u003e
 Najlepsze rozwiązanie do ciągłej zgodności licencyjnej
- Bezpłatny plan
- Od $20/projekt/miesiąc (rozliczane rocznie)
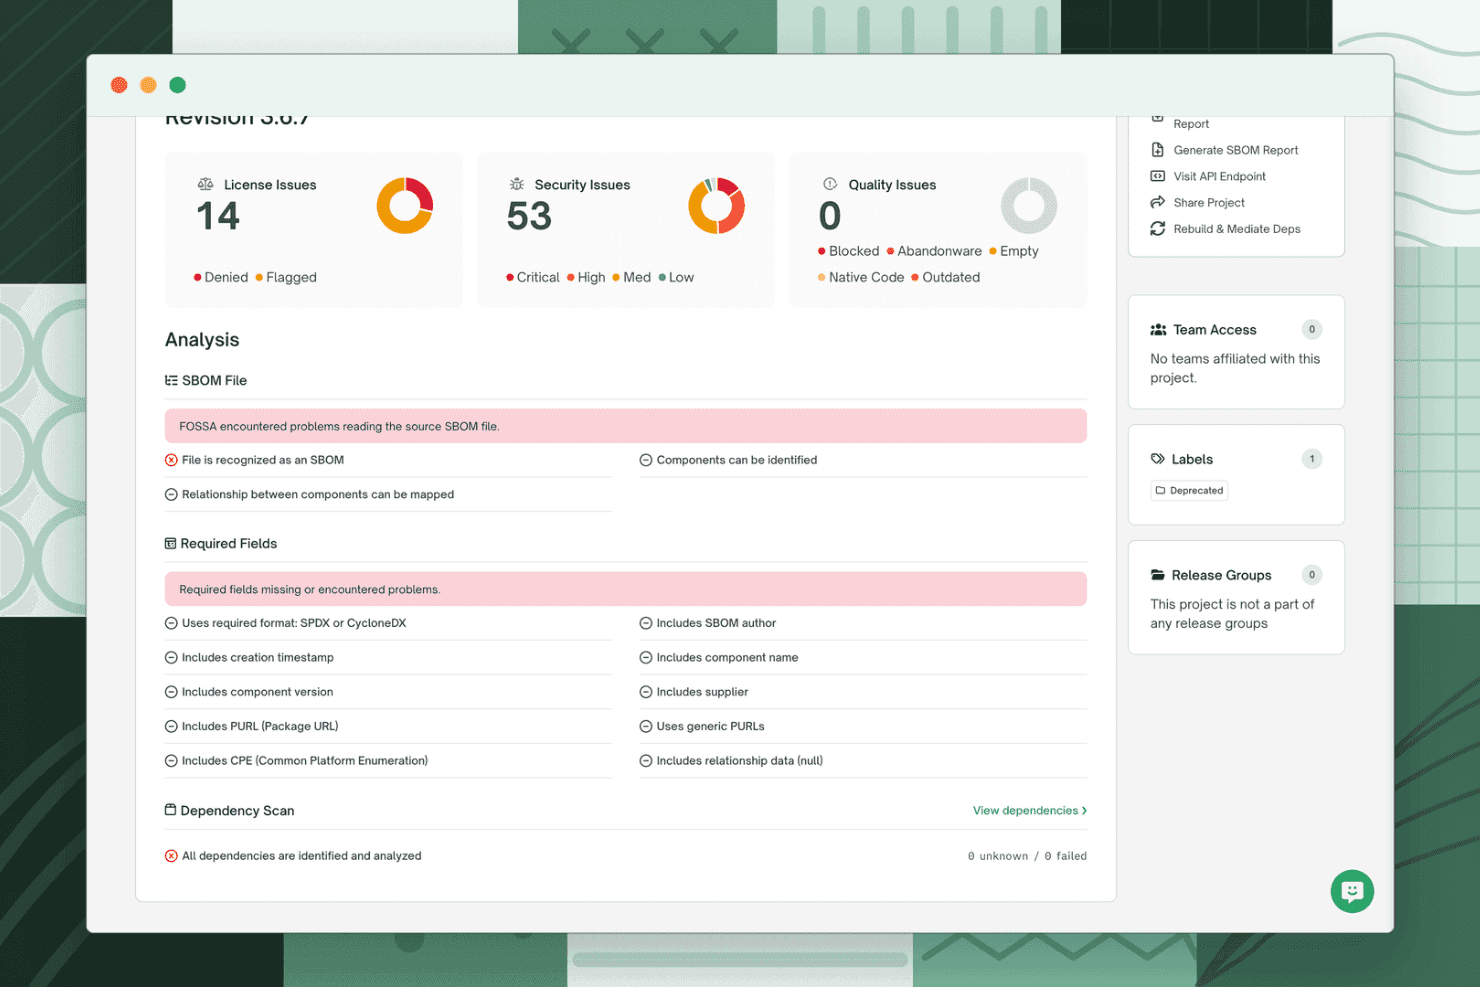
FOSSA wyświetla pulpit nawigacyjny wersji projektu z podsumowaniem problemów dotyczących licencji, bezpieczeństwa i jakości, a także analizą pliku SBOM i walidacją wymaganych pól. FOSSA to platforma analizy składu oprogramowania, która łączy generowanie SBOM, skanowanie licencji oprogramowania otwartoźródłowego, wykrywanie luk w zabezpieczeniach i śledzenie zależności w bazach kodu, kontenerach oraz plikach binarnych.
Dla kogo FOSSA jest najlepszym wyborem?
FOSSA doskonale sprawdza się w przypadku korporacyjnych zespołów inżynieryjnych i prawnych zarządzających obowiązkami związanymi z licencjami oprogramowania otwartoźródłowego w dużych bazach kodu obejmujących wiele repozytoriów.
Dlaczego wybrałem FOSSA
Uwzględniłem FOSSA wśród najlepszych rozwiązań ze względu na sposób egzekwowania zasad licencyjnych na poziomie PR. Zamiast generować jednorazowy audyt zgodności, FOSSA przeprowadza automatyczne skanowanie przy każdym zatwierdzeniu kodu i stosuje konfigurowalne zasady licencyjne, które mogą blokować zależności niespełniające wymogów, zanim zostaną scalone. Podoba mi się również generowanie informacji o uznaniu autorstwa, które automatycznie tworzy wymagane prawem informacje dotyczące oprogramowania otwartoźródłowego bezpośrednio na podstawie wyników skanowania.
Najważniejsze funkcje FOSSA
- Skanowanie wielu ekosystemów: Wykrywa zależności w ponad 27 językach, kontenerach, plikach binarnych i menedżerach pakietów.
- Wybór formatu SBOM: Eksportuje wykaz składników oprogramowania w formatach SPDX i CycloneDX.
- Import zewnętrznych SBOM: Przyjmuje i analizuje zewnętrzne pliki SBOM na potrzeby połączonej oceny ryzyka na poziomie całego portfolio.
- Automatyczne wykrywanie luk w zabezpieczeniach: Identyfikuje luki w oprogramowaniu otwartoźródłowym i łączy je ze składnikami SBOM.
Integracje FOSSA
FOSSA oferuje natywne integracje z GitHub, GitLab, Jenkins, Jira i Slack, a także API do tworzenia niestandardowych integracji oraz obsługę przepływów pracy CI/CD za pośrednictwem interfejsu wiersza poleceń.
Pros and Cons
Pros:
- Rozbudowane skanowanie licencji i luk w zabezpieczeniach
- Automatyczne generowanie raportów dotyczących zgodności i uznania autorstwa
- Szczegółowa obsługa importu zewnętrznych SBOM
Cons:
- Podstawowa platforma nie jest w pełni otwartoźródłowa
- Złożone wyniki często wymagają ręcznej weryfikacji
Learn more about FOSSA:
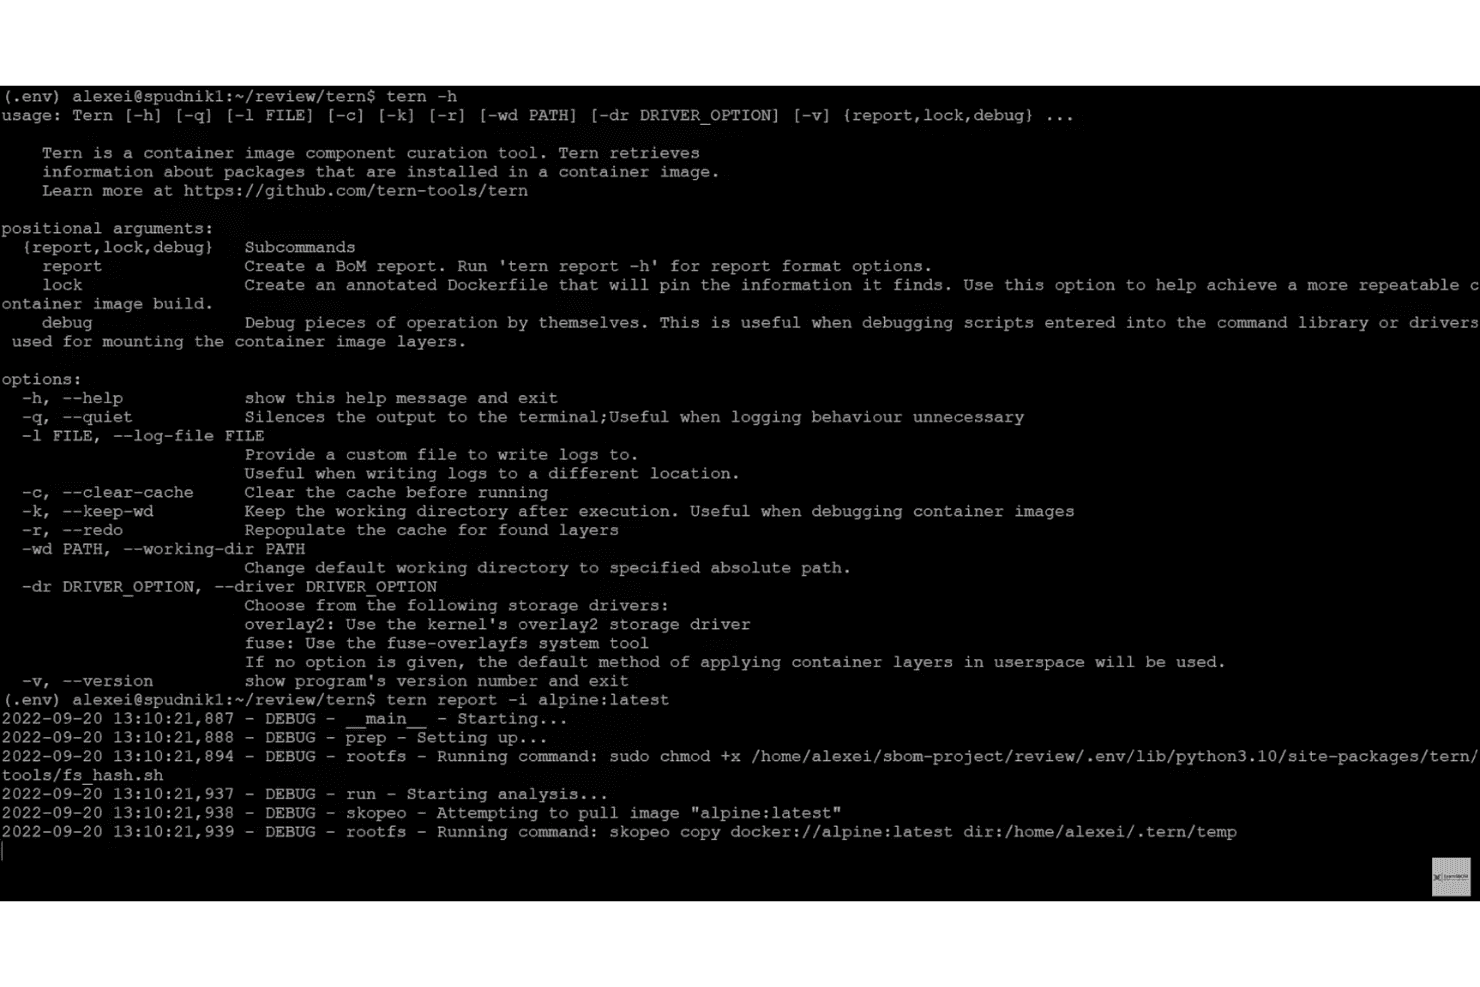
Tern wyświetla opcje pomocy interfejsu CLI i rozpoczyna analizę obrazu kontenera alpine:latest w celu pobrania informacji o pakietach. Tern to oparte na języku Python narzędzie open source do tworzenia SBOM, które analizuje obrazy kontenerów i pliki Dockerfile warstwa po warstwie, inwentaryzując pakiety systemu operacyjnego i zależności oraz śledząc ich pochodzenie w formatach wyjściowych SPDX i CycloneDX.
Dla kogo Tern jest najlepszym wyborem?
Tern doskonale sprawdzi się w przypadku inżynierów DevSecOps i zespołów ds. bezpieczeństwa zarządzających obciążeniami kontenerowymi, którzy potrzebują szczegółowego wglądu w komponenty na poziomie poszczególnych warstw.
Dlaczego wybrałem Tern
Tern znalazł się na mojej krótkiej liście ze względu na możliwość śledzenia pakietów kontenera aż do konkretnej instrukcji Dockerfile, która je wprowadziła. Większość narzędzi SBOM informuje, co znajduje się w kontenerze; Tern pokazuje, jak się tam znalazło. Podoba mi się również funkcja zablokowanego pliku Dockerfile, która przypina bazowy system operacyjny i pakiety, dzięki czemu kompilacje są powtarzalne i oparte na znanym, udokumentowanym stanie komponentów.
Najważniejsze funkcje Tern
- Analiza wieloetapowych plików Dockerfile: Analizuj i generuj zestawienia SBOM dla każdego etapu w wieloetapowych plikach Dockerfile.
- Wiele formatów wyjściowych SBOM: Eksportuj zestawienia SBOM w formatach SPDX, CycloneDX, czytelnym dla człowieka, JSON, HTML i YAML.
- Oficjalna akcja GitHub: Uruchamiaj analizę kontenerów Tern bezpośrednio w potokach CI za pomocą obsługiwanej akcji GitHub.
- Rozszerzenia Scancode i cve-bin-tool: Integruj wykrywanie licencji i skanowanie pod kątem luk w zabezpieczeniach za pomocą opcjonalnych rozszerzeń.
Integracje Tern
Tern oferuje natywne integracje z GitHub Actions i Skopeo do uzyskiwania dostępu do rejestrów kontenerów, a także obsługuje skanowanie licencji i luk w zabezpieczeniach za pośrednictwem natywnych rozszerzeń Scancode i cve-bin-tool. Można go również wdrożyć jako zadanie Kubernetes, ale interfejs API do niestandardowych integracji nie jest dostępny.
Pros and Cons
Pros:
- Śledzenie pochodzenia dla każdej warstwy kontenera
- Mapowanie pakietów na instrukcje Dockerfile
- Opcjonalne rozszerzenia do skanowania licencji i CVE
Cons:
- Ograniczona analiza ekosystemu pakietów językowych
- Wstrzymane aktualizacje projektu od 2023 roku
Learn more about Tern:

SPDX udostępnia tabelę listy licencji zawierającą pełne nazwy licencji, identyfikatory SPDX oraz informacje o zatwierdzeniu przez FSF/OSI. SPDX to zatwierdzony przez ISO otwarty standard i ekosystem narzędzi, utrzymywany przez Linux Foundation, służący do generowania, walidowania i konwertowania dokumentów SBOM dotyczących pakietów oprogramowania, kontenerów i artefaktów łańcucha dostaw.
Dla kogo SPDX jest najlepszym wyborem?
Liderzy OSPO i architekci łańcucha dostaw oprogramowania, którzy potrzebują zgodnego z wymaganiami zgodności, niezależnego od dostawcy formatu SBOM do przeglądów prawnych, procesów zakupowych i zgłoszeń regulacyjnych, najbardziej skorzystają ze SPDX.
Dlaczego wybrałem SPDX
SPDX znalazł się na mojej krótkiej liście, ponieważ żaden inny otwartoźródłowy format SBOM nie dorównuje mu pod względem zakresu standaryzacji metadanych. Korzystam z rozróżnienia między licencjami zadeklarowanymi a ustalonymi, które ma kluczowe znaczenie, gdy zespoły zajmujące się przeglądami prawnymi potrzebują możliwych do obrony rejestrów zgodności. Opracowana lista licencji SPDX przypisuje spójne krótkie identyfikatory do każdego komponentu, dzięki czemu dokumenty SBOM pozostają porównywalne między narzędziami, zespołami i organizacjami, niezależnie od tego, kto je wygenerował.
Najważniejsze funkcje SPDX
- Wiele formatów dokumentów: Eksportuj SBOM w formatach JSON, YAML, Tag-Value lub RDF/XML, aby elastycznie integrować je z różnymi narzędziami.
- Narzędzia online SPDX: Korzystaj z narzędzi działających w przeglądarce do walidowania, porównywania i konwertowania plików SBOM bez instalowania oprogramowania lokalnie.
- Oficjalne biblioteki językowe: Uzyskuj dostęp do dokumentów SPDX i generuj je programowo za pomocą utrzymywanych bibliotek dla języków Java, Python, Go i JavaScript.
- Integracja z wtyczką Maven: Automatycznie generuj SBOM SPDX podczas kompilacji projektów Java za pomocą oficjalnej wtyczki Maven.
Integracje SPDX
SPDX oferuje natywne integracje z GitHub, Maven, Yocto Project, OpenEmbedded i Kubernetes oraz udostępnia oficjalne zestawy SDK dla języków Java, Python, Go i JavaScript. Dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Obsługa standaryzowanych metadanych licencyjnych i bezpieczeństwa
- Szeroko stosowany w ekosystemach otwartoźródłowych
- Natywnie obsługuje wiele formatów SBOM
Cons:
- Interfejs w dużej mierze opiera się na narzędziach wiersza poleceń
- Ograniczona natywna obsługa analizy plików binarnych
Learn more about SPDX: Najlepsze rozwiązanie do wykrywania komponentów bazy kodu
- 7-dniowy bezpłatny okres próbny
- Od €35,000/rok (rozliczane rocznie)

SCANOSS oferuje pulpit monitorowania oprogramowania o otwartym kodzie źródłowym, który śledzi zależności, zgodność licencyjną, podatności i zmiany zależności w zespołach. SCANOSS to platforma SCA o otwartym kodzie źródłowym, która skanuje kod źródłowy na poziomie fragmentów w celu generowania SBOM w formatach SPDX i CycloneDX, wykrywania zagrożeń związanych z licencjami, identyfikowania podatności oraz mapowania użycia kryptografii w bazach kodu i kontenerach.
Dla kogo SCANOSS jest najlepszym rozwiązaniem?
SCANOSS doskonale sprawdza się w zespołach DevSecOps i OSPO w średnich oraz dużych organizacjach zarządzających zgodnością z zasadami dotyczącymi otwartego oprogramowania w rozbudowanych bazach kodu wykorzystujących wiele języków programowania.
Dlaczego wybrałem SCANOSS
SCANOSS znalazł się na mojej krótkiej liście dzięki skanowaniu na poziomie fragmentów, które wykracza daleko poza wykrywanie oparte na manifestach. Korzystałem z narzędzi, które całkowicie pomijały kod dostawcy lub funkcje skopiowane i wklejone, natomiast SCANOSS porównuje fragmenty kodu źródłowego z ponad 100 milionami plików otwartego oprogramowania w OSSKB. Podoba mi się również zestaw danych dotyczących pochodzenia, który pokazuje geograficzne i autorskie pochodzenie komponentów — to funkcja, której nie spotkałem w innych narzędziach SBOM dla otwartego oprogramowania.
Najważniejsze funkcje SCANOSS
- Panel roboczy SBOM: Interfejs wizualny do skanowania i audytowania kodu źródłowego za pomocą interfejsu API SCANOSS.
- Zbiór danych dotyczących szyfrowania: Identyfikuje algorytmy kryptograficzne i ich zastosowanie, wspierając kontrole ECCN oraz audyty zgodności.
- Zbiór danych dotyczących licencji: Mapuje komponenty OSS na warunki licencyjne i wskazuje zagrożenia związane ze zgodnością lub zasadami organizacji.
- Wielojęzyczne SDK: Udostępnia SDK dla języków Python, Java i JavaScript, aby wspierać różnorodne środowiska programistyczne.
Integracje SCANOSS
SCANOSS oferuje natywne integracje z GitHub Actions, Jenkins, GitLab CI, VS Code i IntelliJ, a także udostępnia SDK dla języków Python, Java i JavaScript. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Wykrywanie komponentów bazy kodu na poziomie fragmentów
- Rejestrowanie geograficznego i autorskiego pochodzenia oprogramowania
- Identyfikowanie algorytmów kryptograficznych na potrzeby zgodności
Cons:
- Ograniczone skanowanie pakietów systemu operacyjnego i IaC
- Zaawansowane funkcje mogą wymagać konfiguracji technicznej
Learn more about SCANOSS:
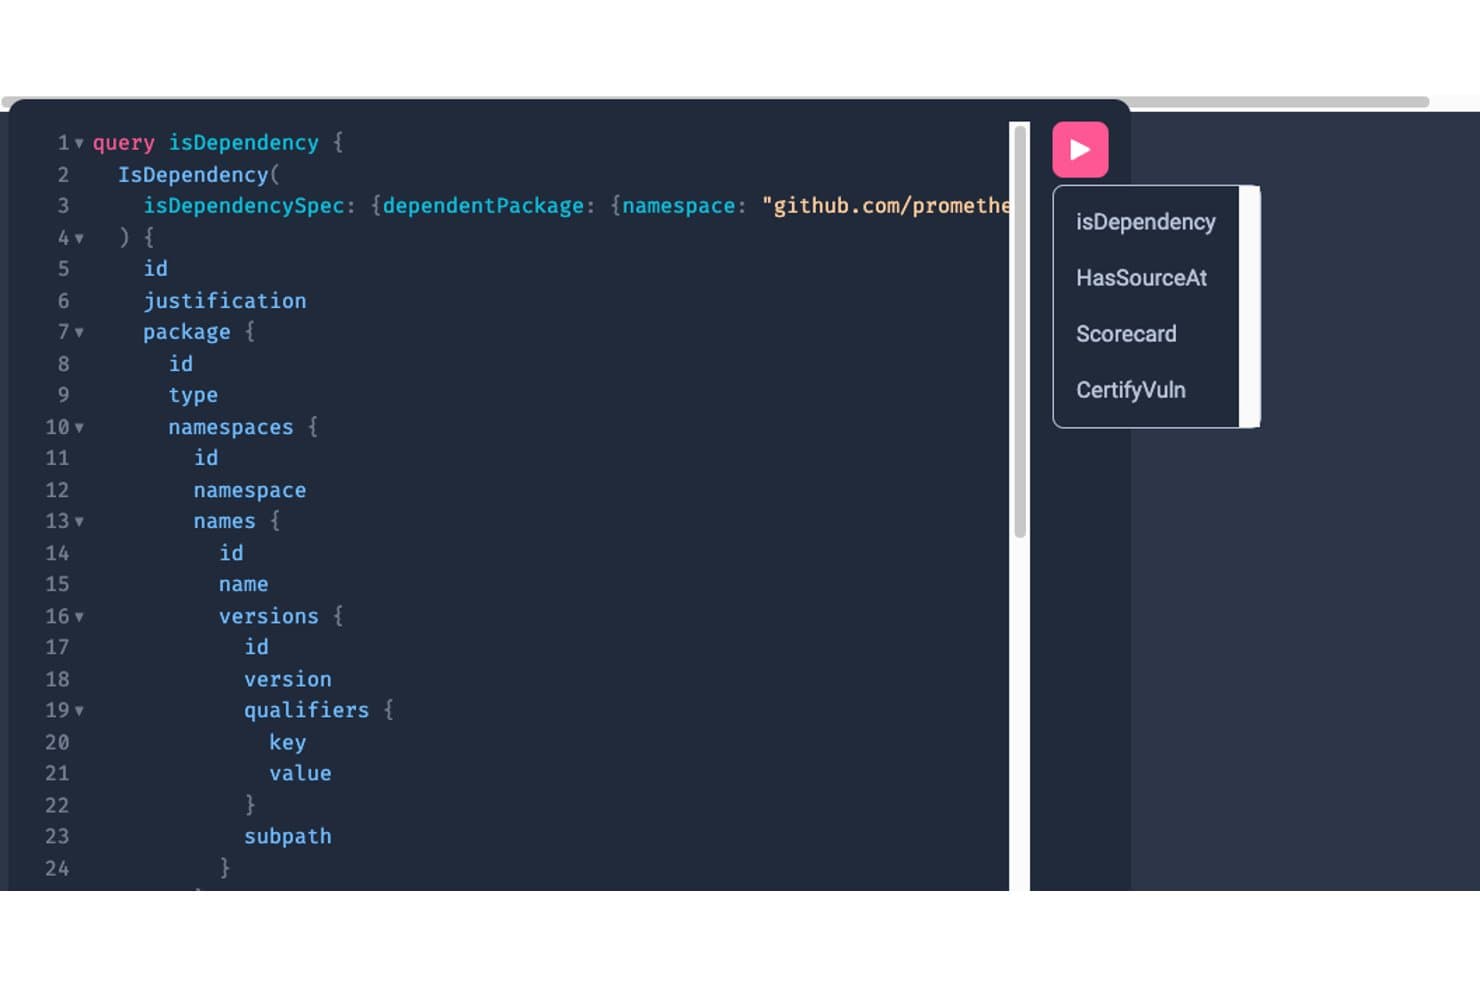
GUAC oferuje interfejs GraphQL do wyszukiwania zależności między oprogramowaniem za pomocą strukturalnego języka zapytań. GUAC to otwartoźródłowe narzędzie bezpieczeństwa łańcucha dostaw, które pobiera SBOM-y, dane o podatnościach i poświadczenia pochodzenia, a następnie mapuje zależności między nimi w przeszukiwalnej bazie danych grafowych.
Dla kogo GUAC jest najlepszym wyborem?
GUAC doskonale sprawdzi się w zespołach ds. bezpieczeństwa i DevSecOps zarządzających dużymi portfelami oprogramowania, które potrzebują widoczności łańcucha dostaw w całym portfelu, wykraczającej poza możliwości narzędzi obsługujących pojedyncze SBOM-y.
Dlaczego wybrałem GUAC
GUAC znalazł się na mojej krótkiej liście, ponieważ żadne inne narzędzie otwartoźródłowe nie łączy metadanych łańcucha dostaw w taki sposób. Podoba mi się, że pobiera SBOM-y z wielu źródeł, analizuje je i umieszcza w bazie danych grafowych, a także pozwala jednocześnie wyszukiwać zależności przechodnie w całym moim portfelu. Uzupełnianie danych za pomocą OSV i deps.dev sprawia, że graf pokazuje narażenie na podatności, które nie byłoby widoczne na podstawie samego SBOM-u.
Najważniejsze funkcje GUAC
- Interfejsy API GraphQL i REST: Udostępniają pełny graf metadanych do wyszukiwania i integracji.
- Obsługa SPDX i CycloneDX: Pobieranie i normalizowanie standardowych formatów SBOM w celu zapewnienia spójnego przetwarzania.
- Interfejs wizualizatora: Wyświetlanie zależności łańcucha dostaw i przepływu danych w łatwym do nawigacji internetowym interfejsie graficznym.
- Architektura zaplecza oparta na wtyczkach: Możliwość uruchamiania z zapleczami przechowującymi dane w pamięci lub w sposób trwały, takimi jak PostgreSQL, co zapewnia elastyczność wdrażania.
Integracje GUAC
GUAC oferuje natywne integracje z usługą deps.dev Open Source Insights, Open Source Vulnerabilities (OSV), SPDX, CycloneDX i ClearlyDefined, a także udostępnia interfejsy API GraphQL i REST na potrzeby niestandardowych integracji.
Pros and Cons
Pros:
- Wizualizuje powiązania łańcucha dostaw między projektami
- Pobiera SBOM-y w formatach SPDX i CycloneDX
- Przechwytuje informacje o pochodzeniu z poświadczeń SLSA
Cons:
- Nie generuje samodzielnie SBOM-ów
- Brak oficjalnych wtyczek do potoków CI/CD
Learn more about GUAC: Najlepsze do monitorowania ryzyka w czasie rzeczywistym
- Niedostępne
- Bezpłatne na zawsze
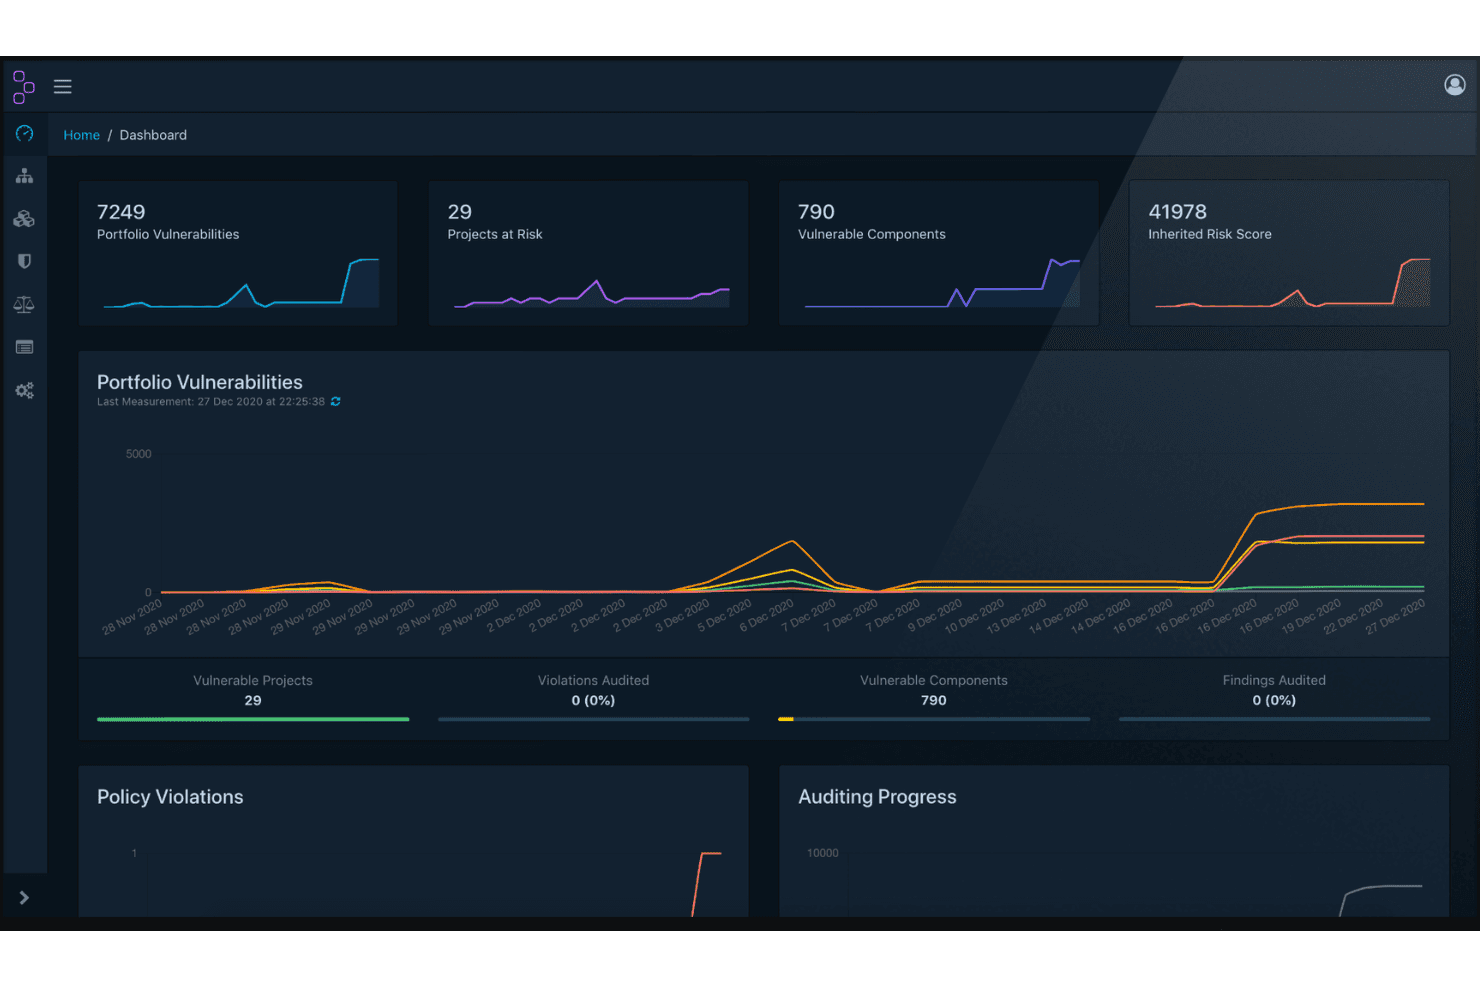
OWASP Dependency-Track wyświetla pulpit bezpieczeństwa z podatnościami w portfolio, projektami zagrożonymi ryzykiem, podatnymi komponentami oraz wynikami odziedziczonego ryzyka. OWASP Dependency-Track to platforma analizy komponentów o otwartym kodzie źródłowym, która przyjmuje SBOM-y CycloneDX w celu tworzenia inwentaryzacji komponentów oprogramowania we wszystkich projektach, wykrywania podatności, egzekwowania zasad licencyjnych oraz monitorowania bezpieczeństwa łańcucha dostaw oprogramowania na poziomie całego portfolio.
Dla kogo najlepiej nadaje się OWASP Dependency-Track?
To doskonały wybór dla inżynierów DevSecOps i inżynierów bezpieczeństwa aplikacji, którzy potrzebują monitorowania podatności w całym portfolio, obejmującego złożone łańcuchy dostaw oprogramowania składające się z wielu projektów.
Dlaczego wybrałem OWASP Dependency-Track
Uwzględniłem OWASP Dependency-Track wśród swoich najlepszych wyborów, ponieważ żadne inne narzędzie o otwartym kodzie źródłowym nie dorównuje mu pod względem ciągłego monitorowania podatności w czasie rzeczywistym w całym portfolio oprogramowania. Zamiast skanować na żądanie, narzędzie synchronizuje dane z NVD, OSV i GitHub Advisories, dzięki czemu każdy komponent jest automatycznie ponownie oceniany po opublikowaniu nowych CVE. Wysoko oceniam również priorytetyzację opartą na EPSS, ponieważ pokazuje ona, które podatności z największym prawdopodobieństwem zostaną wykorzystane w rzeczywistych atakach, a nie tylko te, które mają najwyższy wynik CVSS.
Najważniejsze funkcje OWASP Dependency-Track
- Inwentaryzacja całego stosu: Śledzenie bibliotek, kontenerów, systemów operacyjnych, oprogramowania układowego, sprzętu i usług we wszystkich wersjach projektów.
- Obsługa SBOM CycloneDX: Przyjmowanie, analizowanie i tworzenie dokumentów SBOM, HBOM, VEX oraz VDR w formacie CycloneDX.
- Egzekwowanie zasad na podstawie wyrażeń: Konfigurowanie zaawansowanej kontroli dostępu i reguł zasad za pomocą CEL w celu automatyzacji działań.
- Integracja zorientowana na API: Wykorzystywanie dobrze udokumentowanego interfejsu REST API do łączenia z CI/CD oraz automatyzowania przyjmowania SBOM-ów i tworzenia raportów.
Integracje OWASP Dependency-Track
OWASP Dependency-Track oferuje natywne integracje ze Slack, Microsoft Teams, Mattermost, GitHub, GitLab, Jenkins, Snyk, Trivy i Sonatype OSS Index oraz obsługuje niestandardowe integracje za pośrednictwem interfejsu REST API.
Pros and Cons
Pros:
- Ponowna analiza w czasie rzeczywistym po ujawnieniu nowych podatności
- Obsługa SBOM, VEX i VDR w formacie CycloneDX
- Inwentaryzacja całego stosu obejmująca sprzęt i oprogramowanie układowe
Cons:
- Brak możliwości generowania SBOM-ów z kodu źródłowego
- Brak wbudowanej obsługi formatu SPDX
Learn more about OWASP Dependency-Track: Najlepszy do automatycznego generowania SBOM CycloneDX
- Niedostępne
- Bezpłatny na zawsze

cdxgen oferuje podpisywanie SBOM i weryfikację tokenów opartą na JWT za pomocą algorytmu RS512, wyświetlając zakodowane i zdekodowane metadane ładunku CycloneDX. cdxgen to generator SBOM o otwartym kodzie źródłowym OWASP, który tworzy dokumenty zestawienia materiałów CycloneDX dla ponad 20 języków, menedżerów pakietów, obrazów kontenerów i typów artefaktów — w tym komponentów kryptograficznych, operacyjnych, SaaS oraz AI/ML.
Dla kogo najlepiej nadaje się cdxgen?
cdxgen doskonale sprawdza się w przypadku inżynierów DevSecOps i zespołów bezpieczeństwa aplikacji zarządzających poliglotycznymi bazami kodu, którzy potrzebują generowania SBOM bezpośrednio wbudowanego w potoki CI/CD.
Dlaczego wybrałem cdxgen
cdxgen znalazł się na mojej krótkiej liście, ponieważ jest implementacją referencyjną do generowania SBOM CycloneDX i obsługuje wersje specyfikacji od 1.4 do 1.7, zapewniając dokładne rozwiązywanie zależności przechodnich w ponad 20 ekosystemach. Szczególnie imponuje mi analiza osiągalności za pomocą Atom, która generuje dowody w postaci stosu wywołań, potwierdzające, czy podatna funkcja jest rzeczywiście wywoływana przez kod. Korzystam również z cdxgen do tworzenia dokumentów CBOM i OBOM obok standardowych SBOM, obejmujących inwentaryzację kryptograficzną oraz komponenty na poziomie systemu operacyjnego w jednym narzędziu.
Najważniejsze funkcje cdxgen
- Natywna integracja z Dependency-Track: Automatycznie przesyła wygenerowane SBOM do serwera Dependency-Track w celu dalszej analizy.
- Uniwersalny tryb SBOM: Gromadzi komponenty ze wszystkich wykrytych manifestów w poliglotycznych bazach kodu za pomocą jednego polecenia.
- Podpisywanie BOM za pomocą RSA: Obsługuje kryptograficzne podpisywanie i weryfikację SBOM za pośrednictwem podpisów internetowych JSON.
- Przechwytywanie metadanych licencji i pochodzenia: Wyodrębnia licencje, PURL, CPE oraz dowody źródłowe dla każdego komponentu.
Integracje cdxgen
cdxgen oferuje natywne integracje z OWASP Dependency-Track i OWASP dep-scan, obsługuje GitHub Actions oraz udostępnia interfejs API do tworzenia niestandardowych integracji w potokach CI/CD.
Pros and Cons
Pros:
- Natywna obsługa CycloneDX do specyfikacji 1.7
- Generowanie SBOM dla ponad 20 ekosystemów
- Wbudowana analiza osiągalności i pochodzenia
Cons:
- Brak natywnej dostępności danych wyjściowych SPDX
- Ograniczone możliwości graficznego interfejsu użytkownika
Learn more about cdxgen: Najlepsze do generowania zestawień SBOM SPDX
- Niedostępne
- Bezpłatne na zawsze
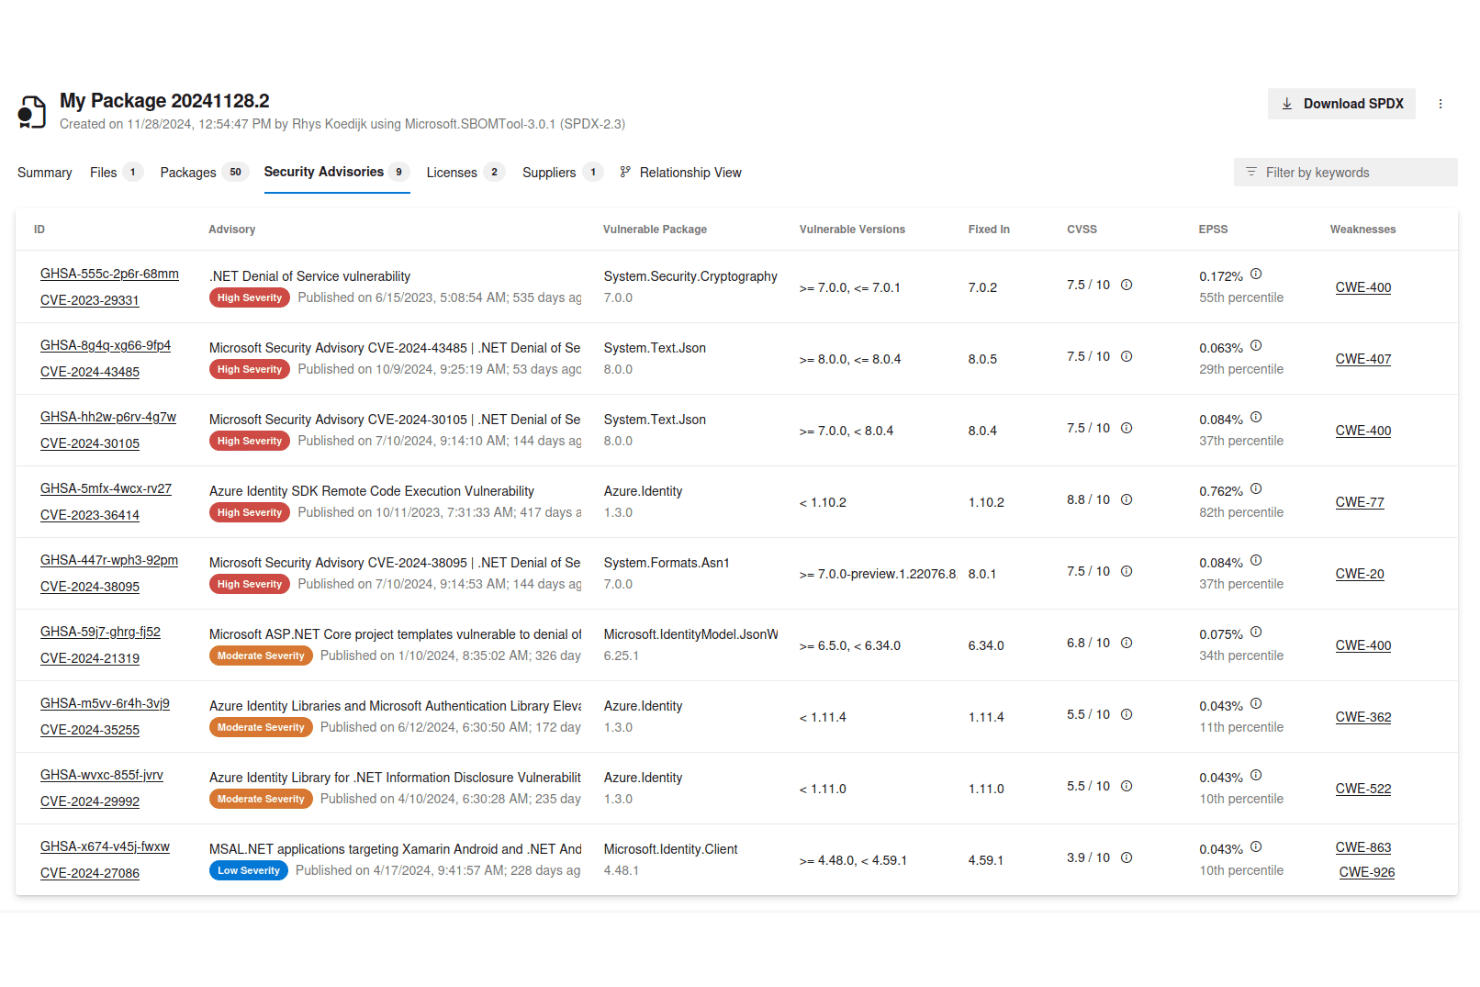
Microsoft SBOM Tool wyświetla kartę Security Advisories zawierającą listę 9 luk w zabezpieczeniach wraz z ocenami ważności, wynikami CVSS i szczegółami dotyczącymi podatnych pakietów. Microsoft SBOM Tool to otwartoźródłowe narzędzie CLI, które automatycznie generuje zgodne ze standardem SPDX zestawienia SBOM, skanując zależności z wielu ekosystemów, przechwytując metadane komponentów oraz weryfikując lub usuwając poufne dane z wyników SBOM w różnych kompilacjach i artefaktach.
Dla kogo Microsoft SBOM Tool jest najlepszym wyborem?
To świetne rozwiązanie dla inżynierów DevSecOps i zespołów AppSec pracujących w środowiskach GitHub lub Azure DevOps, którzy potrzebują generowania zestawień SBOM SPDX na poziomie przedsiębiorstwa, wbudowanego w ich potoki.
Dlaczego wybrałem Microsoft SBOM Tool
Microsoft SBOM Tool znalazł się na mojej krótkiej liście przede wszystkim dzięki natywnej obsłudze zarówno SPDX 2.2, jak i SPDX 3.0, co daje mu przewagę nad większością alternatyw open source obsługujących tylko jedną wersję. Szczególnie podoba mi się wbudowanie poleceń validate i redact: validate weryfikuje istniejące zestawienie SBOM względem znanej ścieżki artefaktów, natomiast redact usuwa odwołania do plików przed udostępnieniem na zewnątrz. Jest to również to samo narzędzie, którego Microsoft używa wewnętrznie w całym swoim portfolio oprogramowania, co wiele mówi o jego niezawodności w dużej skali.
Najważniejsze funkcje Microsoft SBOM Tool
- Biblioteki wykrywania komponentów: Skanuje szeroki zakres menedżerów pakietów i ekosystemów, korzystając z należącego do firmy Microsoft silnika wykrywania komponentów.
- Integracja z interfejsem API ClearlyDefined: Wzbogaca pliki SBOM o dane licencyjne pobierane automatycznie z interfejsu API ClearlyDefined.
- Obsługa wielu systemów operacyjnych: Działa w systemach Windows, macOS i Linux, obsługując różnorodne środowiska programistyczne i kompilacyjne.
- Wiele metod dystrybucji: Jest dostępne jako pakiet WinGet, formuła Homebrew, obraz Docker oraz globalne narzędzie .NET.
Integracje Microsoft SBOM Tool
Microsoft SBOM Tool oferuje natywne integracje z GitHub Actions i Azure DevOps Pipelines, umożliwiające automatyczne generowanie zestawień SBOM w przepływach pracy CI/CD. Dostępny jest również interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Generuje zestawienia SBOM w formatach SPDX 2.2 i 3.0
- Natywnie skanuje zależności z wielu ekosystemów
- Zawiera dane licencyjne z interfejsu API ClearlyDefined
Cons:
- Brak obsługi formatu CycloneDX
- Udział w rozwijaniu kodu źródłowego ograniczony do zespołu Microsoft
Learn more about Microsoft SBOM Tool: 9Najlepsze do szybkiego tworzenia zestawień materiałów oprogramowania
Syft
- Niedostępne
- Bezpłatne na zawsze

Syft generuje czytelne dla człowieka zestawienie materiałów oprogramowania (SBOM), katalogując 1,045 pakietów npm ze sklonowanego repozytorium GitHub. Syft to otwartoźródłowe narzędzie CLI i biblioteka Go opracowane przez Anchore, które generuje zestawienia materiałów oprogramowania (SBOM) z obrazów kontenerów, systemów plików, kodu źródłowego i archiwów w ponad 30 ekosystemach pakietów, w formatach SPDX, CycloneDX i Syft JSON.
Dla kogo Syft jest najlepszym wyborem?
Syft doskonale sprawdzi się w przypadku inżynierów DevSecOps i zespołów ds. bezpieczeństwa aplikacji, które muszą osadzić generowanie SBOM bezpośrednio w potokach CI/CD.
Dlaczego wybrałem Syft
Syft trafia na moją krótką listę, ponieważ żadne inne otwartoźródłowe narzędzie SBOM nie dorównuje mu pod względem głębokości katalogowania przy takiej szybkości działania. Działa jako pojedynczy skompilowany plik binarny bez zewnętrznych zależności, więc mogę dodać go do dowolnego potoku i od razu rozpocząć generowanie SBOM dla obrazów kontenerów lub systemów plików. Jego podejście „jeśli to istnieje, poinformujemy Cię o tym” wykrywa zależności przechodnie w ponad 30 ekosystemach, w tym pliki binarne Go i archiwa Java, które inne narzędzia często pomijają.
Najważniejsze funkcje Syft
- Konwersja formatów SBOM: Konwertowanie wygenerowanych SBOM między formatami SPDX, CycloneDX i Syft JSON.
- Wykrywanie pakietów na poziomie plików: Identyfikowanie i inwentaryzowanie komponentów oprogramowania na poziomie plików w obrazach i archiwach.
- Podpisane poświadczenie SBOM: Tworzenie kryptograficznie podpisanych poświadczeń SBOM z wykorzystaniem specyfikacji in-toto.
- Oficjalna obsługa GitHub Actions: Bezpośrednia integracja generowania SBOM z przepływami pracy GitHub za pomocą utrzymywanej akcji.
Integracje Syft
Syft oferuje oficjalną akcję GitHub do natywnej integracji z przepływami pracy GitHub, obsługuje wdrażanie oparte na Dockerze do użytku z obrazami Docker i OCI oraz udostępnia interfejs CLI do wykorzystania z Jenkins, GitLab i innymi potokami CI. Dostępne są również API i biblioteka Go do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Obsługa ponad 30 ekosystemów i formatów
- Dane wyjściowe w formatach SPDX, CycloneDX i Syft JSON
- CLI działa w Dockerze, CI/CD i lokalnie
Cons:
- Brak wbudowanego skanowania pod kątem luk w zabezpieczeniach
- Ograniczona obsługa ekosystemu pakietów Windows
Learn more about Syft:

OpenSSF oferuje praktyczny e-book o zabezpieczaniu oprogramowania open source w dobie AI, niezwiązany z Protobom. Protobom to otwartoźródłowa biblioteka Go, hostowana przez OpenSSF, która udostępnia neutralny względem formatu model danych do wczytywania, generowania i konwertowania dokumentów SBOM zgodnych ze standardami SPDX i CycloneDX.
Dla kogo Protobom jest najlepszym wyborem?
Protobom jest dobrym rozwiązaniem dla architektów łańcucha dostaw oprogramowania i inżynierów DevSecOps, którzy tworzą lub rozszerzają narzędzia SBOM w języku Go.
Dlaczego wybrałem Protobom
Wybrałem Protobom jako jedno z najlepszych rozwiązań, ponieważ jego model danych oparty na protobuf obsługuje tłumaczenie między SPDX 2.3 a CycloneDX 1.4–1.6 bez utraty danych w tym procesie. Podoba mi się, że czytnik abstrahuje od analizy specyficznej dla danego formatu, dzięki czemu mój zespół może wywołać reader.ParseFile() dla dowolnego obsługiwanego SBOM i pracować z jedną spójną reprezentacją pośrednią. Oznacza to, że konwersja dokumentu CycloneDX 1.6 do formatu JSON SPDX 2.3 sprowadza się do zamiany serializatorów, a nie do przepisywania narzędzi.
Najważniejsze funkcje Protobom
- Interfejs API biblioteki Go: Zapewnia programistyczny dostęp do bezpośredniego tworzenia, odczytywania i zapisywania SBOM w projektach Go.
- Bezstratne wczytywanie SBOM: Analizuje SBOM w obsługiwanych formatach bez pomijania pól danych ani relacji.
- Zarządzanie przez społeczność: Jest zarządzany jako projekt OpenSSF w fazie piaskownicy, z otwartym udziałem i przejrzystymi procesami przeglądu.
- Referencyjne narzędzie CLI: Zawiera przykładowe narzędzie sbom-convert demonstrujące kompleksowe procesy wczytywania i serializacji.
Integracje Protobom
Natywne integracje obejmują referencyjne narzędzie CLI sbom-convert oraz obsługę narzędzia OpenSSF bomctl. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Schemat obejmuje wszystkie pola SPDX i CycloneDX
- Referencyjne narzędzie CLI demonstruje użycie API
- Bezstratna konwersja między wersjami formatów
Cons:
- Brak wbudowanych możliwości generowania SBOM
- Dostępny jest tylko utrzymywany pakiet SDK dla Go
Learn more about Protobom:
- 11SW360Najlepsze rozwiązanie do zarządzania cyklem życia komponentów oprogramowania
- 12Snyk Open SourceNajlepsze do śledzenia luk w zabezpieczeniach otwartego oprogramowania
- 13bomctlNajlepsze rozwiązanie do zarządzania SBOM z poziomu wiersza poleceń
Jak oceniam narzędzia SBOM o otwartym kodzie źródłowym
Podzieliłem ocenę na dwie warstwy: podstawowe funkcje SBOM, które pozwalają narzędziu trafić na listę, oraz czynniki wyróżniające, takie jak obsługa VEX i szerokość ekosystemu, które odróżniają najlepsze narzędzia.
Podstawowe funkcje (wymagane na tej liście)
Wybierając narzędzia do mojej listy, oceniam każde w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) pod kątem każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi uzyskać łączny wynik wynoszący co najmniej 65%, aby mogło zostać uwzględnione.
- Licencja otwartego kodu źródłowego: Sprawdzam, czy każde narzędzie korzysta z licencji zatwierdzonej przez OSI i ma publicznie dostępne repozytorium — rozwiązania z dostępnym kodem źródłowym, ale zamkniętym rdzeniem, nie spełniają tego kryterium.
- Generowanie SBOM: Szukam zautomatyzowanego wyniku obejmującego zależności przechodnie, a nie tylko wpisy najwyższego poziomu z manifestu pojedynczego celu kompilacji.
- Obsługa standardowych formatów: Narzędzia powinny co najmniej generować dane w formacie SPDX lub CycloneDX, ponieważ większość procesów zgodności i systemów korzystających z tych danych oczekuje jednego z nich albo obu.
- Skanowanie wielu ekosystemów: Oceniam, ile ekosystemów pakietów obejmuje dane narzędzie — npm, Maven, PyPI, moduły Go oraz obrazy kontenerów to dobry poziom bazowy.
- Gromadzenie metadanych komponentów: Każdy wpis komponentu powinien zawierać wersję, licencję oraz identyfikatory, takie jak PURL lub CPE, aby można było korelować go z bazami danych podatności.
- Integracja z CI/CD: Szukam obsługi interfejsu wiersza poleceń lub wtyczek, które można łatwo włączyć do potoków na platformach takich jak Jenkins, GitHub Actions czy GitLab CI, bez skomplikowanej konfiguracji.
Gdy mam już listę narzędzi spełniających kryteria, analizuję, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję poszczególnych dostawców:
Wyróżniające funkcje
Korelacja z podatnościami ma duże znaczenie. Szukam narzędzi, które łączą się z bazami danych takimi jak NVD i OSV, przypisując identyfikatory CVE bezpośrednio do komponentów SBOM. Generowanie dokumentów VEX idzie o krok dalej, wskazując, które podatności faktycznie wpływają na dostarczany produkt. Ogranicza to liczbę fałszywych alarmów u odbiorców danych. Oceniam również zakres skanowania kontenerów i IaC, ponieważ zależności przechodnie znajdujące się w obrazach i manifestach Kubernetes nie pojawią się podczas podstawowej analizy manifestu.
Nie tylko funkcje
Ład społeczności jest dla mnie ważnym sygnałem. Narzędzia wspierane przez fundacje takie jak OWASP czy Linux Foundation zwykle wykazują większą aktywność w zakresie zatwierdzania zmian i większą różnorodność współtwórców, co ma znaczenie, gdy na dłuższą metę opierasz swój proces zgodności na danym projekcie. Kolejnym ocenianym przeze mnie czynnikiem jest zgodność z regulacjami — sprawdzam, czy wyniki spełniają minimalne elementy SBOM określone przez NTIA i mogą służyć jako możliwe do skontrolowania artefakty w procesach zakupowych. Biorę również pod uwagę możliwość rozszerzania, zwłaszcza dostęp do API i współdziałanie z platformami takimi jak Dependency-Track czy GUAC.
Jak wybrać narzędzia SBOM o otwartym kodzie źródłowym
Łatwo ugrzęznąć w długich listach funkcji i skomplikowanych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przeprowadzania własnego procesu wyboru oprogramowania, przygotowaliśmy listę czynników, które warto wziąć pod uwagę:
| Czynnik | Na co zwrócić uwagę |
|---|---|
| CzynnikSkalowalność | Na co zwrócić uwagęCzy to narzędzie poradzi sobie ze wzrostem liczby baz kodu, języków i zespołów wraz z rozwojem organizacji? |
| CzynnikIntegracje | Na co zwrócić uwagęCzy można połączyć narzędzie z potokami CI/CD, systemami zgłoszeń i istniejącymi źródłami informacji o lukach w zabezpieczeniach? |
| CzynnikMożliwość dostosowania | Na co zwrócić uwagęJak łatwo można dostosować przepływy pracy, zasady lub formaty danych wyjściowych SBOM do potrzeb organizacji? |
| CzynnikŁatwość użycia | Na co zwrócić uwagęCzy inżynierowie będą faktycznie korzystać z narzędzia na co dzień, czy krzywa uczenia się jest zbyt stroma dla dynamicznych zespołów? |
| CzynnikWdrożenie i rozpoczęcie pracy | Na co zwrócić uwagęIle czasu zajmuje wdrożenie narzędzia i rozpoczęcie generowania wartościowych danych SBOM dla kluczowych projektów? |
| CzynnikKoszt | Na co zwrócić uwagęCzy poza licencją o otwartym kodzie źródłowym mogą pojawić się wydatki na infrastrukturę lub wsparcie? |
| CzynnikZabezpieczenia | Na co zwrócić uwagęCzy narzędzie wprowadza nowe wektory ataku, wymaga poufnych danych uwierzytelniających lub ma sprawny proces aktualizacji? |
| CzynnikWymagania dotyczące zgodności | Na co zwrócić uwagęCzy narzędzie od razu obsługuje potrzeby związane z dowodami i raportowaniem w ramach takich regulacji jak EO 14028 lub unijny CRA? |
Czym są narzędzia SBOM o otwartym kodzie źródłowym?
Narzędzia SBOM typu otwartego oprogramowania to publicznie dostępne oprogramowanie, które pomaga tworzyć, zarządzać i analizować wykazy materiałów oprogramowania (SBOM) w ramach przepływów pracy związanych z tworzeniem oprogramowania. Narzędzia te umożliwiają inwentaryzowanie zależności projektu, generowanie ustandaryzowanych dokumentów SBOM oraz integrację z potokami w celu wspierania zgodności, śledzenia luk w zabezpieczeniach i zarządzania ryzykiem licencyjnym w łańcuchu dostaw oprogramowania.
Funkcje
Wybierając narzędzia SBOM typu otwartego oprogramowania, zwróć uwagę na następujące kluczowe funkcje:
- Generowanie SBOM: Tworzy obszerny wykaz materiałów oprogramowania, automatycznie inwentaryzując komponenty oprogramowania, zależności i wersje dla każdej kompilacji.
- Obsługa standardowych formatów: Generuje SBOM-y w powszechnie akceptowanych formatach, takich jak SPDX lub CycloneDX, dzięki czemu są one zgodne z wymaganiami organów regulacyjnych, klientów i narzędzi używanych na kolejnych etapach.
- Skanowanie wielu ekosystemów: Analizuje kod źródłowy, pliki binarne i obrazy kontenerów w wielu językach i ekosystemach, zapewniając pełny obraz zależności.
- Gromadzenie metadanych komponentów: Rejestruje ważne informacje, takie jak wersja, dostawca, licencja, PURL-e i skróty, wspierając śledzenie oraz przypadki użycia związane ze zgodnością.
- Korelacja z lukami w zabezpieczeniach: Łączy szczegóły komponentów w SBOM z publicznymi bazami danych o lukach w zabezpieczeniach, pomagając znajdować i monitorować CVE powiązane z zależnościami.
- Analiza zgodności licencyjnej: Wskazuje niezgodne lub obarczone wysokim ryzykiem licencje otwartego oprogramowania, wspierając badanie należytej staranności i przeglądy prawne w procesie dostarczania oprogramowania.
- Integracja z CI/CD: Łączy się bezpośrednio z systemami kompilacji i potokami za pomocą narzędzi CLI, wtyczek lub interfejsów API, umożliwiając automatyzację i egzekwowanie zasad.
- Skanowanie kontenerów i IaC: Analizuje obrazy kontenerów i pliki infrastruktury jako kodu, aby ujawnić zależności, które mogą nie pojawić się w standardowych manifestach.
- Obsługa dokumentów VEX: Generuje dokumenty wymiany informacji o możliwości wykorzystania luk (VEX), aby wyjaśnić, które luki w zabezpieczeniach ujęte w SBOM faktycznie wpływają na produkt.
- Dostęp przez API: Umożliwia automatyzację zarządzania SBOM i programowe wysyłanie zapytań dotyczących danych komponentów, łatwo dopasowując się do wewnętrznych przepływów pracy związanych z bezpieczeństwem lub zgodnością.
Korzyści
Wdrożenie narzędzi SBOM typu otwartego oprogramowania zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Większa przejrzystość łańcucha dostaw: Zyskaj przejrzysty, zautomatyzowany wgląd we wszystkie zależności oprogramowania w projektach dzięki generowaniu SBOM i skanowaniu wielu ekosystemów.
- Wyższy poziom zgodności: Spełniaj wymogi regulacyjne, takie jak EO 14028 lub unijny akt CRA, tworząc ustandaryzowane, możliwe do audytowania SBOM-y i metadane gotowe do wykorzystania w procesach zgodności.
- Szybsze reagowanie na luki w zabezpieczeniach: Koreluj dane komponentów z bazami danych o lukach w zabezpieczeniach i generuj dokumenty VEX, aby szybko identyfikować, oceniać i eliminować rzeczywiste zagrożenia dla bezpieczeństwa.
- Mniejsze ryzyko licencyjne: Automatycznie wykrywaj i przeglądaj licencje otwartego oprogramowania w zależnościach, pomagając unikać komponentów objętych klauzulą copyleft lub niezgodnych.
- Przepływy pracy DevSecOps: Integruj tworzenie SBOM i kontrole bezpieczeństwa bezpośrednio z potokami CI/CD, aby korzystać ze zautomatyzowanych mechanizmów kontroli opartych na zasadach.
- Niższe koszty operacyjne: Korzystaj z narzędzi otwartego oprogramowania i narzędzi dostępnych przez API, aby uniknąć uzależnienia od dostawcy rozwiązań własnościowych i utrzymać przewidywalne koszty długoterminowego zarządzania.
- Lepsza gotowość do audytu: Gromadź metadane, informacje o pochodzeniu i szczegóły raportowania, które mają znaczenie, gdy klienci lub partnerzy żądają zapewnienia dotyczącego łańcucha dostaw.
Koszty i ceny
Wybór narzędzi SBOM typu otwartego oprogramowania wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia typowe plany, ich średnie ceny oraz standardowe funkcje uwzględniane w rozwiązaniach SBOM typu otwartego oprogramowania:
Tabela porównawcza planów narzędzi SBOM typu otwartego oprogramowania
| Rodzaj planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Rodzaj planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowe generowanie SBOM, obsługa standardowych formatów, dostęp do interfejsu wiersza poleceń oraz dokumentacja społecznościowa. |
| Rodzaj planuPlan osobisty | Średnia cena$5-$20/użytkownika/miesiąc | Typowe funkcjeZaawansowane funkcje SBOM, obsługa dodatkowych języków, ograniczone integracje CI/CD oraz priorytetowa pomoc przez e-mail. |
| Rodzaj planuPlan biznesowy | Średnia cena$20-$50/użytkownika/miesiąc | Typowe funkcjeZarządzanie zespołem, egzekwowanie zasad, skanowanie kontenerów i IaC, rozszerzony dostęp do API oraz podstawowe raportowanie. |
| Rodzaj planuPlan korporacyjny | Średnia cena$50-$100/użytkownika/miesiąc | Typowe funkcjeIntegracja z SSO/SAML, zaawansowane funkcje zgodności, rejestrowanie audytów, pomoc premium oraz niestandardowe wdrożenie. |
Najczęściej zadawane pytania dotyczące narzędzi SBOM o otwartym kodzie źródłowym
Oto odpowiedzi na często zadawane pytania dotyczące narzędzi SBOM o otwartym kodzie źródłowym:
Jak narzędzia SBOM o otwartym kodzie źródłowym obsługują nowe lub niestandardowe ekosystemy pakietów?
Większość narzędzi koncentruje się na powszechnie używanych ekosystemach, ale niektóre pozwalają definiować niestandardowe analizatory składni lub wtyczki. Jeśli stos obejmuje niszowe pakiety lub pakiety tworzone wewnętrznie, sprawdź w dokumentacji punkty rozszerzeń oraz aktywność społeczności i jej wkład w projekt.
Czy mogę używać narzędzi SBOM o otwartym kodzie źródłowym w środowiskach odizolowanych od sieci lub podlegających ścisłym regulacjom?
Tak, wiele narzędzi SBOM o otwartym kodzie źródłowym działa całkowicie offline i nie wymaga połączeń zewnętrznych. Upewnij się, że wszystkie wymagane bazy danych lub zasoby można lokalnie replikować na potrzeby sprawdzania podatności i licencji.
Czy wyniki SBOM z różnych narzędzi są zawsze zgodne?
Nie zawsze. Chociaż SPDX i CycloneDX są standardami, poszczególne narzędzia mogą implementować je w nieco odmienny sposób. Ważne jest sprawdzanie wyników pod kątem zgodności z systemami odbiorców, a w razie potrzeby wykonywanie konwersji lub przetwarzania końcowego w celu spełnienia wymagań partnerów.
Jakie nakłady na utrzymanie wiążą się z narzędziami SBOM o otwartym kodzie źródłowym?
Utrzymanie często obejmuje aktualizowanie źródeł danych o podatnościach, zapewnienie zgodności narzędzia z aktualizacjami ekosystemu języka oraz okresowe przeglądy konfiguracji. Przed uznaniem narzędzi za kluczową zależność oceń aktywność projektu i kondycję społeczności.
Czy mogę ufać narzędziom SBOM o otwartym kodzie źródłowym w zakresie zgodności z przepisami i audytów zewnętrznych?
Narzędzia SBOM o otwartym kodzie źródłowym mogą pomóc spełnić wymagania dotyczące zgodności, jeśli przestrzegają regulacyjnych wytycznych dotyczących SBOM. Zawsze potwierdzaj, że wyniki obejmują wymagane elementy, i skonsultuj się z ekspertami ds. zgodności, aby przejrzeli dokumentację przed przekazaniem jej partnerom lub audytorom.