

Zarządzanie tożsamościami użytkowników i dostępem może być dla menedżerów produktu prawdziwym wyzwaniem. Musisz jednocześnie zajmować się bezpieczeństwem, zgodnością z przepisami i doświadczeniami użytkowników, a przy tym dbać o sprawne działanie wszystkiego. Właśnie w tym pomagają narzędzia IAM, oferując rozwiązania tych codziennych problemów.
Podczas testowania oprogramowania przekonałem się, jak dużą różnicę mogą zrobić odpowiednie systemy IAM. Ułatwiają zespołowi zarządzanie dostępem, wzmacniają ochronę danych i zapewniają, że dostęp mają tylko właściwe osoby.
W tym artykule przedstawię moje najważniejsze rekomendacje narzędzi IAM. Przeanalizowałem je niezależnie, aby dostarczyć Ci bezstronnych informacji. Dowiesz się dokładnie, co oferuje każde narzędzie, co pomoże Ci zdecydować, które z nich najlepiej odpowiada Twoim potrzebom.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza: narzędzia IAM
Ta tabela porównawcza zawiera podsumowanie informacji o cenach wybranych przeze mnie najlepszych narzędzi IAM.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepszy wybór do automatyzacji aplikacji i dostępu sterowanej przez HR | 14-dniowy bezpłatny okres próbny | Od $8/użytkownika/miesiąc | Website | |
| 2 | Najlepsze rozwiązanie do śledzenia zasobów w czasie rzeczywistym | Dostępna bezpłatna wersja demonstracyjna | od $5/osoby/miesiąc | Website | |
| 3 | Najlepsze rozwiązanie do masowego tworzenia kont użytkowników | 30-dniowy bezpłatny okres próbny | Od $7/użytkownika/miesiąc (min. 5 miejsc) | Website | |
| 4 | Najlepsze rozwiązanie do integracji z różnorodnymi aplikacjami | Bezpłatny 30-dniowy okres próbny | Od 6 USD/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 5 | Najlepsze rozwiązanie do zarządzania uprzywilejowanym dostępem | Dostępna bezpłatna wersja próbna i bezpłatne demo | Ceny dostępne na żądanie | Website | |
| 6 | Najlepsze rozwiązanie do uwierzytelniania adaptacyjnego | 30-dniowy bezpłatny okres próbny | Od $3/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 7 | Najlepsze rozwiązanie do logowania jednokrotnego | Dostępny 30-dniowy bezpłatny okres próbny | Od 3 USD/użytkownika/miesiąc | Website | |
| 8 | Najlepsze do konfiguracji bezpieczeństwa sieci | Dostępna bezpłatna wersja demonstracyjna | Ceny ustalane na życzenie | Website | |
| 9 | Najlepsze rozwiązanie pod kątem zgodności biznesowej | 30-dniowy bezpłatny okres próbny | Od $7.00/użytkownika/miesiąc | Website | |
| 10 | Najlepsze do zarządzania tożsamością | Dostępne bezpłatne demo | Ceny na zapytanie | Website |


Recenzje najlepszych narzędzi IAM
Poniżej znajdziesz moje szczegółowe podsumowania najlepszych narzędzi IAM, które znalazły się na mojej liście. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety i wady, integracje oraz idealne przypadki użycia każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepszy wybór do automatyzacji aplikacji i dostępu sterowanej przez HR
- 14-dniowy bezpłatny okres próbny
- Od $8/użytkownika/miesiąc
Visit WebsiteCustomer Rating:4.7/5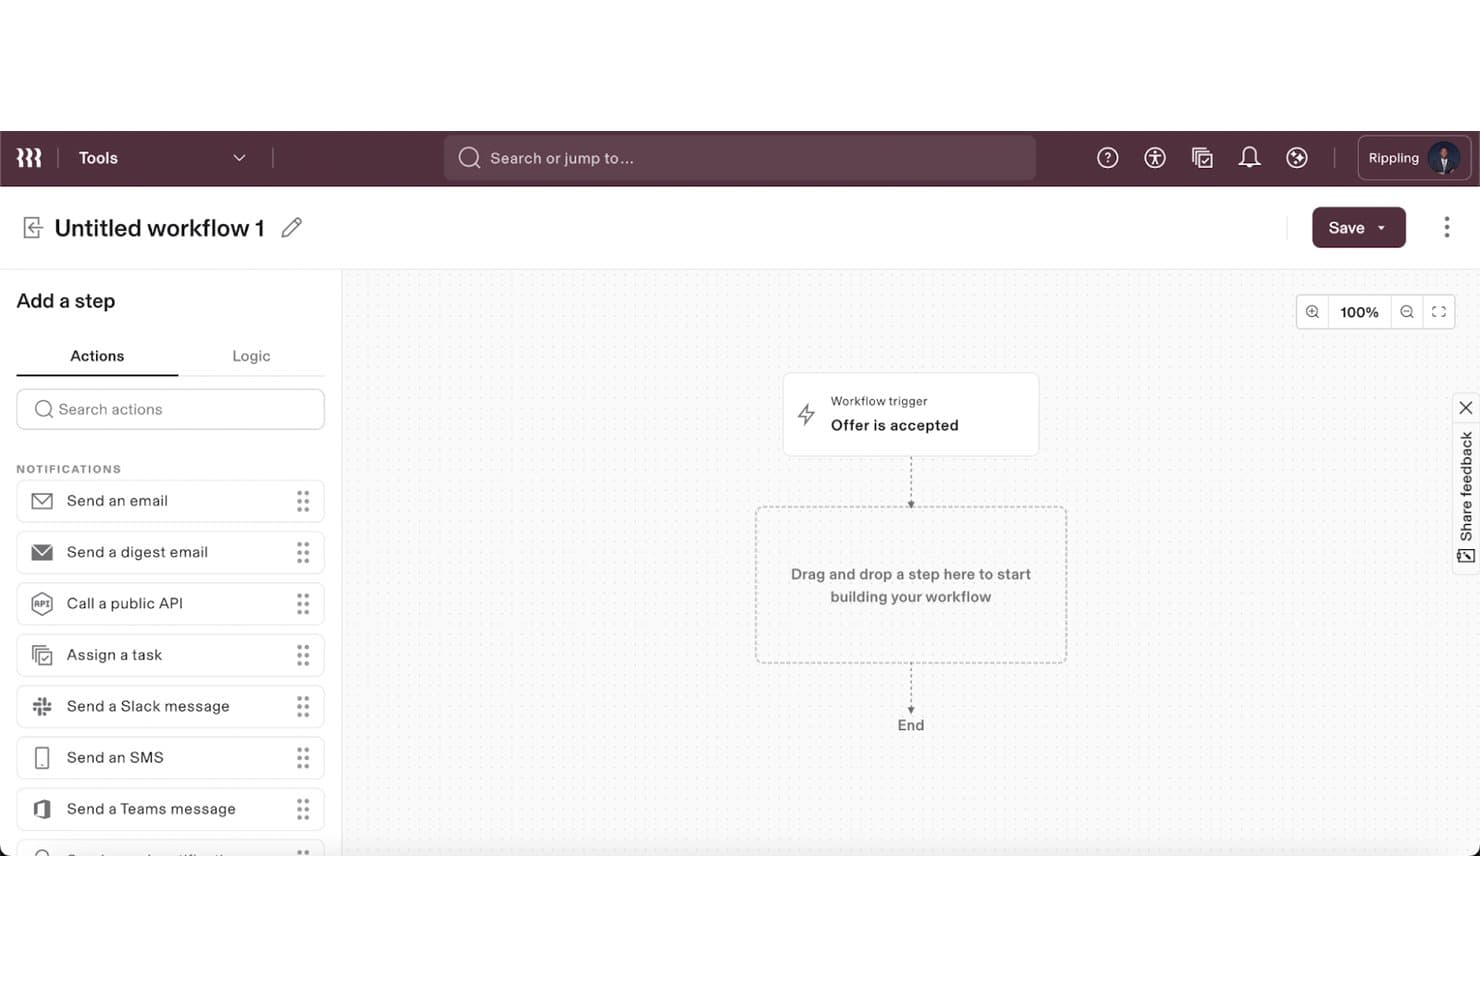
Rippling IT pozwala użytkownikom automatyzować procesy wdrażania uruchamiane po zaakceptowaniu oferty. Rippling IT to platforma zarządzania tożsamością i dostępem (IAM), która łączy SSO, MFA, zarządzanie cyklem życia użytkowników, zaufanie do urządzeń i automatyczne monitorowanie zgodności — wszystko oparte na ujednoliconym grafie danych pracowników, który łączy tożsamości, aplikacje i urządzenia.
Dla kogo Rippling IT jest najlepszym wyborem?
Rippling IT doskonale sprawdzi się w małych i średnich firmach, które chcą, aby dane HR automatycznie sterowały dostępem do aplikacji i konfiguracją urządzeń, bez konieczności korzystania z oddzielnych narzędzi do zarządzania tożsamością i urządzeniami mobilnymi.
Dlaczego wybrałem Rippling IT
Rippling IT znalazł się na mojej krótkiej liście, ponieważ jego podstawowy graf pracowników sprawia, że to dane HR, a nie zgłoszenia IT, automatycznie sterują dostępem do aplikacji i konfiguracją urządzeń. Gdy zatrudnienie zostanie zarejestrowane w systemie HRIS, Rippling uruchamia konfigurację SSO, przypisywanie do grup i rejestrację urządzenia bez ręcznej ingerencji. Podoba mi się również funkcja wykrywania rozbieżności, która wskazuje różnice między tym, jakie uprawnienia według Rippling powinien mieć użytkownik, a tym, co faktycznie pokazują połączone aplikacje, i usuwa je jednym kliknięciem.
Najważniejsze funkcje Rippling IT
- Wymuszanie MFA oparte na rolach: Ustawiaj różne wymagania MFA dla poszczególnych ról, dzięki czemu administratorzy mogą być zobowiązani do korzystania ze sprzętowych kluczy FIDO2, podczas gdy inni użytkownicy będą uwierzytelniać się za pomocą TOTP.
- Wirtualny katalog LDAP: Udostępnia dane użytkowników starszym aplikacjom i urządzeniom sieciowym, które nie obsługują nowoczesnych protokołów tożsamości.
- Menedżer kluczy SSH: Automatycznie przyznaje i odbiera dostęp za pomocą kluczy SSH na podstawie roli lub atrybutów pracownika, gdy zmienia on stanowisko lub odchodzi z firmy.
- Automatyczne monitorowanie zgodności: Nieustannie sprawdza środowisko pod kątem zgodności z mechanizmami kontrolnymi SOC 2 i NIST, gromadzi dowody oraz udostępnia możliwość naprawy wykrytych luk jednym kliknięciem.
Integracje Rippling IT
Rippling IT oferuje ponad 600 integracji, w tym Microsoft 365, Microsoft Entra ID, Google Workspace, Active Directory, GitHub, AWS, Slack, Jira, Okta, Duo i Datadog. Oferuje również otwarte API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Automatyzacja cyklu życia sterowana przez HR ogranicza konieczność ręcznego odbierania dostępu przy odejściu pracownika
- MFA uwzględniające urządzenia obsługuje zasady dostępu warunkowego
- Ujednolicone mechanizmy kontroli tożsamości i urządzeń upraszczają administrację
Cons:
- Ograniczone możliwości zarządzania uprzywilejowanym dostępem (PAM) i certyfikacji dostępu
- Architektura wyłącznie chmurowa ogranicza elastyczność wdrażania
Learn more about Rippling IT: Najlepsze rozwiązanie do śledzenia zasobów w czasie rzeczywistym
- Dostępna bezpłatna wersja demonstracyjna
- od $5/osoby/miesiąc
Visit WebsiteCustomer Rating:4.7/5
Deel IT centralizuje zarządzanie tożsamością i dostępem, umożliwiając bezpieczną kontrolę nad aplikacjami, użytkownikami i uprawnieniami z jednego pulpitu. Deel IT oferuje scentralizowaną platformę do zarządzania zasobami IT i sprzętem w rozproszonych zespołach. Została zaprojektowana dla organizacji, które muszą koordynować zakup, wdrażanie i zarządzanie cyklem życia urządzeń na skalę globalną. Jeśli szukasz rozwiązania, które łączy operacje IT z systemami HR i obsługuje zdalne lub hybrydowe zespoły, Deel IT zapewnia w jednym miejscu widoczność zasobów i automatyzację przepływów pracy.
Dla kogo Deel IT jest najlepszym rozwiązaniem?
Deel IT jest odpowiednie dla zespołów IT i HR w globalnych organizacjach, które muszą zarządzać zakupem i wdrażaniem sprzętu oraz śledzeniem zasobów dla rozproszonych lub zdalnych zespołów.
Dlaczego wybrałem Deel IT
Wybrałem Deel IT ze względu na możliwość śledzenia zasobów w czasie rzeczywistym, co jest szczególnie cenne dla organizacji zarządzających dostępem do urządzeń i wrażliwego sprzętu. W kontekście narzędzi IAM dokładna wiedza o tym, gdzie znajdują się zasoby i kto z nich korzysta, pomaga utrzymać większą kontrolę nad dostępem oraz zmniejsza ryzyko nieautoryzowanego użycia. Platforma Deel IT pozwala monitorować stan i lokalizację urządzeń w miarę zachodzenia zmian, dzięki czemu można szybko reagować na incydenty lub potrzeby związane ze zgodnością. Taki poziom widoczności wspiera bezpieczne procesy wdrażania i wycofywania pracowników, zapewniając stałą kontrolę nad zasobami.
Najważniejsze funkcje Deel IT
Inne wyróżniające się funkcje Deel IT dla zespołów IT i zarządzania dostępem obejmują:
- Automatyczne przygotowywanie urządzeń: Przypisuj i konfiguruj urządzenia dla nowych pracowników lub przy zmianie ról bezpośrednio z poziomu platformy.
- Globalny zakup sprzętu: Pozyskuj i wysyłaj sprzęt IT do pracowników w ponad 150 krajach za pośrednictwem sieci dostawców Deel.
- Integracja z HRIS: Synchronizuj dane pracowników i przepływy pracy IT z istniejącym systemem informacji kadrowych, aby zapewnić aktualność rejestrów.
- Przepływy pracy związane ze zwrotem i odzyskiwaniem urządzeń: Zarządzaj procesem odbierania urządzeń od odchodzących pracowników, w tym etykietami wysyłkowymi i śledzeniem przesyłek.
Integracje Deel IT
Integracje obejmują CrowdStrike, SAP SuccessFactors, NetSuite, Slack, Google Workspace, Keeper, Zoom, Hofy, Microsoft, Dropbox i inne.
Pros and Cons
Pros:
- Globalny zakup sprzętu z jednej platformy.
- Automatyczne przygotowywanie urządzeń dla nowych pracowników.
- Przepływy pracy związane ze zwrotem urządzeń przy wycofywaniu pracowników.
Cons:
- Ograniczone opcje wypłat z niskimi opłatami w niektórych regionach.
- Odzyskiwanie zasobów może przebiegać powoli w przypadku zdalnych zespołów.
Learn more about Deel IT: Najlepsze rozwiązanie do masowego tworzenia kont użytkowników
- 30-dniowy bezpłatny okres próbny
- Od $7/użytkownika/miesiąc (min. 5 miejsc)
Visit WebsiteCustomer Rating:4.2/5
Pulpit ManageEngine ADManager Plus służący do monitorowania użytkowników, komputerów, grup i kondycji systemu Active Directory. Oparty na usłudze Active Directory ManageEngine ADManager Plus to platforma IGA obejmująca zarządzanie cyklem życia użytkowników, delegowanie dostępu oparte na rolach, wielopoziomowe obiegi zatwierdzania oraz raportowanie ukierunkowane na zgodność z przepisami w środowiskach AD, Microsoft 365 i Google Workspace.
Dla kogo najlepiej nadaje się ManageEngine ADManager Plus?
ADManager Plus to dobry wybór dla administratorów IT i zespołów pomocy technicznej w średnich i dużych organizacjach korzystających z lokalnych lub hybrydowych środowisk Active Directory, które potrzebują scentralizowanej kontroli nad zarządzaniem cyklem życia użytkowników.
Dlaczego wybrałem ManageEngine ADManager Plus
Wybrałem ManageEngine ADManager Plus jako jedno z najlepszych rozwiązań ze względu na sposób, w jaki obsługuje masowe tworzenie kont użytkowników na dużą skalę. Mogę zaimportować plik CSV, aby utworzyć setki kont AD w ramach jednej operacji, a także skonfigurować w tym samym kroku skrzynki pocztowe Exchange, członkostwo w grupach i atrybuty usług terminalowych. Szczególnie podoba mi się obsługa aprowizacji opartej na szablonach, która pozwala wcześniej zdefiniować konwencje nazewnictwa i wartości atrybutów, dzięki czemu każda partia nowych pracowników jest konfigurowana spójnie jednocześnie w AD, Microsoft 365 i Google Workspace.
Najważniejsze funkcje ManageEngine ADManager Plus
- Delegowanie zadań pomocy technicznej oparte na rolach: Przypisywanie technikom pomocy technicznej określonych zadań związanych z zarządzaniem AD bez przyznawania im podwyższonych uprawnień AD.
- Wielopoziomowe obiegi zatwierdzania: Kierowanie żądań zmian w AD przez konfigurowalne łańcuchy zatwierdzania przed wykonaniem modyfikacji w katalogu.
- Kampanie certyfikacji dostępu: Planowanie okresowych przeglądów uprawnień użytkowników w celu sprawdzenia, czy prawa dostępu w AD i Microsoft 365 pozostają odpowiednie.
- Wstępnie przygotowane raporty zgodności: Generowanie gotowych do audytu raportów zgodnych z wymaganiami GDPR, HIPAA, SOX i PCI DSS z poziomu konsoli raportowania.
Integracje ManageEngine ADManager
ADManager Plus integruje się z narzędziami ITSM i pomocy technicznej, takimi jak ServiceDesk Plus, Zendesk, ServiceNow, Jira i Freshservice, a także z platformami HCM, takimi jak Workday, BambooHR, UKG Pro, Zoho People i SAP SuccessFactors. Przekazuje dzienniki do narzędzi SIEM, takich jak Splunk, oraz łączy się z bazami danych, w tym Microsoft SQL, Oracle i AWS SQL. Interfejs REST API obsługuje niestandardowe integracje.
Pros and Cons
Pros:
- Deleguje zadania do zespołu pomocy technicznej bez przyznawania pełnych uprawnień administratora
- Tworzy dużą liczbę użytkowników w krótkim czasie
- Zapewnia wskaźniki oceny ryzyka dla uprzywilejowanych jednostek
Cons:
- Wydajność spada przy liczbie użytkowników przekraczającej 1 000
- Nie można zbiorczo modyfikować użytkowników w wielu domenach
Learn more about ManageEngine ADManager Plus: 4Najlepsze rozwiązanie do integracji z różnorodnymi aplikacjami
Okta
- Bezpłatny 30-dniowy okres próbny
- Od 6 USD/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.6/5
Okta udostępnia pulpit administratora do zarządzania użytkownikami, dostępem i bezpieczeństwem. Okta to narzędzie do zarządzania tożsamością i dostępem przeznaczone dla firm każdej wielkości. Pomaga zarządzać uwierzytelnianiem i autoryzacją użytkowników oraz zapewnia funkcje jednokrotnego logowania (SSO), aby zwiększyć bezpieczeństwo i poprawić doświadczenia użytkowników.
Dlaczego wybrałem Okta: Okta oferuje szeroki zakres integracji, dzięki czemu jest wszechstronnym wyborem dla firm o zróżnicowanych potrzebach dotyczących aplikacji. Narzędzie ma przyjazny dla użytkownika interfejs, który upraszcza proces zarządzania dostępem użytkowników na wielu platformach. Adaptacyjne uwierzytelnianie wieloskładnikowe (MFA) w Okta zapewnia dodatkową warstwę bezpieczeństwa, gwarantując, że dostęp we właściwym czasie uzyskają wyłącznie uprawnieni użytkownicy. Dzięki rozbudowanym możliwościom integracji aplikacji możesz z łatwością połączyć Okta niemal z każdym środowiskiem IT, aby zapewnić sprawne działanie operacji.
Najważniejsze funkcje i integracje:
Funkcje obejmują adaptacyjne MFA, które uzupełnia standardy bezpieczeństwa, wymagając dodatkowej weryfikacji. SSO upraszcza dostęp użytkowników do wielu platform, ograniczając potrzebę korzystania z wielu haseł. Scentralizowany pulpit zapewnia przejrzysty przegląd aktywności użytkowników, pomagając skutecznie monitorować dostęp i nim zarządzać.
Integracje obejmują Salesforce, Zendesk, Google Workspace, Box, Zoom, HubSpot, Slack i inne.
Pros and Cons
Pros:
- Łatwa integracja z zewnętrznymi dostawcami tożsamości
- Zaawansowane funkcje bezpieczeństwa chronią konta
- Skalowalne rozwiązanie dla rozwijających się firm
Cons:
- Częste wygasanie sesji
- Ograniczony dostęp offline
Learn more about Okta: Najlepsze rozwiązanie do zarządzania uprzywilejowanym dostępem
- Dostępna bezpłatna wersja próbna i bezpłatne demo
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4.6/5
CyberArk monitoruje zagrożenia związane z uprzywilejowanym dostępem za pomocą analizy wykrywającej zagrożenia w czasie rzeczywistym. CyberArk to narzędzie do zarządzania uprzywilejowanym dostępem (PAM), przeznaczone dla przedsiębiorstw. Specjalizuje się w zabezpieczaniu uprzywilejowanych kont, zapobieganiu nieautoryzowanemu dostępowi i ochronie wrażliwych danych.
Dlaczego wybrałem CyberArk: Rozwiązania CyberArk Workforce Identity są dostosowane do zarządzania uprzywilejowanymi kontami i ich zabezpieczania, co ma kluczowe znaczenie dla przedsiębiorstw przechowujących poufne informacje. Narzędzie oferuje takie funkcje jak automatyczna rotacja danych uwierzytelniających, która minimalizuje ryzyko związane z ich kradzieżą. Izolacja sesji gwarantuje monitorowanie i kontrolowanie uprzywilejowanych sesji, zmniejszając prawdopodobieństwo nieautoryzowanego dostępu. Analiza zagrożeń CyberArk zapewnia wgląd w potencjalne luki w zabezpieczeniach, pomagając zespołowi wyprzedzać zagrożenia bezpieczeństwa.
Najważniejsze funkcje i integracje:
Funkcje obejmują izolację sesji, która gwarantuje monitorowanie i kontrolowanie uprzywilejowanych sesji. Analiza zagrożeń zapewnia wgląd w potencjalne luki w zabezpieczeniach, pomagając zespołowi wyprzedzać zagrożenia bezpieczeństwa. Automatyczna rotacja danych uwierzytelniających minimalizuje ryzyko związane z ich kradzieżą.
Integracje obejmują ServiceNow, SailPoint, AWS, Workday i inne.
Pros and Cons
Pros:
- Silny nacisk na ochronę danych
- Obsługa złożonych środowisk
- Automatyczna rotacja danych uwierzytelniających
Cons:
- Do zarządzania wymagana jest wiedza techniczna
- Wysokie zużycie zasobów
Learn more about Cyberark: Najlepsze rozwiązanie do uwierzytelniania adaptacyjnego
- 30-dniowy bezpłatny okres próbny
- Od $3/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.5/5
Ping Identity zarządza weryfikacją, użytkownikami i urządzeniami, udostępniając wskaźniki dostępu w czasie rzeczywistym. Ping Identity to rozwiązanie do zarządzania tożsamością i dostępem przeznaczone dla przedsiębiorstw, które potrzebują bezpiecznych i elastycznych metod uwierzytelniania. Pomaga zarządzać tożsamościami użytkowników i dostępem w różnych aplikacjach, zapewniając bezpieczeństwo i wygodę użytkowników.
Dlaczego wybrałem Ping Identity: Ping Identity koncentruje się na uwierzytelnianiu adaptacyjnym, zapewniając elastyczne środki bezpieczeństwa, które dostosowują się do zachowania użytkownika. Obejmuje funkcje takie jak kontekstowe uwierzytelnianie wieloskładnikowe, w tym biometria, co wzmacnia bezpieczeństwo dzięki uwzględnianiu kontekstu użytkownika. Funkcja SSO w Ping Identity upraszcza dostęp do wielu aplikacji, poprawiając komfort użytkowania. Inteligentna platforma tożsamości Ping Identity pomaga wykrywać i ograniczać zagrożenia, zapewniając bezpieczeństwo danych zespołu.
Najważniejsze funkcje i integracje:
Funkcje obejmują uwierzytelnianie oparte na ryzyku, które dostosowuje środki bezpieczeństwa do poziomu ryzyka użytkownika. Funkcja analizy tożsamości zapewnia wgląd w zachowanie użytkowników i potencjalne zagrożenia. Usługa bezpiecznych tokenów pomaga zarządzać tokenami uwierzytelniającymi w różnych aplikacjach.
Integracje obejmują Microsoft, Google, AWS, Sift i inne.
Pros and Cons
Pros:
- Elastyczne metody uwierzytelniania
- Doskonale sprawdza się w zakresie SSO, MFA i bezpieczeństwa API
- Idealna skalowalność dla dużych przedsiębiorstw
Cons:
- Niespójny interfejs użytkownika w poszczególnych modułach
- Złożona konfiguracja zasad
Learn more about Ping Identity: Najlepsze rozwiązanie do logowania jednokrotnego
- Dostępny 30-dniowy bezpłatny okres próbny
- Od 3 USD/użytkownika/miesiąc
Visit WebsiteCustomer Rating:4.4/5
OneLogin zarządza użytkownikami, rolami i aktywnością logowania z poziomu centralnej konsoli administratora. OneLogin to narzędzie do zarządzania tożsamością i dostępem przeznaczone dla firm poszukujących uproszczonego dostępu użytkowników. Jest popularne wśród firm, które chcą skutecznie zarządzać uwierzytelnianiem użytkowników i zapewniać funkcje logowania jednokrotnego (SSO).
Dlaczego wybrałem OneLogin: OneLogin wyróżnia się dostarczaniem rozwiązań SSO, ułatwiając zespołowi dostęp do wielu aplikacji przy użyciu jednego zestawu danych uwierzytelniających. Obejmuje MFA, zwiększając bezpieczeństwo dzięki wymaganiu dodatkowej weryfikacji. Udostępnianie użytkowników w OneLogin automatyzuje dodawanie i usuwanie użytkowników, a portal samoobsługowy pozwala użytkownikom zarządzać resetowaniem haseł, profilami i odzyskiwaniem tożsamości, oszczędzając czas zespołów IT. Oparta na chmurze usługa katalogowa zapewnia centralne miejsce do zarządzania informacjami o użytkownikach, gwarantując spójność w całej organizacji.
Najważniejsze funkcje i integracje:
Funkcje obejmują adaptacyjne uwierzytelnianie, które dostosowuje środki bezpieczeństwa na podstawie zachowania użytkownika. Uwierzytelnianie za pomocą inteligentnych czynników dodaje dodatkową warstwę bezpieczeństwa, dostosowując się do każdej sytuacji. Funkcja śladu audytowego umożliwia śledzenie aktywności użytkowników i analizowanie wzorców dostępu.
Integracje obejmują Salesforce, Slack, AWS, Box, Dropbox, ServiceNow, GitHub i inne.
Pros and Cons
Pros:
- Skuteczne MFA
- Scentralizowany katalog oparty na chmurze
- Łatwa konfiguracja SSO
Cons:
- Ograniczone zaawansowane funkcje zarządzania
- Awarie systemu wymagają zapasowych planów dostępu
Learn more about OneLogin: Najlepsze do konfiguracji bezpieczeństwa sieci
- Dostępna bezpłatna wersja demonstracyjna
- Ceny ustalane na życzenie

Check Point sprawdza bezpieczeństwo urządzeń i aktywne zagrożenia w zarządzanym środowisku. Check Point to rozwiązanie z zakresu cyberbezpieczeństwa przeznaczone dla przedsiębiorstw, które chcą zabezpieczyć swoje sieci i dane. Zapewnia kompleksową ochronę przed zagrożeniami i kontrolę dostępu, gwarantując ochronę zasobów organizacji przed nieautoryzowanym dostępem.
Dlaczego wybrałem Check Point: Check Point wyróżnia się integracją zabezpieczeń sieciowych, dzięki czemu jest oczywistym wyborem dla firm, które priorytetowo traktują ochronę swojej sieci. Funkcje zapobiegania zagrożeniom zapewniają skuteczne środki ochrony przed cyberzagrożeniami. Możliwości kontroli dostępu narzędzia gwarantują, że tylko upoważnieni użytkownicy mogą uzyskiwać dostęp do krytycznych zasobów. Dzięki analizie informacji o zagrożeniach w czasie rzeczywistym możesz na bieżąco informować zespół o potencjalnych zagrożeniach i natychmiast podejmować działania.
Najważniejsze funkcje i integracje:
Funkcje obejmują analizę informacji o zagrożeniach w czasie rzeczywistym, która zapewnia zespołowi aktualne informacje o pojawiających się cyberzagrożeniach. Funkcja kontroli dostępu umożliwia ustawianie uprawnień i ograniczanie dostępu do poufnych zasobów. Możliwości zapobiegania zagrożeniom zapewniają wiele warstw zabezpieczeń chroniących sieć przed atakami.
Integracje obejmują Okta, Cisco, Palo Alto Networks, Microsoft Dynamics 365 i inne rozwiązania.
Pros and Cons
Pros:
- Zaawansowane funkcje bezpieczeństwa sieci
- Analiza informacji o zagrożeniach w czasie rzeczywistym
- Możliwość skalowania na potrzeby dużych przedsiębiorstw
Cons:
- Koszty skalowania mogą być wysokie
- Złożona konfiguracja zasad dla mniejszych zespołów IT
Learn more about Check Point: Najlepsze rozwiązanie pod kątem zgodności biznesowej
- 30-dniowy bezpłatny okres próbny
- Od $7.00/użytkownika/miesiąc

Microsoft Entra ID śledzi zagrożenia tożsamości dzięki analizie ryzyka w czasie rzeczywistym. Microsoft Entra ID (dawniej Azure Active Directory) to rozwiązanie do zarządzania tożsamością i dostępem przeznaczone dla przedsiębiorstw korzystających z ekosystemu Microsoft, które potrzebują bezpiecznej kontroli dostępu zgodnej z przepisami. Pomaga zarządzać tożsamościami użytkowników, zapewniając bezpieczny dostęp do aplikacji i zasobów w całej organizacji.
Dlaczego wybrałem Microsoft Entra ID: To narzędzie jest dostosowane do wymogów zgodności w przedsiębiorstwach i oferuje funkcje pomagające organizacji spełniać wymagania regulacyjne. Zasady dostępu warunkowego za pośrednictwem PAM pozwalają ustalać reguły dostępu użytkowników, zwiększając bezpieczeństwo. Funkcje ochrony tożsamości pomagają wykrywać zagrożenia związane z tożsamością i reagować na nie. Microsoft Entra ID udostępnia szczegółowe raporty zgodności, ułatwiając przeprowadzanie audytów i zapewniając organizacji zgodność ze standardami branżowymi.
Najważniejsze funkcje i integracje:
Funkcje obejmują zasady dostępu warunkowego, które umożliwiają egzekwowanie środków bezpieczeństwa na podstawie warunków dotyczących użytkowników. Ochrona tożsamości oferuje dostęp warunkowy oparty na ryzyku, wykrywając zagrożenia tożsamości i reagując na nie. Raporty zgodności rejestrują aktywność użytkowników, pomagając spełniać wymagania regulacyjne.
Integracje obejmują Microsoft 365, Salesforce, ServiceNow, ADP i inne rozwiązania.
Pros and Cons
Pros:
- Szczegółowe zasady bezpieczeństwa
- Skuteczne zarządzanie dostępem do tożsamości
- Skalowalne rozwiązanie dla dużych przedsiębiorstw
Cons:
- Integracja z aplikacjami spoza ekosystemu Microsoft jest wymagająca
- Migracje ze starszej usługi Azure AD są złożone
Learn more about Microsoft Entra ID: Najlepsze do zarządzania tożsamością
- Dostępne bezpłatne demo
- Ceny na zapytanie

SailPoint zarządza tożsamościami użytkowników dzięki zarządzaniu cyklem życia i przeglądom dostępu. SailPoint to narzędzie do zarządzania tożsamością przeznaczone dla organizacji, które potrzebują sprawnie zarządzać tożsamościami użytkowników i dostępem. Pomaga automatyzować procesy zarządzania tożsamością, zapewniając zgodność z przepisami i bezpieczeństwo w całym przedsiębiorstwie.
Dlaczego wybrałem SailPoint: SailPoint koncentruje się na zarządzaniu tożsamością, oferując funkcje, które pomagają organizacji zachować kontrolę nad dostępem użytkowników. Certyfikacja dostępu i zasada najmniejszych uprawnień gwarantują, że właściwe osoby mają dostęp do zasobów niezbędnych do pełnienia swoich ról. Automatyczne nadawanie uprawnień ogranicza pracę ręczną, ułatwiając zespołowi zarządzanie kontami użytkowników. Funkcje zarządzania ryzykiem w SailPoint pomagają identyfikować i ograniczać ryzyko związane z dostępem, wzmacniając poziom bezpieczeństwa organizacji.
Najważniejsze funkcje i integracje:
Funkcje obejmują zarządzanie rolami, które pozwala skutecznie definiować role użytkowników i zarządzać nimi. Funkcja ścieżki audytu zapewnia szczegółowe dzienniki aktywności użytkowników, pomagając monitorować dostęp i zachować zgodność z przepisami. Egzekwowanie zasad gwarantuje spójne stosowanie zasad dostępu w całej organizacji.
Integracje obejmują ServiceNow, Salesforce, AWS, Oracle, Snowflake i inne.
Pros and Cons
Pros:
- Rozbudowane funkcje zarządzania tożsamością i zgodnością z przepisami
- Skuteczne automatyczne nadawanie uprawnień użytkownikom
- Szczegółowe dzienniki audytu
Cons:
- Długotrwałe mapowanie danych tożsamości podczas konfiguracji
- Wdrożenie wymagające dużych zasobów
Learn more about SailPoint:
Inne narzędzia IAM
Oto kilka dodatkowych narzędzi IAM, które nie znalazły się na mojej liście, ale nadal warto się z nimi zapoznać:
- 11LumosNajlepsze przyjazne dla użytkownika panele
- 12ConductorOneNajlepsze rozwiązanie do automatycznych przeglądów dostępu
- 13Oracle IAMNajlepszy wybór pod kątem skalowalności klasy korporacyjnej
- 14AWS IAMNajlepsze do dostępu do chmury
- 15Google Cloud IAMNajlepsze do kontroli dostępu w określonym zakresie
Jak oceniam narzędzia IAM
Dzielę swoją ocenę na dwa poziomy: sprawdzam, czy narzędzie obejmuje podstawy IAM — SSO, MFA i zarządzanie cyklem życia — oraz co wyróżnia daną platformę w określonych środowiskach.
Podstawowe funkcje (wymagane na tej liście)
Podczas wyboru narzędzi do mojej listy oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć minimalny łączny wynik wynoszący 75%, aby można było uwzględnić je na liście.
- Logowanie jednokrotne (SSO): Sprawdzam, które protokoły federacji są obsługiwane (SAML, OIDC, OAuth) oraz ile gotowych konektorów aplikacji jest dostępnych od razu dla popularnych narzędzi SaaS.
- Uwierzytelnianie wieloskładnikowe (MFA): Znaczenie ma tutaj zakres obsługiwanych czynników — oceniam TOTP, powiadomienia typu push, klucze sprzętowe i dane biometryczne, a także opcje adaptacyjne lub oparte na analizie ryzyka.
- Zarządzanie cyklem życia użytkownika: Szukam automatycznego nadawania i odbierania uprawnień za pośrednictwem SCIM lub synchronizacji z katalogiem, szczególnie w przypadku procesów dołączania, zmiany roli i odchodzenia użytkowników, wyzwalanych zmianami w systemie kadrowym.
- Kontrola dostępu i zasady: Każde narzędzie oceniam pod kątem obsługi RBAC, ABAC lub zasad dostępu warunkowego — na przykład ograniczania dostępu na podstawie stanu urządzenia lub lokalizacji sieciowej.
- Integracje z katalogami i aplikacjami: Zgodność z głównymi katalogami, takimi jak Active Directory, Azure AD, LDAP i Google Workspace, stanowi podstawę mojej oceny, podobnie jak konektory do systemów HRIS i ITSM.
- Dzienniki audytowe i raportowanie zgodności: Szukam szczegółowego rejestrowania zdarzeń z opcjami eksportu do SIEM oraz gotowych raportów odwzorowujących wymagania takich standardów jak SOC 2, ISO 27001 czy HIPAA.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję, co wyróżnia każdą platformę.
Czynniki różnicujące (co wyróżnia dostawców)
Oto jak porównuję różnych dostawców:
Wyróżniające się funkcje
Adaptacyjne uwierzytelnianie oparte na analizie ryzyka jest istotnym czynnikiem różnicującym — szukam narzędzi, które dostosowują wymagania MFA na podstawie sygnałów takich jak zaufanie do urządzenia, reputacja adresu IP i sposób logowania. Logowanie bezhasłowe za pośrednictwem FIDO2 lub danych biometrycznych to kolejny czynnik, który biorę pod uwagę, ponieważ bezpośrednio zmniejsza powierzchnię ataku związaną z danymi uwierzytelniającymi. Oceniam również możliwości zarządzania tożsamością, takie jak automatyczne przeglądy dostępu i rozdział obowiązków, które mają największe znaczenie dla zespołów zarządzających zgodnością w regulowanych środowiskach.
Więcej niż funkcje
Certyfikaty zgodności to jedna z pierwszych rzeczy, które sprawdzam — SOC 2 typu II i ISO 27001 sygnalizują, że dostawca poważnie traktuje bezpieczeństwo, natomiast gotowość do spełnienia wymagań FedRAMP lub HIPAA ma znaczenie w określonych regulowanych sektorach. Całkowity koszt posiadania jest kolejnym ważnym czynnikiem, ponieważ wiele platform IAM udostępnia funkcje takie jak zarządzanie tożsamością lub zaawansowane MFA dopiero w wyższych planach. Oceniam również elastyczność wdrażania, zwłaszcza to, czy narzędzie obsługuje architektury hybrydowe dla zespołów, które nadal korzystają z lokalnego Active Directory obok obciążeń chmurowych.
Jak wybrać narzędzia IAM
Łatwo ugrzęznąć w długich listach funkcji i złożonych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przechodzenia przez unikalny proces wyboru oprogramowania, przygotowałem listę czynników, które warto wziąć pod uwagę:
| Czynnik | Co należy wziąć pod uwagę |
|---|---|
| CzynnikSkalowalność | Co należy wziąć pod uwagęCzy narzędzie będzie rozwijać się wraz z Twoją firmą? Weź pod uwagę limity użytkowników i sposób, w jaki system obsługuje zwiększoną ilość danych. Szukaj rozwiązań, które nie będą wymagały częstej wymiany w miarę rozwoju organizacji. |
| CzynnikIntegracje | Co należy wziąć pod uwagęCzy narzędzie współpracuje z używanym przez Ciebie oprogramowaniem? Sprawdź, czy obsługuje kluczowe systemy, takie jak HR, CRM i usługi w chmurze. Zweryfikuj łatwość łączenia tych integracji. |
| CzynnikMożliwość dostosowania | Co należy wziąć pod uwagęCzy możesz dostosować narzędzie do swoich przepływów pracy? Szukaj elastyczności w zakresie ról użytkowników, pulpitów nawigacyjnych i raportowania. Unikaj narzędzi o sztywnej strukturze, których nie można dostosować do swoich procesów. |
| CzynnikŁatwość obsługi | Co należy wziąć pod uwagęCzy narzędzie jest intuicyjne dla Twojego zespołu? Przetestuj interfejs i nawigację. Złożona konfiguracja początkowa może prowadzić do niskiego poziomu wdrożenia i frustracji |
| CzynnikWdrożenie i wprowadzenie użytkowników | Co należy wziąć pod uwagęIle czasu zajmie konfiguracja? Oceń zasoby potrzebne do wdrożenia i przeszkolenia. Szukaj dostawców oferujących kompleksowe wsparcie podczas wdrażania, aby zminimalizować zakłócenia w działalności operacyjnej. |
| CzynnikKoszt | Co należy wziąć pod uwagęJaki jest całkowity koszt posiadania? Weź pod uwagę nie tylko cenę, lecz także potencjalne ukryte opłaty. Porównaj modele cenowe, takie jak plany za użytkownika lub plany progowe, aby znaleźć rozwiązanie najlepiej dopasowane do Twojego budżetu. |
| CzynnikZabezpieczenia | Co należy wziąć pod uwagęCzy narzędzie oferuje solidne środki bezpieczeństwa? Sprawdź funkcje takie jak szyfrowanie, uwierzytelnianie wieloskładnikowe i regularne aktualizacje zabezpieczeń. Upewnij się, że narzędzie jest zgodne z politykami bezpieczeństwa Twojej organizacji. |
| CzynnikWymogi zgodności | Co należy wziąć pod uwagęCzy narzędzie spełnia wymogi regulacyjne obowiązujące w branży? Potwierdź zgodność ze standardami takimi jak RODO, HIPAA lub innymi właściwymi dla Twojego sektora. Brak zgodności może skutkować problemami prawnymi lub karami finansowymi. |
Czym są narzędzia IAM?
Narzędzia IAM to rozwiązania programowe klasy korporacyjnej przeznaczone do zarządzania tożsamościami użytkowników i prawami dostępu do zasobów w organizacji. Specjaliści IT, zespoły ds. bezpieczeństwa i osoby odpowiedzialne za zgodność z przepisami zazwyczaj korzystają z tych narzędzi, aby zapewnić bezpieczny dostęp i chronić wrażliwe dane. Funkcje takie jak uwierzytelnianie użytkowników, kontrola dostępu i rejestrowanie audytowe pomagają zarządzać tożsamościami i utrzymywać bezpieczeństwo. Ogólnie rzecz biorąc, narzędzia te zapewniają bezpieczny i wydajny sposób zarządzania tym, kto w firmie ma prawa dostępu do poszczególnych zasobów.
Funkcje
Wybierając narzędzia IAM, zwróć uwagę na następujące kluczowe funkcje:
- Uwierzytelnianie użytkowników: Weryfikuje tożsamość użytkowników, aby zapewnić dostęp do systemu wyłącznie upoważnionym osobom, wzmacniając bezpieczeństwo tożsamości.
- Kontrola dostępu: Zarządza uprawnieniami użytkowników, określając, kto ma prawa dostępu do konkretnych zasobów lub może wykonywać określone działania w systemie.
- Rejestrowanie audytowe: Śledzi i rejestruje aktywność użytkowników, zapewniając ścieżkę audytową na potrzeby audytów zgodności i przeglądów bezpieczeństwa.
- Uwierzytelnianie wieloskładnikowe: Dodaje dodatkową warstwę bezpieczeństwa, wymagając metod weryfikacji wykraczających poza samo hasło.
- Jednokrotne logowanie: Umożliwia użytkownikom dostęp do wielu aplikacji za pomocą jednego zestawu danych uwierzytelniających, upraszczając proces logowania i ograniczając zmęczenie hasłami.
- Dostęp oparty na rolach: Przypisuje uprawnienia na podstawie ról użytkowników, zapewniając im dostęp wyłącznie do zasobów niezbędnych do wykonywania obowiązków służbowych.
- Federacja tożsamości: Umożliwia bezpieczne udostępnianie tożsamości użytkowników między różnymi systemami lub organizacjami, ułatwiając współpracę.
- Raportowanie zgodności: Generuje raporty potwierdzające przestrzeganie regulacji branżowych, pomagając organizacjom spełniać wymogi prawne.
- Automatyczne nadawanie uprawnień: Upraszcza proces dodawania lub usuwania kont użytkowników, zmniejszając obciążenie pracą ręczną zespołów IT.
- Uwierzytelnianie oparte na ryzyku: Dostosowuje środki bezpieczeństwa na podstawie ocenionego ryzyka związanego z próbą logowania użytkownika, zapewniając adaptacyjną ochronę.
Korzyści
Wdrożenie narzędzi IAM przynosi wiele korzyści Twojemu zespołowi i firmie. Oto kilka z nich:
- Podwyższone bezpieczeństwo: Zarządzając dostępem użytkowników i stosując MFA, narzędzia IAM pomagają chronić wrażliwe dane przed nieupoważnionymi użytkownikami.
- Lepsza zgodność z przepisami: Dzięki rejestrowaniu audytów i raportowaniu zgodności narzędzia IAM pomagają spełniać wymagania branżowe i przygotowywać się do audytów.
- Większa wydajność: Automatyczne nadawanie uprawnień i SSO zmniejszają obciążenie pracą ręczną zespołów IT oraz upraszczają zarządzanie prawami dostępu użytkowników.
- Wygoda użytkowników: SSO umożliwia użytkownikom dostęp do wielu aplikacji za pomocą jednego logowania, ograniczając niedogodności związane z zapamiętywaniem wielu haseł.
- Lepsze zarządzanie dostępem: RBAC zapewnia użytkownikom odpowiednie uprawnienia, minimalizując ryzyko naruszenia bezpieczeństwa danych.
- Ograniczanie ryzyka: Uwierzytelnianie oparte na ryzyku dostosowuje środki bezpieczeństwa do zachowania użytkownika, zapewniając dopasowaną ochronę przed potencjalnymi zagrożeniami.
- Wsparcie współpracy: Federacja tożsamości umożliwia bezpieczne udostępnianie tożsamości użytkowników między systemami, ułatwiając współpracę między zespołami i organizacjami.
Koszty i ceny
Wybór narzędzi IAM wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia najczęściej spotykane plany, ich średnie ceny oraz typowe funkcje zawarte w rozwiązaniach narzędzi IAM:
Tabela porównawcza planów narzędzi IAM
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowa kontrola dostępu, jednokrotne logowanie i ograniczone zarządzanie użytkownikami. |
| Typ planuPlan osobisty | Średnia cena$5-$10/użytkownika/miesiąc | Typowe funkcjeUwierzytelnianie użytkowników, uwierzytelnianie wieloskładnikowe i podstawowe raportowanie. |
| Typ planuPlan biznesowy | Średnia cena$20-$50/użytkownika/miesiąc | Typowe funkcjeZaawansowana kontrola dostępu, dostęp oparty na rolach i rejestrowanie audytów. |
| Typ planuPlan korporacyjny | Średnia cena$50-$100/użytkownika/miesiąc | Typowe funkcjeDostosowywalne przepływy pracy, raportowanie zgodności i uwierzytelnianie oparte na ryzyku. |
Najczęściej zadawane pytania dotyczące narzędzi IAM
Oto odpowiedzi na często zadawane pytania dotyczące narzędzi IAM:
Jaka jest różnica między narzędziami IAM a menedżerami haseł?
Narzędzia IAM zarządzają tożsamościami użytkowników i kontrolują dostęp do zasobów, podczas gdy menedżery haseł przechowują hasła użytkowników i automatycznie je uzupełniają. Systemy IAM pomagają zespołowi zarządzać uprawnieniami i zapewniać bezpieczeństwo w aplikacjach, natomiast menedżery haseł koncentrują się na uproszczeniu zarządzania hasłami przez poszczególne osoby. Jeśli Twoja organizacja musi kontrolować prawa dostępu i utrzymywać standardy bezpieczeństwa na szerszym poziomie, narzędzia IAM będą właściwym wyborem. Menedżery haseł lepiej sprawdzają się do użytku osobistego lub w małych zespołach, które chcą efektywnie zarządzać hasłami.
Jak narzędzia IAM usprawniają zarządzanie użytkownikami w moim zespole produktowym?
Narzędzia IAM umożliwiają automatyzację przydzielania i odbierania uprawnień użytkownikom. Zamiast ręcznie obsługiwać żądania, możesz skonfigurować dostęp oparty na rolach, ograniczając czas pracy administratorów i liczbę błędów. Pomaga to zespołowi wdrażać nowych użytkowników, zarządzać uprawnieniami i zabezpieczać punkty końcowe.
Czy narzędzia IAM można zintegrować z istniejącym oprogramowaniem?
Tak, narzędzia IAM można integrować z różnymi istniejącymi systemami oprogramowania, w tym systemami HR, CRM, systemami lokalnymi oraz usługami w chmurze. Należy sprawdzić konkretne konektory obsługiwane przez każde narzędzie IAM, aby zapewnić zgodność z obecnymi systemami. Integracja usprawnia procesy i pomaga utrzymać ujednolicony system zarządzania użytkownikami. Wiele rozwiązań IAM oferuje interfejsy API, SAML, SCIM i inne rozwiązania ułatwiające nawiązywanie tych połączeń, dzięki czemu zespół może łatwiej wdrażać integracje i zarządzać nimi bez rozległej wiedzy technicznej.
Jaki jest najlepszy sposób skonfigurowania kontroli dostępu opartej na rolach za pomocą narzędzia IAM?
Zacznij od określenia ról użytkowników i minimalnych uprawnień potrzebnych na każdym stanowisku. Użyj narzędzia IAM do przypisania tych ról, upewniając się, że użytkownicy otrzymują dostęp wyłącznie niezbędny do wykonywania ich obowiązków. Regularnie przeglądaj i aktualizuj role wraz ze zmianą zakresu odpowiedzialności.
Jak narzędzia IAM wspierają zgodność z przepisami?
Narzędzia IAM wspierają zgodność z przepisami, zapewniając rejestrowanie działań na potrzeby audytu, raportowanie i mechanizmy kontroli dostępu zgodne z regulacjami branżowymi. Pomagają organizacji śledzić aktywność użytkowników, generować raporty dotyczące zgodności i egzekwować zasady bezpieczeństwa. Jeśli działasz w regulowanej branży, funkcje te są kluczowe dla spełnienia wymagań takich jak RODO lub HIPAA. Wdrożenie narzędzi IAM może uprościć proces zapewniania zgodności, zmniejszyć ryzyko naruszeń i zapewnić spokój podczas audytów.
Czy narzędzia IAM są odpowiednie dla małych firm?
Tak, narzędzia IAM mogą być odpowiednie dla małych firm, ale zależy to od konkretnych potrzeb i budżetu. Wielu dostawców IAM oferuje uproszczone plany lub elastyczne ceny dostosowane do mniejszych zespołów. Narzędzia te pomagają małym firmom zarządzać dostępem użytkowników i chronić poufne dane, co jest istotne również na mniejszą skalę. Jeśli rozważasz rozwiązanie IAM, szukaj planów oferujących najważniejsze funkcje bez zbędnej złożoności lub kosztów, aby wybrać opcję najlepiej dopasowaną do swojej firmy.